

As ferramentas de revisão de código com IA são plataformas que utilizam inteligência artificial para analisar, rever e melhorar o seu código automaticamente. Se procura formas de detetar erros mais cedo, encurtar os ciclos de entrega e manter a sua equipa a par da dívida técnica, estas ferramentas podem poupar-lhe tempo e reduzir os erros. Neste guia, ficará a saber quais são as soluções de revisão de código com IA mais adequadas às diferentes necessidades das equipas, o que torna cada uma única e como podem ajudá-lo a equilibrar a rapidez com a qualidade em 2026.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela de comparação das ferramentas de revisão de código com IA
Esta tabela de comparação resume os detalhes de preços das minhas principais escolhas de ferramentas de revisão de código com IA:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Best for continuous code quality monitoring | Free trial available | Pricing upon request | Website | |
| 2 | Best for AppSec-focused CI/CD quality gates | Free demo available | Up to $1,000/dev/year (billed annually) | Website | |
| 3 | Best for automating issue detection | 14-day free trial available | From $24/user/month (billed annually) | Website | |
| 4 | Best for automated inline code changes | 14-day free trial + free plan available | From $24/user/month (billed annually) | Website | |
| 5 | Best for customizable analysis pipelines | 14-day free trial + free plan + free demo available | From $18/user/month (billed annually) | Website | |
| 6 | Best for predicting codebase risks | Free trial + free demo available | From $19/user/month (billed annually) | Website | |
| 7 | Best for improving Python code quality | Free plan + free trial available | From $12/seat/month (billed annually) | Website | |
| 8 | Best for automated CI failure fixes | 14-day free trial + free demo available | From $20/user/month (billed annually) | Website | |
| 9 | Best for expert reviewer integrations | 14-day free trial + free demo available | From $129/developer/month (billed annually) | Website | |
| 10 | Best for reviewing large codebases | Free plan + free demo available | From $30/user/month (billed annually) | Website |


Análises das melhores ferramentas de revisão de código com IA
Apresentamos abaixo os meus resumos detalhados das melhores ferramentas de revisão de código com IA que entraram na minha lista restrita. As minhas análises apresentam uma visão detalhada das funcionalidades, dos melhores casos de utilização e das integrações de cada plataforma, para o ajudar a encontrar a melhor opção para si.
 Best for continuous code quality monitoring
- Free trial available
- Pricing upon request
Visit WebsiteCustomer Rating:4.4/5
SonarQube gives development teams a centralized view of code quality, security issues, coverage, and quality gate status across projects. SonarQube is an automated code review platform from Sonar that runs static analysis, security scanning, and AI-powered fix suggestions across 35+ programming languages and IaC frameworks in a single tool.
Who Is SonarQube Best For?
SonarQube is a strong fit for mid-size to enterprise engineering teams that need to enforce consistent code quality and security standards across large, multi-language codebases.
Why I Picked SonarQube
SonarQube is one of my top picks because I love how quality gates turn code standards into enforceable pipeline rules. Every commit and pull request gets scanned automatically, and if new code fails your thresholds for coverage, duplication, or vulnerability count, the merge is blocked. I also like the "Clean as You Code" approach, which keeps my team focused on fixing new issues rather than getting overwhelmed by legacy debt. On top of that, AI CodeFix generates specific fix suggestions the moment an issue is flagged, so monitoring stays actionable.
SonarQube Key Features
- SonarQube for IDE: A free editor extension that runs real-time analysis as you type, flagging issues in VS Code, IntelliJ, Eclipse, Cursor, and Windsurf before code is committed.
- PR decoration: Automatically posts a summary of new issues directly on pull requests in GitHub, GitLab, Bitbucket, and Azure DevOps.
- Secrets detection: Scans code for hardcoded credentials, API keys, and tokens across supported languages and IaC files.
- Custom quality profiles: Lets you define language-specific rule sets and assign them per project to control which rules apply across different parts of your codebase.
SonarQube Integrations
SonarQube offers native integrations with GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Slack, Jenkins, JFrog, CircleCI, and Datadog, plus CI/CD support for tools like Amazon CodeCatalyst, Harness, and CodeMagic. It also integrates with AI coding tools like Cursor, Claude Code, and Windsurf, and provides a web API for custom integrations.
Pros and Cons
Pros:
- Covers 40+ languages and IaC technologies
- Scans AI-generated code for quality
- Every finding traces to a specific rule
Cons:
- Free tier lacks pull request decoration
- Self-hosted setup needs DevOps resources
Learn more about SonarQube: Best for AppSec-focused CI/CD quality gates
- Free demo available
- Up to $1,000/dev/year (billed annually)
Visit WebsiteCustomer Rating:4.7/5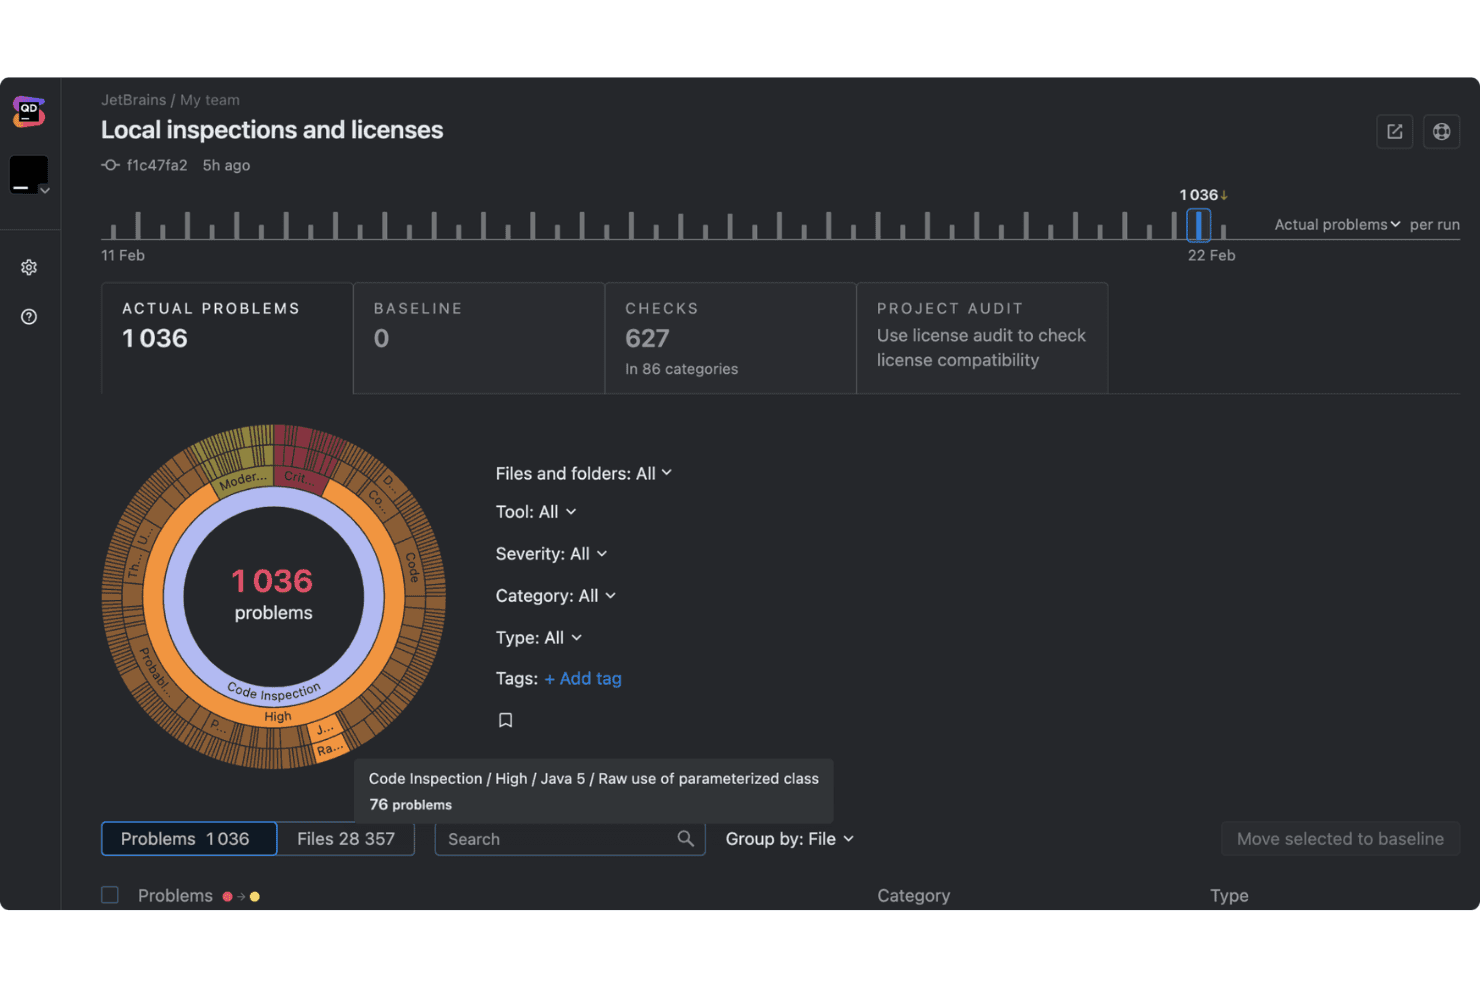
Mend.io displays code inspection results across multiple problems by severity. Mend AppSec is an application security platform that combines SAST, SCA, and container scanning to detect vulnerabilities in proprietary source code, open-source dependencies, and AI-generated code.
Who Is Mend.io Best For?
Mend AppSec is a strong fit for application security teams that need to enforce vulnerability gates across CI/CD pipelines without adding friction to developer workflows.
Why I Picked Mend.io
I picked Mend AppSec as one of the best because its policy engine is purpose-built to fail pipelines and block pull requests based on real vulnerability signals, not just static thresholds. I love how it maps SAST and SCA findings to CWE, OWASP, and CVSS 4.0 severity in one unified workflow, so my team can gate on exploitable, reachable risks rather than raw finding counts. Reachability analysis alone changes how I prioritize: if vulnerable code in a dependency is never called, it won't trigger a build break.
Mend.io Key Features
- Reachability analysis: Analyzes whether your code actually calls vulnerable functions in direct and transitive dependencies, so you can separate real risk from theoretical exposure.
- SBOM generation and import: Exports software bills of materials in SPDX and CycloneDX formats and imports third-party SBOMs for unified open-source visibility.
- Secrets detection: Scans source code for hardcoded credentials, API keys, tokens, and certificates, and can trigger policy violations or block builds when found.
- JetBrains IDE plugin: Runs scans directly in the editor, highlights vulnerable lines, surfaces data-flow traces, and lets developers apply a suggested fix as a patch without leaving their environment.
Mend.io Integrations
Mend AppSec offers native integrations with GitHub, GitHub Enterprise, GitLab, Bitbucket Cloud, Bitbucket Server, Bitbucket Data Center, Azure DevOps, Jenkins, CircleCI, and Bitbucket Pipelines. Its REST APIs support custom integrations.
Pros and Cons
Pros:
- Policy gates block risky builds before merge
- Remediation suggestions can reduce triage work
- Security findings include data-flow context
Cons:
- False positives can add manual triage
- AI review targets security, not general code quality
Learn more about Mend.io: Best for automating issue detection
- 14-day free trial available
- From $24/user/month (billed annually)
Visit WebsiteCustomer Rating:4.7/5
DeepSource dashboard provides CVEs, risk scores, and autofix insights. DeepSource is an AI-powered code review platform that helps teams automatically identify code quality, security, and performance issues across multiple languages and repositories.
Who Is DeepSource Best For?
DeepSource is well-suited for engineering teams in mid-sized SaaS companies that want to automate code quality and security checks within their DevOps cycle.
Why I Picked DeepSource
I picked DeepSource as one of the best because I use its automated analyzers to catch code smells, security vulnerabilities, and performance issues on every commit. I like being able to write custom rules with its Transformer engine for my team’s unique workflows.
DeepSource Key Features
- Pull request analysis: Runs automated reviews on every pull request before merging.
- Autofix suggestions: Recommends and auto-generates fixes for detected issues.
- Multi-language support: Scans code in over 15 programming languages.
- Integration with CI/CD pipelines: Connects directly to your CI/CD tools for automated scanning.
DeepSource Integrations
DeepSource offers native integrations with GitHub, GitLab, Bitbucket, Slack, and Azure DevOps, and provides an API for custom integrations.
Pros and Cons
Pros:
- Tracks automated performance regressions
- Enables programmable detection logic
- AI detects security issues and code smells
Cons:
- Limited non-English language documentation
- Autofix suggestions lack code context details
Learn more about DeepSource: Best for automated inline code changes
- 14-day free trial + free plan available
- From $24/user/month (billed annually)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit offers AI code review with inline suggestions directly in VS Code. CodeRabbit is an AI-powered code review platform that focuses on automated code analysis, inline review suggestions, and pull request workflow integration for development teams.
Who Is CodeRabbit Best For?
Software development teams who want automated AI code reviews directly in their GitHub workflows.
Why I Picked CodeRabbit
I picked CodeRabbit because it uses AI to make inline code changes automatically during pull requests. I like how it adds suggestions as comments and can also suggest code fixes right inside the review, all triggered from GitHub activity.
CodeRabbit Key Features
- Context-aware code reviews: Uses AI to assess code changes with full context from the pull request.
- Automated security scanning: Flags potential security risks using built-in AI threat analysis.
- Support for multiple languages: Analyzes code in Python, JavaScript, TypeScript, Go, Java, and more.
- Approval workflow integration: Integrates directly into GitHub workflows for code review and merge gatekeeping.
CodeRabbit Integrations
CodeRabbit offers native integrations with GitHub and provides an API for custom integrations.
Pros and Cons
Pros:
- Integrates directly with GitHub workflows
- Optimizes pull request speed
- Automates inline code suggestions and changes
Cons:
- No support for self-hosted environments
- Limited to GitHub repositories
Learn more about CodeRabbit: Best for customizable analysis pipelines
- 14-day free trial + free plan + free demo available
- From $18/user/month (billed annually)
Visit WebsiteCustomer Rating:4.5/5
Codacy offers a code quality dashboard with coverage, issues, and PR insights. Codacy is an AI code review tool that offers automated code analysis, supports multiple programming languages, and provides workflow integrations for managing code quality within your development pipeline.
Who Is Codacy Best For?
Codacy fits software teams and engineering leads in growth-stage companies that want to automate and customize their code review workflows.
Why I Picked Codacy
I picked Codacy as one of the best because my team can build fully customizable analysis pipelines, adjusting over 40 code quality tools and rules to fit our workflow. I like how easily we can mix and match code checks and automate detailed policy enforcement.
Codacy Key Features
- Pull request analysis: Scans every pull request for code quality issues.
- Multi-language support: Analyzes code in over 40 popular programming languages.
- Static code security checks: Detects security vulnerabilities during automated reviews.
- Quality gates: Let you set enforceable thresholds for merge approvals.
Codacy Integrations
Codacy offers native integrations with GitHub, GitLab, Bitbucket, and Slack, and provides an API for custom integrations.
Pros and Cons
Pros:
- Detailed pull request quality metrics
- Enforces strict quality gates
- Highly customizable code review rules
Cons:
- Limited code context in AI review comments
- Exhibits latency during analysis
Learn more about Codacy: Best for predicting codebase risks
- Free trial + free demo available
- From $19/user/month (billed annually)

CodeScene offers a code quality dashboard with coverage, trends, and hotspots. CodeScene is an AI-powered code review and analysis platform that offers automated health checks, codebase metrics, change predictions, technical debt detection, and visualizations for software teams.
Who Is CodeScene Best For?
CodeScene is well-suited for engineering leaders and DevOps teams at mid-size to enterprise software organizations who need deep risk analysis and predictive insights for their codebase.
Why I Picked CodeScene
I picked CodeScene as one of the best because I use its machine learning analysis to surface high-risk areas before they impact delivery. I rely on its hotspot mapping and code change prediction to identify sections that need extra attention during reviews.
CodeScene Key Features
- Integrations with CI/CD pipelines: Connects directly with popular continuous integration and deployment tools for automated analysis.
- Code health metrics dashboard: Displays detailed code quality metrics in a centralized, visual dashboard.
- Behavioural code analysis: Analyzes developer interactions to flag potential code ownership and collaboration issues.
- Automated pull request feedback: Adds automated, context-aware comments to pull requests based on code health checks.
CodeScene Integrations
CodeScene offers native integrations with GitHub, GitLab, Bitbucket, Slack, Jenkins, Jira, and Azure DevOps, and provides an API for custom integrations.
Pros and Cons
Pros:
- Highlights technical debt patterns automatically
- Visualizes code health trends for teams
- Predicts code hotspots before issues escalate
Cons:
- May require manual tuning for niche languages
- Needs extended model training
Learn more about CodeScene: Best for improving Python code quality
- Free plan + free trial available
- From $12/seat/month (billed annually)

Sourcery offers AI code review with refactoring suggestions in pull requests. Sourcery is an AI code review tool for Python that analyzes code quality, flags refactoring opportunities, and generates suggestions through IDE plugins, GitHub integration, and an API.
Who Is Sourcery Best For?
Sourcery is well-suited for Python developers and small to mid-sized teams who want automated refactoring and code quality checks directly in their workflow.
Why I Picked Sourcery
I picked Sourcery as one of the best because I use its real-time Python refactoring engine to spot duplicated logic, complex expressions, and anti-patterns. I like how it generates instant refactoring suggestions directly in my pull requests or IDE.
Sourcery Key Features
- Automated code review for pull requests: Reviews Python pull requests automatically and leaves suggestions in version control.
- Custom rule configuration: Let users define and enforce project-specific coding standards.
- IDE plugins: Offers plugins for Visual Studio Code, PyCharm, and other popular Python IDEs.
- Multi-repository support: Scans and manages code quality across multiple repositories in an organization.
Sourcery Integrations
Sourcery offers native integrations with GitHub, GitLab, Bitbucket, and Visual Studio Code, and provides an API for custom integrations.
Pros and Cons
Pros:
- Pull request comments are auto-generated
- Suggests Python-specific refactors in real time
- Identifies duplicate logic and anti-patterns
Cons:
- Limited support for non-Python languages
- Omits architectural structure awareness
Learn more about Sourcery: Best for automated CI failure fixes
- 14-day free trial + free demo available
- From $20/user/month (billed annually)

Gitar offers an AI code review pipeline with CI failure analysis and insights. Gitar is an AI-powered code review and DevOps automation platform that analyzes continuous integration failures, suggests fixes, and enables teams to automate remediation directly from their existing workflows.
Who Is Gitar Best For?
Gitar fits DevOps teams and engineering leads at software companies who need to reduce manual effort in diagnosing and fixing CI pipeline failures.
Why I Picked Gitar
I picked Gitar because it automatically detects, analyzes, and fixes continuous integration failures using AI-driven code review logic. I like that I can review root cause analysis reports before applying suggested remediations.
Gitar Key Features
- Automated PR review suggestions: Uses AI models to propose code changes within pull requests.
- Multi-language support: Handles code in Python, JavaScript, Java, and additional common languages.
- CI/CD pipeline integration: Connects directly with pipeline tools for hands-off workflow execution.
- Custom rule configuration: Let teams set review and fix policies for different repositories.
Gitar Integrations
Gitar offers native integrations with GitHub, GitLab, Bitbucket, and Slack. An API is available for custom integrations.
Pros and Cons
Pros:
- Supports multiple programming languages
- Root cause analysis within code reviews
- Automated CI failure detection and patching
Cons:
- Automated suggestions may need manual review
- Initial setup requires repository configuration
Learn more about Gitar: Best for expert reviewer integrations
- 14-day free trial + free demo available
- From $129/developer/month (billed annually)

PullRequest offers AI code review with security checks and fix suggestions. PullRequest is an AI-powered code review solution that connects development teams with a network of expert engineering reviewers, automated code analysis, and detailed pull request feedback.
Who Is PullRequest Best For?
PullRequest suits software engineering leads and security-focused teams at midsize to enterprise companies who want vetted, on-demand code review expertise paired with automation.
Why I Picked PullRequest
I picked PullRequest as one of the best because my team can bring in experienced, vetted engineers for on-demand code reviews. I like how we get actionable feedback tailored to our stack, plus the option to combine AI-driven analysis with human expertise.
PullRequest Key Features
- Automated code QA analysis: Uses AI to scan pull requests for bugs and style issues.
- Security vulnerability detection: Flags potential security risks in code changes.
- Workflow integration: Connects with GitHub, GitLab, and Bitbucket repositories.
- Customizable review criteria: Let teams tailor review checklists and standards.
PullRequest Integrations
PullRequest offers native integrations with GitHub, GitLab, and Bitbucket, and provides an API for custom integrations.
Pros and Cons
Pros:
- Deep pull request insights and reporting
- A combination of AI and manual review feedback
- Access to vetted expert code reviewers
Cons:
- Lacks granular controls for review assignments
- No support for real-time IDE plugins
Learn more about PullRequest: 10Best for reviewing large codebases
Qodo
- Free plan + free demo available
- From $30/user/month (billed annually)

Qodo offers a code review dashboard with AI insights for PRs and repositories. Qodo is an AI-powered code review platform built for teams that need automated analysis, review suggestions, and codebase management across multiple programming languages and repository types.
Who Is Qodo Best For?
Qodo is a strong fit for enterprise development teams handling complex, large-scale codebases that require tailored AI review capabilities.
Why I Picked Qodo
I picked Qodo because it efficiently handles large-scale codebase reviews with AI-driven context mapping and customizable review templates. I can dig into massive monorepos, set granular review scopes, and manage multiple languages across distributed development projects.
Qodo Key Features
- AI-powered pull request analysis: Surfaces potential issues and flags code patterns during review.
- Collaborative code commenting: Let teams annotate specific lines and files for direct discussion.
- Multi-language support: Analyzes code written in several programming languages within the same project.
- Code quality metrics dashboard: Displays project-wide metrics and review trends in a visual dashboard.
Qodo Integrations
Qodo offers native integrations with GitHub, GitLab, Bitbucket, and Azure DevOps, and provides an API for custom integrations.
Pros and Cons
Pros:
- Implements specific governance mandates
- Links disparate file logic
- Supports huge repository architectures
Cons:
- Restricts exportable data formats
- Onboards using containerized environments
Learn more about Qodo:
Outras ferramentas de revisão de código com IA
Eis algumas opções adicionais de ferramentas de revisão de código com IA que não entraram na minha lista restrita, mas que vale a pena conhecer:
- 11MacroscopeBest for autonomous low-risk pull request approvals
- 12EllipsisBest for team collaboration insights
- 13Snyk CodeBest for developer-first vulnerability tracking
- 14Aikido SecurityBest for automated security PR checks
- 15SemgrepBest for precision code pattern matching
- 16SonarQubeBest for in-depth maintainability metrics
- 17GreptileBest for searching codebase relationships
- 18CodeAnt AIBest for review insights via chat interface
- 19BitoBest with IDE-native developer agent roles
- 20GitLab DuoBest for native dev workflow enhancement
How I Evaluate AI Code Review Tools
Every tool on this list needs to go beyond pattern-matching linters—I look for AI that actually understands code context and delivers feedback a developer would act on. I split my evaluation into core functionality every tool must have to qualify, and differentiating factors that separate the best options for specific teams.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. Then, I calculate the tool's total score into a percentage. Each tool needs to achieve a minimum total score of 65% to be considered for inclusion.
- AI-Driven Code Analysis: I evaluate whether the AI goes beyond static linting to understand context—like flagging a race condition in concurrent code, not just a style violation.
- Git Platform Integration: The tool should plug directly into GitHub, GitLab, Bitbucket, or Azure DevOps so reviews trigger automatically on new pull requests.
- Inline PR Commenting: I look for line-level comments posted right in the PR, since feedback buried in a separate dashboard tends to get ignored by developers.
- Bug & Vulnerability Detection: Good tools catch logic errors and security risks like hardcoded secrets or SQL injection patterns, not just formatting issues.
- Automated Fix Suggestions: I check whether the tool proposes actual code patches developers can apply or commit, rather than vague guidance like "consider refactoring."
- Multi-Language Support: Teams rarely run a single-language stack, so I look for strong coverage across languages like Python, TypeScript, Java, Go, and C#.
Once I have a list of tools that meet this criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
I pay close attention to whether the AI reasons across the full repository, not just the diff. Codebase-wide context is what lets a tool flag that your refactor broke a downstream dependency three files away. I also look for custom rule training, where teams can teach the AI their own conventions so it stops suggesting patterns that conflict with internal architecture decisions. For engineering managers, a review analytics dashboard that tracks cycle times and recurring issue types turns code review data into actionable improvement signals.
Beyond Features
Data privacy is the first thing I check. You're sending proprietary code to an AI model, so I look at whether the vendor offers zero-retention policies, self-hosted deployment, and clear documentation on which LLM processes your code. Pricing structure matters too—per-developer pricing can quietly balloon on a growing team, while per-repo or usage-based models may suit different org shapes better. I also evaluate how well each tool fits into existing workflows, from one-click GitHub App installs to configurable severity filters that keep developers from drowning in low-priority noise.
Critérios de seleção das ferramentas de revisão de código com IA
Ao selecionar as melhores ferramentas de revisão de código com IA para incluir nesta lista, considerei necessidades e problemas comuns dos compradores, como a identificação automática de problemas de qualidade do código e o destaque de alterações de código arriscadas antes da implementação. Também utilizei o seguinte quadro para manter a minha avaliação estruturada e imparcial:
Funcionalidade principal (25% da pontuação total)
Para ser considerada para inclusão nesta lista, cada solução tinha de abranger estes casos de utilização comuns:
- Analisar o código-fonte em busca de problemas de qualidade
- Automatizar os comentários de revisão de código
- Detetar vulnerabilidades de segurança no código
- Integrar com repositórios de código
- Fornecer recomendações práticas para melhorias
Funcionalidades adicionais diferenciadoras (25% da pontuação total)
Para reduzir ainda mais o número de opções, também procurei funcionalidades únicas, como:
- Análise preditiva de riscos para futuras alterações de código
- Visualização de pontos críticos orientada por IA
- Feedback automatizado com base nos padrões de propriedade do código
- Priorização da dívida técnica baseada em aprendizagem automática
- Alertas inteligentes sobre tendências em evolução na colaboração da equipa
Usabilidade (10% da pontuação total)
Para obter uma noção da usabilidade de cada sistema, considerei os seguintes aspetos:
- Painel de controlo simples e fácil de navegar para os relatórios
- Visualizações que esclarecem rapidamente os problemas
- Interface minimalista com notificações pertinentes
- Configuração fácil com um número mínimo de passos
- Consistência entre as experiências na Web e nos plug-ins
Integração inicial (10% da pontuação total)
Para avaliar a experiência de integração inicial de cada plataforma, considerei os seguintes aspetos:
- Visitas guiadas interativas ao produto adaptadas para programadores
- Disponibilidade de vídeos de formação curtos
- Modelos para fluxos de trabalho de equipa típicos
- Webinários de integração ou sessões de formação em direto
- Chatbot ou suporte em direto durante o período experimental
Suporte ao cliente (10% da pontuação total)
Para avaliar os serviços de suporte ao cliente de cada fornecedor de software, considerei os seguintes aspetos:
- Sistema de pedidos de suporte ou chat em direto com resposta rápida
- Documentação técnica aprofundada
- Disponibilidade de uma comunidade ou fórum de discussão
- Base de conhecimento para resolução de problemas
- Processos claros de escalamento para problemas urgentes
Relação qualidade-preço (10% da pontuação total)
Para avaliar a relação qualidade-preço de cada plataforma, considerei os seguintes aspetos:
- Estrutura de preços transparente e previsível
- Opção de período experimental gratuito ou demonstração
- Variedade de níveis adequada a diferentes dimensões de equipa
- Conjunto de funcionalidades comparado com concorrentes de preço semelhante
- Flexibilidade para aumentar ou reduzir a escala conforme necessário
Avaliações dos clientes (10% da pontuação total)
Para ter uma noção da satisfação geral dos clientes, considerei os seguintes aspetos ao ler as avaliações dos clientes:
- Comentários positivos sobre a precisão da automatização
- Relatos de poupança de tempo no processo de revisão de código
- Informações sobre a qualidade da deteção de problemas de segurança
- Referências à facilidade de integração
- Comentários sobre a estabilidade e a fiabilidade
Como escolher ferramentas de revisão de código com IA
É fácil perder-se em listas extensas de funcionalidades e estruturas de preços complexas. Para o ajudar a manter o foco enquanto conduz o seu processo específico de seleção de software, apresentamos uma lista de verificação dos fatores a ter em conta:
| Fator | O que considerar |
|---|---|
| FatorEscalabilidade | O que considerarA ferramenta conseguirá lidar com o tamanho atual e previsto dos seus repositórios, o número de utilizadores e o volume de código à medida que a sua equipa de desenvolvimento cresce e adiciona projetos? |
| FatorIntegrações | O que considerarEstabelece ligação nativa às suas plataformas principais, como GitHub, GitLab, Bitbucket, ferramentas de CI/CD e sistemas de pedidos de suporte? Verifique os níveis de integração e o roteiro futuro. |
| FatorPossibilidade de personalização | O que considerarPode ajustar regras, alertas e critérios de revisão de código para corresponder aos padrões de codificação e aos níveis de tolerância ao risco da sua equipa? Evite produtos rígidos que imponham um único fluxo. |
| FatorFacilidade de utilização | O que considerarQuão intuitiva é a interface de utilizador para programadores não especialistas e novos membros da equipa? Considere a rapidez da integração inicial e a velocidade com que as pessoas a adotam diariamente. |
| FatorImplementação e integração inicial | O que considerarDe que recursos internos ou do fornecedor necessitará para a instalação, a configuração de segurança e a adoção? Informe-se sobre guias de migração, modos de área de testes e scripts de instalação. |
| FatorCusto | O que considerarPara além do preço anunciado, existem custos adicionais associados a utilizadores, repositórios ou chamadas de API? Relacione as despesas contínuas com o crescimento previsto da equipa. |
| FatorMedidas de proteção de segurança | O que considerarQue certificações de segurança, registos de auditoria e controlos de acesso disponibiliza a ferramenta para proteger código sensível e dados dos programadores? |
| FatorDisponibilidade do suporte | O que considerarObterá ajuda atempada durante problemas de integração ou incidentes urgentes na revisão? Verifique os SLA de resposta e os prazos do seu nível de suporte. |
O que são ferramentas de revisão de código com IA?
As ferramentas de revisão de código com IA são plataformas especializadas que utilizam inteligência artificial para analisar, avaliar e comentar automaticamente o código-fonte durante o processo de desenvolvimento de software. Estas ferramentas ajudam as equipas a detetar potenciais erros, assinalar vulnerabilidades de segurança e sugerir melhorias, analisando o código em busca de padrões, riscos ou desvios em relação a normas estabelecidas.
Funcionalidades das ferramentas de revisão de código com IA
Ao selecionar ferramentas de revisão de código com IA, procure as seguintes funcionalidades principais:
- Análise automatizada do código: Utiliza algoritmos de IA para analisar o código-fonte em busca de erros, vulnerabilidades e violações dos padrões de programação antes de efetuar a fusão ou implementação do código.
- Comentários em pedidos de fusão: Adiciona automaticamente comentários incorporados aos pedidos de fusão, destacando problemas, alterações sugeridas ou lembretes de boas práticas durante o processo de revisão.
- Deteção de vulnerabilidades de segurança: Identifica riscos de segurança conhecidos ou potenciais no código e apresenta-os diretamente aos programadores para atenção imediata.
- Integração com repositórios: Liga-se nativamente a plataformas como GitHub, GitLab ou Bitbucket, permitindo uma revisão de código fluida no seu fluxo de trabalho existente.
- Configuração de regras personalizadas: Permite às equipas criar ou modificar regras para refletir padrões de programação exclusivos, requisitos de conformidade ou preferências da equipa.
- Classificação da qualidade do código: Atribui classificações quantitativas com base no estado geral do código, na facilidade de manutenção e na conformidade com os padrões, ajudando as equipas a acompanhar o progresso ao longo do tempo.
- Previsão do risco das alterações: Utiliza IA para assinalar áreas da base de código mais propensas a problemas, com base em tendências históricas ou dependências complexas.
- Notificações em tempo real: Envia alertas ou atualizações aos programadores e às equipas quando é necessário prestar atenção a novos problemas ou comentários importantes sobre a revisão do código.
- Informações sobre a atividade dos programadores: Disponibiliza painéis ou relatórios que resumem a participação na revisão do código, as tendências de responsabilidade e potenciais estrangulamentos no processo.
Benefícios das ferramentas de revisão de código com IA
A implementação de ferramentas de revisão de código com IA proporciona vários benefícios à sua equipa e à sua empresa. Eis alguns dos benefícios que pode esperar:
- Revisões de código mais rápidas: A análise automatizada e as sugestões incorporadas permitem acelerar os ciclos de revisão sem sacrificar a qualidade do código.
- Deteção precoce de problemas: A análise baseada em IA revela erros, vulnerabilidades e código de risco antes da implementação, reduzindo o retrabalho e os incidentes após o lançamento.
- Melhoria da qualidade do código: A monitorização e a classificação contínuas promovem a conformidade com as boas práticas e os padrões de facilidade de manutenção ao longo do tempo.
- Maior sensibilização para a segurança: A deteção de vulnerabilidades em tempo real mantém a segurança no centro das atenções e ajuda as equipas a combater as ameaças numa fase inicial do processo.
- Informações úteis para as equipas: Os painéis e os relatórios de análise dão aos gestores e aos programadores visibilidade sobre o estado do código, a atividade de revisão e as tendências de colaboração.
- Melhor integração com os fluxos de trabalho: As ligações diretas ao seu repositório e às ferramentas de CI/CD permitem uma utilização fluida sem exigir alterações significativas aos processos.
- Acompanhamento personalizado dos programadores: O feedback automatizado e contextualizado ajuda os programadores a desenvolver competências, destacando problemas específicos do seu trabalho e dos padrões da equipa.
Custos e preços das ferramentas de revisão de código com IA
A seleção de ferramentas de revisão de código com IA exige uma compreensão dos vários modelos de preços e planos disponíveis. Os custos variam consoante as funcionalidades, a dimensão da equipa, os complementos e outros fatores. A tabela abaixo resume os planos comuns, os respetivos preços médios e as funcionalidades normalmente incluídas nas soluções de ferramentas de revisão de código com IA:
Tabela de comparação de planos para ferramentas de revisão de código com IA
| Tipo de plano | Preço médio | Funcionalidades comuns |
|---|---|---|
| Tipo de planoPlano gratuito | Preço médio$0 | Funcionalidades comunsAnálise de código limitada, conjuntos de regras básicos, apoio da comunidade e integração com um repositório. |
| Tipo de planoPlano pessoal | Preço médio$5-$20/utilizador/mês | Funcionalidades comunsAnálise completa do código, conjuntos de regras personalizáveis, verificações de segurança básicas e integração com vários repositórios. |
| Tipo de planoPlano empresarial | Preço médio$20-$40/utilizador/mês | Funcionalidades comunsDeteção avançada de vulnerabilidades, relatórios de equipa, automatização de fluxos de trabalho, apoio prioritário e registos de auditoria. |
| Tipo de planoPlano empresarial avançado | Preço médio$40-$100/utilizador/mês | Funcionalidades comunsCriação de regras personalizadas, análise preditiva de riscos, suporte para SSO, gestão de conta dedicada e funcionalidades de conformidade. |
Perguntas frequentes sobre ferramentas de revisão de código com IA
Aqui estão algumas respostas a perguntas comuns sobre ferramentas de revisão de código com IA:
As ferramentas de revisão de código com IA podem substituir os revisores humanos?
Não, as ferramentas de revisão de código com IA ajudam os revisores humanos, mas não os substituem. Automatizam verificações repetitivas, detetam problemas que poderiam passar despercebidos e identificam padrões, mas as decisões arquiteturais continuam a depender de programadores experientes. Embora os LLMs avançados e as ferramentas de código aberto possam analisar rapidamente milhares de linhas de código, não têm a sensibilidade humana. Em última análise, um feedback ponderado e a validação final continuam a exigir os conhecimentos especializados de um programador.
Como lidam as ferramentas de revisão de código com IA com diferentes linguagens de programação?
A maioria das soluções suporta linguagens populares como Python, JavaScript, Java e C#, mas a cobertura varia. Consulte sempre a lista de linguagens suportadas por uma ferramenta e teste a sua precisão na sua base de código. Muitos assistentes de programação com IA utilizam modelos da OpenAI ou da Anthropic para melhorar a geração de código em diferentes sintaxes. A combinação destes com analisadores estáticos tradicionais garante a manutenção dos guias de estilo, juntamente com verificações semânticas mais profundas.
É seguro utilizar ferramentas de revisão de código com IA com código proprietário?
Sim, mas apenas se escolher ferramentas com controlos de segurança robustos, como encriptação, implementação no local e gestão granular do acesso. Analise cuidadosamente a documentação de segurança de cada fornecedor antes de integrar código sensível. Isto é fundamental quando o software executa uma análise estática profunda ou uma análise de segurança automatizada. Para garantir a máxima privacidade, algumas equipas alojam os seus próprios agentes de IA localmente.
As ferramentas de revisão de código com IA funcionam com repositórios na nuvem e alojados localmente?
Sim, muitas ferramentas de revisão de código com IA disponibilizam integrações tanto para repositórios baseados na nuvem (GitHub, GitLab.com) como para repositórios alojados localmente. Ainda assim, poderá ser necessária configuração adicional para instalações no local, por isso confirme previamente a compatibilidade.
Quanto tempo demora a obter benefícios de uma ferramenta de revisão de código com IA?
A maioria das equipas começa a notar benefícios alguns dias ou semanas após a configuração. A análise automatizada e o feedback integrado no código ajudam os programadores a identificar problemas recorrentes e a melhorar rapidamente a qualidade do código, sobretudo quando são integrados numa fase inicial do fluxo de trabalho.