

Key Takeaways
Noções básicas sobre ferramentas SIEM: Uma ferramenta SIEM recolhe e analisa dados de segurança em vários ambientes, ajudando as equipas a detetar e responder às ameaças de forma eficiente.
Utilizadores-alvo: As ferramentas SIEM são utilizadas por equipas de segurança empresariais, operadores de ambientes na nuvem, setores orientados para a conformidade, MSSP e departamentos de TI governamentais.
Funcionalidades essenciais: As principais funcionalidades das ferramentas SIEM incluem a recolha centralizada de registos, a deteção de ameaças, a automatização de incidentes, a análise de comportamentos e a criação de relatórios de conformidade.
Impacto empresarial: A adoção de uma ferramenta SIEM pode reduzir os riscos e os tempos de resposta, mas exige investimento, afinação contínua e conhecimentos especializados dedicados.
Seleção de ferramentas SIEM: Ao avaliar o que é uma ferramenta SIEM, considere as necessidades de integração, a automatização, os relatórios e se uma solução gerida ou tradicional é a mais adequada.
ferramentas SIEM proporcionam à sua equipa de segurança um único local para recolher, correlacionar e agir sobre dados de ameaças em todo o seu ambiente. Sem uma destas ferramentas, terá de reunir alertas provenientes de uma dúzia de fontes não ligadas entre si — e os atacantes contam com essa lacuna.
Já vi em primeira mão a rapidez com que um ponto cego não monitorizado se transforma num incidente. Este guia aborda funcionalidades essenciais, casos de utilização reais e os aspetos a considerar ao avaliar as opções disponíveis, para que possa tomar uma decisão segura e informada sobre qual a solução mais adequada à sua infraestrutura.
O que é uma ferramenta SIEM?
Uma ferramenta de Gestão de Informações e Eventos de Segurança (SIEM) é um software que recolhe, centraliza e analisa dados de registos e eventos provenientes de todo o seu ambiente tecnológico. Utilizando regras integradas e automatização, as ferramentas SIEM detetam ameaças, acompanham eventos de segurança e ajudam a sua equipa a investigar incidentes mais rapidamente.
As equipas de segurança dependem das ferramentas SIEM para simplificar a monitorização de eventos, reforçar os fluxos de trabalho de investigação e acompanhar os requisitos de conformidade em todos os seus dados e sistemas.
O SIEM combina duas funções de segurança anteriores: gestão de informações de segurança (SIM) e gestão de eventos de segurança (SEM). A SIM centra-se na recolha, armazenamento e análise de dados de segurança ao longo do tempo, enquanto a SEM se concentra na monitorização de eventos em tempo real e na sinalização de atividades suspeitas.
Em conjunto, proporcionam às equipas de segurança tanto contexto histórico como visibilidade em tempo real em todo o seu ambiente.
Como funciona uma ferramenta SIEM?
Uma ferramenta SIEM funciona recolhendo registos de segurança e dados de eventos de todo o seu ambiente de TI e encaminhando-os para um sistema centralizado. Estes dados podem incluir informações de terminais, servidores, firewalls, dispositivos de rede, serviços na nuvem, aplicações e plataformas de identidade.
Assim que os dados entram no SIEM, a plataforma organiza-os e normaliza-os, permitindo analisar em conjunto eventos provenientes de diferentes sistemas. Em seguida, aplica regras de correlação, análises, referências comportamentais e, dependendo da plataforma, aprendizagem automática ou fontes de informações sobre ameaças, para identificar atividades que possam indicar uma ameaça à segurança.
Um fluxo de trabalho SIEM típico é o seguinte:
- Recolher dados de segurança: O SIEM recolhe continuamente registos e eventos de sistemas em toda a sua infraestrutura.
- Normalizar e agregar eventos: Os dados provenientes de diferentes fontes são convertidos para um formato consistente, para que possam ser pesquisados e comparados.
- Correlacionar atividades suspeitas: A plataforma estabelece ligações entre eventos relacionados que podem parecer inofensivos individualmente, mas que podem indicar um ataque quando analisados em conjunto.
- Gerar e atribuir prioridades aos alertas: Quando uma atividade corresponde a uma regra de deteção, a um padrão de comportamento anómalo ou a um indicador conhecido de comprometimento, o SIEM cria um alerta para ser investigado pela equipa de segurança.
- Apoiar a investigação e a resposta: Os analistas podem rastrear atividades entre sistemas, consultar eventos históricos e determinar o âmbito e a causa de um incidente. As ferramentas SIEM modernas também podem desencadear ações automatizadas diretamente ou integrar-se com plataformas SOAR para obter fluxos de trabalho de resposta mais avançados.
Como o SIEM mantém os dados de segurança num único local pesquisável, as equipas também podem utilizar registos históricos para investigações forenses, caça às ameaças, elaboração de relatórios de conformidade e identificação de padrões que seriam difíceis de detetar em ferramentas não ligadas entre si.
Exemplos de ferramentas SIEM
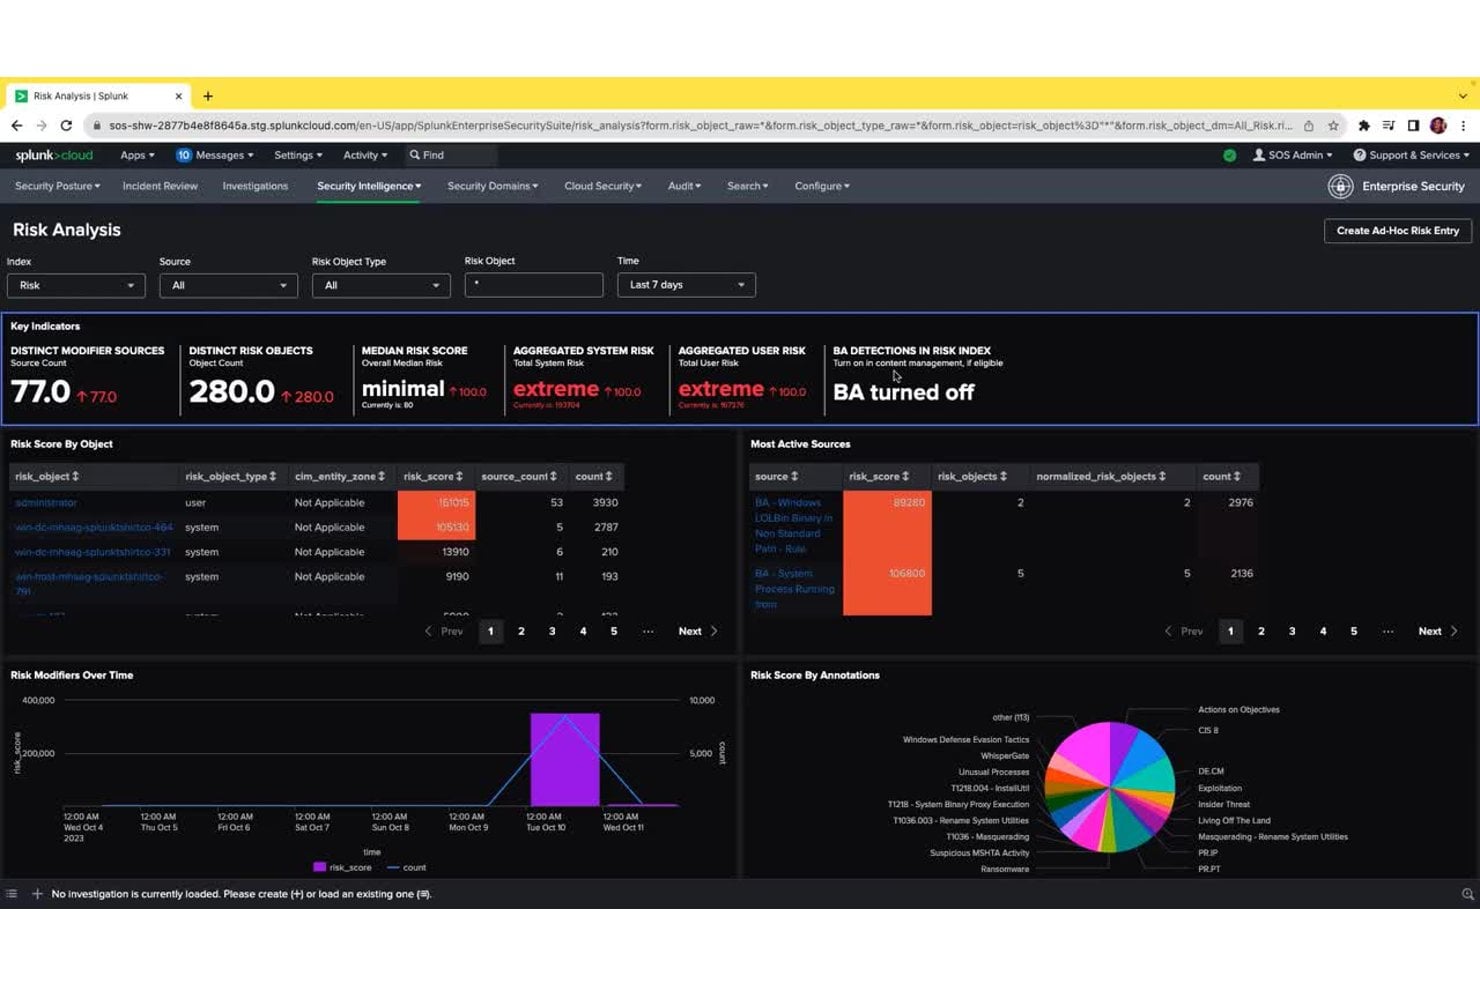
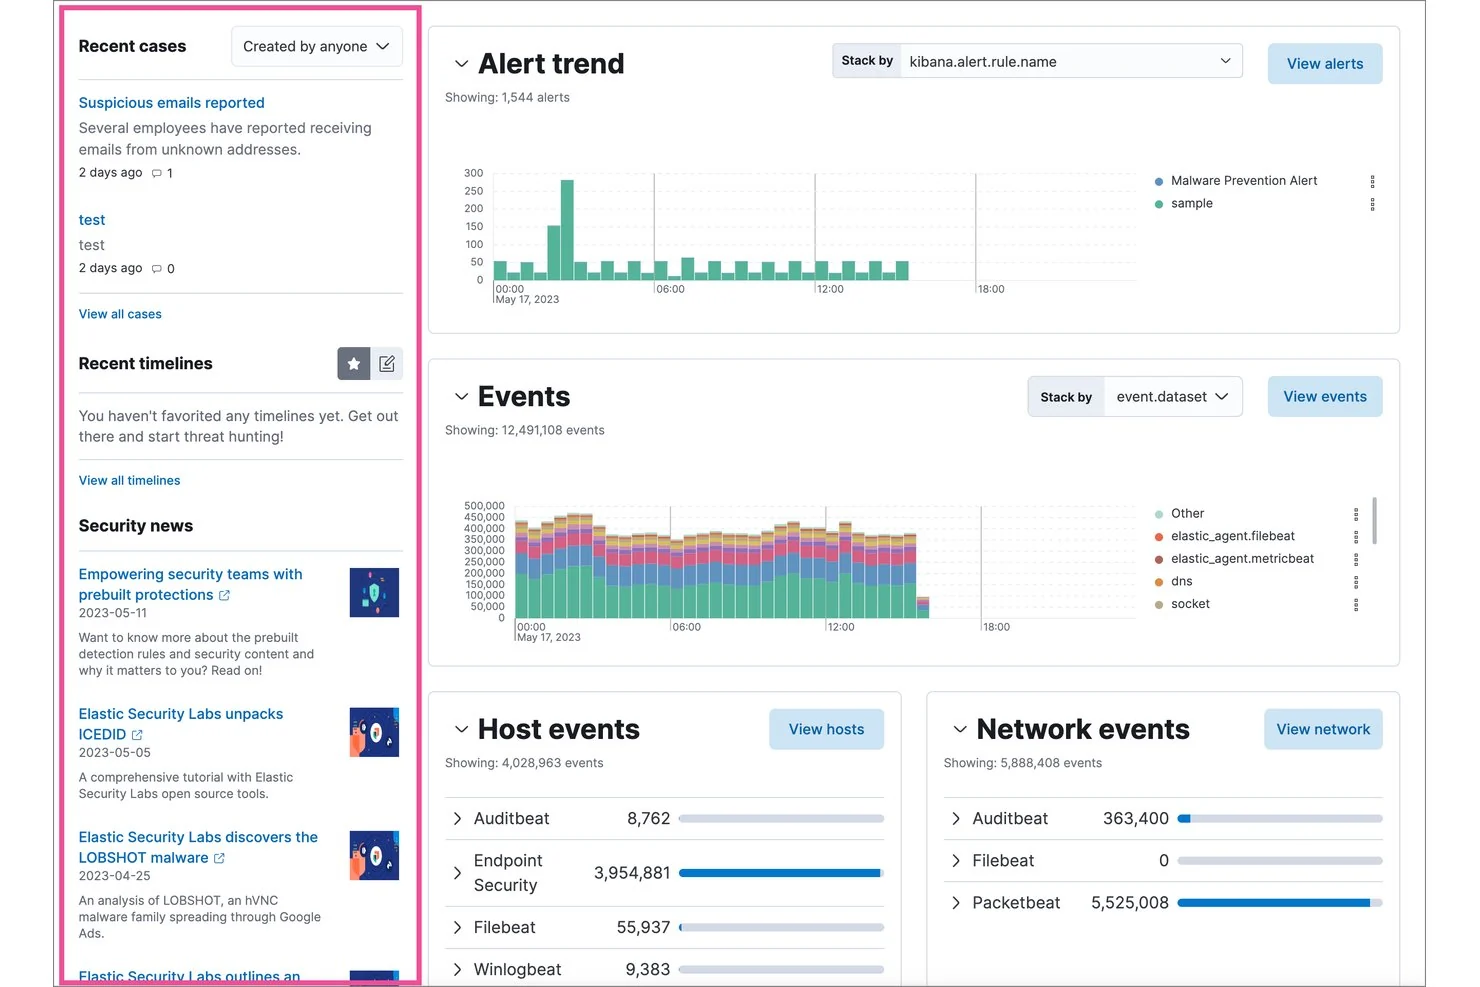
Eis alguns exemplos visuais do aspeto das interfaces de ferramentas SIEM na prática:
Have an account? Log In
Principais ferramentas SIEM a considerar
Eis a minha seleção das melhores soluções de ferramentas SIEM:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Quem utiliza ferramentas SIEM?
Eis os tipos de equipas e organizações que dependem de ferramentas SIEM para a monitorização da segurança e a resposta a incidentes:
- Equipas de segurança empresarial: Supervisionam as operações de segurança de organizações grandes e complexas com infraestruturas extensas.
- Fornecedores de serviços geridos de segurança (MSSPs): Fornecem monitorização e deteção de ameaças externalizadas para os ambientes dos clientes.
- Equipas de infraestrutura na nuvem: Monitorizam a atividade, auditam o acesso e detetam ameaças em sistemas nativos da nuvem e híbridos.
- Setores regulamentados: As equipas dos serviços financeiros, dos cuidados de saúde e dos serviços públicos têm de cumprir requisitos rigorosos de conformidade e elaboração de relatórios.
- Departamentos de TI governamentais e do setor público: Protegem sistemas críticos e dados sensíveis contra ameaças direcionadas e ciberataques.
Principais benefícios das ferramentas SIEM e potenciais impactos no negócio
As ferramentas SIEM ajudam a reduzir os riscos, a responder mais rapidamente a incidentes, a apoiar a conformidade e a manter o seu ambiente a funcionar sem problemas — o que pode afetar diretamente o tempo de atividade e a reputação da empresa.
Tenha em mente que estas soluções tendem a representar um investimento significativo e que uma implementação mal gerida pode introduzir uma nova complexidade ou lacunas de visibilidade.
Utilize esta tabela para ponderar os principais benefícios e riscos da adoção de uma ferramenta SIEM:
| Benefícios | Riscos |
|---|---|
| BenefíciosDeteção e resposta mais rápidas a incidentes | RiscosCustos iniciais elevados de implementação e licenciamento |
| BenefíciosVisibilidade centralizada em todos os ambientes | RiscosA complexidade pode causar lacunas de configuração |
| BenefíciosMelhoria da procura e investigação de ameaças | RiscosOs falsos positivos podem causar fadiga de alertas |
| BenefíciosMaior apoio aos requisitos de conformidade | RiscosRequer afinação contínua e conhecimentos técnicos especializados |
| BenefíciosAcelera a análise da causa-raiz após incidentes | RiscosProblemas de privacidade dos dados se os registos forem mal tratados |
| BenefíciosSimplifica a elaboração de relatórios e a preparação para auditorias | RiscosDependência do fornecedor ou desafios de migração |
| BenefíciosCorrelação de sinais provenientes de várias fontes | RiscosSobrecarga dos recursos de armazenamento e computação |
Estudos de caso de ferramentas SIEM
Veja como equipas reais melhoraram os seus resultados de segurança com ferramentas SIEM. Estes estudos de caso mostram a diferença que o SIEM pode fazer antes e depois da implementação.
Estudo de caso: Implementação do IBM Security QRadar SIEM pelo Askari Bank
Askari Bank, um banco comercial sediado no Paquistão com 560 sucursais e 7 500 colaboradores, criou o seu centro de operações de segurança (SOC) de raiz utilizando o IBM Security QRadar SIEM, o QRadar SOAR e um suplemento de análise do comportamento dos utilizadores.
Implementada com o parceiro comercial da IBM, SPS, a plataforma agregou registos de vários sistemas bancários, automatizou a resposta a incidentes através de manuais de procedimentos e permitiu a deteção de ameaças internas 24 horas por dia, 7 dias por semana.
Eis os resultados da implementação de ferramentas SIEM pelo Askari Bank:
- Redução drástica dos falsos positivos: Os incidentes de segurança diminuíram de aproximadamente 700 por dia para menos de 20, proporcionando à equipa do SOC alertas de elevada fidelidade e acionáveis.
- Remediação mais rápida de incidentes: O tempo de remediação diminuiu de cerca de 30 minutos para apenas 5 minutos através da automatização dos manuais de procedimentos SOAR.
- Crescimento rápido da equipa: A equipa do SOC cresceu para mais de 20 especialistas em menos de três anos, com o apoio da automatização, que assumiu as tarefas rotineiras de triagem.
- Conformidade regulamentar: O Askari Bank alcançou a conformidade total com a Política de Cibersegurança do Paquistão de 2021, um mandato nacional que exige que os bancos operem centros de operações de segurança automatizados 24 horas por dia, 7 dias por semana.
Estudo de caso: Implementação da Splunk Cloud Platform pelo Carrefour
Carrefour, um dos maiores retalhistas do mundo, adotou a Splunk Cloud Platform para consolidar as suas operações de segurança num ambiente global e multicanal.
A plataforma unificou os registos de antivírus, deteção e resposta de dispositivos terminais num único sistema e automatizou os alertas, a emissão de pedidos e as notificações do SOC, eliminando a sobrecarga da gestão da infraestrutura que estava a afastar os analistas do verdadeiro trabalho de segurança.
Eis os resultados da implementação de ferramentas SIEM pela Carrefour:
- Resposta a ameaças 3x mais rápida: Utilizando informações em tempo real da Splunk, a Carrefour responde agora às ameaças de segurança três vezes mais depressa do que anteriormente.
- Operações do SOC reorientadas: A equipa de segurança passou da gestão da infraestrutura para tarefas de elevado valor, incluindo a gestão de aplicações, a análise de ameaças e investigações de segurança ativas.
- Maior acessibilidade para os analistas: Tanto os analistas técnicos como os utilizadores empresariais podem investigar e gerar alertas de forma independente durante eventos de segurança, aumentando a capacidade geral de resposta da equipa.
- Lançamentos de produtos mais seguros: A plataforma proporciona às equipas da Carrefour a visibilidade necessária para lançar novas funcionalidades e serviços em segurança, reduzindo o risco de as novas capacidades digitais introduzirem falhas de segurança.
Principais funcionalidades e capacidades das ferramentas SIEM
Eis as principais funcionalidades que deve procurar ao avaliar ferramentas SIEM para o seu ambiente:
- Recolha centralizada de registos: Reúna dados de eventos de servidores, serviços na nuvem, dispositivos terminais e dispositivos de rede numa única plataforma pesquisável.
- Deteção de ameaças em tempo real: Utilize regras e análises integradas para identificar atividades suspeitas e alertar a equipa à medida que os incidentes ocorrem.
- Resposta automatizada a incidentes: Acione manuais de procedimentos ou fluxos de trabalho que orientam ou executam as etapas de resposta, reduzindo o esforço manual em cenários frequentes.
- Correlação entre fontes de dados: Ligue eventos de diferentes sistemas (firewalls, dispositivos terminais, nuvem, etc.) para criar uma visão completa de ataques complexos.
- Análise do comportamento de utilizadores e entidades (UEBA): Detete ameaças internas ou contas comprometidas identificando atividades invulgares de utilizadores ou dispositivos.
- Relatórios de conformidade: Gere relatórios associados a regulamentos e referenciais comuns, facilitando as auditorias e a aplicação de políticas.
- Painéis e visualizações: Aceda a painéis personalizáveis que fornecem informações de alto nível sobre o estado e as tendências, adaptadas às prioridades da sua equipa.
- Integração e suporte de API: Ligue o SIEM ao seu conjunto mais amplo de ferramentas de segurança (emissão de pedidos, informações sobre ameaças, ferramentas de orquestração) para operações mais fluidas.
Casos de utilização das ferramentas SIEM: processos e fluxos de trabalho típicos
As ferramentas SIEM proporcionam um local central para recolher, analisar e agir sobre eventos de segurança em todos os seus sistemas. Pode automatizar fluxos de trabalho essenciais, como a monitorização de ameaças, a investigação de incidentes e a elaboração de relatórios de conformidade, libertando a sua equipa para se concentrar numa análise mais aprofundada e na tomada de decisões.
Ao ligarem sinais de todos os seus ambientes, as ferramentas SIEM ajudam-no a identificar ameaças mais rapidamente e a reduzir as etapas manuais do trabalho de segurança quotidiano.
Utilize esta tabela para ver como as ferramentas SIEM apoiam processos essenciais de segurança de TI e de gestão:
| Processo | Descrição | Como o software ajuda |
|---|---|---|
| ProcessoDeteção de ameaças | DescriçãoIdentificar atividades suspeitas ou ameaças no seu ambiente de TI. | Como o software ajudaCorrelaciona eventos de várias fontes para revelar ameaças reais e reduzir o ruído provocado por falsos positivos. |
| ProcessoResposta a incidentes | DescriçãoGerir e resolver rapidamente incidentes de segurança depois de serem detetados. | Como o software ajudaAutomatiza manuais de procedimentos e fluxos de trabalho para que as etapas de resposta ocorram mais rapidamente e exijam menos intervenção manual. |
| ProcessoRelatórios de conformidade | DescriçãoPreparar documentação e provas para auditorias e avaliações regulamentares. | Como o software ajudaGera relatórios associados a referenciais de conformidade, utilizando registos e eventos recolhidos em todos os sistemas. |
| ProcessoAnálise da causa principal | DescriçãoInvestigar a origem e o impacto de violações ou incidentes de segurança. | Como o software ajudaAgrega e visualiza dados históricos de registos, permitindo às equipas rastrear eventos e identificar vulnerabilidades. |
| ProcessoMonitorização da atividade dos utilizadores | DescriçãoAcompanhar as ações dos utilizadores para detetar ameaças internas ou comportamentos de risco. | Como o software ajudaUtiliza análise comportamental para assinalar desvios em relação à atividade de referência, permitindo investigar potenciais ameaças. |
More Articles
Tipos de ferramentas SIEM e ferramentas semelhantes
As ferramentas SIEM apresentam algumas variantes distintas e existem várias ferramentas de segurança estreitamente relacionadas que são frequentemente agrupadas na mesma conversa:
Utilize esta tabela para compreender o que distingue cada tipo:
| Tipo | Diferenciador |
|---|---|
| TipoSIEM tradicional | DiferenciadorCorrelação baseada em regras e agregação de registos sem análises orientadas por IA |
| TipoSIEM de nova geração | DiferenciadorUtiliza IA e aprendizagem automática para automatizar a deteção de ameaças e reduzir os ajustes manuais |
| TipoSIEM gerido | DiferenciadorOperado por um fornecedor externo ou MSSP, eliminando a carga da gestão interna |
| Tipo(SOAR) Orquestração, automatização e resposta de segurança | DiferenciadorCentra-se na automatização dos fluxos de trabalho de resposta a incidentes, em vez da recolha e deteção de registos |
| Tipo(XDR) Deteção e resposta alargadas | DiferenciadorIntegra a deteção em dispositivos terminais, identidades e camadas da nuvem, sem se centrar na gestão de registos |
| TipoGestão de registos | DiferenciadorRecolhe e armazena registos para pesquisa e auditoria, mas não dispõe de análises de segurança e correlação integradas |
O que procurar numa ferramenta SIEM
A ferramenta SIEM certa deve adequar-se à sua infraestrutura existente, aos fluxos de trabalho de segurança e ao volume de dados, sem criar mais complexidade do que a sua equipa consegue gerir.
Ao comparar opções, concentre-se na forma como cada plataforma suporta os sistemas que já utiliza e na forma como a sua equipa de segurança investiga e responde efetivamente às ameaças.
Utilize estes fatores para avaliar qual a ferramenta SIEM mais adequada ao seu ambiente:
- Cobertura das fontes de dados: Certifique-se de que o SIEM consegue recolher registos e eventos dos sistemas que a sua equipa realmente utiliza, incluindo dispositivos terminais, servidores, firewalls, serviços na nuvem e plataformas de identidade.
- Qualidade da deteção e correlação: Procure funcionalidades robustas de correlação de eventos, análise comportamental e informações sobre ameaças que ajudem a identificar ameaças relevantes sem criar um número excessivo de falsos positivos.
- Escalabilidade: Verifique se a plataforma consegue processar o seu volume atual de registos e continuar a funcionar corretamente à medida que a sua infraestrutura e os seus dados de segurança aumentam.
- Adequação da implementação: Considere se um SIEM nativo da nuvem, no local ou híbrido corresponde melhor ao seu ambiente, aos seus requisitos de segurança e aos seus recursos internos.
- Custo total e esforço de gestão: Compare mais do que o preço da licença. A ingestão de registos, o armazenamento, a retenção, os ajustes, a implementação e o pessoal podem afetar o custo a longo prazo do funcionamento da plataforma.
Transforme os conhecimentos obtidos com o SIEM em ação
Um SIEM pode fornecer a deteção e a visibilidade de que a sua equipa de segurança necessita, mas algumas organizações também precisam de uma automatização mais robusta depois de uma ameaça ser identificada. Se reduzir o trabalho manual de resposta for uma prioridade, as melhores plataformas SOAR podem complementar o seu SIEM ao orquestrar e automatizar os fluxos de trabalho de resposta a incidentes.