Wybór odpowiedniego oprogramowania do zarządzania IT jest trudniejszy, niż się wydaje. Każdy typ rozwiązuje inny problem — zarządzanie usługami IT (ITSM) obsługuje zgłoszenia i dostarczanie usług, podczas gdy zarządzanie zasobami IT (ITAM) śledzi to, co posiadasz, oraz związane z tym koszty.
Użycie niewłaściwego narzędzia do danego zadania oznacza albo płacenie za funkcje, których nie potrzebujesz, albo uzupełnianie braków ręczną pracą. W tym przewodniku omawiam osiem kategorii oprogramowania, wyjaśniam, do czego służy każda z nich, oraz pokazuję, jak określić, które rzeczywiście pasują do Twojego środowiska.
Czym jest oprogramowanie do zarządzania IT?
Oprogramowanie do zarządzania IT to kategoria narzędzi, która pomaga zespołom monitorować, utrzymywać i wspierać technologię organizacji. Różne typy obsługują konkretne zadania, takie jak żądania usług, rejestry zasobów, urządzenia końcowe, sieci, zasoby chmurowe i aplikacje SaaS.
8 typów oprogramowania do zarządzania IT
Każda kategoria obejmuje inną część środowiska technologicznego — od obsługi żądań usług po śledzenie zasobów chmurowych i subskrypcji SaaS:
1. Zarządzanie usługami IT (ITSM)
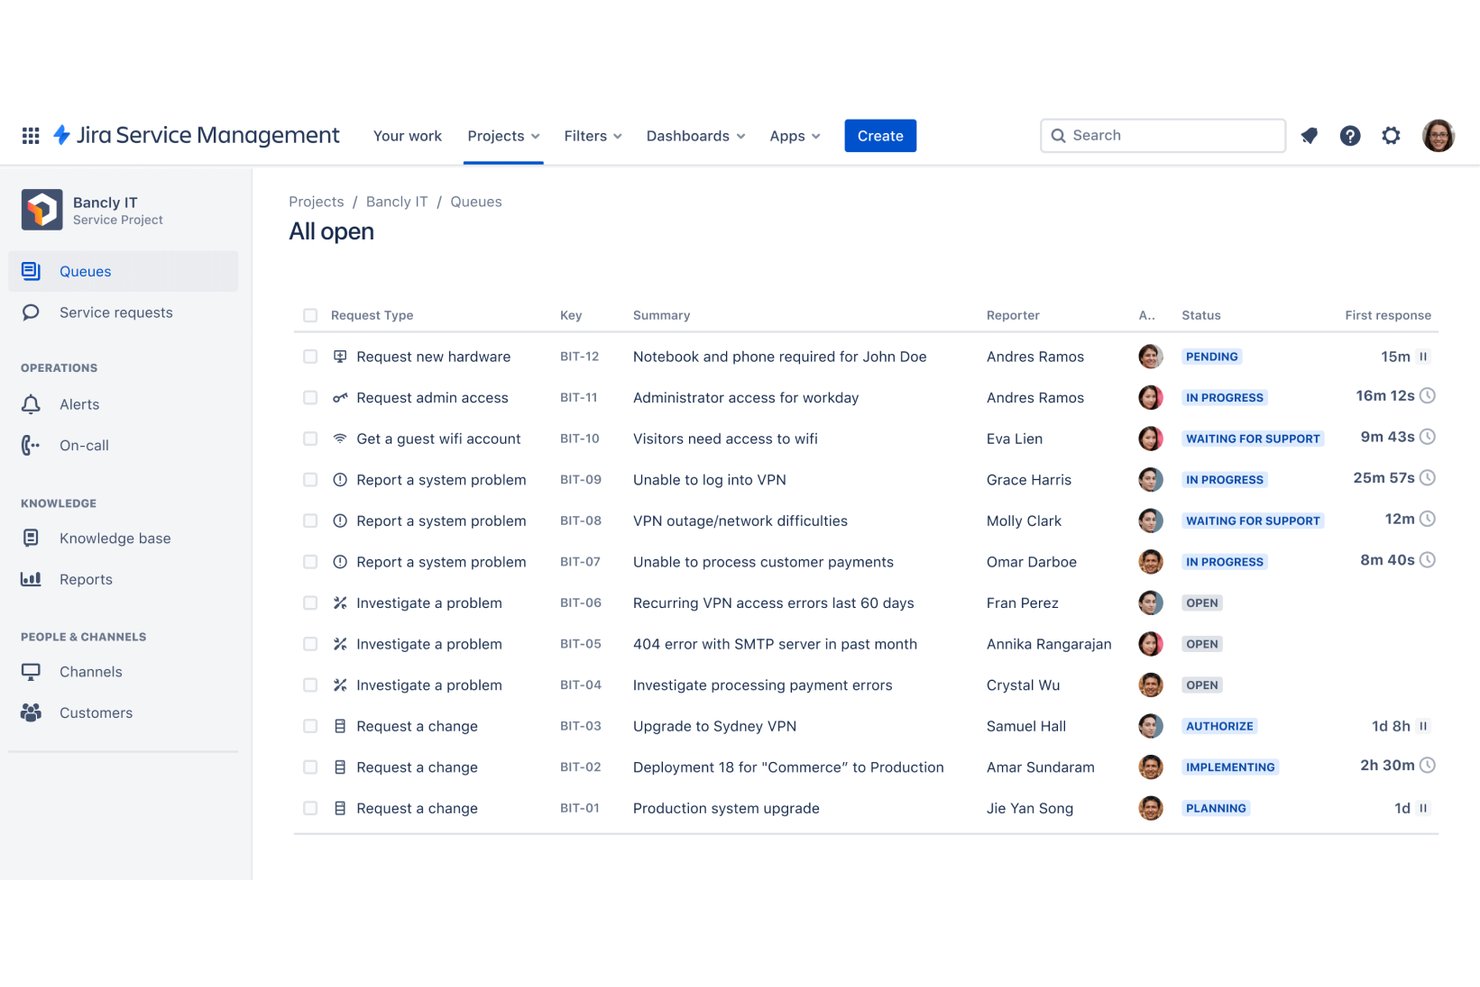
Z mojego doświadczenia wynika, że oprogramowanie ITSM pomaga utrzymać porządek w działach pomocy technicznej i zespołach wsparcia IT — obsługuje przyjmowanie, kierowanie, eskalowanie i śledzenie rozwiązywania zgłoszeń w jednym miejscu. Zespoły IT używają go do zarządzania żądaniami usług, incydentami i przepływami pracy związanymi ze zmianami, dzięki czemu nic nie umyka, gdy użytkownicy potrzebują wsparcia.
Korzyści
Kierowanie zgłoszeniami, reguły eskalacji i śledzenie umów SLA — to właśnie te funkcje zapobiegają przekształceniu kolejek wsparcia w chaos. Narzędzia takie jak ServiceNow i Jira Service Management zapewniają zespołowi jeden system ewidencji, dzięki czemu wszyscy wiedzą, kto odpowiada za dane zadanie i na jakim etapie znajduje się żądanie w dowolnym momencie.
Z mojego doświadczenia wynika, że sama ta widoczność ogranicza liczbę wymian informacji, które zabierają czas zarówno pracownikom IT, jak i użytkownikom końcowym.
Funkcje
Narzędzia ITSM mają zwykle wspólny podstawowy zestaw funkcji, ale zakres każdej z nich znacznie różni się między platformami takimi jak ServiceNow, Jira Service Management i Freshservice:
- Zarządzanie incydentami: Rejestruj, kategoryzuj i automatycznie kieruj incydenty do właściwego zespołu. Dobre zarządzanie incydentami zapewnia widoczność i rozliczalność czasu rozwiązywania, dzięki czemu naruszenia SLA nie zaskoczą Cię.
- Katalog żądań usług: Zapewnij użytkownikom końcowym portal samoobsługowy do przesyłania typowych żądań — resetowania haseł, dostępu do oprogramowania czy zamówień sprzętu — bez konieczności ręcznego otwierania zgłoszenia. Widziałem, że samo to zauważalnie zmniejsza liczbę powtarzalnych zgłoszeń w kolejce.
- Zarządzanie zmianami: Śledź żądania zmian w ramach przepływów zatwierdzania, zanim cokolwiek zostanie wdrożone na produkcję. To właśnie ta funkcja zapobiega nieplanowanym przestojom wynikającym ze zmian wewnętrznych.
- Śledzenie SLA i reguły eskalacji: Ustaw docelowe czasy odpowiedzi i rozwiązywania, a następnie pozwól systemowi automatycznie eskalować sprawy, gdy osiągnięcie tych celów jest zagrożone. Bez tego zgłoszenia o wysokim priorytecie giną w kolejce obok żądań o niskiej pilności.
- Baza wiedzy: Przechowuj udokumentowane rozwiązania, procedury operacyjne i często zadawane pytania, które agenci oraz użytkownicy końcowi mogą przeszukać przed przesłaniem zgłoszenia. Z mojego doświadczenia wynika, że dobrze utrzymywana baza wiedzy eliminuje zaskakująco wiele powtarzających się żądań.
- Raportowanie i pulpity nawigacyjne: Przedstawiaj liczbę zgłoszeń, czasy rozwiązywania, obciążenie agentów i zgodność z SLA w formie wizualnych raportów. To właśnie dzięki nim możesz uzasadnić przed kierownictwem potrzebę zwiększenia zatrudnienia lub budżetu na narzędzia.
- Integracje z narzędziami do monitorowania i DevOps: Połącz platformę ITSM z narzędziami do wysyłania alertów, takimi jak PagerDuty, lub z monitorowaniem infrastruktury, aby incydenty mogły być tworzone automatycznie, gdy coś przestanie działać, zamiast czekać na zgłoszenie użytkownika.
2. Zarządzanie zasobami IT (ITAM)
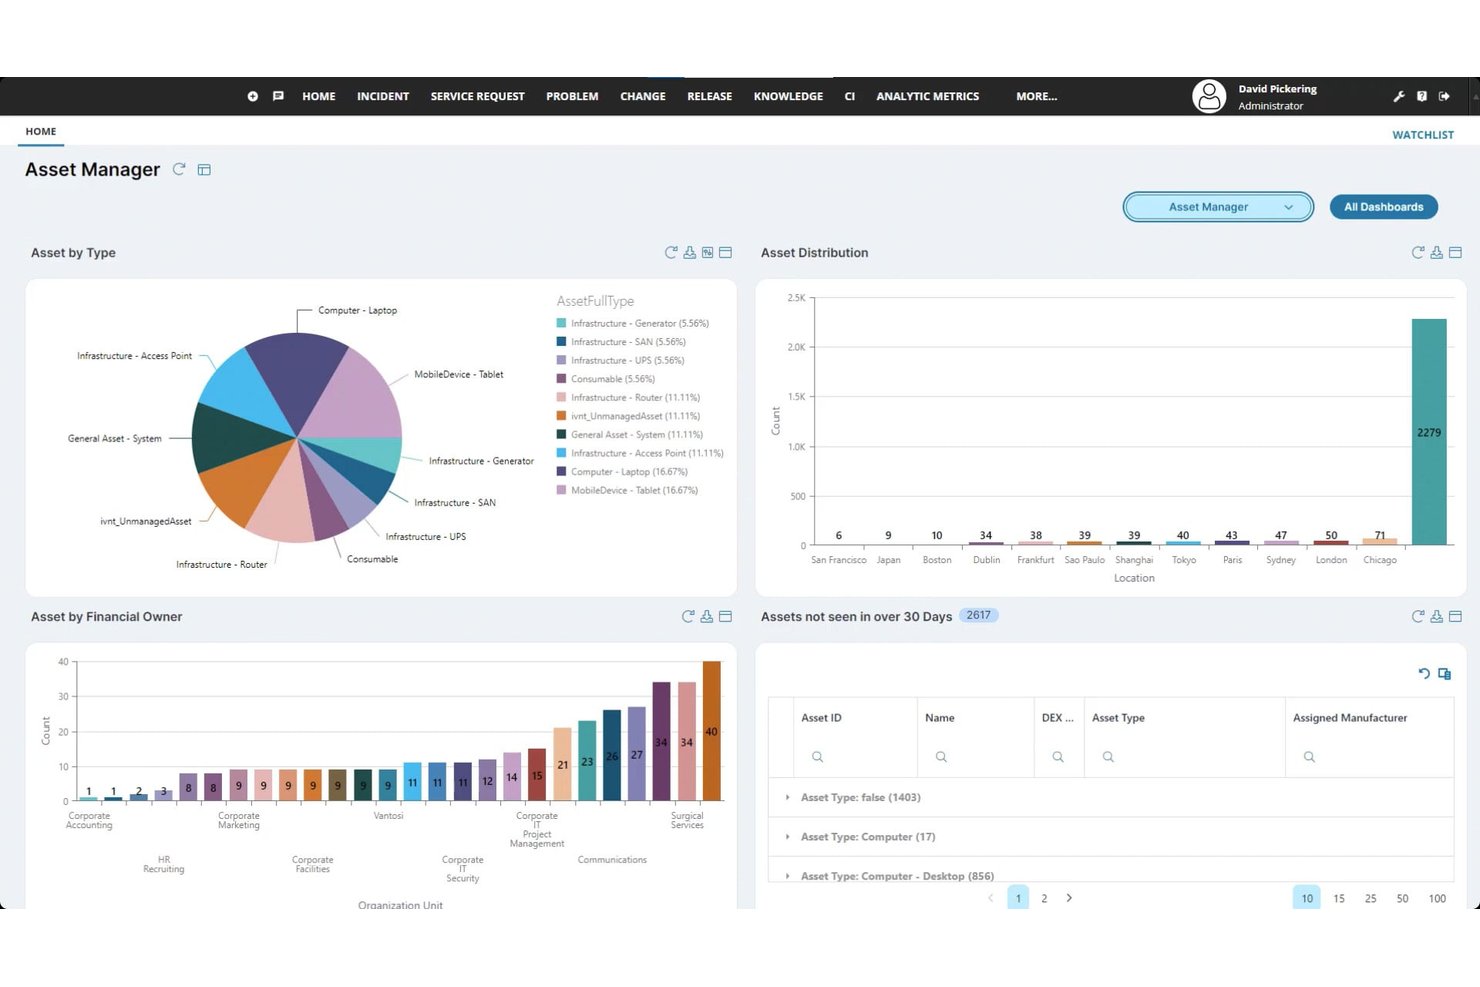
Śledzenie każdego urządzenia, każdej licencji i każdej umowy w całym środowisku to obszar, w którym oprogramowanie ITAM pokazuje swoją wartość — zapewnia zespołom IT scentralizowany spis zasobów sprzętowych i programowych, a także śledzenie cyklu życia i kosztów.
Z mojego doświadczenia wynika, że jest to narzędzie, które w końcu odpowiada na pytania: „co posiadamy, gdzie się to znajduje i za co płacimy?”
Have an account? Log In
Korzyści
Dokładna wiedza o posiadanym sprzęcie i oprogramowaniu — oraz o kosztach ich utrzymania — pozwala ograniczyć liczbę niewiadomych podczas planowania IT. Narzędzia takie jak ServiceNow ITAM i Lansweeper zapewniają aktualny wykaz zasobów powiązany ze statusem cyklu życia i danymi umownymi, dzięki czemu nie trzeba działać w pośpiechu, gdy zbliża się termin odnowienia umowy lub audytu.
Z mojego doświadczenia wynika również, że taki poziom widoczności ujawnia nadmiarowe licencje i niewykorzystywane zasoby, co często bezpośrednio przekłada się na odzyskany budżet.
Funkcje
Narzędzia ITAM różnią się bardziej, niż można by oczekiwać, gdy wyjdzie się poza podstawową listę zasobów — oto co właściwie obejmuje ta kategoria na platformach takich jak ServiceNow ITAM, Lansweeper i Freshservice:
- Wykrywanie sprzętu w wykazie zasobów: Automatyczne skanowanie sieci w celu znalezienia i skatalogowania każdego fizycznego urządzenia, w tym punktów końcowych, serwerów i sprzętu sieciowego. Bez automatycznego wykrywania dokładność wykazu zależy wyłącznie od tego, kiedy ostatnio ktoś pamiętał o jego aktualizacji.
- Zarządzanie licencjami na oprogramowanie: Śledzenie posiadanych licencji, liczby wykorzystywanych stanowisk oraz terminów odnowienia. Spotkałem się z sytuacjami, w których zespoły odzyskiwały znaczne środki wyłącznie dzięki zidentyfikowaniu nieużywanych licencji, za które nadal płacono.
- Śledzenie cyklu życia zasobów: Rejestrowanie statusu każdego zasobu od zakupu aż po wycofanie, w tym daty zakupu, amortyzacji, wygaśnięcia gwarancji i utylizacji. Dzięki temu sprzęt jest wymieniany zgodnie z zaplanowanym harmonogramem, a nie reaktywnie.
- Zarządzanie umowami i dostawcami: Przechowywanie umów z dostawcami, umów serwisowych i terminów odnowienia w jednym miejscu, bezpośrednio powiązanych z odpowiednimi zasobami. Pominięcie terminu odnowienia, ponieważ informacja znajdowała się w czyjejś skrzynce odbiorczej, to problem, którego można uniknąć.
- Raportowanie audytowe i zgodności: Generowanie raportów mapujących posiadane licencje na faktyczne instalacje — właśnie o takie informacje pytają audytorzy, gdy zgłasza się dostawca oprogramowania. Narzędzia takie jak Snow License Manager zostały stworzone konkretnie z myślą o tym zastosowaniu.
- Śledzenie finansów i kosztów: Przypisywanie danych kosztowych do poszczególnych zasobów oraz agregowanie wydatków według działu, lokalizacji lub typu zasobu. Dzięki temu kierownictwo IT dysponuje rzeczywistymi danymi podczas rozmów o budżecie.
- Integracja z platformami ITSM: Łączenie rejestrów zasobów z działem pomocy technicznej, aby technicy mogli przeglądać pełną historię zasobu bezpośrednio na zgłoszeniu. Z mojego doświadczenia wynika, że taki kontekst wyraźnie skraca czas rozwiązywania problemów, gdy urządzenie ma historię powtarzających się usterek.
3. Zarządzanie punktami końcowymi
Zarządzanie każdym laptopem, urządzeniem mobilnym i stacją roboczą w całym środowisku to dokładnie zadanie, do którego stworzono oprogramowanie do zarządzania punktami końcowymi — zapewnia ono zespołom IT scentralizowaną kontrolę nad konfiguracją urządzeń, wdrażaniem poprawek i egzekwowaniem zasad.
Z mojego doświadczenia wynika, że jest to narzędzie, które pomaga utrzymać spójność floty urządzeń i ograniczyć narażenie na niezałatane luki w zabezpieczeniach.
Korzyści
Utrzymanie spójnej konfiguracji i aktualności wszystkich punktów końcowych w środowisku to coś, co narzędzia takie jak Microsoft Intune i Jamf umożliwiają na dużą skalę.
Z mojego doświadczenia wynika, że największą korzyść przynosi raportowanie zgodności z poprawkami — można dokładnie sprawdzić, które urządzenia korzystają z nieaktualnego oprogramowania, i zdalnie wdrożyć aktualizacje, zanim luka w zabezpieczeniach doprowadzi do incydentu.
Scentralizowana kontrola ogranicza również czas, jaki zespół poświęca na powtarzalne konfigurowanie poszczególnych urządzeń, ponieważ egzekwowanie zasad odbywa się automatycznie w całej flocie.
Funkcje
Narzędzia do zarządzania punktami końcowymi robią więcej niż tylko wdrażanie aktualizacji — oto nad czym faktycznie zapewniają kontrolę na platformach takich jak Microsoft Intune, Jamf i ManageEngine Endpoint Central:
- Rejestracja i aprowizacja urządzeń: Automatycznie rejestruj nowe urządzenia na platformie zarządzania natychmiast po ich połączeniu, a następnie przesyłaj konfiguracje, aplikacje i zasady bez konieczności ręcznej obsługi urządzenia. To właśnie sprawia, że wdrażanie na dużą skalę staje się możliwe do zarządzania.
- Zarządzanie poprawkami: Wdrażaj poprawki systemu operacyjnego i aplikacji w całej flocie zgodnie z harmonogramem lub na żądanie. Z mojego doświadczenia wynika, że pulpity zgodności poprawek w narzędziach takich jak Intune to miejsce, w którym spędzisz większość czasu — dokładnie pokazują, które urządzenia są narażone.
- Egzekwowanie konfiguracji i zasad: Definiuj podstawowe poziomy zabezpieczeń, ustawienia zapory i ograniczenia oprogramowania na poziomie zasad, a następnie konsekwentnie egzekwuj je na każdym urządzeniu objętym zakresem. Bez tego rozbieżności w konfiguracji stają się realnym problemem.
- Zdalny dostęp i sterowanie: Łącz się z punktami końcowymi zdalnie, aby rozwiązywać problemy bez wysyłania technika na miejsce. Ma to szczególne znaczenie, gdy flota jest rozproszona między biurami lub obejmuje pracowników zdalnych.
- Zarządzanie urządzeniami mobilnymi (MDM): Rozszerz te same możliwości rejestracji, egzekwowania zasad i zdalnego wymazywania danych na smartfony i tablety. Jamf szczególnie dobrze obsługuje tutaj urządzenia Apple, podczas gdy Intune zapewnia obsługę wielu platform.
- Zarządzanie aplikacjami: Wdrażaj, aktualizuj i usuwaj oprogramowanie na punktach końcowych z poziomu centralnej konsoli. Dzięki temu nieautoryzowane aplikacje nie trafiają na urządzenia, a wszyscy korzystają z tych samych zatwierdzonych wersji.
- Raportowanie zgodności: Generuj raporty pokazujące, które urządzenia spełniają zasady bezpieczeństwa, a które wykraczają poza akceptowalne progi. Zapewnia to dowody, gdy podczas audytu lub przeglądu incydentu pojawia się pytanie o poziom zarządzania punktami końcowymi.
4. Monitorowanie sieci i infrastruktury
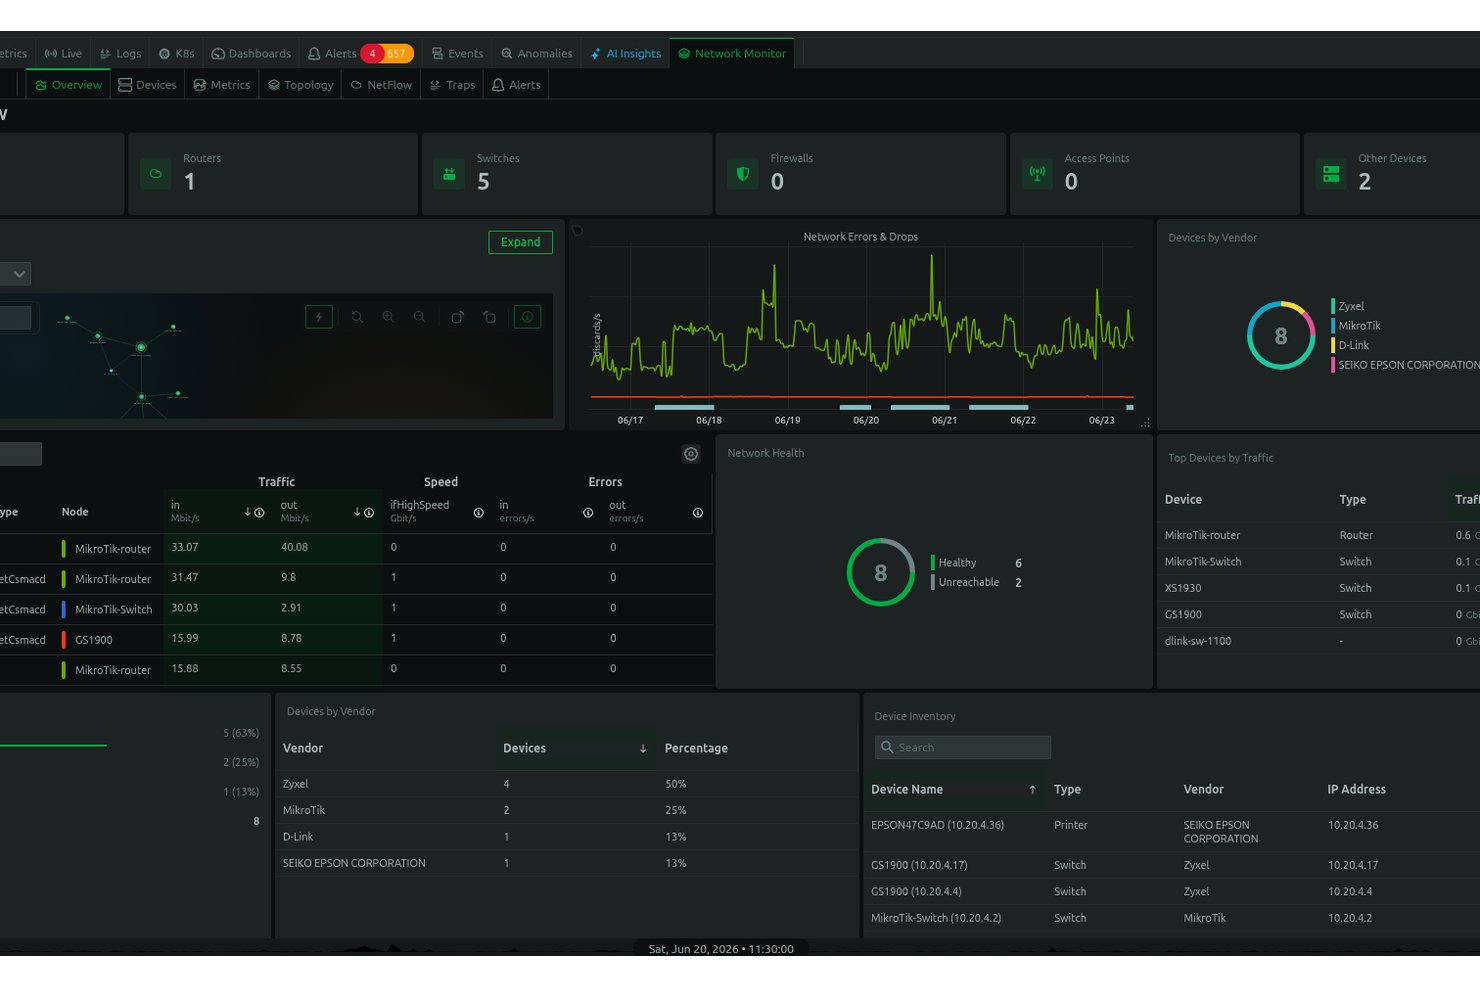
Zapewnienie widoczności sieci, serwerów i infrastruktury w czasie rzeczywistym to główne zadanie tej kategorii oprogramowania do zarządzania IT — platformy takie jak Datadog, Zabbix i PRTG stale zbierają dane dotyczące wydajności i uruchamiają alerty, gdy coś wykracza poza akceptowalne progi.
Z mojego doświadczenia wynika, że ta funkcja wczesnego ostrzegania odróżnia zespoły, które wykrywają problemy, zanim zauważą je użytkownicy, od zespołów, które dowiadują się o awariach z biletu w systemie pomocy technicznej.
Korzyści
Widoczność sieci i infrastruktury w czasie rzeczywistym odróżnia zespół proaktywny od zespołu, który zawsze tylko reaguje. Z mojego doświadczenia wynika, że narzędzia takie jak Datadog i PRTG zapewniają wystarczającą szczegółowość alertów, aby wykryć pogorszenie wydajności — skokowe obciążenie procesora, nasycone łącze — zanim przerodzi się ono w awarię, którą jako pierwsi zauważą użytkownicy.
Ta pętla wczesnego ostrzegania, połączona z historycznymi danymi i alertami opartymi na progach, to obszar, w którym widziałem największe oszczędności czasu podczas cykli reagowania na incydenty.
Funkcje
Narzędzia do monitorowania sieci i infrastruktury oferują znacznie więcej niż tylko sprawdzanie dostępności — oto jakie informacje i możliwości kontroli zapewniają w ramach platform takich jak Datadog, Zabbix i PRTG:
- Monitorowanie wydajności w czasie rzeczywistym: Stale zbieraj dane z serwerów, urządzeń sieciowych i aplikacji, a następnie prezentuj je na bieżącym pulpicie. To tutaj wykryjesz skokowe obciążenie procesora lub wyciek pamięci, zanim dojdzie do awarii.
- Alerty oparte na progach: Określ akceptowalne zakresy wydajności i otrzymuj powiadomienia natychmiast po przekroczeniu przez dane tych wartości. Z mojego doświadczenia wynika, że staranne dostrojenie progów odróżnia użyteczne alerty od zmęczenia alertami.
- Analiza ruchu sieciowego: Monitoruj wykorzystanie przepustowości, identyfikuj przeciążone łącza i śledź przepływy ruchu w całej infrastrukturze. PRTG szczególnie dobrze radzi sobie z tym zadaniem dzięki modelowi opartemu na czujnikach.
- Mapowanie topologii infrastruktury: Automatycznie wykrywaj i wizualizuj sposób, w jaki łączą się urządzenia, usługi i zależności. Ten kontekst przyspiesza analizę incydentów, gdy coś przestaje działać w nadrzędnym elemencie infrastruktury.
- Historyczne dane i raportowanie trendów: Przechowuj dane dotyczące wydajności w czasie, aby identyfikować powtarzające się wzorce, planować pojemność i raportować zgodność z umowami SLA. Narzędzia do tworzenia pulpitów w Datadog ułatwiają przygotowywanie i udostępnianie tego rodzaju analiz.
- Agregacja i korelacja dzienników: Pobieraj dzienniki z całego środowiska do jednego widoku i koreluj je ze zdarzeniami dotyczącymi wydajności. Dzięki temu uzyskujesz pełny obraz sytuacji, gdy uruchomi się alert i musisz zrozumieć jego przyczynę.
- Monitorowanie rozproszonej infrastruktury i chmury: Rozszerzaj widoczność na środowiska chmurowe, kontenery i konfiguracje hybrydowe, jednocześnie monitorując lokalną infrastrukturę. Narzędzia takie jak Zabbix można skonfigurować do obsługi szerokiego zakresu środowisk, choć ta elastyczność wiąże się ze złożonością konfiguracji.
5. Zdalne monitorowanie i zarządzanie (RMM)
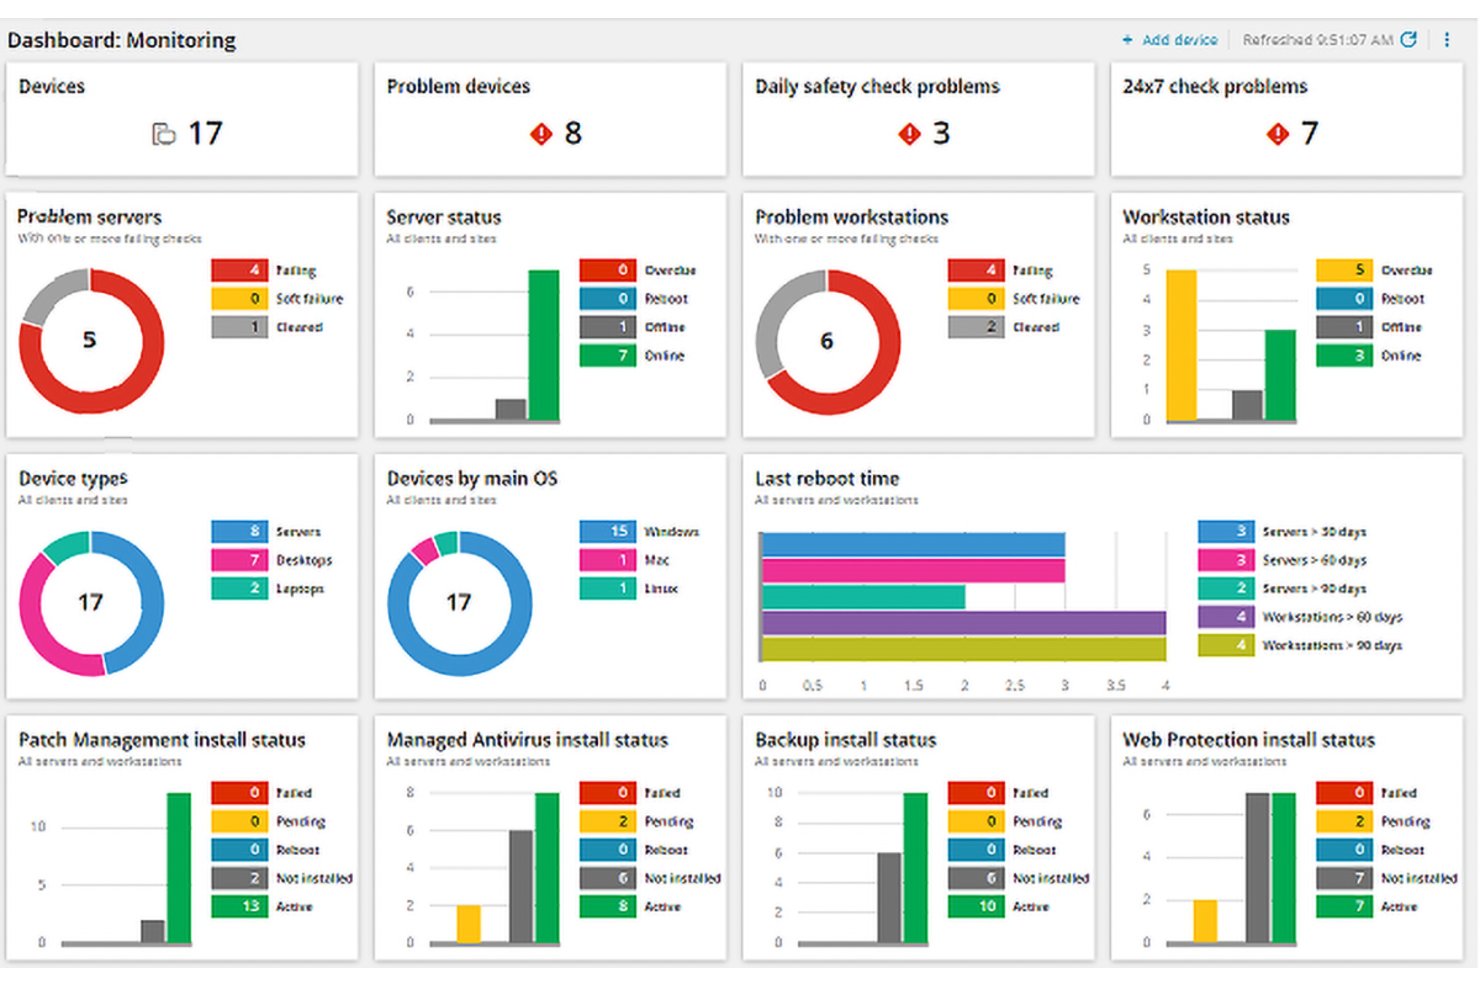
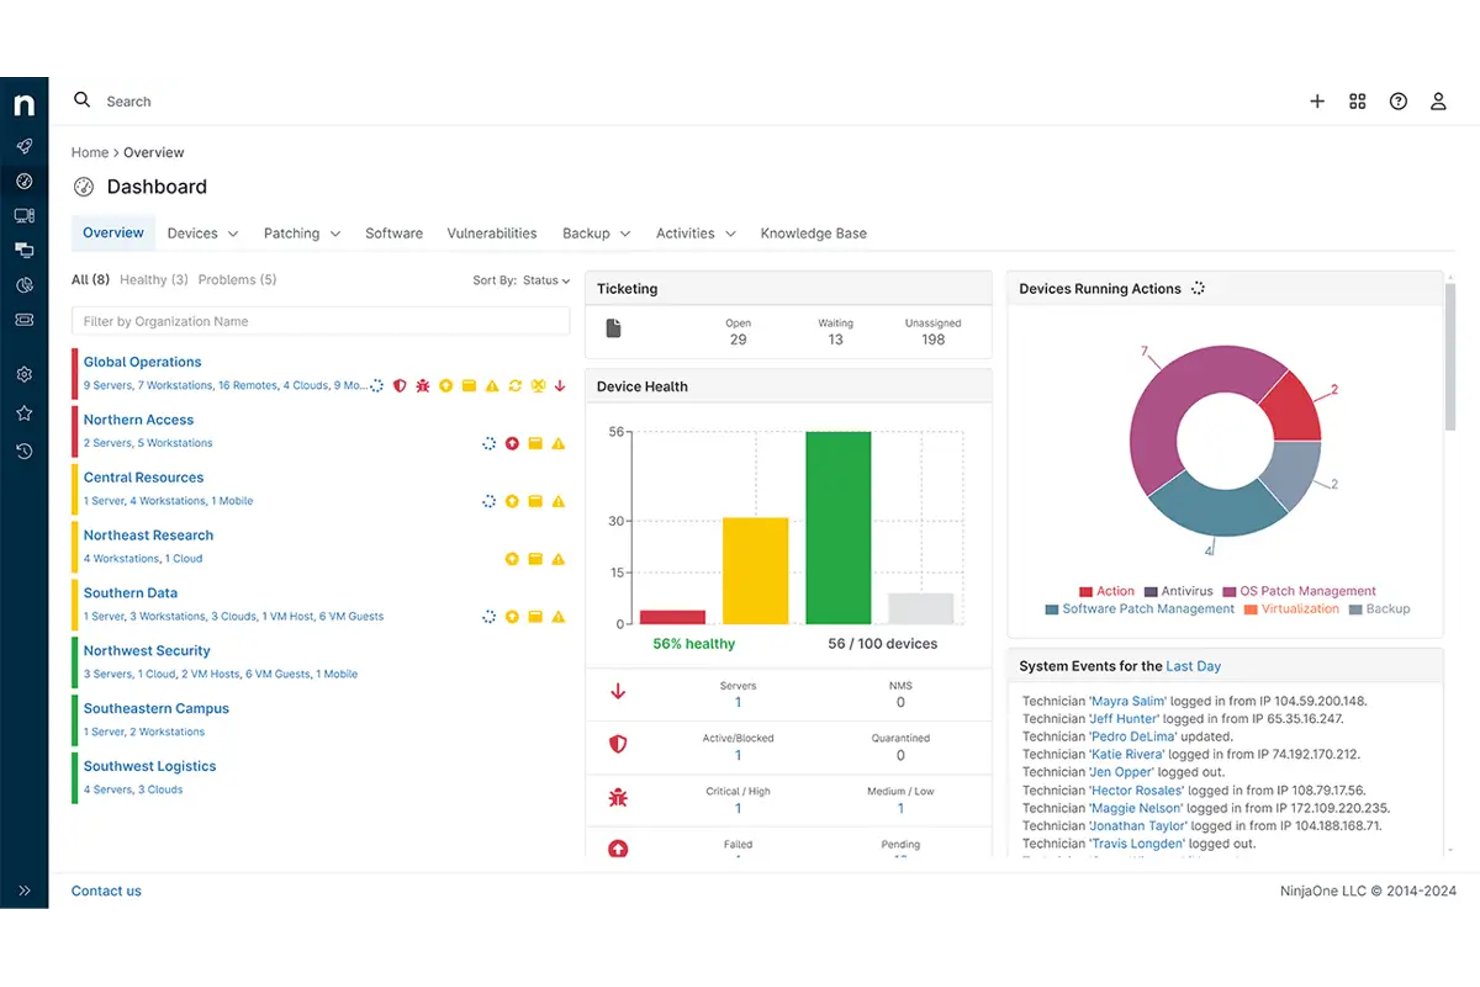
Dostawcy usług zarządzanych i wewnętrzne zespoły IT używają narzędzi RMM — takich jak NinjaOne i ConnectWise Automate — do monitorowania punktów końcowych, uruchamiania zautomatyzowanych zadań konserwacyjnych i wdrażania poprawek w rozproszonych środowiskach z poziomu jednej konsoli.
Z mojego doświadczenia wynika, że możliwość wykrywania i rozwiązywania problemów na zdalnym urządzeniu bez fizycznego kontaktu z nim jest tym, co uzasadnia miejsce RMM w zestawie narzędzi IT.
Korzyści
Największą zaletą narzędzi RMM, takich jak NinjaOne i ConnectWise Automate, jest według mnie możliwość wykrywania i naprawiania problemów na zdalnych punktach końcowych bez konieczności fizycznego dostępu do urządzenia.
Zautomatyzowane zadania konserwacyjne — wdrażanie poprawek, wykonywanie skryptów, kontrole kondycji — działają w tle w całej flocie urządzeń, dzięki czemu zespół nie musi wykonywać powtarzalnej pracy ręcznie na każdym urządzeniu.
To połączenie proaktywnego monitorowania i zdalnego rozwiązywania problemów pozwala zarządzać rozproszonymi środowiskami bez zwiększania zatrudnienia wraz ze wzrostem liczby urządzeń.
Funkcje
Narzędzia RMM zapewniają zespołom IT i dostawcom MSP jeden widok do monitorowania, utrzymywania i naprawiania rozproszonych punktów końcowych bez konieczności przebywania na miejscu — w praktyce wygląda to następująco:
- Ciągłe monitorowanie punktów końcowych: Śledzenie w czasie rzeczywistym wskaźników kondycji urządzeń — procesora, pamięci, dysku i łączności — na każdym zarządzanym punkcie końcowym. Z mojego doświadczenia wynika, że właśnie tutaj można wykryć awarię dysku lub proces zużywający nadmierne zasoby, zanim użytkownik w ogóle zgłosi problem.
- Zautomatyzowane wdrażanie poprawek: Planowanie i wdrażanie poprawek systemu operacyjnego oraz aplikacji na punktach końcowych w całej flocie bez ręcznej ingerencji. NinjaOne radzi sobie z tym szczególnie dobrze, umożliwiając definiowanie okien konserwacyjnych i przepływów zatwierdzania, dzięki czemu poprawki są wdrażane bez zakłócania godzin pracy.
- Zdalny dostęp i rozwiązywanie problemów: Bezpośrednie łączenie się z dowolnym zarządzanym punktem końcowym w celu przeprowadzenia diagnostyki, wykonania napraw lub ponownej konfiguracji ustawień bez wysyłania pracownika na miejsce. To właśnie umożliwia efektywne zarządzanie rozproszoną flotą na dużą skalę.
- Automatyzacja skryptów i zadań: Wdrażanie skryptów w grupach urządzeń w celu obsługi powtarzalnych zadań konserwacyjnych — czyszczenia plików tymczasowych, resetowania usług i wymuszania ustawień. ConnectWise Automate zapewnia solidny silnik skryptowy do tego typu prac.
- Alerty i eskalacja incydentów: Ustawianie progów dla wskaźników kondycji urządzeń i otrzymywanie powiadomień, gdy coś wykracza poza akceptowalne zakresy. Kluczowe jest tutaj tworzenie logiki alertów wystarczająco precyzyjnej, aby umożliwiała działanie, a nie generowała tylko szumu informacyjnego.
- Inwentaryzacja zasobów i raportowanie: Utrzymywanie aktualnego rejestru każdego zarządzanego urządzenia, obejmującego specyfikację sprzętową, zainstalowane oprogramowanie i stan zgodności z zasadami. Dzięki temu można uzyskać dokładny obraz środowiska, gdy pyta o niego kadra zarządzająca lub rozpoczyna się audyt.
- Zarządzanie zasadami i konfiguracją: Definiowanie standardowych konfiguracji i wymuszanie ich w grupach urządzeń, aby nowe punkty końcowe były od razu zgodne z konfiguracją bazową i nie wymagały ręcznej konfiguracji.
6. Zarządzanie poprawkami
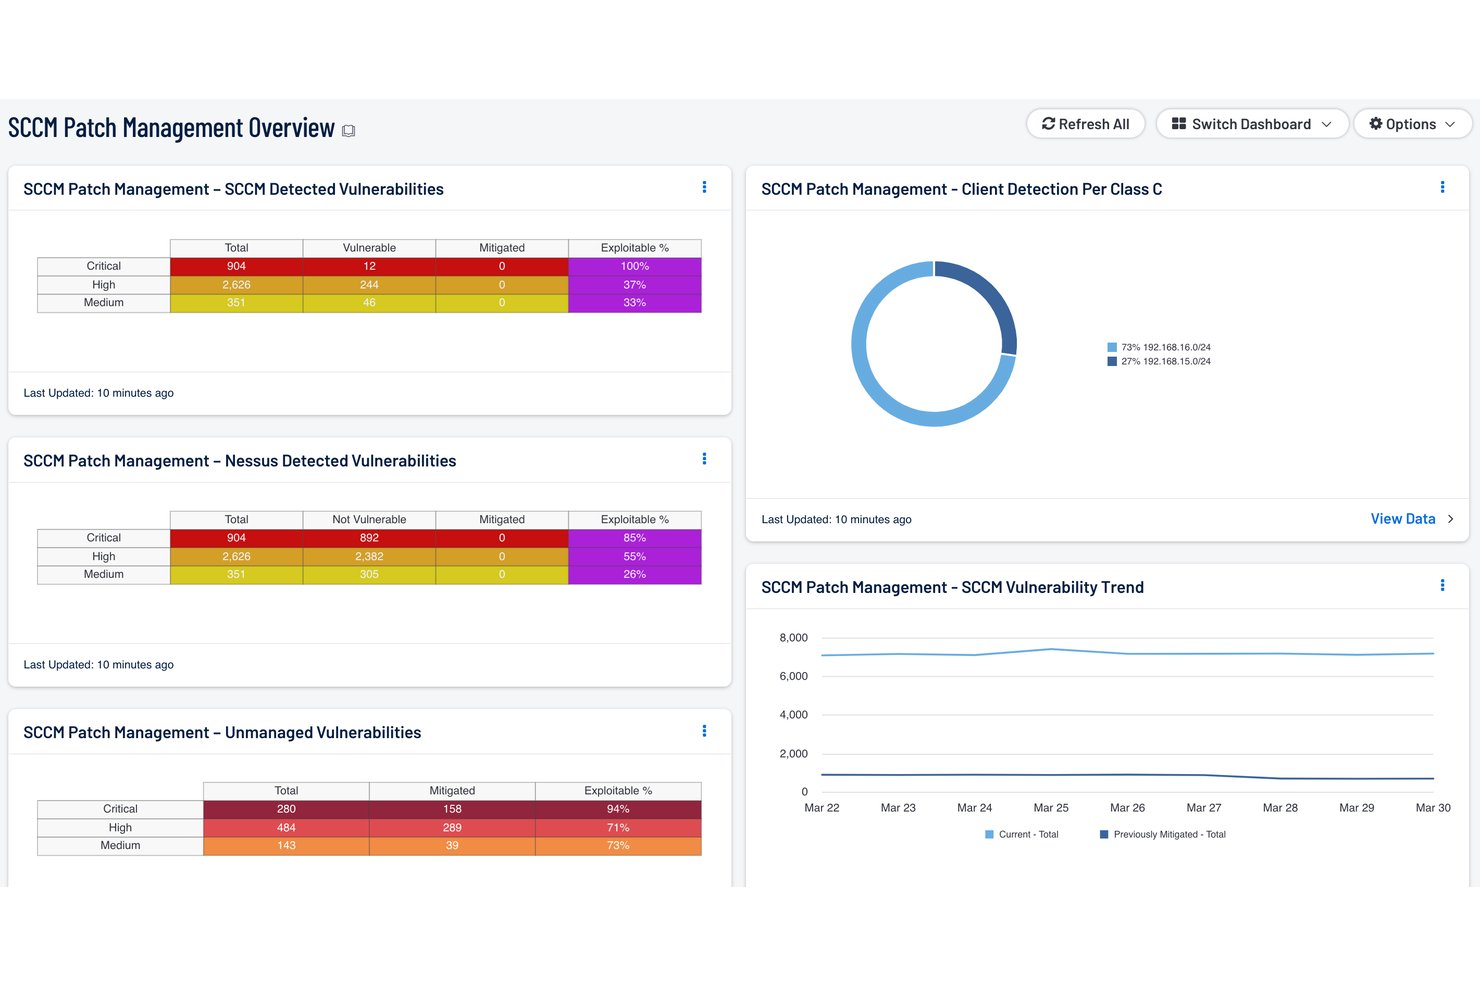
Aktualizowanie systemów to jeden z najbardziej bezpośrednich sposobów, w jaki zespoły IT ograniczają narażenie na znane luki w zabezpieczeniach — oprogramowanie do zarządzania poprawkami automatyzuje wykrywanie, testowanie i wdrażanie aktualizacji w całej flocie systemów operacyjnych i aplikacji.
Z mojego doświadczenia wynika, że najwięcej czasu poświęca się panelom zgodności, które dokładnie pokazują, które urządzenia są narażone, zanim luka w zabezpieczeniach przerodzi się w incydent.
Korzyści
Automatyzacja wykrywania i wdrażania poprawek w całej flocie systemów operacyjnych i aplikacji uzasadnia stosowanie narzędzi takich jak Ivanti i ManageEngine Patch Manager Plus — nie trzeba już polegać na ręcznych procesach, które pomijają urządzenia lub nie nadążają za cyklami wydawania aktualizacji.
Z mojego doświadczenia wynika, że panele zgodności są na co dzień najcenniejszą funkcją, ponieważ zapewniają jasny obraz tego, które punkty końcowe są narażone, zanim dana luka stanie się aktywnym incydentem.
Sama ta widoczność zmienia zarządzanie poprawkami z reaktywnego chaosu w zaplanowany i możliwy do skontrolowania proces, nad którym zespół może skutecznie panować.
Funkcje
Narzędzia do zarządzania poprawkami obsługują pełny cykl aktualizacji — od wykrywania, przez wdrażanie, po weryfikację — dzięki czemu zespół nie musi ręcznie śledzić, które urządzenia korzystają z nieaktualnego oprogramowania:
- Automatyczne wykrywanie poprawek: Nieprzerwanie skanuj środowisko, aby identyfikować brakujące poprawki systemu operacyjnego i aplikacji na każdym zarządzanym punkcie końcowym. Z mojego doświadczenia wynika, że właśnie tutaj przestajesz polegać na założeniach i zaczynasz pracować na podstawie dokładnego obrazu swojego poziomu narażenia.
- Testowanie i przygotowywanie poprawek: Testuj aktualizacje w kontrolowanej grupie przed wdrożeniem ich w całej flocie. Ivanti dobrze sobie z tym radzi, umożliwiając definiowanie pierścieni testowych, dzięki czemu wadliwa poprawka nie spowoduje awarii systemów produkcyjnych.
- Planowane wdrażanie i okna konserwacyjne: Określ dokładnie, kiedy poprawki mają zostać wdrożone, aby aktualizacje nie zakłócały godzin pracy ani krytycznych obciążeń. To funkcja, dzięki której automatyczne stosowanie poprawek jest praktyczne, a nie uciążliwe.
- Obsługa wielu platform: Stosuj poprawki w systemach Windows, macOS, Linux oraz aplikacjach innych firm z jednej konsoli. ManageEngine Patch Manager Plus obsługuje szeroki zakres dostawców aplikacji, co ma znaczenie, gdy środowisko korzysta z czegoś więcej niż tylko oprogramowania na poziomie systemu operacyjnego.
- Pulpity zgodności i raportowanie: Uzyskaj aktualny w czasie rzeczywistym obraz tego, które urządzenia mają zainstalowane poprawki, które oczekują na aktualizację, a które nie spełniają wymagań zgodności. Powiedziałbym, że to najczęściej używana funkcja na co dzień — właśnie ją otwierasz, gdy kierownictwo pyta o poziom narażenia na podatności.
- Wycofywanie i usuwanie skutków problemów: Wycofaj problematyczną poprawkę bez konieczności ręcznej ingerencji na każdym urządzeniu, którego dotyczy problem. Wbudowany mechanizm awaryjnego powrotu sprawia, że automatyczne wdrażanie jest operacją niskiego ryzyka, a nie hazardem.
- Priorytetyzacja poprawek według ważności: Ustalaj kolejność poprawek na podstawie ich krytyczności — w oparciu o wyniki CVE lub zalecenia dostawców — aby zespół zajmował się podatnościami wysokiego ryzyka przed rutynowymi aktualizacjami.
7. Platformy zarządzania chmurą
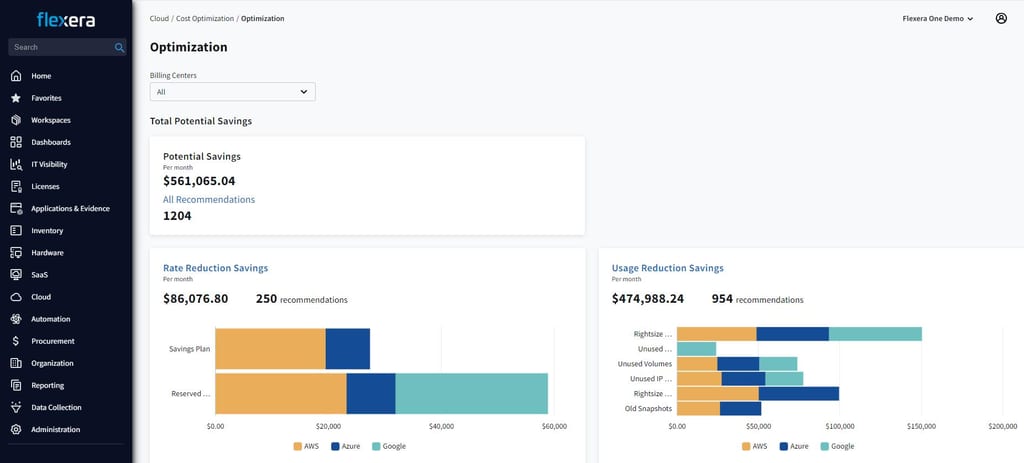
Zarządzanie zasobami chmurowymi w AWS, Azure lub Google Cloud Platform bez dedykowanej platformy oznacza, że działasz po omacku w kwestii kosztów, wykorzystania i zarządzania.
Z mojego doświadczenia wynika, że platformy zarządzania chmurą zapewniają zespołom IT widoczność niezbędną do śledzenia alokacji zasobów, egzekwowania zasad dostępu i kontrolowania wydatków, zanim wymkną się spod kontroli.
Korzyści
Możliwość uzyskania z jednej konsoli wglądu w alokację zasobów chmurowych, wydatki i zasady dostępu sprawia, że narzędzia takie jak AWS Management Console i Azure Arc są naprawdę warte czasu poświęconego na ich konfigurację.
Z mojego doświadczenia wynika, że funkcje zarządzania kosztami zapewniają najszybszą i najbardziej widoczną wartość — możliwość wykrycia i wyłączenia bezczynnych lub nadmiernie przydzielonych zasobów, zanim zawyżą miesięczny rachunek, to rodzaj proaktywnej kontroli, którego ręczne śledzenie po prostu nie jest w stanie zapewnić.
Ta sama widoczność znacznie ułatwia również egzekwowanie zasad zarządzania, ponieważ zasady dostępu można ustawiać i monitorować w jednym miejscu, zamiast przełączać się między pulpitami poszczególnych dostawców.
Funkcje
Platformy zarządzania chmurą łączą widoczność i kontrolę, które w przeciwnym razie są rozproszone w konsolach poszczególnych dostawców — w praktyce wygląda to następująco:
- Monitorowanie zasobów i widoczność: Śledź w czasie rzeczywistym wykorzystanie, dostępność i wydajność zasobów chmurowych. Z mojego doświadczenia wynika, że właśnie tutaj można wykryć nadmiernie przydzielone instancje i bezczynne zasoby, zanim pojawią się jako pozycje na rachunku.
- Zarządzanie kosztami i kontrola wydatków: Ustawiaj budżety, śledź wydatki według zespołu lub projektu i otrzymuj alerty, gdy trendy wykorzystania wskazują na przekroczenie limitu. AWS Management Console dobrze sobie z tym radzi dzięki funkcji Cost Explorer, zapewniając szczegółowe zestawienia bez konieczności korzystania z oddzielnego narzędzia FinOps.
- Zarządzanie dostępem i tożsamością: Określaj i egzekwuj, kto może uzyskiwać dostęp do poszczególnych zasobów chmurowych, oraz kontroluj ten dostęp z poziomu centralnej warstwy zasad. Azure Arc szczególnie ułatwia to w środowiskach hybrydowych, w których współistnieją zasoby lokalne i chmurowe.
- Zarządzanie zasobami w wielu chmurach i środowiskach hybrydowych: Zarządzaj obciążeniami w AWS, Azure i Google Cloud Platform z jednego interfejsu, zamiast nieustannie przełączać się między pulpitami dostawców.
- Automatyczne udostępnianie i skalowanie: Uruchamiaj lub wyłączaj zasoby na podstawie zapotrzebowania, bez ręcznej ingerencji. To właśnie pozwala utrzymać responsywność środowiska bez konieczności całodobowego nadzorowania alokacji zasobów.
- Zgodność i egzekwowanie zasad: Stosuj zasady zarządzania w całym środowisku chmurowym i otrzymuj ciągłe informacje zwrotne o tym, gdzie konfiguracja odbiega od zdefiniowanej wartości bazowej. To funkcja, na którą wskazałbym, gdy pojawia się temat przygotowań do audytu.
- Alerty dotyczące incydentów i diagnostyka: Otrzymuj powiadomienia o pogorszeniu stanu zasobów i śledź problem aż do jego źródła, bez konieczności przełączania się między pulpitami.
More Articles
8. Platformy do zarządzania SaaS

Szybko można stracić kontrolę nad każdą aplikacją, którą subskrybuje Twoja organizacja — platformy do zarządzania SaaS zapewniają zespołom IT scentralizowany wgląd w licencje na oprogramowanie, jego wykorzystanie i wydatki w całym stosie aplikacji.
Z mojego doświadczenia wynika, że same funkcje odzyskiwania licencji zwracają koszt narzędzia, umożliwiając identyfikację i anulowanie nieużywanych stanowisk przed rozpoczęciem kolejnego cyklu odnowienia.
Korzyści
Scentralizowanie widoczności środowiska SaaS w jednej konsoli zmienia chaotyczny stos aplikacji w środowisko, którym można faktycznie zarządzać — narzędzia takie jak Torii i BetterCloud pozwalają zobaczyć każdą subskrypcję, liczbę stanowisk i dane dotyczące wykorzystania w jednym miejscu.
Z mojego doświadczenia wynika, że funkcje odzyskiwania licencji zapewniają najszybszy zwrot: identyfikowanie nieużywanych stanowisk przed rozpoczęciem cyklu odnowienia to rodzaj kontroli kosztów, którego ręczne śledzenie w arkuszach kalkulacyjnych po prostu nie jest w stanie zapewnić na dużą skalę.
Taka widoczność usprawnia również wdrażanie i wycofywanie pracowników, ponieważ przydzielasz i odbierasz dostęp do aplikacji w ramach jednego przepływu pracy, zamiast przeszukiwać poszczególne panele administracyjne.
Funkcje
Oto informacje, które platformy do zarządzania SaaS faktycznie udostępniają, a które w przeciwnym razie zespół IT musiałby ręcznie zebrać z wielu źródeł:
- Wykrywanie aplikacji i inwentaryzacja: Automatycznie wykrywaj każdą aplikację SaaS używaną w organizacji, w tym niezatwierdzone narzędzia IT, które nigdy nie przeszły formalnego procesu zakupowego. Torii robi to dobrze, pobierając dane o aplikacjach z SSO, systemów finansowych i rozszerzeń przeglądarki.
- Zarządzanie licencjami i stanowiskami: Śledź, za ile licencji płacisz i ile z nich jest aktywnie używanych. To właśnie ta funkcja sprawia, że platforma jest warta swojej ceny — widziałem zespoły odzyskujące setki nieużywanych stanowisk wyłącznie dzięki uzyskaniu takiej widoczności.
- Analityka wykorzystania: Sprawdzaj, jak często uzyskuje się dostęp do każdej aplikacji i kto z niej korzysta. Gdy nadchodzi czas odnowienia, negocjujesz na podstawie danych, a nie przypuszczeń.
- Śledzenie wydatków i umów: Centralizuj koszty subskrypcji, daty odnowień i warunki umów w jednym miejscu. Bez tego odnowienia pojawiają się niespodziewanie i zostajesz związany umową na kolejny rok, zanim zdążysz ocenić, czy nadal potrzebujesz danego narzędzia.
- Automatyczne wdrażanie i wycofywanie pracowników: Przydzielaj i odbieraj dostęp do aplikacji za pomocą zdefiniowanych przepływów pracy, zamiast przeszukiwać poszczególne panele administracyjne. BetterCloud dobrze sobie z tym radzi, umożliwiając uruchamianie zmian dostępu na podstawie zdarzeń w systemie HR.
- Monitorowanie bezpieczeństwa i zgodności: Oznaczaj aplikacje, które nie spełniają standardów bezpieczeństwa Twojej organizacji lub do których pracownicy przyznali nadmierne uprawnienia. To funkcja, którą potraktowałbym priorytetowo, jeśli zarządzanie danymi jest istotne dla Twojego zespołu.
Znajdź odpowiednie narzędzia dla swojego środowiska IT
Zrozumienie różnych rodzajów oprogramowania do zarządzania IT to pierwszy krok. Następnym jest znalezienie narzędzi, które odpowiadają potrzebom Twojego zespołu, bez dodawania zbędnej złożoności. Zapoznaj się z naszym przewodnikiem po najlepszym oprogramowaniu do zarządzania operacjami IT, aby porównać platformy do monitorowania, automatyzacji, zarządzania incydentami i obsługi operacji w chmurze.