

Oprogramowanie do zarządzania informacjami i zdarzeniami dotyczącymi bezpieczeństwa (SIEM) pomaga zespołom centrum operacji bezpieczeństwa (SOC) gromadzić dane dotyczące bezpieczeństwa, wykrywać zagrożenia i badać podejrzaną aktywność.
Odpowiednie narzędzia SIEM nie tylko gromadzą dzienniki — przekształcają surowe dane o zdarzeniach w przejrzysty obraz tego, co dzieje się w całym środowisku. Funkcje takie jak korelacja zdarzeń w czasie rzeczywistym oraz zarządzanie alertami i powiadomieniami odróżniają narzędzie, które pomaga działać, od takiego, które zasypuje użytkownika szumem informacyjnym.
Jeśli zespół SOC poświęca więcej czasu na wstępną analizę alertów niż na badanie zagrożeń, problemem często są używane narzędzia. W tym artykule omawiamy najważniejsze funkcje, aby można było ocenić, czego brakuje w obecnej konfiguracji i na czym warto skupić się w następnej kolejności.
10 najważniejszych funkcji SIEM potrzebnych każdemu zespołowi SOC
Te funkcje pokazują, w jaki sposób platformy SIEM gromadzą i łączą dane dotyczące bezpieczeństwa, wskazują istotną aktywność oraz wspierają badanie, raportowanie i reagowanie:
1. Pozyskiwanie i normalizacja danych z dzienników
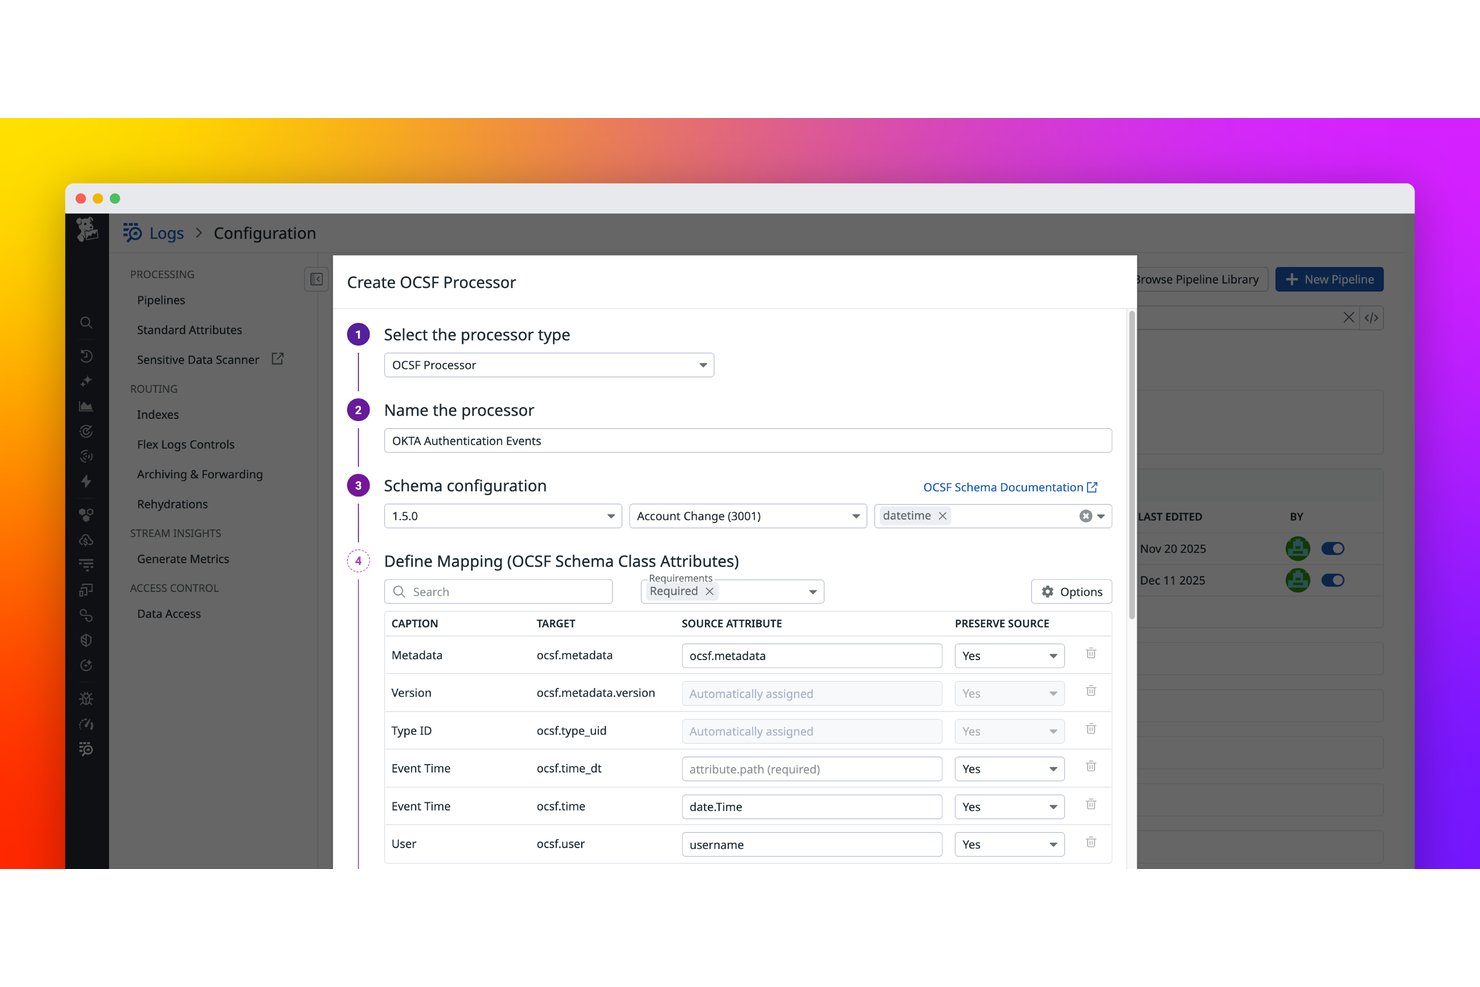
Pozyskiwanie i normalizacja danych z dzienników to fundament, od którego zależą wszystkie pozostałe funkcje SIEM. Platforma pobiera surowe dane o zdarzeniach z zapór sieciowych, punktów końcowych, usług chmurowych i aplikacji, a następnie przekształca je w spójny format, z którym analitycy mogą rzeczywiście pracować.
Z mojego doświadczenia wynika, że właśnie tutaj narzędzia SIEM albo dowodzą swojej wartości, albo zawodzą. Jeśli dane są niekompletne lub niespójnie sformatowane, reguły korelacji pomijają istotne informacje. Dobra normalizacja sprawia, że dzienniki z punktu końcowego Windows i zasobnika pamięci masowej w chmurze posługują się w platformie tym samym językiem.
Oto czym faktycznie zajmuje się dobre pozyskiwanie i normalizacja danych z dzienników:
- Obsługa źródeł: Pobiera dane z różnych źródeł — dzienników zdarzeń systemu Windows, dzienników systemowych zapór Palo Alto, AWS CloudTrail i aplikacji SaaS — bez konieczności ręcznego analizowania każdego z nich.
- Mapowanie schematów: Tłumaczy nazwy pól charakterystyczne dla dostawców na ujednolicony schemat, dzięki czemu „src_ip” i „source_address” oznaczają to samo w zapytaniach.
- Wzbogacanie danych: W momencie pozyskiwania dodaje kontekst, taki jak geolokalizacja lub oznaczenia zasobów, zanim dzienniki trafią do silnika korelacji.
- Obsługa dużych wolumenów: Platformy takie jak Splunk i Microsoft Sentinel wykorzystują funkcje pozyskiwania i indeksowania danych do zarządzania dużymi wolumenami dzienników.
2. Korelacja zdarzeń w czasie rzeczywistym
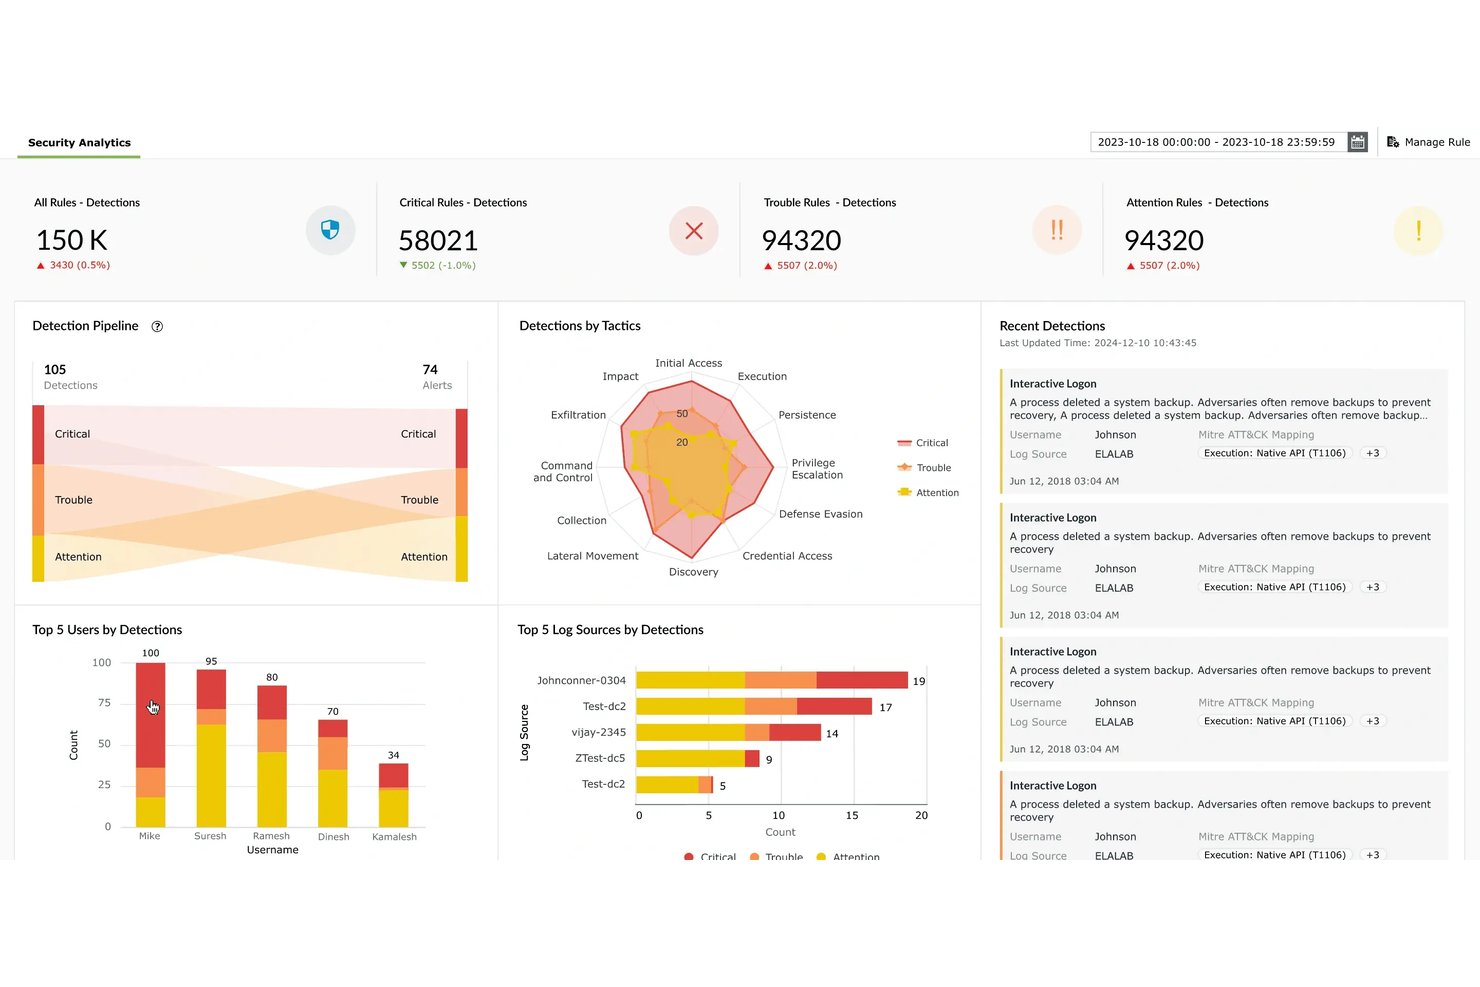
Korelacja zdarzeń w czasie rzeczywistym wzmacnia wykrywanie zagrożeń, łącząc aktywność z wielu źródeł dzienników w celu identyfikowania podejrzanych wzorców.
Na przykład system SIEM może połączyć wielokrotne nieudane logowania, udane logowanie i nieoczekiwaną zmianę uprawnień w sekwencję, którą analitycy mogą zbadać, zamiast traktować każde zdarzenie jako odrębny alert.
Z mojego doświadczenia wynika, że właśnie tutaj platformy SIEM oszczędzają analitykom najwięcej czasu. Bez korelacji trzeba ścigać szum informacyjny. Dzięki niej można analizować łańcuch zdarzeń z rzeczywistym kontekstem.
Platformy takie jak Microsoft Sentinel wykorzystują wbudowane reguły korelacji i uczenie maszynowe do ujawniania tych wzorców, zanim przerodzą się w coś poważnego.
Oto, co faktycznie robi korelacja zdarzeń w czasie rzeczywistym w ramach platformy:
- Wykrywanie oparte na regułach: Wstępnie zdefiniowana logika oznacza znane wzorce ataków — takie jak trzy nieudane logowania, po których następuje udane — bez udziału analityka.
- Dopasowywanie między źródłami: Koreluje zdarzenia z różnych systemów, dzięki czemu podejrzane zapytanie DNS i wychodzący transfer danych pojawiają się jako jeden incydent, a nie dwa.
- Profile zachowań: Narzędzia takie jak Microsoft Sentinel i IBM QRadar porównują bieżącą aktywność z historycznymi normami, aby wykrywać anomalie, które same reguły mogłyby przeoczyć.
- Grupowanie incydentów: Powiązane alerty są łączone w jeden przypadek, dzięki czemu analitycy prowadzą jedno dochodzenie zamiast zajmować się dziesiątkami niepowiązanych zdarzeń.
Have an account? Log In
3. Integracja z informacjami o zagrożeniach
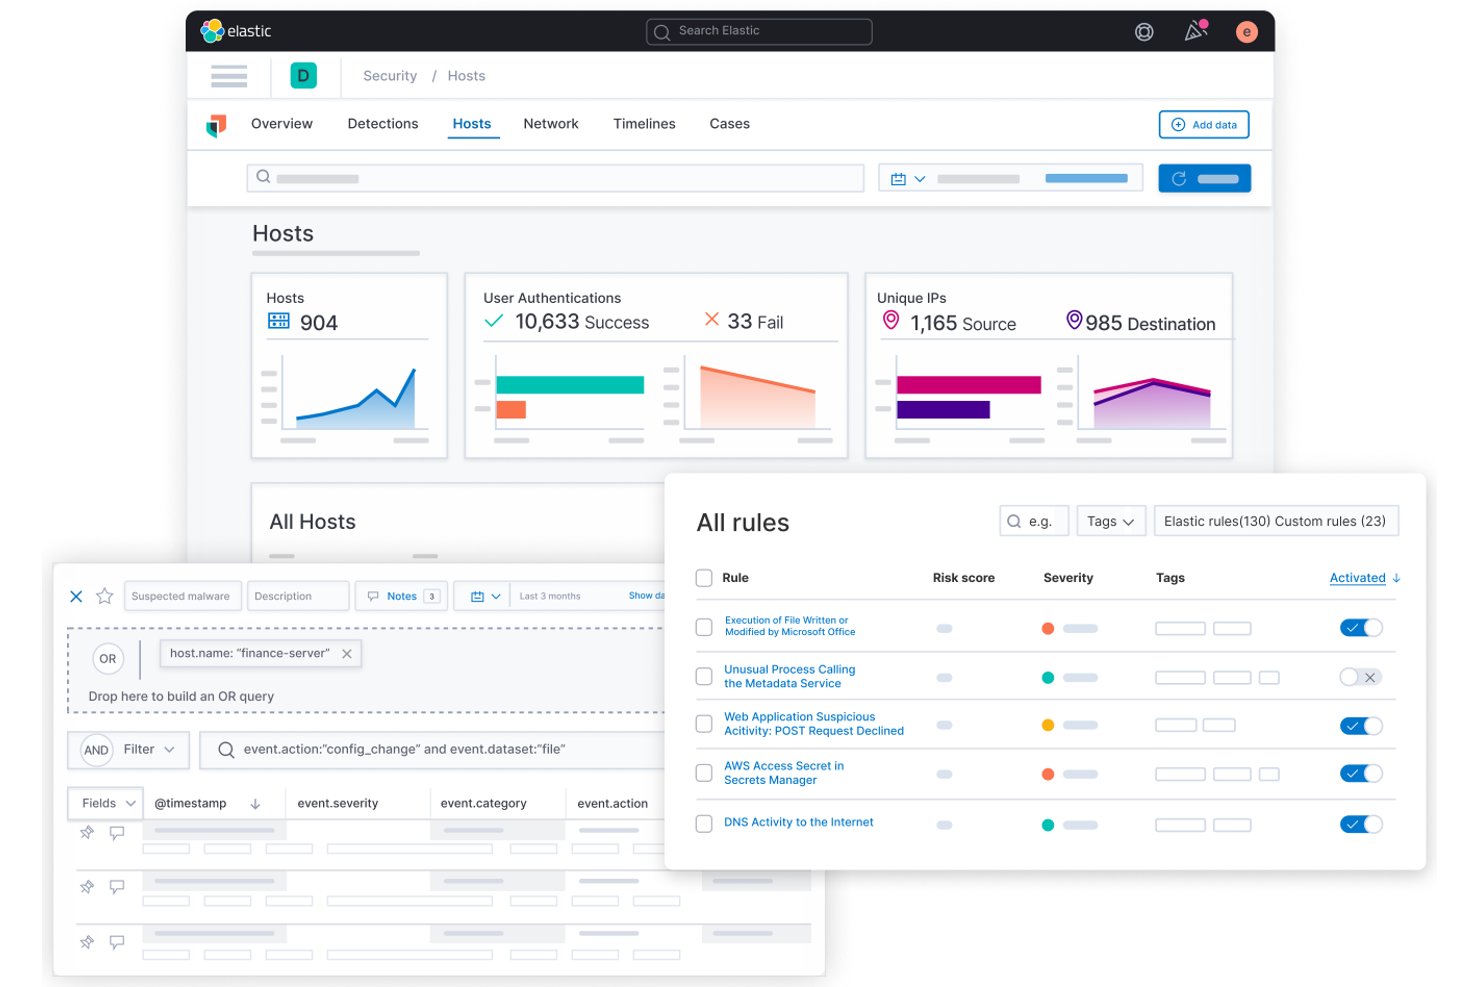
Integracja danych wywiadowczych o zagrożeniach łączy system SIEM z zewnętrznymi źródłami danych — takimi jak znane złośliwe adresy IP, domeny i skróty plików — dzięki czemu platforma może automatycznie oznaczać aktywność odpowiadającą potwierdzonym wskaźnikom zagrożeń.
Z mojego doświadczenia wynika, że zmienia to reaktywne narzędzie w proaktywne. Zamiast czekać na alert, aby rozpocząć analizę, system SIEM wskazuje zgodność z aktualnymi danymi o zagrożeniach natychmiast po pojawieniu się ich w dziennikach.
Platformy takie jak IBM QRadar i Microsoft Sentinel obsługują natywne integracje ze źródłami danych, ograniczając ręczne wyszukiwanie, które spowalnia analityków podczas trwających dochodzeń.
Tak wygląda integracja danych wywiadowczych o zagrożeniach wewnątrz systemu SIEM:
- Pobieranie danych ze źródeł: Automatycznie pobiera dane ze źródeł STIX/TAXII, komercyjnych źródeł, takich jak Recorded Future, lub list otwartoźródłowych, takich jak AlienVault OTX.
- Dopasowywanie IOC: W czasie rzeczywistym porównuje pobrane dzienniki ze znanymi złośliwymi adresami IP, domenami i skrótami plików, oznaczając dopasowania w chwili ich pojawienia się.
- Wzbogacanie kontekstu: Dołącza profile aktorów zagrożeń i dane kampanii do alertów, dzięki czemu analitycy wiedzą, z czym mają do czynienia, zanim rozpoczną szczegółową analizę.
- Ocena wiarygodności: szereguje dopasowania IOC według wiarygodności, dzięki czemu wskaźniki o niskiej jakości nie zagłuszają wykryć o wysokim priorytecie.
4. Analiza zachowania użytkowników i jednostek
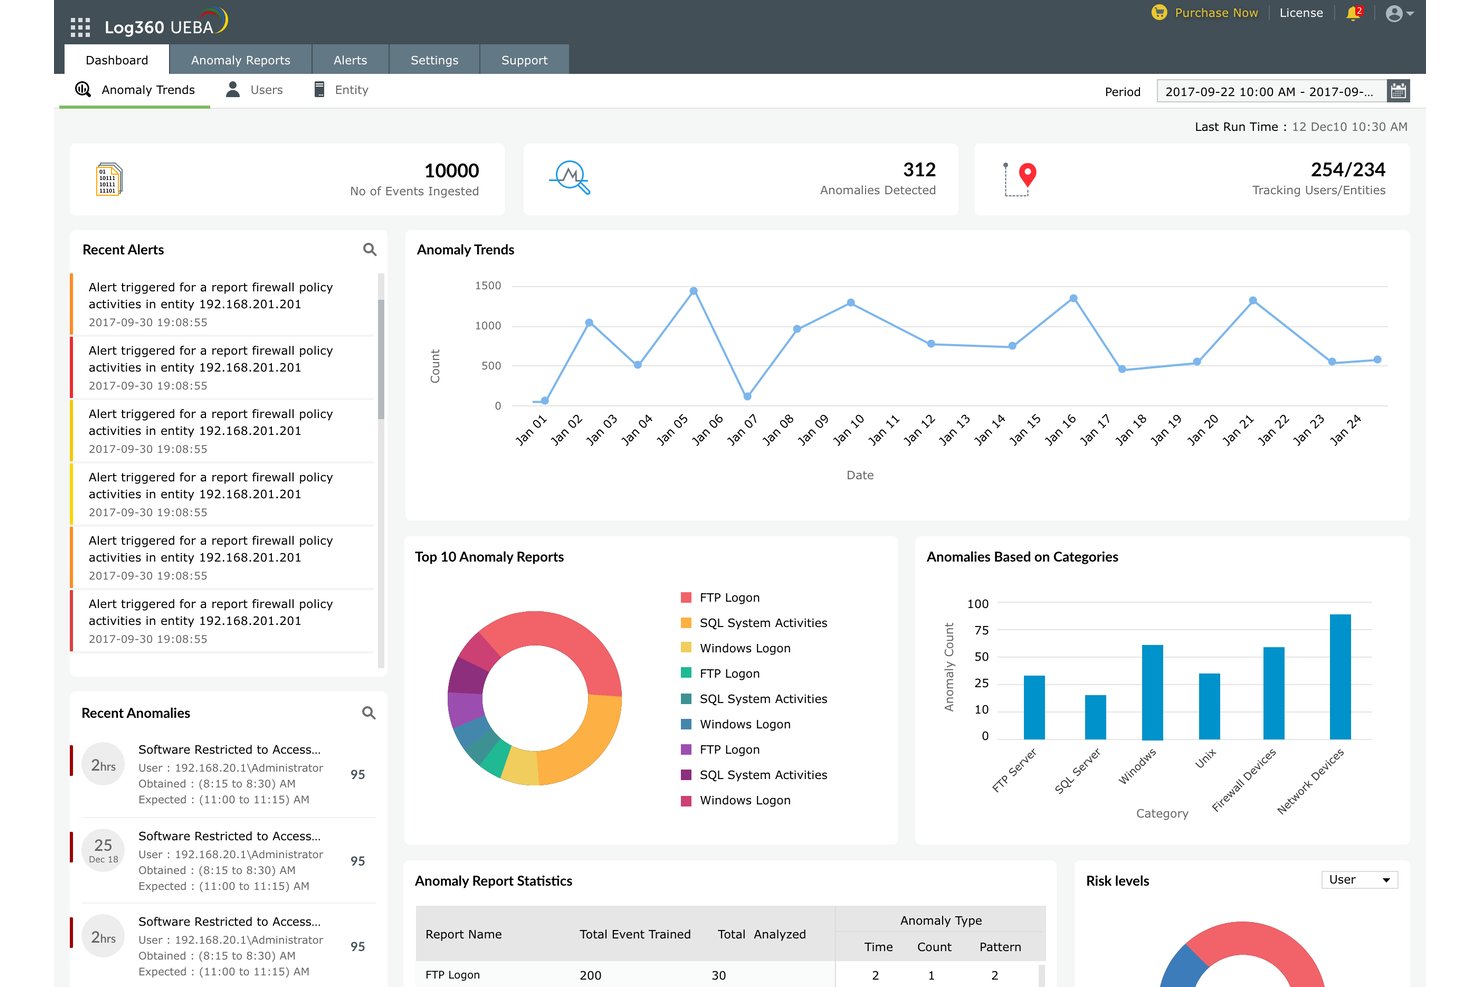
Analiza zachowania użytkowników i jednostek (UEBA) wykrywa zagrożenia, tworząc bazowy wzorzec normalnej aktywności dla każdego użytkownika i urządzenia, a następnie oznaczając odstępstwa od tego wzorca.
Z mojego doświadczenia wynika, że UEBA wykrywa to, co pomija wykrywanie oparte na regułach — na przykład sytuację, gdy deweloper nagle uzyskuje dostęp do plików działu kadr o 2 w nocy albo konto usługowe przesyła nietypowo dużą ilość danych. Jest to szczególnie przydatne w przypadku zagrożeń wewnętrznych, gdy żadne pojedyncze zdarzenie samo w sobie nie wygląda podejrzanie.
Platformy takie jak Microsoft Sentinel i Exabeam osadzają UEBA bezpośrednio w procesie analizy, dzięki czemu analitycy uzyskują kontekst bez przełączania narzędzi.
Takie informacje UEBA faktycznie pokazuje wewnątrz systemu SIEM:
- Wykrywanie odchyleń od wzorca: Oznacza sytuacje, w których zachowanie odbiega od ustalonej normy — na przykład gdy użytkownik z działu finansowego nagle odpytuje bazę danych inwentaryzacji punktów końcowych.
- Ocena ryzyka: Z czasem przypisuje użytkownikom i jednostkom skumulowaną ocenę ryzyka, dzięki czemu analitycy w pierwszej kolejności ustalają priorytety dla kont o najwyższym ryzyku.
- Widoczność zagrożeń wewnętrznych: Wykrywa powolne, długotrwałe zagrożenia, które nie generują pojedynczego alertu o wysokiej ważności — szczególnie przydatny jest tu widok osi czasu w Exabeam.
- Kontekst na poziomie jednostki: Grupuje aktywność według urządzenia lub konta usługowego, a nie tylko użytkownika, dzięki czemu zachowanie przejętej maszyny nie ginie w kolejce alertów.
5. Orkiestracja reagowania na incydenty
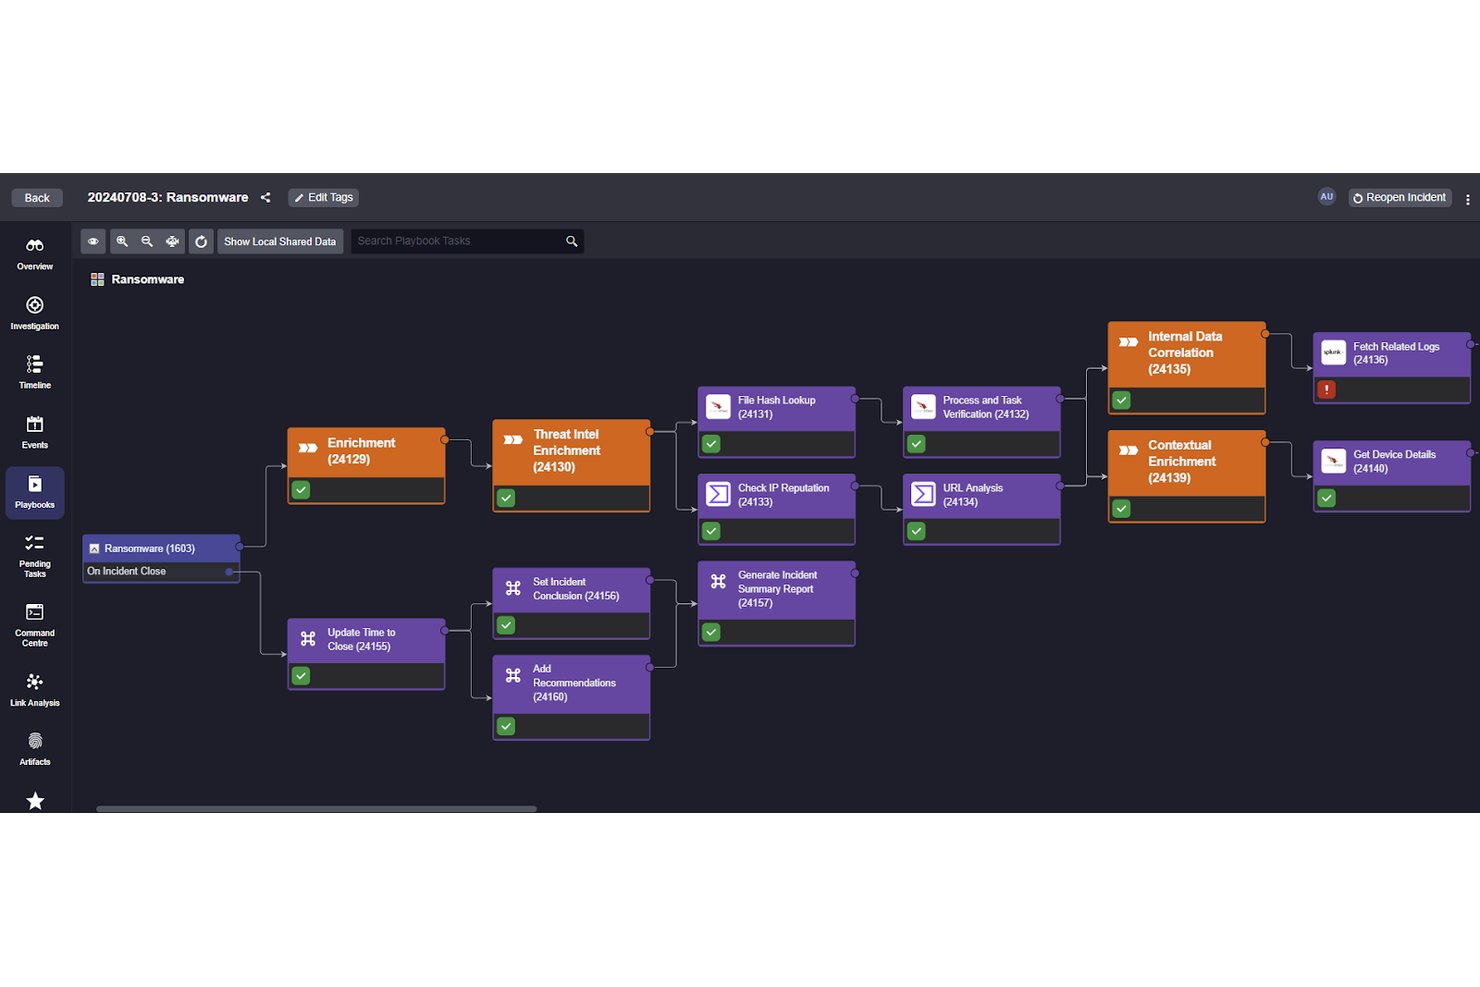
Orkiestracja reagowania na incydenty pozwala systemowi SIEM uruchamiać zdefiniowane działania reagowania natychmiast po potwierdzeniu zagrożenia — izolować przejęty punkt końcowy, blokować adres IP lub otwierać zgłoszenie — bez oczekiwania na działanie analityka.
Z mojego doświadczenia wynika, że właśnie to zamyka lukę między wykryciem a powstrzymaniem zagrożenia. Im szybciej zagrożenie zostanie powstrzymane, tym mniejsze szkody powoduje. Platformy takie jak Microsoft Sentinel łączą podręczniki reagowania bezpośrednio z alertami, dzięki czemu zespół może prowadzić analizę, podczas gdy platforma automatycznie wykonuje początkowe kroki powstrzymywania zagrożenia.
Oto, czym zajmuje się orkiestracja reagowania na incydenty wewnątrz systemu SIEM:
- Automatyczne wykonywanie procedur: Uruchamia wstępnie zdefiniowane kroki reagowania — takie jak izolowanie punktu końcowego lub unieważnianie sesji użytkownika — gdy tylko alert osiągnie określony próg, bez konieczności angażowania analityka.
- Integracja z narzędziami innych firm: Microsoft Sentinel łączy się bezpośrednio z narzędziami takimi jak ServiceNow i Microsoft Defender, dzięki czemu działania związane z powstrzymywaniem zagrożeń i tworzeniem zgłoszeń odbywają się w ramach tego samego procesu.
- Rozgałęzianie logiki warunkowej: Procedury dostosowują się na podstawie kontekstu alertu, uruchamiając różne działania w przypadku incydentu phishingowego i zdarzenia związanego z przemieszczaniem się atakującego w sieci.
- Rejestrowanie ścieżki audytu: Każde automatyczne działanie jest rejestrowane wraz ze znacznikiem czasu, dzięki czemu proces reagowania można poddać audytowi.
6. Raportowanie zgodności
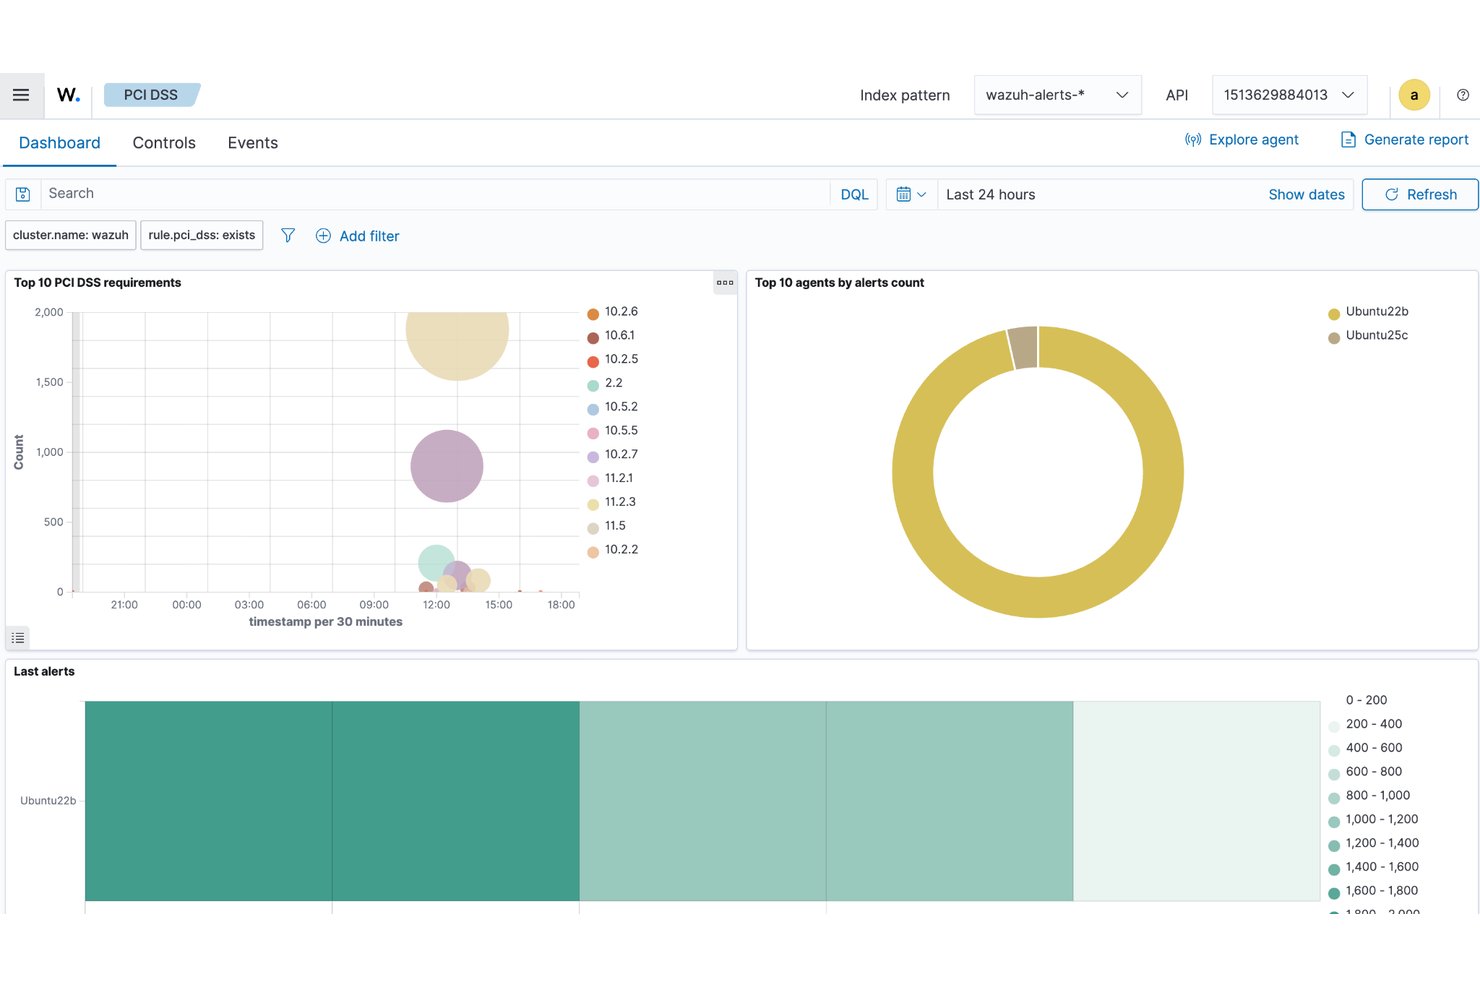
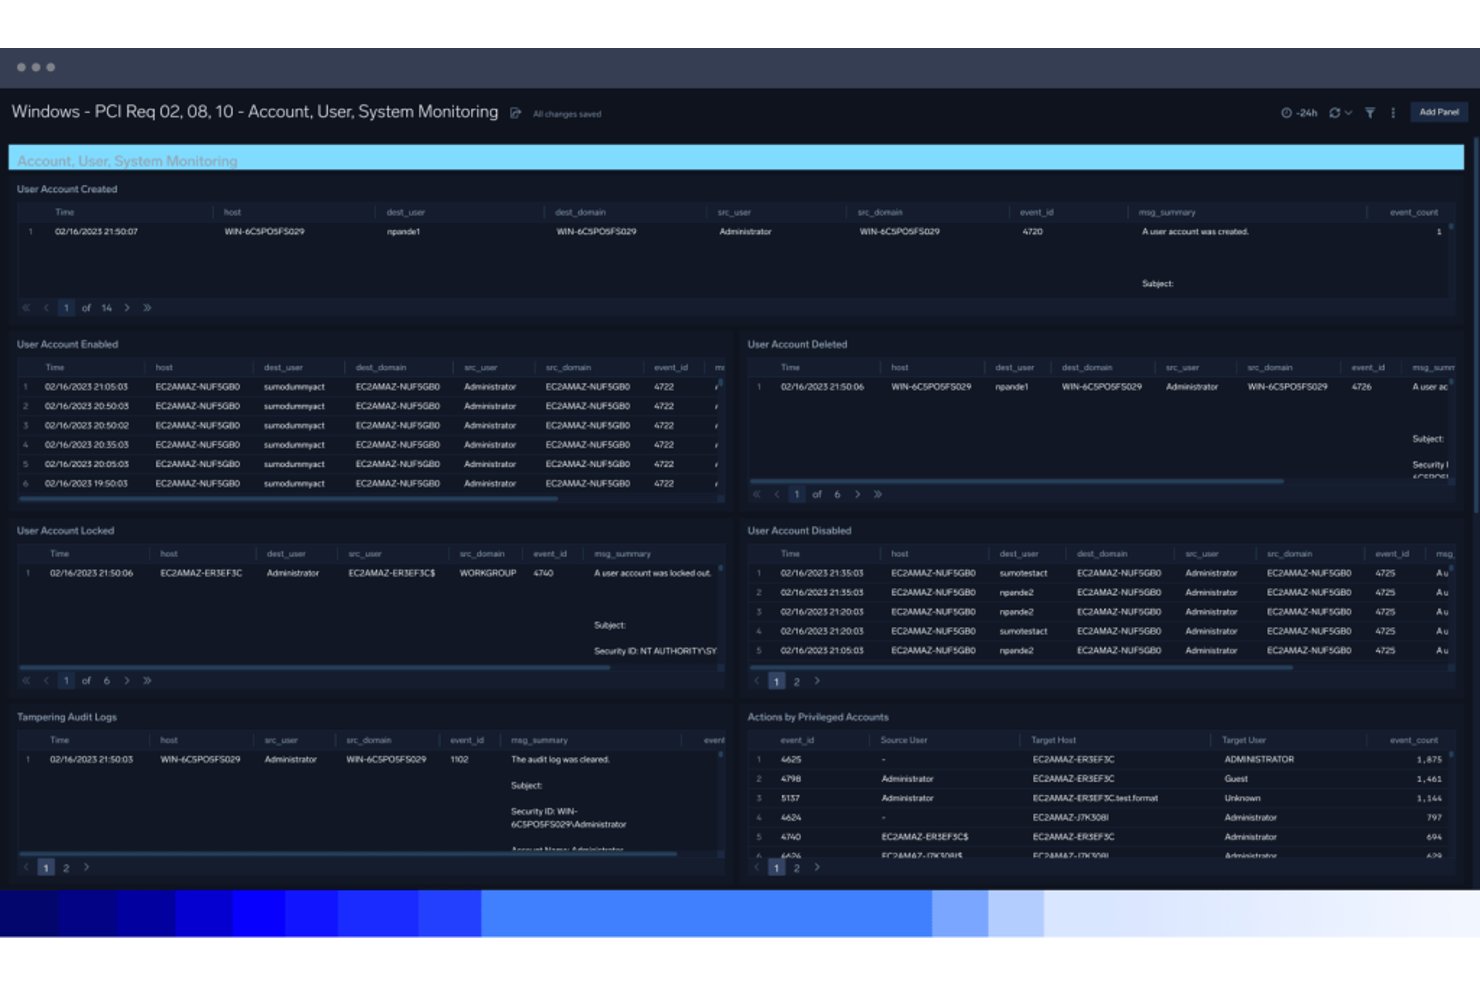
Raportowanie zgodności umożliwia systemowi SIEM generowanie dokumentacji gotowej do audytu bezpośrednio na podstawie danych z dzienników — bez konieczności tworzenia raportów od podstaw co kwartał.
Większość platform mapuje zebrane zdarzenia na standardy takie jak PCI DSS, HIPAA lub SOC 2, a następnie udostępnia gotowe szablony raportów powiązane z tymi wymaganiami.
Z mojego doświadczenia wynika, że ogranicza to ilość pracy ręcznej, która zwykle spada na analityków przed audytem. Zamiast ręcznie pobierać dzienniki, eksportujesz ustrukturyzowany raport, z którego audytor może rzeczywiście skorzystać.
Oto jak wygląda raportowanie zgodności w systemie SIEM:
- Mapowanie na standardy: Automatycznie oznacza zebrane zdarzenia w odniesieniu do mechanizmów kontrolnych PCI DSS, HIPAA lub SOC 2, dzięki czemu dane z dzienników są bezpośrednio powiązane z wymaganiami audytowymi.
- Gotowe szablony raportów: Platformy takie jak Microsoft Sentinel i IBM QRadar zawierają gotowe raporty powiązane z określonymi standardami — bez konieczności ręcznego formatowania przed audytem.
- Zaplanowane dostarczanie raportów: Wysyła raporty cyklicznie, dzięki czemu dokumentacja pozostaje aktualna bez interwencji analityka.
- Zasady przechowywania dzienników: Wymusza okresy przechowywania wymagane przez przepisy, zapewniając dostępność właściwych danych, gdy audytorzy o nie poproszą.
7. Dochodzenie kryminalistyczne
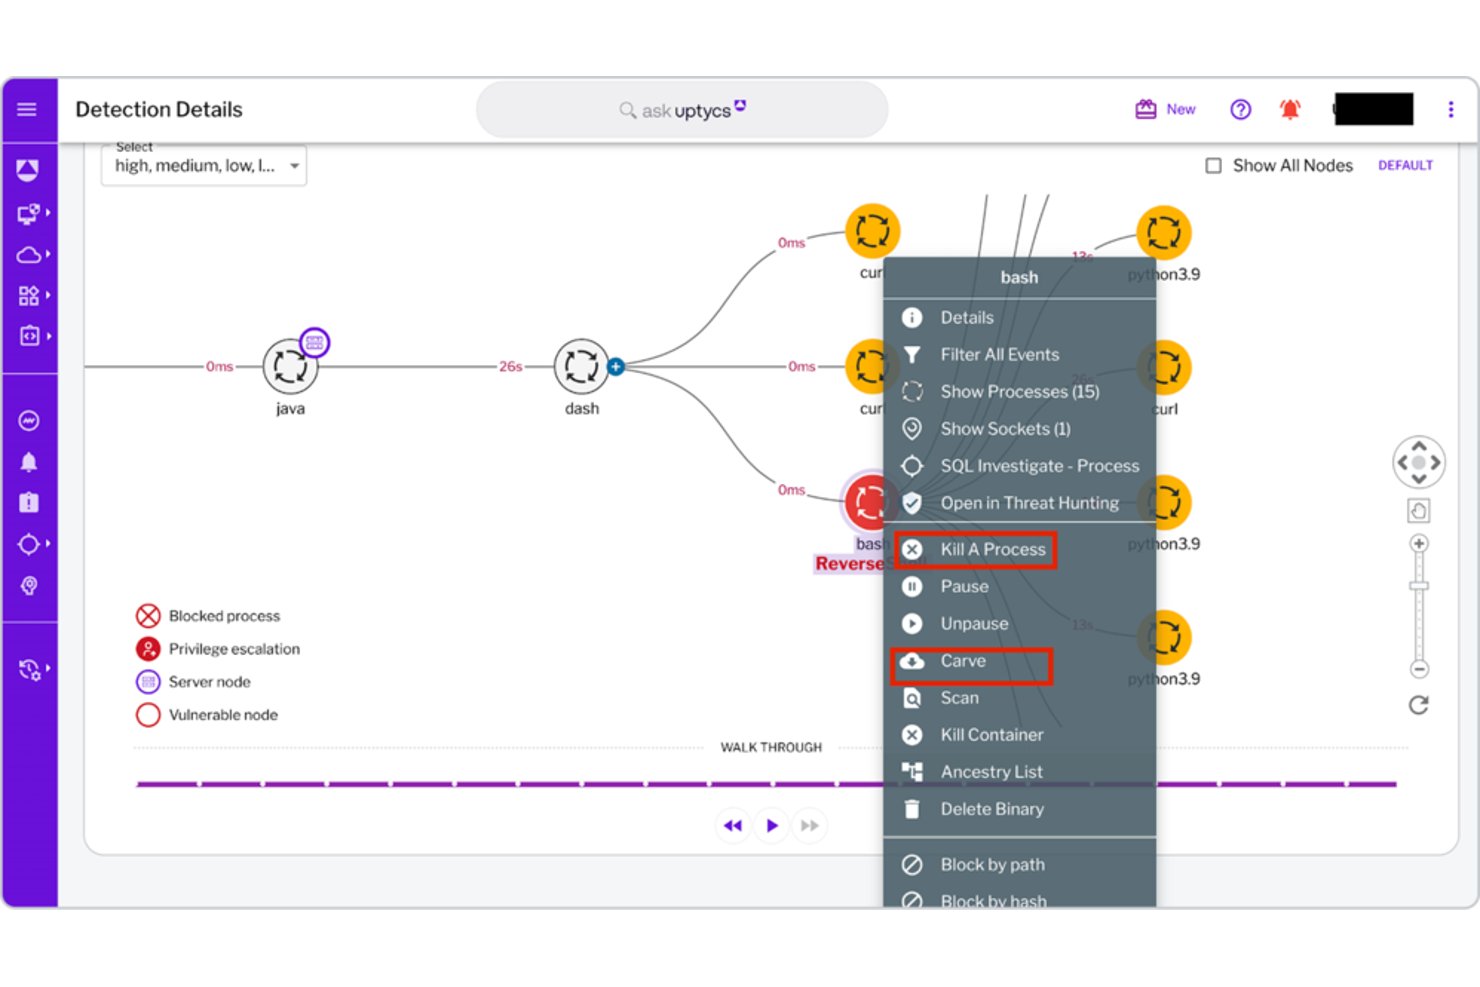
Dochodzenie kryminalistyczne umożliwia prześledzenie incydentu wstecz w danych z dzienników — dokładne odtworzenie tego, co się wydarzyło, kiedy do tego doszło i których systemów dotyczyło.
Większość platform SIEM przechowuje surowe dane o zdarzeniach wraz ze znormalizowanymi dziennikami, dzięki czemu można analizować oryginalne rekordy bez utraty szczegółów. Z mojego doświadczenia wynika, że właśnie tutaj można odróżnić incydent powstrzymany od incydentu, który nadal trwa.
Platformy takie jak IBM QRadar pozwalają analitykom wyszukiwać dane historyczne w ramach długich okresów przechowywania, co ma znaczenie, gdy atak rozwija się przez tygodnie, a nie godziny.
Oto co zapewnia dochodzenie kryminalistyczne w systemie SIEM:
- Dostęp do surowych dzienników: Przechowuje oryginalne rekordy zdarzeń wraz ze znormalizowanymi danymi, dzięki czemu nigdy nie pracujesz na skompresowanej ani okrojonej wersji tego, co się wydarzyło.
- Wyszukiwanie danych historycznych: IBM QRadar umożliwia analitykom przeszukiwanie danych z wielu miesięcy — jest to przydatne, gdy atakujący przez tygodnie przemieszczał się w sieci, zanim uruchomił alert.
- Odtwarzanie osi czasu ataku: Odtwarza sekwencję zdarzeń w różnych systemach, dokładnie pokazując, kiedy uzyskano dostęp i co się zmieniło.
- Śledzenie w różnych systemach: Łączy aktywność na punktach końcowych, urządzeniach sieciowych i obciążeniach chmurowych w ramach jednego toku dochodzenia.
8. Przechowywanie danych historycznych
Przechowywanie danych historycznych określa, jak daleko wstecz system SIEM może przeszukiwać dane podczas badania incydentu. Okresy przechowywania oraz dostęp do oryginalnych rekordów zdarzeń różnią się w zależności od platformy i konfiguracji.
Z mojego doświadczenia wynika, że głębokość przechowywania danych decyduje o tym, czy dochodzenie kryminalistyczne będzie użyteczne, czy zakończy się ślepym zaułkiem. Atakujący często działają powoli — zanim pojawi się alert, mogą minąć całe tygodnie. W takiej sytuacji potrzebujesz pełnej historii logów, aby odtworzyć to, co faktycznie się wydarzyło. Bez odpowiednio długich okresów przechowywania prowadzisz dochodzenie na podstawie niepełnych dowodów.
Oto co faktycznie zapewnia przechowywanie danych historycznych w systemie SIEM:
- Przechowywanie surowych logów: Zachowuje oryginalne rekordy zdarzeń do analizy kryminalistycznej, jeśli ustawienia przechowywania platformy to umożliwiają.
- Konfigurowalne okresy przechowywania: IBM QRadar pozwala ustawić różne okresy przechowywania dla poszczególnych źródeł danych, dzięki czemu logi o wysokiej wartości pozostają dostępne dłużej bez niepotrzebnego zwiększania kosztów pamięci masowej w całym środowisku.
- Polowanie na zagrożenia w długim horyzoncie czasowym: Umożliwia analitykom przeszukiwanie danych z wielu miesięcy, gdy atakujący przez kilka tygodni poruszał się lateralnie, zanim pojawił się jakikolwiek alert.
- Zgodność z regulacjami: Zasady przechowywania danych są dopasowane do wymogów zgodności, dzięki czemu właściwe logi są dostępne, gdy zażądają ich audytorzy.
9. Panele wizualizacji bezpieczeństwa
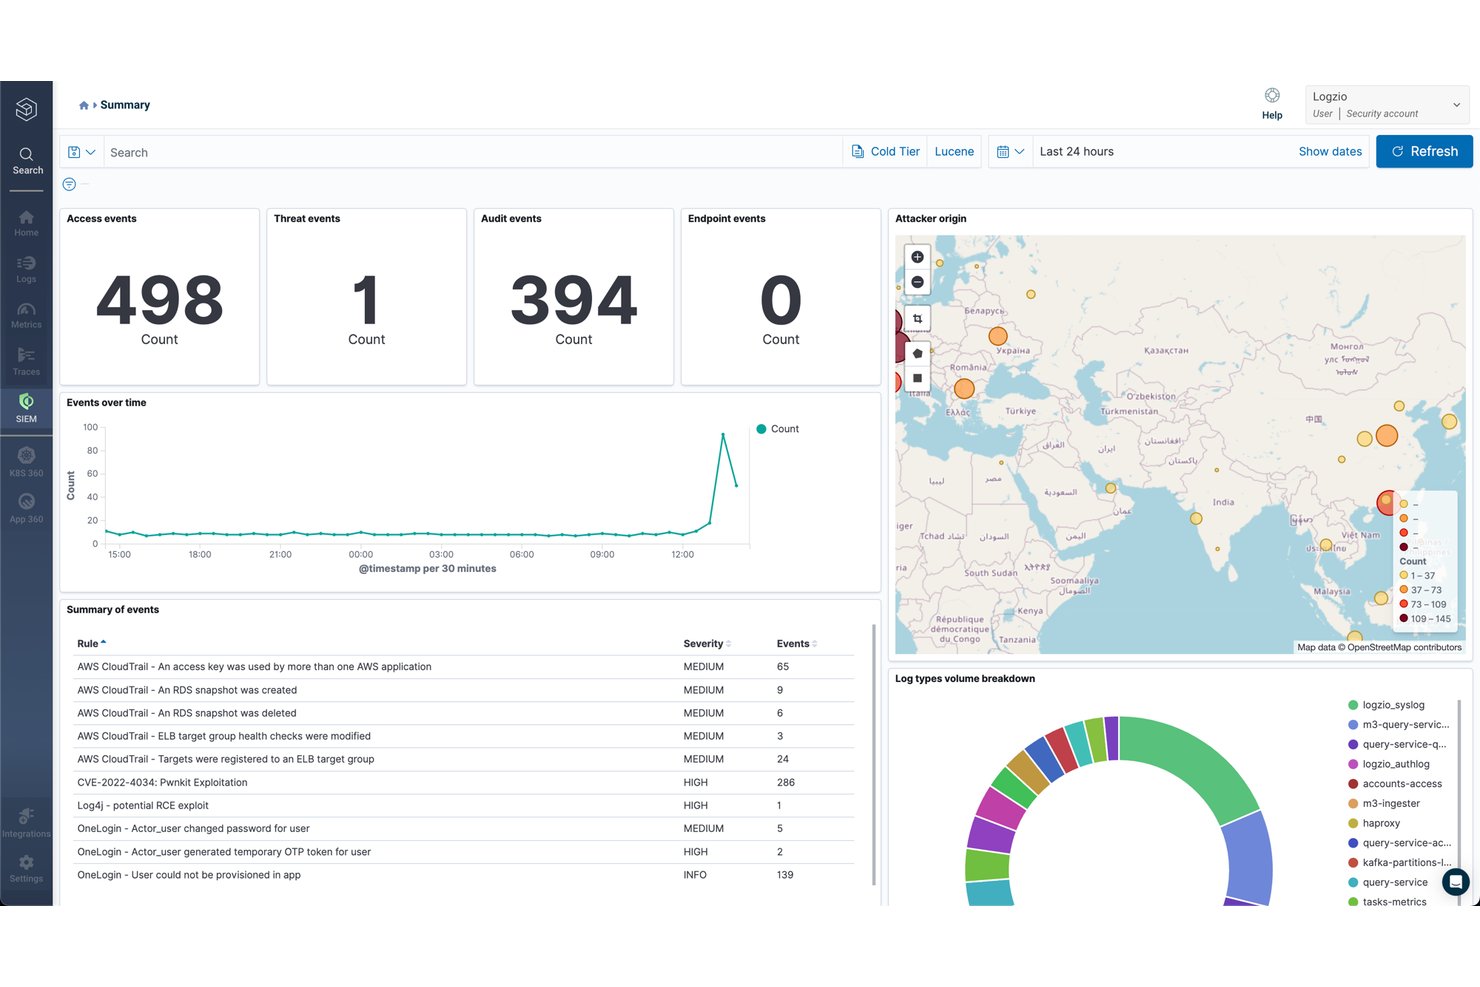
Panele wizualizacji bezpieczeństwa zapewniają bieżący wgląd w aktywność zagrożeń w środowisku, gromadząc dane z logów, alerty i oceny ryzyka w jednym miejscu.
Zamiast przekopywać się przez surowe wyniki zapytań, możesz od razu ocenić stan bezpieczeństwa. Z mojego doświadczenia wynika, że ma to największe znaczenie podczas aktywnych incydentów — gdy trzeba szybko zorientować się w sytuacji.
Platformy takie jak Microsoft Sentinel pozwalają dostosowywać układ paneli według źródła danych lub typu alertu, dzięki czemu widok odpowiada rzeczywistemu sposobowi pracy zespołu. Taki kontekst skraca czas potrzebny na rozpoznanie, co warto zbadać.
Oto co pokazują panele wizualizacji bezpieczeństwa w systemie SIEM:
- Strumienie alertów na żywo: Wyświetlają wyzwolone alerty w czasie rzeczywistym, dzięki czemu zespół widzi nowe zagrożenia natychmiast po ich pojawieniu się — bez konieczności ręcznego odświeżania.
- Trendy ocen ryzyka: Pokazują, jak w czasie zmieniają się oceny ryzyka użytkowników i jednostek, ułatwiając wykrywanie kont, na których ryzyko stopniowo rośnie.
- Dostosowywane układy: Microsoft Sentinel pozwala rozmieszczać panele według źródła danych lub typu alertu, dzięki czemu widok odpowiada rzeczywistemu przebiegowi pracy zespołu.
- Mapowanie geolokalizacji: Nanosi zdarzenia logowania i dostępu na mapę według lokalizacji, umożliwiając szybkie wykrywanie scenariuszy niemożliwej podróży.
More Articles
10. Zarządzanie alertami i powiadomieniami
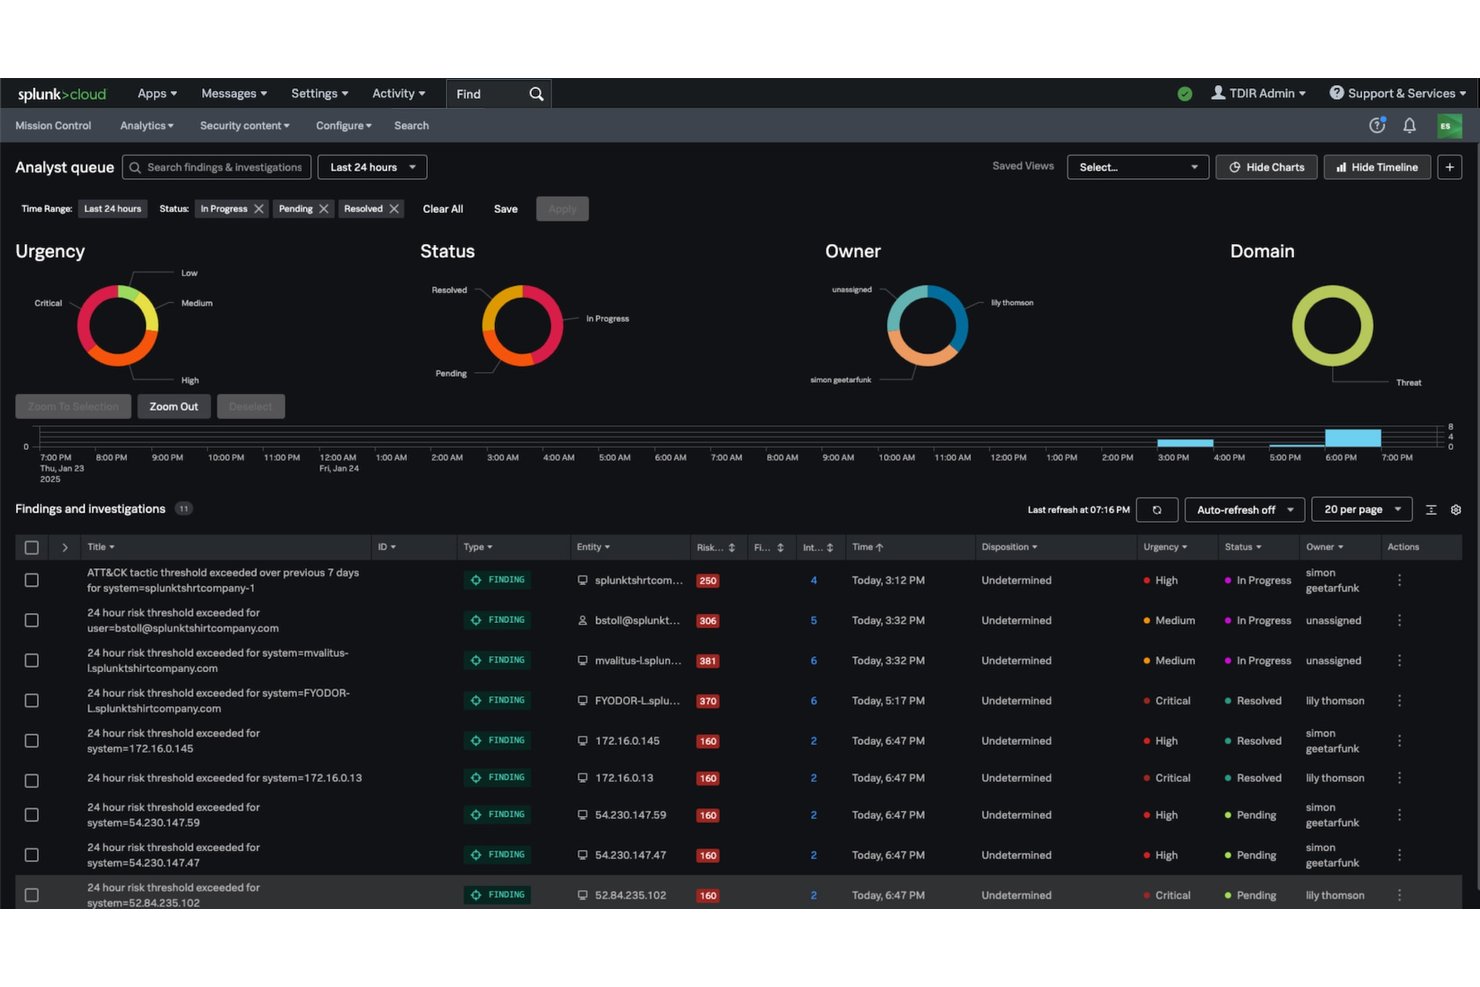
Zarządzanie alertami i powiadomieniami kontroluje sposób, w jaki system SIEM przekazuje informacje o zagrożeniach właściwym osobom, odpowiednimi kanałami i we właściwym czasie. Alerty są generowane, gdy zebrane dane z logów odpowiadają wcześniej zdefiniowanym regułom lub progom anomalii, a następnie przekazywane analitykom za pośrednictwem poczty elektronicznej, wiadomości SMS lub zintegrowanych systemów obsługi zgłoszeń, takich jak ServiceNow.
Z mojego doświadczenia wynika, że jakość konfiguracji alertów ma większe znaczenie niż ich liczba. Platformy takie jak IBM QRadar pozwalają dostosować ważność alertów i sposób ich przekierowywania według typu źródła, dzięki czemu zagrożenia o wysokim priorytecie pozostają widoczne zamiast ginąć wśród szumu.
Oto jak wygląda zarządzanie alertami i powiadomieniami w systemie SIEM:
- Wyzwalanie na podstawie progów: Generuje alerty, gdy dane z logów odpowiadają regule lub progowi anomalii — bez konieczności ręcznego monitorowania.
- Przekierowywanie wielokanałowe: Dostarcza alerty za pośrednictwem poczty elektronicznej, wiadomości SMS lub systemów obsługi zgłoszeń, takich jak ServiceNow, dzięki czemu właściwy analityk otrzymuje właściwy alert.
- Dostosowywanie ważności: IBM QRadar pozwala nadawać alertom różne wagi według typu źródła, dzięki czemu krytyczne zagrożenia pozostają widoczne zamiast ginąć wśród szumu alertów o niskim priorytecie.
- Reguły eskalacji: Automatycznie przekazuje niepotwierdzone alerty innej osobie po określonym czasie, dzięki czemu nic nie utknie w niemonitorowanej kolejce.
10 najlepszych narzędzi SIEM
Oto nasze propozycje najlepszych narzędzi SIEM, które pomogą Ci w poszukiwaniach:
Co dalej: wykorzystanie systemu SIEM w praktyce
Po zidentyfikowaniu funkcji systemu SIEM, które mają znaczenie w Twoim środowisku, kolejnym krokiem jest określenie, jak Twój zespół będzie reagować na te alerty. Zapoznaj się z naszym zestawieniem najlepszych platform SOAR, aby porównać narzędzia do automatyzacji zabezpieczeń, które mogą uzupełnić konfigurację systemu SIEM i usprawnić reagowanie na incydenty.


