

W dynamicznym świecie tworzenia oprogramowania potrzebujesz narzędzi, które dotrzymują Ci kroku. Oprogramowanie środowiska uruchomieniowego może okazać się nieocenioną pomocą, umożliwiając zespołowi zarządzanie zasobami i poprawę wydajności bez zbędnych problemów.
Od lat zajmuję się oceną oprogramowania i wiem, jak trudno znaleźć rozwiązanie odpowiednie dla siebie. Potrzebujesz czegoś, co spełni Twoje wymagania, nie przytłaczając Cię niepotrzebnymi funkcjami.
W tym artykule przedstawię mój wybór najlepszych programów środowiska uruchomieniowego. Otrzymasz uczciwe i bezstronne spojrzenie na każdą opcję, dzięki czemu podejmiesz świadomą decyzję dla swojego zespołu. Przejdźmy do rzeczy i znajdźmy najlepsze rozwiązanie dla Ciebie.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza programów środowiska uruchomieniowego
Poniższa tabela porównuje szczegóły cenowe wybranych przeze mnie najlepszych programów środowiska uruchomieniowego.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepszy do aplikacji wielojęzycznych korzystających z jednego środowiska uruchomieniowego | Niedostępne | Dostępny bezpłatny plan | Website | |
| 2 | Najlepsze do modułowych aplikacji Java | Niedostępne | Bezpłatne i o otwartym kodzie źródłowym | Website | |
| 3 | Najlepszy do uruchamiania kontenerów bez demona i bez uprawnień root | Dostępny bezpłatny plan | Dostępny bezpłatny plan | Website | |
| 4 | Najlepszy wybór jako standardowe środowisko uruchomieniowe kontenerów w branży | Niedostępne | Cena na żądanie | Website | |
| 5 | Najlepsze rozwiązanie do izolacji wykonywania aplikacji Android | Niedostępne | Cennik na żądanie | Website | |
| 6 | Najlepsze do domyślnie bezpiecznego wykonywania kodu JS/TS | Dostępny plan bezpłatny | Od $20/miesiąc | Website | |
| 7 | Dobre rozwiązanie do wykonywania skryptów w języku Ruby | Niedostępne | Bezpłatne | Website | |
| 8 | Najlepszy do kontroli izolacji bezpieczeństwa kontenerów | Dostępny bezpłatny plan | Od $11/użytkownika/miesiąc | Website | |
| 9 | Najlepsze rozwiązanie do śledzenia wersji środowiska uruchomieniowego zgodnego z Kubernetes | Dostępny bezpłatny plan | Website | ||
| 10 | Najlepsze rozwiązanie do orkiestracji kontenerów | Dostępny bezpłatny plan | Od $7/użytkownika/miesiąc (rozliczane rocznie) + $49 opłaty podstawowej miesięcznie | Website |


Recenzja najlepszych programów środowiska uruchomieniowego
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych programów środowiska uruchomieniowego, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety & wady, integracje oraz idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 1Najlepszy do aplikacji wielojęzycznych korzystających z jednego środowiska uruchomieniowego
.NET
- Niedostępne
- Dostępny bezpłatny plan
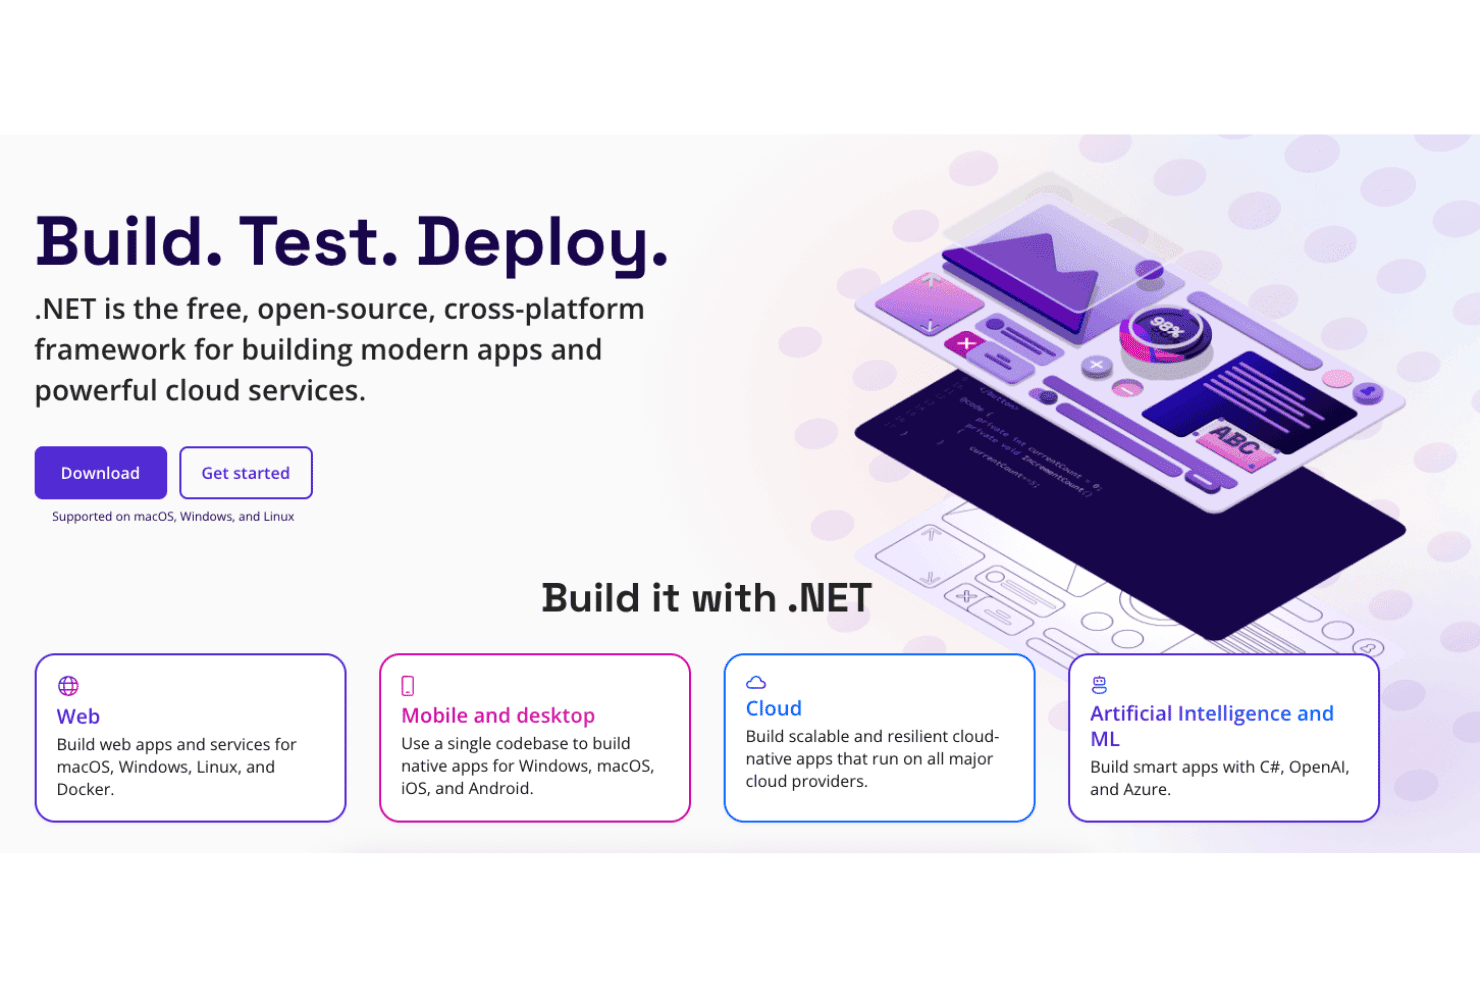
.NET umożliwia tworzenie aplikacji internetowych, mobilnych, chmurowych i wykorzystujących AI. .NET to bezpłatna platforma uruchomieniowa typu open source firmy Microsoft, która wykonuje kod napisany w językach C#, F# i Visual Basic w środowiskach internetowych, chmurowych, stacjonarnych, mobilnych i IoT, korzystając ze współdzielonego środowiska CLR z opcjami wykonywania JIT, Native AOT i Mono.
Dla kogo najlepiej nadaje się .NET?
.NET doskonale sprawdza się w przypadku inżynierów platform i architektów oprogramowania tworzących systemy obsługujące wiele rodzajów obciążeń, które muszą uruchamiać C#, F# lub Visual Basic w jednym, spójnym środowisku uruchomieniowym w chmurze, kontenerach i na komputerach stacjonarnych.
Dlaczego wybrałem .NET
.NET trafia na moją listę najlepszych rozwiązań, ponieważ C#, F# i Visual Basic są kompilowane do tego samego środowiska CLR i wykonywane w nim, dzięki czemu wraz z rozwojem bazy kodu obejmującej wiele języków nie trzeba zarządzać oddzielnymi środowiskami uruchomieniowymi. Szczególnie podoba mi się to, jak wspiera to zdyscyplinowane wersjonowanie: wydania z numerami parzystymi otrzymują trzy lata wsparcia LTS z opublikowaną datą zakończenia wsparcia, więc planowanie wdrożeń produkcyjnych nie opiera się na zgadywaniu. Native AOT zapewnia lekkie pliki binarne, które szybko się uruchamiają, gdy narzut JIT stanowi problem, a generacyjny moduł GC w trybie serwerowym dobrze skaluje się przy dużej przepustowości obciążeń.
Najważniejsze funkcje .NET
- Kompilacja Native AOT: Kompiluje aplikację z wyprzedzeniem do samodzielnego natywnego pliku binarnego, eliminując narzut rozgrzewania JIT i zmniejszając rozmiar obrazu kontenera.
- Model rozproszonych aplikacji Aspire: Warstwa orkiestracji oparta na kodzie, która automatycznie konfiguruje dzienniki, ślady i metryki OpenTelemetry w różnych usługach, bez konieczności ręcznej instrumentacji.
- Ekosystem pakietów NuGet: Zapewnia dostęp do ponad 300 000 wersjonowanych pakietów obejmujących wszystko — od dostępu do danych po integracje z AI.
- Równoległe wersjonowanie środowisk uruchomieniowych: Umożliwia instalowanie i uruchamianie wielu wersji .NET na tym samym komputerze, dzięki czemu różne aplikacje mogą korzystać z różnych środowisk uruchomieniowych bez konfliktów.
Integracje .NET
.NET oferuje ponad 100 wyselekcjonowanych integracji Aspire, w tym z PostgreSQL, Redis, Dapr i Azure Container Apps, a także natywne integracje w całym ekosystemie Microsoft. Obsługuje GitHub Actions, Docker, OpenTelemetry, dostawców danych Entity Framework Core oraz niestandardowe integracje za pośrednictwem interfejsów API.
Pros and Cons
Pros:
- Uruchamianie C#, F# i VB w jednym środowisku uruchomieniowym
- Wbudowana obserwowalność dzięki OpenTelemetry i Aspire
- Równoległe instalacje wersji zapewniające bezpieczniejsze aktualizacje
Cons:
- Brak piaskownicy w środowisku uruchomieniowym dla niezaufanego kodu
- Duże aktualizacje mogą wprowadzać niezgodne zmiany
Learn more about .NET: Najlepsze do modułowych aplikacji Java
- Niedostępne
- Bezpłatne i o otwartym kodzie źródłowym

Konsola internetowa Apache Karaf Apache Karaf to środowisko uruchomieniowe Java o otwartym kodzie źródłowym, które obsługuje modułowe wdrażanie aplikacji dzięki izolacji pakietów opartej na OSGi, wdrażaniu na gorąco, dynamicznej konfiguracji oraz wbudowanym narzędziom do klastrowania, zabezpieczeń i obserwowalności.
Dla kogo najlepiej nadaje się środowisko uruchomieniowe Apache Karaf?
Apache Karaf to dobry wybór dla architektów oprogramowania i inżynierów platform tworzących modułowe aplikacje Java, które wymagają ścisłej izolacji zależności i dynamicznej konfiguracji w złożonych środowiskach obejmujących wiele pakietów.
Dlaczego wybrałem środowisko uruchomieniowe Apache Karaf
Apache Karaf znalazł się na mojej krótkiej liście ze względu na bardzo dobrą obsługę rzeczywistej izolacji zależności na poziomie pakietów w modułowych aplikacjach Java. Pracowałem z konfiguracjami, w których dwie wtyczki wymagały sprzecznych wersji tej samej biblioteki w jednej maszynie JVM, a ładowanie klas OSGi dla poszczególnych pakietów w Karaf rozwiązuje ten problem w sposób przejrzysty i bez obejść. System aprowizacji funkcji Karaf sprawia również, że zarządzanie zależnościami w złożonych wdrożeniach jest znacznie bardziej przewidywalne, ponieważ automatycznie rozwiązuje wymagania i możliwości podczas instalacji.
Najważniejsze funkcje środowiska uruchomieniowego Apache Karaf
- Monitorowanie za pomocą Karaf Decanter: Wbudowany podprojekt obserwowalności, który zbiera metryki JMX, dzienniki i zdarzenia aplikacji, a następnie przekazuje je do systemów zaplecza, takich jak Elasticsearch, Prometheus i Grafana Loki.
- Klastrowanie za pomocą Karaf Cellar: Warstwa klastrowania oparta na Hazelcast, która obsługuje wykrywanie węzłów, synchronizację funkcji i konfiguracji w grupach klastra oraz rozproszone zdalne wywołania OSGi.
- Zdalny dostęp do konsoli SSH: Wbudowany serwer SSHd zapewniający pełny dostęp do powłoki działającej instancji Karaf z dowolnego klienta SSH, w tym dostęp do systemu plików za pośrednictwem SFTP i SCP.
- Zabezpieczenia RBAC oparte na JAAS: System kontroli dostępu opartej na rolach, zbudowany na bazie JAAS, który zarządza poleceniami powłoki i obiektami JMX oraz obsługuje moduł logowania LDAP na potrzeby integracji z tożsamością przedsiębiorstwa.
Integracje środowiska uruchomieniowego Apache Karaf
Środowisko uruchomieniowe Apache Karaf ma udokumentowane integracje z Apache Felix, Eclipse Equinox, Apache Camel, Spring, Spring Boot, CDI, Blueprint, Pax Web, Pax JDBC i Pax Logging. Obsługuje również repozytoria Maven, pakowanie Docker, JMX, SSH i niestandardowe usługi OSGi.
Pros and Cons
Pros:
- Izolacja pakietów OSGi dla sprzecznych zależności
- Wbudowane SSH i JMX do zdalnego zarządzania
- Dynamiczne zmiany konfiguracji bez ponownego uruchamiania środowiska wykonawczego
Cons:
- Wyłącznie JVM, bez obsługi wykonywania kodu w wielu językach
- Brak oficjalnej umowy SLA z dostawcą i płatnego wsparcia
Learn more about Apache Karaf Runtime: Najlepszy do uruchamiania kontenerów bez demona i bez uprawnień root
- Dostępny bezpłatny plan
- Dostępny bezpłatny plan
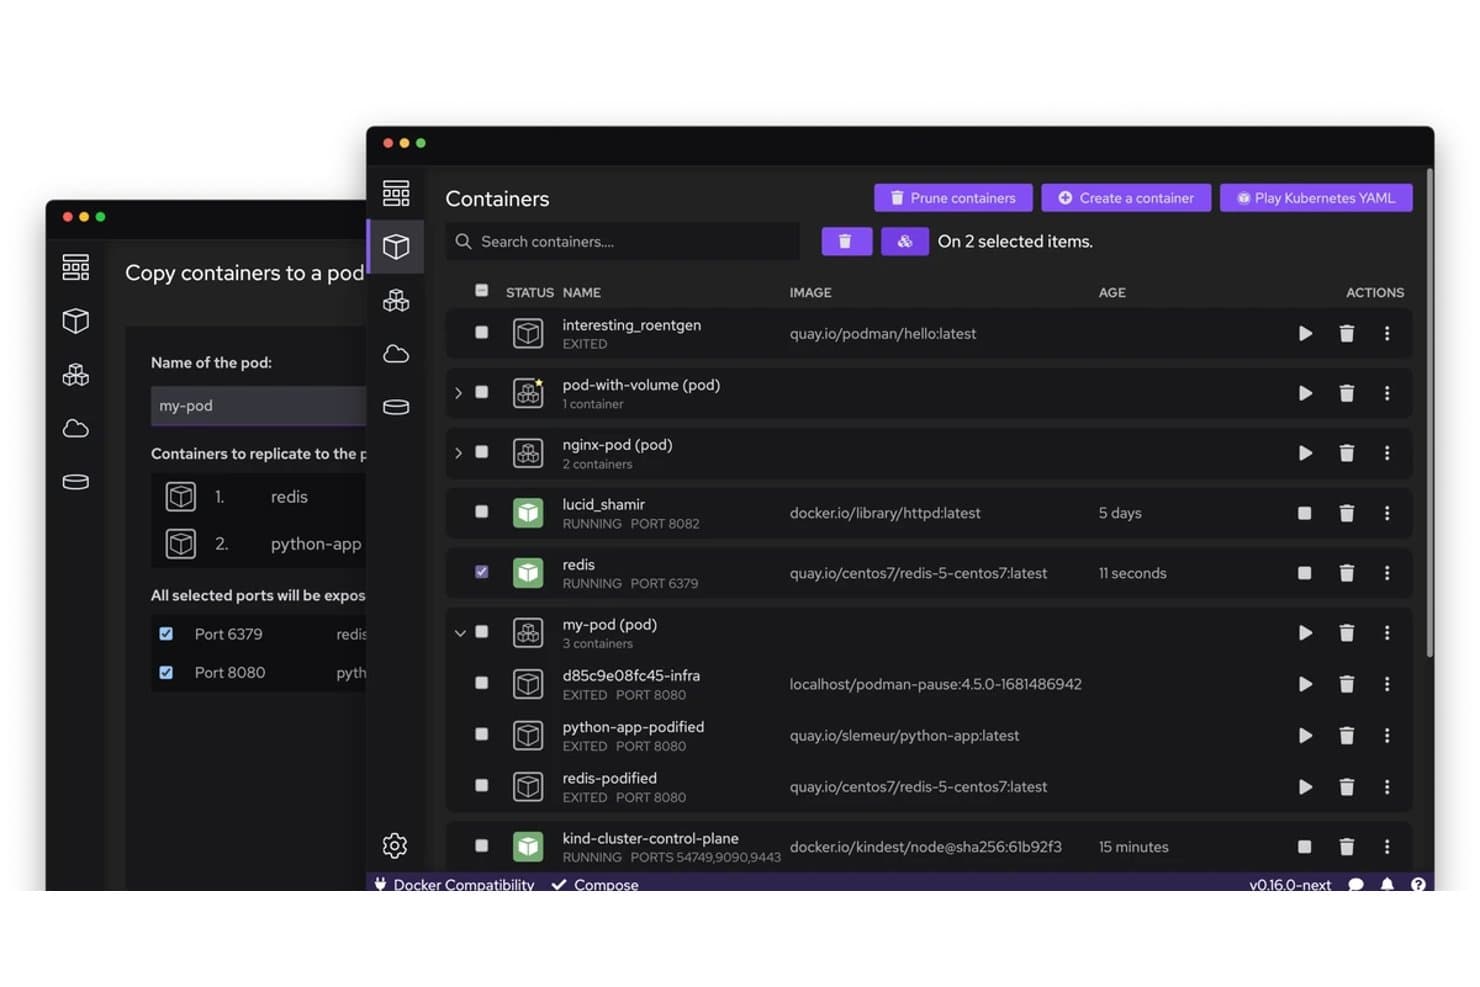
Podman pozwala użytkownikom wizualnie kopiować kontenery do podów i nimi zarządzać. Podman to otwartoźródłowy silnik uruchamiania kontenerów, który pozwala uruchamiać kontenery OCI i pody, zarządzać nimi oraz je orkiestrować, korzystając z architektury bez demona i bez uprawnień root, poleceń interfejsu CLI zgodnych z Dockerem oraz głębokiej integracji z systemd za pośrednictwem Quadlet.
Dla kogo Podman jest najlepszym wyborem?
Podman to dobry wybór dla inżynierów DevOps i zespołów platformowych obsługujących obciążenia systemu Linux, którzy potrzebują środowiska uruchomieniowego zgodnego z Dockerem, ale bez zagrożeń bezpieczeństwa związanych z uprzywilejowanym demonem.
Dlaczego wybrałem Podman
Wybrałem Podman jako jedno z najlepszych rozwiązań, ponieważ jego architektura bez demona i bez uprawnień root rzeczywiście zmienia poziom bezpieczeństwa uruchamiania kontenerów: kontenery działają jako procesy potomne sesji użytkownika, a nie w ramach uprzywilejowanego demona root. Oznacza to, że przejęty kontener nie może eskalować uprawnień przez gniazdo demona w taki sposób, jak może to nastąpić w Dockerze. Polegam również na Quadlet w celu zapewnienia niezawodności produkcyjnej, ponieważ umożliwia on deklarowanie kontenerów jako jednostek systemd uruchamianych podczas startu systemu, respektujących zależności i automatycznie uruchamianych ponownie w przypadku awarii, bez żadnych niestandardowych skryptów opakowujących.
Najważniejsze funkcje Podman
- Interfejs CLI zgodny z Dockerem: Podman niemal dokładnie odwzorowuje składnię poleceń Dockera, więc można używać poleceń
podman pull,podman runipodman psbez ponownego uczenia się dotychczasowego sposobu pracy. - Pliki jednostek systemd Quadlet: Deklaruj kontenery jako pliki jednostek
.container,.podlub.kube, którymi systemd zarządza podczas uruchamiania systemu, uwzględniając kolejność zależności i zasady ponownego uruchamiania. - Punkt kontrolny i przywracanie CRIU: Wykonuj migawkę pełnego stanu pamięci działającego kontenera, eksportuj ją jako archiwum i przywracaj na tym samym hoście lub na innym hoście.
- Kontrola zasobów cgroups v2: Ustawiaj limity procesora, pamięci, identyfikatorów procesów i operacji wejścia-wyjścia dla poszczególnych kontenerów za pomocą standardowych flag specyfikacji OCI, egzekwowanych bezpośrednio przez hierarchię cgroups v2 systemu Linux.
Integracje Podman
Podman integruje się z Buildah, Skopeo, CRI-O, Kubernetes, OpenShift, GitHub Actions, Cirrus CLI, klientami zgodnymi z Dockerem oraz rejestrami OCI. Jego zgodny z Dockerem interfejs API REST obsługuje niestandardowe integracje i przepływy pracy CI/CD.
Pros and Cons
Pros:
- Uruchamia kontenery bez stale działającego uprzywilejowanego demona
- Umożliwia zarządzanie kontenerami jako usługami systemd
- Obsługuje zaawansowane operacje tworzenia punktów kontrolnych i przywracania
Cons:
- Przepływy pracy Compose różnią się od standardowego Docker Compose
- Aktualizacje mogą naruszać zgodność wsteczną i zakłócać przepływy pracy
Learn more about Podman: Najlepszy wybór jako standardowe środowisko uruchomieniowe kontenerów w branży
- Niedostępne
- Cena na żądanie

Funkcja pomocy kontenera środowiska uruchomieniowego containerd containerd to demon środowiska uruchomieniowego kontenerów o otwartym kodzie źródłowym, który zarządza całym cyklem życia kontenera, w tym przesyłaniem i przechowywaniem obrazów, wykonywaniem zadań za pośrednictwem środowisk uruchomieniowych zgodnych z OCI, mechanizmami wykonywania migawek, zarządzaniem piaskownicami oraz obsługą wielu dzierżawców opartą na przestrzeniach nazw w systemach Linux i Windows.
Dla kogo containerd jest najlepszym wyborem?
containerd doskonale sprawdza się w przypadku inżynierów platformowych i zespołów DevOps uruchamiających Kubernetes w środowiskach produkcyjnych, którzy potrzebują stabilnego, lekkiego środowiska uruchomieniowego, na którym mogą budować własne rozwiązania, zamiast kompleksowego narzędzia do zarządzania kontenerami.
Dlaczego wybrałem containerd
containerd zasługuje na miejsce wśród najlepszych rozwiązań na mojej krótkiej liście, ponieważ jest rzeczywistym środowiskiem uruchomieniowym działającym pod Kubernetes w EKS, AKS i GKE, co czyni go faktycznym standardem branżowym, a nie tylko jednym z kandydatów. Szczególnie podoba mi się jego architektura mechanizmu pośredniczącego Runtime v2, w której każdy kontener ma własny mechanizm pośredniczący, dzięki czemu demon może zostać uruchomiony ponownie bez zakłócania działania uruchomionych obciążeń. Jego interfejs API piaskownicy, stabilny od wersji 2.0, pozwala również zespołom platformowym natywnie modelować semantykę zasobów pod Kubernetes, w tym izolację w stylu mikroVM, bez dołączania zewnętrznych abstrakcji.
Najważniejsze funkcje containerd
- Struktura wtyczek NRI: Niezależny od środowiska uruchomieniowego interfejs umożliwiający wstrzykiwanie niestandardowej logiki zarządzania zasobami — takiej jak przypinanie NUMA/CPU — podczas tworzenia kontenera, bez modyfikowania głównego demona.
- Śledzenie OTel: Wbudowane śledzenie OpenTelemetry dla wywołań gRPC, konfigurowalne za pomocą standardowych zmiennych środowiskowych
OTEL_*oraz pakietu ręcznego oprzyrządowania do tworzenia niestandardowych odcinków. - Wtyczka weryfikatora obrazów: Zewnętrzny mechanizm binarny, który zatwierdza pobranie obrazu lub je blokuje na podstawie deskryptora OCI, umożliwiając egzekwowanie zasad dotyczących podpisów lub nazewnictwa, zanim zawartość zostanie zapisana.
- Punkt kontrolny i przywracanie: Przechwytuje stan uruchomionego zadania za pośrednictwem CRIU, przesyła punkt kontrolny do rejestru i przywraca go w nowym kontenerze na dowolnym zgodnym hoście.
Integracje containerd
containerd natywnie integruje się z Kubernetes za pośrednictwem wbudowanej wtyczki CRI i obsługuje Docker Engine, Docker Desktop, runc, CRIU oraz OpenTelemetry. Jego klient Go i interfejs API gRPC obsługują niestandardowe integracje, a nerdctl udostępnia interfejs wiersza poleceń zgodny z Dockerem.
Pros and Cons
Pros:
- Natywne działanie w systemach Linux i Windows
- Zaawansowana izolacja z obsługą przestrzeni nazw użytkowników
- Śledzenie OpenTelemetry wbudowane bezpośrednio w demona
Cons:
- Brak wbudowanego zarządzania siecią lub dziennikami
- Brak oferowanego wsparcia komercyjnego lub umowy SLA
Learn more about containerd: Najlepsze rozwiązanie do izolacji wykonywania aplikacji Android
- Niedostępne
- Cennik na żądanie

Środowisko uruchomieniowe Androida (ART) znajduje się w warstwowym stosie oprogramowania Androida. Środowisko uruchomieniowe Androida (ART) to zarządzany silnik uruchomieniowy Androida, który wykonuje kod bajtowy DEX za pomocą hybrydowego modelu AOT, JIT i interpretera, połączonego z rekompilacją sterowaną profilami, współbieżnym wyrzucaniem nieużywanych obiektów oraz wymuszanym przez system operacyjny izolowanym środowiskiem aplikacji.
Dla kogo środowisko uruchomieniowe Androida (ART) jest najlepszym wyborem?
ART doskonale sprawdza się w przypadku inżynierów platform i architektów oprogramowania tworzących lub optymalizujących obrazy systemu Android, którzy potrzebują precyzyjnej kontroli nad wykonywaniem kodu, pamięcią i izolacją aplikacji na poziomie systemu operacyjnego.
Dlaczego wybrałem środowisko uruchomieniowe Androida (ART)
ART znalazło się na mojej krótkiej liście, ponieważ żadne inne środowisko uruchomieniowe nie zapewnia tak kompleksowej izolacji wykonywania aplikacji Android. Szczególnie imponuje mi sposób egzekwowania izolacji poniżej samego środowiska uruchomieniowego: każda aplikacja otrzymuje unikalny identyfikator UID systemu Linux, dedykowaną domenę SELinux oraz filtrowanie wywołań systemowych seccomp-bpf, dzięki czemu ograniczenie nie jest tylko obietnicą środowiska uruchomieniowego, lecz gwarancją na poziomie jądra. Połączenie tego z hybrydowym wykonywaniem AOT/JIT w ART oraz rekompilacją sterowaną profilami daje środowisko uruchomieniowe, które zwiększa bezpieczeństwo bez poświęcania wydajności.
Najważniejsze funkcje środowiska uruchomieniowego Androida (ART)
- Pętla rekompilacji sterowanej profilami: ART łączy profile JIT pochodzące z chmury z profilami rejestrowanymi lokalnie podczas bezczynności, a następnie rekompiluje często używane metody za pomocą demona działającego w tle.
- Wybór filtra kompilatora: Inżynierowie platformy ustawiają strategie kompilacji dla poszczególnych modułów —
verify,speed,speed-profile— za pomocą flagdex2oatoraz zmiennych plików make dexpreopt. - Współbieżny kopiujący moduł wyrzucania nieużywanych obiektów: Domyślny moduł CC współbieżnie defragmentuje stertę za pomocą bariery odczytu, z jedną stałą pauzą, której długość nie zwiększa się wraz z rozmiarem sterty.
- Debugger oparty na JDWP z punktami obserwacji pól: ART obsługuje standardowy protokół przewodowy debugowania Java, w tym punkty obserwacji wstrzymujące wykonywanie podczas odczytu lub zapisu pól oraz zapytania dotyczące aktywnych instancji.
Integracje środowiska uruchomieniowego Androida (ART)
ART integruje się z systemem kompilacji projektu Android o otwartym kodzie źródłowym,
adb, menedżerem pakietów Androida, Perfetto, Systrace, JDWP oraz profilami chmurowymi Google Play. Obsługuje również niestandardową łączność za pośrednictwem JNI,libnativebridgeilibnativeloader.Pros and Cons
Pros:
- Sprawdzone produkcyjnie hybrydowe wykonywanie AOT i JIT
- Izolowanie aplikacji wymuszane przez jądro za pomocą SELinux i seccomp
- Wbudowany profiler próbkowania i debugowanie JDWP
Cons:
- Zakres urządzeń i systemów operacyjnych ograniczony do Androida
- Zaawansowane dostrajanie wymaga uprawnień administratora lub zmian wprowadzanych podczas kompilacji
Learn more about Android Runtime (ART): 6Najlepsze do domyślnie bezpiecznego wykonywania kodu JS/TS
Deno
- Dostępny plan bezpłatny
- Od $20/miesiąc

Deno pozwala użytkownikom przeglądać wiadomości WebSocket w debugerze przeglądarki. Deno to otwarte środowisko uruchomieniowe JavaScriptu i TypeScriptu oparte na V8 i Rust, które łączy wykonywanie kodu, zarządzanie pakietami, testowanie, lintowanie, formatowanie i kompilację w jednym pliku binarnym, z domyślnie bezpiecznym modelem uprawnień.
Dla kogo Deno jest najlepszym wyborem?
Deno doskonale sprawdzi się w przypadku świadomych zagrożeń bezpieczeństwa deweloperów i zespołów platformowych, którzy potrzebują gotowego do użycia środowiska uruchomieniowego TypeScriptu bez konieczności tworzenia oddzielnego łańcucha narzędzi.
Dlaczego wybrałem Deno
Wybrałem Deno jako jedno z najlepszych rozwiązań, ponieważ jego domyślnie bezpieczny model uprawnień naprawdę wyróżnia się na tle wszystkiego, co oferują Node.js lub Bun. Każdy dostęp do plików, sieci i podprocesów wymaga wyraźnego zezwolenia, a korporacyjny broker uprawnień pozwala centralnie egzekwować te zasady bez polegania na indywidualnych flagach
--allow-*. Podoba mi się również to, żedeno compiletworzy w pełni samodzielne pliki wykonywalne, dzięki czemu można dostarczyć plik binarny działający w piaskownicy, bez zależności od środowiska uruchomieniowego na komputerze docelowym.Najważniejsze funkcje Deno
- Wbudowana instrumentacja OpenTelemetry: Ustaw
OTEL_DENO=true, aby automatycznie zbierać logi, ślady i metryki bez dodawania dodatkowych bibliotek. - Kompletny łańcuch narzędzi w jednym pliku binarnym: Pojedynczy plik binarny Deno zawiera uruchamiacz testów, linter, formater, uruchamiacz zadań i narzędzie do pomiaru pokrycia, zastępując wiele oddzielnie zarządzanych pakietów.
- Kanał wydań LTS: Kanał LTS Deno dostarcza wyłącznie poprawki bezpieczeństwa i krytyczne poprawki przez określony czas utrzymania, zapewniając zespołom stabilny cel aktualizacji.
- Zgodność z Node.js i npm: Deno uruchamia pakiety npm za pomocą specyfikatorów
npm:i obsługuje wbudowane modułynode:, umożliwiając ponowne wykorzystanie istniejącego kodu Node.js bez całkowitego przepisywania.
Integracje Deno
Deno integruje się z npm, interfejsem API Node.js, JSR, AWS Lambda, Google Cloud Run, Azure Functions, Cloudflare Workers, Dockerem, GitHubem i backendami zgodnymi z OpenTelemetry. Obsługuje również prywatne rejestry npm, przepływy pracy CI/CD oraz niestandardowe integracje za pośrednictwem OTLP i interfejsów API wdrażania.
Pros and Cons
Pros:
- Domyślnie bezpieczny model uprawnień podczas wykonywania
- Natywne uruchamianie TypeScriptu bez etapów kompilacji
- Korporacyjny broker uprawnień i rejestrowanie audytowe
Cons:
- Zgodność z Node.js nie jest pełna
- Okresy wsparcia LTS są stosunkowo krótkie
Learn more about Deno:
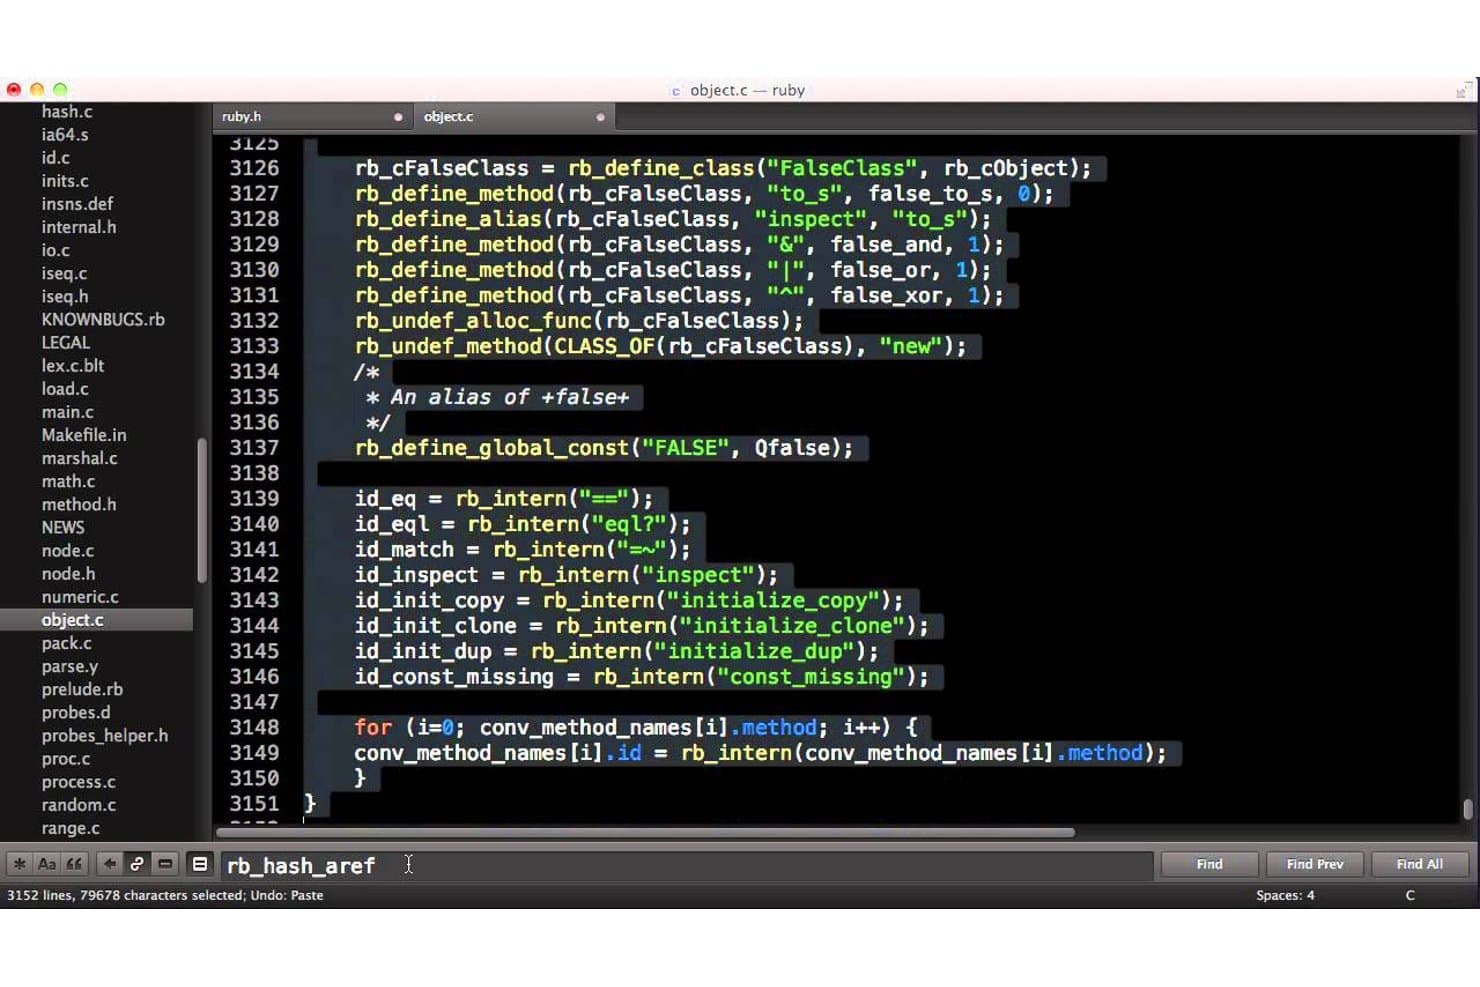
Ruby MRI udostępnia inicjalizację podstawowych obiektów w kodzie źródłowym C. Ruby MRI to kanoniczne środowisko uruchomieniowe Ruby o otwartym kodzie źródłowym, które wykonuje skrypty Ruby, aplikacje internetowe i zadania w tle za pomocą maszyny wirtualnej YARV wykonującej kod bajtowy, a także zapewnia zarządzanie wieloma wersjami i izolację zależności opartą na zestawach gemów za pośrednictwem RVM.
Dla kogo Ruby MRI jest najlepszym wyborem?
Ruby MRI to podstawowe środowisko uruchomieniowe dla twórców aplikacji i inżynierów DevOps, którzy tworzą, testują i wdrażają skrypty oparte na Ruby, aplikacje internetowe lub zadania w tle w środowiskach Linux i macOS.
Dlaczego wybrałem Ruby MRI
Ruby MRI trafia na moją krótką listę jako kanoniczny silnik wykonywania Ruby, dzięki czemu jest ostatecznym wyborem do wykonywania skryptów w języku Ruby. Wybrałem je, ponieważ uruchamia kod Ruby za pośrednictwem maszyny wirtualnej YARV wykonującej kod bajtowy, z obsługą kompilatora YJIT na platformach x86-64 i arm64, zapewniając rzeczywisty wzrost wydajności produkcyjnych obciążeń skryptowych. Nazwane zestawy gemów RVM zapewniają również prawdziwą izolację zależności dla poszczególnych projektów, więc przełączanie się w trakcie pracy między środowiskiem Rails 7 a Rails 8 jest prostą operacją ograniczoną do sesji.
Najważniejsze funkcje Ruby MRI
- Nazwane zestawy gemów: RVM tworzy osobne katalogi gemów dla każdej wersji Ruby i każdego projektu, umożliwiając utrzymywanie w pełni odizolowanych zestawów zależności obok siebie.
- Przełączanie między wieloma wersjami Ruby: Instaluj i przełączaj się między dowolnymi wersjami MRI — w tym kompilacjami gałęzi głównej
ruby-head— dla danej sesji powłoki lub projektu za pomocą.ruby-version. - Weryfikacja wydań podpisanych za pomocą GPG: RVM podpisuje kryptograficznie wszystkie wydania i skrypt instalacyjny, automatycznie przerywając instalację, jeśli weryfikacja podpisu się nie powiedzie.
- Mechanizmy Fiber::Scheduler: MRI udostępnia mechanizmy planisty na potrzeby nieblokującej współbieżności operacji wejścia-wyjścia, zapewniając szczegółową kontrolę nad wykonywaniem asynchronicznym w obrębie pojedynczego wątku.
Integracje Ruby MRI
Za pośrednictwem RVM Ruby MRI integruje się z RubyGems, Bundler, Capistrano, Chef, Jenkins, TeamCity, Heroku, Passenger i Vagrant. Obsługuje także Puma na potrzeby udostępniania aplikacji i przepływów wdrażania.
Pros and Cons
Pros:
- Kanoniczna implementacja Ruby zapewniająca najlepszą zgodność
- Nazwane zestawy gemów zapewniają prawdziwą izolację zależności
- Przełączanie między wieloma wersjami Ruby dla powłoki lub projektu
Cons:
- Brak natywnej obsługi systemu Windows przez RVM
- Instalacje ze źródeł mogą kończyć się niepowodzeniem z powodu zależności
Learn more about Ruby MRI: Najlepszy do kontroli izolacji bezpieczeństwa kontenerów
- Dostępny bezpłatny plan
- Od $11/użytkownika/miesiąc
Docker Engine porządkuje podstawowe komponenty, takie jak sieci, woluminy i kompilacje. Docker Engine to środowisko uruchomieniowe kontenerów o otwartym kodzie źródłowym, zbudowane na bazie containerd i runc, które pakuje, uruchamia i izoluje obciążenia aplikacji za pomocą przestrzeni nazw, grup cgroups, profili seccomp oraz trybu wykonywania bez uprawnień roota.
Dla kogo Docker Engine jest najlepszym wyborem?
Docker Engine to doskonałe rozwiązanie dla inżynierów DevOps i zespołów platformowych, które potrzebują szczegółowej kontroli nad zasadami bezpieczeństwa kontenerów w produkcyjnych środowiskach Linux.
Dlaczego wybrałem Docker Engine
Docker Engine znalazł się na mojej krótkiej liście, ponieważ żadne inne środowisko uruchomieniowe nie dorównuje mu pod względem zakresu gotowych mechanizmów izolacji bezpieczeństwa kontenerów. Szczególnie imponuje mi to, że tryb bez uprawnień roota pozwala demonowi i kontenerom działać w całości jako użytkownik niebędący rootem, wewnątrz przestrzeni nazw użytkownika, co znacząco zmniejsza powierzchnię ataku na współdzielonych hostach Linux. Dodajmy do tego profile seccomp dla poszczególnych kontenerów, integrację z AppArmor/SELinux oraz odbieranie uprawnień, a otrzymujemy szczegółowe egzekwowanie zasad, które sprawdza się podczas produkcyjnych audytów bezpieczeństwa.
Najważniejsze funkcje Docker Engine
- Tryb bez uprawnień roota: Uruchamia demona Docker i kontenery w całości jako użytkownik niebędący rootem, wewnątrz przestrzeni nazw użytkownika, zmniejszając powierzchnię ataku na hosta bez konieczności korzystania z uprawnień roota.
- Kontrola zasobów oparta na cgroups: Ustawia limity procesora, pamięci i GPU dla poszczególnych kontenerów za pomocą grup cgroups systemu Linux, w tym obsługę harmonogramowania w czasie rzeczywistym oraz przydzielanie urządzeń z obsługą CDI.
- Integracja z BuildKit: Szybciej i precyzyjniej buduje obrazy kontenerów z pliku Dockerfile, korzystając z równoległego przetwarzania warstw i ulepszonego buforowania w BuildKit.
- Przywracanie na żywo: Utrzymuje działanie kontenerów podczas ponownego uruchamiania demona, minimalizując zakłócenia podczas aktualizacji silnika lub zmian konfiguracji.
Integracje Docker Engine
Docker Engine ma natywne integracje z containerd, runc, BuildKit, Docker Hub, Docker Scout, Kubernetes za pośrednictwem CRI oraz AWS CloudWatch za pośrednictwem sterownika
awslogs. Jego interfejs REST API, SDK Go i obsługa gRPC umożliwiają tworzenie niestandardowych integracji z CI/CD i infrastrukturą.Pros and Cons
Pros:
- Uruchamianie kontenerów w pełnym trybie bez uprawnień roota
- Szybkie budowanie obrazów dzięki zintegrowanemu BuildKit
- Przywracanie na żywo utrzymuje działanie kontenerów podczas ponownego uruchamiania
Cons:
- Demon wymagający uprawnień roota jest domyślnie włączony
- Częste wydawanie zmian powodujących niezgodność i wycofywanych funkcji
Learn more about Docker Engine: Najlepsze rozwiązanie do śledzenia wersji środowiska uruchomieniowego zgodnego z Kubernetes
- Dostępny bezpłatny plan
 Learn more about CRI-O:
 Najlepsze rozwiązanie do orkiestracji kontenerów
- Dostępny bezpłatny plan
- Od $7/użytkownika/miesiąc (rozliczane rocznie) + $49 opłaty podstawowej miesięcznie

Interfejs eksploratora plików kontenera w oprogramowaniu Docker Runtime Docker Runtime to platforma konteneryzacji, która udostępnia narzędzia niezbędne do tworzenia, wdrażania i uruchamiania aplikacji w kontenerach. Dzięki hermetyzowaniu aplikacji i jej zależności w „kontenerze” Docker umożliwia deweloperom jednolite i spójne działanie w różnych środowiskach obliczeniowych.
Ta jednolitość ma kluczowe znaczenie dla orkiestracji kontenerów, dlatego Docker jest najlepszym rozwiązaniem do orkiestracji kontenerów.
Dlaczego wybrałem Docker Runtime: Wybrałem Docker Runtime po dokładnym porównaniu i przeanalizowaniu różnych narzędzi do orkiestracji kontenerów. Możliwość wydajnego zarządzania kontenerami i ich wdrażania wyróżnia to rozwiązanie na tle innych. Uznałem Docker za najlepsze rozwiązanie do orkiestracji kontenerów, ponieważ jego ekosystem i funkcjonalności odpowiadają potrzebom nowoczesnych, rozproszonych systemów.
Najważniejsze funkcje i integracje:
Docker Runtime oferuje takie funkcje jak intuicyjny interfejs wiersza poleceń, skalowalna orkiestracja kontenerów oraz zgodność z różnymi platformami systemów operacyjnych. Dzięki nim jest preferowanym wyborem dla profesjonalistów, którzy chcą usprawnić zarządzanie kontenerami.
Najważniejsze integracje obejmują Kubernetes, zapewniający funkcje orkiestracji, oraz Swarm — narzędzie do klastrowania i planowania zadań dla kontenerów Docker.
Pros and Cons
Pros:
- Rozbudowane wsparcie społeczności
- Szeroki zakres integracji
- Zgodność z różnymi platformami
Cons:
- Może być skomplikowany dla początkujących
- Potencjalnie wysokie zużycie zasobów
- Ograniczona obsługa systemu Windows w niektórych konfiguracjach
Learn more about Docker Runtime:
Inne programy środowiska uruchomieniowego
Oto kilka dodatkowych programów środowiska uruchomieniowego, które nie trafiły na moją listę, ale nadal warto się z nimi zapoznać:
- 11Red Hat RuntimesNajlepsze rozwiązanie do tworzenia aplikacji natywnych dla chmury
- 12PHP RuntimeNajlepsze rozwiązanie do obsługi skryptów na serwerach internetowych
- 13ElectronNajlepsze do aplikacji desktopowych zbudowanych w technologiach webowych
Jak oceniam oprogramowanie środowiska uruchomieniowego
Dzielę ocenę na dwie warstwy: podstawowe możliwości wykonywania kodu i zarządzania środowiskiem uruchomieniowym, które musi zapewniać narzędzie, oraz czynniki wyróżniające, takie jak optymalizacja wydajności, obserwowalność i wersjonowanie środowiska uruchomieniowego, które odróżniają poszczególne rozwiązania.
Podstawowe funkcje (wymagane w tym zestawieniu)
Wybierając narzędzia do mojego zestawienia, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale sprawdza się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową, wykorzystując 65% jako punkt odniesienia ułatwiający ocenę jego ogólnego dopasowania do zestawienia.
- Wykonywanie kodu i obciążeń: Sprawdzam, czy środowisko uruchomieniowe niezawodnie wykonuje przeznaczony dla niego kod aplikacji lub obciążenie obliczeniowe, niezależnie od tego, czy jest to kod charakterystyczny dla danego języka, kod bajtowy, kontenery czy inny obsługiwany typ obciążenia.
- Zgodność z platformami i środowiskami: Oceniam, czy środowisko uruchomieniowe obsługuje systemy operacyjne, architektury, środowiska infrastruktury i docelowe miejsca wdrożenia istotne dla danego typu środowiska uruchomieniowego oraz jak spójnie zachowuje się w tych środowiskach.
- Zarządzanie zasobami środowiska uruchomieniowego: Oceniam, jak środowisko uruchomieniowe zarządza zasobami, takimi jak pamięć, procesy, wątki, operacje wejścia-wyjścia, odśmiecanie pamięci i przydział mocy obliczeniowej, zależnie od tego, co jest istotne dla jego modelu wykonywania.
- Usługi środowiska uruchomieniowego i zależności: Sprawdzam, w jaki sposób środowisko uruchomieniowe udostępnia biblioteki, moduły, interfejsy API, pakiety, usługi systemowe i mechanizmy zależności wymagane podczas wykonywania obsługiwanych obciążeń lub integruje się z nimi.
- Obsługa cyklu życia aplikacji: Analizuję, jak środowisko uruchomieniowe obsługuje inicjalizację, wykonywanie, kończenie działania, błędy, odzyskiwanie oraz inne operacje cyklu życia właściwe dla obsługiwanych obciążeń.
- Kontrola wykonywania i izolacja: Oceniam uprawnienia, mechanizmy kontroli procesów, mechanizmy izolacji, ograniczenia zasobów i inne zabezpieczenia zapewniane przez środowisko uruchomieniowe dla jego konkretnego modelu wykonywania.
Po utworzeniu listy narzędzi spełniających kryteria sprawdzam, co wyróżnia każde środowisko uruchomieniowe.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające się funkcje
Optymalizacja wydajności środowiska uruchomieniowego jest ważnym czynnikiem wyróżniającym, dlatego szukam takich możliwości, jak kompilacja JIT lub AOT, optymalizacja adaptacyjna, buforowanie, dostrajanie odśmiecania pamięci oraz akceleracja sprzętowa, jeśli są one istotne. Uwzględniam również obsługę wielu języków w przypadku środowisk uruchomieniowych, które mogą wykonywać wiele języków lub formatów kodu bajtowego w ramach tego samego ekosystemu. Piaskownica bezpieczeństwa może zapewnić silniejszą izolację niezaufanych lub zaatakowanych obciążeń, natomiast wbudowana obserwowalność i diagnostyka, obejmujące śledzenie, profilowanie, debugowanie, rejestrowanie i metryki środowiska uruchomieniowego, mogą ułatwić analizowanie problemów produkcyjnych. Sprawdzam również funkcje wersjonowania i zgodności środowiska uruchomieniowego, takie jak wydania LTS, wersje działające równolegle, zgodność wsteczna, kontrolowane aktualizacje i obsługa wycofywania zmian.
Nie tylko funkcje
Wydajność i rozmiar środowiska uruchomieniowego są ważne, ponieważ zużycie procesora, wykorzystanie pamięci i czas uruchamiania mogą wpływać na jego efektywność w środowisku produkcyjnym. Oceniam również dojrzałość ekosystemu i społeczności, w tym dokumentację, biblioteki innych firm, narzędzia programistyczne, zarządzanie projektem oraz dostępność komercyjnego wsparcia. Licencjonowanie i długoterminowe wsparcie mają znaczenie dla zespołów rozważających prawa do redystrybucji, wsparcie dla przedsiębiorstw, częstotliwość publikowania poprawek oraz koszt utrzymania środowiska uruchomieniowego w dłuższej perspektywie. Na koniec uwzględniam praktyki związane z bezpieczeństwem i utrzymaniem, w tym ujawnianie podatności, szybkość reagowania na poprawki, podpisane wydania, bezpieczną dystrybucję oraz obsługę odpowiednich wymagań bezpieczeństwa.
Jak wybrać oprogramowanie środowiska uruchomieniowego
Łatwo ugrzęznąć w długich listach funkcji i skomplikowanych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez wyjątkowy dla Twojej firmy proces wyboru oprogramowania, przygotowaliśmy listę czynników, które warto wziąć pod uwagę:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęCzy oprogramowanie może rozwijać się wraz z Twoją firmą? Sprawdź, czy obsługuje rosnące obciążenia bez problemów z wydajnością. |
| CzynnikIntegracje | Na co zwrócić uwagęCzy współpracuje z używanymi przez Ciebie narzędziami? Poszukaj łatwych integracji z istniejącymi systemami, aby uniknąć dodatkowych prac konfiguracyjnych. |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęCzy możesz dopasować je do swoich potrzeb? Oceń, czy możesz zmieniać ustawienia i funkcje tak, aby odpowiadały sposobowi pracy Twojego zespołu. |
| CzynnikŁatwość obsługi | Na co zwrócić uwagęCzy interfejs jest przyjazny dla użytkownika? Upewnij się, że oprogramowanie jest intuicyjne i nie wymaga od zespołu intensywnego szkolenia, aby efektywnie z niego korzystać. |
| CzynnikWdrożenie i rozpoczęcie pracy | Na co zwrócić uwagęJak szybko możesz rozpocząć pracę? Weź pod uwagę czas i zasoby potrzebne do konfiguracji oraz to, czy na tym etapie dostępna jest pomoc. |
| CzynnikKoszt | Na co zwrócić uwagęCzy mieści się w Twoim budżecie? Porównaj plany cenowe i zwróć uwagę na ukryte opłaty lub długoterminowe umowy, które mogą wpłynąć na Twoje finanse. |
| CzynnikZabezpieczenia | Na co zwrócić uwagęCzy Twoje dane są chronione? Sprawdź, czy oprogramowanie spełnia branżowe standardy bezpieczeństwa i oferuje takie funkcje jak szyfrowanie oraz kontrola dostępu. |
| CzynnikDostępność pomocy technicznej | Na co zwrócić uwagęCzy otrzymasz pomoc, gdy będzie potrzebna? Sprawdź, czy obsługa klienta jest łatwo dostępna i szybko reaguje oraz czy oferuje wiele kanałów kontaktu, takich jak czat lub pomoc telefoniczna. |
Czym jest oprogramowanie środowiska uruchomieniowego?
Oprogramowanie środowiska uruchomieniowego to rodzaj programu, który umożliwia aplikacjom wydajne działanie poprzez zarządzanie zasobami i wykonywanie kodu. Deweloperzy, specjaliści IT i inżynierowie oprogramowania zazwyczaj korzystają z tych narzędzi, aby zwiększać wydajność aplikacji i zapewniać ich płynne działanie. Funkcje obsługi błędów, zarządzania zasobami i monitorowania wydajności pomagają utrzymać stabilność i efektywność systemu. Ogólnie rzecz biorąc, narzędzia te zapewniają niezbędne wsparcie umożliwiające skuteczne uruchamianie aplikacji.
Funkcje
Wybierając oprogramowanie środowiska uruchomieniowego, zwróć uwagę na następujące kluczowe funkcje:
- Zarządzanie zasobami: Efektywnie przydziela zasoby systemowe, aby zapewnić płynne działanie aplikacji bez przerw.
- Obsługa błędów: Automatycznie wykrywa błędy i zarządza nimi, aby utrzymać stabilność aplikacji i zapobiegać awariom.
- Monitorowanie wydajności: Śledzi wskaźniki wydajności aplikacji, aby identyfikować wąskie gardła i optymalizować wykorzystanie zasobów.
- Obsługa wielu języków: Obsługuje różne języki programowania, zapewniając elastyczność deweloperom pracującym z różnorodnymi bazami kodu.
- Analityka w czasie rzeczywistym: Zapewnia wgląd w wydajność aplikacji i kondycję systemu, ułatwiając podejmowanie decyzji we właściwym czasie.
- Konfigurowalne pulpity nawigacyjne: Umożliwia użytkownikom dostosowanie interfejsu tak, aby wyświetlał dane i wskaźniki istotne dla ich konkretnych potrzeb.
- Możliwości integracji: Zapewnia zgodność z istniejącymi systemami i narzędziami, usprawniając przepływy pracy i skracając czas konfiguracji.
- Zabezpieczenia: Oferuje funkcje takie jak szyfrowanie i mechanizmy kontroli dostępu, aby chronić poufne dane i zapewniać zgodność ze standardami bezpieczeństwa.
- Automatyczne skalowanie: Dynamicznie dostosowuje zasoby do zapotrzebowania, aby utrzymać wydajność w okresach szczytowego użycia.
- Przyjazny dla użytkownika interfejs: Zapewnia łatwość obsługi dzięki intuicyjnej nawigacji i projektowi, skracając czas nauki nowych użytkowników.
Korzyści
Wdrożenie oprogramowania środowiska uruchomieniowego zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Lepsza wydajność: Optymalizuje wykorzystanie zasobów i monitoruje wydajność, aby aplikacje działały płynnie.
- Ograniczenie przestojów: Automatycznie wykrywa błędy i obsługuje je, minimalizując zakłócenia i zapobiegając awariom.
- Elastyczność: Obsługuje wiele języków programowania, umożliwiając deweloperom łatwą pracę z różnymi bazami kodu.
- Świadome podejmowanie decyzji: Analityka w czasie rzeczywistym zapewnia wgląd w kondycję systemu, wspierając szybkie i skuteczne reagowanie.
- Większe bezpieczeństwo: Zapewnia szyfrowanie i mechanizmy kontroli dostępu, aby chronić poufne dane i spełniać standardy zgodności.
- Skalowalność: Automatycznie dostosowuje zasoby do zapotrzebowania, zapewniając wydajność w okresach szczytowego użycia.
- Łatwość obsługi: Przyjazne dla użytkownika interfejsy skracają czas nauki, ułatwiając zespołom wdrażanie oprogramowania i efektywne korzystanie z niego.
Koszty i ceny
Wybór oprogramowania środowiska uruchomieniowego wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia podsumowanie typowych planów, ich średnich cen oraz standardowych funkcji uwzględnianych w rozwiązaniach środowiska uruchomieniowego:
Tabela porównawcza planów oprogramowania środowiska uruchomieniowego
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe zarządzanie zasobami, ograniczona obsługa błędów i pomoc społeczności. |
| Typ planuPlan osobisty | Średnia cena$5-$25/użytkownika/miesiąc | Typowe funkcjeRozszerzone monitorowanie wydajności, obsługa wielu języków i pomoc przez e-mail. |
| Typ planuPlan biznesowy | Średnia cena$30-$75/użytkownika/miesiąc | Typowe funkcjeAnalityka w czasie rzeczywistym, konfigurowalne pulpity nawigacyjne i możliwości integracji. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$100+/użytkownika/miesiąc | Typowe funkcjeZaawansowane zabezpieczenia, automatyczne skalowanie i dedykowana pomoc techniczna. |
Najczęściej zadawane pytania dotyczące oprogramowania uruchomieniowego
Oto odpowiedzi na najczęściej zadawane pytania dotyczące oprogramowania uruchomieniowego:
Jaka jest różnica między oprogramowaniem uruchomieniowym a oprogramowaniem programistycznym?
Oprogramowanie uruchomieniowe zarządza wykonywaniem aplikacji, natomiast oprogramowanie programistyczne służy do ich tworzenia. Jako programista będziesz używać narzędzi programistycznych do pisania i testowania kodu, ale oprogramowanie uruchomieniowe zapewnia jego prawidłowe działanie w systemach użytkowników. Pomyśl o środowisku uruchomieniowym jak o scenie, na której działa gotowy produkt.
Czy do uruchomienia oprogramowania uruchomieniowego potrzebuję specjalnego sprzętu?
Nie, większość oprogramowania uruchomieniowego działa na standardowym sprzęcie i została zaprojektowana tak, aby była zgodna z różnymi systemami. Sprawdź jednak wymagania systemowe wybranego oprogramowania, aby upewnić się, że jest ono zgodne z istniejącą infrastrukturą. Niektóre zaawansowane funkcje mogą wymagać większej mocy obliczeniowej lub większej ilości pamięci.
Czy oprogramowanie uruchomieniowe może być używane do aplikacji mobilnych?
Tak, wiele rozwiązań z zakresu oprogramowania uruchomieniowego obsługuje tworzenie aplikacji mobilnych. Oferują one funkcje pomagające zarządzać zasobami specyficznymi dla urządzeń mobilnych i optymalizować wydajność aplikacji na różnych urządzeniach. Jeśli Twój zespół tworzy aplikacje mobilne, szukaj oprogramowania uruchomieniowego zapewniającego zgodność z urządzeniami mobilnymi oraz możliwości testowania.
Jak często należy aktualizować oprogramowanie uruchomieniowe?
Regularne aktualizacje są niezbędne, aby oprogramowanie uruchomieniowe działało wydajnie i bezpiecznie. Większość dostawców udostępnia okresowe aktualizacje, które usuwają błędy, poprawiają wydajność i zwiększają bezpieczeństwo. Jeśli jest to możliwe, skonfiguruj automatyczne aktualizacje lub zaplanuj regularne sprawdzanie ich dostępności, aby mieć pewność, że oprogramowanie jest zawsze aktualne.
Jaki jest związek między oprogramowaniem uruchomieniowym a używanym językiem programowania?
Oprogramowanie uruchomieniowe często jest powiązane z określonymi językami programowania lub platformami. Na przykład JVM jest dostosowana do języka Java, Ruby MRI służy do języka Ruby, a CUDA Runtime API została zaprojektowana do obliczeń równoległych z wykorzystaniem procesorów graficznych obsługujących CUDA. Ta zależność zapewnia wydajne i bezpieczne działanie kodu napisanego w konkretnym języku na przeznaczonej dla niego platformie.
Czy oprogramowanie uruchomieniowe może wpływać na wydajność aplikacji?
Tak, wybór oprogramowania uruchomieniowego może znacząco wpłynąć na wydajność aplikacji. Funkcje takie jak techniki optymalizacji, zarządzanie pamięcią i możliwości integracji odgrywają kluczową rolę w płynnym i wydajnym działaniu aplikacji. Podjęcie świadomej decyzji na podstawie potrzeb aplikacji oraz funkcji środowiska uruchomieniowego może zapewnić optymalną wydajność.