

Programy do inwentaryzacji sieci śledzą, porządkują i pomagają zarządzać każdym zasobem podłączonym do sieci. Podczas obsługi środowisk IT, OT lub IoT narzędzia te zapewniają wgląd w czasie rzeczywistym, dzięki czemu można minimalizować ryzyko i nadążać za zmieniającymi się wymaganiami.
Jeśli potrzebujesz audytować, kontrolować lub automatyzować zarządzanie zasobami, jesteś we właściwym miejscu. Poniżej znajdziesz najlepsze programy do inwentaryzacji sieci na 2026, od hybrydowego wykrywania zasobów w chmurze po dokumentację ukierunkowaną na zgodność.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza programów do inwentaryzacji sieci
Ta tabela porównawcza podsumowuje szczegóły cenowe wybranych przeze mnie najlepszych programów do inwentaryzacji sieci:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do inwentaryzacji i audytów zgodności opartych na AI | Dostępne bezpłatne demo + 30-dniowy bezpłatny okres próbny | Od $1,499/rok | Website | |
| 2 | Najlepsze rozwiązanie zapewniające widoczność hybrydowej sieci | Dostępne bezpłatne demo i 14-dniowy bezpłatny okres próbny | Niedostępne | Website | |
| 3 | Najlepszy wybór do automatyzacji inwentaryzacji zasobów | Dostępne bezpłatne demo + 30-dniowy bezpłatny okres próbny | Cena na żądanie | Website | |
| 4 | Najlepsze rozwiązanie do wykrywania zasobów bez agentów | Dostępny bezpłatny plan + 21-dniowy bezpłatny okres próbny | Od $5,000/rok | Website | |
| 5 | Najlepszy do automatycznie aktualizowanej dokumentacji IT i audytów zgodności | Bezpłatny 30-dniowy okres próbny | Od €465.00/rok | Website | |
| 6 | Najlepsze rozwiązanie do mapowania topologii sieci w skali MSP | Dostępna wersja próbna | Niedostępne | Website | |
| 7 | Najlepsze rozwiązanie do wykrywania sieci obejmujących wielu dzierżawców | 14-dniowy bezpłatny okres próbny | Cennik na życzenie | Website | |
| 8 | Najlepsze do mapowania sieci na podstawie czujników | Dostępna bezpłatna wersja próbna | Od 2,149/rok | Website | |
| 9 | Najlepsze rozwiązanie do kompleksowego zarządzania zasobami IT i zapewnienia zgodności licencyjnej | Dostępna bezpłatna wersja próbna i bezpłatna prezentacja | Wycena na zapytanie | Website | |
| 10 | Najlepsze rozwiązanie do zapewniania widoczności zasobów cyberfizycznych | Dostępna bezpłatna wersja demonstracyjna | Ceny ustalane na życzenie | Website |


Recenzje programów do inwentaryzacji sieci
Oto moje najlepsze propozycje programów. Podsumowałem najważniejsze funkcje, główne zastosowania i integracje każdej opcji, aby ułatwić Ci znalezienie najlepszego rozwiązania.
 Najlepsze rozwiązanie do inwentaryzacji i audytów zgodności opartych na AI
- Dostępne bezpłatne demo + 30-dniowy bezpłatny okres próbny
- Od $1,499/rok
Visit WebsiteCustomer Rating:4.6/5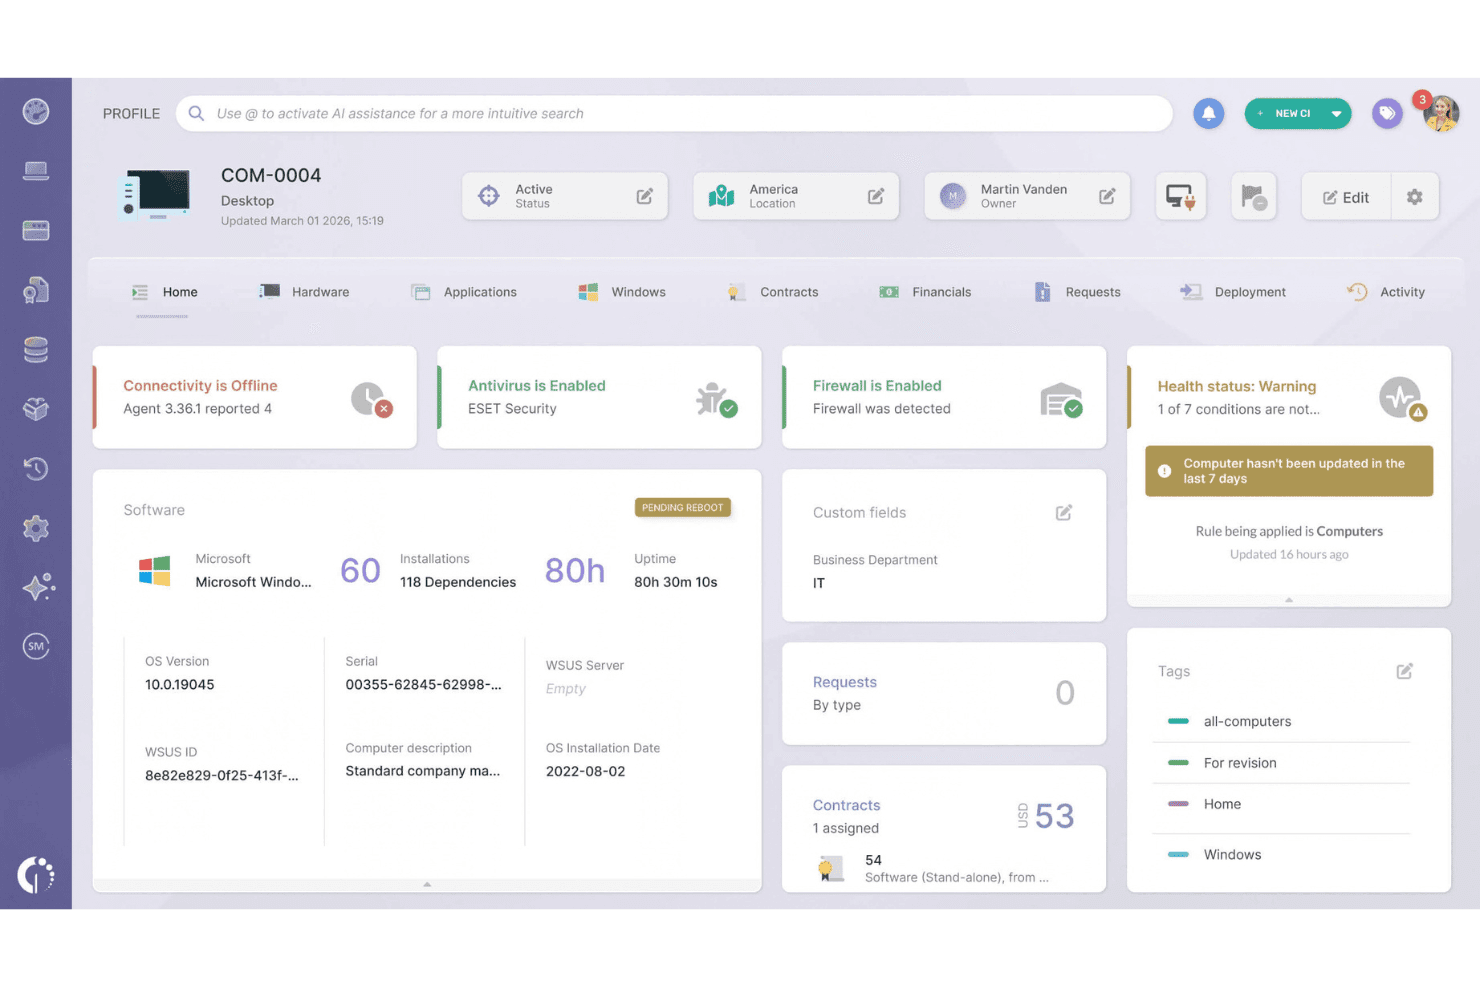
InvGate Asset Management wyświetla pełne informacje o stanie urządzenia, oprogramowaniu i umowach. InvGate Asset Management to platforma do zarządzania zasobami IT, która łączy wykrywanie sieci oparte na agentach i bezagentowe, scentralizowaną inwentaryzację sprzętu i oprogramowania, mapowanie CMDB oraz raportowanie zgodności w środowiskach chmurowych, wirtualnych i lokalnych.
Dla kogo najlepiej nadaje się InvGate Asset Management?
InvGate Asset Management to dobry wybór dla zespołów IT w średnich i dużych przedsiębiorstwach, które potrzebują gotowej do audytu inwentaryzacji z wbudowanym raportowaniem zgodności w ramach standardów GDPR, HIPAA i PCI-DSS.
Dlaczego wybrałem InvGate Asset Management
Wybrałem InvGate Asset Management, ponieważ jego centrum AI rzeczywiście zmienia sposób przeprowadzania audytów zgodności w praktyce. Zamiast ręcznie wyszukiwać przestarzałe lub niezgodne zasoby, funkcja inteligentnych rekomendacji automatycznie je wykrywa i przedstawia konkretne wskazówki dotyczące aktualizacji, wymiany lub ponownego przypisania. Baza danych Atlas zawiera rzeczywiste daty zakończenia cyklu życia i zakończenia wsparcia dla sprzętu i oprogramowania, dzięki czemu gotowe raporty zgodności z GDPR, HIPAA i PCI-DSS opierają się na dokładnych i aktualnych danych.
Najważniejsze funkcje InvGate Asset Management
- Inwentaryzacja punktów końcowych oparta na agentach: Lekki agent dla systemów Windows, macOS, Linux i Android codziennie gromadzi szczegółowe dane dotyczące specyfikacji sprzętu, zainstalowanego oprogramowania i użytkowania, nawet gdy urządzenia są poza siecią.
- Bezagentowe skanowanie sieci oparte na serwerze proxy: Lekkie serwery proxy wykrywania skanują zdefiniowane przez użytkownika zakresy adresów IP za pomocą SNMP, WMI i SSH, identyfikując serwery, drukarki, routery i przełączniki bez wdrażania agentów.
- Automatyczna CMDB z mapowaniem zależności: Wbudowana CMDB mapuje relacje między zasobami, aplikacjami, użytkownikami i lokalizacjami, a wspomagane przez AI sugestie pomagają utrzymywać aktualność danych o zależnościach wraz ze zmianami w środowisku.
- Automatyczne śledzenie gwarancji: Natywne integracje API z firmami Dell i Lenovo automatycznie uzupełniają daty wygaśnięcia gwarancji na poziomie zasobu, a automatyzacja inteligentnego tagowania i alerty e-mail informują o zbliżających się wygaśnięciach.
Integracje InvGate Asset Management
InvGate Asset Management oferuje natywne integracje z ekosystemem Microsoft, AWS, Google Cloud Platform, Jamf, VMware vCenter, Jira i Zendesk. Jego interfejs REST API obsługuje niestandardowe integracje.
Pros and Cons
Pros:
- Podwójne wykrywanie urządzeń oparte na agentach i bezagentowe
- Rekomendacje oparte na AI dotyczące ryzykownych zasobów
- Wbudowane pulpity zgodności i narzędzia audytowe
Cons:
- Brak mapowania topologii sieci w czasie rzeczywistym
- Automatyczna synchronizacja gwarancji ograniczona do firm Dell i Lenovo
Learn more about InvGate Asset Management: Najlepsze rozwiązanie zapewniające widoczność hybrydowej sieci
- Dostępne bezpłatne demo i 14-dniowy bezpłatny okres próbny
- Niedostępne
Visit WebsiteCustomer Rating:4.5/5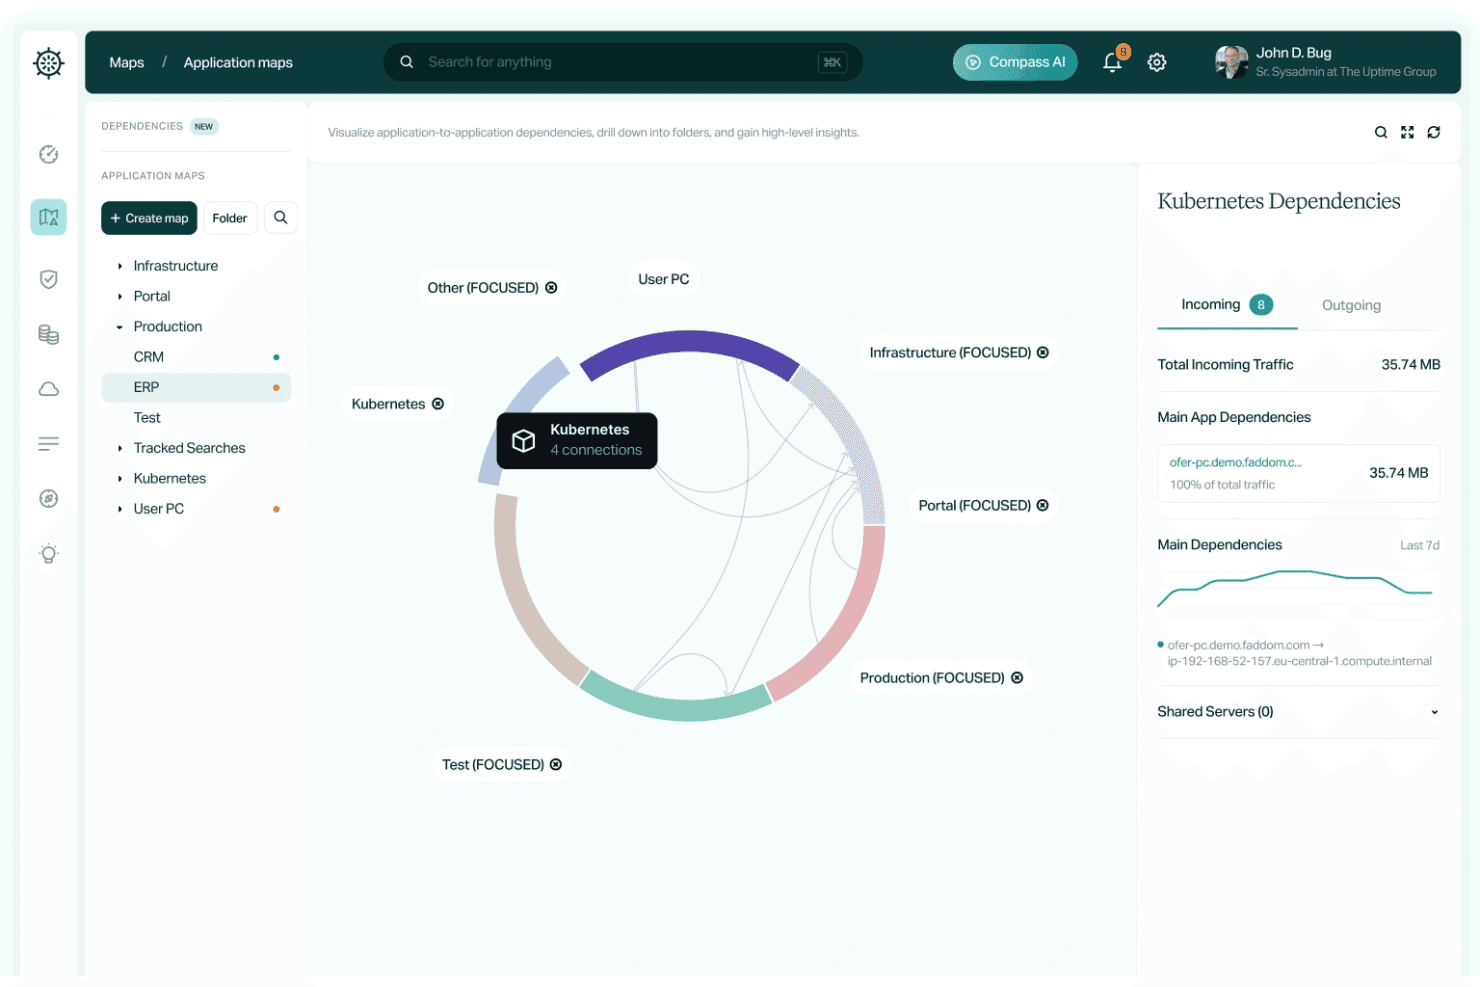
Faddom mapuje zależności między aplikacjami, wykorzystując informacje o ruchu. Faddom to bezagentowe narzędzie do inwentaryzacji sieci i mapowania topologii, które wykrywa serwery, maszyny wirtualne, instancje chmurowe oraz zależności między aplikacjami w środowiskach lokalnych i chmurowych, wykorzystując pasywną analizę ruchu oraz protokoły takie jak NetFlow, SNMP i sFlow.
Dla kogo Faddom jest najlepszym wyborem?
Faddom doskonale sprawdza się w przypadku zespołów IT i infrastruktury przedsiębiorstw zarządzających środowiskami hybrydowymi, które potrzebują widoczności topologii w czasie rzeczywistym bez obciążenia związanego z wdrażaniem agentów.
Dlaczego wybrałem Faddom
Wybrałem Faddom jako jedno z najlepszych rozwiązań, ponieważ w mniej niż 60 minut zapewnia kompletną mapę topologii środowiska hybrydowego w czasie rzeczywistym, domyślnie bez agentów i bez konieczności używania poświadczeń. Imponuje mi sposób, w jaki obsługuje zarówno infrastrukturę lokalną, jak i środowiska wielochmurowe (AWS, Azure, GCP) na jednej, ujednoliconej mapie, wykorzystując pasywną analizę ruchu za pośrednictwem NetFlow, sFlow i SNMP. Sztuczna inteligencja Lighthouse stale wykrywa anomalie behawioralne, takie jak nieautoryzowane logowania i skoki liczby zapytań DNS, dzięki czemu inwentaryzacja nie jest tylko migawką — to bieżący, uwzględniający bezpieczeństwo obraz sieci.
Najważniejsze funkcje Faddom
- Wzbogacanie danych o podatności CVE: Łączy wykryte oprogramowanie i informacje o jego wersji ze znanymi podatnościami CVE, zapewniając widok podatnych zasobów w całym środowisku w czasie rzeczywistym.
- Dopasowanie rozmiaru zasobów chmurowych i planowanie migracji: Wbudowane rekomendacje wskazują nieaktywne lub nadmiernie duże instancje chmurowe wraz z danymi o kosztach w AWS, Azure i GCP, wspierając planowanie etapów migracji.
- Zapytania w języku naturalnym za pomocą sztucznej inteligencji Compass: Zadawaj pytania dotyczące topologii infrastruktury w języku naturalnym i otrzymuj bezpośrednie odpowiedzi bez konieczności ręcznego przeszukiwania map lub raportów.
- Śledzenie certyfikatów SSL: Monitoruje certyfikaty SSL w wykrytych usługach, wskazując wygasające lub nieprawidłowo skonfigurowane certyfikaty, zanim doprowadzą do incydentu.
Integracje Faddom
Faddom oferuje integracje z ServiceNow, Jira, Zabbix, Nagios, Microsoft AD i AWS.
Pros and Cons
Pros:
- Generuje mapy topologii w czasie rzeczywistym w mniej niż godzinę
- Nie wymaga agentów na punktach końcowych ani poświadczeń serwerów
- Automatycznie wykrywa niezatwierdzone rozwiązania IT i podatności CVE
Cons:
- Brak natywnego systemu CMDB ani dwukierunkowej synchronizacji danych
- Nie obsługuje wykrywania aplikacji SaaS
Learn more about Faddom: Najlepszy wybór do automatyzacji inwentaryzacji zasobów
- Dostępne bezpłatne demo + 30-dniowy bezpłatny okres próbny
- Cena na żądanie
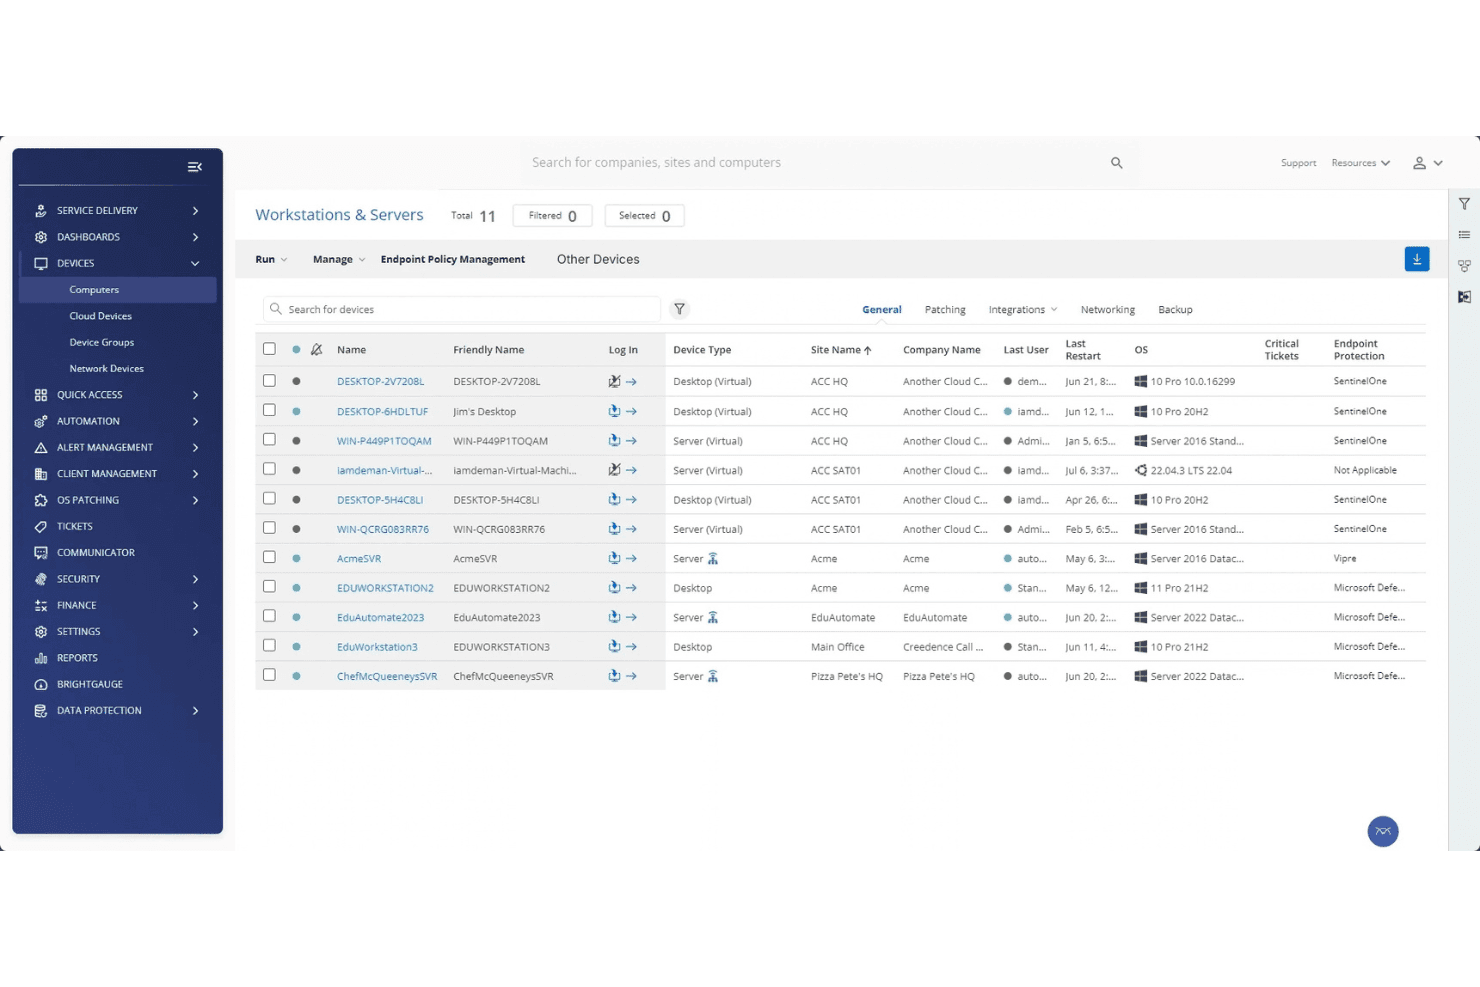
ConnectWise RMM centralizuje zarządzanie urządzeniami na wszystkich stacjach roboczych i serwerach klientów. ConnectWise RMM to platforma oparta na agentach i bezagentowa, przeznaczona do zdalnego monitorowania i zarządzania. Łączy automatyczne wykrywanie sieci, wieloprotokołowe skanowanie urządzeń, katalogowanie zasobów, śledzenie zmian oraz automatyzację opartą na skryptach w środowiskach IT obejmujących wiele lokalizacji.
Dla kogo ConnectWise RMM jest najlepszym wyborem?
ConnectWise RMM została stworzona z myślą o technikach MSP zarządzających wieloma sieciami klientów z jednej konsoli.
Dlaczego wybrałem ConnectWise RMM
ConnectWise RMM znalazła się na mojej krótkiej liście, ponieważ technologia Network Probe przekształca dowolnego agenta systemu Windows w silnik wykrywania, automatycznie skanując zakresy adresów IP, tworząc rekordy urządzeń i odpytując urządzenia za pomocą szablonów wykrywania w środowiskach obejmujących wiele lokalizacji. Szczególnie podoba mi się sposób, w jaki platforma łączy katalogowanie oparte na agentach (specyfikacje sprzętu, zainstalowane oprogramowanie, stan poprawek) ze skanowaniem bezagentowym SNMP, WMI i LLDP, dzięki czemu rejestrowane są nawet niezarządzane przełączniki i drukarki. Około 400 gotowych skryptów automatyzacji umożliwia następnie podejmowanie działań na podstawie tych danych inwentaryzacyjnych bez konieczności tworzenia wszystkiego od podstaw.
Najważniejsze funkcje ConnectWise RMM
- Śledzenie zmian zasobów: Rejestruje zmiany sprzętu, oprogramowania i własności w czasie, wspierając audyty oraz zarządzanie cyklem życia.
- Raportowanie w widokach danych: Zapewnia ponad 100 interaktywnych widoków zapytań do wyszukiwania, filtrowania i eksportowania danych o zasobach.
- Konsola wielodostępna: Umożliwia zarządzanie wieloma sieciami klientów z jednego interfejsu, z osobnymi strukturami lokalizacji dla każdego klienta i podzielonym raportowaniem.
- Elastyczność wdrażania: Obsługuje wdrożenia lokalne oraz chmurowe (SaaS), zależnie od wymagań dotyczących lokalizacji danych lub segmentacji sieci.
Integracje ConnectWise RMM
ConnectWise RMM łączy się z ConnectWise PSA, Autotask, Auvik, ServiceNow i Aportio. Integruje się również z Zapierem i udostępnia interfejs API REST do tworzenia niestandardowych połączeń.
Pros and Cons
Pros:
- Hybrydowe wykrywanie urządzeń za pomocą agentów i bez agentów
- Szczegółowe śledzenie zmian w cyklu życia zasobów
- Konsola wielodostępna do zarządzania klientami MSP
Cons:
- Zaawansowane mapowanie topologii wymaga dodatku Auvik
- Monitorowanie urządzeń innych niż Windows jest ograniczone
Learn more about ConnectWise RMM: Najlepsze rozwiązanie do wykrywania zasobów bez agentów
- Dostępny bezpłatny plan + 21-dniowy bezpłatny okres próbny
- Od $5,000/rok
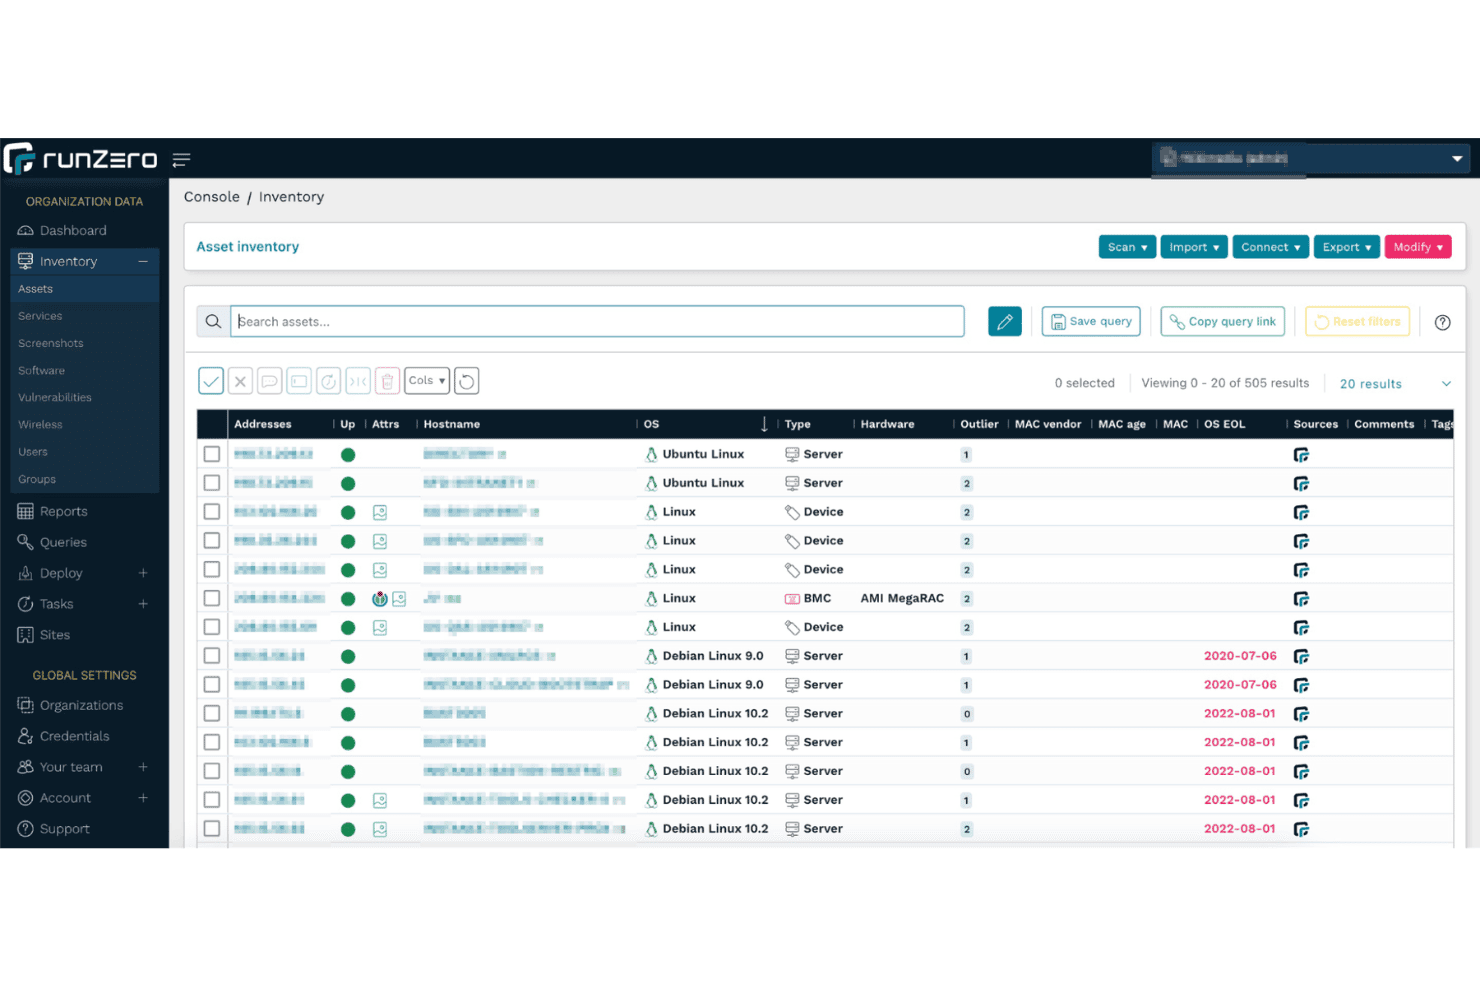
runZero wyświetla pełną inwentaryzację zasobów obejmującą 505 wykrytych urządzeń sieciowych. runZero to platforma do inwentaryzacji sieci i zarządzania powierzchnią ataku zasobów cybernetycznych (CAASM), która wykrywa i kataloguje zasoby IT, OT, IoT oraz chmurowe, wykorzystując połączenie aktywnego skanowania, pasywnego próbkowania ruchu i integracji opartych na interfejsach API.
Dla kogo runZero jest najlepszym wyborem?
runZero to dobre rozwiązanie dla zespołów ds. bezpieczeństwa i sieci zarządzających mieszanymi środowiskami IT, OT i IoT, w których wdrażanie agentów lub gromadzenie danych uwierzytelniających nie jest praktyczne.
Dlaczego wybrałem runZero
Wybrałem runZero jako jedno z najlepszych rozwiązań, ponieważ jego model wykrywania bez agentów wyróżnia je na tle konkurencji. Identyfikuje urządzenia IoT, OT i cieniowe IT na podstawie charakterystycznych cech bez użycia danych uwierzytelniających, agentów ani urządzeń pośredniczących. Uruchamiałem je w środowiskach, w których wdrożenie agentów nie było możliwe, a mimo to wykrywało otwarte porty, uruchomione usługi, certyfikaty SSL, a nawet zrzuty ekranów interfejsów internetowych. Pasywne próbkowanie ruchu OT jest szczególnie cenne w delikatnych środowiskach ICS, w których aktywne skanowanie wiąże się z rzeczywistym ryzykiem operacyjnym.
Najważniejsze funkcje runZero
- Pulpity zgodności: Gotowe pulpity zmapowane na ramy, w tym NIST CSF, PCI DSS, DORA, NIS2 i NYDFS, umożliwiające raportowanie gotowe do audytu.
- Konsola MSSP obsługująca wielu dzierżawców: Obsługuje konta poszczególnych klientów lub konto globalne z kontrolą dostępu opartą na rolach (RBAC) dla poszczególnych organizacji, ograniczonym zakresem danych uwierzytelniających oraz relacjami organizacji nadrzędnych i podrzędnych.
- Śledzenie certyfikatów SSL/TLS: Wykrywa i kataloguje wszystkie certyfikaty w całej sieci, w tym certyfikaty wygasłe i wkrótce wygasające, wraz z pełnymi metadanymi wystawcy i łańcucha.
- Mapowanie ścieżek ataku: Wizualizuje ścieżki poruszania się lateralnego od punktów wejścia dostępnych z internetu przez sieć, identyfikując luki w segmentacji i wąskie gardła.
Integracje runZero
runZero oferuje ponad 30 udokumentowanych integracji, w tym Jira Service Management, NetBox, AWS, Microsoft Intune, Google Cloud Platform, CrowdStrike, Splunk i Qualys. Udostępnia również interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Wykrywanie bez agentów znajduje niezarządzane urządzenia i cieniowe IT
- Wizualizuje topologię sieci za pomocą map 2D i 3D
- Wykonuje zrzuty ekranów usług internetowych, przyspieszając weryfikację urządzeń
Cons:
- Szczegółowe informacje o sprzęcie są ograniczone bez danych uwierzytelniających
- Natywne śledzenie zmian wymaga eksportu do zewnętrznego systemu SIEM
Learn more about runZero: Najlepszy do automatycznie aktualizowanej dokumentacji IT i audytów zgodności
- Bezpłatny 30-dniowy okres próbny
- Od €465.00/rok
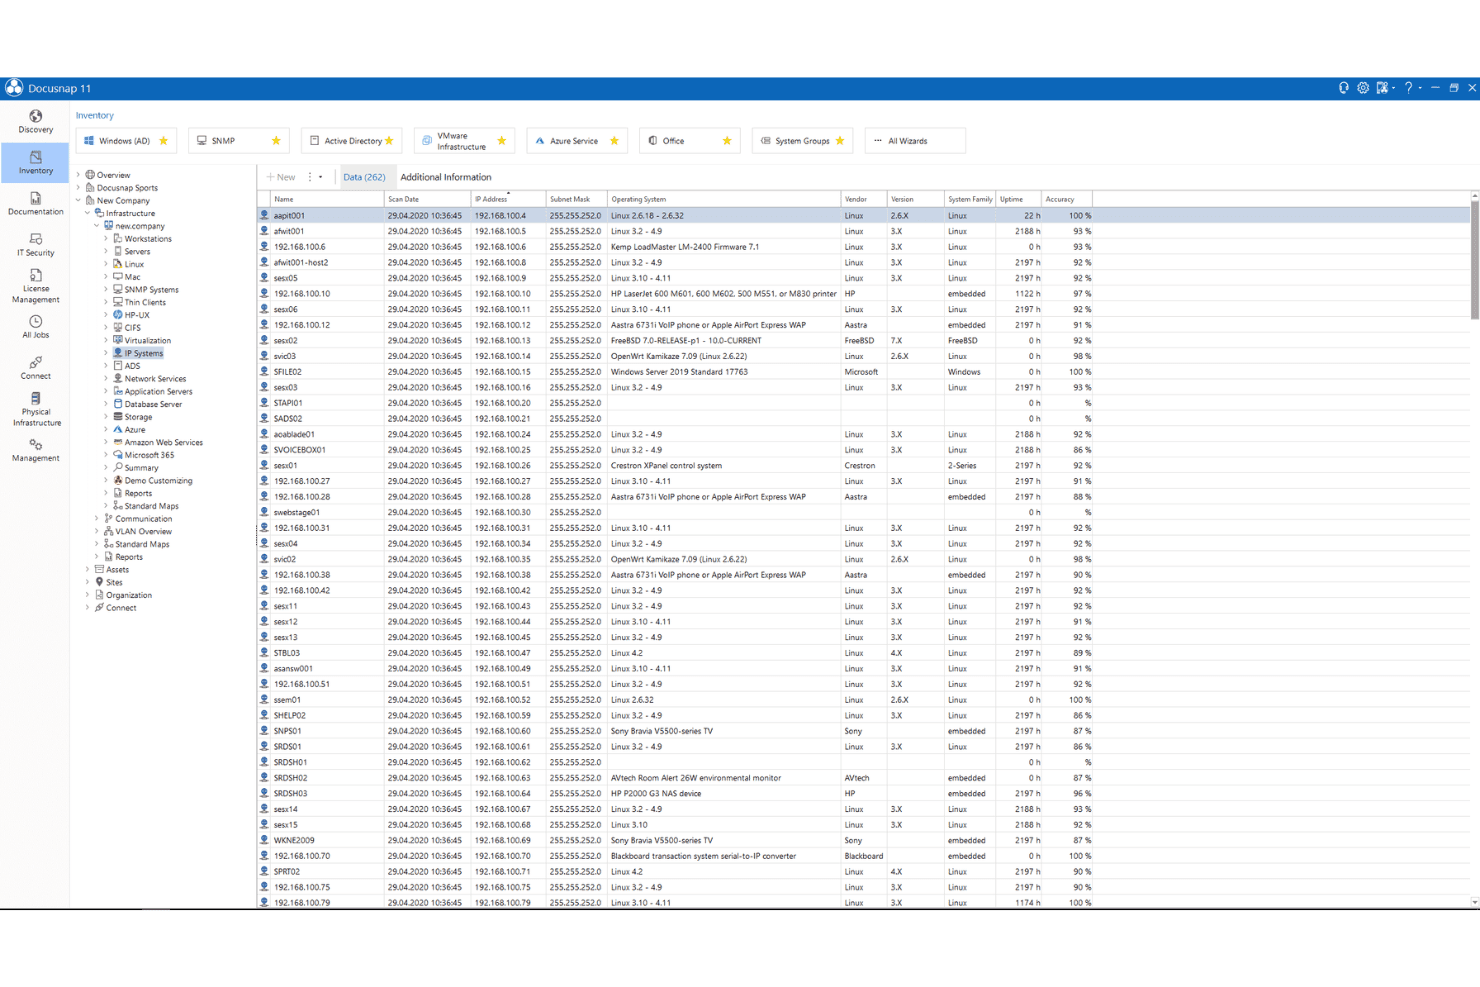
Docusnap wyświetla pełną inwentaryzację urządzeń SNMP wraz ze szczegółami systemu operacyjnego i sieci. Docusnap to bezagentowe narzędzie do inwentaryzacji sieci i dokumentacji IT, które łączy automatyczne wykrywanie urządzeń, zgodną z ITIL bazę CMDB, zarządzanie licencjami, mapowanie topologii sieci oraz raportowanie gotowe do celów zgodności w środowiskach lokalnych i chmurowych.
Dla kogo Docusnap jest najlepszym wyborem?
Docusnap doskonale sprawdza się w zespołach IT działających w regulowanych branżach, które potrzebują dokumentacji gotowej do audytu oraz śledzenia zgodności licencji w hybrydowych środowiskach lokalnych i chmurowych.
Dlaczego wybrałem Docusnap
Docusnap znalazł się na mojej krótkiej liście ze względu na sposób, w jaki radzi sobie z dokumentacją, która rzeczywiście pozostaje aktualna. Każdy zaplanowany cykl inwentaryzacji automatycznie odświeża mapy sieci, dokumenty koncepcyjne IT i raporty dotyczące zgodności, bez konieczności ręcznej ingerencji. Szczególnie podoba mi się ponad 200 gotowych raportów audytowych przypisanych do standardów takich jak ISO 27001, NIS-2, GDPR i DORA, co oznacza, że dokumentacja jest domyślnie gotowa do audytu, zamiast być chaotycznie kompletowana przed kontrolą. Bezagentowe wykrywanie w systemach Windows, Linux, macOS oraz na platformach chmurowych, takich jak Azure i AWS, pozwala utrzymać dokładność CMDB w środowiskach hybrydowych bez narzutu związanego z wdrażaniem.
Najważniejsze funkcje Docusnap
- Bezagentowe skanowanie wieloprotokołowe: Skanuje urządzenia przy użyciu WMI, SSH, SNMP i interfejsów REST API bez instalowania agentów na punktach końcowych.
- CMDB zgodna z ITIL: Przechowuje wszystkie zinwentaryzowane zasoby w uporządkowanej bazie konfiguracji uwzględniającej zależności.
- Wielodostępność dla MSP: Wbudowana separacja klientów z danymi uwierzytelniającymi do skanowania dla poszczególnych dzierżawców, kontrolą dostępu opartą na rolach oraz niestandardowym oznakowaniem marki dla każdej zarządzanej organizacji.
- Analiza uprawnień: Przeprowadza audyt praw dostępu w systemach plików Windows, Active Directory, SharePoint, Exchange oraz magazynach zgodnych z CIFS/SMB.
Integracje Docusnap
Docusnap oferuje natywne integracje z Microsoft 365, platformą Azure, Amazon Web Services i Cisco Meraki. Udostępnia również interfejs REST API oraz Zapier do tworzenia niestandardowych połączeń.
Pros and Cons
Pros:
- Automatycznie aktualizowana dokumentacja IT po każdym skanowaniu
- Zgodna z ITIL baza CMDB z mapowaniem zależności
- Wielodostępność z separacją danych poszczególnych klientów
Cons:
- Brak alertów w czasie rzeczywistym dotyczących nieautoryzowanych urządzeń
- Ograniczone możliwości dostosowywania raportów
Learn more about Docusnap: Najlepsze rozwiązanie do mapowania topologii sieci w skali MSP
- Dostępna wersja próbna
- Niedostępne
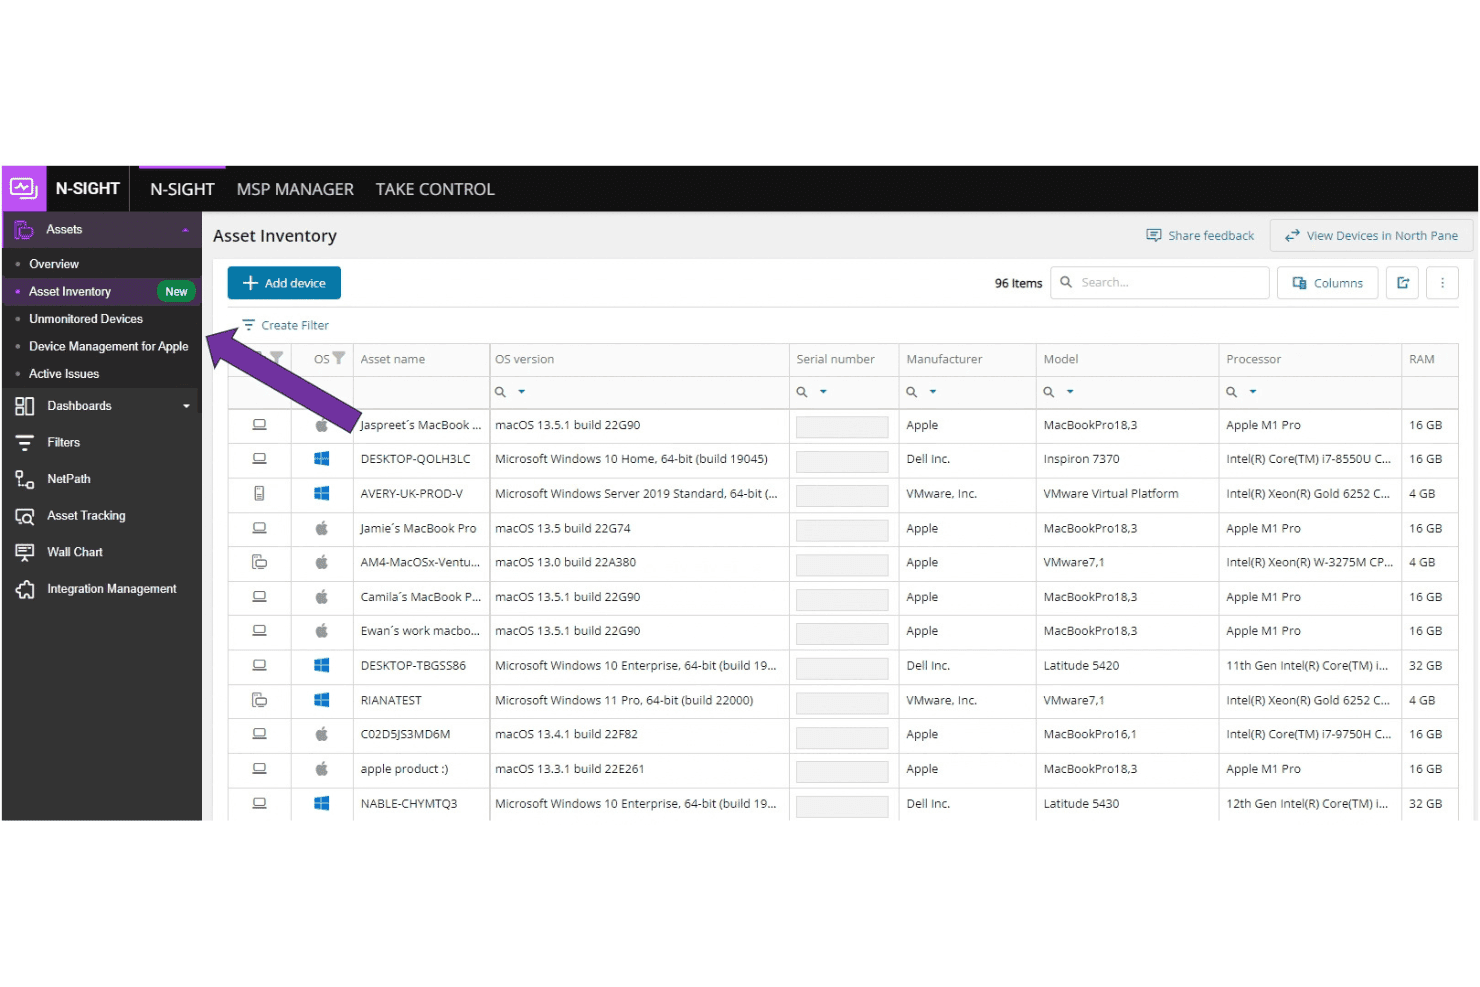
N-able N-central śledzi zasoby sprzętowe na wszystkich zarządzanych urządzeniach. N-able N-central to platforma RMM stworzona dla dostawców usług zarządzanych (MSP), która łączy oparte na sondach wykrywanie sieci, skanowanie urządzeń za pomocą wielu protokołów, katalogowanie zasobów, mapowanie topologii oraz automatyczne usuwanie problemów w wielodzierżawnych środowiskach klientów.
Dla kogo najlepiej nadaje się N-able N-central?
N-able N-central jest przeznaczony dla dostawców usług zarządzanych (MSP) zarządzających od kilkudziesięciu do kilkuset środowisk klientów, którzy potrzebują wielodzierżawnego wykrywania sieci i mapowania topologii w jednej konsoli.
Dlaczego wybrałem N-able N-central
N-able N-central znalazł się na mojej krótkiej liście, ponieważ żadna inna używana przeze mnie platforma RMM nie dorównuje mu pod względem natywnego mapowania topologii w skali MSP. Wbudowane narzędzie Topologia sieci MSP skanuje sieć przy użyciu protokołów CDP, LLDP i STP, a następnie wyświetla mapy oznaczone kolorami dla każdego środowiska klienta z poziomu jednej konsoli. Podoba mi się również to, że zadania mapowania topologii są uruchamiane zgodnie z harmonogramem, dzięki czemu mapy pozostają aktualne, gdy urządzenia są dodawane lub usuwane, bez konieczności ręcznego ponownego skanowania.
Najważniejsze funkcje N-able N-central
- Skanowanie urządzeń za pomocą wielu protokołów: Wykrywa i identyfikuje urządzenia za pomocą WMI, SNMP, SSH, NetBIOS, ICMP, CDP i LLDP, zarówno w punktach końcowych z agentem, jak i bez agenta.
- Monitorowanie sieci pod kątem zgodności aplikacji: Oznacza nieautoryzowane lub niezatwierdzone oprogramowanie zainstalowane na zarządzanych urządzeniach, ujawniając zagrożenia związane z ukrytym IT w środowiskach klientów.
- Widoczność nieautoryzowanych narzędzi AI: Wykrywa i klasyfikuje narzędzia AI działające na zarządzanych punktach końcowych, identyfikując nieautoryzowane usługi AI używane przez pracowników bez zgody działu IT.
- Menedżer automatyzacji: Narzędzie do automatyzacji z funkcją przeciągania i upuszczania, które umożliwia tworzenie zasad samonaprawy i przepływów pracy związanych z usuwaniem problemów bez pisania kodu.
Integracje N-able N-central
N-central integruje się z Microsoft Intune i Microsoft Power BI. Dostępne jest również API umożliwiające tworzenie niestandardowych połączeń.
Pros and Cons
Pros:
- Natywne mapowanie topologii w wielodzierżawnych środowiskach
- Wykrywa nieautoryzowane narzędzia AI i ukrytego IT
- Obsługuje wykrywanie urządzeń z agentem i bez agenta
Cons:
- Funkcje raportowania wymagają ręcznego dopracowania
- Niedawno publicznie ujawniono krytyczne luki w zabezpieczeniach
Learn more about N-able N-central: Najlepsze rozwiązanie do wykrywania sieci obejmujących wielu dzierżawców
- 14-dniowy bezpłatny okres próbny
- Cennik na życzenie
Visit WebsiteCustomer Rating:4.7/5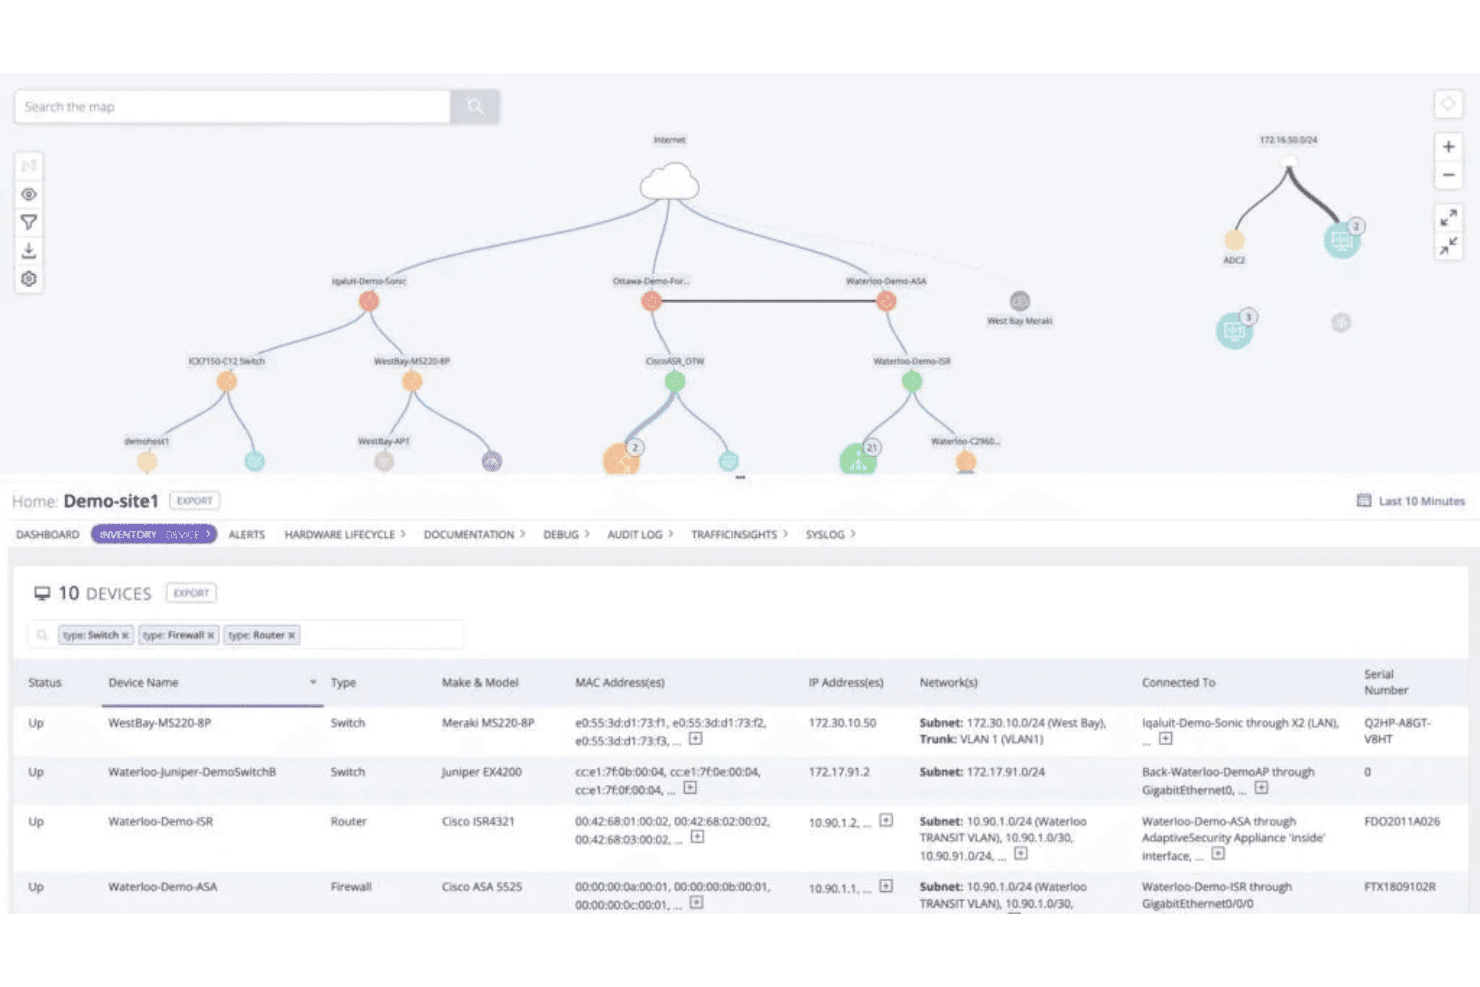
Auvik mapuje urządzenia sieciowe i tworzy ich inwentarz, pokazując ich stan w czasie rzeczywistym. Auvik to oparta na SaaS platforma do zarządzania siecią, która zapewnia automatyczne wykrywanie urządzeń, mapowanie topologii w czasie rzeczywistym, tworzenie kopii zapasowych konfiguracji oraz zarządzanie inwentarzem obejmującym wielu dzierżawców w rozproszonych środowiskach sieciowych.
Dla kogo Auvik jest najlepszym wyborem?
Auvik doskonale sprawdzi się w przypadku dostawców usług zarządzanych (MSP) i administratorów sieci, którzy muszą zarządzać wykrywaniem urządzeń i mapowaniem topologii w wielu środowiskach klientów z poziomu jednej konsoli.
Dlaczego wybrałem Auvik
Auvik znalazł się na mojej krótkiej liście ze względu na sposób, w jaki obsługuje wykrywanie sieci obejmujących wielu dzierżawców na dużą skalę. Podoba mi się, że jedna konsola zapewnia w pełni odseparowane mapy topologii i inwentarze poszczególnych klientów w dziesiątkach środowisk, a każda lokalizacja korzysta z własnego kolektora wykrywania, który nieprzerwanie identyfikuje ponad 15 000 typów urządzeń. Wykrywanie nieautoryzowanych urządzeń to kolejna funkcja, na której polegam: Auvik oznacza nierozpoznane punkty końcowe i wskazuje dokładny port przełącznika, przez który zostały podłączone.
Najważniejsze funkcje Auvik
- Kopia zapasowa konfiguracji i historia wersji: Automatycznie tworzy kopie zapasowe konfiguracji urządzeń co 60 minut i przechowuje pełną historię wersji.
- Śledzenie końca życia i cyklu życia: Automatycznie wzbogaca dane urządzeń o daty EOL i EOS oraz oznacza urządzenia zbliżające się do końca wsparcia, dostarczając wskazówki dotyczące odnowienia.
- Skanowanie z użyciem wielu protokołów: Kolektor korzysta z protokołów SNMP, CDP, LLDP, ARP, WMI, ICMP i SSH oraz interfejsów API REST dostawców, aby identyfikować ponad 15 000 typów urządzeń pochodzących od ponad 700 dostawców.
- Mapowanie topologii w czasie rzeczywistym: Automatycznie generuje interaktywne mapy topologii warstwy 1., 2. i 3., które są stale aktualizowane wraz z dodawaniem, usuwaniem lub rekonfigurowaniem urządzeń w nieograniczonej liczbie lokalizacji.
Integracje Auvik
Auvik oferuje natywne integracje z Datto Autotask, IT Glue, PagerDuty, Slack, Microsoft Teams, BrightGauge i CloudRadial. Udostępnia również interfejs API i webhooki do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Automatycznie aktualizuje mapy sieci w czasie rzeczywistym
- Śledzi zmiany konfiguracji urządzeń co godzinę
- Wykrywa nieautoryzowane lub nieznane urządzenia sieciowe
Cons:
- Mapy topologii mają trudności z obsługą dużych środowisk
- Cena szybko rośnie wraz z liczbą urządzeń
Learn more about Auvik: Najlepsze do mapowania sieci na podstawie czujników
- Dostępna bezpłatna wersja próbna
- Od 2,149/rok
 Learn more about PRTG Network Monitor:
 Najlepsze rozwiązanie do kompleksowego zarządzania zasobami IT i zapewnienia zgodności licencyjnej
- Dostępna bezpłatna wersja próbna i bezpłatna prezentacja
- Wycena na zapytanie
Learn more about ManageEngine AssetExplorer: 10Najlepsze rozwiązanie do zapewniania widoczności zasobów cyberfizycznych
Axonius
- Dostępna bezpłatna wersja demonstracyjna
- Ceny ustalane na życzenie
Learn more about Axonius:
Inne programy do inwentaryzacji sieci
Oto kilka dodatkowych opcji, które nie znalazły się na mojej głównej liście, ale mogą odpowiadać Twoim potrzebom.
- 11WhatsUp Gold 360Najlepsze rozwiązanie dla rozproszonej inwentaryzacji sieci w wielu lokalizacjach
- 12JDisc DiscoveryNajlepsze do jednorazowych projektów oceny sieci
- 13AlloyScanNajlepsze rozwiązanie dla agentów natywnych dla chmury oraz inwentaryzacji bezagentowej
Jak oceniam oprogramowanie do inwentaryzacji sieci
Podzieliłem swoją ocenę na podstawowe wymagania, które musi spełniać każde narzędzie — takie jak wykrywanie bez agentów i skanowanie wieloprotokołowe — oraz czynniki wyróżniające, które odróżniają solidne narzędzie od właściwego rozwiązania dla danego środowiska.
Podstawowa funkcjonalność (wymagania na tej liście)
Wybierając narzędzia do swojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcjonalności) do 5 (doskonale sprawdza się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową i wykorzystuję go do oceny jego ogólnego dopasowania do listy.
- Automatyczne wykrywanie sieci: Oceniam, czy narzędzie może skanować rozproszone lub hybrydowe środowiska według cyklicznego harmonogramu, bez ręcznego wprowadzania danych dla każdej podsieci.
- Katalogowanie urządzeń i zasobów: Solidny katalog wykracza poza listy adresów IP i nazw hostów. Szukam rozbudowanych rekordów zasobów, które zawierają informacje o systemie operacyjnym, producencie, zainstalowanym oprogramowaniu i lokalizacji.
- Skanowanie wieloprotokołowe: Sprawdzam co najmniej obsługę SNMP, WMI, SSH i ICMP, a także opcje wykorzystujące agentów i bezagentowe, obejmujące różne typy urządzeń, w tym urządzenia IoT.
- Śledzenie zmian i konfiguracji: Narzędzia rejestrujące zmiany konfiguracji wraz ze znacznikami czasu oraz oferujące widoki porównawcze pomagają zespołom wykrywać rozbieżności, zanim doprowadzą one do awarii lub luk w zakresie zgodności.
- Raportowanie i eksport: Szukam konfigurowalnych raportów, zaplanowanego dostarczania oraz formatów eksportu, które zasilają procesy ITSM lub CMDB, zamiast oferować jedynie statyczne zrzuty CSV.
- Mapowanie sieci i topologia: Interaktywne mapy topologii z możliwością przechodzenia do szczegółów są ważniejsze niż statyczne diagramy, szczególnie podczas rozwiązywania problemów obejmujących wiele lokalizacji.
Gdy mam już listę narzędzi spełniających kryteria, analizuję to, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające funkcje
Głębokie wykrywanie bez agentów ma największe znaczenie, gdy środowisko obejmuje niezarządzane urządzenia IoT, OT lub BYOD, na których nie można zainstalować agentów. Sprawdzam, czy narzędzie potrafi identyfikować te punkty końcowe na podstawie odcisków, wykorzystując zarówno skanowanie uwierzytelnione, jak i nieuwierzytelnione. Wykrywanie nieautoryzowanych urządzeń rozwija tę funkcję, ostrzegając o pojawieniu się nieznanych adresów MAC w porównaniu z zatwierdzonym punktem odniesienia — ma to kluczowe znaczenie dla wykrywania ukrytej infrastruktury IT, zanim stanie się ona luką w zabezpieczeniach. Oceniam również zakres synchronizacji z CMDB i ITSM, szukając dwukierunkowych konektorów z platformami takimi jak ServiceNow lub Jira, które utrzymują wiarygodność danych o zasobach w całym stosie operacyjnym bez konieczności ręcznego ponownego wprowadzania danych.
Nie tylko funkcje
Model cenowy ma tutaj duże znaczenie. Licencjonowanie na urządzenie może szybko generować wysokie koszty podczas skanowania dynamicznych środowisk, w których liczba urządzeń zmienia się co tydzień, dlatego sprawdzam, czy dostawca oferuje opcje rozliczania za podsieć lub według stałych progów, które zapewniają przewidywalność kosztów. Oceniam również ekosystem integracji wykraczający poza ITSM — narzędzia takie jak Auvik i ConnectWise RMM oferują gotowe konektory do platform RMM, SIEM i zarządzania poprawkami, podczas gdy inne rozwiązania wymagają korzystania z interfejsów API REST, wokół których trzeba samodzielnie zbudować integrację. Kolejnym czynnikiem jest poziom bezpieczeństwa: szukam certyfikatów SOC 2 lub ISO 27001 i sprawdzam, czy poświadczenia skanowania przechowywane na potrzeby WMI lub SSH są szyfrowane w spoczynku, a nie tylko podczas przesyłania.
Jak wybrać program do inwentaryzacji sieci
Aby znaleźć odpowiedni program, użyj tej tabeli do dopasowania swoich priorytetów do kluczowych kryteriów wyboru:
| Jeśli Twoim priorytetem jest... | Poszukaj... |
|---|---|
| Jeśli Twoim priorytetem jest...Ograniczenie ręcznego śledzenia zasobów | Poszukaj...Automatycznego, bezagentowego wykrywania sieci |
| Jeśli Twoim priorytetem jest...Zarządzanie różnorodnymi środowiskami | Poszukaj...Obsługi wielu protokołów i środowisk hybrydowych (IT/OT/IoT) |
| Jeśli Twoim priorytetem jest...Integracja z ITSM lub CMDB | Poszukaj...Gotowych konektorów i dwukierunkowej synchronizacji |
| Jeśli Twoim priorytetem jest...Przeprowadzanie audytów zgodności | Poszukaj...Automatycznie aktualizowanej dokumentacji i dzienników konfiguracji |
| Jeśli Twoim priorytetem jest...Wykrywanie nieautoryzowanych lub ukrytych urządzeń | Poszukaj...Alertów dotyczących nieznanych urządzeń w czasie rzeczywistym oraz narzędzi do ustalania punktu odniesienia |
Jak zweryfikować swoją listę wybranych rozwiązań
- Przetestuj zakres wykrywania zasobów: Uruchom wersję demonstracyjną lub testową i przeskanuj dwa różne segmenty sieci (przewodowy i bezprzewodowy), aby potwierdzić szeroki zakres wykrywania urządzeń.
- Sprawdź poziom integracji: Poproś o demonstrację lub prezentację dokumentacji pokazującą, jak dane zasobów są synchronizowane dwukierunkowo z wybranym narzędziem CMDB lub ITSM.
- Przeanalizuj procesy raportowania i eksportu: Poproś dostawcę o wygenerowanie zaplanowanego eksportu raportów zmian zasobów oraz o udostępnienie przykładowych formatów wynikowych.
- Potwierdź poziom bezpieczeństwa: Poproś o dowód szyfrowania danych uwierzytelniających (w spoczynku i podczas przesyłania) w formie dokumentu dotyczącego bezpieczeństwa lub podsumowania audytu.
- Zdecyduj między elastycznością w czasie rzeczywistym a rygorem dokumentacji: Wybierz między narzędziami zoptymalizowanymi pod kątem bezagentowego skanowania w czasie rzeczywistym a tymi, które koncentrują się na solidnym raportowaniu przyjaznym audytom — wybierz podejście odpowiadające wymaganiom Twojego środowiska.
Czym jest oprogramowanie do inwentaryzacji sieci?
Oprogramowanie do inwentaryzacji sieci to narzędzie, które automatycznie wykrywa, kataloguje i śledzi każde urządzenie podłączone do sieci. Platformy te zapewniają szczegółowy wgląd w sprzęt, oprogramowanie i konfiguracje urządzeń. Oprogramowania do inwentaryzacji sieci można używać do monitorowania zmian, audytowania zasobów, generowania raportów i wspierania zgodności z przepisami. Pomagają one zespołom ds. infrastruktury i bezpieczeństwa zachować porządek, ograniczyć ręczne śledzenie zasobów oraz szybko reagować na zmieniające się środowiska sieciowe.
Funkcje oprogramowania do inwentaryzacji sieci
Podczas oceny platform do inwentaryzacji sieci zwróć uwagę na następujące kluczowe funkcje:
- Automatyczne wykrywanie sieci: Wykrywa i kataloguje każde urządzenie w środowiskach przewodowych, bezprzewodowych, chmurowych i wirtualnych, aby utrzymywać aktualną listę zasobów i eliminować luki w widoczności.
- Katalogowanie urządzeń i zasobów: Gromadzi szczegółowe informacje — w tym specyfikacje sprzętu, system operacyjny, adresy IP, zainstalowane oprogramowanie i lokalizację — aby przyspieszyć rozwiązywanie problemów i zarządzanie cyklem życia.
- Skanowanie z użyciem wielu protokołów: Wykorzystuje SNMP, WMI, SSH i ICMP do pozyskiwania danych z różnorodnego sprzętu, zapewniając zgodność w mieszanych środowiskach.
- Śledzenie konfiguracji i zmian: Rejestruje ustawienia urządzeń, aktualizacje oprogramowania układowego i zmiany zasad, aby uprościć audyty, umożliwić szybkie wycofywanie zmian i wcześnie wykrywać błędne konfiguracje.
- Interaktywne mapowanie sieci: Generuje mapy topologii w czasie rzeczywistym, aby wizualizować połączenia urządzeń, wskazywać usterki i od razu identyfikować wąskie gardła.
- Konfigurowalne raportowanie: Dostarcza zaplanowane lub generowane na żądanie raporty w wielu formatach eksportu, aby spełniać wymagania dotyczące zgodności i wspierać udostępnianie danych między narzędziami IT.
- Integracja z narzędziami do zarządzania IT: Synchronizuje dane zasobów bezpośrednio z platformami ITSM, CMDB i systemami obsługi zgłoszeń, eliminując ręczne wprowadzanie danych i wspierając sprawne reagowanie na incydenty.
- Kontrola dostępu oparta na rolach: Ogranicza dostęp do danych, ich edycję i eksport na podstawie uprawnień użytkowników, chroniąc poufne informacje o zasobach.
- Alerty i powiadomienia: Natychmiast uruchamia alerty, gdy do sieci podłączą się nieautoryzowane urządzenia lub wystąpią niezatwierdzone zmiany konfiguracji, przyspieszając reakcję na zagrożenia.
- Wsparcie zgodności i audytów: Zachowuje historyczne dane dotyczące zasobów, ich stanu i zmian, aby zapewnić gotowość do audytów regulacyjnych i wewnętrznych audytów zgodności z zasadami.
Funkcje sztucznej inteligencji w oprogramowaniu do inwentaryzacji sieci
Oprócz wymienionych powyżej standardowych funkcji wiele z tych rozwiązań wykorzystuje sztuczną inteligencję, oferując takie funkcje jak:
- Wykrywanie anomalii oparte na sztucznej inteligencji: Wykorzystuje uczenie maszynowe do identyfikowania nietypowych wzorców w ruchu sieciowym lub zachowaniu urządzeń, ostrzegając o potencjalnych zagrożeniach lub błędnych konfiguracjach, zanim się nasilą.
- Predykcyjna analiza awarii urządzeń: Analizuje historyczną wydajność urządzeń i dane środowiskowe, aby prognozować, które komponenty sprzętowe prawdopodobnie ulegną awarii, pomagając planować proaktywną konserwację i ograniczać przestoje.
- Automatyczna analiza przyczyn źródłowych: Stosuje algorytmy sztucznej inteligencji do korelowania alertów, dzienników i zmian konfiguracji, szybciej wskazując podstawową przyczynę incydentów sieciowych niż ręczne dochodzenie.
- Inteligentna klasyfikacja zasobów: Wykorzystuje sztuczną inteligencję do kategoryzowania nowych lub nieznanych urządzeń na podstawie wzorców ruchu, protokołów komunikacyjnych i sygnatur zachowania, ograniczając konieczność ręcznego oznaczania i poprawiając dokładność inwentaryzacji.
- Inteligentne zalecenia dotyczące naprawy: Dostarcza generowane przez sztuczną inteligencję sugestie dotyczące rozwiązywania wykrytych problemów, takich jak zmiany konfiguracji lub aktualizacje oprogramowania układowego, na podstawie sprawdzonych praktyk i rezultatów wcześniejszych incydentów.
Korzyści z oprogramowania do inwentaryzacji sieci
Wdrożenie narzędzi do inwentaryzacji sieci zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Automatyczne wykrywanie urządzeń: Skanuje sieć, aby automatycznie utworzyć kompletną, aktualną listę urządzeń, eliminując martwe punkty.
- Dokładne śledzenie zasobów: Przechowuje kluczowe informacje o każdym urządzeniu — takie jak sprzęt, oprogramowanie i lokalizacja — aby ułatwić zarządzanie.
- Obsługa wielu protokołów: Wykorzystuje standardowe protokoły, takie jak SNMP, WMI, SSH i ICMP, aby znajdować i monitorować wszystkie typy urządzeń.
- Rejestrowanie zmian i konfiguracji: Zapisuje zmiany ustawień w czasie, dzięki czemu można wcześnie wykrywać błędy lub niezamierzone aktualizacje.
- Interaktywne mapowanie sieci: Tworzy aktualne mapy konfiguracji sieci, pomagając szybko wykrywać i rozwiązywać problemy.
- Integracja z systemami zarządzania IT: Bezpośrednio udostępnia dane narzędziom do obsługi zgłoszeń i śledzenia, aby wszystkie systemy były aktualne.
- Alerty w czasie rzeczywistym i wsparcie zgodności: Ostrzega o nieznanych urządzeniach lub niebezpiecznych zmianach, jednocześnie przechowując historię gotową do audytów.
Koszty i ceny oprogramowania do inwentaryzacji sieci
Wybór odpowiedniego narzędzia wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje popularne plany, ich średnie ceny oraz typowe funkcje zawarte w oprogramowaniu do inwentaryzacji sieci:
Tabela porównawcza planów oprogramowania do inwentaryzacji sieci
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0-$0 | Typowe funkcjePodstawowe wykrywanie sieci, ograniczona inwentaryzacja urządzeń, ręczne skanowanie i pomoc społeczności. |
| Typ planuPlan osobisty | Średnia cena$15-$40 za użytkownika/miesiąc | Typowe funkcjeObsługa jednego użytkownika, zaplanowane skanowanie urządzeń, standardowe raportowanie i podstawowa integracja z narzędziami IT. |
| Typ planuPlan biznesowy | Średnia cena$40-$100 za użytkownika/miesiąc | Typowe funkcjeDostęp dla wielu użytkowników, automatyczne wykrywanie sieci, zaawansowane raportowanie, integracje z ITSM i kontrola dostępu oparta na rolach. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$100-$250 za użytkownika/miesiąc | Typowe funkcjeNieograniczona liczba użytkowników, obsługa środowisk chmurowych hybrydowych i lokalnych, niestandardowe integracje, dzienniki audytowe i dostęp do API. |
Najczęściej zadawane pytania dotyczące oprogramowania do inwentaryzacji sieci
Oto odpowiedzi na często zadawane pytania, które możesz napotkać podczas wyboru odpowiedniego narzędzia do inwentaryzacji sieci:
Skąd mam wiedzieć, czy oprogramowanie do inwentaryzacji sieci obsługuje środowiska hybrydowe lub chmurowe?
Należy sprawdzić funkcje skanowania wieloprotokołowego i wykrywania zasobów w chmurze. Poszukaj obsługi protokołów SNMP, WMI, SSH oraz interfejsów API dla platform takich jak AWS, Azure i Google Cloud. Wielu wiodących dostawców wyraźnie informuje o zgodności ze środowiskami hybrydowymi na stronach funkcji lub w dokumentacji.
Czy oprogramowanie do inwentaryzacji sieci może wykrywać i klasyfikować urządzenia IoT oraz urządzenia niezarządzane?
Tak, większość nowoczesnych platform do inwentaryzacji sieci może identyfikować urządzenia IoT i BYOD — zwłaszcza te oferujące bezagentowe, dogłębne wykrywanie. Wykorzystują skanowanie uwierzytelnione i nieuwierzytelnione do określania typów urządzeń, nawet jeśli nie można zainstalować agentów. Dokładność klasyfikacji urządzeń jest różna, dlatego zawsze należy ją zweryfikować podczas skanowania pilotażowego.
Jakie integracje należy traktować priorytetowo w procesach ITSM i CMDB?
Należy skupić się na oprogramowaniu z gotowymi, dwukierunkowymi konektorami do używanych przez zespół narzędzi ITSM i CMDB. ServiceNow, Jira Service Management i BMC Remedy to popularne cele integracji. Natywne konektory oszczędzają czas i ograniczają problemy z synchronizacją rekordów zasobów między systemami.
Czy za pomocą tych narzędzi można monitorować zmiany w sieci w czasie rzeczywistym?
Tak, niektóre narzędzia do inwentaryzacji sieci oferują wykrywanie zmian w czasie rzeczywistym lub niemal rzeczywistym. Śledzą zmiany konfiguracji na urządzeniach, ostrzegają o nowych lub nieautoryzowanych punktach końcowych i często udostępniają dzienniki audytu ze znacznikami czasu oraz opcjami przywracania. Należy jednak pamiętać, że częstotliwość aktualizacji i opóźnienia powiadomień różnią się w zależności od dostawcy.
Jak zweryfikować poziom bezpieczeństwa dostawcy, zwłaszcza w zakresie przechowywania danych uwierzytelniających?
Poproś dostawców o potwierdzenie szyfrowania danych zarówno podczas przechowywania, jak i przesyłania, a także sprawdź zgodność z normami takimi jak SOC 2 lub ISO 27001. Poproś o niedawne podsumowanie audytu bezpieczeństwa i sprawdź, jak ich platforma przechowuje oraz obsługuje poufne dane uwierzytelniające skanowania — zwłaszcza w przypadku SNMP, WMI lub SSH.
Czy większość rozwiązań wymaga agentów, czy wszystko można wykonać bezagentowo?
Większość narzędzi do inwentaryzacji sieci domyślnie oferuje wykrywanie bezagentowe, ale niektóre udostępniają opcjonalnych agentów do dokładniejszego gromadzenia danych lub obsługi zdalnych lokalizacji. W środowiskach, w których nie można zainstalować agentów, takich jak IoT lub sieci gościnne, najlepiej sprawdzą się narzędzia bezagentowe wykorzystujące SNMP, skanowanie sieci i ARP.
Jaki jest najlepszy sposób na przetestowanie oprogramowania do inwentaryzacji sieci przed zakupem?
Rozpocznij od wersji demonstracyjnej lub bezpłatnego okresu próbnego i przeskanuj dwa różne segmenty — przewodowy i bezprzewodowy albo chmurowy i lokalny. Sprawdź, jakie urządzenia zostaną wykryte, jak szczegółowe są rekordy zasobów, oraz przetestuj procesy eksportu i integracji. Wykorzystaj ten praktyczny czas, aby ocenić zakres wykrywania i łatwość obsługi.