

10 Zscaler-alternatieven voor 2026
Selectie van Zscaler-alternatieven


Een sterk alternatief voor Zscaler biedt veilige, schaalbare toegang tot de cloud, geavanceerde bescherming tegen bedreigingen en flexibele beleidscontroles die passen bij complexe IT-omgevingen. Als je op zoek bent naar concurrenten van Zscaler, overweeg je waarschijnlijk opties die de cloudbeveiligingsmogelijkheden van Zscaler kunnen evenaren of overtreffen — bijvoorbeeld voor een betere integratie, gedetailleerder beheer of ondersteuning voor hybride en verouderde systemen. Deze lijst helpt je om toonaangevende leveranciers snel te vergelijken, hun unieke sterke punten te begrijpen en vast te stellen welke oplossing het beste aansluit bij de beveiligingsprioriteiten en infrastructuurbehoeften van jouw organisatie.
Wat is Zscaler?
Zscaler is een platform voor cyberbeveiliging en cloudbeveiliging dat gebruikers veilige toegang tot internet en applicaties biedt, ongeacht hun locatie of apparaat. Het is gebaseerd op een cloudplatformarchitectuur en maakt gebruik van een zero-trustbenadering om verkeer te inspecteren, bedreigingen te blokkeren en het gegevensbeveiligingsbeleid in realtime af te dwingen. Organisaties gebruiken Zscaler op grote schaal om externe, hybride en verspreid werkende medewerkers te beschermen, terwijl ze de algehele gebruikerservaring verbeteren en hun afhankelijkheid van traditionele netwerkbeveiligingsapparaten verminderen.
Samenvatting van Zscaler-alternatieven
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor snelle implementatie op wereldwijde schaal | Gratis abonnement + gratis demo beschikbaar | Vanaf $20/maand (jaarlijks gefactureerd) | Website | |
| 2 | Ideaal voor gedetailleerd beleidsbeheer | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 3 | Het beste voor veilige externe toegang tot oudere apps | Niet beschikbaar | Prijs op aanvraag | Website | |
| 4 | Beste voor uniforme beveiliging en SD-WAN | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 5 | Beste keuze met geïntegreerde dreigingsinformatie | Gratis demo + gratis proefperiode beschikbaar | Prijs op aanvraag | Website | |
| 6 | Ideaal voor gedragsgebaseerde risicoanalyses | Niet beschikbaar | Prijs op aanvraag | Website | |
| 7 | Het beste voor realtime gegevensbescherming in cloudapplicaties | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 8 | Ideaal voor hybride netwerkomgevingen | Gratis proefperiode van 30 dagen + gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 9 | Het beste voor wereldwijde connectiviteit via een privébackbone | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 10 | Het beste met native zero-trustarchitectuur | 30-daagse gratis proefversie beschikbaar | Vanaf $13.60/user/month (jaarlijks gefactureerd) | Website |
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Beoordelingen van Zscaler-alternatieven
Hieronder vind je mijn uitgebreide samenvattingen van de beste Zscaler-alternatieven die op mijn selectie staan. In mijn beoordelingen worden de functies, mogelijkheden en beste gebruiksscenario’s van elk platform gedetailleerd besproken, zodat je de beste optie voor jouw organisatie kunt vinden.

Het beste voor snelle implementatie op wereldwijde schaal
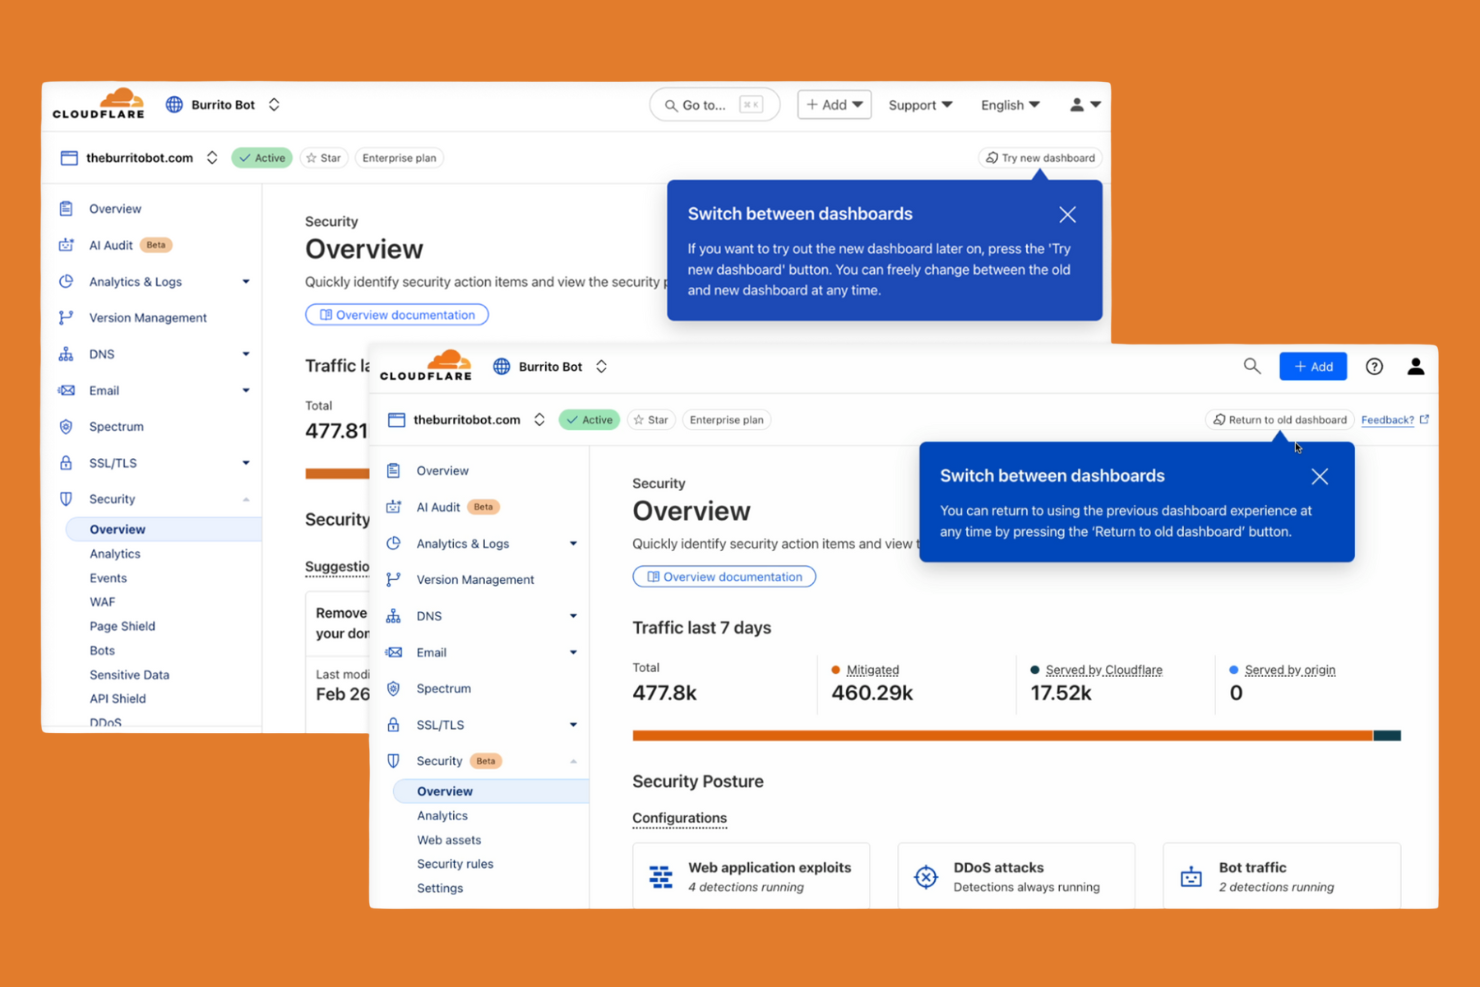
Cloudflare Zero Trust is gebouwd voor organisaties die gebruikers en applicaties willen beveiligen binnen een verspreid, wereldwijd personeelsbestand. IT-teams die op zoek zijn naar snelle implementatie en directe schaalbaarheid zullen het wereldwijd verspreide netwerk en de onboarding met één klik van Cloudflare waarderen. In tegenstelling tot Zscaler stelt Cloudflare je in staat om zero-trustbeleid en beveiligde toegang op afstand binnen enkele minuten uit te rollen, zelfs in grote omgevingen met meerdere regio's.
Waarom Cloudflare een goed alternatief voor Zscaler is
Wanneer je cloudbeveiliging zonder vertraging op wereldwijde schaal moet implementeren, is Cloudflare Zero Trust een sterke keuze. Ik heb Cloudflare gekozen omdat het netwerk honderden steden wereldwijd omvat, waardoor je zero-trustbeleid kunt afdwingen dicht bij elke gebruiker en applicatie. De onboarding met één klik en directe beleidspropagatie van het platform betekenen dat je toegang op afstand en webverkeer voor duizenden gebruikers binnen enkele minuten kunt beveiligen. Deze snelle implementatiemogelijkheid maakt Cloudflare bijzonder aantrekkelijk voor organisaties met verspreide teams of dringende uitrolbehoeften.
Belangrijkste functies van Cloudflare
Enkele andere functies die mijn aandacht trokken zijn:
- DNS-filtering: Blokkeert toegang tot kwaadaardige domeinen en dwingt veilig surfbeleid af op DNS-niveau.
- Cloudtoegangsbeveiligingsbroker (CASB): Bewaakt en beheert gegevensverplaatsingen tussen SaaS-applicaties voor naleving en inzicht.
- Controles van de apparaatstatus: Evalueert de gezondheid en beveiligingsstatus van apparaten voordat toegang tot applicaties wordt verleend.
- API-bescherming: Beschermt API's tegen misbruik en ongeautoriseerde toegang met behulp van schemavalidatie en wederzijdse TLS.
Integraties van Cloudflare
Integraties omvatten CrowdStrike, Google Cloud, Microsoft, Okta, Ping Identity, SentinelOne, VMware, ServiceNow, Splunk en IBM Security.
Pros and Cons
Pros:
- Wereldwijd netwerk maakt toegang met lage latentie mogelijk
- Onboarding met één klik voor snelle uitrol van beleid
- Ingebouwde DNS-filtering voor het blokkeren van bedreigingen
Cons:
- Voor sommige functies is implementatie van Cloudflare Gateway vereist
- Geen ingebouwde isolatie van externe browsers


Check Point Harmony SASE is ontworpen voor organisaties die behoefte hebben aan nauwkeurige, aanpasbare beveiligingscontroles voor gebruikers, apparaten en applicaties. Beveiligingsteams in gereguleerde sectoren of met complexe toegangsvereisten zullen het gedetailleerde beleidsbeheer bijzonder nuttig vinden. In tegenstelling tot Zscaler biedt Check Point u gedetailleerde opties voor het maken en afdwingen van regels voor elke laag van uw netwerk.
Waarom Check Point een goed alternatief voor Zscaler is
Voor teams die meer controle over beveiligingsbeleid nodig hebben, onderscheidt Check Point Harmony SASE zich met zijn mogelijkheden voor gedetailleerd beleidsbeheer. Ik heb Check Point geselecteerd omdat u hiermee gedetailleerde toegangsregels kunt definiëren op basis van gebruikersidentiteit, apparaatstatus, applicatie en zelfs specifieke gegevenstypen. Met de uniforme beleidsengine van het platform kunt u consistente beveiliging afdwingen voor externe gebruikers, filialen en cloudresources. Dit aanpassingsniveau maakt Check Point een sterk alternatief voor organisaties met complexe behoeften op het gebied van compliance of segmentatie.
Belangrijkste functies van Check Point
Naast de gedetailleerde beleidscontroles vond ik ook de volgende functies het vermelden waard:
- Cloudgebaseerde dreigingssimulatie: Analyseert bestanden in een virtuele sandbox om zero-daydreigingen te detecteren en te blokkeren voordat ze gebruikers bereiken.
- Browserisolatie op afstand: Opent webcontent in een veilige, geïsoleerde omgeving om te voorkomen dat schadelijke code eindpunten bereikt.
- Geïntegreerde preventie van gegevensverlies: Bewaakt en beheert de verplaatsing van gevoelige gegevens via cloud- en webapplicaties.
- Uniform beveiligingsdashboard: Biedt één interface voor het bewaken, beheren en afhandelen van beveiligingsincidenten in uw omgeving.
Integraties van Check Point
Integraties omvatten Splunk Cloud, Microsoft Sentinel, Amazon S3 en ConnectWise PSA.
Pros and Cons
Pros:
- Gedetailleerde beleidscreatie voor gebruikers en apparaten
- Ingebouwde functie voor browserisolatie op afstand
- Geavanceerde dreigingssimulatie voor bestandsanalyse
Cons:
- Rapportagefuncties bieden geen realtime aanpassing
- Ondersteuning voor mobiele apparaten is minder uitgebreid


Citrix Secure Private Access is ontworpen voor organisaties die veilige externe toegang tot oudere en on-premises applicaties moeten bieden. Deze oplossing is vooral nuttig voor IT-teams in sectoren met kritieke oudere systemen die niet eenvoudig naar de cloud kunnen worden gemigreerd. Citrix onderscheidt zich door zero-trust-toegang tot deze oudere applicaties mogelijk te maken zonder een VPN te vereisen, zodat u de beveiliging kunt moderniseren en tegelijkertijd de bestaande infrastructuur kunt ondersteunen.
Waarom Citrix een goed alternatief voor Zscaler is
Voor organisaties die afhankelijk zijn van oudere of on-premises applicaties biedt Citrix Secure Private Access een unieke aanpak voor veilige externe connectiviteit. Ik heb Citrix gekozen omdat het zero-trust-toegang tot oudere apps mogelijk maakt zonder een volledige migratie naar de cloud af te dwingen of een traditionele VPN te vereisen. Het platform ondersteunt adaptieve authenticatie en gedetailleerde beleidscontroles, zodat u de toegang kunt beheren op basis van gebruikerscontext en risico. Dit maakt Citrix een sterk alternatief voor Zscaler voor bedrijven die oudere systemen moeten beschermen en tegelijkertijd hun beveiligingsniveau willen moderniseren.
Belangrijkste functies van Citrix
Enkele andere functies in Citrix Secure Private Access die u mogelijk interessant vindt, zijn:
- Browserisolatie: Voert webbrowsersessies uit in een beveiligde, geïsoleerde omgeving om te voorkomen dat bedreigingen eindpunten bereiken.
- Eenmalige aanmelding (SSO): Hiermee krijgen gebruikers met één set inloggegevens toegang tot meerdere applicaties.
- Sessieregistratie: Legt gebruikersactiviteiten binnen applicaties vast voor controle en naleving.
- Controles van de apparaatstatus: Beoordeelt de beveiligingsstatus van het eindpunt voordat toegang tot applicaties wordt verleend.
Integraties van Citrix
Integraties zijn onder andere Cisco Duo, Ping, Entra ID, Okta, Microsoft Active Directory, Google Identity, SAML 2.0 IdP, NetScaler Gateway, Citrix StoreFront en CrowdStrike.
Pros and Cons
Pros:
- Biedt browserisolatie tegen webbedreigingen
- Integreert met belangrijke identiteitsproviders
- Maakt controles van de apparaatstatus vóór toegang mogelijk
Cons:
- Voor sommige functies zijn afzonderlijke Citrix-licenties nodig
- Complexe implementatie voor hybride omgevingen

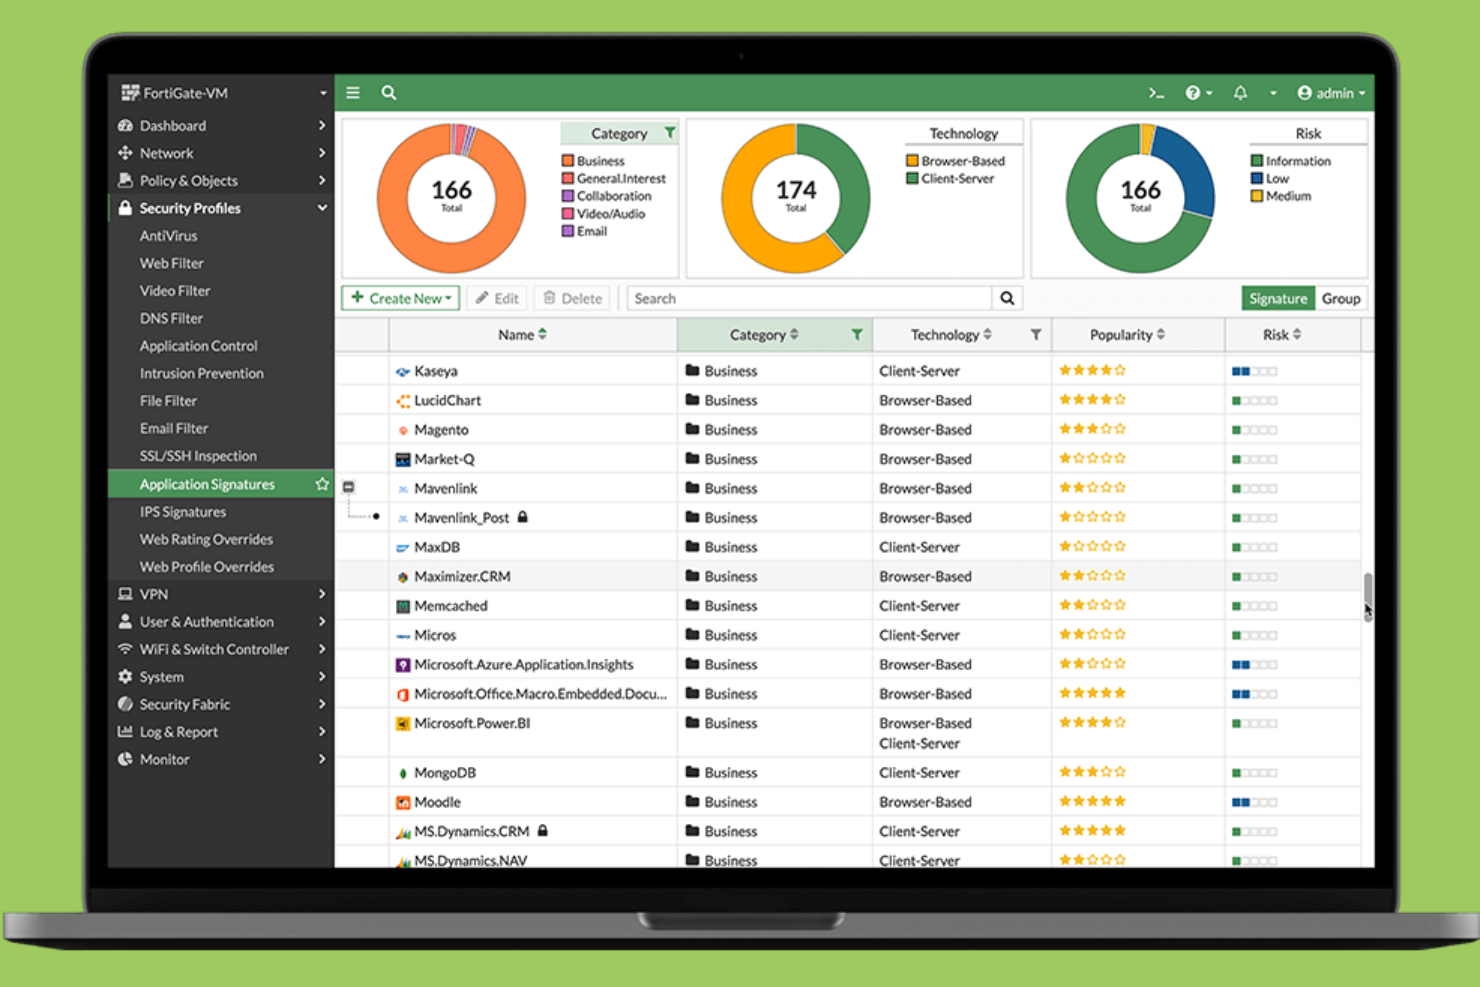
Fortinet combineert beveiliging en SD-WAN in één platform, waardoor het een sterke keuze is voor organisaties die uniforme controle willen over zowel netwerkconnectiviteit als bescherming. IT-leiders die verspreide kantoren of externe medewerkers beheren, kiezen vaak voor Fortinet om de bedrijfsvoering te vereenvoudigen en de behoefte aan meerdere leveranciers te verminderen. De geïntegreerde aanpak helpt u consistente beveiligingsbeleidsregels af te dwingen en de prestaties van toepassingen op alle locaties te optimaliseren.
Waarom Fortinet een goed alternatief voor Zscaler is
Voor organisaties die zowel beveiliging als SD-WAN in één oplossing willen, biedt Fortinet een uniforme aanpak die moeilijk te evenaren is. Ik vind het sterk dat Fortinet mogelijkheden van een firewall van de volgende generatie combineert met geïntegreerde SD-WAN, zodat u netwerkverkeer en beveiligingsbeleidsregels vanuit één console kunt beheren. Het gecentraliseerde beheer helpt u consistente bescherming af te dwingen en de connectiviteit voor filialen en externe gebruikers te optimaliseren. Dit maakt Fortinet een sterke keuze als u de complexiteit wilt verminderen en niet meerdere leveranciers voor netwerk- en beveiligingsbehoeften wilt beheren.
Belangrijkste functies van Fortinet
Enkele andere functies van Fortinet die u mogelijk interessant vindt, zijn:
- Netwerktoegang volgens zero trust (ZTNA): Biedt veilige, op identiteit gebaseerde toegang tot toepassingen, ongeacht de locatie van de gebruiker.
- Beveiligde webgateway vanuit de cloud: Inspecteert en filtert webverkeer om bedreigingen te blokkeren en gebruiksbeleidsregels af te dwingen.
- Geïntegreerde analyse in een sandbox: Analyseert verdachte bestanden in een beveiligde omgeving om onbekende malware te detecteren.
- Geautomatiseerd delen van informatie over bedreigingen: Werkt beveiligingsbeleidsregels in realtime bij met behulp van wereldwijde gegevens over bedreigingen van FortiGuard Labs.
Fortinet-integraties
Er zijn momenteel geen oorspronkelijke integraties vermeld.
Pros and Cons
Pros:
- Combineert SD-WAN en beveiliging in één platform
- Biedt gedetailleerd inzicht in en controle over toepassingen
- Ondersteunt netwerktoegangsbeleidsregels volgens zero trust
Cons:
- Voor sommige functies is Fortinet-hardware vereist
- Voor geavanceerde functies zijn mogelijk afzonderlijke licenties nodig

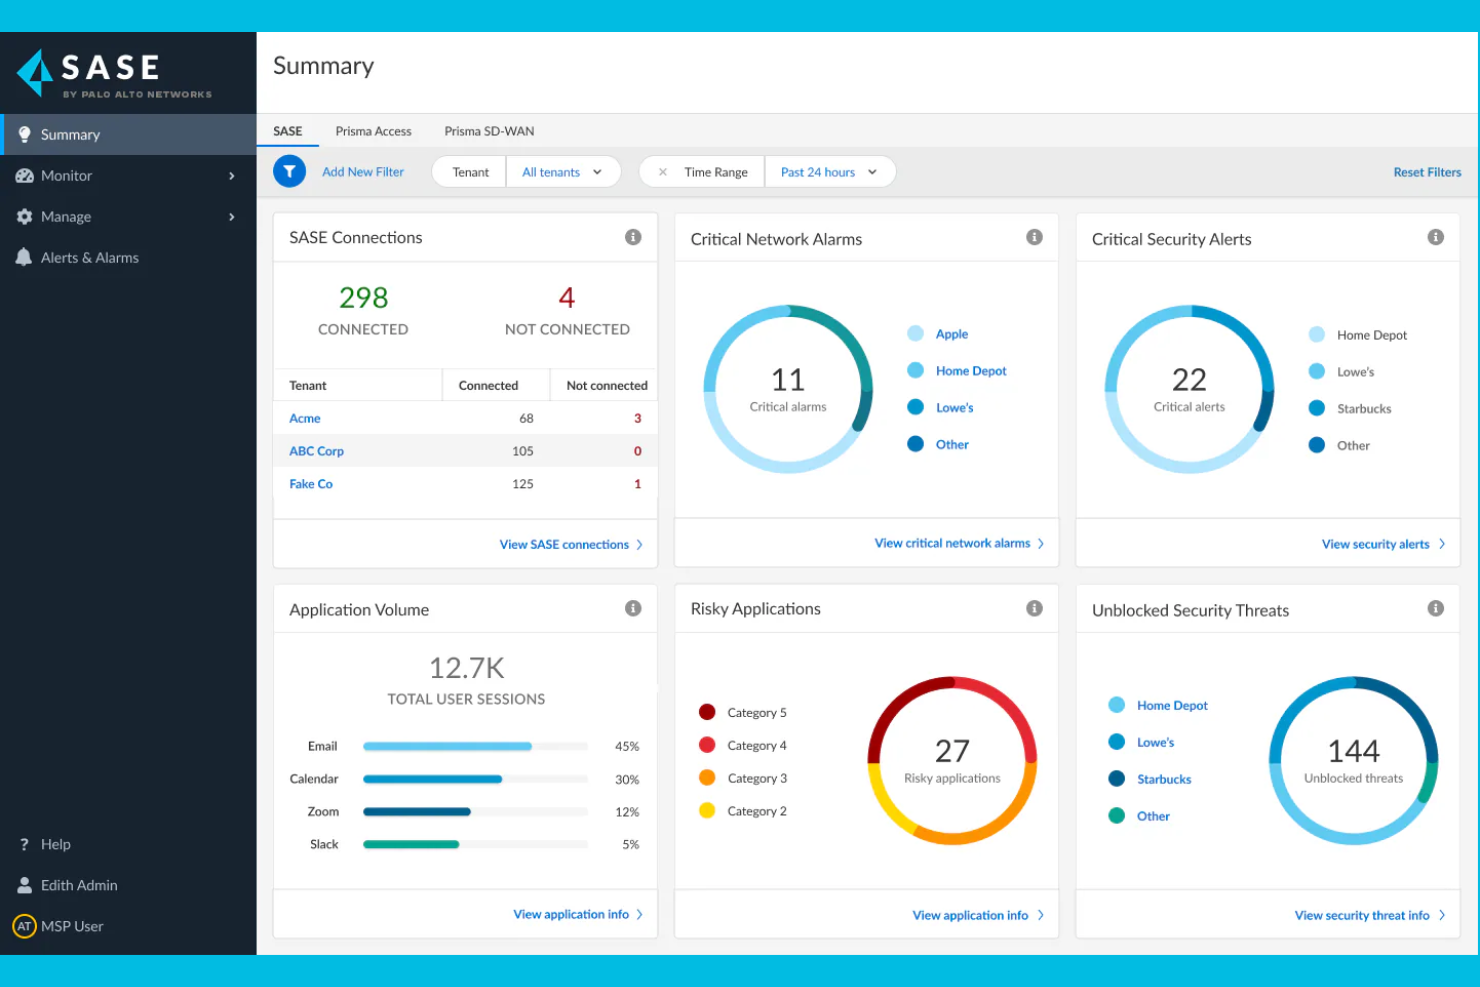
Als uw organisatie cloudbeveiliging met ingebouwde dreigingsinformatie nodig heeft, biedt Palo Alto Networks een uniform SASE-platform dat netwerk- en beveiligingsfuncties combineert. IT- en beveiligingsteams in sterk gereguleerde sectoren kiezen vaak voor Palo Alto Networks vanwege de realtime dreigingsdetectie en geautomatiseerde responsmogelijkheden. Het platform maakt ook gebruik van automatisering en geavanceerde analyses om cyberdreigingen, waaronder ransomware, te identificeren en te beperken. Met zijn brede portfolio aan cloudbeveiligingsoplossingen helpt Palo Alto Networks organisaties om veranderende risico's in cloud-, netwerk- en externe omgevingen aan te pakken.
Waarom Palo Alto Networks een goed alternatief is voor Zscaler
Palo Alto Networks is een sterk alternatief voor Zscaler als u geïntegreerde dreigingsinformatie onderdeel wilt maken van uw cloudbeveiligingsstack. Ik vind het prettig dat het platform realtime dreigingsdetectie combineert met geautomatiseerde beleidsafdwinging, zodat u snel kunt reageren op opkomende risico's. Het gebruik van machine learning en wereldwijde dreigingsgegevens maakt proactieve identificatie van geavanceerde dreigingen in cloud- en netwerkomgevingen mogelijk. Deze aanpak is vooral nuttig voor organisaties die geavanceerde cyberaanvallen en wettelijke vereisten voor willen blijven.
Belangrijkste functies van Palo Alto Networks
Enkele andere functies van Palo Alto Networks die u mogelijk interessant vindt, zijn:
- Cloudtoegangsbeveiligingsbroker (CASB): Bewaakt en beheert de toegang tot cloudapplicaties en handhaaft beveiligingsbeleid.
- Zero Trust-netwerktoegang (ZTNA): Biedt veilige, op identiteit gebaseerde toegang tot applicaties, ongeacht de locatie van de gebruiker.
- Beveiligde webgateway: Filtert en inspecteert webverkeer om schadelijke sites te blokkeren en naleving af te dwingen.
- SD-WAN-integratie: Optimaliseert netwerkprestaties en betrouwbaarheid voor verspreide locaties en externe gebruikers.
Integraties van Palo Alto Networks
Integraties omvatten Microsoft 365, Google Workspace, AWS, Salesforce, ServiceNow, Okta, Splunk, Zoom, Box en Slack.
Pros and Cons
Pros:
- Geïntegreerde dreigingsinformatie van Unit 42
- Gedetailleerd inzicht in gebruikers en applicaties
- Geautomatiseerde respons op gedetecteerde dreigingen
Cons:
- De licentiestructuur is complex te doorgronden
- Reactietijden van de ondersteuning kunnen inconsistent zijn

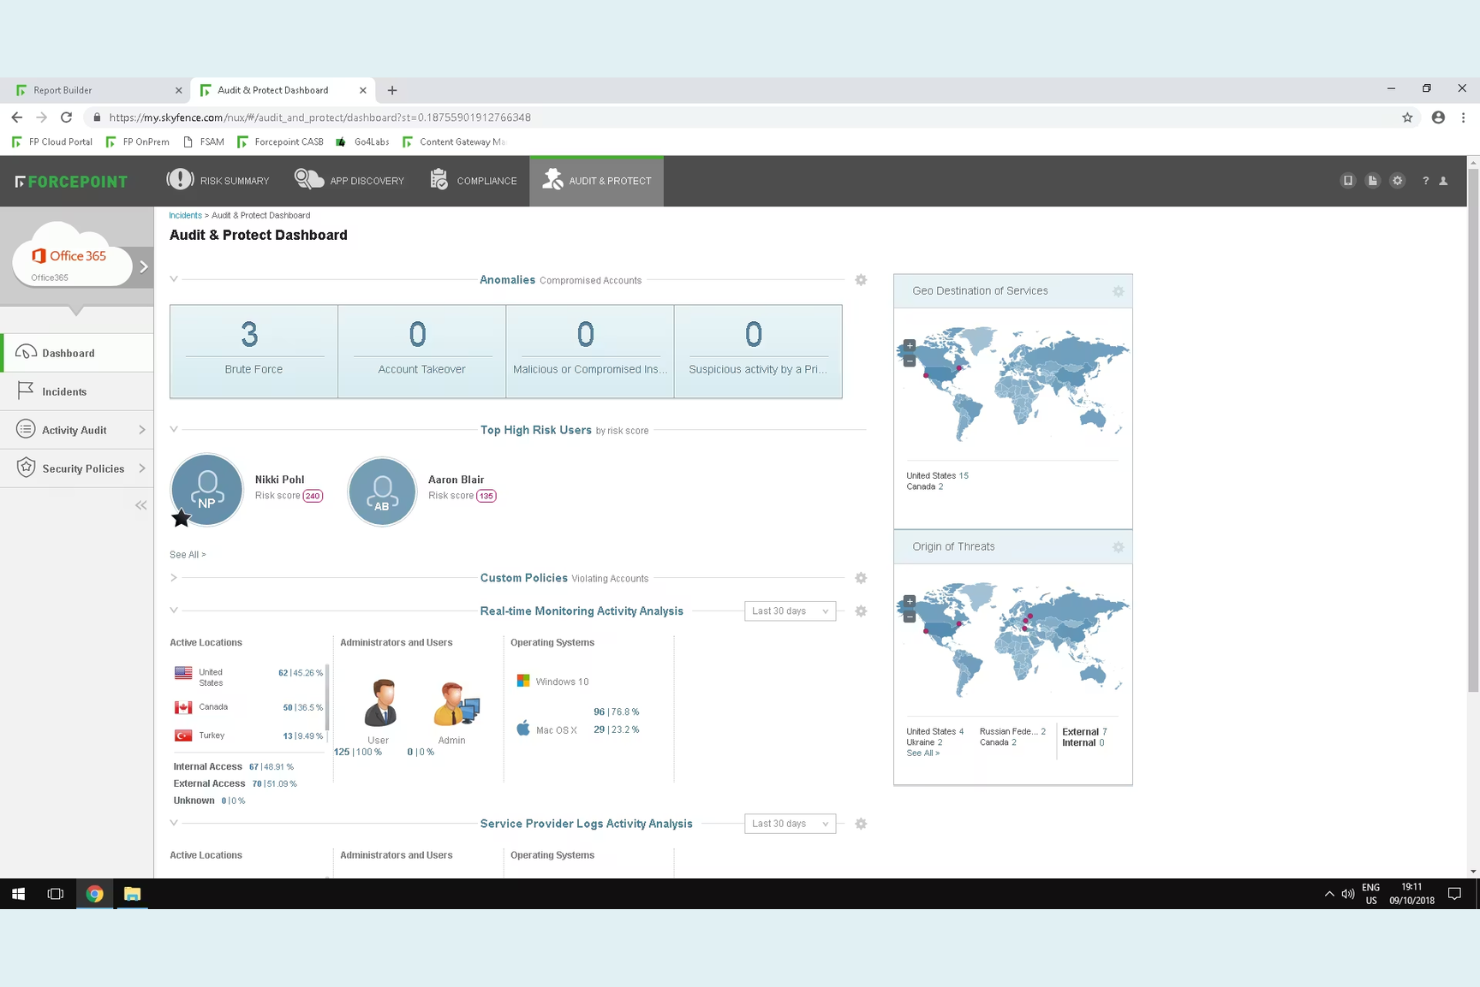
Forcepoint Secure Private Access is ontworpen voor organisaties die risicovol gebruikersgedrag in realtime moeten monitoren en hierop moeten reageren. Beveiligingsteams in gereguleerde sectoren of teams die gevoelige gegevens beheren, zullen de gedragsgebaseerde analyses bijzonder nuttig vinden voor het detecteren van bedreigingen van binnenuit en gecompromitteerde accounts. In tegenstelling tot Zscaler legt Forcepoint de nadruk op adaptieve toegangscontroles die zich automatisch aanpassen op basis van risicoprofielen van gebruikers.
Waarom Forcepoint een goed alternatief voor Zscaler is
Voor organisaties die verder willen gaan dan statische toegangscontroles, onderscheidt Forcepoint zich met zijn gedragsgebaseerde risicoanalyses. Ik heb Forcepoint geselecteerd omdat het gebruikersacties continu monitort en toegangsbeleid in realtime aanpast op basis van gedetecteerde risico's. Functies zoals dynamische risicoscores en geautomatiseerde beleidsafdwinging helpen beveiligingsteams snel te reageren op bedreigingen van binnenuit of gecompromitteerde accounts. Deze aanpak geeft u meer verfijnde controle over toegangsbeslissingen dan traditionele cloudbeveiligingsproviders zoals Zscaler.
Belangrijkste functies van Forcepoint
Enkele andere noemenswaardige functies zijn:
- Verfijnde applicatiesegmentatie: Beperkt de toegang van gebruikers tot specifieke applicaties in plaats van tot volledige netwerken.
- Integratie met meervoudige authenticatie: Ondersteunt integratie met toonaangevende MFA-providers voor extra beveiliging bij het inloggen.
- Cloudgebaseerde beveiligde webgateway: Filtert en inspecteert webverkeer om bedreigingen te blokkeren en beleid af te dwingen.
- Isolatie van browsers op afstand: Voert websessies uit in een beveiligde, geïsoleerde omgeving om te voorkomen dat malware eindpunten bereikt.
Integraties van Forcepoint
Integraties omvatten Cisco Duo, Ping Identity, Microsoft Entra ID, Okta, Google Identity, Active Directory, SAML 2.0 IdP, CrowdStrike, Intune en Citrix StoreFront.
Pros and Cons
Pros:
- Realtime risicoscores voor adaptieve toegang
- Isolatie van browsers op afstand voor webbedreigingen
- Ondersteunt meerdere identiteitsproviders standaard
Cons:
- Beperkte zichtbaarheid in versleuteld verkeer
- Geen ingebouwde CASB-functionaliteit

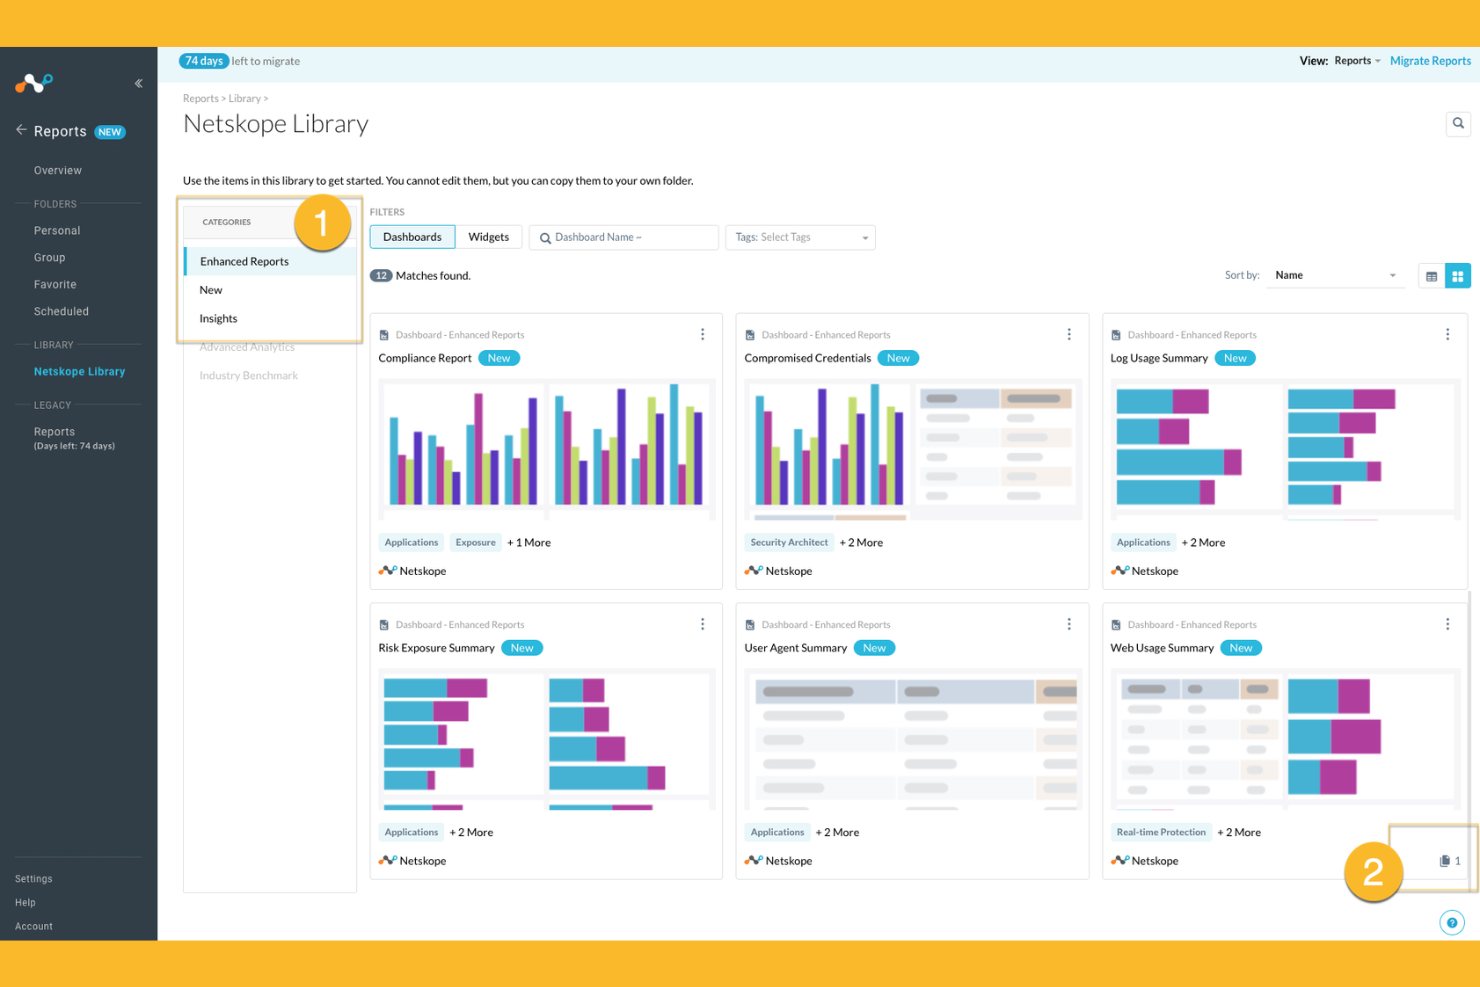
Netskope biedt cloud-native beveiliging voor organisaties die diepgaand inzicht in en controle over het gebruik van cloudapplicaties nodig hebben. Beveiligingsteams in sectoren met strenge vereisten voor gegevensbescherming kiezen vaak voor Netskope vanwege de realtime preventie van gegevensverlies en geavanceerde bescherming tegen bedreigingen. Als u gevoelige informatie wilt beveiligen in SaaS-, IaaS- en webverkeer, onderscheidt Netskope zich door de fijnmazige beleidsafdwinging en analyses.
Waarom Netskope een goed alternatief voor Zscaler is
Netskope onderscheidt zich door realtime gegevensbescherming in cloudapplicaties, waardoor het een sterke keuze is als u gevoelige informatie wilt beveiligen terwijl deze door SaaS- en webomgevingen beweegt. Ik heb Netskope gekozen omdat de cloud-native architectuur verkeer inline inspecteert, waardoor risicovolle activiteiten onmiddellijk kunnen worden gedetecteerd en geblokkeerd. De geavanceerde preventie van gegevensverlies en contextuele toegangscontroles van het platform helpen u fijnmazige beveiligingsbeleidsregels voor cloudservices af te dwingen. Deze mogelijkheden zijn vooral waardevol voor organisaties met strenge vereisten op het gebied van compliance of gegevensprivacy.
Belangrijkste functies van Netskope
Andere functies in Netskope die u mogelijk interessant vindt, zijn:
- Cloudfirewall: inspecteert en beheert uitgaand verkeer om onbevoegde toegang en gegevensonttrekking te voorkomen.
- Analyse van gebruikers- en entiteitsgedrag (UEBA): monitort gebruikersactiviteiten om afwijkingen en mogelijke bedreigingen van binnenuit te detecteren.
- Isolatie van externe browsers: opent risicovolle webcontent in een veilige, geïsoleerde omgeving om malware-infecties te voorkomen.
- API-beveiliging: scant en beveiligt API-verkeer om bedreigingen te blokkeren en beveiligingsbeleidsregels voor cloudservices af te dwingen.
Integraties van Netskope
Integraties omvatten Microsoft 365, Google Workspace, AWS, Salesforce, ServiceNow, Box, Slack, Zoom, Okta, CrowdStrike, Splunk en meer.
Pros and Cons
Pros:
- Fijnmazige beleidscontroles voor SaaS en web
- Inline verkeersinspectie met minimale latentie
- Sterk inzicht in schaduw-IT-activiteiten
Cons:
- Rapportagedashboards kunnen traag laden
- Af en toe fout-positieven bij bedreigingsdetectie

Voor organisaties die zowel lokaal geïnstalleerde als cloudinfrastructuur beheren, levert Cisco Security cyberbeveiligingsoplossingen die zijn ontworpen voor hybride netwerkomgevingen. IT-teams in grote ondernemingen en verspreid opererende bedrijven kiezen vaak voor Cisco Security vanwege de mogelijkheid om beleidsafdwinging, routering en bedreigingsbescherming te verenigen in complexe, gemengde omgevingen. De architectuur ondersteunt ook mogelijkheden voor veilige toegang aan de netwerkrand (SASE), zodat u gebruikers, apparaten en workloads kunt beveiligen waar ze ook actief zijn, zonder een volledige migratie naar de cloud af te dwingen.
Waarom Cisco Security een goed alternatief voor Zscaler is
Als uw bedrijf zowel lokaal geïnstalleerde als cloudresources moet beveiligen, onderscheidt Cisco Security zich door zijn mogelijkheden voor hybride netwerken. Ik waardeer hoe het portfolio van Cisco Security uniform beleidsbeheer en bedreigingsdetectie ondersteunt in fysieke, virtuele en cloudomgevingen. Functies zoals adaptieve beveiligingsapparaten en vanuit de cloud geleverde firewallservices helpen u consistente bescherming te handhaven terwijl uw netwerk zich ontwikkelt. Dit maakt Cisco Security een sterke keuze voor organisaties die nog niet klaar zijn om alles naar de cloud te verplaatsen, maar wel geavanceerde, gecentraliseerde beveiliging willen.
Belangrijkste functies van Cisco Security
Enkele andere functies van Cisco Security die u mogelijk interessant vindt, zijn:
- Beveiliging op DNS-laag: Blokkeert kwaadaardige domeinen en voorkomt phishingaanvallen op DNS-niveau.
- Cloudtoegangsbeveiligingsbroker (CASB): Bewaakt en beheert de toegang tot cloudapplicaties en dwingt beveiligingsbeleid af.
- Detectie en respons voor eindpunten (EDR): Detecteert, onderzoekt en reageert op bedreigingen op eindpunten in uw netwerk.
- E-mailbeveiligingsgateway: Filtert inkomende en uitgaande e-mail om spam, malware en gerichte phishingpogingen te blokkeren.
Integraties van Cisco Security
Systeemeigen integraties worden momenteel niet vermeld.
Pros and Cons
Pros:
- Biedt gedetailleerde controles voor netwerksegmentatie
- Integreert met hardwareapparaten van Cisco
- Inclusief ingebouwde e-mailbeveiligingsgateway
Cons:
- Vereist meerdere producten voor volledige dekking
- Voor sommige updates is handmatige interventie vereist

Als uw organisatie behoefte heeft aan veilige connectiviteit met hoge prestaties tussen locaties wereldwijd, biedt Cato Networks een private backbone die het openbare internet omzeilt. Dit platform is zeer geschikt voor IT-teams die multinationale netwerken beheren en de latentie willen verminderen en de betrouwbaarheid voor gebruikers wereldwijd willen verbeteren. Cato Networks onderscheidt zich door geïntegreerde beveiliging en netwerken te leveren via de eigen wereldwijde infrastructuur, en niet alleen via cloudgebaseerde beveiligingslagen.
Waarom Cato Networks een goed alternatief voor Zscaler is
In tegenstelling tot de meeste cloudbeveiligingsproviders beheert Cato Networks een eigen wereldwijde private backbone, wat betekent dat uw verkeer de onvoorspelbaarheid van het openbare internet vermijdt. Ik heb Cato Networks geselecteerd voor teams die behoefte hebben aan consistente connectiviteit met lage latentie tussen internationale kantoren en externe gebruikers. Het platform combineert deze backbone met ingebouwde beveiligingsfuncties, zoals een firewall van de volgende generatie, een beveiligde webgateway en netwerktoegang op basis van zero trust. Dankzij de naadloze integratie van netwerk- en beveiligingsfuncties biedt deze aanpak zowel betrouwbare prestaties als uniforme bescherming, waardoor het een sterk alternatief voor Zscaler is voor wereldwijde organisaties.
Belangrijkste functies van Cato Networks
Andere functies van Cato Networks die u mogelijk interessant vindt, zijn:
- Cloudgebaseerde beheerconsole: Hiermee kunt u uw netwerk configureren, bewaken en problemen oplossen vanuit één interface.
- WAN-optimalisatie: Vermindert het bandbreedteverbruik en versnelt de prestaties van toepassingen op verschillende locaties.
- Ondersteuning voor mobiele clients: Breidt veilige toegang uit naar externe en mobiele gebruikers zonder extra hardware.
- Geautomatiseerde detectie en respons op bedreigingen: Bewaakt continu het netwerkverkeer en reageert in realtime op bedreigingen.
Integraties van Cato Networks
Er worden momenteel geen ingebouwde integraties vermeld.
Pros and Cons
Pros:
- Private backbone vermindert de latentie voor wereldwijde locaties
- Mobiele client ondersteunt veilige externe toegang
- Geautomatiseerde detectie van bedreigingen met realtime respons
Cons:
- Vereist Cato-edgeapparaten voor connectiviteit
- Geavanceerde analysemogelijkheden zijn nog in ontwikkeling

Het Zero Trust-platform van Microsoft Security is gebouwd voor organisaties die beveiliging diep geïntegreerd willen hebben in hun cloud-, eindpunt- en identiteitsomgevingen. Deze oplossing is vooral relevant voor IT-teams die al geïnvesteerd hebben in Microsoft 365-, Azure- of Windows-ecosystemen en gedetailleerde, adaptieve toegangscontroles willen afdwingen. Wat Microsoft Security onderscheidt van Zscaler en andere oplossingen, is de native zero-trustarchitectuur die identiteits-, apparaat- en applicatiebeveiliging binnen één raamwerk verenigt.
Waarom Microsoft Security een goed alternatief voor Zscaler is
In tegenstelling tot veel cloudbeveiligingsproviders is het Zero Trust-platform van Microsoft Security rechtstreeks ingebouwd in de cloud-, identiteits- en eindpuntservices. Ik heb Microsoft Security geselecteerd voor teams die een native zero-trustarchitectuur willen, omdat u hiermee voorwaardelijke toegang, voortdurende risicobeoordeling en geautomatiseerde respons op bedreigingen in uw volledige Microsoft-omgeving kunt afdwingen. Functies zoals uniform beleidsbeheer en realtime controles van apparaatcompliance helpen u de toegang op elke laag te beveiligen. Dit maakt Microsoft Security een sterk alternatief voor Zscaler voor organisaties die beveiligingscontroles binnen één geïntegreerd ecosysteem willen consolideren.
Belangrijkste functies van Microsoft Security
Enkele andere functies in het Zero Trust-platform van Microsoft Security die voor u interessant kunnen zijn:
- Defender for Cloud Apps: Bewaakt en beheert gebruikersactiviteit in cloudapplicaties voor beter inzicht en betere detectie van bedreigingen.
- Privileged Identity Management: Beheert, bewaakt en controleert de toegang tot kritieke resources met beleid voor just-in-time- en minimaal noodzakelijke toegang.
- Informatiebeveiliging: Classificeert en versleutelt gevoelige gegevens in e-mails, documenten en cloudopslag.
- Detectie en respons voor eindpunten: Biedt geavanceerde hulpmiddelen voor detectie en onderzoek van bedreigingen op beheerde apparaten.
Integraties van Microsoft Security
Integraties omvatten Microsoft Entra, Microsoft Intune, Microsoft Defender for Endpoint, Microsoft Sentinel, Microsoft Purview en meer.
Pros and Cons
Pros:
- Diepe integratie met Microsoft 365-services
- Native zero-trustcontroles voor alle eindpunten
- Ingebouwde identiteitsbescherming en risicobeoordeling
Cons:
- Beperkt inzicht in niet-Microsoft-cloudapps
- Beleidswijzigingen kunnen van invloed zijn op oudere on-premisesystemen
Andere concurrenten van Zscaler
Hier zijn enkele aanvullende opties van concurrenten van Zscaler die mijn selectie niet hebben gehaald, maar die toch de moeite waard zijn om te bekijken:
- CrowdStrike
Het beste met AI-gestuurde dreigingsdetectie
- F5
Het beste voor geavanceerde webapplicatiefirewallcontroles
- Kaspersky Next
Ideaal voor op SMB's gerichte beveiligingsoplossingen


Hoe ik concurrenten van Zscaler beoordeel
Ik deel mijn aanpak op in twee lagen: de kernmogelijkheden die een platform moet bieden—SWG, ZTNA en CASB—en de onderscheidende factoren die belangrijk zijn wanneer teams hun verouderde VPN-infrastructuur vervangen.
kernfunctionaliteit (basisvereisten voor deze lijst)
Wanneer ik tools voor mijn lijst selecteer, beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke onderstaande kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Beveiligde webgateway: Ik beoordeel of het platform een cloudgebaseerde SWG biedt met volledige SSL/TLS-inspectie, URL-filtering en inline malwarescanning voor al het internetverkeer.
- Netwerktoegang volgens zero-trustprincipes: Elke leverancier moet identiteits- en contextbewuste toegang tot privéapps bieden. Daarom controleer ik op agent- en agentloze modi, controles van de apparaatbeveiligingsstatus en IdP-integratie.
- Cloudtoegangsbeveiligingsbroker: Ik zoek naar CASB met meerdere modi die zowel geautoriseerde als niet-geautoriseerde SaaS-apps omvat, inclusief ontdekking van schaduw-IT en inline beleidsafdwinging.
- SASE/SSE-cloudarchitectuur: De wereldwijde verdeling van PoP's is hierbij belangrijk. Daarom beoordeel ik of beveiligingsdiensten samenkomen in één cloudgeleverd platform in plaats van in gekoppelde appliances.
- Inline preventie van bedreigingen: Het platform moet FWaaS, IPS en sandboxing omvatten die versleuteld verkeer op schaal inspecteren, vergelijkbaar met wat Palo Alto Prisma Access en Netskope van nature afhandelen.
- Preventie van gegevensverlies: Ik controleer op uniform DLP-beleid voor web-, SaaS- en privéapplicatiekanalen, met ondersteuning voor het exact matchen van gegevens en vingerafdruktechnieken naast eenvoudige trefwoordregels.
Wanneer ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Monitoring van de digitale gebruikerservaring is een belangrijke onderscheidende factor. Wanneer externe gebruikers trage app-prestaties melden, bespaart hop-voor-hop-zichtbaarheid die in het beveiligingsplatform is ingebouwd urenlang vingerwijzen tussen netwerk- en beveiligingsteams. Ik beoordeel ook AI-gestuurde detectie van bedreigingen, die helpt bedreigingen van onbekende kwetsbaarheden en versleutelde bedreigingen te onderscheppen die engines op basis van handtekeningen missen. Voor organisaties met nevenvestigingen is ingebouwde SD-WAN-integratie belangrijk, omdat die bepaalt of je kunt consolideren naar één SASE-leverancier of nog steeds een afzonderlijke netwerkstack nodig hebt.
Meer dan functies
Integraties met identiteitssystemen en ecosystemen zijn een belangrijke overweging. Een SASE-platform dat geen verbinding maakt met je IdP-, SIEM- of EDR-technologiepakket creëert blinde vlekken en handmatig werk. Ik controleer op ingebouwde koppelingen met tools zoals Okta, CrowdStrike en Splunk. Compliance en datasoevereiniteit wegen ook zwaar mee—gereguleerde sectoren hebben leveranciers nodig met certificeringen zoals SOC 2 en ISO 27001, plus regionale controles voor gegevenslocatie. De totale eigendomskosten vormen het sluitstuk van mijn beoordeling. Daarbij vergelijk ik hoeveel afzonderlijke producten een platform vervangt met het licentiemodel ervan.
Waarom zoeken naar een alternatief voor Zscaler?
Hoewel Zscaler een goede keuze is als leverancier van cloudbeveiliging, zijn er verschillende redenen waarom sommige gebruikers op zoek gaan naar alternatieve oplossingen. Misschien ben je op zoek naar een alternatief voor Zscaler omdat…
- Je meer gedetailleerde risicoanalyses op basis van gedrag nodig hebt
- Je organisatie opties voor implementatie op locatie of in een hybride omgeving vereist
- Je een diepgaandere integratie met specifieke identiteitsproviders wilt
- Je flexibelere aanpassingsmogelijkheden voor beleid nodig hebt
- Je team actief is in regio's met een beperkt aantal datacenters van Zscaler
- Je geavanceerde rapportage- en auditmogelijkheden nodig hebt
Als een van deze punten op jou van toepassing is, ben je hier aan het juiste adres. Mijn lijst bevat verschillende opties van leveranciers van cloudbeveiliging die beter geschikt zijn voor teams die met deze uitdagingen van Zscaler te maken hebben en op zoek zijn naar alternatieve oplossingen.
Belangrijkste functies van Zscaler
Hier zijn enkele van de belangrijkste functies van Zscaler, zodat je kunt vergelijken wat alternatieve oplossingen bieden:
- Netwerktoegang volgens zero trust: Dwingt toegang met minimale rechten tot toepassingen af door gebruikers en apparaten te verifiëren voordat toegang wordt verleend, waardoor het risico op laterale beweging binnen uw omgeving wordt beperkt.
- Beveiligde webgateway in de cloud: Inspecteert en filtert al het webverkeer in realtime en blokkeert schadelijke websites, phishingpogingen en ongepaste inhoud voordat deze gebruikers bereikt.
- Inline-bedreigingspreventie: Detecteert en blokkeert malware, ransomware en geavanceerde bedreigingen aan de netwerkrand met behulp van analyse op basis van handtekeningen en gedrag.
- SSL/TLS-inspectie: Ontsleutelt en inspecteert versleuteld verkeer om verborgen bedreigingen te identificeren zonder de privacy of prestaties van gebruikers in gevaar te brengen.
- Preventie van gegevensverlies: Bewaakt en beheert de verplaatsing van gevoelige gegevens via cloud- en webkanalen en helpt organisaties te voldoen aan regelgeving inzake gegevensbescherming.
- Segmentatie van toepassingen: Beperkt gebruikerstoegang tot alleen de toepassingen die zij nodig hebben, waardoor het aanvalsoppervlak wordt verkleind en onbevoegde toegang wordt voorkomen.
- Integratie met identiteitsproviders: Maakt verbinding met toonaangevende identiteitsplatforms om eenmalige aanmelding en meervoudige verificatie af te dwingen voor veilige gebruikersverificatie.
- Gecentraliseerd beleidsbeheer: Stelt beheerders in staat beveiligingsbeleid vanuit één cloudgebaseerde console te definiëren, bij te werken en af te dwingen.
- Uitgebreide rapportage en analyse: Biedt gedetailleerd inzicht in gebruikersactiviteiten, bedreigingen en beleidsovertredingen via aanpasbare dashboards en rapporten.
- Wereldwijde cloudinfrastructuur: Biedt wereldwijd consistente beveiliging en snelle gebruikerservaringen dankzij een gedistribueerd netwerk van datacenters.
Wat nu:
Als u onderzoek doet naar concurrenten van Zscaler, neem dan contact op met een adviseur van SoftwareSelect voor gratis aanbevelingen.
U vult een formulier in en voert een kort gesprek waarin zij ingaan op de specifieke kenmerken van uw behoeften. Vervolgens ontvangt u een shortlist van software om te beoordelen. Zij ondersteunen u zelfs gedurende het volledige aankoopproces, inclusief prijsonderhandelingen.