

De beste Kubernetes-alternatieven helpen teams containers te orkestreren zonder te maken te krijgen met steile leercurves, hoge resourcevereisten of complexe integraties die de ingebruikname vertragen. Ze geven ontwikkelaars en IT-teams meer flexibiliteit bij het implementeren, schalen en beheren van applicaties in verschillende omgevingen, terwijl ze de operationele overhead verminderen die vaak met Kubernetes gepaard gaat.
Veel organisaties gaan op zoek naar alternatieven nadat ze problemen hebben ondervonden met het debuggen van ondoorzichtige foutenlogboeken, het onderhouden van clusters waarvoor aanzienlijke expertise nodig is of het integreren van Kubernetes met bestaande systemen die niet naadloos binnen het ecosysteem passen. Deze uitdagingen kunnen containerorkestratie moeilijker maken dan nodig is en beperken hoe snel teams applicaties kunnen opleveren.
Ik heb samengewerkt met bedrijven die overstapten van verouderde orkestratietools, containerplatforms in productieomgevingen onder realistische workloads getest en geëvalueerd hoe deze oplossingen presteren binnen SaaS-, enterprise- en hybride cloudstacks. Die ervaringen lieten me zien welke platforms orkestratie daadwerkelijk vereenvoudigen en welke nieuwe complexiteit introduceren.
In deze gids ontdek je welke Kubernetes-alternatieven overzichtelijkere configuraties, eenvoudiger schalen en de nuttigste integraties bieden, zodat je team containers betrouwbaar kan uitvoeren zonder onnodige obstakels.
Wat is Kubernetes?
Kubernetes is software voor containerorkestratie die het implementeren, schalen en beheren van gecontaineriseerde applicaties automatiseert. Het wordt gebruikt door DevOps-engineers, softwareontwikkelaars en IT-beheerders die complexe applicatie-implementaties efficiënt moeten beheren.
Functies zoals automatisch schalen, taakverdeling en zelfherstellende mogelijkheden helpen handmatig werk te verminderen en consistente applicatieprestaties te garanderen. Over het algemeen biedt Kubernetes een manier om het beheer van grootschalige applicaties in verschillende omgevingen te vereenvoudigen.
Vergelijkingstabel van Kubernetes-alternatieven
In deze vergelijkingstabel worden de prijsgegevens van mijn belangrijkste Kubernetes-alternatieven samengevat:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste keuze voor vereenvoudigde bedrijfsvoering | Gratis proefperiode van 30 dagen + gratis demo beschikbaar | Vanaf $500/maand | Website | |
| 2 | Het meest geschikt voor Kubernetes in ondernemingen | Gratis demonstratie beschikbaar | Prijs op aanvraag | Website | |
| 3 | Het beste voor veilige containerisatie | Gratis proefversie + demo beschikbaar | Prijs op aanvraag | Website | |
| 4 | Het meest geschikt voor IoT en edgecomputing | Niet beschikbaar | Prijs op aanvraag | Website | |
| 5 | Het beste voor cloud-native beheer | Gratis abonnement beschikbaar | Prijzen op aanvraag | Website | |
| 6 | Ideaal voor beheer van meerdere clusters | Gratis abonnement + proefperiode van 45 dagen + demo beschikbaar | Vanaf $1,045/jaar (jaarlijks gefactureerd) | Website | |
| 7 | Het beste voor directe klonen van applicaties | Gratis proefperiode van 15 dagen beschikbaar | Vanaf €9/maand | Website | |
| 8 | Beste voor een ervaring zonder operationele overhead | Gratis abonnement beschikbaar | Prijs op aanvraag | Website | |
| 9 | Het meest geschikt voor multicloudbeheer | Niet beschikbaar | Prijs op aanvraag | Website | |
| 10 | Het beste voor serverloze functies | Gratis abonnement + gratis proefperiode van 14 dagen + gratis demo beschikbaar | Vanaf $1,500/maand | Website |


Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Beoordelingen van de beste Kubernetes-alternatieven
Hieronder vind je mijn uitgebreide samenvattingen van de beste Kubernetes-alternatieven die op mijn selectie terecht zijn gekomen. In mijn beoordelingen worden de belangrijkste functies, voor- en nadelen, integraties en ideale gebruiksscenario’s van elke tool uitgebreid besproken, zodat je de beste optie voor jou kunt vinden.
 Beste keuze voor vereenvoudigde bedrijfsvoering
- Gratis proefperiode van 30 dagen + gratis demo beschikbaar
- Vanaf $500/maand
Visit WebsiteCustomer Rating:5/5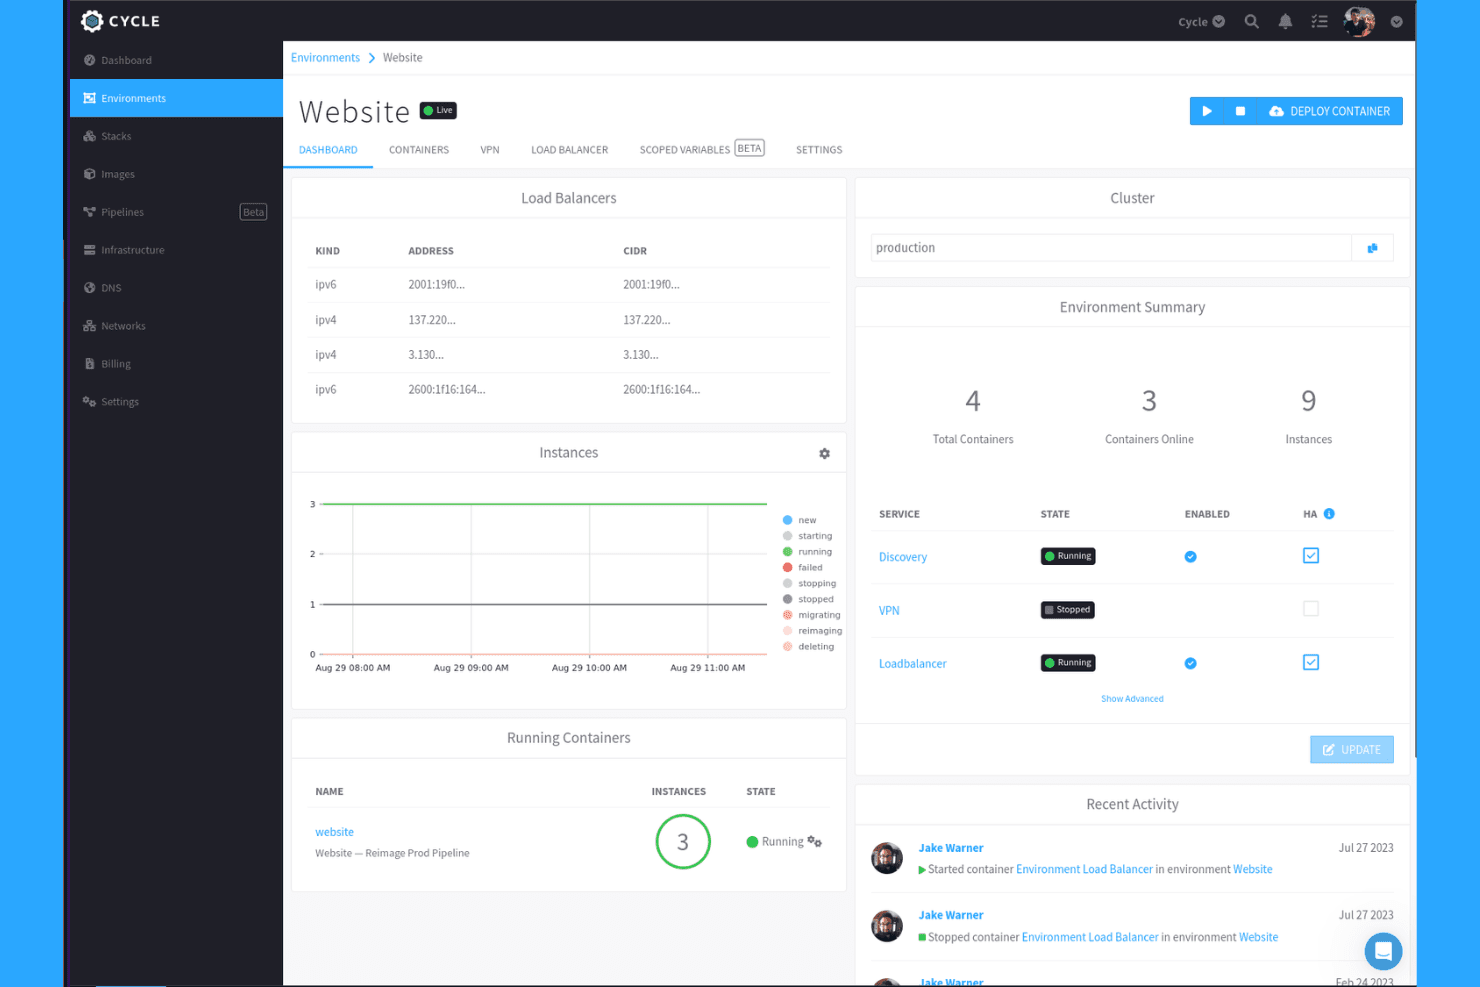
Cycle toont de status van omgevingen, belastingverdelers en containers in één oogopslag. Cycle is een platform voor containerorkestratie dat aantrekkelijk is voor platform-engineering- en DevOps-teams die containers, VM's en functies willen beheren in cloudinfrastructuur, lokale infrastructuur en infrastructuur op fysieke servers zonder de operationele complexiteit van het zelf uitvoeren van Kubernetes.
Voor wie is Cycle het meest geschikt?
Cycle is zeer geschikt voor platform-engineeringteams die containers, VM's en functies willen beheren in cloudinfrastructuur en infrastructuur op fysieke servers zonder zelf een Kubernetes-besturingsvlak te bouwen en te onderhouden.
Waarom ik voor Cycle koos
Ik koos Cycle als een van de beste opties omdat het het volledige Kubernetes-besturingsvlak vervangt door één beheerd platform dat updates van besturingssystemen, kernelpatches en upgrades van omgevingen en services automatisch afhandelt. Wat ik vooral goed vind, is dat het containers, VM's en functies tegelijk beheert in cloudinfrastructuur en infrastructuur op fysieke servers, zodat mijn team niet voor elk type werklast met afzonderlijke tools hoeft te werken. Ingebouwde servicedetectie, belastingverdeling en drempelgebaseerde automatische schaalvergroting zijn direct beschikbaar en vereisen geen extra configuratie.
Belangrijkste functies van Cycle
- Regenboogimplementaties: Voer meerdere versies van een applicatie tegelijk uit en verschuif het verkeer ertussen om updates en terugdraaiingen zonder downtime te realiseren.
- Omgevingsstapels (omgevingen als code): Definieer de volledige toestand van een omgeving in JSON- of YAML-bestanden, rechtstreeks afkomstig uit een Git-opslagplaats voor workflows in GitOps-stijl.
- Versleuteld netwerk met een maasstructuur: Cycle maakt automatisch een privé-netwerk zonder configuratie aan dat versleuteld is en alle verbonden knooppunten en providers omvat.
- Drempelgebaseerde automatische schaling van instanties: Stel drempelwaarden in voor CPU, RAM, netwerkverbindingen of doorvoer om automatische schaalvergroting te activeren, met configureerbare minima, maxima en schaalstappen.
Integraties van Cycle
Cycle biedt gedocumenteerde native integraties met AWS, GCP en Vultr. Het ondersteunt CI/CD-triggers zoals GitHub Actions en biedt een REST API met webhooks voor aangepaste integraties.
Pros and Cons
Pros:
- Automatiseert routinematig onderhoud en vermindert de personeelsbehoefte voor DevOps
- Ingebouwde servicedetectie en belastingverdeling
- Voert containers, VM's en functies samen uit
Cons:
- Ondersteuning voor alleen x86 sluit ARM-randknooppunten uit
- CLI blijft niet beschikbaar, waardoor op terminals gebaseerde workflows beperkt worden
Learn more about Cycle: Het meest geschikt voor Kubernetes in ondernemingen
- Gratis demonstratie beschikbaar
- Prijs op aanvraag
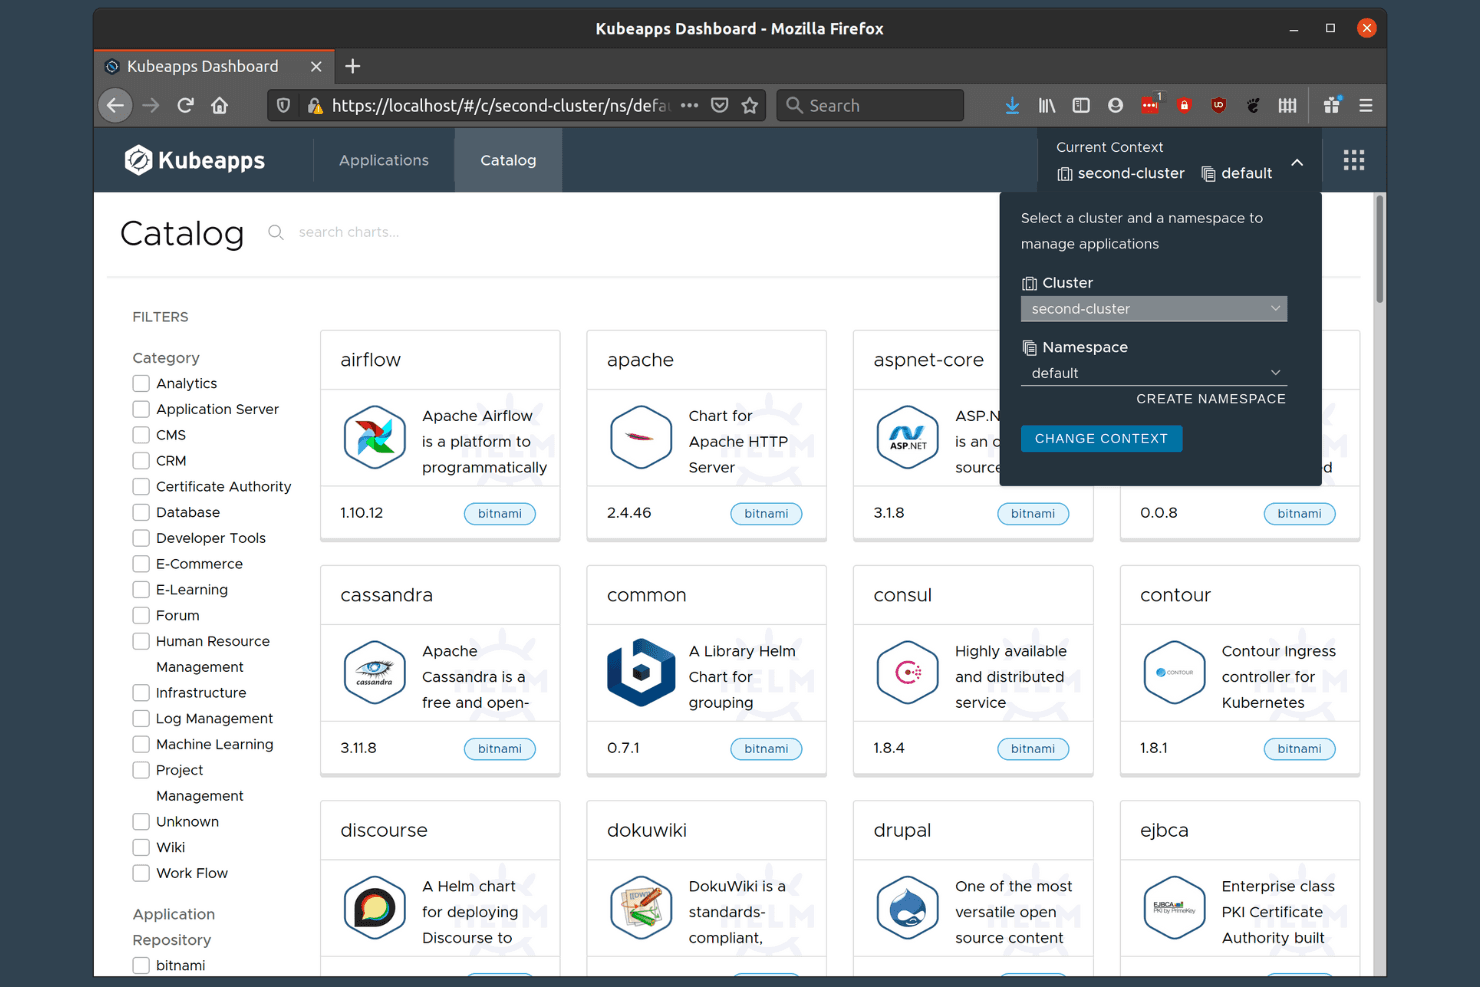
Met VMware Tanzu kunnen gebruikers apps via een catalogus in meerdere clusters implementeren. VMware Tanzu Kubernetes Grid Integrated is een Kubernetes-platform voor ondernemingen, gebouwd voor organisaties die VMware-infrastructuur gebruiken. Het biedt levenscyclusbeheer voor meerdere clusters, NSX-T-netwerken en diepgaande vSphere-integratie voor teams die Kubernetes op grote schaal beheren.
Voor wie is VMware Tanzu voor Kubernetes-beheer het meest geschikt?
VMware Tanzu Kubernetes Grid Integrated is ontwikkeld voor IT-teams van ondernemingen die al VMware-infrastructuur gebruiken en behoefte hebben aan Kubernetes voor meerdere clusters op productieniveau, met diepgaande vSphere-integratie.
Waarom ik VMware Tanzu voor Kubernetes-beheer heb gekozen
Ik heb VMware Tanzu Kubernetes Grid Integrated gekozen als mijn belangrijkste keuze voor Kubernetes in ondernemingen, omdat het speciaal is ontwikkeld voor teams die sterk afhankelijk zijn van de VMware-stack. De beheerconsole beheert de levenscyclus van meerdere clusters, waaronder het maken, schalen en upgraden van clusters, zonder de vSphere-omgeving te verlaten die je team al kent. NSX-T-netwerken voegen microsegmentatie en handhaving van beveiligingsbeleid op clusterniveau toe. Dat is belangrijk wanneer je gereguleerde workloads of workloads voor meerdere tenants uitvoert binnen VMware Cloud Foundation.
Belangrijkste functies van VMware Tanzu voor Kubernetes-beheer
- Versleuteling van etcd-geheimen: Kubernetes-profielen kunnen versleuteling inschakelen voor geheimen die in etcd zijn opgeslagen, zodat gevoelige clustergegevens veilig blijven wanneer ze niet actief worden gebruikt.
- Certificaatrotatie: De opdracht
tkgi rotate-certificatesroteert TLS-certificaten voor onderdelen van het besturingsvlak en beheerde clusters. - Rolgebaseerde toegangscontrole: De beheerconsole biedt afzonderlijke rollen — clusterbeheerder, clusterbeheerder met alleen-lezenrechten en clusterbeheerder voor clusterbeheer — elk met afgebakende machtigingen.
- Ondersteuning voor implementatie in geïsoleerde omgevingen: Het virtuele apparaat van de beheerconsole ondersteunt implementatie in zowel omgevingen met internetverbinding als geïsoleerde omgevingen.
Integraties van VMware Tanzu voor Kubernetes-beheer
Gedocumenteerde integraties zijn onder meer Tanzu Mission Control, Tanzu Service Mesh, NSX-T, vSphere Cloud Native Storage, Harbor, Ops Manager, LDAP, UAA en Tanzu Application Platform. Een Kubernetes-API ondersteunt aangepaste integraties.
Pros and Cons
Pros:
- Gecertificeerde Kubernetes-runtime ondersteunt conforme workloads
- Geautomatiseerde levenscyclusbewerkingen voor clusters op vSphere
- Implementatie in geïsoleerde omgevingen ondersteunt afgeschermde omgevingen
Cons:
- De omvangrijke beheerinfrastructuur vergroot de voetafdruk
- Voor het schalen van clusters ontbreekt gedocumenteerde automatische schaling van workloads
Learn more about VMware Tanzu for Kubernetes Operations: Het beste voor veilige containerisatie
- Gratis proefversie + demo beschikbaar
- Prijs op aanvraag
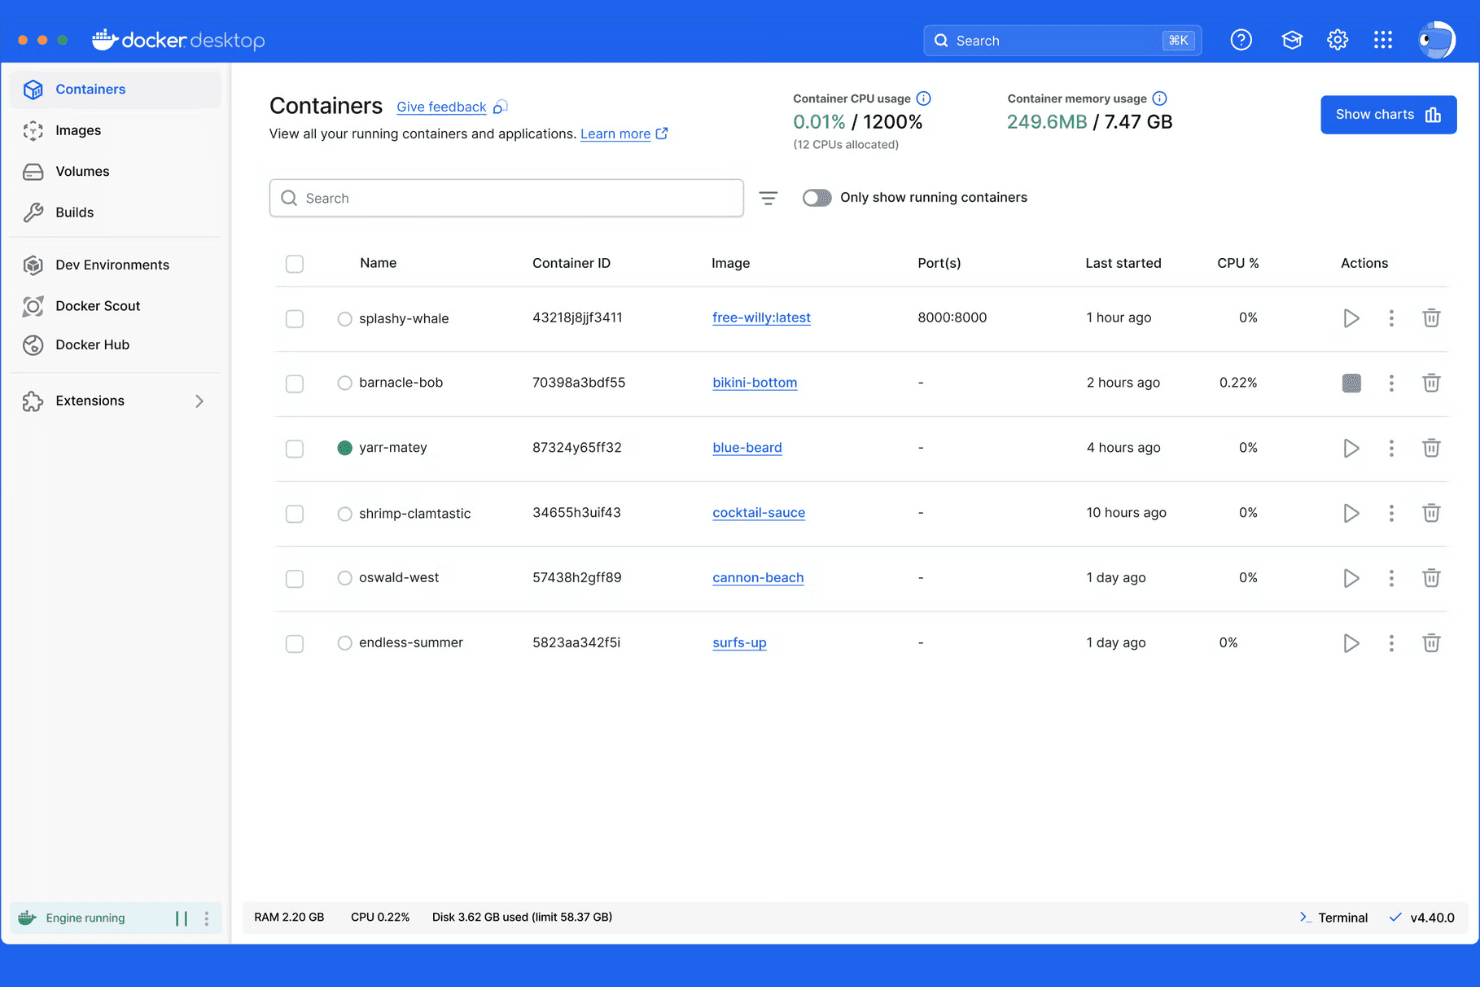
Met Docker Desktop kunnen gebruikers actieve containers in één oogopslag controleren en beheren. Mirantis Kubernetes Engine (voorheen Docker Enterprise) is een containerorkestratieplatform op ondernemingsniveau, gebouwd voor teams die Kubernetes- en Swarm-clusters willen beheren in cloud-, on-premises- en edge-omgevingen vanuit één beheervlak.
Voor wie is Docker Enterprise het meest geschikt?
Docker Enterprise is zeer geschikt voor grote ondernemingen en gereguleerde sectoren die behoefte hebben aan gecentraliseerd beheer van Kubernetes- en Swarm-clusters, met ingebouwde FIPS-gevalideerde versleuteling en volgens STIG geharde beveiliging.
Waarom ik voor Docker Enterprise heb gekozen
Ik heb Docker Enterprise (nu Mirantis Kubernetes Engine) gekozen als een van de beste oplossingen, omdat het beveiligingsniveau ervan in de markt voor containeroplossingen voor ondernemingen bijzonder moeilijk te evenaren is. Het wordt geleverd met volgens FIPS 140-2/140-3 gevalideerde versleuteling en ingebouwde DISA STIG-verharding, wat enorm belangrijk is wanneer je workloads uitvoert in gereguleerde of van netwerken geïsoleerde omgevingen. Ik waardeer ook dat je Kubernetes- en Swarm-clusters naast elkaar kunt beheren vanuit één beheervlak, waarbij RBAC en integratie met identiteitsbeheer ervoor zorgen dat de toegang tot elk cluster strikt wordt afgebakend.
Belangrijkste functies van Docker Enterprise
- Beheer van de clusterlevenscyclus: MKE kan MKE- en k0s-clusters inrichten, overnemen en gedurende hun levenscyclus beheren in meerdere infrastructuren, waaronder EKS, AKS en GKE, door een kubeconfig voor bestaande clusters aan te leveren.
- Declaratieve GitOps-bewerkingen: Clusterconfiguratie, auditing, planning, netwerken en versleuteling van geheimen worden allemaal beheerd via een declaratief configuratiebestand met op GitOps gebaseerd levenscyclusbeheer.
- Stapsgewijze updates met automatische terugdraaiing: MKE voert updates stapsgewijs uit om downtime van workloads te beperken en kan een wijziging automatisch terugdraaien als er tijdens een upgrade een probleem optreedt.
- Privé-beeldregister: MKE integreert met Mirantis Secure Registry om teams een intern, vertrouwd register te bieden voor het opslaan en beheren van containerimages.
Integraties van Docker Enterprise
Mirantis Kubernetes Engine documenteert ingebouwd gebruik van Calico voor netwerken, NGINX voor inkomend verkeer en Mirantis Secure Registry voor privé-containerimages. Het biedt ook een REST API via HTTPS voor aangepaste integraties.
Pros and Cons
Pros:
- Gecentraliseerde gebruikersinterface vereenvoudigt bewerkingen met meerdere clusters
- Het installatieprogramma verbergt de complexiteit van het instellen van Kubernetes
- Ondersteuning voor draagbare clusters maakt hybride omgevingen mogelijk
Cons:
- Automatische schaalvergroting op locatie blijft beperkt
- De installatie van netwerken kan handmatige probleemoplossing vereisen
Learn more about Docker Enterprise:
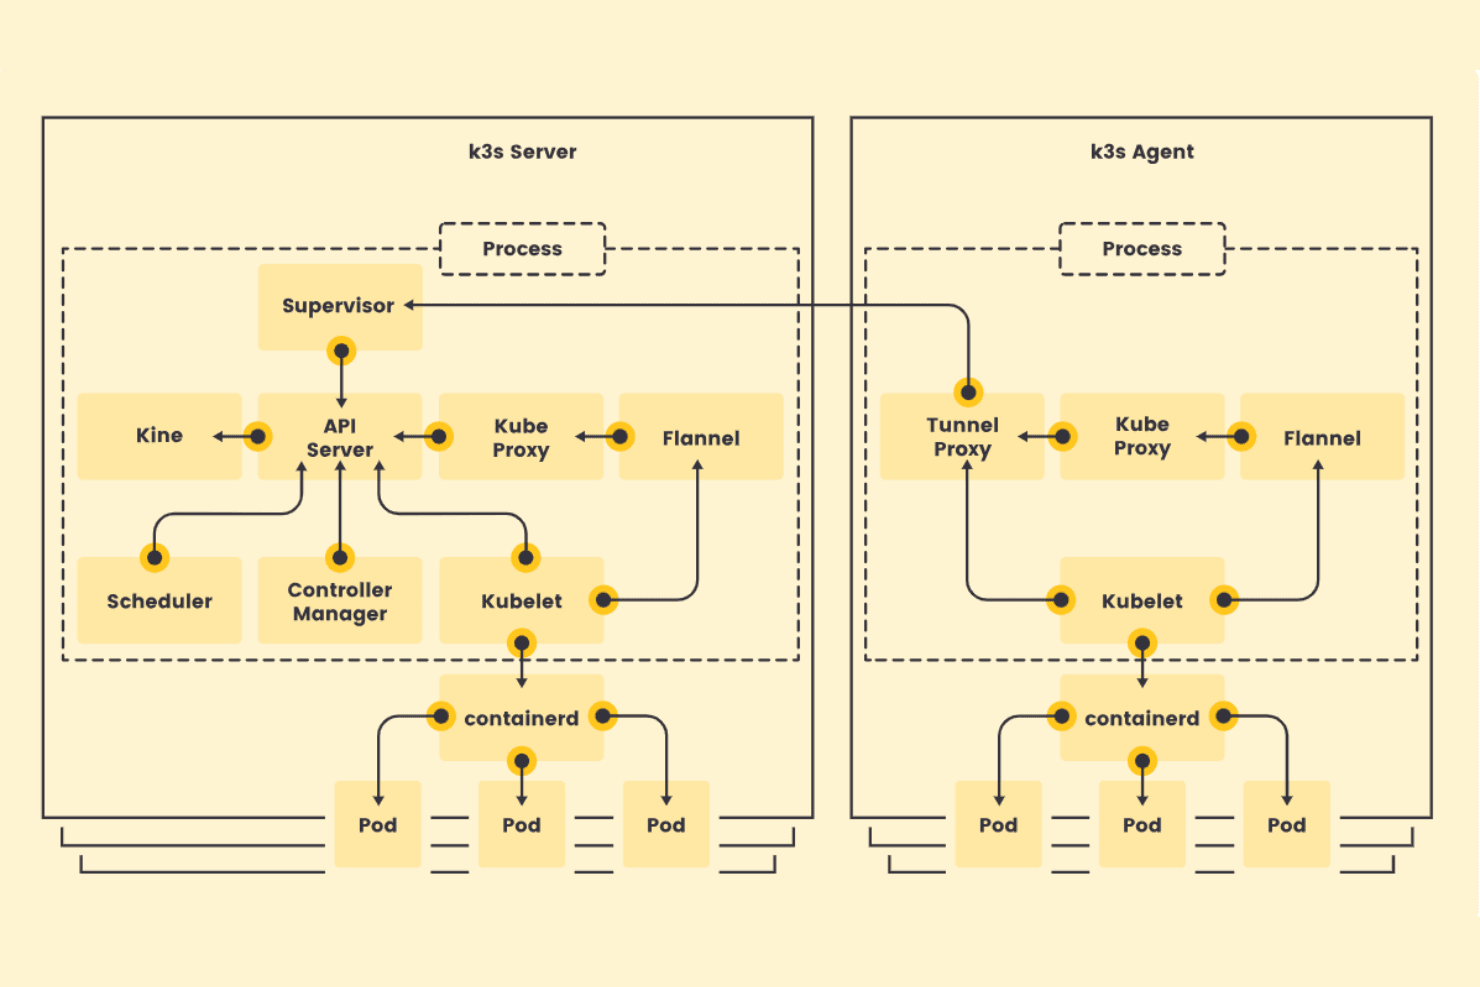
K3s scheidt server- en agentcomponenten voor lichtgewicht Kubernetes. K3s is een lichtgewicht, door CNCF gecertificeerde Kubernetes-distributie van SUSE die de volledige Kubernetes-API verpakt in één binair bestand, waardoor het een praktische keuze is voor teams die containerworkloads uitvoeren in omgevingen met beperkte resources, op afgelegen locaties of aan de rand van het netwerk.
Voor wie is K3s het meest geschikt?
K3s is zeer geschikt voor teams die gecontaineriseerde workloads implementeren op edgehardware, IoT-apparaten of infrastructuur op basis van ARM, waar beperkte resources een volledige Kubernetes-installatie uitsluiten.
Waarom ik voor K3s heb gekozen
Ik heb voor K3s gekozen omdat het speciaal is ontwikkeld voor omgevingen waarin een volledige Kubernetes-installatie simpelweg niet past: ARM-apparaten, IoT-hardware en externe edgeknooppunten met zeer beperkte resources. Dankzij de verpakking als één binair bestand kan ik met één opdracht een gecertificeerd Kubernetes-cluster laten draaien op een Raspberry Pi of een ARM64-edgeapparaat, zonder de API's te verwijderen die ik daadwerkelijk nodig heb. Ik waardeer ook dat CoreDNS, Traefik en ServiceLB meegeleverd worden, zodat serviceontdekking en ingress direct werken, zelfs op hardware met 512 MB RAM per agentknooppunt.
Belangrijkste functies van K3s
- Door CNCF gecertificeerde Kubernetes-API: K3s blijft volledig compatibel met de Kubernetes-API, zodat bestaande ecosysteemtools, Helm-diagrammen en manifests zonder aanpassingen werken.
- Versleuteling van geheimen in rust: K3s bevat een
secrets-encrypt-tool waarmee je versleutelingssleutels voor geheimen rechtstreeks vanaf de opdrachtregel kunt inschakelen, rouleren en opnieuw versleutelen. - CIS-verhardingsrichtlijn: K3s wordt geleverd met gedocumenteerde configuratierichtlijnen voor de CIS-benchmark, met aandacht voor auditlogging, podbeveiliging, RBAC en netwerkbeleid.
- Integratie met de systeem-upgradecontroller: Met declaratieve upgradeplannen kun je specifieke K3s-versies selecteren, gelijktijdigheid van knooppunten instellen en upgradevensters plannen zonder handmatige tussenkomst.
K3s-integraties
Ingebouwde integraties zijn niet duidelijk gedocumenteerd. K3s stelt de Kubernetes-API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Installaties met één binair bestand zijn geschikt voor ARM-edgeknooppunten
- Werkknooppunten kunnen met één opdracht worden toegevoegd, waardoor uitbreiding van het cluster eenvoudiger wordt
- Gebundelde netwerkfunctionaliteit volstaat voor kleine clusters
Cons:
- Voor hoge beschikbaarheid kan extra configuratie nodig zijn
- Geen gedocumenteerde besturing voor automatische workloadschaling
Learn more about K3s: Het beste voor cloud-native beheer
- Gratis abonnement beschikbaar
- Prijzen op aanvraag
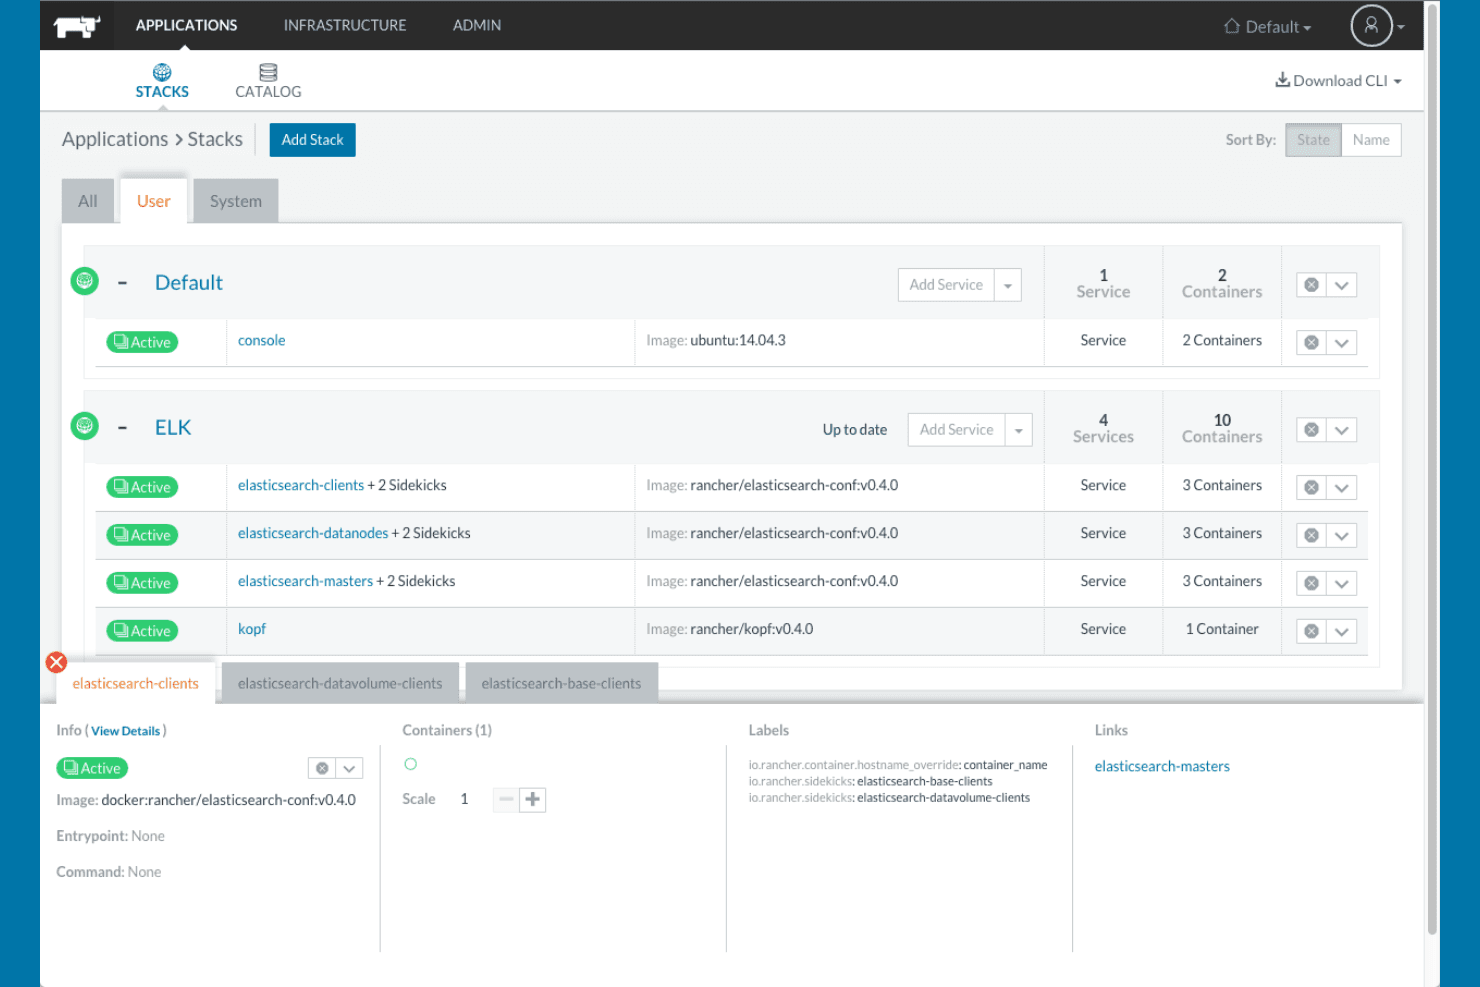
Rancher organiseert gecontaineriseerde services in stacks met een actuele status. Rancher is een open-source Kubernetes-beheerplatform van SUSE waarmee platformingenieurs en infrastructuurverantwoordelijken meerdere clusters in lokale, cloud- en edge-omgevingen kunnen inrichten, beveiligen en beheren vanuit één interface.
Voor wie is Rancher het meest geschikt?
Rancher is zeer geschikt voor platformingenieurs en IT-infrastructuurverantwoordelijken die meerdere Kubernetes-clusters beheren in hybride of multicloudomgevingen.
Waarom ik voor Rancher heb gekozen
Ik heb Rancher gekozen als een van de beste opties, omdat dit de tool is die ik zou gebruiken voor het beheer van Kubernetes in een daadwerkelijk gemengde omgeving. Met de Fleet GitOps-engine kan mijn team consistente configuraties tegelijkertijd naar tientallen clusters uitrollen, ongeacht of die clusters op EKS, fysieke servers of resourcearme edge-nodes met K3s draaien. Die distributie van K3s als één binair bestand onderscheidt Rancher echt: deze draait met slechts 1 CPU-kern en 512 MB RAM per agent, waardoor beheer van cloudinfrastructuur zelfs aan de edge praktisch wordt.
Belangrijkste functies van Rancher
- Toegangsbeheer voor meerdere clusters: Centraliseer authenticatie en RBAC voor al je Kubernetes-clusters door verbinding te maken met identiteitsproviders zoals Active Directory, Okta en OpenLDAP.
- Beoordeling aan de hand van CIS-benchmarks: Beoordeel clusterconfiguraties rechtstreeks vanuit de Rancher-interface aan de hand van aanbevolen werkwijzen uit CIS-benchmarks.
- Horizontale autoscaling van pods: Beheer HPA's via de gebruikersinterface om workloads automatisch te schalen op basis van CPU- en geheugengebruik.
- NeuVector-containerbeveiliging: Voer geautomatiseerde beveiligingscontroles, scans van CI/CD-pijplijnen en auditwerkstromen uit voor al je containeromgevingen.
Integraties van Rancher
Rancher kan worden geïntegreerd met Amazon EKS, Azure Kubernetes Service, Google Kubernetes Engine, Active Directory, Okta, OpenLDAP, Prometheus, Grafana, Istio en Jenkins. Het ondersteunt ook GitLab- en Fleet-werkstromen, plus een Rancher Kubernetes API voor aangepaste integraties.
Pros and Cons
Pros:
- Gecentraliseerd inzicht in clusters helpt bij het oplossen van problemen
- Implementaties met een kleine voetafdruk zijn geschikt voor beperkte edge-locaties
- Werkstromen op basis van repositories coördineren wijzigingen in meerdere clusters
Cons:
- Problemen met upgrades kunnen de clusteractiviteiten verstoren
- De terminologie kan nieuwe operators overweldigen
Learn more about Rancher: Ideaal voor beheer van meerdere clusters
- Gratis abonnement + proefperiode van 45 dagen + demo beschikbaar
- Vanaf $1,045/jaar (jaarlijks gefactureerd)
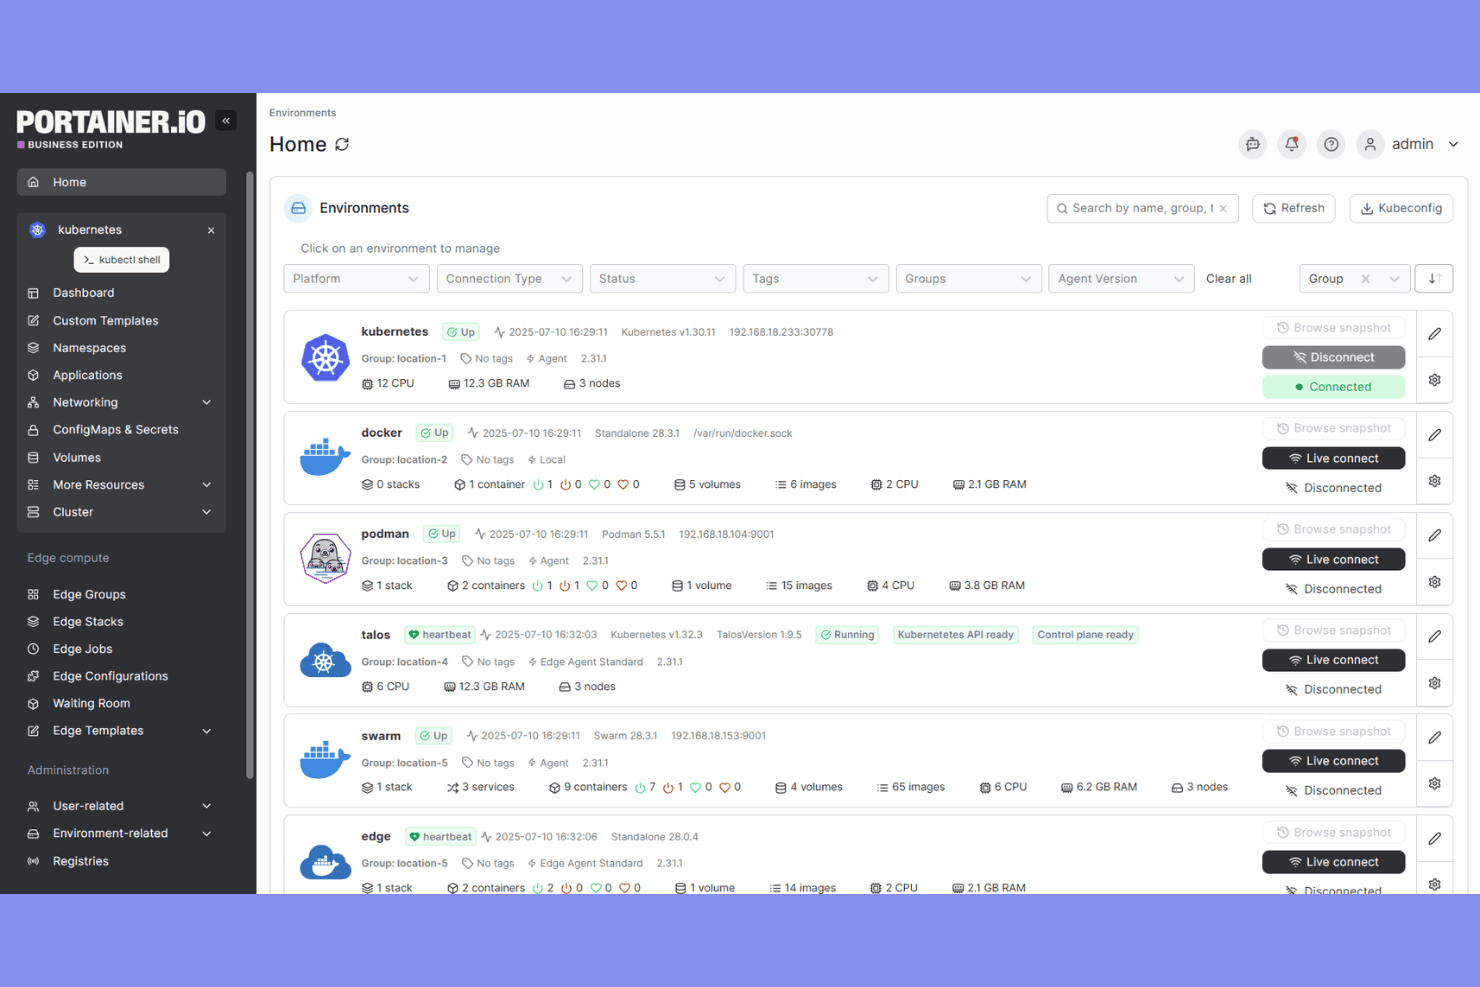
Met Portainer kunnen gebruikers meerdere containeromgevingen vanuit één dashboard beheren. Portainer is een zelfgehost platform voor containerbeheer waarmee platformengineers en infrastructuurverantwoordelijken Kubernetes-, Docker-, Swarm- en Podman-omgevingen vanuit één webgebaseerde console kunnen beheren.
Voor wie is Portainer het meest geschikt?
Portainer is zeer geschikt voor platformengineers en infrastructuurverantwoordelijken die gemengde containeromgevingen—Kubernetes, Docker, Swarm en Podman—vanuit één console moeten beheren.
Waarom ik voor Portainer heb gekozen
Ik heb Portainer gekozen als een van de beste oplossingen omdat het beheer van meerdere clusters binnen verschillende Kubernetes-distributies, Docker, Swarm en Podman vanuit één console mogelijk maakt. Ik waardeer hoe het mijn team in staat stelt clusters te groeperen, RBAC-beleidsregels voor de hele vloot toe te passen en GitOps-implementaties uit te rollen over EKS-, AKS-, GKE- en omgevingen op fysieke servers zonder van hulpmiddel te wisselen. De ondersteuning voor agents voor edge-locaties, waarmee verbinding kan worden gemaakt met locaties achter NAT en firewalls zonder inkomende poorten te openen, maakt het beheer van losgekoppelde of externe clusters daadwerkelijk praktisch.
Belangrijkste functies van Portainer
- Automatisering van GitOps-implementaties: Implementeer applicaties rechtstreeks vanuit Git-opslagplaatsen of Helm-charts, met automatische herimplementatie die wordt geactiveerd door wijzigingen in de opslagplaats via periodieke controle of webhooks.
- Beheer van OPA Gatekeeper-beleidsregels: Implementeer en beheer Open Policy Agent Gatekeeper en het bijbehorende toelatingsbeleid voor verschillende omgevingen rechtstreeks via de Portainer-interface.
- LDAP-, Active Directory- en OIDC-authenticatie: Integreer met je bestaande bedrijfsdirectory, zodat gebruikers zich authenticeren via bestaande identiteitsproviders in plaats van via een afzonderlijke opslag voor inloggegevens.
- Auditlogdoorschakeling op basis van syslog: Exporteer authenticatie- en gebruikersactiviteitslogs naar syslog-compatibele SIEM-ontvangers, waaronder Splunk, Microsoft Sentinel en Elastic Security, met behulp van TLS/mTLS.
Integraties van Portainer
Portainer biedt native integraties met LDAP, Active Directory, OIDC, Sidero Omni en OneUptime. Het ondersteunt syslog-doorschakeling naar Splunk, Microsoft Sentinel, Elastic Security, OpenSearch Security en Wazuh, plus een HTTP API voor aangepaste integraties.
Pros and Cons
Pros:
- Beheer Kubernetes- en Docker-vloten samen
- Beoordelaars prijzen de snelle installatie voor eenvoudige omgevingen
- Agents voor edge-locaties bereiken locaties achter firewalls
Cons:
- Portainer vervangt Kubernetes-orkestratie niet
- Voor schaling zijn handmatige wijzigingen van het aantal replica's vereist
Learn more about Portainer: Het beste voor directe klonen van applicaties
- Gratis proefperiode van 15 dagen beschikbaar
- Vanaf €9/maand
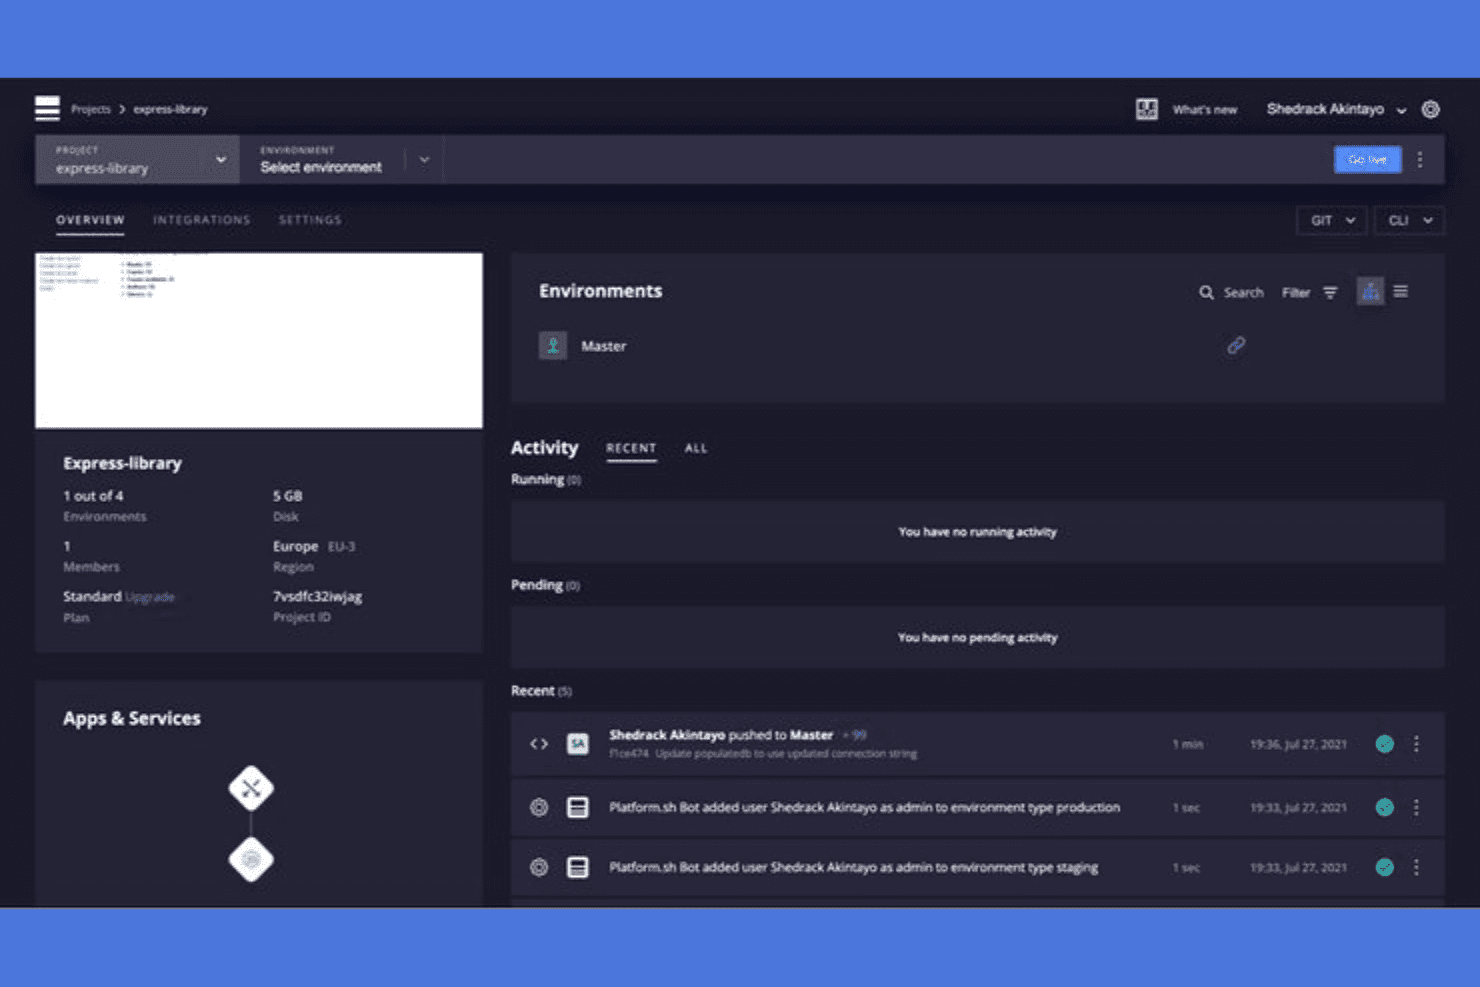
Platform.sh biedt gebruikers een uniform overzicht van omgevingen en activiteitenlogboeken. Upsun is een PaaS-platform dat infrastructuur, containerbuilds en implementaties afhandelt via Git-gestuurde workflows. Daarmee is het een praktische optie voor DevOps-teams en IT-infrastructuurverantwoordelijken die multi-cloudapplicaties willen uitvoeren zonder zelf Kubernetes-clusters te beheren.
Voor wie is Platform.sh het meest geschikt?
Platform.sh (nu Upsun) is zeer geschikt voor DevOps-teams en IT-infrastructuurverantwoordelijken die Git-gestuurde implementaties en op branches gebaseerde voorbeeldomgevingen willen, zonder hun eigen infrastructuur te hoeven beheren.
Waarom ik voor Platform.sh heb gekozen
Ik heb Platform.sh (nu Upsun) in mijn topkeuzes opgenomen omdat het klonen van omgevingen op basis van branches echt een van de meest praktische functies is die ik heb gezien voor teams die parallelle workloads uitvoeren. Wanneer je een nieuwe Git-branch pusht, maakt Upsun direct een volledige voorbeeldomgeving aan, inclusief een kopie van de databases, services en routeringsconfiguratie van de bovenliggende omgeving. Daardoor kan ik een databasemigratie of een wijziging in de serviceconfiguratie testen aan de hand van een productieachtige kloon, zonder de liveomgeving aan te raken.
Belangrijkste functies van Platform.sh
- Automatisch schalen op basis van CPU en geheugen: Stel drempelgebaseerde regels voor automatisch schalen in voor applicaties, achtergrondprocessen en alleen-lezenreplica's van databases, met configureerbare instantielimieten en afkoelperioden per omgeving.
- Implementatie in meerdere clouds: Implementeer via AWS, Azure, Google Cloud, IBM en OVHcloud met één uniforme gereedschapsketen, zonder je stack voor elke provider opnieuw te configureren.
- Op rollen gebaseerd toegangsbeheer: Wijs per gebruiker aangepaste machtigingen voor projecten en omgevingstypen toe, met optionele MFA-verplichting en SSO via providers zoals Okta en Microsoft Entra ID.
- Realtime doorsturen van logboeken: Stuur applicatie- en infrastructuurlogboeken in realtime door naar de externe bestemming van je voorkeur voor gecentraliseerde monitoring en incidentrespons.
Integraties van Platform.sh
Platform.sh biedt native integraties met GitHub, GitLab en Bitbucket voor workflows met branches en pull- of mergeverzoeken. Het biedt ook hulpmiddelen voor activiteitsscripts voor Slack en Jira, plus een REST API, PHP SDK en Node.js SDK voor aangepaste integraties.
Pros and Cons
Pros:
- Klonen van branches creëren productieachtige testomgevingen
- Beheerde hosting vermindert het clusteronderhoud voor teams
- Beoordelaars prijzen de geautomatiseerde implementaties en snelle voorbeeldomgevingen
Cons:
- YAML-configuratie kost tijd om te begrijpen
- Geen gedocumenteerde herplanning of herstel op knooppuntniveau
Learn more about Platform.sh: Beste voor een ervaring zonder operationele overhead
- Gratis abonnement beschikbaar
- Prijs op aanvraag
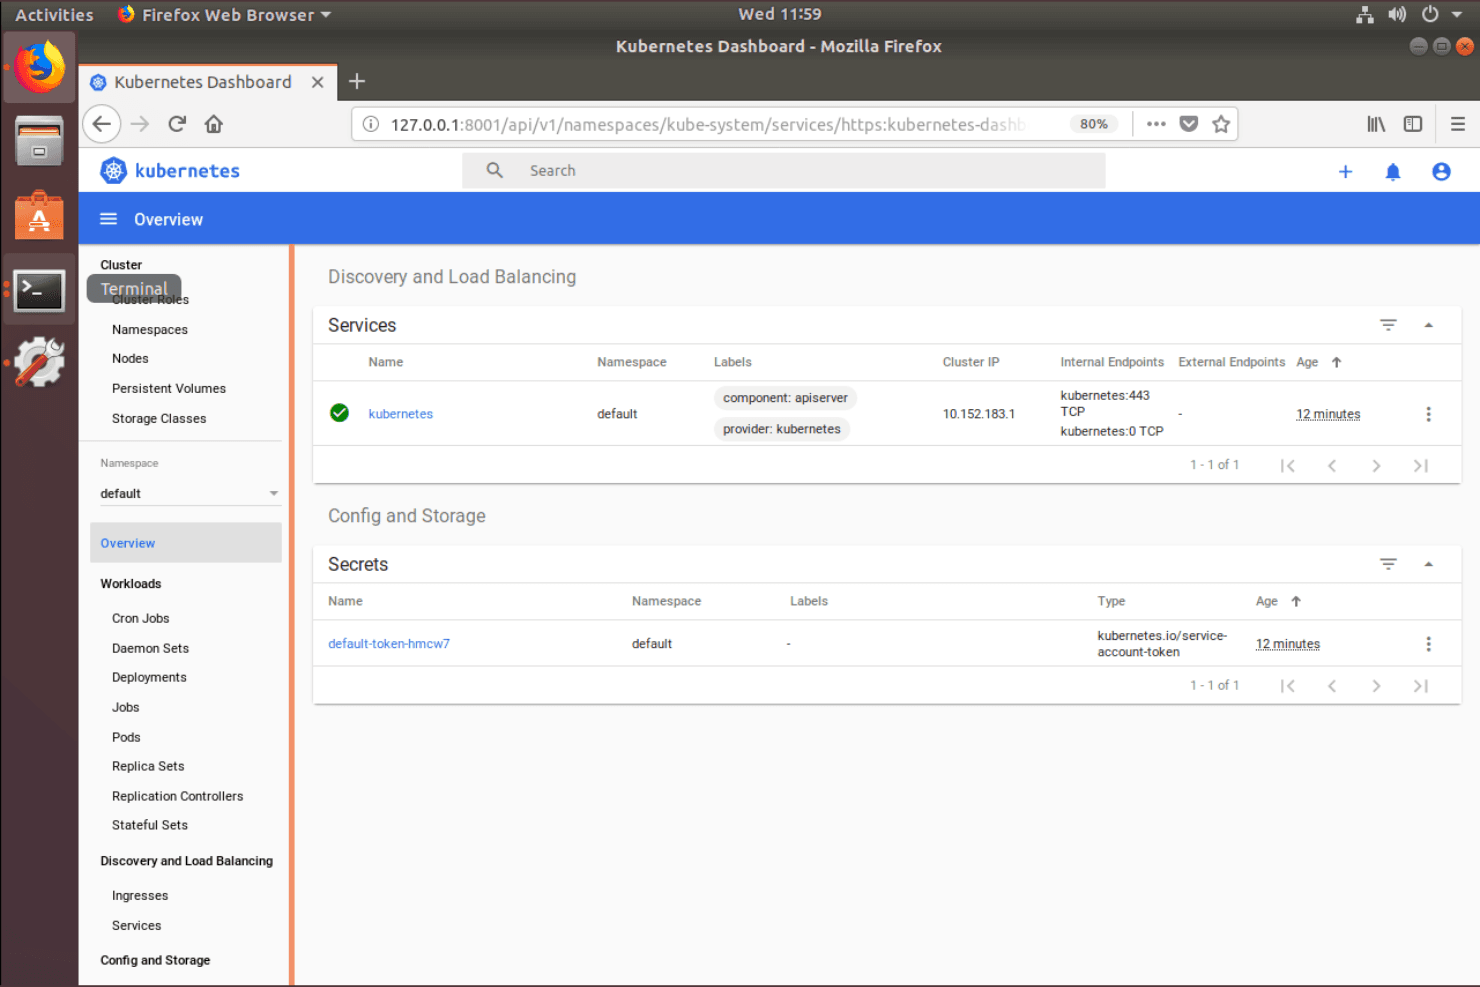
MicroK8s biedt een webdashboard om services en geheimen te monitoren. MicroK8s is Canonicals lichtgewicht Kubernetes-distributie die de volledige Kubernetes-stack van het upstreamproject in één snap verpakt, waardoor het een praktische keuze is voor teams die edge-implementaties, ontwikkelaarswerkstations of kleinschalige productieclusters uitvoeren zonder een speciaal operationeel team.
Voor wie is MicroK8s het meest geschikt?
MicroK8s is zeer geschikt voor teams die edge-implementaties, ontwikkelaarswerkstations of kleinschalige clusters uitvoeren waarbij het beperken van de operationele overhead prioriteit heeft.
Waarom ik voor MicroK8s heb gekozen
Ik heb MicroK8s gekozen als een van de beste opties, omdat het de aanduiding ‘zonder operationele overhead’ echt verdient: zodra je drie nodes samenvoegt, wordt hoge beschikbaarheid via Dqlite automatisch geactiveerd, zonder dat extra configuratie nodig is. Beveiligingsupdates worden standaard automatisch toegepast en bij een fout automatisch teruggedraaid, zodat clusters bijgewerkt blijven zonder handmatige tussenkomst. Ik vind het ook prettig dat je services zoals Prometheus, Istio of Linkerd met één enkele opdracht kunt in- of uitschakelen, waardoor de operationele overhead laag blijft, zelfs wanneer de stack groeit.
Belangrijkste functies van MicroK8s
- Strikte isolatie: Isoleert MicroK8s en de bijbehorende workloads, waarbij de toegang tot bestanden, systeembronnen en hardware wordt beperkt om het aanvalsoppervlak te verkleinen.
- Ondersteuning voor meerdere architecturen: Werkt op x86, ARM64, s390x en POWER9 en ondersteunt daarmee alles van cloudservers tot Raspberry Pi-hardware.
- Integratie met Cluster API (CAPI): Hiermee kun je de levenscyclus van clusters declaratief definiëren en beheren met YAML-manifesten, met ondersteuning voor AWS-, Azure-, GCP- en OpenStack-providers.
- Offline-installatie en installatie in een geïsoleerde omgeving: Ondersteunt het implementeren van clusters zonder internettoegang via een proxy, een spiegel van een privaat register of door images rechtstreeks toe te voegen.
Integraties van MicroK8s
MicroK8s bevat eigen add-ons en integraties voor Cluster API (CAPI), Prometheus, Istio, Linkerd, Jaeger, Knative en NVIDIA GPU Operator. Add-ons van de community omvatten Argo CD en KEDA, maar deze worden door derden onderhouden.
Pros and Cons
Pros:
- Clusters met drie nodes maken automatisch hoge beschikbaarheid mogelijk
- Beoordelaars prijzen de snelle installatie en implementatie
- Laag geheugengebruik is geschikt voor edge-clusters
Cons:
- Complexe configuraties brengen hiaten in de documentatie aan het licht
- Snap-verpakking maakt de overdraagbaarheid van clusters complexer
Learn more about MicroK8s: Het meest geschikt voor multicloudbeheer
- Niet beschikbaar
- Prijs op aanvraag
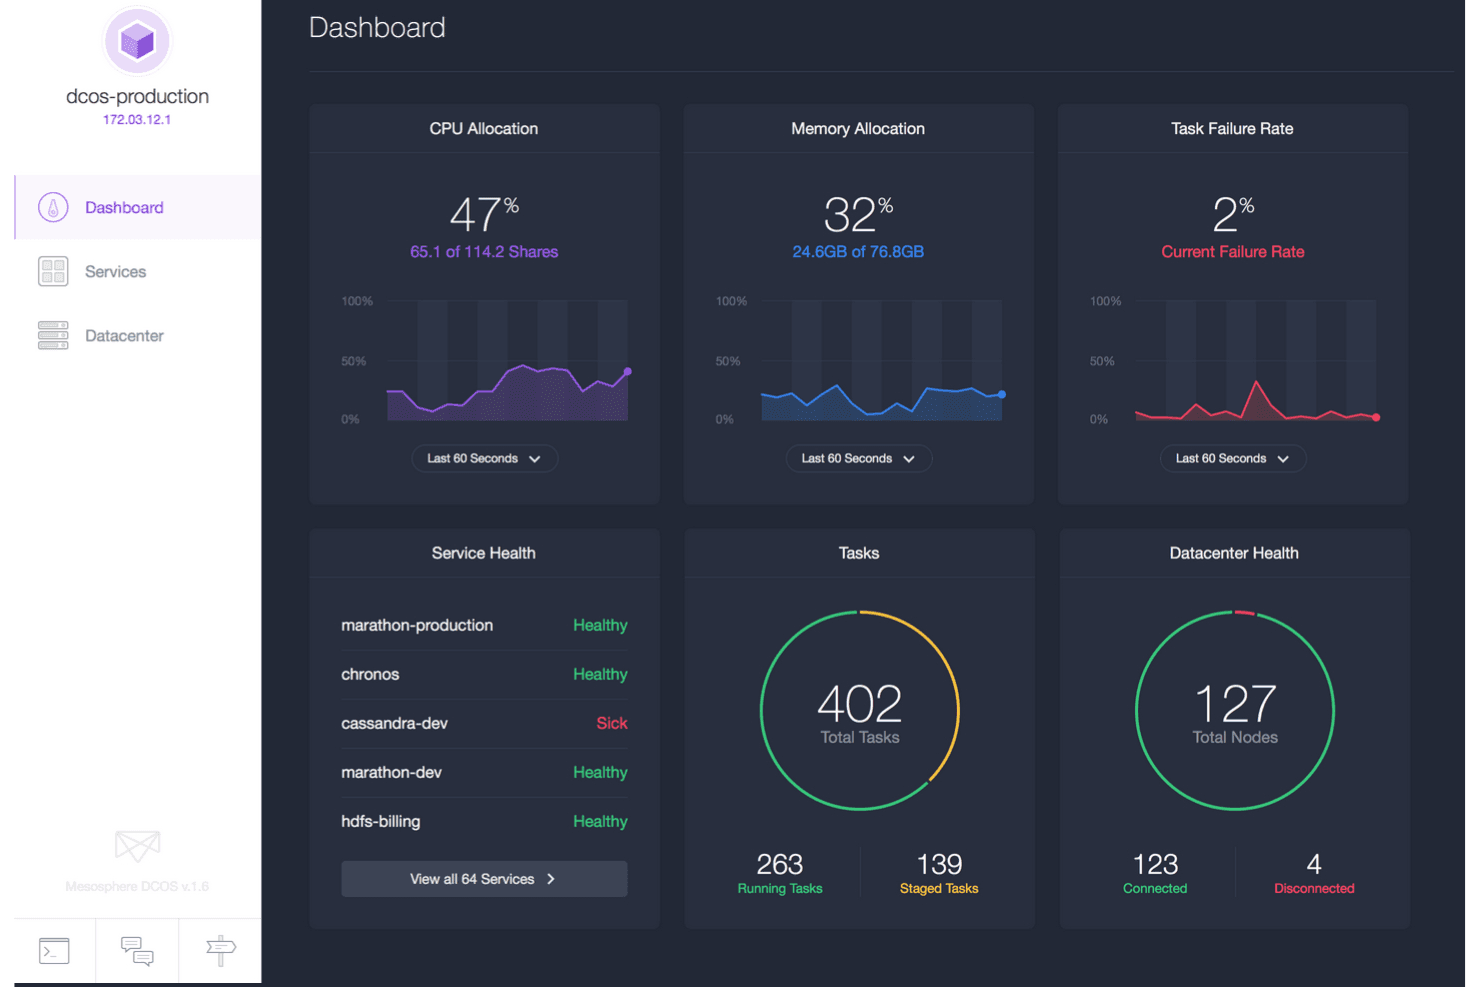
DC/OS centraliseert de clusterstatus, taken en resourcegegevens in één dashboard. DC/OS is een open-source gedistribueerd besturingssysteem dat is gebouwd op Apache Mesos en waarmee infrastructuurteams gecontaineriseerde workloads, legacytoepassingen en gedistribueerde services in cloud- en on-premisesomgevingen vanuit één interface kunnen implementeren en beheren.
Voor wie is DC/OS het meest geschikt?
DC/OS is geschikt voor infrastructuurteams die gemengde workloads—containers, legacyapps en dataservices—beheren in meerdere cloud- en on-premisesomgevingen vanuit één besturingsvlak.
Waarom ik voor DC/OS heb gekozen
Ik heb voor DC/OS gekozen omdat het een van de weinige orkestratieplatforms is die vanaf de basis zijn gebouwd om workloads in cloud- en on-premisesomgevingen vanuit één besturingsvlak te beheren. Het voert containers, legacyapps en gedistribueerde dataservices zoals Kafka en Spark naast elkaar uit, wat belangrijk is wanneer je infrastructuur niet volledig op één cloud is gericht. Ik waardeer ook dat het automatisch knooppuntstoringen detecteert en taken opnieuw plant, zonder dat je die herstelstappen handmatig hoeft te beheren.
Belangrijkste functies van DC/OS
- Servicecatalogus: Met een ingebouwde catalogus kun je gedistribueerde dataservices, databases, CI/CD-tools en bewakingsservices rechtstreeks via de GUI of CLI installeren.
- Implementatiestrategieën zonder downtime: DC/OS ondersteunt geleidelijke, blauw-groene en canary-implementatiepatronen om services tijdens updates beschikbaar te houden.
- Planning van meerdere workloads: DC/OS voert gecontaineriseerde apps, legacytoepassingen en gedistribueerde dataservices zoals Kafka en Spark naast elkaar uit op gedeelde infrastructuur.
- Geïntegreerde monitoring en logging: Operators kunnen meetwaarden op host-, service- en containerniveau volgen en toegang krijgen tot taaklogboeken zonder eerst de specifieke host of container te hoeven vinden.
Integraties van DC/OS
DC/OS heeft marktplaatsintegraties voor Confluent Platform en Apache Kafka, NGINX, NGINX Plus, Chef, Alluxio, Spark en Citrix NetScaler. Het biedt ook HTTP-API's voor aangepaste integraties en het verzamelen van operationele meetwaarden en logboeken.
Pros and Cons
Pros:
- Beheert cloud- en on-premisesclusters gezamenlijk
- Plant containers, legacyapps en dataservices
- Plant workloads opnieuw na knooppuntstoringen
Cons:
- Upgrades kunnen meer planning vereisen
- Een kleinere community biedt minder bronnen voor probleemoplossing
Learn more about D2iQ / Mesosphere DC/OS: 10Het beste voor serverloze functies
OpenFaaS
- Gratis abonnement + gratis proefperiode van 14 dagen + gratis demo beschikbaar
- Vanaf $1,500/maand
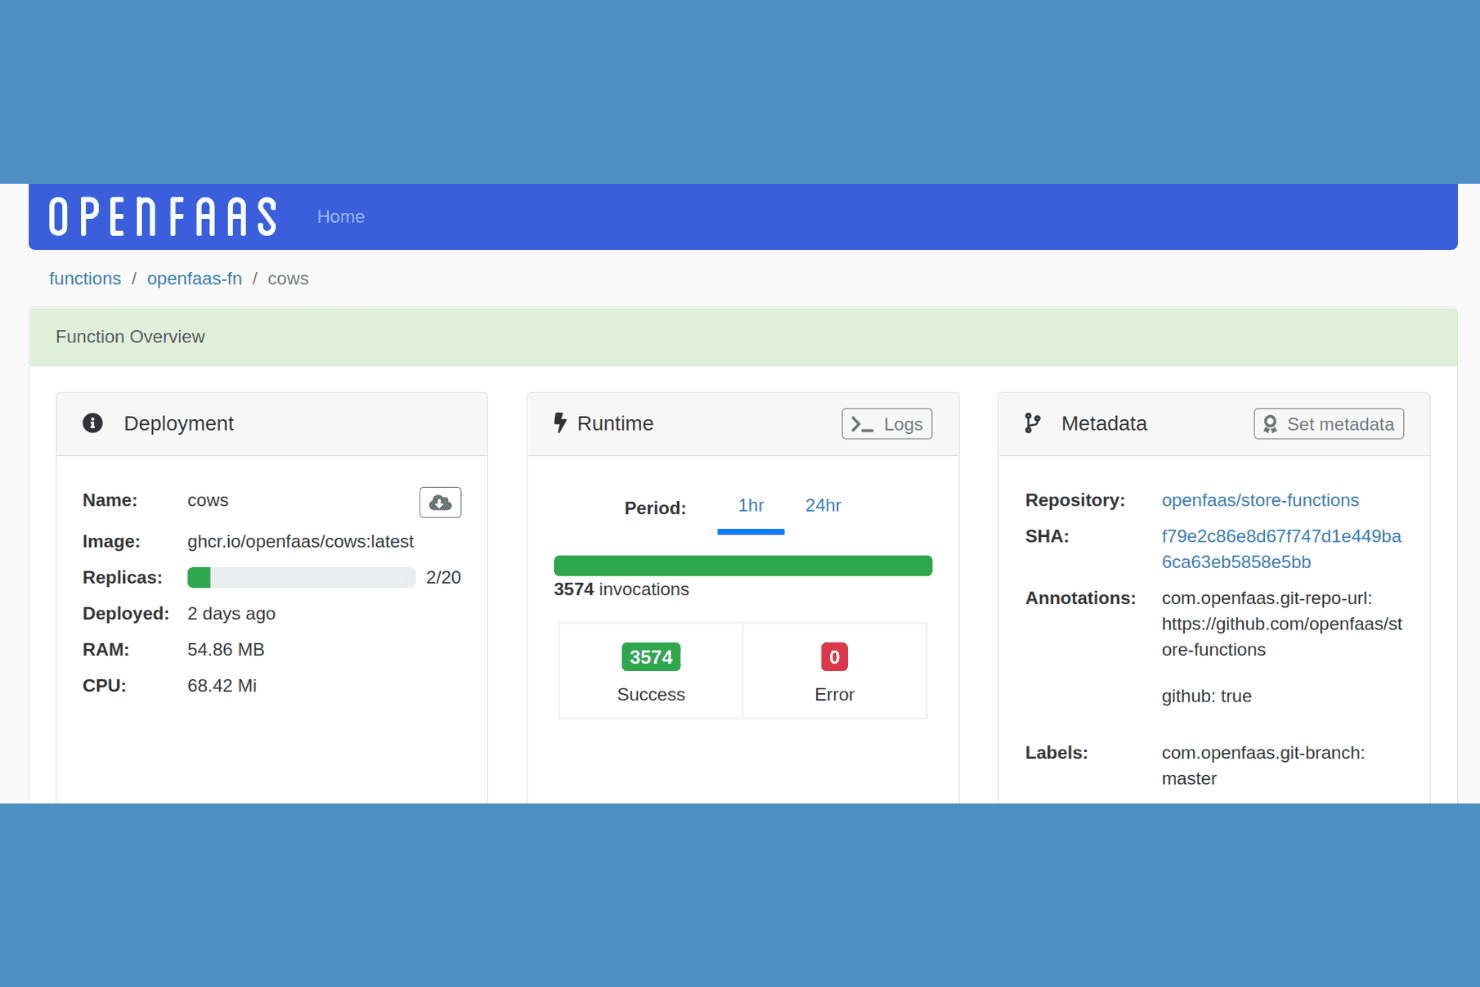
Met OpenFaaS kunnen gebruikers functie-aanroepen, replica's en runtime-statistieken monitoren. OpenFaaS is een platform voor serverloze functies waarmee teams gebeurtenisgestuurde workloads naar Kubernetes kunnen implementeren met behulp van functies die als OCI-pakketten zijn verpakt, met ondersteuning voor autoscaling op basis van meerdere statistieken, GitOps-workflows en een reeks gebeurtenistriggers.
Voor wie is OpenFaaS het meest geschikt?
OpenFaaS is zeer geschikt voor engineeringteams die al Kubernetes gebruiken en daarbovenop mogelijkheden voor gebeurtenisgestuurde, serverloze functies aan hun bestaande infrastructuur willen toevoegen.
Waarom ik voor OpenFaaS heb gekozen
Ik heb OpenFaaS gekozen als een van de beste opties omdat het serverloze functies op Kubernetes afhandelt op een manier die maar weinig andere tools evenaren. Ik waardeer de ondersteuning voor autoscaling op basis van meerdere statistieken, waarmee je functies kunt schalen op basis van RPS, CPU, RAM of aangepaste Prometheus-statistieken, en naar nul kunt schalen wanneer ze niet worden gebruikt. Ik vind het ook prettig dat functies worden verpakt als draagbare OCI-images, zodat ik dezelfde functie naar Kubernetes-clusters in de cloud of op locatie kan implementeren zonder iets opnieuw te hoeven aanpassen.
Belangrijkste functies van OpenFaaS
- Ondersteuning voor gebeurtenistriggers: Functies kunnen standaard worden geactiveerd door Apache Kafka, RabbitMQ, Google Cloud Pub/Sub, PostgreSQL, AWS SNS en AWS SQS.
- GitOps- en Helm-integratie: OpenFaaS Standard werkt met Argo CD, Flux en Helm voor declaratieve implementatie van functies vanuit een configuratierepository.
- Beheer van functie-CRD's: Functies worden beheerd als aangepaste Kubernetes-resources, zodat je ze naast andere clusterobjecten kunt definiëren en versiebeheer kunt toepassen.
- Enterprise-SSO en RBAC: OpenFaaS for Enterprises omvat eenmalige aanmelding via OpenID Connect, op rollen gebaseerde toegangscontrole en auditing via een webhook.
Integraties van OpenFaaS
OpenFaaS biedt native integraties met Apache Kafka, RabbitMQ, Google Cloud Pub/Sub, PostgreSQL, AWS SNS, AWS SQS en MQTT. Het ondersteunt workflows met GitHub Actions, GitLab, Argo CD en Flux, plus een REST API voor aangepaste integraties.
Pros and Cons
Pros:
- Schalen op basis van statistieken kan functies naar nul schalen
- OCI-functies kunnen tussen Kubernetes-omgevingen worden verplaatst
- CRD's ondersteunen declaratief functiebeheer
Cons:
- Vereist Kubernetes in plaats van het te vervangen
- Zelf hosten vereist nog steeds expertise op het gebied van infrastructuur
Learn more about OpenFaaS:
Andere Kubernetes-alternatieven
Hier zijn enkele aanvullende Kubernetes-alternatieven die mijn selectie niet hebben gehaald, maar die toch de moeite waard zijn om te bekijken:
- 11OpenNebulaIdeaal voor hybride multicloud
- 12HeliosBeste voor oplossingen op maat voor bedrijven
- 13HashiCorp NomadIdeaal voor eenvoudige werkbelastingorkestratie
Hoe ik Kubernetes-alternatieven evalueer
Ik evalueer elke tool op twee niveaus: de basisfunctionaliteiten—containerplanning, zelfherstel en declaratieve configuratie—en de onderscheidende factoren die ervoor zorgen dat de ene tool beter bij jouw team past dan de andere.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Containerorkestratie & planning: Ik evalueer hoe elke tool de plaatsing van werklasten over hosts afhandelt—of de tool affiniteitsregels, resourcebewuste planning of eenvoudigere modi voor één host voor kleinere implementaties ondersteunt.
- Schalen & belastingverdeling: Ik controleer of het platform automatisch schaalt op basis van echte metrische gegevens, zoals CPU-gebruik of het aantal verzoeken, en hoe het verkeer verdeelt, van eenvoudige beurtelingse verdeling tot L7-bewuste routering.
- Serviceontdekking & netwerken: Elke tool moet containers in staat stellen elkaar te vinden en met elkaar te communiceren zonder handmatige IP-tracking—ik kijk naar ingebouwde DNS, overlaynetwerken en gereedheid voor een servicemesh.
- Hoge beschikbaarheid & zelfherstel: Ik kijk hoe een tool reageert wanneer er iets misgaat, bijvoorbeeld of gecrashte containers automatisch opnieuw worden gepland op gezonde knooppunten of alleen op dezelfde locatie opnieuw worden gestart.
- Declaratieve configuratie & automatisering: Tools zoals Nomad gebruiken HCL-bestanden, terwijl Docker Swarm afhankelijk is van Compose YAML—ik evalueer of implementaties kunnen worden geversioneerd, als sjabloon kunnen worden gebruikt en consistent kunnen worden gereproduceerd.
- Implementatie in meerdere omgevingen: Ik houd rekening met waar elke tool daadwerkelijk kan worden uitgevoerd, van één cloudprovider tot hybride omgevingen die on-premises datacenters, publieke clouds en edge-locaties omvatten.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers:
Onderscheidende functies
Een beheerd besturingsvlak is hierbij erg belangrijk—tools zoals AWS Fargate en Google Cloud Run nemen clusteronderhoud volledig weg, waardoor je team zich kan richten op het implementeren van apps in plaats van het patchen van knooppunten. Ik evalueer ook de ontwikkelaarservaring, met name hoe snel iemand van een containerimage naar een actieve service kan gaan zonder lange configuratiebestanden te schrijven. Voor edge- of IoT-toepassingen is een geringe resourcevoetafdruk een belangrijke onderscheidende factor; platforms zoals K3s draaien op hardware waarop volledig Kubernetes simpelweg niet kan worden uitgevoerd.
Meer dan functies
De totale eigendomskosten verdienen veel aandacht—sommige platforms rekenen per container of per vCPU-seconde, en dat loopt snel op wanneer je honderden services uitvoert. Ik evalueer ook de compatibiliteit met het ecosysteem, met name of een tool aansluit op je bestaande CI/CD-pijplijnen en IaC-tools zoals Terraform of Pulumi. Schaal en geschiktheid voor werklasten zijn andere belangrijke factoren; een tool die perfect is voor stateless webapps kan moeite hebben met databases met persistente status of batchverwerkingstaken, dus ik controleer welke typen werklasten elk platform goed aankan voordat ik het aanbeveel.
Waarom zoeken naar een Kubernetes-alternatief?
Hoewel Kubernetes een goede keuze is voor containerorkestratiesoftware, zijn er verschillende redenen waarom sommige gebruikers op zoek gaan naar alternatieve oplossingen. Misschien zoek je een Kubernetes-alternatief omdat…
- Het heeft een steile leercurve
- Je hebt eenvoudigere implementatieprocessen nodig
- Het vereist te veel middelen
- Je bent op zoek naar een betere kostenefficiëntie
- Je wilt eenvoudiger beheer van meerdere cloudomgevingen
- Het is niet geschikt voor kleinschalige projecten
Als een van deze punten op jou van toepassing is, ben je hier aan het juiste adres. Mijn lijst bevat verschillende opties voor software voor containerorkestratie die beter geschikt zijn voor teams die met deze uitdagingen van Kubernetes te maken hebben en op zoek zijn naar alternatieve oplossingen.
Belangrijkste functies van Kubernetes
Hier zijn enkele van de belangrijkste functies van Kubernetes, zodat je kunt vergelijken wat alternatieve oplossingen bieden:
- Servicedetectie en taakverdeling: Verdeelt netwerkverkeer automatisch om stabiele implementaties te garanderen
- Opslagorkestratie: Koppelt en beheert de opslagsystemen van je keuze voor applicaties
- Geautomatiseerde uitrol en terugdraaiacties: Werkt applicaties automatisch bij en behoudt tegelijkertijd de stabiliteit van het systeem
- Zelfherstel: Start defecte containers opnieuw op en vervangt ze om uitvaltijd tot een minimum te beperken
- Geheimenbeheer: Slaat gevoelige informatie veilig op en beheert deze
- Horizontale schaalbaarheid: Past middelen dynamisch aan om aan veranderende behoeften te voldoen
- Gebruik van middelen: Optimaliseert het gebruik van beschikbare middelen voor een betere efficiëntie
- Containerorkestratie: Beheert de implementatie en schaalbaarheid van gecontaineriseerde applicaties
- Uitbreidbaarheid: Ondersteunt verschillende plug-ins en uitbreidingen voor verbeterde functionaliteit
- Veerkrachtige gedistribueerde systemen: Garandeert de veerkracht van applicaties door efficiënt middelenbeheer