

Software voor beveiligingsinformatie en gebeurtenisbeheer (SIEM) helpt teams van het security operations center (SOC) beveiligingsgegevens te verzamelen, bedreigingen te detecteren en verdachte activiteiten te onderzoeken.
De juiste SIEM-tools verzamelen niet alleen logboeken, maar zetten onbewerkte gebeurtenisgegevens om in een duidelijk beeld van wat er in uw omgeving gebeurt. Functies zoals realtime gebeurteniscorrelatie en beheer van waarschuwingen en meldingen onderscheiden een tool die u helpt actie te ondernemen van een tool die u bedelft onder ruis.
Als uw SOC-team meer tijd besteedt aan het sorteren van waarschuwingen dan aan het onderzoeken van bedreigingen, ligt het probleem vaak bij de tools. In dit artikel worden de belangrijkste functies uiteengezet, zodat u kunt beoordelen wat er in uw huidige configuratie ontbreekt en waar u zich vervolgens op moet richten.
10 essentiële SIEM-functies die elk SOC-team nodig heeft
Deze functies laten zien hoe SIEM-platforms beveiligingsgegevens verzamelen en met elkaar verbinden, betekenisvolle activiteiten zichtbaar maken en onderzoek, rapportage en respons ondersteunen:
1. Inname en normalisatie van loggegevens
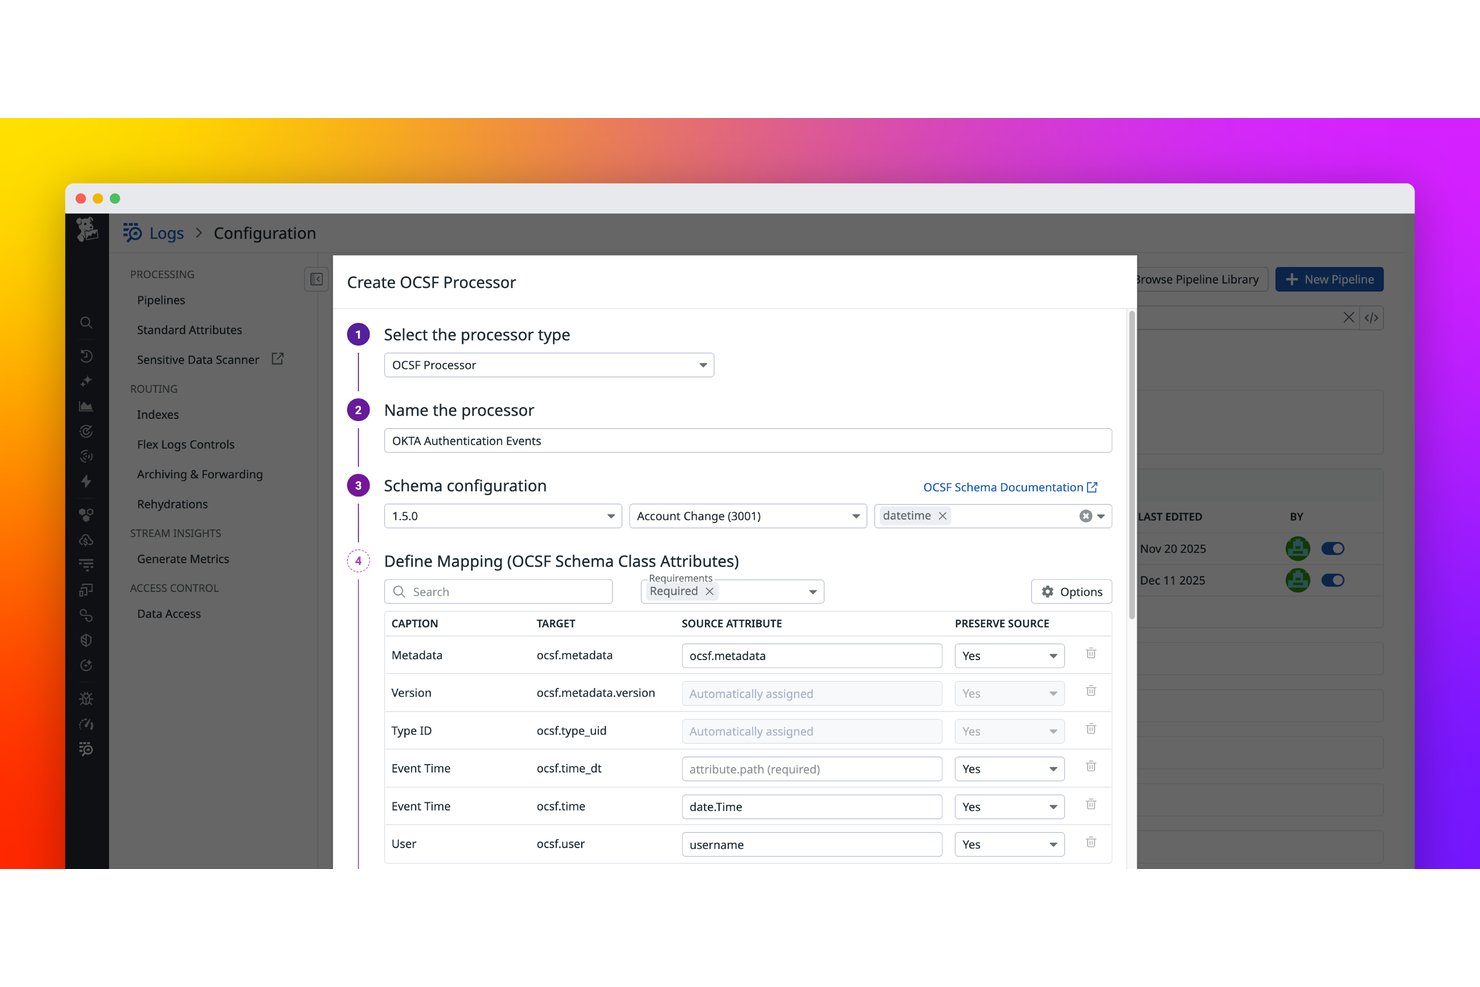
Inname en normalisatie van loggegevens vormen de basis waarop elke andere SIEM-functie steunt. Het platform haalt onbewerkte gebeurtenisgegevens op uit firewalls, eindpunten, cloudservices en applicaties en zet deze vervolgens om in een consistent formaat waarmee analisten daadwerkelijk kunnen werken.
In mijn ervaring is dit het punt waarop SIEM-tools hun waarde bewijzen of instorten. Als uw gegevens onvolledig of inconsistent opgemaakt zijn, missen correlatieregels belangrijke zaken. Dankzij goede normalisatie spreken logboeken van een Windows-eindpunt en een cloudopslagbucket binnen het platform dezelfde taal.
Dit is wat goede inname en normalisatie van loggegevens daadwerkelijk afhandelen:
- Dekking van bronnen: Haalt gegevens op uit diverse bronnen—Windows Event Logs, Palo Alto-firewallsyslogs, AWS CloudTrail en SaaS-apps—zonder dat voor elke bron handmatig parsingwerk nodig is.
- Toewijzing aan schema's: Vertaalt leveranciersspecifieke veldnamen naar een uniform schema, zodat "src_ip" en "source_address" in uw query's hetzelfde betekenen.
- Verrijking van gegevens: Voegt tijdens de inname context toe, zoals geolocatie of assettags, voordat logboeken uw correlatie-engine bereiken.
- Verwerking van volumes: Platformen zoals Splunk en Microsoft Sentinel gebruiken mogelijkheden voor gegevensinname en indexering om grote logvolumes te beheren.
2. Realtime gebeurteniscorrelatie
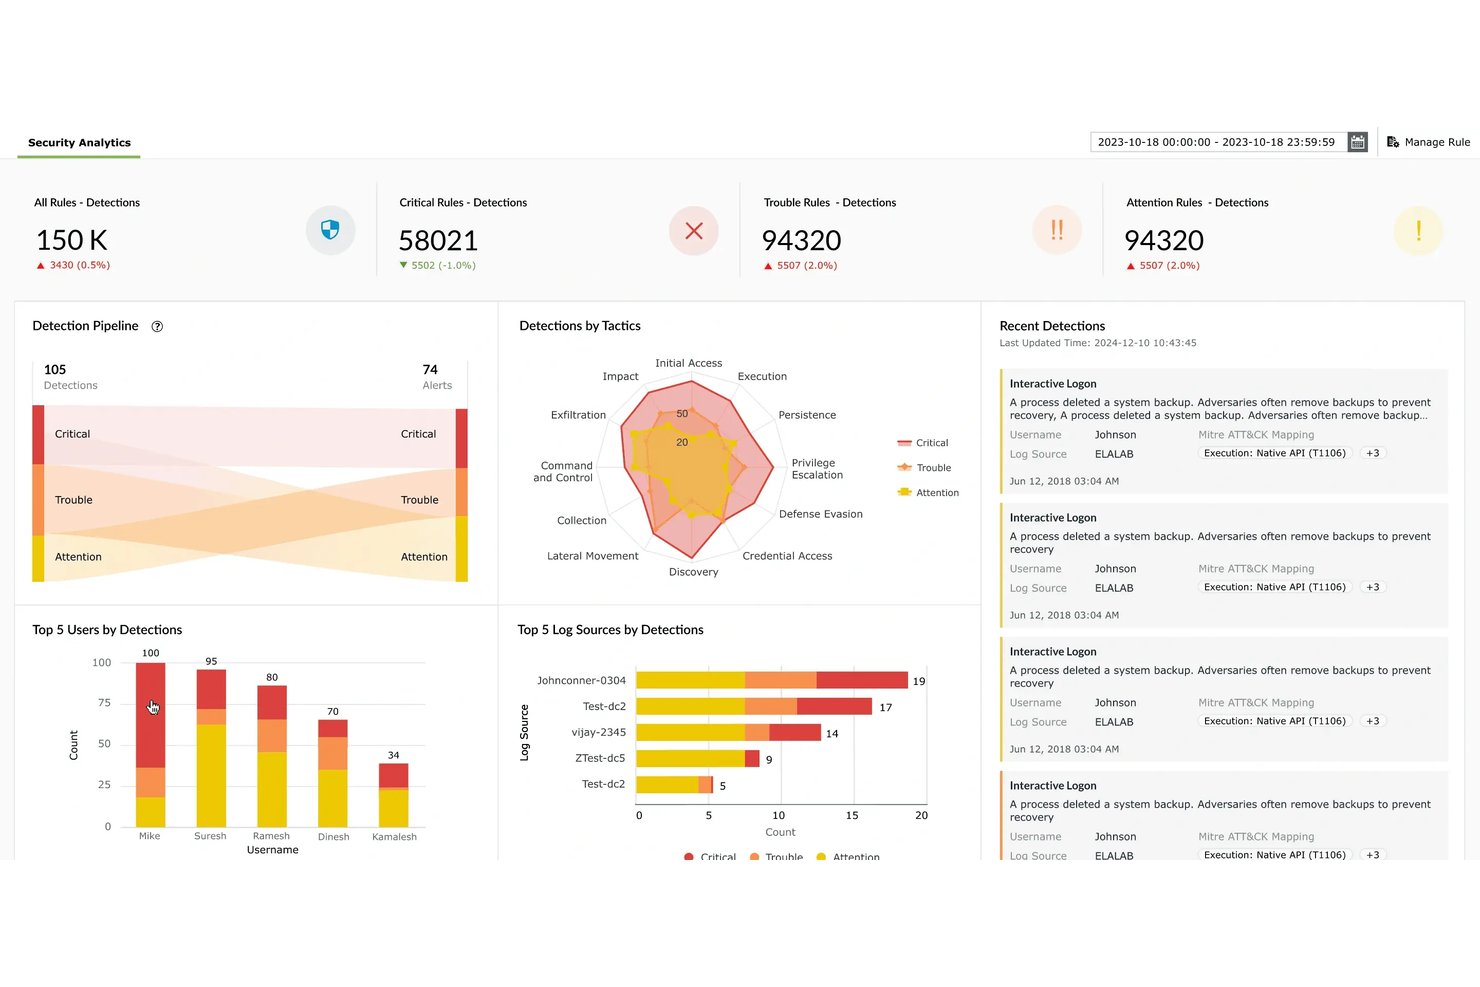
Realtime gebeurteniscorrelatie versterkt de detectie van bedreigingen door activiteiten uit meerdere logbronnen met elkaar te verbinden om verdachte patronen te identificeren.
Een SIEM kan bijvoorbeeld herhaalde mislukte aanmeldingen, een geslaagde aanmelding en een onverwachte wijziging van privileges aan elkaar koppelen tot een reeks die analisten kunnen onderzoeken, in plaats van elke gebeurtenis als een afzonderlijke waarschuwing te behandelen.
In mijn ervaring besparen SIEM-platforms analisten hiermee de meeste tijd. Zonder correlatie jaagt u op ruis. Met correlatie kijkt u naar een keten van gebeurtenissen met daadwerkelijke context.
Platformen zoals Microsoft Sentinel gebruiken ingebouwde correlatieregels en machine learning om deze patronen zichtbaar te maken voordat ze escaleren tot iets ernstigs.
Dit is wat realtime gebeurteniscorrelatie daadwerkelijk binnen het platform doet:
- Detectie op basis van regels: Vooraf gedefinieerde logica markeert bekende aanvalspatronen—zoals drie mislukte aanmeldingen gevolgd door een geslaagde—zonder input van een analist.
- Overeenkomst tussen bronnen: Correlateert gebeurtenissen uit verschillende systemen, zodat een verdachte DNS-query en een uitgaande gegevensoverdracht als één incident verschijnen in plaats van als twee.
- Gedragsbaselines: Tools zoals Microsoft Sentinel en IBM QRadar vergelijken huidige activiteiten met historische normen om afwijkingen te detecteren die regels alleen zouden missen.
- Groepering van incidenten: Gerelateerde waarschuwingen worden samengevoegd tot één casus, zodat analisten één onderzoek uitvoeren in plaats van tientallen losstaande gebeurtenissen te verwerken.
Have an account? Log In
3. Integratie van dreigingsinformatie
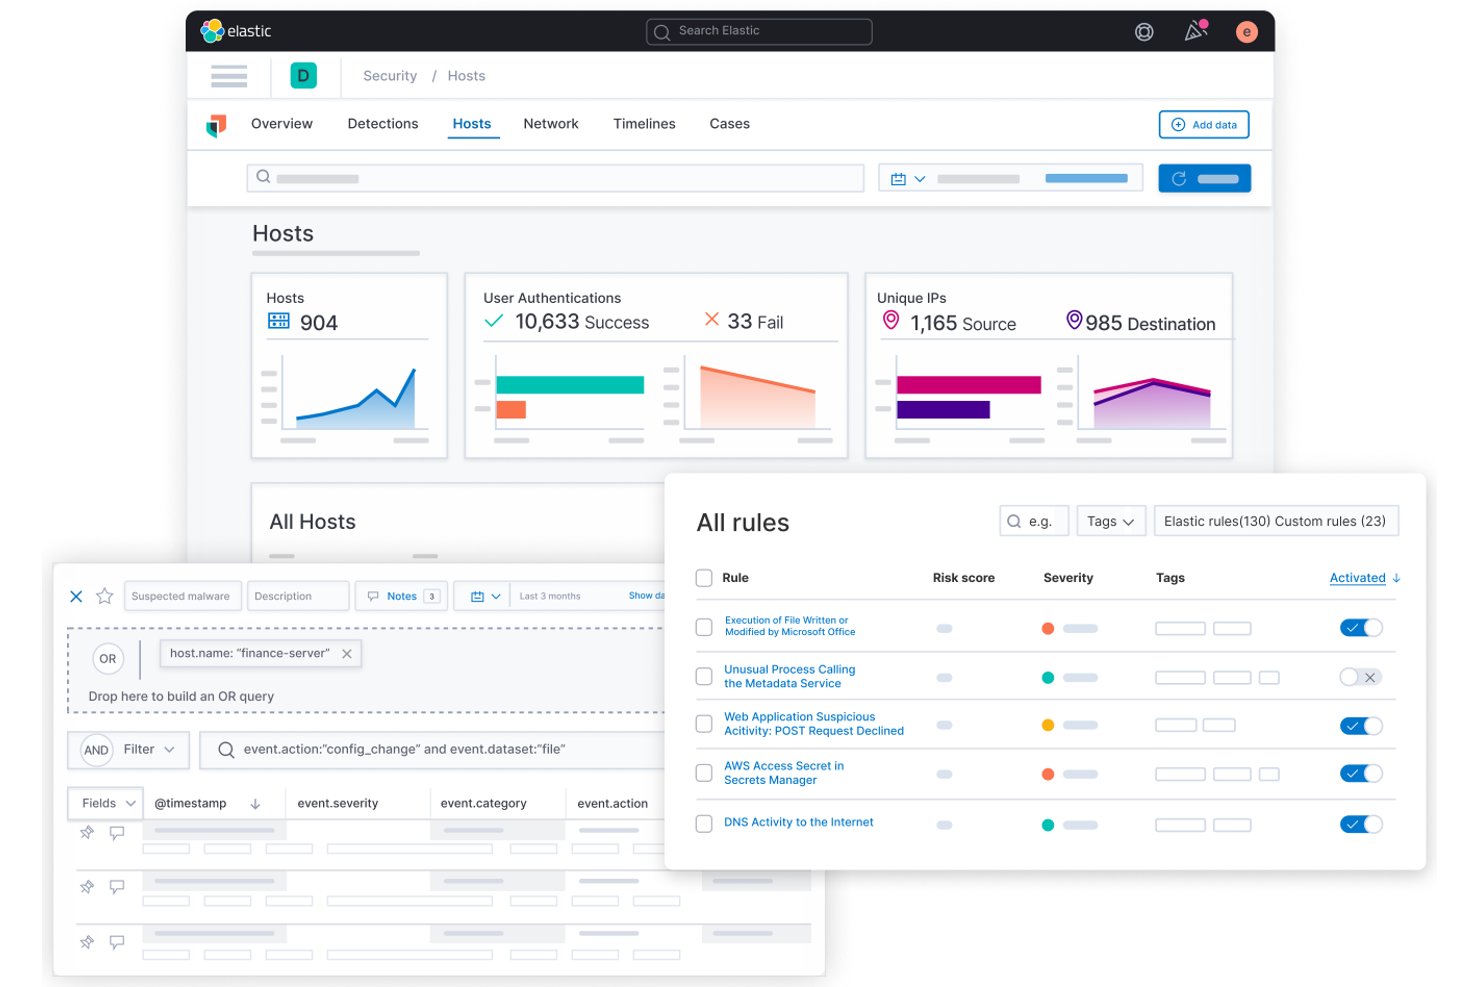
De integratie van dreigingsinformatie koppelt je SIEM aan externe feeds—zoals bekende schadelijke IP-adressen, domeinen en bestandshashes—zodat het platform automatisch activiteiten kan markeren die overeenkomen met bevestigde dreigingsindicatoren.
In mijn ervaring verandert dit een reactief hulpmiddel in een proactief hulpmiddel. In plaats van te wachten op een waarschuwing om onderzoek te doen, toont je SIEM overeenkomsten met actuele dreigingsgegevens zodra deze in je logboeken verschijnen.
Platformen zoals IBM QRadar en Microsoft Sentinel ondersteunen native feedintegraties, waardoor het handmatige opzoekwerk dat analisten tijdens actieve onderzoeken vertraagt, wordt verminderd.
Zo ziet de integratie van dreigingsinformatie eruit binnen een SIEM:
- Feedinname: Haalt automatisch STIX/TAXII-feeds, commerciële bronnen zoals Recorded Future of open-source lijsten zoals AlienVault OTX binnen.
- IOC-overeenkomst: Vergelijkt binnenkomende logboeken in realtime met bekende schadelijke IP-adressen, domeinen en bestandshashes en markeert overeenkomsten zodra deze verschijnen.
- Contextuele verrijking: Voegt profielen van dreigingsactoren en campagnegegevens toe aan waarschuwingen, zodat analisten weten waarmee ze te maken hebben voordat ze dieper gaan graven.
- Betrouwbaarheidsscore: Rangschikt IOC-overeenkomsten op betrouwbaarheid, zodat indicatoren met een lage betrouwbaarheid detecties met hoge prioriteit niet overschaduwen.
4. Analyses van gebruikers- en entiteitsgedrag
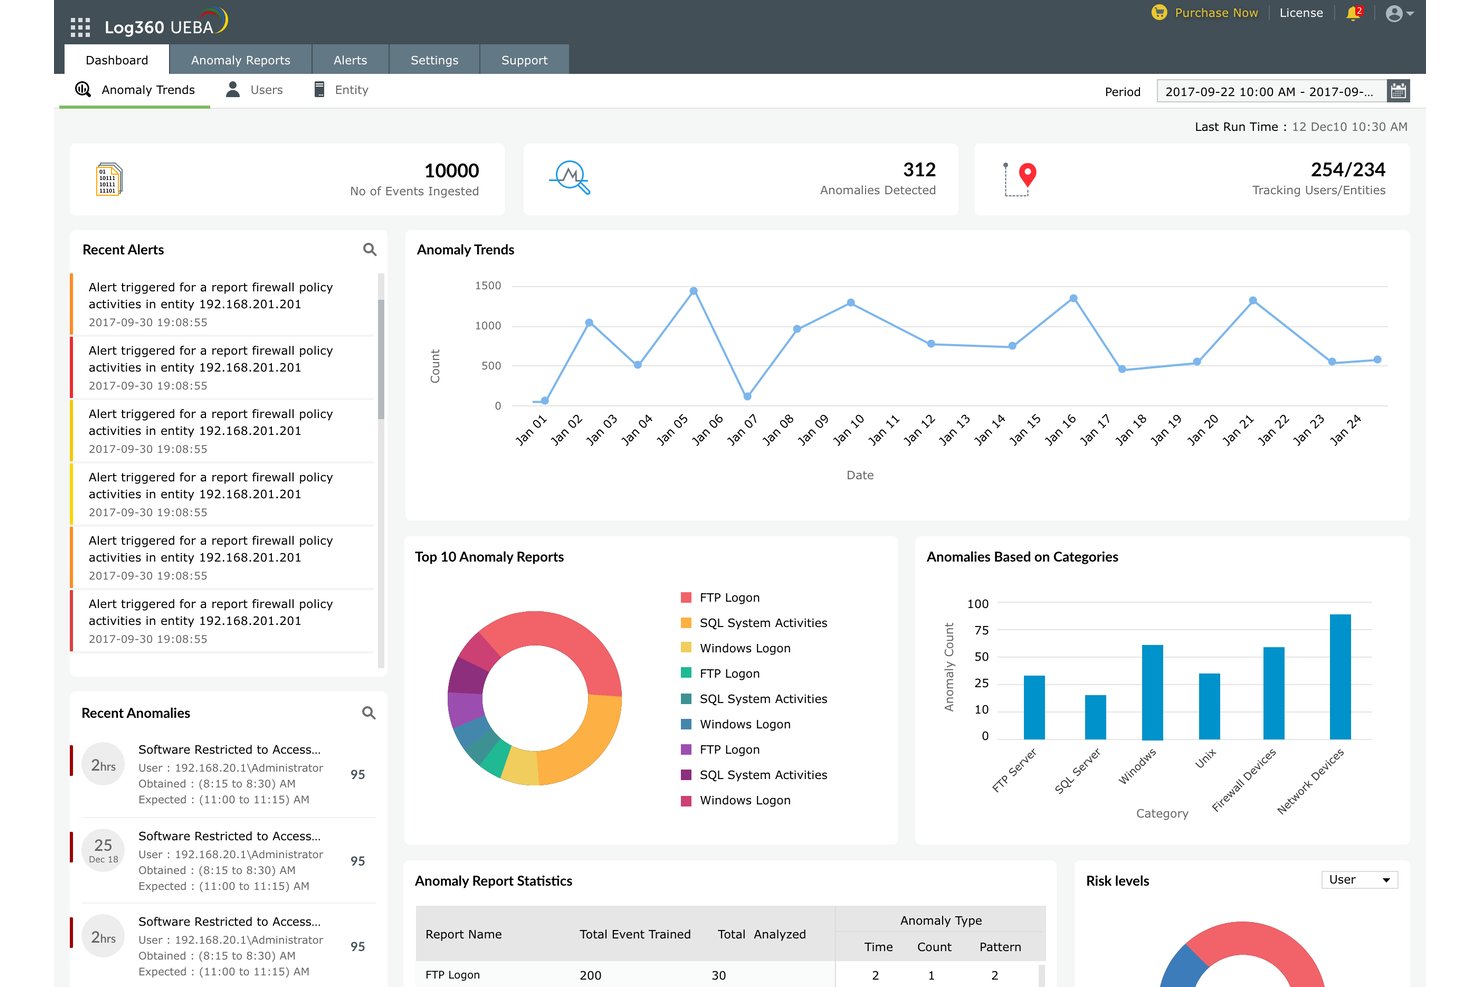
Analyses van gebruikers- en entiteitsgedrag (UEBA) detecteren dreigingen door een basislijn van normale activiteit voor elke gebruiker en elk apparaat op te stellen en vervolgens afwijkingen van dat patroon te markeren.
In mijn ervaring detecteert UEBA wat detectie op basis van regels mist—zoals een ontwikkelaar die plotseling om 2 uur 's nachts HR-bestanden opent of een serviceaccount dat een ongebruikelijke hoeveelheid gegevens overdraagt. Het is vooral nuttig voor interne dreigingen, waarbij geen enkele gebeurtenis op zichzelf verdacht lijkt.
Platformen zoals Microsoft Sentinel en Exabeam integreren UEBA rechtstreeks in de onderzoeksworkflow, zodat analisten context krijgen zonder van hulpmiddel te hoeven wisselen.
Dit is wat UEBA daadwerkelijk binnen een SIEM zichtbaar maakt:
- Detectie van afwijkingen van de basislijn: Markeert wanneer gedrag afwijkt van een vastgestelde norm—zoals wanneer een financiële gebruiker plotseling de database met eindpuntinventaris opvraagt.
- Risicoscore: Wijst gebruikers en entiteiten in de loop van de tijd een cumulatieve risicoscore toe, zodat analisten eerst de accounts met het hoogste risico prioriteren.
- Zichtbaarheid van interne dreigingen: Detecteert sluimerende dreigingen die geen afzonderlijke waarschuwing met hoge ernst genereren—de tijdlijnweergave van Exabeam is hierbij bijzonder nuttig.
- Context op entiteitsniveau: Groepeert activiteiten per apparaat of serviceaccount, niet alleen per gebruiker, zodat gedrag van een gecompromitteerde machine niet verloren gaat in de wachtrij met waarschuwingen.
5. Orkestratie van incidentrespons
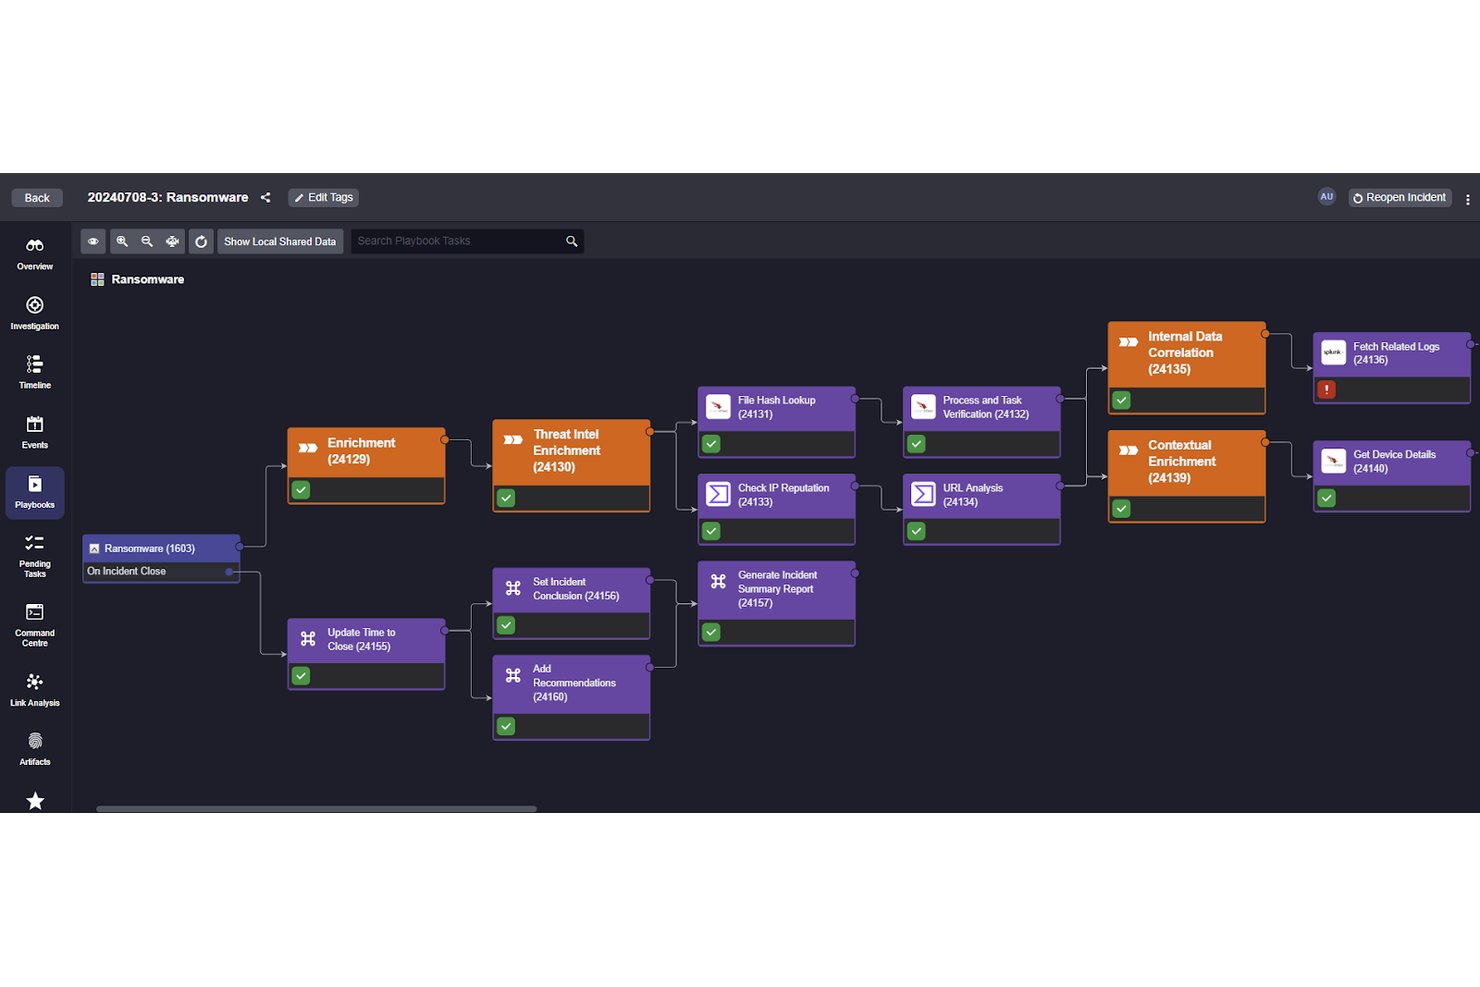
Met orkestratie van incidentrespons kan je SIEM vooraf gedefinieerde responsacties activeren zodra een dreiging is bevestigd—zoals het isoleren van een gecompromitteerd eindpunt, het blokkeren van een IP-adres of het openen van een ticket—zonder te wachten tot een analist handelt.
In mijn ervaring dicht dit de kloof tussen detectie en indamming. Hoe sneller een dreiging wordt ingedamd, hoe minder schade deze veroorzaakt. Platformen zoals Microsoft Sentinel koppelen responsplaybooks rechtstreeks aan waarschuwingen, zodat je team het onderzoek kan uitvoeren terwijl het platform de eerste indammingsstappen automatisch afhandelt.
Dit is wat orkestratie van incidentrespons binnen een SIEM afhandelt:
- Geautomatiseerde uitvoering van draaiboeken: Activeert vooraf gedefinieerde responsstappen—zoals het isoleren van een eindpunt of het intrekken van een gebruikerssessie—zodra een waarschuwing een bepaalde drempel bereikt, zonder dat invoer van een analist nodig is.
- Integratie met tools van derden: Microsoft Sentinel maakt rechtstreeks verbinding met tools zoals ServiceNow en Microsoft Defender, zodat indammingsacties en het aanmaken van tickets binnen dezelfde workflow plaatsvinden.
- Vertakking op basis van voorwaardelijke logica: Draaiboeken passen zich aan op basis van de context van de waarschuwing en voeren verschillende acties uit voor een phishingincident en een incident met laterale beweging.
- Registratie van audittrail: Elke geautomatiseerde actie wordt voorzien van een tijdstempel vastgelegd, waardoor je responsproces controleerbaar blijft.
6. Nalevingsrapportage
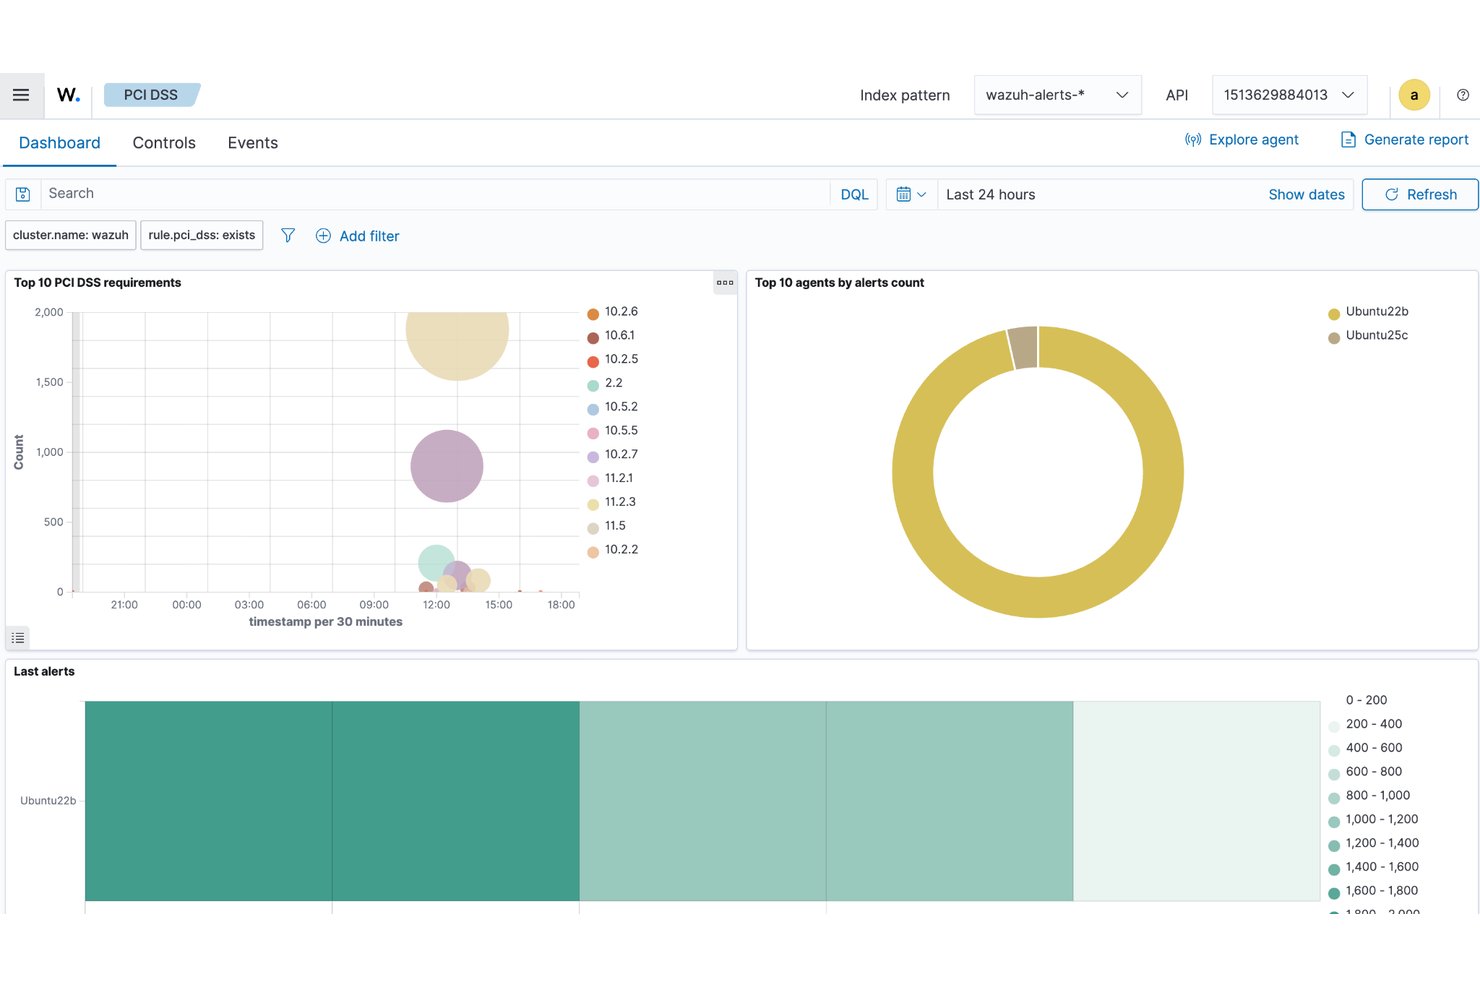
Met nalevingsrapportage kan je SIEM controleklare documentatie rechtstreeks uit je loggegevens genereren—zonder elk kwartaal opnieuw rapporten vanaf nul op te bouwen.
De meeste platforms koppelen verzamelde gebeurtenissen aan kaders zoals PCI DSS, HIPAA of SOC 2 en bieden vervolgens vooraf gebouwde rapportsjablonen die aan deze vereisten zijn gekoppeld.
In mijn ervaring vermindert dit het handmatige werk dat doorgaans vóór een audit op analisten neerkomt. In plaats van logs handmatig op te halen, exporteer je een gestructureerd rapport dat de auditor daadwerkelijk kan gebruiken.
Zo ziet nalevingsrapportage eruit binnen een SIEM:
- Koppeling aan kaders: Koppelt verzamelde gebeurtenissen automatisch aan PCI DSS-, HIPAA- of SOC 2-beheersmaatregelen, zodat je loggegevens rechtstreeks aansluiten op auditvereisten.
- Vooraf gebouwde rapportsjablonen: Platforms zoals Microsoft Sentinel en IBM QRadar bevatten kant-en-klare rapporten die aan specifieke kaders zijn gekoppeld—geen handmatige opmaak vóór een audit.
- Geplande rapportdistributie: Verstuurt rapporten volgens een terugkerend schema, zodat de documentatie actueel blijft zonder tussenkomst van een analist.
- Bewaarbeleid voor logs: Handhaaft de door regelgeving vereiste bewaartermijnen, zodat de juiste gegevens beschikbaar blijven wanneer auditors erom vragen.
7. Forensisch onderzoek
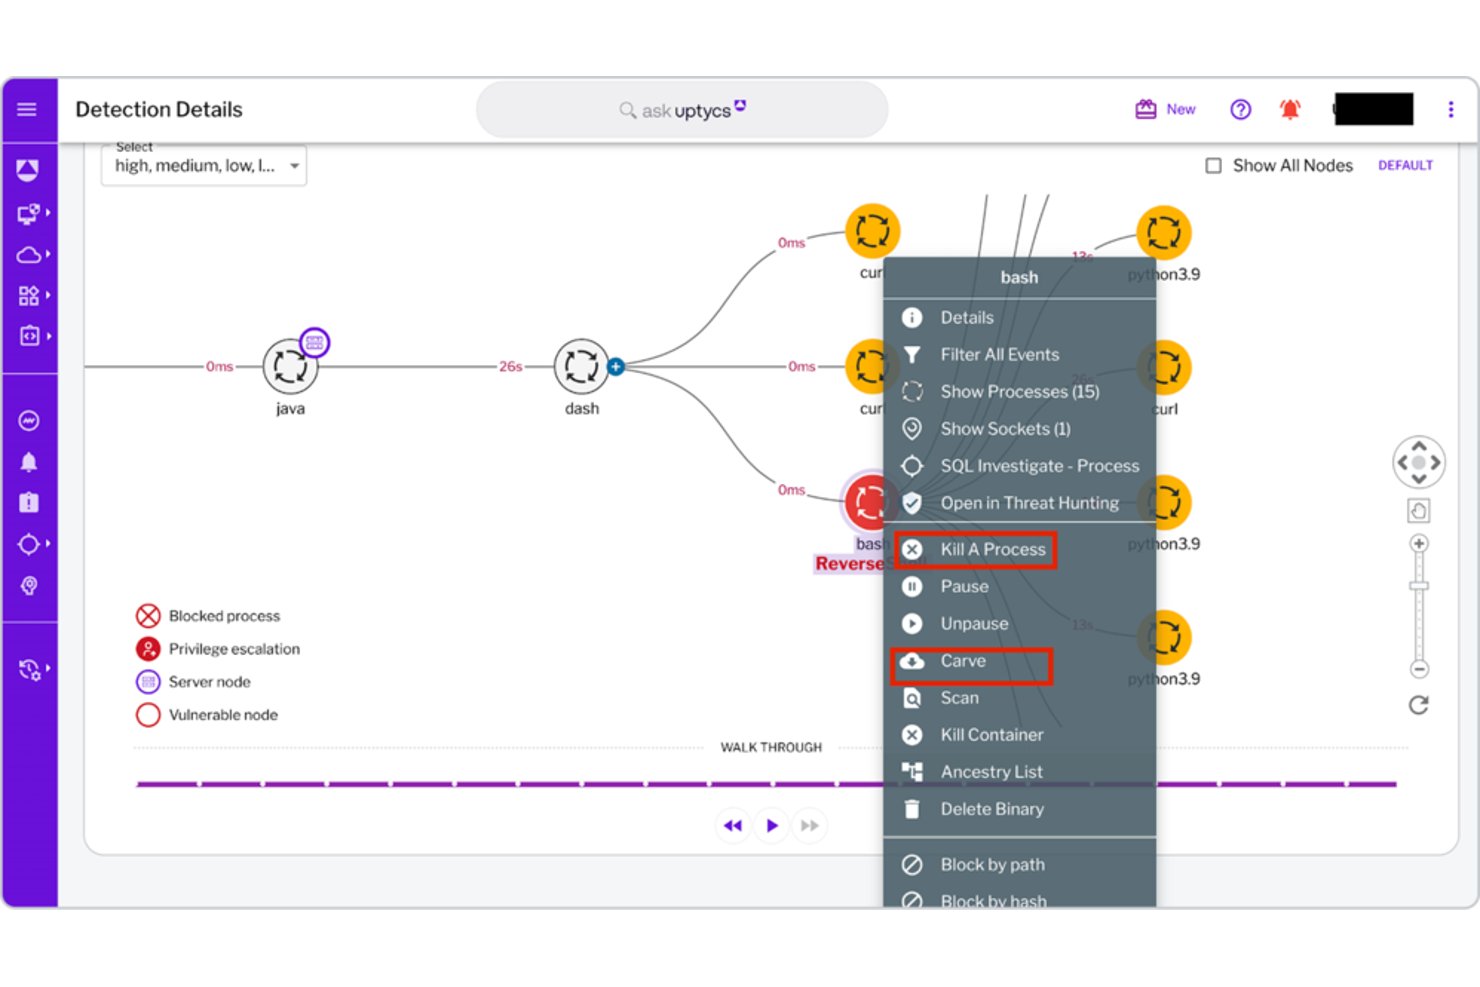
Met forensisch onderzoek kun je een incident terug in de tijd volgen via je loggegevens—waarbij je precies reconstrueert wat er is gebeurd, wanneer dat gebeurde en op welke systemen.
De meeste SIEM-platforms slaan onbewerkte gebeurtenisgegevens op naast genormaliseerde logs, zodat je de oorspronkelijke records tot in detail kunt onderzoeken. In mijn ervaring is dit het punt waarop je een ingedamd incident onderscheidt van een incident dat nog gaande is.
Platforms zoals IBM QRadar stellen analisten in staat historische gegevens over lange bewaartermijnen heen te doorzoeken, wat belangrijk is wanneer een aanval zich over weken in plaats van uren ontvouwt.
Dit biedt forensisch onderzoek binnen een SIEM:
- Toegang tot onbewerkte logs: Slaat oorspronkelijke gebeurtenisrecords op naast genormaliseerde gegevens, zodat je nooit werkt met een gecomprimeerde of uitgeklede versie van wat er is gebeurd.
- Historische zoekopdrachten: Met IBM QRadar kunnen analisten maanden aan gegevens doorzoeken—handig wanneer een aanvaller wekenlang lateraal heeft bewogen voordat hij een waarschuwing activeerde.
- Reconstructie van de aanvalstijdlijn: Reconstrueert de volgorde van gebeurtenissen op verschillende systemen en laat precies zien wanneer toegang plaatsvond en wat er veranderde.
- Tracering over systemen heen: Verbindt activiteiten op eindpunten, netwerkapparaten en cloudwerklasten in één onderzoekstraject.
8. Bewaring van historische gegevens
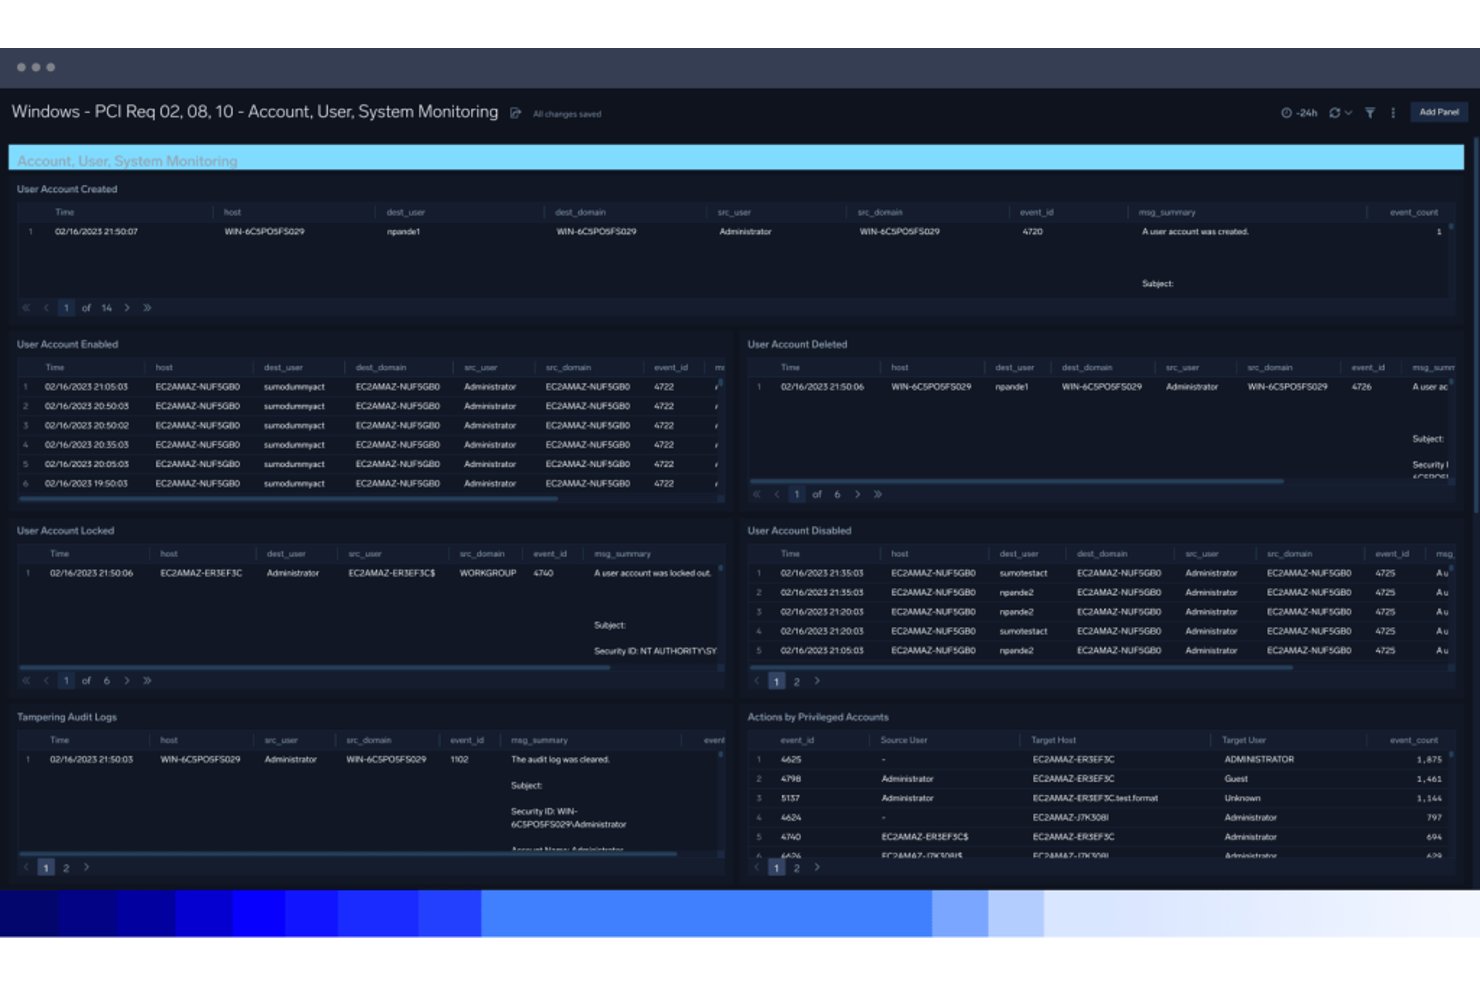
Historische gegevensbewaring bepaalt hoe ver terug uw SIEM kan zoeken bij het onderzoeken van een incident. Bewaartermijnen en toegang tot oorspronkelijke gebeurtenisrecords verschillen per platform en configuratie.
In mijn ervaring is de diepgang van de gegevensbewaring wat een bruikbaar forensisch onderzoek onderscheidt van een doodlopende weg. Aanvallers verplaatsen zich vaak langzaam—er kunnen weken voorbijgaan voordat een waarschuwing wordt geactiveerd. Wanneer dat gebeurt, hebt u een volledige loggeschiedenis nodig om te reconstrueren wat er daadwerkelijk is gebeurd. Zonder toereikende bewaartermijnen onderzoekt u de situatie met onvolledig bewijsmateriaal.
Dit is wat historische gegevensbewaring u daadwerkelijk biedt binnen een SIEM:
- Bewaring van onbewerkte logboeken: Houdt oorspronkelijke gebeurtenisrecords beschikbaar voor forensische beoordeling wanneer dit wordt ondersteund door de bewaarmogelijkheden van het platform.
- Configureerbare bewaartermijnen: Met IBM QRadar kunt u verschillende bewaartermijnen per gegevensbron instellen, zodat waardevolle logboeken langer bewaard blijven zonder de opslagkosten overal te verhogen.
- Bedreigingsonderzoek over een lange periode: Hiermee kunnen analisten maanden aan gegevens doorzoeken wanneer een aanvaller wekenlang lateraal actief was voordat een waarschuwing werd geactiveerd.
- Afstemming op regelgeving: Bewaarbeleid wordt afgestemd op nalevingsvereisten, zodat de juiste logboeken beschikbaar blijven wanneer auditors hierom vragen.
9. Dashboards voor beveiligingsvisualisatie
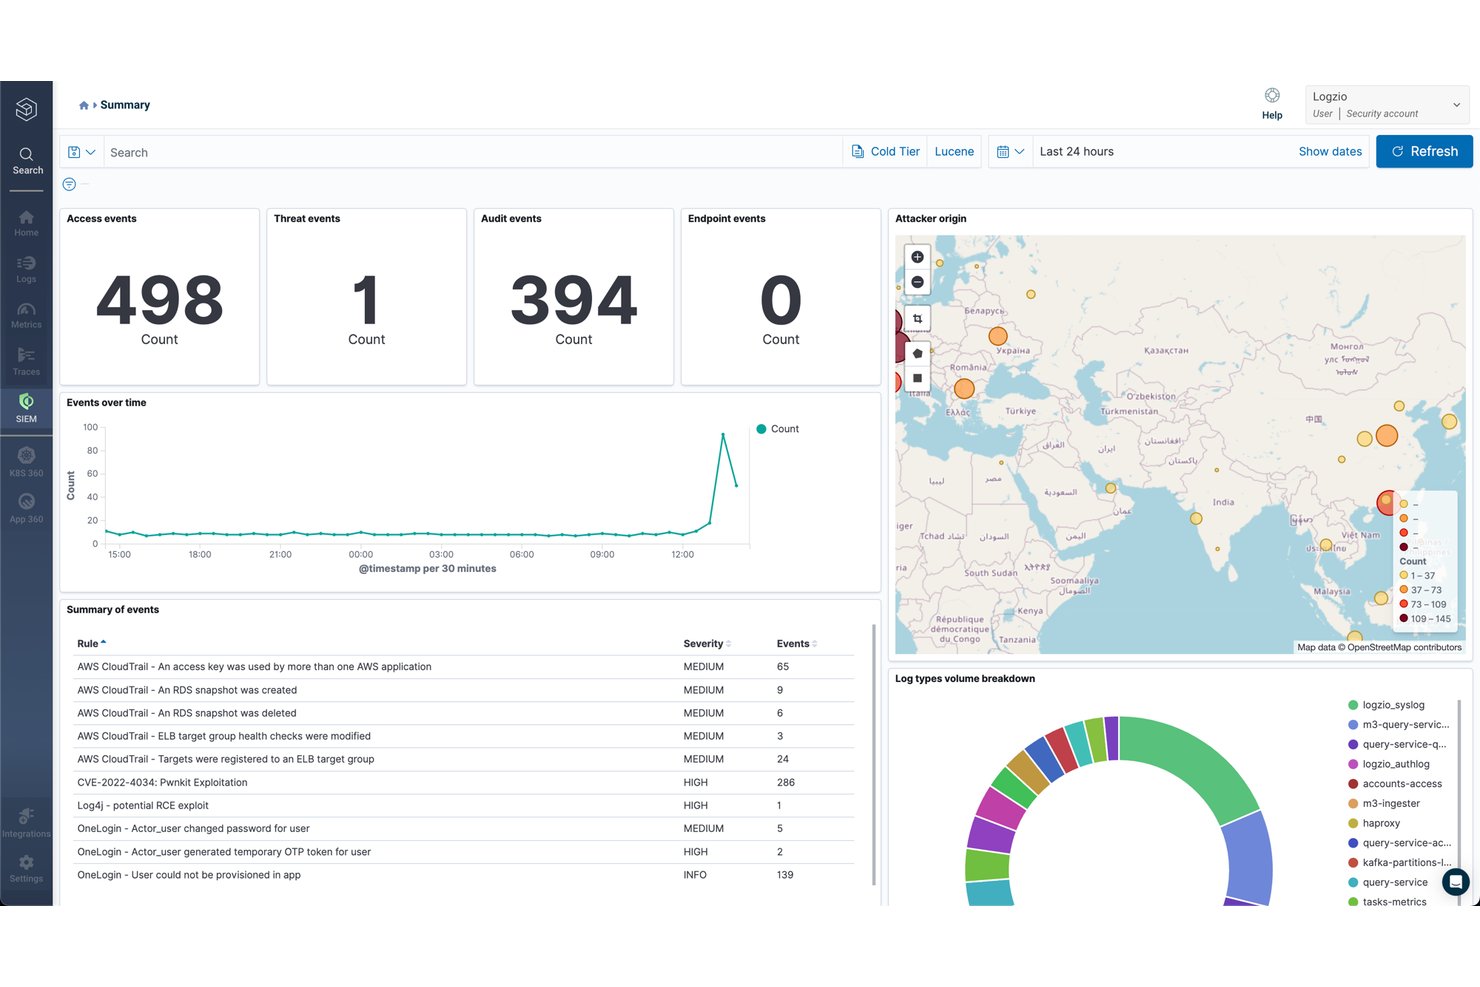
Dashboards voor beveiligingsvisualisatie geven u een liveweergave van de bedreigingsactiviteiten in uw omgeving en brengen loggegevens, waarschuwingen en risicoscores op één plek samen.
In plaats van onbewerkte zoekresultaten door te spitten, leest u in één oogopslag hoe uw beveiligingssituatie ervoor staat. In mijn ervaring is dit vooral belangrijk tijdens actieve incidenten—wanneer u zich snel een beeld moet kunnen vormen.
Met platforms zoals Microsoft Sentinel kunt u dashboardindelingen aanpassen per gegevensbron of waarschuwingstype, zodat de weergave aansluit op de manier waarop uw team daadwerkelijk werkt. Die context verkort de tijd die nodig is om te bepalen wat nader onderzoek verdient.
Dit is wat dashboards voor beveiligingsvisualisatie binnen een SIEM zichtbaar maken:
- Live waarschuwingenfeed: Toont geactiveerde waarschuwingen in realtime, zodat uw team nieuwe bedreigingen ziet zodra ze zich voordoen—in plaats van pas na een handmatige vernieuwing.
- Trends in risicoscores: Toont hoe risicoscores van gebruikers en entiteiten in de loop van de tijd veranderen, waardoor het eenvoudiger wordt accounts te signaleren waarvan het risico stilletjes toeneemt.
- Aanpasbare indelingen: Met Microsoft Sentinel kunt u dashboardpanelen rangschikken per gegevensbron of waarschuwingstype, zodat de weergave aansluit op de daadwerkelijke werkstroom van uw team.
- Geolocatiekaarten: Brengt aanmeldings- en toeganggebeurtenissen op basis van locatie in kaart en markeert scenario's met onmogelijke reisbewegingen in één oogopslag.
More Articles
10. Beheer van waarschuwingen en meldingen
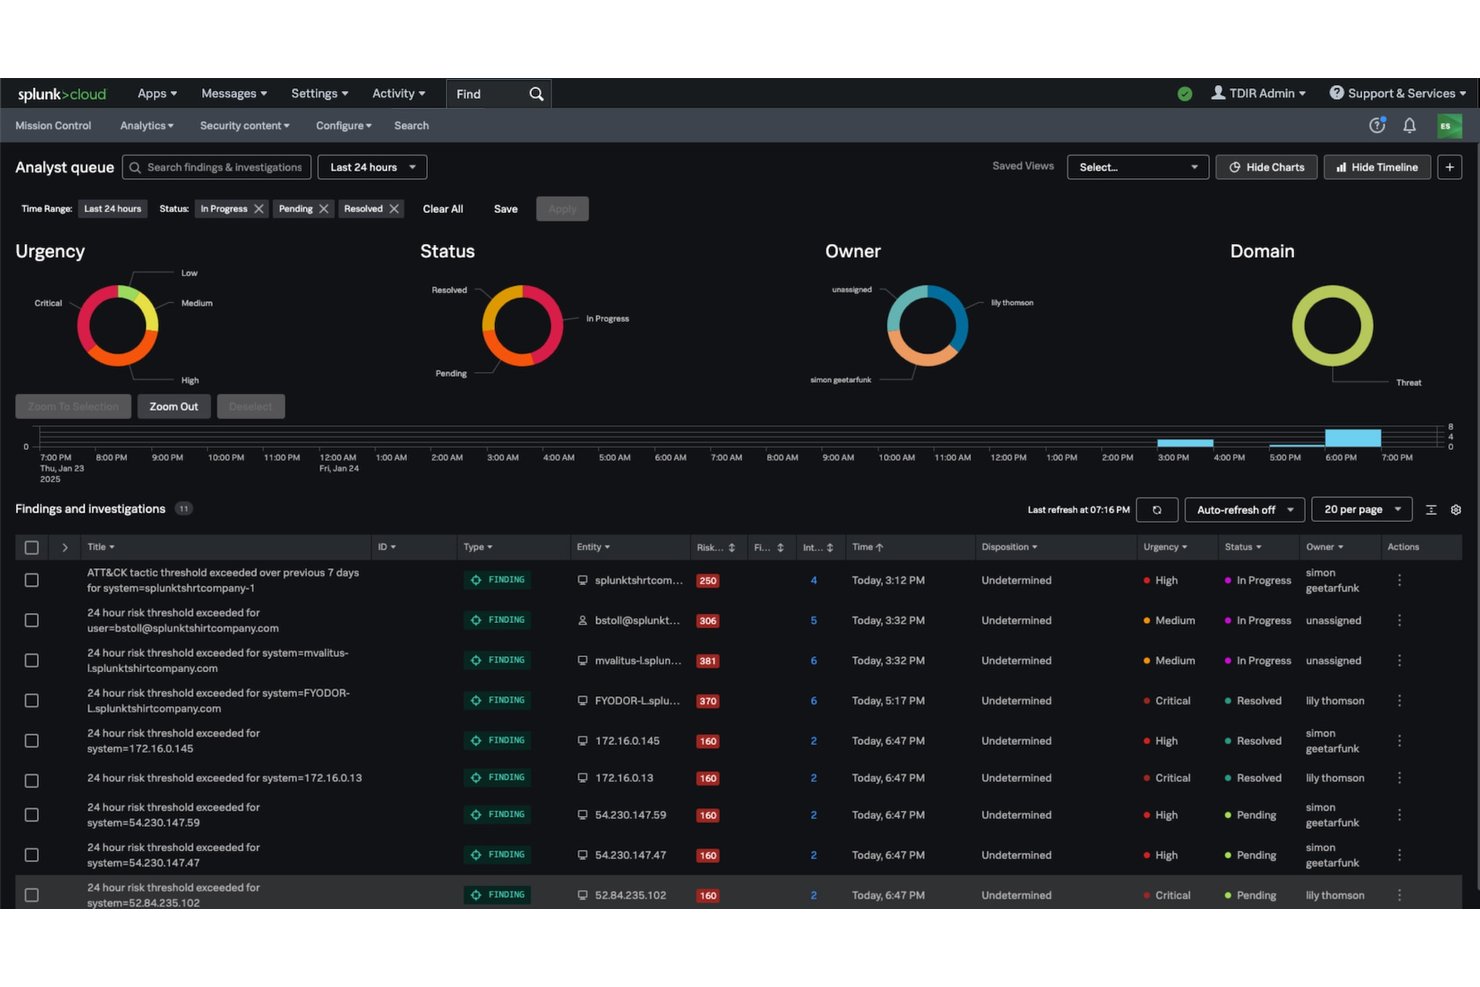
Beheer van waarschuwingen en meldingen bepaalt hoe uw SIEM bedreigingen onder de aandacht brengt van de juiste mensen, via de juiste kanalen en op het juiste moment. Waarschuwingen worden gegenereerd wanneer verzamelde loggegevens overeenkomen met vooraf gedefinieerde regels of drempelwaarden voor afwijkingen, en vervolgens via e-mail, sms of geïntegreerde ticketsystemen zoals ServiceNow naar analisten doorgestuurd.
In mijn ervaring is de kwaliteit van uw waarschuwingenconfiguratie belangrijker dan het volume. Met platforms zoals IBM QRadar kunt u de ernst en routering van waarschuwingen per brontype afstemmen, zodat bedreigingen met hoge prioriteit zichtbaar blijven in plaats van bedolven te raken onder ruis.
Dit is hoe het beheer van waarschuwingen en meldingen eruitziet binnen een SIEM:
- Activering op basis van drempelwaarden: Activeert waarschuwingen wanneer loggegevens overeenkomen met een regel of drempelwaarde voor afwijkingen—handmatige controle is niet nodig.
- Routering via meerdere kanalen: Levert waarschuwingen via e-mail, sms of ticketsystemen zoals ServiceNow, zodat de juiste analist de juiste waarschuwing ziet.
- Afstemming van ernst: Met IBM QRadar kunt u waarschuwingen wegen op basis van het brontype, zodat kritieke bedreigingen zichtbaar blijven en niet verloren gaan in ruis met een lage prioriteit.
- Escalatieregels: Wijst niet-bevestigde waarschuwingen na een ingestelde tijd automatisch opnieuw toe, zodat niets blijft hangen in een onbewaakte wachtrij.
De 10 beste SIEM-hulpmiddelen
Hier zijn onze beste keuzes voor SIEM-hulpmiddelen om u te helpen bij uw zoektocht:
Wat komt hierna: uw SIEM inzetten
Nadat u de SIEM-functies hebt vastgesteld die voor uw omgeving van belang zijn, is de volgende stap bepalen hoe uw team met die waarschuwingen omgaat. Bekijk onze beste SOAR-platformen om tools voor beveiligingsautomatisering te vergelijken die uw SIEM-configuratie kunnen aanvullen en de incidentrespons kunnen stroomlijnen.

