16 beste nieuwsbrieven over cyberbeveiliging om je in 2026 op te abonneren


Op de hoogte blijven van dreigingen, trends en tactieken op het gebied van cybersecurity is lastig wanneer je druk bezig bent systemen veilig te houden. Ik heb de cybersecuritynieuwsbrieven verzameld die ik het meest vertrouw, zodat je snel de koppen kunt scannen, analyses kunt lezen en klaar bent voor wat er vervolgens ook in je inbox belandt.
De 16 beste cybersecuritynieuwsbrieven
Hieronder vind je mijn samenvattingen van de beste cybersecuritynieuwsbrieven. In mijn beoordelingen lees je meer over de doelgroep, frequentie, kosten en andere kenmerken van elke nieuwsbrief.
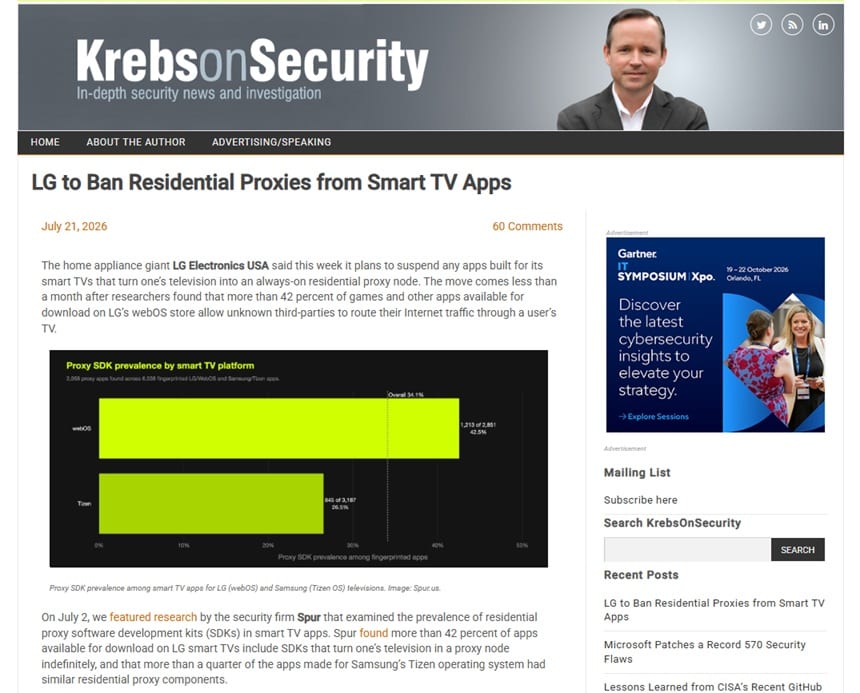
1. Krebs on Security - Beste voor diepgaande onderzoeksjournalistiek
- Doelgroep: Cybersecurityprofessionals, IT-leiders en onderzoekers
- Omvang: 62,000+ abonnees
- Frequentie: 1-2 keer per week
- Kosten: Gratis
Krebs on Security is de onafhankelijke publicatie van Brian Krebs, die in 2009 werd gelanceerd na zijn dienstverband van tien jaar bij The Washington Post. De publicatie heeft een reputatie opgebouwd als een van de meest betrouwbare bronnen voor onderzoeksjournalistiek over cybersecurity, met lezers die bestaan uit beveiligingsonderzoekers, IT-professionals en CISO's.
Waarom abonneren? Brian brengt consequent verhalen als eerste naar buiten—zijn berichtgeving over grote datalekken, cybercriminele operaties en fraudenetwerken gaat verschillende lagen dieper dan de gebruikelijke berichtgeving over beveiligingsnieuws.
Als je niet alleen wilt begrijpen wat er is gebeurd, maar ook hoe en waarom, dan is dit de nieuwsbrief voor jou. Hij is vooral waardevol als je dreigingsactoren, risico's in de toeleveringsketen of de cybercriminaliteitsbranche volgt.
2. The Hacker News - Beste voor actuele beveiligingsupdates

- Doelgroep: Beveiligingsanalisten, IT-teams en cybersecurityprofessionals
- Frequentie: Dagelijks
- Kosten: Gratis
The Hacker News werd in 2010 opgericht door Mohit Kumar en is uitgegroeid tot een van de meest gelezen cybersecuritynieuwsplatforms ter wereld. Het behandelt alles van zerodaykwetsbaarheden en datalekken tot malwarecampagnes en aanvallen door natiestaten, waardoor het een dagelijkse bron van informatie voor beveiligingsteams is.
Waarom abonneren? Wat THN onderscheidt, is de enorme snelheid en hoeveelheid berichtgeving—je ontvangt meldingen van nieuw ontdekte kwetsbaarheden en informatie over dreigingen in je inbox terwijl de verhalen zich ontvouwen, niet pas achteraf. De dagelijkse e-mail houdt je op de hoogte van actieve exploits, nieuw gepatchte CVE's en opkomende aanvalscampagnes, zonder dat je meerdere bronnen hoeft te volgen.
3. SANS NewsBites - Beste voor geannoteerd beveiligingsnieuws

- Doelgroep: CISO's, IT-managers en senior beveiligingsprofessionals
- Frequentie: Twee keer per week
- Kosten: Gratis
SANS NewsBites is een nieuwsbrief van het SANS Institute die twee keer per week verschijnt. De nieuwsbrief vat de belangrijkste cybersecurityverhalen van de week samen in geannoteerde overzichten, geschreven door SANS-instructeurs en vakspecialisten.
Waarom abonneren? Wat NewsBites onderscheidt, is het deskundige commentaar dat aan elk verhaal wordt toegevoegd—je krijgt niet alleen een link naar een bekendmaking van een datalek of een CVE, maar ook context van professionals die de implicaties begrijpen. Die redactionele laag maakt het echt nuttig voor besluitvorming, of je nu het leiderschap informeert of beoordeelt of een nieuw bekendgemaakte kwetsbaarheid gevolgen heeft voor jouw omgeving.
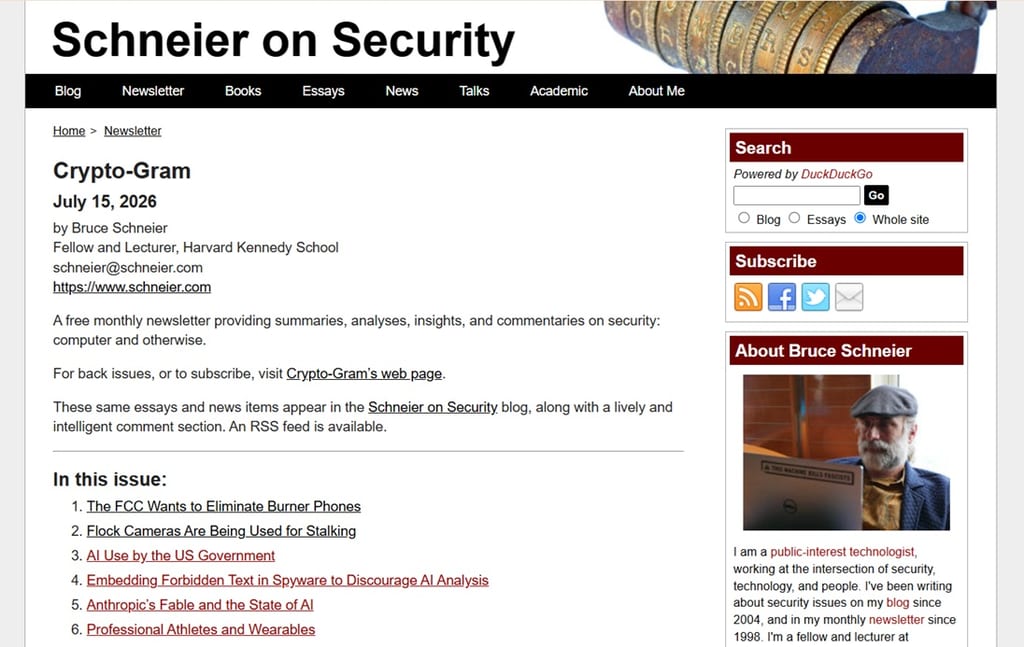
4. Crypto-Gram - Beste voor inzichten in beveiliging en beleid
- Doelgroep: Beveiligingsprofessionals, cryptografen en beleidsmakers
- Frequentie: Maandelijks
- Kosten: Gratis
Crypto-Gram is een gratis maandelijkse nieuwsbrief van Bruce Schneier—cryptograaf, auteur over beveiliging en een van de meest gerespecteerde stemmen in het vakgebied—die al sinds 1998 verschijnt. Elke editie bundelt zijn nieuwste essays en commentaar over beveiliging, cryptografie, privacy en beleid.
Waarom abonneren? In tegenstelling tot nieuwsbrieven die zich op nieuws richten, draait Crypto-Gram om perspectief: Schneier geeft zijn visie op waarom zaken ertoe doen, wat de beveiligingsgemeenschap verkeerd begrijpt en hoe technologie samenhangt met toezicht, beleid en de samenleving. Als je kritischer wilt nadenken over het vakgebied waarin je werkt—in plaats van alleen op de hoogte te blijven van CVE's—is dit je tijd waard.
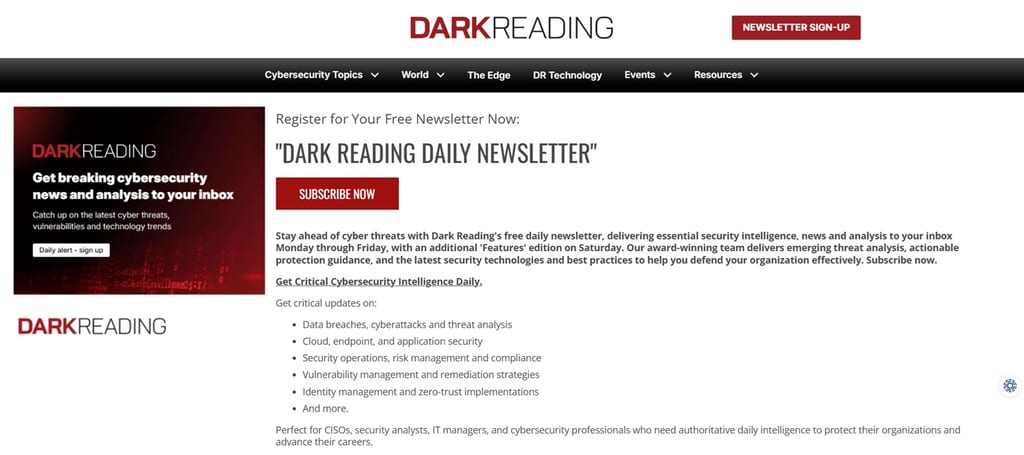
5. Dark Reading - Beste voor berichtgeving over datalekken en dreigingen
- Doelgroep: Beveiligingsteams van ondernemingen, CISO's en IT-beveiligingsprofessionals
- Frequentie: Dagelijks
- Kosten: Gratis
Dark Reading is een van de meest gevestigde publicaties over cyberbeveiligingsnieuws en wordt beheerd door Informa TechTarget. De publicatie is geschreven voor beveiligingsteams van ondernemingen, CISO's en beveiligingsonderzoekers.
De nieuwsbrieven putten uit 14 themagebieden—waaronder applicatiebeveiliging, cloudbeveiliging, dreigingsinformatie en ICS/OT—zodat je op de hoogte blijft van de specifieke domeinen die voor jouw functie van belang zijn.
Waarom abonneren? Wat Dark Reading onderscheidt, is de combinatie van berichtgeving en echte diepgang: je krijgt dagelijks nieuws over datalekken, kwetsbaarheden en opkomende cyberbeveiligingsdreigingen, geschreven door redacteuren die samenwerken met onderzoekers en sectoranalisten.
Als je in meerdere beveiligingsdomeinen werkt of belanghebbenden moet informeren over wat er in het dreigingslandschap gebeurt, biedt deze dagelijkse nieuwsbrief een betrouwbaar startpunt met goed onderbouwde informatie. Je kunt ook aanpassen wat je ontvangt door je in te schrijven voor themaspecifieke nieuwsbrieven in plaats van één algemene feed.
6. CyberWire Daily Briefing - Beste voor nieuws over beveiliging met een hoge informatiewaarde
- Doelgroep: Cyberbeveiligingsprofessionals, analisten en beleidsmakers
- Frequentie: Dagelijks
- Kosten: Gratis
De CyberWire Daily Briefing is een gratis nieuwsbrief die op werkdagen verschijnt en afkomstig is van N2K Networks. De nieuwsbrief biedt een beknopt overzicht van het dagelijkse nieuws over cyberbeveiliging—met aandacht voor dreigingen, kwetsbaarheden, beleid en de markt voor beveiligingsoplossingen.
Het is gemaakt voor beveiligingsprofessionals die op de hoogte moeten blijven zonder uren aan meerdere bronnen te besteden.
Waarom abonneren? Wat ik hier waardevol aan vind, is de redactionele discipline: elke editie beperkt zich strikt tot wat die dag daadwerkelijk van belang is en behandelt technologie, wetgeving, onderzoek en trends in de sector in een format dat je snel kunt doornemen. De nieuwsbrief bestrijkt het volledige spectrum aan beveiligingsonderwerpen in plaats van zich op één domein te specialiseren. Daardoor vormt hij een solide dagelijkse basis, of je nu in een SOC werkt, een leidinggevende functie hebt of actief bent op het raakvlak met beleid.
7. Risky Business - Beste voor wereldwijde dreigings- en beleidsanalyse
- Doelgroep: Beveiligings- en inlichtingenprofessionals, CISO's en beleidsanalisten
- Frequentie: Vier keer per week
- Kosten: Gratis
Risky Business is een mediaplatform voor cyberbeveiliging dat al sinds 2007 bestaat en vier nieuwsbriefedities per week publiceert onder twee titels: Risky Bulletin (nieuws, drie keer per week) van Catalin Cimpanu, en Seriously Risky Business (beleid en inlichtingen, wekelijks) van Tom Uren.
Waarom abonneren? Wat Risky Business onderscheidt, is de diepgaande geopolitieke en beleidscontext die het aan de berichtgeving over beveiliging toevoegt. Als je door statelijke actoren gesponsorde dreigingsactoren, Chinese of Russische APT-activiteiten of de wereldwijde ontwikkeling van cyberbeleid volgt, is dit een van de weinige nieuwsbrieven die deze onderwerpen met echt analytisch gewicht behandelt.
De nieuwsdesities van Catalin Cimpanu zijn snel en technisch goed onderbouwd, terwijl de wekelijkse editie van Tom Uren degene is waarnaar ik zou verwijzen als je weloverwogen analyse wilt in plaats van alleen koppen.
8. Unsupervised Learning - Beste voor commentaar op beveiliging, AI en technologie
- Doelgroep: Beveiligingsprofessionals en technologen die AI- en technologietrends volgen
- Frequentie: Wekelijks
- Kosten: Gratis
Unsupervised Learning is de al lange tijd verschijnende wekelijkse nieuwsbrief van Daniel Miessler, die cyberbeveiliging, AI, nationale veiligheid en technologie behandelt met een mix van geselecteerd nieuws en originele essays.
Miessler is een bekende beveiligingsprofessional en de maker van projecten zoals SecLists en Fabric. In elke editie brengt hij dat perspectief uit de praktijk mee.
Waarom abonneren? Wat deze nieuwsbrief anders maakt, is de redactionele invalshoek: Miessler vat niet alleen samen wat er is gebeurd, maar vertelt ook wat het betekent en welke kant de ontwikkelingen op gaan, vooral op het snijvlak van AI en beveiliging.
Als je helderder wilt nadenken over de manier waarop AI het dreigingslandschap verandert—aanvalsoppervlakken, kwetsbaarheden in LLM's, AI-beleid—is dit een van de weinige nieuwsbrieven die deze vragen serieus en niet oppervlakkig behandelt.
9. tl;dr sec - Beste voor inzichten in AppSec, AI en hulpmiddelen
- Doelgroep: Ingenieurs voor applicatiebeveiliging en technische beveiligingsprofessionals
- Omvang: Meer dan 90.000 leden
- Frequentie: Wekelijks
- Kosten: Gratis
tl;dr sec is de wekelijkse nieuwsbrief van Clint Gibler met de beste beveiligingstools, conferentielezingen en onderzoeken in ongeveer zeven minuten.
Gibler is onlangs bij OpenAI gaan werken om de cyberinspanningen te leiden, en die ontwikkeling van praktijkbeoefenaar naar onderzoeker en vervolgens naar operator komt tot uiting in wat hij behandelt en de manier waarop hij dat doet.
Waarom abonneren? De kracht van de nieuwsbrief ligt in de selectie met een duidelijk oordeel: Gibler deelt niet alleen links, maar legt ook uit waarom ze belangrijk zijn. Daardoor is de nieuwsbrief echt nuttig voor AppSec-technici en beveiligingsonderzoekers die op de hoogte willen blijven van tools, LLM-beveiliging en offensief onderzoek zonder daar zelf uren aan te besteden.
Recente edities richten zich sterk op AI-beveiliging—promptinjectie, aanvalsoppervlakken van AI-agenten en het opsporen van kwetsbaarheden in LLM's—dus als je werk die kant op gaat, zul je dit bijzonder relevant vinden. Het is een van de beste wekelijkse lectuurtips voor professionals die zowel oog hebben voor de tools als voor de ideeën die het vakgebied vooruithelpen.
10. De beveiligingsnieuwsbrief van Graham Cluley (GCHQ) - Beste voor uitgesproken nieuws over informatiebeveiliging

- Doelgroep: Professionals in informatiebeveiliging, IT-beheerders, beveiligingsbewuste lezers en journalisten
- Omvang: 100.000+ leden
- Frequentie: 1-3 keer per week
- Kosten: Gratis
GCHQ is de gratis wekelijkse nieuwsbrief van Graham Cluley—een ironische verwijzing naar de Britse inlichtingendienst—met nieuws, commentaar en analyses over cyberbeveiliging, rechtstreeks afkomstig van een van de bekendste onafhankelijke stemmen in de sector.
Cluley is al sinds het begin van de jaren 90 actief in de beveiligingssector, met functies bij Sophos en McAfee voordat hij onafhankelijk werd.
Waarom abonneren? Wat deze nieuwsbrief onderscheidt van nieuwsbrieven in de stijl van een verzamelaar, is Cluley's bereidheid om een echte mening te delen—je krijgt niet alleen links, maar ook zijn visie op waarom iets belangrijk is. De berichtgeving omvat datalekken, malware, scams en privacykwesties, met een toon die toegankelijk is zonder dingen te simplificeren.
Als je ook naar de podcast Smashing Security luistert (die hij samen met iemand anders presenteert), is de nieuwsbrief een natuurlijke aanvulling die je tussen de afleveringen door op de hoogte houdt.
11. Zero Day - Beste voor onderzoeksjournalistiek over cyberveiligheid

- Doelgroep: Professionals in cyberbeveiliging, onderzoekers, beleidsmakers, journalisten en academici
- Frequentie: Onregelmatig
- Kosten: Gratis, of vanaf $10/maand voor premiumcontent
Zero Day is de onafhankelijke publicatie van Kim Zetter over onderzoeksjournalistiek op het gebied van cyberbeveiliging en nationale veiligheid—gelanceerd in 2021 en inmiddels actief op een eigen platform op zetter-zeroday.com. Zetter was eerder redacteur bij WIRED en is de auteur van Countdown to Zero Day, het gezaghebbende verslag van de Stuxnet-operatie.
Waarom abonneren? Dit is geen samenvatting of verzameling links—elke editie bevat één diepgaand onderzocht, origineel verhaal over onderwerpen als hacking door natiestaten, zero-daymarkten, surveillance en verkiezingsbeveiliging. Zetter brengt regelmatig exclusieve verhalen die je nergens anders vindt, dankzij haar uitgebreide bronnennetwerk binnen de overheid, inlichtingendiensten en de gemeenschap van beveiligingsonderzoekers.
12. Dagelijkse briefing van SecurityWeek - Beste voor dreigingsupdates voor beveiligingsteams binnen ondernemingen
- Doelgroep: Enterprise-beveiligingsteams, CISO's, SOC-analisten en beveiligingsarchitecten
- Frequentie: Dagelijks
- Kosten: Gratis
De dagelijkse briefing van SecurityWeek is een gratis e-mailnieuwsbrief van SecurityWeek, een van de langstlopende nieuwsmedia over enterprise-cybersecurity, opgericht in 2010.
De nieuwsbrief wordt geschreven en geredigeerd door een team van ervaren beveiligingsjournalisten, onder wie Ryan Naraine, Eduard Kovacs en Ionut Arghire.
Waarom abonneren? Elke editie behandelt de meest relevante dreigingen, kwetsbaarheden, datalekken en ontwikkelingen op het gebied van regelgeving van de dag, met bijzondere diepgang op het gebied van ICS/OT-beveiliging, de cloud en enterprise-onderwerpen die algemeen technologienieuws vaak over het hoofd ziet. Je krijgt ook toegang tot deskundige columns en vroegtijdige informatie over de branche-evenementen van SecurityWeek, waarvan het goed is om op de hoogte te zijn als je CISO of senior beveiligingsprofessional bent.
Het is een solide dagelijkse basis als je brede berichtgeving over enterprise-beveiliging wilt volgen zonder zelf meerdere nieuwsbronnen te hoeven monitoren.
13. Help Net Security - Beste voor een wereldwijd overzicht van cybersecuritynieuws
- Doelgroep: Beveiligingsprofessionals, managers en CISO's bij wereldwijde organisaties
- Frequentie: Dagelijks, wekelijks, twee keer per maand of maandelijks (naar voorkeur van de lezer)
- Kosten: Gratis
Help Net Security is een onafhankelijke publicatie over cybersecurity die in 1998 is opgericht. Daarmee is het een van de oudste continu actieve bronnen op dit gebied. De publicatie wordt geleid door een toegewijd redactieteam onder leiding van hoofdredacteur Zeljka Zorz.
De publicatie biedt een reeks nieuwsbrieven die je naar wens kunt combineren: dagelijks, wekelijks, twee keer per maand en maandelijks. Zo abonneer je je met de frequentie die het beste bij je werkproces past.
Waarom abonneren? De inhoud omvat actueel nieuws, technische diepgangen, deskundige opinies en analyses op managementniveau. Daardoor is de nieuwsbrief nuttig, of je nu praktisch in een SOC werkt of op CISO-niveau opereert. Ik wil vooral de (IN)SECURE Newsletter benadrukken, die twee keer per maand keuzes van de redactie uitlicht en doorgaans dieper gaat dan een gewone nieuwssamenvatting.
14. CISO Series-nieuwsbrief - Beste voor geestig commentaar op beveiligingsleiderschap

- Doelgroep: CISO's, beveiligingsleiders en cybersecurityleveranciers
- Frequentie: Tweewekelijks
- Kosten: Gratis
De CISO Series-nieuwsbrief is de e-mailbegeleider van het CISO Series-medianetwerk, geproduceerd door veteraan in de technologiejournalistiek David Spark, samen met medepresentatoren Andy Ellis en Steve Zalewski.
De nieuwsbrief vat wekelijkse podcastafleveringen en live-evenementen samen van programma's als Defense in Depth en Cyber Security Headlines, met een bewust openhartige, humoristische toon die hem onderscheidt van gewone nieuwssamenvattingen.
Waarom abonneren? Wat deze nieuwsbrief echt onderscheidt, is de focus op de wrijving tussen beveiligingsprofessionals en leveranciers. Die relatie wordt behandeld als een volwaardig onderwerp op zich, niet slechts als achtergrondruis. Als je CISO of beveiligingsleider bent en regelmatig met leveranciers te maken hebt, zul je dit perspectief verfrissend eerlijk vinden.
Ik raad ook aan om de begeleidende nieuwsbrief Cyber Security Headlines op werkdagen te bekijken als je naast het wekelijkse format een kort dagelijks nieuwsoverzicht wilt.
15. Return on Security - Beste voor zakelijk en marktnieuws over cybersecurity
- Doelgroep: Beveiligingsleiders, CISO's, oprichters en investeerders in cybersecurity
- Frequentie: Wekelijks
- Kosten: Gratis
Return on Security is een wekelijkse briefing over de cybersecuritymarkt, volledig geschreven door Mike Privette, een voormalige CISO die zichzelf "De econoom van cybersecurity" noemt. Elke editie behandelt financieringsrondes, M&A-activiteiten en marktverschuivingen—denk aan bedrijfsinformatie, niet aan dreigingswaarschuwingen.
Waarom abonneren? Als je een beveiligingsleider bent die moet begrijpen welke richting de sector opgaat—welke leveranciers financiering ontvangen, welke categorieën consolideren en wat de bredere marktsignalen betekenen voor je beslissingen—is dit een van de weinige nieuwsbrieven die deze vragen serieus behandelt.
Mike schrijft alles zelf, waardoor de analyses een consistente, door praktijkervaring gevormde invalshoek hebben in plaats van een algemene redactionele stijl. Ik raad vooral de diepgaande artikelen aan naast de wekelijkse briefing; stukken zoals zijn jaarlijkse overzicht van de cybersecuritymarkt gaan veel verder dan wat een briefing van 5 minuten kan behandelen.
16. CloudSecList - Beste voor onderzoek naar cloudbeveiliging en toolupdates
- Doelgroep: Cloudbeveiligingsingenieurs, managers en technische leiders wereldwijd
- Omvang: 12.000+ leden
- Frequentie: Wekelijks
- Kosten: Gratis
CloudSecList is een wekelijkse nieuwsbrief over cloudbeveiliging die sinds 2019 persoonlijk wordt samengesteld door Marco Lancini. Inmiddels zijn er meer dan 300 edities verschenen, die elke zondag bij meer dan 12.000 abonnees worden bezorgd. De nieuwsbrief behandelt onderzoek naar cloudbeveiliging, tools en updates van providers voor AWS, Azure, GCP en Kubernetes.
Waarom abonneren? Elke link die Marco opneemt, heeft hij persoonlijk gelezen en gecontroleerd — er is geen RSS-verzameling of geautomatiseerde samenvatting, dus je krijgt het oordeel van een vakman over wat je tijd werkelijk waard is. De onderwerpen omvatten technische diepgaande analyses, nieuwe offensieve en defensieve tools en beveiligingsreleases van cloudproviders. Daardoor is de nieuwsbrief nuttig, of je nu zelf in de cloud werkt of leiding geeft aan een cloudbeveiligingsfunctie.
Wat komt hierna?
Verbeter je SaaS-groei en leiderschapsvaardigheden. Abonneer je op onze nieuwsbrief voor de nieuwste inzichten van CTO's en ambitieuze technologieleiders. We helpen je slimmer op te schalen en sterker leiding te geven met gidsen, hulpmiddelen en strategieën van toonaangevende experts!