Det er vanskeligere enn det ser ut til å velge riktig programvare for IT-administrasjon. Hver type løser et forskjellig problem – IT-tjenesteadministrasjon (ITSM) håndterer saker og tjenesteleveranser, mens IT-ressursforvaltning (ITAM) holder oversikt over hva du eier og hva det koster.
Bruker du feil verktøy til oppgaven, betaler du enten for funksjoner du ikke trenger, eller må tette hullene med manuelt arbeid. Denne veiledningen går gjennom åtte programvarekategorier, hva hver av dem gjør, og hvordan du kan finne ut hvilke som faktisk passer i miljøet ditt.
Hva er programvare for IT-administrasjon?
Programvare for IT-administrasjon er en kategori verktøy som hjelper team med å overvåke, vedlikeholde og støtte en organisasjons teknologi. Ulike typer håndterer spesifikke oppgaver, som tjenesteforespørsler, ressursregistre, endepunktenheter, nettverk, skyressurser og SaaS-applikasjoner.
8 typer programvare for IT-administrasjon
Hver kategori dekker en forskjellig del av teknologimiljøet ditt, fra håndtering av tjenesteforespørsler til sporing av skyressurser og SaaS-abonnementer:
1. IT-tjenesteadministrasjon (ITSM)
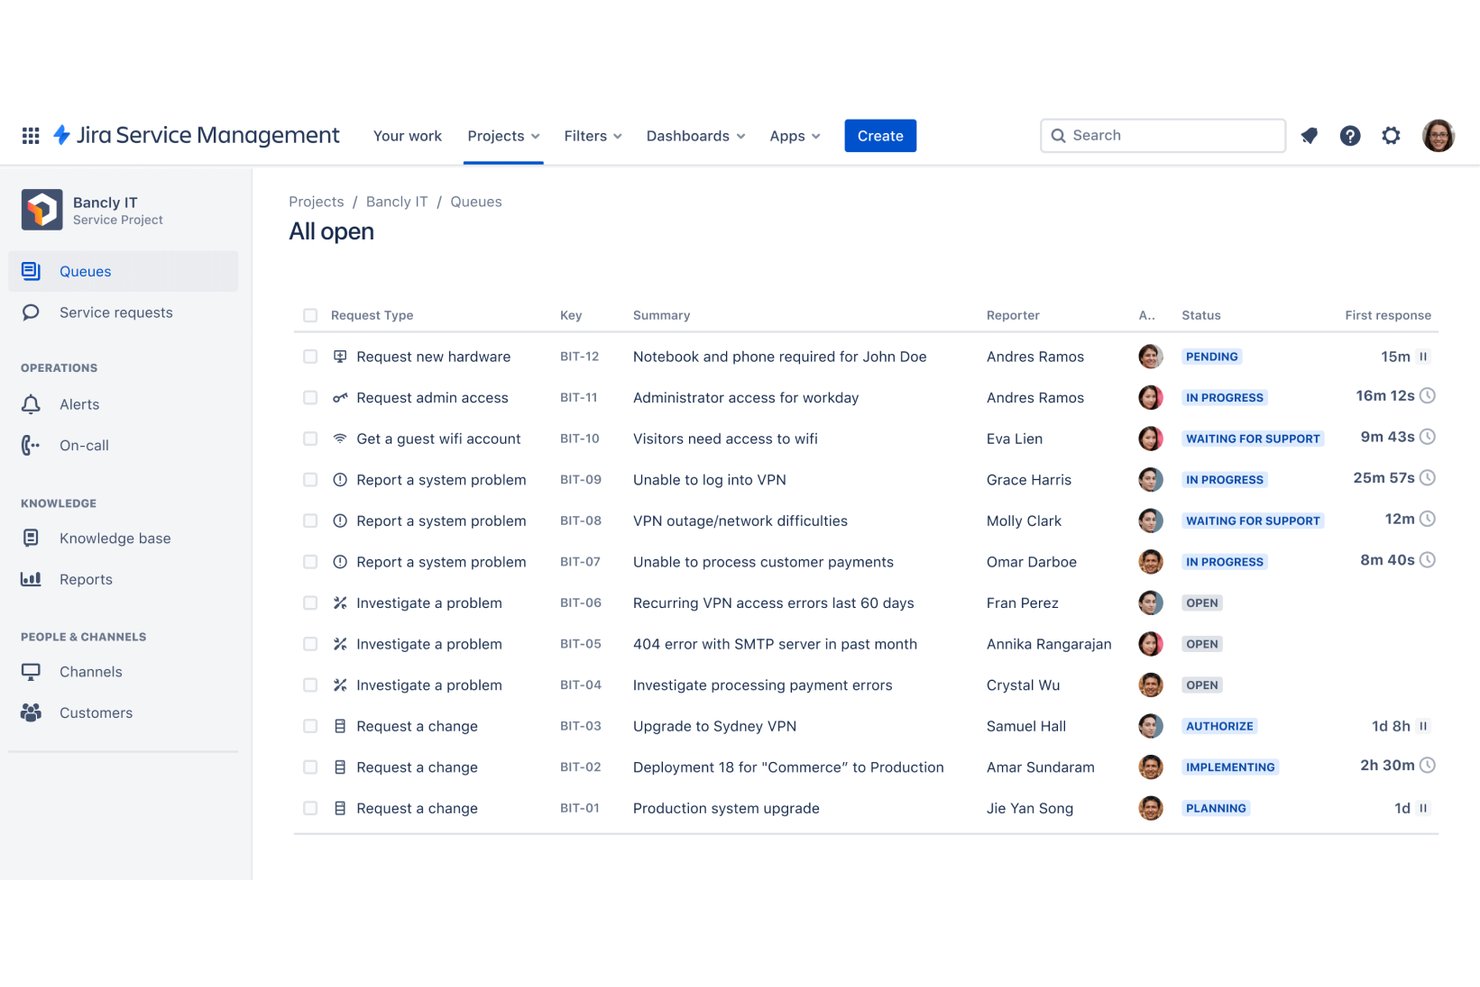
Etter min erfaring er ITSM-programvare det som holder brukerstøtte- og IT-støtteteam organiserte – den håndterer mottak, ruting, eskalering og sporing av løsninger for saker på ett og samme sted. IT-team bruker den til å administrere tjenesteforespørsler, hendelser og arbeidsflyter for endringer, slik at ingenting faller mellom to stoler når brukerne trenger støtte.
Fordeler
Sakeruting, eskaleringsregler og SLA-sporing – dette er funksjonene som faktisk hindrer at støttekøene utvikler seg til kaos. Verktøy som ServiceNow og Jira Service Management gir teamet ditt ett felles system for registrering, slik at alle vet hvem som har ansvaret for hva, og hvor en forespørsel befinner seg til enhver tid.
Etter min erfaring reduserer denne synligheten alene mengden frem-og-tilbake-kommunikasjon som sløser med tiden til både IT-ansatte og sluttbrukere.
Funksjoner
ITSM-verktøy har en tendens til å dele en felles kjerne, men dybden i hver funksjon varierer betydelig mellom plattformer som ServiceNow, Jira Service Management og Freshservice:
- Hendelseshåndtering: Loggfør, kategoriser og rut hendelser automatisk til riktig team. God hendelseshåndtering gjør løsningstidene synlige og sørger for ansvarlighet, slik at SLA-brudd ikke kommer overraskende på deg.
- Katalog for tjenesteforespørsler: Gi sluttbrukerne en selvbetjeningsportal der de kan sende inn vanlige forespørsler – tilbakestilling av passord, programvaretilgang og bestilling av maskinvare – uten å måtte opprette en sak manuelt. Jeg har sett at dette alene kan redusere mengden gjentakende saker i køen merkbart.
- Endringshåndtering: Spor endringsforespørsler gjennom arbeidsflyter for godkjenning før noe rulles ut i produksjon. Dette er funksjonen som hindrer at interne endringer fører til uplanlagte driftsavbrudd.
- SLA-sporing og eskaleringsregler: Angi mål for responstid og løsningstid, og la deretter systemet eskalere automatisk når disse målene står i fare for å ikke bli nådd. Uten dette blir prioriterte saker liggende begravd i køen sammen med forespørsler med lav hast.
- Kunnskapsbase: Lagre dokumenterte løsninger, driftsprosedyrer og vanlige spørsmål som saksbehandlere og sluttbrukere kan søke i før de sender inn saker. Etter min erfaring avverger en godt vedlikeholdt kunnskapsbase overraskende mange gjentakende forespørsler.
- Rapportering og oversikter: Samle saksmengde, løsningstider, arbeidsbelastning for saksbehandlere og SLA-etterlevelse i visuelle rapporter. Dette er det som underbygger saken overfor ledelsen når du trenger flere ansatte eller større budsjett til verktøy.
- Integrasjoner med overvåkings- og DevOps-verktøy: Koble ITSM-plattformen din til varslingsverktøy som PagerDuty eller infrastruktur-overvåking, slik at hendelser kan opprettes automatisk når noe går galt, i stedet for at du må vente på at en bruker skal rapportere det.
2. IT-ressursforvaltning (ITAM)
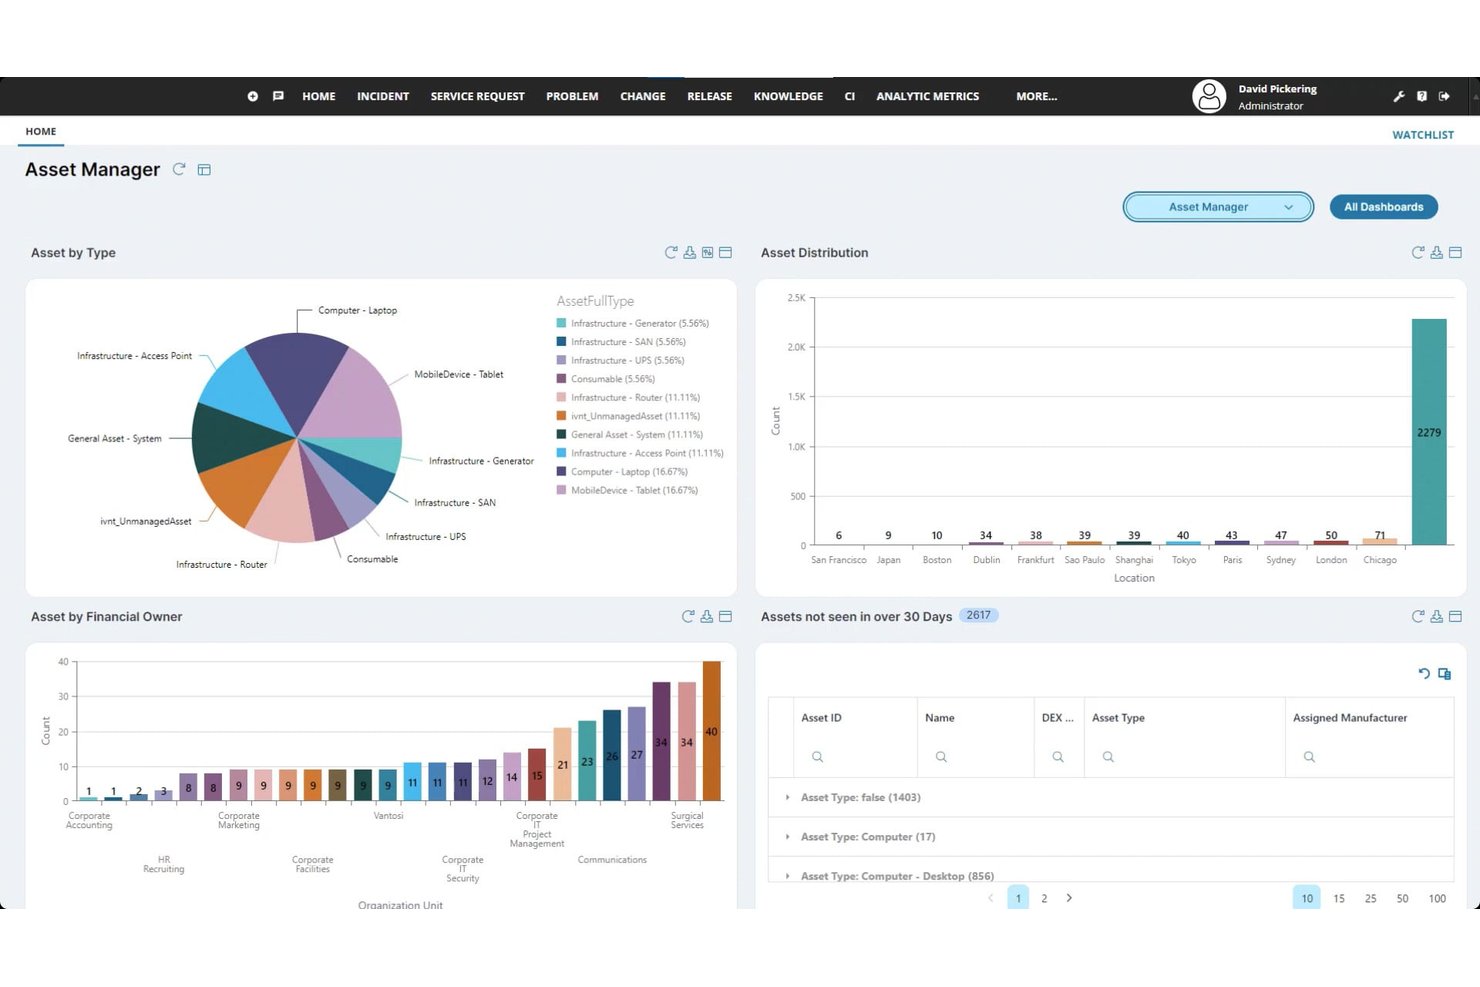
Det er innenfor ITAM-programvare virkelig kommer til sin rett å holde oversikt over hver enhet, lisens og kontrakt i hele miljøet ditt – den gir IT-team sentralisert oversikt over maskinvare- og programvareressurser, samt sporing av livssyklus og kostnader.
Etter min erfaring er det verktøyet som endelig svarer på «hva eier vi, hvor er det, og hva betaler vi for det?»
Have an account? Log In
Fordeler
Å vite nøyaktig hvilken maskinvare og programvare du eier – og hva det koster deg – fjerner mye av gjettingen fra IT-planleggingen. Verktøy som ServiceNow ITAM og Lansweeper gir deg en oppdatert beholdning koblet til livssyklusstatus og kontraktsdata, slik at du ikke må lete febrilsk når en fornyelsesfrist nærmer seg eller en revisjon finner sted.
Etter min erfaring synliggjør denne graden av oversikt også overflødige lisenser og underutnyttede ressurser, noe som ofte kan omsettes direkte til frigjort budsjett.
Funksjoner
ITAM-verktøy varierer mer enn du skulle tro når du kommer forbi den grunnleggende beholdningslisten – her er hva kategorien faktisk dekker på tvers av plattformer som ServiceNow ITAM, Lansweeper og Freshservice:
- Oppdagelse av maskinvarebeholdning: Skann nettverket automatisk for å finne og katalogisere alle fysiske enheter, inkludert endepunkter, servere og nettverksutstyr. Uten automatisert oppdagelse er beholdningen bare så nøyaktig som den siste personen som husket å oppdatere den.
- Håndtering av programvarelisenser: Følg med på hvilke lisenser du eier, hvor mange plasser som er i bruk, og når de skal fornyes. Jeg har sett team frigjøre betydelige budsjettmidler bare ved å identifisere ubrukte lisenser som det fortsatt ble betalt for.
- Sporing av ressursens livssyklus: Registrer statusen til hver ressurs fra innkjøp til utfasing, inkludert kjøpsdato, avskrivning, garantiens utløpsdato og avhending. Dette hindrer deg i å bytte ut maskinvare reaktivt i stedet for etter en planlagt tidsplan.
- Kontrakts- og leverandørhåndtering: Lagre leverandøravtaler, vedlikeholdskontrakter og fornyelsesdatoer på ett sted, direkte knyttet til de relevante ressursene. Å gå glipp av en fornyelsesfrist fordi informasjonen lå i noens innboks, er et problem som kan unngås.
- Rapportering for revisjon og samsvar: Generer rapporter som kobler lisensene du eier, til faktiske installasjoner – det er dette revisorer ber om når en programvareleverandør tar kontakt. Verktøy som Snow License Manager er utviklet spesifikt for dette bruksområdet.
- Økonomi- og kostnadssporing: Tildel kostnadsdata til individuelle ressurser og samle utgifter etter avdeling, sted eller ressurstype. Dette gir IT-ledelsen reelle tall når budsjettdiskusjoner finner sted.
- Integrasjon med ITSM-plattformer: Koble ressursregistrene dine til servicedesken, slik at teknikere kan se fullstendig ressurshistorikk direkte i en sak. Etter min erfaring reduserer denne konteksten feilsøkingstiden merkbart når en enhet har en historikk med tilbakevendende feil.
3. Håndtering av endepunkter
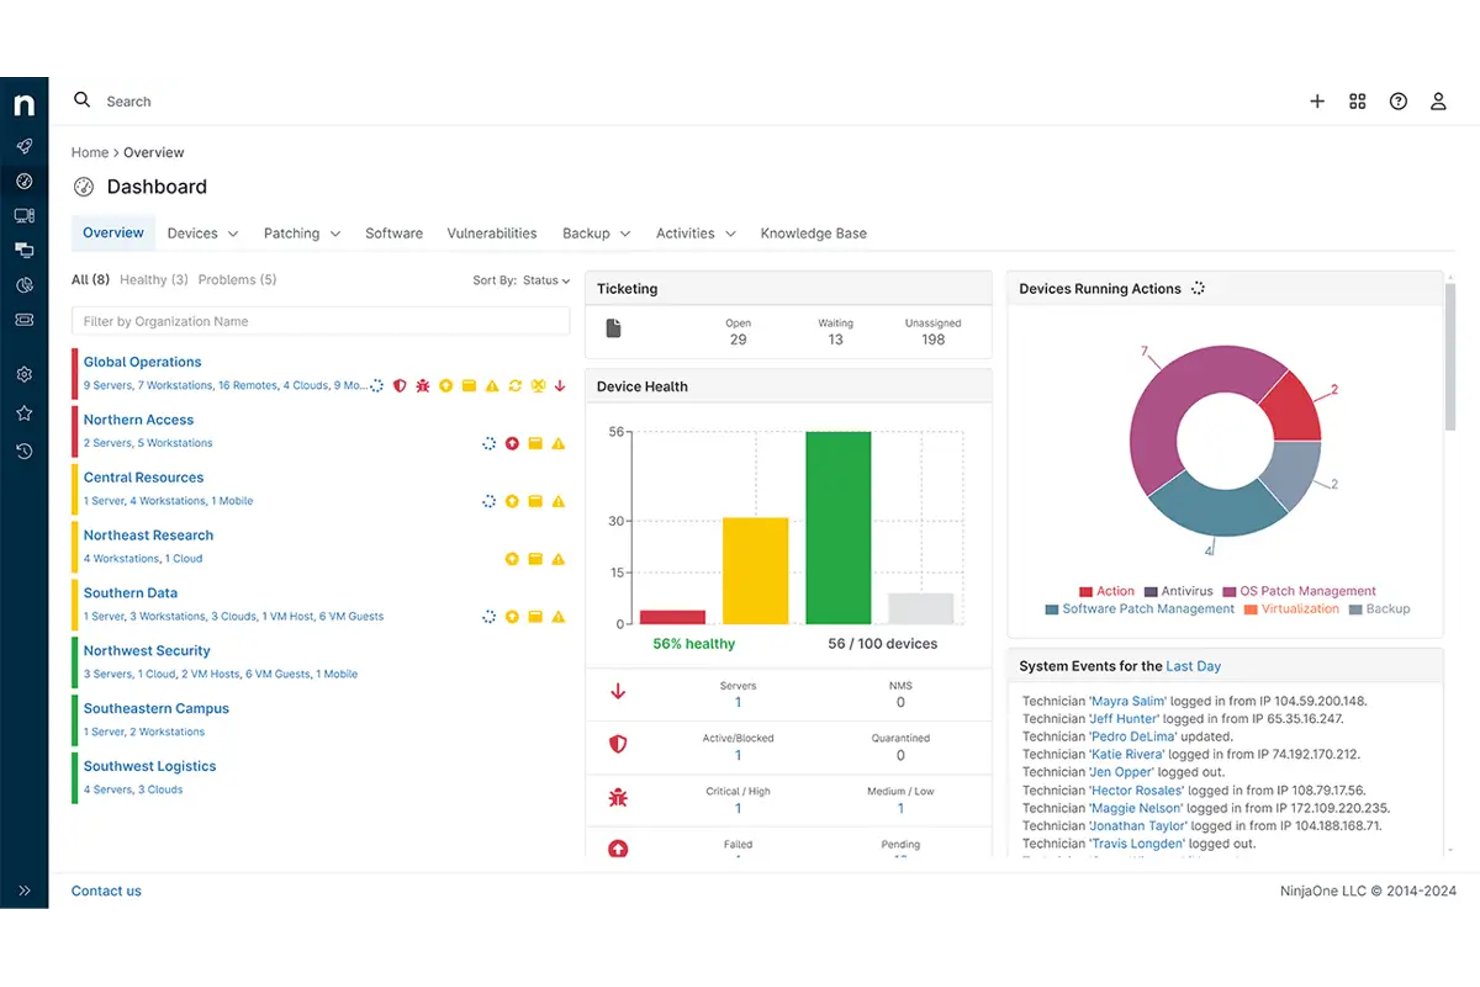
Håndtering av alle bærbare datamaskiner, mobile enheter og arbeidsstasjoner i miljøet ditt er nøyaktig det programvare for endepunkthåndtering er utviklet for – det gir IT-team sentralisert kontroll over enhetskonfigurasjon, utrulling av oppdateringer og håndheving av retningslinjer.
Etter min erfaring er det verktøyet som holder enhetsparken din konsistent og eksponeringen for sårbarheter uten sikkerhetsoppdateringer lav.
Fordeler
Å holde alle endepunktene i miljøet ditt konsekvent konfigurert og oppdatert er det verktøy som Microsoft Intune og Jamf faktisk gjør mulig i stor skala.
Etter min erfaring ligger den virkelige gevinsten i rapportering av samsvar med oppdateringer – du kan se nøyaktig hvilke enheter som kjører utdatert programvare, og sende ut oppdateringer eksternt før en sårbarhet blir en hendelse.
Denne sentraliserte kontrollen reduserer også tiden teamet ditt bruker på gjentakende konfigurasjonsarbeid per enhet, siden håndheving av retningslinjer håndterer dette automatisk på tvers av enhetsparken.
Funksjoner
Verktøy for endepunkthåndtering gjør mer enn å sende ut oppdateringer – her er hva de faktisk gir deg kontroll over på tvers av plattformer som Microsoft Intune, Jamf og ManageEngine Endpoint Central:
- Enhetsregistrering og klargjøring: Registrer nye enheter automatisk i administrasjonsplattformen din idet de kobler seg til, og send deretter ut konfigurasjoner, apper og policyer uten å måtte berøre enheten manuelt. Det er dette som gjør innføring i stor skala håndterbar.
- Patchadministrasjon: Distribuer oppdateringer for operativsystemer og applikasjoner til hele enhetsparken etter en tidsplan eller ved behov. Etter min erfaring er instrumentbordene for patchoverholdelse i verktøy som Intune stedet du kommer til å bruke mest tid – de forteller deg nøyaktig hvilke enheter som er utsatt.
- Konfigurasjon og håndheving av policyer: Definer sikkerhetsgrunnlinjer, brannmurinnstillinger og programvarebegrensninger på policynivå, og håndhev dem deretter konsekvent på alle enheter som omfattes. Uten dette blir konfigurasjonsavvik et reelt problem.
- Fjerntilgang og fjernstyring: Koble deg til endepunkter eksternt for å feilsøke problemer uten å sende ut en tekniker. Dette er særlig viktig når enhetsparken din er spredt på tvers av kontorer eller består av fjernarbeidere.
- Administrasjon av mobile enheter (MDM): Utvid de samme funksjonene for registrering, policyer og sletting til smarttelefoner og nettbrett. Jamf håndterer Apple-enheter spesielt godt her, mens Intune gir deg dekning på tvers av plattformer.
- Applikasjonsadministrasjon: Distribuer, oppdater og fjern programvare på tvers av endepunkter fra en sentral konsoll. Dette holder uautoriserte applikasjoner borte fra enhetene og sikrer at alle kjører de samme godkjente versjonene.
- Rapportering av samsvar: Generer rapporter som viser hvilke enheter som oppfyller sikkerhetspolicyene dine, og hvilke som ligger utenfor akseptable terskelverdier. Det er dette som gir deg dokumentasjon når en revisjon eller gjennomgang av en hendelse spør hvor godt administrert endepunktene dine var.
4. Nettverks- og infrastrukturovervåking
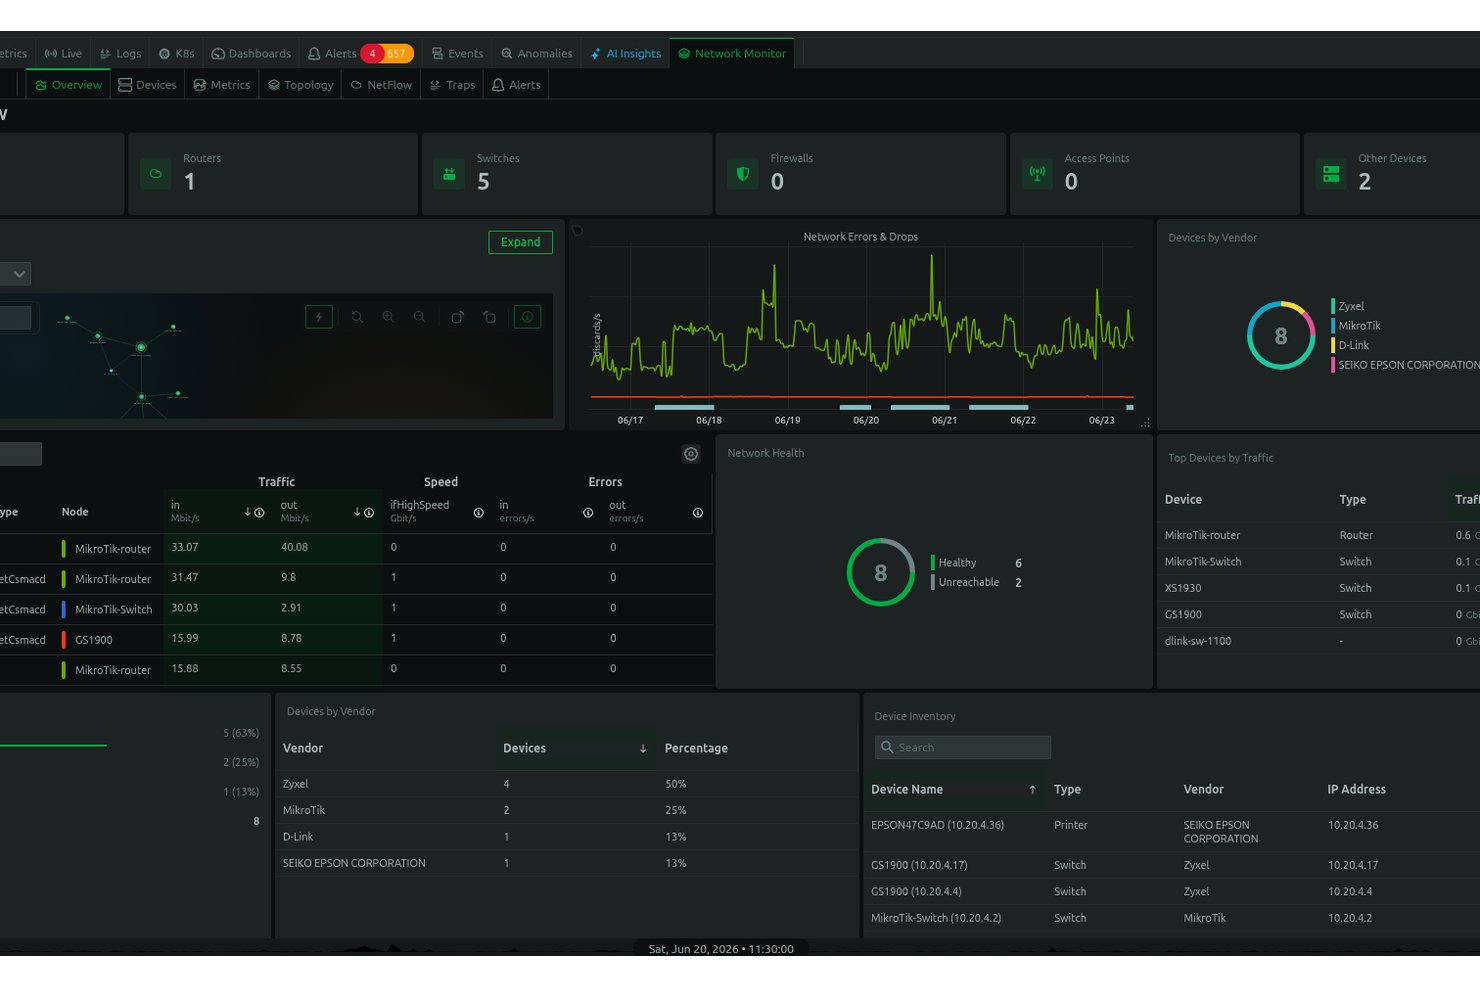
Det å ha sanntidsoversikt over nettverket, serverne og infrastrukturen din er det denne kategorien av IT-administrasjonsprogramvare er laget for – plattformer som Datadog, Zabbix og PRTG samler kontinuerlig inn ytelsesmålinger og utløser varsler når noe faller utenfor akseptable terskelverdier.
Etter min erfaring er denne muligheten for tidlig varsling det som skiller team som oppdager problemer før brukerne merker dem, fra team som får vite om driftsavbrudd gjennom en henvendelse til brukerstøtten.
Fordeler
Sanntidsoversikt over nettverket og infrastrukturen din er det som skiller et proaktivt team fra et team som alltid reagerer i etterkant. Etter min erfaring gir verktøy som Datadog og PRTG deg den nødvendige dybden i varslingen til å oppdage svekket ytelse – en CPU som får en plutselig belastningstopp, en overbelastet forbindelse – før det utvikler seg til et driftsavbrudd som brukerne dine oppdager først.
Denne sløyfen for tidlig varsling, knyttet til historiske målinger og terskelbasert varsling, er der jeg har sett de største tidsbesparelsene gjennom syklusene for hendelseshåndtering.
Funksjoner
Verktøy for nettverks- og infrastrukturovervåking går langt utover oppetidssjekker – her er hva de faktisk gir deg oversikt over og kontroll over på tvers av plattformer som Datadog, Zabbix og PRTG:
- Sanntidsovervåking av ytelse: Samle kontinuerlig inn målinger fra servere, nettverksenheter og applikasjoner, og vis dem deretter i et sanntidsinstrumentbord. Det er her du oppdager en CPU som får en plutselig belastningstopp eller en minnelekkasje før det blir til et driftsavbrudd.
- Terskelbasert varsling: Definer akseptable ytelsesområder og bli varslet idet en måling overskrider dem. Etter min erfaring er det å finjustere disse tersklene nøye det som skiller nyttige varsler fra varselutmattelse.
- Analyse av nettverkstrafikk: Overvåk båndbreddebruk, identifiser overbelastede forbindelser og spor trafikkflyt gjennom infrastrukturen din. PRTG håndterer dette spesielt godt med sin sensorbaserte modell.
- Kartlegging av infrastrukturtopologi: Oppdag og visualiser automatisk hvordan enhetene, tjenestene og avhengighetene dine er koblet sammen. Denne konteksten gjør hendelsestriage raskere når noe går galt lenger oppstrøms.
- Historiske målinger og trendrapportering: Lagre ytelsesdata over tid slik at du kan identifisere tilbakevendende mønstre, planlegge kapasitet og rapportere om SLA-samsvar. Instrumentbordverktøyene i Datadog gjør denne typen analyse enkel å bygge og dele.
- Loggsamling og korrelasjon: Hent logger fra hele miljøet ditt inn i én samlet visning, og sett dem i sammenheng med ytelseshendelser. Det er dette som gir deg hele bildet når et varsel utløses og du må forstå hvorfor.
- Overvåking av distribuert infrastruktur og skyinfrastruktur: Utvid oversikten til skymiljøer, containere og hybride oppsett i tillegg til den lokale infrastrukturen din. Verktøy som Zabbix kan konfigureres til å dekke et bredt spekter av miljøer, selv om denne fleksibiliteten også medfører mer kompleks konfigurering.
5. Fjernovervåking og -administrasjon (RMM)
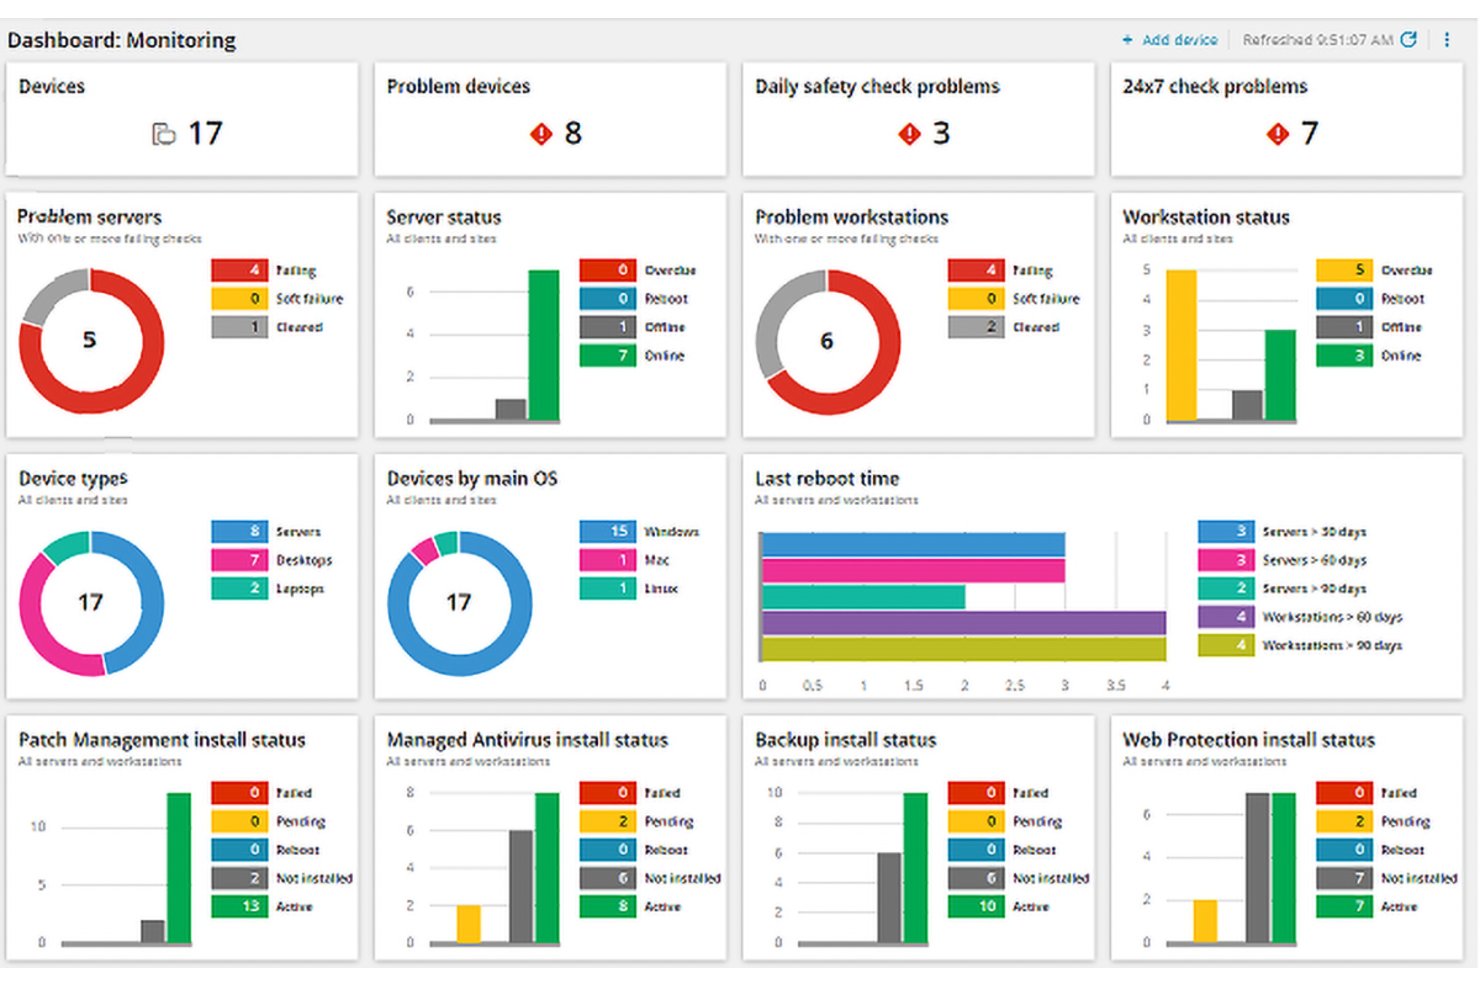
Leverandører av administrerte tjenester og interne IT-team bruker RMM-verktøy – som NinjaOne og ConnectWise Automate – til å overvåke endepunkter, kjøre automatiserte vedlikeholdsoppgaver og distribuere feilrettinger på tvers av distribuerte miljøer fra én enkelt konsoll.
Etter min erfaring er evnen til å oppdage og utbedre problemer på en ekstern enhet uten å måtte ta på den, det som gjør at RMM fortjener en plass i et IT-verktøysett.
Fordeler
Den største fordelen jeg har sett med RMM-verktøy som NinjaOne og ConnectWise Automate, er muligheten til å oppdage og løse problemer på eksterne endepunkter uten å måtte ha fysisk tilgang til enheten.
Automatiserte vedlikeholdsoppgaver – distribusjon av oppdateringer, kjøring av skript og helsekontroller – kjører i bakgrunnen på tvers av hele enhetsparken, slik at teamet ditt slipper å utføre repetitive manuelle oppgaver på hver enkelt enhet.
Denne kombinasjonen av proaktiv overvåking og ekstern utbedring gjør det mulig å administrere distribuerte miljøer uten å øke bemanningen i takt med antallet enheter.
Funksjoner
RMM-verktøy gir IT-team og MSP-er én samlet oversikt for overvåking, vedlikehold og feilretting av distribuerte endepunkter uten å være fysisk til stede – slik ser det faktisk ut i praksis:
- Kontinuerlig overvåking av endepunkter: Spor helsemålinger for enheter – CPU, minne, disk og tilkobling – på tvers av alle administrerte endepunkter i sanntid. Etter min erfaring er det her du oppdager en disk som holder på å svikte, eller en prosess som løper løpsk, før en bruker i det hele tatt oppretter en supportsak.
- Automatisert distribusjon av oppdateringer: Planlegg og send ut oppdateringer for operativsystemer og applikasjoner til endepunkter i hele enhetsparken uten manuell inngripen. NinjaOne håndterer dette spesielt godt, og lar deg definere vedlikeholdsvinduer og arbeidsflyter for godkjenning, slik at oppdateringer installeres uten å forstyrre arbeidstiden.
- Ekstern tilgang og utbedring: Koble deg direkte til ethvert administrert endepunkt for å kjøre diagnostikk, utføre feilrettinger eller konfigurere innstillinger på nytt uten å sende ut noen. Det er dette som gjør administrasjon av distribuerte enhetsparker mulig i stor skala.
- Automatisering av skript og oppgaver: Distribuer skript på tvers av grupper med enheter for å håndtere repetitive vedlikeholdsoppgaver – slette midlertidige filer, tilbakestille tjenester og håndheve innstillinger. ConnectWise Automate gir deg en solid skriptmotor for denne typen arbeid.
- Varsling og eskalering av hendelser: Angi terskler for enhetenes helsemålinger og få beskjed når noe faller utenfor akseptable områder. Det viktigste her er å bygge varslingslogikk som er spesifikk nok til å kunne utløse handling, ikke bare skape støy.
- Maskinvareoversikt og rapportering: Hold en oppdatert oversikt over alle enheter under administrasjon, inkludert maskinvarespesifikasjoner, installert programvare og status for overholdelse av retningslinjer. Dette gir deg et nøyaktig bilde av miljøet når ledelsen spør, eller når en revisjon finner sted.
- Administrasjon av retningslinjer og konfigurasjon: Definer standardkonfigurasjoner og håndhev dem på tvers av enhetsgrupper, slik at nye endepunkter kommer på nett i tråd med grunnstandarden din, i stedet for å kreve manuelt oppsett.
6. Administrasjon av sikkerhetsoppdateringer
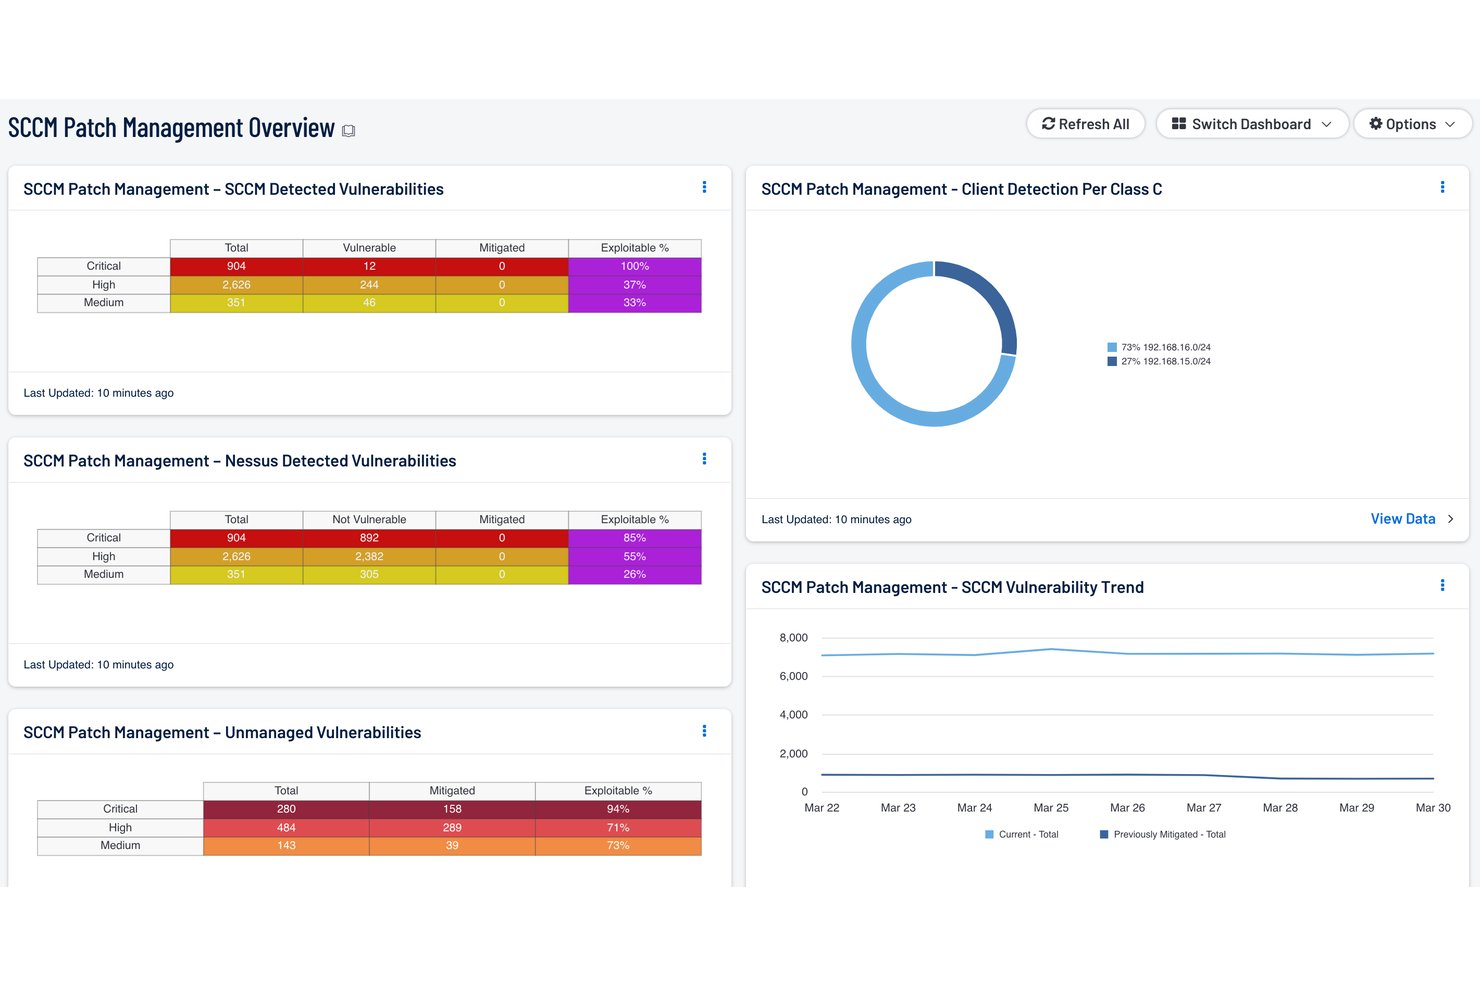
Å holde systemene oppdaterte er en av de mest direkte måtene IT-team kan redusere eksponeringen for kjente sårbarheter på – programvare for administrasjon av sikkerhetsoppdateringer automatiserer oppdagelse, testing og distribusjon av oppdateringer på tvers av operativsystem- og applikasjonsparken.
Etter min erfaring er det i samsvarsoversiktene du kommer til å bruke mesteparten av tiden, fordi de viser nøyaktig hvilke enheter som er utsatt før en sårbarhet blir til en hendelse.
Fordeler
Automatisering av oppdagelse og distribusjon av sikkerhetsoppdateringer på tvers av operativsystem- og applikasjonsparken er der verktøy som Ivanti og ManageEngine Patch Manager Plus virkelig kommer til sin rett – du er ikke lenger avhengig av manuelle prosesser som overser enheter eller havner etter i utgivelsessyklusene.
Etter min erfaring er samsvarsoversiktene den mest verdifulle funksjonen i det daglige arbeidet, fordi de gir deg et tydelig bilde av hvilke endepunkter som er utsatt før sårbarheten blir en aktiv hendelse.
Bare denne synligheten endrer administrasjon av sikkerhetsoppdateringer fra en reaktiv kamp til en planlagt og etterprøvbar prosess som teamet ditt faktisk kan ligge i forkant av.
Funksjoner
Verktøy for oppdateringshåndtering håndterer hele livssyklusen for oppdateringer – fra oppdagelse til utrulling og verifisering – slik at teamet ditt slipper å holde oversikt manuelt over hvilke enheter som kjører utdatert programvare:
- Automatisert oppdagelse av oppdateringer: Skann kontinuerlig miljøet ditt for å identifisere manglende oppdateringer for operativsystemer og applikasjoner på alle administrerte endepunkter. Etter min erfaring er det her du slutter å basere deg på antakelser og begynner å arbeide ut fra et nøyaktig bilde av eksponeringen din.
- Testing og klargjøring av oppdateringer: Test oppdateringer i en kontrollert gruppe før du ruller dem ut til hele miljøet. Ivanti håndterer dette godt og lar deg definere testringer, slik at en dårlig oppdatering ikke slår ut produksjonssystemer.
- Planlagt utrulling og vedlikeholdsvinduer: Definer nøyaktig når oppdateringer skal rulles ut, slik at de ikke forstyrrer arbeidstiden eller kritiske arbeidsbelastninger. Dette er funksjonen som gjør automatisert oppdatering praktisk i stedet for forstyrrende.
- Støtte for flere plattformer: Installer oppdateringer på Windows, macOS, Linux og tredjepartsapplikasjoner fra én enkelt konsoll. ManageEngine Patch Manager Plus dekker et bredt spekter av applikasjonsleverandører, noe som er viktig når miljøet ditt kjører mer enn bare programvare på operativsystemnivå.
- Instrumentpaneler og rapportering for samsvar: Få en sanntidsoversikt over hvilke enheter som er oppdatert, hvilke som venter, og hvilke som ikke oppfyller kravene. Jeg vil si at dette er den mest brukte funksjonen i det daglige – det er den du henter frem når ledelsen spør om sårbarhetseksponering.
- Tilbakerulling og utbedring: Tilbakestill en problematisk oppdatering uten å måtte gripe inn manuelt på hver berørte enhet. At denne reservemuligheten er innebygd, er det som gjør automatisert utrulling til en operasjon med lav risiko i stedet for et sjansespill.
- Prioritering av oppdateringer etter alvorlighetsgrad: Ranger oppdateringer etter kritikalitet – basert på CVE-poengsummer eller leverandørvarsler – slik at teamet ditt håndterer sårbarheter med høy risiko før rutinemessige oppdateringer.
7. Plattformer for skyadministrasjon
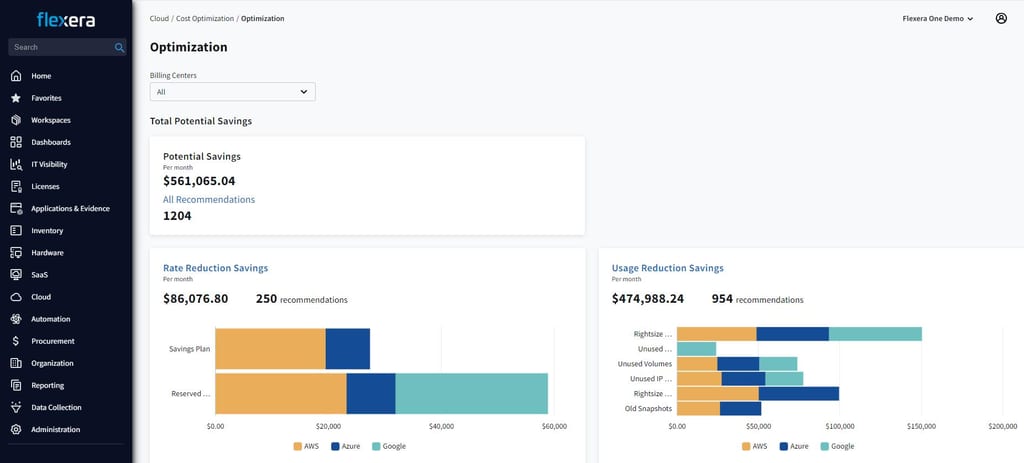
Å administrere skyressurser på tvers av AWS, Azure eller Google Cloud Platform uten en dedikert plattform betyr at du ikke har oversikt over kostnader, bruk og styring.
Etter min erfaring gir plattformer for skyadministrasjon IT-team oversikten de trenger for å følge ressursallokering, håndheve tilgangsregler og kontrollere kostnadene før de kommer ut av kontroll.
Fordeler
Det å få oversikt over ressursallokering, kostnader og tilgangsregler i skyen fra én enkelt konsoll er det som gjør verktøy som AWS Management Console og Azure Arc genuint verdt tiden det tar å sette dem opp.
Etter min erfaring er det funksjonene for kostnadshåndtering som gir størst umiddelbar verdi – muligheten til å oppdage og avslutte inaktive eller overdimensjonerte ressurser før de blåser opp den månedlige regningen, er den typen proaktiv kontroll som manuell sporing rett og slett ikke kan gi deg.
Den samme oversikten gjør det også langt enklere å håndheve styring, siden du angir og overvåker tilgangsregler på ett sted i stedet for å hoppe mellom leverandørenes instrumentpaneler.
Funksjoner
Plattformer for skyadministrasjon samler oversikten og kontrollen som ellers er spredt på de enkelte leverandørkonsollene – slik ser det ut i praksis:
- Ressursovervåking og oversikt: Følg med på utnyttelse, tilgjengelighet og ytelse på tvers av skyressurser i sanntid. Etter min erfaring er det her du oppdager overdimensjonerte instanser og inaktive ressurser før de dukker opp som enkeltposter på regningen.
- Kostnadshåndtering og kostnadskontroll: Angi budsjetter, følg kostnader per team eller prosjekt, og få varsler når bruken nærmer seg overskridelse. AWS Management Console håndterer dette godt med Cost Explorer, som gir deg detaljerte oversikter uten behov for et separat FinOps-verktøy.
- Styring av tilgang og identitet: Definer og håndhev hvem som kan få tilgang til hvilke skyressurser, og revider denne tilgangen fra et sentralt policy-lag. Azure Arc gjør dette spesielt håndterbart i hybride miljøer der lokale ressurser og skyressurser eksisterer side om side.
- Administrasjon av ressurser i flere skyer og hybride ressurser: Administrer arbeidsbelastninger på tvers av AWS, Azure og Google Cloud Platform fra ett enkelt grensesnitt i stedet for å stadig bytte mellom leverandørenes instrumentpaneler.
- Automatisert klargjøring og skalering: Opprett eller avvikle ressurser basert på etterspørsel uten manuell inngripen. Dette er det som holder miljøet ditt responsivt uten at noen må overvåke ressursallokeringen døgnet rundt.
- Samsvar og håndheving av retningslinjer: Bruk styringsregler på tvers av skymiljøet ditt og få kontinuerlig tilbakemelding om hvor konfigurasjonen avviker fra den definerte grunnlinjen. Dette er funksjonen jeg ville trukket frem når forberedelser til revisjon kommer opp.
- Hendelsesvarsling og diagnostikk: Bli varslet når ressurshelsen forverres, og spor problemet tilbake til kilden uten å måtte hoppe mellom instrumentpaneler.
More Articles
8. SaaS-administrasjonsplattformer
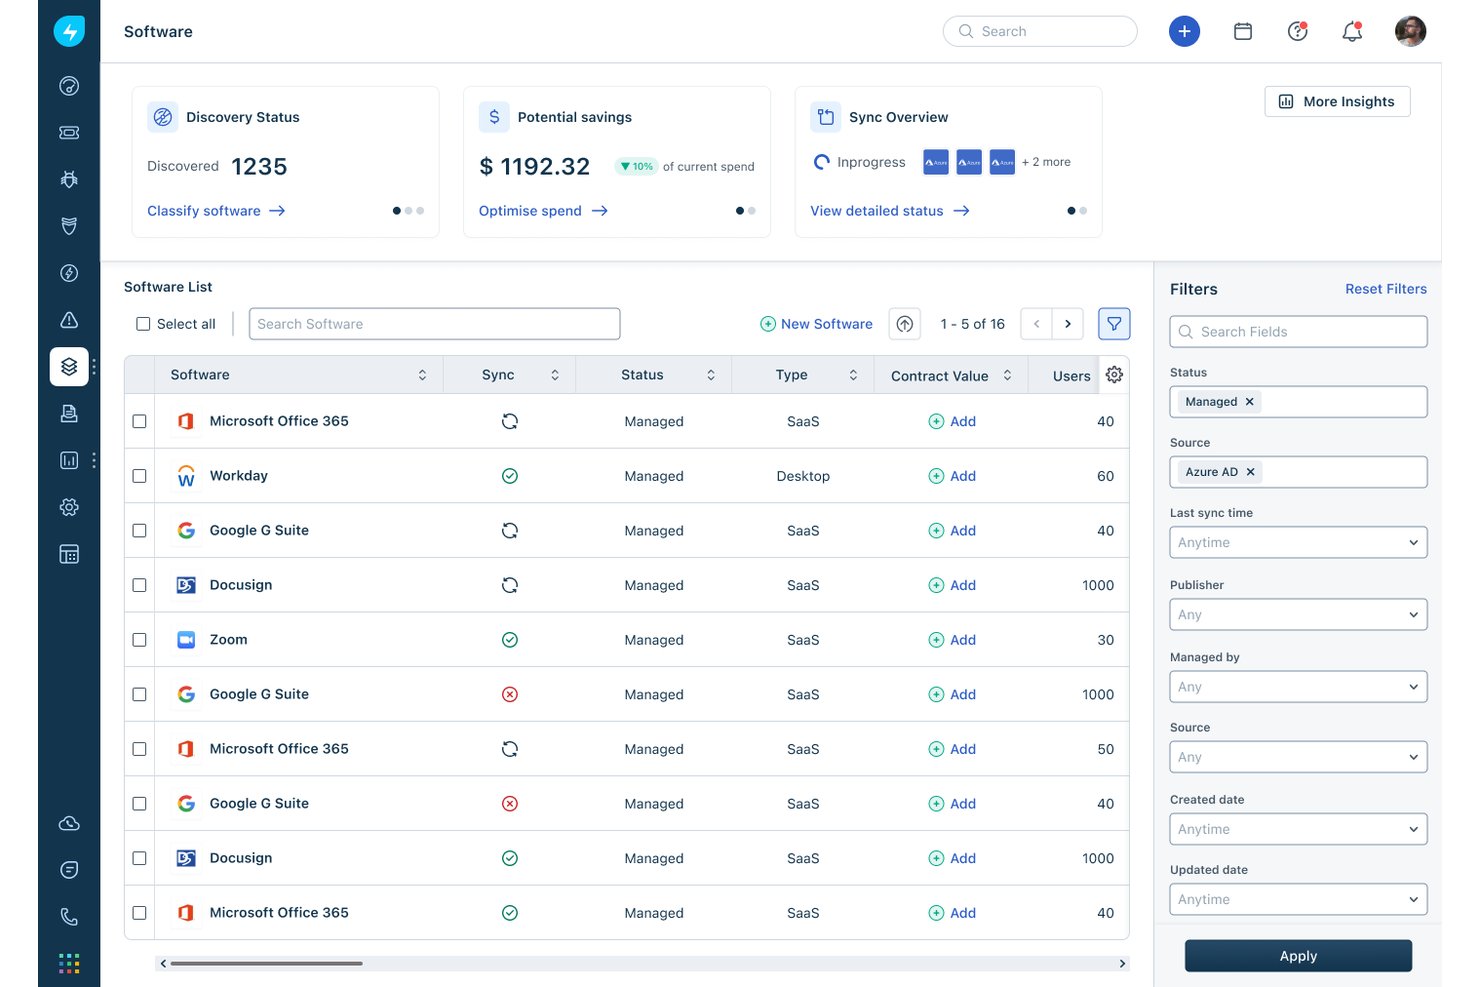
Det blir raskt uoversiktlig å holde oversikt over alle applikasjonene organisasjonen abonnerer på—SaaS-administrasjonsplattformer gir IT-team sentralisert oversikt over programvarelisenser, bruk og kostnader på tvers av hele appstakken.
Etter min erfaring betaler funksjonene for gjenvinning av lisenser alene for verktøyet, siden de lar deg identifisere og fjerne ubrukte lisenser før neste fornyelsessyklus starter.
Fordeler
Det å samle SaaS-oversikten i én konsoll er det som gjør en kaotisk appstakk om til noe du faktisk kan administrere—verktøy som Torii og BetterCloud lar deg se hvert abonnement, antallet lisenser og hver bruksmetrikk på ett sted.
Etter min erfaring er det funksjonene for gjenvinning av lisenser som gir raskest avkastning: Å identifisere ubrukte lisenser før fornyelsessyklusene starter er den typen kostnadskontroll som manuell sporing i regneark ganske enkelt ikke kan levere i stor skala.
Denne oversikten gjør også onboarding og offboarding ryddigere, siden du tildeler og fjerner tilgang til apper fra én arbeidsflyt i stedet for å lete gjennom individuelle administrasjonspaneler.
Funksjoner
Her er det SaaS-administrasjonsplattformer faktisk synliggjør, og som IT-teamet ellers måtte ha satt sammen manuelt:
- Oppdagelse og oversikt over apper: Oppdag automatisk alle SaaS-applikasjoner som brukes i organisasjonen, inkludert skygge-IT som aldri har gått gjennom en formell anskaffelsesprosess. Torii gjør dette godt ved å hente inn appdata fra SSO, økonomisystemer og nettleserutvidelser.
- Lisens- og lisensplassadministrasjon: Hold oversikt over hvor mange lisenser du betaler for, sammenlignet med hvor mange som faktisk brukes. Dette er funksjonen som gjør plattformen verdt investeringen—jeg har sett team frigjøre hundrevis av ubrukte lisenser ganske enkelt ved å få denne oversikten.
- Bruksanalyse: Se hvor ofte hver applikasjon brukes, og av hvem. Når tiden for fornyelse kommer, forhandler du basert på data, ikke antakelser.
- Sporing av kostnader og kontrakter: Samle abonnementskostnader, fornyelsesdatoer og kontraktsvilkår på ett sted. Uten dette kommer fornyelser plutselig over deg, og du er bundet i ett år til før du har fått mulighet til å vurdere om du fortsatt trenger verktøyet.
- Automatisert onboarding og offboarding: Tildel og fjern tilgang til apper gjennom definerte arbeidsflyter i stedet for å lete gjennom individuelle administrasjonspaneler. BetterCloud håndterer dette godt og lar deg utløse tilgangsendringer basert på HR-hendelser.
- Overvåking av sikkerhet og samsvar: Merk applikasjoner som ikke oppfyller organisasjonens sikkerhetsstandarder, eller som ansatte har godkjent med omfattende tillatelser. Dette er funksjonen jeg ville prioritert hvis datastyring er viktig for teamet ditt.
Finn de riktige verktøyene for IT-miljøet ditt
Å forstå de ulike typene programvare for IT-administrasjon er det første steget. Det neste er å finne verktøy som dekker teamets behov uten å tilføre unødvendig kompleksitet. Utforsk veiledningen vår om den beste programvaren for IT-drift og -administrasjon for å sammenligne plattformer for overvåking, automatisering, hendelseshåndtering og skydrift.