

Aikido-sikkerhet vs. Checkmarx: Sammenligning og ekspertanmeldelser for 2026

We review tools independently, and commissions help fund our testing. See our transparency policy, our methodology, or suggest a tool.
Hvis du føler at AppSec har utviklet seg til et kappløp om verktøy, er du ikke alene. Mellom AI-assistert kode, omfattende mikrotjenester og konstant press om å levere raskere blir gapet mellom «vi har sikkerhetsverktøy» og «vi håndterer faktisk applikasjonsrisiko» stadig større for de fleste team. Det er nettopp her plattformer som Aikido Security og Checkmarx forsøker å skille seg ut, ved å love ikke bare flere funn, men smartere og mer konsoliderte AppSec-programmer som passer med måten utviklerne dine allerede arbeider på.
I denne artikkelen skal jeg gå gjennom hvordan Aikido Security og Checkmarx står seg mot hverandre når det gjelder priser, kjernefunksjoner, integrasjoner, sikkerhetsnivå og brukervennlighet i det daglige, med et tydelig fokus på hva dette betyr for deg.
Aikido Security
4.7/5
- Free plan available
- From $300/month
Checkmarx
4.2/5
- Free demo available
- Pricing upon request
Hvorfor du kan stole på våre programvareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv teknologiledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

| Aikido Security | Checkmarx | |
|---|---|---|
| Free Trial | Free plan available | Free demo available |
| Pricing | From $300/month | Pricing upon request |
Skjulte kostnader for Aikido Security kontra Checkmarx
Når du ser på prisene til Aikido, er hovedbildet forutsigbare faste avgifter uten skjulte kostnader. Betalte abonnementer følger en månedlig trinnvis modell med grenser for rimelig bruk av repositorier, skykontoer, domener og avbildninger, i tillegg til et generøst gratisnivå for mindre team og bedriftsalternativer som går over til faste priser med ubegrenset bruk. Denne strukturen gjør det også relativt enkelt å beregne kostnadene etter hvert som organisasjonen din vokser, siden prisene er knyttet til tydelig definerte bruksgrenser i stedet for tilpassede tilbud. Det du bør følge med på, er at du kan måtte gå opp et nivå etter hvert som antallet repositorier og omfanget av skybruken øker, prisøkningen for månedlige avtaler sammenlignet med årlige avtaler, samt kjøp av ekstra AI SAST-kreditter hvis du bruker denne motoren mye.
Checkmarx har en helt annen tilnærming, med primært tilbudsbaserte priser knyttet til faktorer som antallet utviklere som bidrar, størrelsen på kodebasen og hvilke moduler som kreves innen SAST, SCA, DAST og API-sikkerhet. Denne modellen er fleksibel for store virksomheter, men kan føre til skjulte kostnader når antallet utviklere, kodelinjer eller kravene til samsvar øker. Det kan også påløpe ekstra kostnader for prioritert brukerstøtte eller profesjonelle tjenester. For deg som kjøper betyr det at de totale eierkostnadene i mindre grad avhenger av listeprisen og i større grad av langsiktig skalering – hvis antallet ansatte og porteføljen din vokser raskt, bør du be salgsavdelingen om fremskrivninger for flere år og tydelige rammer for hvordan prisene øker når du utvider.
Aikido kombinerer SAST, DAST, SCA, containerskanning, IaC-skanning, CSPM, oppdagelse av hemmeligheter samt lisens- og skadevarekontroller i ett enkelt dashbord, slik at du slipper å håndtere et halvt dusin verktøy. AutoTriage og nåbarhetsanalyse fjerner funn som ikke er nåbare eller utnyttbare, og resultatene kommer tilbake på sekunder med tilbakemelding i pullforespørselen. I løpet av en 6-ukers Aikido-pilotperiode løste 50 utviklere fra en global HR-teknologiplattform 92 % av de kritiske problemene og reduserte kritiske falske positiver med 99 % sammenlignet med Checkmarx, deres eksisterende AppSec-plattform. I tillegg kan AutoTriage og Autofix automatisk generere pullforespørsler for vanlige problemer på tvers av kode, infrastruktur og containere, noe som reduserer tiden små sikkerhetsteam må bruke på manuell triage betydelig.
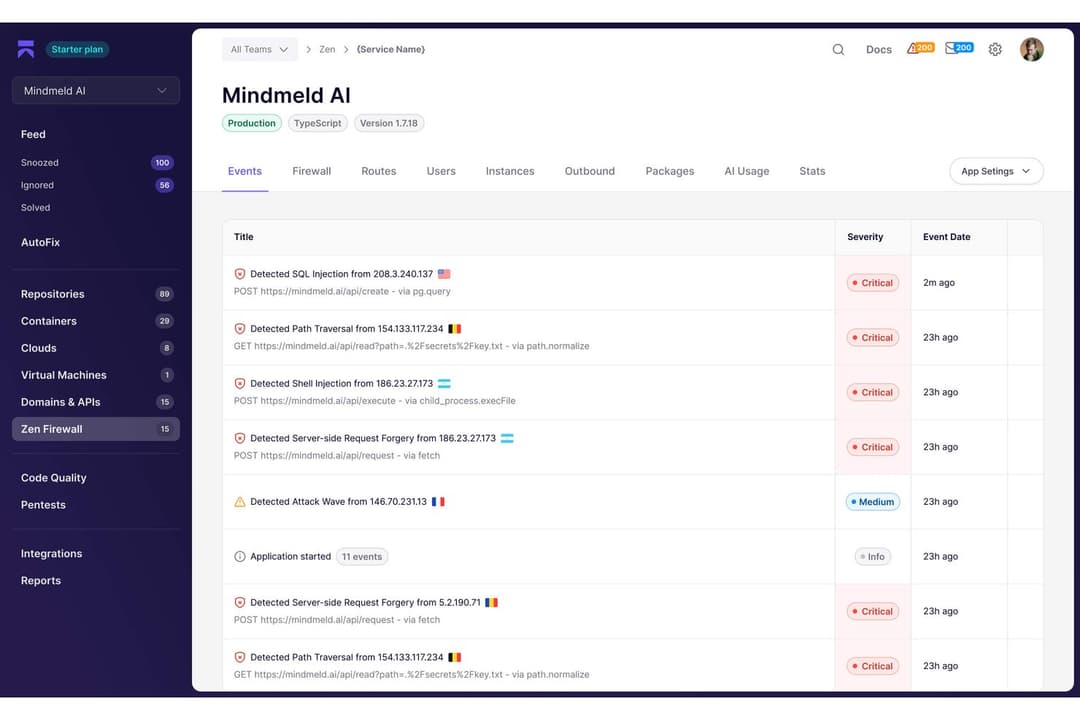
Aikido kontrollerer også sky-konfigurasjonen din direkte for feilkonfigurasjoner (CSPM) og legger til et kjøretidslag, Zen, som blokkerer injeksjon, SSRF og andre angrep i applikasjonen som kjører. Dype integrasjoner med IDE-er, CI/CD og oppgavebehandlere som Jira betyr at utviklerne dine ser og løser problemer der de allerede arbeider, noe som gjør plattformen til et ASPM-lag i stedet for “bare enda en skanner.”
Checkmarx One er derimot bygget for store regulerte virksomheter, med to tiår med modenhet innen SAST, bred støtte for eldre programmeringsspråk (inkludert COBOL) og en tilpasset spørringsredigerer som lar AppSec-team finjustere deteksjonslogikken for interne rammeverk. Plattformens agentiske AI-funksjoner, inkludert Checkmarx One Assist og Developer Assist, har som mål å avdekke de riktige problemene tidligere i SDLC-en og veilede utviklere gjennom sikre løsninger uten at de trenger å bli sikkerhetseksperter. For deg som virksomhetsleder er den store fordelen sentralisert AppSec-styring – enhetlige retningslinjer, konsoliderte risikopoeng og ASPM-lignende visninger som omfatter kodearkiver, pipelines og kjøretid, slik at du kan styre sikkerhetsresultater i stor skala.
| Aikido Security | Checkmarx | |
|---|---|---|
| API | Yes | Yes |
| Dashboard | Yes | Yes |
| Data Export | Yes | Yes |
| Data Import | Yes | Yes |
| External Integrations | Yes | Yes |
| Multi-User | Yes | Yes |
| Notifications | Yes | Yes |
| Verktøy | Aikido Security | Checkmarx |
| GitHub | ✅ | ✅ |
| GitLab | ✅ | ✅ |
| Bitbucket | ✅ | ✅ |
| Azure DevOps | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Jenkins | ✅ | ✅ |
| CircleCI | ✅ | ✅ |
| Slack | ✅ | ✅ |
| Microsoft Team | ✅ | ✅ |
| AWS CodeBuild | ✅ | ✅ |
| SonarQube | ✅ | ✅ |
| Visual Studio Code | ✅ | ✅ |
| JetBrains IDE-er | ✅ | ✅ |
| Docker Hub | ✅ | ✅ |
| AWS ECR | ✅ | ✅ |
Begge plattformene legger stor vekt på å «møte utviklerne der de er», med bred dekning på tvers av vertsplattformer for kildekode, CI/CD-verktøy, billettsystemer, chat og populære IDE-er, slik at du kan integrere sikkerhet uten å redesigne verktøykjeden. Aikido fokuserer på å gi deg raske tilkoblinger med liten friksjon for moderne SaaS-baserte utviklingsstakker, mens Checkmarx bygger på sin lange erfaring innen virksomhetsmarkedet, analyse av utnyttbare angrepsbaner som sporer sårbarheter ned til bestemte kallbaner, og dybde innen eldre programmeringsspråk for store regulerte organisasjoner med modne AppSec-team.
| Faktor | Aikido Security | Checkmarx |
| Datasikkerhetskontroller | Aikido er i samsvar med ISO 27001:2022 og SOC 2 Type II, bruker midlertidige isolerte containere for kloning av kode og sletter klonede repositorier etter skanninger for å minimere dataeksponering. | Checkmarx er sertifisert i henhold til ISO 27001:2022 og SOC 2 Type II og kjører på herdet skyinfrastruktur med tilgangskontroller og overvåking på bedriftsnivå, utformet for regulerte miljøer. |
| Støtte for samsvar | Hjelper deg med å generere dokumentasjon for ISO 27001, SOC 2, PCI, HIPAA, DORA og CIS-kontroller ved kontinuerlig å kartlegge resultater mot tekniske krav og rapportere om samsvarsstatus. | Tilbyr omfattende dokumentasjon, revisjonslogger og rapportering som støtter SOC 2, ISO 27001 og andre regulatoriske rammeverk som en del av bredere styringsprogrammer for virksomheter. |
| Datalagring og personvern | Legger vekt på EU-vennlig datahåndtering og støtter europeisk datasuverenitet for selskaper som må være i samsvar med GDPR, NIS2 og forordningen om digital operasjonell motstandsdyktighet. | Tilbyr regionale alternativer for vertsdrift og er i samsvar med globale standarder for personvern og databeskyttelse, noe som er viktig hvis du opererer på tvers av flere jurisdiksjoner med strenge regulatoriske krav. |
| Tilgjengelighet og oppetid | Aikido publiserer en SLA for 99,5 % tilgjengelighet på betalte abonnementer, støttet av en offentlig statusside og kontinuerlig overvåking, samt SLA-håndtering i produktet slik at du kan følge med på hvor raskt funn blir løst. | Publiserer en SLA for 99,5 % tilgjengelighet for skytjenestene sine, noe som gir større virksomheter tydelige forpliktelser for oppetid og mulighet for kompensasjon dersom tjenestenivåene ikke oppfylles. |
| Pålitelighet og kvalitetssikring | Gjennomfører jevnlige eksterne penetrasjonstester, driver et kontinuerlig program for belønning av sikkerhetsfeil og integreres med verktøy for automatisering av samsvar, slik at du kontinuerlig kan validere sikkerhetsnivået. | Har en lang historikk hos store virksomheter, kombinert med gjentatte uavhengige revisjoner og sertifiseringer, noe som gir sterk trygghet for virksomhetskritiske applikasjonsporteføljer i stor skala. |
Selv om begge leverandørene prioriterer sikkerhet og samsvar, forteller de helt forskjellige historier om tillit. Aikido fremhever EU-vennlig datahåndtering sammen med en utviklerorientert tilnærming og verktøy som automatiserer det manuelle arbeidet med samsvar på tvers av kravene i SOC 2, ISO 27001 og DORA. Checkmarx fremhever på sin side røttene sine i større virksomheter og sin historikk, med vekt på strenge sertifiseringer og konkret pålitelighet i sterkt regulerte miljøer.
| Faktor | Aikido Security | Checkmarx |
| Grensesnitt og brukeropplevelse | Aikido tilbyr et rent og moderne brukergrensesnitt som er intuitivt og lite støyende, med tydelig risikoprioritering og forklaringer som gjør det enkelt å forstå og håndtere funn. | Checkmarx tilbyr et omfattende nettgrensesnitt som brukerne opplever som kraftig og generelt brukervennlig, selv om noen mener det kan føles tettpakket eller noe utdatert med tanke på bredden av funksjoner det tilbyr. |
| Oppsett og konfigurasjon | Tilbyr «oppsett på 5–10 minutter», automatisk oppdaging av repositorier og minimal konfigurasjon, noe som gjør det enkelt for små og mellomstore team å få verdi raskt. | Oppsettet er mer omfattende på grunn av virksomhetsomfanget, men når løsningen er implementert, er det enkelt å legge til nye prosjekter og utvide dekningen ved hjelp av dokumentasjon og brukerstøtte. |
| Introduksjon | Introduksjonen er smidig og veiledet, med kort tid til første resultat og praktisk støtte som hjelper personer uten sikkerhetsspesialisering med å komme raskt i gang. | Introduksjonen omfatter vanligvis mer formell opplæring og kompetanseheving, noe som passer virksomheter med større team og komplekse arbeidsflyter, men som kan kreve mer tid og koordinering i forkant. |
| Daglig arbeidsflyt | Utformet som «sikkerhet for utviklere», med direkte integrasjon i utviklernes arbeidsflyter og vekt på få falske positiver, slik at teamene fortsetter å bruke verktøyet over tid. | Støtter dyp integrasjon i SDLC med integrasjoner for IDE-er og CI, men daglig bruk kan innebære mer justering og policyhåndtering for å holde støynivået på et håndterbart nivå på tvers av store kodebaser og flere skanningstyper. |
| Brukerstøtte | Responsiv og proaktiv brukerstøtte samt rask produktutvikling som raskt håndterer tilbakemeldinger og problemer. | Solid brukerstøtte for virksomheter med dedikerte team og SLA-er, selv om responstiden og syklusene for tilpasning kan gjenspeile prosessene hos en større og mer tradisjonell leverandør. |
Aikido vinner når det gjelder tempo. De fleste team kan få resultater og handlingsrettet innsikt i løpet av minutter i stedet for dager, noe som er viktig hvis du er del av et mindre sikkerhetsteam som ikke har råd til langvarige implementeringer på virksomhetsnivå. Checkmarx leverer derimot kraft og konfigurerbarhet på bekostning av en lengre oppstartsperiode. Hvis du har ressurser til å investere i riktig introduksjon og opplæring, får du muligheten til å tilpasse SAST-spørringer, policyer, skannekonfigurasjoner og arbeidsflytstatuser, samt styring på virksomhetsnivå som kan skaleres på tvers av hundrevis av applikasjoner.
Aikido Security
- High-quality developer experience and workflow integration.
- Dramatically reduces remediation time compared to manual fixes with its AutoFix feature.
- Enterprise-grade SAST and SCA.
- No built-in developer security training program.
- Limited support for retaining historic container image scan records
- Teams needing custom detection logic built from scratch will need different tooling.
Checkmarx
- It offers excellent security vulnerability detection for your applications.
- The user interface is intuitive and easy for your team to navigate.
- It provides comprehensive security analysis to protect your code.
- Onboarding can take longer than expected for complex testing environments.
- Customer support response times might not meet your expectations.
- It may have a steeper learning curve for new users in your team.
Aikido Security
- Enterprise Development TeamsEnterprise customers get custom onboarding and direct access to the Aikido team regardless of contract size. One customer onboarded 150+ developers in 45 minutes, and the flat-rate enterprise pricing means no surprise costs as headcount grows.
- HealthTech and MedTech CompaniesHealthcare teams rely on Aikido to monitor security from code commits through cloud deployments, with automated compliance evidence for HIPAA, SOC 2, and ISO 27001.
- Cloud-Native Startups and Scale-UpsStartups with two team members get Aikido for free, then scale with affordable per-month pricing, so you can avoid that budget-crushing security hire during your critical growth phase.
- B2B SaaS ProvidersSaaS providers who connect Aikido to their GitHub repos get auto-generated SBOMs and compliance evidence reports, which cuts the manual work involved in answering vendor security questionnaires.
- DevOps and Platform Engineer TeamsDevOps teams integrating Aikido with Jenkins or GitHub Actions catch more critical vulnerabilities pre-production, slashing emergency patching and stopping security issues from derailing their release timelines.
- Small Dev TeamsJunior developers can fix their own security bugs thanks to Aikido’s clear step-by-step guides and ready-to-use patch snippets—even without any security background.
Checkmarx
- Finance SectorChief information security officers (CISOs) can benefit from its strong security features that protect sensitive financial data.
- Healthcare IndustryCheckmarx helps your team secure patient data with its rigorous vulnerability detection.
- Technology CompaniesSoftware development teams will appreciate Checkmarx’s comprehensive code security analysis and support for continuous integration and continuous deployment (CI/CD) workflow.
- Government AgenciesFor safeguarding confidential data, Checkmarx offers reliable security testing tools.
- Large EnterprisesIt provides extensive features that meet the security demands of large-scale software infrastructure and DevSecOps workflow.
- Security TeamsCheckmarx’s focus on application vulnerabilities makes it a valuable tool for security-focused teams.
Hvem bør bruke Aikido Security, og hvem bør bruke Checkmarx?
Hvis du er en oppstartsbedrift, SMB eller et utviklingsteam i vekst, særlig innen B2B SaaS, FinTech eller HealthTech, og ikke har et eget sikkerhetsteam, er Aikido Security det beste valget. Det kombinerer sikkerhet gjennom hele SDLC, skysikkerhet og samsvar i én plattform som utviklere enkelt kan bruke, noe som gjør den svært godt egnet for team som ønsker AppSec på bedriftsnivå uten omfattende oppsett eller kontinuerlig finjustering. Små team som ønsker å levere raskt, redusere verktøyspredningen og bestå SOC 2- eller ISO 27001-revisjoner uten å ansette mange sikkerhetsfolk, vil sette pris på den AI-drevne automatiske prioriteringen, onboarding som tar mindre enn 10 minutter, og de tydelige, tydelige og forutsigbare prisene. Aikido gir deg akkurat det du ønsker: enkelhet, hastighet og ingen varslingstretthet.
Checkmarx er laget for store selskaper og organisasjoner som har hundrevis av applikasjoner, kompliserte regler de må følge, og penger til å bruke på strukturert onboarding, tilpassede retningslinjer og grundige SAST- og DAST-oppsett. Checkmarx er det beste valget når du trenger sentralisert AppSec-styring, modne ASPM-funksjoner og dokumentert pålitelighet for virksomhetskritiske kodebaser i massiv skala. Checkmarx' bredde og modenhet på bedriftsnivå gjør den brattere læringskurven og høyere kostnaden verdt det hvis sikkerhetsprogrammet ditt trenger detaljert tilpasning av spørringer, solid samsvarsrapportering, formelle SLA-er og muligheten til å skanne milliarder av kodelinjer per måned på tvers av store porteføljer.
| Aikido Security | Checkmarx | |
|---|---|---|
| Platform Consolidation | Aikido Security From the start, Aikido combines SAST, DAST, SCA, IaC, CSPM, container scanning, secrets detection, and malware checks into one platform, so you don’t have to use multiple tools. | Checkmarx Checkmarx One also has a full suite, but you may need to license and set up each module separately, which can make the implementation process more difficult. |
| Pricing Transparency | Aikido Security Aikido has clear, tiered pricing plans that have fair-usage limits on repos, cloud accounts, and images, as well as flat enterprise pricing. | Checkmarx Checkmarx has custom, quote-based enterprise pricing that depends on things like the number of developers, the number of lines of code, and the modules chosen, giving you flexibility, but it doesn't show you the full cost up front. |
| Query Customization | Aikido Security Aikido supports custom rules but leans on AutoTriage and reachability analysis for noise reduction rather than requiring manual query tuning. | Checkmarx Checkmarx has a powerful query editor, including an AI Query Builder, that lets AppSec teams write or change custom SAST queries to cut down on false positives for in-house sanitizers, unique frameworks, or proprietary code patterns. |
| Runtime Protection | Aikido Security Zen by Aikido is a runtime protection layer that finds and stops zero-day exploits, malicious requests, and suspicious activity in real time as your application runs, before threats can get to your database. | Checkmarx Checkmarx One is all about testing before production and managing risks with ASPM, but it doesn’t have a built-in runtime application self-protection or web application firewall. |
| Scan Speed | Aikido Security Results come back in seconds and post findings straight to the pull request, so developers get feedback while the code is still fresh | Checkmarx Full scans can run 25 to 45 minutes per application, and limited logging makes it hard to see what's slowing a scan down. |
| Target Audience | Aikido Security Aikido is a mature platform built for organizations of all sizes, from startups that scale to enterprises. With onboarding that takes just minutes, teams can start finding and fixing real security issues right away. | Checkmarx Checkmarx is aimed at big businesses and Fortune 500 companies with complicated governance needs that require more structured onboarding, training, and professional services. |
| AI-Powered Automation | Both platforms use AI to reduce manual triage and speed up remediation, stopping your teams from getting trapped on false positives or spending hours on remedies that don’t work. |
|---|---|
| CI/CD Pipeline Integration | Aikido and Checkmarx both interact with large CI/CD platforms like GitHub Actions, GitLab CI, Jenkins, Azure DevOps, CircleCI, and Bitbucket Pipelines to make sure that every build is automatically inspected for security problems. |
| Developer-Centric Tooling | Both solutions focus on meeting developers where they work by giving them IDE plugins for well-known editors like JetBrains and Visual Studio Code, as well as SCM integrations that show results right in pull requests with inline comments. |
| Governance & Compliance | Aikido and Checkmarx both help you keep your security in check on a wide scale by giving you tools like role-based access controls (RBAC), single sign-on (SSO), SAML, audit logging, and policy enforcement, while also helping you be ready for audits and collect proof by offering you compliance mapping and reporting for different standards. |
| Multi-Layer Security Testing | Both systems offer complete AppSec testing for SAST, DAST, SCA, IaC scanning, container security, and secrets detection, so you can be sure that your code is safe all the way to the cloud. |