

Aikido Security mot Snyk: Sammenligning & ekspertanmeldelser for 2026

We review tools independently, and commissions help fund our testing. See our transparency policy, our methodology, or suggest a tool.
Det er ikke nok å bare sammenligne funksjonslister når du skal velge mellom Aikido Security og Snyk. Du må også vite hvordan hver plattform håndterer de daglige realitetene innen applikasjonssikkerhet. Aikido Security sikrer hele SDLC-en fra ende til ende i en komplett plattform for kode, sky og kjøretid, med aggressiv reduksjon av støy og transparent fastpris. Snyk er et utviklerorientert sikkerhetsverktøy med dype integrasjoner med IDE-er, Git og CI/CD, og er sterkest innen programvaresammensetningsanalyse av avhengigheter med åpen kildekode.
Jeg har undersøkt funksjonene, prisstrukturene og bruksområdene deres for å hjelpe deg med å ta et smart valg. Enten du er en raskt voksende oppstartsbedrift som drukner i falske positiver, eller et virksomhetsteam som trenger full dekning av samsvarskrav, får du en tydelig oversikt over hvor hvert verktøy utmerker seg, hvilke skjulte kostnader du bør være oppmerksom på, og hvilken plattform som passer teamets arbeidsflyt.
Aikido Security
4.7/5
- Free plan available
- From $300/month
Snyk

4.6/5
- Free plan + free demo available
- From $25/contributing developer/month
Hvorfor du kan stole på våre programvareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv teknologiledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

| Aikido Security | Snyk | |
|---|---|---|
| Free Trial | Free plan available | Free plan + free demo available |
| Pricing | From $300/month | From $25/contributing developer/month |
Skjulte kostnader ved Aikido Security kontra Snyk
Aikido har et trinnvis prissystem som starter med en gratis utviklerplan og fortsetter gjennom nivåene Basic, Pro og Advanced før man kommer til tilpasset Enterprise-prising. Betalte planer har fastpris, og hvert nivå inkluderer faste kvoter for repositorier, containeravbilder, skykontoer og annen bruk, i stedet for å kreve betaling per tilleggsenhet. Dermed vet teamene hva de betaler på forhånd. Når det er sagt, er det enklere å forutse Aikidos priser hvis du planlegger å skalere opp.
Snyks prisstruktur er betydelig mer kompleks og spenner fra et gratisnivå til Enterprise-kostnader på alt fra tusenvis til titusenvis, avhengig av hvordan du setter det opp. Når teamet vokser til mer enn 100 utviklere, begynner de skjulte kostnadene å vise seg, fordi hver nye utvikler, produktmodul og høyere testbegrensning vil bidra til den endelige prisen.
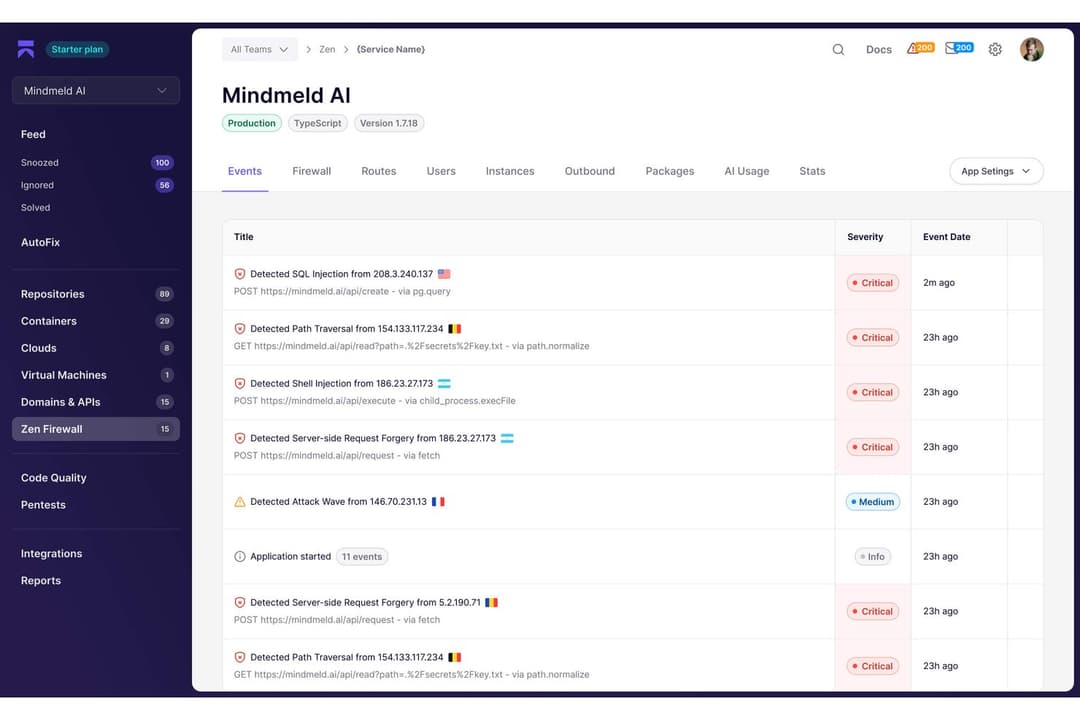
Aikido reduserer støyen der mange verktøy overvelder deg med den. Analysen av tilgjengelighet sporer om en sårbarhet faktisk kan utnyttes i miljøet ditt, og nedgraderer eller filtrerer deretter bort dem som ikke kan utnyttes, slik at du prioriterer reelle problemer i stedet for en vegg av varsler.. Plattformen bruker egne algoritmer for å eliminere falske positiver og senke prioriteten til sårbarheter som ikke kan utnyttes i det spesifikke miljøet ditt. Du får bred dekning i én enkelt plattform, inkludert SAST, DAST, SCA, skanning etter hemmeligheter, containersikkerhet, styring av sikkerhetsnivået i skyen og infrastruktur som kode. AI-drevne funksjoner som AutoTriage og penetrasjonstesting bidrar til å automatisere prioritering, utbedring og validering av sårbarheter, slik at teamene bruker mindre tid på å prioritere varsler og mer tid på å håndtere reelle risikoer. Det konsoliderte dashbordet samler resultatene fra alle skanninger, noe som gjør det enklere for sikkerhetseksperter å sortere og prioritere det som virkelig er viktig, i stedet for å bli overveldet av for mange varsler.
Snyk er god på utviklerorientert sikkerhet fordi den har omfattende tilkoblinger til IDE-er, Git-arbeidsflyter og CI/CD-rørledninger, slik at utviklere kan finne sårbarheter i sanntid mens de skriver kode. Plattformens sterkeste funksjon er SCA, som støttes av en stor sårbarhetsdatabase. Du kan velge mellom Snyk Code, Snyk Open Source, Snyk Container og Snyk IaC, men denne fleksibiliteten betyr at du må administrere mer enn ett verktøy og kanskje må betale mer.
| Aikido Security | Snyk | |
|---|---|---|
| API | Yes | Yes |
| Dashboard | Yes | No |
| Data Export | Yes | Yes |
| Data Import | Yes | Yes |
| External Integrations | Yes | Yes |
| Multi-User | Yes | Yes |
| Notifications | Yes | Yes |
| Verktøy | Aikido Security | Snyk |
| GitHub | ✅ | ✅ |
| GitLab | ✅ | ✅ |
| Bitbucket | ✅ | ✅ |
| Azure DevOps | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Slack | ✅ | ✅ |
| AWS | ✅ | ✅ |
| Google Cloud Platform | ✅ | ✅ |
| Microsoft Azure | ✅ | ✅ |
| Docker | ✅ | ✅ |
| Kubernetes | ✅ | ✅ |
| Jenkins | ✅ | ✅ |
| CircleCI | ✅ | ✅ |
| VS Code | ✅ | ✅ |
| IntelliJ IDEA | ✅ | ✅ |
Begge plattformene har sterke økosystemer som gjør det enkelt å koble til skyinfrastrukturen og DevOps-verktøyene teamet ditt sannsynligvis allerede bruker. Aikido dekker de viktigste Git-plattformene, skyleverandører som AWS, GCP og Azure, CI/CD-verktøy samt systemer for saksbehandling og chat som Jira og Slack, med over 100 integrasjoner i katalogen. Snyk tilbyr et tilsvarende omfattende integrasjonsbibliotek med mer enn 100 tilkoblinger, inkludert alternativer for CI/CD-rørledningen, bred IDE-støtte for flere redigeringsverktøy og spesialtilkoblinger for håndtering av SBOM-er, containerregistre og samsvarsverktøy.
| Faktor | Aikido Security | Snyk |
| Samsvarssertifiseringer | Aikido er SOC 2 Type II-sertifisert og i samsvar med ISO 27001:2022, og tilbyr automatisert generering av dokumentasjon for SOC 2, ISO 27001, PCI DSS, HIPAA, DORA og CIS Controls v8. | Snyks infrastruktur er sertifisert med ISO 27001, ISO 27017 og SOC 2 Type II, og hjelper kunder med å oppnå samsvar med standardene SOC 2, ISO 27001, PCI DSS 4.0, CRA og OWASP Top 10. |
| Samsvarsovervåking | Integreres med plattformer for samsvarsovervåking, som Vanta, Drata, Secureframe og Thoropass, for kontinuerlig synkronisering av sikkerhetskontroller og opprettholdelse av en sterk sikkerhetsposisjon. | Infrastrukturen følger sikkerhetskontrollene for skyen i ISO 27017 og gjennomfører regelmessige interne revisjoner med omfattende rapporteringsfunksjoner for å dokumentere samsvar overfor revisorer. |
| Tilgangskontroller | Tilbyr støtte for SSO og SAML med rollebaserte tilgangskontroller som en del av bedriftsplanen for å administrere teamtillatelser og sikre autentisering. | Tilbyr tilgangskontroller på bedriftsnivå, inkludert SSO, SAML og detaljert RBAC, for å administrere brukertillatelser på tvers av organisasjoner og prosjekter. |
| Oppetid og pålitelighet | Tilbyr automatisert, kontinuerlig sikkerhet på tvers av kode og skyinfrastruktur, med overvåking i sanntid og varsler gjennom integrasjoner med Slack og systemer for saksbehandling. | Tilbyr SLA-er på bedriftsnivå med dedikerte kundestøttekanaler og opprettholder høy tilgjengelighet gjennom en distribuert infrastruktur utformet for skanning i stor skala. |
| Revisjonslogging | Genererer omfattende revisjonsspor og rapporter med samsvarsdokumentasjon som kobles direkte til spesifikke kontroller i SOC 2, ISO 27001 og andre rammeverk for gjennomgang av revisorer. | Tilbyr omfattende rapporteringsfunksjoner med revisjonslogger, samsvarsdashbord og detaljert sporing av sårbarheter for å dokumentere sikkerhetsposisjonen overfor revisorer og interessenter. |
Begge plattformene legger vekt på sikkerhet og samsvar, og de har sertifiseringer som oppfyller behovene i regulerte bransjer.
| Faktor | Aikido Security | Snyk |
| Brukergrensesnitt | Aikido har et oversiktlig, utviklervennlig dashbord med intuitiv navigasjon som prioriterer sårbarheter i en sentral strøm uten å overvelde brukerne. | Snyk tilbyr et funksjonelt grensesnitt, men læringskurven er brattere og navigasjonen mer kompleks, særlig ved administrasjon av flere produktmoduler på tvers av store organisasjoner. |
| Oppsettstid | Tilbyr svært rask oppstart, som regel på under 10 minutter, gjennom en enkel OAuth-tilkobling til Git-repositorier. De første skanneresultatene vises i løpet av få minutter, uten komplekse agenter som må installeres. | Oppsettet er vanligvis enkelt for vanlige verktøy, men du kan møte integrasjonsutfordringer med mindre vanlige plattformer og kan trenge mer konfigurasjonstid ved utrullinger i virksomheter. |
| Oppstart og læringskurve | Tilbyr et enkelt oppsett med minimale krav til konfigurasjon, slik at utviklere kan begynne å finne problemer umiddelbart uten omfattende opplæring eller gjennomgang av dokumentasjon. | Tilbyr omfattende dokumentasjon og Snyk Learn-plattformen med korte sikkerhetsleksjoner, men læringskurven kan være brattere for team som ikke kjenner DevSecOps-praksis eller administrasjon av flere sikkerhetsprodukter. |
| Administrasjon | Gjør administrasjonen enkel, med oversiktlig teamadministrasjon, tillatelseskontroller og integrasjonsinnstillinger som forblir enkle selv når organisasjoner vokser. | Tilbyr robuste kontroller, men kompleksiteten øker i større virksomheter ved administrasjon av flere organisasjoner, prosjekter og detaljerte retningslinjekonfigurasjoner. |
| Kundestøtte | Har imponerende kundestøttekvalitet, med et konsekvent responsivt og kunnskapsrikt team samt direkte tilgang til grunnleggerne for rask problemløsning. | Har vanligvis pålitelig hjelp, men brukere av gratisnivået kan oppleve lengre svartider, og bedriftskunder opplever iblant forsinkelser sammenlignet med Aikidos personlige tilnærming. |
Aikido prioriterer hastighet og tydelighet. Koble til repositoriene dine, få resultater på få minutter, og jobb fra ett enkelt dashbord som dekker kode, sky og kjøretid uten at du må håndtere separate produktmoduler. Snyks fordel er økosystemet. Team som allerede bruker Snyks IDE-tillegg og CI/CD-arbeidsflyter, får tilbakemeldinger i sanntid der de skriver kode, og Snyk Learn gir utviklere strukturert sikkerhetsopplæring som Aikido ikke tilbyr. Men dette økosystemet innebærer kompromisser. Snyk fordeler dekningen på separate produkter, hvert med sitt eget oppsett og sin egen læringskurve, og full dekning krever investering i flere moduler. Aikido samler bredere dekning i ett grensesnitt fra starten av, noe som betyr mindre konfigurasjonsarbeid og mindre tid brukt på å lære flere verktøy.
Aikido Security
- High-quality developer experience and workflow integration.
- Dramatically reduces remediation time compared to manual fixes with its AutoFix feature.
- Enterprise-grade SAST and SCA.
- No built-in developer security training program.
- Limited support for retaining historic container image scan records
- Teams needing custom detection logic built from scratch will need different tooling.
Snyk
- Continuous monitoring with actionable remediation guidance
- Strong coverage across the modern application stack
- Developer-first security that fits into existing workflows
- Users mention slow scans, bugs, and gaps in integrations or support responsiveness.
- Teams often need planning and tuning before the platform runs smoothly.
- Some users report frequent false positives that make vulnerability triage more time-consuming.
Aikido Security
- Enterprise Development TeamsEnterprise customers get custom onboarding and direct access to the Aikido team regardless of contract size. One customer onboarded 150+ developers in 45 minutes, and the flat-rate enterprise pricing means no surprise costs as headcount grows.
- HealthTech and MedTech CompaniesHealthcare teams rely on Aikido to monitor security from code commits through cloud deployments, with automated compliance evidence for HIPAA, SOC 2, and ISO 27001.
- Cloud-Native Startups and Scale-UpsStartups with two team members get Aikido for free, then scale with affordable per-month pricing, so you can avoid that budget-crushing security hire during your critical growth phase.
- B2B SaaS ProvidersSaaS providers who connect Aikido to their GitHub repos get auto-generated SBOMs and compliance evidence reports, which cuts the manual work involved in answering vendor security questionnaires.
- DevOps and Platform Engineer TeamsDevOps teams integrating Aikido with Jenkins or GitHub Actions catch more critical vulnerabilities pre-production, slashing emergency patching and stopping security issues from derailing their release timelines.
- Small Dev TeamsJunior developers can fix their own security bugs thanks to Aikido’s clear step-by-step guides and ready-to-use patch snippets—even without any security background.
Snyk
- Teams using AI-generated code and modern workflowsSnyk helps secure AI-generated code and modern development practices by scanning code early and continuously.
- Companies managing software supply-chain riskSnyk provides visibility across code, dependencies, containers, and infrastructure with risk-based prioritization.
- Organizations adopting shift-left securitySnyk helps developers fix vulnerabilities early in the SDLC, improving collaboration between security and engineering teams.
- Cloud-native teams using containers and IaCSnyk secures Docker, Kubernetes, and infrastructure-as-code to help teams prevent misconfigurations before deployment.
- Teams heavily using open-source softwareSnyk continuously scans third-party dependencies and alerts teams to newly discovered vulnerabilities with fix suggestions.
- Fast-moving DevOps and platform teamsSnyk integrates with CI/CD pipelines, repositories, and IDEs so teams can catch issues during development instead of after release.
Hvem bør bruke Aikido Security, og hvem bør bruke Snyk?
Aikido Security er en moden plattform som passer for organisasjoner av alle størrelser, fra oppstartsbedrifter i tidlig fase og virksomheter i vekst til store selskaper, særlig SaaS-selskaper med utviklere som trenger omfattende applikasjonssikkerhet uten eget sikkerhetspersonell. Hvis du er overveldet av falske positiver fra flere sikkerhetsleverandører, drukner i et stadig større verktøylandskap eller ganske enkelt ønsker å komme i gang med AppSec på mindre enn 10 minutter uten komplisert konfigurasjon, eliminerer Aikidos komplette plattform med faste priser kompleksiteten og de økonomiske hodepinene. I tillegg er Aikidos kundestøtteteam tilgjengelig uavhengig av kontraktens størrelse. Team som setter pris på rask utrulling, tydelige priser og ett enkelt dashbord for å administrere alt fra skysikkerhet til SAST, vil finne plattformen spesielt nyttig.
Snyk er et bedre valg for mellomstore og store selskaper der håndtering av avhengigheter med åpen kildekode har høyeste prioritet, og utviklerne ønsker sikkerhetstilbakemeldinger i sanntid direkte i IDE-et mens de skriver kode. Virksomheter med strenge samsvarskrav som inkluderer obligatorisk sikkerhetsopplæring for utviklere, vil ha nytte av Snyk Learn, som tilbyr strukturerte læringsstier tilpasset OWASP Top 10 og NIST NICE, og lar sikkerhetsansvarlige tildele kurs og hente ut rapporter over fullføring som revisjonsbevis. Enten teamet ditt trenger dype IDE-integrasjoner på tvers av flere redigeringsprogrammer, spesialisert SCA-dekning for avhengigheter med åpen kildekode, omfattende sikkerhetsopplæring for utviklere gjennom Snyk Learn, eller allerede administrerer policykonfigurasjoner og testpipeline-konfigurasjoner rundt Snyks modulære struktur, gir Snyks etablerte økosystem og opplæringsressurser samt den modulære tilnærmingen en fordel for team der disse behovene kommer først.
| Aikido Security | Snyk | |
|---|---|---|
| AI-Powered Automation | Aikido Security Aikido leverages proprietary AI for AutoFix and AutoTriage features that automatically generate fix pull requests and downgrade false positives using reachability analysis across 100+ custom rules to reduce manual remediation. | Snyk Snyk provides AI-assisted code suggestions through Snyk Code and automated dependency upgrade PRs for open source, but its DeepCode AI autofix is limited to the IDE on the enterprise plan, and it lacks comprehensive AI auto-triage for false positives. |
| Customer Support | Aikido Security Aikido Security’s customers can contact the founding team directly, no matter how big or small their contract is, so everyone gets personalized help. | Snyk Snyk offers tiered support based on pricing plans. Free and lower-tier users get slower response times and less access to dedicated support resources than enterprise customers. |
| Noise Reduction | Aikido Security Aikido Security uses its own reachability analysis with more than 100 custom rules and AI-powered auto-triage to cut down on false positives and automatically downgrade vulnerabilities that don’t affect functions you’re actually using. | Snyk Snyk does standard vulnerability scanning, but its limited reachability analysis is only available for a few languages, which makes a lot of alert noise that needs to be sorted through by hand. |
| Platform Architecture | Aikido Security Aikido Security offers a single platform that combines SAST, DAST, SCA, secret scanning, container security, and CSPM into one interface and setup process. | Snyk Snyk is a collection of different products that each need their own settings, dashboards, and buying decisions for each scanning feature. |
| Setup Complexity | Aikido Security Aikido Security offers a 10-minute onboarding process that includes a simple OAuth connection to repositories, automatic initiation, and no need to install an agent for immediate security coverage. | Snyk Snyk needs more configuration across several products, CI/CD pipeline integrations, and policy setup, which is especially hard for teams that want to use all of its security scanning features. |
| Automated Remediation | Both tools can fix problems automatically, with as little human help as possible. For example, they can make pull requests that suggest changes to the code or upgrades to dependencies. These systems speed up the process of fixing things and cut down on the time coders spend looking for fixes by giving them real solutions that are ready to be used. |
|---|---|
| CI/CD Pipeline Integration | Aikido and Snyk both work well with developer routines because they are connected to GitHub, GitLab, Bitbucket, and CI/CD systems. This lets security checking happen automatically during pull requests and build processes. By adding security checks early in the software creation process, the platforms let developers find and fix problems before the code is used. |
| Governance & Compliance | Both systems are SOC 2 Type II and ISO 27001 approved and help businesses follow rules like PCI DSS, HIPAA, SOC 2, and ISO 27001 by using automatic controls and reports that are ready for audits. Both are good for businesses that need to follow the rules and have security stances that can be verified and long audit trails, because they both focus on compliance. |
| Multi-Layered Scanning | Both platforms give cover the core application security categories including SAST, SCA, container security, secrets discovery, and infrastructure-as-code security. Where they differ is in how far that coverage extends. Aikido includes full DAST, secrets detection across the codebase, CSPM, and malware detection as part of its standard platform. Snyk offers partial DAST and limits secrets detection to the IDE, so teams with broader requirements may need to supplement with additional tools. |
| Risk Prioritization | Aikido and Snyk both use smart priority systems that go beyond basic CVSS scores to help teams focus on the most dangerous vulnerabilities first, factoring in exploitability and environmental context. Aikido's reachability analysis covers all supported languages out of the box and auto-downgrades findings that don't reach functions your code actually calls. Snyk offers reachability analysis for a smaller set of languages, and some users report inconsistent policy thresholds across different product modules, which can make triage less predictable. |