

Verktøy for oppdagelse av IT-ressurser identifiserer og katalogiserer automatisk alle enheter, systemer og programvareressurser i organisasjonens IT-landskap. Hvis du vurderer slike verktøy, vet du hvor avgjørende sanntidssynlighet er for samsvar, sikkerhet og for å unngå ukontrollert vekst i ressursporteføljen – særlig etter hvert som hybride miljøer og bruk av SaaS øker.
I denne veiledningen får du en tydelig oversikt over alternativene for kartlegging av ressurser, integrering av oppdagelsesfunksjoner med de nåværende systemene dine og håndtering av alt fra lokale servere til IoT og skytjenester.
Hvorfor du kan stole på våre programvareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv teknologiledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabell: Verktøy for oppdagelse av IT-ressurser
Sammenlign priser og spesifikasjoner side om side for verktøyene for oppdagelse av IT-ressurser som kom med på kortlisten min.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Best for rask integrasjon av ITSM-arbeidsflyter | 4.6 out of 5 | $19/agent/måned Gratis prøveperiode + gratis demo tilgjengelig | Website |
Best for ressursinventar i en SaaS-plattform | 4.4 out of 5 | $39/bruker/måned Gratis demo tilgjengelig | Website |
Best for kartlegging av sårbarhetseksponering | 4.3 out of 5 | Pris på forespørsel Gratis prøveversjon tilgjengelig | Website |
Best for nettleserbasert beholdningsstyring | Not rated | Pris på forespørsel Gratis prøveperiode + gratis demo tilgjengelig | Website |
Best for integrasjoner på tvers av IT- og sikkerhetsverktøy | Not rated | Priser på forespørsel Gratis demo tilgjengelig | Website |
Best for sanntidsinnsikt i IT-ressurser i stor skala | Not rated | Pris på forespørsel Gratis demo tilgjengelig | Website |
Best for passiv oppdagelse av IoT- og OT-enheter | Not rated | Pris på forespørsel Gratis demonstrasjon tilgjengelig | Website |
Best for analyse av sikkerhetsstatus | 4.5 out of 5 | Priser på forespørsel 30 dagers gratis prøveperiode + gratis demo tilgjengelig | Website |
Best for intuitiv rapportering av eiendelenes livssyklus | Not rated | Pris oppgis på forespørsel 30 dagers gratis prøveperiode | Website |
Best for rask ekstern revisjon av ressurser | 5.0 out of 5 | Pris på forespørsel Gratis prøveperiode + gratis demo tilgjengelig | Website |


Anmeldelser av verktøy for oppdagelse av IT-ressurser
Nedenfor finner du mine detaljerte sammendrag av de beste verktøyene for oppdagelse av IT-ressurser som kom med på kortlisten min. Anmeldelsene mine gir en detaljert gjennomgang av funksjonene, integrasjonene og de beste bruksområdene for hvert verktøy, slik at du kan finne det som passer best for deg.
 Best for rask integrasjon av ITSM-arbeidsflyter
- Gratis prøveperiode + gratis demo tilgjengelig
- Fra $19/agent/måned (fakturert årlig)
Visit WebsiteCustomer Rating:4.6/5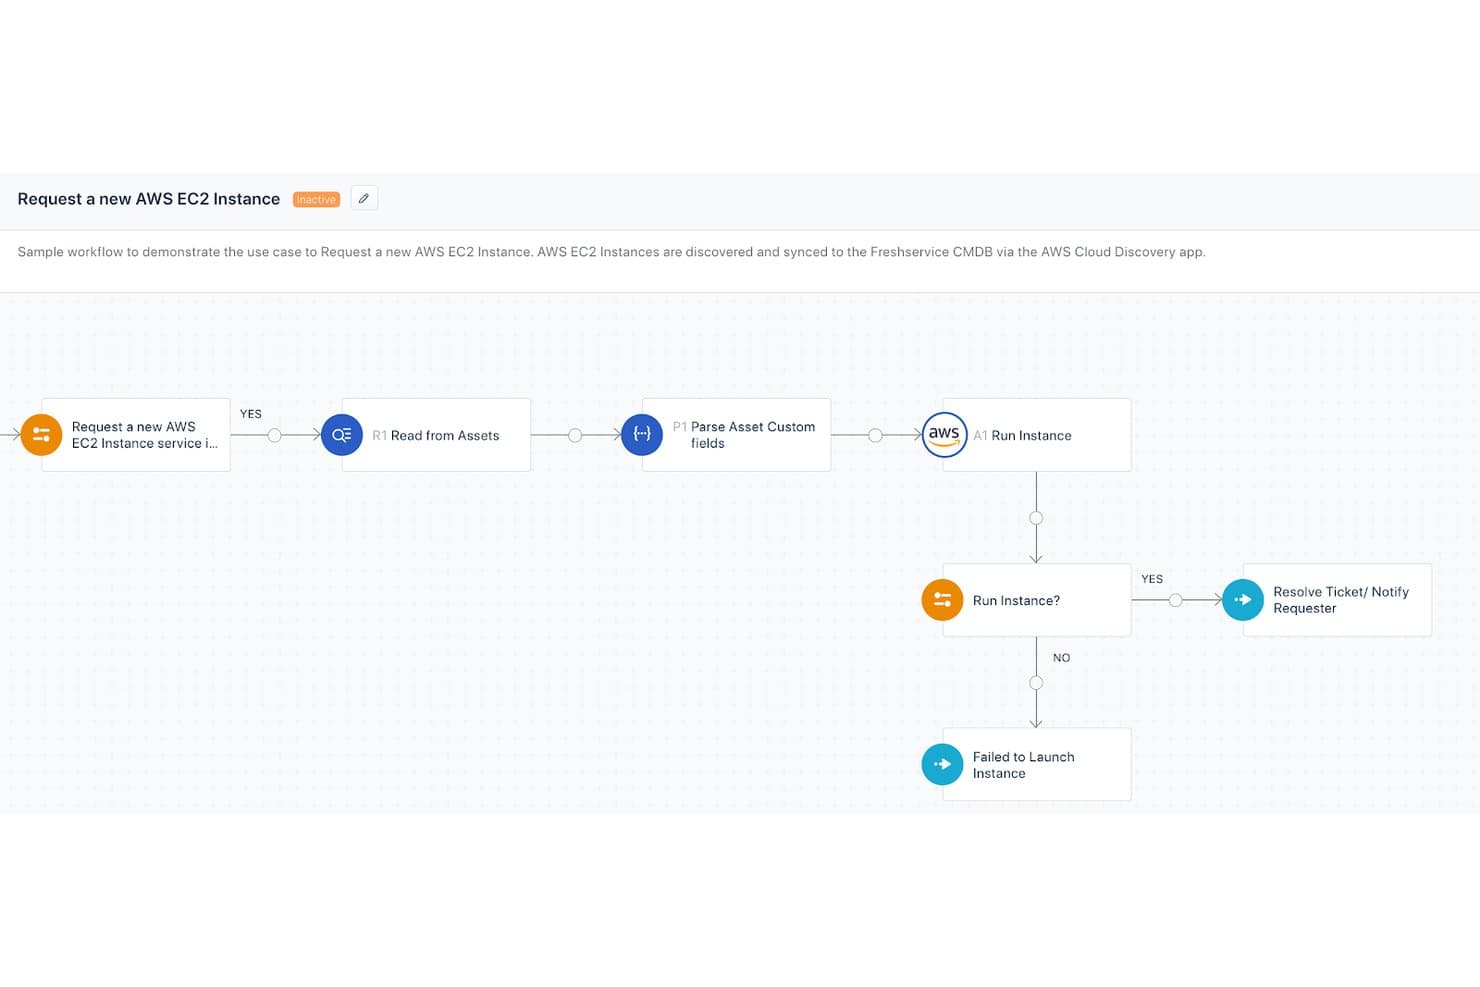
Freshservice fra Freshworks automatiserer arbeidsflyter for klargjøring av AWS EC2-instanser. Freshservice er en skybasert plattform for ITSM og IT-ressursforvaltning som kombinerer automatisert ressursoppdagelse, skanning med og uten agent, en selvoppdaterende CMDB og sporing av programvarelisenser på tvers av lokale, skybaserte og hybride miljøer.
Hvem passer Freshservice fra Freshworks best for?
Freshservice passer godt for IT-driftsteam i mellomstore og store virksomheter som håndterer kompleks infrastruktur på tvers av flere miljøer, og som trenger ressursoppdagelse tett koblet til arbeidsflyter for hendelser, endringer og tjenesteforvaltning.
Hvorfor jeg valgte Freshservice fra Freshworks
Jeg har tatt med Freshservice blant mine beste valg fordi ressursoppdagelsen skjer direkte i den samme plattformen som teamet mitt bruker til å håndtere hendelser, endringer og tjenesteforespørsler. Når en probe skanner en ny enhet og oppdaterer CMDB-en, kan ressursoppføringen umiddelbart kobles til åpne saker og arbeidsflyter for endringer, uten manuell dataoverføring. Jeg liker også funksjonen for avhengighetskartlegging, som viser hvordan oppdagede ressurser er koblet til tjenester, slik at teamet mitt kan vurdere konsekvensene før endringer gjennomføres.
Viktige funksjoner i Freshservice fra Freshworks
- Agentløs nettverksoppdagelse: Skann nettverk etter tilkoblede enheter og endepunkter ved hjelp av SNMP, WMI og SSH uten å installere agenter.
- Integrasjoner med skyinfrastruktur: Koble direkte til AWS, Azure, VMware og GCP for oppdagelse av ressurser i skyen og virtuelle maskiner.
- Håndtering av programvarelisenser: Spor installert programvare og administrer data om rettigheter og samsvar på ett sted.
- Sporing av ressursendringer i sanntid: Oppdaterer ressursoppføringer kontinuerlig og logger konfigurasjons- eller relasjonsendringer etter hvert som de skjer.
Integrasjoner med Freshservice fra Freshworks
Freshservice tilbyr integrasjoner med ServiceNow, Jira, Azure Active Directory, AWS, Microsoft 365, Google Workspace, Jamf, Intune og Slack. Et API er tilgjengelig for tilpassede integrasjoner.
Pros and Cons
Pros:
- CMDB-en oppdateres automatisk etter hver oppdagelsesskanning
- Oppdagelse med og uten agent støttes innebygd
- Ressursoppføringer kobles direkte til tjenestesaker
Cons:
- Dybden i SaaS-oppdagelse for skybaserte ressurser er begrenset
- Avansert rapportering krever oppgradering til en plan på høyere nivå
Learn more about Freshservice by Freshworks: Best for ressursinventar i en SaaS-plattform
- Gratis demo tilgjengelig
- Fra $39/bruker/måned (fakturert årlig)
Visit WebsiteCustomer Rating:4.4/5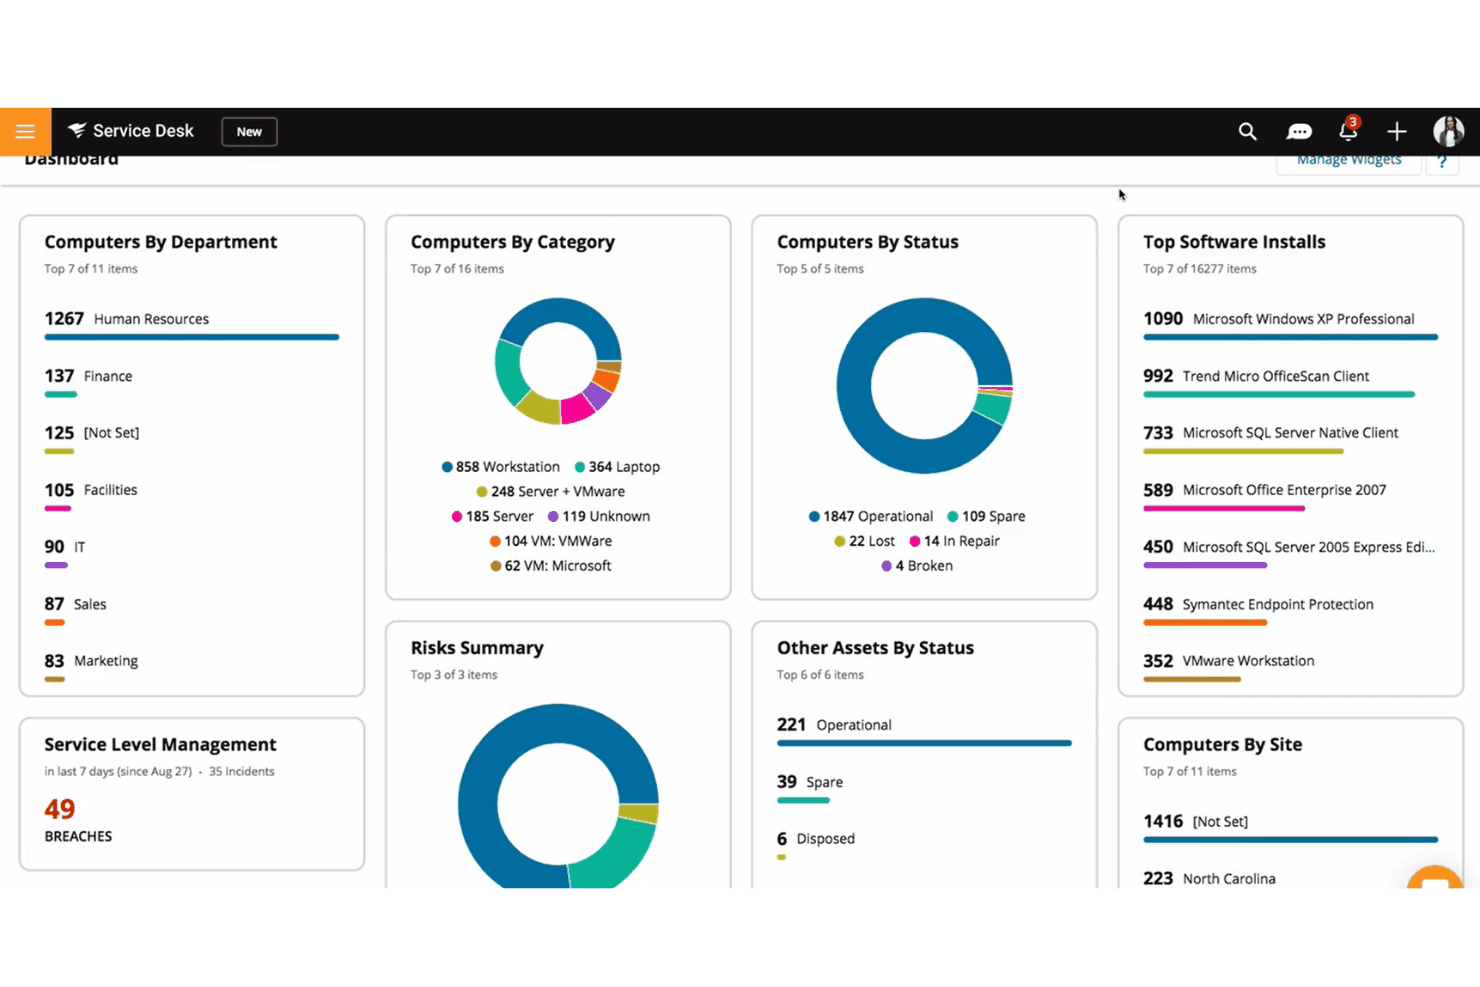
SolarWinds Service Desk har et visuelt dashbord for ressurs- og IT-administrasjon. SolarWinds Service Desk er en skybasert ITSM-plattform med innebygd oppdagelse av IT-ressurser som kombinerer agentbasert og agentløs nettverksskanning, maskinvare- og programvareinventar, utfylling av CMDB og sporing av lisenssamsvar.
Hvem passer SolarWinds Service Desk best for?
Det passer godt for IT-team i mellomstore og store virksomheter som ønsker å administrere oppdagelse av ressurser, CMDB og ITSM i én enkelt SaaS-plattform.
Hvorfor jeg valgte SolarWinds Service Desk
Jeg valgte SolarWinds Service Desk fordi SolarWinds Discovery-funksjonen håndterer både agentbasert og agentløs skanning direkte i en SaaS-levert ITSM-plattform. Jeg liker spesielt Asset Map-verktøyet, som angir enhetens plassering, eier, IP-adresse og status på tvers av skymiljøer som Azure, AWS og Jamf. Det som skiller løsningen fra andre, er at data om oppdagede ressurser går direkte inn i den innebygde CMDB-en, slik at teamet mitt ikke trenger å vedlikeholde en separat inventardatabase ved siden av servicedesken.
Viktige funksjoner i SolarWinds Service Desk
- Oppdagelsesskanner: Skanner kontinuerlig nettverket ditt etter IP-tilkoblede enheter ved hjelp av agentløs teknologi.
- Visuell CMDB og avhengighetskartlegging: Gir grafiske visninger av ressursavhengigheter og relasjoner.
- Sporing av lisenssamsvar: Overvåker installert programvare og sporer bruk for å støtte revisjoner og samsvar.
- Revisjonshistorikk og datamaskering: Opprettholder detaljerte logger over endringer i ressurser og beskytter sensitiv informasjon i rapporter.
Integrasjoner med SolarWinds Service Desk
SolarWinds Service Desk har innebygde integrasjoner med Jira, Slack, Salesforce, Jamf, Intune, Microsoft Azure og AWS. Et API er tilgjengelig for tilpassede integrasjoner.
Pros and Cons
Pros:
- Krever ingen lokal infrastruktur for distribusjon
- Oppdager ressurser på tvers av AWS, Azure og Jamf
- Sporing av lisenssamsvar er innebygd i plattformen
Cons:
- Tilpasning av rapporter er relativt begrenset
- Oppdagelsesnivået er mindre omfattende enn i dedikerte frittstående verktøy
Learn more about SolarWinds Service Desk: Best for kartlegging av sårbarhetseksponering
- Gratis prøveversjon tilgjengelig
- Pris på forespørsel
Visit WebsiteCustomer Rating:4.3/5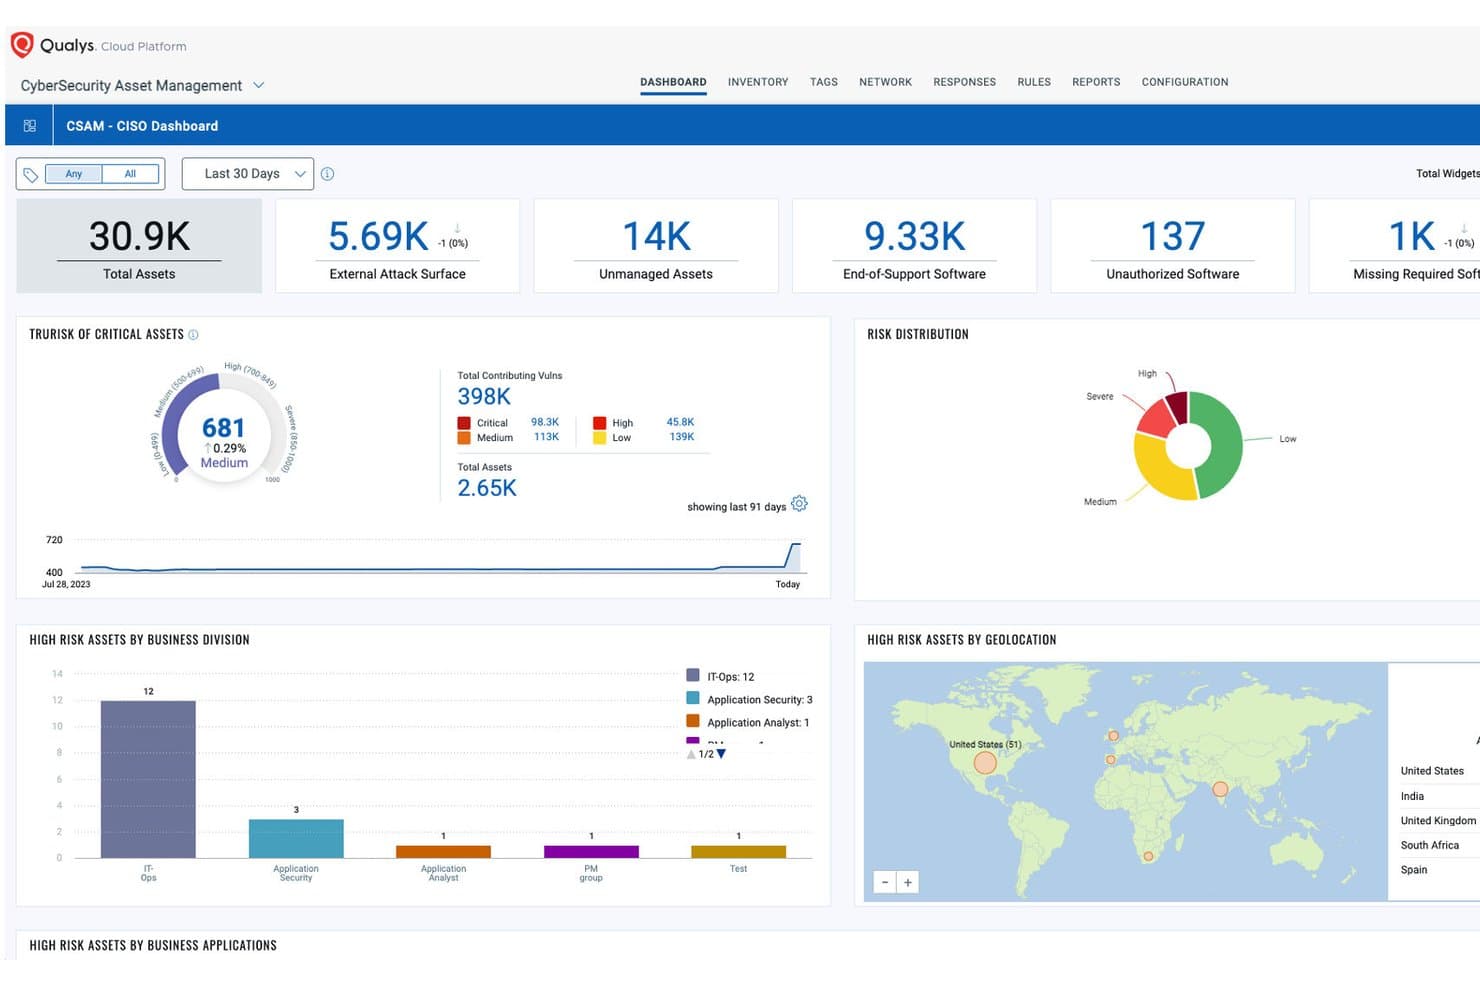
Qualys sentraliserer oversikten over ressursrisiko på tvers av avdelinger og geografiske områder. Qualys Global AssetView er en skybasert plattform for oppdagelse og inventar over IT-ressurser som kombinerer oppdagelse med flere sensorer (agenter, skannere, passive sensorer og skytilkoblinger) med sårbarhetskontekst på tvers av lokale miljøer, skyen, containere og OT/IoT-miljøer.
Hvem passer Qualys best for?
IT-sikkerhets- og driftsteam i mellomstore og store virksomheter som trenger en ressursoversikt tett knyttet til arbeidsflyter for sårbarhetshåndtering.
Hvorfor jeg valgte Qualys
Qualys fortjener plassen som et av de beste alternativene på kortlisten min på grunn av hvor tett ressursoppdagelse er koblet til sårbarhetskontekst. Det jeg liker best, er den direkte arbeidsflyten fra Global AssetView til VMDR, der hver oppdaget ressurs umiddelbart blir en del av omfanget for sårbarhetsvurderingen. Jeg liker også TruRisk-poengsettingen, som rangerer ressurser etter forretningspåvirkning, slik at teamet mitt kan prioritere utbedring i stedet for å følge opp hver enkelt CVE i en flat, uvektet liste.
Viktige funksjoner i Qualys
- Oppdagelse av ressurser med flere sensorer: Kombiner agentbaserte, agentløse, API-baserte og passive nettverkssensorer for å registrere ressurser på tvers av hybride miljøer.
- Standardisering av maskinvare og programvare: Standardiser automatisk ressursnavn, produsenter og programvare på tvers av inventaret for enklere søk og rapportering.
- Berikelse med produktkatalog: Berik oppdagede ressurser med livssyklusdata som garanti, levetidsslutt og detaljer om lisenskategori.
- Tilpasset tagging og hierarkisk organisering: Merk ressurser manuelt eller dynamisk, og grupper dem med fleksible tagghierarkier for å støtte rapportering og tilgangskontroller.
Integrasjoner med Qualys
Qualys tilbyr integrasjoner med ServiceNow, Splunk, AWS, Azure og Google Cloud Platform, samt REST API-er for tilpassede integrasjoner.
Pros and Cons
Pros:
- Oppdagelsesdata sendes direkte til sårbarhetshåndteringen
- Dekning med flere sensorer på tvers av hybride miljøer
- TruRisk-poengsetting prioriterer ressurser etter forretningspåvirkning
Cons:
- Agentutrulling gjør oppsettet mer komplekst i stor skala
- Navigering i brukergrensesnittet på tvers av moduler kan oppleves som fragmentert
Learn more about Qualys: Best for nettleserbasert beholdningsstyring
- Gratis prøveperiode + gratis demo tilgjengelig
- Pris på forespørsel
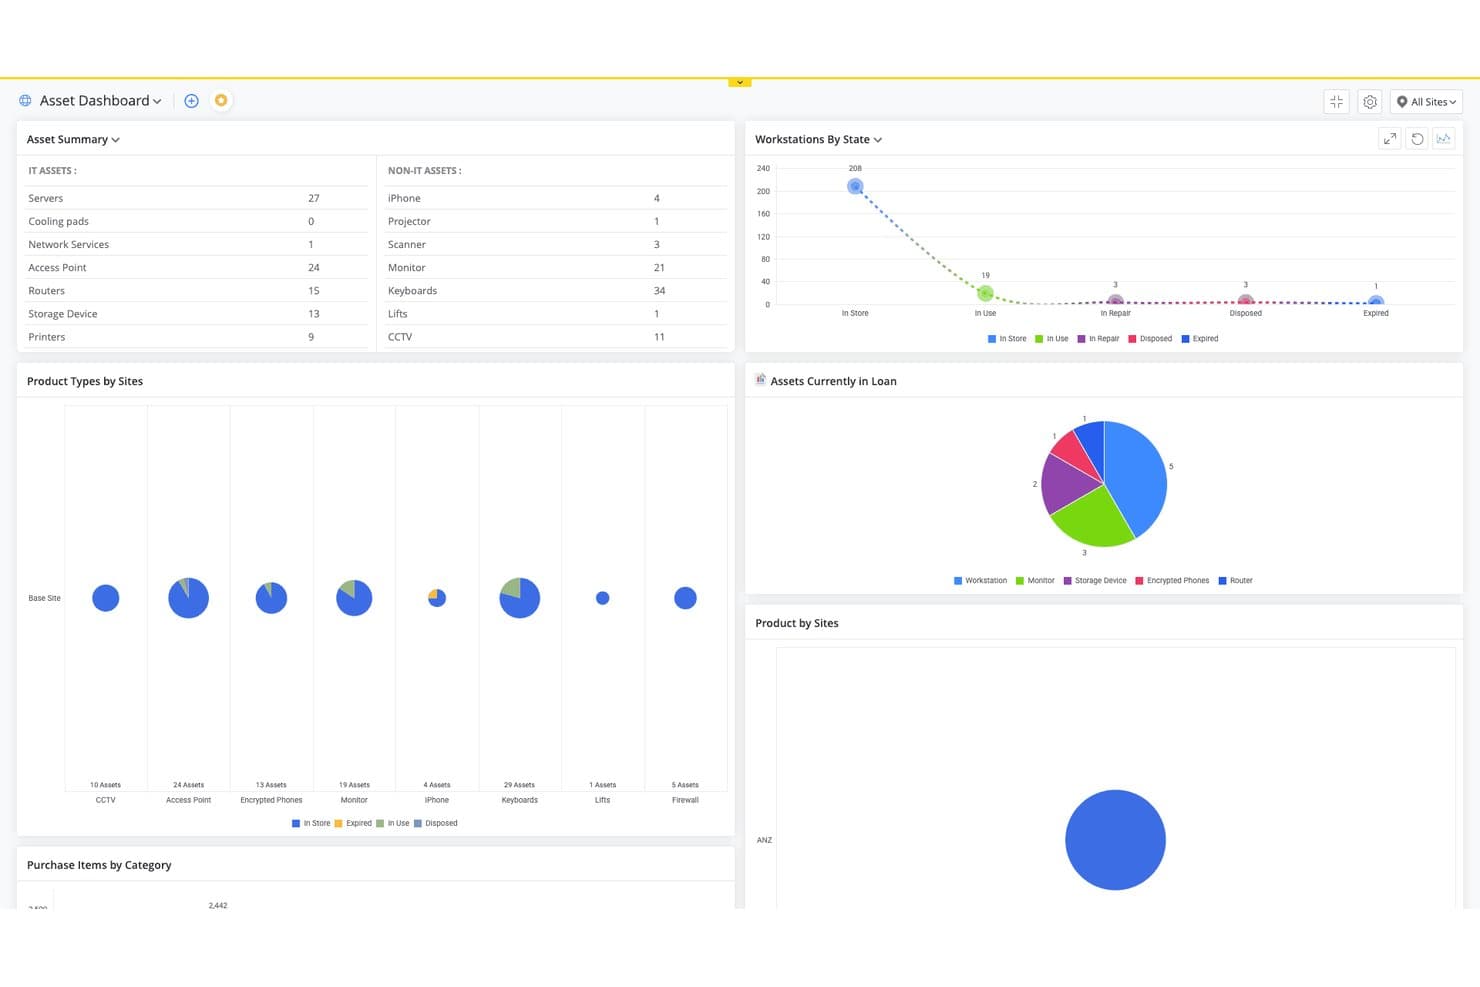
ManageEngine AssetExplorer sporer IT- og ikke-IT-ressurser på tvers av lokasjoner i ett instrumentbord. ManageEngine AssetExplorer er en nettleserbasert plattform for IT-ressursforvaltning som kombinerer agentbasert og agentløs nettverksoppdagelse, maskinvare- og programvarebeholdning, CMDB og sporing av lisensoverholdelse på tvers av lokale og skybaserte miljøer.
Hvem passer ManageEngine AssetExplorer best for?
Det passer godt for IT-ressursforvaltere i mellomstore organisasjoner som trenger strukturert livssyklussporing på tvers av både maskinvare og programvare uten kompleksiteten på virksomhetsnivå.
Hvorfor jeg valgte ManageEngine AssetExplorer
Jeg valgte ManageEngine AssetExplorer fordi hele arbeidsflyten for beholdningsstyring kjører i en nettleser, uten en fullverdig klient som må installeres eller vedlikeholdes. Det jeg liker spesielt godt, er dra-og-slipp-livssykluslerretet for ressurser, som lar meg visuelt kartlegge arbeidsflyter fra innkjøp til avhending for hver ressurstype. Den agentløse skanningen betyr også at jeg kan hente fullstendig maskinvare- og programvarebeholdning fra stasjonære datamaskiner, servere og svitsjer uten å distribuere agenter i hele miljøet.
Viktige funksjoner i ManageEngine AssetExplorer
- CMDB-visualisering: Vis relasjoner og avhengigheter mellom ressurser i et grafisk CMDB-grensesnitt.
- Overholdelse av programvarelisenser: Spor rettigheter, tildelinger og bruk på tvers av alle administrerte ressurser i sanntid.
- Automatisert håndtering av innkjøpsordrer: Opprett, behandle og spor innkjøpsordrer for IT-ressurser direkte i plattformen.
- Rollebaserte tilgangskontroller: Tildel detaljerte tillatelser til brukere basert på deres ansvarsområder og organisatoriske roller.
Integrasjoner med ManageEngine AssetExplorer
ManageEngine AssetExplorer tilbyr innebygde integrasjoner med ManageEngine ServiceDesk Plus, Endpoint Central, Zoho Analytics, Microsoft 365, SolarWinds og Lansweeper, samt et API for tilpassede integrasjoner.
Pros and Cons
Pros:
- Agentløs skanning dekker uadministrerte nettverksenheter
- Innebygd sporing av overholdelse av programvarelisenser
- Livssyklusstyring for ressurser fra innkjøp til avhending
Cons:
- Rapporteringsgrensesnittet virker utdatert og lite fleksibelt
- Oppdagelse av skyressurser mangler dybde sammenlignet med konkurrentene
Learn more about ManageEngine AssetExplorer: Best for integrasjoner på tvers av IT- og sikkerhetsverktøy
- Gratis demo tilgjengelig
- Priser på forespørsel
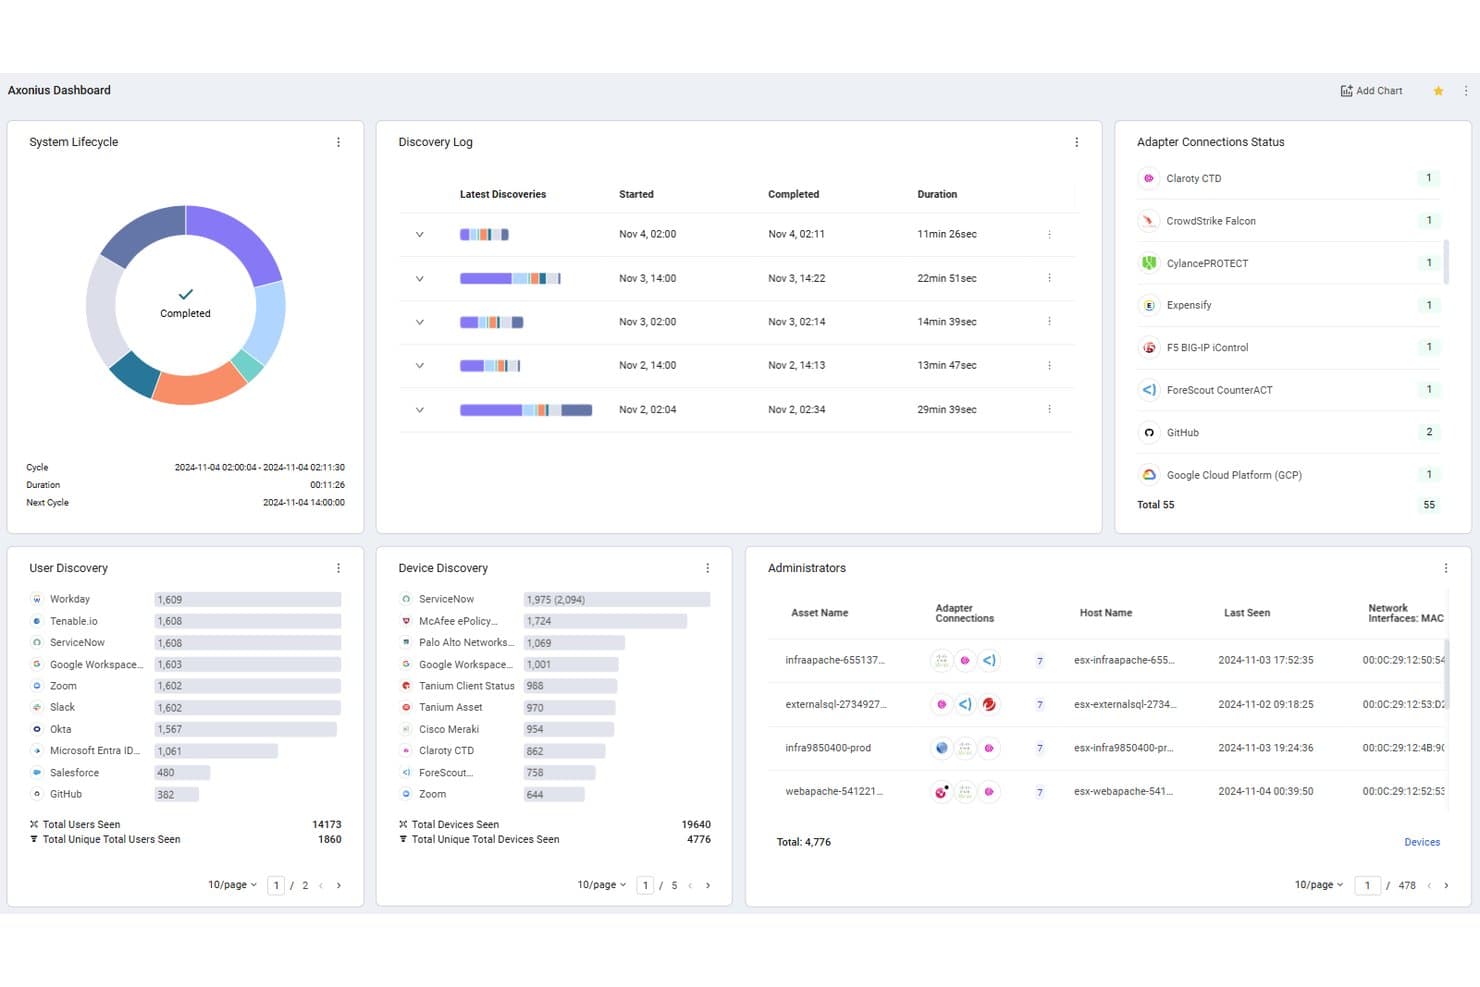
Axonius sentraliserer oppdagelse av eiendeler på tvers av brukere, enheter og adaptere. Axonius er en plattform for informasjonsinnhenting om cybersikkerhetseiendeler som samler og korrelerer data om eiendeler fra over 1 400 adaptere på tvers av endepunktsagenter, skyleverandører, SaaS-apper og IAM-løsninger til en kontinuerlig avstemt oversikt.
Hvem passer Axonius best for?
Axonius passer godt for sikkerhets- og IT-driftsteam i mellomstore og store virksomheter som allerede bruker flere verktøy for endepunkter, sky og identitet i miljøet sitt.
Hvorfor jeg valgte Axonius
Axonius fortjener plassen sin som et av de beste alternativene på kortlisten min på grunn av hvordan det håndterer data om eiendeler som er spredt på tvers av CrowdStrike, Tanium, Active Directory og AWS, der alle gir ulike svar. Det henter data fra alle disse via API-baserte adaptere, uten behov for skannere eller agenter, og avstemmer dem til én enkelt korrelert eiendelsoppføring. Det jeg liker best, er handlingssenteret: Over 600 handlinger på tvers av de samme adapterne lar meg opprette en ServiceNow-sak eller isolere en enhet uten å forlate plattformen.
Viktige funksjoner i Axonius
- Kontinuerlig avstemming av eiendeler: Oversikten oppdateres nesten i sanntid ved å hente ferske data fra tilkoblede adaptere.
- Oppdagelse av sky- og SaaS-eiendeler: Innebygde koblinger kartlegger eiendeler på tvers av AWS, Azure, Google Cloud og større SaaS-plattformer.
- Senter for håndheving av retningslinjer: Opprett og automatiser utløserbaserte handlinger for samsvar og vedlikehold av eiendeler.
- Tilpasset spørringsverktøy: Kraftige søkefiltre lar deg identifisere tilstander for eiendeler og eksportere skreddersydde lister over eiendeler.
Axonius-integrasjoner
Axonius tilbyr over 1 400 innebygde integrasjoner, inkludert ServiceNow, CrowdStrike, Tanium, Microsoft 365, Okta, AWS, Google Cloud Platform, Azure, Palo Alto Networks og Cisco. Et API er tilgjengelig for tilpassede integrasjoner.
Pros and Cons
Pros:
- Oppdager eiendeler på tvers av sky, SaaS og lokale miljøer samtidig
- Ingen agenter kreves for de fleste oppdagelser av eiendeler
- Identifiserer automatisk uadministrerte enheter og skygge-IT-enheter
Cons:
- Den innledende adapterkonfigurasjonen er tidkrevende i stor skala
- Det tar tid å lære spørringsspråket grundig
Learn more about Axonius: Best for sanntidsinnsikt i IT-ressurser i stor skala
- Gratis demo tilgjengelig
- Pris på forespørsel
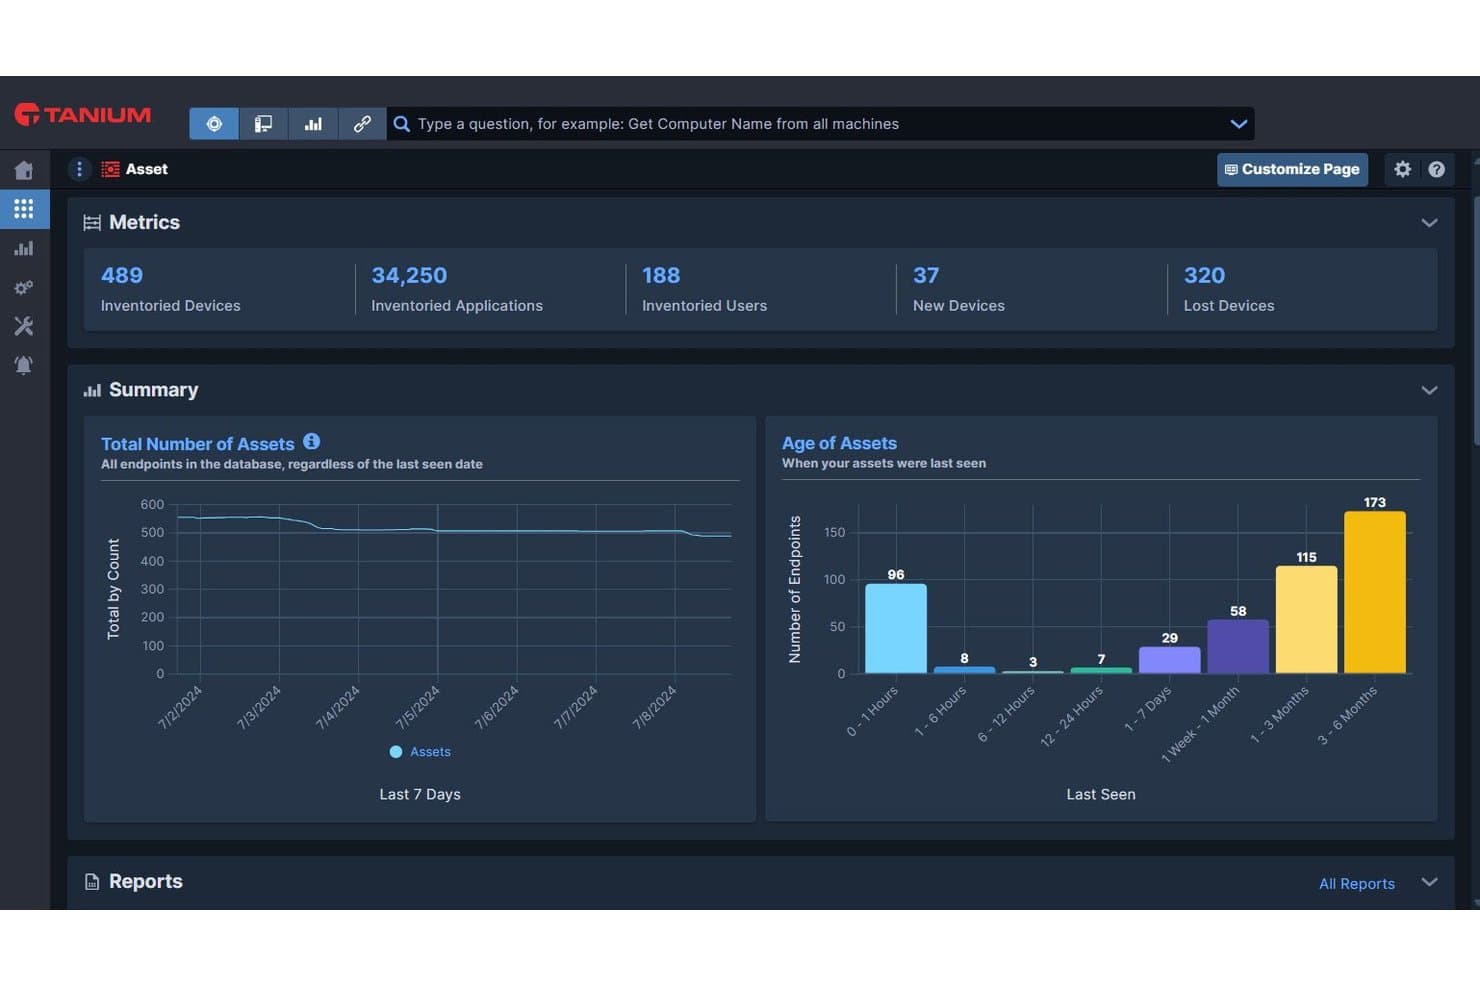
Tanium Asset sporer inventariserte enheter, applikasjoner og ressursalder med et øyekast. Tanium Asset er en agentbasert plattform for oppdagelse og inventarstyring av IT-ressurser som gir sanntidsinnsikt i maskinvare og programvare på tvers av lokale miljøer, skyen og eksterne endepunkter, med innebygd SBOM-rapportering og CMDB-integrasjon.
Hvem passer Tanium Asset best for?
Tanium Asset er utviklet for IT- og sikkerhetsteam i virksomheter som administrerer store, distribuerte endepunktmiljøer med 500 eller flere enheter på tvers av flere lokasjoner.
Hvorfor valgte jeg Tanium Asset?
Tanium Asset får plass på listen min over de beste løsningene på grunn av måten den håndterer sanntidsinnsikt i stor skala. Jeg liker at plattformen kan svare på spørsmål om hele endepunktparken på sekunder, ikke timer, noe som er viktig når du jakter på en uadministrert enhet eller håndterer en sårbarhet i leverandørkjeden. SBOM-rapporteringen under kjøring er en funksjon jeg synes er genuint nyttig når en nulldagssårbarhet oppdages, og jeg trenger å vite nøyaktig hvilke endepunkter som er eksponert.
Viktige funksjoner i Tanium Asset
- Tilpassbar rapportering av IT-ressurser: Konfigurer detaljerte rapporter for programvarelisenser og avvikling av maskinvare på tvers av alle endepunkter.
- ServiceNow CMDB-integrasjon: Synkroniserer sanntidsdata om IT-ressurser direkte med ServiceNow for nøyaktige ITSM-arbeidsflyter.
- Generering av SBOM under kjøring: Produserer rapporter over programvarens bestanddeler for IT-ressurser automatisk under skanninger.
- Omfattende innsamling av enhetsattributter: Samler inn enhetsdata som operativsystem, bruker, åpne porter, MAC-/IP-adresser og bruksstatistikk.
Integrasjoner med Tanium Asset
Tanium Asset tilbyr integrasjoner med ServiceNow og Splunk, og har et API for tilpassede integrasjoner.
Pros and Cons
Pros:
- Forespørsler mot hele endepunktparken besvares på sekunder
- SBOM-rapportering synliggjør programvareeksponering umiddelbart
- Dekker eksterne og lokale enheter samtidig
Cons:
- Krever betydelige investeringer i infrastruktur for distribusjon
- Den agentbaserte tilnærmingen utelater uadministrerte eller agentløse enheter
Learn more about Tanium Asset: Best for passiv oppdagelse av IoT- og OT-enheter
- Gratis demonstrasjon tilgjengelig
- Pris på forespørsel
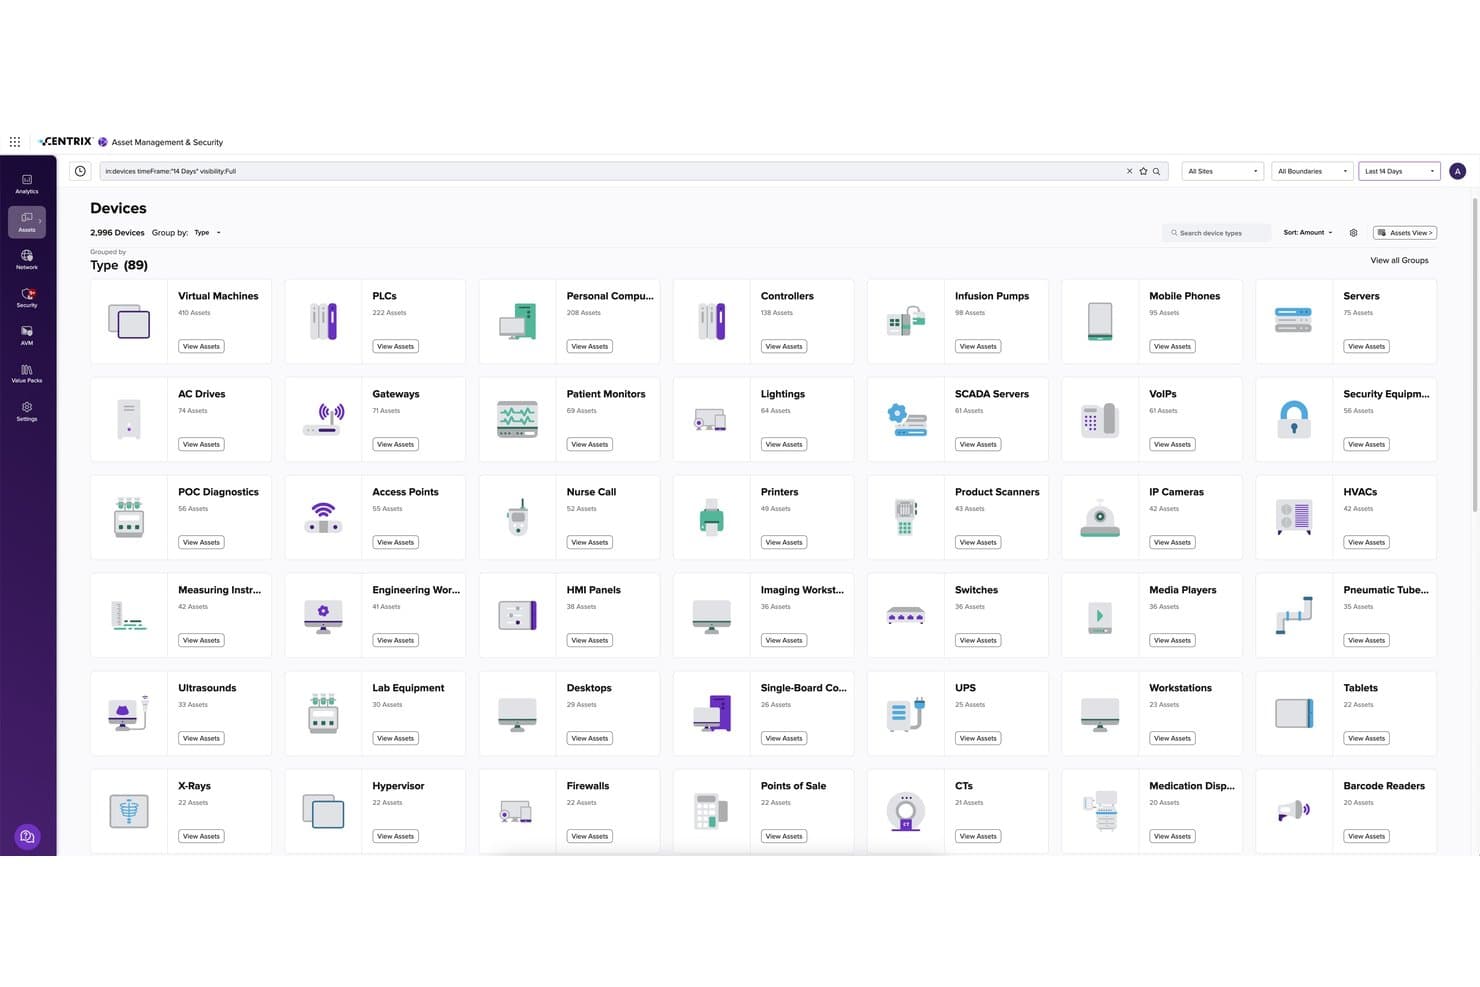
Armis organiserer oppdagede enheter i 89 kategoriserte eiendelsgrupper. Armis Centrix™ er en skybasert plattform for eiendelsforvaltning og sikkerhet som bruker agentløs, passiv oppdagelse til å identifisere og kontinuerlig overvåke IT-, IoT-, OT- og medisinske enheter på tvers av lokale, skybaserte og hybride miljøer.
Hvem passer Armis best for?
Armis passer godt for sikkerhets- og IT-driftsteam i virksomheter med mange eiendeler, for eksempel innen helsevesen, produksjon og kritisk infrastruktur.
Hvorfor jeg valgte Armis
Jeg valgte Armis som en av de beste løsningene fordi den passive, agentløse oppdagelsen fanger opp enheter som aktive skannere ganske enkelt overser. I miljøer med PLC-er, SCADA-systemer eller tilkoblede medisinske enheter liker jeg at Armis identifiserer og klassifiserer disse eiendelene uten å sende én eneste pakke som kan forstyrre dem. Den AI-drevne motoren for eiendelsintelligens sammenholder hver oppdagede enhet med en crowdsourcet database med 5 milliarder eiendeler for å tildele nøyaktig kontekst i sanntid.
Viktige funksjoner i Armis
- Eiendelsbeholdning i sanntid: Samler inn og viser kontinuerlig maskinvare- og programvaredetaljer for alle enheter i nettverket.
- Håndtering av angrepsflaten: Kartlegger enhetsrelasjoner, kommunikasjonsbaner og eksponeringer for å bidra til å visualisere miljøets nåværende tilstand.
- CMDB- og ITSM-integrasjoner: Synkroniserer automatisk med plattformer som ServiceNow, IBM og andre for å dele oppdaterte eiendelsdata.
- AI-drevet risikopoengberegning: Tildeler risikopoeng på eiendelsnivå basert på global trusselintelligens og kontekst fra over 5 milliarder enheter.
Armis-integrasjoner
Armis tilbyr over 200 innebygde integrasjoner, inkludert ServiceNow, IBM QRadar, Splunk, CrowdStrike, Palo Alto Networks, Microsoft 365, SentinelOne, Google Cloud Platform, Amazon Web Services og Tenable. Et API er tilgjengelig for tilpassede integrasjoner.
Pros and Cons
Pros:
- Passiv oppdagelse forstyrrer ikke OT-/IoT-enheter
- Oppdager uadministrerte enheter som aktive skannere overser
- Bred dekning av eiendeler på tvers av IT, OT og IoT
Cons:
- Innledende konfigurering krever betydelig finjustering
- Svakere måling av programvarelisenser enn dedikerte ITAM-løsninger
Learn more about Armis: Best for analyse av sikkerhetsstatus
- 30 dagers gratis prøveperiode + gratis demo tilgjengelig
- Priser på forespørsel
Visit WebsiteCustomer Rating:4.5/5 Learn more about SecPod (Saner Platform):
 Best for intuitiv rapportering av eiendelenes livssyklus
- 30 dagers gratis prøveperiode
- Pris oppgis på forespørsel
Learn more about InvGate Assets: 10Best for rask ekstern revisjon av ressurser
NinjaOne
- Gratis prøveperiode + gratis demo tilgjengelig
- Pris på forespørsel
Visit WebsiteCustomer Rating:5/5Learn more about NinjaOne:
Andre verktøy for oppdagelse av IT-ressurser
Her er noen flere verktøy for oppdagelse av IT-ressurser som ikke kom med på kortlisten min, men som likevel er verdt å ta en titt på:
- 11Flexera OneBest for administrasjon av hybride skyressurser
- 12Open-AudITBest for oppdagelse av åpen kildekode-nettverk
- 13AssetSonarBest egnet for sporing av SaaS-abonnementer
Slik evaluerer jeg verktøy for oppdagelse av IT-ressurser
Jeg evaluerer disse verktøyene i to lag: grunnleggende krav som skanning i flere miljøer og CMDB-integrasjon, deretter særtrekk som fingeravtrykk for OT/IoT og lisensmåling.
Kjernefunksjonalitet (grunnleggende krav for denne listen)
Når jeg velger verktøy til listen min, rangerer jeg hvert verktøy på en skala fra 0 (tilbyr ikke funksjonaliteten) til 5 (utmerker seg på dette området) for hver av kjernefunksjonene nedenfor. Deretter beregner jeg verktøyets totalscore som en prosentandel, med 65 % som referanse for å vurdere hvor godt det passer til listen.
- Automatisert nettverksoppdagelse: Jeg kontrollerer om verktøyet skanner delnett ved hjelp av protokoller som SNMP, WMI og SSH, i stedet for å være avhengig av manuell registrering av ressurser.
- Maskinvare- og programvareinventar: Hvert verktøy bør registrere detaljerte spesifikasjoner, installerte programvareversjoner og oppdateringsnivåer – ikke bare enhetsnavn eller IP-adresser.
- Skanning med og uten agent: Jeg ser etter støtte for begge metodene, slik at du kan nå administrerte endepunkter og ikke-administrerte enheter som bærbare datamaskiner tilhørende kontraktører eller laboratorieutstyr.
- Dekning av flere miljøer: Oppdagelsen bør omfatte lokale, skybaserte, virtuelle og eksterne miljøer, slik at ingenting faller mellom sprekkene under en revisjon.
- CMDB/ITSM-integrasjon: Jeg evaluerer om verktøyet overfører ressursdata til plattformer som ServiceNow eller Jira via innebygde koblinger eller åpne API-er.
- Kontinuerlig overvåking: Jeg ser etter deteksjon av endringer i tilnærmet sanntid, som varsler om nye enheter, fjerninger eller konfigurasjonsavvik uten å vente på en planlagt skanning.
Når jeg har en liste over verktøy som oppfyller kriteriene, vurderer jeg hva som skiller hver plattform fra de andre.
Utslagsgivende faktorer (det som skiller leverandørene)
Slik sammenligner jeg ulike leverandører:
Fremtredende funksjoner
Oppdagelse av sky- og SaaS-ressurser er viktig fordi miljøene endres raskt. Flyktige instanser startes i AWS eller Azure, og ansatte tar i bruk apper som ikke er godkjent, noe som skaper skygge-IT. Jeg ser etter innebygde koblinger som automatisk avdekker disse ressursene. Måling av programvarelisenser er et annet særtrekk, siden det hjelper deg med å oppdage ubrukte installasjoner og ta tilbake lisenser før en revisjon avdekker overdistribusjon. For team som administrerer produksjonsgulv eller sykehusnettverk, identifiserer fingeravtrykk for OT/IoT-enheter ved hjelp av passiv trafikkanalyse tilkoblede enheter uten å forstyrre sensitivt utstyr.
Mer enn funksjoner
Distribusjonsarkitektur er en viktig faktor jeg evaluerer. Team med flere lokasjoner trenger distribuerte innsamlere som kan skanne frakoblede eller segmenterte nettverk, og SaaS- kontra lokale alternativer påvirker etterlevelse av krav til datalagringssted. Integrasjonsøkosystemet er også viktig – jeg kontrollerer om et verktøy kan overføre ressursdata til SIEM- eller SOAR-plattformer i tillegg til ITSM-koblinger, siden oppdagelsesdata mister verdi hvis de forblir isolert. Prismodellen fortjener også nøye oppmerksomhet, særlig prising per ressurs, som kan øke kraftig når skyarbeidsbelastninger skaleres opp sesongmessig.
Slik velger du verktøy for oppdagelse av IT-ressurser
Når du skal avgjøre hvilke verktøy for oppdagelse av IT-ressurser som passer for teamet ditt, bør du begynne med å knytte de viktigste prioriteringene dine til bestemte funksjoner og faktorer ved implementeringen som har direkte innvirkning på revisjonsberedskap, sikkerhet og operasjonelle overleveringer:
| Hvis prioriteten din er | Se etter |
|---|---|
| Hvis prioriteten din erKartlegging av sky- og SaaS-ressurser | Se etterInnebygde koblinger for AWS, Azure og SaaS |
| Hvis prioriteten din erRask innføring på tvers av lokasjoner | Se etterDistribuerte eller lette innsamlere |
| Hvis prioriteten din erSanntidsvarsler om skygge-IT | Se etterKontinuerlig, passiv nettverksovervåking |
| Hvis prioriteten din erReduksjon av mislykkede CMDB-importer | Se etterToveis, normaliserte CMDB-integrasjoner |
| Hvis prioriteten din erLisenssamsvar og forberedelse til revisjon | Se etterInnebygd lisensmåling og bruksrapportering |
Slik vurderer du kortlisten din
- Gjennomfør en oppdagelsesskanning i et testundernettverk: Test verktøyets skanning uten agent for all fysisk og virtuell maskinvare i løpet av den første uken.
- Eksporter og send data til CMDB-en din: Be om en innebygd demonstrasjon av ServiceNow eller BMC, og kontroller at attributtene for IT-ressursene kobles uten datatap.
- Kontroller nøyaktigheten i lisensmåling og rapportering: Be om en lisensrevisjon eller -eksport som dekker minst tre større programvaretitler du bruker.
- Be om leverandørens sikkerhetsdokumentasjon: Be om informasjon om gjeldende krypteringsmetoder og samsvarserklæringer (SOC 2, ISO 27001).
- Bestem deg: Ferdig levert SaaS-hastighet eller mer omfattende dekning av lokale miljøer og IoT – prioriter basert på det mest komplekse miljøet ditt.
Hva er verktøy for oppdagelse av IT-ressurser?
Verktøy for oppdagelse av IT-ressurser er spesialiserte programvareløsninger som automatisk skanner og identifiserer all maskinvare, programvare og nettverkstilkoblede enheter på tvers av organisasjonens miljøer. De gjør det mulig for IT-team å opprettholde en sanntidsoversikt, støtte sikkerhetsrevisjoner, identifisere uadministrerte eller uautoriserte ressurser og legge til rette for arbeidsflyter som lisenshåndtering eller sårbarhetsvurderinger. Disse verktøyene spiller en avgjørende rolle i å holde IT-infrastrukturen oppdatert, i samsvar med krav og beskyttet mot skjulte risikoer.
Funksjoner
Når du velger verktøy for oppdagelse av IT-ressurser, bør du se etter følgende viktige funksjoner:
- Automatisk nettverksskanning: Oppdager alle enheter og endepunkter som er koblet til nettverket, uten manuell registrering, slik at ingenting blir oversett under kartleggingen.
- Maskinvareoversikt: Samler inn detaljert informasjon om enhetsspesifikasjoner, serienumre og eieropplysninger på tvers av infrastrukturen.
- Programvareoversikt: Sporer all installert programvare, versjonsnumre, oppdateringsstatus og bruk for å hjelpe deg med å oppdage sårbarheter eller manglende lisenser.
- Oppdagelse med og uten agent: Tilbyr både agentbasert og agentløs skanning for å dekke administrerte enheter samt midlertidige eller uadministrerte endepunkter.
- Støtte for flere miljøer: Oppdager ressurser på stedet, i virtuelle miljøer, i skyen og i eksterne miljøer for å gi en samlet og oppdatert ressursoversikt.
- Sanntidsdeteksjon av endringer: Oppdaterer ressursoppføringer umiddelbart når enheter legges til, endres eller fjernes, slik at du raskt kan reagere på uautorisert aktivitet.
- Integrasjon med CMDB og ITSM: Sender eller synkroniserer ressursdata direkte til konfigurasjonsstyringsdatabaser eller plattformer for tjenestehåndtering for å støtte bredere IT-drift.
- Rollebasert tilgangskontroll: Lar deg definere brukerroller og tillatelser for å opprettholde datasikkerheten, spesielt av hensyn til revisjon eller samsvar.
- Tilpassbar rapportering: Genererer planlagte rapporter eller rapporter på forespørsel som fremhever endringer i ressursoversikten, programvarebruk og ressurser som ikke oppfyller kravene.
- Håndtering av lisenssamsvar: Overvåker programvaretilganger opp mot installasjoner, støtter revisjoner og reduserer overforbruk på lisenser.
Løsninger for oppdagelse av IT-ressurser inkluderer vanligvis ikke AI som en del av funksjonstilbudet.
Fordeler
Implementering av verktøy for oppdagelse av IT-ressurser gir flere fordeler for teamet og virksomheten. Her er noen av fordelene du kan se frem til:
- Full oversikt over ressurser: Få en nøyaktig ressursoversikt i sanntid over all maskinvare og programvare på tvers av alle miljøer ved hjelp av automatiserte skannefunksjoner.
- Deteksjon av skygge-IT: Identifiser raskt uautoriserte enheter og ikke-godkjente kontoer i skyen eller SaaS ved hjelp av agentløs og innebygd skyoppdagelse.
- Klar for revisjon og samsvar: Oppretthold oppdaterte oppføringer med kontinuerlig overvåking og integrasjon med CMDB- eller ITSM-plattformer for enklere revisjoner.
- Lisensoptimalisering: Spor programvarebruk og tilganger, slik at teamet kan unngå overdistribusjon og redusere lisenskostnadene.
- Raskere hendelseshåndtering: Gjør det mulig for sikkerhets- og IT-team å finne enheter raskt og utbedre sårbarheter før trusler eskalerer.
- Redusert manuelt arbeid: Eliminer gjentakende datainnsamling med automatiserte arbeidsflyter for kartlegging, rapportering og integrasjon.
- Forbedret endringshåndtering: Oppdag tilføyelser, fjerninger eller konfigurasjonsavvik i sanntid, slik at driftsendringer ikke går ubemerket hen.
Kostnader og priser
Valg av verktøy for oppdagelse av IT-ressurser krever en forståelse av de ulike prismodellene og abonnementene som er tilgjengelige. Kostnadene varierer basert på funksjoner, teamstørrelse, tillegg og mer. Tabellen nedenfor oppsummerer vanlige abonnementer, gjennomsnittsprisene deres og typiske funksjoner som er inkludert i løsninger for oppdagelse av IT-ressurser:
Sammenligningstabell for abonnementer for verktøy for oppdagelse av IT-ressurser
| Abonnementstype | Gjennomsnittspris | Vanlige funksjoner |
|---|---|---|
| AbonnementstypeGratisabonnement | Gjennomsnittspris$0 | Vanlige funksjonerGrunnleggende nettverksskanning, begrenset ressursoversikt, begrenset rapportering og brukerstøtte fra fellesskapet. |
| AbonnementstypePersonlig abonnement | Gjennomsnittspris$10–$30/måned | Vanlige funksjonerTilgang for én bruker, avansert rapportering, programvareoversikt og e-postvarsler. |
| AbonnementstypeBedriftsabonnement | Gjennomsnittspris$50–$150/måned | Vanlige funksjonerStøtte for flere brukere, automatisk oppdagelse, integrasjon med CMDB-/ITSM-systemer og planlagte skanninger. |
| AbonnementstypeStorbedriftsabonnement | Gjennomsnittspris$200–$500+/måned | Vanlige funksjonerTilpassede distribusjonsalternativer, API-tilgang, ubegrenset antall ressurser, prioritert brukerstøtte og samsvarsrapportering. |
Vanlige spørsmål om verktøy for oppdagelse av IT-ressurser
Her er noen svar på vanlige spørsmål om verktøy for oppdagelse av IT-ressurser:
Hvor ofte bør du kjøre skanninger for å oppdage IT-ressurser?
Du bør kjøre oppdagelsesskanninger regelmessig – mange team planlegger dem daglig eller ukentlig – for å holde lagerdataene oppdaterte og raskt oppdage nye eller uautoriserte enheter.
Kan verktøy for oppdagelse av IT-ressurser finne uadministrerte eller ukjente enheter?
Ja, de fleste verktøy kan oppdage uadministrerte eller ukjente enheter ved hjelp av nettverksskanning og passiv overvåking, slik at du kan håndtere skygge-IT og skjulte risikoer.
Støtter disse verktøyene skybaserte og eksterne miljøer?
Ja, mange verktøy for oppdagelse av IT-ressurser tilbyr koblinger for AWS, Azure og SaaS-apper og tillater ekstern skanning, slik at du får oversikt over alle miljøer.
Hvilke sikkerhetstiltak bør du forvente av verktøy for oppdagelse av IT-ressurser?
Se etter rollebaserte tilgangskontroller, kryptert lagring og overføring av data samt revisjonslogging for å støtte samsvar med regelverk og beskytte sensitive lagerdata.
Hvordan integreres verktøy for oppdagelse av IT-ressurser med eksisterende ITSM- eller CMDB-systemer?
De fleste løsninger tilbyr ferdigbygde koblinger eller API-er for å synkronisere oppdagede ressurser direkte med ITSM-plattformer og konfigurasjonsstyringsdatabaser, noe som effektiviserer arbeidsflytene.