

Il software di gestione delle informazioni e degli eventi di sicurezza (SIEM) aiuta i team dei centri operativi di sicurezza (SOC) a raccogliere dati di sicurezza, rilevare minacce e analizzare attività sospette.
I giusti strumenti SIEM non si limitano a raccogliere i log: trasformano i dati grezzi degli eventi in un quadro chiaro di ciò che accade nel tuo ambiente. Funzionalità come la correlazione degli eventi in tempo reale e la gestione degli avvisi e delle notifiche sono ciò che distingue uno strumento che ti aiuta ad agire da uno che ti sommerge di rumore.
Se il tuo team SOC dedica più tempo alla gestione degli avvisi che all'analisi delle minacce, spesso il problema risiede negli strumenti utilizzati. Questo articolo analizza le funzionalità più importanti, così puoi valutare cosa manca alla tua configurazione attuale e cosa privilegiare in seguito.
10 funzionalità SIEM essenziali per ogni team SOC
Queste funzionalità mostrano come le piattaforme SIEM raccolgono e collegano i dati di sicurezza, mettono in evidenza le attività significative e supportano analisi, reportistica e risposta:
1. Acquisizione e normalizzazione dei dati di log
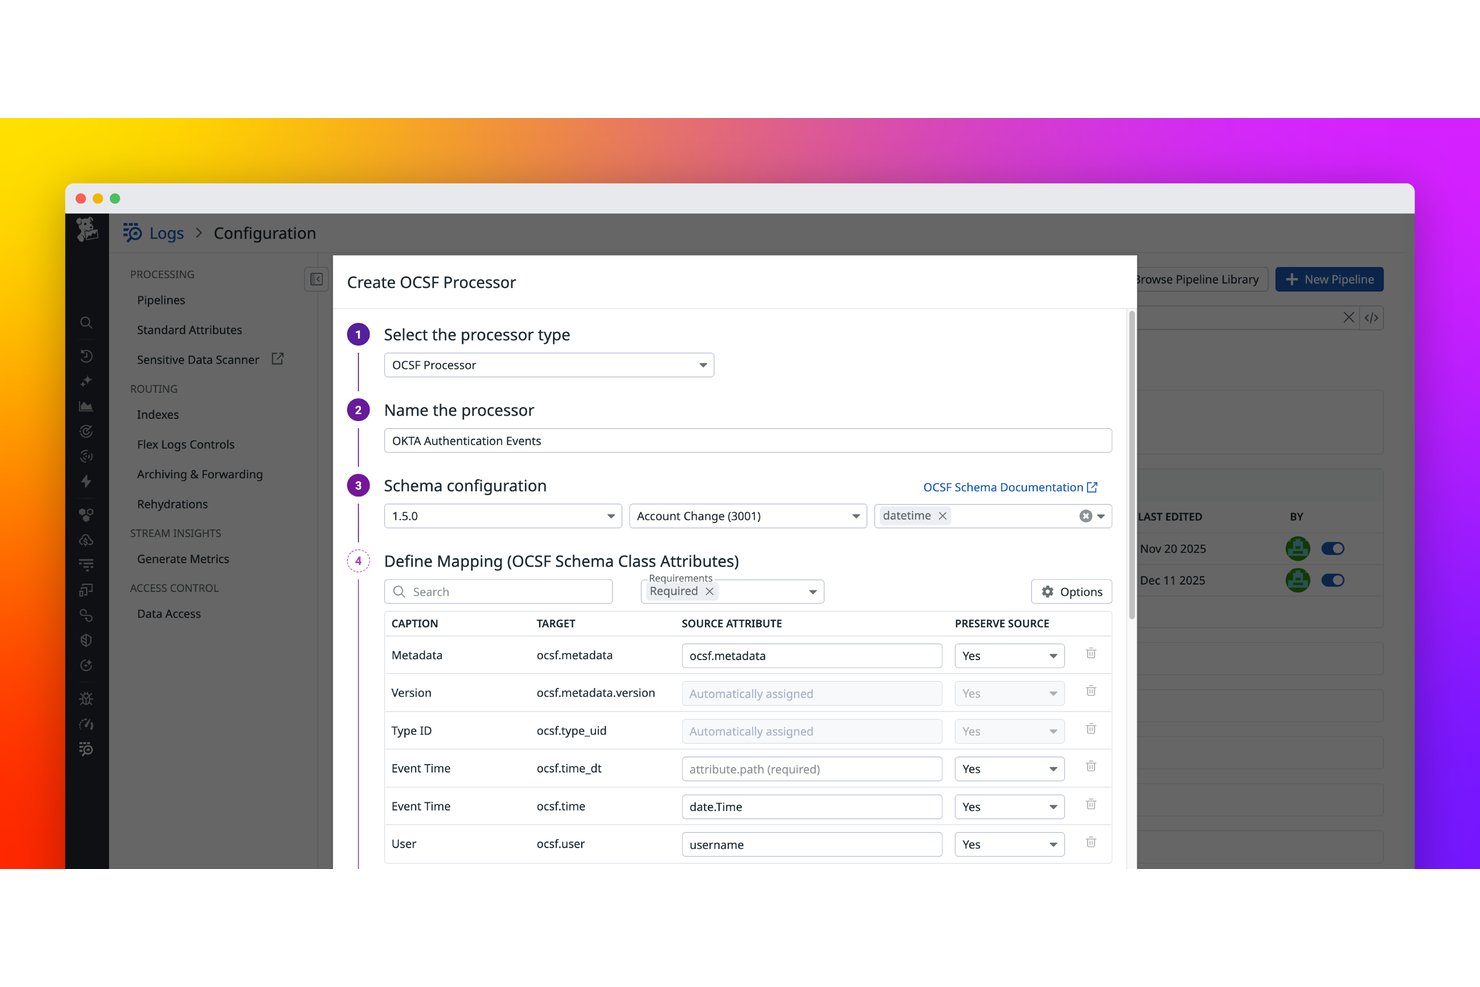
L'acquisizione e la normalizzazione dei dati di log sono la base da cui dipende ogni altra funzionalità SIEM. La piattaforma importa i dati grezzi degli eventi da firewall, endpoint, servizi cloud e applicazioni, quindi li converte in un formato coerente con cui gli analisti possono effettivamente lavorare.
Nella mia esperienza, è qui che gli strumenti SIEM dimostrano il loro valore o iniziano a cedere. Se i dati sono incompleti o formattati in modo incoerente, le regole di correlazione tralasciano alcuni elementi. Una buona normalizzazione fa sì che i log di un endpoint Windows e quelli di un bucket di archiviazione cloud parlino la stessa lingua all'interno della piattaforma.
Ecco cosa gestiscono concretamente una buona acquisizione e normalizzazione dei log:
- Copertura delle origini: importa dati da fonti diverse, tra cui i registri eventi di Windows, i syslog dei firewall Palo Alto, AWS CloudTrail e le applicazioni SaaS, senza dover eseguire manualmente l'analisi per ciascuna di esse.
- Mappatura dello schema: traduce i nomi dei campi specifici dei fornitori in uno schema unificato, in modo che "src_ip" e "source_address" abbiano lo stesso significato nelle query.
- Arricchimento dei dati: aggiunge informazioni contestuali, come la geolocalizzazione o i tag delle risorse, al momento dell'acquisizione, prima che i log raggiungano il motore di correlazione.
- Gestione dei volumi: piattaforme come Splunk e Microsoft Sentinel utilizzano funzionalità di acquisizione e indicizzazione dei dati per gestire volumi elevati di log.
2. Correlazione degli eventi in tempo reale
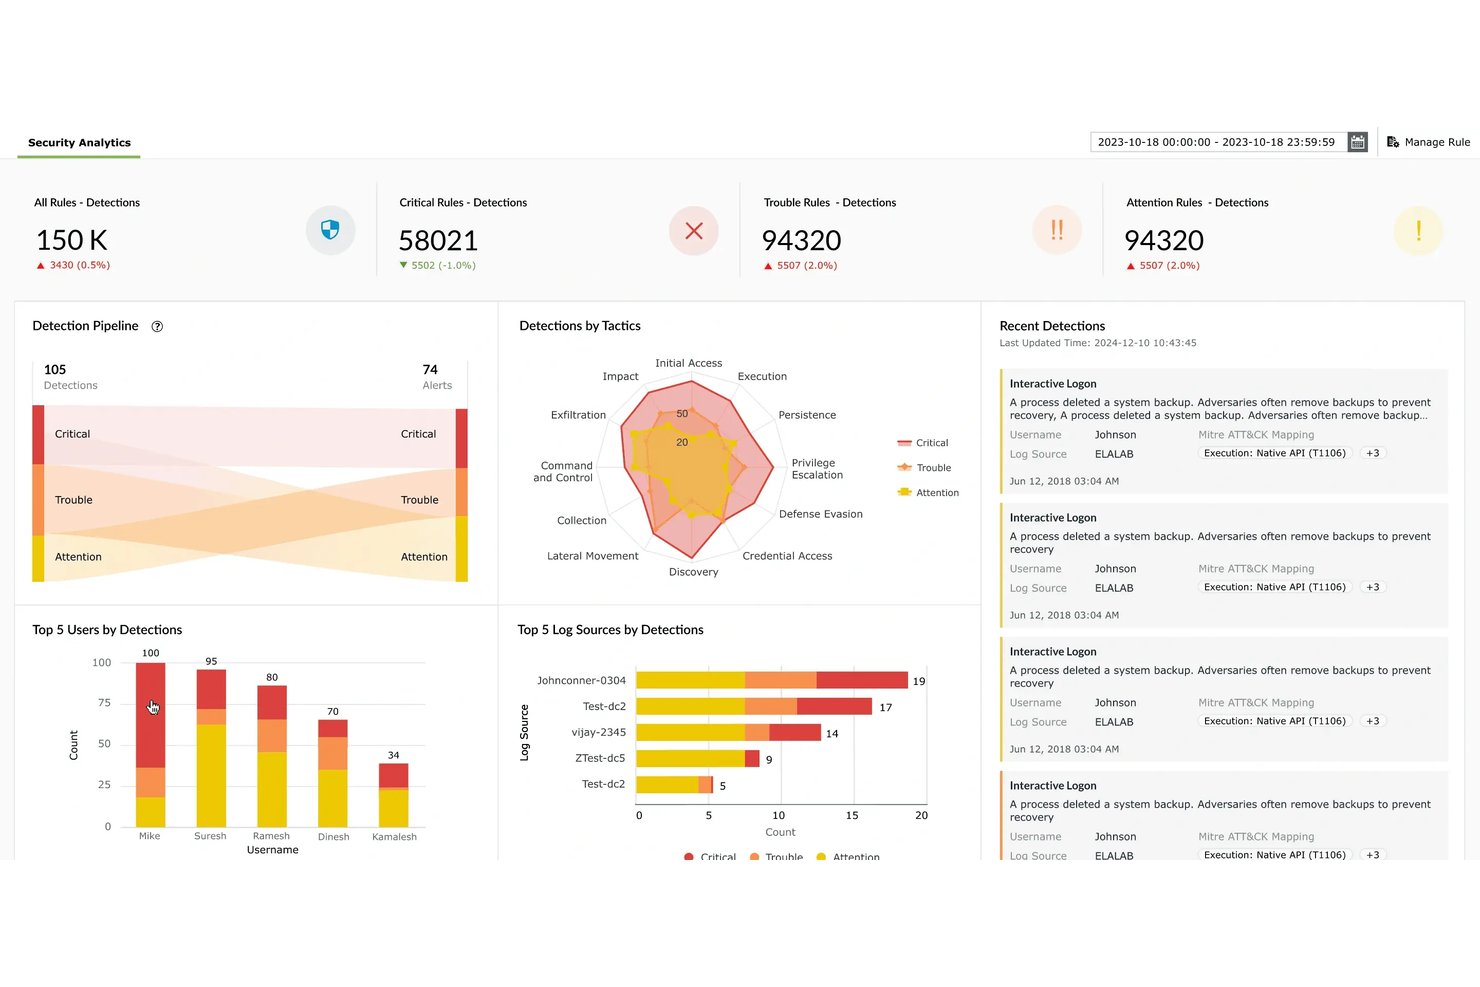
La correlazione degli eventi in tempo reale rafforza il rilevamento delle minacce collegando le attività provenienti da più origini di log per identificare schemi sospetti.
Ad esempio, un SIEM può collegare ripetuti accessi non riusciti, un accesso riuscito e una modifica imprevista dei privilegi in una sequenza che gli analisti possono esaminare, invece di trattare ogni evento come un avviso isolato.
Nella mia esperienza, è qui che le piattaforme SIEM fanno risparmiare più tempo agli analisti. Senza correlazione, si insegue il rumore. Con la correlazione, si osserva una catena di eventi dotata di un contesto reale.
Piattaforme come Microsoft Sentinel utilizzano regole di correlazione integrate e l'apprendimento automatico per mettere in evidenza questi schemi prima che si trasformino in qualcosa di grave.
Ecco cosa fa concretamente la correlazione degli eventi in tempo reale all'interno della piattaforma:
- Rilevamento basato su regole: la logica predefinita segnala schemi di attacco noti, come tre accessi non riusciti seguiti da uno riuscito, senza l'intervento dell'analista.
- Confronto tra origini: correla gli eventi provenienti da sistemi diversi, così una query DNS sospetta e un trasferimento di dati in uscita vengono visualizzati come un unico incidente, non come due incidenti distinti.
- Profili comportamentali di riferimento: strumenti come Microsoft Sentinel e IBM QRadar confrontano l'attività attuale con i comportamenti storici normali per individuare anomalie che le sole regole non riuscirebbero a rilevare.
- Raggruppamento degli incidenti: gli avvisi correlati vengono uniti in un unico caso, così gli analisti lavorano su una sola indagine anziché su decine di eventi scollegati.
Have an account? Log In
3. Integrazione delle informazioni sulle minacce
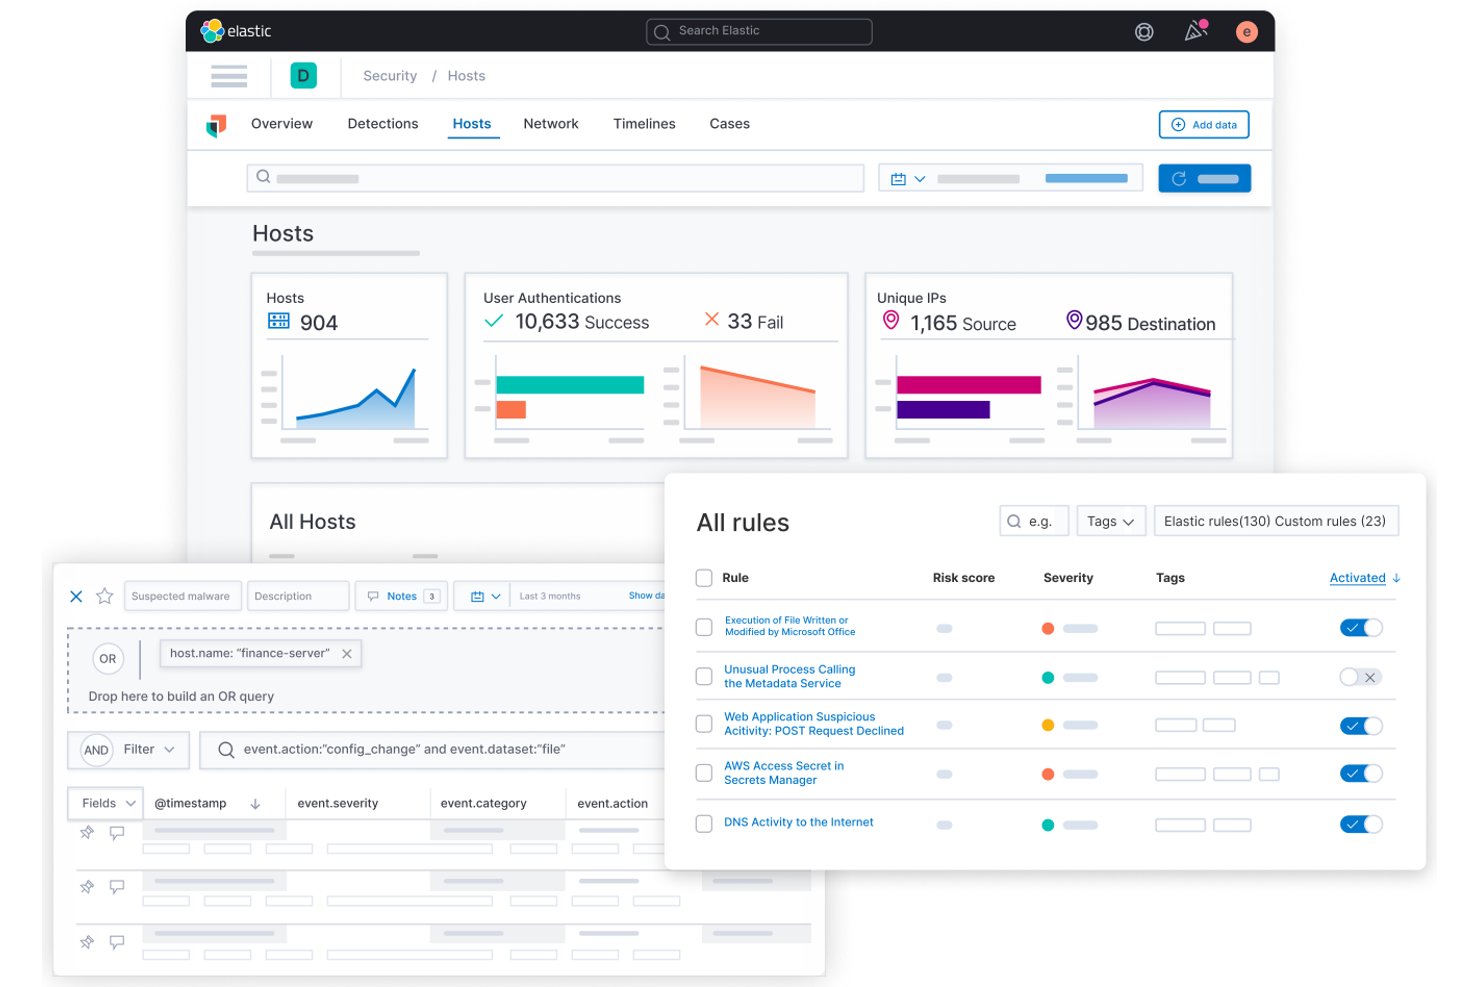
L'integrazione delle informazioni sulle minacce collega il tuo SIEM a fonti esterne, come IP, domini e hash di file noti come dannosi, affinché la piattaforma possa segnalare automaticamente le attività che corrispondono a indicatori di minaccia confermati.
Per esperienza, questo trasforma uno strumento reattivo in uno proattivo. Invece di aspettare un avviso per avviare un'indagine, il tuo SIEM individua le corrispondenze con i dati sulle minacce in tempo reale non appena queste compaiono nei tuoi log.
Piattaforme come IBM QRadar e Microsoft Sentinel supportano integrazioni native con le fonti, riducendo il lavoro di ricerca manuale che rallenta gli analisti durante le indagini in corso.
Ecco come si presenta l'integrazione delle informazioni sulle minacce all'interno di un SIEM:
- Acquisizione delle fonti: importa automaticamente fonti STIX/TAXII, fonti commerciali come Recorded Future o elenchi open source come AlienVault OTX.
- Corrispondenza degli IOC: confronta in tempo reale i log acquisiti con IP, domini e hash di file noti come dannosi, segnalando le corrispondenze non appena compaiono.
- Arricchimento del contesto: aggiunge agli avvisi i profili degli autori delle minacce e i dati sulle campagne, così gli analisti sanno con cosa hanno a che fare prima di iniziare l'analisi.
- Punteggio di affidabilità: classifica le corrispondenze degli IOC in base all'affidabilità, così gli indicatori poco attendibili non sovrastano i rilevamenti prioritari.
4. Analisi del comportamento di utenti ed entità
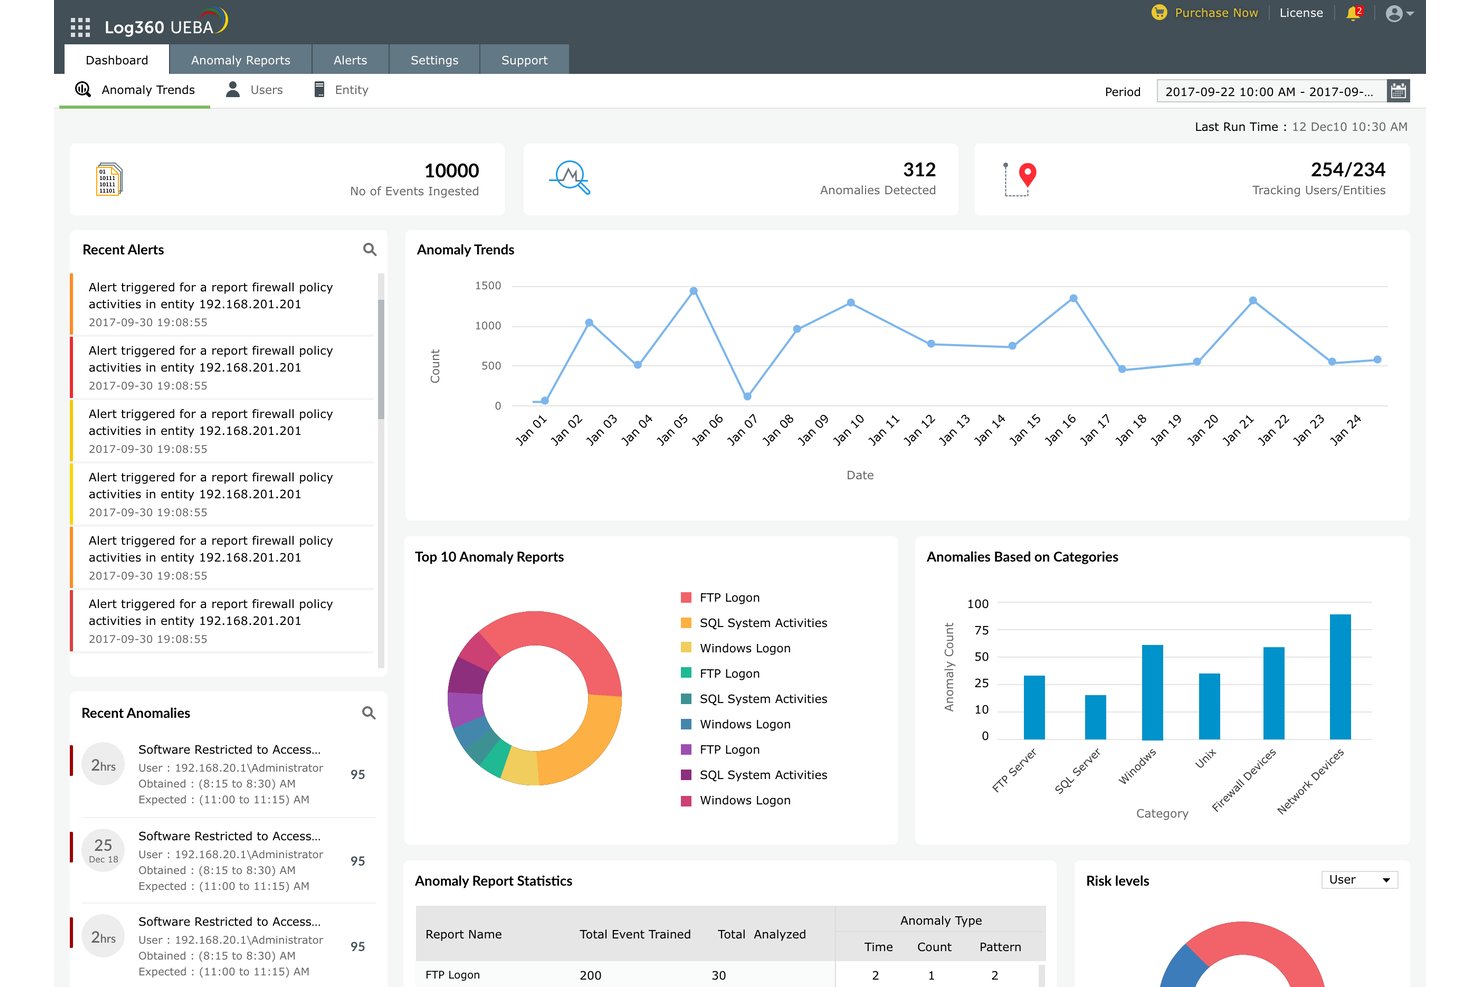
L'analisi del comportamento di utenti ed entità (UEBA) rileva le minacce creando una base di riferimento dell'attività normale per ogni utente e dispositivo, quindi segnalando le deviazioni da tale modello.
Per esperienza, UEBA individua ciò che il rilevamento basato su regole non riesce a rilevare: ad esempio, uno sviluppatore che accede improvvisamente ai file delle risorse umane alle 2 del mattino o un account di servizio che trasferisce una quantità di dati insolita. È particolarmente utile per le minacce interne, in cui nessun singolo evento appare sospetto di per sé.
Piattaforme come Microsoft Sentinel ed Exabeam integrano UEBA direttamente nel flusso di lavoro delle indagini, così gli analisti ottengono il contesto senza dover cambiare strumento.
Ecco cosa fa emergere concretamente UEBA all'interno di un SIEM:
- Rilevamento delle deviazioni dalla base di riferimento: segnala quando il comportamento si discosta da una norma consolidata, ad esempio quando un utente dell'ufficio finanziario interroga improvvisamente il database dell'inventario degli endpoint.
- Punteggio di rischio: assegna nel tempo un punteggio di rischio cumulativo a utenti ed entità, così gli analisti possono dare priorità prima agli account con il rischio più elevato.
- Visibilità sulle minacce interne: individua minacce lente e progressive che non generano alcun avviso singolo ad alta gravità; la visualizzazione della sequenza temporale di Exabeam è particolarmente utile in questo caso.
- Contesto a livello di entità: raggruppa l'attività per dispositivo o account di servizio, non solo per utente, così il comportamento di una macchina compromessa non si perde nella coda degli avvisi.
5. Orchestrazione della risposta agli incidenti
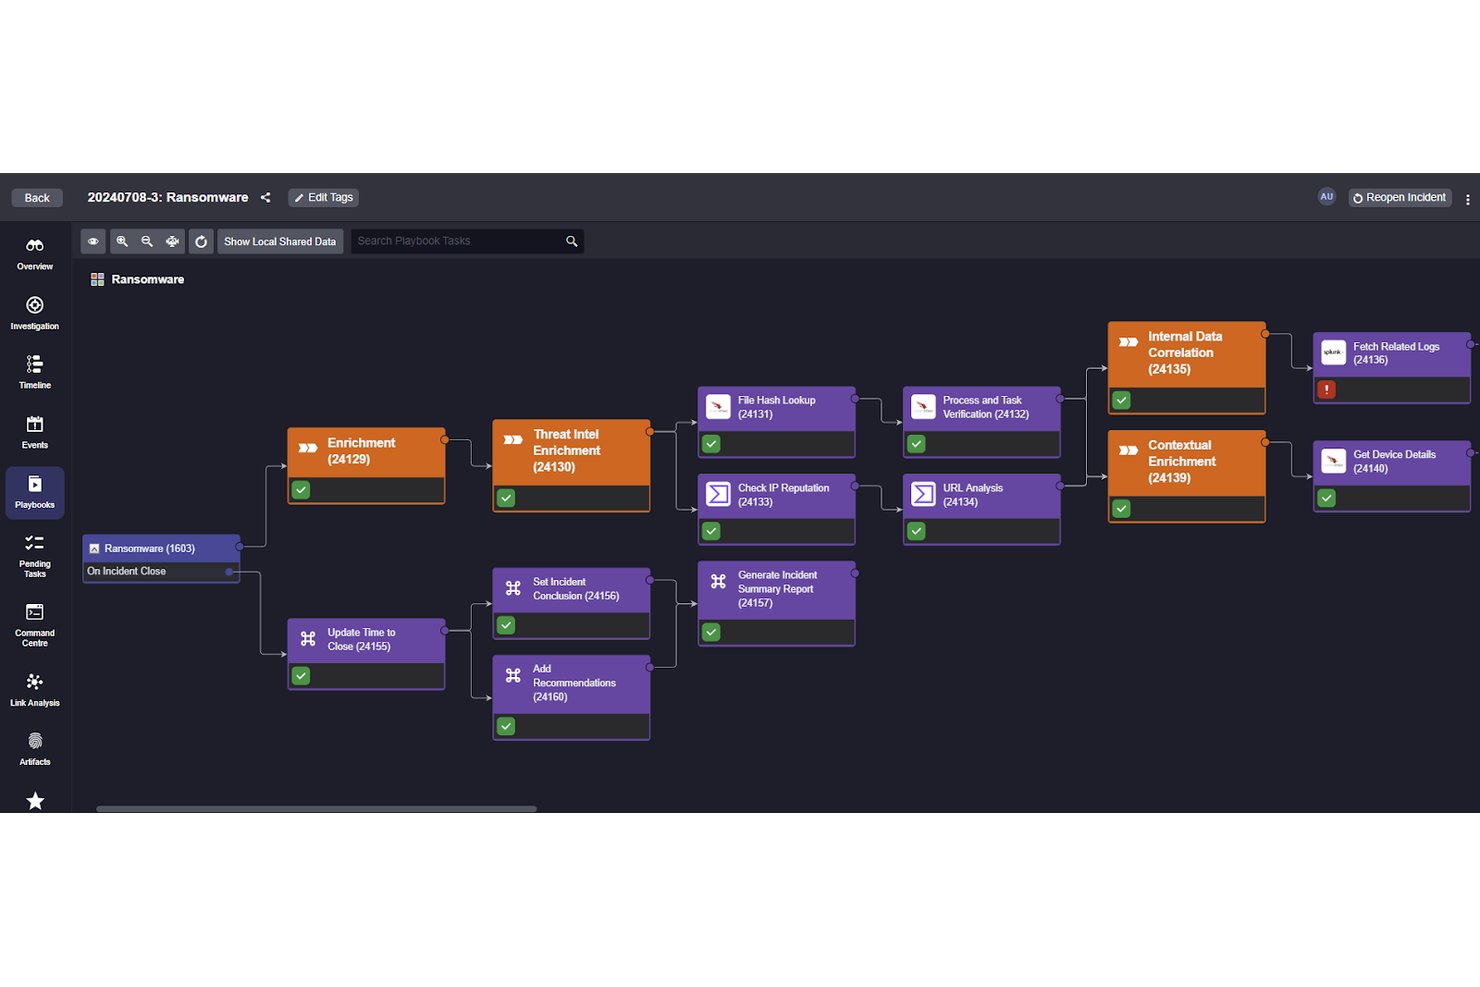
L'orchestrazione della risposta agli incidenti consente al tuo SIEM di attivare azioni di risposta predefinite nel momento in cui una minaccia viene confermata: isolare un endpoint compromesso, bloccare un IP o aprire un ticket, senza aspettare che intervenga un analista.
Per esperienza, è questo che colma il divario tra rilevamento e contenimento. Più rapidamente viene contenuta una minaccia, minori saranno i danni che causerà. Piattaforme come Microsoft Sentinel collegano i manuali operativi di risposta direttamente agli avvisi, così il tuo team può occuparsi dell'indagine mentre la piattaforma gestisce automaticamente le fasi iniziali del contenimento.
Ecco cosa gestisce l'orchestrazione della risposta agli incidenti all'interno di un SIEM:
- Esecuzione automatizzata dei playbook: attiva passaggi di risposta predefiniti, come l'isolamento di un endpoint o la revoca di una sessione utente, non appena un avviso raggiunge una determinata soglia, senza richiedere l'intervento di un analista.
- Integrazione di strumenti di terze parti: Microsoft Sentinel si connette direttamente a strumenti come ServiceNow e Microsoft Defender, così le azioni di contenimento e la creazione dei ticket avvengono nello stesso flusso di lavoro.
- Ramificazione della logica condizionale: i playbook si adattano in base al contesto dell'avviso, eseguendo azioni diverse per un incidente di phishing rispetto a un evento di movimento laterale.
- Registrazione della traccia di controllo: ogni azione automatizzata viene registrata con un'indicazione temporale, mantenendo il processo di risposta verificabile.
6. Report sulla conformità
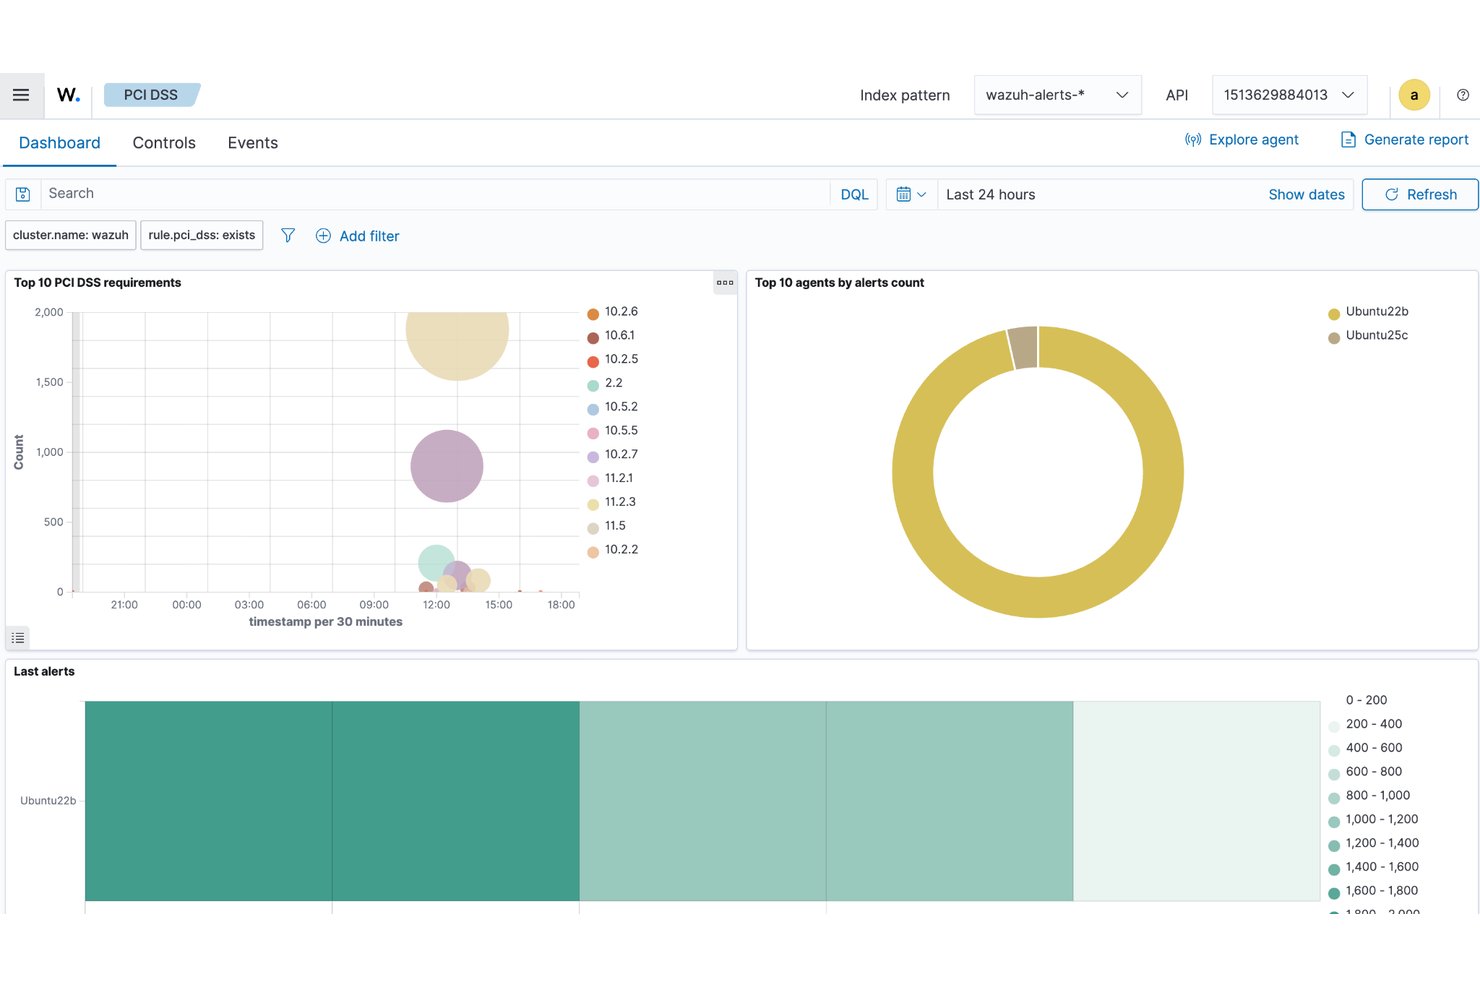
I report sulla conformità offrono al tuo SIEM un modo per generare documentazione pronta per l'audit direttamente dai dati dei log, senza dover ricostruire i report da zero ogni trimestre.
La maggior parte delle piattaforme associa gli eventi raccolti a framework come PCI DSS, HIPAA o SOC 2, quindi presenta modelli di report predefiniti collegati a tali requisiti.
In base alla mia esperienza, questo riduce il lavoro manuale che normalmente ricade sugli analisti prima di un audit. Invece di recuperare i log manualmente, esporti un report strutturato che l'auditor può effettivamente utilizzare.
Ecco come si presentano i report sulla conformità all'interno di un SIEM:
- Mappatura dei framework: contrassegna automaticamente gli eventi raccolti in base ai controlli PCI DSS, HIPAA o SOC 2, collegando direttamente i dati dei log ai requisiti di audit.
- Modelli di report predefiniti: piattaforme come Microsoft Sentinel e IBM QRadar includono report pronti all'uso associati a framework specifici, senza necessità di formattazione manuale prima di un audit.
- Distribuzione programmata dei report: invia i report con cadenza ricorrente, così la documentazione rimane aggiornata senza l'intervento degli analisti.
- Politiche di conservazione dei log: applica i periodi di conservazione richiesti dalle normative, mantenendo disponibili i dati corretti quando gli auditor li richiedono.
7. Indagine forense
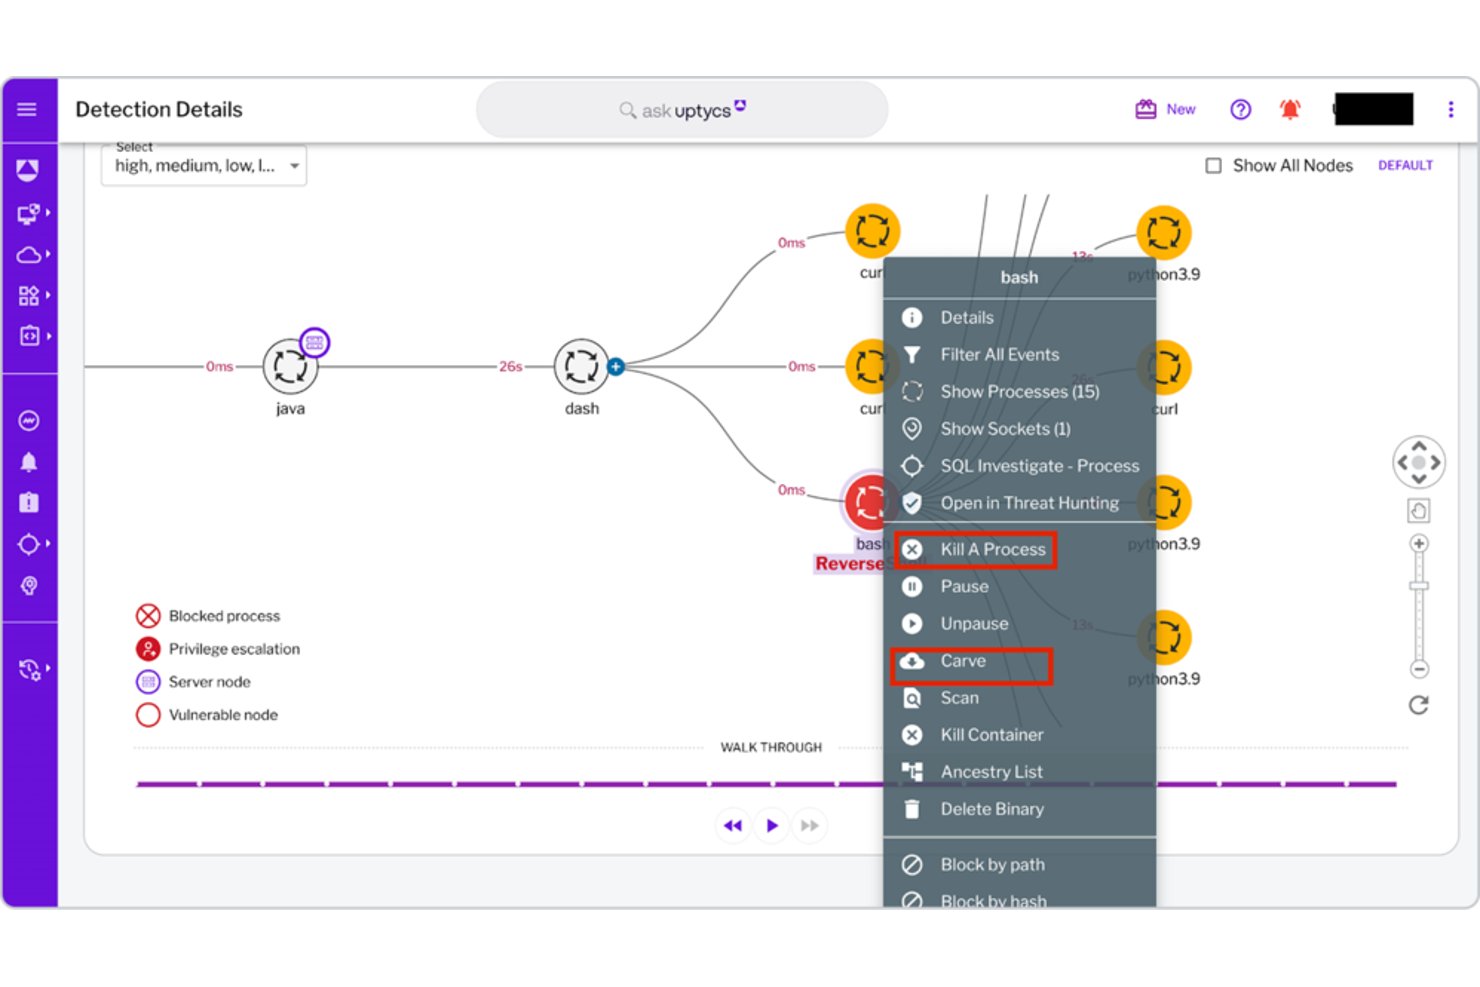
L'indagine forense consente di ricostruire a ritroso un incidente attraverso i dati dei log, ricostruendo esattamente cosa è successo, quando e su quali sistemi.
La maggior parte delle piattaforme SIEM conserva i dati grezzi degli eventi insieme ai log normalizzati, così puoi esaminare i record originali senza perdere dettagli. In base alla mia esperienza, è qui che distingui un incidente contenuto da uno ancora in corso.
Piattaforme come IBM QRadar consentono agli analisti di interrogare i dati storici su lunghi periodi di conservazione, un aspetto importante quando un attacco si sviluppa nell'arco di settimane anziché di ore.
Ecco cosa offre un'indagine forense all'interno di un SIEM:
- Accesso ai log grezzi: conserva i record originali degli eventi insieme ai dati normalizzati, così non lavori mai su una versione compressa o privata di dettagli di ciò che è accaduto.
- Interrogazione dei dati storici: IBM QRadar consente agli analisti di effettuare ricerche su mesi di dati, una funzione utile quando un aggressore ha trascorso settimane a muoversi lateralmente prima di attivare un avviso.
- Ricostruzione della cronologia dell'attacco: ricostruisce la sequenza degli eventi tra i sistemi, mostrando esattamente quando è avvenuto l'accesso e cosa è cambiato.
- Tracciamento tra sistemi: collega le attività tra endpoint, dispositivi di rete e carichi di lavoro cloud in un unico filone d'indagine.
8. Conservazione dei dati storici
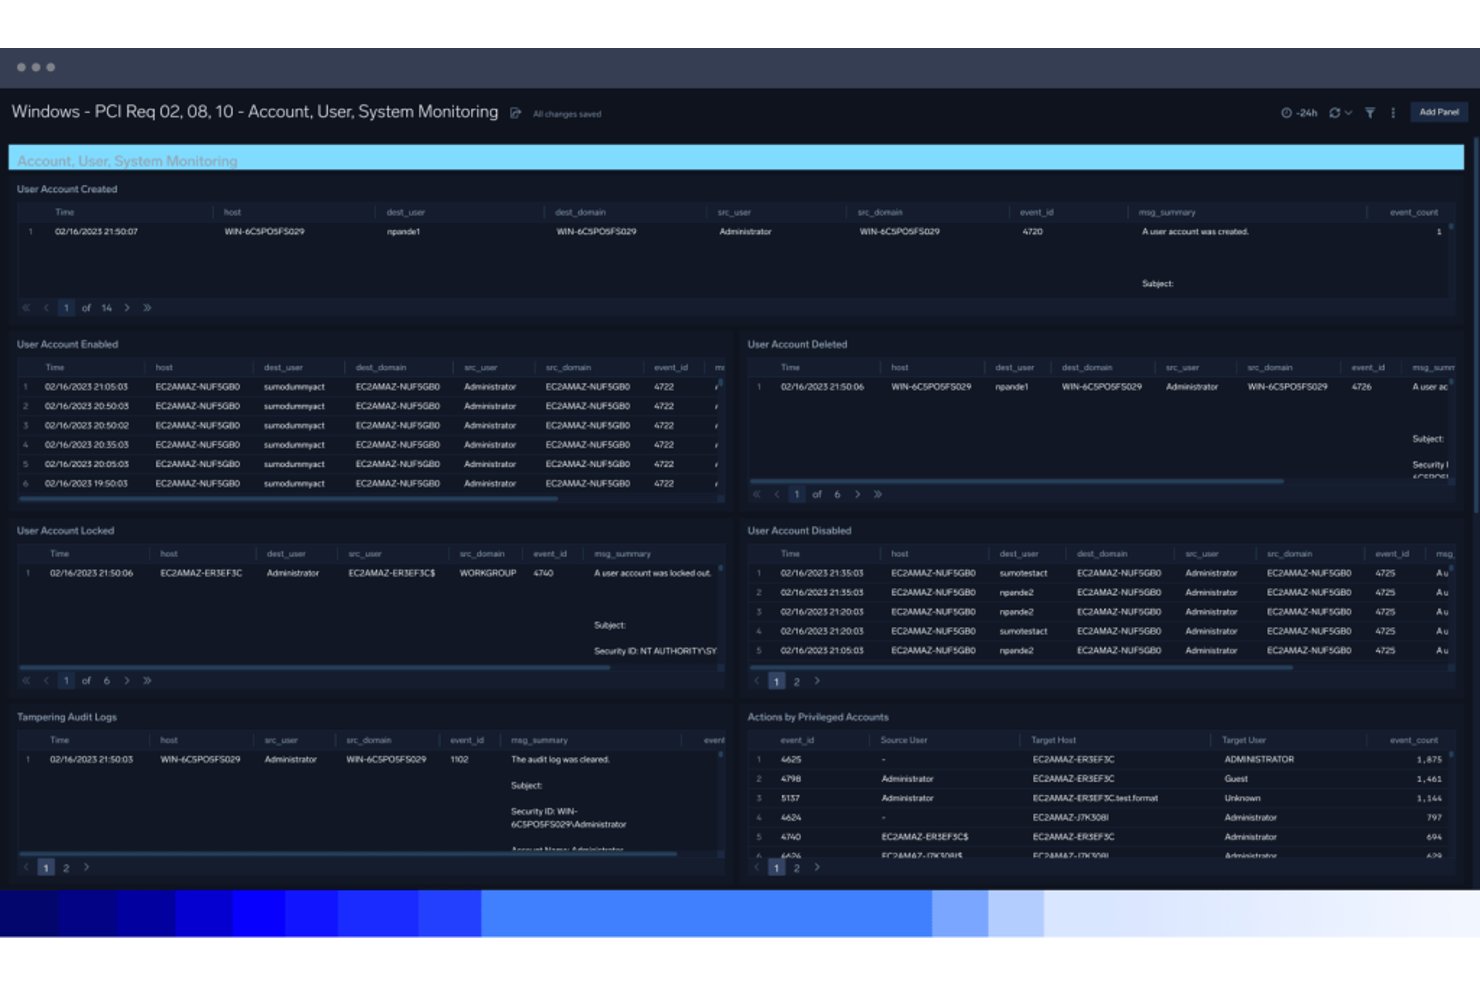
La conservazione dei dati storici determina quanto indietro nel tempo il tuo SIEM può effettuare ricerche durante l'analisi di un incidente. I periodi di conservazione e l'accesso ai record degli eventi originali variano in base alla piattaforma e alla configurazione.
Nella mia esperienza, la profondità di conservazione è ciò che distingue un'indagine forense utile da un vicolo cieco. Gli aggressori spesso si muovono lentamente: possono passare settimane prima che scatti un avviso. Quando succede, hai bisogno della cronologia completa dei log per ricostruire ciò che è realmente accaduto. Senza finestre di conservazione adeguate, stai indagando su prove parziali.
Ecco cosa offre effettivamente la conservazione dei dati storici all'interno di un SIEM:
- Conservazione dei log grezzi: Mantiene disponibili i record degli eventi originali per l'analisi forense, quando supportato dalle impostazioni di conservazione della piattaforma.
- Finestre di conservazione configurabili: IBM QRadar consente di impostare periodi di conservazione diversi per ciascuna origine dati, in modo che i log ad alto valore rimangano disponibili più a lungo senza aumentare i costi di archiviazione complessivi.
- Ricerca delle minacce su periodi estesi: Consente agli analisti di interrogare mesi di dati quando un aggressore ha trascorso settimane a muoversi lateralmente prima che scattasse un avviso.
- Allineamento normativo: Le policy di conservazione corrispondono ai requisiti di conformità, mantenendo disponibili i log corretti quando gli auditor li richiedono.
9. Dashboard di visualizzazione della sicurezza
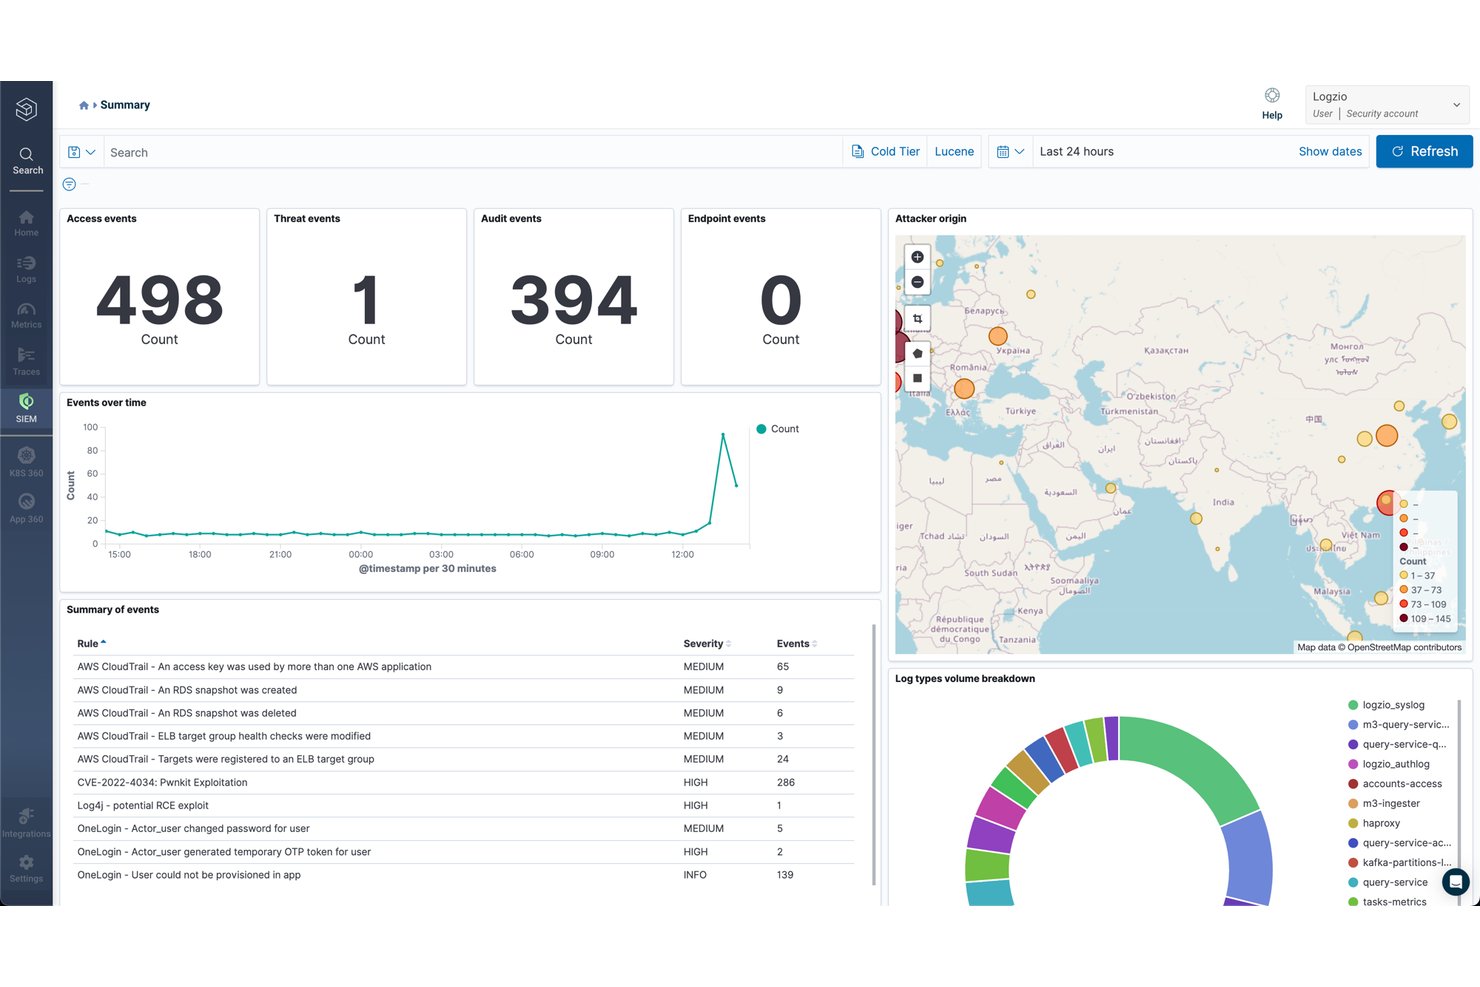
Le dashboard di visualizzazione della sicurezza offrono una panoramica in tempo reale dell'attività delle minacce nel tuo ambiente, riunendo dati dei log, avvisi e punteggi di rischio in un unico spazio.
Invece di esaminare risultati di query grezzi, puoi leggere lo stato della sicurezza a colpo d'occhio. Nella mia esperienza, questo è particolarmente importante durante gli incidenti in corso, quando devi orientarti rapidamente.
Piattaforme come Microsoft Sentinel consentono di personalizzare i layout delle dashboard in base all'origine dei dati o al tipo di avviso, così la visualizzazione corrisponde al modo in cui lavora effettivamente il tuo team. Questo contesto riduce il tempo necessario per individuare ciò che merita un'indagine.
Ecco cosa mostrano le dashboard di visualizzazione della sicurezza all'interno di un SIEM:
- Flussi di avvisi in tempo reale: Visualizzano gli avvisi attivati in tempo reale, così il tuo team vede le nuove minacce nel momento stesso in cui emergono, senza dover aggiornare manualmente la pagina.
- Andamento dei punteggi di rischio: Mostra come cambiano nel tempo i punteggi di rischio di utenti ed entità, rendendo più semplice individuare gli account il cui rischio sta aumentando gradualmente.
- Layout personalizzabili: Microsoft Sentinel consente di disporre i pannelli della dashboard in base all'origine dei dati o al tipo di avviso, così la visualizzazione corrisponde al flusso di lavoro effettivo del tuo team.
- Mappatura della geolocalizzazione: Traccia gli eventi di accesso in base alla posizione, segnalando a colpo d'occhio gli scenari di spostamento impossibile.
More Articles
10. Gestione degli avvisi e delle notifiche
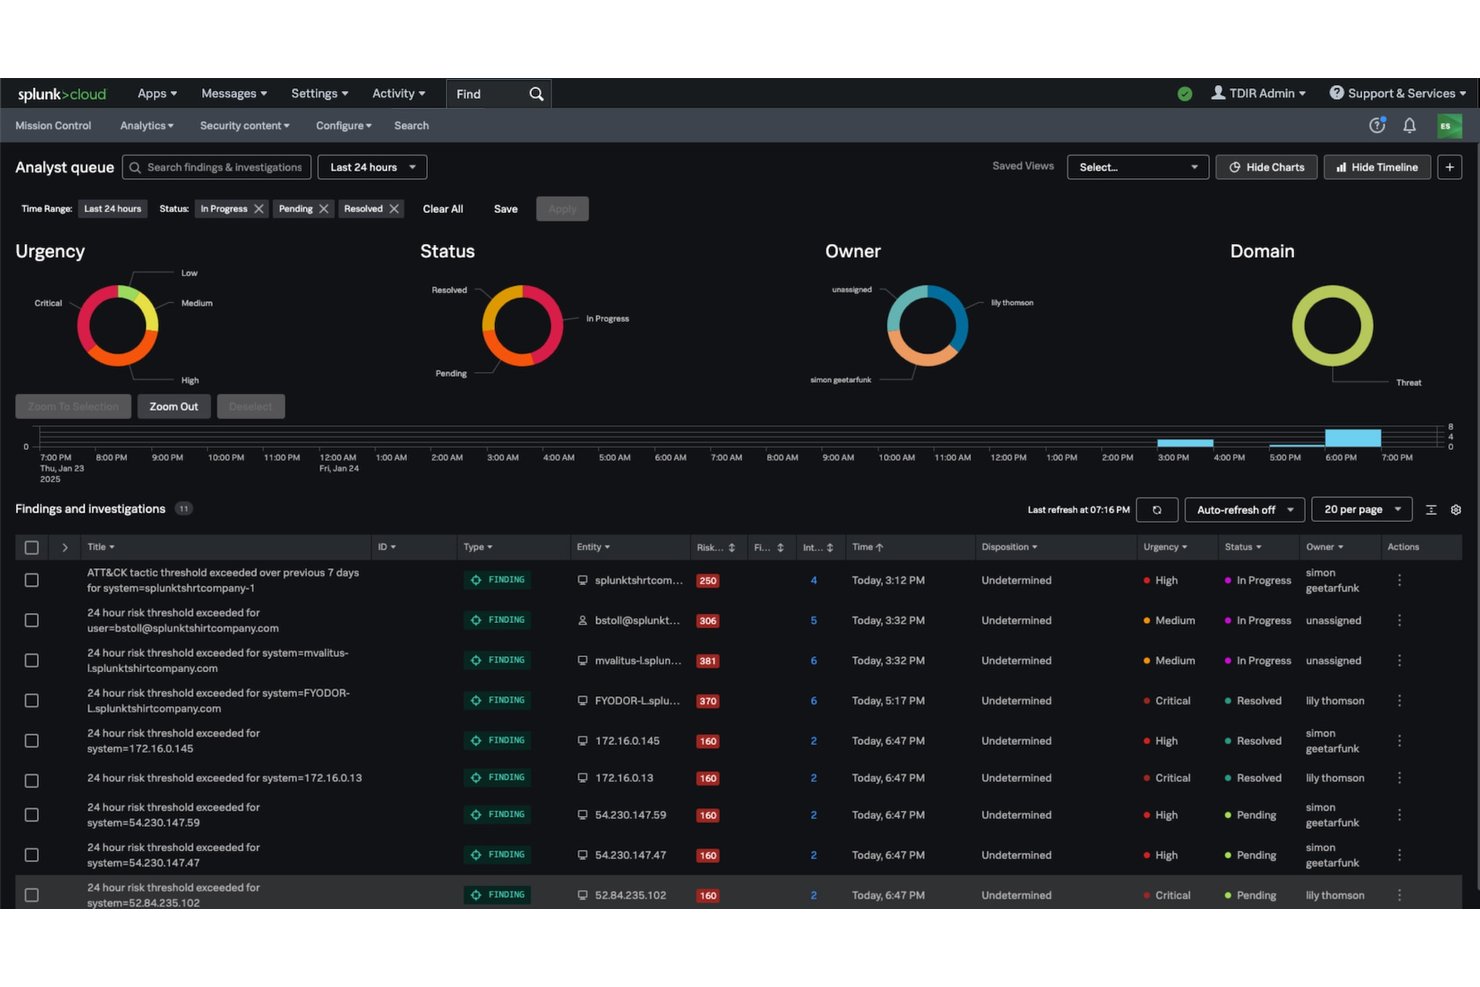
La gestione degli avvisi e delle notifiche controlla il modo in cui il tuo SIEM presenta le minacce alle persone giuste, attraverso i canali giusti e al momento giusto. Gli avvisi vengono generati quando i dati dei log raccolti corrispondono a regole predefinite o a soglie di anomalia, quindi vengono inoltrati agli analisti tramite email, SMS o sistemi integrati di gestione dei ticket come ServiceNow.
Nella mia esperienza, la qualità della configurazione degli avvisi conta più del volume. Piattaforme come IBM QRadar consentono di regolare la gravità e l'instradamento degli avvisi in base al tipo di origine, mantenendo visibili le minacce ad alta priorità invece di nasconderle tra il rumore.
Ecco come si presenta la gestione degli avvisi e delle notifiche all'interno di un SIEM:
- Attivazione basata su soglie: Genera avvisi quando i dati dei log corrispondono a una regola o a una soglia di anomalia, senza richiedere il monitoraggio manuale.
- Instradamento multicanale: Invia gli avvisi tramite email, SMS o sistemi di gestione dei ticket come ServiceNow, così l'analista giusto vede l'avviso giusto.
- Regolazione della gravità: IBM QRadar consente di assegnare un peso agli avvisi in base al tipo di origine, mantenendo visibili le minacce critiche invece di perderle nel rumore a bassa priorità.
- Regole di escalation: Riassegna automaticamente gli avvisi non riconosciuti dopo un intervallo di tempo prestabilito, così nulla rimane bloccato in una coda non monitorata.
I 10 migliori strumenti SIEM
Ecco le nostre migliori scelte tra gli strumenti SIEM più adatti ad aiutarti nella ricerca:
Cosa succede dopo: mettere al lavoro il tuo SIEM
Una volta individuate le funzionalità del SIEM più importanti per il tuo ambiente, il passo successivo è decidere come il tuo team agirà in risposta a questi avvisi. Esplora le nostre migliori piattaforme SOAR per confrontare gli strumenti di automazione della sicurezza che possono integrare la configurazione del tuo SIEM e semplificare la risposta agli incidenti.

