

Verkon inventaario-ohjelmisto seuraa, järjestää ja auttaa hallitsemaan kaikkia verkkoon yhdistettyjä resursseja. Kun hallinnoit IT-, OT- tai IoT-ympäristöjä, nämä työkalut tarjoavat reaaliaikaisen näkyvyyden, jotta voit minimoida riskit ja pysyä muuttuvien vaatimusten tasalla.
Jos sinun on tarkastettava, hallittava tai automatisoitava resurssienhallintaasi, olet oikeassa paikassa. Alta löydät vuoden 2026 parhaat verkon inventaario-ohjelmistot aina hybridipilven etsinnästä vaatimustenmukaisuuteen perustuvaan dokumentointiin.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Vertaa parhaita verkon inventaario-ohjelmistoja
Vertaa hinnoittelua ja teknisiä tietoja rinnakkain niiden verkon inventaario-ohjelmistojen osalta, jotka pääsivät valintalistalleni.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras tekoälypohjaiseen inventaarioon ja vaatimustenmukaisuusauditointeihin | Ilmainen esittely + 30 päivän ilmainen kokeilu saatavilla | Alkaen $1,499/vuosi | Website | |
| 2 | Paras hybridiverkon näkyvyyteen | Ilmainen esittely + 14 päivän ilmainen kokeilu saatavilla | Ei saatavilla | Website | |
| 3 | Paras automaatio-ohjattuun resurssien inventointiin | Maksuton esittely + saatavilla 30 päivän maksuton kokeilujakso | Hinnoittelu pyynnöstä | Website | |
| 4 | Paras agentittomaan omaisuuden etsintään | Ilmaisversio + 21 päivän ilmainen kokeilujakso saatavilla | Alkaen 5 000 $/vuosi | Website | |
| 5 | Paras automaattisesti päivittyvään IT-dokumentaatioon ja vaatimustenmukaisuuden tarkastuksiin | 30 päivän ilmainen kokeilu | Alkaen 465,00 €/vuosi | Website | |
| 6 | Sopii parhaiten hybridi-IT-ympäristöihin | Ilmainen kokeilujakso + ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 7 | Paras IT-, OT- ja IoT-omaisuuden löytämiseen yhdessä näkymässä | Ilmainen esittely + 14 päivän ilmainen kokeilujakso saatavilla | Alkaen $239/kuukausi (laskutetaan vuosittain) | Website | |
| 8 | Paras konesaliomaisuuden elinkaaren hallintaan ja CMDB-synkronointiin | Ilmainen esittely saatavilla | Hinta pyynnöstä | Website | |
| 9 | Paras laajamittaiseen CMDB:hen yhdistettyyn resurssien havainnointiin | Maksuton esittely saatavilla | Hinta pyydettäessä | Website | |
| 10 | Sopii parhaiten koko yrityksen kattavaan omaisuuden etsinnän synkronointiin | Ilmainen esittely saatavilla | Hinnoittelu pyydettäessä | Website |


Verkon inventaario-ohjelmistojen arvostelut
Tässä ovat tärkeimmät ohjelmistovalintani. Olen tiivistänyt kunkin vaihtoehdon tärkeimmät ominaisuudet, keskeiset käyttötapaukset ja integraatiot, jotta löydät parhaiten sopivan ratkaisun.
 Paras tekoälypohjaiseen inventaarioon ja vaatimustenmukaisuusauditointeihin
- Ilmainen esittely + 30 päivän ilmainen kokeilu saatavilla
- Alkaen $1,499/vuosi
Visit WebsiteCustomer Rating:4.6/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.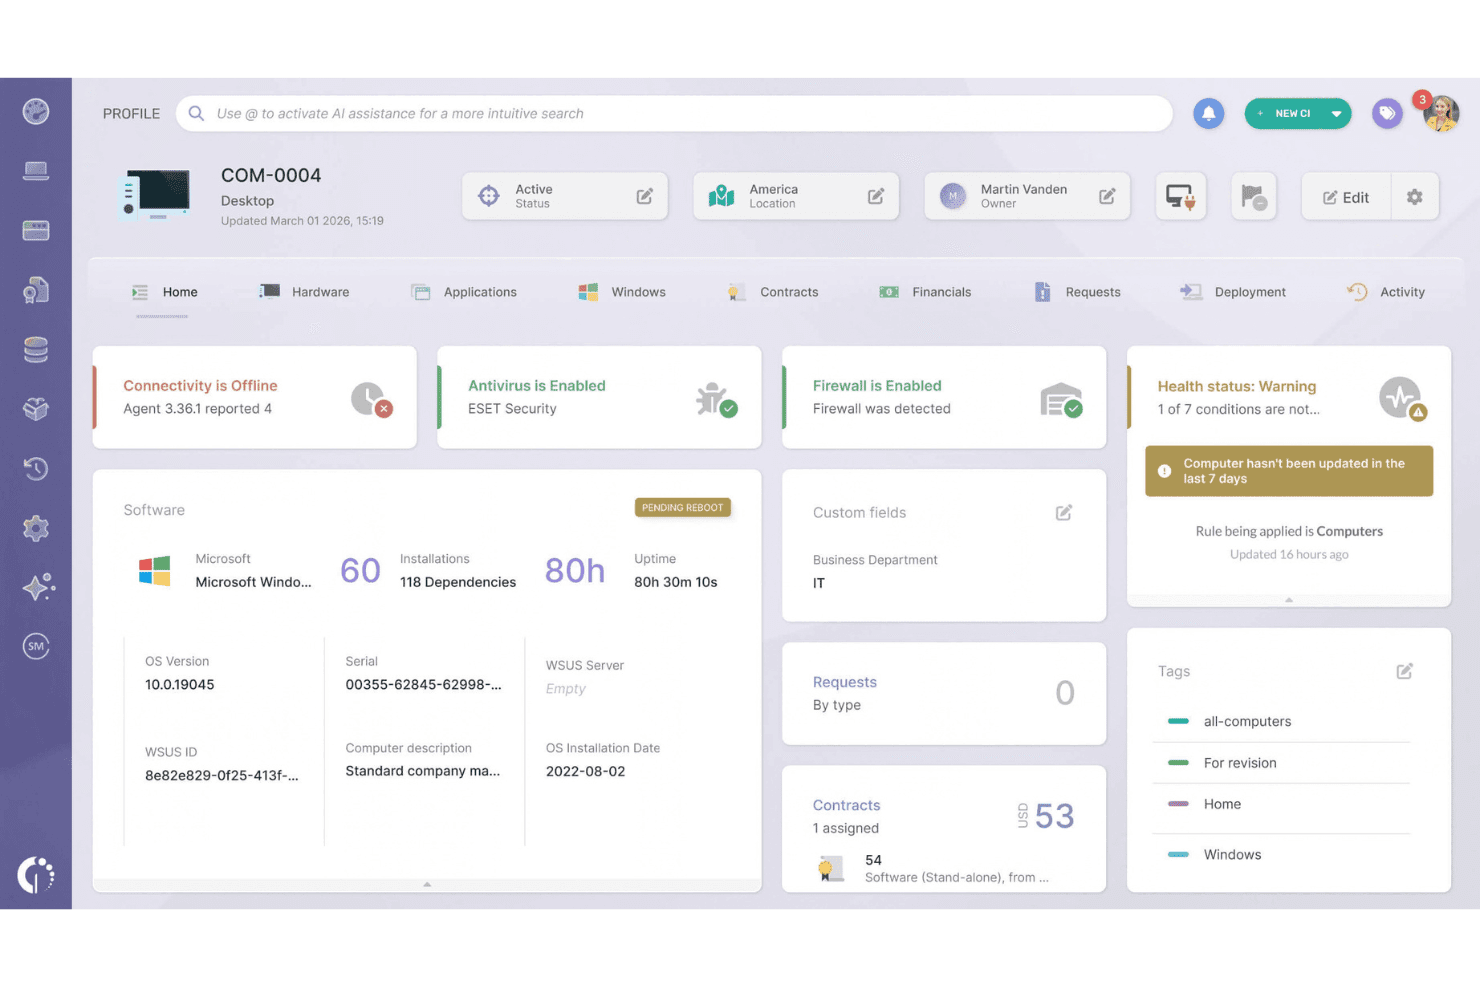
InvGate Asset Management näyttää laitteen täydet kunto-, ohjelmisto- ja sopimustiedot. InvGate Asset Management on IT-omaisuudenhallinta-alusta, joka yhdistää agenttipohjaisen ja agentittoman verkon etsinnän, keskitetyn laitteisto- ja ohjelmistoinventaarion, CMDB-kartoituksen sekä vaatimustenmukaisuusraportoinnin pilvi-, virtuaali- ja paikallisympäristöissä.
Kenelle InvGate Asset Management sopii parhaiten?
InvGate Asset Management sopii hyvin keskisuurten ja suurten yritysten IT-tiimeille, jotka tarvitsevat auditointivalmiin inventaarion sekä sisäänrakennetun vaatimustenmukaisuusraportoinnin GDPR-, HIPAA- ja PCI-DSS-kehyksille.
Miksi valitsin InvGate Asset Managementin
Valitsin InvGate Asset Managementin, koska sen AI Hub muuttaa aidosti vaatimustenmukaisuusauditointien käytännön toteutusta. Sen sijaan, että vanhentuneita tai vaatimustenvastaisia omaisuuseriä etsittäisiin manuaalisesti, älykkäät suositukset tuovat ne automaattisesti esiin ja antavat tarkat ohjeet siitä, tuleeko ne päivittää, vaihtaa tai määrittää uudelleen. Atlas-tietokanta sisältää laitteistojen ja ohjelmistojen todelliset käyttöiän päättymis- ja tuen päättymispäivät, joten valmiit GDPR-, HIPAA- ja PCI-DSS-vaatimustenmukaisuusraportit perustuvat tarkkoihin ja ajantasaisiin tietoihin.
InvGate Asset Managementin tärkeimmät ominaisuudet
- Agenttipohjainen päätelaitteiden inventaario: Windows-, macOS-, Linux- ja Android-käyttöjärjestelmille tarkoitettu kevyt agentti kerää päivittäin yksityiskohtaiset tiedot laitteiston ominaisuuksista, asennetuista ohjelmistoista ja käyttötiedoista myös silloin, kun laitteet eivät ole verkossa.
- Välityspalvelimeen perustuva agentiton verkon tarkistus: Kevyet Discovery Proxy -välityspalvelimet tarkistavat käyttäjän määrittämät IP-alueet SNMP:n, WMI:n ja SSH:n avulla ja tunnistavat palvelimet, tulostimet, reitittimet ja kytkimet ilman agenttien käyttöönottoa.
- Automaattinen CMDB riippuvuuksien kartoituksella: Sisäänrakennettu CMDB kartoittaa omaisuuserien, sovellusten, käyttäjien ja sijaintien väliset suhteet. Tekoälyavusteiset ehdotukset auttavat pitämään riippuvuustiedot ajan tasalla ympäristön muuttuessa.
- Automaattinen takuiden seuranta: Dellin ja Lenovon natiivien API-integraatioiden avulla takuiden päättymispäivät täytetään automaattisesti omaisuuserätasolla. Älykkäiden tunnisteiden automaatio ja sähköposti-ilmoitukset kertovat lähestyvistä päättymispäivistä.
InvGate Asset Managementin integraatiot
InvGate Asset Management tarjoaa natiivin integraation Microsoft-ekosysteemin, AWS:n, Google Cloud Platformin, Jamfin, VMware vCenterin, Jiran ja Zendeskin kanssa. REST API tukee mukautettuja integraatioita.
Pros and Cons
Pros:
- Kaksinkertainen agenttipohjainen ja agentiton laitteiden etsintä
- Tekoälypohjaiset suositukset riskialttiille omaisuuserille
- Sisäänrakennetut vaatimustenmukaisuuden koontinäytöt ja auditointityökalut
Cons:
- Verkon reaaliaikainen topologiakartoitus puuttuu
- Automaattinen takuiden synkronointi on rajoitettu Delliin ja Lenovoon
Learn more about InvGate Asset Management: Paras hybridiverkon näkyvyyteen
- Ilmainen esittely + 14 päivän ilmainen kokeilu saatavilla
- Ei saatavilla
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.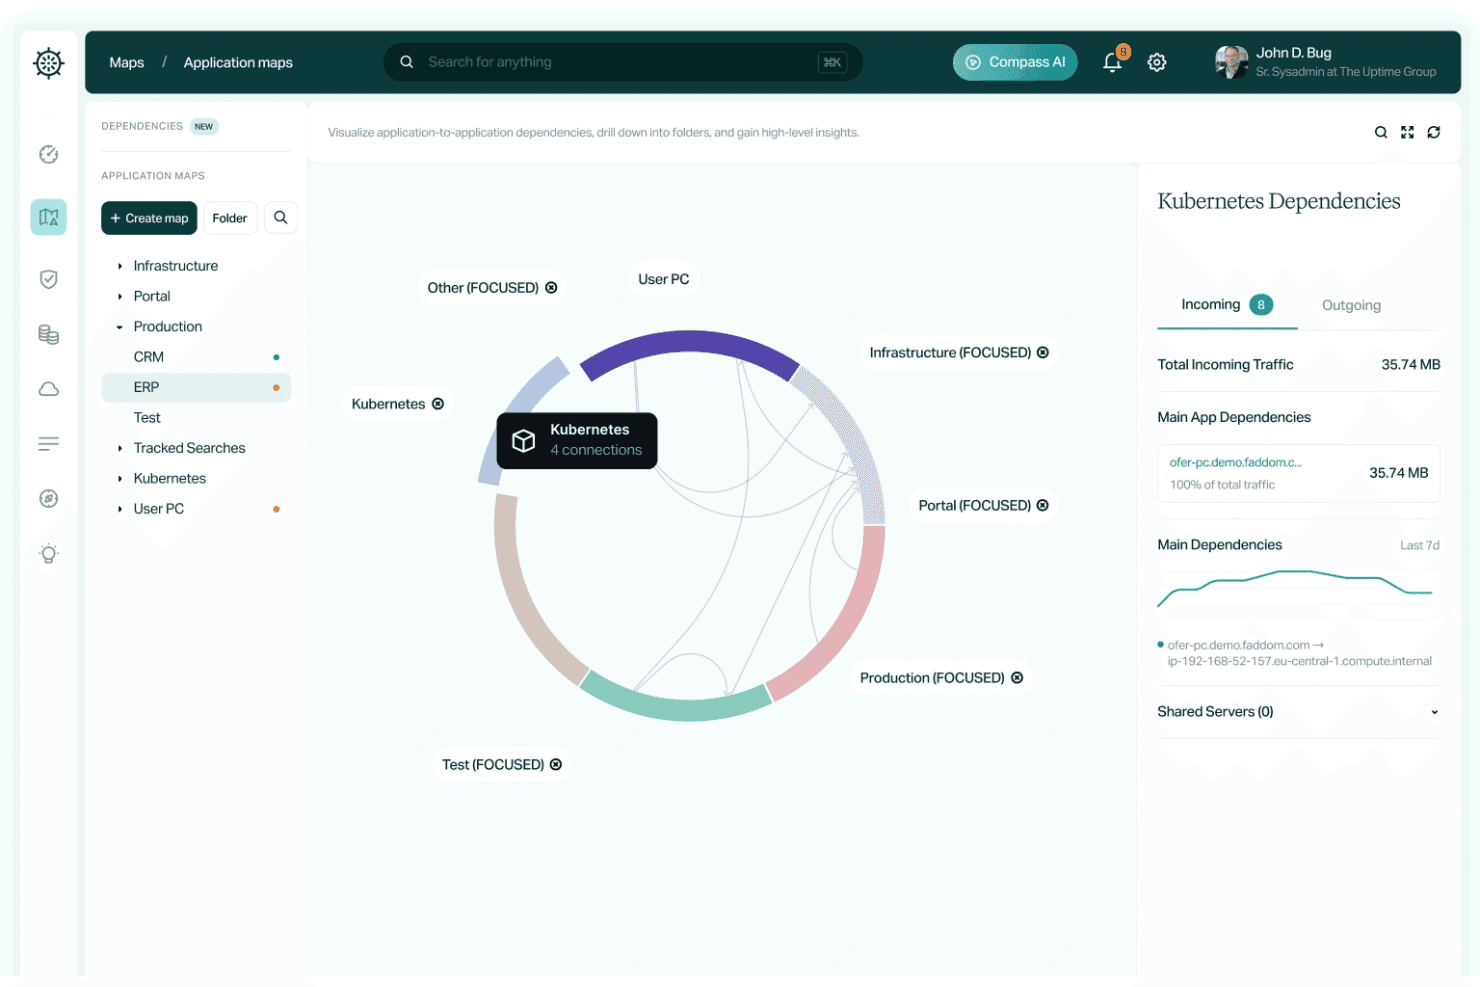
Faddom kartoittaa sovellusriippuvuudet liikennetietojen avulla. Faddom on ilman agentteja toimiva verkon inventointi- ja topologiakartoitustyökalu, joka löytää palvelimet, virtuaalikoneet, pilvi-instanssit ja sovellusriippuvuudet paikallisista ja pilviympäristöistä passiivisen liikenneanalyysin sekä NetFlow’n, SNMP:n ja sFlow’n kaltaisten protokollien avulla.
Kenelle Faddom sopii parhaiten?
Faddom sopii erinomaisesti yritysten IT- ja infrastruktuuritiimeille, jotka hallitsevat hybridiympäristöjä ja tarvitsevat reaaliaikaisen näkyvyyden topologiaan ilman agenttien käyttöönoton aiheuttamaa lisätyötä.
Miksi valitsin Faddomin
Valitsin Faddomin yhdeksi parhaista vaihtoehdoista, koska se tarjoaa täydellisen, reaaliaikaisen topologiakartan hybridiympäristöstäsi alle 60 minuutissa ilman agentteja ja oletusarvoisesti ilman tunnistetietoja. Erityisen vaikuttavaa on se, miten se käsittelee sekä paikallisen infrastruktuurin että monipilviympäristöt (AWS, Azure, GCP) yhdessä yhtenäisessä kartassa hyödyntämällä passiivista liikenneanalyysiä NetFlow’n, sFlow’n ja SNMP:n avulla. Sen Lighthouse-tekoäly merkitsee jatkuvasti käyttäytymisen poikkeamia, kuten luvattomia kirjautumisia ja DNS-piikkejä, joten inventaario ei ole vain tilannekuva, vaan verkostasi saatava reaaliaikainen ja tietoturvan huomioiva näkymä.
Faddomin tärkeimmät ominaisuudet
- CVE-haavoittuvuustietojen rikastus: Yhdistää löydetyt ohjelmisto- ja versiotiedot tunnettuihin CVE-haavoittuvuuksiin ja tarjoaa reaaliaikaisen näkymän ympäristösi haavoittuviin resursseihin.
- Pilviresurssien koon optimointi ja migraation suunnittelu: Sisäänrakennetut suositukset tuovat esiin käyttämättömät tai ylimitoitetut pilvi-instanssit sekä kustannustiedot AWS:stä, Azuresta ja GCP:stä migraatioaaltojen suunnittelun tueksi.
- Compass AI -kyselyt luonnollisella kielellä: Esitä infrastruktuurisi topologiaa koskevia kysymyksiä luonnollisella kielellä ja saat suoria vastauksia ilman, että sinun tarvitsee etsiä tietoja manuaalisesti kartoista tai raporteista.
- SSL-varmenteiden seuranta: Valvoo löydettyjen palvelujen SSL-varmenteita ja ilmoittaa vanhentuvista tai virheellisesti määritetyistä varmenteista ennen kuin niistä aiheutuu häiriö.
Faddomin integraatiot
Faddom tarjoaa integraatiot ServiceNow’n, Jiran, Zabbixin, Nagiosin, Microsoft AD:n ja AWS:n kanssa.
Pros and Cons
Pros:
- Luo reaaliaikaiset topologiakartat alle tunnissa
- Päätepisteagentteja tai palvelinten tunnistetietoja ei tarvita
- Merkitsee varjo-IT:n ja CVE-haavoittuvuudet automaattisesti
Cons:
- Ei natiivia CMDB:tä tai kaksisuuntaista tietojen synkronointia
- Ei tue SaaS-sovellusten löytämistä
Learn more about Faddom: Paras automaatio-ohjattuun resurssien inventointiin
- Maksuton esittely + saatavilla 30 päivän maksuton kokeilujakso
- Hinnoittelu pyynnöstä
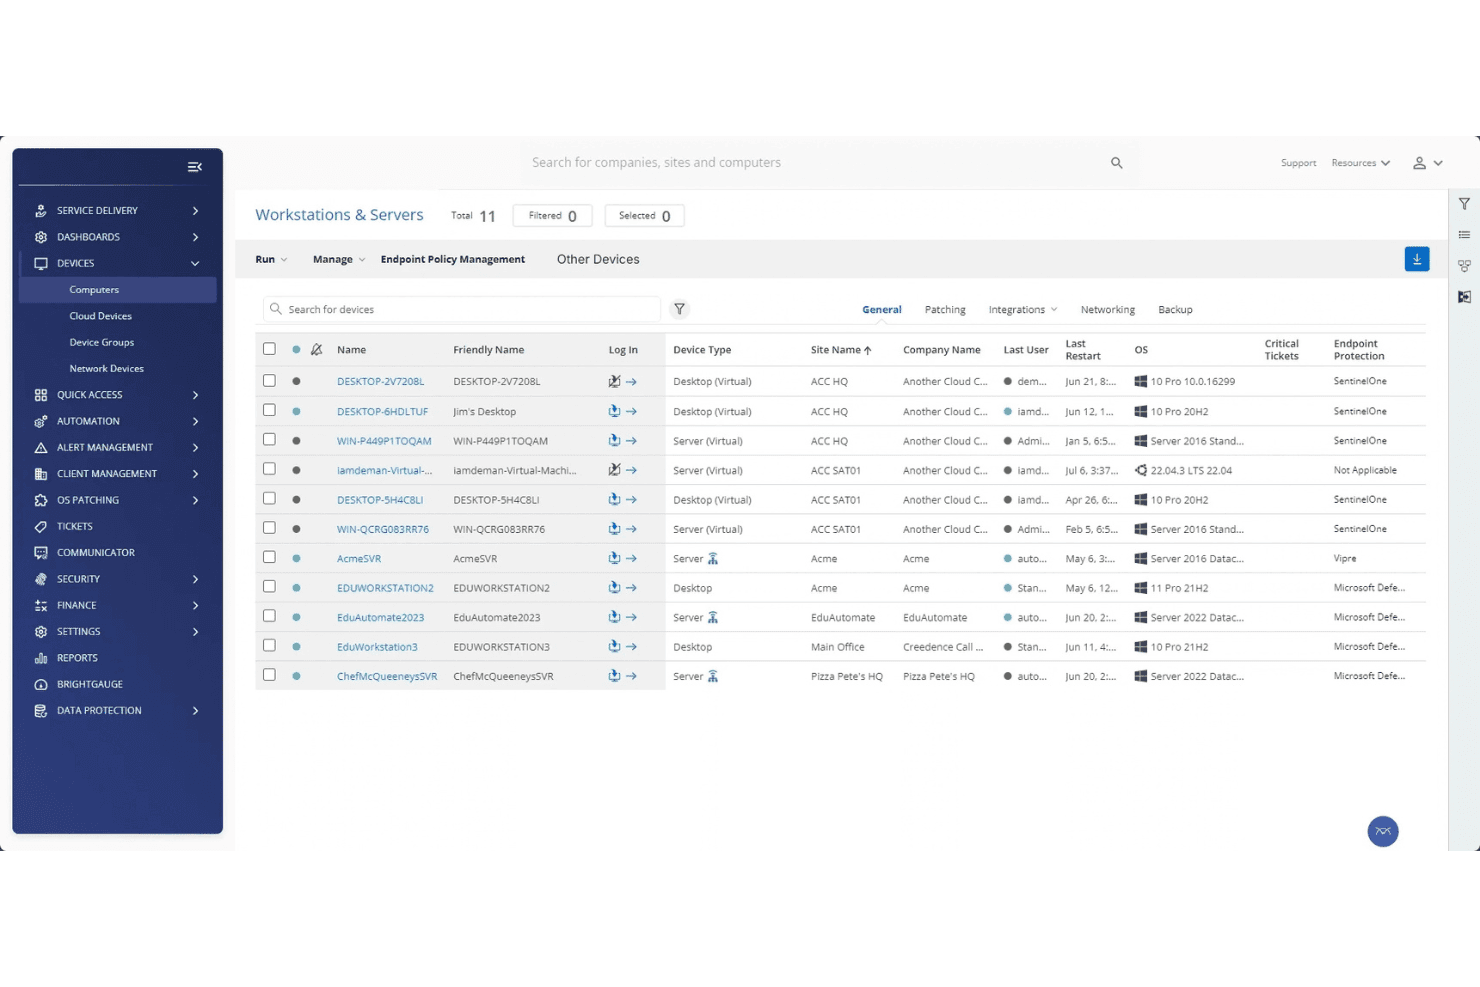
ConnectWise RMM keskittää kaikkien asiakastyöasemien ja -palvelinten laitehallinnan. ConnectWise RMM on agenttipohjainen ja agentiton etävalvonta- ja -hallinta-alusta, joka yhdistää automaattisen verkon etsinnän, moniprotokollaisen laiteskannauksen, resurssiluetteloinnin, muutosten seurannan ja komentosarjoihin perustuvan automaation usean toimipisteen IT-ympäristöissä.
Kenelle ConnectWise RMM sopii parhaiten?
ConnectWise RMM on suunniteltu erityisesti MSP-teknikoille, jotka hallitsevat useita asiakasverkkoja yhdestä konsolista.
Miksi valitsin ConnectWise RMM:n
ConnectWise RMM pääsi suosikkilistalleni, koska sen Network Probe -teknologia muuttaa minkä tahansa Windows-agentin etsintäkoneeksi, joka skannaa IP-alueet automaattisesti, luo laitetietueita ja tekee laitekyselyitä tunnistusmallien avulla usean toimipisteen ympäristöissä. Pidän erityisesti siitä, miten alusta yhdistää agenttipohjaisen luetteloinnin (laitteiston tekniset tiedot, asennetut ohjelmistot ja korjaustiedostojen tila) agentittomaan SNMP-, WMI- ja LLDP-skannaukseen, joten myös hallitsemattomat kytkimet ja tulostimet saadaan mukaan. Noin 400 valmista automaatioskriptiä mahdollistavat tämän jälkeen toimimisen inventointitietojen perusteella ilman, että kaikkea tarvitsee kirjoittaa alusta alkaen.
ConnectWise RMM:n tärkeimmät ominaisuudet
- Resurssien muutosten seuranta: Kirjaa laitteisto-, ohjelmisto- ja omistajuusmuutokset ajan mittaan auditointien ja elinkaaren hallinnan tueksi.
- Dataviews-raportointi: Tarjoaa yli 100 interaktiivista kyselynäkymää resurssitietojen hakuun, suodattamiseen ja vientiin.
- Moniasiakaskonsoli: Hallitsee useita asiakasverkkoja yhdestä käyttöliittymästä, jossa on asiakaskohtaiset toimipisterakenteet ja eriytetty raportointi.
- Käyttöönoton joustavuus: Tukee paikallista ja pilvipohjaista (SaaS) isännöintiä tietojen sijaintia tai verkon segmentointia koskevien tarpeidesi mukaan.
ConnectWise RMM -integraatiot
ConnectWise RMM yhdistyy ConnectWise PSA:han, Autotaskiin, Auvikiin, ServiceNow’hun ja Aportioon. Se integroituu myös Zapieriin ja tarjoaa REST-ohjelmointirajapinnan mukautettuja yhteyksiä varten.
Pros and Cons
Pros:
- Hybridiagenttipohjainen ja agentiton laitteiden etsintä
- Perusteellinen muutosten seuranta resurssien elinkaarille
- Moniasiakaskonsoli MSP-asiakkaiden hallintaan
Cons:
- Edistynyt topologiakartoitus edellyttää Auvik-lisäosaa
- Muiden kuin Windows-laitteiden valvonta on rajallista
Learn more about ConnectWise RMM: Paras agentittomaan omaisuuden etsintään
- Ilmaisversio + 21 päivän ilmainen kokeilujakso saatavilla
- Alkaen 5 000 $/vuosi
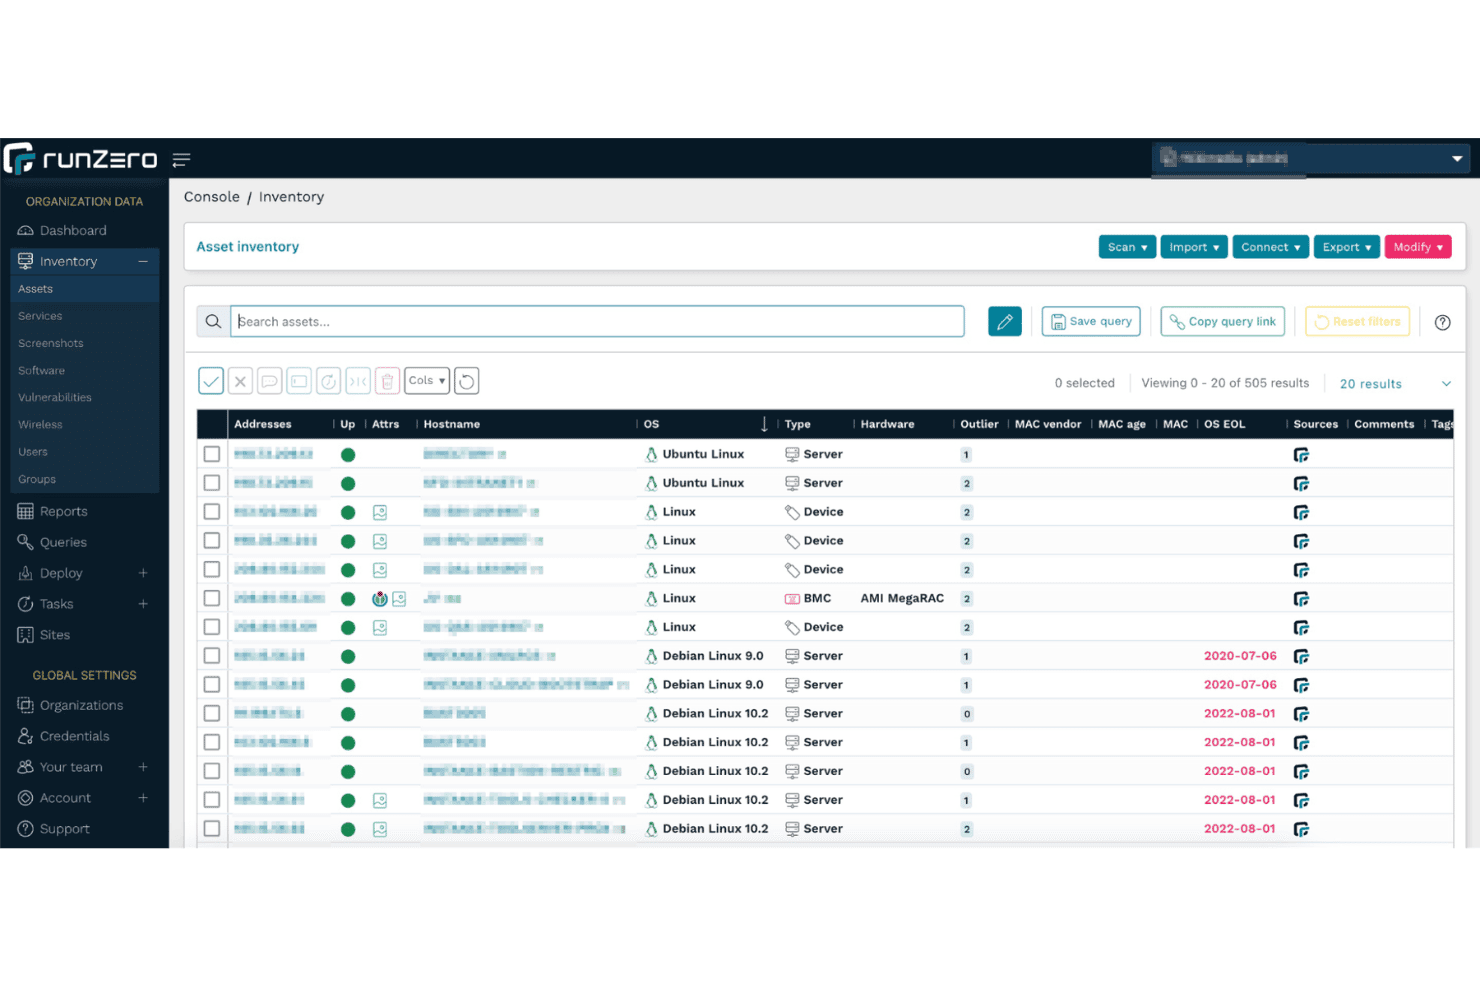
runZero näyttää täydellisen omaisuusluettelon 505 löydetystä verkkolaitteesta. runZero on verkkoinventaario- ja kyberomaisuuksien hyökkäyspinnan hallinnan (CAASM) alusta, joka löytää ja luetteloi IT-, OT-, IoT- ja pilviomaisuudet aktiivisen skannauksen, passiivisen liikenteen näytteenoton ja API-pohjaisten integraatioiden yhdistelmällä.
Kenelle runZero sopii parhaiten?
runZero sopii erinomaisesti tietoturva- ja verkkotiimeille, jotka hallinnoivat sekalaisia IT-, OT- ja IoT-ympäristöjä, joissa agenttien käyttöönotto tai tunnistetietojen kerääminen ei ole käytännöllistä.
Miksi valitsin runZeron
Valitsin runZeron yhdeksi parhaista vaihtoehdoista, koska sen agentiton etsintämalli erottaa sen muista. Se tunnistaa IoT-, OT- ja varjo-IT-laitteet ilman tunnistetietoja, agentteja tai laitteita. Olen käyttänyt sitä ympäristöissä, joissa agenttien käyttöönotto ei ollut mahdollista, ja se tuo silti esiin avoimet portit, käynnissä olevat palvelut, SSL-varmenteet ja jopa verkkokäyttöliittymien kuvakaappaukset. Passiivinen OT-liikenteen näytteenotto on erityisen arvokasta herkissä ICS-ympäristöissä, joissa aktiiviseen skannaukseen liittyy todellinen operatiivinen riski.
runZeron tärkeimmät ominaisuudet
- Vaatimustenmukaisuuden hallintapaneelit: Valmiit hallintapaneelit, jotka on yhdistetty muun muassa NIST CSF-, PCI DSS-, DORA-, NIS2- ja NYDFS-kehyksiin auditointivalmiita raportteja varten.
- Moniasiakasympäristöjen MSSP-konsoli: Tukee asiakaskohtaisia tilejä tai maailmanlaajuista tiliä, jossa on organisaatiokohtainen RBAC, rajatut tunnistetiedot ja emo- sekä tytärorganisaatioiden väliset suhteet.
- SSL/TLS-varmenteiden seuranta: Löytää ja luetteloi kaikki verkon varmenteet, mukaan lukien vanhentuneet ja pian vanhentuvat varmenteet sekä niiden täydet myöntäjä- ja ketjutiedot.
- Hyökkäysreittien kartoitus: Visualisoi sivuttaisen liikkumisen reitit internetiin näkyvistä lähtöpisteistä verkon läpi ja tunnistaa segmentoinnin puutteet sekä pullonkaulat.
runZeron integraatiot
runZero tarjoaa yli 30 dokumentoitua integraatiota, mukaan lukien Jira Service Management, NetBox, AWS, Microsoft Intune, Google Cloud Platform, CrowdStrike, Splunk ja Qualys. Se tarjoaa myös API-rajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Agentiton etsintä löytää hallitsemattomat laitteet ja varjo-IT-laitteet
- Visualisoi verkkotopologian 2D- ja 3D-kartoilla
- Ottaa kuvakaappauksia verkkopalveluista laitteiden nopeampaa vahvistamista varten
Cons:
- Laitteiston tiedot ovat rajalliset ilman tunnistetietoja
- Natiivi muutosten seuranta edellyttää vientiä ulkoiseen SIEM-järjestelmään
Learn more about runZero: Paras automaattisesti päivittyvään IT-dokumentaatioon ja vaatimustenmukaisuuden tarkastuksiin
- 30 päivän ilmainen kokeilu
- Alkaen 465,00 €/vuosi
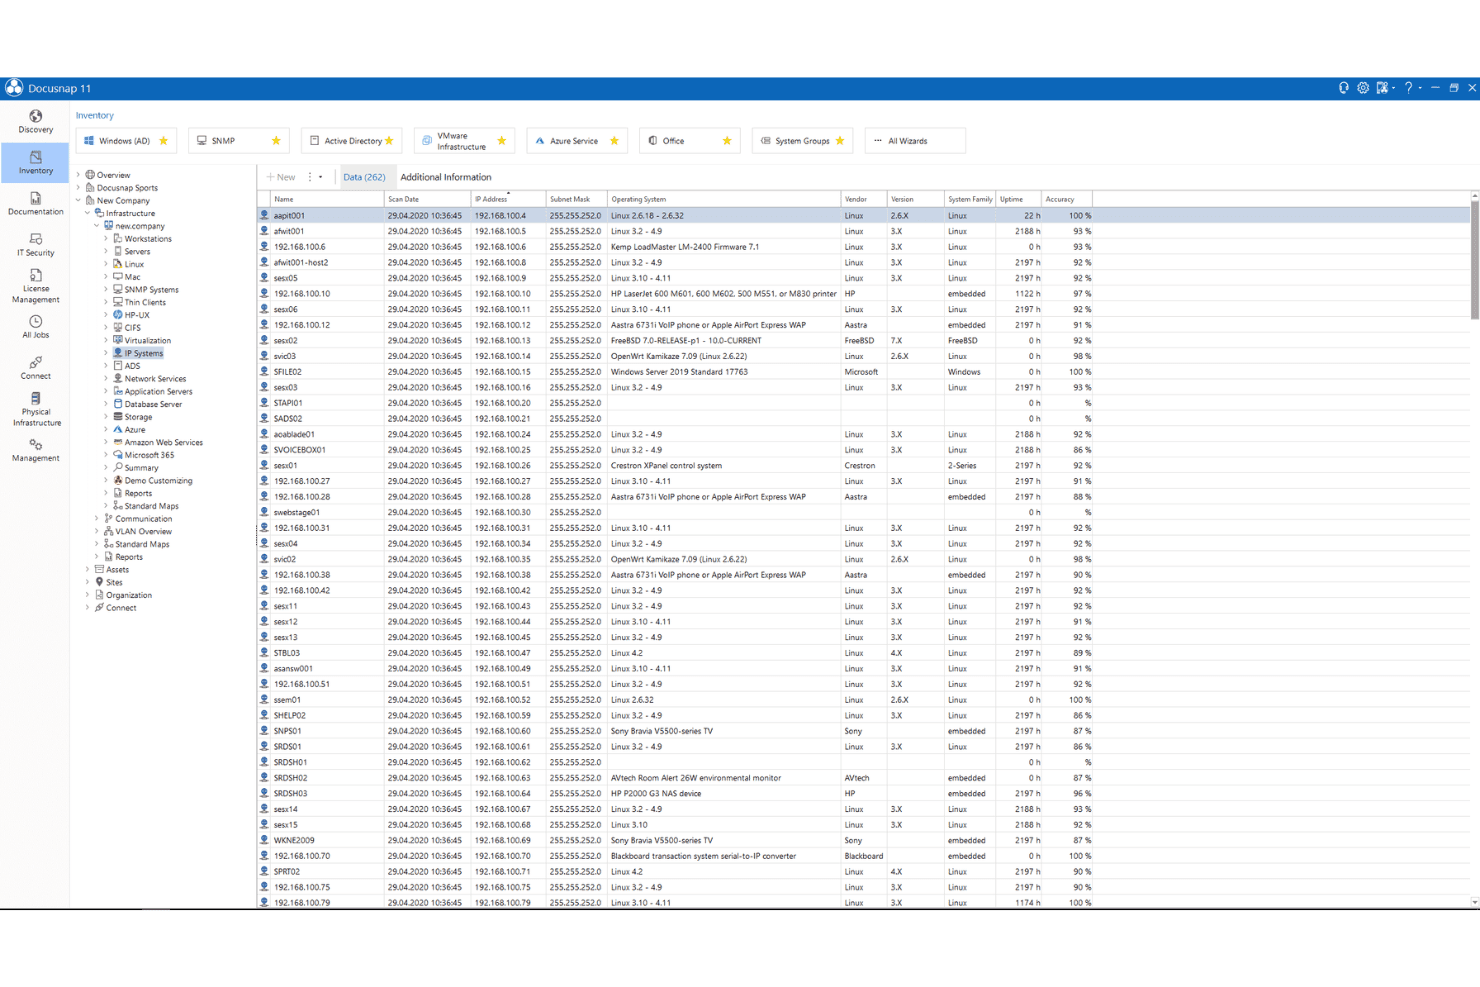
Docusnap näyttää täydellisen SNMP-laiteluettelon, joka sisältää käyttöjärjestelmä- ja verkkotiedot. Docusnap on agentiton verkon inventointi- ja IT-dokumentointityökalu, joka yhdistää automaattisen laitetunnistuksen, ITIL-yhteensopivan CMDB:n, lisenssien hallinnan, verkkotopologian kartoituksen sekä vaatimustenmukaisuutta tukevan raportoinnin paikallisissa ja pilviympäristöissä.
Kenelle Docusnap sopii parhaiten?
Docusnap sopii erityisen hyvin säänneltyjen toimialojen IT-tiimeille, jotka tarvitsevat tarkastuksiin valmista dokumentaatiota ja lisenssien vaatimustenmukaisuuden seurantaa paikallisten ja pilviympäristöjen hybridiympäristöissä.
Miksi valitsin Docusnapin
Docusnap päätyi suosikkilistalleni erityisesti siksi, että se pitää dokumentaation todella ajan tasalla. Jokainen ajastettu inventointikierros päivittää verkkokartat, IT-konseptidokumentit ja vaatimustenmukaisuusraportit automaattisesti ilman manuaalisia toimenpiteitä. Erityisesti pidän sen yli 200 valmiista tarkastusraportista, jotka on yhdistetty esimerkiksi ISO 27001-, NIS-2-, GDPR- ja DORA-kehyksiin. Näin dokumentaatio on oletusarvoisesti valmis tarkastukseen eikä sitä tarvitse koota kiireessä ennen tarkastusta. Agentiton tunnistus Windows-, Linux- ja macOS-järjestelmissä sekä Azuren ja AWS:n kaltaisilla pilvialustoilla pitää CMDB:n ajan tasalla hybridiympäristöissä ilman käyttöönoton aiheuttamaa lisätyötä.
Docusnapin tärkeimmät ominaisuudet
- Moniprotokollainen agentiton skannaus: Skannaa laitteet WMI:n, SSH:n, SNMP:n ja REST-rajapintojen avulla asentamatta agentteja yhteenkään päätelaitteeseen.
- ITIL-yhteensopiva CMDB: Tallentaa kaikki inventoidut resurssit jäsenneltyyn ja riippuvuudet huomioivaan määritystietokantaan.
- Moniasiakkuus MSP-yrityksille: Sisäänrakennettu asiakaserottelu asiakaskohtaisilla skannaustunnistetiedoilla, roolipohjaisella käyttöoikeuksien hallinnalla ja mukautetulla brändäyksellä jokaiselle hallinnoidulle organisaatiolle.
- Käyttöoikeusanalyysi: Tarkastaa käyttöoikeudet Windows-tiedostojärjestelmissä, Active Directoryssa, SharePointissa, Exchangessa ja CIFS/SMB-yhteensopivassa tallennustilassa.
Docusnapin integraatiot
Docusnap tarjoaa natiiviset integraatiot Microsoft 365:een, Azure-palveluihin, Amazon Web Servicesiin ja Cisco Merakiin. Se tarjoaa myös REST-rajapinnan ja Zapierin mukautettuja yhteyksiä varten.
Pros and Cons
Pros:
- Automaattisesti päivittyvä IT-dokumentaatio jokaisen skannauksen jälkeen
- ITIL-yhteensopiva CMDB riippuvuuksien kartoituksella
- Moniasiakkuus asiakaskohtaisella tietojen erottelulla
Cons:
- Ei reaaliaikaista ilmoitusta luvattomista laitteista
- Raporttien mukautusmahdollisuudet ovat rajalliset
Learn more about Docusnap: Sopii parhaiten hybridi-IT-ympäristöihin
- Ilmainen kokeilujakso + ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.8/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.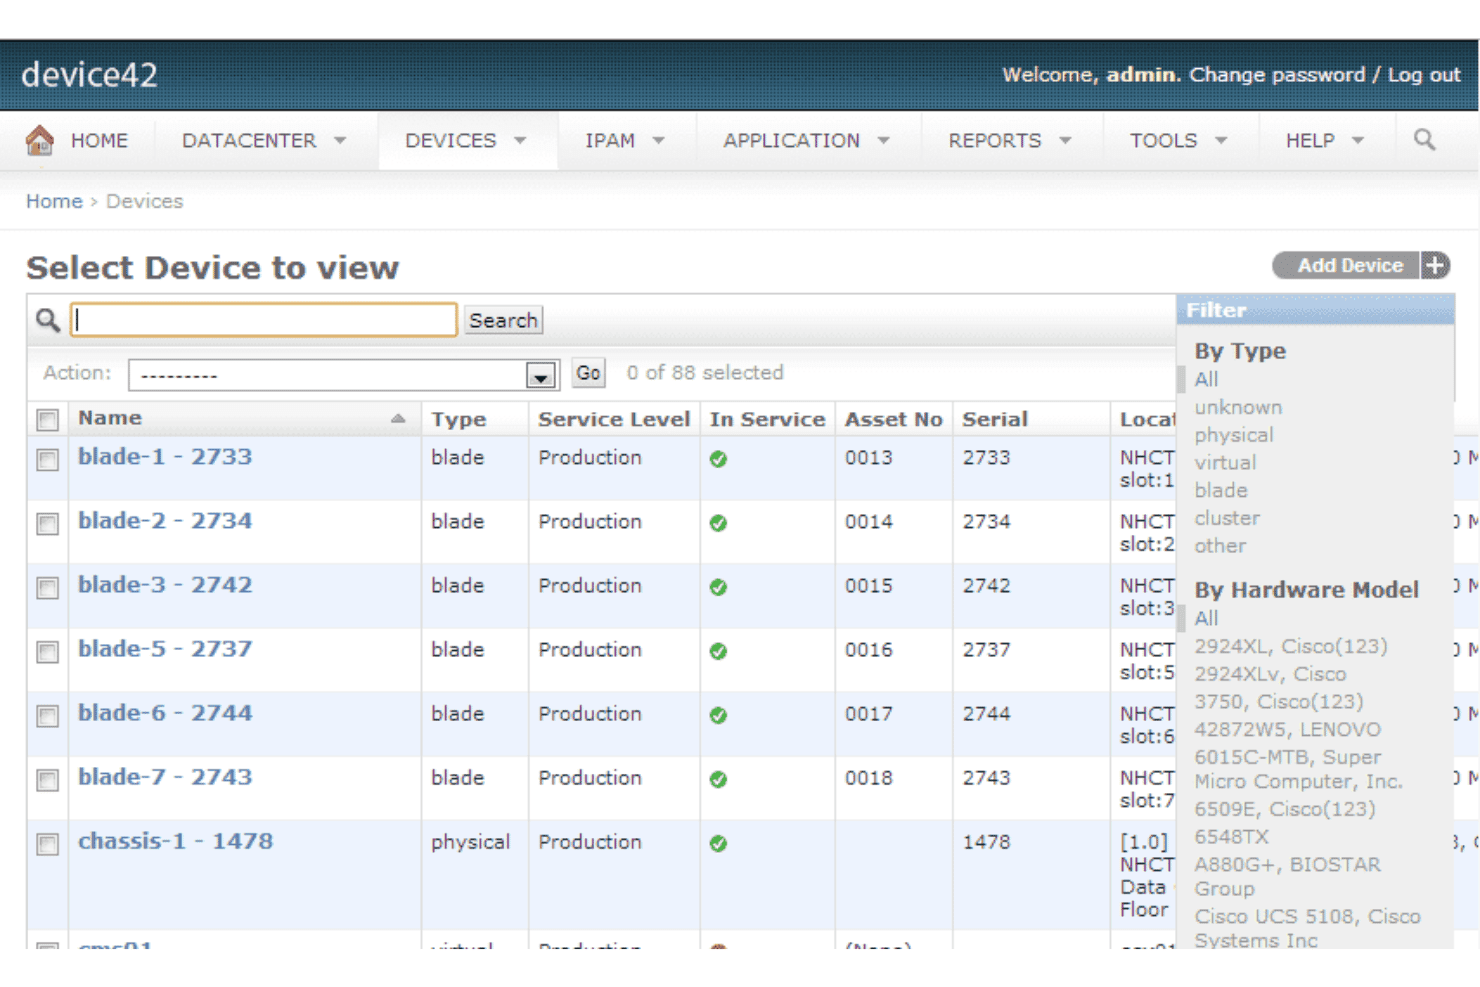
Device42:n avulla käyttäjät voivat suodattaa ja hallita kaikkia laitteita tyypin ja laitteistomallin mukaan. Device42 on verkkoinventaarion hallinta-alusta, joka yhdistää ilman agentteja tapahtuvan automaattisen etsinnän, yhtenäisen CMDB:n, IPAM:n, DCIM:n ja sovellusten riippuvuuksien kartoituksen fyysisissä, virtuaalisissa, pilvi- ja konttiympäristöissä.
Kenelle Device42 sopii parhaiten?
Device42 sopii erinomaisesti keskisuurille ja suurille IT-tiimeille, jotka hallitsevat sekaympäristöjä ja joiden on hallittava paikalliset laitteistot, virtuaalinen infrastruktuuri ja pilviresurssit yhden inventaariojärjestelmän avulla.
Miksi valitsin Device42:n
Sisällytin Device42:n kärkivalintoihini, koska se on yksi harvoista verkkoinventaarion hallintatyökaluista, joka todella hallitsee fyysisiä, virtuaalisia, pilvi- ja konttipohjaisia resursseja yhdessä CMDB:ssä ilman, että useimpiin laitteisiin tarvitsee asentaa agentteja. Pidän erityisesti siitä, kuinka etäkeräimet laajentavat ilman agentteja tapahtuvan etsinnän segmentoituun aliverkkoon ja etätoimistoihin ja kattavat esimerkiksi SNMP-, WMI- ja SSH-protokollat sekä jopa Modbusin OT-/IoT-laitteita varten. Sen sovellusten riippuvuuksien kartoitus visualisoi palveluiden ja palvelinten väliset suhteet automaattisesti, mikä on korvaamatonta, kun suunnitellun muutoksen vaikutuksia täytyy arvioida hybridiympäristössä.
Device42:n tärkeimmät ominaisuudet
- Ohjelmistolisenssien seuranta: Seuraa ostettuja, asennettuja ja aktiivisesti käytettyjä ohjelmistolisenssejä yhdessä näkymässä sekä merkitsee kielletyt ohjelmistot ja lähestyvät vanhenemispäivät.
- EnrichAI-tietojen normalisointi: Poistaa päällekkäisyydet automaattisesti ja täydentää löydettyjen resurssien tietoja valmistajan takuulla sekä EOL- ja EOS-tiedoilla jokaisen etsintäkierroksen yhteydessä.
- SSL-varmenteiden hallinta: Etsii varmenteet automaattisesti koko ympäristöstä, seuraa niiden vanhenemispäiviä ja tuo salauspakettien tiedot esiin tarkastuksia ja vaatimustenmukaisuuden arviointia varten.
- IPAM DNS- ja NAT-seurannalla: Hallitsee IPv6-/IPv4-aliverkkoja, VLAN-verkkoja ja IP-osoitemäärityksiä yhdessä DNS-tietuetyyppien ja palomuurien sekä kuormantasaajien kautta kulkevien NAT-sääntöjen kanssa.
Device42:n integraatiot
Device42 tarjoaa natiivit integraatiot ServiceNow'n, Freshservicen, Jira Service Managementin, Splunkin, Power BI:n ja CyberArkin kanssa. Mukana on myös API mukautettuja yhteyksiä varten.
Pros and Cons
Pros:
- Ilman agentteja tapahtuva etsintä kattaa pilvi-, paikalliset ja IoT-ympäristöt
- Topologia- ja vaikutuskaaviot luodaan automaattisesti skannausten perusteella
- Takuu- ja EOL-tiedot täydennetään automaattisesti jokaisen kierroksen yhteydessä
Cons:
- Laitteiston alikomponenttien muutosten seuranta on rajallista
- Edistynyt raportointi edellyttää DOQL-kyselykieltä
Learn more about Device42: Paras IT-, OT- ja IoT-omaisuuden löytämiseen yhdessä näkymässä
- Ilmainen esittely + 14 päivän ilmainen kokeilujakso saatavilla
- Alkaen $239/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.3/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.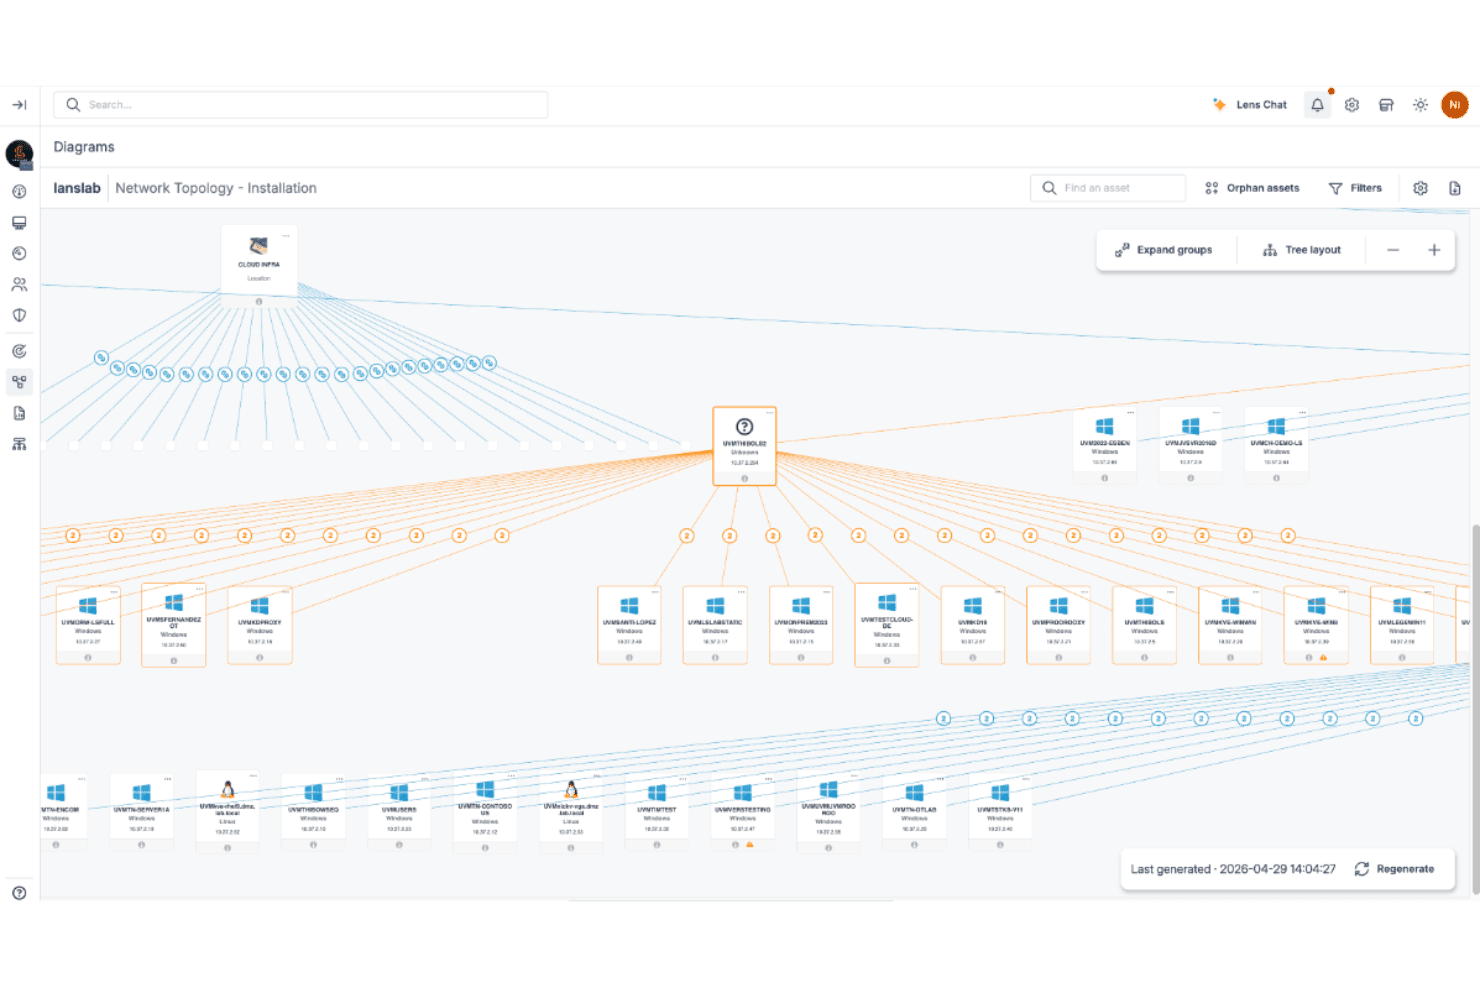
Lansweeper kartoittaa koko verkkotopologiasi kaikkien omaisuuserien osalta. Lansweeper on verkon inventaarionhallintajärjestelmä, joka yhdistää ilman agenttia tapahtuvan aktiivisen skannauksen, passiivisen laitetunnistuksen, agenttipohjaisen seurannan ja pilviliittimet IT-, OT- ja IoT-omaisuuden löytämiseksi ja luetteloimiseksi hybridiympäristöissä.
Kenelle Lansweeper sopii parhaiten?
Lansweeper sopii erinomaisesti IT-tiimeille, jotka hallinnoivat sekalaisia ympäristöjä, joissa IT-, OT- ja IoT-laitteet toimivat rinnakkain ja joita on seurattava yhdessä, yhtenäisessä inventaariossa.
Miksi valitsin Lansweeperin
Valitsin Lansweeperin yhdeksi parhaista vaihtoehdoista, koska mikään muu käyttämäni työkalu ei yhdistä IT-, OT- ja IoT-laitteiden tunnistamista yhdeksi normalisoiduksi inventaarioksi yhtä luontevasti. Sen Asset Radar -kerros tunnistaa laitteita passiivisesti tunnistetietoja käyttämättömän pakettitunnistuksen avulla ja tuo esiin hallitsemattomat IoT-laitteet sekä luvattomat päätelaitteet, jotka tunnistetietoja käyttävät skannaukset usein jättävät huomaamatta. Hyödynnän myös sen sisäänrakennettua haavoittuvuuksien ristiinviittausta, joka yhdistää löydetyt omaisuuserät suoraan CVE-syötteisiin, joten näen, mitkä yksittäiset laitteet ovat alttiina ilman työkalujen vaihtamista.
Lansweeperin tärkeimmät ominaisuudet
- Takuiden seuranta: Hakee automaattisesti takuiden tilan Delliltä, HP:ltä, Lenovolta ja muilta suurilta valmistajilta sekä mahdollistaa määritettävät vanhenemisilmoitukset 30, 60 ja 90 päivän kohdalle.
- Monen vuokraajan MSP-portaali: Erillisen hallintakonsolin avulla MSP:t voivat tarkastella, raportoida ja hallita kaikkien asiakaskohteiden omaisuusinventaarioita yhdestä käyttöliittymästä.
- Vaatimustenmukaisuuden raportointimallit: Valmiit raporttimallit, jotka on yhdistetty muun muassa NIST-, HIPAA-, PCI-DSS-, ISO 27001- ja CIS Controls -viitekehyksiin, tukevat auditointiin valmistautumista suoraan inventaariotietojen avulla.
- GraphQL-sovellusliittymä ja webhookit: Pro- ja Enterprise-tasoilla saatavilla olevien ominaisuuksien avulla tiimisi voi siirtää omaisuustietoja ulkoisiin työkaluihin tai käynnistää automatisoituja työnkulkuja inventaarion muutosten perusteella.
Lansweeperin integraatiot
Lansweeper integroituu Datadogin, Jira Service Managementin, Brinqan, Halon, Happyfoxin, Microsoft Sentinelin, Splunkin ja Armiksen kanssa. GraphQL- ja REST-sovellusliittymät, webhookit sekä MCP-palvelin tukevat mukautettuja yhteyksiä.
Pros and Cons
Pros:
- Löytää hallitsemattomat ja luvattomat IoT-/OT-laitteet
- Agentiton skannaus löytää vaikeasti tavoitettavat omaisuuserät
- Yhdistää haavoittuvuudet suoraan löydettyihin omaisuuseriin
Cons:
- Sisäänrakennettua korjaustiedostojen käyttöönotto-ominaisuutta ei ole
- SNMPv3-kontekstikenttää ei tueta
Learn more about Lansweeper: Paras konesaliomaisuuden elinkaaren hallintaan ja CMDB-synkronointiin
- Ilmainen esittely saatavilla
- Hinta pyynnöstä
Visit WebsiteCustomer Rating:4.4/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.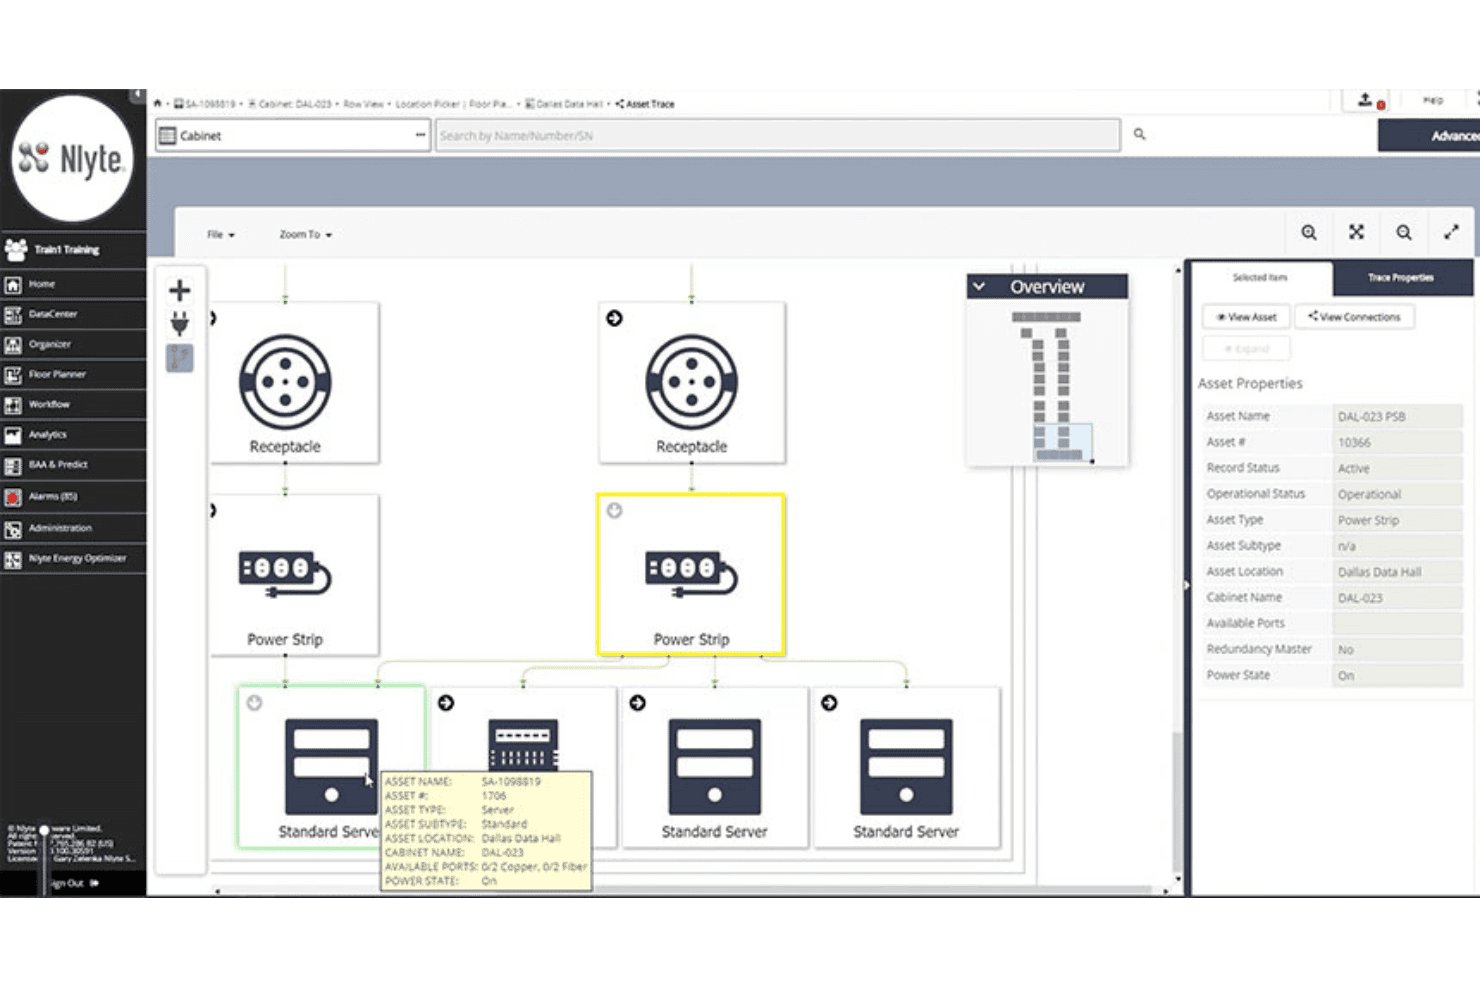
Nlyte DCIM visualisoi sähkönsyöttöketjun yhteydet kaappiomaisuuden välillä. Nlyte DCIM on konesali-infrastruktuurin hallinta-alusta, joka yhdistää automaattisen omaisuuden löytämisen, omaisuuden koko elinkaaren kattavan luetteloinnin, muutosten seurannan, moniprotokollaisen skannauksen ja CMDB-integraation fyysisissä konesaliympäristöissä.
Kenelle Nlyte DCIM sopii parhaiten?
Nlyte DCIM sopii erinomaisesti suuria fyysisiä konesaliympäristöjä hallinnoiville yritysten IT-tiimeille, jotka tarvitsevat omaisuuden elinkaaren kattavaa seurantaa ja tiivistä CMDB-integraatiota.
Miksi valitsin Nlyte DCIM:n
Nlyte DCIM päätyi suosikkilistalleni, koska se hallitsee koko omaisuuden elinkaaren yhdessä reaaliaikaisen CMDB-synkronoinnin kanssa tavalla, joka on aidosti harvinainen tällä syvyystasolla. Asset Optimizer seuraa jokaista laitetta hankinnasta käytöstä poistamiseen ja tallentaa sarjanumerot, RFID-tunnisteet, telinepaikan sekä mukautetut kentät, kuten ostotilausnumerot. Sen kaksisuuntainen ServiceNow-synkronointi tarkoittaa, että fyysisen telineen muutos Nlytessä päivittää automaattisesti loogisen CMDB-tietueen, joten molemmat järjestelmät pysyvät täsmällisinä ilman manuaalista täsmäytystä.
Nlyte DCIM:n tärkeimmät ominaisuudet
- Nlyte Discovery -moduuli: Skannaa verkot automaattisesti kaikilla tärkeimmillä protokollilla ja käyttöjärjestelmillä havaitakseen yhdistetyt laitteet, kerätäkseen laiteohjelmistotiedot ja merkitäkseen tuntemattomat tai käyttämättömät omaisuuserät.
- Omaisuuden eheyden valvonta: Luo perustason kaikille omaisuuserille, sähköjärjestelmille ja prosesseille sekä seuraa hallintaketjua luvattomien muutosten havaitsemiseksi ja nollaluottamuksen tietoturvamallien tukemiseksi.
- Operatiivisen tekoälyn kokonaisuus: Sisältää omaisuus- ja infrastruktuuritietojen keskustelupohjaisen kyselyn luonnollisella kielellä, tekoälyohjatun työkuormien sijoittelun sekä poikkeamien havaitsemisen juurisyyanalyysillä.
- Monivuokraajaiset kaappinäkymät: Tarjoaa turvallisen ja eristetyn näkyvyyden kunkin vuokraajan kaappitietoihin ja tukee konesalipalveluntarjoajia, jotka hallinnoivat infrastruktuuria useille asiakkaille.
Nlyte DCIM -integraatiot
Nlyte DCIM integroituu johtaviin ITSM-järjestelmiin, CMDB-tietokantoihin ja BMS-järjestelmiin. Mukautettuja yhteyksiä varten on saatavilla myös REST API.
Pros and Cons
Pros:
- Erinomainen koko omaisuuden elinkaaren seurannassa
- Kaksisuuntainen synkronointi ServiceNow CMDB:n kanssa
- Tukee laajaa valikoimaa protokollia, kuten BACnetia ja MODBUSia
Cons:
- Painottuu fyysisen konesaliomaisuuden hallintaan
- Käyttöliittymän suunnittelua pidetään usein vanhentuneena
Learn more about Nlyte DCIM: Paras laajamittaiseen CMDB:hen yhdistettyyn resurssien havainnointiin
- Maksuton esittely saatavilla
- Hinta pyydettäessä
Visit WebsiteCustomer Rating:4/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.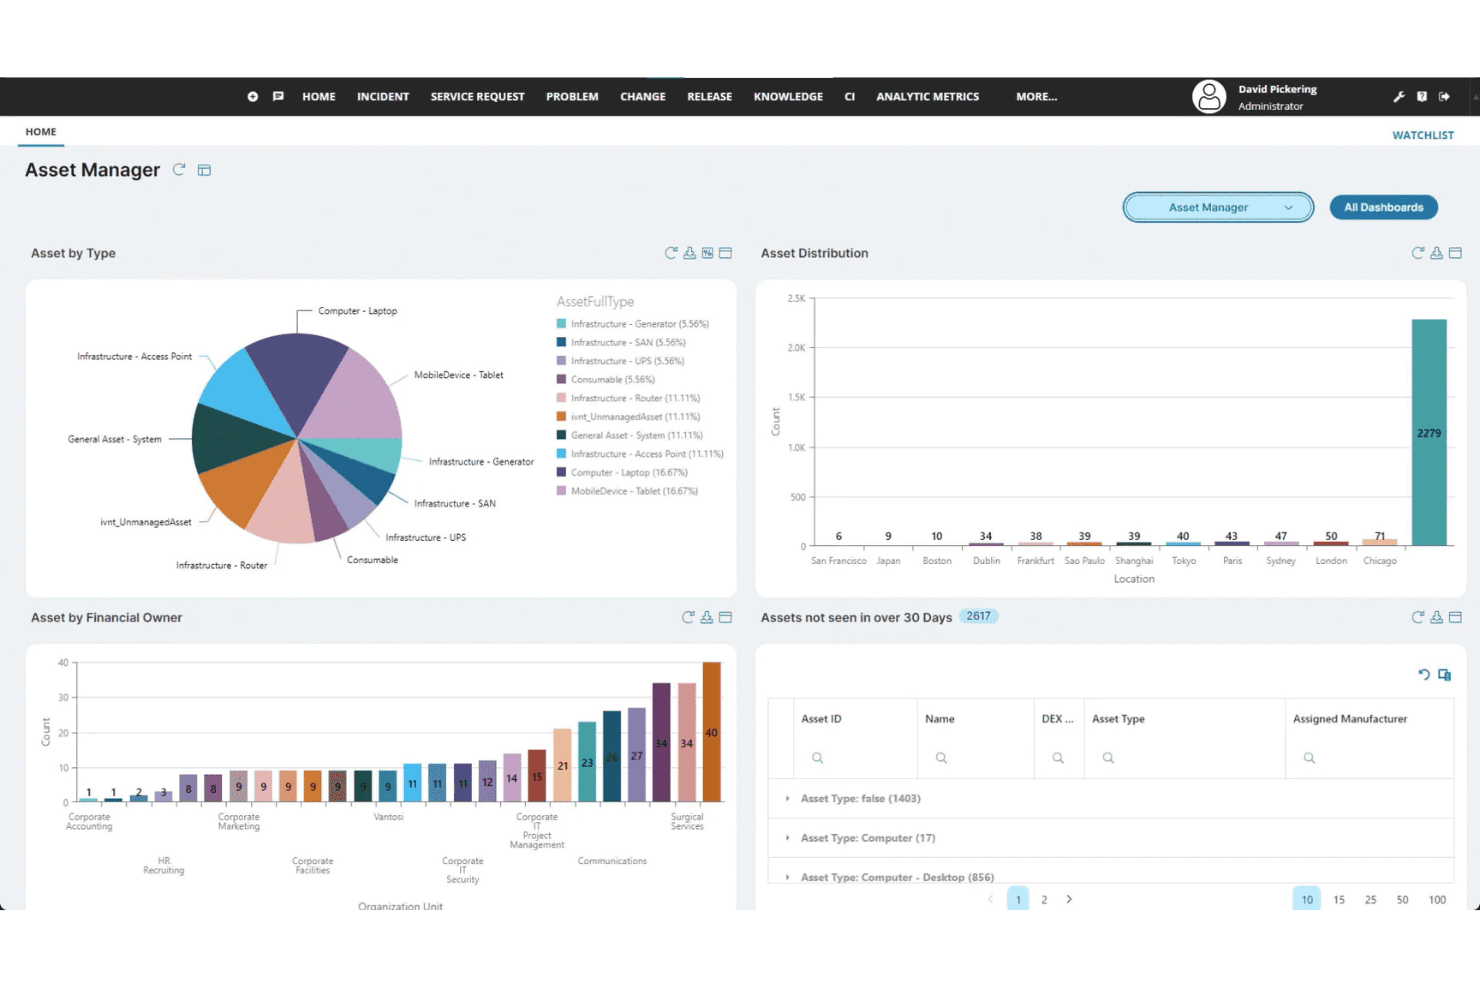
Ivanti Neurons keskittää resurssien seurannan tyypin, sijainnin ja omistajan mukaan. Ivanti Neurons on verkon inventaarioalusta, joka yhdistää aktiivisen skannauksen, passiivisen havainnoinnin ja agenttipohjaisen telemetrian yhtenäisen, päällekkäisyydettömän resurssiluettelon luomiseksi hallituissa, hallitsemattomissa, IoT-, OT- ja pilviympäristöissä.
Kenelle Ivanti Neurons sopii parhaiten?
Ivanti Neurons sopii erinomaisesti yritysten IT-tiimeille, jotka tarvitsevat yhden auktoritatiivisen resurssitietueen, joka syötetään suoraan olemassa olevaan CMDB- tai ITSM-alustaan.
Miksi valitsin Ivanti Neuronsin
Valitsin Ivanti Neuronsin, koska sen CMDB-synkronointi on aidosti yksi parhaista, joita olen tässä kategoriassa nähnyt. Havainnointitiedot siirtyvät suoraan ServiceNow'hun, Freshserviceen, Jiraan ja muihin järjestelmiin, joten konfiguraatiokohteet pysyvät ajan tasalla ilman manuaalisia toimenpiteitä. Laajassa käytössä sen erottaa muista jatkuvan passiivisen havainnoinnin ja itseorganisoituvan skannerin valinnan yhdistelmä, joten edes ajoittain tai tilapäisesti verkossa olevat laitteet eivät jää huomaamatta.
Ivanti Neuronsin tärkeimmät ominaisuudet
- Luvattomien laitteiden tunnistus: Skannaa jatkuvasti jokaisen aliverkon ja ilmoittaa luvattomista laitteista sekä luvattomista langattomista tukiasemista tunnetun resurssiperustasi perusteella.
- Useista lähteistä peräisin olevien tietojen normalisointi: Vastaanottaa havainnointitietoja aktiivisista skannauksista, passiivisesta kuuntelusta, agenttien telemetriasta ja kolmannen osapuolen liittimistä ja poistaa niistä päällekkäisyydet yhdistämällä tiedot yhdeksi resurssitietueeksi.
- Takuu- ja elinkaaritietojen rikastaminen: Täydentää resurssitietueita automaattisesti takuutilanteella, sopimustiedoilla ja käyttöiän päättymispäivillä, jotka haetaan toimittajien tietoliittimistä.
- Neurons Bots -ratkaisun mahdollistama tekoälyohjattu automaatio: Hyödyntää sisäänrakennettua tekoälyä havainnointitietojen perusteella toimivien automaation työnkulkujen ohjaamiseen, mukaan lukien haavoittuvuuksien priorisointi ja päätelaitteiden itsekorjaavat tehtävät.
Ivanti Neurons -integraatiot
Ivanti Neurons integroituu ServiceNow CMDB:hen, Ivanti Neurons for ITSM:ään, Jiraan, Haloon, Microsoft Azure DevOpsiin ja AWS Amazon Inspectoriin. Avoimet REST-ohjelmointirajapinnat tukevat mukautettuja integraatioita.
Pros and Cons
Pros:
- Jatkuva, aina käytettävissä oleva resurssien ja muutosten havainnointi
- Agentiton skannaus kattaa IoT- ja OT-laitteet
- Suora CMDB-synkronointi ylläpitää resurssitietojen reaaliaikaista tarkkuutta
Cons:
- Täydet topologiakartat edellyttävät erillistä hankintaa
- Käyttöönotto edellyttää edistynyttä teknistä asiantuntemusta
Learn more about Ivanti Neurons: Sopii parhaiten koko yrityksen kattavaan omaisuuden etsinnän synkronointiin
- Ilmainen esittely saatavilla
- Hinnoittelu pyydettäessä
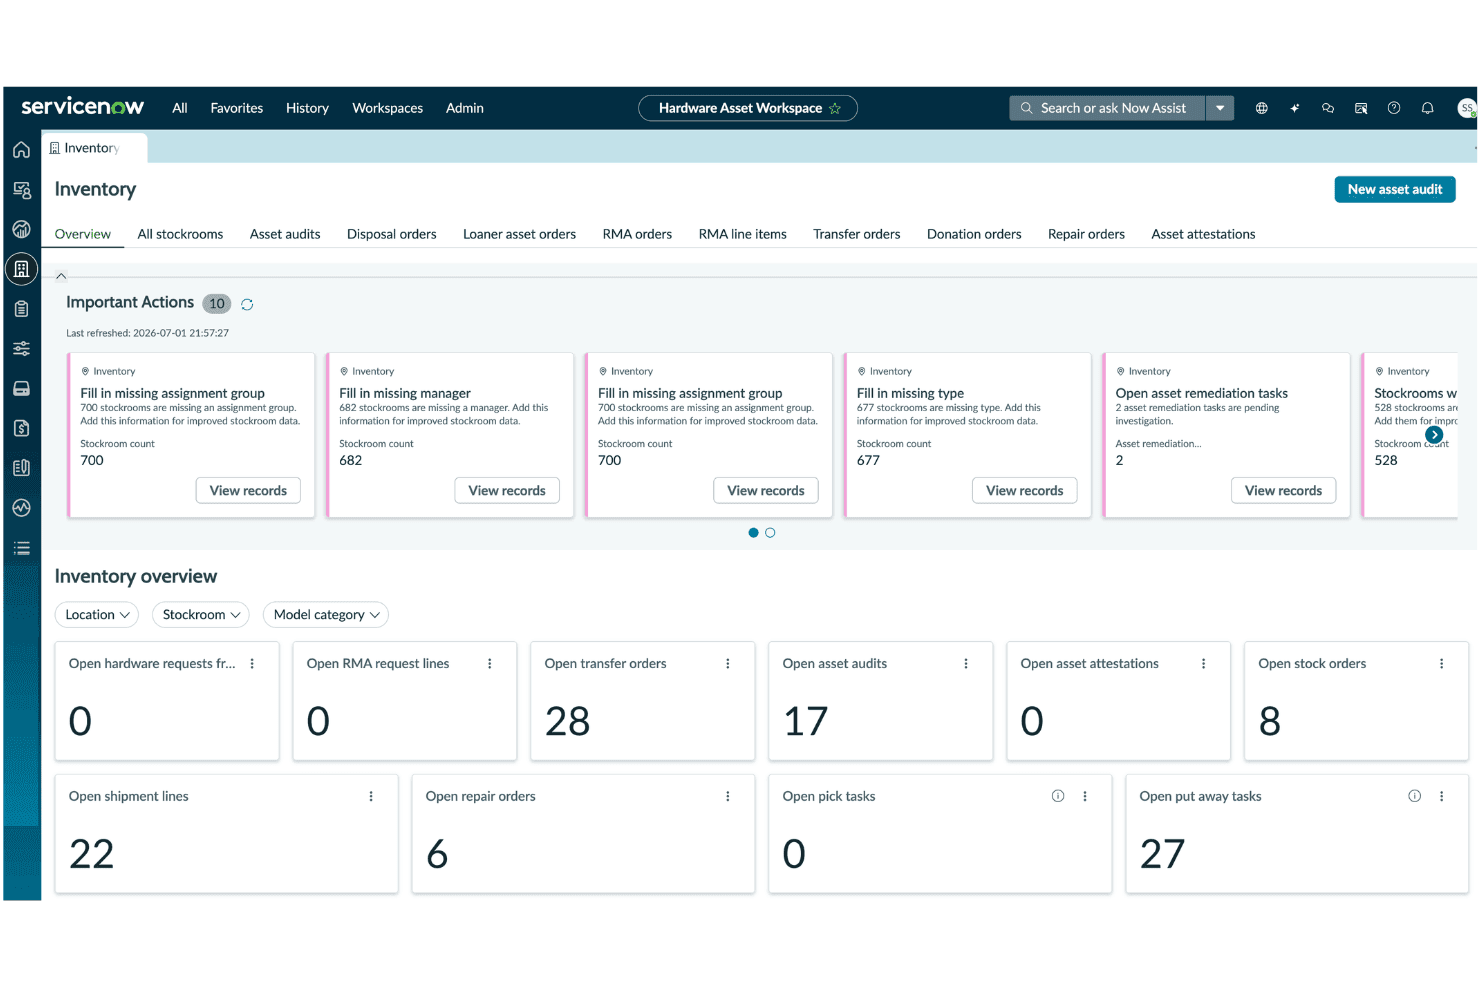
ServiceNow ITAM keskittää varaston valvonnan reaaliaikaisten omaisuustoimintojen hälytysten avulla. ServiceNow ITAM on yritystason IT-omaisuudenhallinta-alusta, joka yhdistää automaattisen verkon etsinnän, CMDB:n tukeman laite- ja ohjelmistoluetteloinnin, usean protokollan skannauksen sekä lisenssien vaatimustenmukaisuuden seurannan paikallisissa, pilvi- ja hybridiympäristöissä.
Kenelle ServiceNow ITAM sopii parhaiten?
ServiceNow ITAM sopii erityisen hyvin suurille yrityksille, jotka käyttävät jo ServiceNow-alustaa ITSM:ään ja haluavat hallita omaisuuden etsintää, CMDB-tietueita ja lisenssien vaatimustenmukaisuutta samalla alustalla.
Miksi valitsin ServiceNow ITAM:n
ServiceNow ITAM päätyi suosikkilistalleni, koska CMDB on varsinainen tietojärjestelmä, ei toissijainen synkronointikohde. Pidän siitä, kuinka etsintä täyttää CI-tietueet automaattisesti WMI:n, SSH:n ja SNMP:n kautta yhdessä ajastetussa skannauksessa ja pitää tietueet ajan tasalla kokoonpanojen muuttuessa. Suurille organisaatioille erityisen hyödyllistä on se, että samat omaisuustiedot syötetään suoraan häiriö-, muutos- ja haavoittuvuustyönkulkuihin ilman mukautettuja integraatioita.
ServiceNow ITAM:n tärkeimmät ominaisuudet
- Ohjelmisto-omaisuuden hallinta (SAM): Seuraa ohjelmistolisenssien oikeuksia, valvoo käyttöä, havaitsee vaatimustenmukaisuusrikkomukset ja merkitsee korjaavat toimet automaattisesti.
- Sovellusten riippuvuuksien kartoitus: Visualisoi sovellusten ja taustalla olevan verkkoinfrastruktuurin CI-kohteiden väliset suhteet häiriöiden tai muutosten vaikutusanalyysin tueksi.
- Pilviresurssien etsintä: Etsii ja luetteloi automaattisesti omaisuuskohteet AWS-, Azure- ja GCP-ympäristöissä, mukaan lukien palvelimettomat toiminnot, kuten AWS Lambda ja Azure Functions.
- GRC-integraatio: Syöttää omaisuus- ja vaatimustenmukaisuustiedot suoraan ServiceNow'n hallinto-, riskienhallinta- ja vaatimustenmukaisuusmoduuliin auditointien hallintaa ja käytäntöjen valvontaa varten.
ServiceNow ITAM:n integraatiot
ServiceNow ITAM sisältää natiiviset integraatiot ServiceNow ITSM-, ITOM- ja SecOps-moduuleihin sekä IntegronQ:hun, Splunkiin, QRadariin ja Microsoft Entra ID:hen. REST API on myös saatavilla mukautettuja yhteyksiä varten.
Pros and Cons
Pros:
- Päivittää CMDB:n suoraan varsinaisena tietojärjestelmänä
- Usean protokollan skannaus tukee yritystason verkkoja
- Pilvi- ja palvelimeton etsintä sisältyvät
Cons:
- Etsintä ei löydä tuntemattomissa aliverkoissa olevia laitteita
- Käyttöönotto edellyttää merkittävää alustaosaamista
Learn more about ServiceNow ITAM:
Muut verkon inventaario-ohjelmistot
Tässä on muutamia lisävaihtoehtoja, jotka eivät päässeet päälistalleni mutta saattavat olla tarpeisiisi sopivia.
- 11N-able N-centralParas MSP-tason verkon topologian kartoitukseen
- 12AuvikSopii parhaiten usean vuokraajan verkkotunnistukseen
- 13FreshserviceParas ITSM-järjestelmään yhdistettyyn verkkolaitteiden löytämiseen
- 14DomotzSopii parhaiten luvattomien laitteiden tunnistamiseen
- 15PRTG Network MonitorParas anturipohjaiseen verkkojen kartoitukseen
- 16ManageEngine AssetExplorerParas päästä päähän kattavaan ITAM:iin lisenssien vaatimustenmukaisuuden hallintaan
- 17AxoniusParas kyberfyysisten omaisuuserien näkyvyyteen
- 18WhatsUp Gold 360Paras hajautettujen, useissa toimipaikoissa sijaitsevien verkkojen inventointiin
- 19JDisc DiscoverySopii parhaiten kertaluonteisiin verkon arviointiprojekteihin
- 20AlloyScanSopii parhaiten pilvinatiiviseen agentti- ja agentittomaan inventointiin
Related Reviews
How I Evaluate Network Inventory Software
I split my evaluation into baseline requirements every tool must meet—like agentless discovery and multi-protocol scanning—and the differentiators that separate a solid tool from the right one for your environment.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. I then calculate the tool's total score into a percentage, and use that to help me assess its overall fit for the list.
- Automated network discovery: I evaluate whether the tool can scan distributed or hybrid environments on a recurring schedule without manual input for each subnet.
- Device and asset cataloging: A solid catalog goes beyond IP and hostname lists. I look for rich asset records that include OS, manufacturer, installed software, and location data.
- Multi-protocol scanning: I check for support across SNMP, WMI, SSH, and ICMP at minimum, plus agent and agentless options that cover a range of device types including IoT.
- Change and configuration tracking: Tools that log config changes with timestamps, and comparison views help teams catch drift before it causes outages or compliance gaps.
- Reporting and export: I look for customizable reports, scheduled delivery, and export formats that feed into ITSM or CMDB workflows rather than just static CSV dumps.
- Network mapping and topology: Interactive topology maps with drill-down capability matter more than static diagrams, especially when you're troubleshooting across multiple sites.
Once I have a list of tools that meet the criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
Agentless deep discovery matters most when your environment includes unmanaged IoT, OT, or BYOD devices you can't install agents on. I check whether a tool can fingerprint those endpoints using both credentialed and credential-less scans. Rogue device detection builds on that by alerting you when unknown MAC addresses appear against an approved baseline—critical for catching shadow IT before it becomes a security gap. I also evaluate CMDB and ITSM sync depth, looking for bidirectional connectors with platforms like ServiceNow or Jira that keep asset data authoritative across your operations stack without manual re-entry.
Beyond Features
Pricing model matters a lot here. Per-device licensing can spiral fast when you're scanning dynamic environments where device counts fluctuate weekly, so I check whether a vendor offers per-subnet or flat-tier options that keep costs predictable. I also evaluate the integration ecosystem beyond ITSM—tools like Auvik and ConnectWise RMM offer prebuilt connectors into RMM, SIEM, and patch management platforms, while others rely on REST APIs you'll need to build around. Security posture is another factor: I look for SOC 2 or ISO 27001 certifications and confirm that scan credentials stored for WMI or SSH are encrypted at rest, not just in transit.
Miten valita verkon inventaario-ohjelmisto
Löydät oikean ohjelmiston vertaamalla tässä taulukossa prioriteettejasi keskeisiin valintakriteereihin:
| Jos prioriteettisi on... | Etsi... |
|---|---|
| Jos prioriteettisi on...Manuaalisen resurssien seurannan vähentäminen | Etsi...Automaattinen ja ilman agenttia toimiva verkon etsintä |
| Jos prioriteettisi on...Monimuotoisten ympäristöjen hallinta | Etsi...Moniprotokolla- ja hybridiympäristöjen (IT/OT/IoT) tuki |
| Jos prioriteettisi on...Integrointi ITSM- tai CMDB-järjestelmään | Etsi...Valmiit liittimet ja kaksisuuntainen synkronointi |
| Jos prioriteettisi on...Vaatimustenmukaisuuden tarkastaminen | Etsi...Automaattisesti päivittyvä dokumentaatio ja määrityslokit |
| Jos prioriteettisi on...Luvattomien tai piilotettujen laitteiden havaitseminen | Etsi...Reaaliaikaiset tuntemattomien laitteiden hälytykset ja perustason työkalut |
Miten arvioit valintalistasi
- Testaa resurssien etsinnän kattavuus: Suorita esittely tai kokeilu ja tarkista kaksi erilaista verkon segmenttiä (langallinen ja langaton) varmistaaksesi laitteiden tunnistuksen kattavuuden.
- Tarkista integraation syvyys: Pyydä esittely tai dokumentaation läpikäynti, jossa näytetään, miten resurssitiedot synkronoidaan kaksisuuntaisesti valitsemasi CMDB- tai ITSM-työkalun kanssa.
- Tarkista raportointi- ja vientityönkulut: Pyydä toimittajaa luomaan ajoitettu vienti resurssien muutosraporteista ja toimittamaan esimerkit tulostusmuodoista.
- Varmista tietoturvan taso: Pyydä todisteet tunnistetietojen salauksesta (levossa ja siirron aikana) tietoturvadokumenttina tai auditoinnin yhteenvetona.
- Päätä reaaliaikaisen joustavuuden ja dokumentoinnin tarkkuuden välillä: Valitse työkalujen välillä, jotka on optimoitu reaaliaikaiseen, ilman agenttia tapahtuvaan skannaukseen, ja työkalujen välillä, jotka keskittyvät perusteelliseen, auditointiin soveltuvaan raportointiin – valitse lähestymistapa ympäristösi vaatimusten perusteella.
Mikä on verkon inventaario-ohjelmisto?
Verkon inventaario-ohjelmisto on työkalu, joka tunnistaa, luetteloi ja seuraa automaattisesti kaikkia verkkoon yhdistettyjä laitteita. Nämä alustat tarjoavat yksityiskohtaista tietoa laitteistoista, ohjelmistoista ja laitekokoonpanoista. Verkon inventaario-ohjelmistolla voi seurata muutoksia, auditoida resursseja, luoda raportteja ja tukea vaatimustenmukaisuutta. Ne auttavat infrastruktuuri- ja tietoturvatiimejä pysymään järjestyksessä, vähentämään resurssien manuaalista seurantaa ja reagoimaan nopeasti muuttuviin verkkoympäristöihin.
Verkon inventaario-ohjelmiston ominaisuudet
Kun arvioit verkon inventaarioalustoja, etsi seuraavia keskeisiä ominaisuuksia:
- Automaattinen verkon etsintä: Tunnistaa ja luetteloi kaikki laitteet langallisissa, langattomissa, pilvi- ja virtuaaliympäristöissä ylläpitääkseen reaaliaikaista resurssiluetteloa ja poistaakseen näkyvyyden aukot.
- Laitteiden ja resurssien luettelointi: Kerää yksityiskohtaiset tiedot – kuten laitteistomääritykset, käyttöjärjestelmän, IP-osoitteet, asennetut ohjelmistot ja sijainnin – vianmäärityksen ja elinkaaren hallinnan nopeuttamiseksi.
- Usean protokollan skannaus: Hyödyntää SNMP-, WMI-, SSH- ja ICMP-protokollia tietojen poimimiseen erilaisista laitteistoista ja varmistaa yhteensopivuuden sekalaisissa ympäristöissä.
- Kokoonpanojen ja muutosten seuranta: Kirjaa laiteasetukset, laiteohjelmistopäivitykset ja käytäntöjen muutokset auditointien helpottamiseksi, nopeiden palautusten mahdollistamiseksi ja virheellisten määritysten havaitsemiseksi ajoissa.
- Vuorovaikutteinen verkkokartoitus: Luo reaaliaikaisia topologiakarttoja laiteyhteyksien visualisoimiseksi, vikojen paikantamiseksi ja pullonkaulojen tunnistamiseksi yhdellä silmäyksellä.
- Mukautettavat raportit: Tuottaa ajastettuja tai pyynnöstä luotavia raportteja useissa vientimuodoissa vaatimustenmukaisuustarpeiden täyttämiseksi ja tietojen jakamisen tukemiseksi IT-työkalujen välillä.
- Integrointi IT-hallintatyökaluihin: Synkronoi resurssitiedot suoraan ITSM-, CMDB- ja tikettialustojen kanssa, poistaa manuaalisen tietojen syöttämisen tarpeen ja tukee tehokasta häiriötilanteisiin reagointia.
- Roolipohjainen käyttöoikeuksien hallinta: Rajoittaa tietojen käyttöä, muokkaamista ja vientiä käyttäjän käyttöoikeuksien perusteella arkaluonteisten resurssitietojen suojaamiseksi.
- Hälytykset ja ilmoitukset: Käynnistää välittömät hälytykset, kun luvattomat laitteet yhdistyvät verkkoon tai kun luvattomia kokoonpanomuutoksia tapahtuu, mikä nopeuttaa uhkiin reagointia.
- Vaatimustenmukaisuuden ja auditointien tuki: Säilyttää resurssien, tilan ja muutosten historialliset tiedot, jotta valmius viranomais- ja sisäisten käytäntöjen mukaisiin auditointeihin säilyy.
Verkon inventaario-ohjelmiston tekoälyominaisuudet
Edellä lueteltujen vakio-ominaisuuksien lisäksi monet näistä ratkaisuista ottavat käyttöön tekoälyä esimerkiksi seuraavilla ominaisuuksilla:
- Tekoälypohjainen poikkeamien havaitseminen: Käyttää koneoppimista verkon liikenteen tai laitteiden toiminnan epätavallisten mallien tunnistamiseen ja ilmoittaa mahdollisista uhkista tai virheellisistä määrityksistä ennen niiden pahenemista.
- Laitteiden vikaantumisen ennakoiva analyysi: Analysoi laitteiden aiempaa suorituskykyä ja ympäristötietoja ennustaakseen, mitkä laitteiston komponentit todennäköisesti vikaantuvat, mikä auttaa suunnittelemaan ennakoivaa huoltoa ja vähentämään käyttökatkoja.
- Automaattinen perussyyanalyysi: Soveltaa tekoälyalgoritmeja hälytysten, lokien ja kokoonpanomuutosten yhdistämiseen ja paikantaa verkkohäiriöiden perimmäisen syyn nopeammin kuin manuaalinen tutkinta.
- Älykäs resurssien luokittelu: Hyödyntää tekoälyä uusien tai tuntemattomien laitteiden luokittelemiseen liikennemallien, viestintäprotokollien ja käyttäytymisprofiilien perusteella, mikä vähentää manuaalista merkitsemistä ja parantaa inventaarion tarkkuutta.
- Älykkäät korjaussuositukset: Tarjoaa tekoälyn tuottamia ehdotuksia havaittujen ongelmien ratkaisemiseksi, kuten kokoonpanomuutoksia tai laiteohjelmistopäivityksiä, parhaiden käytäntöjen ja aiempien häiriötilanteiden lopputulosten perusteella.
Verkon inventaario-ohjelmiston hyödyt
Verkon inventaariotyökalujen käyttöönotto tarjoaa tiimillesi ja yrityksellesi useita hyötyjä. Tässä muutamia hyötyjä, joita voit odottaa:
- Automaattinen laitteiden etsintä: Skannaa verkkosi ja luo automaattisesti täydellisen, reaaliaikaisen laiteluettelon, mikä poistaa katvealueet.
- Tarkka resurssien seuranta: Tallentaa jokaisesta laitteesta keskeiset tiedot – kuten laitteiston, ohjelmiston ja sijainnin – helpottamaan hallintaa.
- Yhteensopivuus useiden protokollien kanssa: Käyttää vakiintuneita protokollia, kuten SNMP:tä, WMI:tä, SSH:ta ja ICMP:tä, löytääkseen ja valvoakseen kaikenlaisia laitteita.
- Muutosten ja määritysten kirjaaminen: Tallentaa asetusten muutokset ajan mittaan, jotta voit havaita virheet tai tahattomat päivitykset ajoissa.
- Interaktiivinen verkkokartoitus: Piirtää verkkoasetuksistasi reaaliaikaisia karttoja, joiden avulla voit havaita ja korjata ongelmat nopeasti.
- Integrointi IT-hallintajärjestelmiin: Jakaa tiedot suoraan tiketti- ja seurantatyökalujesi kanssa, jotta kaikki järjestelmät pysyvät ajan tasalla.
- Reaaliaikaiset hälytykset ja vaatimustenmukaisuuden tuki: Ilmoittaa tuntemattomista laitteista tai vaarallisista muutoksista ja pitää samalla historiatiedot valmiina tarkastuksia varten.
Verkkoinventaario-ohjelmiston kustannukset ja hinnoittelu
Oikean työkalun valinta edellyttää saatavilla olevien erilaisten hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon verkkoinventaario-ohjelmistojen yleisistä suunnitelmista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
Verkkoinventaario-ohjelmistojen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Suunnitelman tyyppiIlmainen suunnitelma | Keskimääräinen hinta$0-$0 | Yleiset ominaisuudetVerkon perusetsintä, rajoitettu laiteinventaario, manuaaliset tarkistukset ja yhteisön tuki. |
| Suunnitelman tyyppiHenkilökohtainen suunnitelma | Keskimääräinen hinta$15-$40 käyttäjää/kuukausi | Yleiset ominaisuudetYhden käyttäjän tuki, ajastettu laitteiden skannaus, vakiomuotoiset raportit ja perusintegrointi IT-työkaluihin. |
| Suunnitelman tyyppiYrityssuunnitelma | Keskimääräinen hinta$40-$100 käyttäjää/kuukausi | Yleiset ominaisuudetUsean käyttäjän käyttöoikeudet, automaattinen verkkolaitteiden etsintä, edistynyt raportointi, ITSM-integraatiot ja roolipohjainen käyttöoikeuksien hallinta. |
| Suunnitelman tyyppiSuuryrityssuunnitelma | Keskimääräinen hinta$100-$250 käyttäjää/kuukausi | Yleiset ominaisuudetRajoittamaton määrä käyttäjiä, hybridi- ja paikallisen ympäristön tuki, mukautetut integraatiot, tarkastuslokit ja API-käyttöoikeus. |
Verkkoinventaario-ohjelmiston usein kysytyt kysymykset
Tässä on vastauksia yleisiin kysymyksiin, joita saatat kohdata valitessasi oikeaa verkkoinventaariotyökalua:
Mistä tiedän, tukeeko verkkoinventaario-ohjelmisto hybridi- tai pilviympäristöjä?
Tarkista, että ohjelmisto tukee moniprotokollaskannausta ja pilvilaitteiden löytämistä. Etsi tukea SNMP:lle, WMI:lle, SSH:lle ja sellaisten alustojen kuin AWS:n, Azuren ja Google Cloudin rajapinnoille. Monet johtavat työkalut ilmoittavat hybridiympäristöjen yhteensopivuudesta ominaisuussivuillaan tai dokumentaatiossaan.
Voiko verkkoinventaario-ohjelmisto tunnistaa ja luokitella IoT- ja hallitsemattomat laitteet?
Kyllä, useimmat nykyaikaiset verkkoinventaarioalustat voivat tunnistaa IoT- ja BYOD-laitteet – erityisesti sellaiset, jotka tarjoavat agentittoman syväluotauksen. Ne käyttävät tunnistautumista edellyttäviä ja tunnistautumattomia skannauksia laitteiden tyyppien tunnistamiseen, vaikka agentteja ei voisi asentaa. Laitteiden luokittelun tarkkuus vaihtelee, joten varmista tulokset aina pilottiskannauksella.
Mitä integraatioita ITSM- ja CMDB-työnkulkujen yhteydessä kannattaa priorisoida?
Keskity ohjelmistoihin, joissa on valmiit kaksisuuntaiset liittimet tiimisi jo käyttämiin ITSM- ja CMDB-työkaluihin. ServiceNow, Jira Service Management ja BMC Remedy ovat yleisiä integraatiokohteita. Alkuperäiset liittimet säästävät aikaa ja vähentävät järjestelmien välisten resurssitietueiden synkronointiin liittyviä ongelmia.
Onko näillä työkaluilla mahdollista seurata verkon muutoksia reaaliajassa?
Kyllä, jotkin verkkoinventaariotyökalut tarjoavat reaaliaikaisen tai lähes reaaliaikaisen muutosten havaitsemisen. Ne seuraavat laitteiden kokoonpanomuutoksia, ilmoittavat uusista tai luvattomista päätelaitteista ja tarjoavat usein tarkastuslokeja aikaleimoineen sekä palautusvaihtoehtoineen. Huomaa kuitenkin, että päivitystiheys ja ilmoitusviiveet vaihtelevat toimittajien välillä.
Miten voin arvioida toimittajan tietoturvan tasoa, erityisesti tunnistetietojen tallennuksen osalta?
Pyydä toimittajilta näyttöä tietojen salauksesta sekä levossa että siirron aikana ja tarkista, noudattavatko ne SOC 2:n tai ISO 27001:n kaltaisia viitekehyksiä. Pyydä äskettäinen yhteenveto tietoturvatarkastuksesta ja selvitä, miten niiden alusta tallentaa ja käsittelee arkaluonteisia skannaustunnistetietoja – erityisesti SNMP:n, WMI:n tai SSH:n yhteydessä.
Edellyttävätkö useimmat ratkaisut agentteja, vai voidaanko kaikki tehdä agentittomasti?
Useimmat verkkoinventaariotyökalut tarjoavat agentittoman löytämisen oletuksena, mutta jotkin tarjoavat valinnaisia agentteja tarkempaan tietojen keruuseen tai etäsijainteihin. Ympäristöissä, joihin agentteja ei voi asentaa, kuten IoT- tai vierasverkoissa, SNMP:tä, verkkoskannauksia ja ARP:tä käyttävät agentittomat työkalut sopivat parhaiten.
Mikä on paras tapa kokeilla tai testata verkkoinventaario-ohjelmistoa ennen ostamista?
Aloita esittelystä tai maksuttomasta kokeilujaksosta ja skannaa kaksi erilaista segmenttiä – langallinen ja langaton tai pilvi ja paikallinen ympäristö. Tarkista, mitä laitteita löydetään, kuinka yksityiskohtaisia resurssitietueet ovat, ja testaa vienti- sekä integraatiotyönkulut. Hyödynnä tämä käytännön kokeiluaika kattavuuden ja helppokäyttöisyyden arviointiin.