Tietoturvatietojen ja tapahtumien hallinnan (SIEM) ohjelmisto auttaa tietoturvatoimintokeskuksen (SOC) tiimejä keräämään tietoturvatietoja, havaitsemaan uhkia ja tutkimaan epäilyttävää toimintaa.
Oikeat SIEM-työkalut eivät vain kerää lokeja – ne muuntavat käsittelemättömät tapahtumatiedot selkeäksi kuvaksi siitä, mitä ympäristössäsi tapahtuu. Ominaisuudet, kuten tapahtumien reaaliaikainen korrelointi sekä hälytysten ja ilmoitusten hallinta, erottavat toimintaa tukevan työkalun työkalusta, joka hukuttaa sinut hälytysmeluun.
Jos SOC-tiimisi käyttää enemmän aikaa hälytysten lajitteluun kuin uhkien tutkimiseen, ongelma on usein työkaluissa. Tässä artikkelissa käydään läpi tärkeimmät ominaisuudet, jotta voit arvioida, mitä nykyisestä kokoonpanostasi puuttuu ja mitä kannattaa priorisoida seuraavaksi.
10 tärkeää SIEM-ominaisuutta, joita jokainen SOC-tiimi tarvitsee
Nämä ominaisuudet osoittavat, miten SIEM-alustat keräävät ja yhdistävät tietoturvatietoja, tuovat merkityksellisen toiminnan esiin sekä tukevat tutkintaa, raportointia ja reagointia:
1. Lokitietojen vastaanotto ja normalisointi
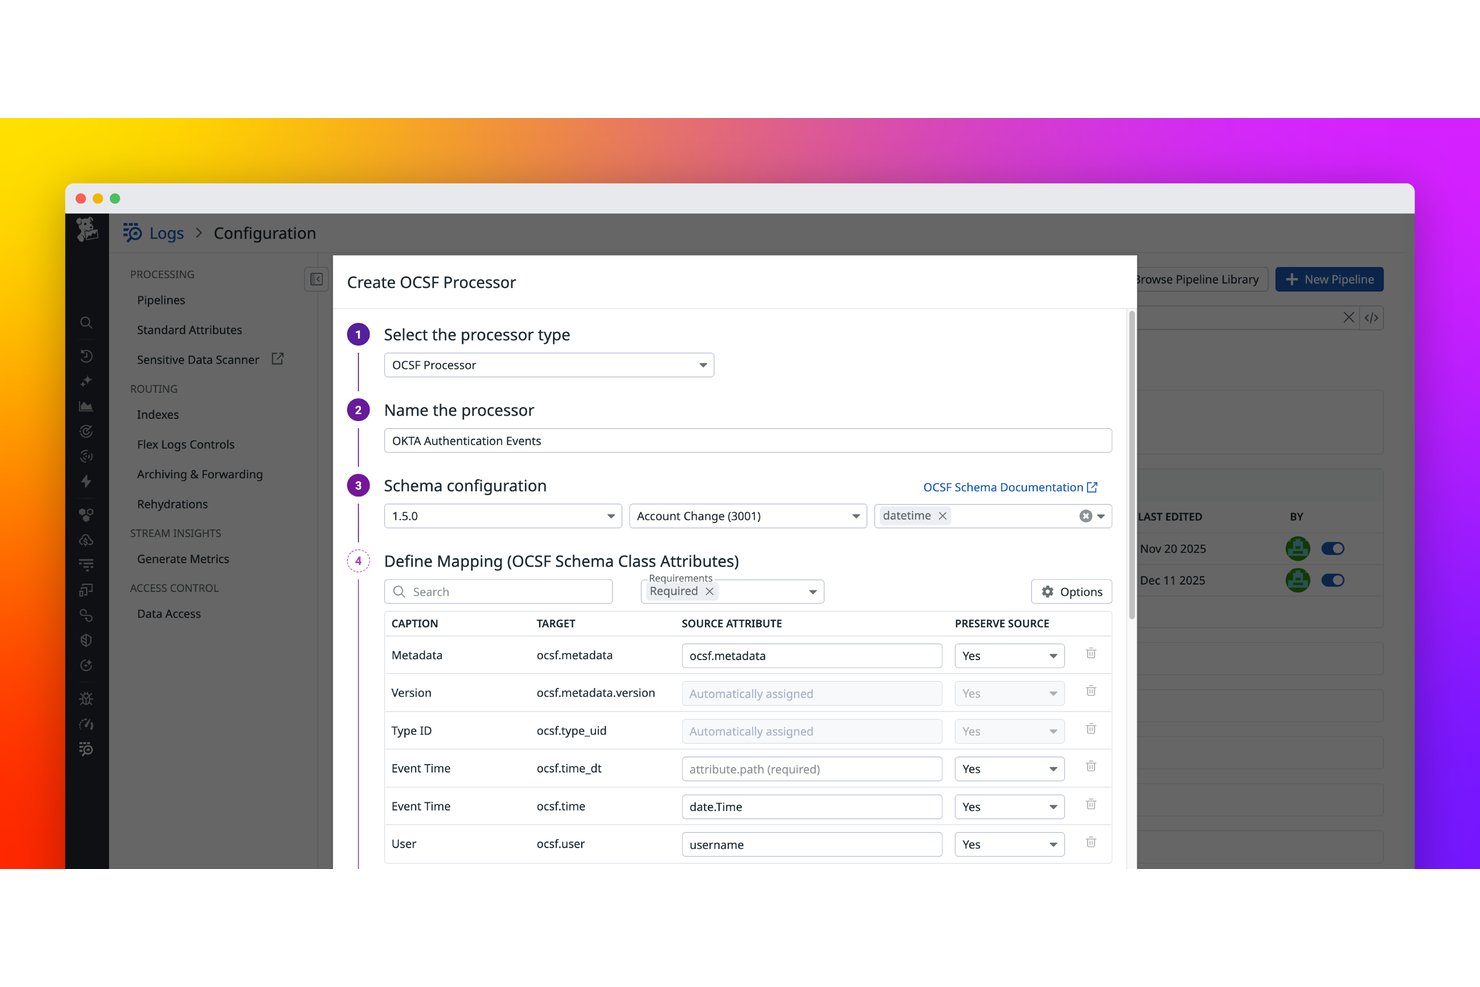
Lokitietojen vastaanotto ja normalisointi ovat perusta, josta jokainen muu SIEM-ominaisuus riippuu. Alusta tuo käsittelemättömiä tapahtumatietoja palomuureista, päätelaitteista, pilvipalveluista ja sovelluksista ja muuntaa ne sitten yhdenmukaiseen muotoon, jonka parissa analyytikot voivat todella työskennellä.
Kokemukseni mukaan tässä SIEM-työkalut joko osoittavat hyödyllisyytensä tai hajoavat käsiin. Jos tietosi ovat puutteellisia tai epäjohdonmukaisesti muotoiltuja, korrelaatiosäännöt jättävät asioita huomaamatta. Hyvä normalisointi tarkoittaa, että Windows-päätelaitteen lokit ja pilvitallennussäilön lokit puhuvat alustan sisällä samaa kieltä.
Tässä on, mitä hyvä lokitietojen vastaanotto ja normalisointi käytännössä käsittelee:
- Lähteiden kattavuus: Tietoja haetaan monenlaisista lähteistä – Windowsin tapahtumalokeista, Palo Alton palomuurien syslogeista, AWS CloudTrailista ja SaaS-sovelluksista – ilman, että jokaista lähdettä varten tarvitaan manuaalista jäsentämistä.
- Skeemojen yhdistäminen: Toimittajakohtaiset kenttänimet muunnetaan yhtenäiseksi skeemaksi, joten "src_ip" ja "source_address" tarkoittavat kyselyissäsi samaa asiaa.
- Tietojen rikastaminen: Tietoihin liitetään vastaanoton yhteydessä konteksti, kuten maantieteellinen sijainti tai omaisuusmerkinnät, ennen kuin lokit saavuttavat korrelaatiokoneistosi.
- Volyymin käsittely: Splunkin ja Microsoft Sentinelin kaltaiset alustat hyödyntävät tietojen vastaanotto- ja indeksointiominaisuuksia suurten lokimäärien hallintaan.
2. Tapahtumien reaaliaikainen korrelointi
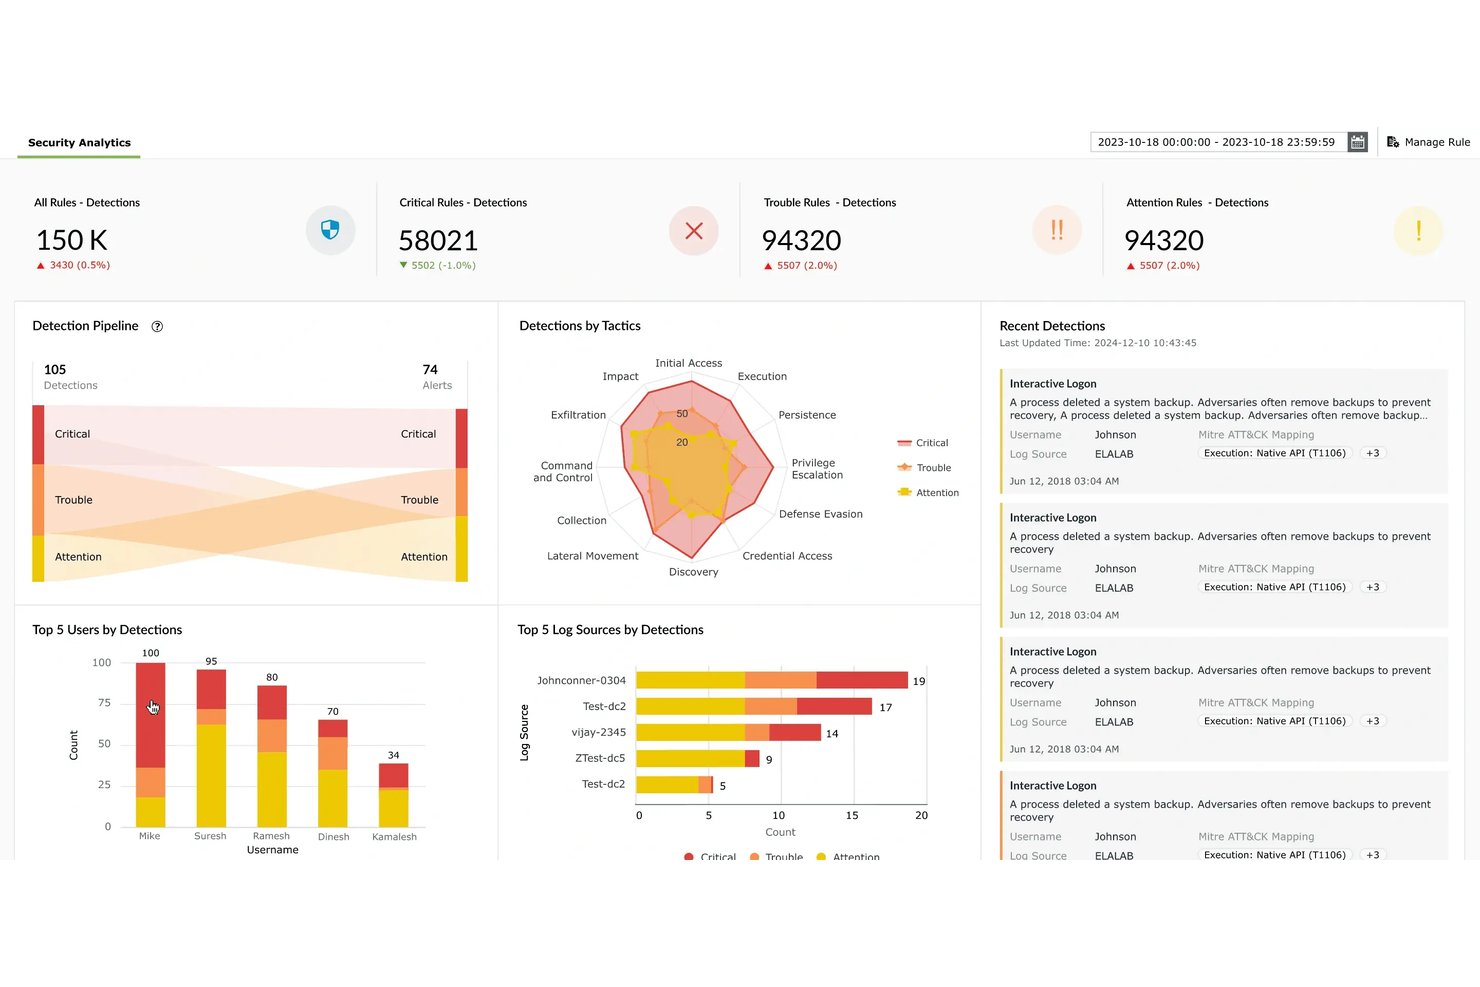
Tapahtumien reaaliaikainen korrelointi tehostaa uhkien havaitsemista yhdistämällä useista lokilähteistä peräisin olevaa toimintaa epäilyttävien mallien tunnistamiseksi.
SIEM voi esimerkiksi yhdistää toistuvat epäonnistuneet kirjautumiset, onnistuneen sisäänkirjautumisen ja odottamattoman käyttöoikeuden muutoksen sarjaksi, jota analyytikot voivat tutkia sen sijaan, että jokaista tapahtumaa käsiteltäisiin erillisenä hälytyksenä.
Kokemukseni mukaan tässä SIEM-alustat säästävät analyytikoiden aikaa kaikkein eniten. Ilman korrelaatiota jäljität hälytysmelua. Sen avulla tarkastelet tapahtumaketjua, jolla on todellista kontekstia.
Microsoft Sentinelin kaltaiset alustat käyttävät sisäänrakennettuja korrelaatiosääntöjä ja koneoppimista tällaisten mallien esiin tuomiseen ennen kuin ne kärjistyvät vakavaksi ongelmaksi.
Tässä on, mitä tapahtumien reaaliaikainen korrelointi todella tekee alustalla:
- Sääntöpohjainen havaitseminen: Ennalta määritetty logiikka merkitsee tunnetut hyökkäysmallit – kuten kolme epäonnistunutta kirjautumista, joita seuraa onnistunut kirjautuminen – ilman analyytikon toimia.
- Lähteiden välinen vastaavuuksien etsiminen: Eri järjestelmien tapahtumat korreloidaan, joten epäilyttävä DNS-kysely ja lähtevä tiedonsiirto näkyvät yhtenä tapauksena eivätkä kahtena.
- Toiminnan normaalitasot: Microsoft Sentinelin ja IBM QRadarin kaltaiset työkalut vertaavat nykyistä toimintaa aiempiin normaaleihin toimintamalleihin havaitakseen poikkeamat, jotka pelkät säännöt jättäisivät huomaamatta.
- Hälytysten ryhmittely: Toisiinsa liittyvät hälytykset yhdistetään yhdeksi tapaukseksi, joten analyytikot työskentelevät yhden tutkinnan parissa kymmenien toisistaan irrallisten tapahtumien sijaan.
Have an account? Log In
3. Uhkatiedustelun integrointi
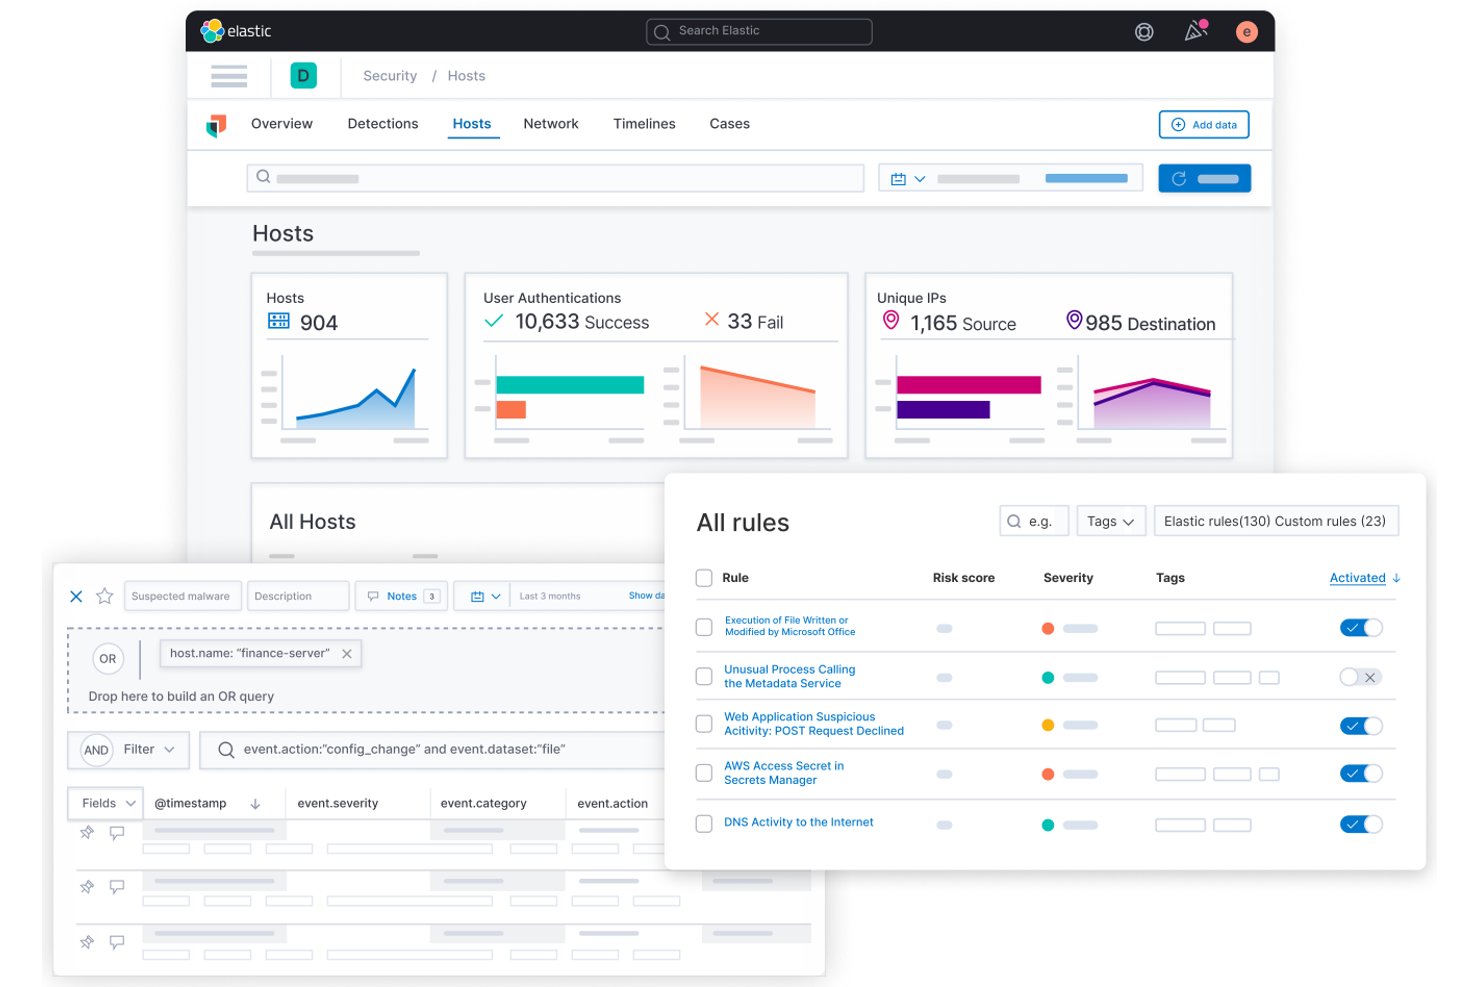
Uhkatiedustelun integrointi yhdistää SIEM-järjestelmän ulkoisiin syötteisiin – kuten tunnettuihin haitallisiin IP-osoitteisiin, verkkotunnuksiin ja tiedostojen tiivisteisiin – jotta alusta voi automaattisesti merkitä toiminnan, joka vastaa vahvistettuja uhkaindikaattoreita.
Kokemukseni mukaan tämä muuttaa reaktiivisen työkalun proaktiiviseksi. Sen sijaan että joutuisit odottamaan tutkittavaa hälytystä, SIEM-järjestelmäsi tuo esiin osumat reaaliaikaista uhkadataa vasten heti, kun ne päätyvät lokeihisi.
IBM QRadarin ja Microsoft Sentinelin kaltaiset alustat tukevat alkuperäisiä syöteintegraatioita, mikä vähentää manuaalista hakutyötä, joka hidastaa analyytikoita aktiivisten tutkintojen aikana.
Tältä uhkatiedustelun integrointi näyttää SIEM-järjestelmän sisällä:
- Syötteiden vastaanotto: Hakee STIX/TAXII-syötteet, kaupalliset lähteet, kuten Recorded Futuren, tai avoimen lähdekoodin luettelot, kuten AlienVault OTX:n, automaattisesti.
- IOC-osumien täsmäytys: Vertaa vastaanotettuja lokeja tunnettuihin haitallisiin IP-osoitteisiin, verkkotunnuksiin ja tiedostojen tiivisteisiin reaaliajassa ja merkitsee osumat niiden ilmetessä.
- Kontekstin rikastaminen: Liittää hälytyksiin uhkatoimijoiden profiileja ja kampanjatietoja, jotta analyytikot tietävät, mitä he ovat käsittelemässä, ennen kuin he aloittavat tarkemman tutkinnan.
- Luottamuspisteytys: Järjestää IOC-osumat luotettavuuden mukaan, jotta heikkolaatuiset indikaattorit eivät peitä korkean prioriteetin tunnistuksia.
4. Käyttäjien ja entiteettien käyttäytymisen analytiikka
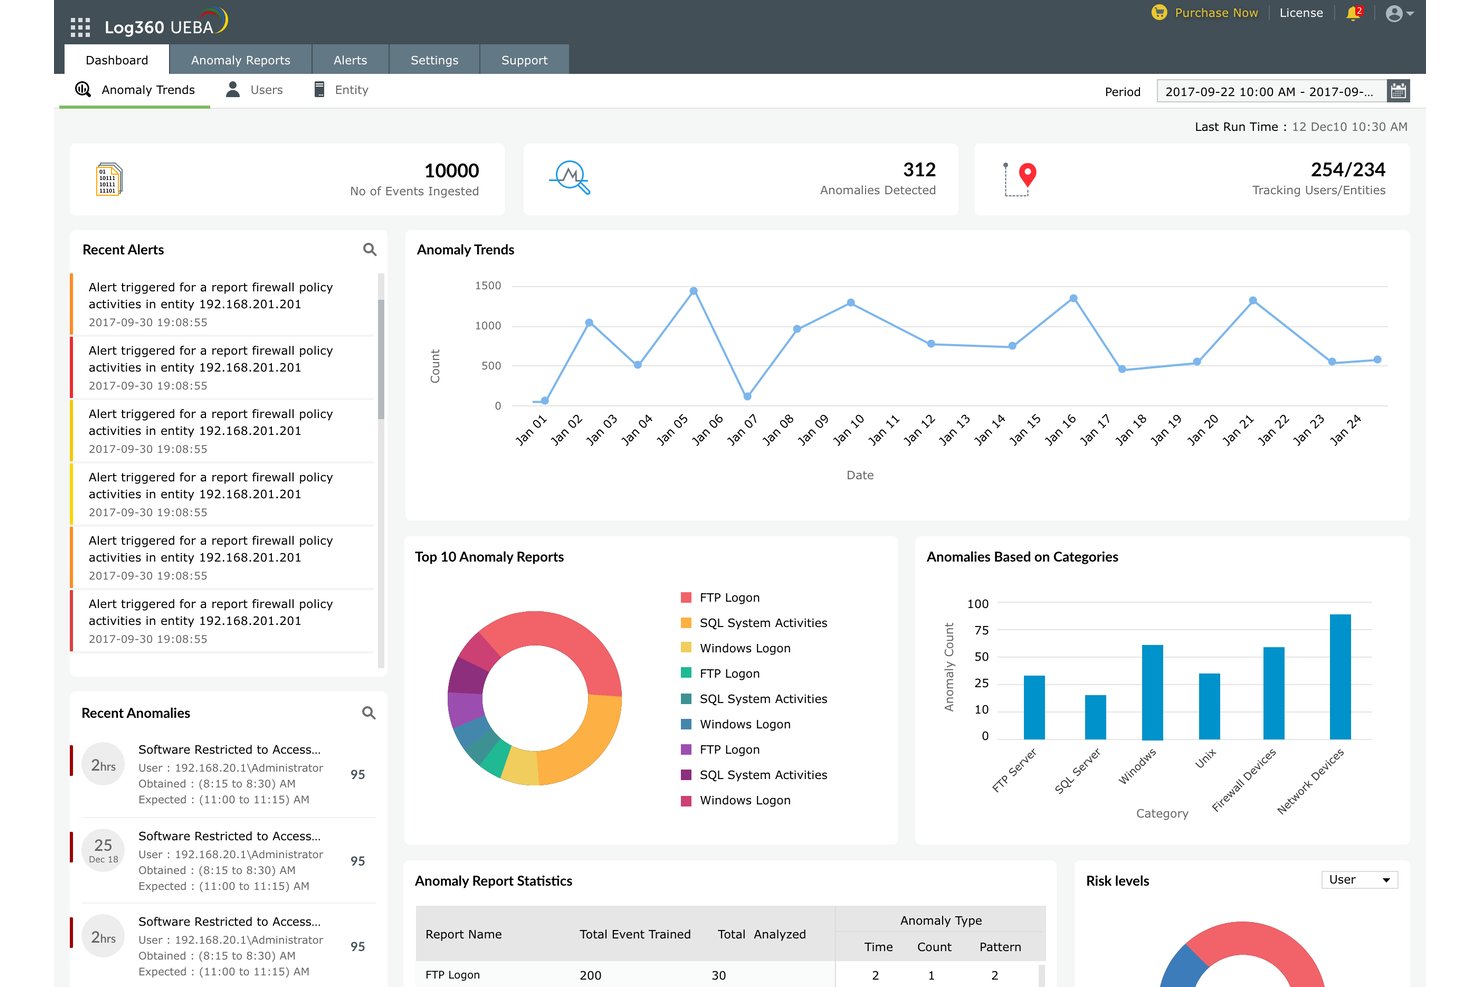
Käyttäjien ja entiteettien käyttäytymisen analytiikka (UEBA) tunnistaa uhkia muodostamalla normaalin toiminnan perustason kullekin käyttäjälle ja laitteelle ja merkitsemällä sitten poikkeamat tästä mallista.
Kokemukseni mukaan UEBA havaitsee sen, mikä sääntöpohjaiselta tunnistukselta jää huomaamatta – esimerkiksi tilanteet, joissa kehittäjä alkaa yhtäkkiä käyttää henkilöstöhallinnon tiedostoja kello kaksi aamuyöllä tai palvelutili siirtää epätavallisen suuren määrän dataa. Se on erityisen hyödyllinen sisäpiiriuhkien havaitsemisessa, sillä yksikään tapahtuma ei välttämättä yksinään vaikuta epäilyttävältä.
Microsoft Sentinelin ja Exabeamin kaltaiset alustat upottavat UEBA:n suoraan tutkintatyönkulkuun, joten analyytikot saavat kontekstin vaihtamatta työkalua.
Tässä on, mitä UEBA todella tuo esiin SIEM-järjestelmän sisällä:
- Poikkeamien tunnistaminen perustasosta: Merkitsee, kun käyttäytyminen poikkeaa vakiintuneesta normaalista – esimerkiksi kun taloushallinnon käyttäjä alkaa yhtäkkiä tehdä kyselyjä päätelaitteiden inventaariotietokannasta.
- Riskipisteytys: Määrittää käyttäjille ja entiteeteille kumulatiivisen riskipistemäärän ajan mittaan, jotta analyytikot voivat asettaa suurimman riskin tilit etusijalle.
- Sisäpiiriuhkien näkyvyys: Havaitsee hitaasti kehittyvät uhat, jotka eivät aiheuta yksittäistä vakavuudeltaan korkeaa hälytystä – Exabeamin aikajananäkymä on erityisen hyödyllinen tässä.
- Entiteettitason konteksti: Ryhmittelee toiminnan laitteen tai palvelutilin, ei vain käyttäjän, mukaan, jotta vaarantuneen koneen toiminta ei huku hälytysjonoon.
5. Tietoturvapoikkeamiin reagoinnin orkestrointi
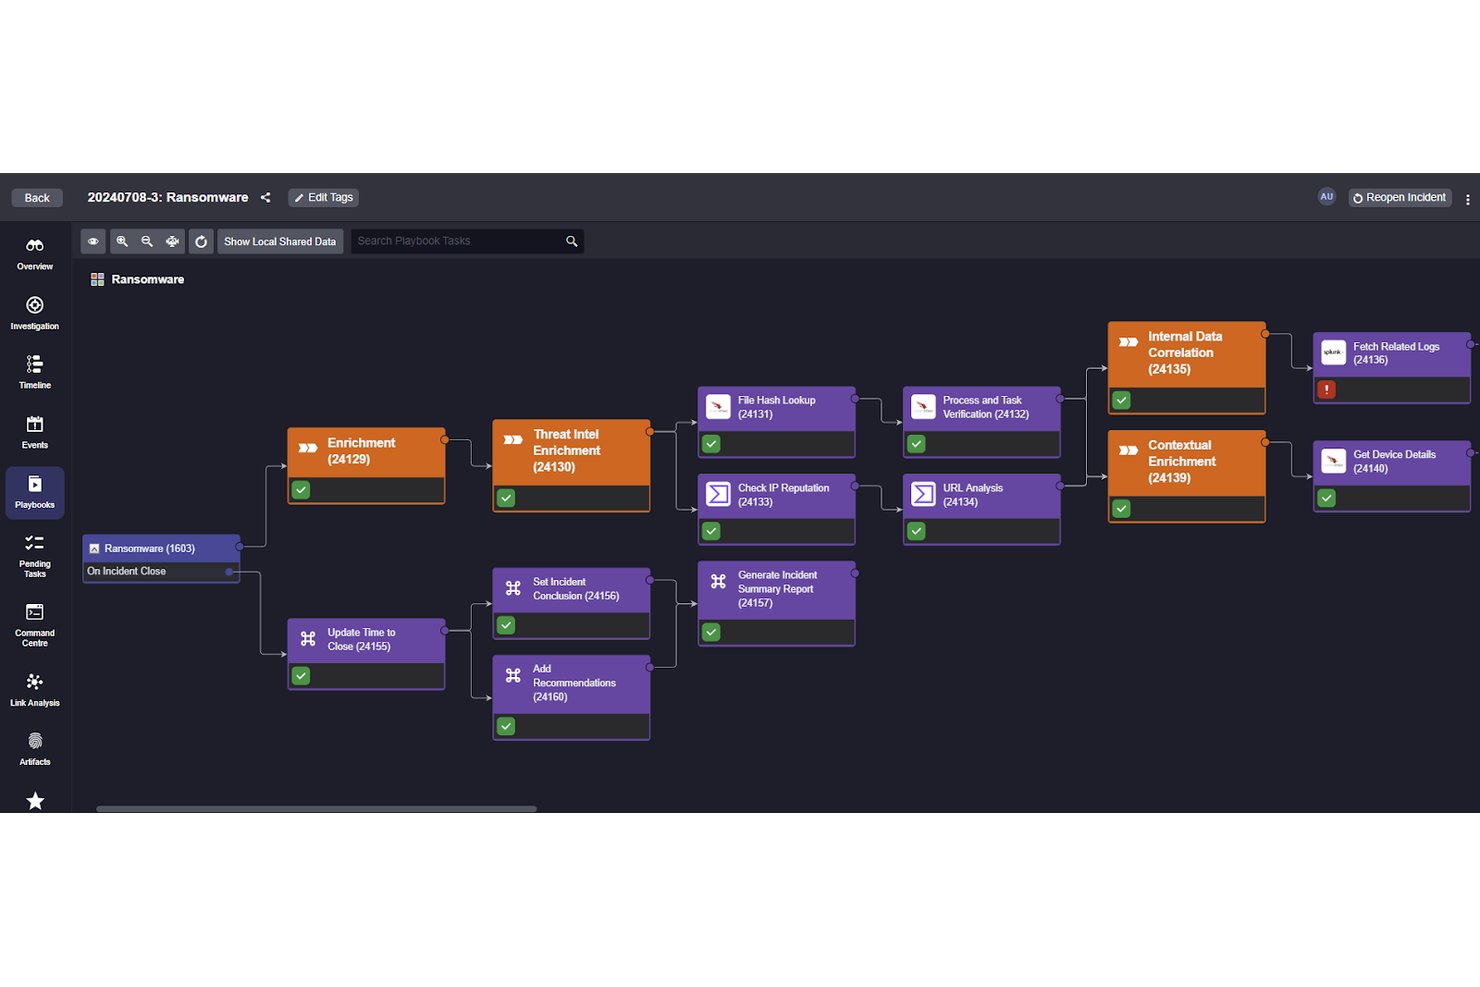
Tietoturvapoikkeamiin reagoinnin orkestroinnin avulla SIEM-järjestelmäsi voi käynnistää ennalta määritettyjä reagointitoimia heti, kun uhka on vahvistettu – esimerkiksi eristää vaarantuneen päätelaitteen, estää IP-osoitteen tai avata tiketin – ilman, että analyytikon tarvitsee toimia ensin.
Kokemukseni mukaan juuri tämä sulkee tunnistamisen ja rajoittamisen välisen kuilun. Mitä nopeammin uhka rajoitetaan, sitä vähemmän vahinkoa se aiheuttaa. Microsoft Sentinelin kaltaiset alustat yhdistävät reagointipelikirjat suoraan hälytyksiin, joten tiimisi voi keskittyä tutkintaan samalla, kun alusta hoitaa ensimmäiset rajoitustoimet automaattisesti.
Tässä on, mitä tietoturvapoikkeamiin reagoinnin orkestrointi käsittelee SIEM-järjestelmän sisällä:
- Automaattinen toimintaohjeiden suoritus: Käynnistää ennalta määritetyt vastausvaiheet – kuten päätelaitteen eristämisen tai käyttäjäistunnon peruuttamisen – heti, kun hälytys saavuttaa tietyn kynnysarvon, ilman analyytikon toimia.
- Kolmannen osapuolen työkalujen integrointi: Microsoft Sentinel muodostaa suoran yhteyden ServiceNow'n ja Microsoft Defenderin kaltaisiin työkaluihin, joten rajoitustoimet ja tikettien luonti tapahtuvat samassa työnkulussa.
- Ehdollisen logiikan haarautuminen: Toimintaohjeet mukautuvat hälytyksen kontekstin perusteella ja suorittavat eri toimia tietojenkalastelutapauksessa kuin sivuttaisliikkeeseen liittyvässä tapahtumassa.
- Auditointiketjun lokikirjaus: Jokainen automaattinen toiminto kirjataan aikaleiman kanssa, mikä pitää vastausprosessisi auditoitavana.
6. Vaatimustenmukaisuuden raportointi
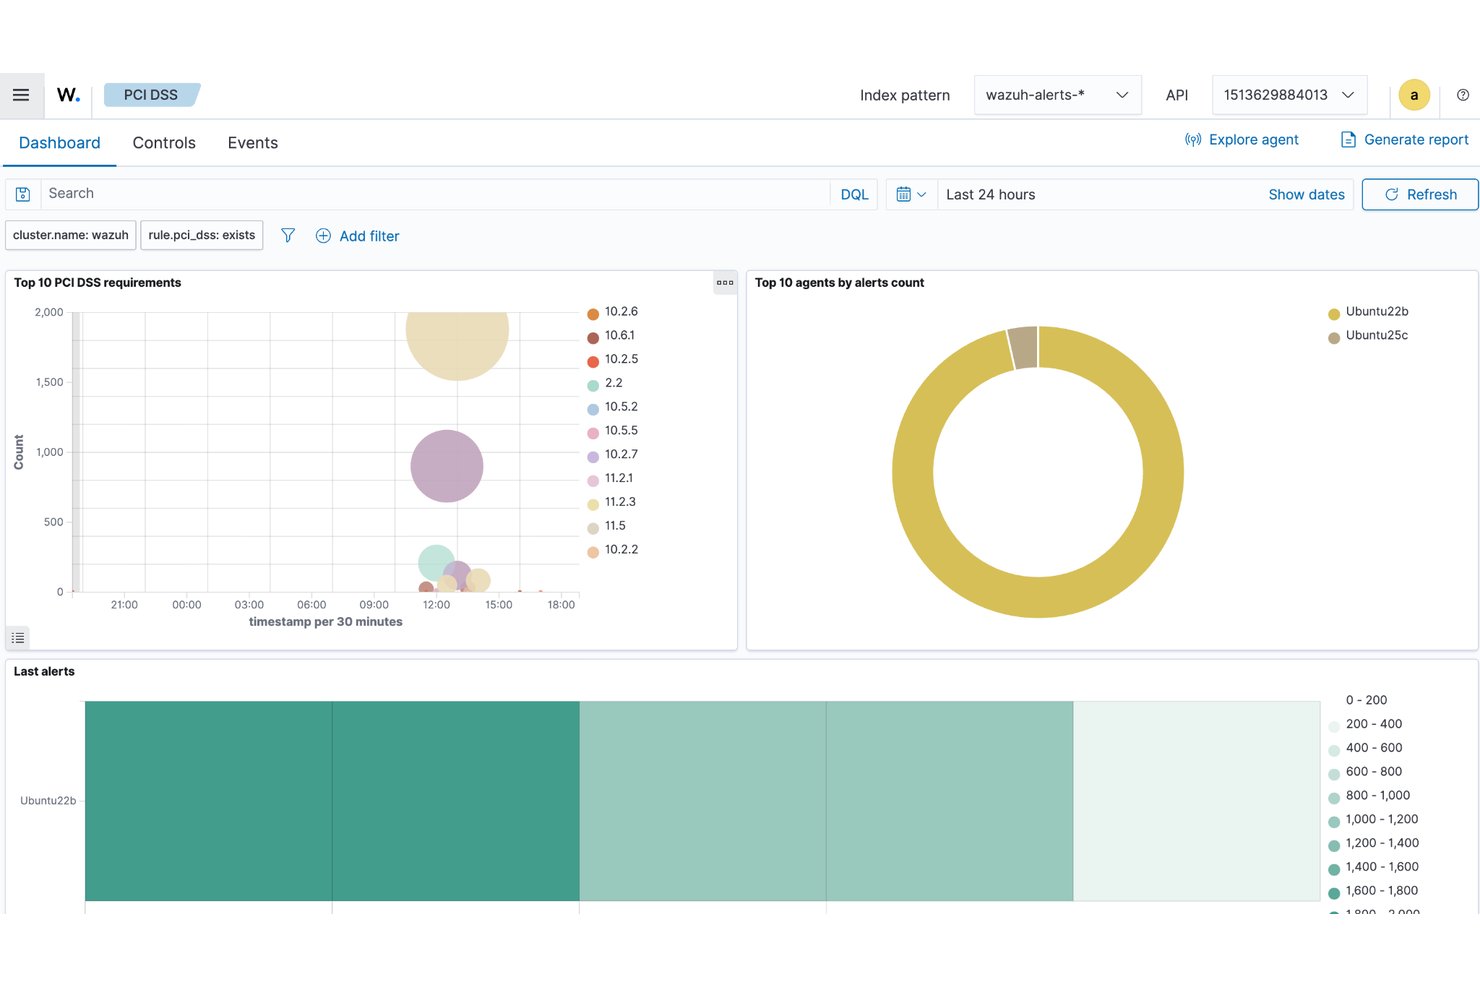
Vaatimustenmukaisuuden raportointi antaa SIEM-järjestelmällesi mahdollisuuden tuottaa auditointivalmista dokumentaatiota suoraan lokitiedoistasi – ilman, että raportteja tarvitsee rakentaa joka vuosineljännes alusta.
Useimmat alustat yhdistävät kerätyt tapahtumat PCI DSS:n, HIPAA:n tai SOC 2:n kaltaisiin viitekehyksiin ja tuovat sitten esiin valmiit raporttimallit, jotka liittyvät kyseisiin vaatimuksiin.
Kokemukseni mukaan tämä vähentää manuaalista työtä, joka yleensä jää analyytikoille ennen auditointia. Lokien manuaalisen poimimisen sijaan viet rakenteisen raportin, jota auditoija voi todella käyttää.
Tältä vaatimustenmukaisuuden raportointi näyttää SIEM-järjestelmässä:
- Viitekehysten yhdistäminen: Merkitsee kerätyt tapahtumat automaattisesti PCI DSS:n, HIPAA:n tai SOC 2:n valvontatoimien mukaisesti, jotta lokitietosi yhdistyvät suoraan auditointivaatimuksiin.
- Valmiit raporttimallit: Microsoft Sentinelin ja IBM QRadarin kaltaiset alustat sisältävät tiettyihin viitekehyksiin liittyviä valmiita raportteja – manuaalista muotoilua ei tarvita ennen auditointia.
- Ajastettu raporttien toimitus: Lähettää raportit säännöllisen aikataulun mukaisesti, joten dokumentaatio pysyy ajan tasalla ilman analyytikon toimia.
- Lokien säilytyskäytännöt: Valvoo säädösten edellyttämiä säilytysaikoja ja varmistaa, että oikeat tiedot ovat saatavilla, kun auditoijat pyytävät niitä.
7. Rikostekninen tutkinta
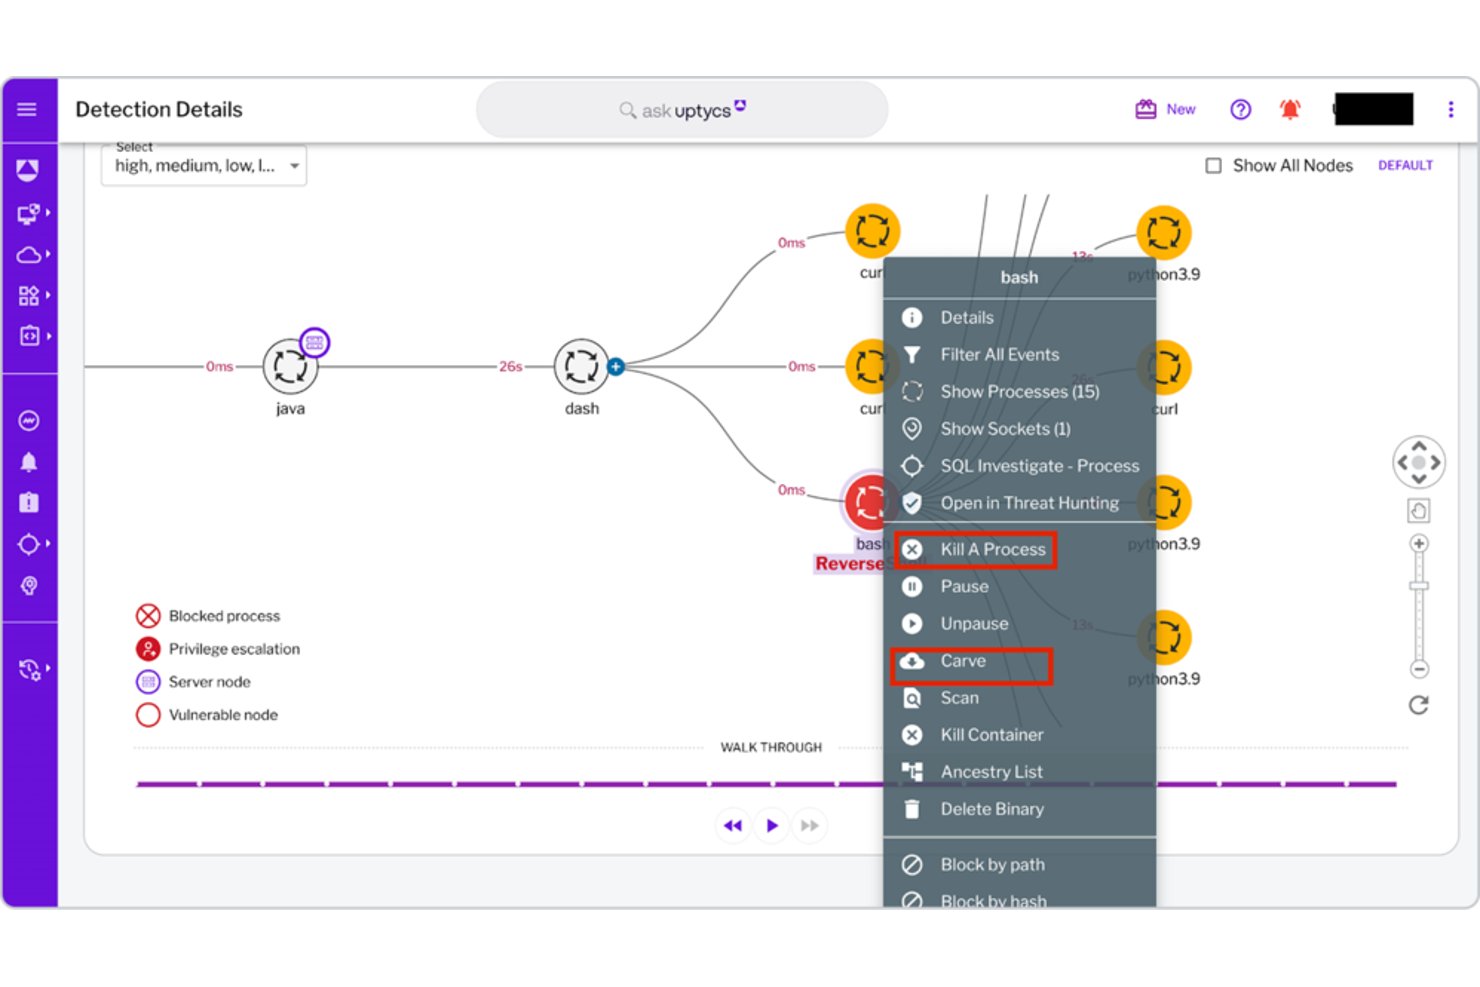
Rikostekninen tutkinta antaa sinulle mahdollisuuden jäljittää tapahtumaa taaksepäin lokitietojesi kautta ja rekonstruoida tarkasti, mitä tapahtui, milloin ja missä järjestelmissä.
Useimmat SIEM-alustat tallentavat raakamuotoiset tapahtumatiedot normalisoitujen lokien rinnalle, joten voit tutkia alkuperäisiä tietueita yksityiskohtia menettämättä. Kokemukseni mukaan juuri tässä erotat hallitun tapahtuman edelleen käynnissä olevasta tapahtumasta.
IBM QRadarin kaltaiset alustat antavat analyytikoille mahdollisuuden tehdä kyselyitä pitkien säilytysaikojen kattamista historiatiedoista, mikä on tärkeää, kun hyökkäys kestää tuntien sijaan viikkoja.
Tässä on, mitä rikostekninen tutkinta tarjoaa SIEM-järjestelmässä:
- Pääsy raakamuotoisiin lokeihin: Tallentaa alkuperäiset tapahtumatietueet normalisoitujen tietojen rinnalle, joten et koskaan työskentele tapahtumien tiivistetyn tai karsitun version pohjalta.
- Historiatietojen kyselyt: IBM QRadar antaa analyytikoille mahdollisuuden hakea tietoja kuukausien ajalta – hyödyllistä, kun hyökkääjä on liikkunut sivusuunnassa viikkojen ajan ennen hälytyksen laukeamista.
- Hyökkäyksen aikajanan rekonstruointi: Rakentaa tapahtumaketjun uudelleen järjestelmien välillä ja näyttää tarkalleen, milloin käyttöoikeus saatiin ja mitä muuttui.
- Jäljitys järjestelmien välillä: Yhdistää päätelaitteiden, verkkolaitteiden ja pilvityökuormien toiminnan yhdeksi tutkintaketjuksi.
8. Historiallisten tietojen säilytys
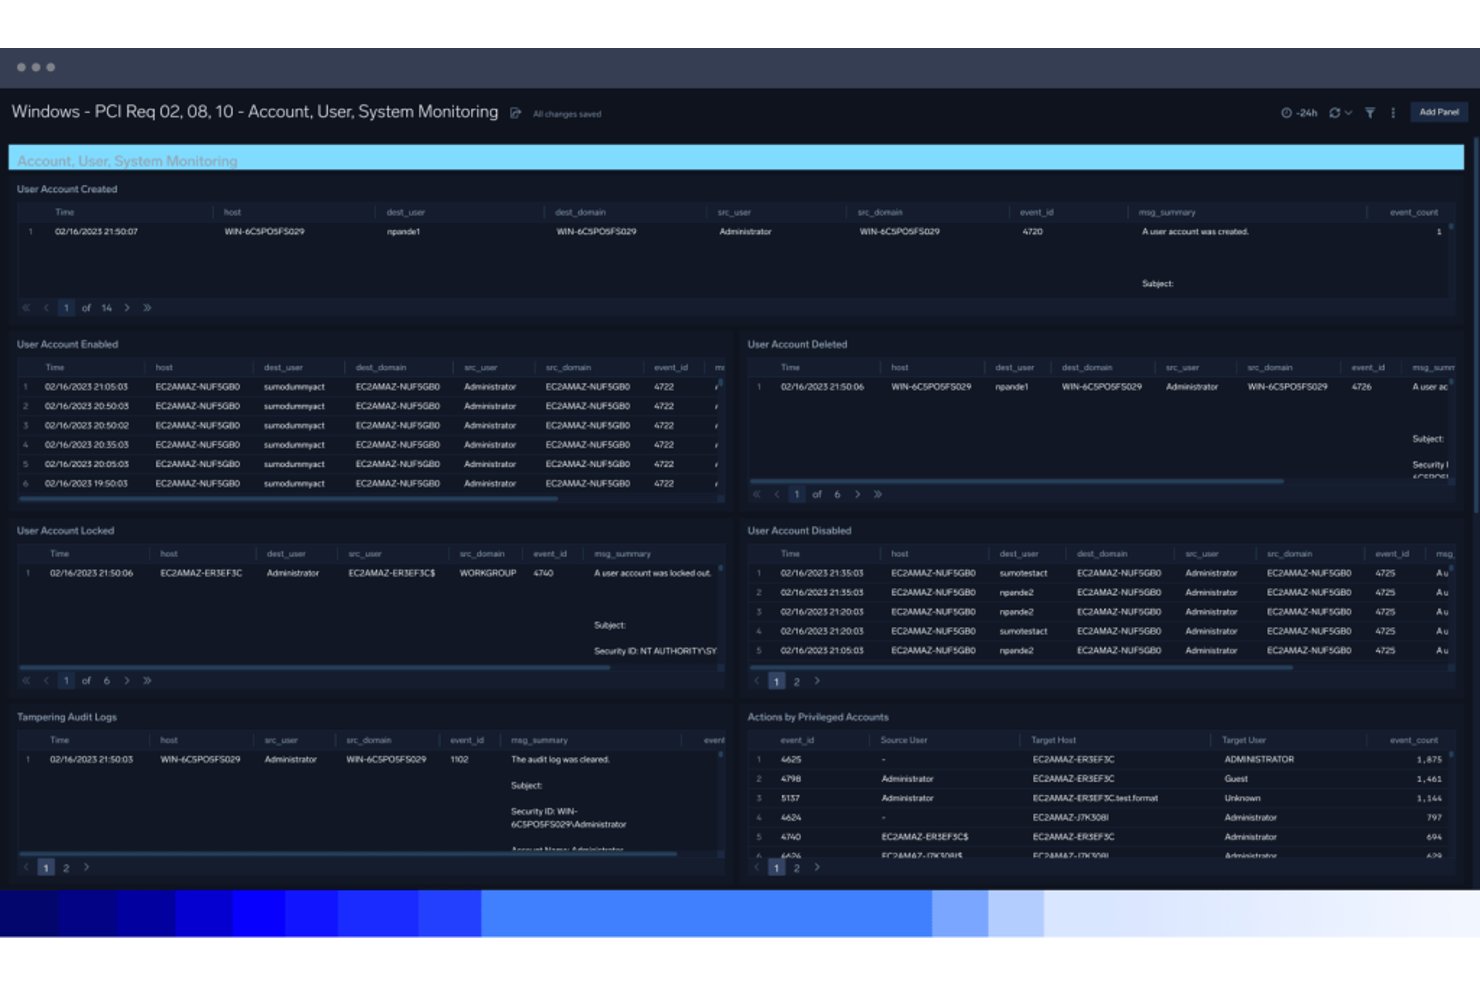
Historiallisten tietojen säilytys määrittää, kuinka pitkälle taaksepäin SIEM-järjestelmäsi voi hakea tietoja tutkiessaan tietoturvapoikkeamaa. Säilytysajat ja pääsy alkuperäisiin tapahtumatietueisiin vaihtelevat alustan ja määritysten mukaan.
Kokemukseni mukaan säilytyksen kattavuus erottaa hyödyllisen rikosteknisen tutkinnan umpikujasta. Hyökkääjät etenevät usein hitaasti — hälytyksen laukeamiseen voi kulua viikkoja. Kun näin tapahtuu, tarvitset koko lokihistorian rekonstruoidaksesi, mitä todella tapahtui. Ilman riittäviä säilytysikkunoita tutkit tapahtumia vain osittaisten todisteiden perusteella.
Tässä on, mitä historiallisten tietojen säilytys todella tarjoaa SIEM-järjestelmässä:
- Raakalokien säilytys: Säilyttää alkuperäiset tapahtumatietueet saatavilla rikosteknistä tarkastelua varten, jos alustan säilytysasetukset tukevat tätä.
- Määritettävät säilytysikkunat: IBM QRadar mahdollistaa eri säilytysaikojen määrittämisen tietolähteittäin, joten arvokkaat lokit säilyvät pidempään ilman, että tallennuskustannukset kasvavat kaikkialla.
- Pitkän aikavälin uhkien metsästys: Mahdollistaa kuukausien tietojen kyselyn, kun hyökkääjä on siirtynyt sivusuunnassa viikkojen ajan ennen minkään hälytyksen laukeamista.
- Sääntelyvaatimusten mukaisuus: Säilytyskäytännöt vastaavat vaatimustenmukaisuusvaatimuksia ja varmistavat, että oikeat lokit ovat saatavilla tarkastajien niitä pyytäessä.
9. Tietoturvan visualisointikoontinäytöt
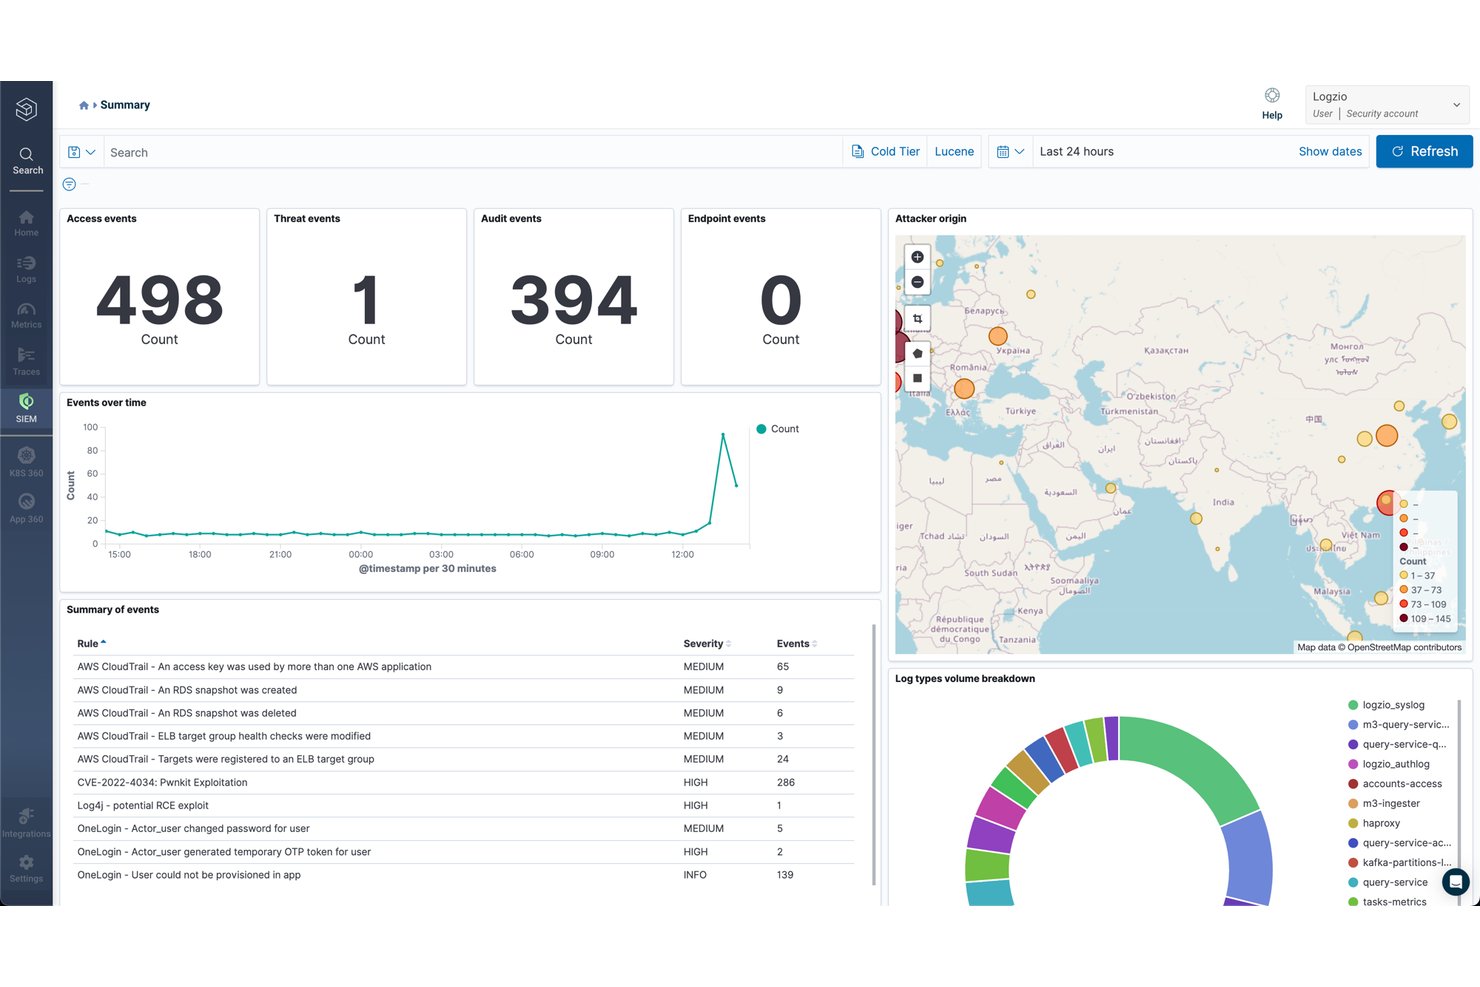
Tietoturvan visualisointikoontinäytöt tarjoavat reaaliaikaisen näkymän ympäristösi uhkatoimintaan ja kokoavat lokitiedot, hälytykset ja riskipisteet yhteen paikkaan.
Raakakyselyiden tulosten läpikäymisen sijaan näet tietoturvasi tilanteen yhdellä silmäyksellä. Kokemukseni mukaan tämä on tärkeintä aktiivisten poikkeamien aikana — silloin kun sinun on muodostettava tilannekuva nopeasti.
Microsoft Sentinelin kaltaisten alustojen avulla voit mukauttaa koontinäyttöjen asettelua tietolähteen tai hälytystyypin mukaan, joten näkymä vastaa sitä, miten tiimisi todella työskentelee. Tämä asiayhteys lyhentää aikaa, joka kuluu tutkimisen arvoisten asioiden havaitsemiseen.
Tässä on, mitä tietoturvan visualisointikoontinäytöt tuovat esiin SIEM-järjestelmässä:
- Reaaliaikaiset hälytysvirrat: Näyttää lauenneet hälytykset reaaliajassa, joten tiimisi näkee uudet uhat heti niiden ilmaantuessa — ilman manuaalista päivitystä.
- Riskipisteiden kehityksen seuranta: Näyttää, miten käyttäjien ja entiteettien riskipisteet muuttuvat ajan mittaan, mikä helpottaa hiljalleen riskialttiimmiksi muuttuvien tilien havaitsemista.
- Mukautettavat asettelut: Microsoft Sentinel mahdollistaa koontinäyttöpaneelien järjestämisen tietolähteen tai hälytystyypin mukaan, joten näkymä vastaa tiimisi todellista työnkulkua.
- Maantieteellinen kartoitus: Sijoittaa kirjautumis- ja käyttöoikeustapahtumat kartalle sijainnin mukaan ja tuo mahdottomat matkaskenaariot esiin yhdellä silmäyksellä.
More Articles
10. Hälytysten ja ilmoitusten hallinta
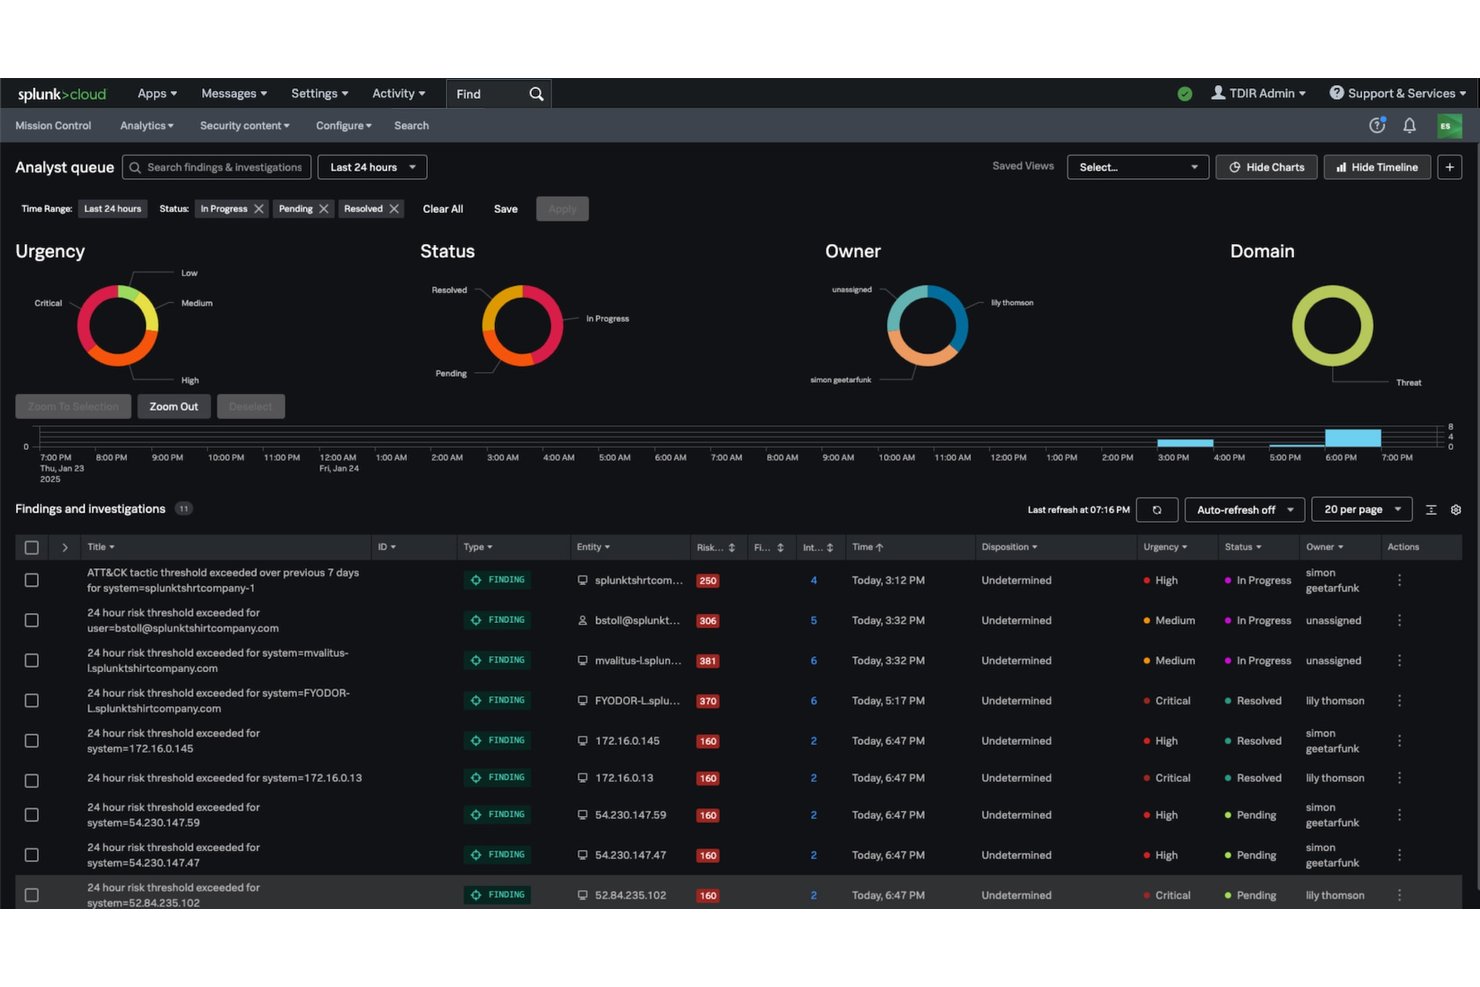
Hälytysten ja ilmoitusten hallinta ohjaa, miten SIEM-järjestelmäsi tuo uhat oikeiden henkilöiden tietoon oikeiden kanavien kautta oikeaan aikaan. Hälytykset luodaan, kun kerätyt lokitiedot vastaavat ennalta määritettyjä sääntöjä tai poikkeamakynnyksiä, minkä jälkeen ne ohjataan analyytikoille sähköpostitse, tekstiviestillä tai ServiceNow'n kaltaisten integroitujen tikettijärjestelmien kautta.
Kokemukseni mukaan hälytysten määritysten laatu on tärkeämpää kuin niiden määrä. IBM QRadarin kaltaisten alustojen avulla voit säätää hälytysten vakavuutta ja reititystä lähdetyypin mukaan, mikä pitää ensisijaisen tärkeät uhat näkyvillä sen sijaan, että ne hautautuisivat kohinan alle.
Tässä on, miltä hälytysten ja ilmoitusten hallinta näyttää SIEM-järjestelmässä:
- Kynnykseen perustuva laukaisu: Laukaisee hälytykset, kun lokitiedot vastaavat sääntöä tai poikkeamakynnystä — manuaalista seurantaa ei tarvita.
- Monikanavainen reititys: Toimittaa hälytykset sähköpostitse, tekstiviestillä tai ServiceNow'n kaltaisiin tikettijärjestelmiin, jotta oikea analyytikko näkee oikean hälytyksen.
- Vakavuuden säätäminen: IBM QRadar mahdollistaa hälytysten painottamisen lähdetyypin mukaan, mikä pitää kriittiset uhat näkyvillä sen sijaan, että ne katoaisivat matalan prioriteetin kohinaan.
- Eskalointisäännöt: Määrittää kuittaamattomat hälytykset automaattisesti uudelleen tietyn ajan kuluttua, jotta mikään ei jää valvomattomaan jonoon.
SIEM-työkalujen 10 kärkeä
Tässä ovat parhaat SIEM-työkalusuosikkimme, jotka auttavat sinua haussasi:
Mitä seuraavaksi: SIEM-ratkaisusi ottaminen käyttöön
Kun olet tunnistanut ympäristösi kannalta tärkeät SIEM-ominaisuudet, seuraava vaihe on päättää, miten tiimisi toimii näiden hälytysten perusteella. Tutustu parhaisiin SOAR-alustoihimme vertaillaksesi tietoturvan automaatiotyökaluja, jotka voivat täydentää SIEM-kokoonpanoasi ja tehostaa häiriötilanteisiin reagointia.