

El software de gestión de información y eventos de seguridad (SIEM) ayuda a los equipos del centro de operaciones de seguridad (SOC) a recopilar datos de seguridad, detectar amenazas e investigar actividades sospechosas.
Las herramientas de SIEM adecuadas no se limitan a recopilar registros: convierten los datos de eventos sin procesar en una imagen clara de lo que ocurre en todo el entorno. Funciones como la correlación de eventos en tiempo real y la gestión de alertas y notificaciones son las que diferencian una herramienta que te ayuda a actuar de otra que te sepulta bajo el ruido.
Si tu equipo de SOC dedica más tiempo a clasificar alertas que a investigar amenazas, el problema suele estar en las herramientas. En este artículo se desglosan las funciones más importantes, para que puedas evaluar qué falta en tu configuración actual y qué debes priorizar a continuación.
10 funciones esenciales de SIEM que todo equipo de SOC necesita
Estas funciones muestran cómo las plataformas SIEM recopilan y conectan datos de seguridad, ponen de relieve la actividad relevante y respaldan la investigación, la elaboración de informes y la respuesta:
1. Ingesta y normalización de datos de registro
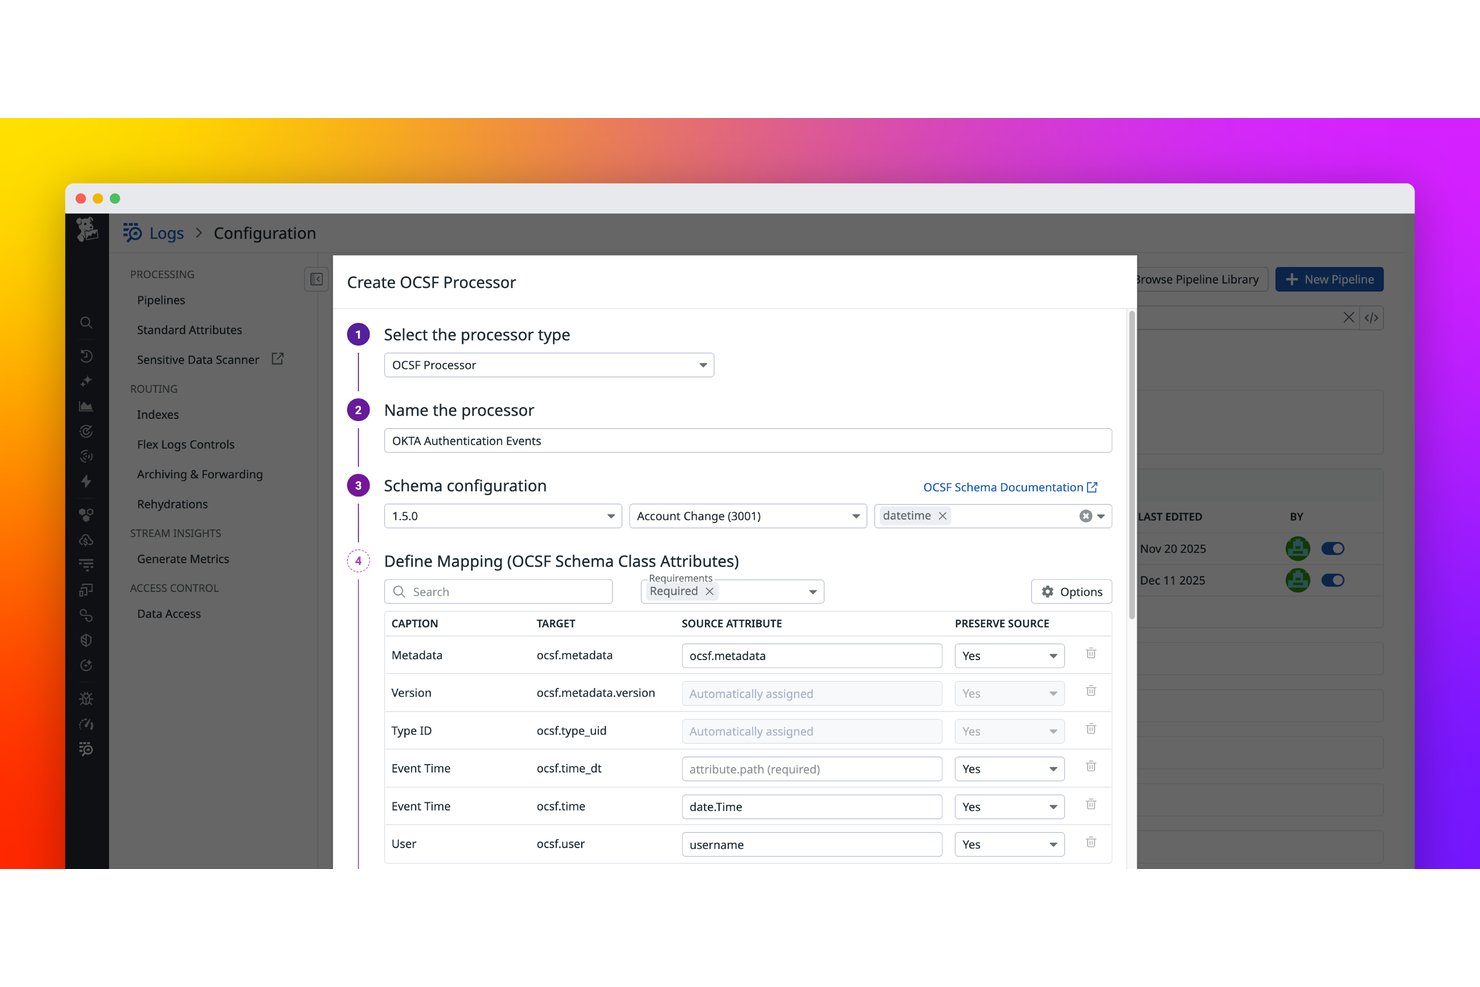
La ingesta y normalización de datos de registro es la base de la que depende cualquier otra función de SIEM. La plataforma incorpora datos de eventos sin procesar de firewalls, endpoints, servicios en la nube y aplicaciones, y después los convierte a un formato coherente con el que los analistas pueden trabajar.
Según mi experiencia, aquí es donde las herramientas SIEM demuestran su valor o se vienen abajo. Si tus datos están incompletos o tienen un formato incoherente, las reglas de correlación pasan cosas por alto. Una buena normalización hace que los registros de un endpoint de Windows y de un depósito de almacenamiento en la nube utilicen el mismo lenguaje dentro de la plataforma.
Esto es lo que realmente gestionan una buena ingesta y normalización de registros:
- Cobertura de fuentes: Recopila datos de diversas fuentes —registros de eventos de Windows, registros del sistema de firewalls Palo Alto, AWS CloudTrail y aplicaciones SaaS— sin tener que realizar manualmente el análisis de cada una.
- Asignación de esquemas: Traduce los nombres de campos específicos de cada proveedor a un esquema unificado, de modo que "src_ip" y "source_address" signifiquen lo mismo en tus consultas.
- Enriquecimiento de datos: Añade contexto como la geolocalización o las etiquetas de activos durante la ingesta, antes de que los registros lleguen al motor de correlación.
- Gestión del volumen: Plataformas como Splunk y Microsoft Sentinel utilizan funciones de ingesta e indexación de datos para gestionar grandes volúmenes de registros.
2. Correlación de eventos en tiempo real
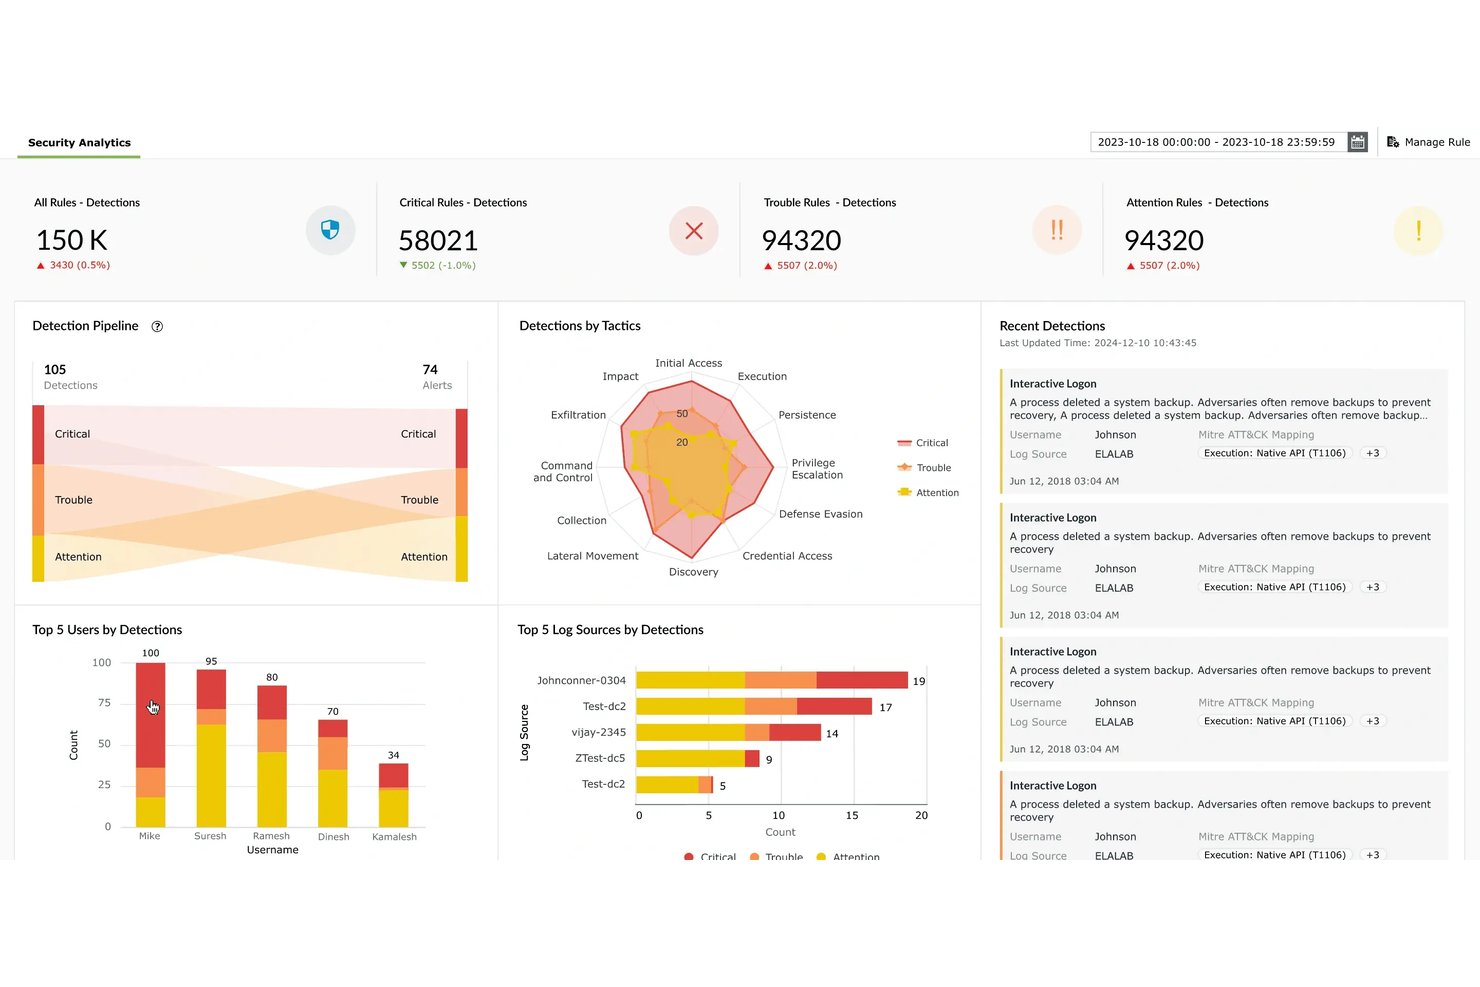
La correlación de eventos en tiempo real refuerza la detección de amenazas al conectar la actividad de varias fuentes de registros para identificar patrones sospechosos.
Por ejemplo, un SIEM puede vincular varios inicios de sesión fallidos, un inicio de sesión correcto y un cambio de privilegios inesperado en una secuencia que los analistas pueden investigar, en lugar de tratar cada evento como una alerta aislada.
Según mi experiencia, aquí es donde las plataformas SIEM ahorran más tiempo a los analistas. Sin correlación, persigues ruido. Con ella, observas una cadena de eventos con contexto real.
Plataformas como Microsoft Sentinel utilizan reglas de correlación integradas y aprendizaje automático para poner de manifiesto estos patrones antes de que se conviertan en algo grave.
Esto es lo que hace realmente la correlación de eventos en tiempo real dentro de la plataforma:
- Detección basada en reglas: La lógica predefinida señala patrones de ataque conocidos —como tres inicios de sesión fallidos seguidos de uno correcto— sin intervención del analista.
- Coincidencia entre fuentes: Correlaciona eventos de distintos sistemas, de modo que una consulta DNS sospechosa y una transferencia de datos saliente aparecen como un único incidente, no como dos.
- Líneas base de comportamiento: Herramientas como Microsoft Sentinel e IBM QRadar comparan la actividad actual con los patrones históricos normales para detectar anomalías que las reglas por sí solas pasarían por alto.
- Agrupación de incidentes: Las alertas relacionadas se combinan en un único caso, de modo que los analistas trabajan en una sola investigación en lugar de ocuparse de docenas de eventos desconectados.
Have an account? Log In
3. Integración de inteligencia sobre amenazas
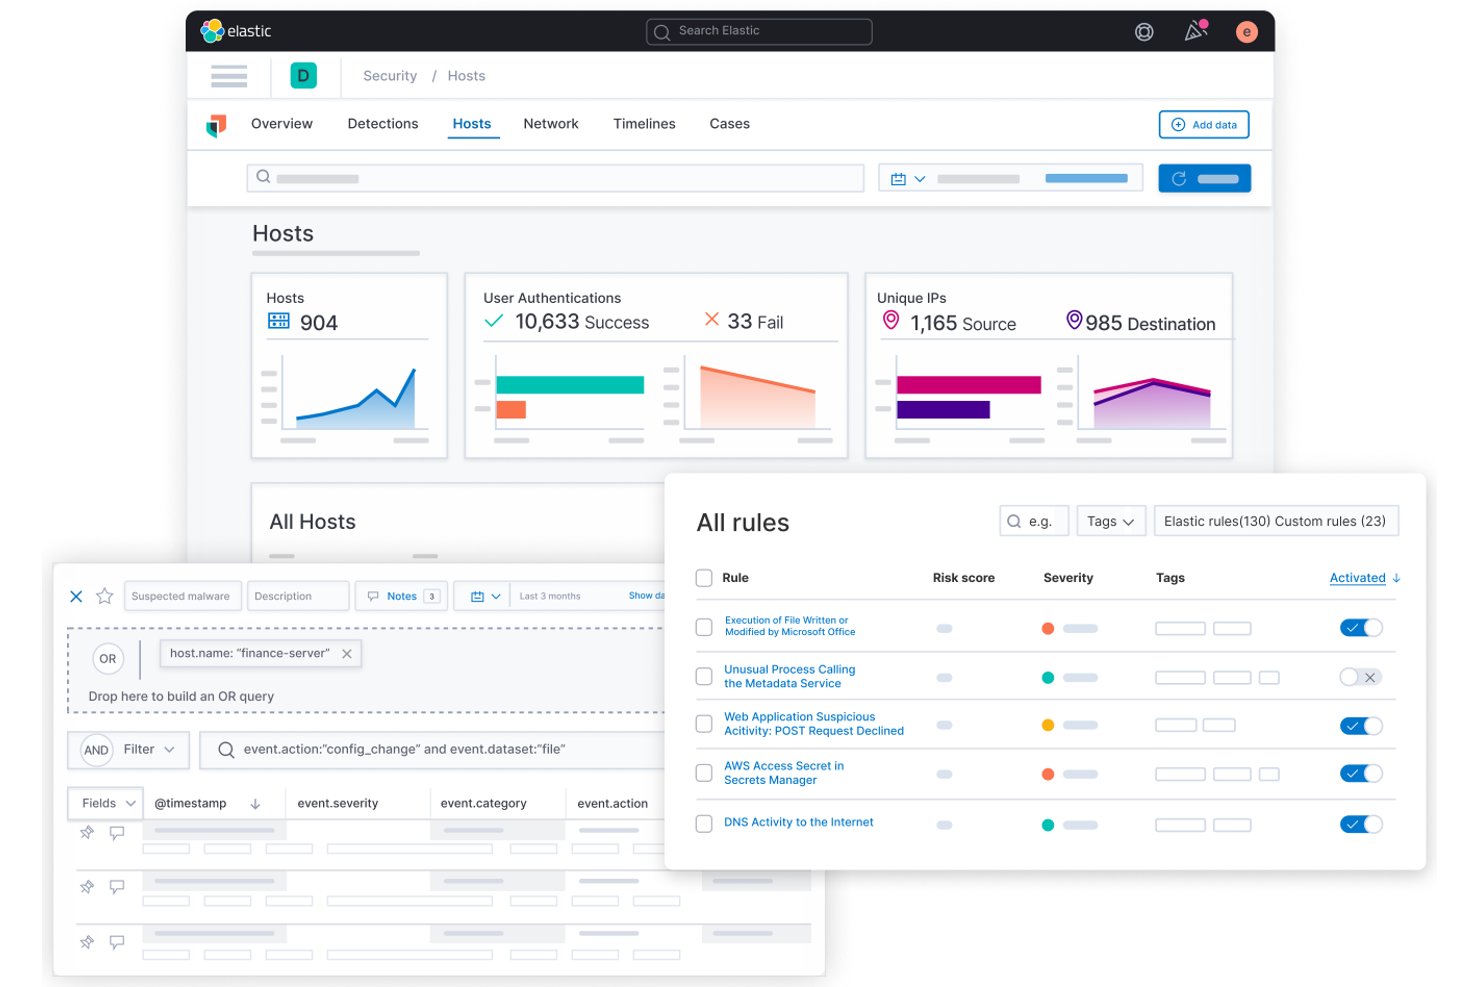
La integración de inteligencia sobre amenazas conecta tu SIEM con fuentes externas —como direcciones IP, dominios y hashes de archivos maliciosos conocidos— para que la plataforma pueda marcar automáticamente la actividad que coincide con indicadores de amenazas confirmados.
Según mi experiencia, esto convierte una herramienta reactiva en una proactiva. En lugar de esperar a que aparezca una alerta para investigar, tu SIEM muestra coincidencias con datos de amenazas activos en el momento en que llegan a tus registros.
Plataformas como IBM QRadar y Microsoft Sentinel admiten integraciones nativas con fuentes de datos, lo que reduce el trabajo de búsqueda manual que ralentiza a los analistas durante las investigaciones activas.
Así es como funciona la integración de inteligencia sobre amenazas dentro de un SIEM:
- Ingesta de fuentes: Incorpora automáticamente fuentes STIX/TAXII, fuentes comerciales como Recorded Future o listas de código abierto como AlienVault OTX.
- Coincidencia de IOC: Compara los registros incorporados con direcciones IP, dominios y hashes de archivos maliciosos conocidos en tiempo real, y marca las coincidencias a medida que aparecen.
- Enriquecimiento del contexto: Añade perfiles de actores de amenazas y datos de campañas a las alertas, para que los analistas sepan a qué se enfrentan antes de comenzar a investigar.
- Puntuación de confianza: Clasifica las coincidencias de IOC según su fiabilidad, para que los indicadores de baja fidelidad no oculten las detecciones prioritarias.
4. Análisis del comportamiento de usuarios y entidades
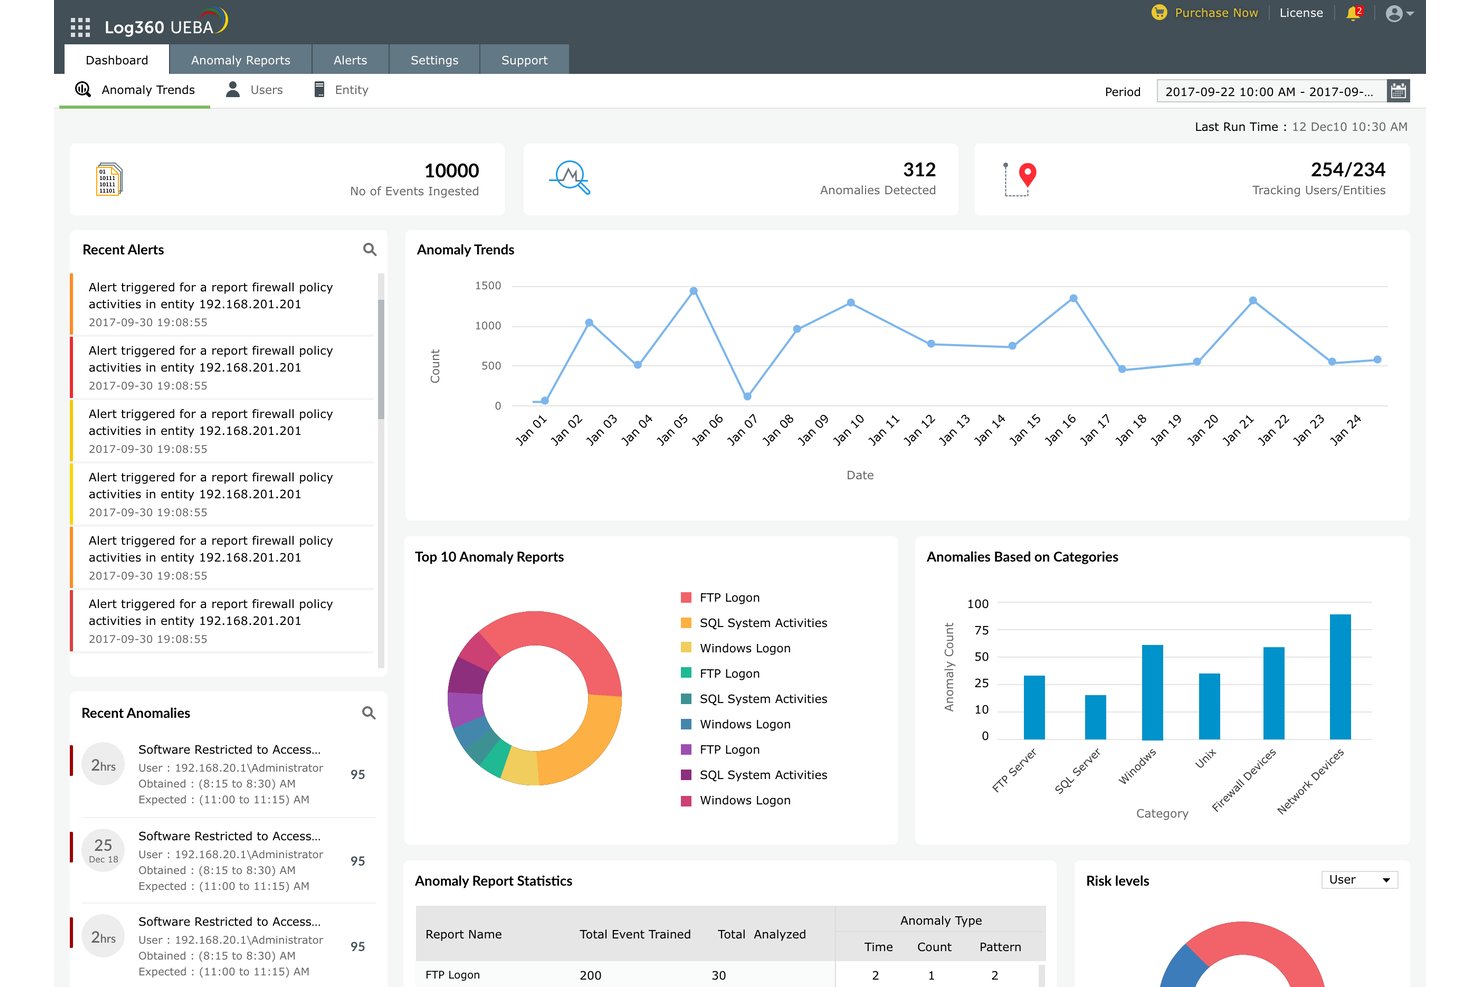
El análisis del comportamiento de usuarios y entidades (UEBA) detecta amenazas creando una línea base de la actividad normal de cada usuario y dispositivo, y luego marca las desviaciones respecto a ese patrón.
Según mi experiencia, UEBA detecta lo que la detección basada en reglas pasa por alto: por ejemplo, que un desarrollador acceda de repente a archivos de Recursos Humanos a las 2 de la madrugada o que una cuenta de servicio transfiera un volumen de datos inusual. Es especialmente útil para las amenazas internas, en las que ningún evento aislado parece sospechoso por sí mismo.
Plataformas como Microsoft Sentinel y Exabeam integran UEBA directamente en el flujo de trabajo de investigación, de modo que los analistas obtienen contexto sin tener que cambiar de herramienta.
Esto es lo que UEBA muestra realmente dentro de un SIEM:
- Detección de desviaciones respecto a la línea base: Marca los casos en los que el comportamiento cambia respecto a una norma establecida, como cuando un usuario del área financiera consulta de repente la base de datos del inventario de endpoints.
- Puntuación de riesgo: Asigna una puntuación de riesgo acumulada a usuarios y entidades a lo largo del tiempo, para que los analistas prioricen primero las cuentas de mayor riesgo.
- Visibilidad de las amenazas internas: Detecta amenazas progresivas que no generan ninguna alerta aislada de gravedad alta; la vista de línea temporal de Exabeam resulta especialmente útil en este caso.
- Contexto a nivel de entidad: Agrupa la actividad por dispositivo o cuenta de servicio, no solo por usuario, para que el comportamiento de una máquina comprometida no se pierda en la cola de alertas.
5. Orquestación de la respuesta a incidentes
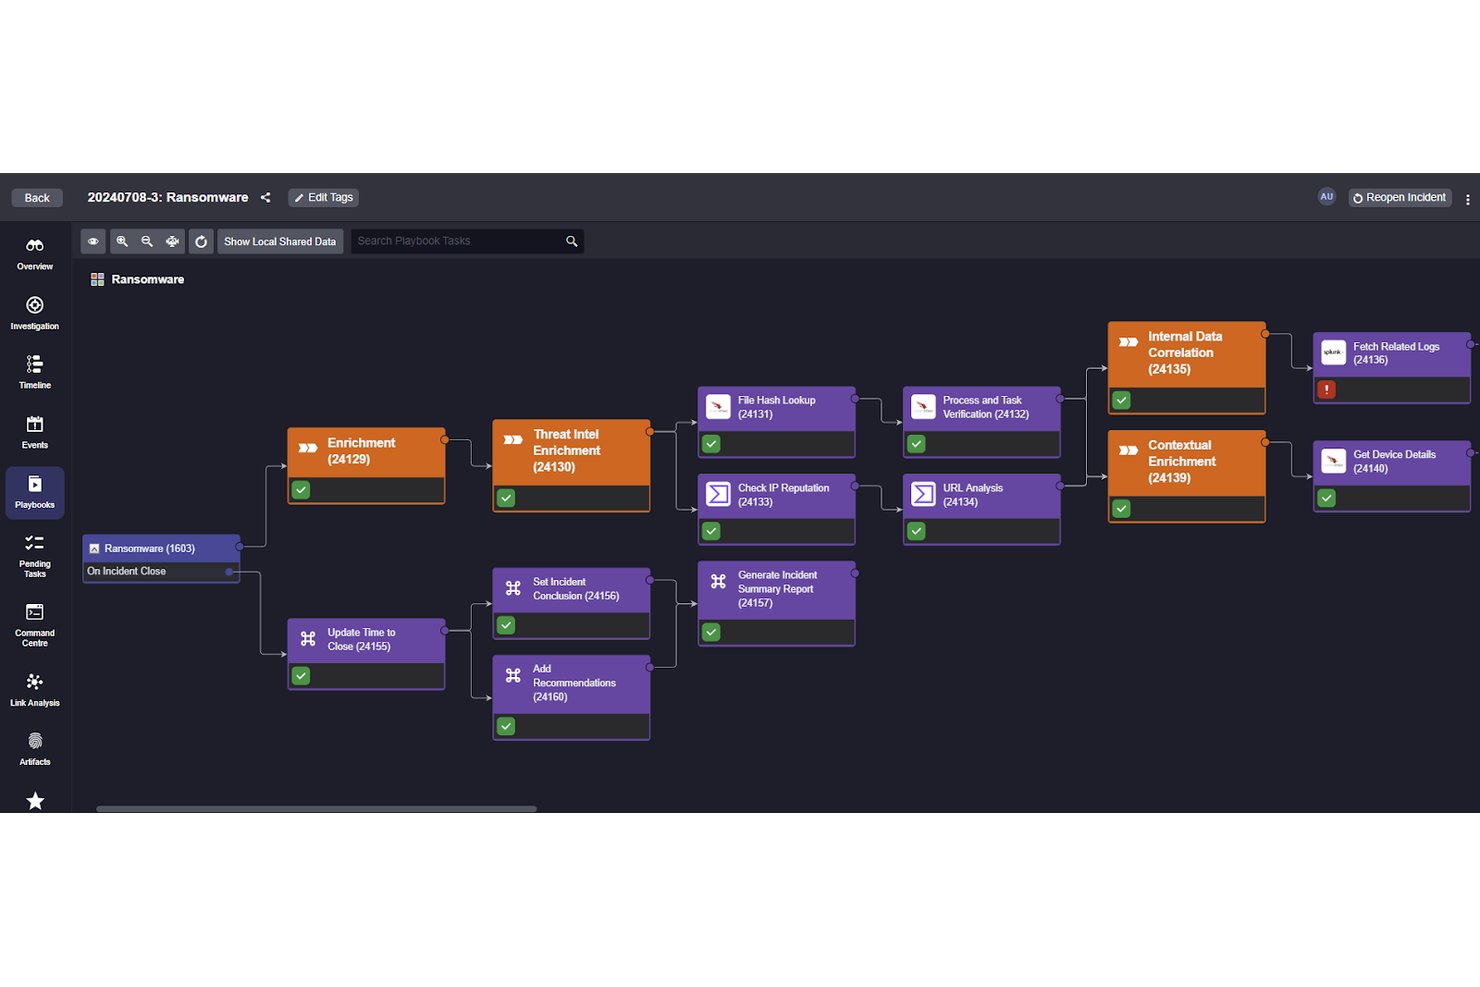
La orquestación de la respuesta a incidentes permite que tu SIEM active acciones de respuesta predefinidas en el momento en que se confirma una amenaza —aislar un endpoint comprometido, bloquear una IP o abrir un ticket— sin esperar a que actúe un analista.
Según mi experiencia, esto es lo que cierra la brecha entre la detección y la contención. Cuanto más rápido se contiene una amenaza, menos daño causa. Plataformas como Microsoft Sentinel conectan los manuales de respuesta directamente con las alertas, para que tu equipo trabaje en la investigación mientras la plataforma gestiona automáticamente los pasos iniciales de contención.
Esto es lo que gestiona la orquestación de la respuesta a incidentes dentro de un SIEM:
- Ejecución automatizada de manuales: Activa pasos de respuesta predefinidos —como aislar un punto de conexión o revocar una sesión de usuario— en el momento en que una alerta alcanza un umbral determinado, sin necesidad de intervención de un analista.
- Integración con herramientas de terceros: Microsoft Sentinel se conecta directamente con herramientas como ServiceNow y Microsoft Defender, por lo que las acciones de contención y la creación de tickets se realizan en el mismo flujo de trabajo.
- Bifurcación de lógica condicional: Los manuales se adaptan en función del contexto de la alerta y ejecutan acciones diferentes para un incidente de phishing que para un evento de movimiento lateral.
- Registro de la pista de auditoría: Cada acción automatizada se registra con una marca de tiempo, lo que permite auditar el proceso de respuesta.
6. Informes de cumplimiento
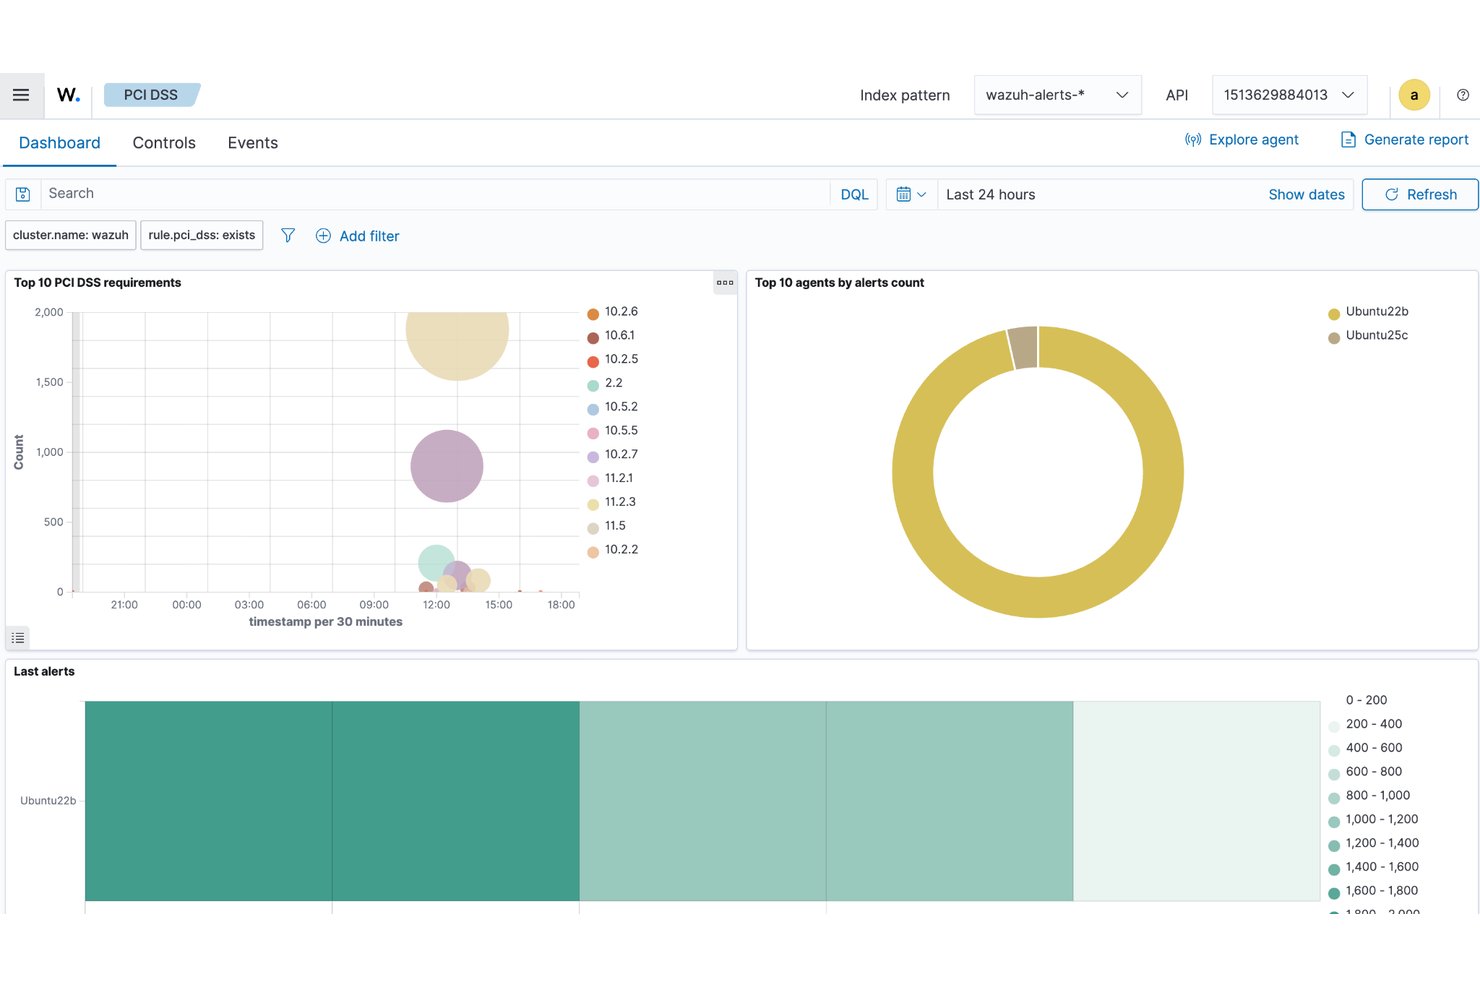
Los informes de cumplimiento permiten que su SIEM genere documentación preparada para auditorías directamente a partir de sus datos de registro, sin tener que rehacer los informes desde cero cada trimestre.
La mayoría de las plataformas asignan los eventos recopilados a marcos como PCI DSS, HIPAA o SOC 2 y, a continuación, muestran plantillas de informes prediseñadas vinculadas a esos requisitos.
Según mi experiencia, esto reduce el trabajo manual que suele recaer en los analistas antes de una auditoría. En lugar de extraer los registros a mano, se exporta un informe estructurado que el auditor puede utilizar realmente.
Esto es lo que ofrecen los informes de cumplimiento dentro de un SIEM:
- Asignación a marcos: Etiqueta automáticamente los eventos recopilados según los controles de PCI DSS, HIPAA o SOC 2, de modo que sus datos de registro se conectan directamente con los requisitos de auditoría.
- Plantillas de informes prediseñadas: Plataformas como Microsoft Sentinel e IBM QRadar incluyen informes listos para usar vinculados a marcos específicos, sin necesidad de aplicar formato manual antes de una auditoría.
- Envío programado de informes: Envía informes con una periodicidad recurrente, para que la documentación se mantenga actualizada sin la intervención de los analistas.
- Políticas de retención de registros: Aplica los periodos de retención exigidos por la normativa y conserva los datos adecuados disponibles cuando los auditores los solicitan.
7. Investigación forense
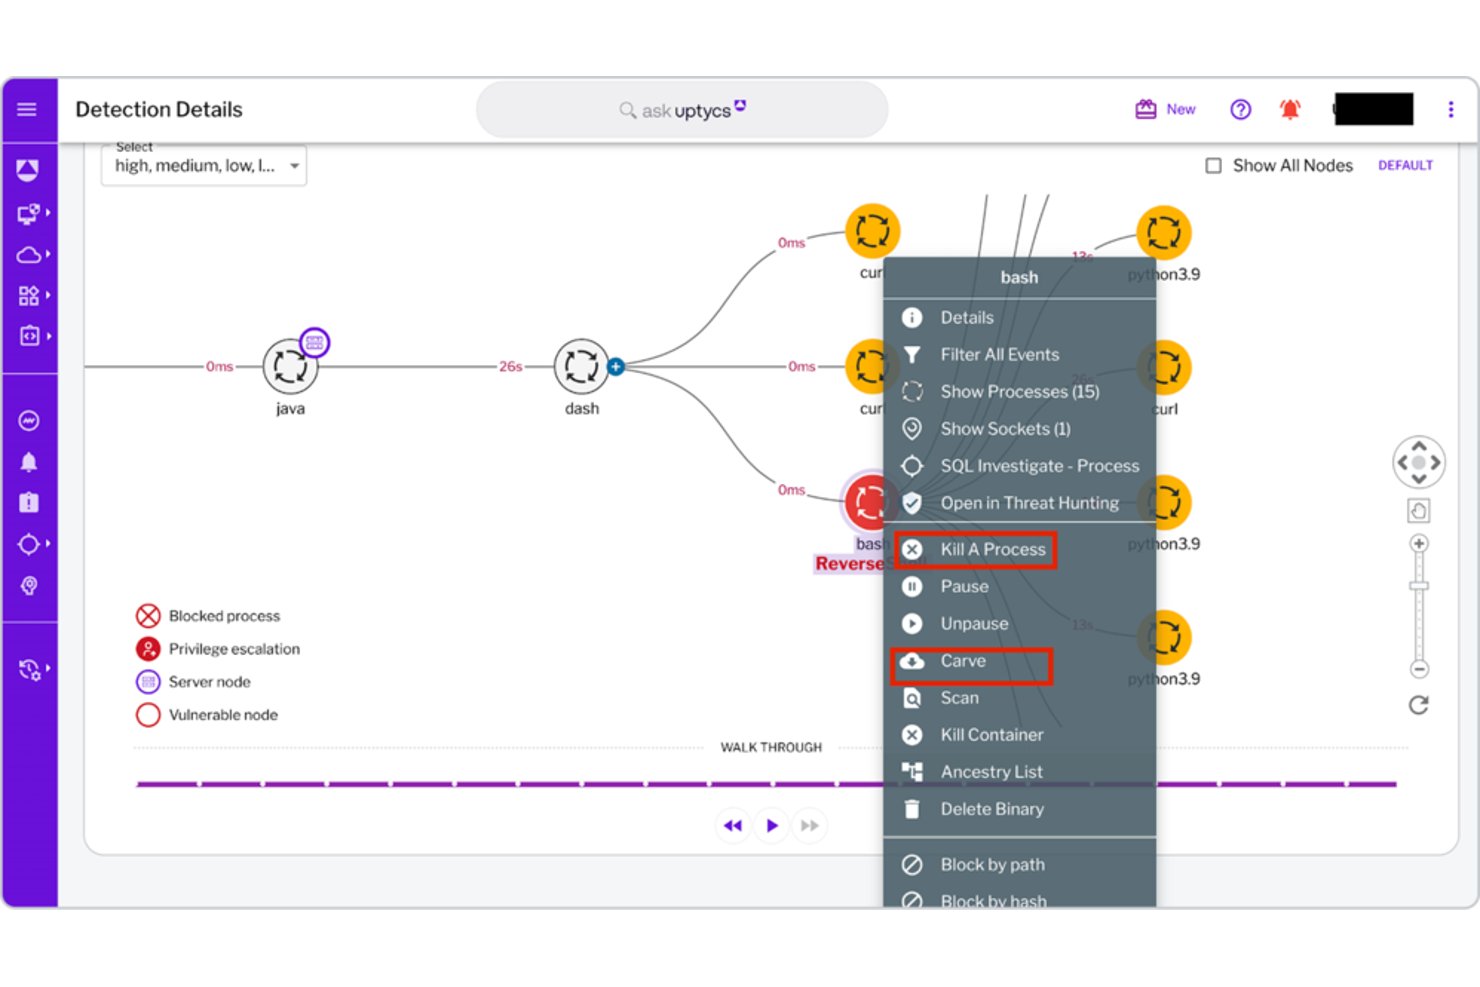
La investigación forense permite rastrear un incidente hacia atrás a través de los datos de registro y reconstruir exactamente qué ocurrió, cuándo y en qué sistemas.
La mayoría de las plataformas SIEM almacenan los datos de eventos sin procesar junto con los registros normalizados, de modo que puede profundizar en los registros originales sin perder detalles. Según mi experiencia, aquí es donde se distingue un incidente contenido de uno que sigue activo.
Plataformas como IBM QRadar permiten a los analistas consultar datos históricos durante largos periodos de retención, algo importante cuando un ataque se desarrolla durante semanas en lugar de horas.
Esto es lo que ofrece la investigación forense dentro de un SIEM:
- Acceso a registros sin procesar: Almacena los registros de eventos originales junto con los datos normalizados, para que nunca se trabaje con una versión comprimida o despojada de detalles sobre lo ocurrido.
- Consultas históricas: IBM QRadar permite a los analistas buscar en meses de datos, algo útil cuando un atacante pasó semanas desplazándose lateralmente antes de activar una alerta.
- Reconstrucción de la cronología del ataque: Reconstruye la secuencia de eventos en los distintos sistemas y muestra exactamente cuándo se produjo el acceso y qué cambió.
- Seguimiento entre sistemas: Conecta la actividad de los puntos de conexión, los dispositivos de red y las cargas de trabajo en la nube en una única línea de investigación.
8. Retención de datos históricos
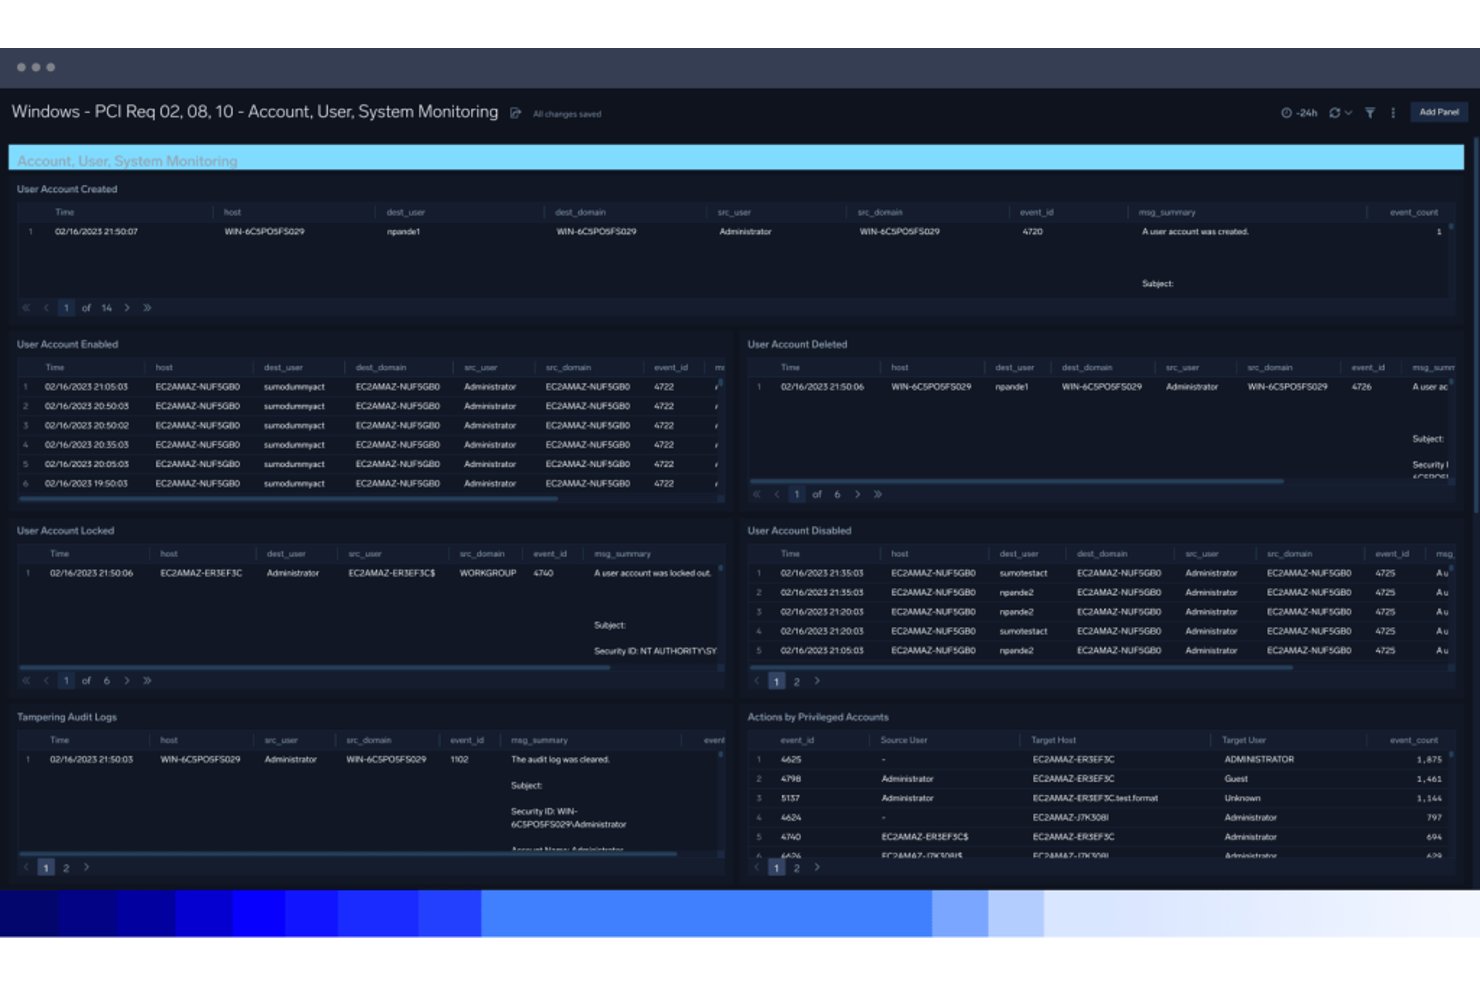
La retención de datos históricos determina hasta dónde puede buscar tu SIEM al investigar un incidente. Los periodos de retención y el acceso a los registros de eventos originales varían según la plataforma y la configuración.
Por mi experiencia, la profundidad de retención es lo que separa una investigación forense útil de un callejón sin salida. Los atacantes suelen actuar lentamente: pueden pasar semanas antes de que se active una alerta. Cuando eso ocurre, necesitas un historial completo de registros para reconstruir lo que sucedió realmente. Sin ventanas de retención adecuadas, investigas con pruebas parciales.
Esto es lo que la retención de datos históricos te proporciona realmente dentro de un SIEM:
- Conservación de registros sin procesar: Mantiene disponibles los registros de eventos originales para su revisión forense cuando la configuración de retención de la plataforma lo permite.
- Ventanas de retención configurables: IBM QRadar permite establecer distintos periodos de retención por fuente de datos, de modo que los registros de mayor valor se conserven durante más tiempo sin aumentar los costes de almacenamiento en general.
- Búsqueda de amenazas a largo plazo: Permite a los analistas consultar meses de datos cuando un atacante pasó semanas desplazándose lateralmente antes de que se activara una alerta.
- Alineación normativa: Las políticas de retención se adaptan a los requisitos de cumplimiento, manteniendo disponibles los registros adecuados cuando los auditores los solicitan.
9. Paneles de visualización de seguridad
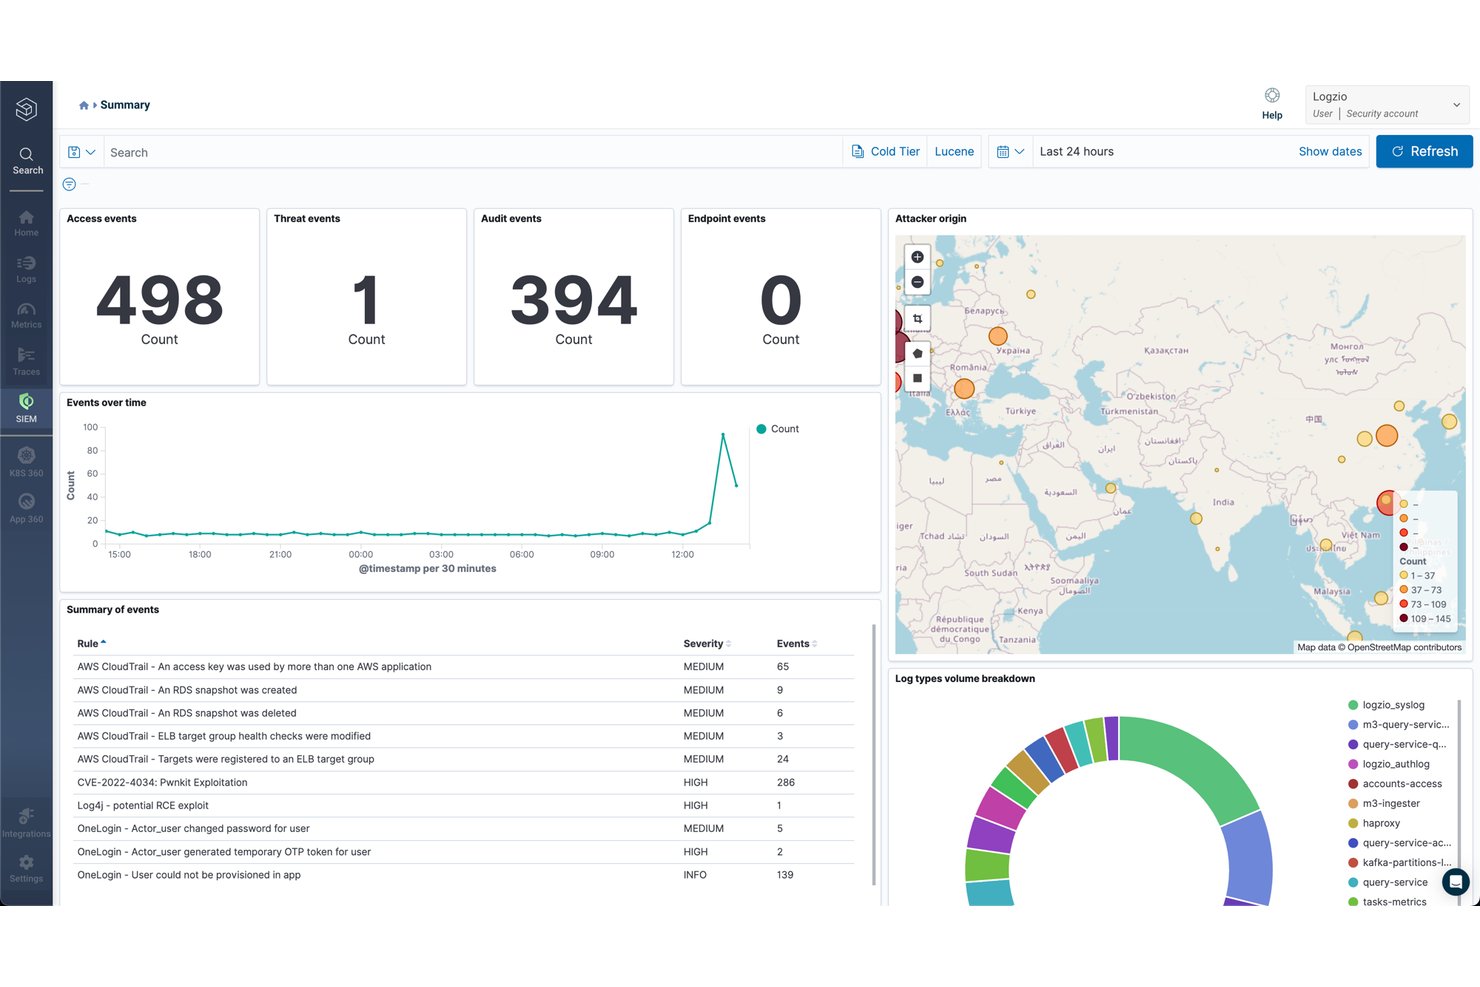
Los paneles de visualización de seguridad te ofrecen una vista en directo de la actividad de amenazas de tu entorno, reuniendo en un solo lugar los datos de registros, las alertas y las puntuaciones de riesgo.
En lugar de revisar los resultados de consultas sin procesar, puedes consultar el estado de seguridad de un vistazo. Por mi experiencia, esto es especialmente importante durante los incidentes activos, cuando necesitas orientarte rápidamente.
Plataformas como Microsoft Sentinel permiten personalizar la disposición de los paneles por fuente de datos o tipo de alerta, para que la vista se ajuste a la forma en que trabaja realmente tu equipo. Ese contexto reduce el tiempo necesario para detectar qué merece la pena investigar.
Esto es lo que muestran los paneles de visualización de seguridad dentro de un SIEM:
- Fuentes de alertas en directo: Muestran las alertas activadas en tiempo real, para que tu equipo vea las nuevas amenazas en el momento en que aparecen, no después de una actualización manual.
- Tendencias de las puntuaciones de riesgo: Muestran cómo cambian con el tiempo las puntuaciones de riesgo de usuarios y entidades, lo que facilita detectar cuentas cuyo riesgo aumenta discretamente.
- Diseños personalizables: Microsoft Sentinel permite organizar los paneles del cuadro de mando por fuente de datos o tipo de alerta, para que la vista se ajuste al flujo de trabajo real de tu equipo.
- Mapas de geolocalización: Representan los eventos de inicio de sesión y acceso por ubicación, señalando de un vistazo los casos de desplazamiento imposible.
More Articles
10. Gestión de alertas y notificaciones
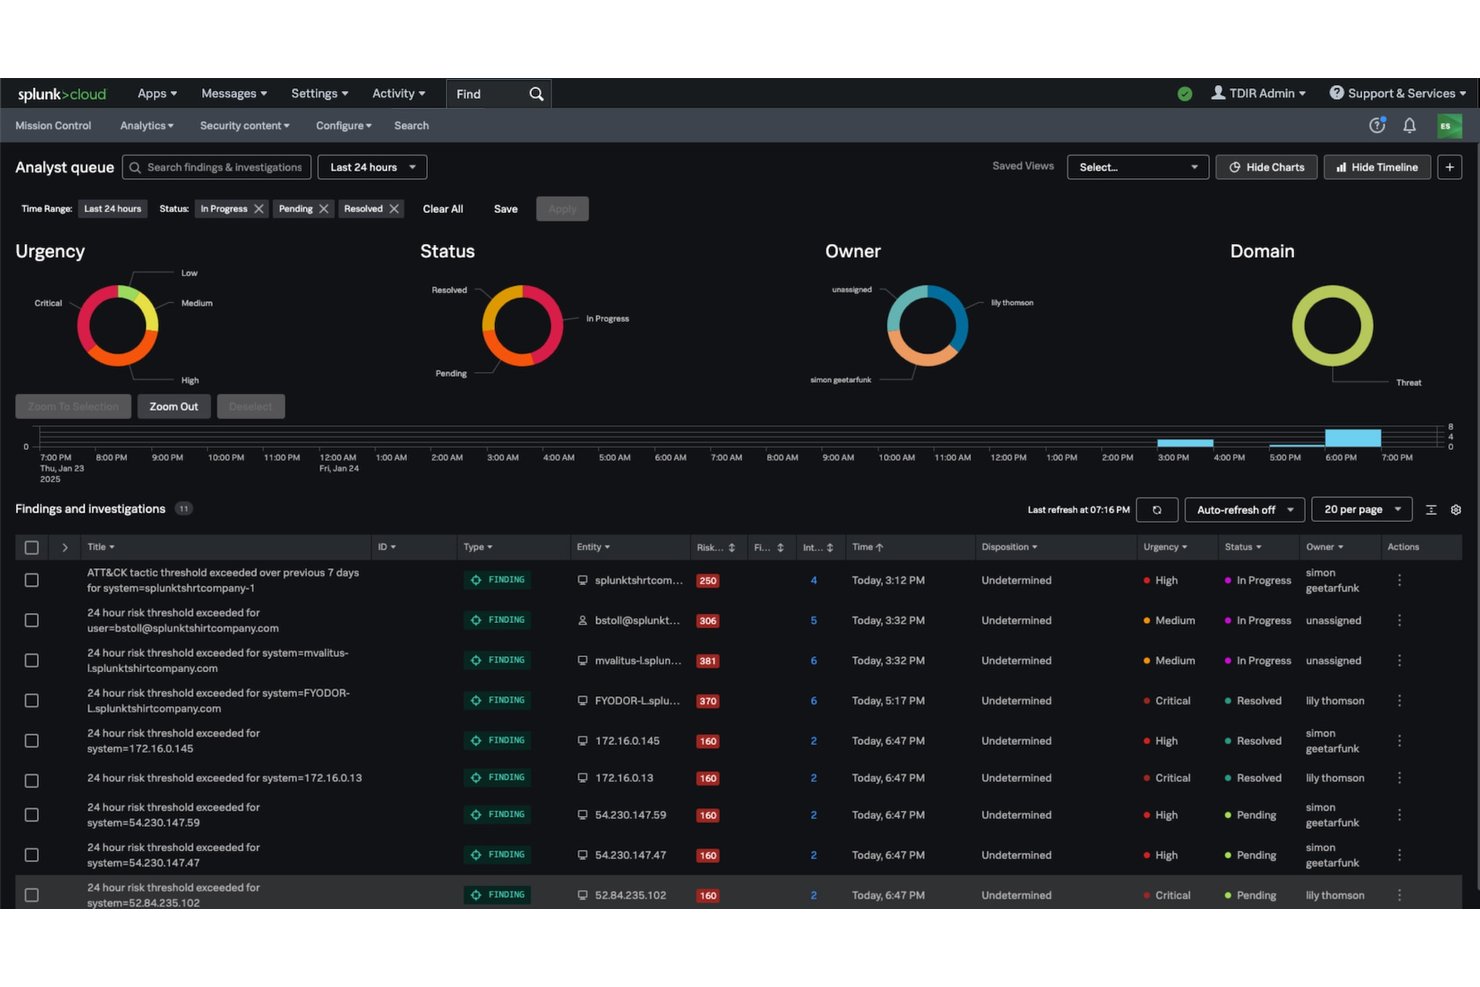
La gestión de alertas y notificaciones controla cómo tu SIEM muestra las amenazas a las personas adecuadas, a través de los canales correctos y en el momento oportuno. Las alertas se generan cuando los datos de registros recopilados coinciden con reglas predefinidas o umbrales de anomalías y, posteriormente, se envían a los analistas mediante correo electrónico, SMS o sistemas integrados de gestión de tickets como ServiceNow.
Por mi experiencia, la calidad de la configuración de las alertas importa más que su volumen. Plataformas como IBM QRadar permiten ajustar la gravedad y el enrutamiento de las alertas por tipo de fuente, lo que mantiene visibles las amenazas de alta prioridad en lugar de enterrarlas bajo el ruido.
Esto es lo que ofrece la gestión de alertas y notificaciones dentro de un SIEM:
- Activación basada en umbrales: Activa alertas cuando los datos de registros coinciden con una regla o un umbral de anomalía, sin necesidad de supervisión manual.
- Enrutamiento multicanal: Envía alertas por correo electrónico, SMS o sistemas de gestión de tickets como ServiceNow, para que el analista adecuado vea la alerta correspondiente.
- Ajuste de la gravedad: IBM QRadar permite ponderar las alertas por tipo de fuente, manteniendo visibles las amenazas críticas en lugar de perderlas entre el ruido de baja prioridad.
- Reglas de escalado: Reasigna automáticamente las alertas no confirmadas después de un tiempo establecido, para que nada quede bloqueado en una cola sin supervisión.
Las 10 mejores herramientas SIEM
Estas son nuestras principales recomendaciones de las mejores herramientas SIEM para ayudarte en tu búsqueda:
Lo que viene después: poner tu SIEM a trabajar
Una vez que hayas identificado las funciones del SIEM que son importantes para tu entorno, el siguiente paso es decidir cómo actuará tu equipo ante esas alertas. Explora nuestras mejores plataformas SOAR para comparar herramientas de automatización de la seguridad que pueden complementar tu configuración de SIEM y agilizar la respuesta a incidentes.

