

10 Wege, wie PowerDMARC DMARC-Konformität auf Unternehmensebene und Domänenschutz gewährleistet

Die E-Mail-Authentifizierung sollte nicht jede Woche stundenlange manuelle Arbeit erfordern.
Wenn Sicherheitsteams auf Roh-XML-Protokolle und regelmäßige manuelle Prüfungen angewiesen sind, können Probleme mit Domains leicht tagelang unbemerkt bleiben. Und im Unternehmensmaßstab bleibt dieses Problem nicht klein. Dutzende oder Hunderte von Domains, mehrere Geschäftsbereiche, eine sich ständig verändernde Versandstruktur und ein Compliance-Team, das nach Dokumentationen fragt, für deren manuelle Zusammenstellung Ihnen die Zeit fehlt.
PowerDMARC verlagert die E-Mail-Sicherheit von reaktiven Prüfungen hin zu Echtzeitkontrolle. Die Lösung automatisiert die Protokollüberwachung, wandelt komplexe Berichte in übersichtliche visuelle Einblicke um und schützt Ihre Domains ohne hohen Verwaltungsaufwand. Gleichzeitig bietet sie Sicherheits-, IT- und Compliance-Teams die Skalierbarkeit, Governance und Integrationen, die eine Unternehmensumgebung tatsächlich erfordert.
 verlagert die E-Mail-Sicherheit von reaktiven Prüfungen hin zu Echtzeitkontrolle. Die Lösung automatisiert die Protokollüberwachung, wandelt komplexe Berichte in übersichtliche visuelle Einblicke um und schützt Ihre Domains ohne hohen Verwaltungsaufwand. Gleichzeitig bietet sie Sicherheits-, IT- und Compliance-Teams die Skalierbarkeit, Governance und Integrationen, die eine Unternehmensumgebung tatsächlich erfordert.
So vereinfacht PowerDMARC die tägliche E-Mail-Authentifizierung und den Schutz von Domains im Unternehmensmaßstab.
1. Unternehmensmaßstab & Domainverwaltung
Die meisten DMARC-Plattformen geraten an ihre Grenzen, sobald Sie mehr als eine Handvoll Domains verwalten. PowerDMARC basiert auf der gegenteiligen Annahme: dass Sie Dutzende, Hunderte oder Tausende verwalten.
- Unbegrenzte Plattformbenutzer, unbegrenzte Domains, unbegrenzt viele inaktive Domains, unbegrenzt viele automatisch erkannte Subdomains und unbegrenzt viele Domaingruppen sowie benutzerdefinierte E-Mail-Volumenlimits, die an Ihr tatsächliches Versandprofil angepasst werden können.
- Massenhinzufügen von Domains, sodass die Aufnahme einer neu erworbenen Tochtergesellschaft oder eines neuen Geschäftsbereichs nicht bedeutet, Domains einzeln hinzufügen zu müssen.
- Die automatische Subdomain-Erkennung und die Identifizierung von E-Mail-Absendern machen eine Versandinfrastruktur sichtbar, die Sie nicht manuell konfiguriert haben. Das ist besonders wichtig, wenn das Marketing eine neue Subdomain einrichtet, ohne die Sicherheit einzubeziehen.
- Die Echtzeitprüfung des Domainzustands, die Zeitachse des Domain-Sicherheitswerts und die DNS-Zeitachse der Domain bieten eine fortlaufende Übersicht über den Sicherheitsstatus jeder Domain und nicht nur eine Momentaufnahme.
- Die DNS-Veröffentlichung mit einem Klick setzt Datensatzänderungen live, ohne dass Sie manuell über die Konsole Ihres DNS-Anbieters gehen müssen.
Für ein Unternehmen, das ein Portfolio statt nur einer einzelnen Domain verwaltet, ist dies der Unterschied zwischen einer Plattform, die mit Ihnen wächst, und einer, der Sie innerhalb eines Jahres entwachsen sind.
2. Umfassende Verwaltung der E-Mail-Authentifizierung
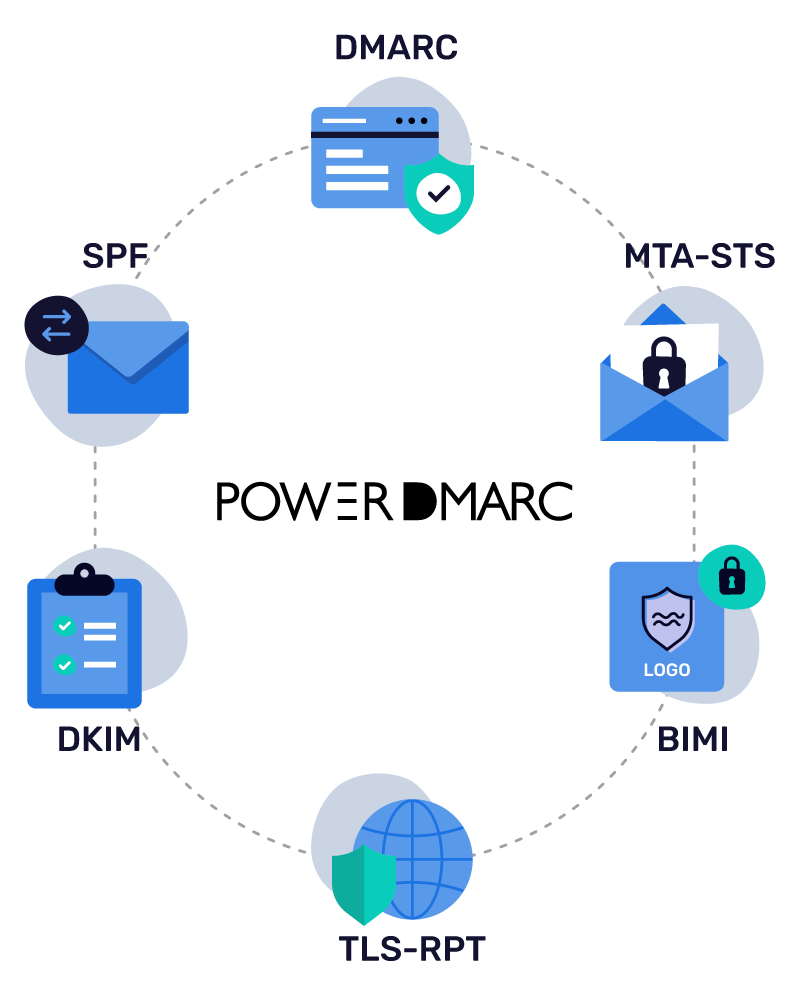
DMARC, SPF, DKIM, BIMI, MTA-STS und TLS-RPT sind sechs separate Protokolle mit jeweils eigenen Syntaxregeln. PowerDMARC zentralisiert sie alle, anstatt Sie dazu zu zwingen, verschiedene Einzeltools miteinander zu verbinden.
Gehostete Protokollverwaltung
- Gehostetes DMARC & DKIM: Hosten, aktualisieren und erzwingen Sie E-Mail-Authentifizierungsrichtlinien (bis zu p=reject) und rotieren Sie kryptografische Schlüssel über ein zentrales Dashboard, ohne manuelle DNS-Änderungen oder Verzögerungen bei der Verbreitung.
- Gehostetes SPF (PowerSPF): Überwinden Sie automatisch das strikte Limit von 10 DNS-Abfragen, indem SPF-Datensätze auf ein einziges Include komprimiert und Absender-IP-Adressen über Makros dynamisch aktualisiert werden.
- Gehostetes MTA-STS & TLS-RPT: Erzwingen Sie die TLS-Verschlüsselung während der Übertragung, um MITM-Angriffe zu verhindern, automatisieren Sie die Zertifikatsverwaltung und prüfen Sie TLS-Berichte in verständlicher Form.
- Gehostetes BIMI: Verwalten und hosten Sie Ihre BIMI-SVG-Logos und beschaffen Sie Ihre VMC/CMC-Zertifikate direkt, um verifizierte Markenkennzeichen in unterstützten Posteingängen anzuzeigen.
Detaillierte Berichte
DMARC-Aggregatberichte (RUA), PGP-verschlüsselte DMARC-Fehlerberichte (RUF) und DMARC-Geolokalisierungsberichte für Transparenz auf Quellenebene.
Erweiterte Analysen
- Gehostete SPF-Analysen: Bieten Überwachung pro Quelle und auf IP-Ebene, auch für verschachtelte IPs. Dadurch können Sie falsch konfigurierte IP-Bereiche identifizieren und veraltete Quellen entfernen, um das Limit von 10 Abfragen einzuhalten.
- Gehostete DKIM-Analysen: Bieten forensische Einblicke in den Zustand Ihrer kryptografischen Signatur. Dabei wird genau aufgezeigt, welche Drittanbieter-Absender ordnungsgemäß signieren, bei welchen Probleme mit der Schlüsselzuordnung bestehen und welche Authentifizierungsfehler verursachen.
- BIMI-Berichte: Überwachen die Zustellung von Markenlogos in den Posteingängen der Empfänger, um Bewertungszustände von Logos zu verfolgen und zu messen (bewertet bzw. nicht bewertet), VMC-/Selector-Fehler zu beheben und den messbaren ROI Ihres Posteingang-Brandings nachzuweisen.
Generierung von DNS-Datensätzen mit einem Klick
Generierung von DNS-Datensätzen und Veröffentlichung per Klick direkt innerhalb der Plattform, wodurch manuelle Syntaxfehler reduziert werden.
Damit erhalten Unternehmen eine einzige zentrale Ebene für das gesamte DMARC-, SPF-, DKIM-, BIMI-, MTA-STS- und TLS-RPT-Ökosystem anstelle von fünf verschiedenen Tools mit fünf verschiedenen Anmeldungen.
3. Konversations-KI-Analyse
Viele Plattformen setzen einfach „KI“ auf eine Funktionsliste und belassen es dabei. PowerDMARC ist anders: Der MCP-Server für Modellkontextprotokolle (MCP) verbindet Ihr Live-Konto, Ihre echten Berichte, Ihre echten DNS-Einträge und Ihre echten Versandquellen direkt mit KI-Assistenten wie Claude, Cursor und Microsoft Copilot Studio.
Das bedeutet: Wenn Sie eine Frage stellen, erhalten Sie keine allgemeine Antwort aus einem Lehrbuch. Sie bekommen eine Antwort, die direkt aus Ihren eigenen Daten abgeleitet ist.

Damit können Sie Folgendes tun:
- Führen Sie ein Audit für das gesamte Portfolio durch: Fragen Sie in einer einzigen Abfrage nach Zustandsbewertungen, dem aktuellen Richtlinienstatus und aktiven Spoofing-Versuchen für jede Domain, die Sie besitzen.
- Untersuchen Sie Fehler schnell: Filtern Sie aggregierte DMARC-Daten und DMARC-Fehlerdaten nach Land, Host, Organisation, Ergebnis oder Versandquelle.
- Führen Sie DNS- und WHOIS-Abfragen direkt im Chat durch: A, AAAA, MX, TXT, SPF, DMARC, PTR, NS, CNAME – alles, ohne den Chat zu verlassen.
- Generieren Sie bei Bedarf gültige SPF-, DKIM- und DMARC-Einträge oder verwalten Sie Domains und arbeiten Sie direkt mit gehosteten Einträgen.
- Analysieren Sie die Header einer fehlgeschlagenen Nachricht, um herauszufinden, was schiefgelaufen ist.
Über MCP hinaus umfasst die Plattform einen integrierten DMARC-KI-Agenten für schnelle Anleitung und Fehlerbehebung, in den außerdem ein KI-Anomalieberater und ein KI-Richtlinienberater integriert sind, die ungewöhnliches Verhalten kennzeichnen und Richtlinienänderungen empfehlen.
Wenn Sie die Sicherheit eines Unternehmens betreiben, ist dies die eine Änderung, die Ihnen tatsächlich Stunden spart. „Welche Domains können derzeit für Spoofing missbraucht werden, und wie sollte unsere Richtlinie aussehen?“ bedeutete früher fünf Tabs und eine Tabelle. Jetzt genügt eine Eingabeaufforderung.
4. Sofortige Bedrohungswarnungen
Die meisten DMARC-Plattformen arbeiten mit einem täglichen Berichtszyklus. Wenn etwas ausfällt, erfahren Sie es erst bei Ihrer nächsten geplanten Anmeldung, manchmal 24 bis 48 Stunden später.
Da große Mailbox-Anbieter inzwischen den Versand von Fehlerberichten (RUF) ablehnen – eine Lücke, die der neu veröffentlichte DMARC-Standard zur Fehlerberichterstattung (RFC 9991) ausdrücklich als Abwägung zugunsten des Datenschutzes anerkennt –, konzentriert PowerAlerts seine Echtzeiterkennung stattdessen auf DNS-Änderungen, Volumenanomalien und neue Versandinfrastrukturen.
- DNS- und Protokollzustand: PowerDMARC benachrichtigt Sie in dem Moment, in dem sich ein SPF-Mechanismus, ein DKIM-Selektor oder eine DMARC-Richtlinie in Ihrer Zone ändert, kennzeichnet Syntaxfehler oder fehlende Tags und verfolgt DNS-Baumdurchlaufabfragen, damit Sie wissen, dass Ihre Subdomains korrekt ausgerichtet sind.
- Erkennung von Absendern und Quellen: Das System kennzeichnet neue oder nicht erkannte IPs, die in Ihrem Namen E-Mails versenden, vergleicht sie mit bekannten Anbietern wie Ihrem CRM- oder Ihrer Marketingplattform und kennzeichnet mit GEO-IP-Tags ihren geografischen Ursprung, sodass Schatten-IT auffällt.
- Benutzerdefinierte Schwellenwerte: Sie legen die Regeln fest. Benachrichtigen Sie mich, wenn eine Quelle X Nachrichten pro Tag überschreitet. Benachrichtigen Sie mich, wenn über drei Tage hinweg mehr als 2 % der E-Mails die Ausrichtung nicht bestehen. Benachrichtigen Sie mich, wenn die TLS-RPT-Fehler innerhalb eines Zeitraums von 24 Stunden stark zunehmen.
- Proaktiver Sicherheitszustand: Das System erkennt, wenn DKIM-Schlüssel noch mit der alten Größe von 1024 Bit anstelle von 2048 Bit verwendet werden, und sendet Ihnen ab 90 Tagen vor dem Ablauf Warnungen zum Ablauf von BIMI-Zertifikaten, die sich 10 Tage vorher zu kritischen Warnungen steigern.
Warum die benutzerdefinierten Schwellenwerte wichtig sind: Eine große Versandumgebung ist unübersichtlich. Ohne anpassbare Regeln werden Sie schnell von Warnungen überflutet und beginnen, alles zu ignorieren – damit wird der gesamte Zweck verfehlt.
5. Bedrohungsinformationen & Reputationsüberwachung
Wenn ein Authentifizierungsfehler erkannt wird, wissen Sie, dass etwas schiefgelaufen ist. Sie wissen jedoch nicht, ob es sich um eine Fehlkonfiguration oder einen aktiven Angriff handelt. Die Bedrohungsinformationsschicht von PowerDMARC wurde entwickelt, um diese Lücke zu schließen.
- Die IP-Reputationsüberwachung und die Domain-Reputationsüberwachung von PowerDMARC verfolgen, ob Ihre Versandinfrastruktur auf Sperrlisten erscheint, bevor dies Ihre Zustellbarkeit beeinträchtigt.
- Die Erkennung und Überwachung ähnlich aussehender Domains achtet auf neu registrierte Domains, die dazu dienen, Ihre Domain nachzuahmen, und bietet eine aktive MX-Erkennung. So wissen Sie, wann eine ähnlich aussehende Domain tatsächlich für den E-Mail-Versand konfiguriert ist und nicht nur geparkt wurde.
- Die Bedrohungskarte zeigt geografisch, woher Spoofing- und Missbrauchsversuche stammen.
- Die Bedrohungsbewertung und die Analyse der Versandquelle helfen Ihnen bei der Priorisierung: Handelt es sich um einen legitimen Anbieter, der eine SPF-Aktualisierung benötigt, oder um einen nicht autorisierten Absender, der blockiert werden muss?
Das hebt eine DMARC-Plattform von „Das ist fehlgeschlagen“ zu „Das ist der Grund, warum Sie sich möglicherweise Sorgen machen sollten“.
6. Mit den neuen DMARC-Standards Schritt halten
Die E-Mail-Authentifizierung hat gerade ihre größte Überarbeitung der Standards seit über einem Jahrzehnt durchlaufen. Die alte RFC-7489-Spezifikation ist Geschichte. An ihre Stelle sind drei separate RFCs getreten:
- RFC 9989: DMARC-Kernrichtlinie und Abgleichslogik
- RFC 9990: aggregierte Berichterstattung
- RFC 9991: Fehlerberichterstattung
Das ist nicht nur eine Änderung der Bezeichnungen. Die neuen Regeln entfernen veraltete Tags wie pct, rf und ri und ersetzen die alte öffentliche Suffix-Liste durch einen DNS-Baumdurchlaufalgorithmus, um Domain-Grenzen zu bestimmen. Wenn Ihre Skripte oder Parser noch für den alten Standard entwickelt wurden, können sie bei neueren Parametern wie np, dem Tag für Richtlinien zu nicht vorhandenen Subdomains, Probleme bekommen.
PowerDMARC hat seine Tools für Berichterstattung und Datensatzerstellung bereits an die aktuellen Spezifikationen angepasst. So müssen Sie nicht raten, ob Ihre Konfiguration tatsächlich dem entspricht, was Mailbox-Anbieter heute durchsetzen.
7. Zustellbarkeitsschutz
Authentifizierung und Zustellbarkeit sind untrennbar miteinander verbunden. Lücken bei der SPF-, DKIM- oder DMARC-Ausrichtung machen Sie nicht nur anfällig für Spoofing; sie führen auch dazu, dass Ihre legitimen Nachrichten von Mailbox-Anbietern, die bei Regeln für Massenversender deutlich strenger geworden sind, gefiltert, unter Quarantäne gestellt oder zurückgewiesen werden.
PowerDMARC geht dieses Problem aus drei Perspektiven an:
- Auf der Seite der Authentifizierung: Die Plattform zentralisiert die SPF-Glättungs-/Makrooptimierung, die Rotation von DKIM-Schlüsseln und die Durchsetzung von DMARC-Richtlinien – also alles, was darüber entscheidet, ob Ihre Nachricht im Posteingang oder im Spam-Ordner landet.
- Auf der Seite der Transparenz: Aggregierte Berichte und Echtzeitwarnungen erkennen Abgleichsfehler bei legitimen Anbietern, etwa bei einem neuen Marketing-Tool, das Sie nicht zu Ihrem SPF-Datensatz hinzugefügt haben, bevor es Ihre Absenderreputation beeinträchtigt.
- Auf der Seite der Zustellbarkeit: Der integrierte Tester für E-Mail-Zustellbarkeit und der Analyzer für die Platzierung im Posteingang führen Tests mit Testpostfächern bei Gmail, Outlook, Yahoo, iCloud, AWS Mail und Zoho Mail durch – kombiniert mit der Validierung von SPF, DKIM, DMARC und BIMI –, bevor Sie den Versand starten. Die Tools weisen auf Authentifizierungslücken und Probleme mit der Regelkonformität hin, einschließlich der Regelkonformität mit der Ein-Klick-Abmeldung/RFC 8058, und bieten eine geführte Behebung sowie Empfehlungen zur DNS-Korrektur. So erfahren Sie nicht erst durch Rücksendeberichte von einem Problem, wenn eine Kampagne bereits live ist.
Tests über mehrere Domains, CSV-Exporte und gebrandete PDF-Berichte runden das Angebot ab. So können Zustellbarkeitsdaten ohne manuelle Neformatierung zwischen Sicherheits- und Marketingteams ausgetauscht werden.
8. DNS-Sicherheit & Regelkonformität
Die DNS-Sicherheitsprüfung auf Regelkonformität führt in sechs Kategorien Live-Sicherheitsprüfungen automatisiert durch:
- DNS-Sicherheit: DNSSEC-Überwachung, CAA-Überwachung, Verfügbarkeit von Nameservern, DNS-Ausfallsicherheit, Prüfungen der SOA-Konfiguration, Erkennung verwaister CNAME-Einträge und Erkennung der AXFR-Exposition.
- SSL/TLS-Sicherheit: Überwachung des Zertifikatsablaufs, Erkennung von Hostnamenabweichungen, Erkennung schwacher Schlüssel, Erkennung veralteter TLS-Versionen, Validierung der Zertifikatskette und Erkennung selbstsignierter Zertifikate.
- Sicherheit der Domainregistrierung: Überwachung des Domainablaufs, Überwachung von Änderungen bei Registrar und Domaininhaber, Überwachung der Transfersperre und Überwachung des EPP-Status.
- Sicherheit ähnlich aussehender Domains: Erkennung neuer ähnlich aussehender Domains, Erkennung aktiver MX-Einträge, Bedrohungsbewertung und Überwachung von Infrastrukturänderungen.
- Überwachung von DNS-Einträgen: Erkennung von DNS-Änderungen, Transparenz über DNS-Änderungen vor und nach der Änderung sowie Überwachung der Nameserver-Synchronisierung.
- Sicherheitsbewertung & Regelkonformität: ein Sicherheitsscore von 0–100, eine Sicherheitsbewertung von A–F, historische Trends des Scores, Ereignisüberwachung, konfigurierbare Warnmeldungen sowie PDF-/CSV-Berichte mit Empfehlungen zur Behebung.
9. Unternehmensidentität, Unternehmensführung & Regelkonformität
Teams für Unternehmenssicherheit bewerten nicht nur Funktionen. Sie prüfen auch, ob ein Anbieter die eigene Prüfung der Regelkonformität bestehen und sich in eine bestehende Identitätsarchitektur integrieren kann. PowerDMARC wurde mit Blick auf diese Anforderungen entwickelt.
Identität & Zugriff:
- Rollenbasierte Zugriffskontrolle (RBAC) und anpassbare Verwaltung des Benutzerzugriffs, sodass Sicherheits-, Marketing- und IT-Teams auf derselben Plattform unterschiedliche Berechtigungsstufen erhalten, statt einen uneingeschränkten oder vollständig verweigerten Zugriff zu haben.
- Multi-Faktor-Authentifizierung mit der Möglichkeit, MFA organisationsweit zu erzwingen, sowie Verwaltung vertrauenswürdiger Geräte.
- OAuth-SSO und SAML-SSO, sodass die Authentifizierung über Ihren bestehenden Identitätsanbieter und nicht über einen unabhängigen Satz von Zugangsdaten erfolgt.
- SCIM zur Benutzerbereitstellung mit automatisierter Bereitstellung und Deprovisionierung, sodass sich Zugriffsrechte an Ihrem HR-System statt an einer manuellen Checkliste für das Offboarding orientieren.
Unternehmensführung & Verantwortlichkeit:
- Prüfprotokolle mit einem unveränderlichen Prüfpfad: Benutzeraktivitäten, Anmeldeverlauf, Änderungen an der Domänenkonfiguration, DNS-Änderungen, Richtlinienänderungen sowie Änderungen an Benutzern und Rollen, alles nach Benutzer, Aktivität und Datum filterbar und für Compliance-Prüfungen exportierbar.
- SIEM-Integration speziell für Prüfdaten, damit Governance-Aufzeichnungen nicht isoliert vom Rest Ihrer Protokollierung bleiben.
Compliance & Datenschutz:
- SOC 2 Type II- und ISO 27001-zertifiziert sowie DSGVO-konform, wobei individuelle Vereinbarungen zum Datenschutz und individuelle Verträge verfügbar sind.
- SLA-Zusagen, sodass Erwartungen an Verfügbarkeit und Reaktionszeiten vertraglich festgelegt und nicht nur impliziert sind.
Für Unternehmen, bei denen ein Sicherheitsfragebogen für Anbieter Teil der Beschaffung ist, bringt dies PowerDMARC häufig durch die erste Prüfung, bevor überhaupt jemand die DMARC-Funktionen selbst betrachtet.
10. SIEM-, API- & SOC-Integration
DMARC-Daten, die ausschließlich in einem Anbieter-Dashboard vorhanden sind, werden von Ihrem SOC nicht tatsächlich genutzt. PowerDMARC wurde dafür entwickelt, sich direkt in die Tools einzufügen, auf die Ihr Sicherheitsteam bereits vertraut.
- Native SIEM-Integration mit Splunk, Microsoft Sentinel, Elastic SIEM und FortiSIEM.
- API-Zugriff mit tokenbasierter Authentifizierung und bereichsbezogener Rechtevergabe, sodass Integrationen und Automatisierungen erstellt werden können, ohne Zugangsdaten mit übermäßig weitreichenden Berechtigungen auszustatten.
- Webhooks für die Automatisierung von Sicherheitsereignissen, durch die Warnmeldungen an Slack, Discord oder Ihre eigenen Werkzeuge für die Vorfallbearbeitung weitergeleitet werden, anstatt nur in einem Posteingang zu landen.
Dadurch werden die Telemetriedaten von PowerDMARC zu einem Bestandteil Ihres umfassenderen SOC/SIEM/SOAR-Workflows und nicht zu einer Konsole, die Ihr Team separat regelmäßig überprüfen muss.
Der Lebenszyklus der schrittweisen Einführung
Die Einführung von DMARC ist ein schrittweiser Prozess und keine einmalige Einrichtung. Ihre Abhängigkeit von der Plattform verändert sich, wenn Ihre Richtlinie ausgereifter wird.

Mit PowerDMARC:
- Beginnen Sie in der Überwachungsphase (p=none) mit KI-Abfragen und Warnmeldungen, um Ihre Versandlandschaft zu erfassen und Schatten-IT sicher aufzudecken.
- Als Nächstes dienen während der Quarantäne (p=quarantine) Echtzeitwarnungen als Sicherheitsnetz, um legitime Absender zu erkennen, bei denen die Ausrichtung fehlschlägt, bevor die Zustellung beeinträchtigt wird.
- Schließlich wechselt das System bei vollständiger Durchsetzung (p=reject) zur aktiven Abwehr, um Spoofing, ähnlich aussehende Domänen und Abweichungen von der Konfiguration zu blockieren – alles nahtlos innerhalb derselben skalierbaren Plattform, während Ihr Portfolio wächst.
Unterstützung und Services für Unternehmen
Die Einführung von Authentifizierung über ein umfangreiches Domänenportfolio ist komplex. Deshalb unterstützt PowerDMARC seine Plattform mit dediziertem, SLA-gestütztem persönlichem Support statt nur mit Dokumentation. Unternehmen erhalten einen festen Kundenbetreuer, einen festen Kundenbetreuungsmanager und einen dedizierten Support-Ingenieur, die Live-Konfigurationssitzungen mit Bildschirmfreigabe sowie Unterstützung bei der Einrichtung anbieten und so sicherstellen, dass Einführungen über Dutzende von Domänen hinweg niemals ins Stocken geraten.
Für wen dies wirklich entwickelt wurde
PowerDMARC wurde speziell für Unternehmen, IT- und Sicherheitsverantwortliche sowie SOC-Teams entwickelt, die komplexe Domänenportfolios mit mehreren Domänen in stark regulierten, besonders gefährdeten Branchen wie Finanzwesen, Gesundheitswesen, Behörden und Bildungswesen verwalten, in denen Compliance und Markenschutz von größter Bedeutung sind.
Bereit für die automatisierte Verwaltung der E-Mail-Authentifizierung auf Unternehmensniveau?
Sie sollten nicht jede Woche eine Kalendererinnerung benötigen, nur um zu überprüfen, ob Ihre Domäne noch sicher ist.
Mit integriertem KI-Zugriff auf Ihr Konto, Warnmeldungen, die im Moment einer Änderung angezeigt werden, Governance- und Identitätskontrollen, die sich in Ihre bestehende Sicherheitsarchitektur für Domänen einfügen, sowie einer einzigen Konsole für jedes von Ihnen zu verwaltende Authentifizierungsprotokoll verbringen Sie weniger Zeit mit der Überwachung von DNS und mehr Zeit mit allem anderen, was auf Ihrer Aufgabenliste steht.
Häufig gestellte Fragen
1. Ist PowerDMARC für große Unternehmen mit mehreren Domains geeignet?
Ja, es verfügt über ein zentrales Dashboard mit Mandantenfähigkeit, das für die Verwaltung mehrerer Domains und Subdomains über eine einzige Oberfläche entwickelt wurde.
2. Wie unterstützt PowerDMARC Unternehmen beim Übergang von der DMARC-Überwachung zur Durchsetzung?
PowerDMARC bietet mit seiner gehosteten DMARC-Lösung eine geführte Richtliniendurchsetzung und dekodiert komplexe XML-Daten in visuelle Dashboards, um Richtlinien sicher zu verschärfen, ohne den E-Mail-Versand zu beeinträchtigen.
3. Unterstützt PowerDMARC SSO, SCIM und Zugriffssteuerungen für Unternehmen?
\u003cp id=\u0022h-3-does-powerdmarc-support-sso-scim-and-enterprise-access-controls\u0022 class=\u0022wp-block-heading\u0022\u003e\u003cspan style=\u0022font-weight: 400; letter-spacing: 0.1px;\u0022\u003eJa, es lässt sich nativ in führende Identitätsanbieter für SAML SSO und SCIM-Bereitstellung integrieren und bietet zusätzlich rollenbasierte Zugriffssteuerungen (RBAC), um Teamberechtigungen zu trennen.\u003c/span\u003e\u003c/p\u003e
4. Kann PowerDMARC in unsere vorhandenen SIEM- und Sicherheitstools integriert werden?
Ja, es lässt sich nativ in führende Sicherheitsplattformen wie Splunk, Microsoft Sentinel, Elastic SIEM, FortiSIEM und Cisco Threat Grid integrieren.
5. Bietet PowerDMARC eine API für die Automatisierung in Unternehmen?
Ja, es bietet eine vollständig dokumentierte RESTful-JSON-API für die programmgesteuerte Domainverwaltung, die Erstellung von Einträgen und die Extraktion von Sicherheitsdaten in Echtzeit.
6. Wie schützt PowerDMARC vertrauliche Daten aus fehlgeschlagenen E-Mails?
Zum Schutz personenbezogener Daten entfernt es standardmäßig E-Mail-Inhalte und unterstützt das Hochladen öffentlicher PGP-Schlüssel, um Fehlerberichte (RUF) bei der Übertragung und im Ruhezustand zu verschlüsseln.

