

Key Takeaways
Grundlæggende om SIEM-værktøjer: Et SIEM-værktøj indsamler og analyserer sikkerhedsdata på tværs af miljøer og hjælper teams med effektivt at opdage og reagere på trusler.
Målgrupper: SIEM-værktøjer bruges af sikkerhedsteams i virksomheder, cloud-operatører, compliance-drevne brancher, MSSP'er og offentlige it-afdelinger.
Centrale funktioner: Vigtige funktioner i SIEM-værktøjer omfatter centraliseret logindsamling, trusselsregistrering, automatisering af hændelser, adfærdsanalyse og compliance-rapportering.
Forretningsmæssig påvirkning: Implementering af et SIEM-værktøj kan reducere risici og reaktionstider, men kræver investeringer, løbende finjustering og specialiseret ekspertise.
Valg af SIEM-værktøjer: Når du vurderer, hvad et SIEM-værktøj er, bør du overveje integrationsbehov, automatisering, rapportering og om en administreret eller traditionel løsning passer bedst.
SIEM-værktøjer giver dit sikkerhedsteam ét centralt sted til at indsamle, korrelere og reagere på trusselsdata på tværs af hele dit miljø. Uden et sådant værktøj samler du alarmer fra et dusin adskilte kilder – og angribere regner med det hul.
Jeg har selv set, hvor hurtigt en uovervåget blind vinkel kan udvikle sig til en hændelse. Denne guide gennemgår vigtige funktioner, praktiske anvendelsesområder og hvad du skal se efter, når du evaluerer mulighederne, så du kan træffe en sikker og velinformeret beslutning om, hvilken løsning der passer til din teknologistak.
Hvad er et SIEM-værktøj?
Et værktøj til sikkerheds- og hændelsesstyring (SIEM) er software, der indsamler, centraliserer og analyserer log- og hændelsesdata fra hele dit teknologimiljø. Ved hjælp af indbyggede regler og automatisering registrerer SIEM-værktøjer trusler, sporer sikkerhedshændelser og hjælper dit team med at undersøge hændelser hurtigere.
Sikkerhedsteams er afhængige af SIEM-værktøjer for at forenkle overvågningen af hændelser, styrke arbejdsgangene for undersøgelser og holde trit med kravene til overholdelse af regler og standarder på tværs af deres data og systemer.
SIEM kombinerer to tidligere sikkerhedsfunktioner: styring af sikkerhedsoplysninger (SIM) og styring af sikkerhedshændelser (SEM). SIM fokuserer på at indsamle, lagre og analysere sikkerhedsdata over tid, mens SEM fokuserer på at overvåge hændelser i realtid og markere mistænkelig aktivitet.
Tilsammen giver de sikkerhedsteams både historisk kontekst og synlighed i realtid på tværs af deres miljø.
Hvordan fungerer et SIEM-værktøj?
Et SIEM-værktøj fungerer ved at hente sikkerhedslogge og hændelsesdata fra hele dit it-miljø ind i ét centraliseret system. Det kan omfatte slutpunkter, servere, firewalls, netværksenheder, cloudtjenester, applikationer og identitetsplatforme.
Når dataene kommer ind i SIEM-systemet, organiserer og normaliserer platformen dem, så hændelser fra forskellige systemer kan analyseres samlet. Derefter anvender den korrelationsregler, analyser, adfærdsmæssige grundlinjer og, afhængigt af platformen, maskinlæring eller feeds med trusselsefterretninger for at identificere aktivitet, der kan indikere en sikkerhedstrussel.
En typisk SIEM-arbejdsgang ser sådan ud:
- Indsaml sikkerhedsdata: SIEM-systemet indsamler løbende logge og hændelser fra systemer på tværs af din infrastruktur.
- Normaliser og aggreger hændelser: Data fra forskellige kilder konverteres til et ensartet format, så de kan søges i og sammenlignes.
- Korrelér mistænkelig aktivitet: Platformen forbinder relaterede hændelser, der hver for sig kan se harmløse ud, men som samlet kan signalere et angreb.
- Generér og prioritér alarmer: Når aktivitet matcher en registreringsregel, et mønster for unormal adfærd eller en kendt indikator på kompromittering, opretter SIEM-systemet en alarm, som sikkerhedsteamet kan undersøge.
- Understøt undersøgelse og reaktion: Analytikere kan spore aktivitet på tværs af systemer, gennemgå historiske hændelser og fastslå omfanget af og årsagen til en hændelse. Moderne SIEM-værktøjer kan også udløse automatiserede handlinger direkte eller integreres med SOAR-platforme for mere avancerede arbejdsgange til håndtering.
Fordi SIEM-systemet opbevarer sikkerhedsdata på ét sted, hvor der kan søges, kan teams også bruge historiske logge til retsmedicinske undersøgelser, trusselsjagt, rapportering om overholdelse af regler og standarder samt identifikation af mønstre, der ville være vanskelige at opdage på tværs af adskilte værktøjer.
Eksempler på SIEM-værktøjer
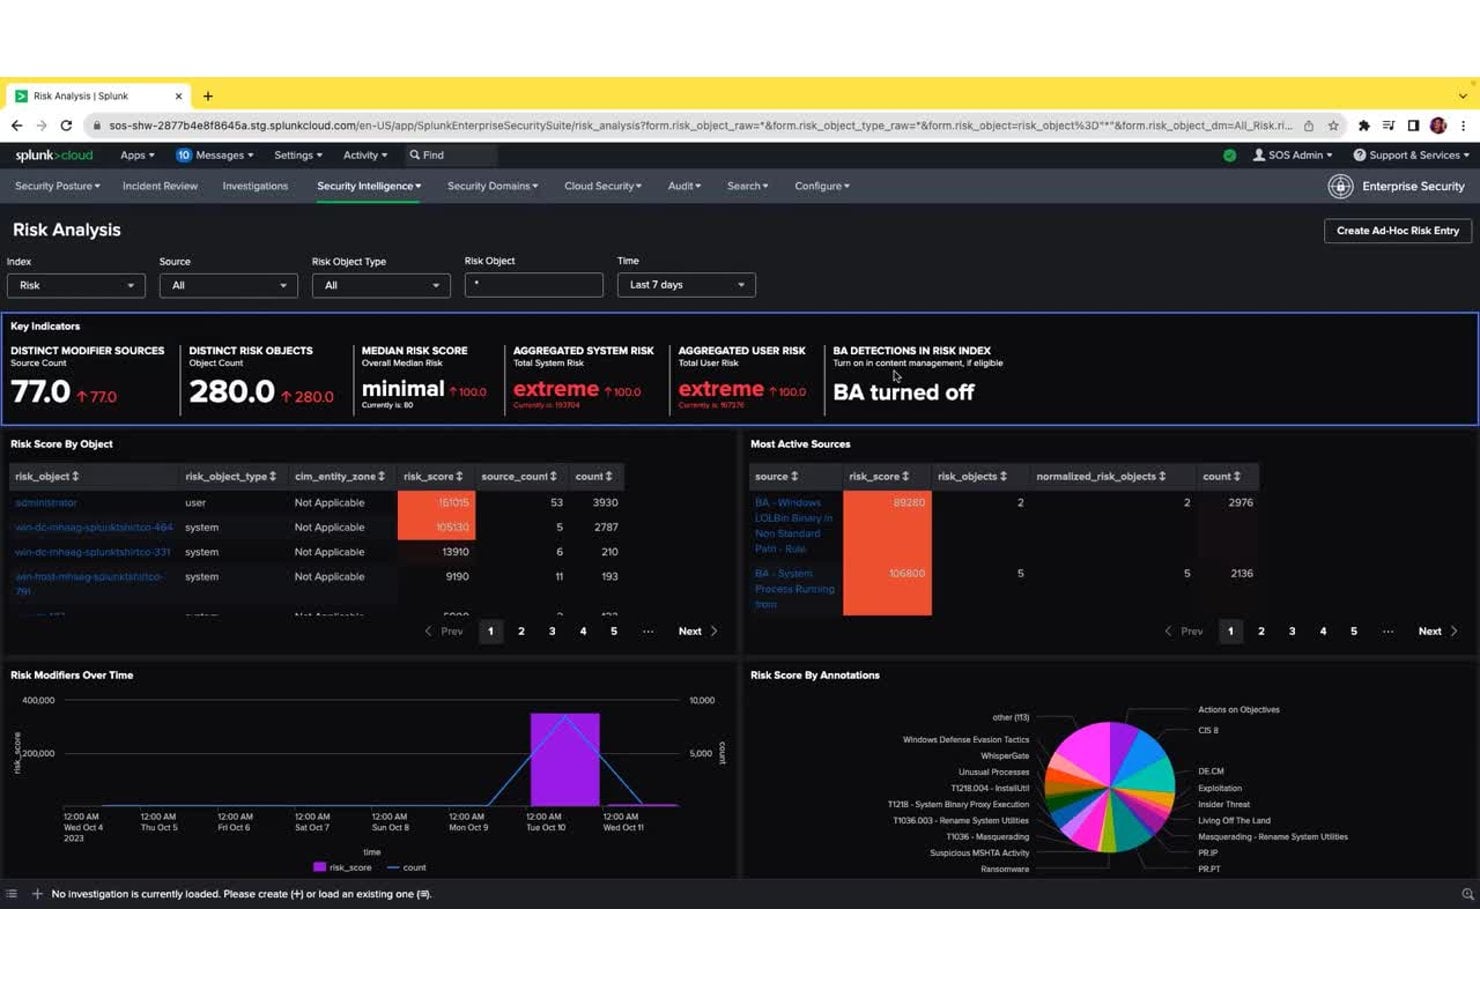
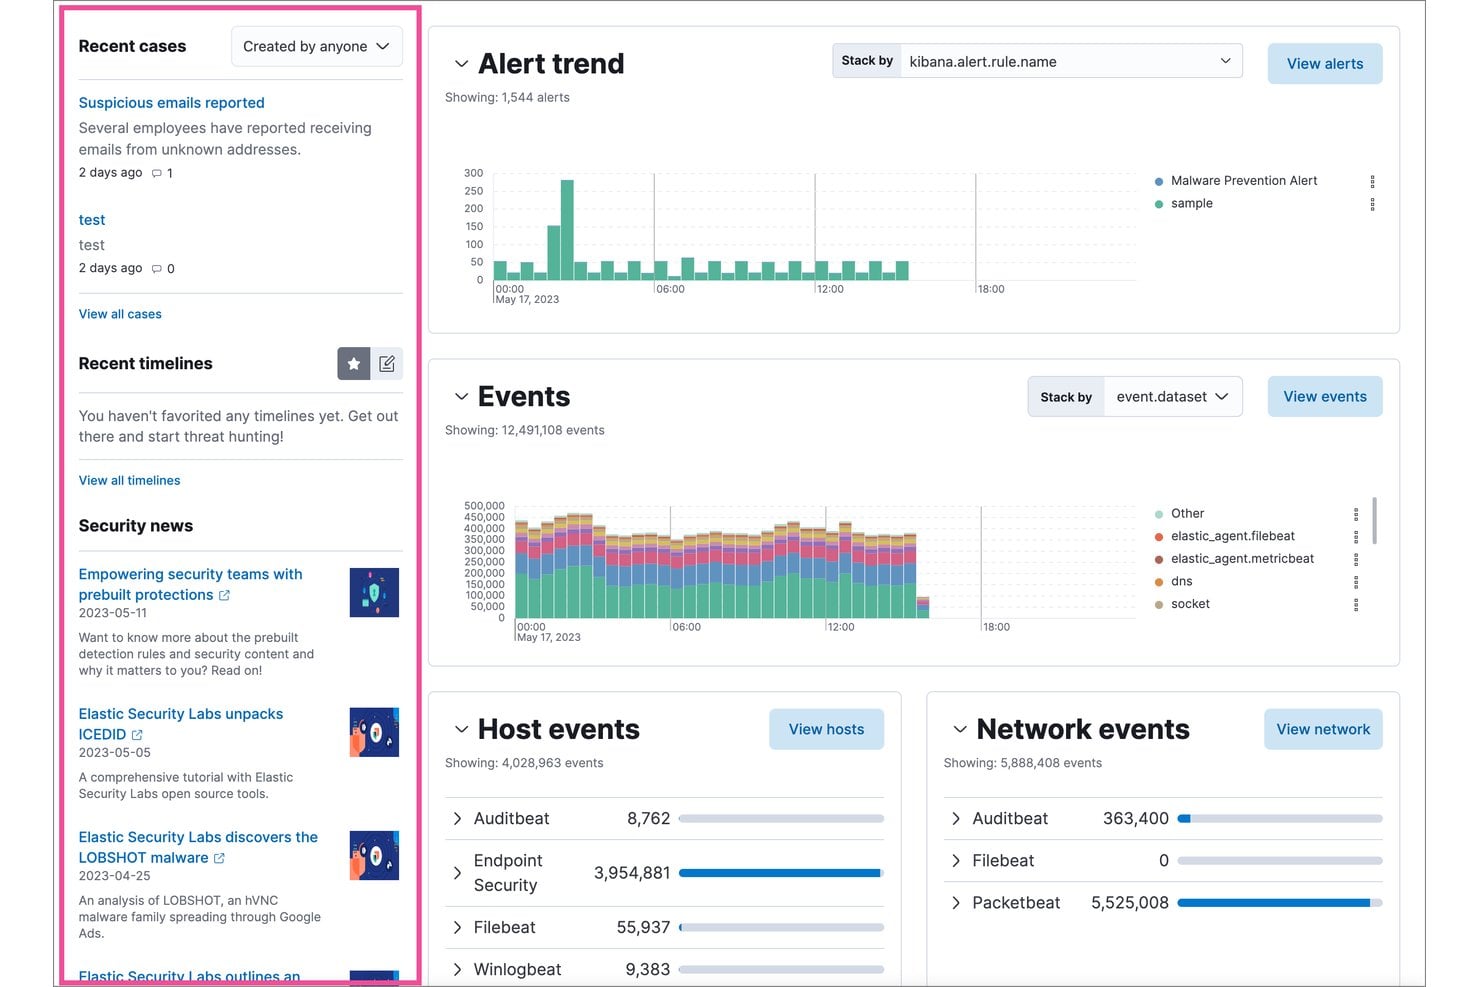
Her er nogle visuelle eksempler på, hvordan grænseflader til SIEM-værktøjer ser ud i praksis:
Have an account? Log In
De bedste SIEM-værktøjer, du bør overveje
Her er min liste over de bedste SIEM-værktøjsløsninger:
Hvem bruger SIEM-værktøjer?
Her er de typer teams og organisationer, der er afhængige af SIEM-værktøjer til sikkerhedsovervågning og håndtering af hændelser:
- Virksomheders sikkerhedsteams: Overvåger sikkerhedsdriften for store, komplekse organisationer med omfattende infrastruktur.
- Leverandører af administrerede sikkerhedstjenester (MSSP'er): Leverer outsourcet overvågning og trusselsdetektion for kundemiljøer.
- Teams for cloudinfrastruktur: Overvåger aktivitet, reviderer adgang og opdager trusler på tværs af cloudbaserede og hybride systemer.
- Regulerede brancher: Teams inden for finansielle tjenester, sundhedssektoren og forsyningsvirksomheder skal opfylde strenge krav til compliance og rapportering.
- IT-afdelinger i den offentlige sektor og hos myndigheder: Beskytter kritiske systemer og følsomme data mod målrettede trusler og cyberangreb.
Vigtige fordele ved SIEM-værktøjer og potentielle forretningsmæssige konsekvenser
SIEM-værktøjer hjælper dig med at reducere risici, reagere hurtigere på hændelser, understøtte compliance og holde dit miljø kørende problemfrit – hvilket kan påvirke oppetid og virksomhedens omdømme direkte.
Husk, at disse løsninger ofte udgør en betydelig investering, og at en dårligt administreret implementering kan medføre ny kompleksitet eller huller i synligheden.
Brug denne tabel til at afveje de vigtigste fordele og risici ved at indføre et SIEM-værktøj:
| Fordele | Risici |
|---|---|
| FordeleHurtigere registrering og håndtering af hændelser | RisiciHøje indledende omkostninger til implementering og licenser |
| FordeleCentraliseret synlighed på tværs af alle miljøer | RisiciKompleksitet kan medføre konfigurationsmangler |
| FordeleForbedret trusselsjagt og undersøgelse | RisiciFalske positiver kan medføre alarmtræthed |
| FordeleStyrket understøttelse af compliancekrav | RisiciKræver løbende finjustering og dedikeret teknisk ekspertise |
| FordeleAccelererer analyse af grundårsager efter hændelser | RisiciProblemer med databeskyttelse, hvis logfiler håndteres forkert |
| FordeleForenkler rapportering og forberedelse af revisioner | RisiciLeverandørafhængighed eller udfordringer ved migrering |
| FordeleKorrelation af signaler fra flere kilder | RisiciBelaster lager- og beregningsinfrastrukturen |
Casestudier af SIEM-værktøjer
Se, hvordan teams i praksis har ændret deres sikkerhedsresultater med SIEM-værktøjer. Disse casestudier viser den forskel, SIEM kan gøre før og efter implementeringen.
Casestudie: Askari Banks implementering af IBM Security QRadar SIEM
Askari Bank, en pakistansk forretningsbank med 560 filialer og 7.500 medarbejdere, opbyggede sit center for sikkerhedsdrift (SOC) fra bunden ved hjælp af IBM Security QRadar SIEM, QRadar SOAR og en tilføjelse til analyse af brugeradfærd.
Platformen blev implementeret sammen med IBM Business Partner SPS, samlede logfiler på tværs af banksystemer, automatiserede håndteringen af hændelser via playbooks og muliggjorde detektion af interne trusler døgnet rundt.
Her er resultaterne af Askari Banks implementering af SIEM-værktøjer:
- Drastisk reduktion af falske positiver: Antallet af sikkerhedshændelser faldt fra cirka 700 om dagen til færre end 20, hvilket gav SOC-teamet handlingsanvisende alarmer med høj præcision.
- Hurtigere afhjælpning af hændelser: Afhjælpningstiden faldt fra omkring 30 minutter til blot 5 minutter gennem automatisering af SOAR-playbooks.
- Hurtig teamvækst: SOC-teamet voksede til over 20 specialister på under tre år, understøttet af automatisering, der overtog rutineopgaver i den indledende vurdering.
- Overholdelse af lovgivningsmæssige krav: Askari Bank opnåede fuld compliance med Pakistans Cyber Security Policy 2021, et nationalt krav, der pålægger banker at drive automatiserede centre for sikkerhedsdrift døgnet rundt.
Casestudie: Carrefours implementering af Splunk Cloud Platform
Carrefour, en af verdens største detailhandlere, tog Splunk Cloud Platform i brug for at konsolidere deres sikkerhedsdrift på tværs af et globalt miljø med flere kanaler.
Platformen samlede antivirus-, endpointregistrerings- og responslogs i ét system og automatiserede alarmer, sagsoprettelse og SOC-notifikationer – hvilket fjernede den infrastrukturadministration, der havde trukket analytikere væk fra deres egentlige sikkerhedsarbejde.
Her er resultaterne af Carrefours implementering af SIEM-værktøjer:
- 3 gange hurtigere trusselsrespons: Ved hjælp af realtidsindsigter fra Splunk reagerer Carrefour nu tre gange hurtigere på sikkerhedstrusler end før.
- Fokuseret SOC-drift: Sikkerhedsteamet gik fra infrastrukturadministration til værdiskabende opgaver, herunder applikationsadministration, trusselsanalyse og aktive sikkerhedsundersøgelser.
- Bredere adgang for analytikere: Både tekniske analytikere og forretningsbrugere kan selvstændigt undersøge og oprette alarmer under sikkerhedshændelser, hvilket udvider teamets samlede responskapacitet.
- Sikrere produktlanceringer: Platformen giver Carrefours teams den nødvendige synlighed til sikkert at lancere nye funktioner og tjenester, hvilket reducerer risikoen for, at nye digitale muligheder skaber sikkerhedshuller.
SIEM-værktøjers vigtigste funktioner og egenskaber
Her er de vigtigste funktioner, du bør se efter, når du vurderer SIEM-værktøjer til dit miljø:
- Centraliseret logindsamling: Saml hændelsesdata fra servere, cloudtjenester, endpoints og netværksenheder på én søgbar platform.
- Trusselsregistrering i realtid: Brug indbyggede regler og analyser til at opdage mistænkelig aktivitet og advare teamet, efterhånden som hændelser udfolder sig.
- Automatiseret hændelsesrespons: Udløs køreplaner eller arbejdsgange, der guider eller udfører respons-trin, så den manuelle indsats ved hyppige scenarier reduceres.
- Korrelationsanalyse på tværs af datakilder: Forbind hændelser fra forskellige systemer (firewalls, endpoints, cloud osv.) for at danne et komplet billede af komplekse angreb.
- Analyse af bruger- og enhedsadfærd (UEBA): Opdag insidertrusler eller kompromitterede konti ved at markere usædvanlige aktiviteter hos brugere eller enheder.
- Compliance-rapportering: Generer rapporter, der er knyttet til almindelige regler og rammeværk, så revisioner og håndhævelse af politikker bliver lettere.
- Kontrolpaneler og visualiseringer: Få adgang til kontrolpaneler, der kan tilpasses, og som giver overordnede status- og trendindsigter, der er skræddersyet til dit teams prioriteter.
- Understøttelse af integrationer og API'er: Forbind SIEM-løsningen med din bredere sikkerhedsstak (sagsstyring, trusselsinformation, orkestreringsværktøjer), så driften bliver mere effektiv.
Anvendelsesområder for SIEM-værktøjer: Typiske processer og arbejdsgange
SIEM-værktøjer giver dig et centralt sted til at indsamle, analysere og reagere på sikkerhedshændelser på tværs af dine systemer. Du kan automatisere vigtige arbejdsgange som overvågning af trusler, undersøgelse af hændelser og generering af compliancerapporter, så dit team får mere tid til at fokusere på dybere analyse og beslutningstagning.
Ved at forbinde signaler fra alle dine miljøer hjælper SIEM-værktøjer dig med at opdage trusler hurtigere og reducere manuelle trin i det daglige sikkerhedsarbejde.
Brug denne tabel til at se, hvordan SIEM-værktøjer understøtter vigtige IT- og sikkerhedsprocesser for ledelsen:
| Proces | Beskrivelse | Sådan hjælper softwaren |
|---|---|---|
| ProcesTrusselsregistrering | BeskrivelseIdentificer mistænkelig aktivitet eller trusler på tværs af dit IT-miljø. | Sådan hjælper softwarenSammenholder hændelser fra flere kilder for at finde reelle trusler og reducere støj fra falske positiver. |
| ProcesHændelsesrespons | BeskrivelseHåndter og løs sikkerhedshændelser hurtigt, efter at de er blevet registreret. | Sådan hjælper softwarenAutomatiserer køreplaner og arbejdsgange, så respons-trin udføres hurtigere og kræver mindre manuel indgriben. |
| ProcesCompliance-rapportering | BeskrivelseForbered dokumentation og bevismateriale til revisioner og lovgivningsmæssige gennemgange. | Sådan hjælper softwarenGenererer rapporter, der er knyttet til compliance-rammeværk, baseret på logs og hændelser indsamlet på tværs af systemer. |
| ProcesAnalyse af grundlæggende årsager | BeskrivelseUndersøg oprindelsen af og påvirkningen fra sikkerhedsbrud eller hændelser. | Sådan hjælper softwarenSamler og visualiserer historiske logdata, så teams kan følge hændelser og lokalisere sårbarheder. |
| ProcesOvervågning af brugeraktivitet | BeskrivelseFølg brugerhandlinger for at opdage insidertrusler eller risikabel adfærd. | Sådan hjælper softwarenBruger adfærdsanalyse til at markere afvigelser fra den normale aktivitet, så du kan undersøge potentielle trusler. |
More Articles
Typer af SIEM-værktøjer og lignende værktøjer
SIEM-værktøjer findes i flere forskellige varianter, og der findes flere nært beslægtede sikkerhedsværktøjer, som ofte omtales i samme sammenhæng:
Brug denne tabel til at forstå, hvad der adskiller de enkelte typer:
| Type | Adskillelsesfaktor |
|---|---|
| TypeTraditionel SIEM | AdskillelsesfaktorRegelbaseret korrelation og logaggregering uden AI-drevet analyse |
| TypeSIEM af næste generation | AdskillelsesfaktorAnvender AI og maskinlæring til at automatisere trusselsregistrering og reducere behovet for manuel finjustering |
| TypeAdministreret SIEM | AdskillelsesfaktorDrives af en tredjepartsleverandør eller MSSP, hvilket fjerner byrden ved intern administration |
| Type(SOAR) Sikkerhedsorkestrering, automatisering og respons | AdskillelsesfaktorFokuserer på at automatisere arbejdsgange for hændelsesrespons frem for logindsamling og registrering |
| Type(XDR) Udvidet registrering og respons | AdskillelsesfaktorIntegrerer registrering på tværs af slutpunkter, identitet og cloudlag uden at have fokus på logadministration |
| TypeLogadministration | AdskillelsesfaktorIndsamler og gemmer logs til søgning og revision, men mangler indbygget sikkerhedsanalyse og korrelation |
Hvad du skal se efter i et SIEM-værktøj
Det rigtige SIEM-værktøj bør passe til din eksisterende infrastruktur, dine sikkerhedsarbejdsgange og din datamængde uden at skabe mere kompleksitet, end dit team kan håndtere.
Når du sammenligner mulighederne, skal du fokusere på, hvor godt hver platform understøtter de systemer, du allerede bruger, og den måde dit sikkerhedsteam faktisk undersøger og reagerer på trusler.
Brug disse faktorer til at vurdere, hvilket SIEM-værktøj der passer bedst til dit miljø:
- Dækning af datakilder: Sørg for, at SIEM-systemet kan indsamle logs og hændelser fra de systemer, dit team faktisk bruger, herunder slutpunkter, servere, firewalls, cloudtjenester og identitetsplatforme.
- Kvalitet af registrering og korrelation: Se efter stærk hændelseskorrelation, adfærdsanalyse og trusselsintelligens, der hjælper med at identificere meningsfulde trusler uden at skabe et stort antal falske positiver.
- Skalerbarhed: Undersøg, om platformen kan håndtere din nuværende logmængde og fortsat yde godt, efterhånden som din infrastruktur og dine sikkerhedsdata vokser.
- Egnet implementering: Overvej, om et cloudbaseret, lokalt eller hybridt SIEM-system passer bedst til dit miljø, dine sikkerhedskrav og dine interne ressourcer.
- Samlede omkostninger og administrationsindsats: Sammenlign mere end blot licensprisen. Logindtagelse, lagring, opbevaring, finjustering, implementering og bemanding kan alle påvirke de langsigtede omkostninger ved at drive platformen.
Omsæt SIEM-indsigt til handling
Et SIEM-system kan give dit sikkerhedsteam den registrering og synlighed, det har brug for, men nogle organisationer har også brug for stærkere automatisering, når en trussel er identificeret. Hvis det er en prioritet at reducere manuelt responsarbejde, kan de bedste SOAR-platforme supplere dit SIEM-system ved at orkestrere og automatisere arbejdsgange for hændelsesrespons.