

Det er svært at holde sig opdateret om cybersikkerhedstrusler, tendenser og taktikker, når man har travlt med at holde systemerne sikre. Jeg har samlet de cybersikkerhedsnyhedsbreve, jeg har størst tillid til, så du nemt kan skimme overskrifter, dykke ned i analyser og være klar til det næste, der lander i din indbakke.
De 16 bedste cybersikkerhedsnyhedsbreve
Nedenfor finder du mine opsummeringer af de bedste cybersikkerhedsnyhedsbreve. Mine anmeldelser giver et indblik i hvert nyhedsbrevs målgruppe, hyppighed, pris og meget mere.
1. Krebs on Security – Bedst til dybdegående undersøgende journalistik
- Målgruppe: Cybersikkerhedsprofessionelle, IT-ledere og forskere
- Størrelse: 62,000+ abonnenter
- Hyppighed: 1-2 gange om ugen
- Pris: Gratis
Krebs on Security er Brian Krebs' uafhængige udgivelse, som blev lanceret i 2009 efter hans ti år lange ansættelse på The Washington Post. Den har opbygget et ry som en af de mest troværdige kilder til undersøgende cybersikkerhedsjournalistik med læsere blandt sikkerhedsforskere, IT-professionelle og CISO'er.
Hvorfor abonnere? Brian er konsekvent først med historierne før de almindelige medier – hans rapportering om større databrud, cyberkriminelle aktiviteter og svindelnetværk går flere lag dybere end den typiske dækning af sikkerhedsnyheder.
Hvis du gerne vil forstå ikke bare, hvad der skete, men også hvordan og hvorfor, er dette nyhedsbrevet for dig. Det er især værdifuldt, hvis du følger trusselsaktører, risici i forsyningskæden eller cyberkriminalitet som forretning.
2. The Hacker News – Bedst til aktuelle sikkerhedsopdateringer
- Målgruppe: Sikkerhedsanalytikere, IT-teams og cybersikkerhedsprofessionelle
- Hyppighed: Dagligt
- Pris: Gratis
The Hacker News blev grundlagt i 2010 af Mohit Kumar og er vokset til at blive et af verdens mest læste medier for cybersikkerhedsnyheder. Det dækker alt fra sårbarheder uden tilgængelig rettelse og databrud til malwarekampagner og angreb fra nationalstater, hvilket gør det til en daglig førstevalgsressource for sikkerhedsteams.
Hvorfor abonnere? Det, der adskiller THN, er den enorme hastighed og mængde af dækning – du får aktuelle oplysninger om sårbarheder og trusselsinformation leveret i din indbakke, mens historierne udfolder sig, ikke bagefter. Den daglige e-mail holder dig opdateret om aktive udnyttelser, nyligt rettede CVE'er og nye angrebskampagner, uden at du behøver overvåge flere kilder.
3. SANS NewsBites – Bedst til kommenterede sikkerhedsnyheder
- Målgruppe: CISO'er, IT-chefer og erfarne sikkerhedsprofessionelle
- Hyppighed: To gange om ugen
- Pris: Gratis
SANS NewsBites er et nyhedsbrev, der udkommer to gange om ugen fra SANS Institute, og som sammenfatter ugens vigtigste cybersikkerhedshistorier i kommenterede opsummeringer skrevet af SANS-undervisere og fageksperter.
Hvorfor abonnere? Det, der gør NewsBites anderledes, er den ekspertkommentar, der føjes til hver historie—du får ikke bare et link til en offentliggørelse af et databrud eller en CVE, men også kontekst fra praktikere, der forstår konsekvenserne. Det redaktionelle lag gør det reelt nyttigt til beslutningstagning, uanset om du briefer ledelsen eller vurderer, om en nyligt offentliggjort sårbarhed påvirker dit miljø.
Have an account? Log In
4. Crypto-Gram - Bedst til indsigt i sikkerhed og politik
- Målgruppe: Sikkerhedsprofessionelle, kryptografer og politikere
- Frekvens: Månedligt
- Pris: Gratis
Crypto-Gram er et gratis månedligt nyhedsbrev fra Bruce Schneier—kryptograf, sikkerhedsforfatter og en af de mest respekterede stemmer på området—som har udkommet siden 1998. Hvert nummer samler hans seneste essays og kommentarer om sikkerhed, kryptografi, privatliv og politik.
Hvorfor abonnere? I modsætning til nyhedsfokuserede nyhedsbreve handler Crypto-Gram om perspektiv: Schneier vurderer, hvorfor ting betyder noget, hvad sikkerhedsfællesskabet tager fejl af, og hvordan teknologi griber ind i overvågning, politik og samfund. Hvis du vil tænke mere kritisk over det område, du arbejder inden for—og ikke kun holde dig opdateret om CVE'er—er dette din tid værd.
5. Dark Reading - Bedst til rapportering om databrud og trusler
- Målgruppe: Sikkerhedsteams i virksomheder, CISO'er og IT-sikkerhedsprofessionelle
- Frekvens: Dagligt
- Pris: Gratis
Dark Reading er en af de mest etablerede publikationer om cybersikkerhedsnyheder og drives af Informa TechTarget. Den er skrevet til sikkerhedsteams i virksomheder, CISO'er og sikkerhedsforskere.
Nyhedsbrevene dækker 14 emneområder—herunder applikationssikkerhed, cloud-sikkerhed, trusselsintelligens og ICS/OT—så du kan holde dig opdateret om de specifikke områder, der er relevante for din rolle.
Hvorfor abonnere? Det, der adskiller Dark Reading, er dækningen kombineret med ægte dybde: Du får daglig rapportering om databrud, sårbarheder og nye cybersikkerhedstrusler, skrevet af redaktører, der samarbejder med forskere og brancheanalytikere.
Hvis du arbejder på tværs af flere sikkerhedsområder eller har brug for at briefe interessenter om, hvad der sker i trusselslandskabet, giver dette daglige nyhedsbrev dig et pålideligt udgangspunkt baseret på gode kilder. Du kan også tilpasse det, du modtager, ved at tilmelde dig emnespecifikke nyhedsbreve i stedet for ét samlet feed.
6. CyberWire Daily Briefing - Bedst til sikkerhedsnyheder med høj signalværdi
- Målgruppe: Cybersikkerhedsprofessionelle, analytikere og politikere
- Frekvens: Dagligt
- Pris: Gratis
CyberWire Daily Briefing er et gratis nyhedsbrev på hverdage fra N2K Networks, der leverer en kort gennemgang af dagens cybersikkerhedsnyheder—herunder trusler, sårbarheder, politik og sikkerhedsmarkedet.
Det er udviklet til sikkerhedsprofessionelle, der har brug for at holde sig informeret uden at bruge timer på tværs af flere kilder.
Hvorfor abonnere? Det, jeg finder værdifuldt her, er den redaktionelle disciplin: Hver udgave er nøje afgrænset til det, der faktisk betyder noget den pågældende dag, og spænder over teknologi, jura, forskning og branchetendenser i et format, du hurtigt kan komme igennem. Den dækker hele spektret af sikkerhedsemner i stedet for at specialisere sig inden for ét område, hvilket gør den til et solidt dagligt grundlag, uanset om du arbejder i et SOC, har en ledende rolle eller arbejder med politikrelaterede funktioner.
7. Risky Business - Bedst til global analyse af trusler og politik
- Målgruppe: Sikkerheds- og efterretningsprofessionelle, CISO'er og politikanalytikere
- Frekvens: Fire gange om ugen
- Pris: Gratis
Risky Business er et mediebrand inden for cybersikkerhed, som har eksisteret siden 2007 og udgiver fire nyhedsbrevsudgaver om ugen fordelt på to titler: Risky Bulletin (nyheder, tre gange om ugen) af Catalin Cimpanu og Seriously Risky Business (politik og efterretninger, ugentligt) af Tom Uren.
Hvorfor abonnere? Det, der adskiller Risky Business, er den dybde af geopolitisk og politisk kontekst, som det tilfører sikkerhedsdækningen—hvis du følger statssponsorerede trusselsaktører, kinesisk eller russisk APT-aktivitet eller den globale udvikling inden for cyberpolitik, er dette et af de få nyhedsbreve, der behandler disse emner med reel analytisk tyngde.
Catalin Cimpanus nyhedsudgaver er hurtige og teknisk velfunderede, mens Tom Urens ugentlige udgave er den, jeg vil pege på, hvis du ønsker velovervejet analyse frem for blot overskrifter.
8. Unsupervised Learning - Bedst til kommentarer om sikkerhed, AI og teknologi
- Målgruppe: Sikkerhedsfolk og teknologer, der følger udviklingen inden for AI og teknologi
- Frekvens: Ugentligt
- Pris: Gratis
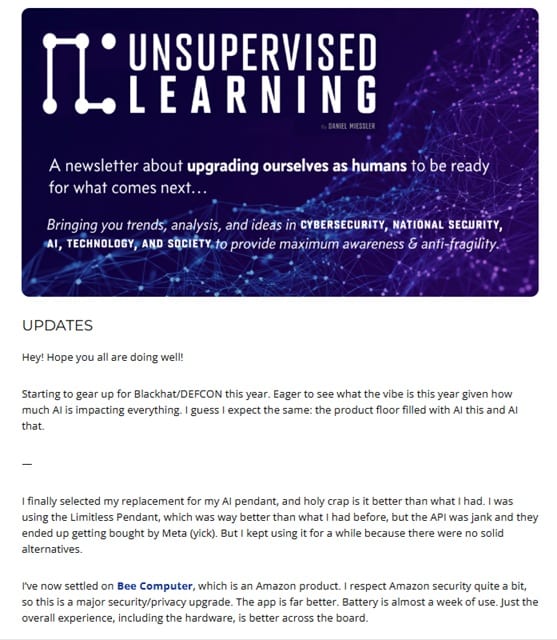
Unsupervised Learning er Daniel Miesslers mangeårige ugentlige nyhedsbrev, der dækker cybersikkerhed, AI, national sikkerhed og teknologi gennem en blanding af kuraterede nyheder og originale essays.
Miessler er en velkendt sikkerhedspraktiker og skaberen af projekter som SecLists og Fabric, og han bringer dette praktikerperspektiv ind i hver udgave.
Hvorfor abonnere? Det, der gør dette nyhedsbrev anderledes, er den redaktionelle vinkel: Miessler opsummerer ikke bare, hvad der er sket, men fortæller dig, hvad det betyder, og hvor udviklingen er på vej hen—særligt i krydsfeltet mellem AI og sikkerhed.
Hvis du vil tænke mere klart over, hvordan AI omformer trusselslandskabet—angrebsflader, sårbarheder i store sprogmodeller og AI-politik—er dette et af de få nyhedsbreve, der tager disse spørgsmål alvorligt i stedet for kun at behandle dem overfladisk.
9. tl;dr sec - Bedst til indsigt i applikationssikkerhed, AI og værktøjer
- Målgruppe: Ingeniører inden for applikationssikkerhed og tekniske sikkerhedsfolk
- Størrelse: 90.000+ medlemmer
- Frekvens: Ugentligt
- Pris: Gratis
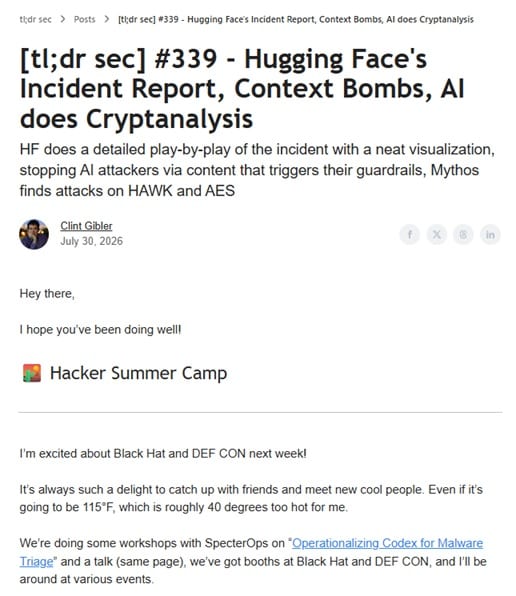
tl;dr er Clint Giblers ugentlige nyhedsbrev, der på cirka syv minutter leverer de bedste sikkerhedsværktøjer, konferenceoplæg og forskningsresultater.
Gibler kom for nylig til OpenAI for at lede cyberindsatsen, og denne udvikling fra praktiker over forsker til operatør afspejles i, hvad han dækker, og hvordan han gør det.
Hvorfor abonnere? Nyhedsbrevets styrke er kuratering med dømmekraft: Gibler linker ikke bare til ting, men sætter dem ind i en sammenhæng og forklarer, hvorfor de er vigtige. Det gør nyhedsbrevet reelt nyttigt for AppSec-ingeniører og sikkerhedsforskere, der vil holde sig ajour med værktøjer, LLM-sikkerhed og offensiv forskning uden selv at bruge timevis på det.
De seneste udgaver fokuserer i høj grad på AI-sikkerhed—promptinjektion, angrebsflader for AI-agenter og jagt på LLM-sårbarheder—så hvis det er den retning, dit arbejde bevæger sig i, vil du finde dette særligt relevant. Det er en af de bedste ugentlige læsninger for praktikere, der interesserer sig for både værktøjerne og idéerne, som driver feltet fremad.
10. Graham Cluleys sikkerhedsnyhedsbrev (GCHQ) - Bedst til holdningsprægede nyheder om informationssikkerhed
- Målgruppe: Fagfolk inden for informationssikkerhed, IT-administratorer, sikkerhedsbevidste læsere og journalister
- Størrelse: 100,000+ medlemmer
- Hyppighed: 1-3 gange om ugen
- Pris: Gratis
GCHQ er Graham Cluleys gratis ugentlige nyhedsbrev—et humoristisk nik til den britiske efterretningstjeneste—som leverer nyheder, kommentarer og analyser om cybersikkerhed direkte fra en af branchens mest anerkendte uafhængige stemmer.
Cluley har arbejdet med sikkerhed siden begyndelsen af 1990'erne, blandt andet hos Sophos og McAfee, før han blev selvstændig.
Hvorfor abonnere? Det, der adskiller dette nyhedsbrev fra nyhedsbreve af aggregator-typen, er Cluleys villighed til at dele en ægte holdning—du får ikke bare links, men også hans vurdering af, hvorfor noget er vigtigt. Dækningen spænder over databrud, malware, svindel og problemer med privatliv, og tonen er let tilgængelig uden at være fordummende.
Hvis du også lytter til podcasten Smashing Security (som han er medvært på), er nyhedsbrevet et naturligt supplement, der holder dig opdateret mellem episoderne.
11. Nuldag - Bedst til undersøgende cyberjournalistik
- Målgruppe: Cybersikkerhedsfagfolk, forskere, beslutningstagere, journalister og akademikere
- Hyppighed: Uregelmæssigt
- Pris: Gratis eller fra $10/måned for premiumindhold
Nuldag er Kim Zetters uafhængige udgivelse om undersøgende cybersikkerheds- og national sikkerhedsjournalistik—lanceret i 2021 og drives nu på sin egen platform på zetter-zeroday.com. Zetter er tidligere stabsskribent hos WIRED og forfatter til Nedtælling til nuldag, den definitive beretning om Stuxnet-operationen.
Hvorfor abonnere? Dette er ikke et sammendrag eller en samling links—hver udgave er en enkelt, dybdegående og original historie om emner som hacking udført af nationalstater, markeder for zero-day-sårbarheder, overvågning og valgsikkerhed. Zetter bringer regelmæssigt eksklusive historier, som du ikke finder andre steder, baseret på hendes dybe kildenetværk på tværs af myndigheder, efterretningstjenester og sikkerhedsforskningsmiljøet.
12. SecurityWeeks daglige briefing - Bedst til trusselsopdateringer for virksomheders sikkerhedsteams
- Målgruppe: Sikkerhedsteams i virksomheder, CISO'er, SOC-analytikere og sikkerhedsarkitekter
- Hyppighed: Dagligt
- Pris: Gratis
SecurityWeek Daily Briefing er et gratis nyhedsbrev via e-mail fra SecurityWeek, et af de længst eksisterende nyhedsmedier om cybersikkerhed for virksomheder, grundlagt i 2010.
Det skrives og redigeres af et team af erfarne sikkerhedsjournalister, herunder Ryan Naraine, Eduard Kovacs og Ionut Arghire.
Hvorfor abonnere? Hvert nummer dækker dagens mest relevante trusler, sårbarheder, databrud og lovgivningsmæssige udviklinger – med særligt dybdegående indhold om ICS/OT-sikkerhed, cloudmiljøer og emner inden for virksomhedsteknologi, som generelle teknologinyheder ofte overser. Du får også adgang til ekspertklummer og tidligt kendskab til SecurityWeeks branchebegivenheder, som er værd at kende, hvis du er CISO eller erfaren sikkerhedsprofessionel.
Det er et solidt dagligt udgangspunkt, hvis du ønsker en bred dækning af virksomheders sikkerhed uden selv at skulle overvåge flere nyhedskilder.
13. Help Net Security - Bedst til en global opsamling af nyheder om cybersikkerhed
- Målgruppe: Sikkerhedsprofessionelle, ledere og CISO'er i globale organisationer
- Hyppighed: Dagligt, ugentligt, to gange om måneden eller månedligt (afhængigt af læserens præference)
- Pris: Gratis
Help Net Security er en uafhængig udgivelse om cybersikkerhed, grundlagt i 1998, hvilket gør den til en af de ældste kontinuerligt udgivne kilder på området. Den drives af et dedikeret redaktionelt team under ledelse af chefredaktør Zeljka Zorz.
Den tilbyder en række nyhedsbreve, som du kan kombinere efter behov – daglige, ugentlige, to gange om måneden og månedlige – så du kan abonnere med den frekvens, der passer til din arbejdsgang.
Hvorfor abonnere? Indholdet spænder over aktuelle nyheder, tekniske dybdegående analyser, ekspertvurderinger og analyser på ledelsesniveau, hvilket gør det nyttigt, uanset om du arbejder praktisk i et SOC eller på CISO-niveau. Jeg vil især fremhæve (IN)SECURE Newsletter, som to gange om måneden præsenterer redaktionens udvalgte anbefalinger og ofte går mere i dybden end en almindelig nyhedsopsamling.
14. CISO Series Newsletter - Bedst til vittige kommentarer om sikkerhedsledelse
- Målgruppe: CISO'er, sikkerhedsledere og leverandører af cybersikkerhedsløsninger
- Hyppighed: Hver anden uge
- Pris: Gratis
CISO Series Newsletter er e-mail-komplementet til medienetværket CISO Series, produceret af den erfarne teknologijournalist David Spark sammen med medværterne Andy Ellis og Steve Zalewski.
Det opsummerer ugentlige podcastafsnit og livebegivenheder fra programmer som Defense in Depth og Cyber Security Headlines med en bevidst direkte og humoristisk stil, der adskiller det fra almindelige nyhedsopsamlinger.
Hvorfor abonnere? Det, der virkelig gør dette nyhedsbrev anderledes, er fokusset på friktionen mellem sikkerhedsprofessionelle og leverandører – det behandler relationen som et værdigt emne i sig selv og ikke blot som baggrundsstøj. Hvis du er CISO eller sikkerhedsleder og jævnligt arbejder med leverandører, vil du opleve perspektivet som forfriskende ærligt.
Jeg vil også anbefale at se nærmere på det ledsagende Cyber Security Headlines-nyhedsbrev på hverdage, hvis du ønsker en kort daglig nyhedsbriefing ved siden af det ugentlige format.
More Articles
15. Return on Security - Bedst til forretnings- og markedsnyheder om cybersikkerhed
- Målgruppe: Sikkerhedsledere, CISO'er, stiftere og investorer i cybersikkerhed
- Frekvens: Ugentligt
- Pris: Gratis
Return on Security er en ugentlig markedsbriefing om cybersikkerhed, som udelukkende er skrevet af Mike Privette, en tidligere CISO, der kalder sig selv "Cybersikkerhedsøkonomen". Hver udgave dækker finansieringsrunder, M&A-aktivitet og markedsændringer—tænk forretningsinformation, ikke trusselsadvarsler.
Hvorfor abonnere? Hvis du er sikkerhedsleder og har brug for at forstå, hvor branchen bevæger sig hen—hvilke leverandører der får finansiering, hvilke kategorier der konsolideres, og hvad de bredere markedssignaler betyder for dine beslutninger—er dette et af de få nyhedsbreve, der tager disse spørgsmål alvorligt.
Mike skriver det hele selv, så analysen har et konsekvent, praksisbaseret perspektiv i stedet for en generisk redaktionel stemme. Jeg vil især anbefale de længere dybdegående analyser sammen med den ugentlige briefing; artikler som hans årlige status over cybersikkerhedsmarkedet går langt videre end det, en briefing på 5 minutter kan dække.
16. CloudSecList - Bedst til forskning i skysikkerhed og opdateringer om værktøjer
- Målgruppe: Skysikkerhedsingeniører, ledere og tekniske ledere verden over
- Størrelse: 12.000+ medlemmer
- Frekvens: Ugentligt
- Pris: Gratis
CloudSecList er et ugentligt nyhedsbrev om skysikkerhed, som Marco Lancini personligt har kurateret siden 2019, og som nu har udgivet over 300 udgaver til mere end 12.000 abonnenter hver søndag. Det dækker forskning i skysikkerhed, værktøjer og opdateringer fra skyudbydere på tværs af AWS, Azure, GCP og Kubernetes.
Hvorfor abonnere? Hvert link, Marco inkluderer, er noget, han personligt har læst og vurderet — der er ingen RSS-aggregering eller automatiseret opsummering, så du får en praktikers vurdering af, hvad der faktisk er værd at bruge tid på. Dækningen spænder over tekniske dybdegående analyser, nye offensive og defensive værktøjer samt sikkerhedsudgivelser fra skyudbydere, hvilket gør det nyttigt, uanset om du arbejder praktisk med skyen eller leder en skysikkerhedsfunktion.
Hvad er det næste?
Styrk din SaaS-vækst og dine lederevner. Abonner på vores nyhedsbrev for den seneste indsigt fra CTO'er og kommende teknologiledere. Vi hjælper dig med at skalere smartere og lede stærkere med vejledninger, ressourcer og strategier fra førende eksperter!



