Det er sværere, end det ser ud, at vælge den rigtige software til IT-styring. Hver type løser et forskelligt problem—IT-serviceadministration (ITSM) håndterer sager og servicelevering, mens IT-aktivstyring (ITAM) holder styr på, hvad du ejer, og hvad det koster.
Bruger du det forkerte værktøj til opgaven, betaler du enten for funktioner, du ikke har brug for, eller udfylder hullerne med manuelt arbejde. Denne guide gennemgår otte softwarekategorier, hvad hver af dem gør, og hvordan du kan afgøre, hvilke der faktisk passer til dit miljø.
Hvad er software til IT-styring?
Software til IT-styring er en kategori af værktøjer, der hjælper teams med at overvåge, vedligeholde og understøtte en organisations teknologi. Forskellige typer håndterer specifikke opgaver såsom serviceanmodninger, aktivregistre, slutpunktsenheder, netværk, cloudressourcer og SaaS-applikationer.
8 typer software til IT-styring
Hver kategori dækker en forskellig del af dit teknologimiljø, fra håndtering af serviceanmodninger til sporing af cloudressourcer og SaaS-abonnementer:
1. IT-serviceadministration (ITSM)
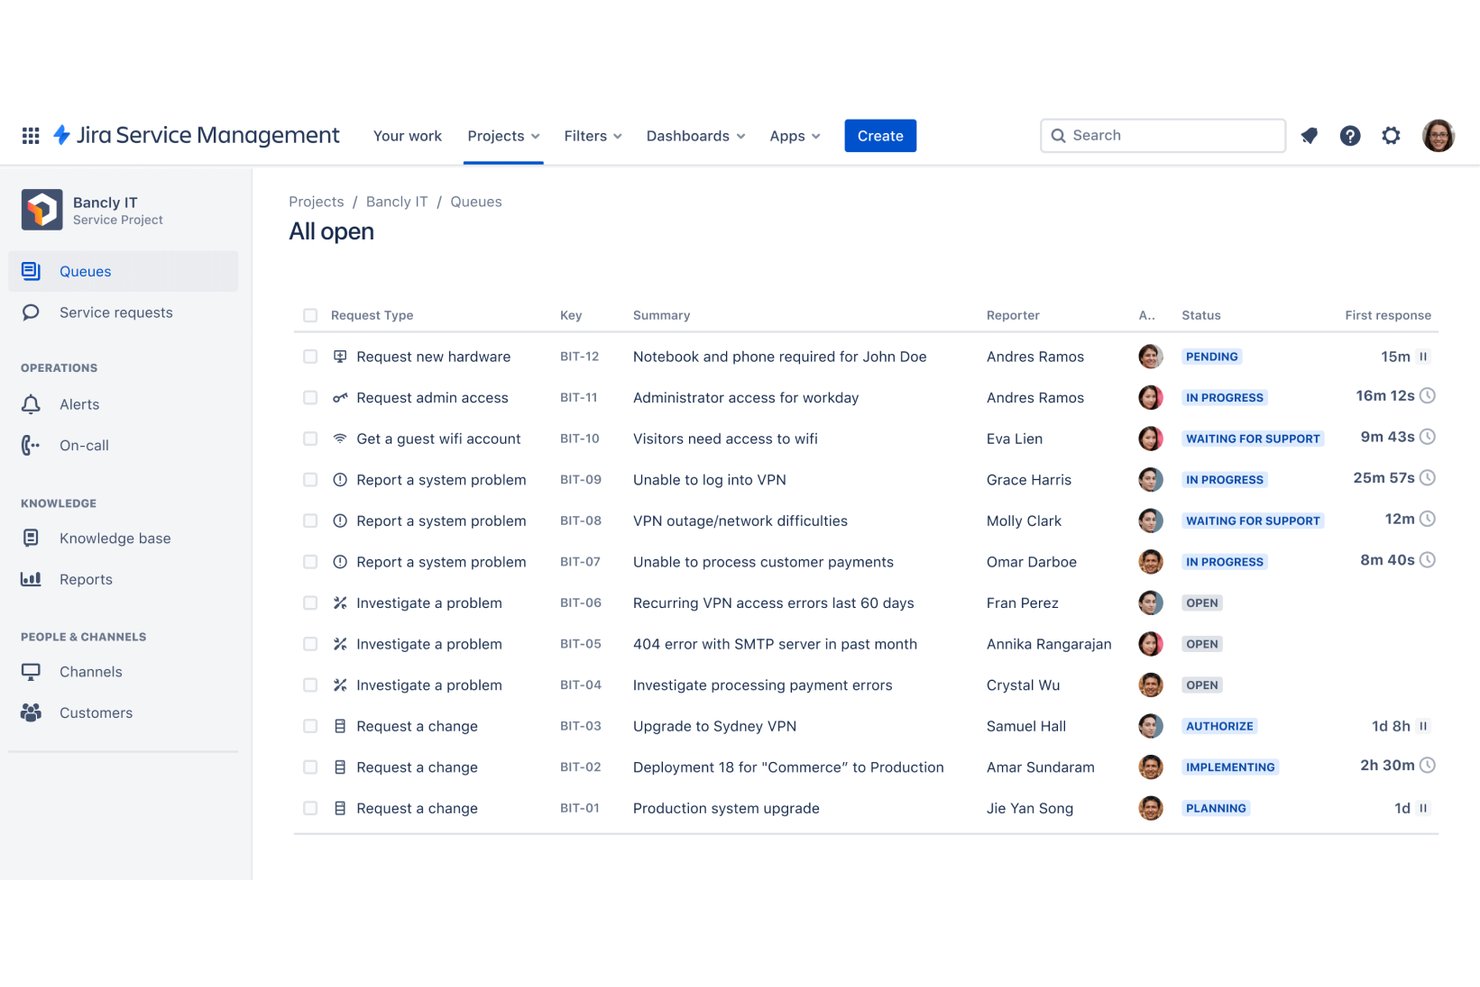
Ud fra min erfaring er ITSM-software det, der holder helpdeske og IT-supportteams organiserede—det håndterer modtagelse, routing, eskalering og sporing af løsninger for sager samlet ét sted. IT-teams bruger det til at administrere serviceanmodninger, hændelser og ændringsarbejdsgange, så intet falder mellem stolene, når brugerne har brug for support.
Fordele
Routing af sager, eskaleringsregler og SLA-sporing—det er funktionerne, der reelt forhindrer supportkøer i at udvikle sig til kaos. Værktøjer som ServiceNow og Jira Service Management giver dit team ét samlet registreringssystem, så alle ved, hvem der har ansvaret for hvad, og hvor en anmodning befinder sig på et givent tidspunkt.
Efter min erfaring reducerer denne synlighed alene den frem og tilbage-kommunikation, der spilder tid for både IT-medarbejdere og slutbrugere.
Funktioner
ITSM-værktøjer har en tendens til at dele en fælles kerne, men dybden af de enkelte funktioner varierer betydeligt på tværs af platforme som ServiceNow, Jira Service Management og Freshservice:
- Hændelseshåndtering: Registrer, kategoriser og rout hændelser automatisk til det rigtige team. God hændelseshåndtering gør løsningstider synlige og sikrer ansvarlighed, så SLA-brud ikke kommer bag på dig.
- Katalog over serviceanmodninger: Giv slutbrugere en selvbetjeningsportal til at indsende almindelige anmodninger—nulstilling af adgangskoder, adgang til software, bestilling af hardware—uden at oprette en sag manuelt. Jeg har set, hvordan dette alene kan reducere mængden af gentagne sager i køen mærkbart.
- Ændringsstyring: Spor ændringsanmodninger gennem godkendelsesarbejdsgange, før noget skubbes i produktion. Det er denne funktion, der forhindrer, at uplanlagte driftsafbrydelser skyldes interne ændringer.
- SLA-sporing og eskaleringsregler: Angiv mål for svartider og løsningstider, og lad derefter systemet eskalere automatisk, når disse mål er i fare. Uden dette bliver prioriterede sager begravet i køen sammen med anmodninger med lav hastende karakter.
- Vidensbase: Gem dokumenterede løsninger, driftsvejledninger og ofte stillede spørgsmål, som medarbejdere og slutbrugere kan søge i, før de indsender sager. Efter min erfaring afværger en velholdt vidensbase overraskende mange gentagne anmodninger.
- Rapportering og dashboards: Saml sagsmængde, løsningstider, medarbejdernes arbejdsbelastning og SLA-overholdelse i visuelle rapporter. Det er det, der underbygger sagen over for ledelsen, når du har brug for flere medarbejdere eller et større værktøjsbudget.
- Integrationer med overvågnings- og DevOps-værktøjer: Forbind din ITSM-platform med alarmeringsværktøjer som PagerDuty eller infrastrukturovervågning, så hændelser kan oprettes automatisk, når noget går i stykker, i stedet for at vente på, at en bruger rapporterer det.
2. IT-aktivstyring (ITAM)
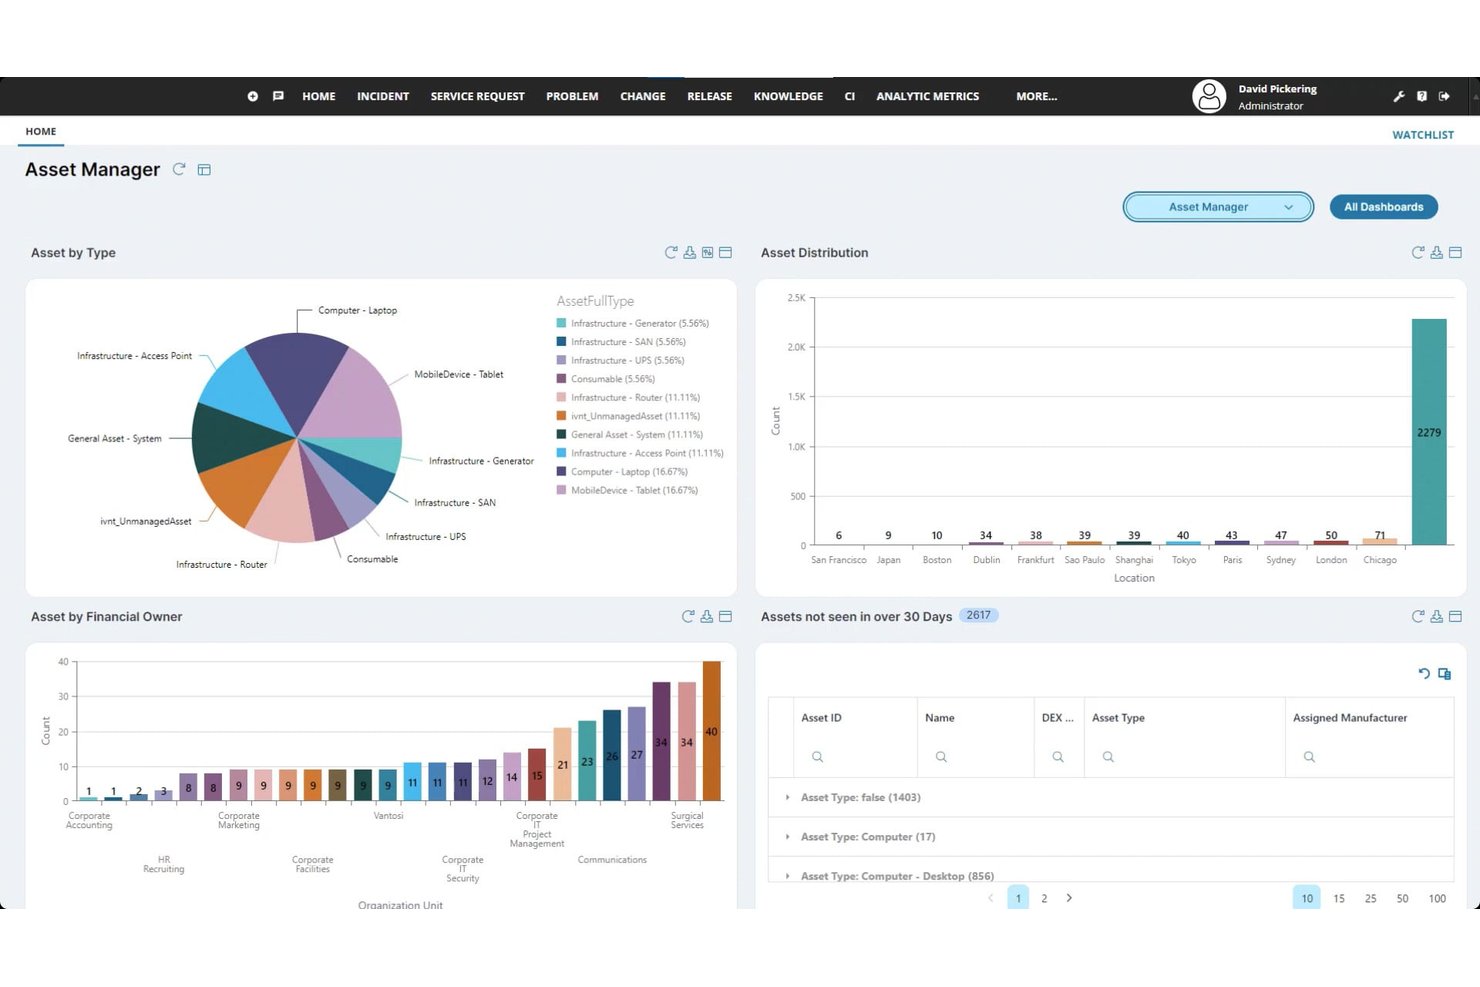
Det er her, ITAM-software viser sin værdi, når du skal holde styr på hver enhed, licens og kontrakt i hele dit miljø—det giver IT-teams et centralt overblik over hardware- og softwareaktiver samt sporing af livscyklus og omkostninger.
Efter min erfaring er det værktøjet, der endelig besvarer "hvad ejer vi, hvor er det, og hvad betaler vi for det?"
Have an account? Log In
Fordele
At vide præcis, hvilken hardware og software du ejer – og hvad det koster dig – fjerner en stor del af gætteriet fra IT-planlægningen. Værktøjer som ServiceNow ITAM og Lansweeper giver dig en løbende opdateret beholdning, der er knyttet til livscyklusstatus og kontraktdata, så du ikke står og haster, når en fornyelsesfrist nærmer sig, eller en revision bliver gennemført.
Efter min erfaring synliggør dette niveau af indsigt også overflødige licenser og underudnyttede aktiver, hvilket ofte direkte omsættes til et genvundet budget.
Funktioner
ITAM-værktøjer varierer mere, end man skulle tro, når man kommer ud over den grundlæggende beholdningsliste – her er, hvad kategorien faktisk dækker på tværs af platforme som ServiceNow ITAM, Lansweeper og Freshservice:
- Opdagelse af hardwarebeholdning: Scan automatisk dit netværk for at finde og katalogisere alle fysiske enheder, herunder slutpunkter, servere og netværksudstyr. Uden automatiseret opdagelse er din beholdning kun så nøjagtig som den seneste person, der huskede at opdatere den.
- Administration af softwarelicenser: Hold styr på, hvilke licenser du ejer, hvor mange pladser der er i brug, og hvornår de skal fornyes. Jeg har set teams genvinde betydelige budgetter blot ved at identificere ubrugte licenser, som der stadig blev betalt for.
- Sporing af aktivernes livscyklus: Registrer hvert aktivs status fra indkøb til udfasning, herunder købsdato, afskrivning, garantiperiodens udløb og bortskaffelse. Det forhindrer dig i at udskifte hardware reaktivt i stedet for efter en planlagt tidsplan.
- Administration af kontrakter og leverandører: Gem leverandøraftaler, vedligeholdelseskontrakter og fornyelsesdatoer ét sted, knyttet direkte til de relevante aktiver. Det er et problem, der kan undgås, at misse en fornyelsesfrist, fordi oplysningerne lå i en andens indbakke.
- Rapportering om revision og overholdelse: Generer rapporter, der knytter dine ejede licenser til de faktiske installationer, hvilket er det, revisorer beder om, når en softwareleverandør banker på døren. Værktøjer som Snow License Manager er specifikt udviklet til dette anvendelsesområde.
- Økonomi- og omkostningssporing: Tildel omkostningsdata til individuelle aktiver, og opgør forbruget efter afdeling, placering eller aktivtype. Det er dette, der giver IT-ledelsen reelle tal, når budgetdiskussionerne finder sted.
- Integration med ITSM-platforme: Forbind dine aktivregistreringer med din servicedesk, så teknikere kan se hele aktivhistorikken direkte i en sag. Efter min erfaring reducerer denne kontekst fejlfindingstiden mærkbart, når en enhed har en historik med tilbagevendende fejl.
3. Administration af slutpunkter
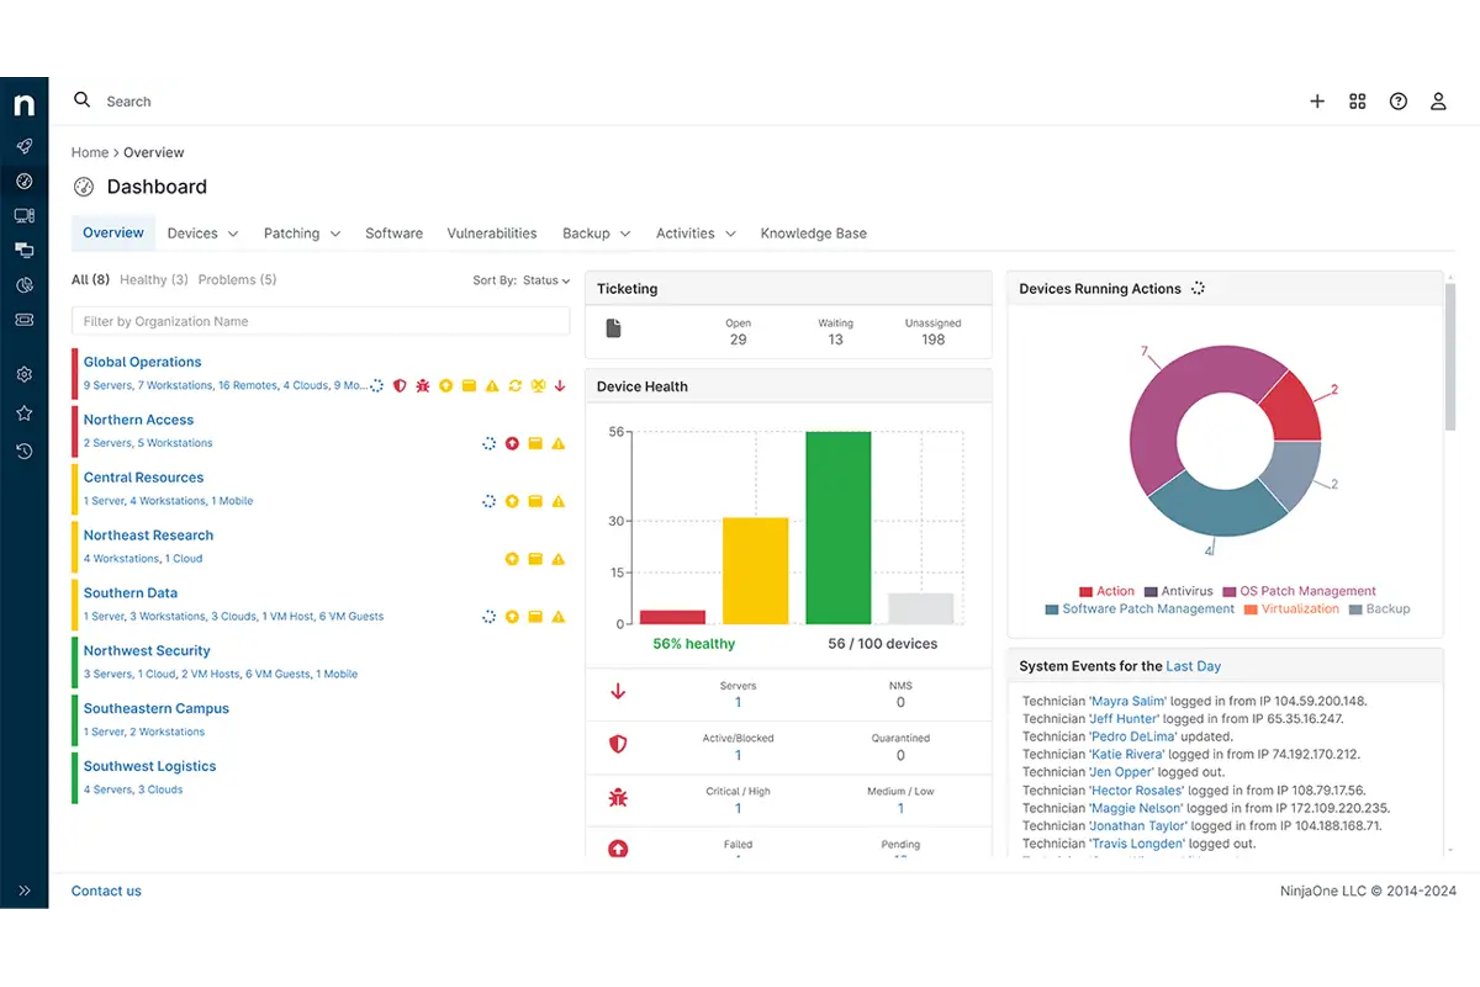
Administration af alle bærbare computere, mobilenheder og arbejdsstationer i dit miljø er præcis det, software til administration af slutpunkter er udviklet til – det giver IT-teams centraliseret kontrol over enhedskonfiguration, udrulning af programrettelser og håndhævelse af politikker.
Efter min erfaring er det værktøjet, der holder din enhedsflåde ensartet og din eksponering for sårbarheder, der ikke er blevet rettet, lav.
Fordele
At holde alle slutpunkter i dit miljø konsekvent konfigurerede og opdaterede med programrettelser er det, værktøjer som Microsoft Intune og Jamf faktisk gør muligt i stor skala.
Efter min erfaring ligger den reelle gevinst i rapportering om overholdelse af programrettelser – du kan se præcis, hvilke enheder der kører forældet software, og fjernudrulle opdateringer, før en sårbarhed bliver til en hændelse.
Den centraliserede kontrol reducerer også den tid, dit team bruger på gentaget konfigurationsarbejde for hver enhed, eftersom håndhævelse af politikker håndterer det automatisk på tværs af enhedsflåden.
Funktioner
Værktøjer til administration af slutpunkter gør mere end at udrulle opdateringer – her er, hvad de faktisk giver dig kontrol over på tværs af platforme som Microsoft Intune, Jamf og ManageEngine Endpoint Central:
- Enhedsregistrering og klargøring: Registrer automatisk nye enheder på din administrationsplatform, så snart de opretter forbindelse, og send derefter konfigurationer, apps og politikker ud uden at røre enheden manuelt. Det er det, der gør onboarding i stor skala håndterbar.
- Patchadministration: Udrul programrettelser til operativsystemer og applikationer på tværs af hele din enhedsflåde efter en tidsplan eller efter behov. Efter min erfaring er dashboards til patchoverholdelse i værktøjer som Intune det sted, hvor du bruger det meste af din tid—de fortæller dig præcis, hvilke enheder der er eksponerede.
- Konfigurations- og politik håndhævelse: Definer sikkerhedsbaselines, firewallindstillinger og softwarebegrænsninger på politikniveau, og håndhæv dem derefter konsekvent på alle enheder, der er omfattet. Uden dette bliver konfigurationsafvigelser et reelt problem.
- Fjernadgang og -styring: Opret fjernforbindelse til slutpunkter for at fejlfinde problemer uden at sende en tekniker ud. Det er især vigtigt, når din enhedsflåde er fordelt på kontorer eller består af fjernarbejdere.
- Administration af mobile enheder (MDM): Udvid de samme funktioner til registrering, politikker og sletning til smartphones og tablets. Jamf håndterer især Apple-enheder godt her, mens Intune giver dig understøttelse på tværs af platforme.
- Applikationsadministration: Udrul, opdater og fjern software på tværs af slutpunkter fra en central konsol. Det holder uautoriserede applikationer væk fra enhederne og sikrer, at alle kører de samme godkendte versioner.
- Overholdelsesrapportering: Generer rapporter, der viser, hvilke enheder der overholder dine sikkerhedspolitikker, og hvilke der ligger uden for de acceptable grænser. Det er det, der giver dig dokumentation, når en revision eller hændelsesgennemgang spørger, hvor godt dine slutpunkter var administreret.
4. Netværks- og infrastrukturovervågning
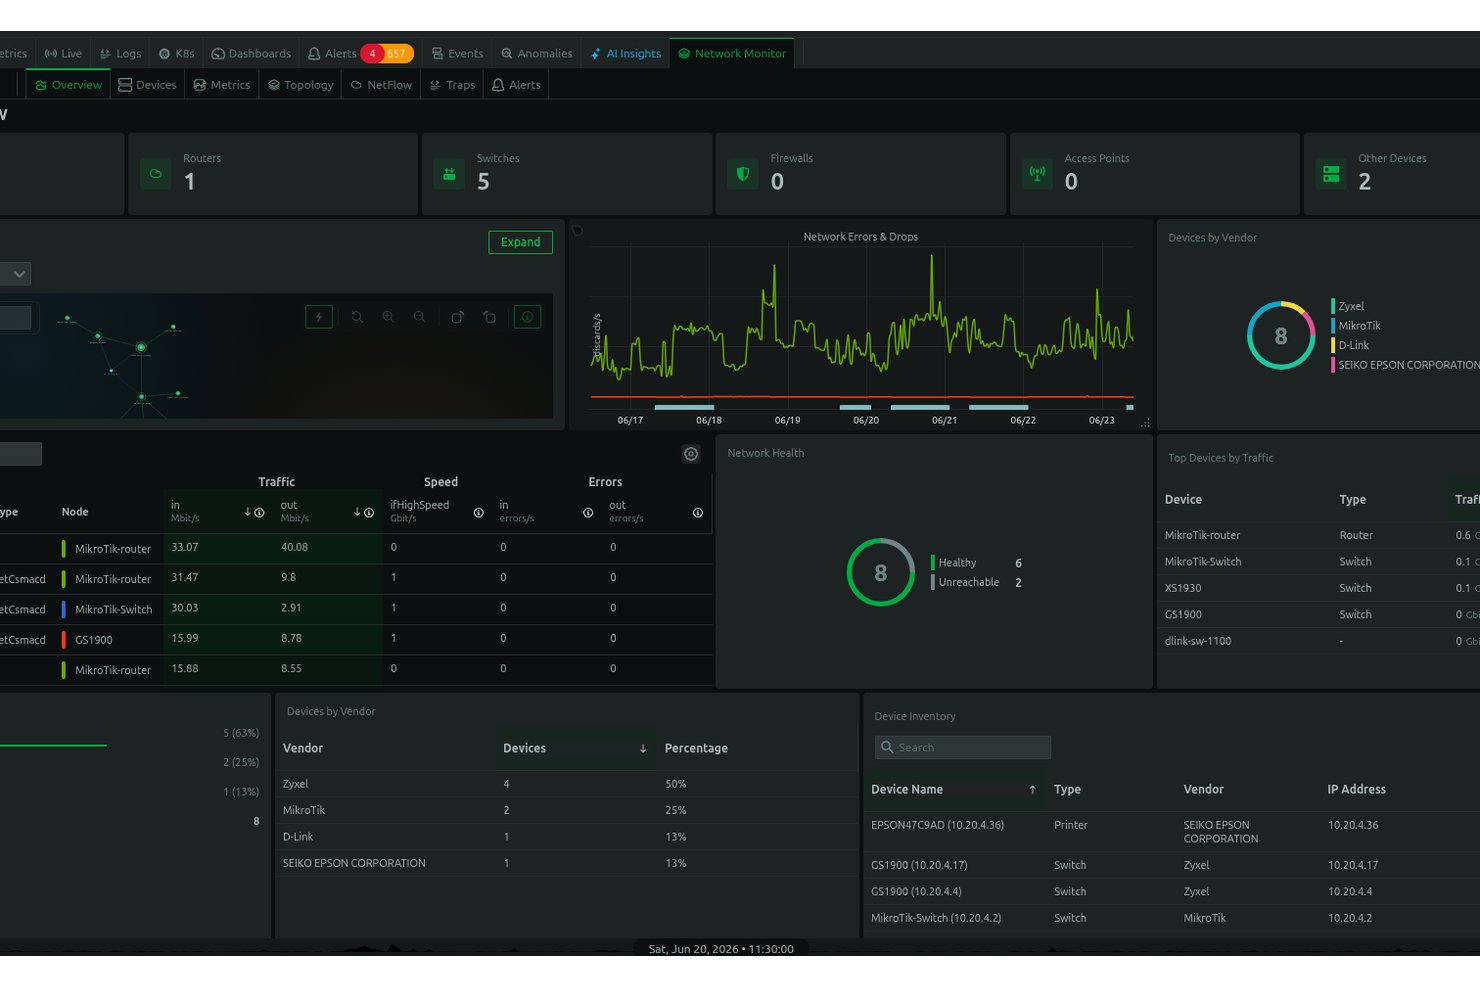
At have realtidssynlighed i dit netværk, dine servere og din infrastruktur er det, denne kategori af IT-administrationssoftware er udviklet til—platforme som Datadog, Zabbix og PRTG indsamler løbende præstationsmålinger og udløser alarmer, når noget falder uden for de acceptable grænser.
Efter min erfaring er denne mulighed for tidlig varsling det, der adskiller teams, som opdager problemer, før brugerne bemærker dem, fra teams, der får kendskab til driftsafbrydelser via en supporthenvendelse.
Fordele
Realtidssynlighed i dit netværk og din infrastruktur er det, der adskiller et proaktivt team fra et team, der altid reagerer. Efter min erfaring giver værktøjer som Datadog og PRTG dig den nødvendige dybde i alarmeringen til at opdage forringet ydeevne—en CPU, der topper, eller et mættet link—før det udvikler sig til en driftsafbrydelse, som dine brugere opdager først.
Den tidlige varsling, koblet sammen med historiske målinger og tærskelbaseret alarmering, er det sted, hvor jeg har set den største tidsbesparelse på tværs af hændelsesresponsforløb.
Funktioner
Værktøjer til netværks- og infrastrukturovervågning går langt videre end oppetidskontroller—her er, hvad de faktisk giver dig indsigt i og kontrol over på tværs af platforme som Datadog, Zabbix og PRTG:
- Overvågning af ydeevne i realtid: Indsaml løbende målinger fra servere, netværksenheder og applikationer, og vis dem derefter i et live-dashboard. Det er her, du opdager en CPU, der topper, eller en hukommelseslækage, før det bliver til en driftsafbrydelse.
- Tærskelbaseret alarmering: Definer acceptable ydelsesområder, og få besked i det øjeblik, en måling overskrider dem. Efter min erfaring er det den omhyggelige justering af disse tærskler, der adskiller nyttige alarmer fra alarmtræthed.
- Analyse af netværkstrafik: Overvåg båndbreddeforbruget, identificer overbelastede links, og følg trafikstrømme på tværs af din infrastruktur. PRTG håndterer dette særligt godt med sin sensorbaserede model.
- Kortlægning af infrastrukturtopologi: Find og visualiser automatisk, hvordan dine enheder, tjenester og afhængigheder forbinder sig. Denne kontekst gør hændelsestriage hurtigere, når noget går galt længere opstrøms.
- Historiske målinger og trendrapportering: Gem ydelsesdata over tid, så du kan identificere tilbagevendende mønstre, planlægge kapacitet og rapportere om SLA-overholdelse. Datadogs dashboardværktøjer gør det nemt at opbygge og dele denne type analyse.
- Logaggregering og -korrelation: Hent logs fra hele dit miljø ind i en samlet visning, og korreler dem med ydelseshændelser. Det er det, der giver dig det fulde billede, når en alarm udløses, og du har brug for at forstå hvorfor.
- Overvågning af distribueret infrastruktur og cloudinfrastruktur: Udvid synligheden til cloudmiljøer, containere og hybride opsætninger sammen med din lokale infrastruktur. Værktøjer som Zabbix kan konfigureres til at dække en lang række miljøer, selvom denne fleksibilitet også medfører kompleksitet i opsætningen.
5. Fjernovervågning og -administration (RMM)
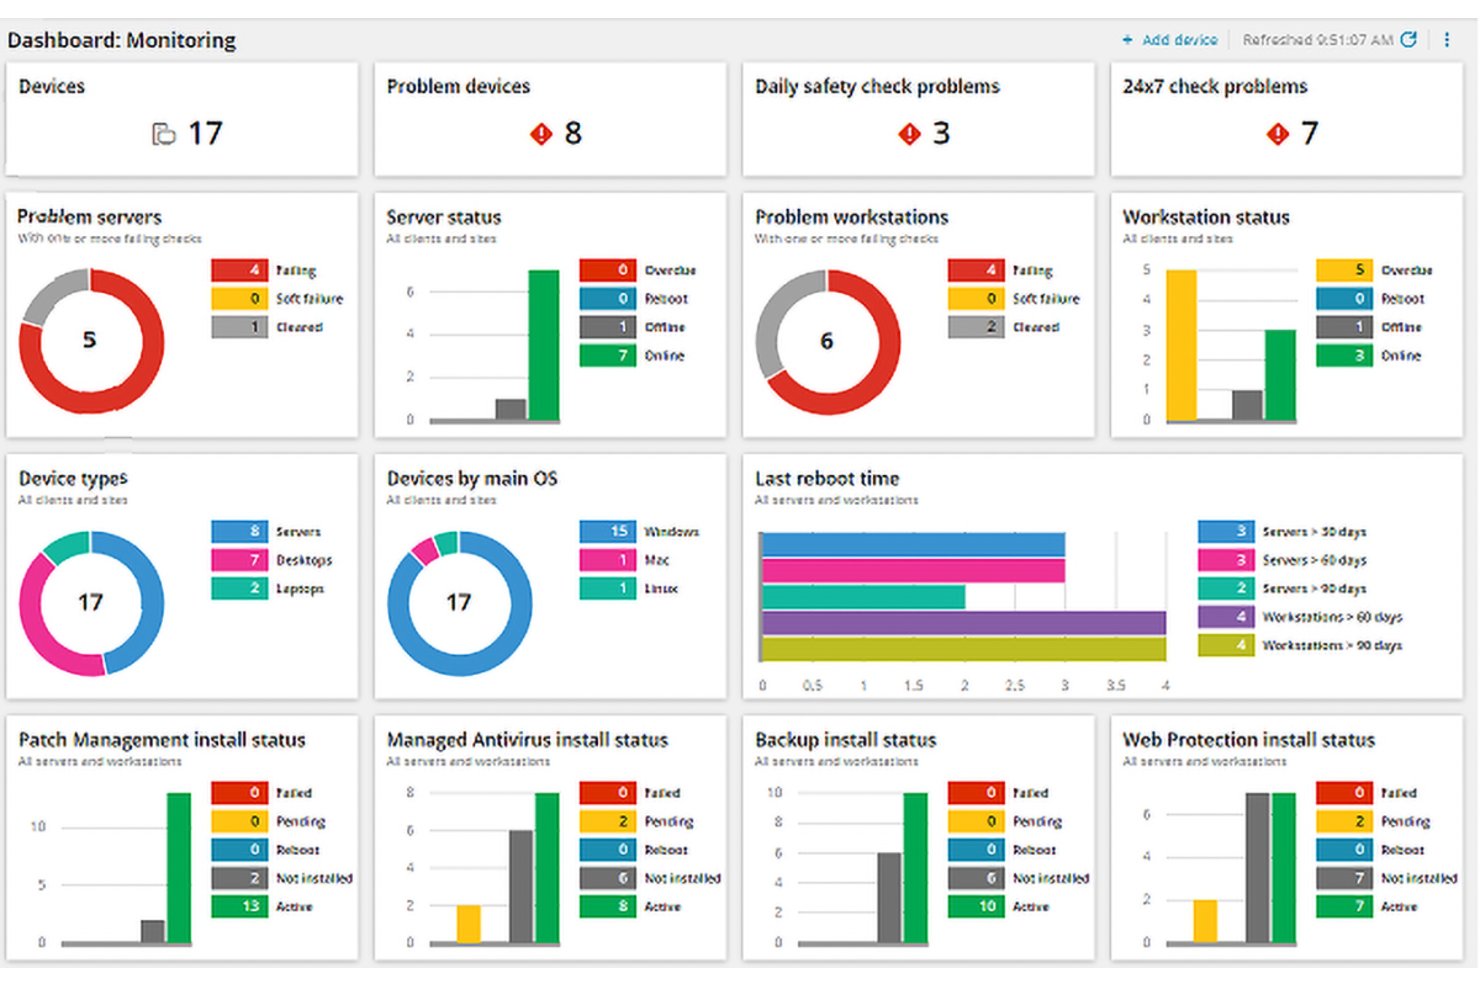
Udbydere af administrerede tjenester og interne IT-teams bruger RMM-værktøjer – såsom NinjaOne og ConnectWise Automate – til at overvåge slutpunkter, køre automatiserede vedligeholdelsesopgaver og udrulle rettelser på tværs af distribuerede miljøer fra én enkelt konsol.
Efter min erfaring er evnen til at opdage og afhjælpe problemer på en fjernenhed uden nogensinde at røre den det, der gør RMM til en vigtig del af en IT-værktøjskasse.
Fordele
Den største fordel, jeg har set ved RMM-værktøjer som NinjaOne og ConnectWise Automate, er muligheden for at opdage og løse problemer på eksterne slutpunkter uden nogensinde at have fysisk adgang til enheden.
Automatiserede vedligeholdelsesopgaver – udrulning af programrettelser, kørsel af scripts og tilstandstjek – kører i baggrunden på tværs af hele din enhedsflåde, så dit team ikke sidder fast i gentaget manuelt arbejde på enhed efter enhed.
Det er kombinationen af proaktiv overvågning og fjernbaseret afhjælpning, der holder distribuerede miljøer håndterbare uden at øge antallet af medarbejdere i takt med antallet af enheder.
Funktioner
RMM-værktøjer giver IT-teams og MSP'er en samlet oversigt til overvågning, vedligeholdelse og fejlfinding af distribuerede slutpunkter uden at være fysisk til stede – sådan ser det faktisk ud i praksis:
- Kontinuerlig overvågning af slutpunkter: Spor målinger for enhedstilstand – CPU, hukommelse, disk og forbindelse – på tværs af alle administrerede slutpunkter i realtid. Efter min erfaring er det her, du opdager et drev, der er ved at svigte, eller en proces, der løber løbsk, før en bruger overhovedet opretter en supportsag.
- Automatiseret udrulning af programrettelser: Planlæg og udrul programrettelser til operativsystemer og applikationer på slutpunkter i hele din enhedsflåde uden manuel indgriben. NinjaOne håndterer dette særligt godt og lader dig definere vedligeholdelsesvinduer og godkendelsesarbejdsgange, så programrettelserne installeres uden at forstyrre arbejdstiden.
- Fjernadgang og afhjælpning: Opret direkte forbindelse til ethvert administreret slutpunkt for at køre diagnosticering, udføre rettelser eller omkonfigurere indstillinger uden at sende nogen ud til stedet. Det er det, der gør administration af distribuerede enhedsflåder mulig i stor skala.
- Automatisering af scripts og opgaver: Udrul scripts på tværs af grupper af enheder for at håndtere gentagne vedligeholdelsesopgaver – rydde midlertidige filer, nulstille tjenester og håndhæve indstillinger. ConnectWise Automate giver dig en solid scriptmotor til denne type arbejde.
- Advarsler og eskalering af hændelser: Angiv grænseværdier for målinger af enhedstilstand, og få besked, når noget falder uden for acceptable niveauer. Det afgørende her er at opbygge en advarselslogik, der er specifik nok til at kunne handles på, i stedet for blot at skabe støj.
- Aktivbeholdning og rapportering: Vedligehold en opdateret oversigt over alle enheder under administration, herunder hardwarespecifikationer, installeret software og status for overholdelse af politikker. Det er det, der giver dig et præcist billede af dit miljø, når ledelsen spørger, eller en revision finder sted.
- Politik- og konfigurationsadministration: Definer standardkonfigurationer, og håndhæv dem på tværs af enhedsgrupper, så nye slutpunkter tages i brug med din grundkonfiguration på plads i stedet for at kræve manuel opsætning.
6. Administration af programrettelser
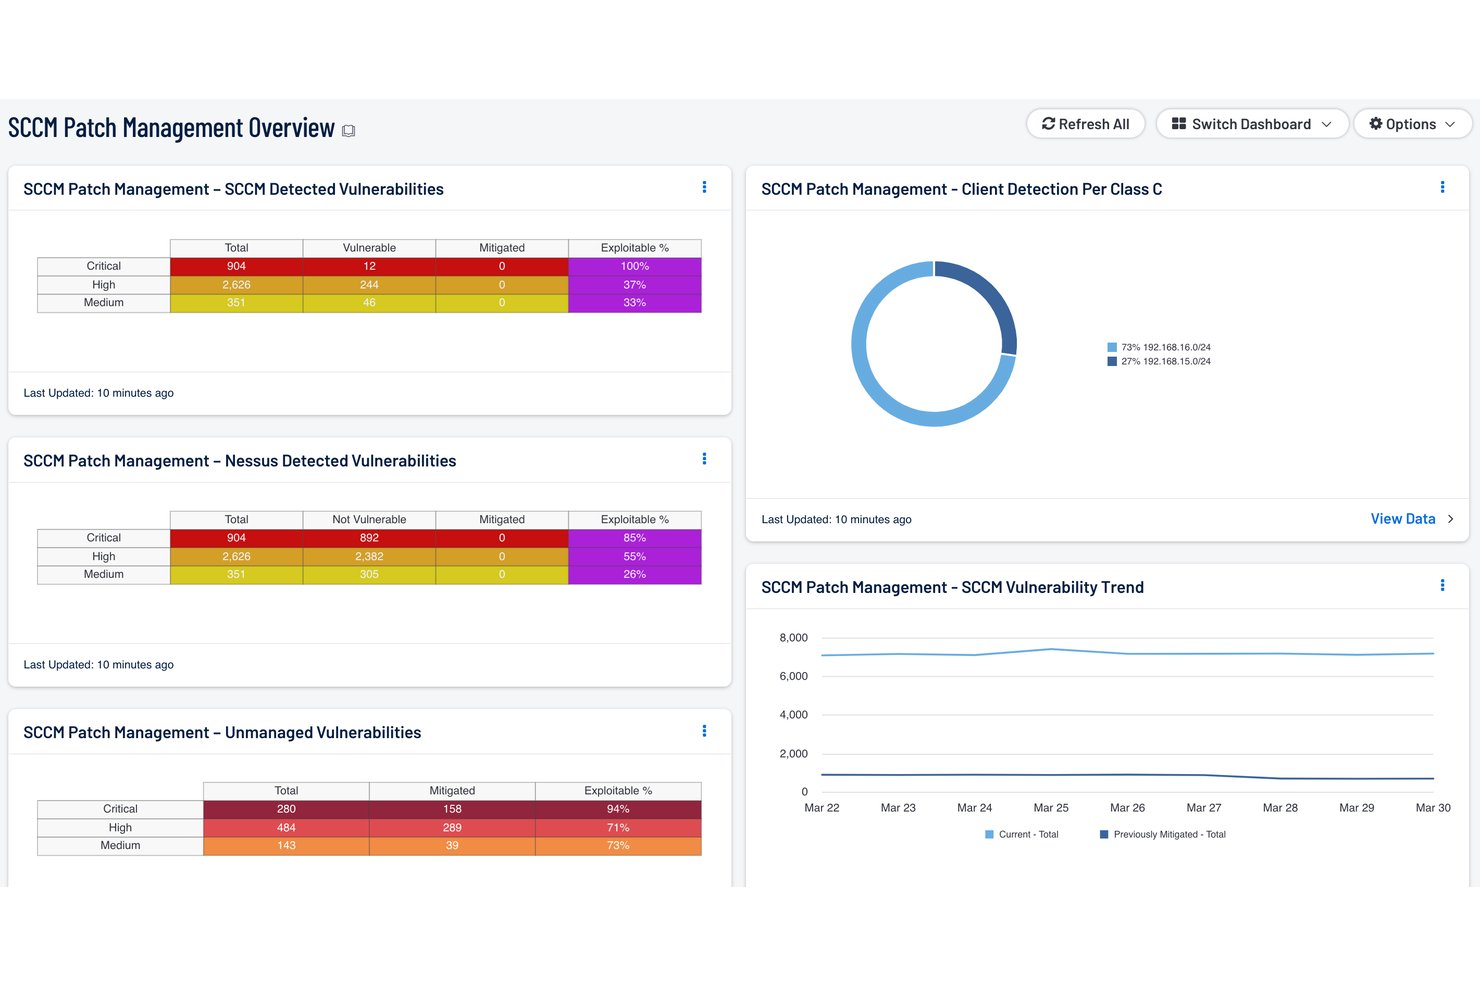
At holde dine systemer opdaterede er en af de mest direkte måder, IT-teams reducerer eksponeringen for kendte sårbarheder på – software til administration af programrettelser automatiserer opdagelsen, afprøvningen og udrulningen af opdateringer på tværs af din flåde af operativsystemer og applikationer.
Efter min erfaring er det i overholdelsesdashboardene, du kommer til at bruge det meste af din tid, fordi de viser dig præcis, hvilke enheder der er eksponerede, før en sårbarhed bliver til en hændelse.
Fordele
Automatisering af opdagelse og udrulning af programrettelser på tværs af din flåde af operativsystemer og applikationer er det, der gør værktøjer som Ivanti og ManageEngine Patch Manager Plus værdifulde – du er ikke længere afhængig af manuelle processer, der overser enheder eller kommer bagud i forhold til udgivelsescyklusser.
Efter min erfaring er overholdelsesdashboardene den mest værdifulde funktion i det daglige, fordi de giver dig et klart billede af, hvilke slutpunkter der er eksponerede, før denne sårbarhed bliver til en aktiv hændelse.
Den synlighed alene er det, der forvandler administration af programrettelser fra en reaktiv brandslukning til en planlagt og revisionsklar proces, som dit team faktisk kan være på forkant med.
Funktioner
Værktøjer til patchhåndtering håndterer hele opdateringslivscyklussen – fra registrering til installation og verifikation – så dit team ikke manuelt skal holde styr på, hvilke enheder der kører forældet software:
- Automatisk registrering af patches: Scan løbende dit miljø for at identificere manglende OS- og applikationspatches på alle administrerede slutpunkter. Efter min erfaring er det her, du holder op med at stole på antagelser og begynder at arbejde ud fra et præcist billede af din eksponering.
- Test og klargøring af patches: Test opdateringer i en kontrolleret gruppe, før du ruller dem ud til hele enhedsflåden. Ivanti håndterer dette godt og lader dig definere testringe, så en dårlig patch ikke lægger produktionssystemer ned.
- Planlagt installation og vedligeholdelsesvinduer: Definer præcist, hvornår patches installeres, så opdateringer ikke afbryder arbejdstiden eller kritiske arbejdsbelastninger. Det er denne funktion, der gør automatiseret patching praktisk frem for forstyrrende.
- Dækning af flere platforme: Anvend patches på tværs af Windows, macOS, Linux og tredjepartsapplikationer fra én enkelt konsol. ManageEngine Patch Manager Plus dækker en lang række applikationsleverandører, hvilket er vigtigt, når dit miljø kører mere end blot software på OS-niveau.
- Overholdelsesdashboards og rapportering: Få et realtidsoverblik over, hvilke enheder der er opdaterede, hvilke der afventer, og hvilke der ikke overholder kravene. Jeg vil sige, at dette er den mest anvendte funktion i det daglige – det er den, du åbner, når ledelsen spørger til sårbarhedseksponeringen.
- Tilbageførsel og afhjælpning: Rul en problematisk patch tilbage uden manuelt at skulle gribe ind på hver berørt enhed. At have denne tilbagefaldsmulighed indbygget er det, der gør automatiseret installation til en drift med lav risiko frem for et sats.
- Prioritering af patches efter alvorlighed: Rangér patches efter kritikalitet – baseret på CVE-scorer eller leverandørmeddelelser – så dit team håndterer sårbarheder med høj risiko før rutineopdateringer.
7. Cloudadministrationsplatforme
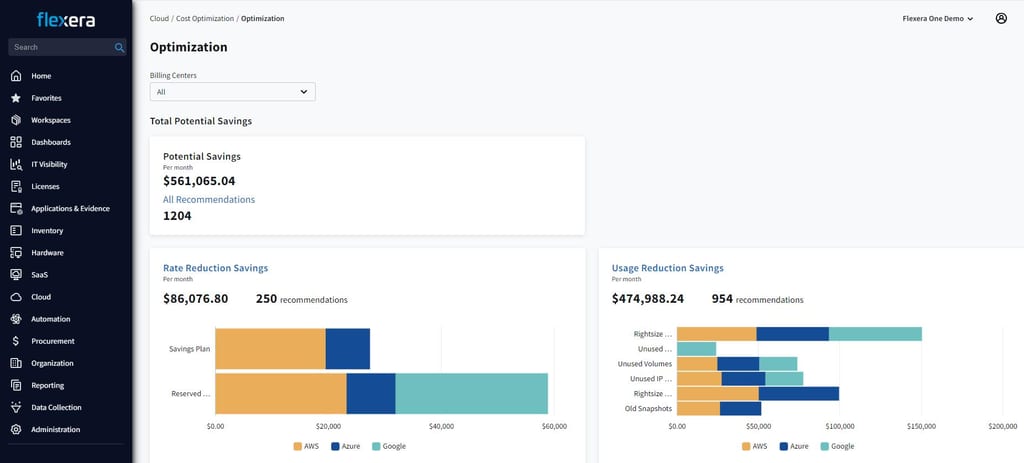
Hvis du administrerer cloudressourcer på tværs af AWS, Azure eller Google Cloud Platform uden en dedikeret platform, famler du i blinde med hensyn til omkostninger, brug og styring.
Efter min erfaring giver cloudadministrationsplatforme IT-teams den synlighed, der skal til for at følge ressourceallokering, håndhæve adgangspolitikker og kontrollere forbruget, før det løber løbsk.
Fordele
Det er muligheden for at få indblik i din cloudressourceallokering, dit forbrug og dine adgangspolitikker fra én enkelt konsol, der gør værktøjer som AWS Management Console og Azure Arc reelt værd at bruge tid på at opsætte.
Efter min erfaring er det funktionerne til omkostningsstyring, der giver den mest umiddelbare værdi – muligheden for at opdage og lukke inaktive eller overdimensionerede ressourcer, før de får din månedlige regning til at vokse, er den slags proaktive kontrol, som manuel sporing ganske enkelt ikke kan give dig.
Den samme synlighed gør det også langt nemmere at håndhæve styring, eftersom du opsætter og overvåger adgangspolitikker ét sted i stedet for at skifte mellem leverandørernes dashboards.
Funktioner
Cloudadministrationsplatforme samler den synlighed og kontrol, der ellers er spredt på tværs af de enkelte leverandørkonsoller – sådan ser det ud i praksis:
- Ressourceovervågning og synlighed: Følg udnyttelse, tilgængelighed og ydeevne på tværs af cloudressourcer i realtid. Efter min erfaring er det her, du opdager overdimensionerede instanser og inaktive ressourcer, før de dukker op som linjeposter på din regning.
- Omkostningsstyring og forbrugskontrol: Opsæt budgetter, følg forbruget pr. team eller projekt, og få advarsler, når forbruget bevæger sig mod overskridelse. AWS Management Console håndterer dette godt med Cost Explorer, som giver dig detaljerede opdelinger uden behov for et separat FinOps-værktøj.
- Styring af adgang og identitet: Definer og håndhæv, hvem der har adgang til hvilke cloudressourcer, og foretag revision af adgangen fra et centralt politiklag. Azure Arc gør dette særligt overskueligt i hybride miljøer, hvor lokale ressourcer og cloudressourcer eksisterer side om side.
- Administration af ressourcer i flere clouds og hybride miljøer: Administrer arbejdsbelastninger på tværs af AWS, Azure og Google Cloud Platform fra én enkelt grænseflade i stedet for konstant at skifte mellem leverandørernes dashboards.
- Automatiseret klargøring og skalering: Opret eller fjern ressourcer baseret på efterspørgslen uden manuel indgriben. Det er det, der holder dit miljø responsivt, uden at nogen skal overvåge ressourceallokeringen døgnet rundt.
- Overholdelse og håndhævelse af politikker: Anvend styringspolitikker på tværs af dit cloudmiljø, og få løbende feedback om, hvor din konfiguration afviger fra din definerede baseline. Det er denne funktion, jeg ville fremhæve, når forberedelse til en revision kommer på tale.
- Hændelsesalarmer og diagnosticering: Få besked, når ressourcernes tilstand forringes, og spor problemet tilbage til kilden uden at skulle skifte mellem dashboards.
More Articles
8. Platforme til SaaS-administration
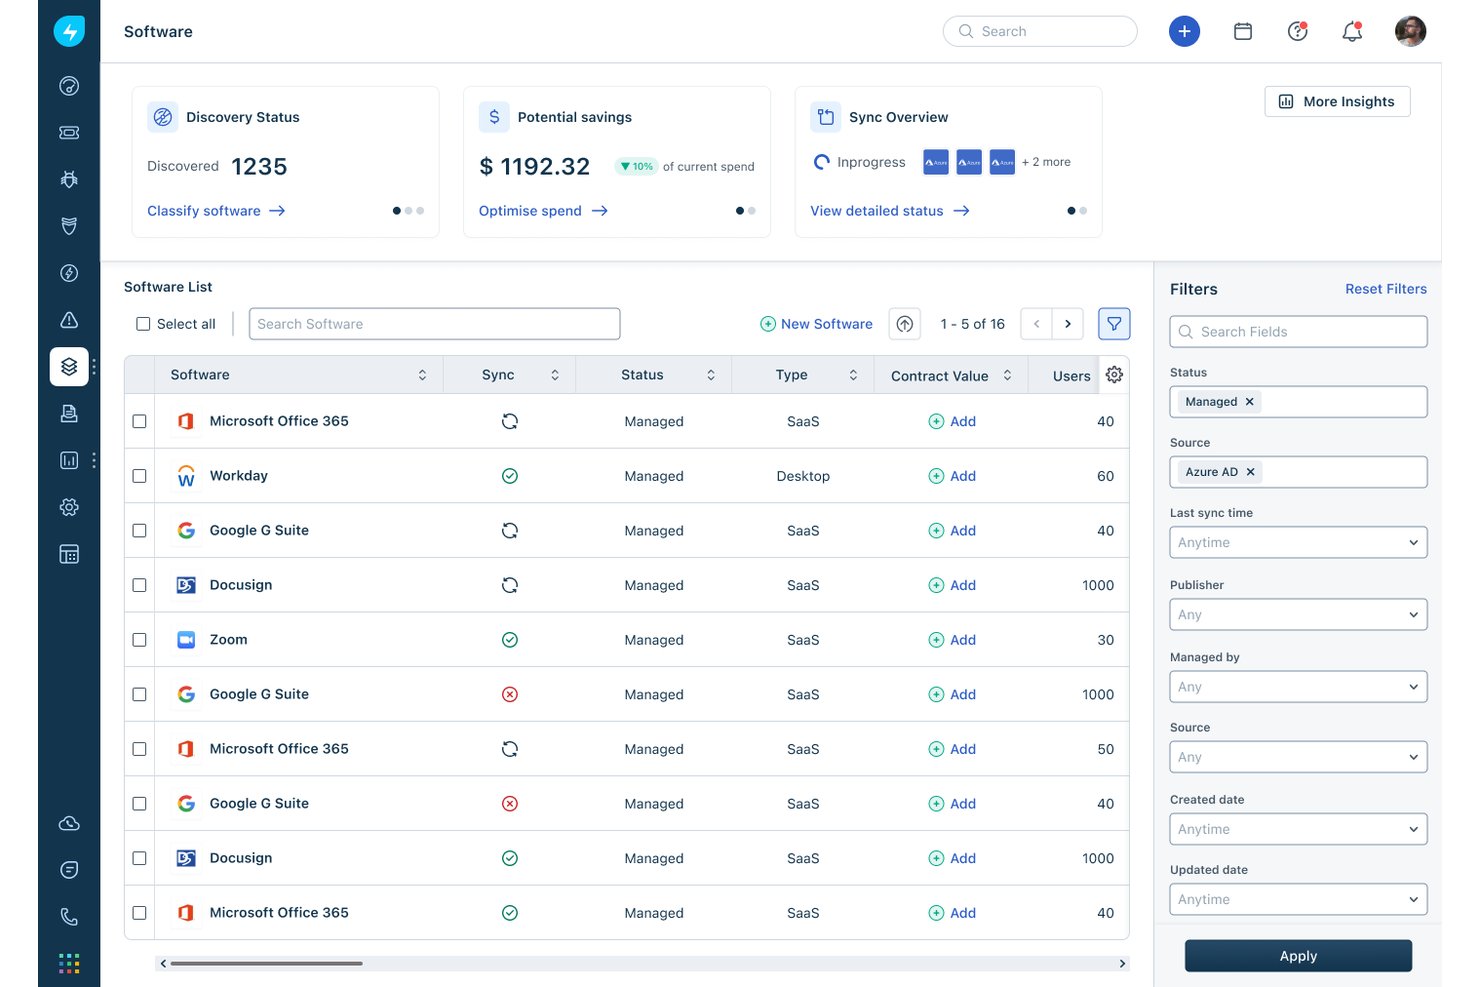
Det kan hurtigt komme ud af kontrol at holde styr på alle de applikationer, som din organisation abonnerer på—platforme til SaaS-administration giver it-teams centraliseret indsigt i softwarelicenser, brug og udgifter på tværs af hele jeres applikationsstak.
Efter min erfaring betaler funktionerne til genvinding af licenser alene for værktøjet, fordi de gør det muligt at identificere og fjerne ubrugte brugerpladser, før den næste fornyelsescyklus rammer.
Fordele
Det er centraliseringen af din SaaS-indsigt i én konsol, der gør en kaotisk applikationsstak til noget, du faktisk kan administrere—værktøjer som Torii og BetterCloud lader dig se hvert abonnement, antal brugerpladser og brugsmetrik ét sted.
Efter min erfaring er det funktionerne til genvinding af licenser, der giver det hurtigste afkast: At identificere ubrugte brugerpladser, før fornyelsescyklusserne rammer, er den slags omkostningskontrol, som manuel sporing i regneark ganske enkelt ikke kan levere i stor skala.
Den indsigt gør også onboarding og offboarding mere overskuelig, eftersom du tildeler og fjerner adgang til applikationer fra én arbejdsgang i stedet for at opspore individuelle administrationspaneler.
Funktioner
Her er, hvad platforme til SaaS-administration faktisk viser, og som dit it-team ellers skulle samle manuelt:
- Opdagelse og opgørelse af applikationer: Registrer automatisk alle SaaS-applikationer, der er i brug i din organisation, herunder skygge-it, som aldrig har været igennem en formel indkøbsproces. Torii gør dette godt ved at hente applikationsdata fra SSO, økonomisystemer og browserudvidelser.
- Administration af licenser og brugerpladser: Hold styr på, hvor mange licenser du betaler for, sammenlignet med hvor mange der rent faktisk bruges. Det er denne funktion, der gør platformen pengene værd—jeg har set teams genvinde hundredvis af ubrugte brugerpladser alene ved at få denne indsigt.
- Brugsanalyse: Se, hvor ofte hver applikation tilgås, og af hvem. Når det er tid til fornyelse, forhandler du ud fra data og ikke antagelser.
- Sporing af udgifter og kontrakter: Saml abonnementsomkostninger, fornyelsesdatoer og kontraktvilkår ét sted. Uden dette kommer fornyelser snigende, og du er bundet for endnu et år, før du har haft mulighed for at vurdere, om du stadig har brug for værktøjet.
- Automatiseret onboarding og offboarding: Tildel og fjern adgang til applikationer gennem definerede arbejdsgange i stedet for at opspore individuelle administrationspaneler. BetterCloud håndterer dette godt og lader dig udløse adgangsændringer baseret på HR-hændelser.
- Overvågning af sikkerhed og overholdelse: Markér applikationer, der ikke lever op til din organisations sikkerhedsstandarder, eller som medarbejdere har godkendt med for omfattende tilladelser. Det er den funktion, jeg ville prioritere, hvis datastyring er en bekymring for dit team.
Find de rette værktøjer til dit it-miljø
At forstå de forskellige typer software til it-administration er det første skridt. Det næste er at finde værktøjer, der imødekommer dit teams behov uden at tilføre unødvendig kompleksitet. Udforsk vores guide til den bedste software til it-driftsadministration for at sammenligne platforme til overvågning, automatisering, hændelsesadministration og cloud-drift.