

Key Takeaways
Grundlæggende om SIEM-værktøjer: Et SIEM-værktøj indsamler og analyserer sikkerhedsdata på tværs af miljøer og hjælper teams med effektivt at opdage og reagere på trusler.
Målgrupper: SIEM-værktøjer bruges af virksomheders sikkerhedsteams, cloud-operatører, brancher med fokus på overholdelse af regler, MSSP'er og offentlige it-afdelinger.
Centrale funktioner: Vigtige funktioner i SIEM-værktøjer omfatter centraliseret logindsamling, trusselsregistrering, automatisering af hændelser, adfærdsanalyse og rapportering om overholdelse af regler.
Forretningsmæssig indvirkning: Implementering af et SIEM-værktøj kan reducere risici og reaktionstider, men kræver investeringer, løbende finjustering og specialiseret ekspertise.
Valg af SIEM-værktøjer: Når du vurderer, hvad et SIEM-værktøj er, bør du overveje integrationsbehov, automatisering, rapportering, og om en administreret eller traditionel løsning passer bedst.
SIEM-værktøjer giver dit sikkerhedsteam ét centralt sted til at indsamle, sammenkæde og reagere på trusselsdata på tværs af hele dit miljø. Uden et sådant værktøj skal du sammenstykke advarsler fra et dusin uafhængige kilder – og angribere regner med den svaghed.
Jeg har selv set, hvor hurtigt en uovervåget blind vinkel kan udvikle sig til en hændelse. Denne guide gennemgår vigtige funktioner, konkrete anvendelsestilfælde og hvad du skal se efter, når du evaluerer muligheder, så du kan træffe en sikker og velinformeret beslutning om, hvilken løsning der passer til din teknologiske stak.
Hvad er et SIEM-værktøj?
Et værktøj til sikkerhedsoplysninger og hændelsesstyring (SIEM) er software, der indsamler, centraliserer og analyserer log- og hændelsesdata fra hele dit teknologimiljø. Ved hjælp af indbyggede regler og automatisering registrerer SIEM-værktøjer trusler, sporer sikkerhedshændelser og hjælper dit team med at undersøge hændelser hurtigere.
Sikkerhedsteams er afhængige af SIEM-værktøjer for at forenkle overvågningen af hændelser, styrke arbejdsgangene for undersøgelser og holde trit med kravene til overholdelse af regler på tværs af deres data og systemer.
SIEM kombinerer to tidligere sikkerhedsfunktioner: styring af sikkerhedsoplysninger (SIM) og styring af sikkerhedshændelser (SEM). SIM fokuserer på at indsamle, lagre og analysere sikkerhedsdata over tid, mens SEM fokuserer på at overvåge hændelser i realtid og markere mistænkelig aktivitet.
Tilsammen giver de sikkerhedsteams både historisk kontekst og indsigt i realtid på tværs af deres miljø.
Hvordan fungerer et SIEM-værktøj?
Et SIEM-værktøj fungerer ved at hente sikkerhedslogs og hændelsesdata fra hele dit IT-miljø ind i ét centraliseret system. Det kan omfatte slutpunkter, servere, firewalls, netværksenheder, cloudtjenester, applikationer og identitetsplatforme.
Når dataene kommer ind i SIEM-systemet, organiserer og normaliserer platformen dem, så hændelser fra forskellige systemer kan analyseres samlet. Derefter anvender den sammenkædningsregler, analyser, adfærdsbaselines og, afhængigt af platformen, maskinlæring eller feeds med trusselsoplysninger til at identificere aktivitet, der kan indikere en sikkerhedstrussel.
En typisk SIEM-arbejdsgang ser sådan ud:
- Indsaml sikkerhedsdata: SIEM-systemet indsamler løbende logs og hændelser fra systemer på tværs af din infrastruktur.
- Normaliser og sammenlæg hændelser: Data fra forskellige kilder konverteres til et ensartet format, så de kan søges i og sammenlignes.
- Sammenkæd mistænkelig aktivitet: Platformen forbinder relaterede hændelser, der hver for sig kan se harmløse ud, men som kan signalere et angreb, når de ses samlet.
- Generér og prioritér advarsler: Når aktivitet matcher en registreringsregel, et mønster for unormal adfærd eller en kendt indikator på kompromittering, opretter SIEM-systemet en advarsel, som sikkerhedsteamet skal undersøge.
- Understøt undersøgelse og reaktion: Analytikere kan spore aktivitet på tværs af systemer, gennemgå historiske hændelser og fastslå omfanget og årsagen til en hændelse. Moderne SIEM-værktøjer kan også udløse automatiserede handlinger direkte eller integreres med SOAR-platforme for mere avancerede arbejdsgange til reaktion.
Fordi SIEM-systemet opbevarer sikkerhedsdata på ét søgbart sted, kan teams også bruge historiske logs til retsmedicinske undersøgelser, trusselsjagt, rapportering om overholdelse af regler og identificering af mønstre, der ville være vanskelige at opdage på tværs af adskilte værktøjer.
Eksempler på SIEM-værktøjer
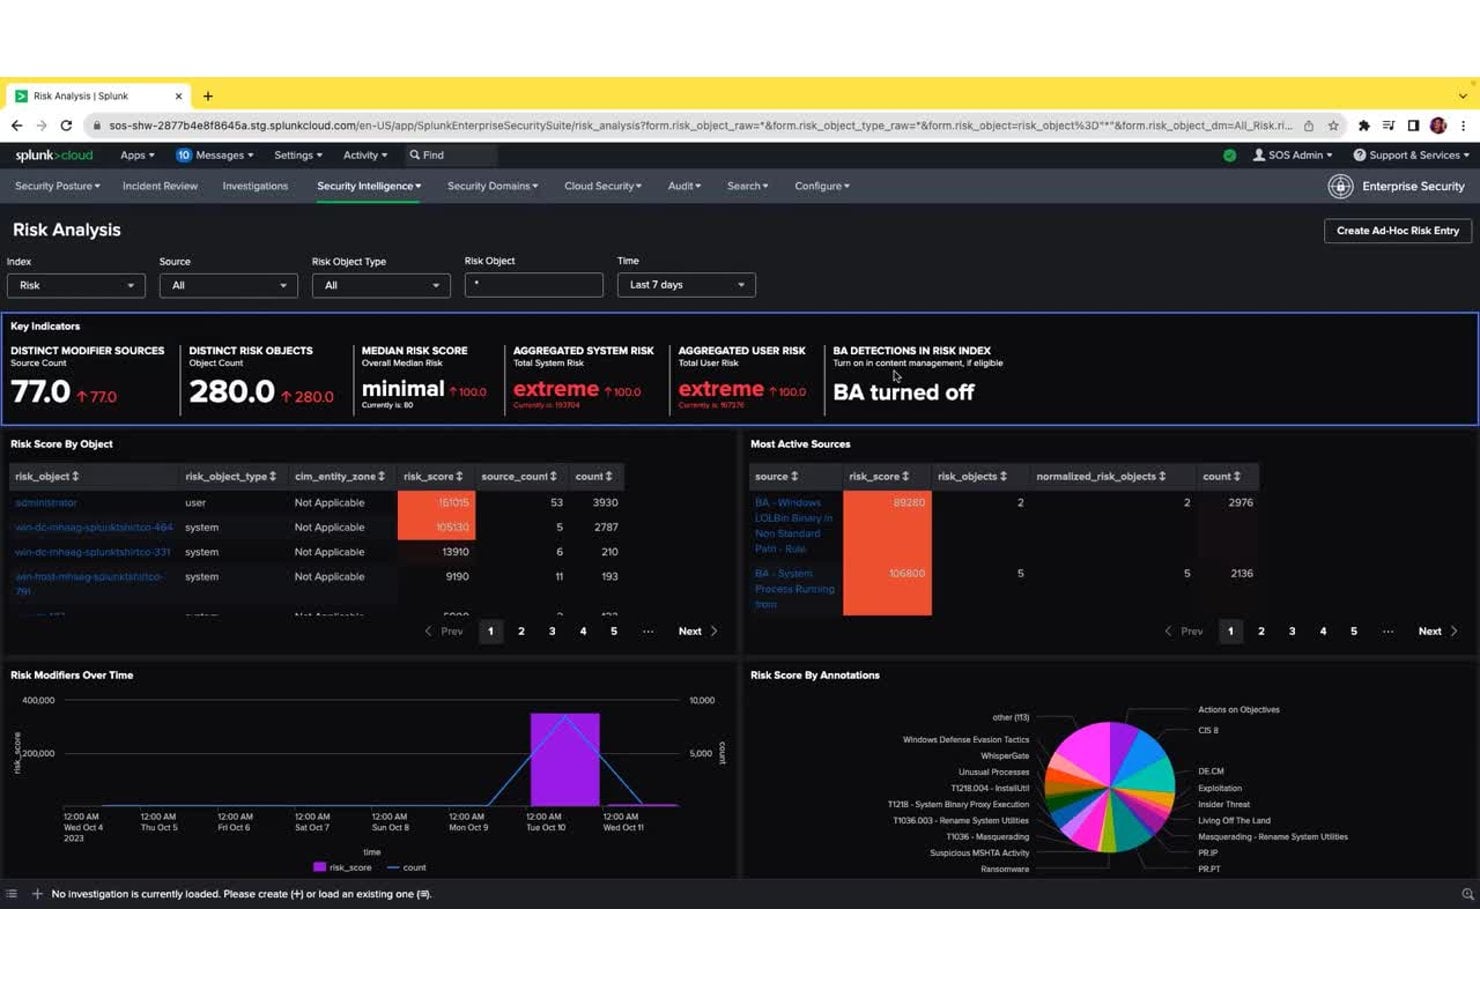
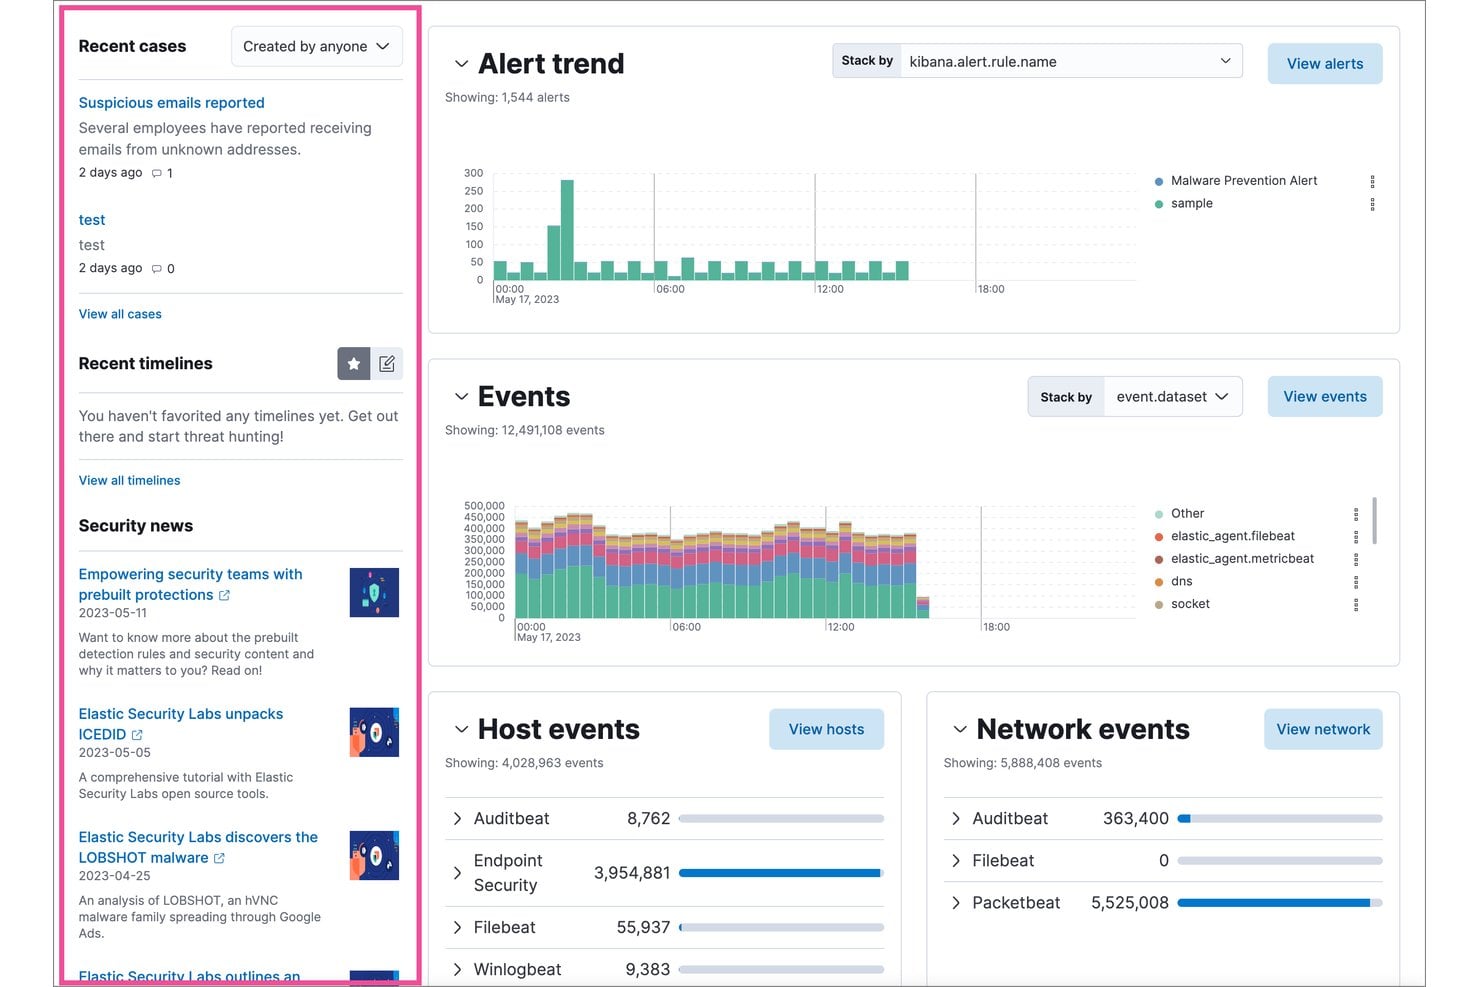
Her er nogle visuelle eksempler på, hvordan grænseflader til SIEM-værktøjer ser ud i praksis:
Have an account? Log In
De bedste SIEM-værktøjer, du bør overveje
Her er min liste over de bedste SIEM-værktøjer:
Hvem bruger SIEM-værktøjer?
Her er de typer af teams og organisationer, der er afhængige af SIEM-værktøjer til sikkerhedsovervågning og håndtering af hændelser:
- Virksomheders sikkerhedsteams: Overvåger sikkerhedsdriften for store, komplekse organisationer med omfattende infrastruktur.
- Udbydere af administrerede sikkerhedstjenester (MSSP'er): Leverer outsourcet overvågning og trusselsdetektion for kundemiljøer.
- Teams for cloud-infrastruktur: Overvåger aktivitet, kontrollerer adgang og opdager trusler på tværs af cloud-native og hybride systemer.
- Regulerede brancher: Teams inden for finansielle tjenester, sundhedspleje og forsyningsvirksomheder skal opfylde strenge krav til compliance og rapportering.
- IT-afdelinger i den offentlige sektor og hos myndigheder: Beskytter kritiske systemer og følsomme data mod målrettede trusler og cyberangreb.
Vigtige fordele ved SIEM-værktøjer og potentielle forretningsmæssige konsekvenser
SIEM-værktøjer hjælper dig med at reducere risici, reagere hurtigere på hændelser, understøtte compliance og holde dit miljø kørende problemfrit – hvilket kan påvirke oppetid og virksomhedens omdømme direkte.
Husk, at disse løsninger har tendens til at være en betydelig investering, og at en dårligt administreret implementering kan introducere ny kompleksitet eller huller i synligheden.
Brug denne tabel til at afveje de vigtigste fordele og risici ved at indføre et SIEM-værktøj:
| Fordele | Risici |
|---|---|
| FordeleHurtigere detektion og håndtering af hændelser | RisiciHøje indledende omkostninger til implementering og licenser |
| FordeleCentraliseret synlighed på tværs af alle miljøer | RisiciKompleksitet kan medføre konfigurationsmangler |
| FordeleForbedret trusselsjagt og efterforskning | RisiciFalske positiver kan medføre alarmtræthed |
| FordeleStyrket understøttelse af compliancekrav | RisiciKræver løbende finjustering og dedikeret teknisk ekspertise |
| FordeleFremskynder analysen af den grundlæggende årsag efter hændelser | RisiciProblemer med databeskyttelse, hvis logfiler håndteres forkert |
| FordeleForenkler rapportering og forberedelse af revisioner | RisiciLeverandørafhængighed eller udfordringer ved migrering |
| FordeleKorrelation af signaler fra flere kilder | RisiciBelastning af lager- og beregningsinfrastrukturens ressourcer |
Casestudier af SIEM-værktøjer
Se, hvordan virkelige teams ændrede deres sikkerhedsresultater med SIEM-værktøjer. Disse casestudier viser forskellen, SIEM kan gøre før og efter implementeringen.
Casestudie: Askari Banks implementering af IBM Security QRadar SIEM
Askari Bank, en kommerciel bank med base i Pakistan, 560 filialer og 7.500 ansatte, opbyggede sit sikkerhedsoperationscenter (SOC) fra bunden ved hjælp af IBM Security QRadar SIEM, QRadar SOAR og et tilføjelsesmodul til analyse af brugeradfærd.
Platformen blev implementeret sammen med IBM Business Partner SPS, samlede logfiler på tværs af banksystemer, automatiserede håndteringen af hændelser via playbooks og muliggjorde detektion af interne trusler døgnet rundt.
Her er resultaterne af Askari Banks implementering af SIEM-værktøjer:
- Drastisk reduktion af falske positiver: Antallet af sikkerhedshændelser faldt fra cirka 700 om dagen til færre end 20, hvilket gav SOC-teamet handlingsanvisende alarmer med høj præcision.
- Hurtigere afhjælpning af hændelser: Afhjælpningstiden faldt fra omkring 30 minutter til blot 5 minutter gennem automatisering af SOAR-playbooks.
- Hurtig teamvækst: SOC-teamet voksede til mere end 20 specialister på under tre år, understøttet af automatisering, der overtog rutineprægede triageopgaver.
- Overholdelse af lovgivningen: Askari Bank opnåede fuld overensstemmelse med Pakistans Cyber Security Policy 2021, et nationalt krav om, at banker skal drive automatiserede sikkerhedsoperationscentre døgnet rundt.
Casestudie: Carrefours implementering af Splunk Cloud Platform
Carrefour, en af verdens største detailhandlere, tog Splunk Cloud Platform i brug for at konsolidere deres sikkerhedsoperationer på tværs af et globalt miljø med flere kanaler.
Platformen samlede antivirus-, slutpunktsdetekterings- og responslogge i ét system og automatiserede alarmering, billetsystem og SOC-notifikationer—hvilket fjernede den infrastrukturadministration, der havde trukket analytikere væk fra det egentlige sikkerhedsarbejde.
Her er resultaterne af Carrefours implementering af SIEM-værktøjer:
- 3 gange hurtigere trusselsrespons: Ved hjælp af indsigt i realtid fra Splunk reagerer Carrefour nu tre gange hurtigere på sikkerhedstrusler end tidligere.
- Et nyt fokus for SOC-operationerne: Sikkerhedsteamet skiftede fra infrastrukturadministration til opgaver med høj værdi, herunder applikationsadministration, trusselsanalyse og aktive sikkerhedsundersøgelser.
- Bredere adgang for analytikere: Både tekniske analytikere og forretningsbrugere kan selvstændigt undersøge og oprette alarmer under sikkerhedshændelser, hvilket udvider teamets samlede responskapacitet.
- Sikrere produktlanceringer: Platformen giver Carrefours teams den synlighed, der er nødvendig for at lancere nye funktioner og tjenester sikkert, og reducerer risikoen for, at nye digitale funktioner skaber sikkerhedshuller.
Kernefunktioner og -egenskaber ved SIEM-værktøjer
Her er de vigtigste funktioner, du bør se efter, når du vurderer SIEM-værktøjer til dit miljø:
- Centraliseret logindsamling: Saml hændelsesdata fra servere, cloudtjenester, slutpunkter og netværksenheder på én søgbar platform.
- Trusselsdetektering i realtid: Brug indbyggede regler og analyser til at opdage mistænkelig aktivitet og advare teamet, mens hændelserne udfolder sig.
- Automatiseret hændelsesrespons: Udløs handlingsforløb eller arbejdsgange, der vejleder eller udfører responstrin—og reducerer det manuelle arbejde i forbindelse med hyppige scenarier.
- Korrelation på tværs af datakilder: Forbind hændelser fra forskellige systemer (firewalls, slutpunkter, cloud osv.) for at danne et komplet billede af komplekse angreb.
- Analyse af bruger- og enhedsadfærd (UEBA): Opdag insidertrusler eller kompromitterede konti ved at markere usædvanlig aktivitet hos brugere eller enheder.
- Overholdelsesrapportering: Generer rapporter, der er knyttet til almindelige regler og rammeværk, så revisioner og håndhævelse af politikker bliver lettere.
- Oversigter og visualiseringer: Få adgang til oversigter, der kan tilpasses, og som giver overordnet status- og trendindsigt målrettet dit teams prioriteter.
- Integrations- og API-understøttelse: Forbind SIEM-systemet med din bredere sikkerhedsstak (billetsystemer, trusselsinformation og orkestreringsværktøjer) for mere effektive operationer.
Anvendelsesområder for SIEM-værktøjer: Typiske processer og arbejdsgange
SIEM-værktøjer giver dig et centralt sted, hvor du kan indsamle, analysere og reagere på sikkerhedshændelser på tværs af dine systemer. Du kan automatisere vigtige arbejdsgange som overvågning af trusler, undersøgelse af hændelser og generering af overholdelsesrapporter—så dit team får mere tid til at fokusere på dybere analyse og beslutningstagning.
Ved at forbinde signaler fra alle dine miljøer hjælper SIEM-værktøjer dig med at opdage trusler hurtigere og reducere manuelle trin i det daglige sikkerhedsarbejde.
Brug denne tabel til at se, hvordan SIEM-værktøjer understøtter afgørende IT- og ledelsesmæssige sikkerhedsprocesser:
| Proces | Beskrivelse | Hvordan softwaren hjælper |
|---|---|---|
| ProcesTrusselsdetektering | BeskrivelseIdentificer mistænkelig aktivitet eller trusler på tværs af dit IT-miljø. | Hvordan softwaren hjælperKorrelerer hændelser fra flere kilder for at identificere reelle trusler og reducere støj fra falske positiver. |
| ProcesHændelsesrespons | BeskrivelseHåndter og løs sikkerhedshændelser hurtigt, efter at de er blevet opdaget. | Hvordan softwaren hjælperAutomatiserer handlingsforløb og arbejdsgange, så responstrin udføres hurtigere og kræver mindre manuel indgriben. |
| ProcesOverholdelsesrapportering | BeskrivelseUdarbejd dokumentation og beviser til revisioner og lovgivningsmæssige gennemgange. | Hvordan softwaren hjælperGenererer rapporter, der er knyttet til overholdelsesrammeværk, ved at hente data fra logge og hændelser, der er indsamlet på tværs af systemer. |
| ProcesAnalyse af grundlæggende årsag | BeskrivelseUndersøg oprindelsen af og påvirkningen fra sikkerhedsbrud eller hændelser. | Hvordan softwaren hjælperSamler og visualiserer historiske logdata, så teams kan spore hændelser og lokalisere sårbarheder. |
| ProcesOvervågning af brugeraktivitet | BeskrivelseFølg brugerhandlinger for at opdage insidertrusler eller risikabel adfærd. | Hvordan softwaren hjælperBruger adfærdsanalyse til at markere afvigelser fra den normale aktivitet, så du kan undersøge potentielle trusler. |
More Articles
Typer af SIEM-værktøjer og lignende værktøjer
SIEM-værktøjer findes i flere forskellige varianter, og der er flere nært beslægtede sikkerhedsværktøjer, som ofte omtales i samme sammenhæng:
Brug denne tabel til at forstå, hvad der adskiller de enkelte typer:
| Type | Forskel |
|---|---|
| TypeTraditionel SIEM | ForskelRegelbaseret korrelation og logaggregering uden AI-drevet analyse |
| TypeNæste generations SIEM | ForskelBruger AI og maskinlæring til at automatisere trusselsdetektion og reducere manuel finjustering |
| TypeAdministreret SIEM | ForskelDrives af en tredjepartsleverandør eller MSSP, hvilket fjerner byrden ved intern administration |
| Type(SOAR) Sikkerhedsorkestrering, automatisering og respons | ForskelFokuserer på at automatisere arbejdsgange for hændelsesrespons frem for logindsamling og detektion |
| Type(XDR) Udvidet detektion og respons | ForskelIntegrerer detektion på tværs af slutpunkter, identitet og cloud-lag uden at have logstyring som det centrale fokus |
| TypeLogstyring | ForskelIndsamler og gemmer logge til søgning og revision, men mangler indbyggede sikkerhedsanalyser og korrelation |
Hvad du skal se efter i et SIEM-værktøj
Det rigtige SIEM-værktøj bør passe til din eksisterende infrastruktur, dine sikkerhedsarbejdsgange og din datamængde uden at skabe mere kompleksitet, end dit team kan håndtere.
Når du sammenligner muligheder, skal du fokusere på, hvor godt hver platform understøtter de systemer, du allerede bruger, og den måde, dit sikkerhedsteam rent faktisk undersøger og reagerer på trusler.
Brug disse faktorer til at vurdere, hvilket SIEM-værktøj der passer bedst til dit miljø:
- Dækning af datakilder: Sørg for, at SIEM-systemet kan indsamle logge og hændelser fra de systemer, dit team rent faktisk bruger, herunder slutpunkter, servere, firewalls, cloudtjenester og identitetsplatforme.
- Kvalitet af detektion og korrelation: Se efter stærk hændelseskorrelation, adfærdsanalyse og trusselsintelligens, der hjælper med at identificere relevante trusler uden at skabe for mange falske positiver.
- Skalerbarhed: Kontrollér, om platformen kan håndtere din aktuelle logmængde og fortsætte med at yde effektivt, efterhånden som din infrastruktur og dine sikkerhedsdata vokser.
- Egnet implementering: Overvej, om et cloudbaseret, lokalt eller hybridt SIEM-system passer bedst til dit miljø, dine sikkerhedskrav og dine interne ressourcer.
- Samlede omkostninger og administrationsindsats: Sammenlign mere end blot licensprisen. Logindlæsning, lagring, opbevaringsperiode, finjustering, implementering og bemanding kan alle påvirke de langsigtede omkostninger ved at drive platformen.
Omsæt SIEM-indsigt til handling
Et SIEM-system kan give dit sikkerhedsteam den detektion og synlighed, det har brug for, men nogle organisationer har også brug for stærkere automatisering, når en trussel er identificeret. Hvis det er en prioritet at reducere manuelt responsarbejde, kan de bedste SOAR-platforme supplere dit SIEM-system ved at orkestrere og automatisere arbejdsgange for hændelsesrespons.


