

Software til sikkerhedsinformation og hændelseshåndtering (SIEM) hjælper sikkerhedsdriftscenterteams (SOC-teams) med at indsamle sikkerhedsdata, opdage trusler og undersøge mistænkelig aktivitet.
De rigtige SIEM-værktøjer indsamler ikke bare logge – de omdanner rå hændelsesdata til et tydeligt billede af, hvad der sker på tværs af dit miljø. Funktioner som hændelseskorrelation i realtid samt håndtering af alarmer og meddelelser er det, der adskiller et værktøj, som hjælper dig med at handle, fra et værktøj, der begraver dig i støj.
Hvis dit SOC-team bruger mere tid på at sortere alarmer end på at undersøge trusler, er problemet ofte værktøjerne. Denne artikel gennemgår de funktioner, der betyder mest, så du kan vurdere, hvad din nuværende opsætning mangler, og hvad du bør prioritere som det næste.
10 vigtige SIEM-funktioner, som alle SOC-teams har brug for
Disse funktioner viser, hvordan SIEM-platforme indsamler og forbinder sikkerhedsdata, fremhæver meningsfuld aktivitet og understøtter undersøgelse, rapportering og reaktion:
1. Indsamling og normalisering af logdata
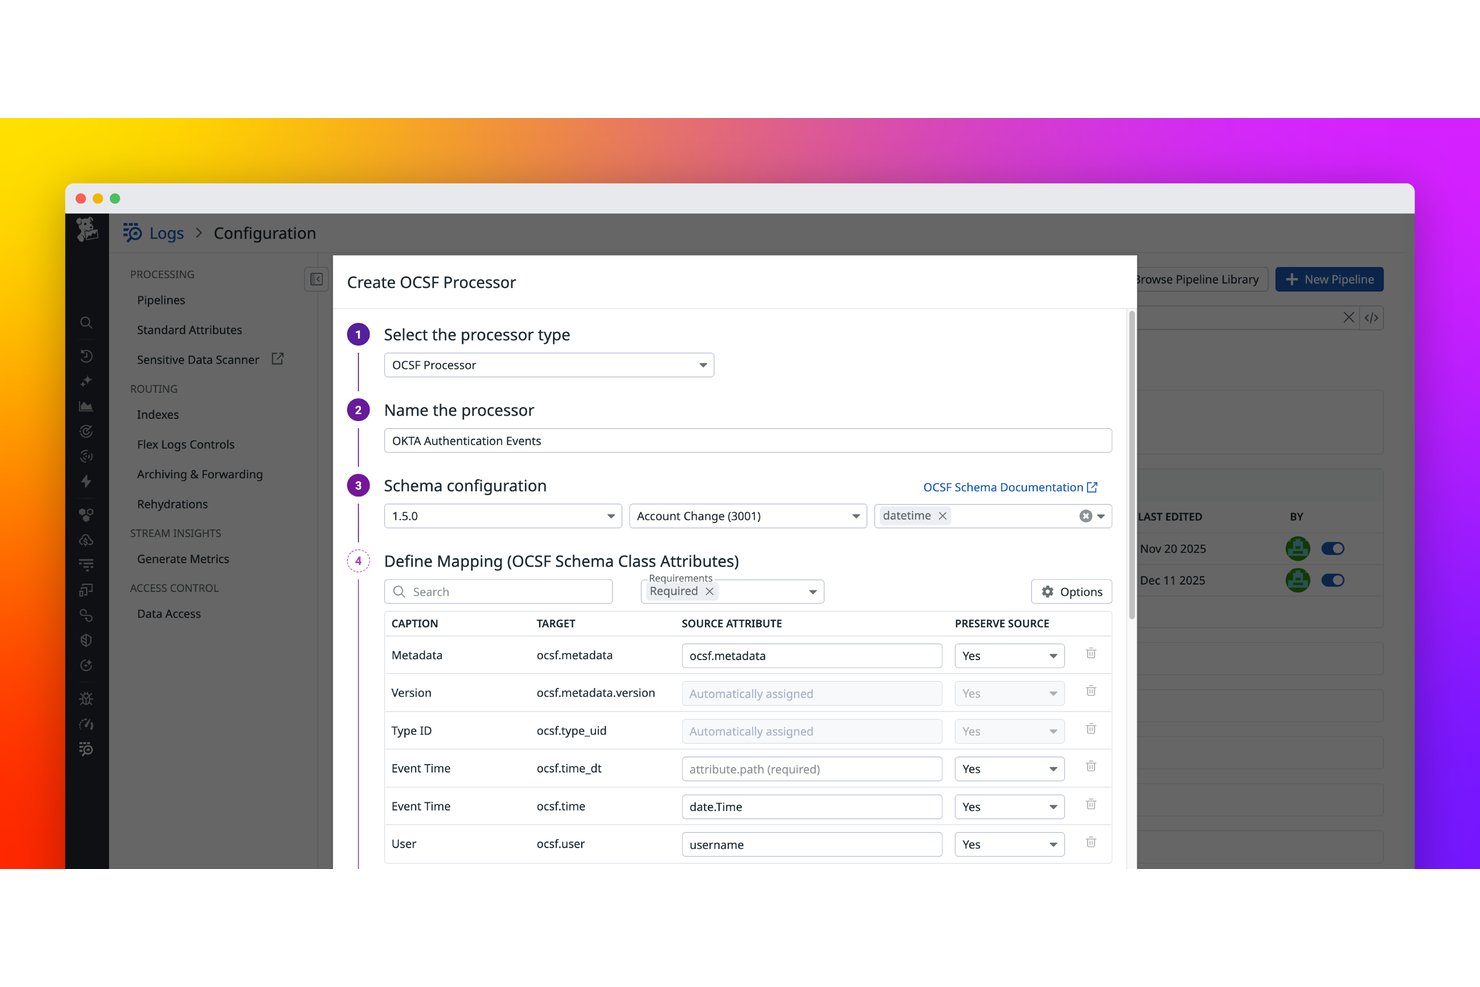
Indsamling og normalisering af logdata er grundlaget, som alle andre SIEM-funktioner afhænger af. Platformen henter rå hændelsesdata fra firewalls, slutpunkter, cloudtjenester og applikationer og omdanner dem derefter til et ensartet format, som analytikere faktisk kan arbejde med.
Efter min erfaring er det her, SIEM-værktøjer enten viser deres værdi eller bryder sammen. Hvis dine data er ufuldstændige eller formateret inkonsekvent, overser korrelationsreglerne ting. God normalisering betyder, at logge fra et Windows-slutpunkt og en cloudlagringsbucket taler det samme sprog internt i platformen.
Her er, hvad god indsamling og normalisering af logdata faktisk håndterer:
- Kildedækning: Henter data fra forskellige kilder – Windows-hændelseslogge, syslogge fra Palo Alto-firewalls, AWS CloudTrail og SaaS-applikationer – uden manuelt parseringsarbejde for hver enkelt.
- Skemamapping: Oversætter leverandørspecifikke feltnavne til et samlet skema, så "src_ip" og "source_address" betyder det samme i dine forespørgsler.
- Dataforbedring: Tilføjer kontekst som geoplacering eller aktivmærker under indsamlingen, før loggene når din korrelationsmotor.
- Håndtering af datamængder: Platforme som Splunk og Microsoft Sentinel bruger funktioner til dataindsamling og indeksering til at håndtere store logmængder.
2. Hændelseskorrelation i realtid
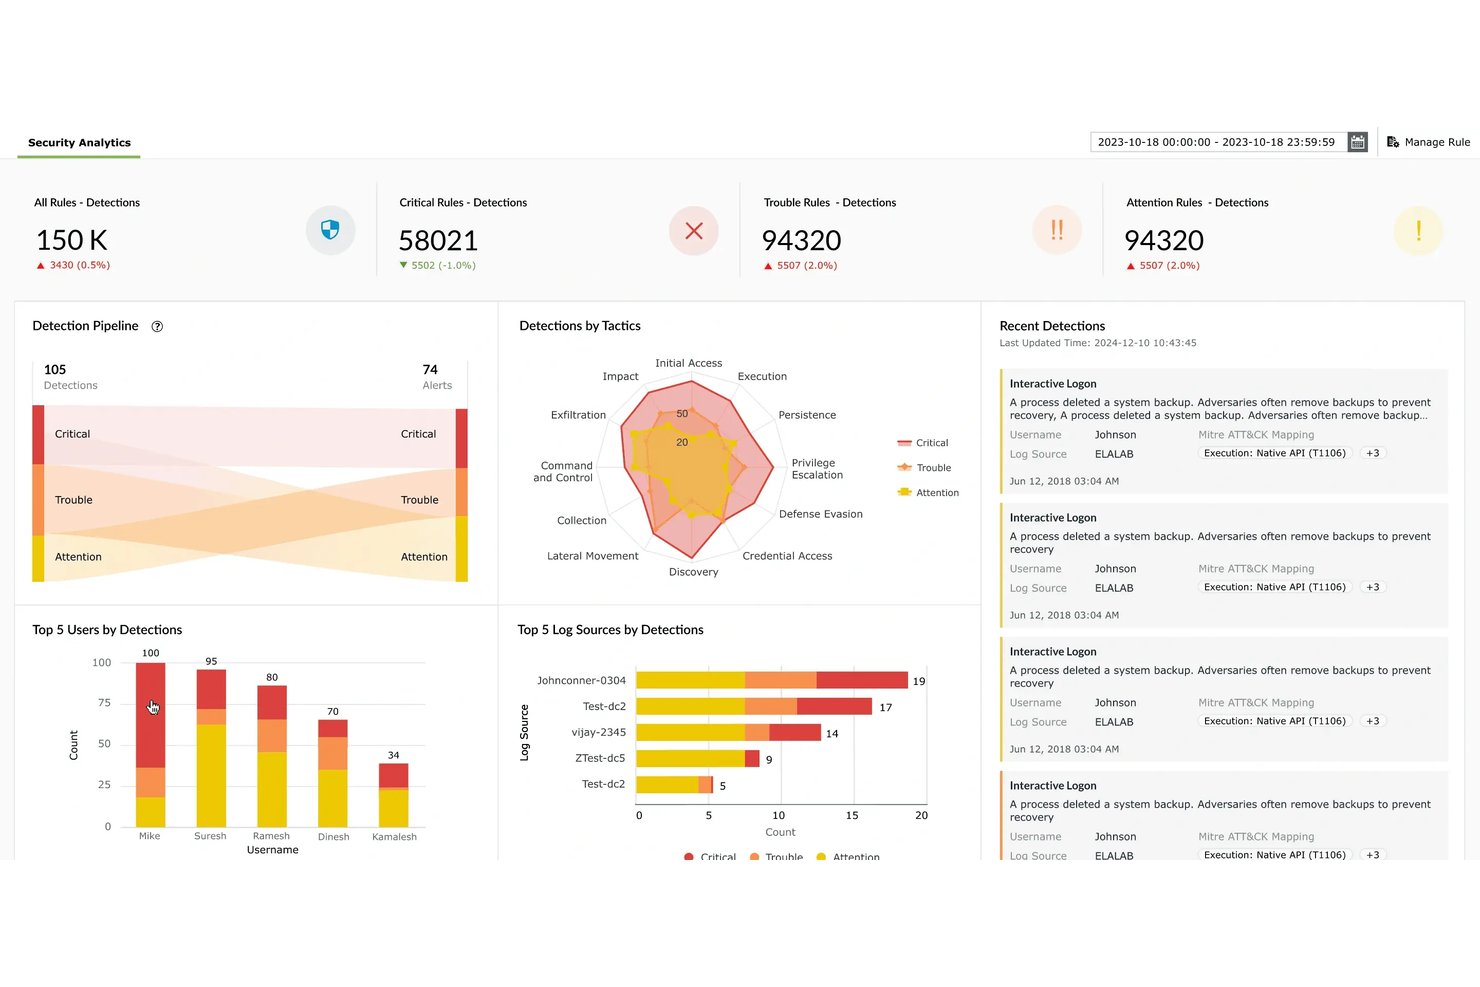
Hændelseskorrelation i realtid styrker trusselsregistreringen ved at forbinde aktivitet på tværs af flere logkilder for at identificere mistænkelige mønstre.
Et SIEM-system kan for eksempel forbinde gentagne mislykkede loginforsøg, et vellykket login og en uventet privilegieændring til en sekvens, som analytikere kan undersøge, i stedet for at behandle hver hændelse som en isoleret alarm.
Efter min erfaring er det her, SIEM-platforme sparer analytikerne mest tid. Uden korrelation jagter du støj. Med korrelation ser du på en hændelseskæde med reel kontekst.
Platforme som Microsoft Sentinel bruger indbyggede korrelationsregler og maskinlæring til at fremhæve disse mønstre, før de udvikler sig til noget alvorligt.
Her er, hvad hændelseskorrelation i realtid faktisk gør internt i platformen:
- Regelbaseret registrering: Foruddefineret logik markerer kendte angrebsmønstre – som tre mislykkede loginforsøg efterfulgt af et vellykket login – uden input fra en analytiker.
- Matchning på tværs af kilder: Korrelerer hændelser fra forskellige systemer, så en mistænkelig DNS-forespørgsel og en udgående dataoverførsel vises som én hændelse i stedet for to.
- Adfærdsmæssige normalniveauer: Værktøjer som Microsoft Sentinel og IBM QRadar sammenligner den aktuelle aktivitet med historiske normaler for at opdage afvigelser, som regler alene ville overse.
- Hændelsesgruppering: Relaterede alarmer samles i én sag, så analytikere arbejder på én undersøgelse i stedet for dusinvis af ikke-forbundne hændelser.
Have an account? Log In
3. Integration af trusselsinformation
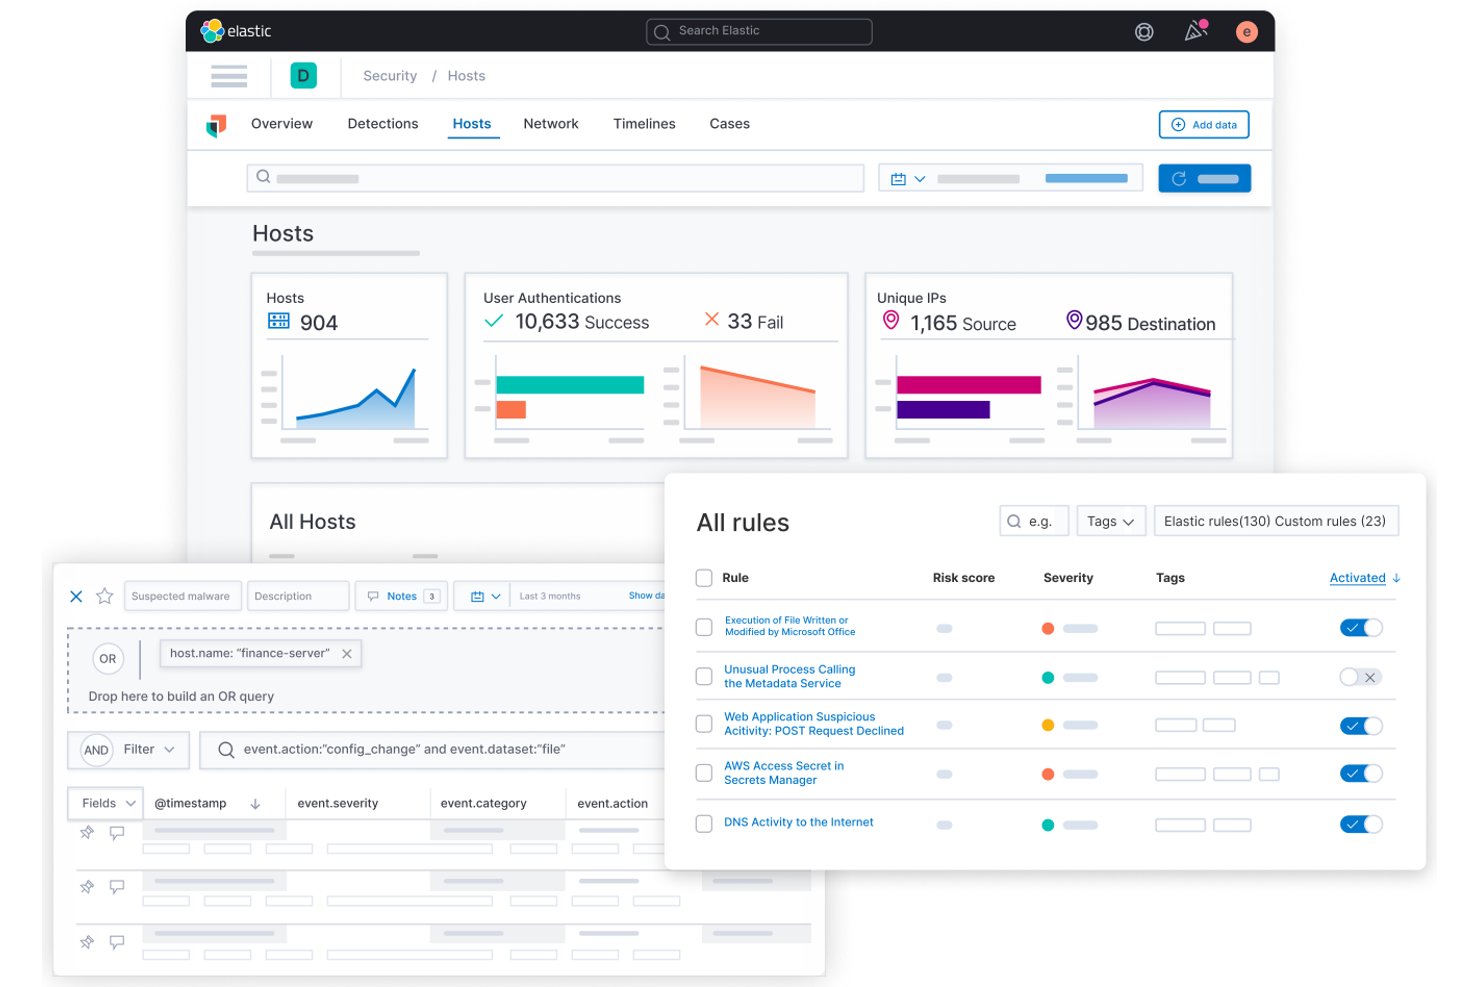
Integration af trusselintelligens forbinder dit SIEM med eksterne informationskilder—såsom kendte ondsindede IP-adresser, domæner og filhashes—så platformen automatisk kan markere aktivitet, der matcher bekræftede trusselindikatorer.
Efter min erfaring forvandler dette et reaktivt værktøj til et proaktivt. I stedet for at vente på en alarm for derefter at undersøge den viser dit SIEM match mod aktive trusseldata, så snart de rammer dine logfiler.
Platforme som IBM QRadar og Microsoft Sentinel understøtter indbyggede integrationer med informationskilder, hvilket reducerer det manuelle opslagarbejde, der forsinker analytikere under aktive undersøgelser.
Sådan ser integration af trusselintelligens ud i et SIEM:
- Indlæsning af informationskilder: Henter automatisk STIX/TAXII-data, kommercielle kilder som Recorded Future eller lister fra åbne kilder som AlienVault OTX.
- IOC-matchning: Sammenligner indlæste logfiler med kendte ondsindede IP-adresser, domæner og filhashes i realtid og markerer match, efterhånden som de vises.
- Kontekstberigelse: Føjer profiler af trusselsaktører og kampagnedata til alarmer, så analytikere ved, hvad de har med at gøre, før de begynder at undersøge sagen nærmere.
- Konfidensscoring: Rangerer IOC-match efter pålidelighed, så indikatorer med lav nøjagtighed ikke overdøver detektioner med høj prioritet.
4. Analyse af bruger- og enhedsadfærd
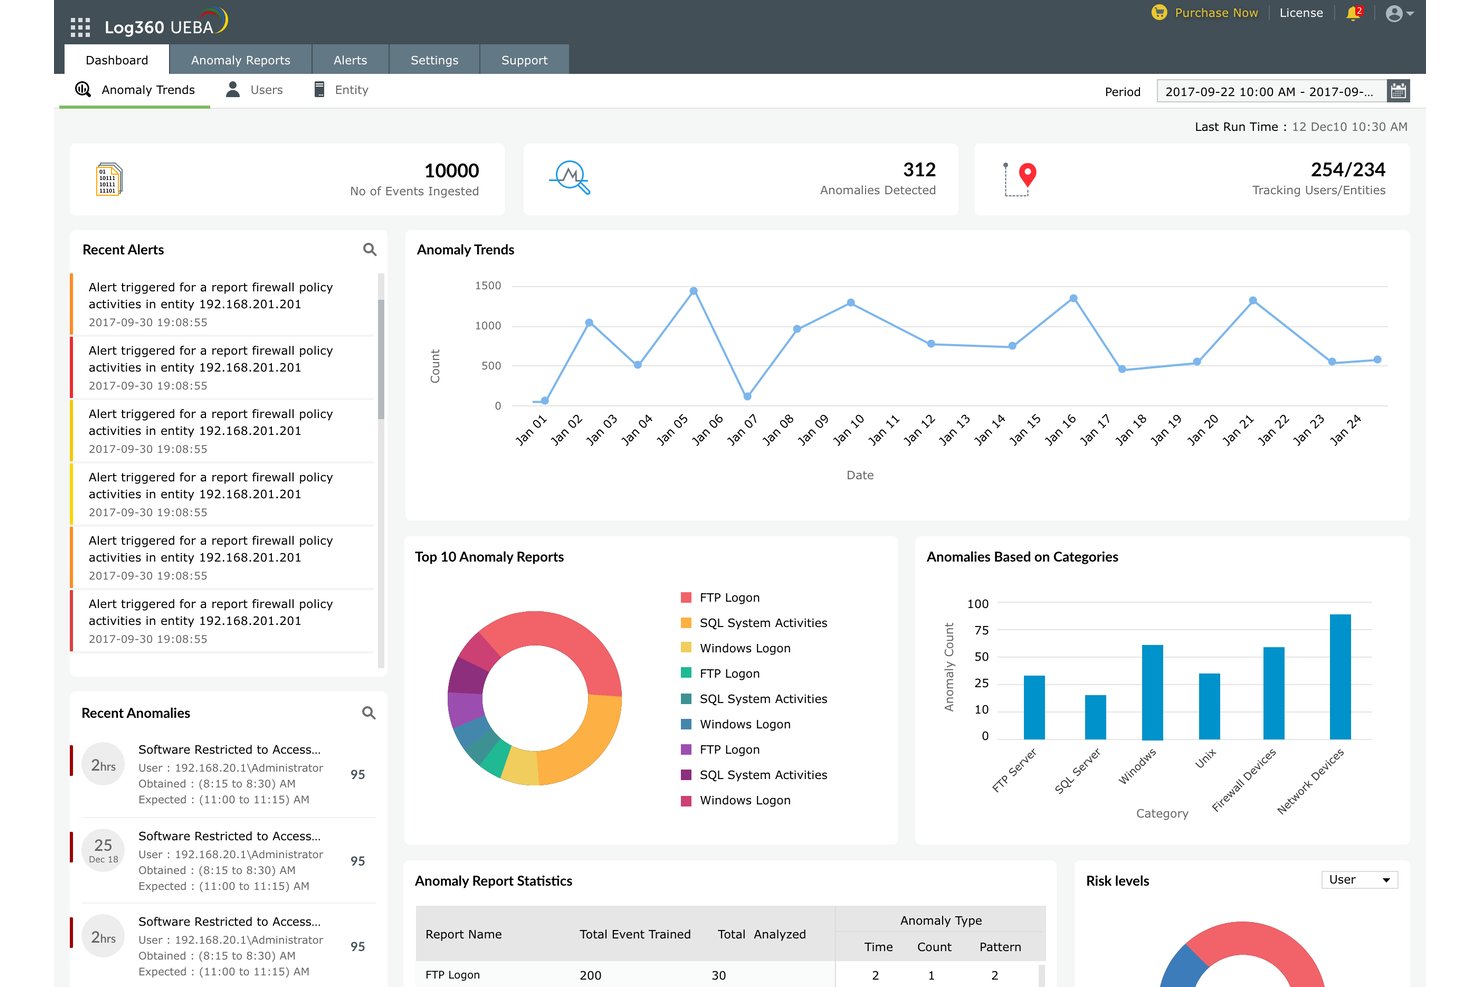
Analyse af bruger- og enhedsadfærd (UEBA) registrerer trusler ved at etablere en reference for normal aktivitet for hver bruger og enhed og derefter markere afvigelser fra dette mønster.
Efter min erfaring opfanger UEBA det, som regelbaseret detektion overser—ting som at en udvikler pludselig får adgang til HR-filer kl. 2 om natten, eller at en tjenestekonto overfører data i en usædvanlig mængde. Det er især nyttigt ved insidertrusler, hvor ingen enkeltstående hændelse ser mistænkelig ud i sig selv.
Platforme som Microsoft Sentinel og Exabeam integrerer UEBA direkte i undersøgelsesarbejdsgangen, så analytikere får kontekst uden at skifte værktøj.
Her er, hvad UEBA faktisk viser i et SIEM:
- Registrering af afvigelser fra reference: Markerer, når adfærden ændrer sig i forhold til en etableret norm—som når en bruger fra økonomiafdelingen pludselig forespørger i databasen med slutpunktsbeholdningen.
- Risikoscore: Tildeler brugere og enheder en kumulativ risikoscore over tid, så analytikere prioriterer konti med den højeste risiko først.
- Synlighed for insidertrusler: Opfanger langsomt udviklende trusler, der ikke genererer en enkelt alarm med høj alvorlighedsgrad—Exabeams tidslinjevisning er særligt nyttig her.
- Kontekst på enhedsniveau: Grupperer aktivitet efter enhed eller tjenestekonto, ikke kun efter bruger, så adfærd fra en kompromitteret maskine ikke forsvinder i alarmkøen.
5. Orkestrering af hændelsesrespons
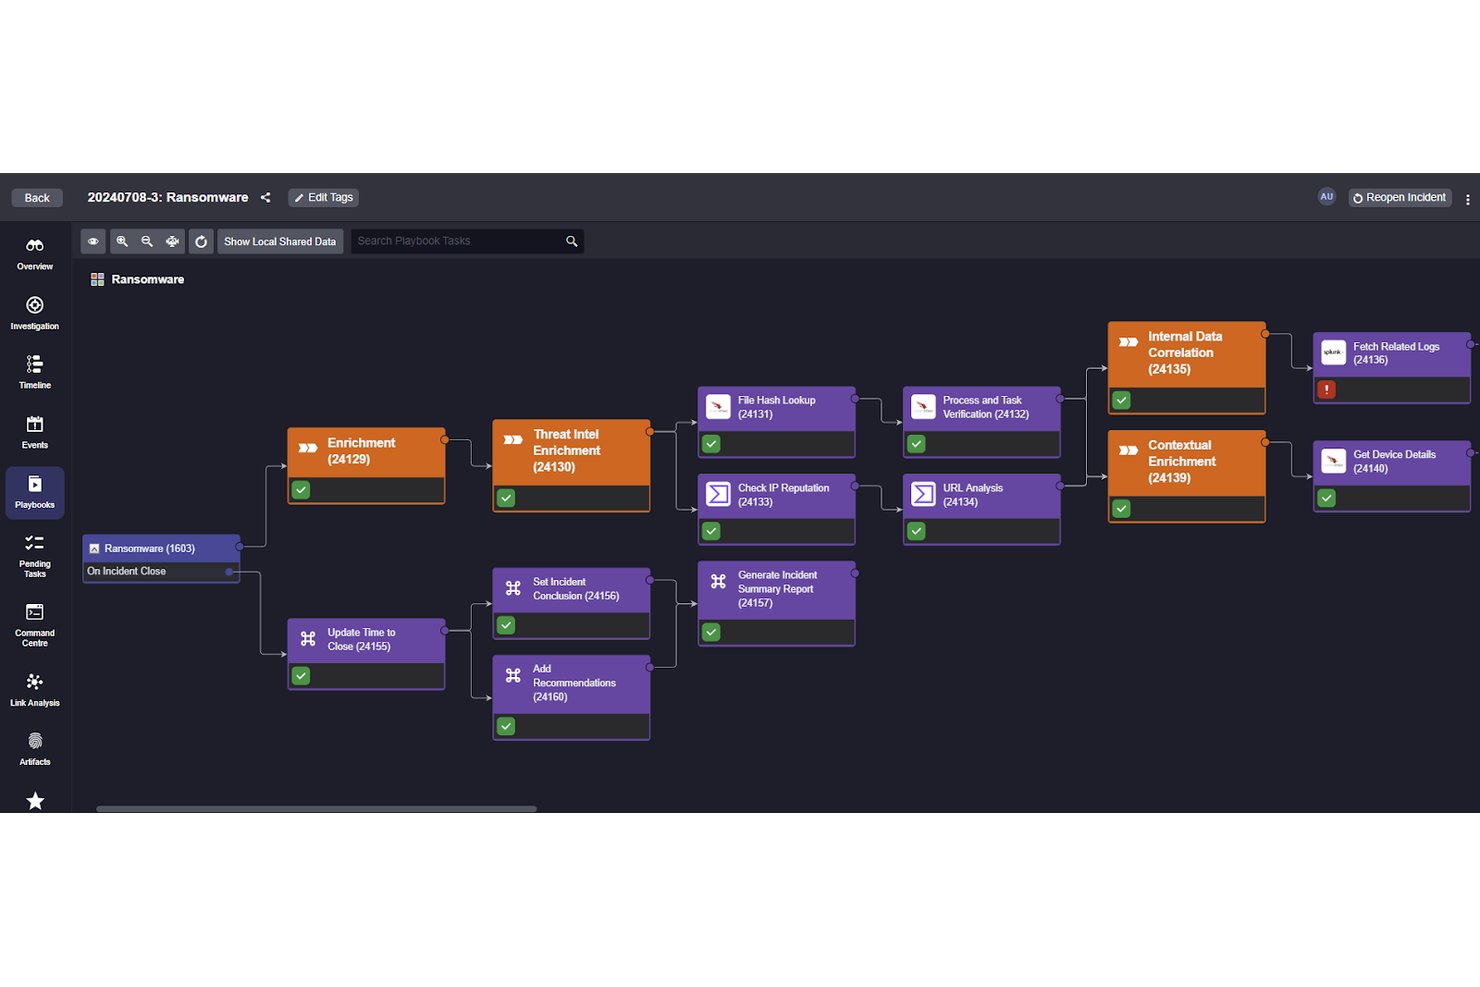
Orkestrering af hændelsesrespons giver dit SIEM mulighed for at udløse foruddefinerede responshandlinger, så snart en trussel er bekræftet—isolere et kompromitteret slutpunkt, blokere en IP-adresse eller oprette en sag—uden at vente på, at en analytiker reagerer.
Efter min erfaring er det dette, der lukker kløften mellem detektion og inddæmning. Jo hurtigere en trussel inddæmmes, desto mindre skade forvolder den. Platforme som Microsoft Sentinel forbinder responsplaner direkte med alarmer, så dit team kan arbejde med undersøgelsen, mens platformen automatisk håndterer de indledende trin til inddæmning.
Her er, hvad orkestrering af hændelsesrespons håndterer i et SIEM:
- Automatiseret udførelse af handlingsforløb: Udløser foruddefinerede svartrin – som at isolere et slutpunkt eller tilbagekalde en brugersession – i det øjeblik en alarm når en bestemt tærskel, uden behov for input fra en analytiker.
- Integration med tredjepartsværktøjer: Microsoft Sentinel opretter direkte forbindelse til værktøjer som ServiceNow og Microsoft Defender, så begrænsningshandlinger og oprettelse af sager sker i den samme arbejdsgang.
- Forgrening med betinget logik: Handlingsforløb tilpasser sig ud fra alarmens kontekst og udfører forskellige handlinger ved en phishinghændelse sammenlignet med en hændelse med lateral bevægelse.
- Logning af revisionsspor: Alle automatiserede handlinger logges med et tidsstempel, så din svarproces kan revideres.
6. Overholdelsesrapportering
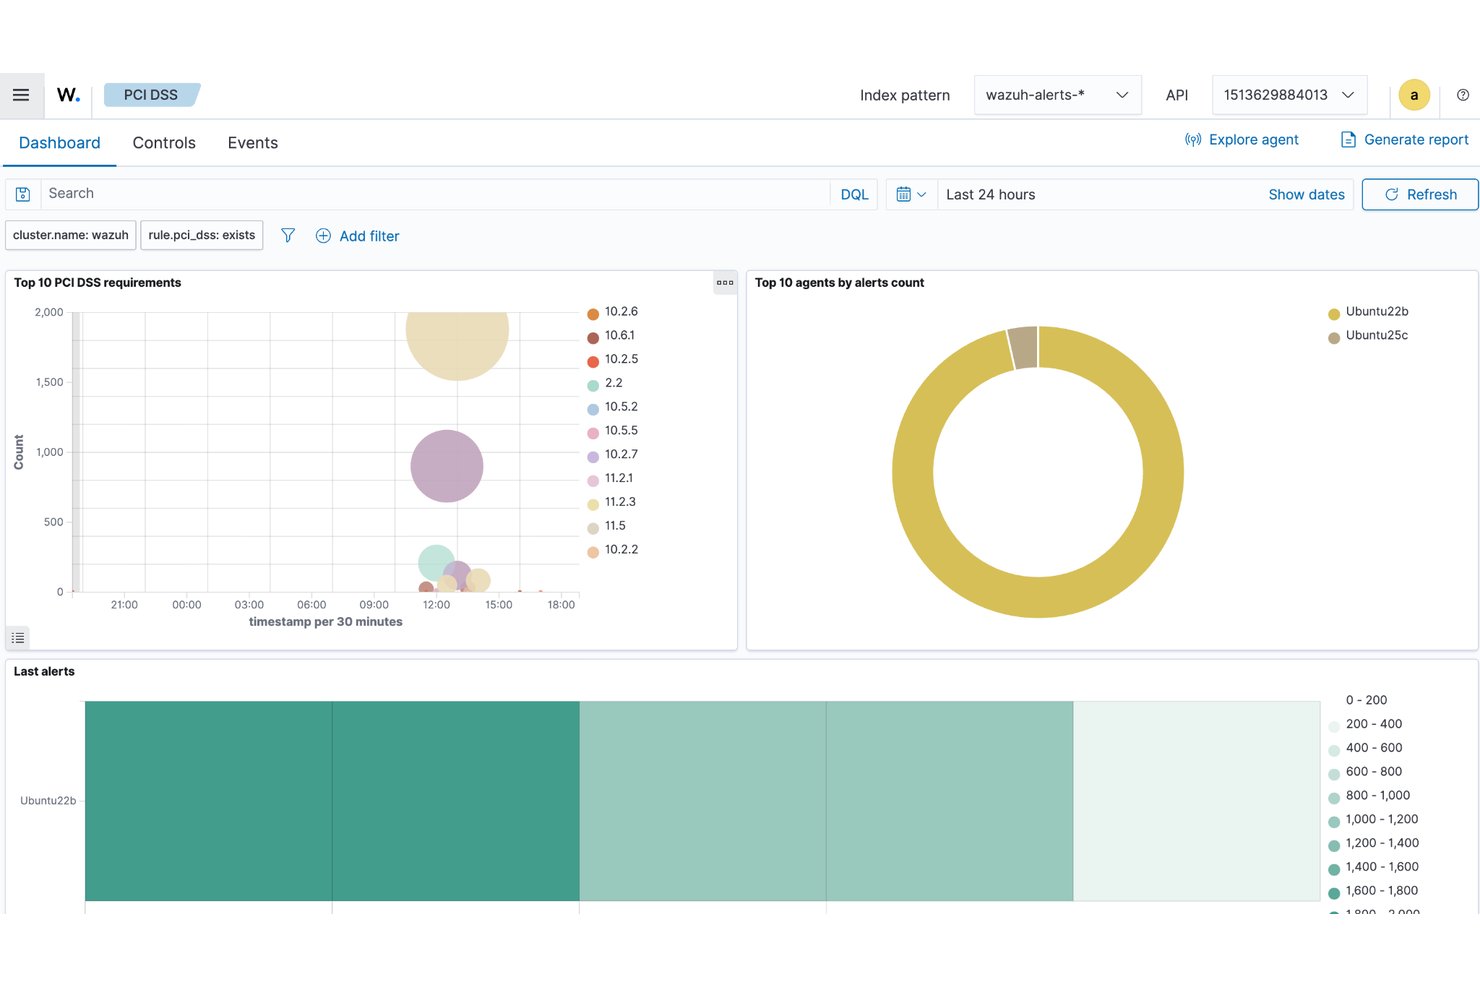
Overholdelsesrapportering giver dit SIEM-system mulighed for at generere revisionsklar dokumentation direkte fra dine logdata – uden at skulle opbygge rapporter fra bunden hvert kvartal.
De fleste platforme knytter indsamlede hændelser til rammeværk som PCI DSS, HIPAA eller SOC 2 og viser derefter forudbyggede rapportskabeloner, der er knyttet til disse krav.
Efter min erfaring reducerer dette det manuelle arbejde, der typisk påhviler analytikere før en revision. I stedet for at hente logfiler manuelt eksporterer du en struktureret rapport, som revisoren faktisk kan bruge.
Sådan ser overholdelsesrapportering ud i et SIEM-system:
- Kortlægning af rammeværk: Mærker automatisk indsamlede hændelser i forhold til kontroller i PCI DSS, HIPAA eller SOC 2, så dine logdata forbindes direkte med revisionskravene.
- Forudbyggede rapportskabeloner: Platforme som Microsoft Sentinel og IBM QRadar indeholder færdige rapporter, der er knyttet til specifikke rammeværk – ingen manuel formatering før en revision.
- Planlagt levering af rapporter: Sender rapporter efter en tilbagevendende tidsplan, så dokumentationen forbliver opdateret uden indgriben fra en analytiker.
- Politikker for logopbevaring: Håndhæver de opbevaringsperioder, som lovgivningen kræver, så de rigtige data er tilgængelige, når revisorerne anmoder om dem.
7. Kriminalteknisk undersøgelse
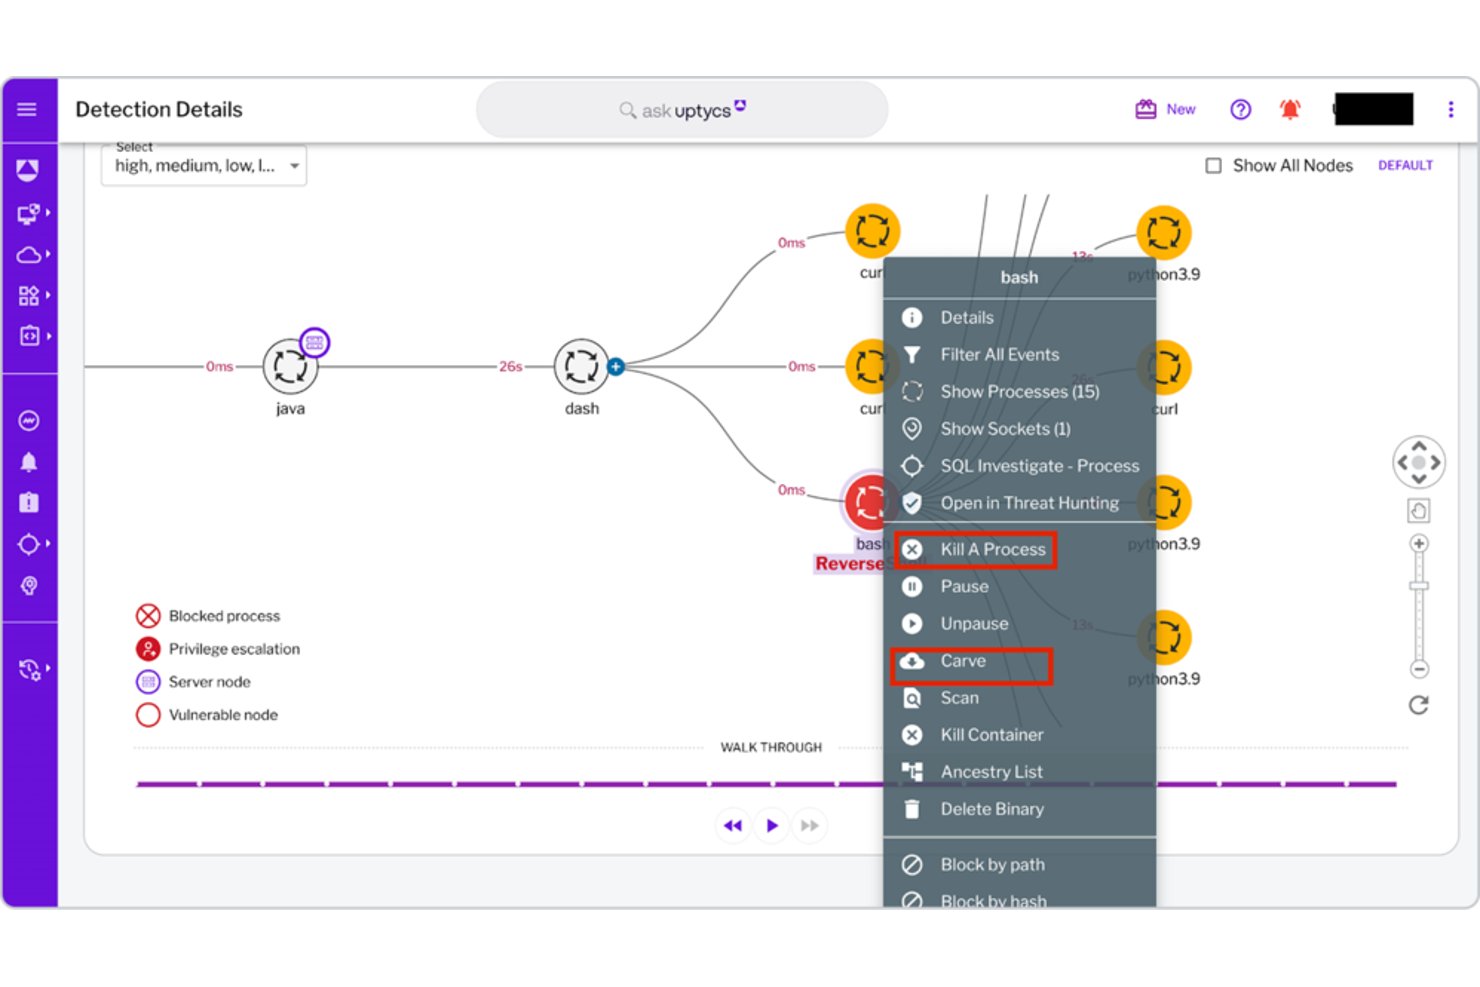
Kriminalteknisk undersøgelse giver dig mulighed for at spore en hændelse bagud gennem dine logdata – og rekonstruere præcis, hvad der skete, hvornår det skete, og på tværs af hvilke systemer.
De fleste SIEM-platforme gemmer rå hændelsesdata sammen med normaliserede logfiler, så du kan gå i dybden med de oprindelige registreringer uden at miste detaljer. Efter min erfaring er det her, du kan skelne mellem en inddæmmet hændelse og en igangværende hændelse.
Platforme som IBM QRadar lader analytikere forespørge i historiske data på tværs af lange opbevaringsperioder, hvilket er vigtigt, når et angreb udvikler sig over uger i stedet for timer.
Det er, hvad kriminalteknisk undersøgelse giver dig i et SIEM-system:
- Adgang til rå logdata: Gemmer de oprindelige hændelsesregistreringer sammen med normaliserede data, så du aldrig arbejder ud fra en komprimeret eller beskåret version af det, der skete.
- Forespørgsler i historiske data: IBM QRadar lader analytikere søge på tværs af måneders data – nyttigt, når en angriber har brugt uger på lateral bevægelse, før en alarm blev udløst.
- Rekonstruktion af angrebets tidslinje: Genopbygger rækkefølgen af hændelser på tværs af systemer og viser præcis, hvornår adgangen fandt sted, og hvad der blev ændret.
- Sporing på tværs af systemer: Sammenkæder aktiviteter på tværs af slutpunkter, netværksenheder og skybaserede arbejdsbelastninger i ét undersøgelsesforløb.
8. Opbevaring af historiske data
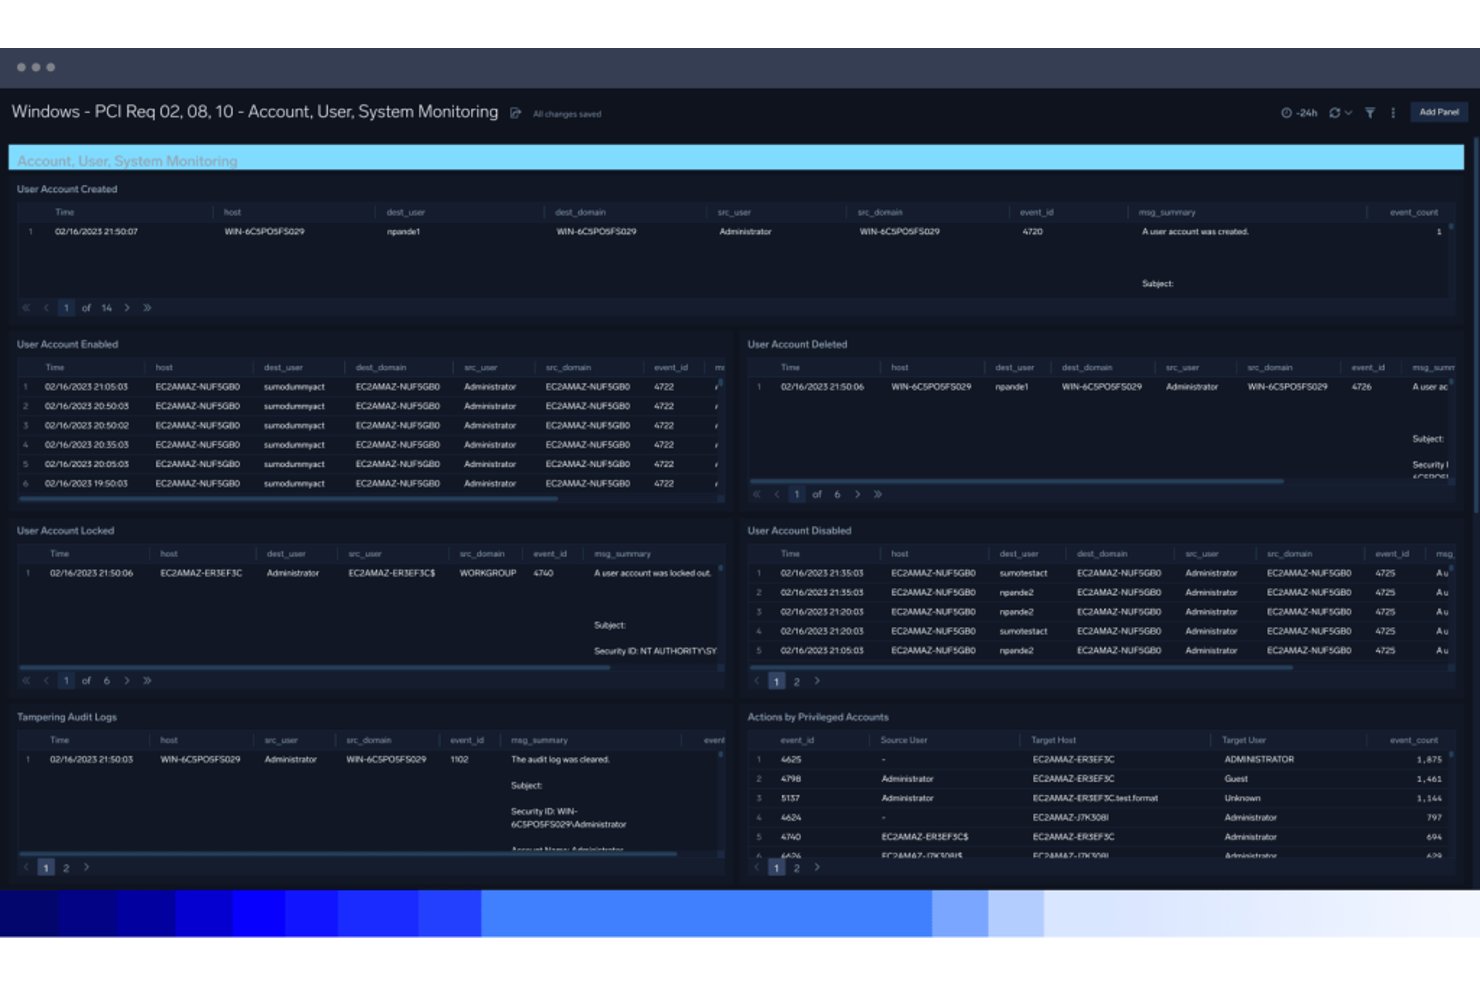
Historisk dataopbevaring afgør, hvor langt tilbage dit SIEM kan søge, når du undersøger en hændelse. Opbevaringsperioder og adgang til originale hændelsesposter varierer afhængigt af platform og konfiguration.
Efter min erfaring er opbevaringsdybden det, der adskiller en nyttig retsmedicinsk undersøgelse fra en blindgyde. Angribere bevæger sig ofte langsomt—der kan gå flere uger, før en alarm udløses. Når det sker, har du brug for en komplet loghistorik for at rekonstruere, hvad der faktisk skete. Uden tilstrækkelige opbevaringsperioder undersøger du sagen på baggrund af ufuldstændige beviser.
Her er, hvad historisk dataopbevaring faktisk giver dig i et SIEM:
- Bevaring af rå logdata: Holder originale hændelsesposter tilgængelige til retsmedicinsk gennemgang, når dette understøttes af platformens opbevaringsindstillinger.
- Konfigurerbare opbevaringsperioder: IBM QRadar lader dig angive forskellige opbevaringsperioder pr. datakilde, så logfiler med høj værdi opbevares længere uden at øge lageromkostningerne på tværs af hele miljøet.
- Trusselsjagt over lange perioder: Giver analytikere mulighed for at forespørge på måneders data, når en angriber har brugt uger på lateral bevægelse, før en alarm blev udløst.
- Overensstemmelse med lovgivningskrav: Opbevaringspolitikker afstemmes med krav til overholdelse, så de rigtige logfiler er tilgængelige, når revisorer anmoder om dem.
9. Oversigter til sikkerhedsvisualisering
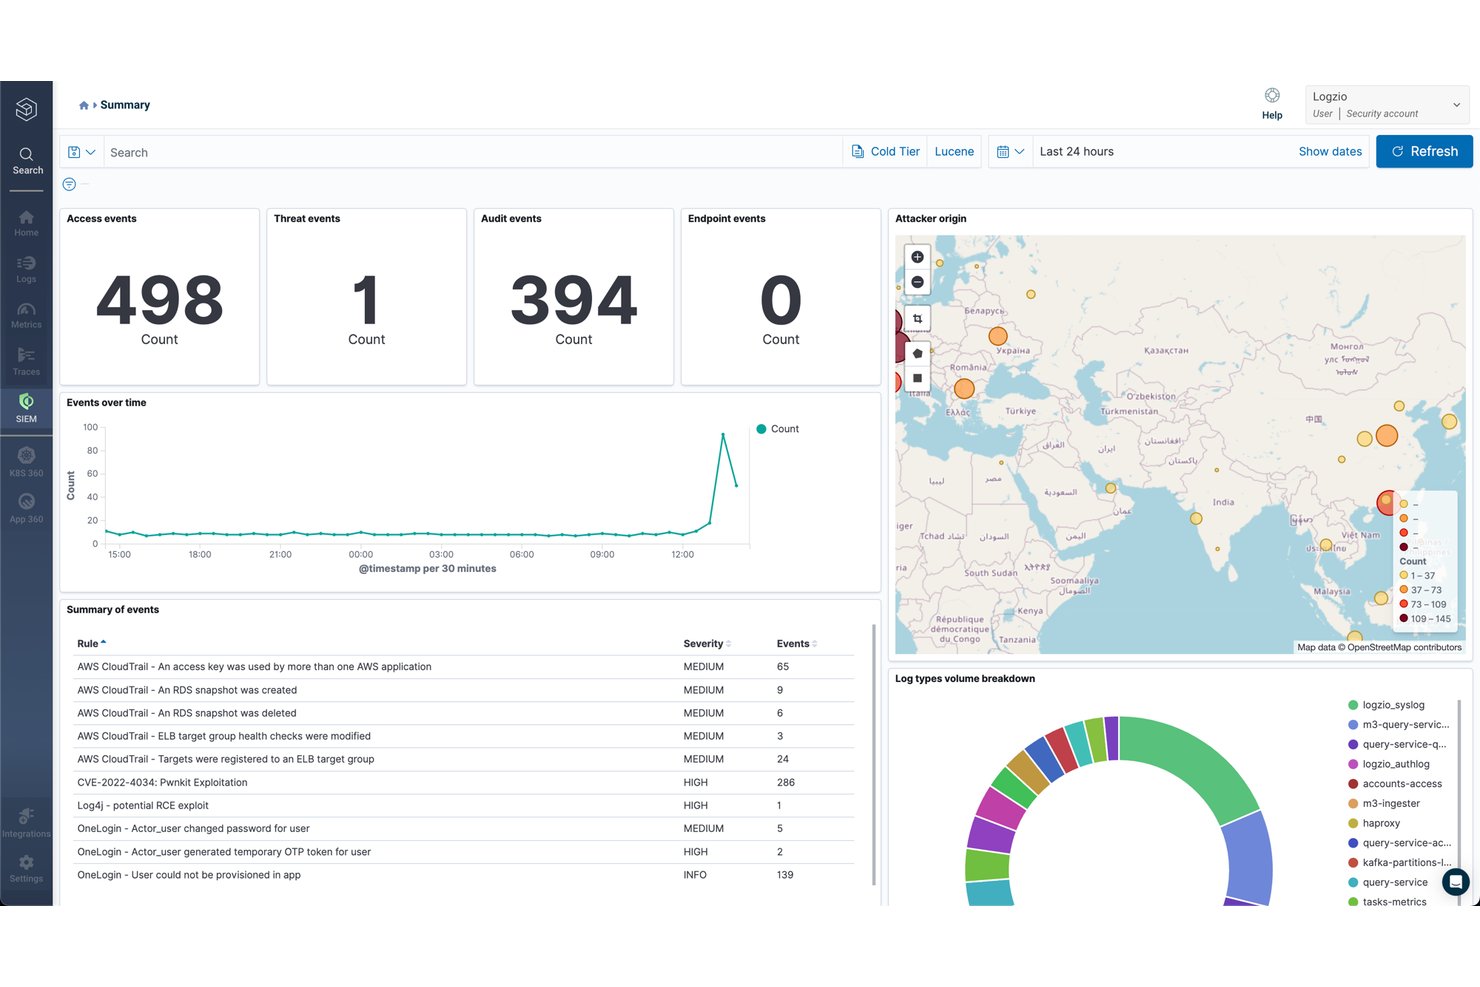
Oversigter til sikkerhedsvisualisering giver dig et liveoverblik over trusler i dit miljø ved at samle logdata, alarmer og risikoscorer ét sted.
I stedet for at gennemgå rå forespørgselsresultater kan du se din sikkerhedstilstand med et enkelt blik. Efter min erfaring er dette vigtigst under aktive hændelser—når du hurtigt skal danne dig et overblik.
Platforme som Microsoft Sentinel lader dig tilpasse layoutet for oversigten efter datakilde eller alarmtype, så visningen passer til den måde, dit team faktisk arbejder på. Denne kontekst reducerer den tid, det tager at identificere, hvad der er værd at undersøge.
Her er, hvad oversigter til sikkerhedsvisualisering viser i et SIEM:
- Alarmer i realtid: Viser udløste alarmer i realtid, så dit team ser nye trusler, så snart de opstår—ikke først efter en manuel opdatering.
- Udvikling i risikoscorer: Viser, hvordan risikoen for brugere og enheder ændrer sig over tid, hvilket gør det lettere at opdage konti, der stille og roligt eskalerer.
- Tilpasningsbare layouts: Microsoft Sentinel lader dig arrangere panelerne i oversigten efter datakilde eller alarmtype, så visningen passer til dit teams faktiske arbejdsgang.
- Geolokationskortlægning: Kortlægger login- og adgangshændelser efter placering og markerer umulige rejser med et enkelt blik.
More Articles
10. Alarm- og notifikationsstyring
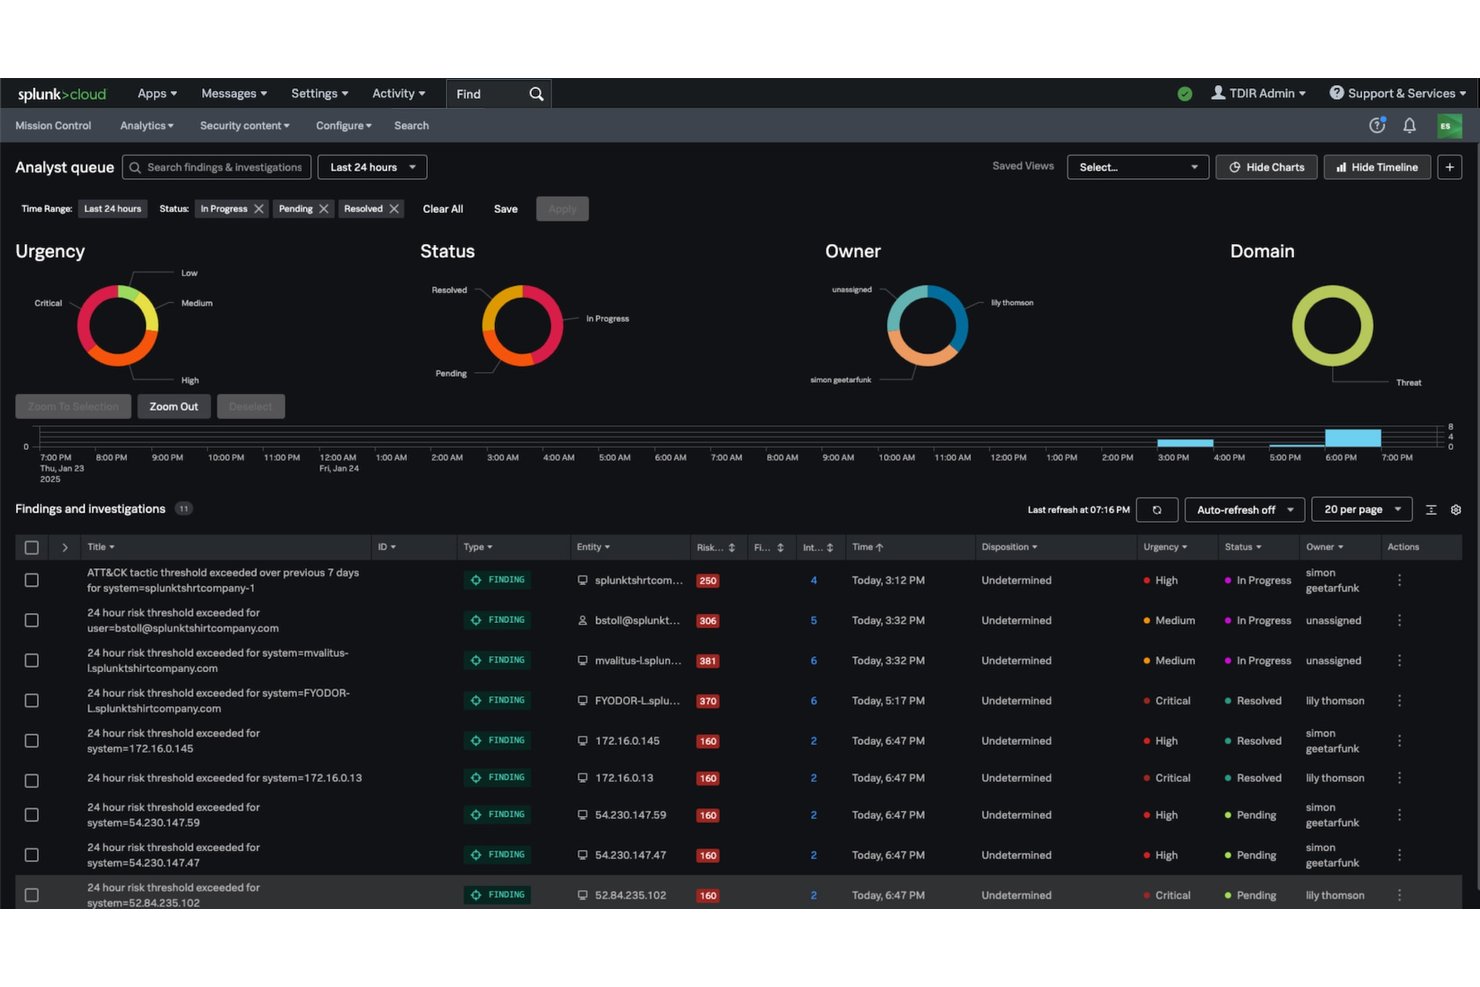
Alarm- og notifikationsstyring kontrollerer, hvordan dit SIEM viser trusler for de rigtige personer via de rigtige kanaler på det rigtige tidspunkt. Alarmer genereres, når indsamlede logdata matcher foruddefinerede regler eller tærskler for afvigelser, og sendes derefter videre til analytikere via e-mail, SMS eller integrerede sagsstyringssystemer som ServiceNow.
Efter min erfaring er kvaliteten af din alarmkonfiguration vigtigere end mængden. Platforme som IBM QRadar lader dig justere alarmens alvorlighedsgrad og videresendelse efter kildetype, hvilket holder trusler med høj prioritet synlige i stedet for at begrave dem i støj.
Her er, hvordan alarm- og notifikationsstyring ser ud i et SIEM:
- Tærskelbaseret udløsning: Udløser alarmer, når logdata matcher en regel eller tærskel for en afvigelse—ingen manuel overvågning er nødvendig.
- Videresendelse via flere kanaler: Leverer alarmer via e-mail, SMS eller sagsstyringssystemer som ServiceNow, så den rigtige analytiker ser den rigtige alarm.
- Justering af alvorlighedsgrad: IBM QRadar lader dig vægte alarmer efter kildetype, så kritiske trusler forbliver synlige i stedet for at forsvinde i støj med lav prioritet.
- Eskalationsregler: Tildeler automatisk ikke-bekræftede alarmer til en anden ansvarlig efter et fastsat tidsrum, så intet går i stå i en kø, der ikke overvåges.
De 10 bedste SIEM-værktøjer
Her er vores bedste bud på de bedste SIEM-værktøjer, som kan hjælpe dig i din søgning:
Hvad sker der nu: Sådan får du dit SIEM til at fungere
Når du har identificeret de SIEM-funktioner, der er vigtige for dit miljø, er næste skridt at beslutte, hvordan dit team skal reagere på disse advarsler. Se vores bedste SOAR-platforme for at sammenligne værktøjer til sikkerhedsautomatisering, der kan supplere din SIEM-konfiguration og effektivisere håndteringen af hændelser.


