

Værktøjer til opdagelse af IT-aktiver identificerer og katalogiserer automatisk alle enheder, systemer og softwareaktiver på tværs af din organisations IT-landskab. Hvis du evaluerer disse værktøjer, ved du, hvor afgørende synlighed i realtid er for overholdelse af regler, sikkerhed og forebyggelse af ukontrolleret vækst i antallet af aktiver—særligt efterhånden som hybride miljøer og brugen af SaaS udvides.
I denne guide får du et klart overblik over mulighederne for at kortlægge aktiver, integrere opdagelse med dine nuværende systemer og håndtere alt fra lokale servere til IoT- og cloudtjenester.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Oversigt over de bedste værktøjer til opdagelse af IT-aktiver
Dette sammenligningsdiagram opsummerer prisoplysningerne for mine udvalgte bedste værktøjer til opdagelse af IT-aktiver, så du kan finde det bedste til dit budget og din virksomheds behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til hurtig integration af ITSM-arbejdsgange | Gratis prøveperiode + gratis demo tilgængelig | Fra $19/agent/måned (faktureret årligt) | Website | |
| 2 | Bedst til aktivinventar på SaaS-platforme | Gratis demo tilgængelig | Fra $39/bruger/måned (faktureres årligt) | Website | |
| 3 | Bedst til kortlægning af sårbarhedseksponering | Gratis prøveperiode tilgængelig | Pris oplyses efter anmodning | Website | |
| 4 | Bedst til browserbaseret inventarstyring | Gratis prøveperiode + gratis demo tilgængelig | Priser oplyses efter forespørgsel | Website | |
| 5 | Bedst til integrationer på tværs af IT- og sikkerhedsværktøjer | Gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 6 | Bedst til synlighed over aktiver i realtid i stor skala | Gratis demo tilgængelig | Pris oplyses på forespørgsel | Website | |
| 7 | Bedst til passiv registrering af IoT- og OT-enheder | Gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 8 | Bedst til analyse af sikkerhedsstatus | 30 dages gratis prøveperiode | Priser oplyses efter anmodning | Website | |
| 9 | Bedst til intuitiv rapportering om aktivernes livscyklus | 30 dages gratis prøveperiode | Priser oplyses på forespørgsel | Website | |
| 10 | Bedst til hurtig fjernbaseret revision af aktiver | Gratis prøveperiode + gratis demo tilgængelig | Priser oplyses på forespørgsel | Website |


Anmeldelser af værktøjer til opdagelse af IT-aktiver
Nedenfor finder du mine detaljerede opsummeringer af de bedste værktøjer til opdagelse af IT-aktiver, som kom med på min korte liste. Mine anmeldelser giver et detaljeret indblik i hvert værktøjs funktioner, integrationer og bedste anvendelsesområder, så du kan finde det bedste til dig.
 Bedst til hurtig integration af ITSM-arbejdsgange
- Gratis prøveperiode + gratis demo tilgængelig
- Fra $19/agent/måned (faktureret årligt)
Visit WebsiteCustomer Rating:4.6/5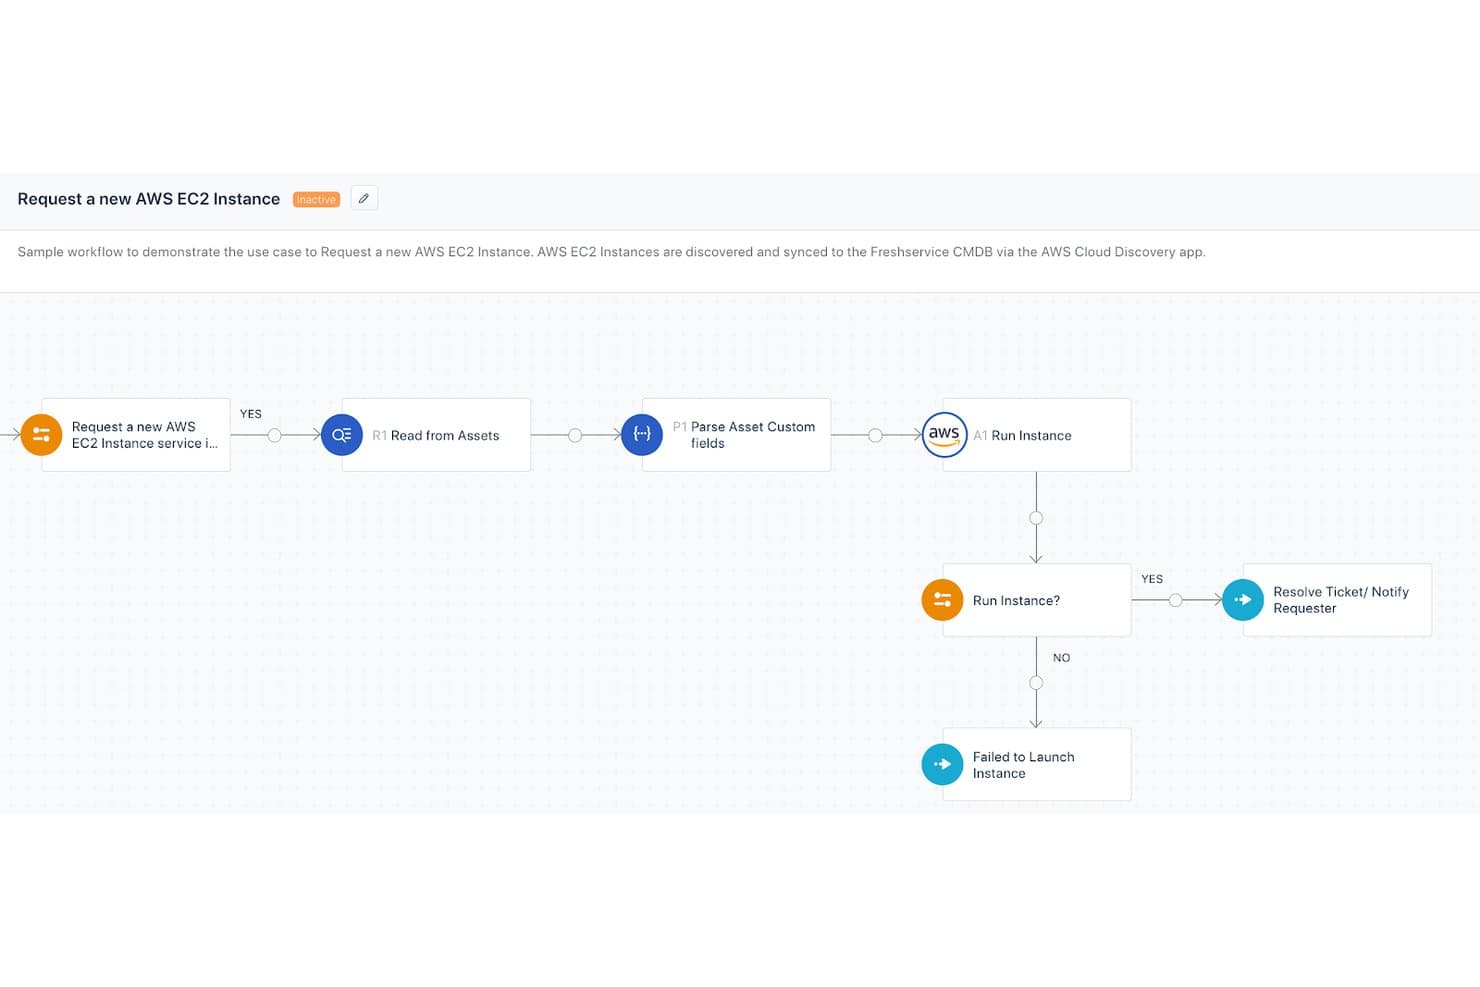
Freshservice fra Freshworks automatiserer arbejdsgange til klargøring af AWS EC2-instanser. Freshservice er en cloudbaseret platform til ITSM og administration af IT-aktiver, der kombinerer automatiseret aktivopdagelse, scanning med og uden agent, en selvopdaterende CMDB og sporing af softwarelicenser på tværs af lokale, cloudbaserede og hybride miljøer.
Hvem er Freshservice fra Freshworks bedst egnet til?
Freshservice er velegnet til IT-driftsteams i mellemstore til store virksomheder, som administrerer kompleks infrastruktur på tværs af flere miljøer og har brug for, at aktivopdagelse er tæt forbundet med arbejdsgange til hændelses-, ændrings- og servicestyring.
Hvorfor jeg valgte Freshservice fra Freshworks
Jeg har inkluderet Freshservice blandt mine bedste valg, fordi aktivopdagelsen sender data direkte ind i den samme platform, hvor mit team administrerer hændelser, ændringer og serviceanmodninger. Når en probe scanner en ny enhed og opdaterer CMDB'en, kan aktivposten med det samme knyttes til åbne supportsager og ændringsarbejdsgange uden manuel dataoverførsel. Jeg kan også godt lide funktionen til afhængighedskortlægning, som viser, hvordan opdagede aktiver er forbundet med tjenester, så mit team kan vurdere påvirkningen, før der foretages ændringer.
Vigtigste funktioner i Freshservice fra Freshworks
- Agentløs netværksopdagelse: Scan netværk for tilsluttede enheder og slutpunkter ved hjælp af SNMP, WMI og SSH uden at installere agenter.
- Integrationer til cloudinfrastruktur: Opret direkte forbindelse til AWS, Azure, VMware og GCP for at opdage cloudaktiver og virtuelle maskiner.
- Softwarelicensstyring: Spor installeret software, og administrer licensrettigheder og overholdelsesdata ét sted.
- Sporing af ændringer i aktiver i realtid: Opdaterer løbende aktivposter og logger alle konfigurations- eller relationsændringer, efterhånden som de sker.
Integrationer med Freshservice fra Freshworks
Freshservice tilbyder indbyggede integrationer med ServiceNow, Jira, Azure Active Directory, AWS, Microsoft 365, Google Workspace, Jamf, Intune og Slack. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- CMDB opdateres automatisk efter hver opdagelsesscanning
- Understøtter indbygget opdagelse med og uden agent
- Aktivposter kan knyttes direkte til servicesager
Cons:
- Dybden af SaaS-opdagelse i cloudmiljøer er begrænset
- Avanceret rapportering kræver opgradering til en plan på et højere niveau
Learn more about Freshservice by Freshworks: Bedst til aktivinventar på SaaS-platforme
- Gratis demo tilgængelig
- Fra $39/bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.4/5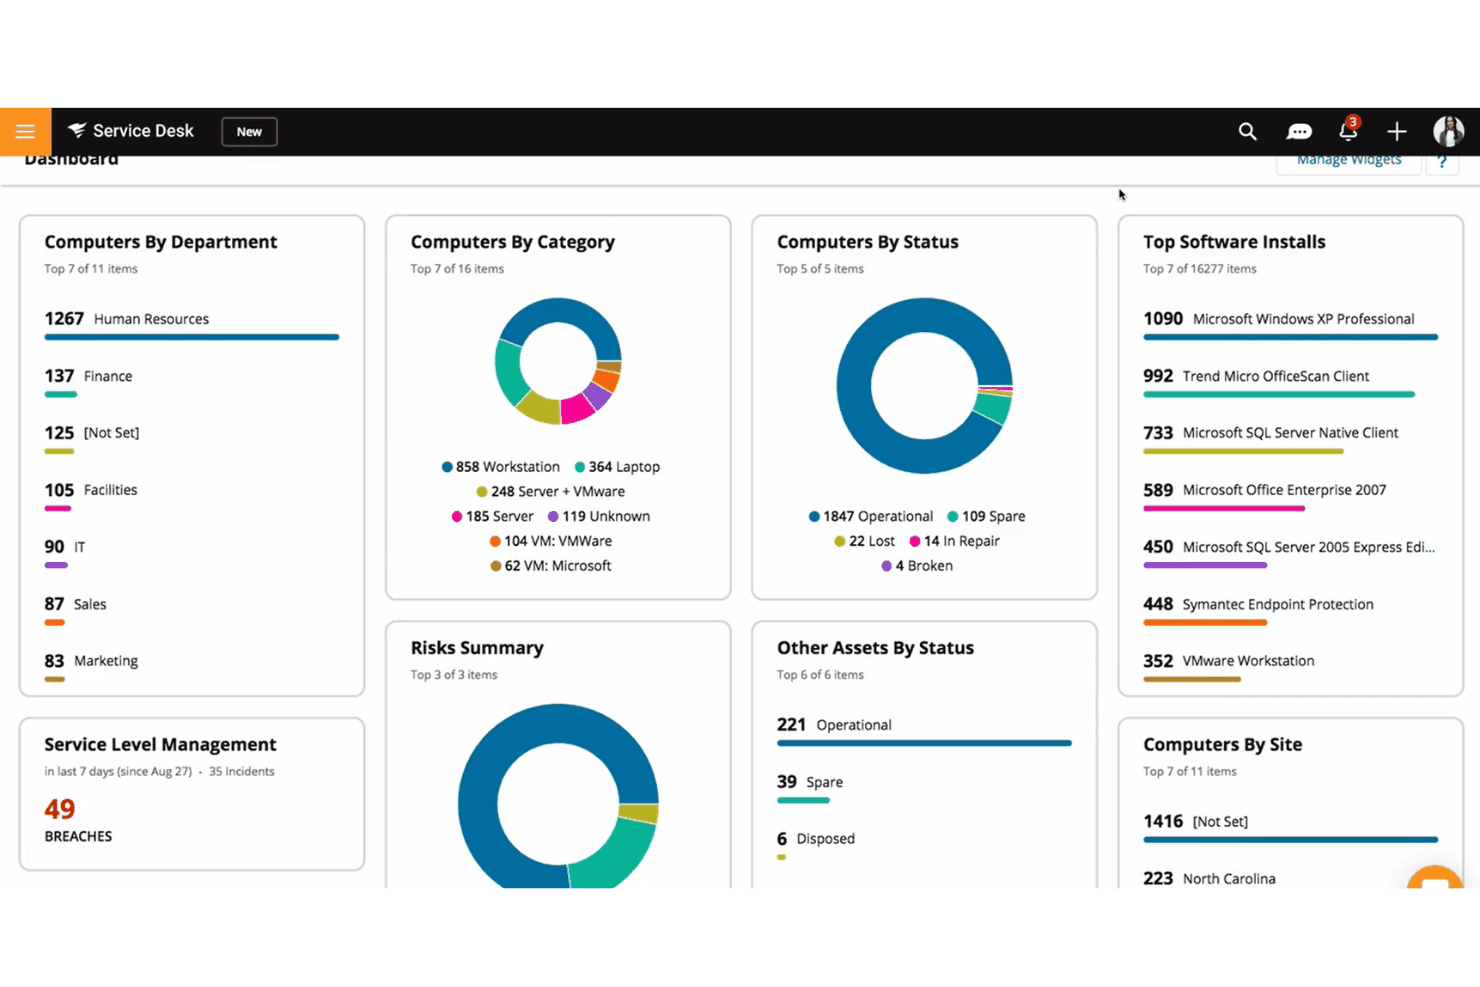
SolarWinds Service Desk viser et visuelt dashboard til aktiv- og it-administration. SolarWinds Service Desk er en cloudbaseret ITSM-platform med indbygget opdagelse af it-aktiver, som kombinerer agentbaseret og agentløs netværksscanning, hardware- og softwareinventar, udfyldning af CMDB samt sporing af licensoverholdelse.
Hvem er SolarWinds Service Desk bedst egnet til?
Den er velegnet til it-teams i mellemstore og store virksomheder, der ønsker at administrere aktivopdagelse, CMDB og ITSM på én samlet SaaS-platform.
Hvorfor valgte jeg SolarWinds Service Desk?
Jeg valgte SolarWinds Service Desk, fordi funktionen SolarWinds Discovery håndterer både agentbaseret og agentløs scanning direkte i en SaaS-leveret ITSM-platform. Jeg kan især godt lide værktøjet Asset Map, som identificerer enhedens placering, ejer, IP-adresse og status på tværs af cloudmiljøer som Azure, AWS og Jamf. Det, der adskiller løsningen, er, at data om opdagede aktiver føres direkte ind i den indbyggede CMDB, så mit team ikke skal vedligeholde en separat inventardatabase ved siden af servicedesken.
Vigtige funktioner i SolarWinds Service Desk
- Opdagelsesscanner: Scanner løbende dit netværk for IP-forbundne enheder ved hjælp af agentløs teknologi.
- Visuel CMDB og afhængighedskortlægning: Giver grafiske visninger af aktivafhængigheder og relationer.
- Sporing af licensoverholdelse: Overvåger installeret software og sporer brugen for at understøtte revisioner og overholdelse.
- Revisionshistorik og datamaskering: Vedligeholder detaljerede logfiler over ændringer i aktiver og beskytter følsomme oplysninger i rapporter.
Integrationer til SolarWinds Service Desk
SolarWinds Service Desk har indbyggede integrationer med Jira, Slack, Salesforce, Jamf, Intune, Microsoft Azure og AWS. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Der kræves ingen lokal infrastruktur til implementering
- Finder aktiver på tværs af AWS, Azure og Jamf
- Sporing af licensoverholdelse er indbygget i platformen
Cons:
- Tilpasningen af rapporter er relativt begrænset
- Mindre dybdegående aktivopdagelse end dedikerede selvstændige værktøjer
Learn more about SolarWinds Service Desk: Bedst til kortlægning af sårbarhedseksponering
- Gratis prøveperiode tilgængelig
- Pris oplyses efter anmodning
Visit WebsiteCustomer Rating:4.3/5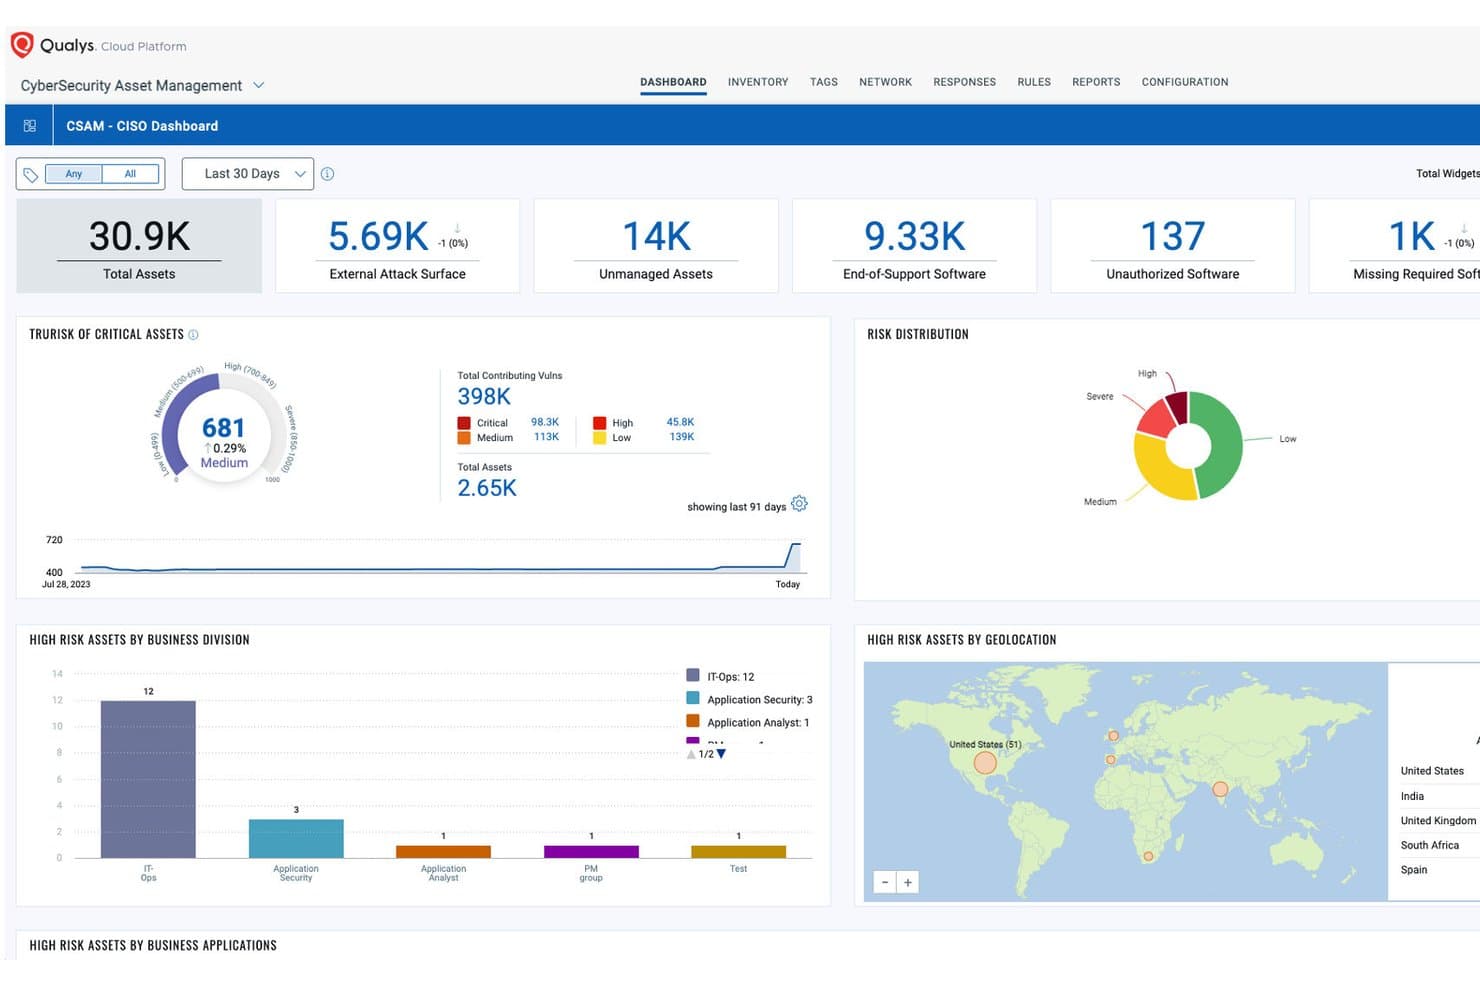
Qualys centraliserer synligheden over aktivrisici på tværs af afdelinger og geografiske placeringer. Qualys Global AssetView er en cloudbaseret IT-aktivopdagelses- og inventarplatform, der kombinerer opdagelse via flere sensorer (agenter, scannere, passive sensorer og cloudforbindelser) med sårbarhedskontekst på tværs af lokale miljøer, cloudmiljøer, containere samt OT-/IoT-miljøer.
Hvem er Qualys bedst til?
IT-sikkerheds- og driftsteams i mellemstore og store virksomheder, der har brug for en aktivbeholdning, som er tæt koblet til arbejdsgange for sårbarhedsstyring.
Hvorfor jeg valgte Qualys
Qualys fortjener sin plads som et af de bedste værktøjer på min shortliste på grund af den tætte forbindelse mellem aktivopdagelse og sårbarhedskontekst. Det, jeg bedst kan lide, er den direkte pipeline fra Global AssetView til VMDR, hvor hvert opdaget aktiv med det samme bliver en del af området for sårbarhedsvurdering. Jeg kan også godt lide TruRisk-scoringen, som rangerer aktiver efter forretningspåvirkning, så mit team kan prioritere afhjælpning i stedet for at gennemgå alle CVE'er på en flad, ikke-vægtet liste.
Vigtige Qualys-funktioner
- Aktivopdagelse via flere sensorer: Kombiner agentbaserede, agentløse, API-baserede og passive netværkssensorer for at registrere aktiver på tværs af hybride miljøer.
- Normalisering af hardware og software: Standardiser automatisk aktivnavne, producenter og software på tværs af inventaret for at gøre søgning og rapportering lettere.
- Berigelse med produktkatalog: Berig opdagede aktiver med livscyklusdata såsom oplysninger om garanti, udløb af levetid og licenskategori.
- Tilpasset tagging og hierarkisk organisering: Tag aktiver manuelt eller dynamisk, og grupper dem med fleksible taghierarkier for at understøtte rapportering og adgangskontroller.
Qualys-integrationer
Qualys tilbyder indbyggede integrationer med ServiceNow, Splunk, AWS, Azure og Google Cloud Platform samt REST API'er til tilpassede integrationer.
Pros and Cons
Pros:
- Opdagelsesdata sendes direkte videre til sårbarhedsstyring
- Dækning via flere sensorer på tværs af hybride miljøer
- TruRisk-scoring prioriterer aktiver efter forretningspåvirkning
Cons:
- Udrulning af agenter øger kompleksiteten ved opsætning i stor skala
- Navigationen i brugerfladen på tværs af moduler kan virke fragmenteret
Learn more about Qualys: Bedst til browserbaseret inventarstyring
- Gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses efter forespørgsel
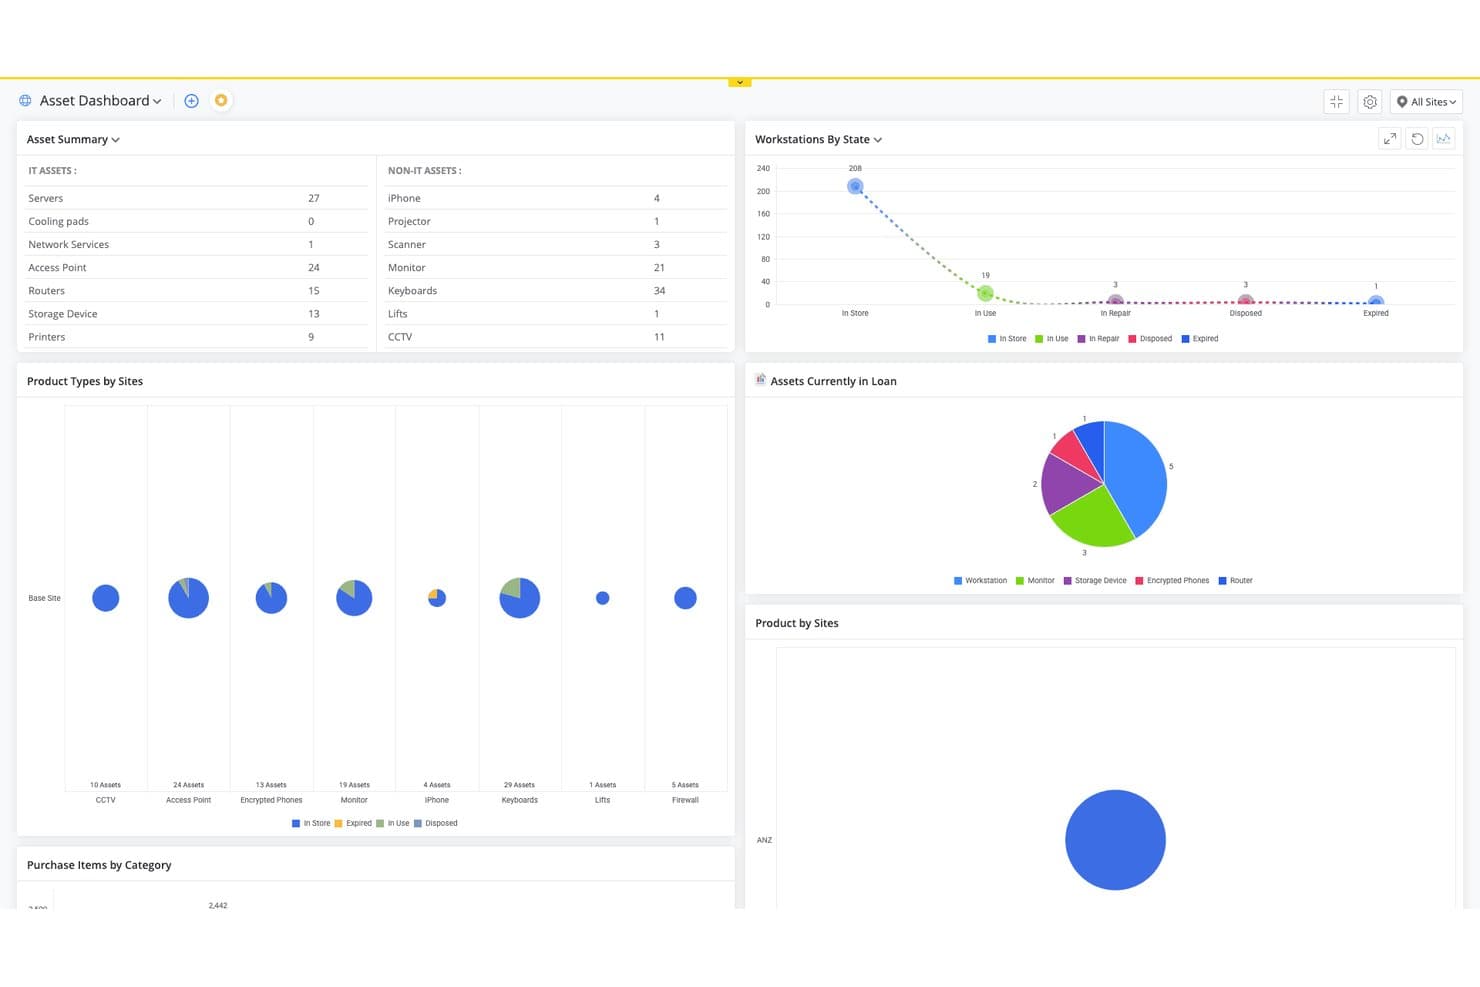
ManageEngine AssetExplorer sporer IT- og ikke-IT-aktiver på tværs af lokationer i ét instrumentbræt. ManageEngine AssetExplorer er en browserbaseret platform til administration af IT-aktiver, der kombinerer agentbaseret og agentløs netværksopdagelse, hardware- og softwareinventar, CMDB samt sporing af licensoverholdelse på tværs af lokale miljøer og cloudmiljøer.
Hvem egner ManageEngine AssetExplorer sig bedst til?
Det er et stærkt valg for IT-aktivansvarlige i mellemstore organisationer, som har brug for struktureret livscyklussporing på tværs af både hardware og software uden kompleksiteten fra løsninger til store virksomheder.
Hvorfor jeg valgte ManageEngine AssetExplorer
Jeg valgte ManageEngine AssetExplorer, fordi hele inventararbejdsgangen kører i en browser uden en omfattende klient, der skal installeres eller vedligeholdes. Det, jeg især godt kan lide, er lærredet til aktivernes livscyklus med træk og slip, som gør det muligt visuelt at kortlægge arbejdsgange fra indkøb til bortskaffelse for hver aktivtype. Den agentløse scanning betyder også, at jeg kan hente et komplet hardware- og softwareinventar fra stationære computere, servere og switche uden at installere agenter på tværs af miljøet.
Vigtige funktioner i ManageEngine AssetExplorer
- CMDB-visualisering: Se relationer og afhængigheder mellem aktiver i en grafisk CMDB-grænseflade.
- Overholdelse af softwarelicenser: Spor licensrettigheder, tildelinger og brug på tværs af alle administrerede aktiver i realtid.
- Automatiseret indkøbsordrestyring: Opret, behandl og spor indkøbsordrer for IT-aktiver direkte i platformen.
- Rollebaserede adgangskontroller: Tildel detaljerede tilladelser til brugere baseret på deres ansvar og organisatoriske roller.
Integrationer til ManageEngine AssetExplorer
ManageEngine AssetExplorer tilbyder indbyggede integrationer med ManageEngine ServiceDesk Plus, Endpoint Central, Zoho Analytics, Microsoft 365, SolarWinds og Lansweeper samt en API til tilpassede integrationer.
Pros and Cons
Pros:
- Agentløs scanning dækker ikke-administrerede netværksenheder
- Indbygget sporing af overholdelse af softwarelicenser
- Styring af aktivernes livscyklus fra indkøb til bortskaffelse
Cons:
- Rapportgrænsefladen virker forældet og ufleksibel
- Cloudbaseret aktivopdagelse mangler dybde sammenlignet med konkurrenterne
Learn more about ManageEngine AssetExplorer: Bedst til integrationer på tværs af IT- og sikkerhedsværktøjer
- Gratis demo tilgængelig
- Priser oplyses efter anmodning
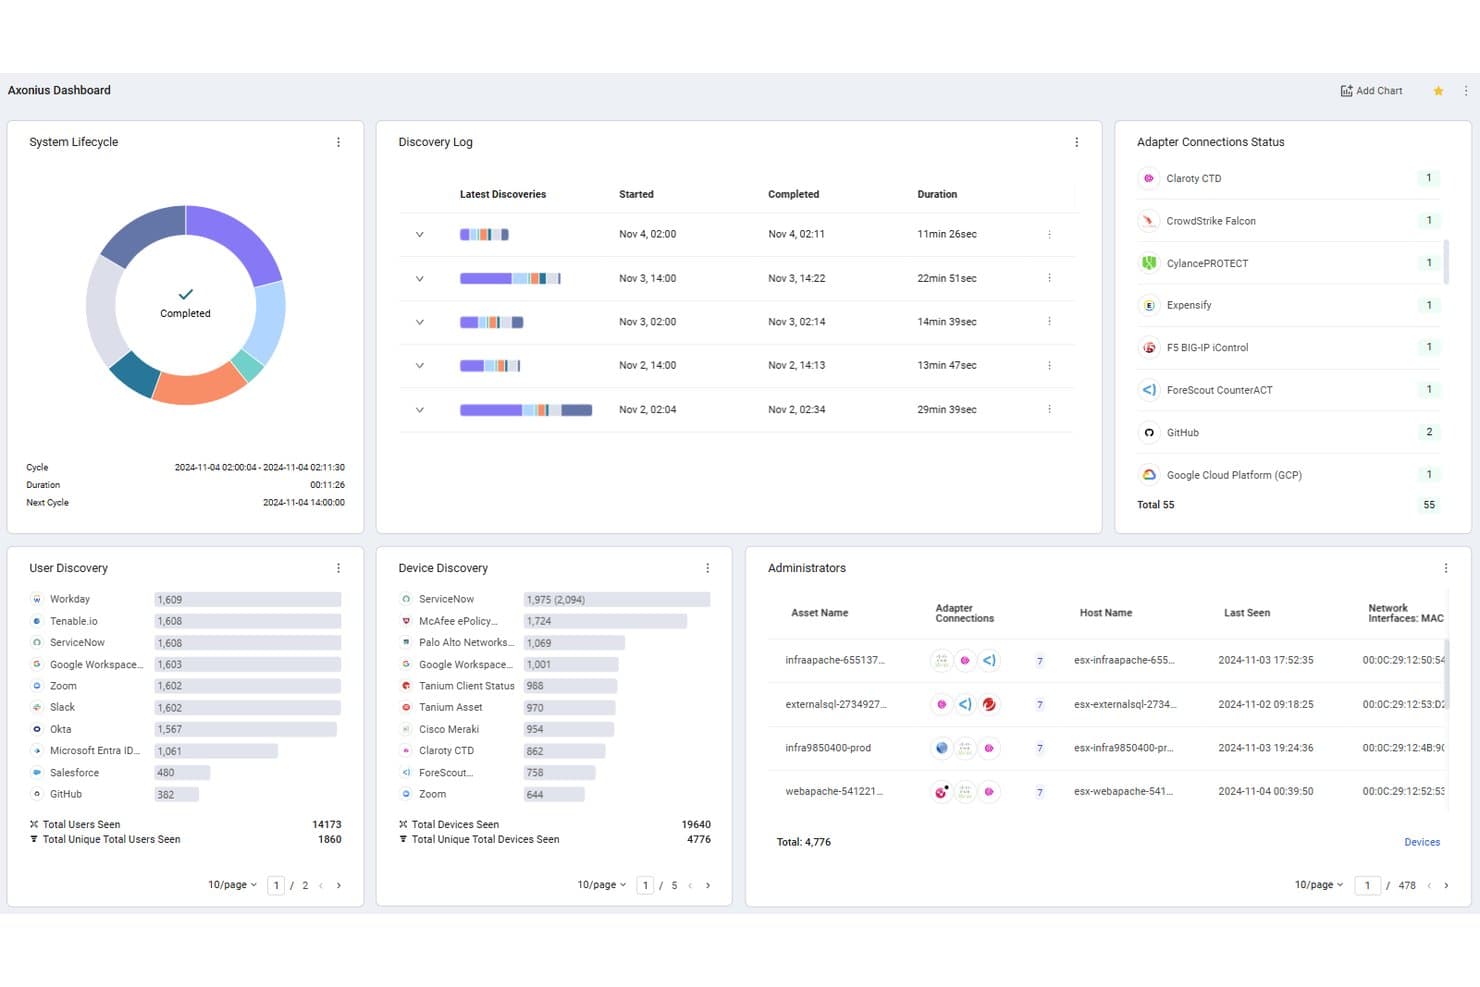
Axonius centraliserer opdagelsen af aktiver på tværs af brugere, enheder og adaptere. Axonius er en platform til aktivintelligens inden for cybersikkerhed, som samler og korrelerer aktivdata fra mere end 1.400 adaptere på tværs af slutpunktsagenter, cloududbydere, SaaS-apps og IAM-løsninger i en løbende afstemt fortegnelse.
Hvem er Axonius bedst egnet til?
Axonius egner sig godt til sikkerheds- og IT-driftsteams i mellemstore til store virksomheder, der allerede bruger flere slutpunkts-, cloud- og identitetsværktøjer i deres miljø.
Hvorfor jeg valgte Axonius
Axonius fortjener sin plads som en af de bedste på min kortliste på grund af den måde, platformen håndterer aktivdata spredt på tværs af CrowdStrike, Tanium, Active Directory og AWS, som alle giver forskellige svar. Den henter data fra dem alle via API-baserede adaptere uden behov for scannere eller agenter og afstemmer dem til én enkelt korreleret aktivpost. Det, jeg bedst kan lide, er handlingscenteret: Mere end 600 handlinger på tværs af de samme adaptere giver mig mulighed for at oprette en ServiceNow-sag eller isolere en enhed uden at forlade platformen.
Vigtige funktioner i Axonius
- Løbende afstemning af aktiver: Fortegnelsen opdateres næsten i realtid ved at hente friske data fra tilsluttede adaptere.
- Cloud- og SaaS-opdagelse: Indbyggede forbindelser kortlægger aktiver på tværs af AWS, Azure, Google Cloud og større SaaS-platforme.
- Center til håndhævelse af politikker: Opret og automatiser udløserbaserede handlinger for overholdelse af regler og god aktivhygiejne.
- Brugerdefineret forespørgselsbygger: Effektive søgefiltre gør det muligt at identificere aktivforhold og eksportere skræddersyede aktivlister.
Integrationer i Axonius
Axonius tilbyder over 1.400 indbyggede integrationer, herunder ServiceNow, CrowdStrike, Tanium, Microsoft 365, Okta, AWS, Google Cloud Platform, Azure, Palo Alto Networks og Cisco. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Opdager aktiver på tværs af cloud, SaaS og lokale miljøer samtidig
- Ingen agenter er nødvendige til de fleste former for aktivopdagelse
- Identificerer automatisk ikke-administrerede enheder og skygge-IT-enheder
Cons:
- Den indledende konfiguration af adaptere er tidskrævende i stor skala
- Det tager tid at lære forespørgselssproget grundigt
Learn more about Axonius: Bedst til synlighed over aktiver i realtid i stor skala
- Gratis demo tilgængelig
- Pris oplyses på forespørgsel
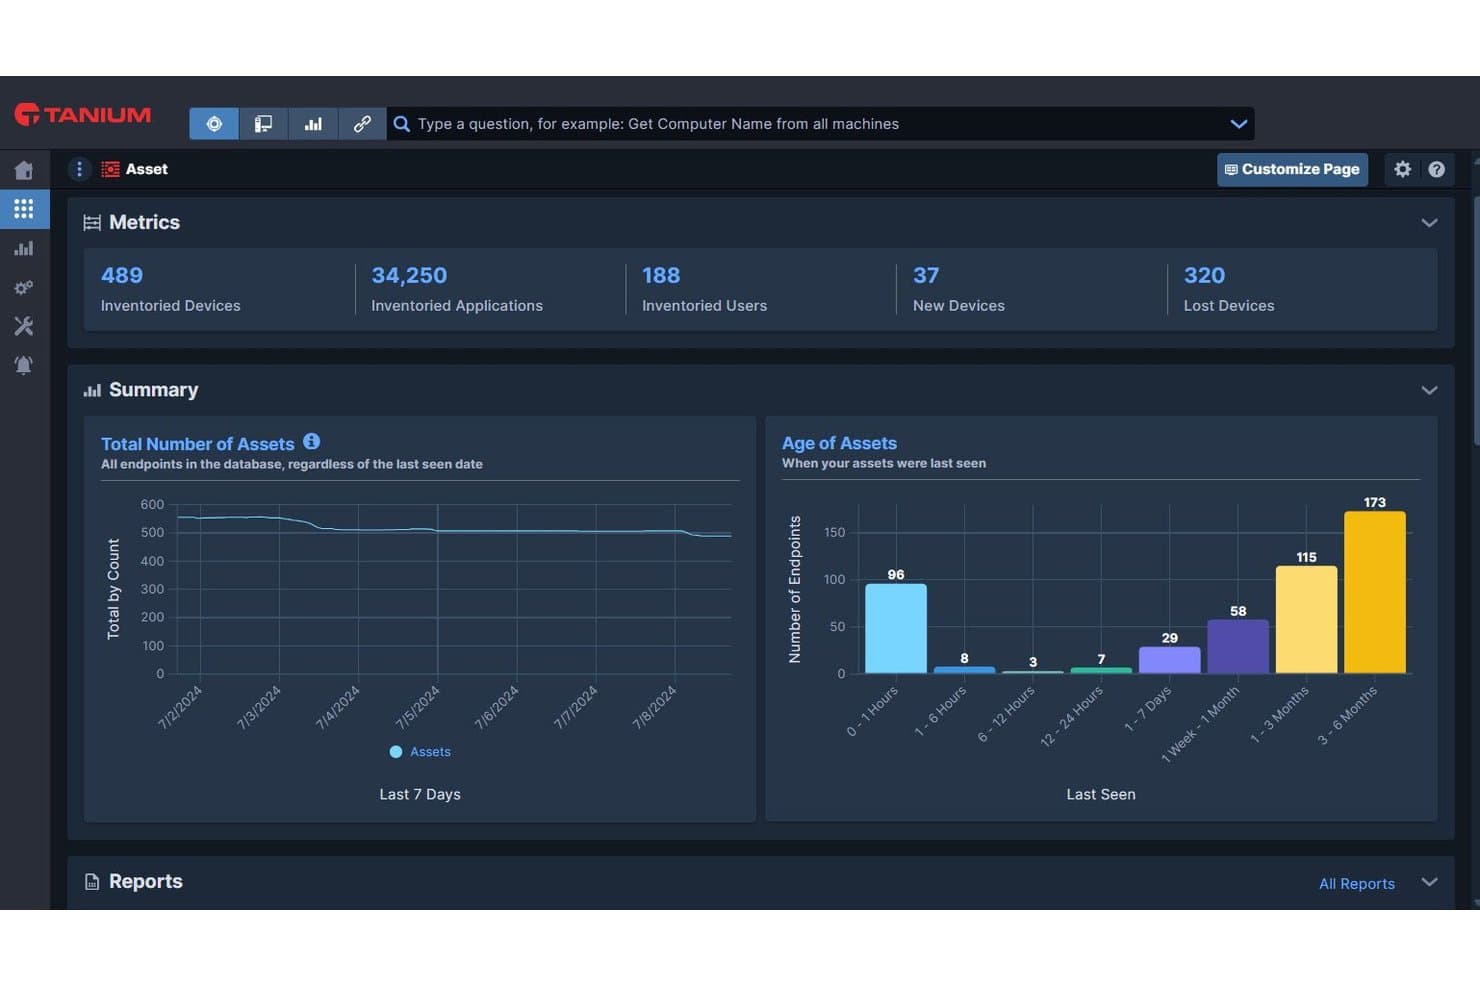
Tanium Asset holder styr på registrerede enheder, applikationer og aktivernes alder med et enkelt overblik. Tanium Asset er en agentbaseret platform til opdagelse og registrering af it-aktiver, som leverer realtidssynlighed over hardware og software på lokale, cloudbaserede og eksterne slutpunkter med indbygget SBOM-rapportering og CMDB-integration.
Hvem er Tanium Asset bedst egnet til?
Tanium Asset er udviklet til it- og sikkerhedsteams i virksomheder, der administrerer store, distribuerede slutpunktsmiljøer med 500 eller flere enheder på tværs af flere lokationer.
Hvorfor jeg valgte Tanium Asset
Tanium Asset får sin plads som et af de bedste værktøjer på min shortlist på grund af den måde, det håndterer synlighed i realtid på i virksomhedsskala. Jeg kan godt lide, at platformen kan besvare spørgsmål om hele din slutpunktsflåde på få sekunder i stedet for timer, hvilket er vigtigt, når du skal finde en uadministreret enhed eller reagere på en sårbarhed i forsyningskæden. SBOM-rapporteringen under kørsel er en funktion, som jeg finder særligt nyttig, når en zero-day-sårbarhed bliver offentliggjort, og jeg har brug for at vide præcis, hvilke slutpunkter der er udsatte.
Vigtigste funktioner i Tanium Asset
- Tilpasselig rapportering af aktiver: Konfigurer detaljerede rapporter om softwarelicensering og udfasning af hardware på tværs af alle slutpunkter.
- ServiceNow CMDB-integration: Synkroniserer realtidsdata om aktiver direkte med ServiceNow for at sikre nøjagtige ITSM-arbejdsgange.
- Generering af SBOM under kørsel: Udarbejder automatisk softwarestyklisterapporter for aktiver under scanninger.
- Omfattende registrering af enhedsattributter: Indsamler enhedsdata såsom operativsystem, bruger, åbne porte, MAC-/IP-adresser og brugsstatistik.
Integrationer med Tanium Asset
Tanium Asset tilbyder indbyggede integrationer med ServiceNow og Splunk samt en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Forespørger på hele slutpunktsflåden på få sekunder
- SBOM-rapportering viser øjeblikkeligt softwareeksponering
- Dækker eksterne og lokale enheder samtidigt
Cons:
- Kræver betydelige investeringer i infrastruktur at implementere
- Den agentbaserede tilgang overser uadministrerede enheder eller enheder uden agent
Learn more about Tanium Asset: Bedst til passiv registrering af IoT- og OT-enheder
- Gratis demo tilgængelig
- Priser oplyses efter anmodning
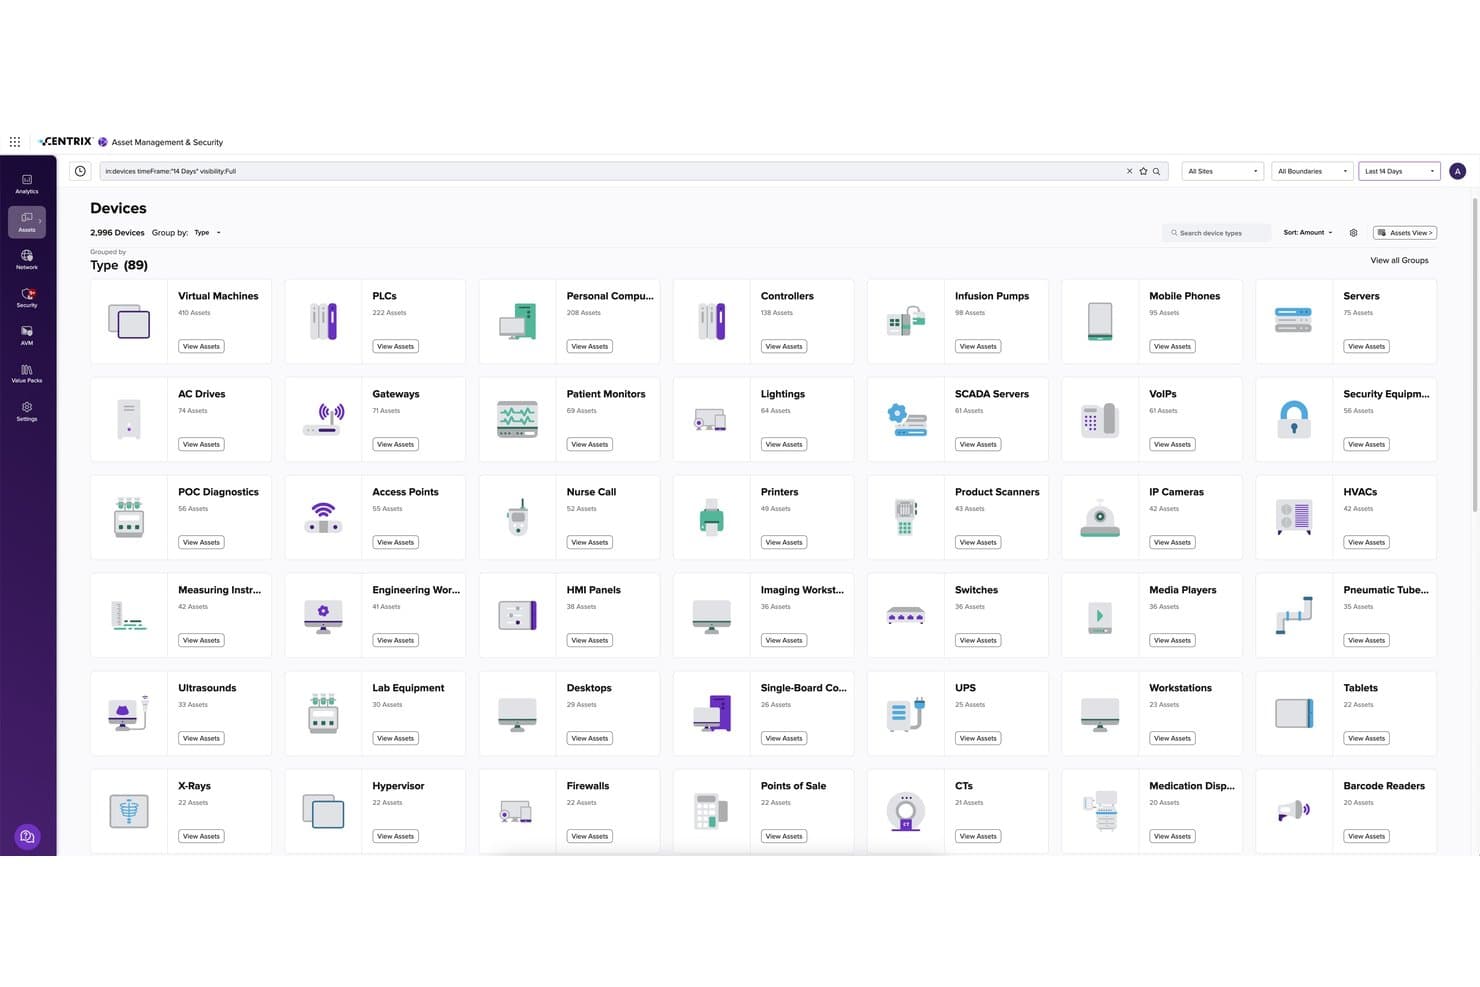
Armis organiserer opdagede enheder i 89 typeinddelte aktivgrupper. Armis Centrix™ er en cloudbaseret platform til aktivstyring og -sikkerhed, der bruger agentløs, passiv registrering til at opdage og løbende overvåge IT-, IoT-, OT- og medicinsk udstyr på tværs af lokale, cloudbaserede og hybride miljøer.
Hvem er Armis bedst egnet til?
Armis er velegnet til virksomhedsorienterede sikkerheds- og IT-driftsteams i aktivtunge brancher som sundhedssektoren, produktion og kritisk infrastruktur.
Hvorfor valgte jeg Armis?
Jeg valgte Armis som en af de bedste løsninger, fordi den passive, agentløse registrering opdager enheder, som aktive scannere ganske enkelt overser. I miljøer med PLC'er, SCADA-systemer eller forbundne medicinske enheder kan jeg godt lide, at Armis identificerer og klassificerer disse aktiver uden at sende en eneste datapakke, der kunne forstyrre dem. Den AI-drevne motor til aktivintelligens krydsrefererer hver opdaget enhed med en fællesskabsbaseret database med 5 milliarder aktiver for at tildele præcis kontekst i realtid.
Armis' vigtigste funktioner
- Aktivfortegnelse i realtid: Indsamler og viser løbende hardware- og softwareoplysninger for alle enheder på netværket.
- Styring af angrebsfladen: Kortlægger enhedsrelationer, kommunikationsveje og eksponeringer for at hjælpe med at visualisere den aktuelle tilstand i dit miljø.
- CMDB- og ITSM-integrationer: Synkroniserer automatisk med platforme som ServiceNow, IBM og andre for at dele opdaterede aktivdata.
- AI-drevet risikoscore: Tildeler risikoscorer på aktivniveau baseret på global trusselsinformation og kontekst fra over 5 milliarder enheder.
Armis-integrationer
Armis tilbyder mere end 200 indbyggede integrationer, herunder ServiceNow, IBM QRadar, Splunk, CrowdStrike, Palo Alto Networks, Microsoft 365, SentinelOne, Google Cloud Platform, Amazon Web Services og Tenable. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- Passiv registrering forstyrrer ikke OT-/IoT-enheder
- Registrerer uadministrerede enheder, som aktive scannere overser
- Bred aktivdækning på tværs af IT, OT og IoT
Cons:
- Den indledende konfiguration kræver en betydelig indsats med finjustering
- Svagere licensmåling af software end dedikerede ITAM-løsninger
Learn more about Armis: Bedst til analyse af sikkerhedsstatus
- 30 dages gratis prøveperiode
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.5/5 Learn more about SecPod (Saner Platform):
 Bedst til intuitiv rapportering om aktivernes livscyklus
- 30 dages gratis prøveperiode
- Priser oplyses på forespørgsel
Learn more about InvGate Assets: 10Bedst til hurtig fjernbaseret revision af aktiver
NinjaOne
- Gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses på forespørgsel
Visit WebsiteCustomer Rating:5/5Learn more about NinjaOne:
Andre værktøjer til opdagelse af IT-aktiver
Her er nogle yderligere værktøjer til opdagelse af IT-aktiver, som ikke kom med på min korte liste, men som stadig er værd at undersøge:
- 11Flexera OneBedst til styring af aktiver i hybrid cloud
- 12Open-AudITBedst til netværksopdagelse med åben kildekode
- 13AssetSonarBedst til sporing af SaaS-abonnementer
How I Evaluate IT Asset Discovery Tools
I evaluate these tools in two layers: baseline requirements like multi-environment scanning and CMDB integration, then differentiators like OT/IoT fingerprinting and license metering.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. I then calculate the tool's total score into a percentage, using 65% as a benchmark to help assess its overall fit for the list.
- Automated Network Discovery: I check whether the tool scans subnets using protocols like SNMP, WMI, and SSH rather than relying on manual asset entry.
- Hardware & Software Inventory: Each tool should capture detailed specs, installed software versions, and patch levels—not just device names or IP addresses.
- Agent & Agentless Scanning: I look for support of both methods so you can reach managed endpoints and unmanaged devices like contractor laptops or lab equipment.
- Multi-Environment Coverage: Discovery should span on-prem, cloud, virtual, and remote environments so nothing falls through the gaps during an audit.
- CMDB/ITSM Integration: I evaluate whether the tool feeds asset data into platforms like ServiceNow or Jira through native connectors or open APIs.
- Continuous Monitoring: I look for near real-time change detection that flags new devices, removals, or configuration drift without waiting for a scheduled scan.
Once I have a list of tools that meet the criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
Cloud and SaaS discovery matters because environments change fast. Ephemeral instances spin up in AWS or Azure, and employees adopt unsanctioned apps that create shadow IT. I look for native connectors that surface those assets automatically. Software license metering is another differentiator, since it helps you spot unused installations and reclaim licenses before an audit catches over-deployment. For teams managing manufacturing floors or hospital networks, OT/IoT device fingerprinting using passive traffic analysis identifies connected devices without disrupting sensitive equipment.
Beyond Features
Deployment architecture is a big factor I evaluate. Multi-site teams need distributed collectors that can scan air-gapped or segmented networks, and SaaS vs. on-prem options affect data residency compliance. The integration ecosystem also matters—I check whether a tool can feed asset data into SIEM or SOAR platforms alongside ITSM connectors, since discovery data loses value if it stays siloed. Pricing model is worth close attention too, especially per-asset pricing that can spike when cloud workloads scale up seasonally.
Sådan vælger du værktøjer til opdagelse af IT-aktiver
Når du skal beslutte, hvilke værktøjer til opdagelse af IT-aktiver der passer til dit team, skal du begynde med at matche dine vigtigste prioriteter med bestemte funktioner og implementeringsfaktorer, der har direkte betydning for revisionsberedskab, sikkerhed og overdragelse af driftsopgaver:
| Hvis din prioritet er | Se efter |
|---|---|
| Hvis din prioritet erKortlægning af cloud- og SaaS-aktiver | Se efterIndbyggede forbindelser til AWS, Azure og SaaS |
| Hvis din prioritet erHurtig implementering på tværs af lokationer | Se efterDistribuerede eller lette dataindsamlere |
| Hvis din prioritet erAdvarsler i realtid om uautoriseret IT | Se efterKontinuerlig, passiv netværksovervågning |
| Hvis din prioritet erReduktion af mislykkede CMDB-importer | Se efterTovejsintegrationer til normaliserede CMDB'er |
| Hvis din prioritet erLicensoverholdelse og forberedelse til revision | Se efterIndbygget licensmåling og brugsrapportering |
Sådan vurderer du din korte liste
- Kør en opdagelsesscanning på et testsubnet: Test værktøjets agentløse scanning af alle fysiske og virtuelle aktiver i løbet af den første uge.
- Eksportér og overfør data til din CMDB: Bed om en indbygget ServiceNow- eller BMC-demo, og kontrollér, at aktivattributter kortlægges uden datatab.
- Kontrollér nøjagtigheden af licensmåling og rapportering: Bed om en licensrevision/-eksport, der dækker mindst tre større softwaretitler, du bruger.
- Anmod om leverandørens sikkerhedsdokumentation: Bed om aktuelle krypteringsmetoder og overensstemmelseserklæringer (SOC 2, ISO 27001).
- Træf en beslutning: SaaS-hastighed direkte fra start over for mere omfattende lokal- og IoT-dækning—prioritér ud fra det mest komplekse miljø.
Hvad er værktøjer til opdagelse af IT-aktiver?
Værktøjer til opdagelse af IT-aktiver er specialiserede softwareløsninger, der automatisk scanner og identificerer al hardware, software og alle netværkstilsluttede enheder på tværs af en organisations miljøer. De gør det muligt for IT-teams at vedligeholde en lagerbeholdning i realtid, understøtte sikkerhedsrevisioner, identificere ikke-administrerede eller uautoriserede aktiver og understøtte arbejdsgange som licensstyring eller sårbarhedsvurderinger. Disse værktøjer spiller en afgørende rolle i at holde IT-infrastrukturen opdateret, kompatibel og beskyttet mod skjulte risici.
Funktioner
Når du vælger værktøjer til opdagelse af IT-aktiver, bør du holde øje med følgende nøglefunktioner:
- Automatiseret netværksscanning: Registrerer alle enheder og slutpunkter, der er forbundet med dit netværk, uden manuel indtastning, så intet overses under registreringen.
- Hardwarelager: Indsamler detaljerede oplysninger om enhedsspecifikationer, serienumre og ejerskabsoplysninger på tværs af din infrastruktur.
- Softwarelager: Sporer al installeret software, versionsnumre, patchstatusser og brug for at hjælpe dig med at identificere sårbarheder eller mangler i licenseringen.
- Agentbaseret og agentløs opdagelse: Tilbyder både agentbaseret og agentløs scanning, så administrerede enheder samt midlertidige eller ikke-administrerede slutpunkter dækkes.
- Understøttelse af flere miljøer: Finder aktiver på tværs af lokale, virtuelle, cloudbaserede og eksterne miljøer for at skabe en samlet og opdateret aktivpost.
- Registrering af ændringer i realtid: Opdaterer aktivposter øjeblikkeligt, når enheder tilføjes, ændres eller fjernes, så du hurtigt kan reagere på uautoriseret aktivitet.
- Integration med CMDB og ITSM: Sender eller synkroniserer aktivdata direkte til konfigurationsstyringsdatabaser eller platforme til servicestyring for at understøtte bredere IT-drift.
- Rollebaseret adgangskontrol: Giver dig mulighed for at definere brugerroller og tilladelser for at opretholde datasikkerheden, især med henblik på revision eller overholdelse af regler.
- Tilpasset rapportering: Genererer planlagte rapporter eller rapporter efter behov, der fremhæver ændringer i lageret, softwarebrug og aktiver, der ikke overholder kravene.
- Styring af licensoverholdelse: Overvåger softwareberettigelser i forhold til installationer, understøtter revisioner og reducerer overforbrug på licenser.
Løsninger til opdagelse af IT-aktiver omfatter typisk ikke AI som en del af deres funktioner.
Fordele
Implementering af værktøjer til opdagelse af IT-aktiver giver flere fordele for dit team og din virksomhed. Her er nogle af de fordele, du kan se frem til:
- Fuld synlighed over aktiver: Få en nøjagtig lagerbeholdning i realtid over alle hardware- og softwareaktiver på tværs af alle miljøer med automatiserede scanningsfunktioner.
- Registrering af skjult IT: Identificer hurtigt uautoriserede enheder og ikke-godkendte cloud- eller SaaS-konti ved hjælp af agentløs og indbygget cloud-opdagelse.
- Parathed til revision og overholdelse af regler: Vedligehold opdaterede registreringer med kontinuerlig overvågning og integration med CMDB- eller ITSM-platforme, så revisioner bliver nemmere.
- Optimering af licenser: Spor softwarebrug og softwareberettigelser, så dit team kan undgå overimplementering og reducere licensomkostningerne.
- Hurtigere hændelsesrespons: Gør det muligt for sikkerheds- og IT-teams hurtigt at lokalisere enheder og afhjælpe sårbarheder, før trusler eskalerer.
- Reduceret manuelt arbejde: Eliminer gentagne dataindsamlingsaktiviteter med automatiserede arbejdsgange for lagerføring, rapportering og integration.
- Forbedret ændringsstyring: Opdag tilføjelser, fjernelser eller konfigurationsafvigelser i realtid, så driftsændringer ikke går ubemærket hen.
Omkostninger og priser
Valg af værktøjer til opdagelse af IT-aktiver kræver en forståelse af de forskellige prismodeller og tilgængelige abonnementer. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske funktioner, der er inkluderet i løsninger til opdagelse af IT-aktiver:
Sammenligningstabel for værktøjer til opdagelse af IT-aktiver
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitspris$0 | Almindelige funktionerGrundlæggende netværksscanning, begrænset lagerføring, begrænset rapportering og support fra fællesskabet. |
| AbonnementstypePersonligt abonnement | Gennemsnitspris$10–$30/måned | Almindelige funktionerAdgang for én bruger, avanceret rapportering, softwarelager og e-mailnotifikationer. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitspris$50–$150/måned | Almindelige funktionerUnderstøttelse af flere brugere, automatiseret opdagelse, integration med CMDB/ITSM-systemer og planlagte scanninger. |
| AbonnementstypeEnterprise-abonnement | Gennemsnitspris$200–$500+/måned | Almindelige funktionerTilpassede implementeringsmuligheder, API-adgang, ubegrænsede aktiver, premium-support og rapportering om overholdelse af regler. |
Ofte stillede spørgsmål om værktøjer til opdagelse af it-aktiver
Her er nogle svar på almindelige spørgsmål om værktøjer til opdagelse af it-aktiver:
Hvor ofte bør man køre scanninger for opdagelse af aktiver?
Du bør køre opdagelsesscanninger regelmæssigt—mange teams planlægger dem dagligt eller ugentligt—for at holde lagerdataene aktuelle og hurtigt opdage nye eller uautoriserede enheder.
Kan værktøjer til opdagelse af it-aktiver finde ikke-administrerede eller ukendte enheder?
Ja, de fleste værktøjer kan registrere ikke-administrerede eller ukendte enheder ved hjælp af netværksscanning og passiv overvågning, så du kan håndtere skygge-it og skjulte risici.
Understøtter disse værktøjer cloud- og fjernmiljøer?
Ja, mange værktøjer til opdagelse af it-aktiver tilbyder forbindelser til AWS, Azure og SaaS-apps og understøtter fjernscanning, så du får synlighed på tværs af alle miljøer.
Hvilke sikkerhedsforanstaltninger bør man forvente af værktøjer til opdagelse af aktiver?
Se efter rollebaserede adgangskontroller, kryptering af datalagring og dataoverførsel samt revisionslogning for at understøtte overholdelse af regler og beskytte følsomme lagerdata.
Hvordan integreres værktøjer til opdagelse af it-aktiver med eksisterende ITSM- eller CMDB-systemer?
De fleste løsninger tilbyder forudbyggede forbindelser eller API’er til at synkronisere opdagede aktiver direkte med ITSM-platforme og konfigurationsstyringsdatabaser, hvilket effektiviserer arbejdsgangene.