

Software til netværksinventar sporer, organiserer og hjælper dig med at administrere alle aktiver, der er forbundet med dit netværk. Når du håndterer IT-, OT- eller IoT-miljøer, giver disse værktøjer synlighed i realtid, så du kan minimere risikoen og holde trit med skiftende krav.
Hvis du har brug for at revidere, kontrollere eller automatisere din aktivadministration, er du kommet til det rette sted. Nedenfor finder du den bedste software til netværksinventar for 2026 med muligheder fra hybrid cloud-opdagelse til dokumentation drevet af overholdelseskrav.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel for software til netværksinventar
Denne sammenligningstabel opsummerer prisoplysninger for mine bedste valg af software til netværksinventar:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til AI-drevet inventarstyring og compliance-audits | Gratis demo + 30 dages gratis prøveperiode tilgængelig | Fra $1,499/år | Website | |
| 2 | Bedst til synlighed over hybride netværk | Gratis demo + 14 dages gratis prøveperiode tilgængelig | Ikke tilgængelig | Website | |
| 3 | Bedst til automatiseringsdrevet aktivbeholdning | Gratis demonstration + 30 dages gratis prøveperiode | Pris oplyses efter anmodning | Website | |
| 4 | Bedst til agentløs opdagelse af aktiver | Gratis abonnement + 21 dages gratis prøveperiode | Fra $5,000/år | Website | |
| 5 | Bedst til automatisk opdateret it-dokumentation og revisioner af overholdelse | 30 dages gratis prøveperiode | Fra €465.00/år | Website | |
| 6 | Bedst til hybride it-miljøer | Gratis prøveperiode + gratis demo tilgængelig | Priser oplyses efter forespørgsel | Website | |
| 7 | Bedst til opdagelse af IT-, OT- og IoT-aktiver i én visning | Gratis demonstration + 14 dages gratis prøveperiode | Fra $239/måned (faktureres årligt) | Website | |
| 8 | Bedst til livscyklusstyring af datacenteraktiver og CMDB-synkronisering | Gratis demonstration tilgængelig | Pris oplyses efter forespørgsel | Website | |
| 9 | Bedst til CMDB-forbundet registrering af aktiver i stor skala | Gratis demo tilgængelig | Pris oplyses ved forespørgsel | Website | |
| 10 | Bedst til synkronisering af aktivopdagelse på tværs af hele virksomheden | Gratis demonstration tilgængelig | Pris oplyses efter anmodning | Website |


Anmeldelser af software til netværksinventar
Her er mine bedste softwarevalg. Jeg har opsummeret de vigtigste funktioner, primære anvendelsesområder og integrationer for hver mulighed, så du kan finde den løsning, der passer bedst.
 Bedst til AI-drevet inventarstyring og compliance-audits
- Gratis demo + 30 dages gratis prøveperiode tilgængelig
- Fra $1,499/år
Visit WebsiteCustomer Rating:4.6/5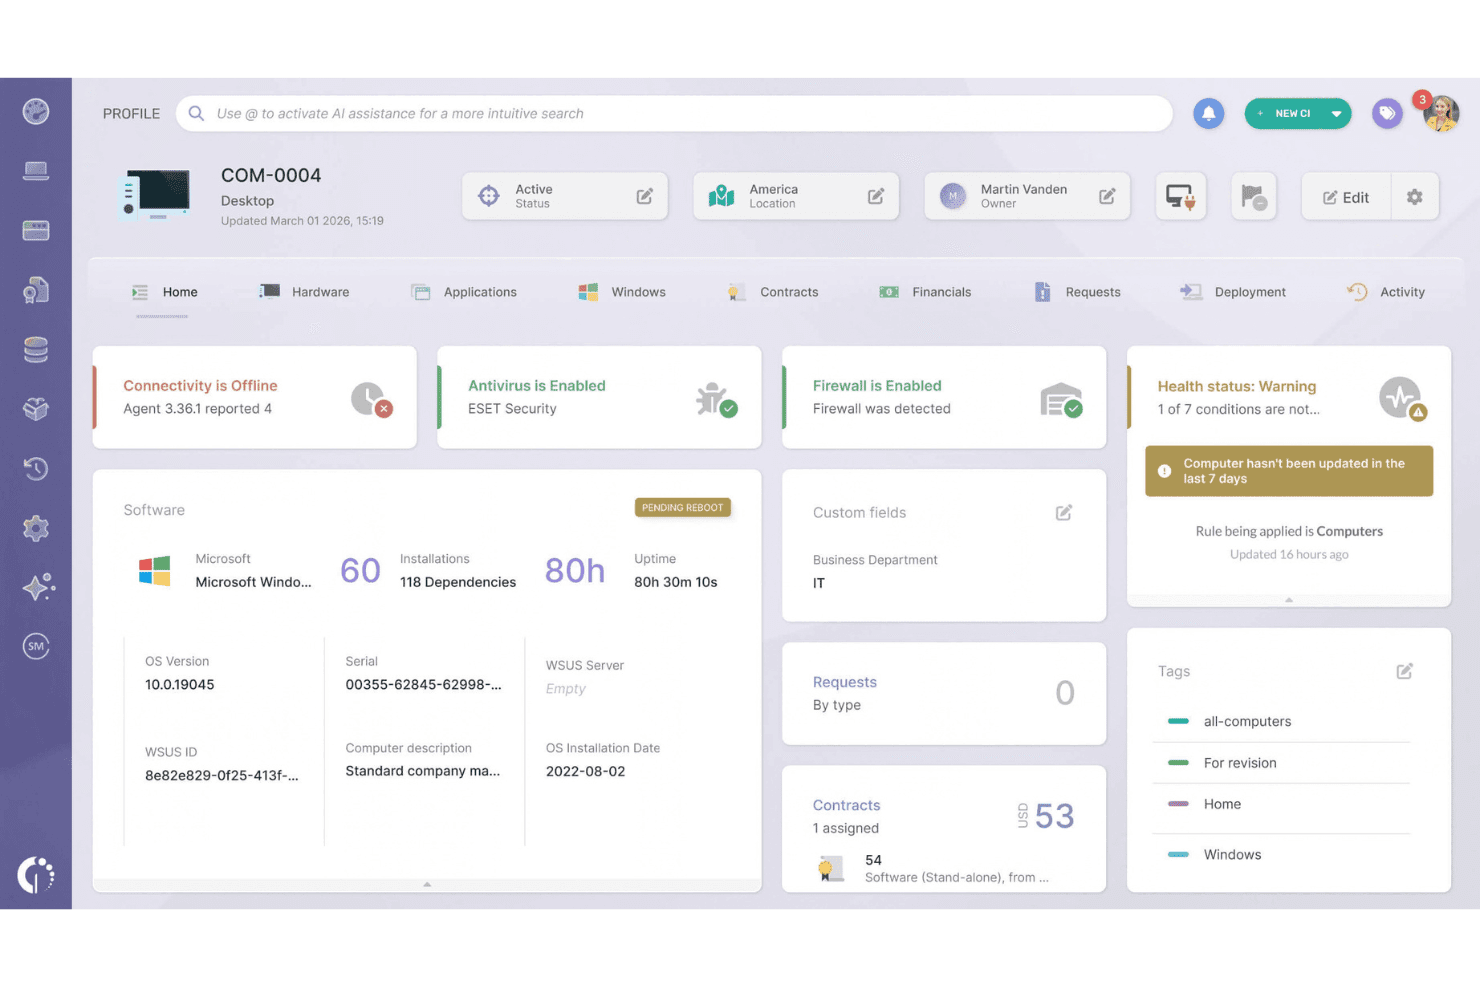
InvGate Asset Management viser komplette oplysninger om enheders tilstand, software og kontrakter. InvGate Asset Management er en platform til styring af IT-aktiver, der kombinerer agentbaseret og agentløs netværksregistrering, centraliseret hardware- og softwareinventar, CMDB-kortlægning og compliance-rapportering på tværs af cloud-, virtuelle og lokale miljøer.
Hvem er InvGate Asset Management bedst egnet til?
InvGate Asset Management er velegnet til IT-teams i mellemstore og store virksomheder, der har brug for revisionsklar inventarstyring med indbygget compliance-rapportering på tværs af GDPR-, HIPAA- og PCI-DSS-rammer.
Hvorfor jeg valgte InvGate Asset Management
Jeg valgte InvGate Asset Management, fordi dens AI-hub reelt ændrer den praktiske håndtering af compliance-audits. I stedet for manuelt at lede efter forældede eller ikke-kompatible aktiver identificerer Smarte anbefalinger dem automatisk og giver specifik vejledning om, hvorvidt de skal opdateres, udskiftes eller omfordeles. Atlas-databasen tilføjer præcise udløbsdatoer for hardware og software samt datoer for, hvornår supporten ophører, så de forudbyggede compliance-rapporter for GDPR, HIPAA og PCI-DSS er baseret på nøjagtige og aktuelle data.
Vigtige funktioner i InvGate Asset Management
- Agentbaseret inventarstyring af slutpunkter: En letvægtsagent til Windows, macOS, Linux og Android indsamler dagligt detaljerede hardwarespecifikationer, installeret software og brugsdata, selv når enhederne ikke er på netværket.
- Agentløs netværksscanning baseret på proxyer: Letvægts-proxyer til registrering scanner brugerdefinerede IP-intervaller ved hjælp af SNMP, WMI og SSH for at identificere servere, printere, routere og switche uden at installere agenter.
- Automatiseret CMDB med afhængighedskortlægning: Den indbyggede CMDB kortlægger relationer mellem aktiver, applikationer, brugere og placeringer med AI-assisterede forslag, der holder afhængighedsdataene aktuelle, efterhånden som dit miljø ændrer sig.
- Automatiseret garantisporing: Indbyggede API-integrationer med Dell og Lenovo udfylder automatisk garantienes udløbsdatoer på aktivniveau med automatisering via Smart Tag og e-mailadvarsler om kommende udløb.
Integrationer til InvGate Asset Management
InvGate Asset Management tilbyder indbyggede integrationer på tværs af Microsoft-økosystemet, AWS, Google Cloud Platform, Jamf, VMware vCenter, Jira og Zendesk. Dens REST API understøtter brugerdefinerede integrationer.
Pros and Cons
Pros:
- Dobbelt registrering af enheder med agentbaseret og agentløs teknologi
- AI-drevne anbefalinger til risikofyldte aktiver
- Indbyggede compliance-dashboards og revisionsværktøjer
Cons:
- Ingen kortlægning af netværkstopologi i realtid
- Automatisk garantisynkronisering er begrænset til Dell og Lenovo
Learn more about InvGate Asset Management: Bedst til synlighed over hybride netværk
- Gratis demo + 14 dages gratis prøveperiode tilgængelig
- Ikke tilgængelig
Visit WebsiteCustomer Rating:4.5/5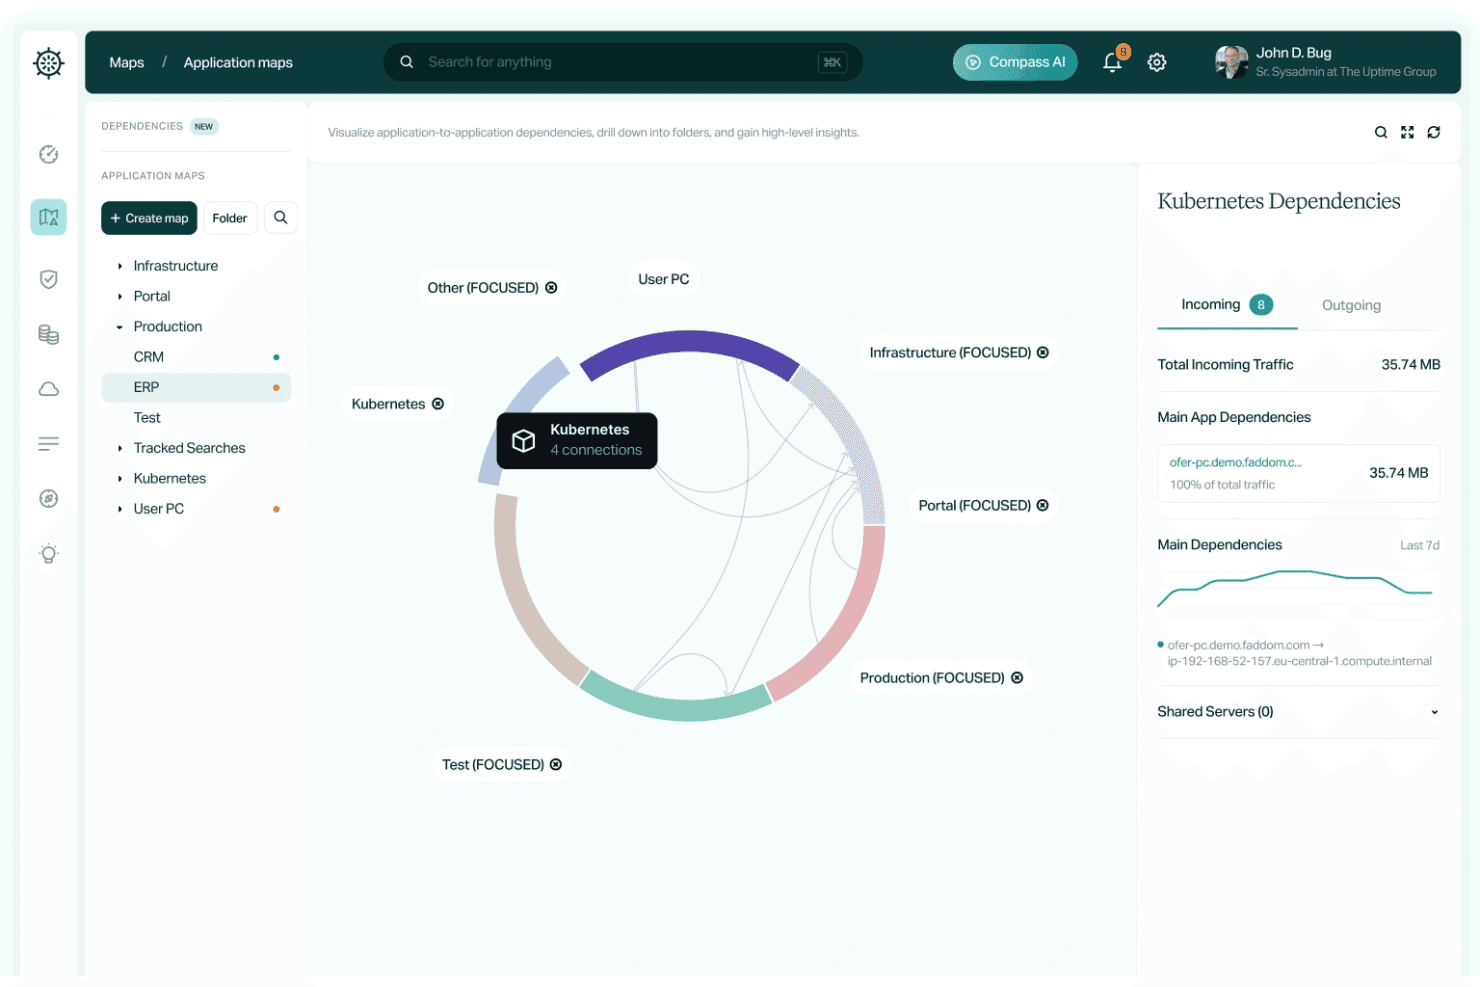
Faddom kortlægger applikationsafhængigheder med trafikindsigt. Faddom er et agentløst værktøj til netværksinventar og topologikortlægning, der opdager servere, VM'er, cloud-instanser og applikationsafhængigheder på tværs af lokale og cloudbaserede miljøer ved hjælp af passiv trafikanalyse og protokoller som NetFlow, SNMP og sFlow.
Hvem er Faddom bedst egnet til?
Faddom er et stærkt valg for virksomheders it- og infrastrukturteams, der administrerer hybride miljøer og har brug for realtidssynlighed over topologien uden den administrative byrde ved implementering af agenter.
Hvorfor valgte jeg Faddom?
Jeg valgte Faddom som et af de bedste værktøjer, fordi det giver dig et komplet topologikort i realtid over dit hybride miljø på under 60 minutter, uden agenter og som standard uden krav om legitimationsoplysninger. Det, jeg finder imponerende, er, hvordan det håndterer både lokal infrastruktur og multicloud-miljøer (AWS, Azure, GCP) i ét samlet kort ved hjælp af passiv trafikanalyse via NetFlow, sFlow og SNMP. Dets Lighthouse AI markerer løbende adfærdsmæssige anomalier som uautoriserede login og DNS-stigninger, så dit inventar ikke bare er et øjebliksbillede – det er en levende, sikkerhedsbevidst visning af dit netværk.
Faddoms vigtigste funktioner
- Berigelse med CVE-sårbarheder: Knytter opdagede software- og versionsdata til kendte CVE'er, så du får et realtidsoverblik over sårbare aktiver i hele dit miljø.
- Cloud-tilpasning og migrationsplanlægning: Indbyggede anbefalinger identificerer inaktive eller overdimensionerede cloud-instanser med omkostningsdata på tværs af AWS, Azure og GCP for at understøtte planlægning af migrationsbølger.
- Compass AI-forespørgsler på naturligt sprog: Stil spørgsmål på almindeligt sprog om din infrastruktur og topologi, og få direkte svar uden manuelt at skulle gennemgå kort eller rapporter.
- Sporing af SSL-certifikater: Overvåger SSL-certifikater på tværs af opdagede tjenester og markerer certifikater, der er ved at udløbe eller er fejlkonfigurerede, før de fører til en hændelse.
Faddom-integrationer
Faddom tilbyder integrationer med ServiceNow, Jira, Zabbix, Nagios, Microsoft AD og AWS.
Pros and Cons
Pros:
- Genererer topologikort i realtid på under en time
- Kræver ingen endpoint-agenter eller serverlegitimationsoplysninger
- Markerer automatisk skygge-it og CVE-sårbarheder
Cons:
- Ingen indbygget CMDB eller tovejsdatasynkronisering
- Understøtter ikke opdagelse af SaaS-applikationer
Learn more about Faddom: Bedst til automatiseringsdrevet aktivbeholdning
- Gratis demonstration + 30 dages gratis prøveperiode
- Pris oplyses efter anmodning
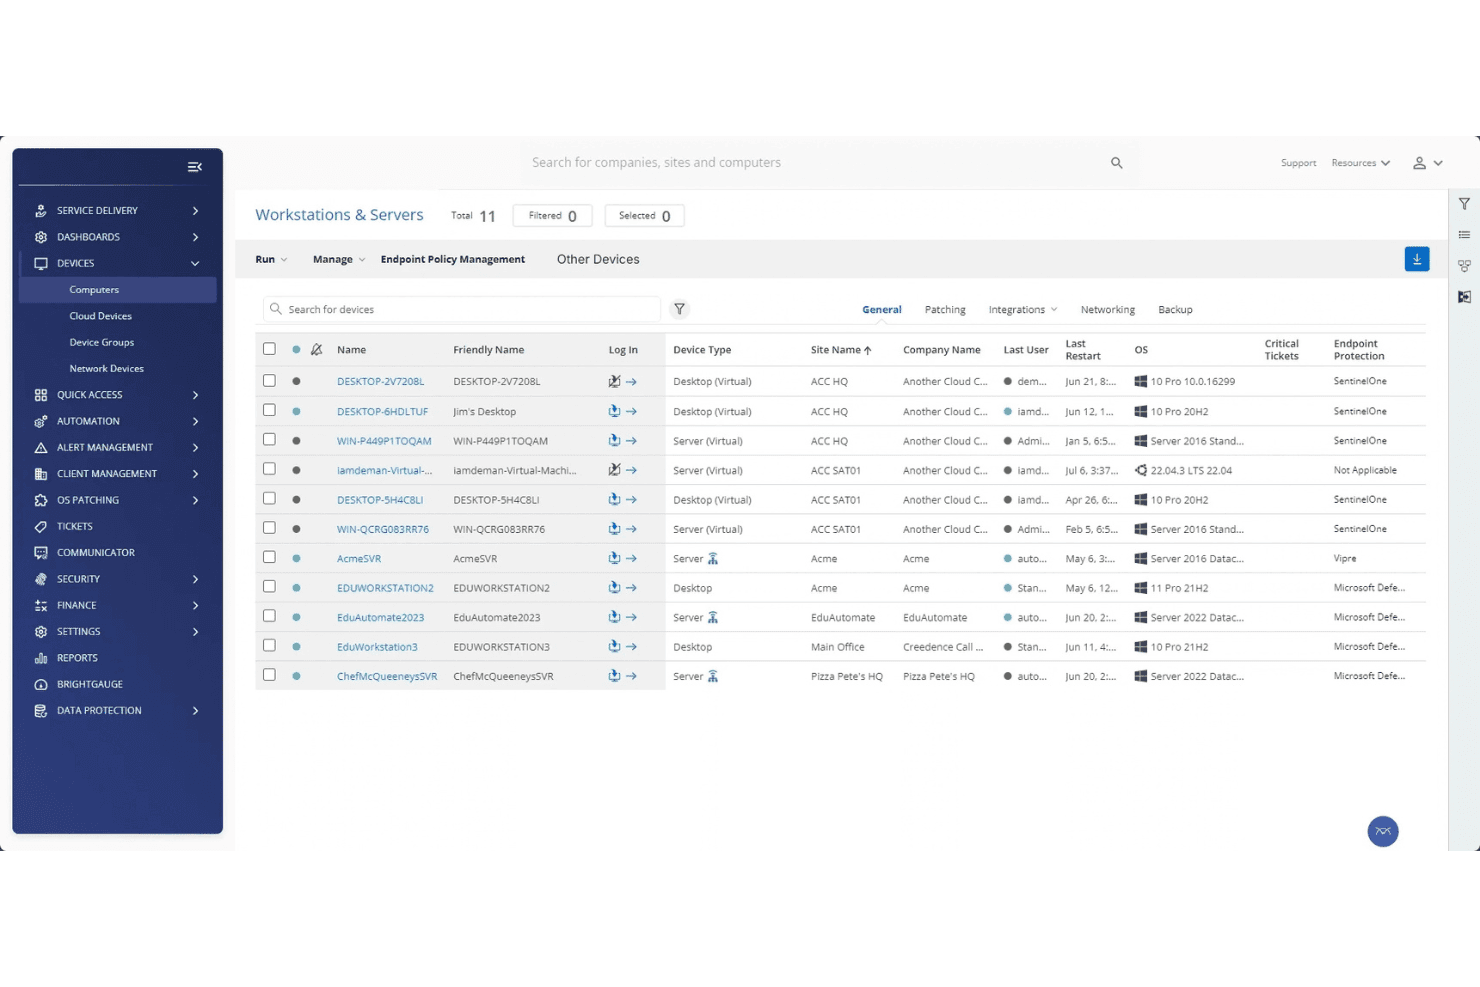
ConnectWise RMM centraliserer administrationen af enheder på alle kunders arbejdsstationer og servere. ConnectWise RMM er en agentbaseret og agentløs platform til fjernovervågning og -administration, der kombinerer automatisk netværksregistrering, scanning af enheder via flere protokoller, katalogisering af aktiver, ændringssporing og scriptbaseret automatisering på tværs af IT-miljøer med flere lokationer.
Hvem egner ConnectWise RMM sig bedst til?
ConnectWise RMM er specifikt udviklet til MSP-teknikere, der administrerer flere kunders netværk fra én enkelt konsol.
Hvorfor valgte jeg ConnectWise RMM?
ConnectWise RMM er med på min shortlist, fordi netværksprobe-teknologien omdanner enhver Windows-agent til en registreringsmotor, der automatisk scanner IP-intervaller, opretter enhedsregistre og forespørger enheder via detektionsskabeloner på tværs af miljøer med flere lokationer. Jeg kan især godt lide, hvordan platformen kombinerer agentbaseret katalogisering (hardwarespecifikationer, installeret software og status for programrettelser) med agentløs SNMP-, WMI- og LLDP-scanning, så selv ikke-administrerede switche og printere registreres. De omkring 400 forudbyggede automatiseringsscripts gør det derefter muligt at handle på disse lagerdata uden at skulle skrive alt fra bunden.
Vigtige funktioner i ConnectWise RMM
- Sporing af ændringer i aktiver: Logger ændringer i hardware, software og ejerskab over tid for at understøtte revisioner og livscyklusstyring.
- Rapportering af datavisninger: Giver over 100 interaktive forespørgselsvisninger til søgning i, filtrering og eksport af aktivdata.
- Konsol med flere lejere: Administrerer flere kunders netværk fra én grænseflade med separate lokationsstrukturer pr. kunde og segmenteret rapportering.
- Fleksible implementeringsmuligheder: Understøtter lokal installation og cloud-hosting (SaaS) baseret på behov for dataopbevaring eller netværkssegmentering.
Integrationer til ConnectWise RMM
ConnectWise RMM kan forbindes med ConnectWise PSA, Autotask, Auvik, ServiceNow og Aportio. Det integrerer også med Zapier og tilbyder en REST API til brugerdefinerede forbindelser.
Pros and Cons
Pros:
- Hybrid registrering af enheder med og uden agent
- Detaljeret sporing af ændringer i aktivernes livscyklus
- Konsol med flere lejere til MSP-administration af kunder
Cons:
- Avanceret topologikortlægning kræver Auvik-tilføjelsen
- Overvågning af ikke-Windows-enheder er begrænset
Learn more about ConnectWise RMM: Bedst til agentløs opdagelse af aktiver
- Gratis abonnement + 21 dages gratis prøveperiode
- Fra $5,000/år
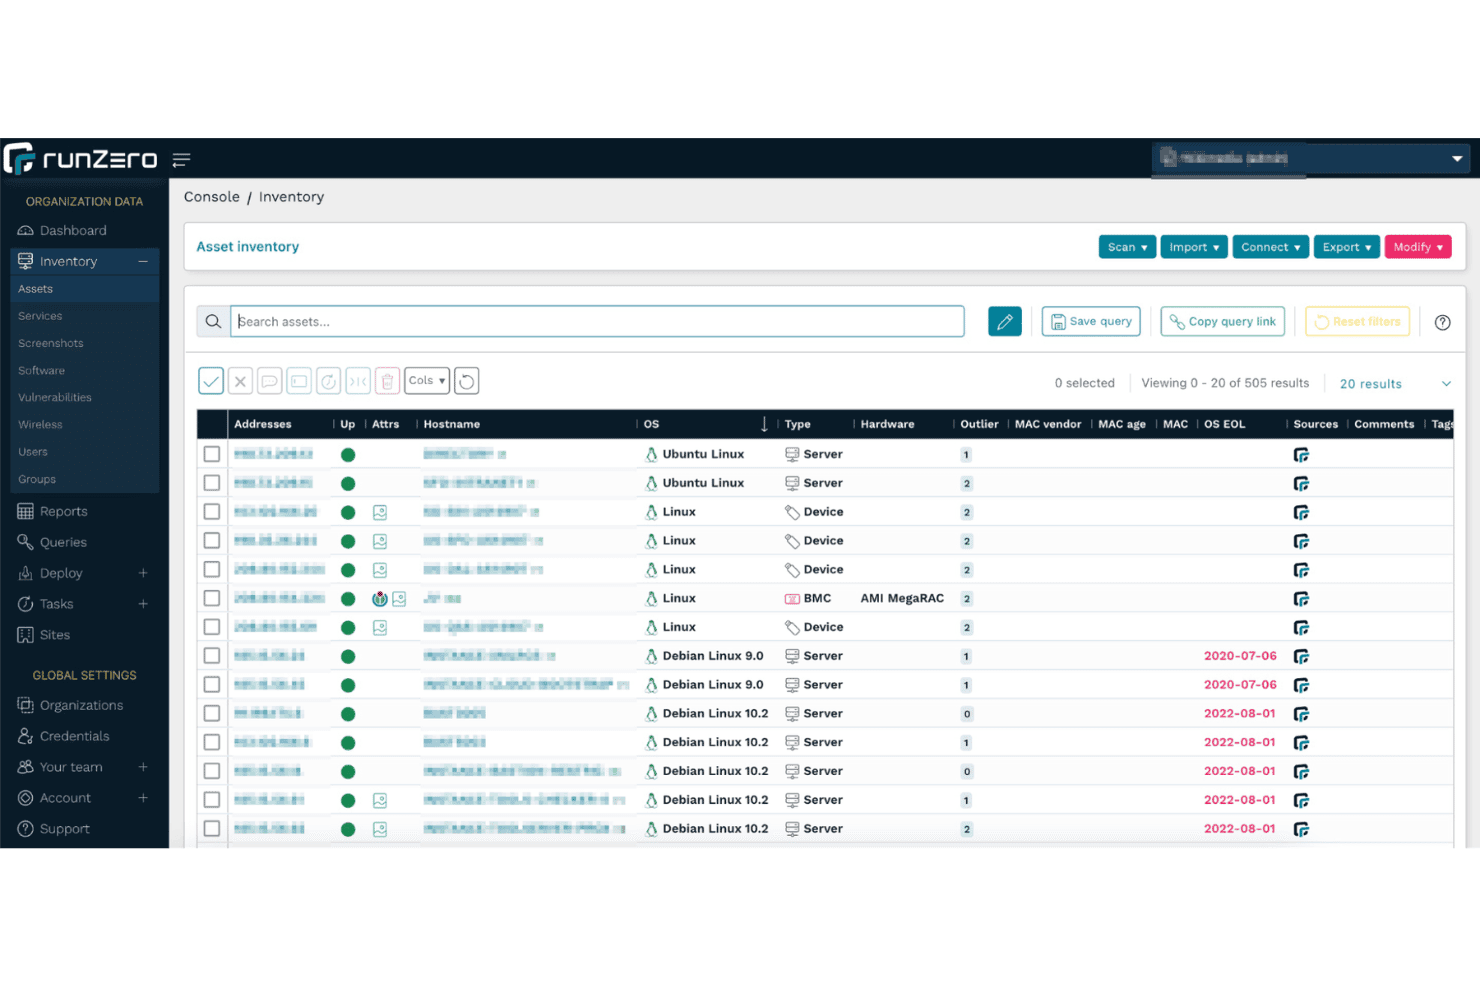
runZero viser et komplet aktivinventar på tværs af 505 opdagede netværksenheder. runZero er en platform til netværksinventar og styring af angrebsoverfladen for cyberaktiver (CAASM), der opdager og katalogiserer IT-, OT-, IoT- og cloudaktiver ved hjælp af en kombination af aktiv scanning, passiv trafikprøvetagning og API-baserede integrationer.
Hvem egner runZero sig bedst til?
runZero egner sig godt til sikkerheds- og netværksteams, der administrerer blandede IT-, OT- og IoT-miljøer, hvor installation af agenter eller indsamling af legitimationsoplysninger ikke er praktisk.
Hvorfor valgte jeg runZero?
Jeg valgte runZero som en af de bedste løsninger, fordi dens agentløse opdagelsesmodel adskiller den fra andre. Den identificerer IoT-, OT- og skjulte IT-enheder uden legitimationsoplysninger, agenter eller apparater. Jeg har kørt den mod miljøer, hvor installation af agenter ikke var en mulighed, og den identificerede stadig åbne porte, kørende tjenester, SSL-certifikater og endda skærmbilleder af webgrænseflader. Den passive OT-trafikprøvetagning er særligt værdifuld i skrøbelige ICS-miljøer, hvor aktiv scanning medfører en reel driftsrisiko.
Vigtige funktioner i runZero
- Overholdelsesdashboards: Færdigbyggede dashboards, der er tilpasset rammeværk, herunder NIST CSF, PCI DSS, DORA, NIS2 og NYDFS, til revisionsklar rapportering.
- MSSP-konsol med flere lejere: Understøtter konti pr. kunde eller en global konto med RBAC pr. organisation, afgrænsede legitimationsoplysninger og overordnede-underordnede organisationsrelationer.
- Sporing af SSL/TLS-certifikater: Opdager og katalogiserer alle certifikater på tværs af netværket, herunder udløbne certifikater og certifikater, der snart udløber, med komplette metadata om udsteder og certifikatkæde.
- Kortlægning af angrebsveje: Visualiserer veje for lateral bevægelse fra internetvendte indgangspunkter gennem netværket og identificerer segmenteringshuller og flaskehalse.
Integrationer i runZero
runZero tilbyder mere end 30 dokumenterede integrationer, herunder Jira Service Management, NetBox, AWS, Microsoft Intune, Google Cloud Platform, CrowdStrike, Splunk og Qualys. Den tilbyder også en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Agentløs opdagelse finder ikke-administrerede enheder og skjult IT
- Visualiserer netværkstopologi med 2D- og 3D-kort
- Tager skærmbilleder af webtjenester for hurtigere validering af enheder
Cons:
- Hardwaredetaljer er begrænsede uden legitimationsoplysninger
- Indbygget ændringssporing kræver eksport til et eksternt SIEM-system
Learn more about runZero: Bedst til automatisk opdateret it-dokumentation og revisioner af overholdelse
- 30 dages gratis prøveperiode
- Fra €465.00/år
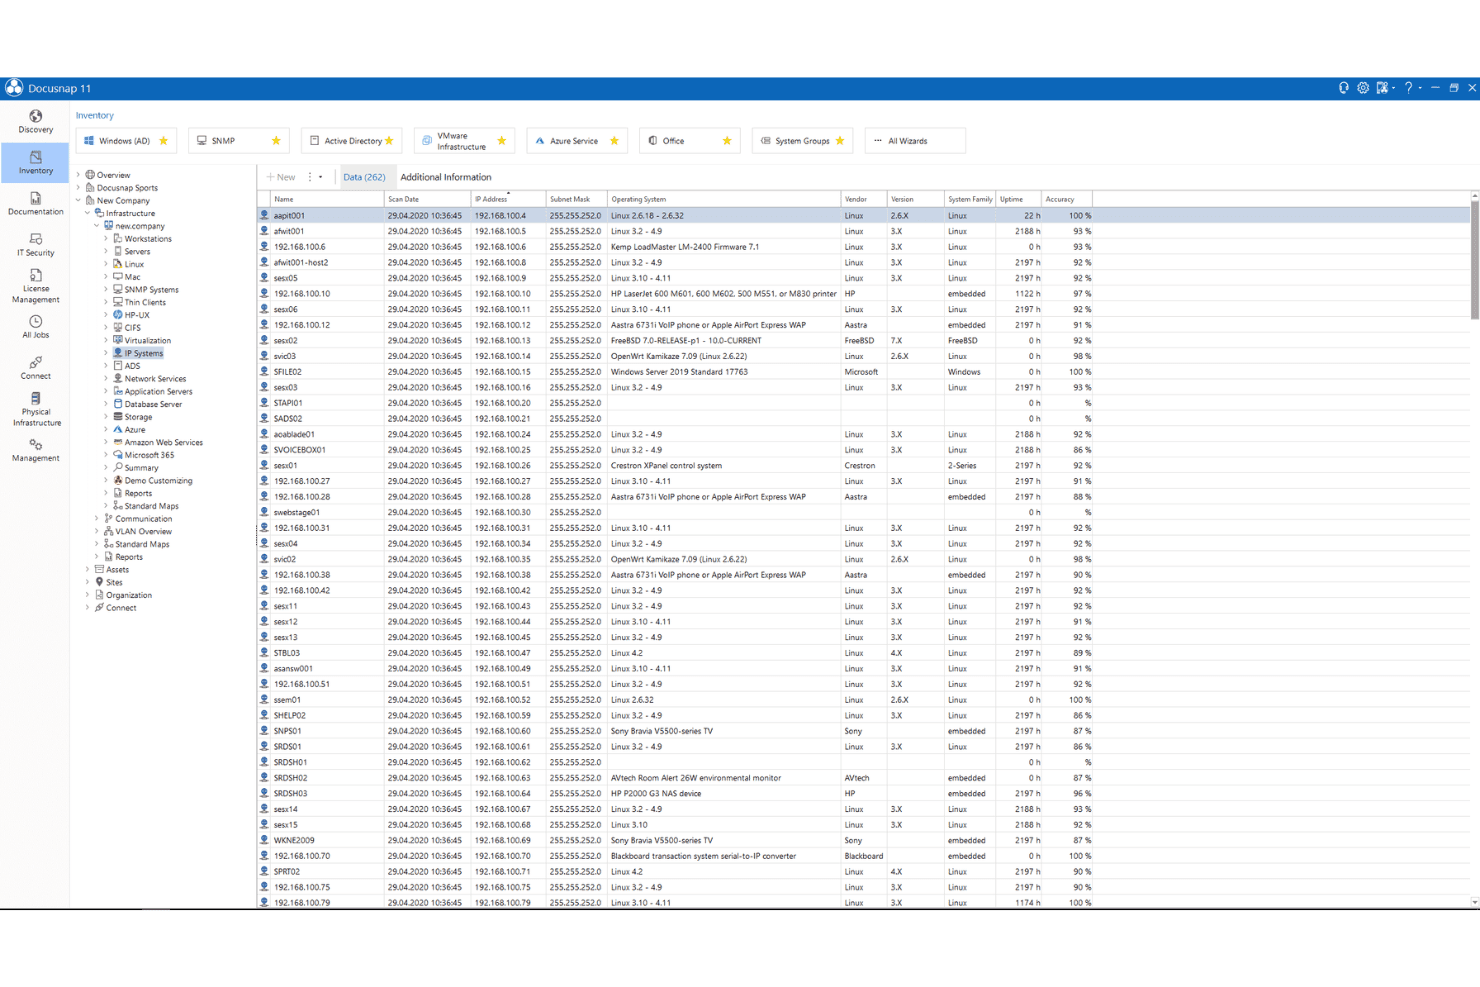
Docusnap viser et komplet SNMP-enhedsinventar med oplysninger om operativsystem og netværk. Docusnap er et agentløst netværksinventar- og it-dokumentationsværktøj, der kombinerer automatisk enhedsopdagelse, en ITIL-kompatibel CMDB, licensstyring, kortlægning af netværkstopologi og rapporter, der er klar til revision, på tværs af lokale og cloudbaserede miljøer.
Hvem egner Docusnap sig bedst til?
Docusnap er velegnet til it-teams i regulerede brancher, der har brug for revisionsklar dokumentation og sporing af licensoverholdelse på tværs af hybride lokale og cloudbaserede miljøer.
Hvorfor valgte jeg Docusnap?
Docusnap kommer med på min kortliste på grund af den måde, værktøjet håndterer dokumentation, der faktisk forbliver opdateret. Hver planlagt inventarcyklus opdaterer automatisk netværkskort, it-konceptdokumenter og rapporter om overholdelse, uden at nogen behøver at gøre noget manuelt. Jeg kan især godt lide de mere end 200 forudbyggede revisionsrapporter, der er tilknyttet rammeværk som ISO 27001, NIS-2, GDPR og DORA, hvilket betyder, at din dokumentation som standard er klar til revision i stedet for at skulle samles i hast før en inspektion. Den agentløse opdagelse på tværs af Windows, Linux, macOS og cloudplatforme som Azure og AWS holder CMDB'en nøjagtig i hybride miljøer uden implementeringsarbejde.
Vigtige funktioner i Docusnap
- Agentløs scanning med flere protokoller: Scanner enheder ved hjælp af WMI, SSH, SNMP og REST API'er uden at installere agenter på slutpunkter.
- ITIL-kompatibel CMDB: Gemmer alle inventerede aktiver i en struktureret konfigurationsdatabase, der tager højde for afhængigheder.
- Understøttelse af flere lejere til MSP'er: Indbygget klientadskillelse med scanningsoplysninger pr. lejer, rollebaseret adgangskontrol og tilpasset branding for hver administreret organisation.
- Rettighedsanalyse: Reviderer adgangsrettigheder på tværs af Windows-filsystemer, Active Directory, SharePoint, Exchange og CIFS-/SMB-kompatibel lagring.
Integrationer i Docusnap
Docusnap tilbyder indbyggede integrationer med Microsoft 365, Azure-tjenester, Amazon Web Services og Cisco Meraki. Det tilbyder også en REST API og Zapier til tilpassede forbindelser.
Pros and Cons
Pros:
- Automatisk opdatering af it-dokumentation efter hver scanning
- ITIL-kompatibel CMDB med afhængighedskortlægning
- Understøttelse af flere lejere med adskillelse af data for hver klient
Cons:
- Ingen advarsler i realtid om uautoriserede enheder
- Begrænsede muligheder for tilpasning af rapporter
Learn more about Docusnap: Bedst til hybride it-miljøer
- Gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses efter forespørgsel
Visit WebsiteCustomer Rating:4.8/5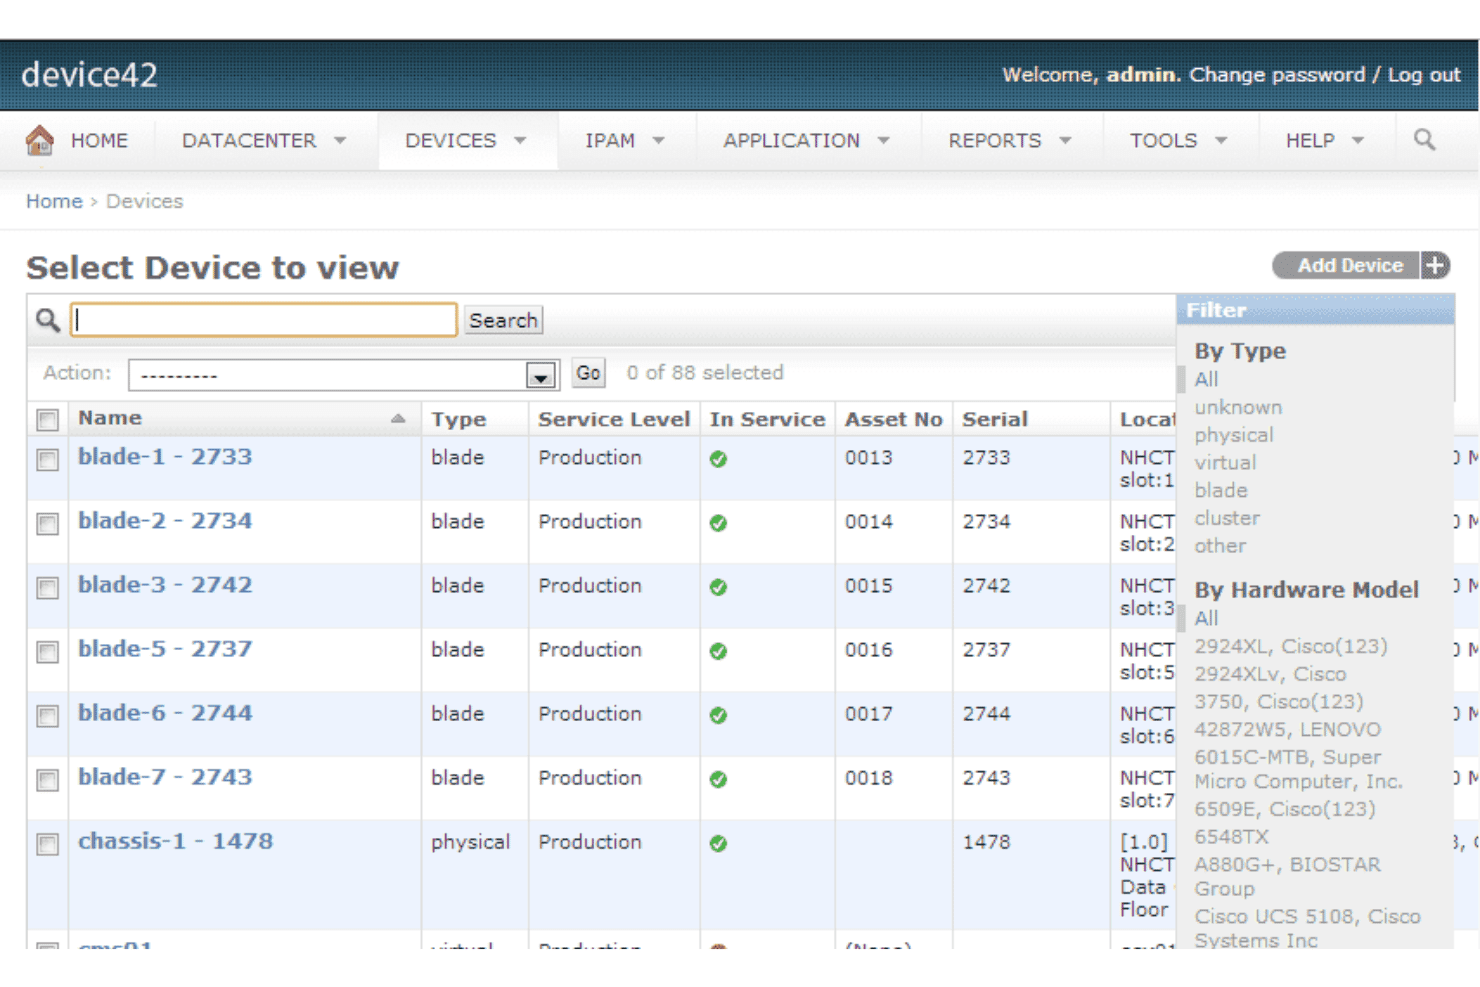
Device42 giver brugerne mulighed for at filtrere og administrere alle enheder efter type og hardwaremodel. Device42 er en platform til administration af netværksinventar, der kombinerer automatisk registrering uden agenter, en samlet CMDB, IPAM, DCIM og kortlægning af applikationsafhængigheder på tværs af fysiske, virtuelle, cloud- og containerbaserede miljøer.
Hvem egner Device42 sig bedst til?
Device42 egner sig godt til mellemstore og store it-teams, der administrerer blandede miljøer, som omfatter lokal hardware, virtuel infrastruktur og cloud-ressourcer i ét inventarsystem.
Hvorfor valgte jeg Device42?
Jeg har inkluderet Device42 blandt mine bedste valg, fordi det er et af de få værktøjer til administration af netværksinventar, der reelt håndterer fysiske, virtuelle, cloud- og containerbaserede aktiver i én samlet CMDB uden at kræve agenter på de fleste enheder. Jeg kan især godt lide, hvordan fjernindsamlere udvider den agentløse registrering til segmenterede undernet og fjernkontorer og understøtter protokoller som SNMP, WMI, SSH og endda Modbus til OT/IoT-enheder. Den automatiske kortlægning af applikationsafhængigheder visualiserer automatisk relationer mellem tjenester og servere, hvilket er uvurderligt, når man skal vurdere konsekvenserne af en planlagt ændring på tværs af et hybridt miljø.
Vigtige funktioner i Device42
- Sporing af softwarelicenser: Overvåg købte, installerede og aktivt anvendte softwarelicenser i én samlet visning med markeringer af forbudt software og kommende udløb.
- EnrichAI-datanormalisering: Fjerner automatisk dubletter og beriger registreringer af opdagede aktiver med oplysninger om producentgaranti, EOL og EOS ved hver registreringscyklus.
- Administration af SSL-certifikater: Registrerer automatisk certifikater på tværs af dit miljø, sporer udløbsdatoer og viser detaljer om chiffersuiter til revision og overholdelseskontrol.
- IPAM med sporing af DNS og NAT: Administrerer IPv6/IPv4-undernet, VLAN'er og IP-tildelinger sammen med DNS-posttyper og NAT-regler gennem firewalls og loadbalancere.
Integrationer med Device42
Device42 tilbyder indbyggede integrationer med ServiceNow, Freshservice, Jira Service Management, Splunk, Power BI og CyberArk. Der findes også en API til brugerdefinerede forbindelser.
Pros and Cons
Pros:
- Agentløs registrering omfatter cloud, lokal infrastruktur og IoT
- Topologi- og påvirkningsdiagrammer genereres automatisk fra scanninger
- Garanti- og EOL-data beriges automatisk ved hver cyklus
Cons:
- Sporing af ændringer i hardwareunderkomponenter er begrænset
- Avanceret rapportering kræver forespørgselssproget DOQL
Learn more about Device42: Bedst til opdagelse af IT-, OT- og IoT-aktiver i én visning
- Gratis demonstration + 14 dages gratis prøveperiode
- Fra $239/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.3/5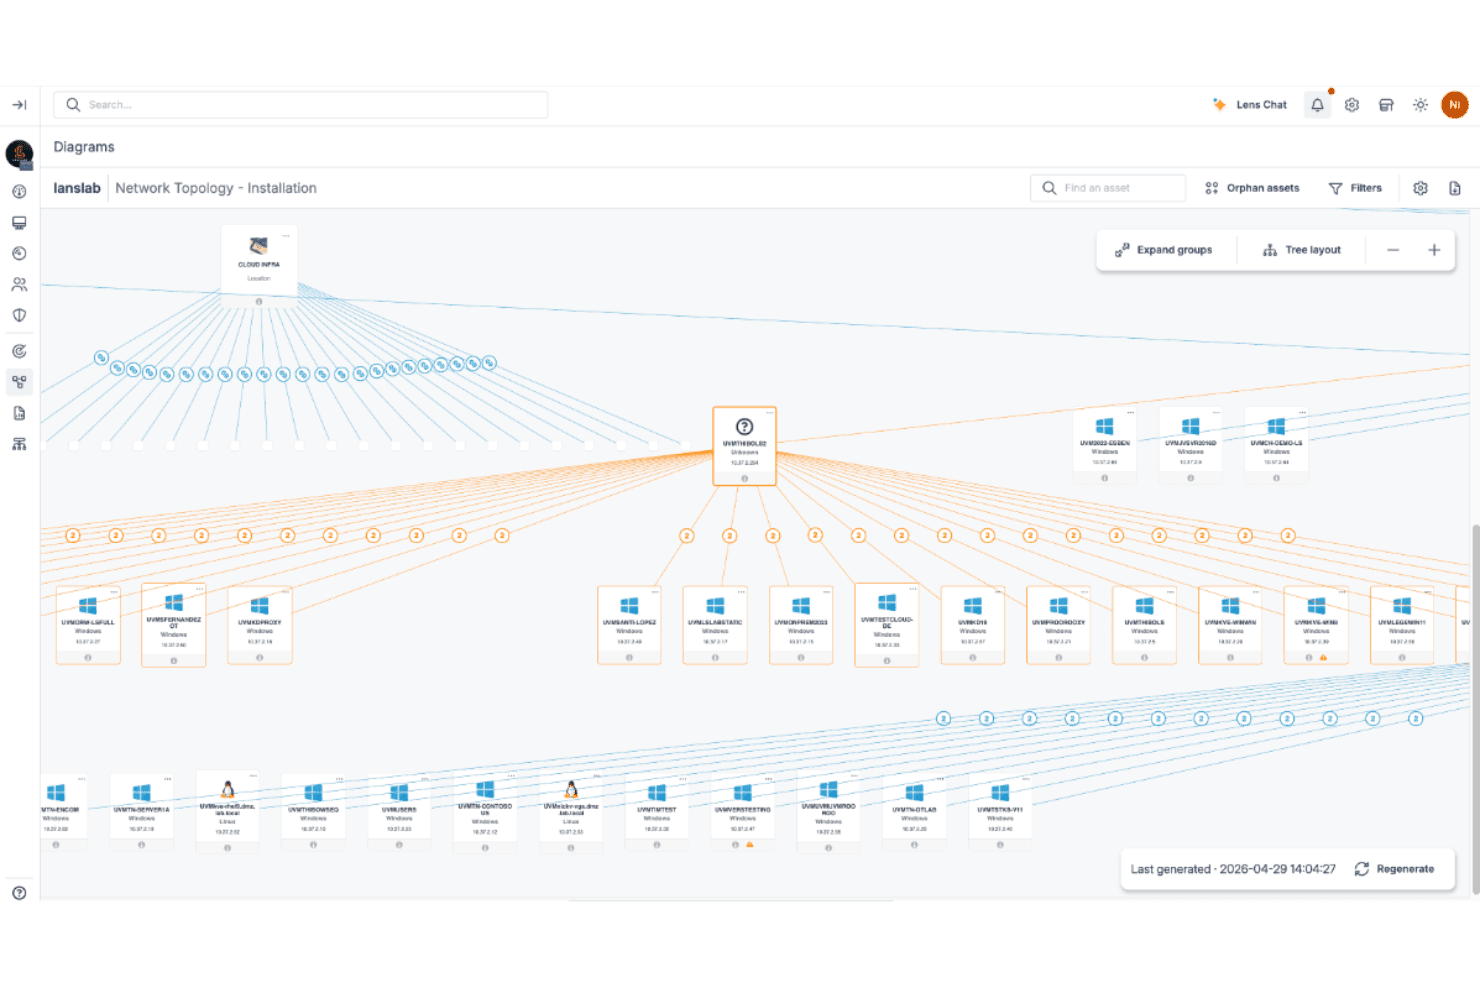
Lansweeper kortlægger din komplette netværkstopologi på tværs af alle aktiver. Lansweeper er et system til administration af netværksbeholdning, der kombinerer aktiv scanning uden agenter, passiv enhedsregistrering, agentbaseret sporing og cloudforbindelser for at opdage og katalogisere IT-, OT- og IoT-aktiver på tværs af hybride miljøer.
Hvem egner Lansweeper sig bedst til?
Lansweeper egner sig godt til IT-teams, der administrerer blandede miljøer, hvor IT-, OT- og IoT-enheder eksisterer side om side og skal spores i en enkelt, samlet beholdning.
Hvorfor jeg valgte Lansweeper
Jeg valgte Lansweeper som et af de bedste værktøjer, fordi intet andet værktøj, jeg har brugt, samler opdagelsen af IT, OT og IoT i én enkelt, normaliseret beholdning lige så naturligt som dette. Dets Asset Radar-lag identificerer enheder passivt ved hjælp af pakkeregistrering uden legitimationsoplysninger og synliggør ikke-administreret IoT-hardware og uautoriserede slutpunkter, som legitimationsbaserede scanninger rutinemæssigt overser. Jeg benytter mig også af den indbyggede krydsreference af sårbarheder, som knytter opdagede aktiver direkte til CVE-feeds, så jeg kan se, hvilke specifikke enheder der er eksponerede, uden at skifte værktøj.
Lansweepers vigtigste funktioner
- Garantisporing: Henter automatisk garantioplysninger fra Dell, HP, Lenovo og andre større leverandører med konfigurerbare advarsler om udløb efter 30, 60 og 90 dage.
- MSP-portal til flere lejere: En dedikeret administrationskonsol giver MSP'er mulighed for at se, rapportere om og administrere beholdninger af aktiver på tværs af alle kundelokationer fra én enkelt grænseflade.
- Skabeloner til compliance-rapportering: Forudbyggede rapportskabeloner, der er knyttet til rammeværk som NIST, HIPAA, PCI-DSS, ISO 27001 og CIS Controls, understøtter forberedelse til revision direkte fra beholdningsdata.
- GraphQL API og webhooks: Disse funktioner er tilgængelige på Pro- og Enterprise-niveauerne og giver dit team mulighed for at sende aktivdata til eksterne værktøjer eller udløse automatiserede arbejdsgange baseret på ændringer i beholdningen.
Lansweeper-integrationer
Lansweeper integreres med Datadog, Jira Service Management, Brinqa, Halo, Happyfox, Microsoft Sentinel, Splunk og Armis. GraphQL- og REST-API'er, webhooks og en MCP-server understøtter brugerdefinerede forbindelser.
Pros and Cons
Pros:
- Finder ikke-administrerede og uautoriserede IoT-/OT-enheder
- Scanning uden agenter finder aktiver, der er svære at nå
- Knytter sårbarheder direkte til opdagede aktiver
Cons:
- Ingen indbygget funktion til udrulning af programrettelser
- Kontekstfeltet i SNMPv3 understøttes ikke
Learn more about Lansweeper: Bedst til livscyklusstyring af datacenteraktiver og CMDB-synkronisering
- Gratis demonstration tilgængelig
- Pris oplyses efter forespørgsel
Visit WebsiteCustomer Rating:4.4/5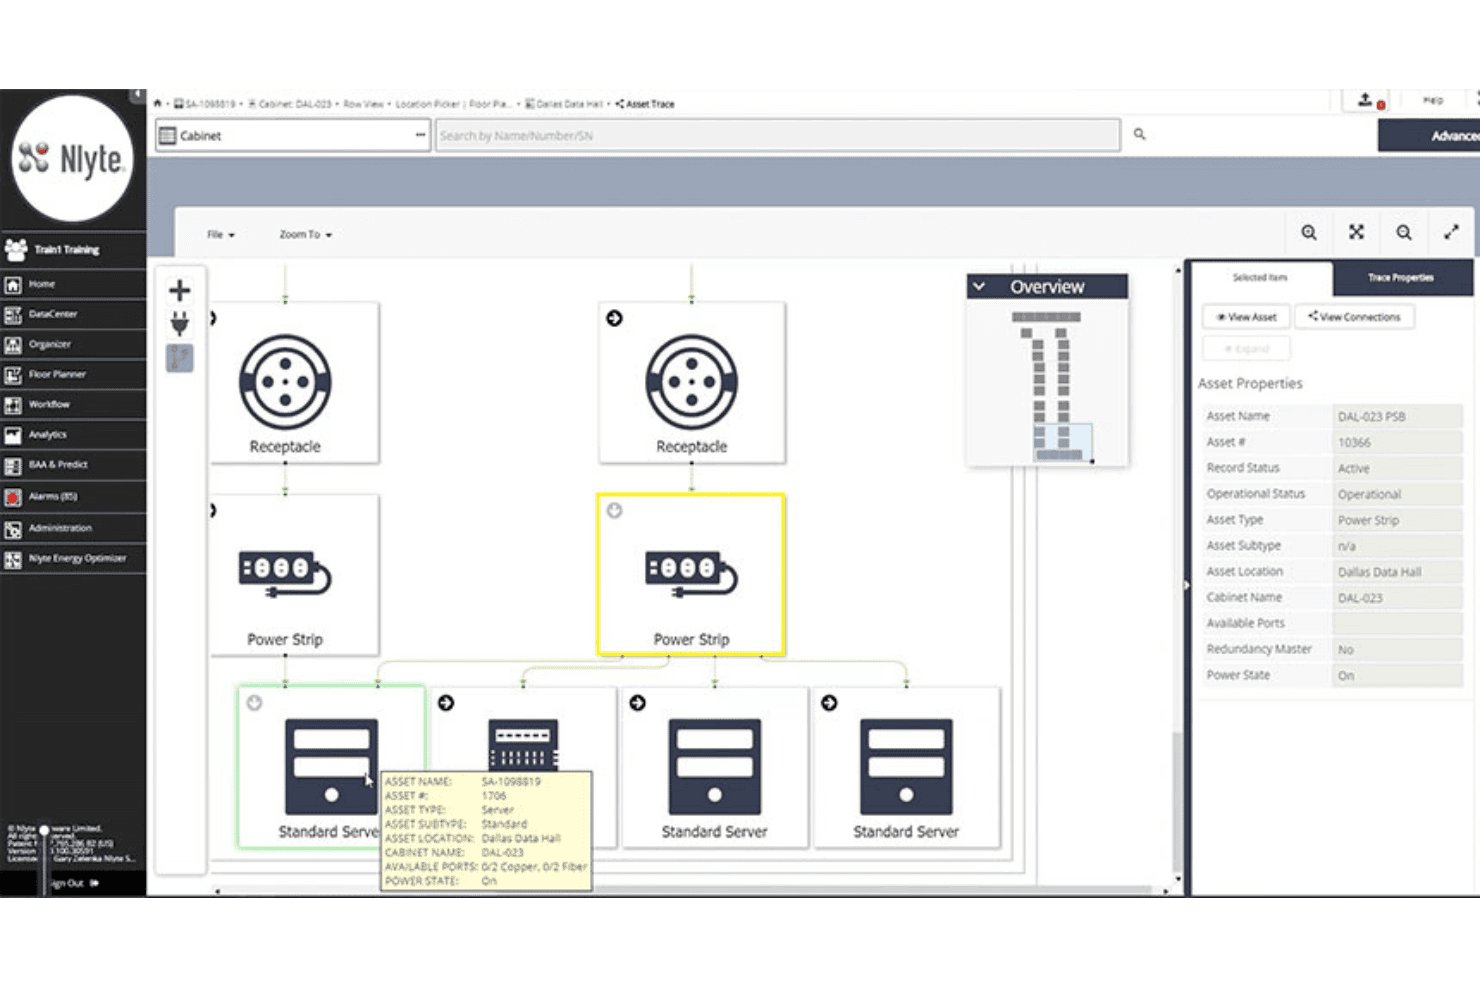
Nlyte DCIM visualiserer forbindelser i strømforsyningskæden på tværs af aktiver i skabe. Nlyte DCIM er en platform til styring af datacenterinfrastruktur, der kombinerer automatisk registrering af aktiver, komplet katalogisering af aktiver gennem hele deres livscyklus, ændringssporing, scanning via flere protokoller og CMDB-integration på tværs af fysiske datacentermiljøer.
Hvem er Nlyte DCIM bedst egnet til?
Nlyte DCIM er særligt velegnet til virksomheders it-teams, der administrerer store fysiske datacenterinstallationer og har brug for sporing af aktiver fra start til slut samt tæt CMDB-integration.
Hvorfor valgte jeg Nlyte DCIM?
Nlyte DCIM kommer med på min liste over kandidater på grund af den måde, platformen håndterer hele aktivets livscyklus på sammen med direkte CMDB-synkronisering, hvilket reelt er sjældent på dette niveau. Asset Optimizer sporer alle enheder fra indkøb til udfasning og registrerer serienumre, RFID-tags, rackplacering og brugerdefinerede felter som indkøbsordrenumre. Den tovejs ServiceNow-synkronisering betyder, at en fysisk ændring af et rack i Nlyte automatisk opdaterer den logiske CMDB-post, så begge systemer forbliver korrekte uden manuel afstemning.
Vigtige funktioner i Nlyte DCIM
- Nlyte Discovery-modul: Scanner automatisk netværk på tværs af alle større protokoller og operativsystemer for at registrere tilsluttede enheder, indsamle firmwaredata og markere ukendte eller forladte aktiver.
- Overvågning af aktivintegritet: Opretter grundlag for alle aktiver, strømforsyningssystemer og processer med sporing af ejerskab og håndtering for at synliggøre uautoriserede ændringer og understøtte sikkerhedsstrategier baseret på Zero Trust.
- Operationel AI-pakke: Omfatter forespørgsler i aktiv- og infrastrukturdatasæt ved hjælp af naturligt samtalesprog, AI-baseret placering af arbejdsbelastninger samt anomalidetektion med analyse af grundårsager.
- Skabsvisninger til flere lejere: Giver sikker, isoleret indsigt i skabsdata for hver lejer og understøtter samlokaliseringsudbydere, der administrerer infrastruktur på tværs af flere kunder.
Integrationer i Nlyte DCIM
Nlyte DCIM integreres med førende ITSM-systemer, CMDB'er og bygningsstyringssystemer. Der findes også en REST API til brugerdefinerede forbindelser.
Pros and Cons
Pros:
- Udmærker sig ved at spore hele aktivets livscyklus
- Tovejs synkronisering med ServiceNow CMDB
- Understøtter mange protokoller, herunder BACnet og MODBUS
Cons:
- Fokuserer på fysiske datacenteraktiver
- Brugerfladens design bliver ofte kaldt forældet
Learn more about Nlyte DCIM: Bedst til CMDB-forbundet registrering af aktiver i stor skala
- Gratis demo tilgængelig
- Pris oplyses ved forespørgsel
Visit WebsiteCustomer Rating:4/5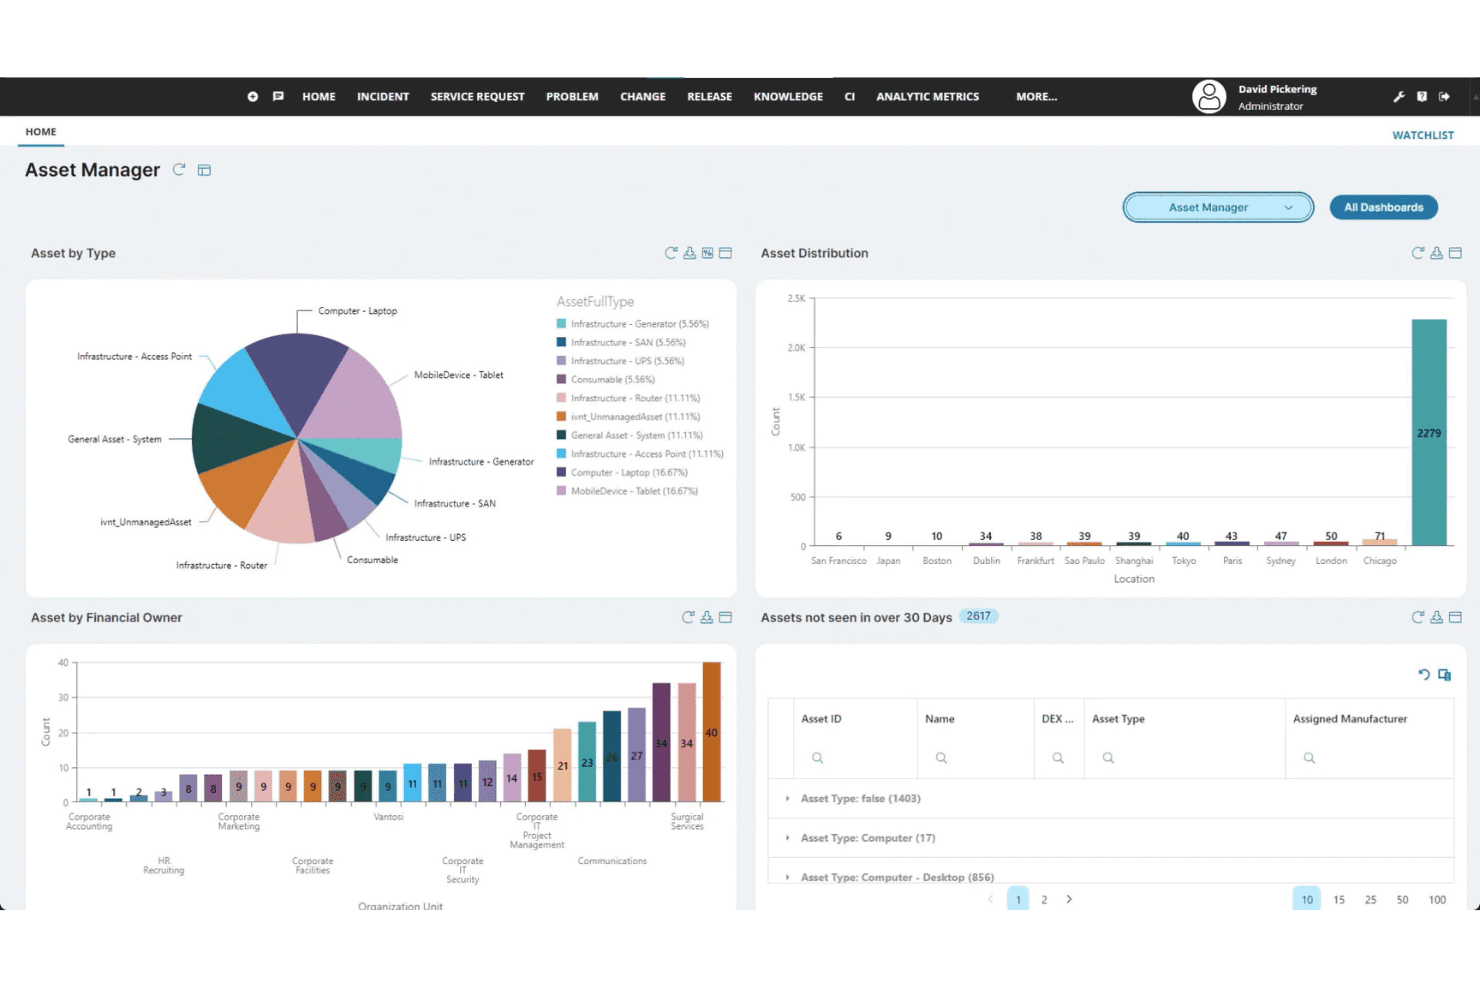
Ivanti Neurons centraliserer sporing af aktiver på tværs af type, placering og ejer. Ivanti Neurons er en platform til netværksinventar, der kombinerer aktiv scanning, passiv registrering og agentbaseret telemetri for at opbygge et samlet, deduplikeret aktivkatalog på tværs af administrerede, uadministrerede, IoT-, OT- og cloudmiljøer.
Hvem er Ivanti Neurons bedst egnet til?
Ivanti Neurons er velegnet til virksomheds-IT-teams, der har brug for én autoritativ aktivpost, som føres direkte ind i en eksisterende CMDB- eller ITSM-platform.
Hvorfor jeg valgte Ivanti Neurons
Jeg valgte Ivanti Neurons, fordi synkroniseringen med CMDB'en virkelig er en af de bedste, jeg har set i denne kategori. Registreringsdata flyder direkte ind i ServiceNow, Freshservice, Jira og andre systemer, så konfigurationselementerne holdes aktuelle uden manuel indgriben. Det, der gør løsningen særlig velegnet i stor skala, er kombinationen af altid aktiv passiv registrering og et selvorganiserende valg af scannere, så selv enheder, der kun er tilsluttet sporadisk eller midlertidigt, bliver registreret.
Vigtigste funktioner i Ivanti Neurons
- Registrering af uautoriserede enheder: Scanner løbende hvert undernet for at markere uautoriserede enheder og uautoriserede trådløse adgangspunkter i forhold til dit kendte aktivgrundlag.
- Normalisering af data fra flere kilder: Indlæser registreringsdata fra aktive scanninger, passiv lytning, agenttelemetri og tredjepartsforbindelser og deduplikerer dem derefter til én aktivpost.
- Berigelse med garanti- og livscyklusoplysninger: Beriger automatisk aktivposter med garantistatus, kontraktdata og datoer for udløbet af produktsupport hentet fra leverandørernes dataforbindelser.
- AI-drevet automatisering via Neurons Bots: Anvender indlejret AI til at drive automatiseringsarbejdsgange, der reagerer på registreringsdata, herunder prioritering af sårbarheder og selvreparerende opgaver for slutpunkter.
Integrationer i Ivanti Neurons
Ivanti Neurons integreres med ServiceNow CMDB, Ivanti Neurons for ITSM, Jira, Halo, Microsoft Azure DevOps og AWS Amazon Inspector. Åbne REST API'er understøtter tilpassede integrationer.
Pros and Cons
Pros:
- Kontinuerlig, altid aktiv registrering af aktiver og ændringer
- Agentløs scanning dækker IoT- og OT-enheder
- Direkte CMDB-synkronisering opretholder nøjagtige aktivdata i realtid
Cons:
- Komplette topologikort kræver et separat køb
- Den indledende opsætning kræver avanceret teknisk ekspertise
Learn more about Ivanti Neurons: Bedst til synkronisering af aktivopdagelse på tværs af hele virksomheden
- Gratis demonstration tilgængelig
- Pris oplyses efter anmodning
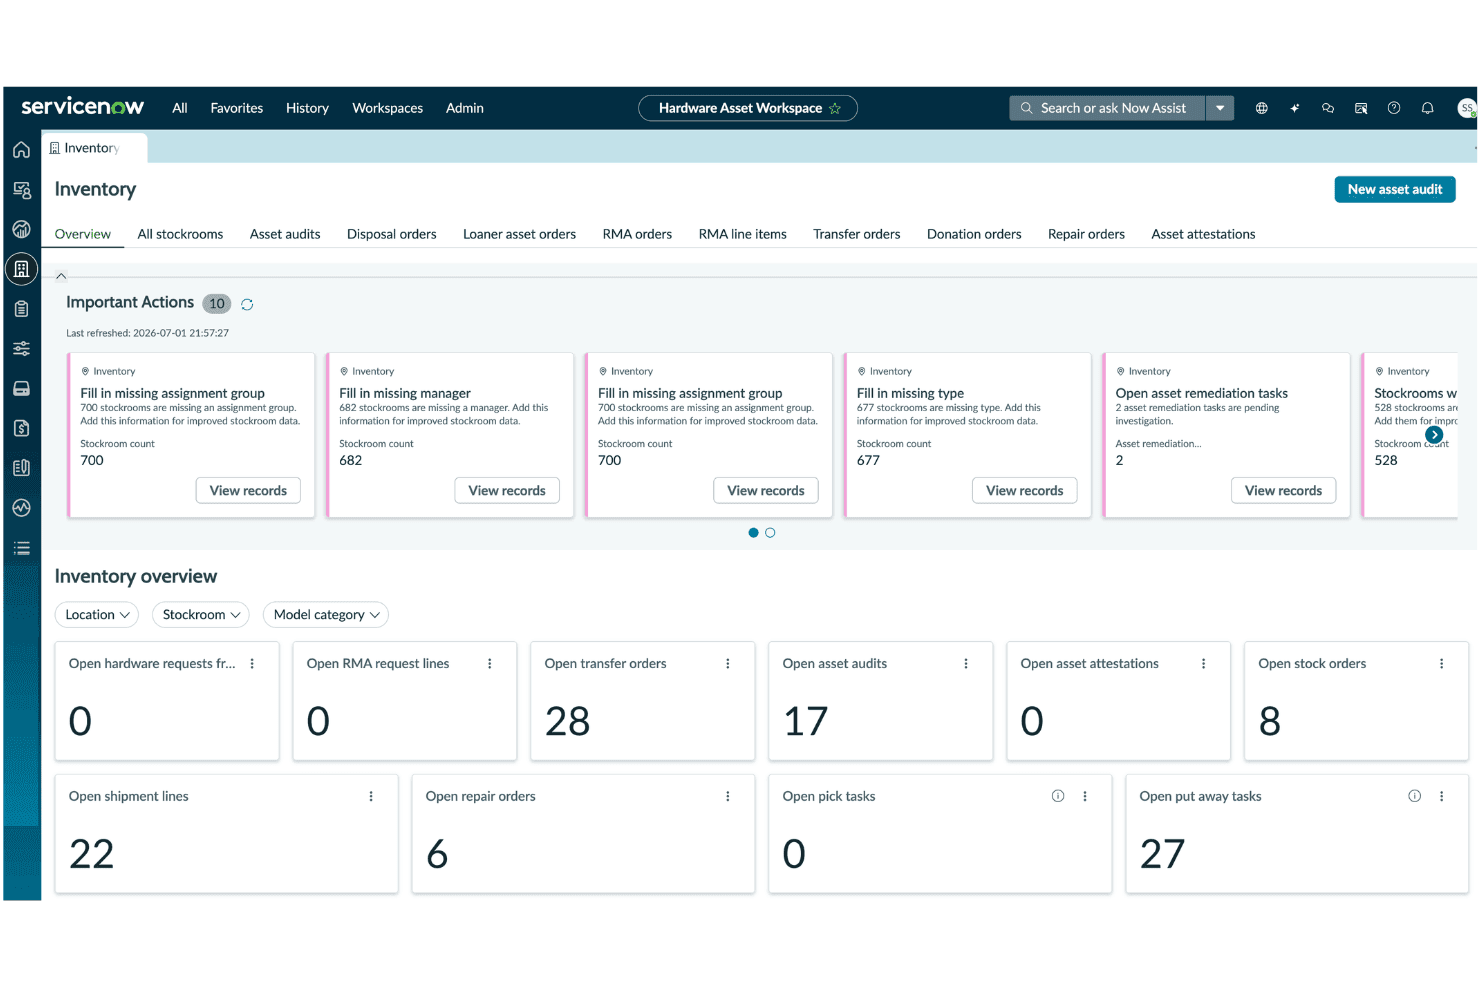
ServiceNow ITAM centraliserer lageroverblikket med advarsler om aktivhandlinger i realtid. ServiceNow ITAM er en platform til administration af IT-aktiver i virksomheder, der kombinerer automatiseret netværksopdagelse, CMDB-baseret katalogisering af enheder og software, scanning med flere protokoller samt sporing af licensoverholdelse på tværs af lokale, cloudbaserede og hybride miljøer.
Hvem er ServiceNow ITAM bedst egnet til?
ServiceNow ITAM er velegnet til store virksomheder, der allerede bruger ServiceNow til ITSM og ønsker, at opdagelse af aktiver, CMDB-poster og licensoverholdelse administreres på samme platform.
Hvorfor jeg valgte ServiceNow ITAM
ServiceNow ITAM kom med på min liste over kandidater, fordi CMDB'en er det autoritative system og ikke blot et sekundært synkroniseringsmål. Jeg er især begejstret for, hvordan opdagelsesfunktionen automatisk udfylder CI-poster på tværs af WMI, SSH og SNMP i én enkelt planlagt scanning og derefter holder posterne opdaterede, når konfigurationerne ændrer sig. Det, der gør dette reelt nyttigt for store organisationer, er, at de samme aktivdata føres direkte ind i arbejdsgange for hændelser, ændringer og sårbarheder uden behov for specialtilpasset sammenkobling.
Vigtige funktioner i ServiceNow ITAM
- Administration af softwareaktiver (SAM): Sporer softwarelicensberettigelser, overvåger brugen, registrerer overtrædelser af licensoverholdelse og markerer automatisk korrigerende handlinger.
- Kortlægning af applikationsafhængigheder: Visualiserer relationer mellem applikationer og underliggende netværksinfrastruktur-CI'er for at understøtte konsekvensanalyse under hændelser eller ændringer.
- Opdagelse af cloudressourcer: Finder og katalogiserer automatisk aktiver på tværs af AWS-, Azure- og GCP-miljøer, herunder serverløse funktioner som AWS Lambda og Azure Functions.
- GRC-integration: Føder aktiv- og overholdelsesdata direkte ind i ServiceNows modul til styring, risiko og overholdelse med henblik på revisionsstyring og håndhævelse af politikker.
ServiceNow ITAM-integrationer
ServiceNow ITAM har indbyggede integrationer til ServiceNow ITSM, ITOM, SecOps, IntegronQ, Splunk, QRadar og Microsoft Entra ID. REST API er også tilgængelig til tilpassede forbindelser.
Pros and Cons
Pros:
- Opdaterer CMDB'en direkte som autoritativt system
- Scanning med flere protokoller understøtter netværk i virksomhedsskala
- Funktion til opdagelse af cloud- og serverløse ressourcer inkluderet
Cons:
- Opdagelsesfunktionen finder ikke enheder på ukendte undernet
- Opsætningen kræver betydelig platformsekspertise
Learn more about ServiceNow ITAM:
Anden software til netværksinventar
Her er nogle ekstra muligheder, som ikke kom med på min hovedliste, men som kan være relevante for dine behov.
- 11N-able N-centralBedst til netværkstopologikortlægning i MSP-skala
- 12AuvikBedst til netværksregistrering i miljøer med flere lejere
- 13FreshserviceBedst til opdagelse af netværksaktiver koblet til ITSM
- 14DomotzBedst til registrering af uautoriserede enheder
- 15PRTG Network MonitorBedst til sensorbaseret netværkskortlægning
- 16ManageEngine AssetExplorerBedst til ITAM fra ende til anden med licensoverholdelse
- 17AxoniusBedst til synlighed af cyberfysiske aktiver
- 18WhatsUp Gold 360Bedst til distribueret netværksinventar på tværs af flere lokationer
- 19JDisc DiscoveryBedst til engangsprojekter med netværksvurdering
- 20AlloyScanBedst til cloud-native agentbaseret og agentløs inventarregistrering
Sådan evaluerer jeg software til netværksinventar
Jeg opdeler min evaluering i grundlæggende krav, som alle værktøjer skal opfylde – såsom registrering uden agenter og scanning via flere protokoller – samt de differentierende faktorer, der adskiller et solidt værktøj fra det rigtige værktøj til dit miljø.
Grundlæggende funktionalitet (uundværlig for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert af dem på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel og bruger den til at vurdere, hvor godt det samlet set passer til listen.
- Automatisk netværksregistrering: Jeg vurderer, om værktøjet kan scanne distribuerede eller hybride miljøer efter en tilbagevendende tidsplan uden manuel input for hvert subnet.
- Katalogisering af enheder og aktiver: Et solidt katalog går videre end lister over IP-adresser og værtsnavne. Jeg ser efter detaljerede aktivposter, der omfatter operativsystem, producent, installeret software og placeringsdata.
- Scanning via flere protokoller: Jeg undersøger som minimum understøttelse af SNMP, WMI, SSH og ICMP samt muligheder med og uden agenter, der dækker en række enhedstyper, herunder IoT.
- Sporing af ændringer og konfiguration: Værktøjer, der logger konfigurationsændringer med tidsstempler og tilbyder sammenligningsvisninger, hjælper teams med at opdage afvigelser, før de forårsager driftsafbrydelser eller huller i compliance.
- Rapportering og eksport: Jeg ser efter tilpasselige rapporter, planlagt levering og eksportformater, der kan indgå i ITSM- eller CMDB-arbejdsgange, frem for blot statiske CSV-udtræk.
- Netværkskortlægning og topologi: Interaktive topologikort med mulighed for at gå i dybden er vigtigere end statiske diagrammer, især når du foretager fejlfinding på tværs af flere lokationer.
Når jeg har en liste over værktøjer, der opfylder kriterierne, overvejer jeg, hvad der adskiller de enkelte platforme.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg de forskellige leverandører:
Fremtrædende funktioner
Dyb registrering uden agenter er vigtigst, når dit miljø omfatter uadministrerede IoT-, OT- eller BYOD-enheder, hvor du ikke kan installere agenter. Jeg undersøger, om et værktøj kan identificere disse slutpunkter ved hjælp af både scanninger med og uden legitimationsoplysninger. Registrering af ukendte enheder bygger videre på dette ved at advare dig, når ukendte MAC-adresser dukker op i forhold til et godkendt referencegrundlag – hvilket er afgørende for at opdage skygge-it, før det udvikler sig til et sikkerhedshul. Jeg vurderer også dybden af synkroniseringen med CMDB- og ITSM-systemer og ser efter tovejsforbindelser til platforme som ServiceNow eller Jira, der holder aktivdata autoritative på tværs af din driftsstak uden manuel genindtastning.
Ud over funktionerne
Prismodellen har stor betydning her. Licensering pr. enhed kan hurtigt blive dyr, når du scanner dynamiske miljøer, hvor antallet af enheder ændrer sig fra uge til uge, så jeg undersøger, om en leverandør tilbyder muligheder pr. subnet eller med faste niveauer, der gør omkostningerne forudsigelige. Jeg vurderer også integrationsøkosystemet ud over ITSM – værktøjer som Auvik og ConnectWise RMM tilbyder færdigbyggede forbindelser til RMM-, SIEM- og patchadministrationsplatforme, mens andre er afhængige af REST API'er, som du selv skal bygge integrationer omkring. Sikkerhedsniveauet er en anden faktor: Jeg ser efter SOC 2- eller ISO 27001-certificeringer og bekræfter, at scanningslegitimationsoplysninger, der gemmes til WMI eller SSH, er krypteret både under lagring og ikke kun under overførsel.
Sådan vælger du software til netværksinventar
Brug denne tabel til at matche dine prioriteter med de vigtigste udvælgelseskriterier, så du finder den rigtige software:
| Hvis din prioritet er... | Se efter... |
|---|---|
| Hvis din prioritet er...At reducere manuel sporing af aktiver | Se efter...Automatiseret netværksopdagelse uden agenter |
| Hvis din prioritet er...At administrere forskellige miljøer | Se efter...Understøttelse af flere protokoller og hybride miljøer (IT/OT/IoT) |
| Hvis din prioritet er...At integrere med ITSM eller CMDB | Se efter...Forudbyggede forbindelser og tovejssynkronisering |
| Hvis din prioritet er...At udføre revisioner med henblik på overholdelse | Se efter...Automatisk opdateret dokumentation og konfigurationslogfiler |
| Hvis din prioritet er...At opdage uautoriserede eller skjulte enheder | Se efter...Advarsler i realtid om ukendte enheder og værktøjer til oprettelse af grundlinjer |
Sådan vurderer du din kandidatliste
- Test dækningen af aktivopdagelsen: Kør en demonstration eller prøveperiode, og scan to forskellige netværkssegmenter (kablet og trådløst) for at bekræfte bredden af enhedsregistreringen.
- Kontrollér integrationsdybden: Bed om en demonstration eller en gennemgang af dokumentationen, der viser, hvordan aktivdata synkroniseres tovejs med den valgte CMDB- eller ITSM-løsning.
- Gennemgå arbejdsgange for rapportering og eksport: Få leverandøren til at generere en planlagt eksport af rapporter om ændringer i aktiver og levere eksempler på outputformater.
- Bekræft sikkerhedsniveauet: Bed om dokumentation for kryptering af legitimationsoplysninger (i hvile og under overførsel) i form af et sikkerhedsdokument eller en revisionsopsummering.
- Beslut dig mellem fleksibilitet i realtid og grundig dokumentation: Vælg mellem værktøjer, der er optimeret til scanning i realtid uden agenter, og værktøjer, der fokuserer på omfattende, revisionsvenlig rapportering – vælg den tilgang, der passer til kravene i dit miljø.
Hvad er software til netværksinventar?
Software til netværksinventar er et værktøj, der automatisk registrerer, katalogiserer og sporer alle enheder, der er forbundet med dit netværk. Disse platforme giver dig detaljeret indsigt i hardware, software og enhedskonfigurationer. Du kan bruge software til netværksinventar til at overvåge ændringer, revidere aktiver, generere rapporter og understøtte overholdelse af krav. De hjælper infrastruktur- og sikkerhedsteams med at holde orden, reducere manuel sporing af aktiver og reagere hurtigt på netværksmiljøer i forandring.
Funktioner i software til netværksinventar
Når du vurderer platforme til netværksinventar, bør du se efter disse nøglefunktioner:
- Automatisk netværksregistrering: Registrerer og katalogiserer alle enheder på tværs af kablede, trådløse, cloudbaserede og virtuelle miljøer for at vedligeholde en realtidsliste over aktiver og eliminere manglende synlighed.
- Katalogisering af enheder og aktiver: Indsamler detaljerede oplysninger – herunder hardwarespecifikationer, operativsystem, IP-adresser, installeret software og placering – for at gøre fejlfinding og livscyklusstyring hurtigere.
- Scanning med flere protokoller: Anvender SNMP, WMI, SSH og ICMP til at udtrække data fra forskellige typer hardware og sikrer kompatibilitet på tværs af blandede miljøer.
- Sporing af konfigurationer og ændringer: Logfører enhedsindstillinger, firmwareopdateringer og ændringer i politikker for at forenkle revisioner, muliggøre hurtige tilbagerulninger og opdage fejlkonfigurationer tidligt.
- Interaktiv netværkskortlægning: Genererer topologikort i realtid for at visualisere enhedsforbindelser, lokalisere fejl og identificere flaskehalse med et øjebliks overblik.
- Tilpasselig rapportering: Leverer planlagte rapporter eller rapporter efter behov i flere eksportformater for at opfylde krav til overholdelse og understøtte deling af data på tværs af IT-værktøjer.
- Integration med IT-styringsværktøjer: Synkroniserer aktivdata direkte med ITSM-, CMDB- og ticketsystemer, eliminerer manuel indtastning og understøtter effektiv hændelsesrespons.
- Rollebaseret adgangskontrol: Begrænser dataadgang, redigeringer og eksporter baseret på brugertilladelser for at beskytte følsomme oplysninger om aktiver.
- Alarmering og notifikationer: Udløser øjeblikkelige alarmer, når uautoriserede enheder opretter forbindelse, eller når uautoriserede konfigurationsændringer finder sted, så trusler kan håndteres hurtigere.
- Understøttelse af overholdelse og revision: Bevarer historiske oplysninger om aktiver, status og ændringer for at sikre, at du er klar til lovgivningsmæssige revisioner og revisioner af interne politikker.
AI-funktioner i software til netværksinventar
Ud over standardfunktionerne ovenfor integrerer mange af disse løsninger AI med funktioner som:
- AI-drevet anomalidetektion: Anvender maskinlæring til at identificere usædvanlige mønstre i netværkstrafik eller enhedsadfærd og gør dig opmærksom på potentielle trusler eller fejlkonfigurationer, før de eskalerer.
- Forudsigende analyse af enhedsfejl: Analyserer historiske data om enheders ydeevne og miljøforhold for at forudsige, hvilke hardwarekomponenter der sandsynligvis vil svigte, så du kan planlægge proaktiv vedligeholdelse og reducere nedetid.
- Automatiseret analyse af grundårsager: Anvender AI-algoritmer til at sammenholde alarmer, logfiler og konfigurationsændringer, så den underliggende årsag til netværkshændelser kan identificeres hurtigere end ved manuel undersøgelse.
- Intelligent klassificering af aktiver: Anvender AI til at kategorisere nye eller ukendte enheder baseret på trafikmønstre, kommunikationsprotokoller og adfærdssignaturer, hvilket reducerer behovet for manuel mærkning og forbedrer nøjagtigheden af inventaret.
- Smarte anbefalinger til afhjælpning: Giver AI-genererede forslag til løsning af registrerede problemer, f.eks. konfigurationsændringer eller firmwareopdateringer, baseret på bedste praksis og resultaterne af tidligere hændelser.
Fordele ved software til netværksinventar
Implementering af værktøjer til netværksinventar giver flere fordele for dit team og din virksomhed. Her er nogle af de fordele, du kan se frem til:
- Automatisk enhedsregistrering: Scanner dit netværk for automatisk at opbygge en komplet og opdateret enhedsliste, så blinde vinkler fjernes.
- Præcis sporing af aktiver: Gemmer vigtige oplysninger om hver enhed – såsom hardware, software og placering – for at gøre administrationen lettere.
- Kompatibilitet med flere protokoller: Bruger standardprotokoller som SNMP, WMI, SSH og ICMP til at finde og overvåge alle typer udstyr.
- Logføring af ændringer og konfiguration: Registrerer ændringer i indstillinger over tid, så du tidligt kan opdage fejl eller utilsigtede opdateringer.
- Interaktiv netværkskortlægning: Opretter dynamiske kort over din netværksopsætning, så du hurtigt kan finde og løse problemer.
- Integration med IT-administrationssystemer: Deler data direkte med dine værktøjer til sagsstyring og sporing, så alle systemer holdes opdaterede.
- Alarmer i realtid og understøttelse af compliance: Advarer dig om ukendte enheder eller usikre ændringer, samtidig med at historikposter holdes klar til revisioner.
Omkostninger og priser på software til netværksinventar
Valget af det rette værktøj kræver en forståelse af de forskellige prismodeller og abonnementer, der er tilgængelige. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske funktioner, der er inkluderet i software til netværksinventar:
Sammenligningstabel over abonnementer til software til netværksinventar
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitspris$0-$0 | Almindelige funktionerGrundlæggende netværksregistrering, begrænset enhedsinventar, manuelle scanninger og support fra fællesskabet. |
| AbonnementstypePersonligt abonnement | Gennemsnitspris$15-$40 pr. bruger/måned | Almindelige funktionerUnderstøttelse af én bruger, planlagt scanning af enheder, standardrapportering og grundlæggende integration med IT-værktøjer. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitspris$40-$100 pr. bruger/måned | Almindelige funktionerAdgang for flere brugere, automatisk netværksregistrering, avanceret rapportering, ITSM-integrationer og rollebaseret adgangskontrol. |
| AbonnementstypeVirksomhedsabonnement på højt niveau | Gennemsnitspris$100-$250 pr. bruger/måned | Almindelige funktionerUbegrænset antal brugere, understøttelse af hybridsky og lokale installationer, tilpassede integrationer, revisionslogge og API-adgang. |
Ofte stillede spørgsmål om software til netværksinventar
Her er nogle svar på almindelige spørgsmål, du kan støde på, når du skal vælge det rette værktøj til netværksinventar:
Hvordan ved jeg, om software til netværksinventar understøtter hybride miljøer eller cloudmiljøer?
Du bør undersøge, om værktøjet understøtter scanning med flere protokoller og funktioner til cloudbaseret registrering. Se efter understøttelse af SNMP, WMI, SSH og API’er til platforme som AWS, Azure og Google Cloud. Mange førende værktøjer fremhæver kompatibilitet med hybride miljøer på deres funktionssider eller i dokumentationen.
Kan software til netværksinventar registrere og klassificere IoT- og ikke-administrerede enheder?
Ja, de fleste moderne platforme til netværksinventar kan identificere IoT- og BYOD-enheder – især dem, der tilbyder dybdegående registrering uden agenter. De bruger scanninger med og uden legitimationsoplysninger til at identificere enhedstyper, selv hvis du ikke kan installere agenter. Nøjagtigheden af enhedsklassificeringen varierer, så valider altid resultatet med en pilotscanning.
Hvilke integrationer bør jeg prioritere til ITSM- og CMDB-arbejdsgange?
Fokuser på software med forudbyggede, tovejsforbindelser til de ITSM- og CMDB-værktøjer, dit team allerede bruger. ServiceNow, Jira Service Management og BMC Remedy er almindelige integrationsmål. Indbyggede forbindelser sparer tid og reducerer problemer med synkronisering af aktivposter mellem systemer.
Er det muligt at overvåge netværksændringer i realtid med disse værktøjer?
Ja, nogle værktøjer til netværksinventar tilbyder registrering af ændringer i realtid eller næsten i realtid. De sporer konfigurationsændringer på tværs af enheder, advarer dig om nye eller uautoriserede slutpunkter og leverer ofte revisionslogfiler med tidsstempler og muligheder for tilbagerulning. Bemærk blot, at opdateringsfrekvens og forsinkelser i meddelelser varierer mellem leverandører.
Hvordan kan jeg validere en leverandørs sikkerhedsniveau, især med hensyn til opbevaring af legitimationsoplysninger?
Bed leverandørerne dokumentation for kryptering af data både i hvile og under overførsel, og undersøg, om de overholder rammeværk som SOC 2 eller ISO 27001. Bed om et nyligt resumé af en sikkerhedsrevision, og gennemgå, hvordan deres platform opbevarer og håndterer følsomme scanningslegitimationsoplysninger – især til SNMP, WMI eller SSH.
Kræver de fleste løsninger agenter, eller kan alt udføres uden agenter?
De fleste værktøjer til netværksinventar tilbyder registrering uden agenter som standard, men nogle har valgfrie agenter til mere dybdegående dataindsamling eller fjernlokationer. I miljøer, hvor du ikke kan installere agenter, f.eks. IoT- eller gæstenetværk, er værktøjer uden agenter, der bruger SNMP, netværksscanninger og ARP, det bedste valg.
Hvad er den bedste måde at afprøve eller teste software til netværksinventar på før køb?
Start med en demonstration eller en gratis prøveperiode, og scan to forskellige segmenter – kabelbaserede og trådløse eller cloudbaserede og lokale. Gennemgå, hvilke enheder der registreres, hvor detaljerede aktivposterne er, og test arbejdsgange for eksport og integration. Brug denne praktiske tid til at kontrollere dækningen og brugervenligheden.