

De bedste Kubernetes-alternativer hjælper teams med at orkestrere containere uden stejle læringskurver, store ressourcekrav eller komplekse integrationer, der bremser udbredelsen. De giver udviklere og it-teams større fleksibilitet ved implementering, skalering og administration af applikationer på tværs af forskellige miljøer, samtidig med at den driftsmæssige belastning, der ofte følger med Kubernetes, reduceres.
Mange organisationer begynder at undersøge alternativer efter at have haft problemer med at fejlfinde uigennemsigtige fejllogfiler, vedligeholde klynger, der kræver betydelig ekspertise, eller integrere Kubernetes med eksisterende systemer, som ikke passer naturligt ind i Kubernetes-økosystemet. Disse udfordringer kan gøre containerorkestrering sværere, end den behøver at være, og begrænse, hvor hurtigt teams kan levere applikationer.
Jeg har arbejdet med virksomheder, der migrerede fra ældre orkestreringsværktøjer, testet containerplatforme i produktionsmiljøer under realistiske arbejdsbelastninger og evalueret, hvordan disse løsninger fungerer på tværs af SaaS-, virksomheds- og hybride cloudstakke. Disse erfaringer viste mig, hvilke platforme der rent faktisk forenkler orkestreringen, og hvilke der introducerer nye kompleksiteter.
I denne guide kan du se, hvilke Kubernetes-alternativer der tilbyder mere enkle opsætninger, lettere skalering og de mest nyttige integrationer, så dit team kan køre containere stabilt uden unødvendige komplikationer.
Hvad er Kubernetes?
Kubernetes er software til containerorkestrering, der automatiserer implementering, skalering og administration af containeriserede applikationer. Det bruges af DevOps-ingeniører, softwareudviklere og it-administratorer, som har brug for at administrere komplekse applikationsimplementeringer effektivt.
Funktioner som automatisk skalering, belastningsfordeling og selvhelende funktioner hjælper med at reducere manuelt arbejde og sikre en ensartet applikationsydelse. Overordnet set tilbyder Kubernetes en måde at forenkle administrationen af storskalaprogrammer på tværs af forskellige miljøer.
Sammenligningstabel over Kubernetes-alternativer
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste udvalg af Kubernetes-alternativer:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til forenklet drift | 30 dages gratis prøveperiode + gratis demo tilgængelig | Fra $500/måned | Website | |
| 2 | Bedst til Kubernetes i virksomheder | Gratis demo tilgængelig | Pris oplyses på forespørgsel | Website | |
| 3 | Bedst til sikker containerisering | Gratis prøveperiode + demo tilgængelig | Pris oplyses efter anmodning | Website | |
| 4 | Bedst til IoT og edgecomputing | Ikke tilgængelig | Pris oplyses på forespørgsel | Website | |
| 5 | Bedst til cloudbaseret administration | Gratis abonnement tilgængeligt | Pris oplyses ved forespørgsel | Website | |
| 6 | Bedst til administration af flere klynger | Gratis abonnement + 45 dages prøveperiode + demo tilgængelig | Fra $1,045/år (faktureres årligt) | Website | |
| 7 | Bedst til øjeblikkelige applikationskloner | 15 dages gratis prøveperiode tilgængelig | Fra €9/måned | Website | |
| 8 | Bedst til en oplevelse uden drift | Gratis abonnement tilgængeligt | Priser oplyses efter forespørgsel | Website | |
| 9 | Bedst til administration af flere cloudmiljøer | Ikke tilgængelig | Pris oplyses på forespørgsel | Website | |
| 10 | Bedst til serverløse funktioner | Gratis abonnement + 14 dages gratis prøveperiode + gratis demo tilgængelig | Fra $1,500/måned | Website |


Hvorfor du kan stole på vores softwareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vores team har testet og anmeldt software siden 2012. Vi er selv teknologiledere, så vi ved, hvor svært og hvor vigtigt det er at vælge den rigtige software.
Til denne guide har vi vurderet værktøjerne gennem praktisk afprøvning og uafhængig research og givet dem point ud fra vores udvælgelseskriterier.
Vores anmeldelser bygger på vores egen redaktionelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Anmeldelser af de bedste Kubernetes-alternativer
Nedenfor finder du mine detaljerede opsummeringer af de bedste Kubernetes-alternativer, der kom med på min korte liste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til forenklet drift
- 30 dages gratis prøveperiode + gratis demo tilgængelig
- Fra $500/måned
Visit WebsiteCustomer Rating:5/5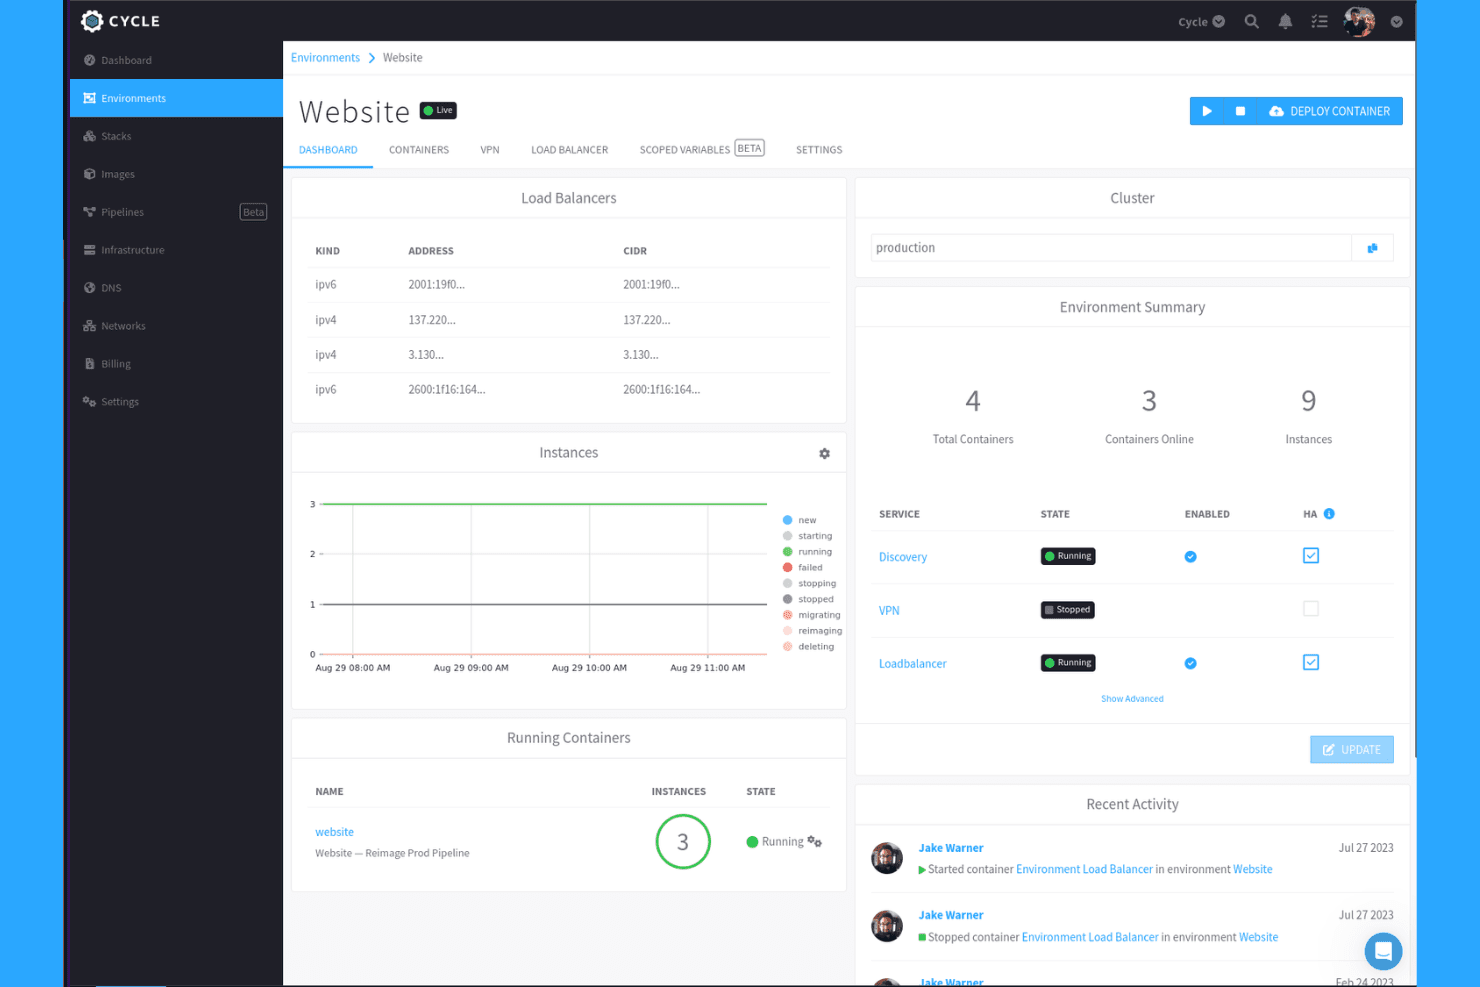
Cycle viser miljøets tilstand, belastningsfordelere og containerstatus på et øjeblik. Cycle er en platform til containerorkestrering, der henvender sig til platformsteknik- og DevOps-teams, som vil administrere containere, virtuelle maskiner og funktioner på tværs af cloud-, lokalt hostet og fysisk hardware-infrastruktur uden den driftsmæssige kompleksitet ved selv at køre Kubernetes.
Hvem er Cycle bedst egnet til?
Cycle er et godt valg for platformsteknikteams, der vil administrere containere, virtuelle maskiner og funktioner på tværs af cloud- og fysisk hardware-infrastruktur uden selv at opbygge og vedligeholde et Kubernetes-kontrolplan.
Hvorfor valgte jeg Cycle?
Jeg valgte Cycle som en af de bedste, fordi den erstatter hele Kubernetes-kontrolplanet med en enkelt administreret platform, der automatisk håndterer operativsystemopdateringer, kernepatches og opgraderinger af miljøtjenester. Det, jeg især godt kan lide, er, at den administrerer containere, virtuelle maskiner og funktioner på tværs af cloud- og fysisk hardware-infrastruktur samtidigt, så mit team ikke skal jonglere med separate værktøjer til hver arbejdsbelastningstype. Indbygget tjenesteopdagelse, belastningsfordeling og tærskelbaseret automatisk skalering er konfigureret fra start uden behov for yderligere opsætning.
Cycles vigtigste funktioner
- Rainbow-udrulninger: Kør flere versioner af en applikation samtidigt, og flyt trafikken mellem dem for at opnå opdateringer og tilbagerulninger uden nedetid.
- Stakke (miljøer som kode): Definér hele miljøets tilstand i JSON- eller YAML-filer, som hentes direkte fra et Git-arkiv til arbejdsgange i GitOps-stil.
- Krypteret mesh-netværk: Cycle opretter automatisk et krypteret privat netværk uden konfiguration på tværs af alle forbundne noder og udbydere.
- Tærskelbaseret automatisk skalering af instanser: Angiv tærskler for CPU, RAM, netværksforbindelser eller gennemløb for at udløse automatisk skalering med konfigurerbare minimums- og maksimumsværdier samt skaleringsintervaller.
Cycles integrationer
Cycle tilbyder dokumenterede indbyggede integrationer med AWS, GCP og Vultr. Den understøtter CI/CD-udløsere som GitHub Actions og tilbyder en REST API med webhooks til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Automatiserer rutinemæssig vedligeholdelse og reducerer behovet for DevOps-personale
- Indbygget opdagelse og belastningsfordeling
- Kører containere, virtuelle maskiner og funktioner sammen
Cons:
- Understøttelse kun af x86 udelukker ARM-kantenoder
- CLI er stadig ikke tilgængelig, hvilket begrænser terminalbaserede arbejdsgange
Learn more about Cycle: Bedst til Kubernetes i virksomheder
- Gratis demo tilgængelig
- Pris oplyses på forespørgsel
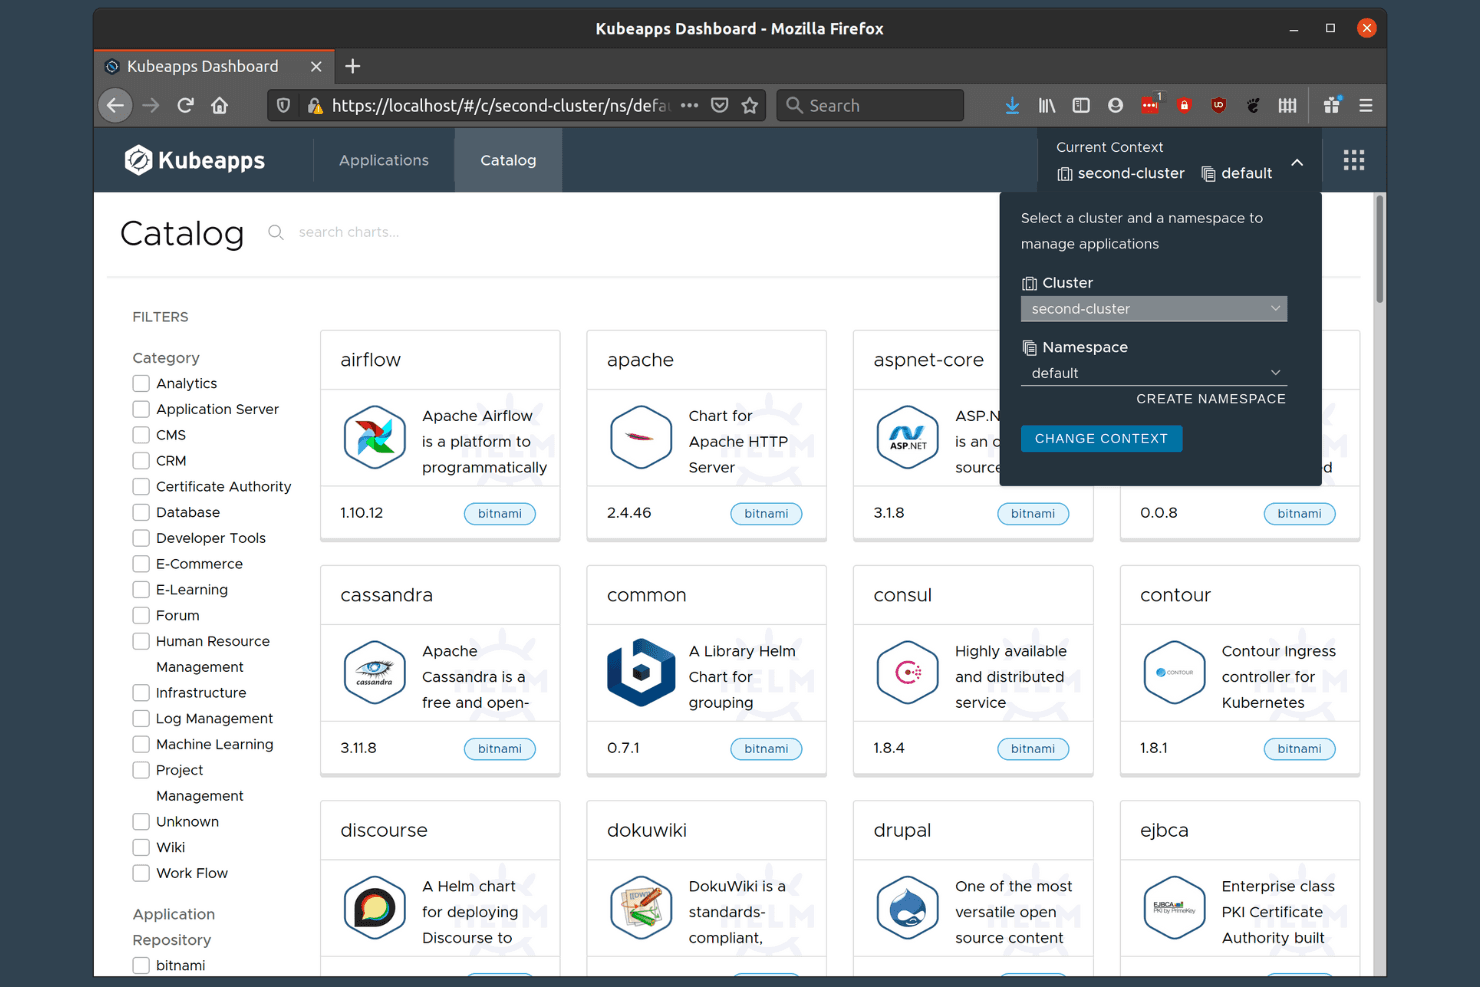
VMware Tanzu lader brugere implementere apps på tværs af klynger via et katalog. VMware Tanzu Kubernetes Grid Integrated er en Kubernetes-platform til virksomheder, udviklet til organisationer, der kører VMware-infrastruktur, og som tilbyder livscyklusstyring af flere klynger, NSX-T-netværk og dyb vSphere-integration til teams, der driver Kubernetes i stor skala.
Hvem er VMware Tanzu til Kubernetes-drift bedst egnet til?
VMware Tanzu Kubernetes Grid Integrated er udviklet til IT-teams i virksomheder, der allerede kører VMware-infrastruktur, og som har brug for Kubernetes til produktion med flere klynger og dyb vSphere-integration.
Hvorfor jeg valgte VMware Tanzu til Kubernetes-drift
Jeg valgte VMware Tanzu Kubernetes Grid Integrated som mit bedste valg inden for Kubernetes til virksomheder, fordi det er specifikt udviklet til teams, der allerede er dybt forankret i VMware-stakken. Administrationskonsollen håndterer livscyklusoperationer for flere klynger, herunder oprettelse, skalering og opgradering af klynger, uden at forlade det vSphere-miljø, som teamet allerede kender. NSX-T-netværk tilføjer mikrosegmentering og håndhævelse af sikkerhedspolitikker på klyngeniveau, hvilket er vigtigt, når man kører regulerede arbejdsbelastninger eller arbejdsbelastninger med flere lejere på tværs af VMware Cloud Foundation.
Vigtige funktioner i VMware Tanzu til Kubernetes-drift
- Kryptering af etcd-hemmeligheder: Kubernetes-profiler kan aktivere kryptering af hemmeligheder, der gemmes i etcd, så følsomme klyngedata beskyttes, når de er lagret.
- Certifikatrotation: Kommandoen
tkgi rotate-certificatesroterer TLS-certifikater på tværs af kontrolplanskomponenter og administrerede klynger. - Rollebaseret adgangskontrol: Administrationskonsollen tilbyder særskilte roller—klyngeadministrator, skrivebeskyttet klyngeadministrator og klyngemanager—hver med afgrænsede tilladelser.
- Understøttelse af installationer uden internetforbindelse: Den virtuelle administrationskonsol-appliance understøtter installation i både internetforbundne og isolerede miljøer.
Integrationer med VMware Tanzu til Kubernetes-drift
Dokumenterede integrationer omfatter Tanzu Mission Control, Tanzu Service Mesh, NSX-T, vSphere Cloud Native Storage, Harbor, Ops Manager, LDAP, UAA og Tanzu Application Platform. En Kubernetes-API understøtter brugerdefinerede integrationer.
Pros and Cons
Pros:
- Certificeret Kubernetes-runtime understøtter konforme arbejdsbelastninger
- Automatiserede livscyklusoperationer for klynger på vSphere
- Installation uden internetforbindelse understøtter isolerede miljøer
Cons:
- Omfattende administrationsinfrastruktur øger ressourceaftrykket
- Skalering af klynger mangler dokumenteret automatisk skalering af arbejdsbelastninger
Learn more about VMware Tanzu for Kubernetes Operations: Bedst til sikker containerisering
- Gratis prøveperiode + demo tilgængelig
- Pris oplyses efter anmodning
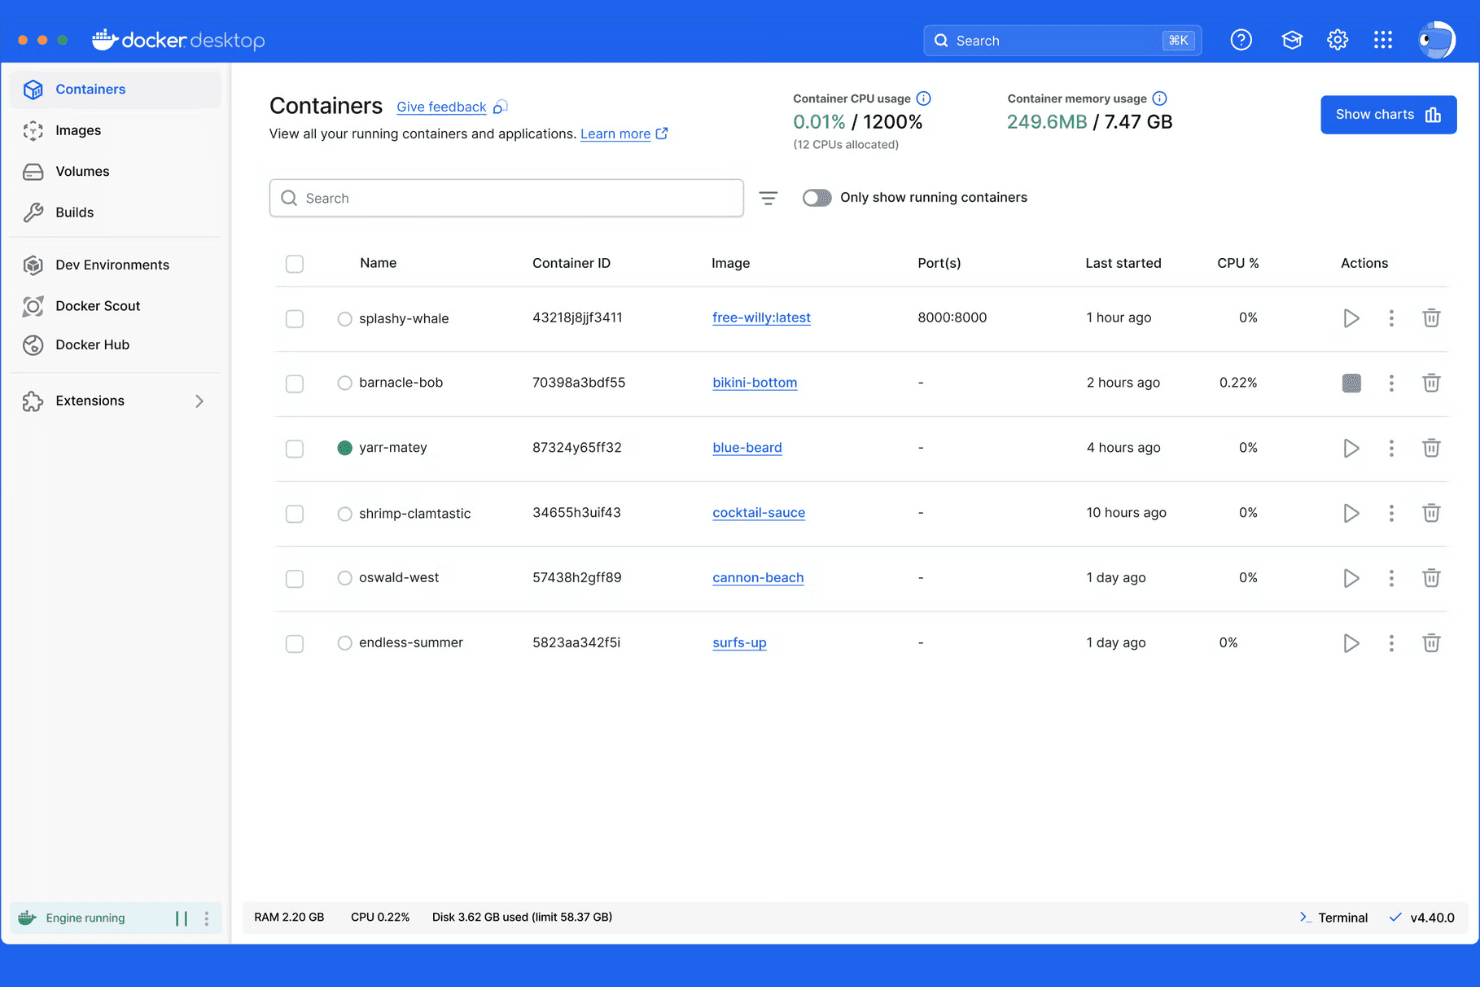
Docker Desktop giver brugerne mulighed for hurtigt at overvåge og administrere kørende containere. Mirantis Kubernetes Engine (tidligere Docker Enterprise) er en containerorkestreringsplatform i virksomhedsklasse, der er udviklet til teams, som har brug for at administrere Kubernetes- og Swarm-klynger på tværs af skybaserede, lokale og kantmiljøer fra ét kontrolplan.
Hvem er Docker Enterprise bedst egnet til?
Docker Enterprise er velegnet til store virksomheder og regulerede brancher, der har brug for centraliseret administration af Kubernetes- og Swarm-klynger med indbygget FIPS-valideret kryptering og STIG-hærdet sikkerhed.
Hvorfor jeg valgte Docker Enterprise
Jeg valgte Docker Enterprise (nu Mirantis Kubernetes Engine) som en af de bedste, fordi dens sikkerhedsniveau reelt er svært at matche inden for containere i virksomhedsmiljøer. Den leveres med FIPS 140-2/140-3-valideret kryptering og indbygget DISA STIG-hærdning, hvilket er særdeles vigtigt, når man kører arbejdsbelastninger i regulerede eller luftgabte miljøer. Jeg sætter også pris på, at man kan administrere Kubernetes- og Swarm-klynger side om side fra ét kontrolplan, mens RBAC- og identitetsstyringsintegration sørger for, at adgangen er stramt afgrænset på tværs af alle klynger.
Vigtigste funktioner i Docker Enterprise
- Håndtering af klyngers livscyklus: MKE kan klargøre, overtage og administrere livscyklussen for MKE- og k0s-klynger på tværs af flere infrastrukturer, herunder EKS, AKS og GKE, ved at indsende en kubeconfig til eksisterende klynger.
- Deklarative GitOps-operationer: Klyngekonfiguration, revision, planlægning, netværk og kryptering af hemmeligheder administreres alle gennem en deklarativ konfigurationsfil med GitOps-baseret livscyklusstyring.
- Rullende opdateringer med automatisk tilbagerulning: MKE anvender opdateringer trinvist for at reducere nedetid for arbejdsbelastninger og kan automatisk tilbageføre en ændring, hvis en opgradering støder på et problem.
- Privat billedregister: MKE integreres med Mirantis Secure Registry for at give teams et internt og betroet register til lagring og administration af containerafbildninger.
Integrationer i Docker Enterprise
Mirantis Kubernetes Engine dokumenterer indbygget brug af Calico til netværk, NGINX til ingress og Mirantis Secure Registry til private afbildninger. Det tilbyder også en REST-API over HTTPS til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Centraliseret brugerflade forenkler drift af flere klynger
- Installationsprogrammet skjuler kompleksiteten ved opsætning af Kubernetes
- Bærbare klynger understøtter hybride miljøer
Cons:
- Autoskalering lokalt er fortsat begrænset
- Opsætning af netværk kan kræve manuel fejlfinding
Learn more about Docker Enterprise:
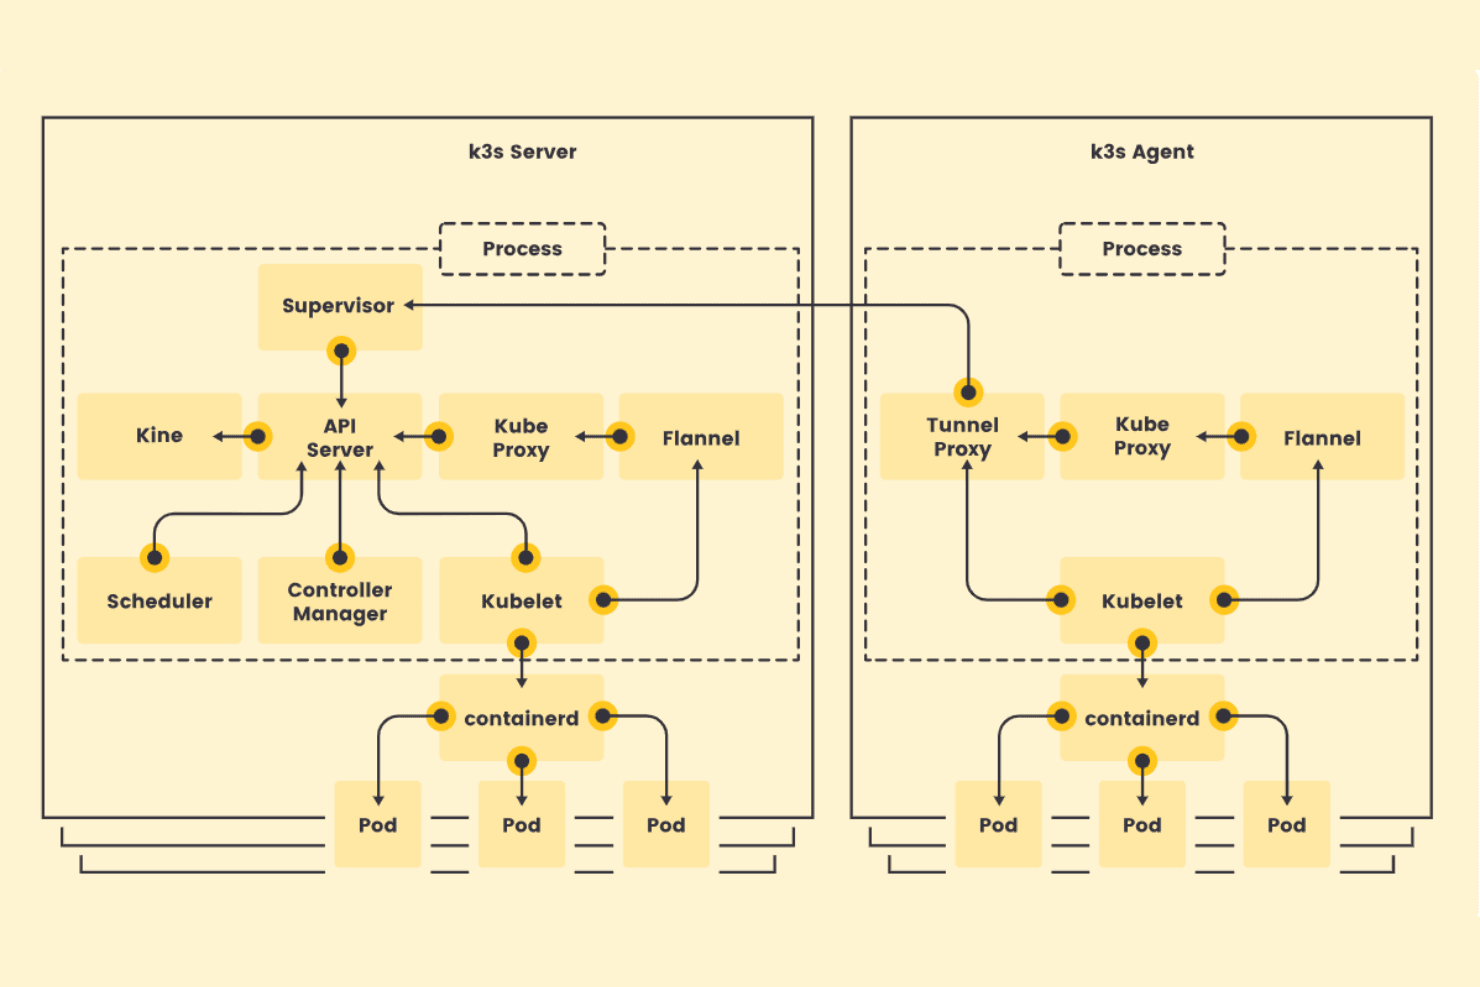
K3s adskiller server- og agentkomponenter for letvægts-Kubernetes. K3s er en letvægts, CNCF-certificeret Kubernetes-distribution fra SUSE, der pakker hele Kubernetes-API'et i en enkelt binærfil, hvilket gør den til et praktisk valg for teams, der kører containerarbejdsbelastninger i ressourcebegrænsede, fjerntliggende eller kantmiljøer.
Hvem egner K3s sig bedst til?
K3s egner sig godt til teams, der implementerer containeriserede arbejdsbelastninger på kant-hardware, IoT-enheder eller ARM-baseret infrastruktur, hvor ressourcebegrænsninger udelukker en komplet Kubernetes-opsætning.
Hvorfor jeg valgte K3s
Jeg valgte K3s, fordi den er specifikt udviklet til de miljøer, hvor komplet Kubernetes ganske enkelt ikke passer: ARM-enheder, IoT-hardware og fjerntliggende kantnoder med stramme ressourcebudgetter. Pakningen som en enkelt binærfil betyder, at jeg kan få en certificeret Kubernetes-klynge til at køre på en Raspberry Pi eller et ARM64-kantapparat med én kommando, uden at fjerne de API'er, jeg faktisk har brug for. Jeg sætter også pris på, at CoreDNS, Traefik og ServiceLB følger med, så tjenesteopdagelse og ingress fungerer direkte fra start, selv på hardware med 512 MB RAM pr. agentnode.
Vigtige funktioner i K3s
- CNCF-certificeret Kubernetes-API: K3s opretholder fuld overensstemmelse med Kubernetes-API'et, så eksisterende værktøjer fra økosystemet, Helm-diagrammer og manifester fungerer uden ændringer.
- Kryptering af hemmeligheder i hvile: K3s indeholder værktøjet
secrets-encrypt, som giver dig mulighed for at aktivere, rotere og kryptere hemmelighedsnøgler igen direkte fra CLI'en. - Guide til CIS-hærdning: K3s leveres med dokumenteret vejledning til CIS Benchmark-konfiguration, der dækker revisionslogning, podsikkerhed, RBAC og netværkspolitikker.
- Integration med system-upgrade-controller: Deklarative opgraderingsplaner giver dig mulighed for at målrette specifikke K3s-versioner, angive samtidighed for noder og planlægge opgraderingsvinduer uden manuel indgriben.
K3s-integrationer
Indbyggede integrationer er ikke tydeligt dokumenteret. K3s eksponerer Kubernetes-API'et til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Installationer med én binærfil egner sig til ARM-kantnoder
- Tilføjelse af arbejdere med én kommando gør det lettere at udvide klyngen
- Medfølgende netværk dækker små klynger
Cons:
- Høj tilgængelighed kan kræve ekstra opsætning
- Ingen dokumenterede kontroller til automatisk skalering af arbejdsbelastninger
Learn more about K3s: Bedst til cloudbaseret administration
- Gratis abonnement tilgængeligt
- Pris oplyses ved forespørgsel
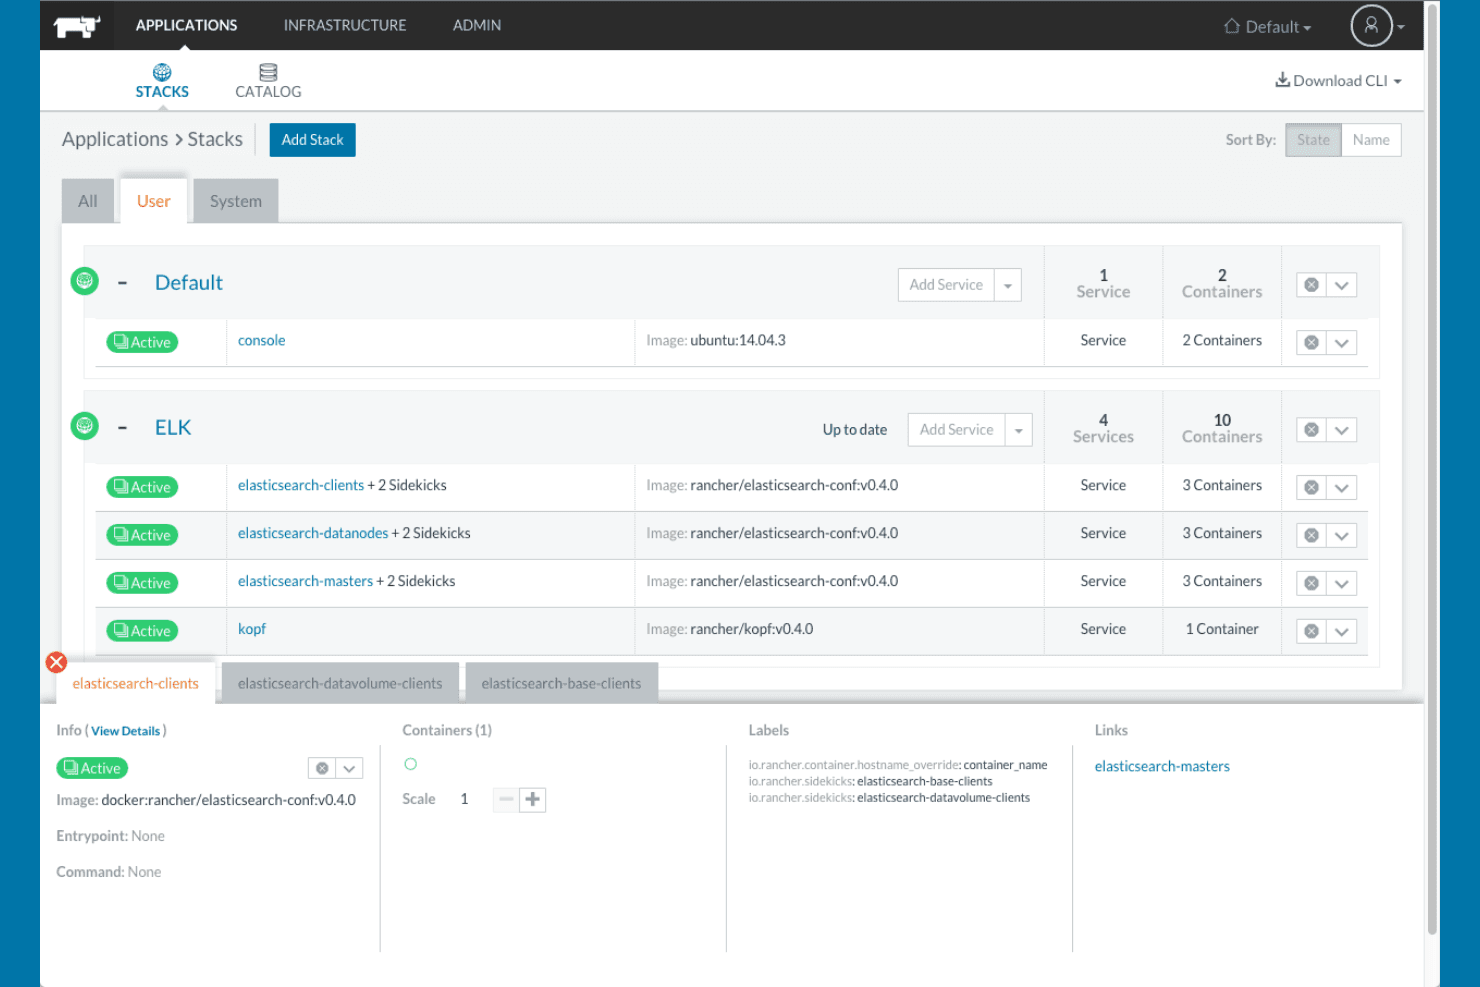
Rancher organiserer containeriserede tjenester i stakke med status i realtid. Rancher er en open source-platform til Kubernetes-administration fra SUSE, som gør det muligt for platformingeniører og ansvarlige for IT-infrastruktur at klargøre, sikre og drive flere klynger på tværs af lokale miljøer, cloud- og randmiljøer fra én enkelt grænseflade.
Hvem er Rancher bedst egnet til?
Rancher er et stærkt valg for platformingeniører og ansvarlige for IT-infrastruktur, der administrerer flere Kubernetes-klynger på tværs af hybride miljøer eller miljøer med flere cloududbydere.
Hvorfor jeg valgte Rancher
Jeg valgte Rancher som et af de bedste værktøjer, fordi det er det værktøj, jeg ville gribe til, når jeg skal administrere Kubernetes på tværs af et reelt blandet miljø. Dets Fleet GitOps-motor gør det muligt for mit team at udrulle ensartede konfigurationer til snesevis af klynger samtidig, uanset om klyngerne kører på EKS, fysiske servere eller ressourcebegrænsede randnoder med K3s. K3s-distributionen med én enkelt binær fil er det, der virkelig adskiller Rancher fra andre løsninger: Den kan køre med helt ned til én CPU-kerne og 512 MB RAM pr. agent, hvilket gør administration af cloudbaserede systemer praktisk selv på kantenheder.
Ranchers vigtigste funktioner
- Adgangskontrol på tværs af flere klynger: Centralisér godkendelse og RBAC på tværs af alle dine Kubernetes-klynger ved at oprette forbindelse til identitetsudbydere som Active Directory, Okta og OpenLDAP.
- Vurdering i forhold til CIS-benchmarket: Vurder klyngekonfigurationer i forhold til bedste praksis i CIS-benchmarket direkte fra Rancher-grænsefladen.
- Horisontal autoskalering af pods: Administrér HPA'er via brugergrænsefladen for automatisk at skalere arbejdsbelastninger baseret på CPU- og hukommelsesudnyttelse.
- NeuVector-containersikkerhed: Kør automatiserede sikkerhedstjek, scanning af CI/CD-pipelines og revisionsarbejdsgange på tværs af dine containermiljøer.
Rancher-integrationer
Rancher integreres med Amazon EKS, Azure Kubernetes Service, Google Kubernetes Engine, Active Directory, Okta, OpenLDAP, Prometheus, Grafana, Istio og Jenkins. Det understøtter også GitLab- og Fleet-arbejdsgange samt en Rancher Kubernetes-API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Centraliseret klyngeindsigt letter fejlfinding
- Ressourcelette udrulninger egner sig til begrænsede randlokationer
- Depotbaserede arbejdsgange koordinerer ændringer på tværs af flere klynger
Cons:
- Opgraderingsproblemer kan forstyrre driften af klynger
- Terminologien kan overvælde førstegangsoperatører
Learn more about Rancher: Bedst til administration af flere klynger
- Gratis abonnement + 45 dages prøveperiode + demo tilgængelig
- Fra $1,045/år (faktureres årligt)
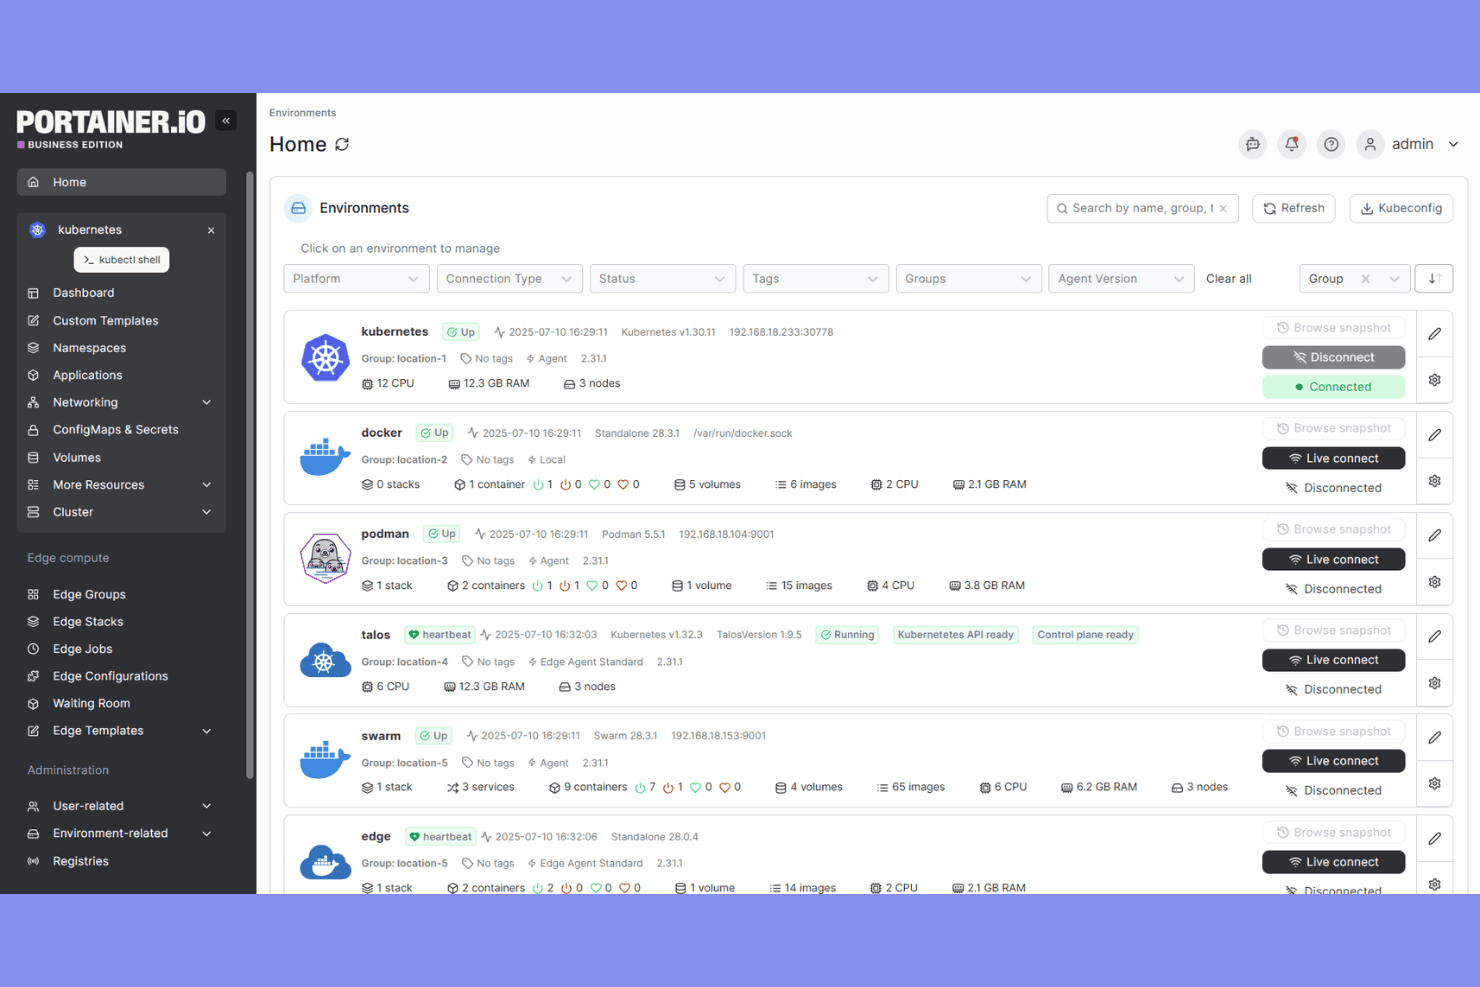
Portainer lader brugere administrere flere containermiljøer fra ét kontrolpanel. Portainer er en selvhostet platform til containeradministration, der lader platformingeniører og infrastruktursansvarlige styre Kubernetes-, Docker-, Swarm- og Podman-miljøer fra én webbaseret konsol.
Hvem egner Portainer sig bedst til?
Portainer er velegnet til platformingeniører og infrastruktursansvarlige, der har brug for at styre blandede containermiljøer—Kubernetes, Docker, Swarm og Podman—fra én konsol.
Hvorfor valgte jeg Portainer?
Jeg valgte Portainer som en af de bedste løsninger, fordi den håndterer administration af flere klynger på tværs af Kubernetes-distributioner, Docker, Swarm og Podman fra én konsol. Jeg sætter pris på, at den lader mit team gruppere klynger, anvende RBAC-politikker på tværs af hele flåden og udrulle GitOps-implementeringer på tværs af EKS, AKS, GKE og miljøer på fysiske servere uden at skifte værktøj. Understøttelsen af edge-agenter, som opretter forbindelse til lokationer bag NAT og firewalls uden at åbne indgående porte, gør det reelt praktisk at administrere afkoblede eller fjernplacerede klynger.
Vigtige funktioner i Portainer
- Automatisering af GitOps-udrulning: Udrul applikationer direkte fra Git-repositorier eller Helm-diagrammer med automatisk genudrulning udløst af ændringer i repositoriet via periodiske forespørgsler eller webhooks.
- Administration af OPA Gatekeeper-politikker: Udrul og administrer Open Policy Agent Gatekeeper og dets adgangskontrolpolitikker på tværs af miljøer direkte via Portainer-grænsefladen.
- LDAP-, Active Directory- og OIDC-godkendelse: Integrer med virksomhedens eksisterende katalog, så brugere godkendes via etablerede identitetsudbydere i stedet for et separat legitimationslager.
- Videresendelse af revisionslogge baseret på Syslog: Eksportér godkendelses- og brugeraktivitetslogge til SIEM-modtagere, der er kompatible med syslog, herunder Splunk, Microsoft Sentinel og Elastic Security, ved hjælp af TLS/mTLS.
Portainer-integrationer
Portainer tilbyder indbyggede integrationer med LDAP, Active Directory, OIDC, Sidero Omni og OneUptime. Den understøtter videresendelse af syslog til Splunk, Microsoft Sentinel, Elastic Security, OpenSearch Security og Wazuh samt en HTTP-API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Administrer Kubernetes- og Docker-flåder samlet
- Anmeldere roser den hurtige opsætning til enkle miljøer
- Edge-agenter når lokationer bag firewalls
Cons:
- Portainer erstatter ikke Kubernetes-orkestrering
- Skalering kræver manuelle ændringer af antallet af replikaer
Learn more about Portainer: Bedst til øjeblikkelige applikationskloner
- 15 dages gratis prøveperiode tilgængelig
- Fra €9/måned
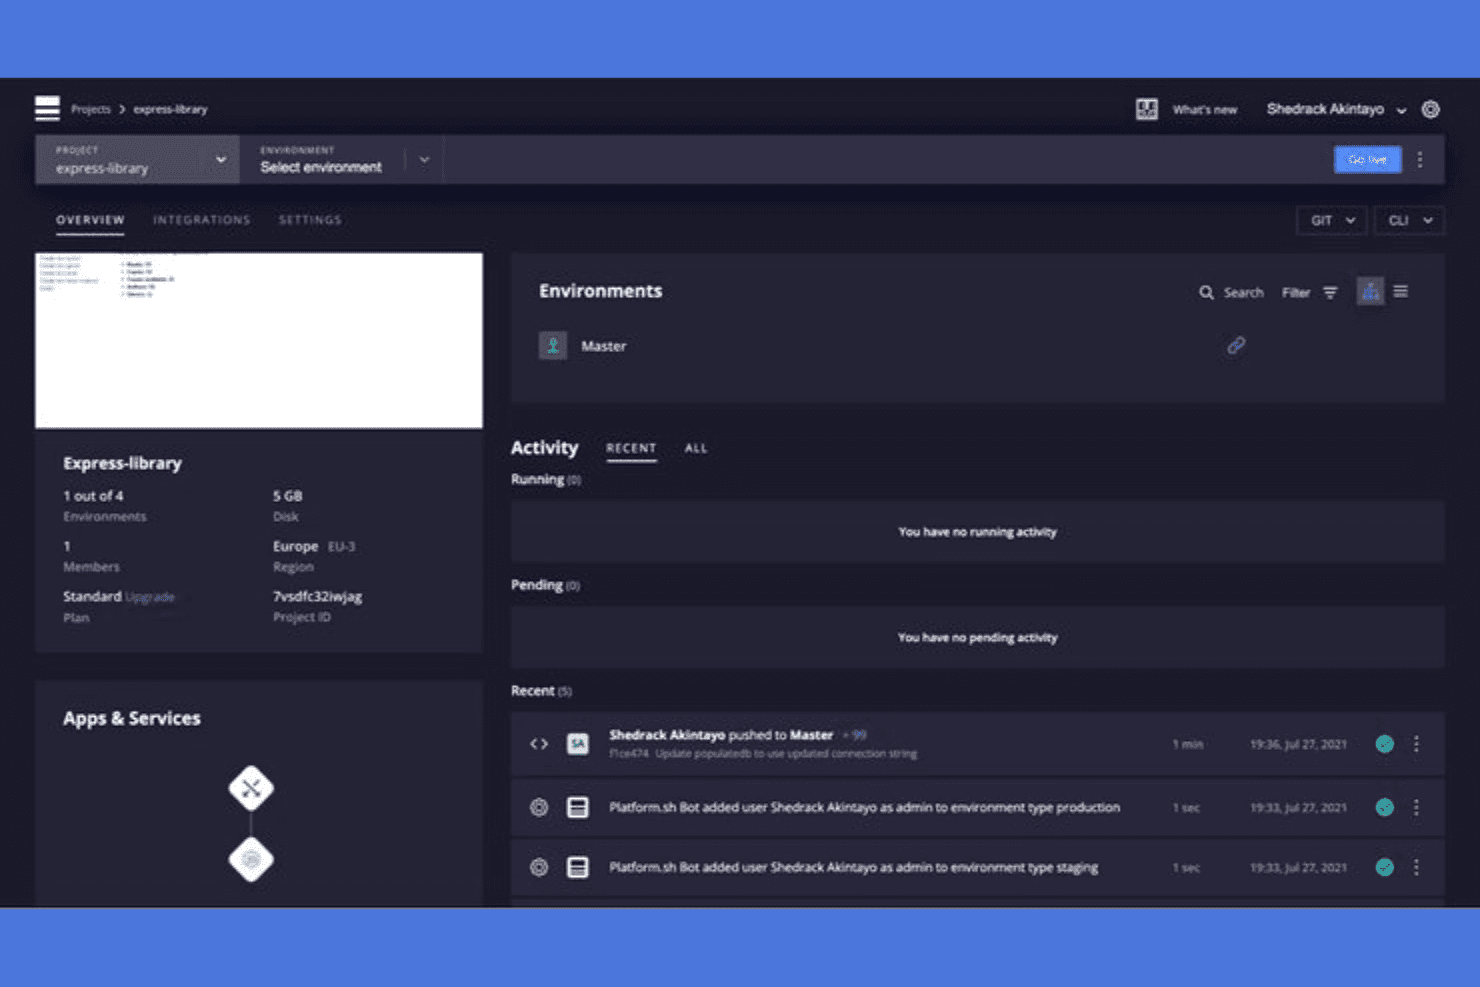
Platform.sh giver brugerne et samlet overblik over miljøer og aktivitetslogge. Upsun er en PaaS-platform, der håndterer infrastruktur, containeropbygning og implementeringer gennem Git-drevne arbejdsgange, hvilket gør den til en praktisk mulighed for DevOps-teams og ledere med ansvar for IT-infrastruktur, som vil køre applikationer i flere cloudmiljøer uden selv at administrere Kubernetes-klynger.
Hvem er Platform.sh bedst egnet til?
Platform.sh (nu Upsun) er et stærkt valg for DevOps-teams og ledere med ansvar for IT-infrastruktur, som ønsker Git-drevne implementeringer og grenbaserede forhåndsvisningsmiljøer uden at administrere deres egen infrastruktur.
Hvorfor jeg valgte Platform.sh
Jeg har inkluderet Platform.sh (nu Upsun) blandt mine bedste valg, fordi kloning af grenbaserede miljøer reelt er en af de mest praktiske funktioner, jeg har set for teams, der kører parallelle arbejdsbelastninger. Når du sender en ny Git-gren, opretter Upsun straks et komplet forhåndsvisningsmiljø med en kopi af den overordnede branches databaser, tjenester og routingkonfiguration. Det betyder, at jeg kan teste en databasemigrering eller en ændring af en tjenestekonfiguration mod en produktionslignende klon uden at berøre produktionsmiljøet.
Vigtige funktioner i Platform.sh
- Automatisk skalering baseret på CPU og hukommelse: Indstil tærskelbaserede regler for automatisk skalering af applikationer, baggrundsarbejdere og læsereplikaer til databaser med konfigurerbare instansgrænser og nedkølingsperioder for hvert miljø.
- Implementering i flere cloudmiljøer: Implementer på tværs af AWS, Azure, Google Cloud, IBM og OVHcloud gennem én samlet værktøjskæde uden at omkonfigurere din teknologistak for hver udbyder.
- Rollebaseret adgangskontrol: Tildel brugerdefinerede tilladelser for hvert projekt og hver miljøtype pr. bruger med valgfri håndhævelse af MFA og SSO gennem udbydere som Okta og Microsoft Entra ID.
- Logvideresendelse i realtid: Stream applikations- og infrastrukturlogge i realtid til din foretrukne eksterne destination for centraliseret overvågning og håndtering af hændelser.
Integrationer med Platform.sh
Platform.sh tilbyder indbyggede integrationer med GitHub, GitLab og Bitbucket til arbejdsgange med grene samt pull- eller mergeanmodninger. Platformen tilbyder også aktivitetsscriptværktøjer til Slack og Jira samt en REST API, PHP SDK og Node.js SDK til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Grenkloner opretter produktionslignende testmiljøer
- Administreret hosting reducerer teams' behov for klyngevedligeholdelse
- Anmeldere roser automatiserede implementeringer og hurtige forhåndsvisninger
Cons:
- YAML-konfiguration tager tid at forstå
- Ingen dokumenteret omlægning eller gendannelse på nodeniveau
Learn more about Platform.sh: Bedst til en oplevelse uden drift
- Gratis abonnement tilgængeligt
- Priser oplyses efter forespørgsel
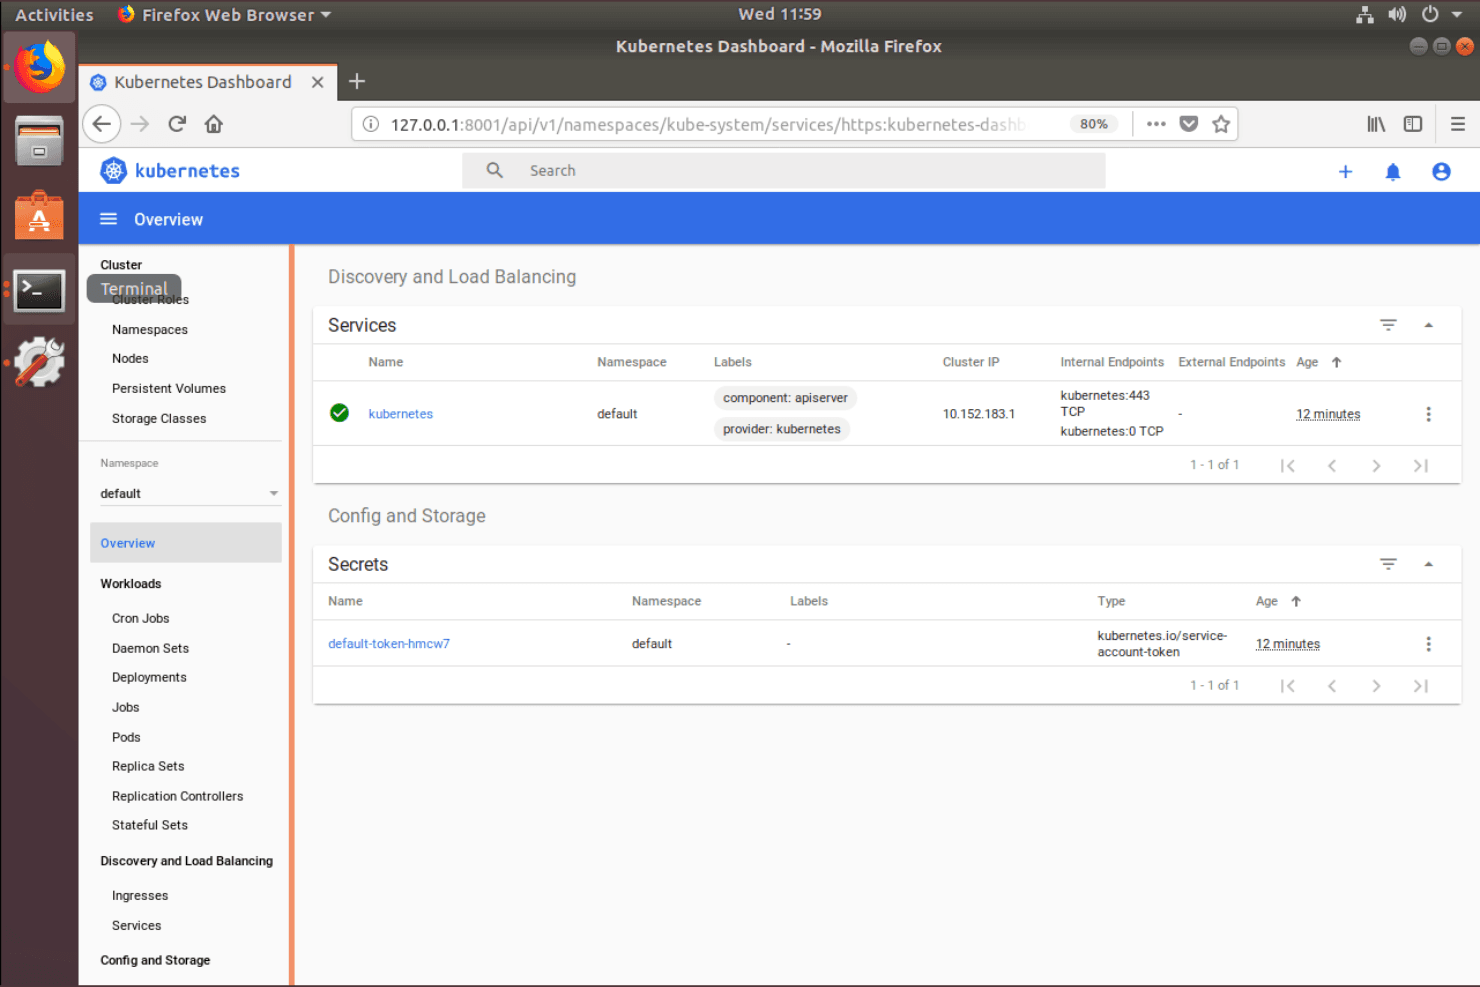
MicroK8s har et webbaseret kontrolpanel til overvågning af tjenester og hemmeligheder. MicroK8s er Canonicals letvægtsdistribution af Kubernetes, som pakker hele den oprindelige Kubernetes-stak ind i en enkelt snap-pakke og dermed er et praktisk valg for teams, der driver edge-installationer, udviklerarbejdsstationer eller mindre produktionsklynger uden et dedikeret driftsteam.
Hvem egner MicroK8s sig bedst til?
MicroK8s egner sig godt til teams, der driver edge-installationer, udviklerarbejdsstationer eller mindre klynger, hvor det er en prioritet at minimere den operationelle byrde.
Hvorfor jeg valgte MicroK8s
Jeg valgte MicroK8s som en af de bedste, fordi den i praksis lever op til betegnelsen uden drift: Når tre noder forbindes, aktiveres høj tilgængelighed automatisk via Dqlite, uden at der kræves yderligere konfiguration. Sikkerhedsopdateringer installeres som standard uden manuel overvågning og rulles automatisk tilbage ved fejl, så klyngerne forbliver opdaterede uden manuel indgriben. Jeg kan også godt lide, at aktivering af tjenester som Prometheus, Istio eller Linkerd kun kræver én kommando, hvilket holder den operationelle byrde lav, selv når stakken vokser.
Vigtige funktioner i MicroK8s
- Streng begrænsning: Sandkasseisolering af MicroK8s og dets arbejdsbelastninger begrænser adgangen til filer, systemressourcer og hardware for at reducere angrebsfladen.
- Understøttelse af flere arkitekturer: Kører på x86, ARM64, s390x og POWER9 og dækker alt fra cloudservere til Raspberry Pi-hardware.
- Cluster API (CAPI)-integration: Gør det muligt at definere og administrere klyngens livscyklus deklarativt ved hjælp af YAML-manifester med understøttelse af udbydere til AWS, Azure, GCP og OpenStack.
- Installation offline og i isolerede netværk: Understøtter implementering af klynger uden internetadgang via proxy, privat containerregisterspejl eller indlæsning af containerafbildninger fra en ekstern kilde.
Integrationer i MicroK8s
MicroK8s omfatter indbyggede tilføjelser og integrationer til Cluster API (CAPI), Prometheus, Istio, Linkerd, Jaeger, Knative og NVIDIA GPU Operator. Fællesskabstilføjelser omfatter Argo CD og KEDA, men de vedligeholdes af tredjeparter.
Pros and Cons
Pros:
- Klynger med tre noder aktiverer automatisk høj tilgængelighed
- Anmeldere fremhæver hurtig opsætning og implementering
- Lavt hukommelsesforbrug egner sig til edge-klynger
Cons:
- Komplekse opsætninger afslører mangler i dokumentationen
- Snap-pakning gør det vanskeligere at flytte klynger
Learn more about MicroK8s: Bedst til administration af flere cloudmiljøer
- Ikke tilgængelig
- Pris oplyses på forespørgsel
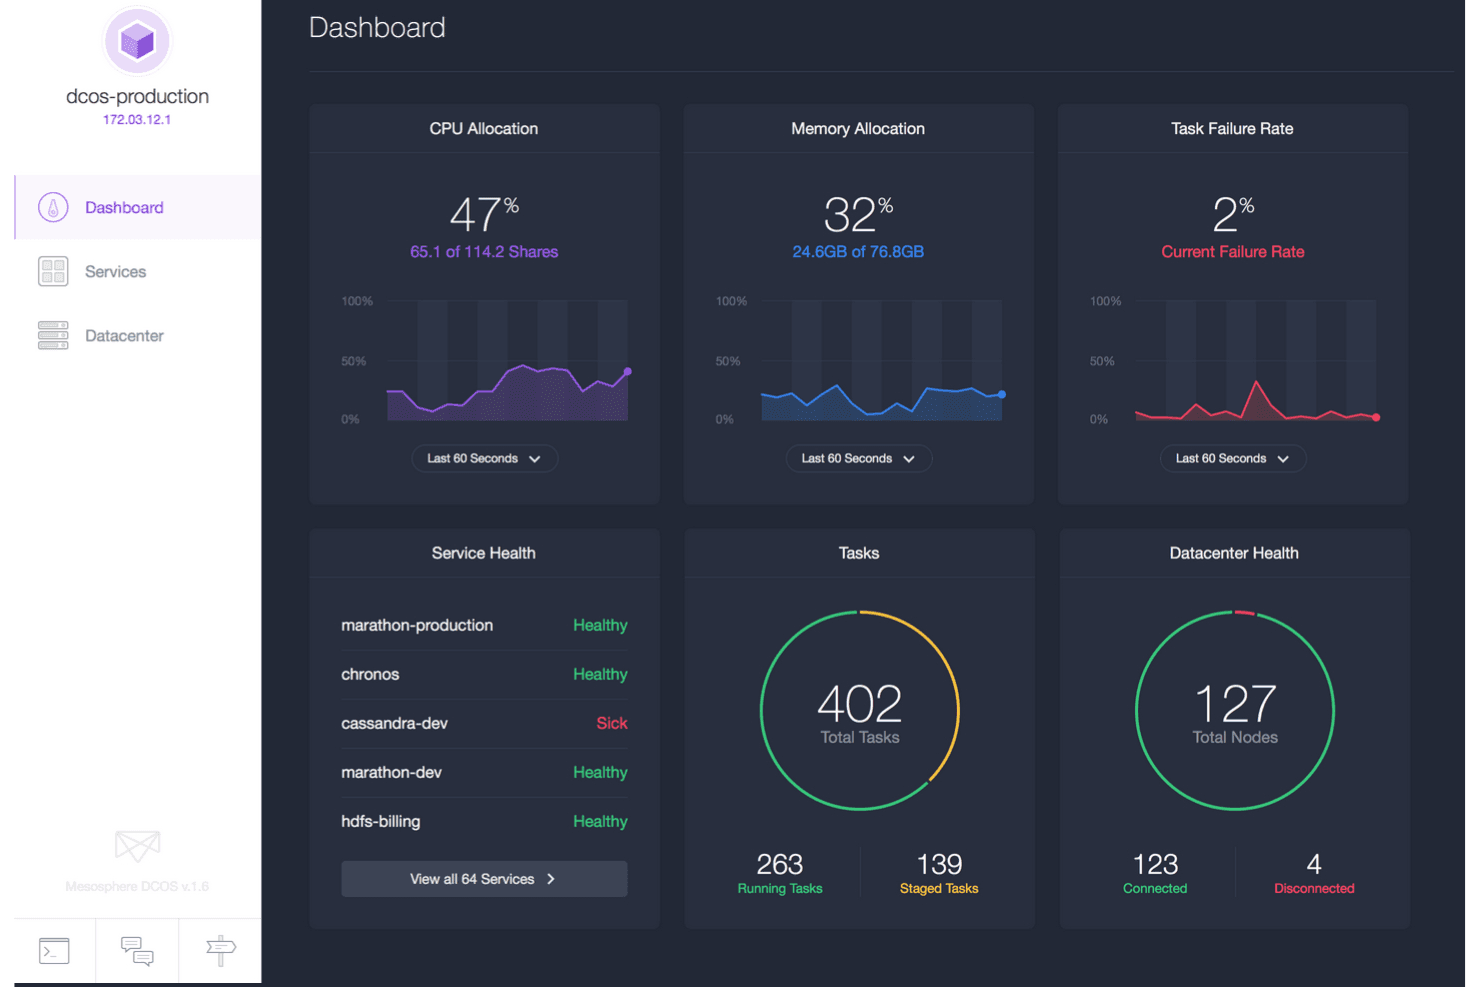
DC/OS samler klyngens tilstand, opgaver og ressourcemålinger i ét kontrolpanel. DC/OS er et operativsystem med åben kildekode, bygget på Apache Mesos, som gør det muligt for infrastruktureteams at implementere og administrere containeriserede arbejdsbelastninger, ældre applikationer og distribuerede tjenester på tværs af cloudbaserede og lokale miljøer fra én enkelt grænseflade.
Hvem er DC/OS bedst egnet til?
DC/OS er velegnet til infrastruktureteams, der administrerer blandede arbejdsbelastninger—containere, ældre applikationer og datatjenester—på tværs af flere cloudbaserede og lokale miljøer fra ét enkelt kontrolplan.
Hvorfor valgte jeg DC/OS?
Jeg valgte DC/OS, fordi det er en af de få orkestreringsplatforme, der fra bunden er bygget til at administrere arbejdsbelastninger på tværs af cloudbaserede og lokale miljøer fra ét enkelt kontrolplan. Det kører containere, ældre applikationer og distribuerede datatjenester som Kafka og Spark side om side, hvilket er vigtigt, når din infrastruktur ikke udelukkende er baseret på én cloud. Jeg sætter også pris på, at det automatiserer registrering af noder og planlægning af opgaver uden at kræve, at du administrerer disse gendannelsestrin manuelt.
Vigtige funktioner i DC/OS
- Tjenestekatalog: Et indbygget katalog giver dig mulighed for at installere distribuerede datatjenester, databaser, CI/CD-værktøjer og overvågningstjenester direkte via den grafiske brugergrænseflade eller CLI.
- Implementeringsstrategier uden nedetid: DC/OS understøtter løbende, blå-grønne og kanarieimplementeringsmønstre for at holde tjenester tilgængelige under opdateringer.
- Planlægning af flere arbejdsbelastningstyper: DC/OS kører containeriserede applikationer, ældre applikationer og distribuerede datatjenester som Kafka og Spark side om side på delt infrastruktur.
- Samlet overvågning og logning: Operatører kan følge målinger på værts-, tjeneste- og containerniveau og få adgang til opgavelogge uden først at skulle finde den specifikke vært eller container.
Integrationer med DC/OS
DC/OS har markedspladsintegrationer til Confluent Platform og Apache Kafka, NGINX, NGINX Plus, Chef, Alluxio, Spark og Citrix NetScaler. Det leverer også HTTP-API'er til brugerdefinerede integrationer samt indsamling af driftsmålinger og logge.
Pros and Cons
Pros:
- Administrerer cloudbaserede og lokale klynger samlet
- Planlægger containere, ældre applikationer og datatjenester
- Omplanlægger arbejdsbelastninger efter nodefejl
Cons:
- Opgraderinger kan kræve mere planlægning
- Et mindre fællesskab giver færre ressourcer til fejlfinding
Learn more about D2iQ / Mesosphere DC/OS: 10Bedst til serverløse funktioner
OpenFaaS
- Gratis abonnement + 14 dages gratis prøveperiode + gratis demo tilgængelig
- Fra $1,500/måned
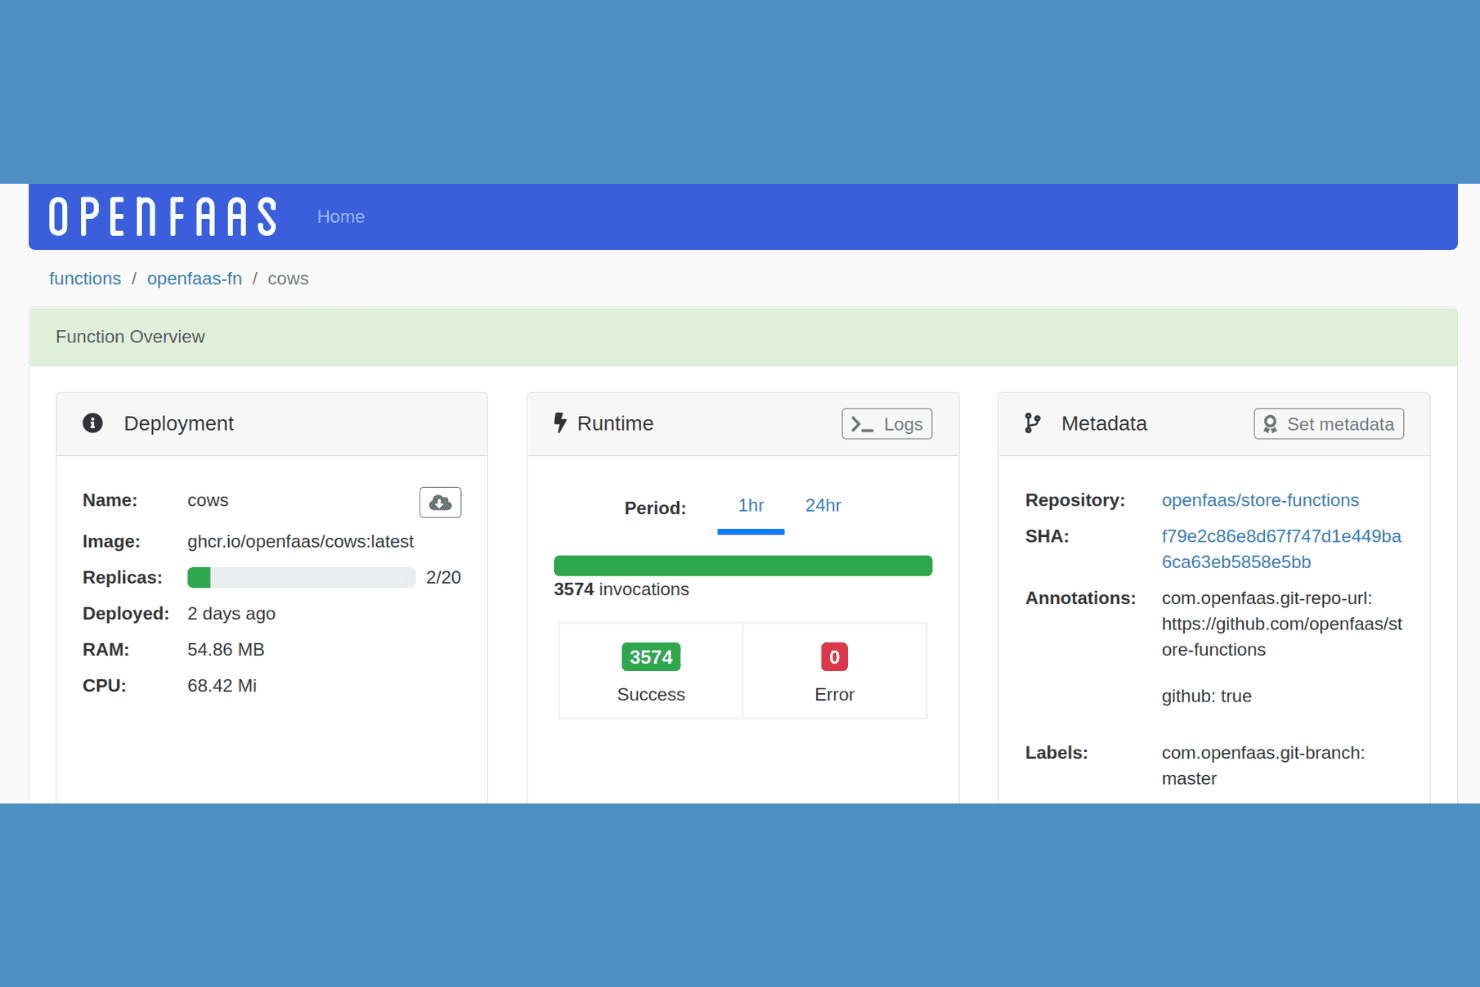
OpenFaaS lader brugere overvåge funktionskald, replikaer og kørselsstatistik. OpenFaaS er en platform til serverløse funktioner, der lader teams implementere hændelsesdrevne arbejdsbelastninger på Kubernetes ved hjælp af OCI-pakkede funktioner med understøttelse af autoskalering baseret på flere målinger, GitOps-arbejdsgange og en række hændelsesudløsere.
Hvem er OpenFaaS bedst egnet til?
OpenFaaS er velegnet til udviklingsteams, der allerede kører Kubernetes, og som ønsker at tilføje funktioner til hændelsesdrevet serverløs databehandling oven på deres eksisterende infrastruktur.
Hvorfor valgte jeg OpenFaaS?
Jeg valgte OpenFaaS som en af de bedste løsninger, fordi den håndterer serverløse funktioner på Kubernetes på en måde, som få andre værktøjer kan matche. Jeg sætter pris på, at den understøtter autoskalering baseret på flere målinger, så du kan skalere funktioner efter RPS, CPU, RAM eller brugerdefinerede Prometheus-målinger samt skalere ned til nul, når de er inaktive. Jeg kan også godt lide, at funktionerne pakkes som flytbare OCI-afbildninger, så jeg kan implementere den samme funktion på Kubernetes-klynger i skyen eller lokalt uden at skulle ændre noget.
Vigtige funktioner i OpenFaaS
- Understøttelse af hændelsesudløsere: Funktioner kan udløses af Apache Kafka, RabbitMQ, Google Cloud Pub/Sub, PostgreSQL, AWS SNS og AWS SQS direkte.
- GitOps- og Helm-integration: OpenFaaS Standard fungerer sammen med Argo CD, Flux og Helm til deklarativ implementering af funktioner fra et konfigurationslager.
- Administration af funktions-CRD'er: Funktioner administreres som brugerdefinerede Kubernetes-ressourcer, så du kan definere og versionsstyre dem sammen med andre klyngeobjekter.
- Enterprise-SSO og RBAC: OpenFaaS for Enterprises omfatter enkeltlogon via OpenID Connect, rollebaseret adgangskontrol og revision via webhook.
OpenFaaS-integrationer
OpenFaaS tilbyder indbyggede integrationer med Apache Kafka, RabbitMQ, Google Cloud Pub/Sub, PostgreSQL, AWS SNS, AWS SQS og MQTT. Den understøtter GitHub Actions-, GitLab-, Argo CD- og Flux-arbejdsgange samt en REST API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Målebaseret skalering kan skalere funktioner ned til nul
- OCI-funktioner kan flyttes mellem Kubernetes-miljøer
- Understøttelse af CRD'er giver deklarativ administration af funktioner
Cons:
- Kræver Kubernetes i stedet for at erstatte det
- Selvhosting kræver stadig ekspertise inden for infrastruktur
Learn more about OpenFaaS:
Andre Kubernetes-alternativer
Her er nogle yderligere Kubernetes-alternativer, som ikke kom med på min korte liste, men som stadig er værd at undersøge:
- 11OpenNebulaBedst til hybride multicloud-miljøer
- 12HeliosBedst til skræddersyede virksomhedsløsninger
- 13HashiCorp NomadBedst til enkel orkestrering af arbejdsbelastninger
Sådan evaluerer jeg Kubernetes-alternativer
Jeg evaluerer hvert værktøj på tværs af to lag: de grundlæggende funktioner – containerplanlægning, selvreparation og deklarativ konfiguration – samt de egenskaber, der gør ét værktøj bedre egnet end et andet til dit team.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, bedømmer jeg hvert værktøj på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65 % for at komme i betragtning til listen.
- Containerorkestrering og -planlægning: Jeg evaluerer, hvordan hvert værktøj håndterer placering af arbejdsbelastninger på tværs af værter – herunder om det understøtter affinitetsregler, ressourcebevidst planlægning eller enklere tilstande med én vært til mindre implementeringer.
- Skalering og belastningsfordeling: Jeg undersøger, om platformen automatisk skalerer baseret på faktiske målinger som CPU-forbrug eller antal forespørgsler, og hvordan den fordeler trafik – fra simpel rundkørselsfordeling til routing, der er bevidst om lag 7.
- Serviceopdagelse og netværk: Hvert værktøj bør gøre det muligt for containere at finde og kommunikere med hinanden uden manuel sporing af IP-adresser – jeg ser på indbygget DNS, overlay-netværk og parathed til servicenet.
- Høj tilgængelighed og selvreparation: Jeg undersøger, hvordan et værktøj reagerer, når noget går galt, f.eks. om det automatisk planlægger nedbrudte containere på ny på sunde noder eller blot genstarter dem på samme sted.
- Deklarativ konfiguration og automatisering: Værktøjer som Nomad bruger HCL-filer, mens Docker Swarm er afhængig af Compose-YAML – jeg evaluerer, om implementeringer kan versionsstyres, skabelonbaseres og genskabes konsekvent.
- Implementering i flere miljøer: Jeg vurderer, hvor hvert værktøj faktisk kan køre, fra én enkelt cloududbyder til hybride opsætninger, der spænder over lokale datacentre, offentlige cloudmiljøer og kantplaceringer.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, ser jeg på, hvad der adskiller de enkelte platforme.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Et administreret kontrolplan spiller en stor rolle her – værktøjer som AWS Fargate og Google Cloud Run fjerner al vedligeholdelse af klynger, så dit team kan fokusere på at implementere applikationer i stedet for at patche noder. Jeg evaluerer også udvikleroplevelsen, specifikt hvor hurtigt man kan gå fra et containerimage til en kørende tjeneste uden at skrive lange konfigurationsfiler. Til kant- eller IoT-anvendelser er et lavt ressourceforbrug en vigtig differentiator; platforme som K3s kan køre på hardware, hvor fuld Kubernetes ganske enkelt ikke kan.
Ud over funktionerne
De samlede ejeromkostninger fortjener stor opmærksomhed – nogle platforme opkræver betaling pr. container eller pr. vCPU-sekund, og det løber hurtigt op, når du kører hundredvis af tjenester. Jeg evaluerer også kompatibiliteten med økosystemet, især om et værktøj kan integreres med dine eksisterende CI/CD-pipelines og IaC-værktøjer som Terraform eller Pulumi. Skala og egnethed til arbejdsbelastningen er en anden vigtig faktor; et værktøj, der er perfekt til tilstandsløse webapps, kan have problemer med tilstandsfulde databaser eller batchbehandlingsjob, så jeg undersøger, hvilke typer arbejdsbelastninger hver platform håndterer godt, før jeg anbefaler den.
Hvorfor lede efter et Kubernetes-alternativ?
Selvom Kubernetes er et godt valg inden for containerorkestreringssoftware, er der flere grunde til, at nogle brugere søger efter alternative løsninger. Du leder måske efter et Kubernetes-alternativ, fordi…
- Det har en stejl indlæringskurve
- Du har brug for enklere udrulningsprocesser
- Det kræver for mange ressourcer
- Du leder efter bedre omkostningseffektivitet
- Du ønsker enklere administration af flere cloudmiljøer
- Det passer ikke til projekter i mindre skala
Hvis noget af dette lyder bekendt, er du kommet til det rette sted. Min liste indeholder flere muligheder for containerorkestreringssoftware, som er bedre egnet til teams, der står over for disse udfordringer med Kubernetes og leder efter alternative løsninger.
Vigtige funktioner i Kubernetes
Her er nogle af de vigtigste funktioner i Kubernetes, som kan hjælpe dig med at sammenligne, hvad alternative løsninger tilbyder:
- Tjenesteopdagelse og belastningsfordeling: Fordeler automatisk netværkstrafikken for at sikre stabile udrulninger
- Lagringsorkestrering: Tilslutter og administrerer lagringssystemer efter eget valg til applikationer
- Automatiserede udrulninger og tilbagerulninger: Opdaterer automatisk applikationer, samtidig med at systemets stabilitet opretholdes
- Selvhelbredelse: Genstarter fejlramte containere og erstatter dem for at minimere nedetid
- Håndtering af hemmeligheder: Gemmer og administrerer følsomme oplysninger sikkert
- Horisontal skalering: Justerer ressourcer dynamisk for at imødekomme skiftende behov
- Ressourceudnyttelse: Optimerer brugen af tilgængelige ressourcer for at opnå bedre effektivitet
- Containerorkestrering: Administrerer udrulning og skalering af containeriserede applikationer
- Udvidelsesmuligheder: Understøtter forskellige plugins og udvidelser for forbedret funktionalitet
- Modstandsdygtige distribuerede systemer: Sikrer applikationernes modstandsdygtighed gennem effektiv ressourcestyring