

Aikido Security mod Snyk: Sammenligning & ekspertanmeldelser for 2026

We review tools independently, and commissions help fund our testing. See our transparency policy, our methodology, or suggest a tool.
Det er ikke nok blot at sammenligne funktionslister, når du skal vælge mellem Aikido Security og Snyk. Du skal også vide, hvordan hver platform håndterer de daglige realiteter inden for applikationssikkerhed. Aikido Security sikrer hele SDLC'en fra ende til anden i en komplet platform til kode, cloud og runtime med aggressiv støjreduktion og gennemsigtig prismodel med faste priser. Snyk er et udviklerorienteret sikkerhedsværktøj med dybe integrationer til IDE'er, Git og CI/CD, og det står stærkest inden for softwarekompositionsanalyse af open source-afhængigheder.
Jeg har undersøgt deres funktioner, prisstrukturer og anvendelsesområder for at hjælpe dig med at træffe et velovervejet valg. Uanset om du er en startup i hastig vækst, der drukner i falske positiver, eller et virksomhedsteam, der har brug for fuld compliance-dækning, får du et klart overblik over, hvor hvert værktøj udmærker sig, hvilke skjulte omkostninger du skal være opmærksom på, og hvilken platform der passer til dit teams arbejdsgang.
Aikido Security


4.7/5
- Free plan available
- From $350/month
Snyk

4.6/5
- Free plan + free demo available
- From $25/contributing developer/month
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

| Aikido Security | Snyk | |
|---|---|---|
| Free Trial | Free plan available | Free plan + free demo available |
| Pricing | From $350/month | From $25/contributing developer/month |
Skjulte omkostninger ved Aikido Security og Snyk
Aikido har et trindelt prissystem, der starter med en gratis udviklerplan og fortsætter gennem basis-, pro- og avancerede niveauer, før det når til tilpassede virksomhedspriser. Betalte planer har faste priser, hvor hvert trin inkluderer fastsatte mængder for kodearkiver, containerafbildninger, cloud-konti og anden brug i stedet for at opkræve betaling for tilkøb pr. enhed, så teams ved på forhånd, hvad de betaler. Når det er sagt, er det lettere at forudsige Aikidos priser, hvis du planlægger at skalere op.
Snyks prisstruktur er betydeligt mere kompleks og spænder fra et gratisniveau helt op til virksomhedsomkostninger på mellem tusinder og titusinder, afhængigt af hvordan du konfigurerer det. Når dit team vokser til mere end 100 udviklere, begynder de skjulte gebyrer at vise sig, fordi hver ny udvikler, hvert produktmodul og højere testbegrænsninger bidrager til din endelige pris.
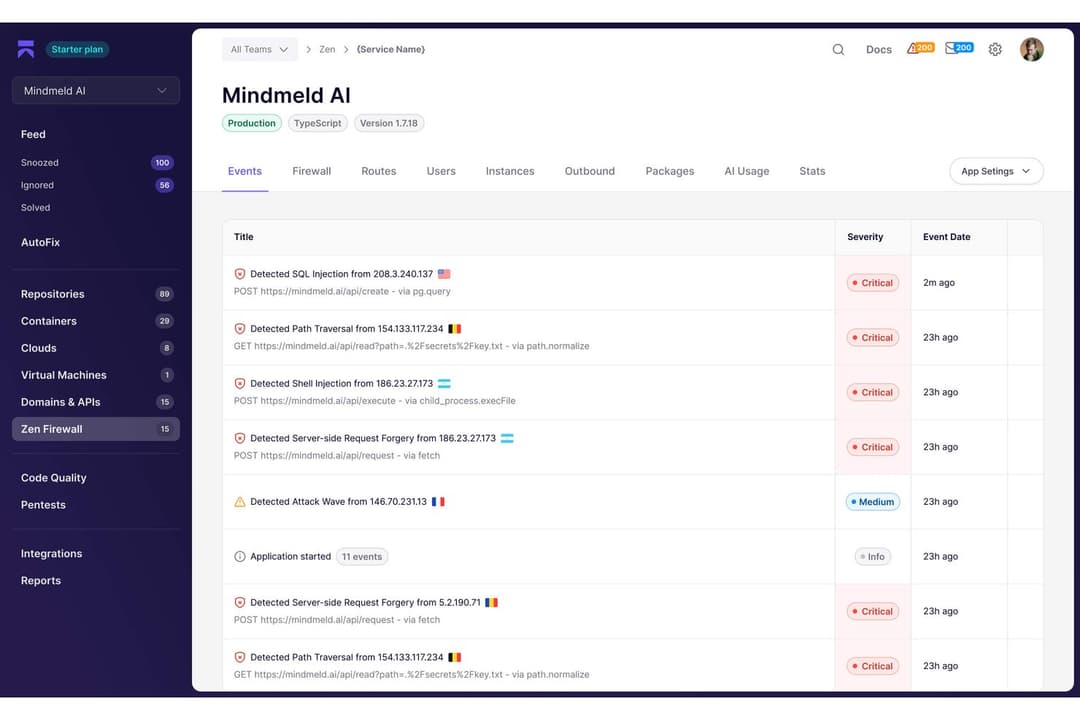
Aikido reducerer støjen, som mange værktøjer drukner dig i. Dets nåbarhedsanalyse sporer, om en sårbarhed rent faktisk kan udnyttes i dit miljø, og nedprioriterer eller filtrerer derefter dem fra, der ikke kan, så du triagerer reelle problemer i stedet for at skulle gennemgå en mur af alarmer.. Platformen anvender sine egne algoritmer til at eliminere falske positiver og sænke prioriteten for sårbarheder, der ikke kan udnyttes i dit specifikke miljø. Du får bred dækning i én enkelt platform, herunder SAST, DAST, SCA, scanning efter hemmeligheder, containersikkerhed, styring af cloud-sikkerhedsniveau og infrastruktur-som-kode. AI-drevne funktioner som AutoTriage og penetrationstest hjælper med at automatisere prioritering, afhjælpning og validering af sårbarheder, så teams bruger mindre tid på at triagere alarmer og mere tid på at håndtere reelle risici. Det samlede kontrolpanel samler resultaterne fra alle scanninger, hvilket gør det lettere for sikkerhedsprofessionelle at gennemgå og prioritere det, der virkelig er vigtigt, i stedet for at blive overvældet af for mange alarmer.
Snyk er stærk inden for udviklerorienteret sikkerhed, fordi det har omfattende forbindelser til IDE’er, Git-arbejdsgange og CI/CD-pipelines, så udviklere kan finde sårbarheder i realtid, mens de skriver kode. Platformens stærkeste funktion er dens SCA, der understøttes af en stor sårbarhedsdatabase. Du kan vælge mellem Snyk Code, Snyk Open Source, Snyk Container og Snyk IaC, men denne alsidighed betyder, at du skal administrere mere end ét værktøj og muligvis skal betale mere.
| Aikido Security | Snyk | |
|---|---|---|
| API | Yes | Yes |
| Dashboard | Yes | No |
| Data Export | Yes | Yes |
| Data Import | Yes | Yes |
| External Integrations | Yes | Yes |
| Multi-User | Yes | Yes |
| Notifications | Yes | Yes |
| Værktøj | Aikido Security | Snyk |
| GitHub | ✅ | ✅ |
| GitLab | ✅ | ✅ |
| Bitbucket | ✅ | ✅ |
| Azure DevOps | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Slack | ✅ | ✅ |
| AWS | ✅ | ✅ |
| Google Cloud Platform | ✅ | ✅ |
| Microsoft Azure | ✅ | ✅ |
| Docker | ✅ | ✅ |
| Kubernetes | ✅ | ✅ |
| Jenkins | ✅ | ✅ |
| CircleCI | ✅ | ✅ |
| VS Code | ✅ | ✅ |
| IntelliJ IDEA | ✅ | ✅ |
Begge platforme har stærke økosystemer, der gør det nemt at forbinde den cloud-infrastruktur og de DevOps-værktøjer, som dit team sandsynligvis allerede bruger. Aikido dækker de største Git-platforme, cloud-udbydere som AWS, GCP og Azure, CI/CD-værktøjer samt systemer til sagsstyring og chat som Jira og Slack med over 100 integrationer i kataloget. Snyk tilbyder et tilsvarende omfattende integrationsbibliotek med mere end 100 forbindelser, herunder muligheder til CI/CD-pipelinen, bred IDE-understøttelse af flere editorer samt særlige forbindelser til håndtering af SBOM'er, containerregistre og compliance-værktøjer.
| Faktor | Aikido Security | Snyk |
| Certificeringer af overholdelse | Aikido er SOC 2 Type II-certificeret og i overensstemmelse med ISO 27001:2022 og leverer automatisk generering af dokumentation for SOC 2, ISO 27001, PCI DSS, HIPAA, DORA og CIS Controls v8. | Snyks infrastruktur er certificeret med ISO 27001, ISO 27017 og SOC 2 Type II og hjælper kunder med at opnå overholdelse af standarderne SOC 2, ISO 27001, PCI DSS 4.0, CRA og OWASP Top 10. |
Begge platforme prioriterer sikkerhed og overholdelse og har certificeringer, der opfylder behovene i regulerede brancher.
| Faktor | Aikido Security | Snyk |
| Brugergrænseflade | Aikido har et rent og udviklervenligt kontrolpanel med intuitiv navigation, der prioriterer sårbarheder i en central oversigt uden at overvælde brugerne. | Snyk tilbyder en funktionel grænseflade, men indlæringskurven er stejlere, og navigationen er mere kompleks, især ved administration af flere produktmoduler på tværs af store organisationer. |
| Opsætningstid | Leverer en bemærkelsesværdigt hurtig introduktion, som for det meste tager under 10 minutter, via en enkel OAuth-forbindelse til Git-repositorier, hvor de første scanningsresultater vises inden for få minutter, uden komplekse agenter, der skal installeres. | Opsætningen er generelt enkel for almindelige værktøjer, men du kan støde på integrationsudfordringer med mindre udbredte platforme og kan have brug for mere konfigurationstid ved implementeringer i virksomheder. |
| Introduktion og indlæringskurve | Tilbyder en enkel opsætning med minimale krav til konfiguration, så udviklere straks kan begynde at finde problemer uden omfattende oplæring eller gennemgang af dokumentation. | Tilbyder omfattende dokumentation og platformen Snyk Learn med korte lektioner i sikkerhedstræning, men indlæringskurven kan være stejlere for teams, der ikke kender DevSecOps-praksisser eller administration af flere sikkerhedsprodukter. |
| Administration | Gør administrationen enkel med ligetil teamadministration, tilladelseskontroller og integrationsindstillinger, der forbliver enkle, selv når organisationer vokser. | Tilbyder robuste kontroller, men kompleksiteten øges i større virksomheder ved administration af flere organisationer, projekter og detaljerede politikindstillinger. |
| Kundesupport | Har en imponerende supportkvalitet med et konsekvent hurtigt og kompetent team samt direkte adgang til stifterne, så problemer kan løses hurtigt. | Har generelt pålidelig hjælp, men brugere af gratisniveauet kan opleve længere svartider, og virksomhedskunder oplever nogle gange forsinkelser sammenlignet med Aikidos personlige tilgang. |
Aikido prioriterer hastighed og klarhed. Forbind dine repositorier, få resultater på få minutter, og arbejd fra ét kontrolpanel, der dækker kode, sky og kørselstid, uden at skulle skifte mellem separate produktmoduler. Snyks fordel er dets økosystem. Teams, der allerede bruger Snyks IDE-udvidelser og CI/CD-arbejdsgange, får feedback i realtid, mens de koder, og Snyk Learn giver udviklere struktureret sikkerhedstræning, som Aikido ikke tilbyder. Men dette økosystem har også ulemper. Snyk fordeler sin dækning på separate produkter, som hver har deres egen opsætning og indlæringskurve, og fuld dækning kræver investering i yderligere moduler. Aikido samler en bredere dækning i én grænseflade fra starten, hvilket betyder mindre konfigurationsarbejde og mindre tid brugt på at lære flere værktøjer.
Aikido Security
- High-quality developer experience and workflow integration.
- Dramatically reduces remediation time compared to manual fixes with its AutoFix feature.
- Enterprise-grade SAST and SCA.
- No built-in developer security training program.
- Limited support for retaining historic container image scan records
- Teams needing custom detection logic built from scratch will need different tooling.
Snyk
- Continuous monitoring with actionable remediation guidance
- Strong coverage across the modern application stack
- Developer-first security that fits into existing workflows
- Users mention slow scans, bugs, and gaps in integrations or support responsiveness.
- Teams often need planning and tuning before the platform runs smoothly.
- Some users report frequent false positives that make vulnerability triage more time-consuming.
Aikido Security
- Enterprise Development TeamsEnterprise customers get custom onboarding and direct access to the Aikido team regardless of contract size. One customer onboarded 150+ developers in 45 minutes, and the flat-rate enterprise pricing means no surprise costs as headcount grows.
- HealthTech and MedTech CompaniesHealthcare teams rely on Aikido to monitor security from code commits through cloud deployments, with automated compliance evidence for HIPAA, SOC 2, and ISO 27001.
- Cloud-Native Startups and Scale-UpsStartups with two team members get Aikido for free, then scale with affordable per-month pricing, so you can avoid that budget-crushing security hire during your critical growth phase.
- B2B SaaS ProvidersSaaS providers who connect Aikido to their GitHub repos get auto-generated SBOMs and compliance evidence reports, which cuts the manual work involved in answering vendor security questionnaires.
- DevOps and Platform Engineer TeamsDevOps teams integrating Aikido with Jenkins or GitHub Actions catch more critical vulnerabilities pre-production, slashing emergency patching and stopping security issues from derailing their release timelines.
- Small Dev TeamsJunior developers can fix their own security bugs thanks to Aikido’s clear step-by-step guides and ready-to-use patch snippets—even without any security background.
Snyk
- Teams using AI-generated code and modern workflowsSnyk helps secure AI-generated code and modern development practices by scanning code early and continuously.
- Companies managing software supply-chain riskSnyk provides visibility across code, dependencies, containers, and infrastructure with risk-based prioritization.
- Organizations adopting shift-left securitySnyk helps developers fix vulnerabilities early in the SDLC, improving collaboration between security and engineering teams.
- Cloud-native teams using containers and IaCSnyk secures Docker, Kubernetes, and infrastructure-as-code to help teams prevent misconfigurations before deployment.
- Teams heavily using open-source softwareSnyk continuously scans third-party dependencies and alerts teams to newly discovered vulnerabilities with fix suggestions.
- Fast-moving DevOps and platform teamsSnyk integrates with CI/CD pipelines, repositories, and IDEs so teams can catch issues during development instead of after release.
Hvem bør bruge Aikido Security, og hvem bør bruge Snyk?
Aikido Security er en moden platform, der egner sig til organisationer af alle størrelser, fra startups i den tidlige fase og virksomheder i vækst til store virksomhedsteams, særligt SaaS-virksomheder med udviklere, der har brug for omfattende applikationssikkerhed uden dedikeret sikkerhedspersonale. Hvis I er overvældet af falske positiver fra flere sikkerhedsleverandører, drukner i et uoverskueligt antal værktøjer eller blot ønsker at komme i gang med AppSec på under 10 minutter uden kompliceret konfiguration, eliminerer Aikidos komplette platform med faste priser kompleksiteten og de økonomiske hovedpiner. Derudover er Aikidos supportteam tilgængeligt uanset kontraktens størrelse. Teams, der værdsætter hurtig implementering, tydelige priser og ét dashboard til at administrere alt fra skysikkerhed til SAST, vil især få glæde af platformen.
Snyk er et bedre valg for mellemstore til store virksomheder, hvor håndtering af open source-afhængigheder har højeste prioritet, og udviklerne ønsker sikkerhedsfeedback i realtid direkte i deres IDE, mens de skriver kode. Virksomheder med strenge compliance-krav, der omfatter obligatorisk sikkerhedstræning for udviklere, får gavn af Snyk Learn, som tilbyder strukturerede læringsforløb tilpasset OWASP Top 10 og NIST NICE og giver sikkerhedsledere mulighed for at tildele kurser og hente gennemførelsesrapporter som revisionsdokumentation. Uanset om jeres team har brug for dybe IDE-integrationer på tværs af flere editorer, specialiseret SCA-dækning af open source-afhængigheder, omfattende sikkerhedstræning for udviklere gennem Snyk Learn, eller I allerede administrerer politikindstillinger og testpipelines omkring Snyks modulære struktur, giver Snyks etablerede økosystem og modulære tilgang til træningsressourcer virksomheden en fordel for teams, hvor disse behov kommer først.
| Aikido Security | Snyk | |
|---|---|---|
| AI-Powered Automation | Aikido Security Aikido leverages proprietary AI for AutoFix and AutoTriage features that automatically generate fix pull requests and downgrade false positives using reachability analysis across 100+ custom rules to reduce manual remediation. | Snyk Snyk provides AI-assisted code suggestions through Snyk Code and automated dependency upgrade PRs for open source, but its DeepCode AI autofix is limited to the IDE on the enterprise plan, and it lacks comprehensive AI auto-triage for false positives. |
| Customer Support | Aikido Security Aikido Security’s customers can contact the founding team directly, no matter how big or small their contract is, so everyone gets personalized help. | Snyk Snyk offers tiered support based on pricing plans. Free and lower-tier users get slower response times and less access to dedicated support resources than enterprise customers. |
| Noise Reduction | Aikido Security Aikido Security uses its own reachability analysis with more than 100 custom rules and AI-powered auto-triage to cut down on false positives and automatically downgrade vulnerabilities that don’t affect functions you’re actually using. | Snyk Snyk does standard vulnerability scanning, but its limited reachability analysis is only available for a few languages, which makes a lot of alert noise that needs to be sorted through by hand. |
| Platform Architecture | Aikido Security Aikido Security offers a single platform that combines SAST, DAST, SCA, secret scanning, container security, and CSPM into one interface and setup process. | Snyk Snyk is a collection of different products that each need their own settings, dashboards, and buying decisions for each scanning feature. |
| Setup Complexity | Aikido Security Aikido Security offers a 10-minute onboarding process that includes a simple OAuth connection to repositories, automatic initiation, and no need to install an agent for immediate security coverage. | Snyk Snyk needs more configuration across several products, CI/CD pipeline integrations, and policy setup, which is especially hard for teams that want to use all of its security scanning features. |
| Automated Remediation | Both tools can fix problems automatically, with as little human help as possible. For example, they can make pull requests that suggest changes to the code or upgrades to dependencies. These systems speed up the process of fixing things and cut down on the time coders spend looking for fixes by giving them real solutions that are ready to be used. |
|---|---|
| CI/CD Pipeline Integration | Aikido and Snyk both work well with developer routines because they are connected to GitHub, GitLab, Bitbucket, and CI/CD systems. This lets security checking happen automatically during pull requests and build processes. By adding security checks early in the software creation process, the platforms let developers find and fix problems before the code is used. |
| Governance & Compliance | Both systems are SOC 2 Type II and ISO 27001 approved and help businesses follow rules like PCI DSS, HIPAA, SOC 2, and ISO 27001 by using automatic controls and reports that are ready for audits. Both are good for businesses that need to follow the rules and have security stances that can be verified and long audit trails, because they both focus on compliance. |
| Multi-Layered Scanning | Both platforms give cover the core application security categories including SAST, SCA, container security, secrets discovery, and infrastructure-as-code security. Where they differ is in how far that coverage extends. Aikido includes full DAST, secrets detection across the codebase, CSPM, and malware detection as part of its standard platform. Snyk offers partial DAST and limits secrets detection to the IDE, so teams with broader requirements may need to supplement with additional tools. |
| Risk Prioritization | Aikido and Snyk both use smart priority systems that go beyond basic CVSS scores to help teams focus on the most dangerous vulnerabilities first, factoring in exploitability and environmental context. Aikido's reachability analysis covers all supported languages out of the box and auto-downgrades findings that don't reach functions your code actually calls. Snyk offers reachability analysis for a smaller set of languages, and some users report inconsistent policy thresholds across different product modules, which can make triage less predictable. |