

10 alternativ till Zscaler för 2026

Kort lista över Zscaler-alternativ


Ett starkt Zscaler-alternativ erbjuder säker, skalbar molnåtkomst, avancerat hotskydd och flexibla policykontroller som passar komplexa IT-miljöer. Om du söker efter konkurrenter till Zscaler överväger du sannolikt alternativ som kan matcha eller överträffa Zscalers molnsäkerhetsfunktioner – oavsett om det handlar om bättre integration, mer detaljerad hantering eller stöd för hybrida och äldre system. Den här listan hjälper dig att snabbt jämföra ledande leverantörer, förstå deras unika styrkor och identifiera vilken lösning som bäst passar din organisations säkerhetsprioriteringar och infrastrukturbehov.
Vad är Zscaler?
Zscaler är en plattform för cybersäkerhet och molnsäkerhet som tillhandahåller säker internet- och programåtkomst för användare, oavsett plats eller enhet. Plattformen bygger på en molnarkitektur och använder en nolltillitstrategi för att inspektera trafik, blockera hot och tillämpa datasäkerhetspolicyer i realtid. Zscaler används i stor utsträckning av organisationer för att skydda distansarbetande, hybrida och distribuerade arbetsstyrkor, samtidigt som den övergripande användarupplevelsen förbättras och beroendet av traditionella nätverkssäkerhetsapparater minskar.
Jämförelsetabell över Zscaler-alternativ
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av Zscaler-alternativ:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för snabb implementering i global skala | Kostnadsfri plan + kostnadsfri demo tillgänglig | Från $20/månad (faktureras årsvis) | Website | |
| 2 | Bäst för detaljerad policyhantering | Kostnadsfri demonstration tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för säker fjärråtkomst till äldre appar | Inte tillgängligt | Pris på begäran | Website | |
| 4 | Bäst för enhetlig säkerhet och SD-WAN | Gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst med integrerad hotinformation | Gratis demo + kostnadsfri provperiod tillgänglig | Prisuppgift på begäran | Website | |
| 6 | Bäst för beteendebaserad riskanalys | Inte tillgängligt | Prisuppgift på begäran | Website | |
| 7 | Bäst för dataskydd i realtid i molnappar | Gratis demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för hybrida nätverksmiljöer | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 9 | Bäst för anslutning via privat globalt stamnät | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 10 | Bäst med inbyggd nolltillitsarkitektur | 30 dagars kostnadsfri provperiod tillgänglig | Från $13.60 per användare och månad (faktureras årsvis) | Website |


Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Recensioner av Zscaler-alternativ
Nedan följer mina detaljerade sammanfattningar av de bästa Zscaler-alternativen som kom med på min korta lista. Mina recensioner ger en detaljerad inblick i funktionerna, kapaciteten och de bästa användningsområdena för varje plattform, så att du kan hitta den bästa lösningen för din organisation.

Bäst för snabb implementering i global skala
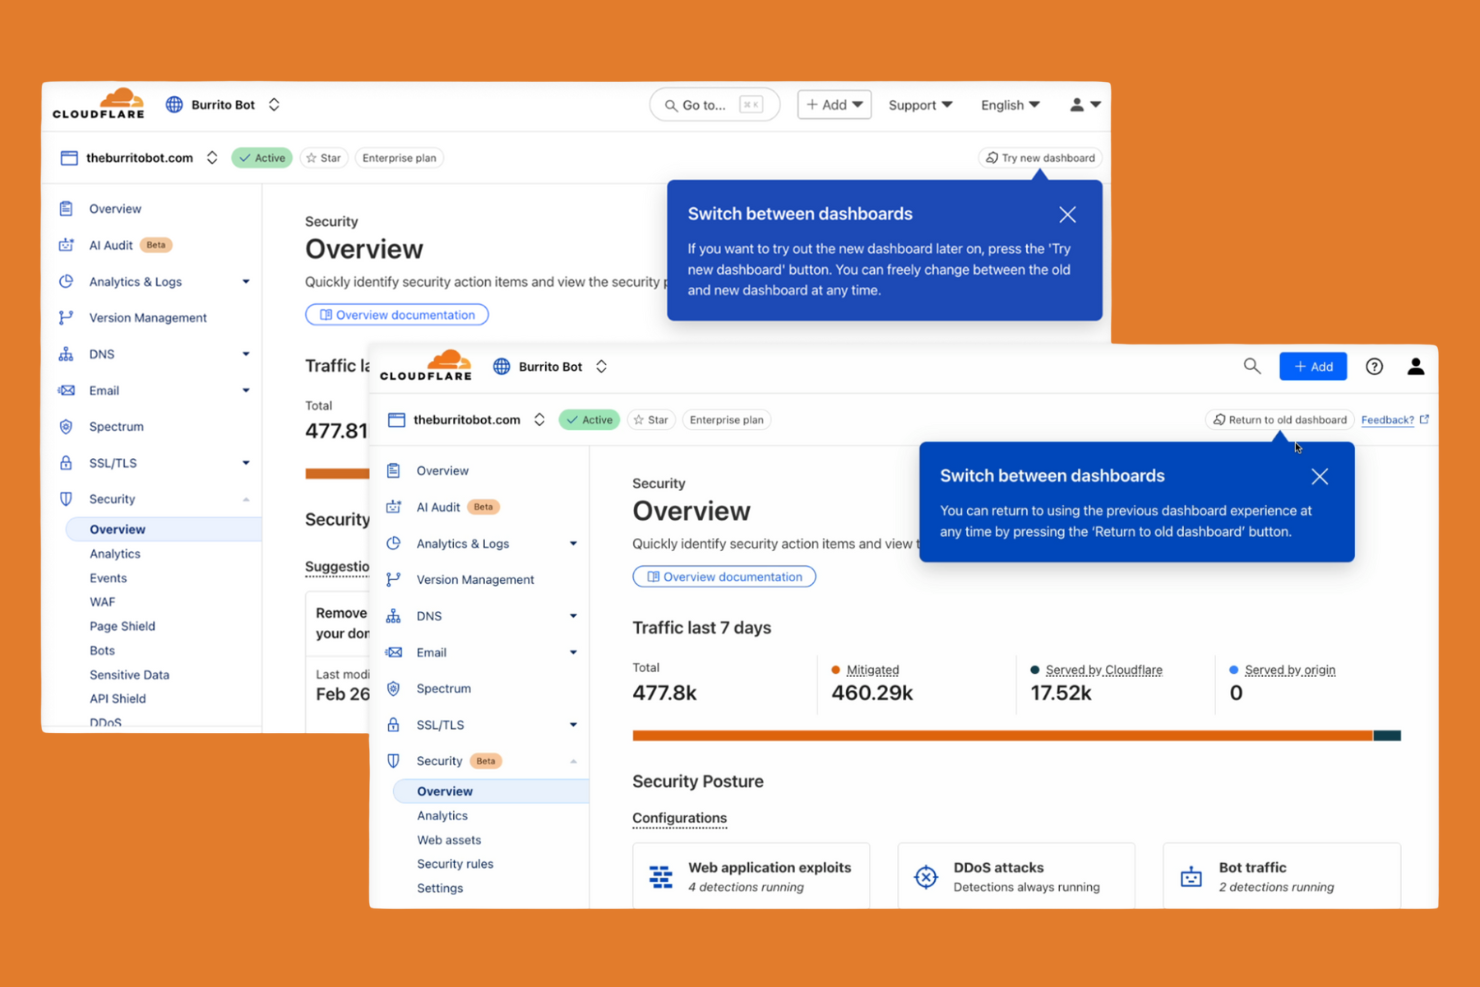
Cloudflare Zero Trust är utformat för organisationer som behöver säkra användare och applikationer i en distribuerad, global arbetsstyrka. IT-team som söker snabb implementering och omedelbar skalbarhet kommer att uppskatta Cloudflares globalt distribuerade nätverk och introduktion med ett klick. Till skillnad från Zscaler låter Cloudflare dig införa policyer för nolltillit och säker fjärråtkomst på några minuter, även i stora miljöer med flera regioner.
Varför Cloudflare är ett bra alternativ till Zscaler
När du behöver implementera molnsäkerhet i global skala utan dröjsmål är Cloudflare Zero Trust ett starkt val. Jag valde Cloudflare eftersom nätverket sträcker sig över hundratals städer världen över, vilket gör att du kan tillämpa policyer för nolltillit nära varje användare och applikation. Plattformens introduktion med ett klick och omedelbara policyspridning innebär att du kan säkra fjärråtkomst och webbtrafik för tusentals användare på några minuter. Denna snabba implementeringsförmåga gör Cloudflare särskilt attraktivt för organisationer med distribuerade team eller akuta behov av utrullning.
Cloudflares viktigaste funktioner
Några andra funktioner som fångade min uppmärksamhet är:
- DNS-filtrering: Blockerar åtkomst till skadliga domäner och tillämpar policyer för säkert surfande på DNS-nivå.
- Molnåtkomstsäkerhetsmäklare (CASB): Övervakar och kontrollerar dataöverföring mellan SaaS-applikationer för efterlevnad och insyn.
- Kontroller av enhetens säkerhetsstatus: Utvärderar enhetens hälsa och säkerhetsstatus innan åtkomst till applikationer beviljas.
- API-skydd: Skyddar API:er mot missbruk och obehörig åtkomst med hjälp av schemavalidering och ömsesidig TLS.
Cloudflare-integrationer
Integrationer omfattar CrowdStrike, Google Cloud, Microsoft, Okta, Ping Identity, SentinelOne, VMware, ServiceNow, Splunk och IBM Security.
Pros and Cons
Pros:
- Globalt nätverk möjliggör åtkomst med låg fördröjning
- Introduktion med ett klick för snabb utrullning av policyer
- Inbyggd DNS-filtrering för blockering av hot
Cons:
- Vissa funktioner kräver implementering av Cloudflare Gateway
- Ingen inbyggd isolering av fjärrwebbläsare


Check Point Harmony SASE är utformat för organisationer som behöver exakta, anpassningsbara säkerhetskontroller för användare, enheter och applikationer. Säkerhetsteam inom reglerade branscher eller organisationer med komplexa åtkomstkrav kommer att ha särskilt stor nytta av den detaljerade policyhanteringen. Till skillnad från Zscaler ger Check Point dig detaljerade alternativ för att skapa och tillämpa regler för varje lager i ditt nätverk.
Varför Check Point är ett bra alternativ till Zscaler
För team som behöver större kontroll över säkerhetspolicyer utmärker sig Check Point Harmony SASE genom sina funktioner för detaljerad policyhantering. Jag valde Check Point eftersom det låter dig definiera detaljerade åtkomstregler baserat på användaridentitet, enhetens säkerhetsstatus, applikation och till och med specifika datatyper. Plattformens enhetliga policyhanteringsmotor låter dig upprätthålla konsekvent säkerhet för fjärranvändare, filialkontor och molnresurser. Denna anpassningsnivå gör Check Point till ett starkt alternativ för organisationer med komplexa krav på efterlevnad eller segmentering.
Viktiga funktioner i Check Point
Utöver de detaljerade policykontrollerna fann jag även dessa funktioner värda att nämna:
- Molnbaserad hotemulering: Analyserar filer i en virtuell sandlåda för att upptäcka och blockera nolldagshot innan de når användarna.
- Isolering av webbläsare på distans: Öppnar webbinnehåll i en säker, isolerad miljö för att förhindra att skadlig kod når slutpunkter.
- Integrerat skydd mot dataförlust: Övervakar och kontrollerar förflyttning av känsliga data mellan moln- och webbapplikationer.
- Enhetlig säkerhetsinstrumentpanel: Tillhandahåller ett enda gränssnitt för övervakning, administration och hantering av säkerhetshändelser i hela din miljö.
Check Point-integrationer
Integrationerna omfattar Splunk Cloud, Microsoft Sentinel, Amazon S3 och ConnectWise PSA.
Pros and Cons
Pros:
- Detaljerad policyhantering för användare och enheter
- Inbyggd funktion för isolering av webbläsare på distans
- Avancerad hotemulering för filanalys
Cons:
- Rapporteringsfunktionerna saknar anpassning i realtid
- Stödet för mobila enheter är mindre omfattande


Citrix Secure Private Access är utformat för organisationer som behöver tillhandahålla säker fjärråtkomst till äldre och lokalt installerade applikationer. Den här lösningen är särskilt användbar för IT-team inom branscher med kritiska äldre system som inte enkelt kan migreras till molnet. Citrix skiljer sig genom att möjliggöra åtkomst med nolltillit till dessa äldre applikationer utan att kräva ett VPN, vilket hjälper dig att modernisera säkerheten samtidigt som den befintliga infrastrukturen stöds.
Varför Citrix är ett bra Zscaler-alternativ
För organisationer som är beroende av äldre eller lokalt installerade applikationer erbjuder Citrix Secure Private Access ett unikt sätt att skapa säker fjärranslutning. Jag valde Citrix eftersom lösningen möjliggör åtkomst med nolltillit till äldre appar utan att tvinga fram en fullständig migrering till molnet eller kräva ett traditionellt VPN. Plattformen stöder adaptiv autentisering och detaljerade policykontroller, vilket låter dig hantera åtkomst baserat på användarkontext och risk. Detta gör Citrix till ett starkt Zscaler-alternativ för företag som behöver skydda äldre system samtidigt som de moderniserar sin säkerhetsnivå.
Viktiga Citrix-funktioner
Några andra funktioner i Citrix Secure Private Access som kan intressera dig är:
- Webbläsarisolering: Kör webbsessioner i en säker, isolerad miljö för att förhindra att hot når slutpunkter.
- Enkel inloggning (SSO): Gör det möjligt för användare att komma åt flera applikationer med en uppsättning inloggningsuppgifter.
- Sessionsinspelning: Fångar användaraktivitet i applikationer för granskning och efterlevnad.
- Kontroller av enhetens säkerhetsstatus: Utvärderar slutpunktens säkerhetsstatus innan åtkomst till applikationer beviljas.
Citrix-integreringar
Integreringar omfattar Cisco Duo, Ping, Entra ID, Okta, Microsoft Active Directory, Google Identity, SAML 2.0 IdP, NetScaler Gateway, Citrix StoreFront och CrowdStrike.
Pros and Cons
Pros:
- Erbjuder webbläsarisolering mot webbaserade hot
- Integreras med ledande identitetsleverantörer
- Möjliggör kontroller av enhetens säkerhetsstatus före åtkomst
Cons:
- Vissa funktioner kräver separata Citrix-licenser
- Komplex implementering i hybridmiljöer


Fortinet sammanför säkerhet och SD-WAN i en enda plattform, vilket gör den väl lämpad för organisationer som vill ha enhetlig kontroll över både nätverksanslutning och skydd. IT-chefer som hanterar distribuerade kontor eller distansarbetande personal väljer ofta Fortinet för att förenkla driften och minska behovet av flera leverantörer. Den integrerade metoden hjälper dig att tillämpa konsekventa säkerhetspolicyer och optimera applikationsprestandan på alla platser.
Varför Fortinet är ett bra alternativ till Zscaler
För organisationer som vill ha både säkerhet och SD-WAN i en enda lösning erbjuder Fortinet en enhetlig metod som är svår att matcha. Jag uppskattar hur Fortinet kombinerar funktioner för nästa generations brandväggar med integrerat SD-WAN, så att du kan hantera nätverkstrafik och säkerhetspolicyer från en enda konsol. Den centraliserade hanteringen hjälper dig att tillämpa ett konsekvent skydd och optimera anslutningen mellan filialkontor och fjärranvändare. Detta gör Fortinet till ett starkt val om du vill minska komplexiteten och slippa hantera flera leverantörer för nätverks- och säkerhetsbehoven.
Viktiga funktioner i Fortinet
Några andra funktioner i Fortinet som kan vara intressanta för dig är:
- Nätverksåtkomst med nolltillit (ZTNA): Ger säker, identitetsbaserad åtkomst till applikationer oavsett var användaren befinner sig.
- Molnlevererad säker webbgateway: Inspekterar och filtrerar webbtrafik för att blockera hot och tillämpa användningspolicyer.
- Integrerad sandlådeanalys: Analyserar misstänkta filer i en säker miljö för att upptäcka okänd skadlig kod.
- Automatiserad delning av hotinformation: Uppdaterar säkerhetspolicyer i realtid med hjälp av globala hotdata från FortiGuard Labs.
Fortinet-integrationer
Inbyggda integrationer anges inte för närvarande.
Pros and Cons
Pros:
- Kombinerar SD-WAN och säkerhet i en enda plattform
- Ger detaljerad insyn i och kontroll över applikationer
- Stöder policyer för nätverksåtkomst med nolltillit
Cons:
- Fortinet-maskinvara krävs för vissa funktioner
- Avancerade funktioner kan kräva separata licenser


Om din organisation behöver molnsäkerhet med inbyggd hotinformation erbjuder Palo Alto Networks en enhetlig SASE-plattform som kombinerar nätverks- och säkerhetsfunktioner. IT- och säkerhetsteam i starkt reglerade branscher vänder sig ofta till Palo Alto Networks för dess realtidsbaserade hotdetektering och automatiserade svarsfunktioner. Plattformen använder även automatisering och avancerad analys för att identifiera och motverka cyberhot, inklusive utpressningstrojaner. Med sin breda portfölj av molnsäkerhetslösningar hjälper Palo Alto Networks organisationer att hantera föränderliga risker i moln-, nätverks- och fjärrmiljöer.
Varför Palo Alto Networks är ett bra alternativ till Zscaler
Palo Alto Networks är ett starkt alternativ till Zscaler om du vill ha integrerad hotinformation som en del av din molnsäkerhetsplattform. Jag uppskattar att plattformen kombinerar realtidsbaserad hotdetektering med automatiserad tillämpning av policyer, vilket hjälper dig att snabbt reagera på nya risker. Användningen av maskininlärning och globala hotdata möjliggör proaktiv identifiering av avancerade hot i moln- och nätverksmiljöer. Detta tillvägagångssätt är särskilt användbart för organisationer som behöver ligga steget före sofistikerade cyberattacker och regulatoriska krav.
Viktiga funktioner i Palo Alto Networks
Några andra funktioner i Palo Alto Networks som kan vara intressanta för dig är:
- Säkerhetsmäklare för molnåtkomst (CASB): Övervakar och styr åtkomsten till molnapplikationer och tillämpar säkerhetspolicyer.
- Nätverksåtkomst med nolltillit (ZTNA): Ger säker, identitetsbaserad åtkomst till applikationer oavsett var användaren befinner sig.
- Säker webbport: Filtrerar och granskar webbtrafik för att blockera skadliga webbplatser och säkerställa efterlevnad.
- SD-WAN-integration: Optimerar nätverksprestanda och tillförlitlighet för distribuerade platser och fjärranvändare.
Integrationer med Palo Alto Networks
Integrationer omfattar Microsoft 365, Google Workspace, AWS, Salesforce, ServiceNow, Okta, Splunk, Zoom, Box och Slack.
Pros and Cons
Pros:
- Integrerad hotinformation från Unit 42
- Detaljerad insyn i användare och applikationer
- Automatiserade svar på upptäckta hot
Cons:
- Licensstrukturen är komplex att navigera
- Svarstiderna från supporten kan vara ojämna


Forcepoint Secure Private Access är utformat för organisationer som behöver övervaka och reagera på riskfyllt användarbeteende i realtid. Säkerhetsteam inom reglerade branscher eller de som hanterar känsliga data kommer att ha särskilt stor nytta av dess beteendebaserade analyser för att upptäcka insiderhot och komprometterade konton. Till skillnad från Zscaler betonar Forcepoint adaptiva åtkomstkontroller som justeras automatiskt baserat på användarnas riskprofiler.
Varför Forcepoint är ett bra alternativ till Zscaler
För organisationer som behöver gå längre än statiska åtkomstkontroller utmärker sig Forcepoint genom sin beteendebaserade riskanalys. Jag valde Forcepoint eftersom lösningen kontinuerligt övervakar användarnas aktiviteter och anpassar åtkomstpolicyer i realtid baserat på upptäckta risker. Funktioner som dynamisk riskbedömning och automatiserad policytillämpning hjälper säkerhetsteam att snabbt reagera på insiderhot eller komprometterade konton. Detta tillvägagångssätt ger dig mer detaljerad kontroll över åtkomstbeslut jämfört med traditionella molnsäkerhetsleverantörer som Zscaler.
Viktiga Forcepoint-funktioner
Några andra funktioner som är värda att nämna är:
- Detaljerad applikationssegmentering: Begränsar användaråtkomsten till specifika applikationer i stället för hela nätverk.
- Integration med multifaktorautentisering: Stöder integration med ledande MFA-leverantörer för ökad inloggningssäkerhet.
- Molnbaserad säker webbgateway: Filtrerar och inspekterar webbtrafik för att blockera hot och tillämpa policyer.
- Isolering av fjärrwebbläsare: Kör webbsessioner i en säker, isolerad miljö för att förhindra att skadlig kod når slutpunkter.
Forcepoint-integrationer
Integrationer omfattar Cisco Duo, Ping Identity, Microsoft Entra ID, Okta, Google Identity, Active Directory, SAML 2.0 IdP, CrowdStrike, Intune och Citrix StoreFront.
Pros and Cons
Pros:
- Riskbedömning i realtid för adaptiv åtkomst
- Isolering av fjärrwebbläsare för webbhot
- Har inbyggt stöd för flera identitetsleverantörer
Cons:
- Begränsad insyn i krypterad trafik
- Ingen inbyggd CASB-funktionalitet


Netskope erbjuder molnbaserad säkerhet för organisationer som behöver djup insyn i och kontroll över användningen av molnappar. Säkerhetsteam inom branscher med strikta krav på dataskydd väljer ofta Netskope tack vare dess realtidsbaserade förebyggande skydd mot dataförlust och avancerade hotskydd. Om du vill skydda känslig information i SaaS-, IaaS- och webbtrafik utmärker sig Netskope genom detaljerad tillämpning av policyer och analys.
Varför Netskope är ett bra alternativ till Zscaler
Netskope utmärker sig genom sitt realtidsbaserade dataskydd i molnappar, vilket gör det till ett starkt val om du behöver skydda känslig information när den överförs via SaaS- och webblösningar. Jag valde Netskope eftersom dess molnbaserade arkitektur granskar trafik direkt i flödet, vilket möjliggör omedelbar identifiering och blockering av riskfyllda aktiviteter. Plattformens avancerade skydd mot dataförlust och kontextbaserade åtkomstkontroller hjälper dig att tillämpa detaljerade säkerhetspolicyer i molntjänster. Dessa funktioner är särskilt värdefulla för organisationer med strikta krav på regelefterlevnad eller dataskydd.
Netskopes viktigaste funktioner
Några andra funktioner i Netskope som kan vara intressanta för dig är:
- Molnbrandvägg: Granskar och kontrollerar utgående trafik för att förhindra obehörig åtkomst och dataexfiltrering.
- Analys av användar- och entitetsbeteende (UEBA): Övervakar användaraktivitet för att upptäcka avvikelser och potentiella interna hot.
- Fjärrisolering av webbläsare: Öppnar riskfyllt webbinnehåll i en säker, isolerad miljö för att förhindra infektioner med skadlig kod.
- API-säkerhet: Skannar och skyddar API-trafik för att blockera hot och tillämpa säkerhetspolicyer i molntjänster.
Netskope-integreringar
Integreringar omfattar Microsoft 365, Google Workspace, AWS, Salesforce, ServiceNow, Box, Slack, Zoom, Okta, CrowdStrike, Splunk med flera.
Pros and Cons
Pros:
- Detaljerade policykontroller för SaaS och webben
- Trafikgranskning direkt i flödet med minimal fördröjning
- God insyn i skugg-IT-aktivitet
Cons:
- Rapportpaneler kan vara långsamma att läsa in
- Enstaka falska positiva resultat vid identifiering av hot


För organisationer som hanterar både lokal och molnbaserad infrastruktur levererar Cisco Security cybersäkerhetslösningar utformade för hybrida nätverksmiljöer. IT-team i stora företag och distribuerade verksamheter väljer ofta Cisco Security för dess förmåga att förena policytillämpning, routing och hotskydd i komplexa, blandade miljöer. Dess arkitektur stöder även funktioner för säkra åtkomsttjänster vid nätverkskanten (SASE), vilket hjälper dig att skydda användare, enheter och arbetsbelastningar var de än arbetar utan att tvinga fram en fullständig migrering till molnet.
Varför Cisco Security är ett bra alternativ till Zscaler
Om ditt företag behöver skydda både lokala och molnbaserade resurser utmärker sig Cisco Security genom sina funktioner för hybrida nätverk. Jag uppskattar hur Cisco Securitys portfölj stöder enhetlig policyhantering och hotdetektering i fysiska, virtuella och molnbaserade miljöer. Funktioner som anpassningsbara säkerhetsapparater och molnlevererade brandväggstjänster hjälper dig att upprätthålla ett konsekvent skydd när nätverket utvecklas. Detta gör Cisco Security till ett starkt val för organisationer som inte är redo att flytta allt till molnet men ändå vill ha avancerad, centraliserad säkerhet.
Viktiga funktioner i Cisco Security
Några andra funktioner i Cisco Security som kan vara intressanta för dig är:
- Säkerhet på DNS-nivå: Blockerar skadliga domäner och förhindrar nätfiskeattacker på DNS-nivå.
- Molnåtkomstsäkerhetsmäklare (CASB): Övervakar och kontrollerar åtkomsten till molnapplikationer och tillämpar säkerhetspolicyer.
- Detektering och hantering av incidenter på slutpunkter (EDR): Upptäcker, utreder och hanterar hot på slutpunkter i hela nätverket.
- E-postsäkerhetsgateway: Filtrerar inkommande och utgående e-post för att blockera skräppost, skadeprogram och riktade nätfiskeförsök.
Cisco Security-integreringar
Inbyggda integreringar är för närvarande inte listade.
Pros and Cons
Pros:
- Erbjuder detaljerade kontroller för nätverkssegmentering
- Integreras med Ciscos hårdvaruapparater
- Inkluderar inbyggd e-postsäkerhetsgateway
Cons:
- Kräver flera produkter för fullständig täckning
- Vissa uppdateringar kräver manuella åtgärder


Om din organisation behöver säker anslutning med hög prestanda mellan globala platser erbjuder Cato Networks ett privat stamnät som kringgår det offentliga internet. Plattformen passar väl för IT-team som hanterar multinationella nätverk och vill minska fördröjningen samt förbättra tillförlitligheten för användare över hela världen. Cato Networks utmärker sig genom att leverera integrerad säkerhet och nätverkstjänster över sin egen globala infrastruktur, inte bara genom molnbaserade säkerhetslager.
Varför Cato Networks är ett bra alternativ till Zscaler
Till skillnad från de flesta leverantörer av molnsäkerhet driver Cato Networks sitt eget globala privata stamnät, vilket innebär att din trafik undviker det offentliga internets oförutsägbarhet. Jag valde Cato Networks för team som behöver konsekvent anslutning med låg fördröjning mellan internationella kontor och fjärranvändare. Plattformen kombinerar detta stamnät med inbyggda säkerhetsfunktioner som en nästa generations brandvägg, en säker webbport och nätverksåtkomst med noll förtroende. Genom sömlös integrering av nätverks- och säkerhetsfunktioner ger denna metod dig både tillförlitlig prestanda och ett enhetligt skydd, vilket gör lösningen till ett starkt alternativ till Zscaler för globala organisationer.
Viktiga funktioner i Cato Networks
Några andra funktioner i Cato Networks som kan vara intressanta för dig är:
- Molnbaserad hanteringskonsol: Gör att du kan konfigurera, övervaka och felsöka ditt nätverk från ett enda gränssnitt.
- WAN-optimering: Minskar bandbreddsförbrukningen och förbättrar programmens prestanda mellan olika platser.
- Stöd för mobila klienter: Utökar säker åtkomst till fjärranvändare och mobila användare utan ytterligare maskinvara.
- Automatiserad hotidentifiering och hothantering: Övervakar kontinuerligt nätverkstrafiken och reagerar på hot i realtid.
Cato Networks-integrationer
Inbyggda integrationer listas inte för närvarande.
Pros and Cons
Pros:
- Det privata stamnätet minskar fördröjningen för globala platser
- Mobila klienter stöder säker fjärråtkomst
- Automatiserad hotidentifiering med realtidsrespons
Cons:
- Kräver Cato edge-enheter för anslutning
- Avancerade analysfunktioner är fortfarande under utveckling


Microsoft Securitys nolltillitsplattform är utformad för organisationer som vill ha säkerhet djupt integrerad i sina moln-, slutpunkts- och identitetsmiljöer. Den här lösningen är särskilt relevant för IT-team som redan har investerat i Microsoft 365-, Azure- eller Windows-ekosystem och vill tillämpa detaljerade, adaptiva åtkomstkontroller. Det som skiljer Microsoft Security från Zscaler och andra är dess inbyggda nolltillitsarkitektur, som förenar identitets-, enhets- och applikationssäkerhet under ett enda ramverk.
Varför Microsoft Security är ett bra alternativ till Zscaler
Till skillnad från många molnsäkerhetsleverantörer är Microsoft Securitys nolltillitsplattform direkt inbyggd i dess moln-, identitets- och slutpunktstjänster. Jag valde Microsoft Security för team som vill ha en inbyggd nolltillitsarkitektur, eftersom den gör det möjligt att tillämpa villkorsstyrd åtkomst, kontinuerlig riskbedömning och automatiserad hotrespons i hela Microsoft-miljön. Funktioner som enhetlig policyhantering och kontroller av enhetsefterlevnad i realtid hjälper dig att säkra åtkomsten på varje nivå. Detta gör Microsoft Security till ett starkt alternativ till Zscaler för organisationer som vill samla säkerhetskontrollerna i ett enda, integrerat ekosystem.
Viktiga funktioner i Microsoft Security
Några andra funktioner i Microsoft Securitys nolltillitsplattform som kan intressera dig är:
- Defender for Cloud Apps: Övervakar och kontrollerar användaraktivitet i molnapplikationer för bättre insyn och upptäckt av hot.
- Privilegierad identitetshantering: Hanterar, övervakar och kontrollerar åtkomst till kritiska resurser med principer för åtkomst i rätt tid och med minsta nödvändiga behörighet.
- Informationsskydd: Klassificerar och krypterar känsliga data i e-postmeddelanden, dokument och molnlagring.
- Upptäckt och hantering av slutpunktshot: Tillhandahåller avancerade verktyg för upptäckt och utredning av hot mot hanterade enheter.
Microsoft Security-integreringar
Integreringar omfattar Microsoft Entra, Microsoft Intune, Microsoft Defender for Endpoint, Microsoft Sentinel, Microsoft Purview med flera.
Pros and Cons
Pros:
- Djup integrering med Microsoft 365-tjänster
- Inbyggda nolltillitskontroller för alla slutpunkter
- Inbyggt identitetsskydd och riskbedömning
Cons:
- Begränsad insyn i molnappar från andra leverantörer
- Policyändringar kan påverka äldre lokala system
Andra konkurrenter till Zscaler
Här är ytterligare alternativ bland Zscalers konkurrenter som inte kom med på min korta lista, men som ändå är värda att undersöka:
- CrowdStrike
Bäst med AI-driven hotdetektering
- F5
Bäst för avancerade kontroller av brandväggar för webbapplikationer
- Kaspersky Next
Bäst för säkerhetslösningar med fokus på små och medelstora företag


Hur jag utvärderar Zscalers konkurrenter
Jag delar upp min metod i två lager: de grundläggande funktionerna som en plattform måste ha – SWG, ZTNA och CASB – samt de särskiljande faktorer som är viktiga när team ersätter äldre VPN-infrastruktur.
Grundläggande funktioner (minimikrav för den här listan)
När jag väljer verktyg till min lista poängsätter jag vart och ett på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion som anges nedan. Därefter räknar jag om verktygets totalpoäng till procent. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Säker webbgateway: Jag utvärderar om plattformen levererar molnbaserad SWG med fullständig SSL/TLS-inspektion, URL-filtrering och genomsökning efter skadlig kod i linje för all trafik som går till internet.
- Nätverksåtkomst med nolltillit: Varje leverantör måste erbjuda identitets- och kontextmedveten åtkomst till privata appar, så jag kontrollerar stöd för agent- och agentlösa lägen, kontroller av enheters säkerhetsstatus och IdP-integration.
- Säkerhetsmäklare för molnåtkomst: Jag letar efter CASB med flera lägen som täcker både godkända och icke godkända SaaS-appar, inklusive upptäckt av skugg-IT och tillämpning av policyer i linje.
- Molnarkitektur för SASE/SSE: Global distribution av PoP:er är viktig här, så jag utvärderar om säkerhetstjänsterna samlas i en enda molnlevererad plattform i stället för att kopplas samman genom apparater.
- Hotförebyggande i linje: Plattformen bör omfatta FWaaS, IPS och sandboxning som inspekterar krypterad trafik i stor skala, på ett liknande sätt som Palo Alto Prisma Access och Netskope hanterar detta inbyggt.
- Skydd mot dataförlust: Jag kontrollerar om det finns enhetliga DLP-policyer som omfattar webb-, SaaS- och privata appkanaler, med stöd för exakt datamatchning och fingeravtryck utöver enkla nyckelordsregler.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Övervakning av den digitala användarupplevelsen är en viktig särskiljande faktor. När distansanvändare rapporterar långsam appprestanda sparar insyn i varje hopp, inbyggd i säkerhetsplattformen, många timmars skuldbeläggning mellan nätverks- och säkerhetsteamen. Jag utvärderar också AI-driven hotdetektering, som hjälper till att upptäcka nolldagshot och krypterade hot som signaturbaserade motorer missar. För organisationer med filialkontor är inbyggd SD-WAN-integration viktig eftersom den avgör om ni kan konsolidera till en enda SASE-leverantör eller fortfarande behöver en separat nätverksstack.
Bortom funktionerna
Integrationer med identitetslösningar och ekosystem är en central faktor. En SASE-plattform som inte ansluter till er IdP-, SIEM- eller EDR-stack skapar blinda fläckar och manuellt arbete. Jag kontrollerar om det finns inbyggda kopplingar till verktyg som Okta, CrowdStrike och Splunk. Efterlevnad och datasuveränitet väger också tungt – reglerade branscher behöver leverantörer med certifieringar som SOC 2 och ISO 27001 samt regionala kontroller för datalagring. Total ägandekostnad kompletterar min utvärdering, där jag jämför hur många punktprodukter en plattform ersätter med dess licensmodell.
Varför leta efter ett Zscaler-alternativ?
Även om Zscaler är ett bra val av leverantör av molnsäkerhet finns det flera anledningar till att vissa användare söker alternativa lösningar. Du kanske letar efter ett Zscaler-alternativ eftersom …
- Du behöver mer detaljerad beteendebaserad riskanalys
- Din organisation kräver lokala eller hybrida distributionsalternativ
- Du vill ha djupare integration med specifika identitetsleverantörer
- Du behöver mer flexibla anpassningsmöjligheter för policyer
- Ditt team arbetar i regioner med begränsat antal Zscaler-datacenter
- Du behöver avancerade rapporterings- och granskningsfunktioner
Om något av detta stämmer in på dig har du kommit rätt. Min lista innehåller flera alternativ bland leverantörer av molnsäkerhet som passar bättre för team som står inför dessa utmaningar med Zscaler och söker alternativa lösningar.
Viktiga funktioner i Zscaler
Här är några av Zscalers viktigaste funktioner, så att du kan ställa dem mot och jämföra vad alternativa lösningar erbjuder:
- Nätverksåtkomst med nolltillit: Kräver åtkomst med minsta möjliga behörighet till applikationer genom att verifiera användare och enheter innan åtkomst beviljas, vilket minskar risken för lateral förflyttning inom din miljö.
- Molnbaserad säker webbportal: Inspekterar och filtrerar all webbtrafik i realtid och blockerar skadliga webbplatser, nätfiskeförsök och olämpligt innehåll innan det når användarna.
- Integrerat hotskydd: Upptäcker och blockerar skadlig kod, utpressningstrojaner och avancerade hot vid nätverkskanten med hjälp av signaturbaserad och beteendebaserad analys.
- SSL/TLS-inspektion: Dekrypterar och inspekterar krypterad trafik för att identifiera dolda hot utan att äventyra användarnas integritet eller prestandan.
- Förebyggande av dataförlust: Övervakar och kontrollerar överföringen av känsliga data via moln- och webbkanaler, vilket hjälper organisationer att följa dataskyddsbestämmelser.
- Applikationssegmentering: Begränsar användarnas åtkomst till endast de applikationer de behöver, vilket minskar angreppsytorna och förhindrar obehörig åtkomst.
- Integration med identitetsleverantörer: Ansluter till ledande identitetsplattformar för att tillämpa enkel inloggning och multifaktorautentisering för säker användarverifiering.
- Centraliserad policyhantering: Gör det möjligt för administratörer att definiera, uppdatera och tillämpa säkerhetspolicyer från en enda molnbaserad konsol.
- Omfattande rapportering och analys: Ger detaljerad insyn i användaraktivitet, hot och policyöverträdelser genom anpassningsbara instrumentpaneler och rapporter.
- Global molninfrastruktur: Levererar enhetlig säkerhet och snabba användarupplevelser över hela världen genom ett distribuerat nätverk av datacenter.
Vad händer härnäst:
Om du håller på att undersöka alternativ till Zscaler kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.