

10 bästa alternativen till Wireshark för paketanalys 2026

Kortlista över de bästa alternativen till Wireshark


Att navigera i nätverkstrafik kan vara en huvudvärk, särskilt om du förlitar dig på Wireshark och upptäcker att det inte riktigt uppfyller dina behov. Kanske letar du efter ett verktyg som är mer användarvänligt, eller så behöver du avancerade funktioner som Wireshark saknar.
Enligt min erfarenhet kan det rätta paketanalysverktyget spara tid åt ditt team och minska frustrationen. Jag har granskat en rad alternativ till Wireshark för att hjälpa dig hitta det som passar bäst för ditt företags utmaningar.
I den här artikeln delar jag med mig av mina främsta rekommendationer och ger dig en opartisk bild av vad varje program erbjuder. Oavsett om du vill ha bättre skalbarhet, specifika funktioner eller bara vill prova något annat finns det sannolikt en lösning som passar dina behov.
Vad är Wireshark?
Wireshark är ett program för nätverkspaketanalys som låter dig fånga och granska data som färdas över ett nätverk i realtid. IT-specialister, nätverksadministratörer och cybersäkerhetsexperter använder vanligtvis Wireshark för att felsöka nätverksproblem och upprätthålla säkerheten.
Djupgående paketinspektion, protokollanalys och datainsamling i realtid hjälper till att diagnostisera problem, förstå nätverksbeteende och stärka säkerhetsåtgärderna. Sammantaget ger Wireshark värdefulla insikter i nätverkstrafiken, vilket gör det till ett viktigt verktyg för att upprätthålla nätverkets funktion och säkerhet.
Jämförelsetabell över alternativ till Wireshark
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta alternativ till Wireshark:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för användare av kommandoraden | Not available | Gratis för alltid | Website | |
| 2 | Bäst för trådlös övervakning | Not available | Gratis för alltid | Website | |
| 3 | Bäst för dataextraktion | Gratisabonnemang tillgängligt | Från $1,300/licens | Website | |
| 4 | Bäst för Windows-kompatibilitet | Not available | Gratis för alltid | Website | |
| 5 | Bäst för cybersäkerhetsintegration | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 6 | Bäst för skalbarhet i företag | Gratis demo tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för felsökning på macOS | Gratis nedladdning + kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $89/enhet (livstidslicens) | Website | |
| 8 | Bäst för användarupplevelsen | Not available | Gratis för alltid | Website | |
| 9 | Bäst för realtidsanalys | 15 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 10 | Bäst för enkel användning | Gratis demo tillgänglig | Pris på begäran | Website |
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Recensioner av de bästa alternativen till Wireshark
Nedan följer mina detaljerade sammanfattningar av de bästa alternativen till Wireshark som hamnade på min kortlista. Mina recensioner ger en detaljerad inblick i de viktigaste funktionerna, för- och nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.


Tcpdump är en nätverkspaketsanalysator med öppen källkod för kommandoraden, som främst används av nätverksadministratörer och IT-specialister för att fånga och visa paket för analys. Den utför viktiga funktioner som felsökning av nätverk och säkerhetsövervakning.
Varför det är ett bra alternativ till Wireshark: Tcpdump är ett kraftfullt nätverksanalysverktyg och verktyg för paketavlyssning, idealiskt för dem som föredrar kommandoradsgränssnitt framför grafiska gränssnitt. Det fungerar på flera system, inklusive Linux och Android (via terminalmiljöer), och stöder insamling av trafik från flera nätverksgränssnitt. Med Tcpdump kan du filtrera trafik efter IP-adress, protokoll eller slutpunkter, vilket ger exakt kontroll över vilka data som övervakas. Det genererar fångstfiler (i PCAP-format) som kan delas, granskas i andra verktyg som TShark eller användas för djupare avkodning och kriminalteknisk analys.
Utmärkande funktioner och integrationer:
Funktioner omfattar stöd för flera protokoll, funktioner för paketfiltrering samt möjligheten att spara paketdata i filer för senare analys.
Integrationer är inte offentligt listade.
Pros and Cons
Pros:
- Fungerar på servrar där grafiska verktyg inte är praktiska
- Stöder automatisering med skript
- Stöd från en öppen källkodsgemenskap
Cons:
- Inget grafiskt gränssnitt
- Begränsad realtidsanalys

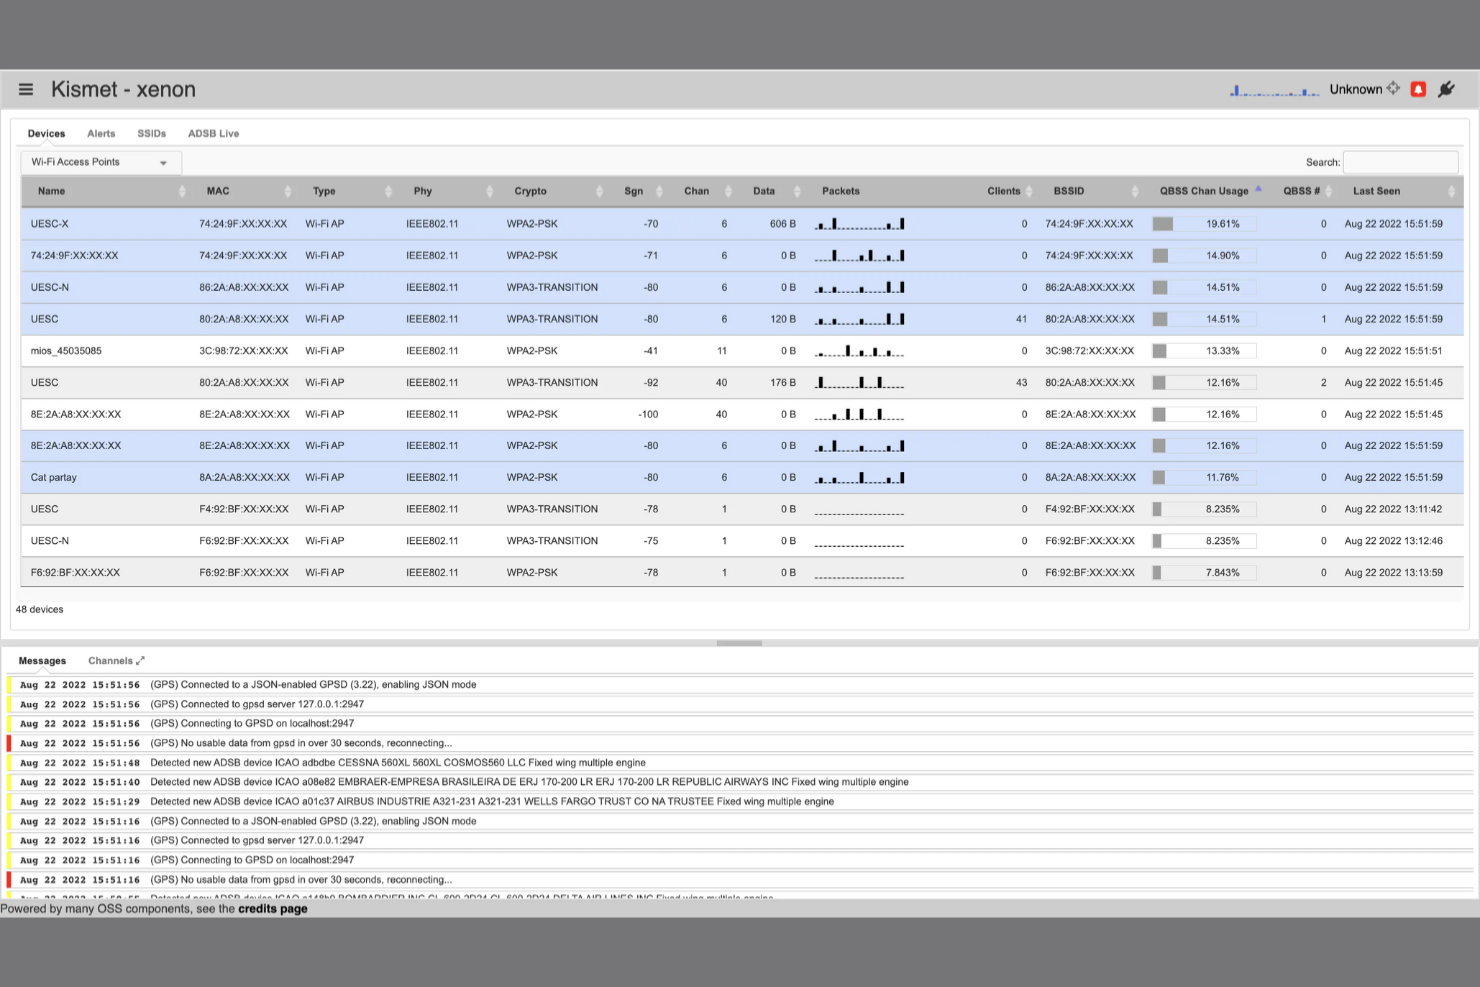
Kismet är en trådlös nätverksdetektor, nätverkssniffer och ett system för intrångsdetektering med öppen källkod som används av nätverksadministratörer och säkerhetsexperter. Det hjälper till att övervaka och analysera trådlösa nätverk för att upptäcka obehörig åtkomst och sårbarheter.
Varför det är ett bra alternativ till Wireshark: Kismet erbjuder specialiserade funktioner för trådlös övervakning som Wireshark inte fokuserar på. Det kan upptäcka dolda nätverk och identifiera enheter som är anslutna till dem, vilket är viktigt för att säkra trådlösa miljöer. Verktyget tillhandahåller realtidsdata om nätverkstrafik, vilket hjälper dig att snabbt identifiera potentiella hot. Stödet för flera trådlösa protokoll breddar användningsområdet i olika nätverksmiljöer.
Utmärkande funktioner och integrationer:
Funktioner omfattar stöd för ett brett utbud av trådlösa nätverkskort, möjligheten att logga data i flera format samt GPS-kartläggning för att spåra nätverksplatser. Det erbjuder även anpassningsbara aviseringar för nätverkshändelser.
Integrationer är inte offentligt listade.
Pros and Cons
Pros:
- Fungerar med många trådlösa adaptrar och plattformar
- Upptäcker dolda nätverk
- Passiv övervakning
Cons:
- Ingen paketinjektion eller några aktiva attacker
- MAC-randomisering minskar effektiviteten

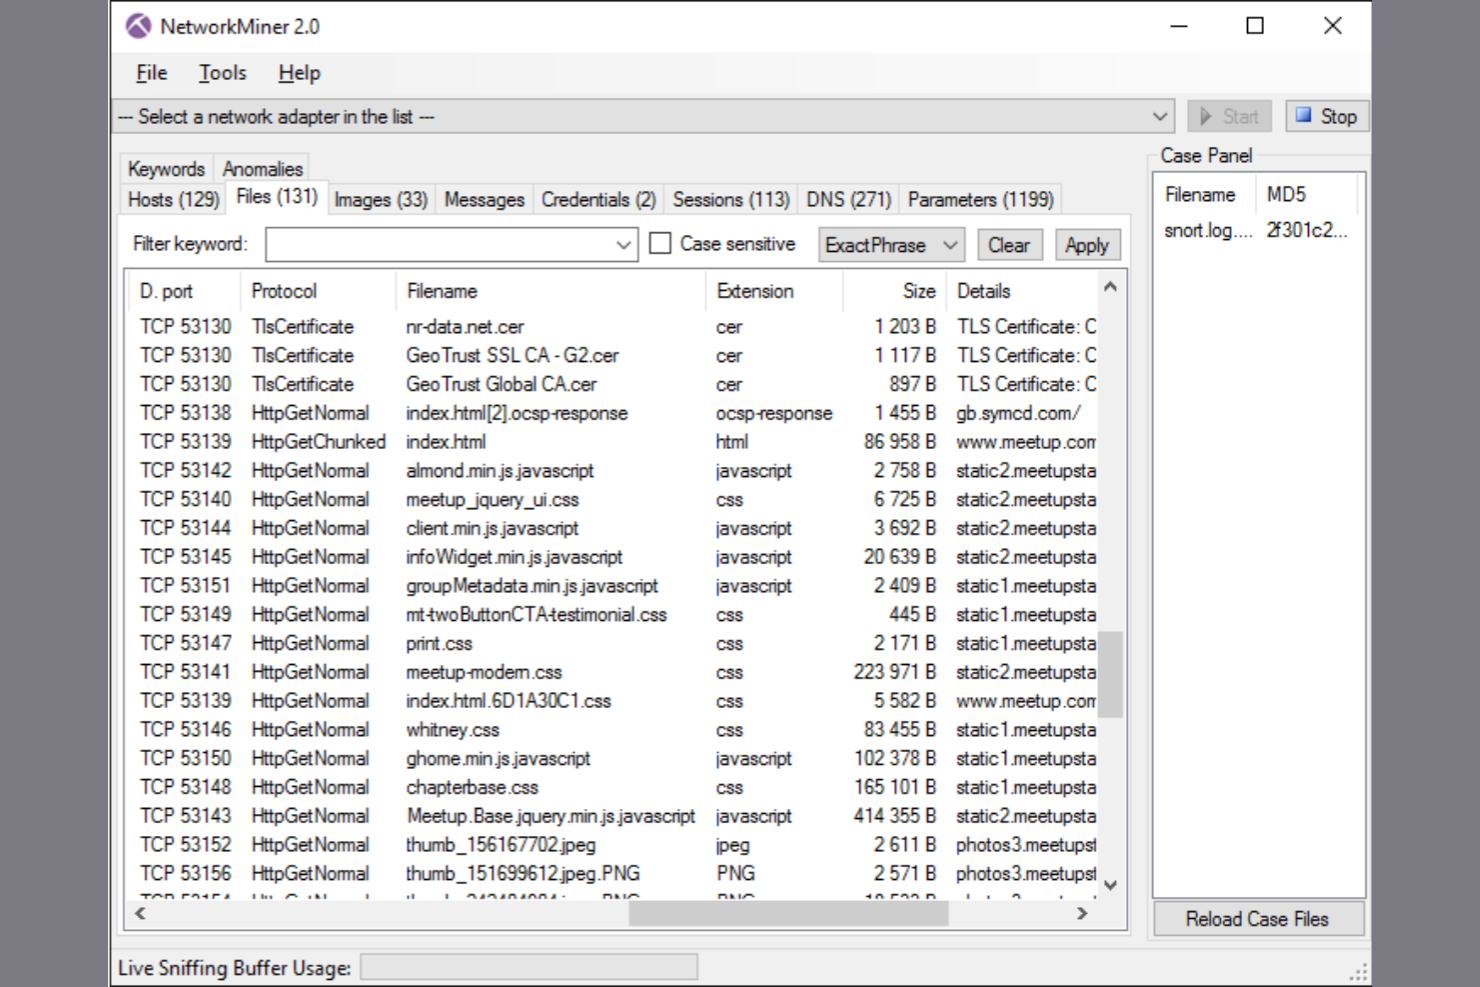
NetworkMiner är ett verktyg för nätverksforensisk analys som används av säkerhetsexperter för att fånga paket och analysera data i cybersäkerhetssyfte. Det hjälper till att extrahera filer och metadata från nätverkstrafik.
Varför det är ett bra alternativ till Wireshark: NetworkMiner utmärker sig genom dataextraktion, vilket är viktigt för forensisk analys. Det tillhandahåller detaljerad information om filer och metadata i nätverkstrafik för att hjälpa till att utreda säkerhetsincidenter. Till skillnad från Wireshark fokuserar det på passiv nätverksövervakning, vilket ger minimal påverkan på nätverkets prestanda. Verktyget har också resurser och communitystödda komponenter tillgängliga på GitHub, vilket stöder utbyggbarhet och forskningsanvändning.
Utmärkande funktioner och integrationer:
Funktionerna omfattar passiv nätverkssniffning, identifiering av operativsystem och möjligheten att tolka PCAP-filer. Du kan också använda det för att analysera infångningar av paket offline, vilket ger större flexibilitet i arbetsflödet.
Integrationer är inte offentligt listade.
Pros and Cons
Pros:
- Möjligheter till dataextraktion
- Detaljerad återskapning av filer
- Möjligheter till passiv sniffning
Cons:
- Begränsad protokollavkodning
- Kräver manuell konfiguration

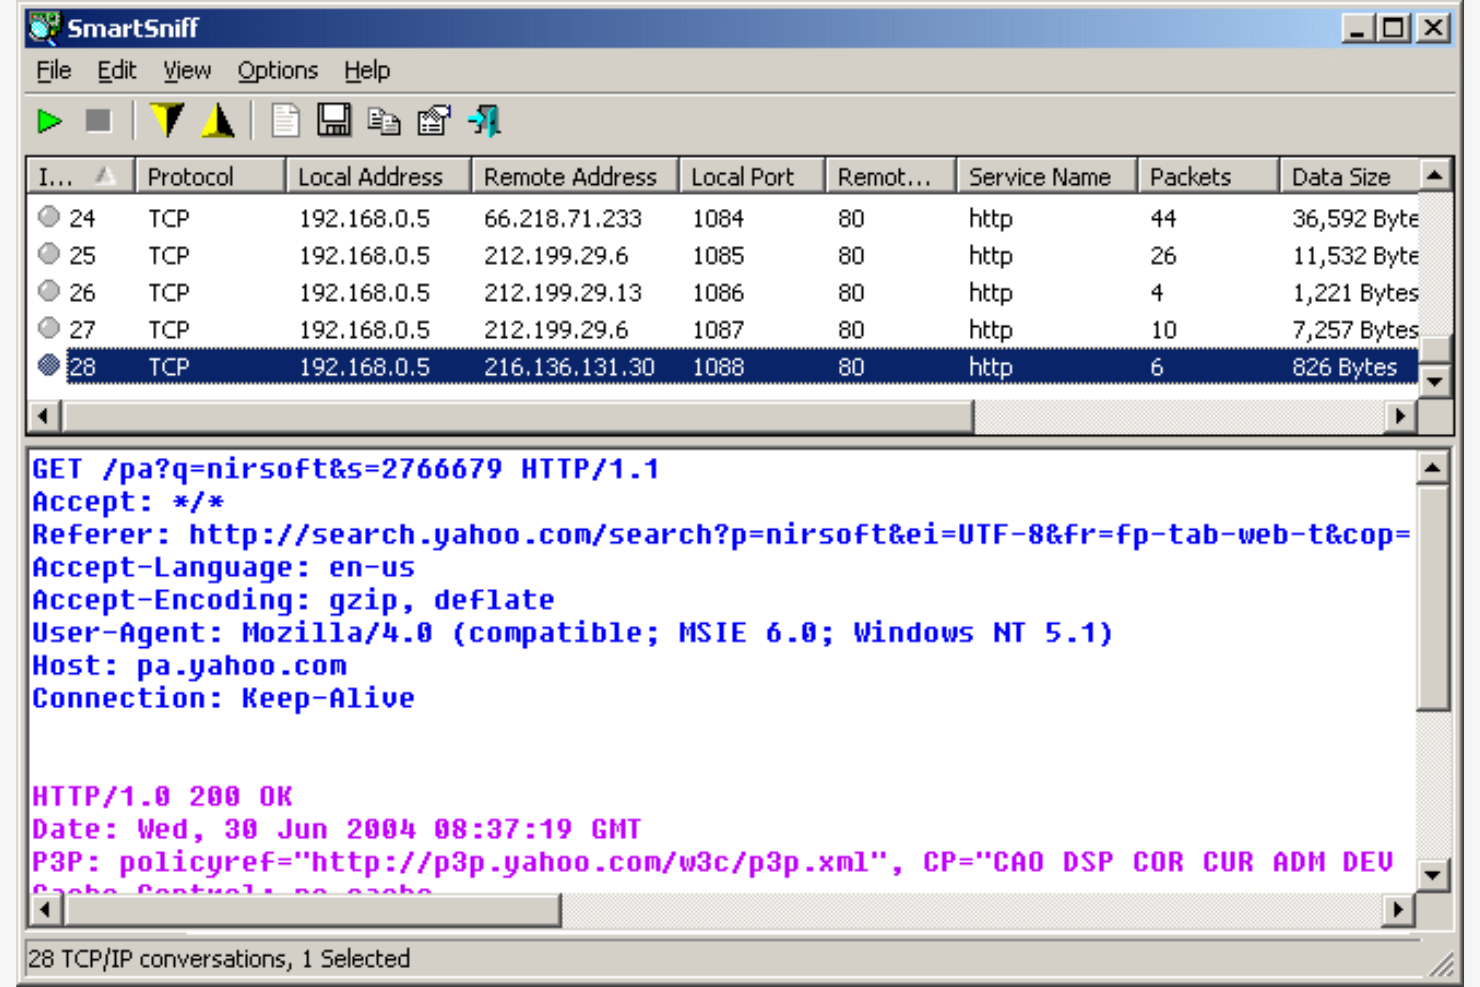
SmartSniff är ett verktyg för avlyssning av nätverkspaket som är utformat för Windows-användare och som låter dem fånga och visa nätverkstrafik. Det används främst av IT-specialister och nätverksadministratörer för att övervaka och analysera nätverksdata.
Varför det är ett bra alternativ till Wireshark: SmartSniff erbjuder stark kompatibilitet med Windows, vilket gör det idealiskt för användare i Windows-miljöer. Det har ett enkelt gränssnitt för att fånga TCP/IP-paket, så att du kan visa data i flera format. Verktyget stöder visning av rådata, vilket ger detaljerade insikter i nätverksaktiviteten. Den resurssnåla utformningen säkerställer att det körs smidigt utan att belasta systemresurserna.
Utmärkande funktioner och integreringar:
Funktioner omfattar flera fångstlägen, möjligheten att spara fångade data och anpassningsbara visningsinställningar. Det låter dig även visa data i ASCII-läge.
Integreringar är inte offentligt listade.
Pros and Cons
Pros:
- TCP/UDP-analys
- Låg resursanvändning
- Stöder visning av rådata
Cons:
- Begränsad filtreringskapacitet
- Inga avancerade analysverktyg

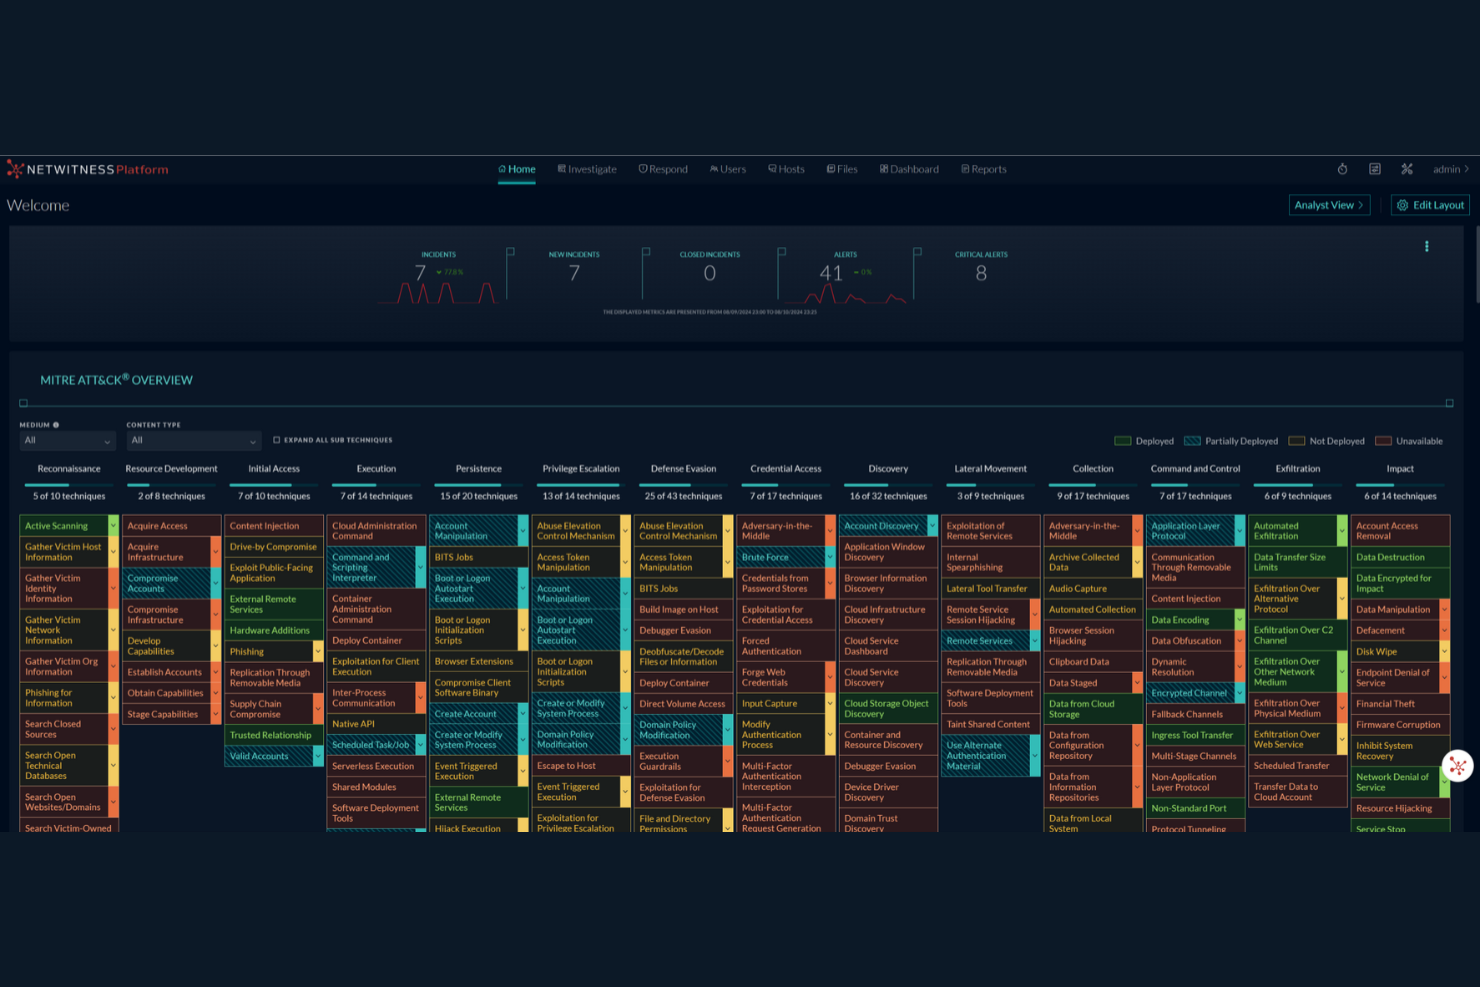
NetWitness är ett nätverkstrafikanalysverktyg med fokus på cybersäkerhet som används av säkerhetsteam för att upptäcka och hantera hot. Det ger djup insyn i nätverkstrafiken och hjälper till att identifiera avancerade hot.
Varför det är ett bra alternativ till Wireshark: NetWitness erbjuder avancerad cybersäkerhetsintegration, vilket är avgörande för hotdetektering. Det tillhandahåller automatiserade funktioner för hotdetektering som optimerar teamets förmåga att reagera snabbt. Analysfunktionerna hjälper till att identifiera mönster och avvikelser i nätverkstrafiken. Verktygets förmåga att korrelera data från flera källor ökar dess effektivitet vid jakten på hot.
Utmärkande funktioner och integrationer:
Funktioner inkluderar hantering av incidenthantering, integration av hotinformation och anpassningsbara instrumentpaneler. Du kan även utnyttja dess maskininlärningsfunktioner för att förbättra noggrannheten vid hotdetektering.
Integrationer inkluderar RSA, Splunk, Palo Alto Networks, Cisco, Microsoft, Tenable, ServiceNow med flera.
Pros and Cons
Pros:
- Hotdetektering i realtid
- Paketinspektion och sessionsuppspelning
- Skalbarhet för stora miljöer
Cons:
- Kräver teknisk expertis
- Dyrt att underhålla på lång sikt

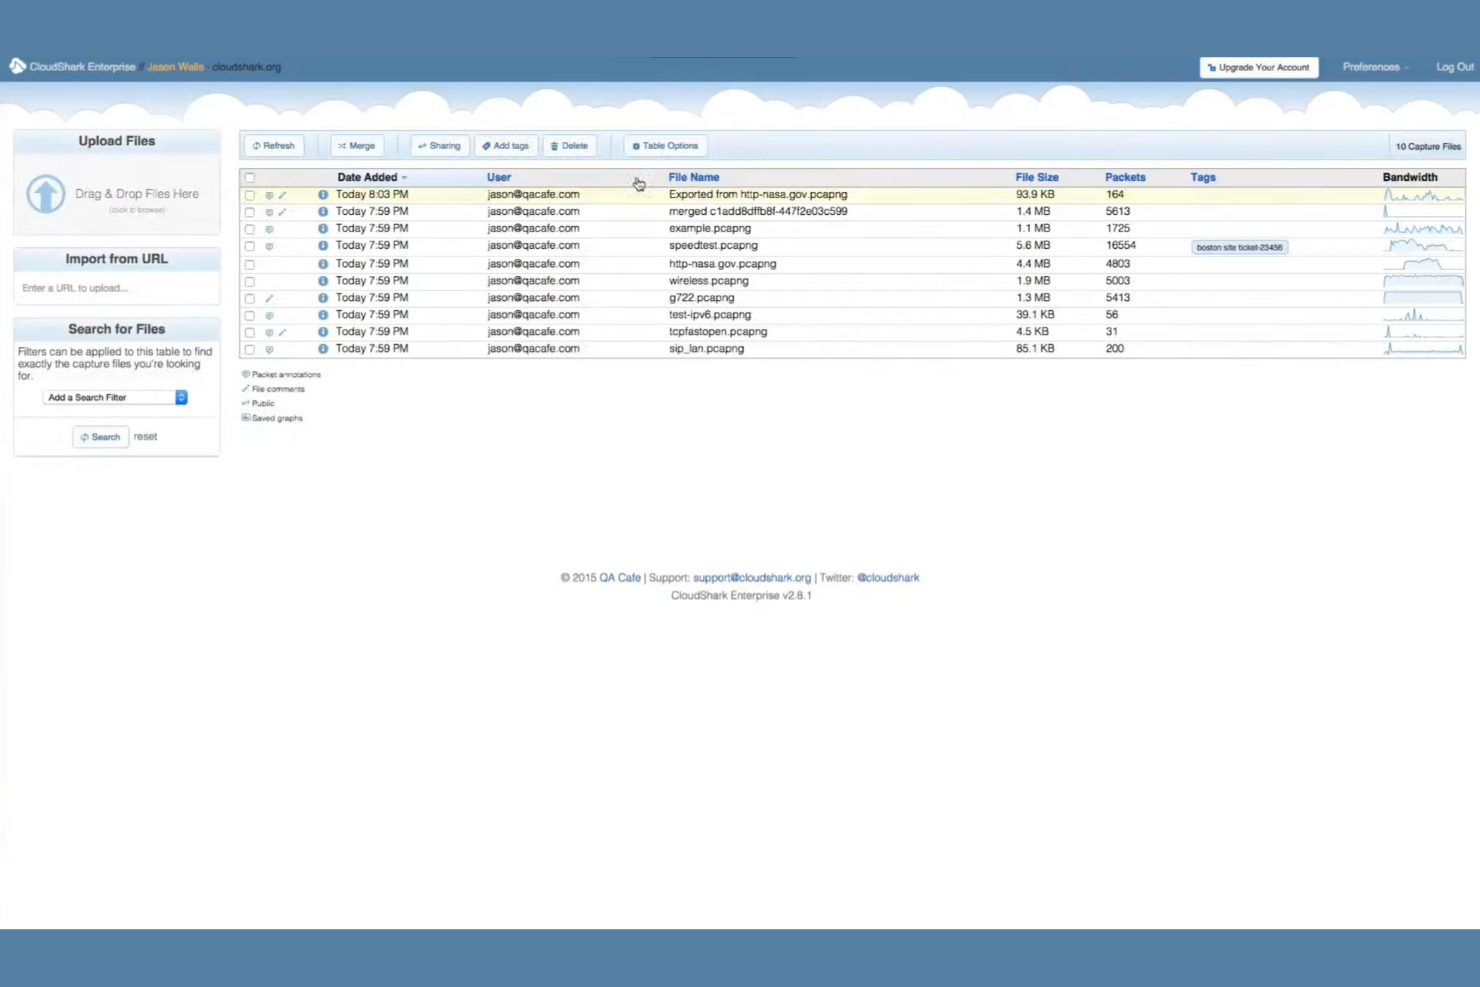
CloudShark Enterprise är ett webbaserat verktyg för hantering av paketfångster som används av IT-team och nätverksadministratörer. Det gör det möjligt för användare att ladda upp, analysera och dela paketfångster säkert i molnet.
Varför det är ett bra alternativ till Wireshark: CloudShark Enterprise erbjuder skalbarhet för företag, vilket gör det lämpligt för större organisationer. Det tillhandahåller en molnbaserad lösning som låter dig hantera paketfångster utan behov av lokal lagring. Du kan dela fångster direkt via plattformen. Detta webbaserade tillvägagångssätt innebär att du kan komma åt dina data var som helst, vilket förbättrar flexibilitet och samarbete.
Framträdande funktioner och integrationer:
Funktioner omfattar möjligheten att kommentera paketfångster, tagga filer för att enkelt hitta dem och generera rapporter direkt från plattformen. Du kan också använda de säkra delningsfunktionerna för att säkerställa att endast behöriga användare får åtkomst till känsliga data.
Integrationer omfattar Suricata, Zeek med flera.
Pros and Cons
Pros:
- Molnbaserad åtkomst
- Säker datadelning
- Inbyggda analysverktyg
Cons:
- Ingen inbyggd IDS- eller detekteringsmotor
- Abonnemang krävs för fullständiga funktioner

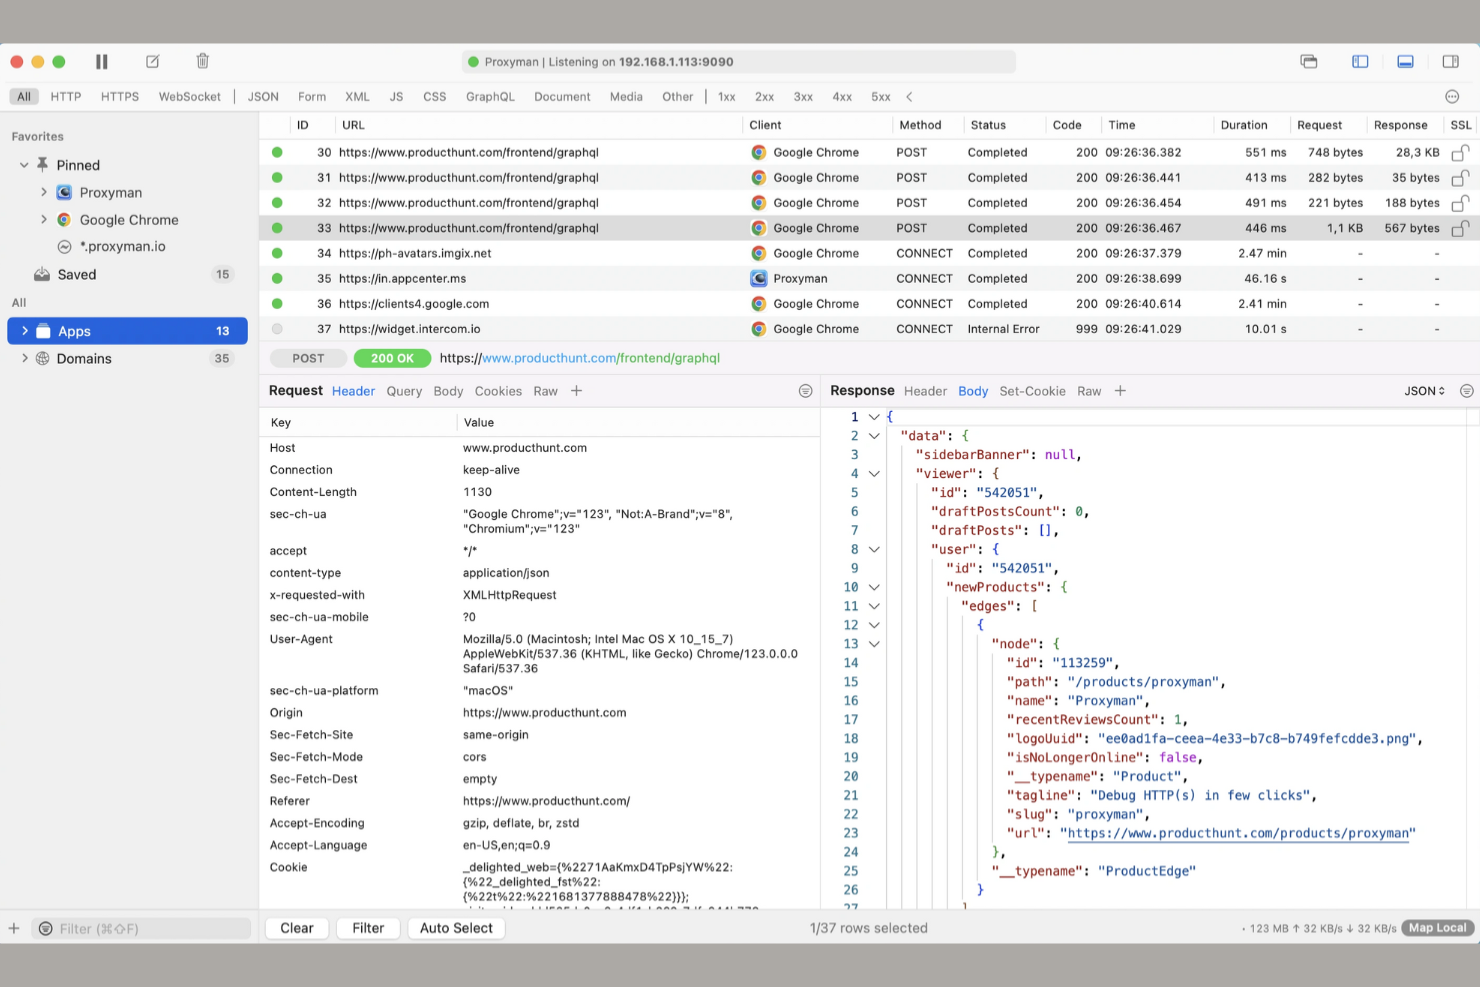
Proxyman är ett macOS-fokuserat HTTP-felsökningsproxyverktyg som används av utvecklare för att fånga, inspektera och manipulera HTTP/HTTPS-trafik. Det hjälper till att felsöka och testa applikationer genom att ge insikter i nätverkstrafik.
Varför det är ett bra alternativ till Wireshark: Proxyman har stöd för SSL-proxyhantering, vilket gör att du kan dekryptera säker trafik. Verktyget ger detaljerade insikter i begärande- och svarshuvuden för att felsöka nätverksproblem. Dess fokus på macOS säkerställer att det integreras med Apples ekosystem, vilket ger utvecklare en smidig upplevelse.
Utmärkande funktioner och integrationer:
Funktioner omfattar ett användarvänligt gränssnitt för HTTP-felsökning, avancerade filtreringsalternativ och möjligheten att redigera och skicka HTTP-begäranden igen. Du kan också anpassa ditt arbetsflöde med funktioner som brytpunkter och skript.
Integrationer är inte offentligt listade.
Pros and Cons
Pros:
- Användarvänligt för macOS
- Detaljerade insikter i trafik
- Stöd för SSL-proxyhantering
Cons:
- Begränsat till macOS
- Inte avsett för säkerhetsåtgärder

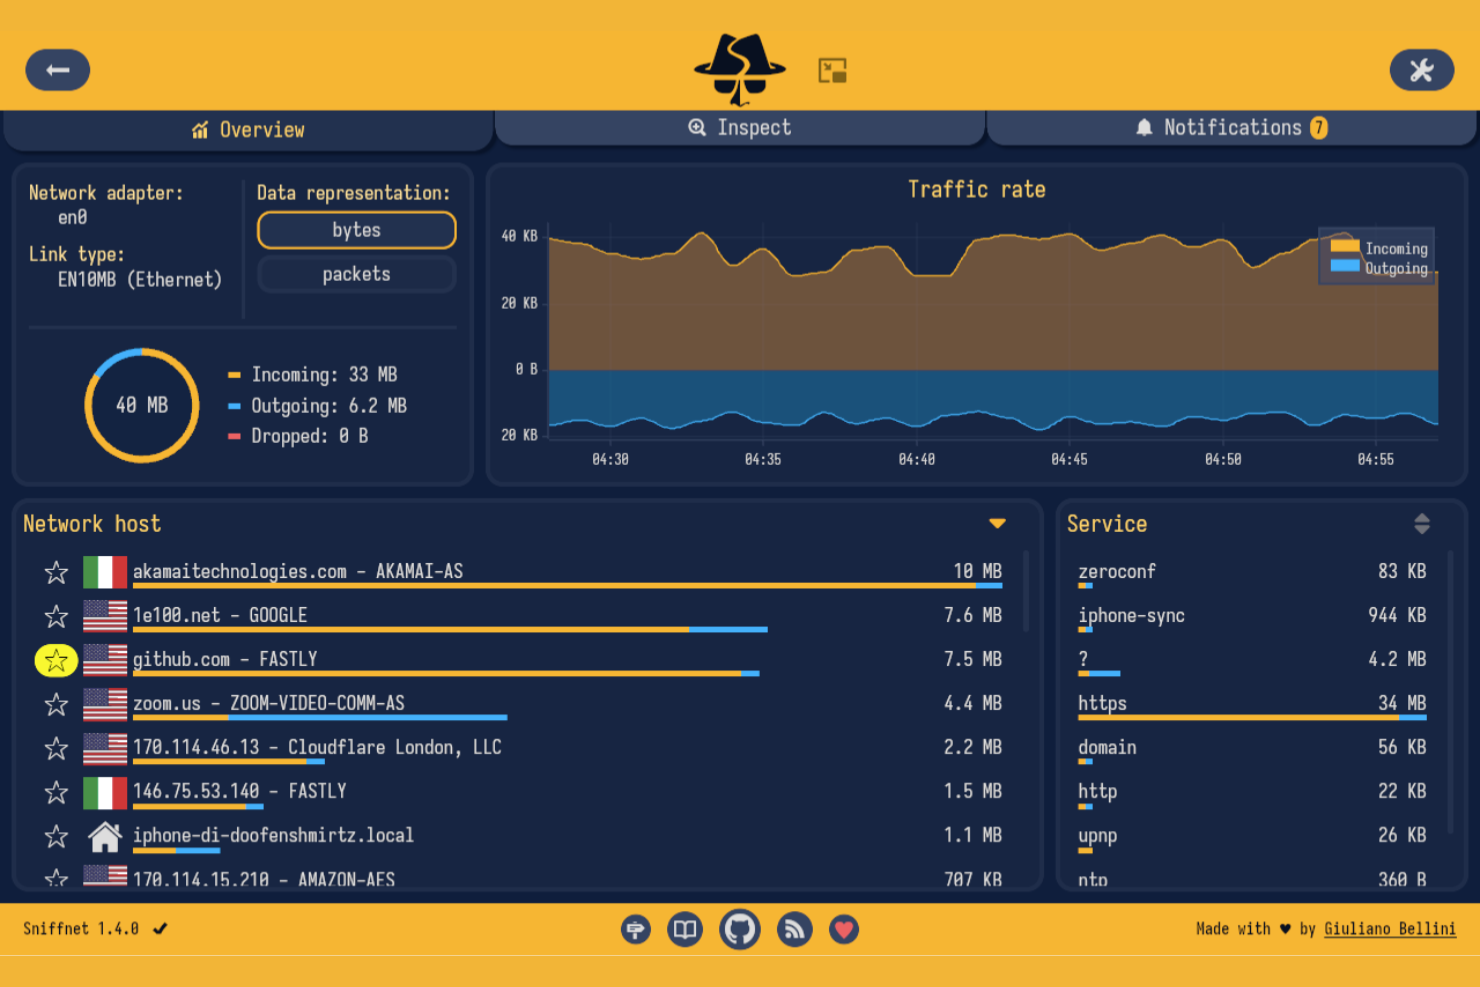
Sniffnet är ett nätverksövervakningsverktyg med öppen källkod som är utformat för användare som behöver spåra och analysera sin internettrafik. Det används främst av privatpersoner och små team som vill samla in statistik och granska nätverksaktivitet.
Varför det är ett bra alternativ till Wireshark: Sniffnet fokuserar på att erbjuda en intuitiv användarupplevelse, vilket gör det enklare för alla att använda. Det erbjuder trafikanalys i realtid, så att du kan se vem du utbyter data med och granska ditt nätverk på djupet. Verktyget finns på 24 språk, vilket gör det tillgängligt för ett brett spektrum av användare. Eftersom det har öppen källkod lägger det stor vikt vid datasekretess och säkerhet, vilket passar väl för användarcentrerade behov.
Utmärkande funktioner och integrationer:
Funktioner inkluderar realtidsdiagram för trafikintensitet, möjligheten att importera och exportera fångstrapporter som PCAP-filer samt anpassningsbara aviseringar för nätverkshändelser. Du kan också identifiera över 6000 tjänster och protokoll i din trafik.
Integrationer listas inte offentligt.
Pros and Cons
Pros:
- Möjlighet att exportera PCAP
- Säker Rust-baserad design
- Stöd för flera plattformar
Cons:
- Ingen paketinspektion eller djupgående analys
- Begränsad protokollsynlighet


LiveAction Omnipeek är ett verktyg för nätverksanalys och felsökning som används av nätverksingenjörer och IT-experter. Det erbjuder nätverksövervakning i realtid och paketanalys för att hjälpa till att diagnostisera och lösa nätverksproblem.
Varför det är ett bra alternativ till Wireshark: LiveAction Omnipeek erbjuder analys i realtid, vilket hjälper dig att snabbt identifiera och åtgärda nätverksproblem. Det tillhandahåller visuell diagnostik, så att du kan se nätverkets prestanda med en blick. Verktyget stöder analys av flera segment för felsökning av komplexa nätverk. Dess förmåga att hantera höghastighetsdata gör det lämpligt för storskaliga nätverksmiljöer.
Utmärkande funktioner och integrationer:
Funktionerna omfattar avancerad paketanalys, övervakning av röst och video samt anpassningsbara instrumentpaneler. Du kan även utnyttja dess funktioner för nätverksforensik för att undersöka incidenter på djupet.
Integrationerna omfattar kompatibilitet med ServiceNow, Cisco DNA Center/ISE, Splunk och vManage med flera.
Pros and Cons
Pros:
- Nätverksövervakning i realtid
- Visuella diagnostikverktyg
- Stöder höghastighetsdata
Cons:
- Endast Windows
- Inte molnbaserat

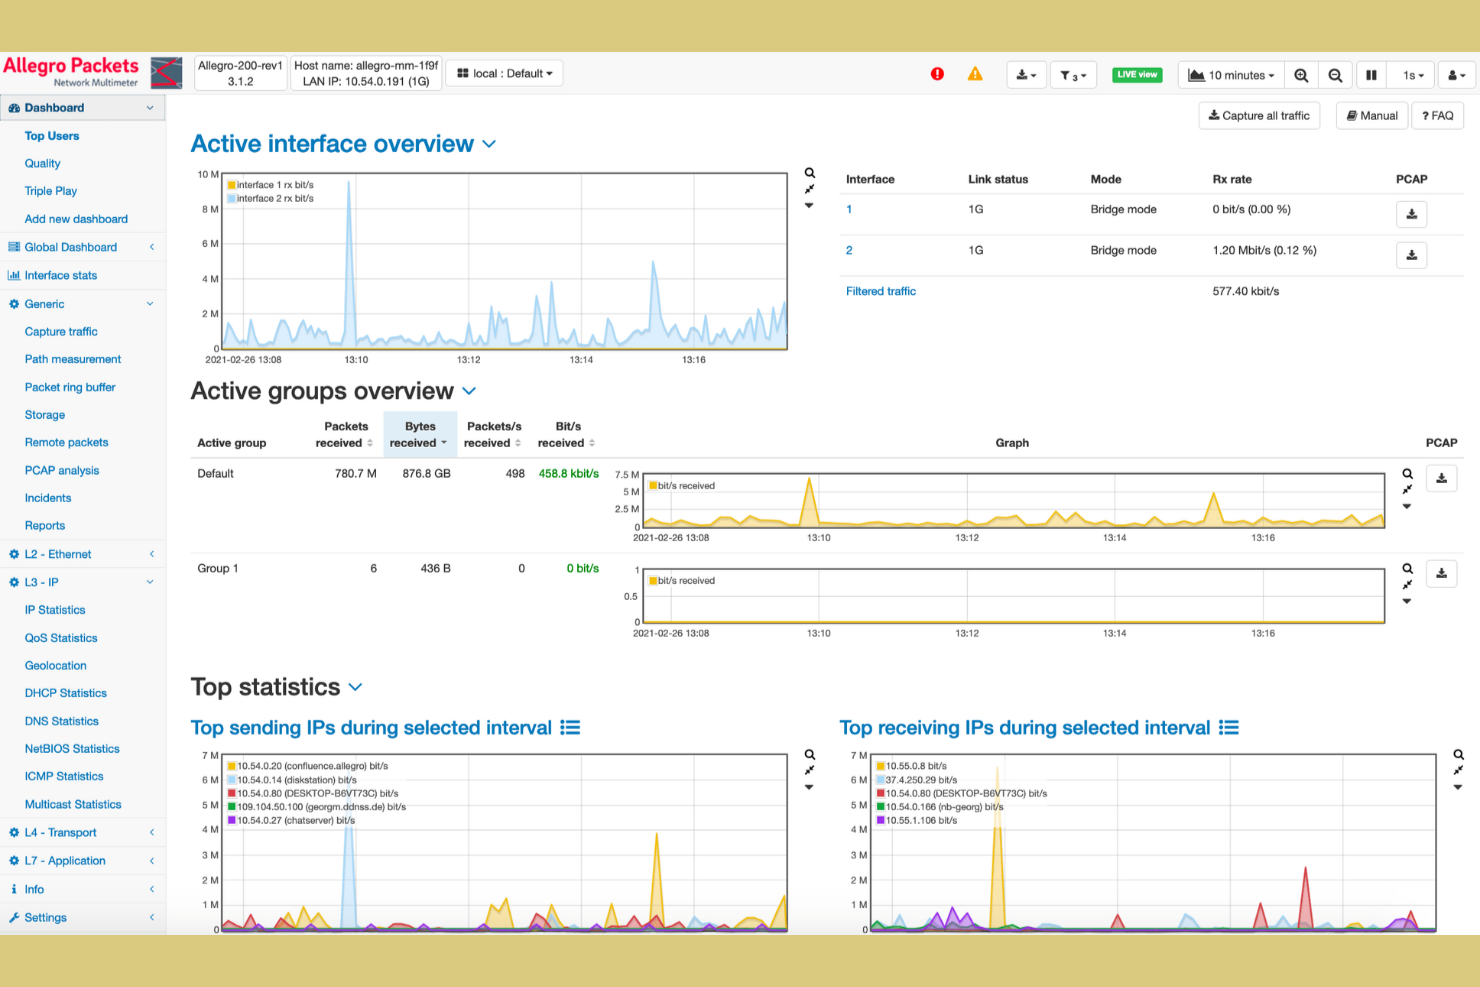
Allegro-nätverksmultimetrar är nätverksanalysverktyg som används av IT-professionella för att övervaka och felsöka nätverksprestanda. De ger insyn i och analys av nätverkstrafik i realtid över olika protokoll.
Varför de är ett bra alternativ till Wireshark: Allegro-nätverksmultimetrar erbjuder intuitiva gränssnitt och analysfunktioner i realtid. De tillhandahåller höghastighetsdatabearbetning, vilket gör dem lämpliga för stora nätverk. Verktygen stöder detaljerad protokollanalys, vilket underlättar diagnostisering av komplexa nätverksproblem. Deras plug-and-play-konfiguration förenklar driftsättningen och minskar tiden det tar att komma igång.
Utmärkande funktioner och integrationer:
Funktionerna omfattar höghastighetsinsamling av data, omfattande protokollstöd och detaljerad trafikanalys. De erbjuder även anpassningsbara instrumentpaneler för övervakning av nätverksprestanda.
Integrationerna omfattar Keysight Hawkeye med mera.
Pros and Cons
Pros:
- Övervakning utan påverkan
- Portabel hårdvara för felsökning på plats
- Lågt underhållsbehov
Cons:
- Saknar funktioner för aktiv testning
- Hög initial kostnad för hårdvaran
Andra alternativ till Wireshark
Här är några ytterligare alternativ till Wireshark som inte hamnade på min kortlista, men som ändå är värda att titta närmare på:
- Intuitibits
Bäst för Wi-Fi-felsökning
- Arkime
Bäst för datainsamling i stor skala
- NetScanTools
Bäst för nätverksdiagnostik


Så utvärderar jag alternativ till Wireshark
Oavsett om jag spårar paketförluster eller analyserar ett intrång kontrollerar jag först att ett verktyg uppfyller Wiresharks grundnivå—liveinsamling, protokollavkodning, filtrering och stöd för PCAP. Därefter utvärderar jag särskiljande funktioner som aviseringar och insyn i molnmiljöer.
Grundläggande funktioner (minimikrav för den här listan)
När jag väljer verktyg till min lista rangordnar jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje grundläggande funktion nedan. Sedan omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Liveinsamling av paket: Jag kontrollerar om ett verktyg kan samla in trafik från trådbundna, trådlösa och virtuella gränssnitt—till exempel genom att ansluta till en speglad switchport eller en molnbaserad VPC-avlyssningspunkt för felsökning i realtid.
- Djup paketinspektion: Jag letar efter fullständig tolkning av nyttolasten över OSI-lagren, inklusive återskapande av dataströmmar och möjligheten att avkoda data på applikationslagret i en HTTP- eller DNS-transaktion.
- Protokollstöd och avkodning: Omfattande protokolltäckning är viktig, så jag utvärderar hur många protokoll varje verktyg kan analysera och om det hanterar standarder som SIP, SNMP eller SMB utöver vanliga webbprotokoll.
- Filtrering och sökning: Bra filter sparar timmar. Jag letar efter både BPF-filter vid insamling och uttryck på visningsnivå som gör att du kan isolera exempelvis alla omsändningar till en enda värd under ett specifikt tidsintervall.
- PCAP-kompatibilitet: Jag utvärderar om verktyget kan läsa och skriva standardfiler i formaten PCAP/PCAPNG, eftersom det är en daglig arbetsuppgift att dela insamlad trafik mellan verktyg som tcpdump, Zeek eller en SIEM-inmatningsprocess.
- Visualisering av trafik: Jag letar efter visuella sammanfattningar—tabeller över konversationer, protokollhierarkier och flödesdiagram—som hjälper dig att upptäcka avvikelser snabbare än genom att bläddra i råa paketlistor.
När jag har en lista över verktyg som uppfyller kriterierna undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Insyn i moln- och containermiljöer är en viktig särskiljande faktor. Jag kontrollerar om ett verktyg kan fånga trafik från Kubernetes-poddar eller läsa flödesloggar från moln-VPC:er. Många team kör arbetsbelastningar långt bortom en enda lokal switch. Aviseringar i realtid är också viktiga—verktyg som markerar avvikelser, till exempel plötsliga toppar i DNS-förfrågningar, besparar analytiker arbetet med att manuellt granska paketlistor. Jag utvärderar även stöd för dekryptering av TLS 1.3- och IPsec-sessioner, där inspektion av krypterade nyttolaster med sessionsnycklar kan avgöra om en kriminalteknisk utredning lyckas.
Mer än funktioner
Integrationer påverkar hur väl ett verktyg passar in i din befintliga teknikstack. Jag kontrollerar om insamlad trafik kan skickas direkt till ett SIEM-system som Splunk eller QRadar och om skriptning via Python eller Lua gör det möjligt att bygga anpassade protokollanalysatorer. Skalbarhet är en annan viktig faktor—ett verktyg som tappar paket på en trunklänk med 10 Gbit/s under hög belastning skapar blinda fläckar precis när du behöver bäst insyn. Jag utvärderar även licensmodeller, eftersom ett alternativ med öppen källkod kan passa en ensam ingenjör, medan en kommersiell licens med distribuerade sensorer passar bättre för ett företagsövergripande team på flera platser.
Varför leta efter ett alternativ till Wireshark?
Även om Wireshark är ett bra val för nätverkspaketanalys finns det flera anledningar till att vissa användare söker alternativa lösningar. Du kanske letar efter ett alternativ till Wireshark eftersom:
- Du behöver ett mer användarvänligt gränssnitt
- Ditt team behöver avancerade funktioner för automatisering
- Du vill ha molnbaserad åtkomst för distansarbete
- Du behöver bättre skalbarhet för stora nätverk
- Ditt team föredrar ett verktyg med stöd för flera plattformar
- Du behöver snabbare databehandlingshastigheter
Om något av detta stämmer in på dig har du kommit rätt. Min lista innehåller flera alternativ för nätverkspaketanalys som passar bättre för team som möter dessa utmaningar med Wireshark och letar efter alternativa lösningar.
Viktiga funktioner i Wireshark
Här är några av Wiresharks viktigaste funktioner, som hjälper dig att jämföra och ställa alternativa lösningar mot varandra:
- Djupgående inspektion: Erbjuder detaljerad analys av hundratals nätverksprotokoll, vilket hjälper dig att förstå komplexa nätverksproblem.
- Livefångst: Gör det möjligt att fånga nätverkstrafik i realtid, vilket ger omedelbara insikter i nätverksaktiviteten.
- Offlineanalys: Gör det möjligt att analysera tidigare insamlade data så att du kan granska nätverksproblem när som helst.
- Kompatibilitet med flera plattformar: Fungerar på Windows, Linux och macOS, vilket säkerställer att ditt team kan använda det på olika system.
- Paketbläddrare med tre paneler: Tillhandahåller ett intuitivt gränssnitt för visning av paketdetaljer, vilket gör det möjligt att analysera data.
- VoIP-analys: Erbjuder verktyg för att analysera IP-telefoni, vilket är användbart för att övervaka samtalskvalitet och prestanda.
- Protokolldekryptering: Har stöd för dekryptering av flera protokoll, vilket hjälper dig att se krypterade data för djupgående analys.
- Visningsfilter: Gör det möjligt att använda kraftfulla filter för att fokusera på specifika typer av trafik, vilket förenklar analysen.
- Färgregler: Låter dig använda färgkodning på paket för att snabbt identifiera mönster och avvikelser.
- Exportalternativ: Tillhandahåller olika format för dataexport, så att du kan dela resultat med ditt team eller använda dem i rapporter.