

De bästa verktygen för penetrationstestning av webbapplikationer hjälper team att upptäcka sårbarheter tidigt, validera säkerhetskontroller och skydda känsliga data i komplexa applikationer. När felkonfigurationer slinker igenom granskningar, automatiserade skannrar missar högriskproblem eller luckor uppstår mellan manuella tester och CI/CD-pipelines kan säkerhetsbrister förbli oupptäckta och bli kostsamma att åtgärda senare.
Rätt plattform för penetrationstestning ger säkerhetsteam korrekta resultat, tydlig rapportering och arbetsflöden som passar naturligt in i befintliga utvecklingsprocesser. Som Chief Technology Officer med över 20 års erfarenhet av att testa och implementera säkerhetsverktyg i aktiva webbmiljöer har jag utvärderat de främsta lösningarna utifrån noggrannhet, integrationskvalitet och användarvänlighet. Varje recension behandlar funktioner, för- och nackdelar samt idealiska användningsområden för att hjälpa ditt team att välja det bästa verktyget för penetrationstestning av webbapplikationer och få en starkare och mer tillförlitlig applikationssäkerhet.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell över verktyg för penetrationstestning av webbapplikationer
Den här jämförelsetabellen sammanfattar prisuppgifter för mina främsta WAPT-verktyg.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för att upptäcka sårbarheter i affärslogik | Gratis demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för hybrid penetrationstestning med AI och mänskliga experter | Gratisabonnemang tillgängligt | Från $200/månad | Website | |
| 3 | Bäst för AI-baserade penetrationstester | Gratisplan tillgänglig | Från $350/månad | Website | |
| 4 | Bäst med dagliga kontroller av molnkonfigurationer | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $149/månad | Website | |
| 5 | Bäst för kontinuerlig sårbarhetsskanning | Gratis demo tillgänglig | Från $69/månad | Website | |
| 6 | Bäst för DeepScan i komplexa webbapplikationer | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för att kombinera automatiserad och manuell testning | Gratis demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för trådbaserade parallella tester | Gratis demo tillgänglig | Från $29/månad | Website | |
| 9 | Bäst för upptäckt av externa tillgångar | Website | |||
| 10 | Bäst för utvecklare | Website |


Recensioner av de bästa verktygen för penetrationstestning av webbapplikationer
Nedan hittar du mina detaljerade sammanfattningar av de bästa verktygen för penetrationstestning av webbapplikationer som kom med i mitt urval. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, för- & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
 Bäst för att upptäcka sårbarheter i affärslogik
- Gratis demo tillgänglig
- Pris på begäran

Escape upptäcker sårbarheter i affärslogik vid penetrationstestning av webbapplikationer. Escape är ett webbaserat verktyg för penetrationstestning av applikationer, utformat för organisationer som behöver hantera moderna digitala säkerhetsutmaningar. Det är specialiserat på att upptäcka sårbarheter i affärslogik som traditionella skannrar ofta missar, vilket gör det särskilt lämpligt för branscher som finans, sjukvård och teknik. Genom att integreras i befintliga teknikstackar hjälper Escape till att säkerställa kontinuerlig säkerhetsvalidering i takt med de snabba distributionscyklerna för moderna applikationer.
Varför jag valde Escape
Jag valde Escape eftersom verktyget utmärker sig när det gäller att identifiera komplexa sårbarheter i affärslogik genom AI-driven dynamisk applikationssäkerhetstestning (DAST), vilket skiljer det från traditionella verktyg. Detta fokus på säkerhet i affärslogik är avgörande för organisationer som möter sofistikerade cyberhot. Dessutom säkerställer Escapes integration med CI/CD-pipelines att säkerhetstestningen håller jämna steg med snabba utvecklingscykler och ger insikter i realtid samt praktiska råd om åtgärder. Dessa funktioner gör Escape till ett övertygande val för team som vill förbättra sin säkerhetsnivå utan att bromsa innovationen.
Escapes viktigaste funktioner
Utöver funktionerna för testning av affärslogik erbjuder Escape:
- Upptäckt av API:er: Identifierar och dokumenterar automatiskt API:er i din applikation, vilket säkerställer heltäckande säkerhetstäckning.
- Säkerhetstestning av GraphQL: Erbjuder specialiserad testning av GraphQL-API:er och hanterar unika sårbarheter som är förknippade med denna teknik.
- Efterlevnadsrapportering: Skapar detaljerade rapporter som hjälper till att uppfylla branschens efterlevnadsstandarder och förenklar revisionsprocessen.
- Identifiering av läckor av känsliga data: Identifierar potentiella dataläckor i dina applikationer och bidrar till att skydda känslig information.
Escapes integrationer
Escape integreras med moderna teknikstackar, inklusive CI/CD-plattformar, för att erbjuda sömlös säkerhetsvalidering. Inbyggda integrationer omfattar GitHub, GitLab, Jenkins, JIRA, Slack, Bitbucket, Azure DevOps, AWS, Docker och Kubernetes.
Pros and Cons
Pros:
- Kontinuerlig skanning och verifiering som stöder löpande säkerhetsövervakning
- Avancerad skanningsteknik som hittar ett brett spektrum av säkerhetsproblem
- Stark identifiering av API-sårbarheter, inklusive täckning för REST- och GraphQL-slutpunkter
Cons:
- Plattformsuppgraderingar kan ta tid att tillämpa och anpassa sig till
- Kräver teknisk vana för att avancerade funktioner ska kunna användas effektivt
Learn more about Escape: Bäst för hybrid penetrationstestning med AI och mänskliga experter
- Gratisabonnemang tillgängligt
- Från $200/månad
Visit WebsiteCustomer Rating:4.5/5
ZeroPath tillhandahåller en samlad säkerhetsinstrumentpanel som på ett ögonblick visar penetrationstester, skanningsaktivitet, sårbarhetstyper, problemens allvarlighetsgrad och de viktigaste kritiska resultaten. ZeroPath är en AI-driven plattform för applikationssäkerhet som är utformad för att tillgodose behoven hos säkerhetsmedvetna företag som vill förbättra sina processer för säkerhet i webbapplikationer. Genom att erbjuda avancerade verktyg som statiska applikationssäkerhetstester (SAST) och automatiserat åtgärdande av sårbarheter hjälper ZeroPath ditt team att upptäcka och hantera sårbarheter effektivt.
Varför jag valde ZeroPath
Jag valde ZeroPath eftersom plattformen kombinerar kontinuerlig AI-driven testning med mänskligt ledd attackanalys, vilket är idealiskt om du letar efter ett verktyg för penetrationstestning av webbapplikationer som går längre än kontroller på ytan. Du får automatiserad kartläggning och sårbarhetsidentifiering som körs dygnet runt, vilket ger ditt team insyn i säkerhetsluckor så snart de uppstår. Erfarna penetrationstestare validerar sedan resultaten och utforskar komplexa attackkedjor, så att du inte behöver undra vilka problem som är verkliga eller möjliga att utnyttja. Denna kombination gör det möjligt för ditt team att prioritera betydelsefulla sårbarheter och agera på dem med tillförsikt.
ZeroPaths viktigaste funktioner
Utöver metoden med kontinuerlig AI- och mänsklig testning kan ditt team även dra nytta av:
- Automatiserat åtgärdande av sårbarheter: Den här funktionen tillhandahåller automatiska korrigeringar för identifierade sårbarheter och effektiviserar lösningsprocessen för ditt utvecklingsteam.
- Återkoppling i realtid: ZeroPath levererar omedelbara insikter om säkerhetsproblem när de uppstår, så att ditt team kan hantera dem snabbt.
- Automatisk omtestning av korrigeringar: När ditt team har tillämpat en korrigering validerar ZeroPath den för att bekräfta att problemet är löst.
- SARIF-jämförelse: Den här funktionen möjliggör detaljerad analys och jämförelse av säkerhetsrapporter, vilket förbättrar ditt teams förmåga att spåra och hantera sårbarheter.
- Sårbarhetsidentifiering i realtid: Plattformen varnar dig så snart nya svagheter uppstår i applikationsmiljöer som förändras.
ZeroPath-integrationer
Integrationer omfattar GitHub, GitLab, Azure DevOps och Bitbucket.
Pros and Cons
Pros:
- Kontinuerlig övervakning upptäcker nya sårbarheter dygnet runt
- AI-kartläggning utökar täckningen av dolda attackytor
- Exploateringar med konceptbevis tydliggör den verkliga risken för teamet
Cons:
- Inte idealiskt för team som enbart vill ha traditionella tester vid enstaka tidpunkter
- Du kan behöva tid för att anpassa ditt arbetsflöde till automatiseringen
Learn more about Zeropath: Bäst för AI-baserade penetrationstester
- Gratisplan tillgänglig
- Från $350/månad
Visit WebsiteCustomer Rating:4.7/5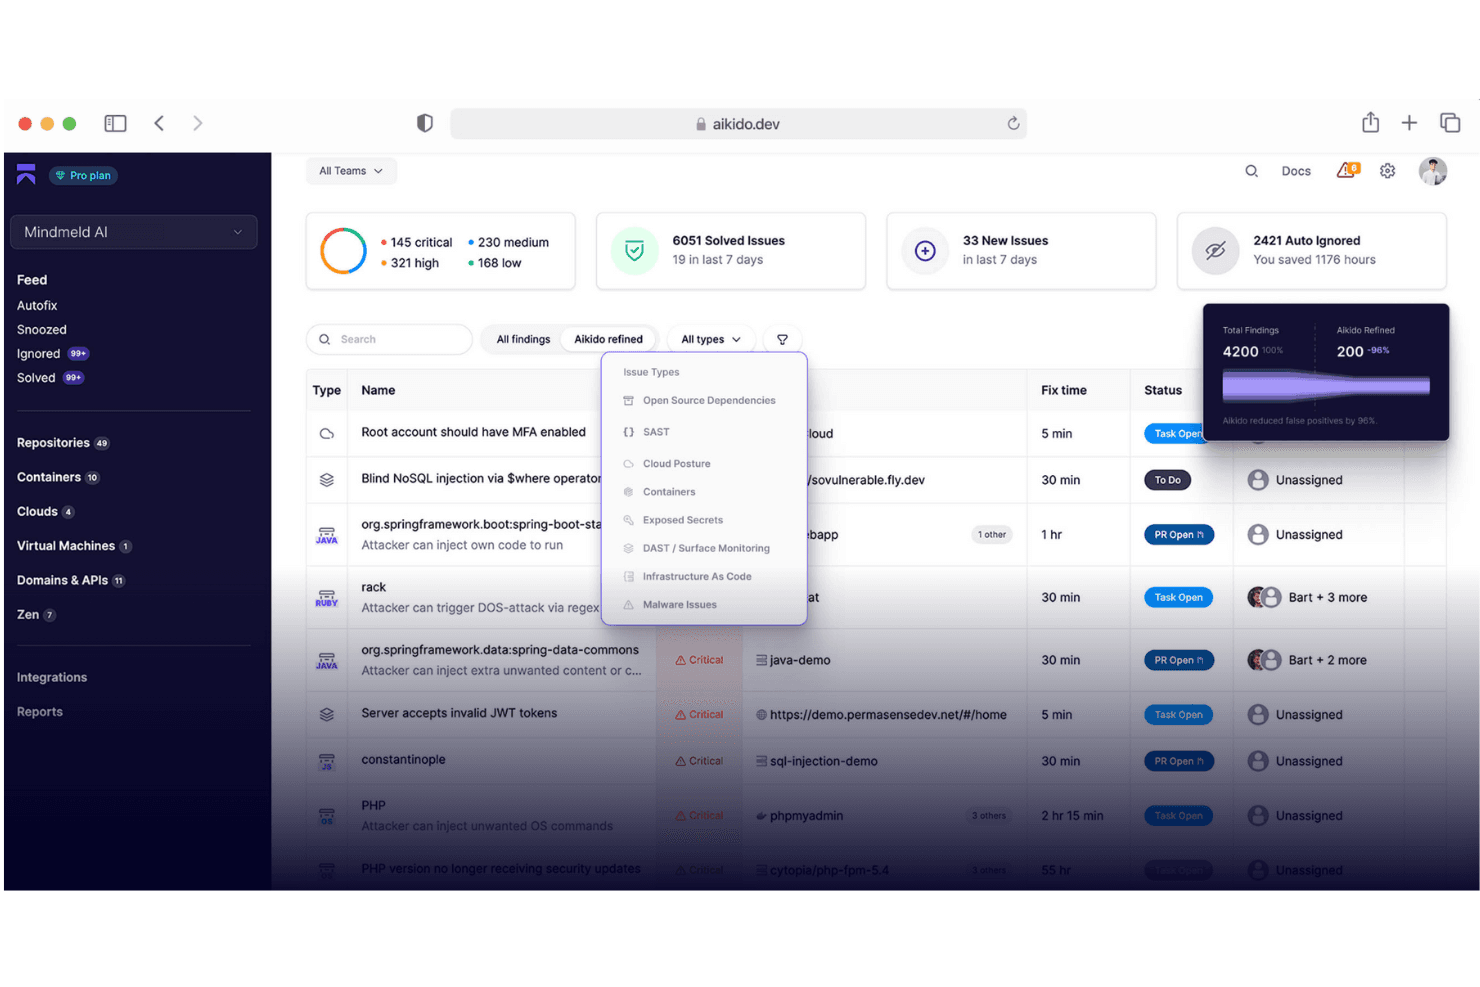
Aikido Security tillhandahåller en enhetlig instrumentpanel för att triagera och filtrera problem efter typ, allvarlighetsgrad och skanningskälla. Aikido Security är en AI-baserad plattform för applikationssäkerhet som kombinerar automatiserade penetrationstester, DAST, SAST, SCA, detektering av hemligheter och API-skanning under hela programvaruutvecklingslivscykeln.
Vem passar Aikido Security bäst för?
Aikido Security passar särskilt bra för teknikledda team i företag i tillväxtfas som vill ha automatiserad säkerhetstäckning utan ett särskilt AppSec-team.
Varför jag valde Aikido Security
Aikido Security finns med på min kortlista tack vare det annorlunda sättet att genomföra penetrationstester. Jag uppskattar att plattformen distribuerar över 200 autonoma agenter som bekräftar exploaterbarhet innan ett resultat visas, vilket innebär att varje rapporterad sårbarhet är verklig. Den upptäcker även problem i affärslogiken, som IDOR och åtkomst mellan klienter, vilket de flesta skannrar helt missar, och genererar granskningsklara rapporter strukturerade för efterlevnad av SOC 2 och ISO 27001.
Viktiga funktioner i Aikido Security
- API-skanning: Stöder omfattande testning av REST-, GraphQL-, gRPC- och SOAP-slutpunkter.
- Ytövervakning (DAST): Analyserar dynamiskt webbappens gränssnitt och API:er för att upptäcka verkliga sårbarheter.
- Detektering av hemligheter: Identifierar automatiskt läckta API-nycklar, autentiseringsuppgifter och annan känslig information i kod.
- Integration med IDE-tillägg: För in detektering av säkerhetsproblem direkt i utvecklingsmiljöer som stöds.
Integrationer med Aikido Security
Aikido Security erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket, Jira, Jenkins, CircleCI, Docker, Google Cloud, Asana, Monday, DigitalOcean och Slack. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Autonoma agenter validerar varje rapporterad sårbarhet
- Upptäcker brister i affärslogiken som de flesta skannrar missar
- Genererar granskningsklara rapporter om efterlevnad och penetrationstester
Cons:
- Rapporteringen kan bli överväldigande för små team
- Begränsade manuella penetrationstestfunktioner jämfört med traditionella verktyg
Learn more about Aikido Security: Bäst med dagliga kontroller av molnkonfigurationer
- 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Från $149/månad
Visit WebsiteCustomer Rating:4.8/5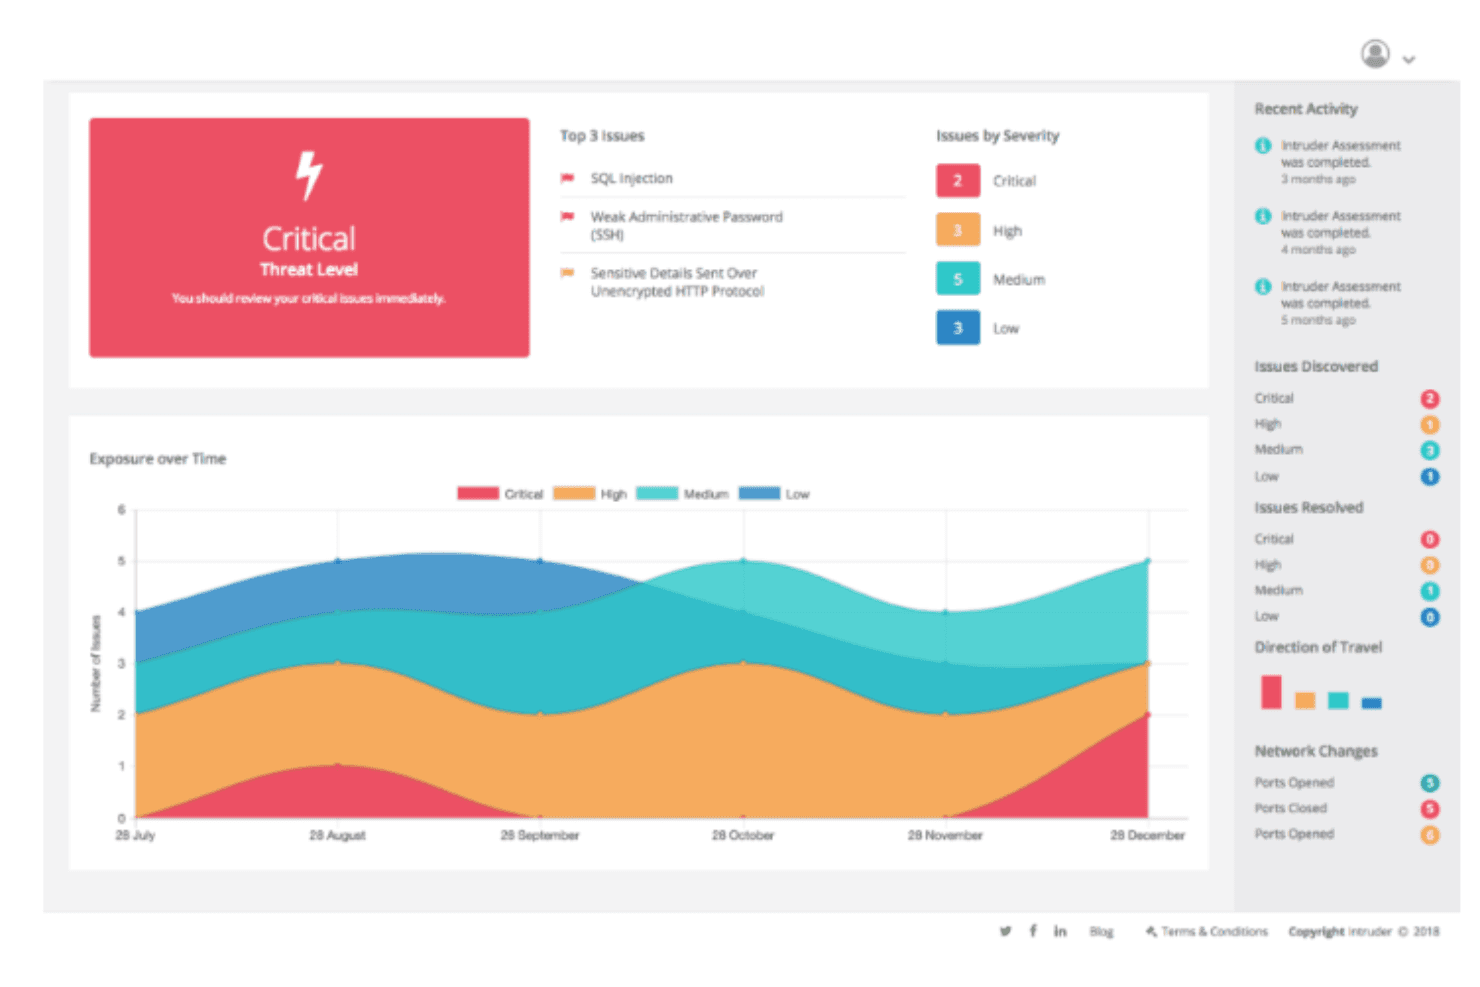
Intruder övervakar dina system automatiskt för att upptäcka och meddela dig om potentiella hot när de uppstår. Intruder är en plattform för kontinuerlig exponeringshantering som kombinerar automatiserad sårbarhetsskanning, AI-drivna penetrationstester, övervakning av attackytan och kontroller av molnsäkerhetskonfigurationer i webbappar, API:er och infrastruktur.
Vem passar Intruder bäst för?
Intruder passar bra för säkerhets- och IT-team på små och medelstora företag som behöver kontinuerlig sårbarhetstäckning utan ett stort dedikerat säkerhetsteam.
Varför jag valde Intruder
Jag valde Intruder som ett av de bästa alternativen eftersom de dagliga kontrollerna av molnkonfigurationer ger mitt team en nästan realtidsbaserad bild av säkerhetsförändringar i AWS-, Azure- och GCP-miljöer. Till skillnad från verktyg som skannar varje vecka eller på begäran kör Intruders CSPM dagligen och flaggar felkonfigurationer innan de kan utnyttjas. Jag förlitar mig också på deras skanningar efter nya hot, där Intruders säkerhetsteam manuellt kontrollerar nyligen offentliggjorda kritiska sårbarheter och skannar dina mål utan att du behöver konfigurera något.
Viktiga funktioner i Intruder
- AI-drivna penetrationstester: Startar penetrationstester på begäran med hjälp av AI för att simulera angriparbeteende i dina applikationer.
- GregAI-säkerhetsanalytiker: Sammanfattar, verifierar och prioriterar sårbarheter som hittas i hela din miljö med hjälp av AI.
- Autentiserad skanning av webbappar: Stöder skanning efter sårbarheter i lösenordsskyddade eller sessionsbegränsade webbapplikationer.
- Identifiering av nya hot: Söker proaktivt efter och testar mot nolldagssårbarheter och uppmärksammade sårbarheter i hela din exponeringsyta.
Integrationer med Intruder
Intruder erbjuder inbyggda integrationer med AWS, Microsoft Azure, Google Cloud, Jira, GitHub, GitLab, ServiceNow, Slack, Microsoft Teams och Okta. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Dagliga automatiserade kontroller av molnkonfigurationer
- AI-drivna penetrationstester och sårbarhetssammanfattningar
- Snabb introduktion för små IT-team
Cons:
- Kontrollerna för aviseringar kan vara begränsade
- Ingen manuell penetrationstestning utförd av mänskliga experter
Learn more about Intruder: Bäst för kontinuerlig sårbarhetsskanning
- Gratis demo tillgänglig
- Från $69/månad
Visit WebsiteCustomer Rating:4.5/5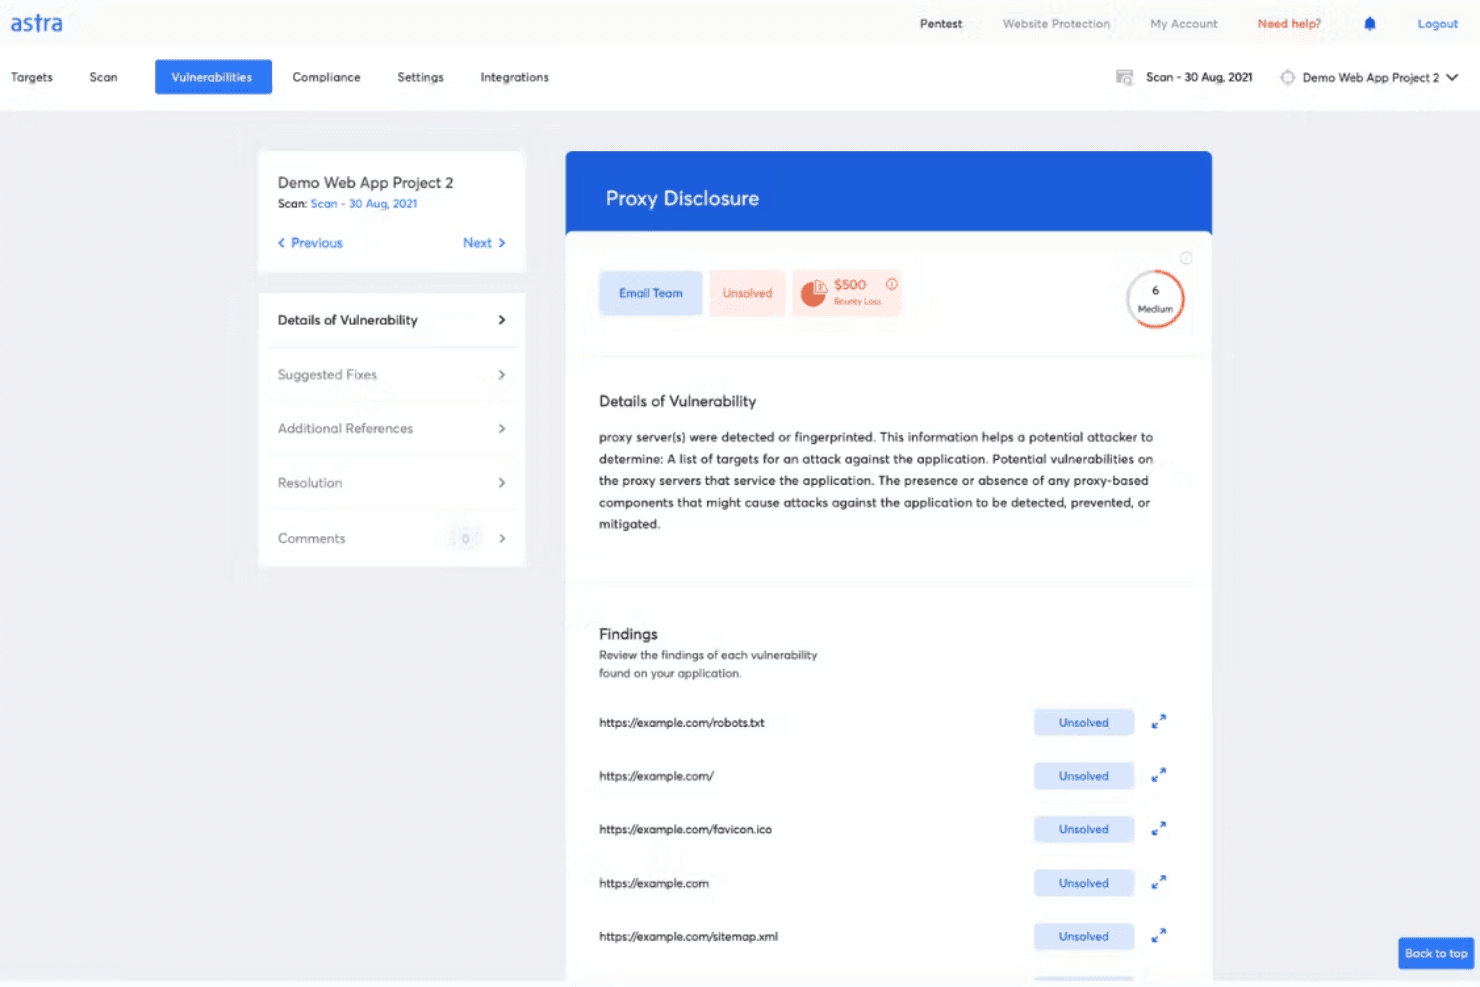
Astra Pentests penetrationstester kan söka efter sårbarheter och ger detaljerade resultat och rekommendationer. Astra Pentest är en PTaaS-plattform som kombinerar automatiserad DAST-skanning, manuell penetrationstestning utförd av experter, API-säkerhetstestning och skanning efter sårbarheter i molnet i en enda instrumentpanel.
####Vem passar Astra Pentest bäst för?
Det passar utmärkt för säkerhetsmedvetna team på nystartade och medelstora företag som behöver pentest-rapporter redo för efterlevnad tillsammans med kontinuerlig automatiserad skanning.
####Varför jag valde Astra Pentest
Astra Pentest tar plats bland de bästa på min kortlista eftersom den kontinuerliga DAST-skanningen kör fler än 10 000 testfall, inklusive autentiserade skanningar bakom inloggningsväggar, vilket de flesta skannrar helt hoppar över. Jag uppskattar också hur plattformen kompletterar detta med granskningar av experter, så att mitt team inte drunknar i rådata från skannern utan kan arbeta med validerade fynd. Den AI-assisterade hanteringen av falska positiva resultat håller signal-brusförhållandet på en hanterbar nivå, även när skanningarna körs kontinuerligt.
####Viktiga funktioner i Astra Pentest
- Manuell penetrationstestning av säkerhetsexperter: Certifierade yrkespersoner genomför offensiva tester med hjälp av riktlinjer från OWASP, SANS, CREST och PTES.
- API-säkerhetsplattform: Skanna API:er efter problem från OWASP API Top 10 och upptäck skugg- eller övergivna slutpunkter genom infångning av live-trafik.
- Efterlevnadsfokuserad rapportering: Skapa särskilda rapporter för kraven i SOC2, ISO 27001, PCI-DSS, HIPAA och GDPR.
- Offentligt verifierbart pentest-certifikat: Få ett delbart certifikat efter varje genomfört pentest som bekräftar att åtgärder har vidtagits och omtestning slutförts.
####Astra Pentest-integreringar
Astra Pentest erbjuder inbyggda integreringar med Bitbucket, CircleCI, GitHub, GitLab, Jenkins, Jira, Microsoft Azure och Slack. Plattformen ger även API-åtkomst för anpassade integreringar och stöder infångning av live API-trafik med Postman, Kong, AWS, GCP och Nginx.
Pros and Cons
Pros:
- Automatiserad DAST och manuella penetrationstester kombinerade
- Efterlevnadsredo rapportering för flera standarder
- Åtgärdsarbetsflöde integrerat i pentest-instrumentpanelen
Cons:
- Ingen testning av sårbarheter i mobilappar ingår
- Skanningar kan ibland generera falska positiva resultat
Learn more about Astra Pentest: Bäst för DeepScan i komplexa webbapplikationer
- Kostnadsfri demo tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.2/5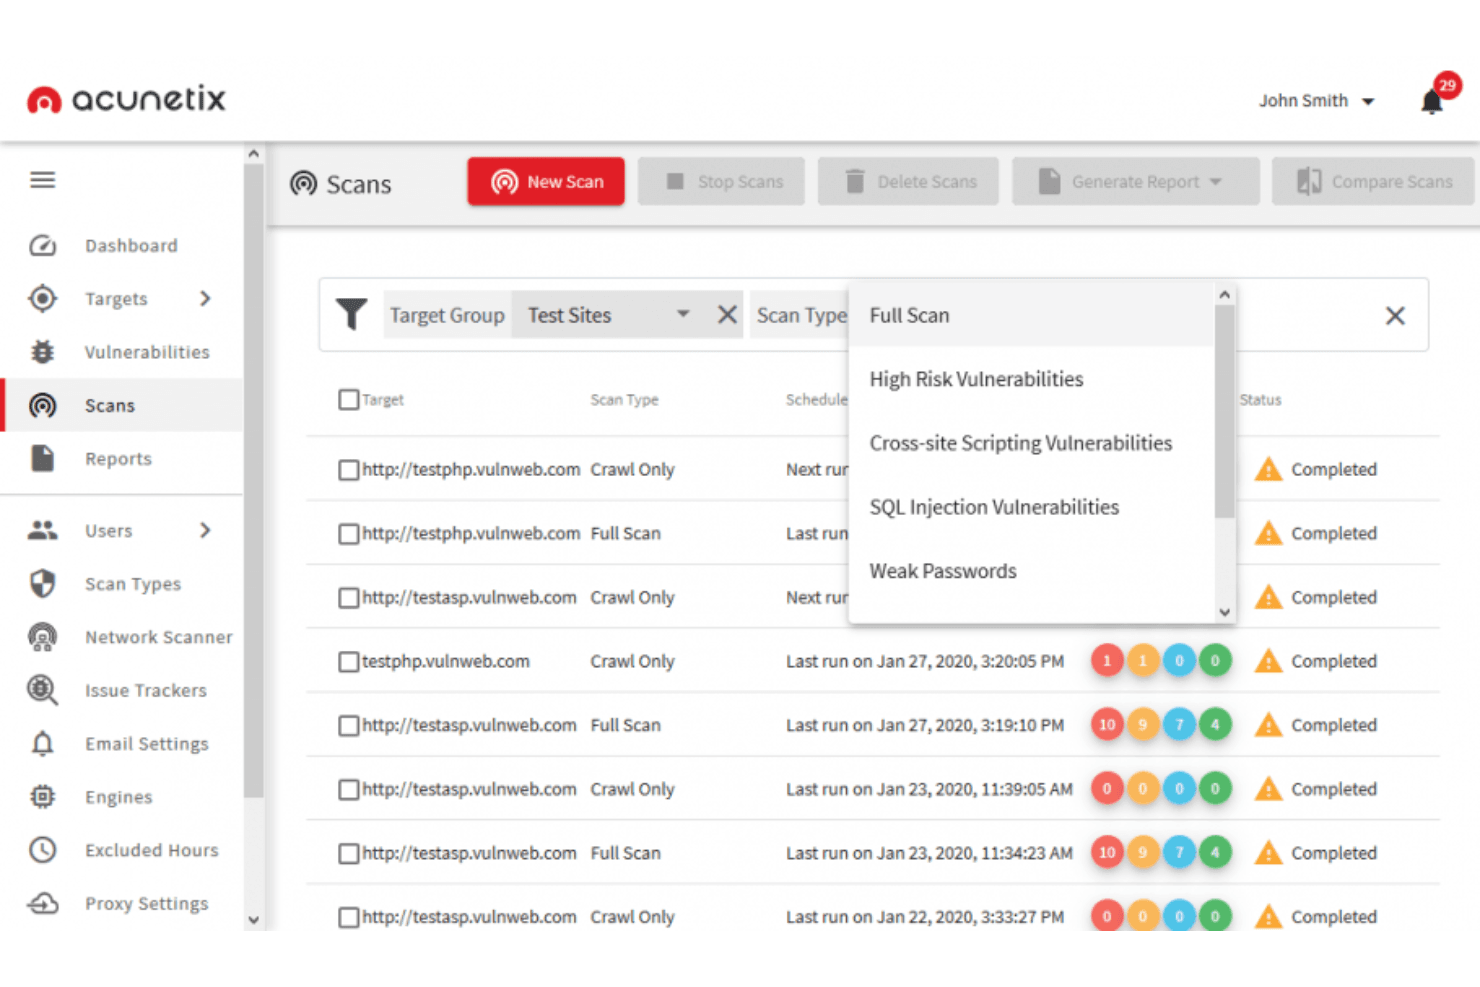
Acunetix kan identifiera ett stort antal sårbarheter, inklusive OWASP Top 10, SQL-injektioner, XSS, felkonfigurationer, exponerade databaser och sårbarheter via externa kanaler. Acunetix är en DAST-fokuserad säkerhetsskanner för webbapplikationer som upptäcker sårbarheter i webbappar, API:er och LLM:er med hjälp av DeepScan, AcuSensor och AI-baserad analys för att hitta exploaterbara problem i komplexa, JavaScript-tunga miljöer.
Vem passar Acunetix bäst för?
Acunetix passar säkerhets- och AppSec-team inom företag som behöver automatiserad sårbarhetsskanning av stora portföljer med webbapplikationer och API:er.
Varför jag valde Acunetix
Acunetix finns med på min kortlista tack vare hur väl DeepScan hanterar JavaScript-tunga enkelsidiga applikationer. De flesta skannrar missar sårbarheter som ligger dolda bakom AJAX-anrop eller klientbaserad rendering, men DeepScan kör faktiskt JavaScript för att genomsöka det som webbläsaren visar. Jag förlitar mig också på AcuSensor, som placerar en sensor i källkoden för att kombinera svartlådeskanning med intern återkoppling och upptäcka sårbarheter som extern skanning ensam regelbundet missar.
Viktiga funktioner i Acunetix
- Prediktiv riskbedömning: Använder maskininlärningsmodeller för att uppskatta sårbarhetsrisken innan skanningen börjar.
- Rollbaserade åtkomstkontroller: Låter dig tilldela användarroller och behörigheter för hantering av skannings- och åtgärdsarbetsflöden.
- Automatiserad omtestning och validering: Testar upptäckta problem igen efter åtgärd för att bekräfta att sårbarheterna är helt lösta.
- Säkerhetsskanning av API:er: Skannar REST-, GraphQL- och SOAP-API:er efter säkerhetsproblem parallellt med testning av webbapplikationer.
Acunetix-integrationer
Acunetix erbjuder inbyggda integrationer med Jira, GitHub, GitLab, Azure DevOps, Bitbucket, Bamboo, Bugzilla, F5 BIG-IP och Cloudflare. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Skannar enkelsidiga och JavaScript-tunga applikationer
- Kombinerar DAST med valfri interaktiv skanning
- Inkluderar sårbarhetsskanning av nätverksperimetern
Cons:
- Begränsad flexibilitet vid schemaläggning av skanningar
- Anpassningen av rapporter är begränsad
Learn more about Acunetix: Bäst för att kombinera automatiserad och manuell testning
- Gratis demo tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:3.8/5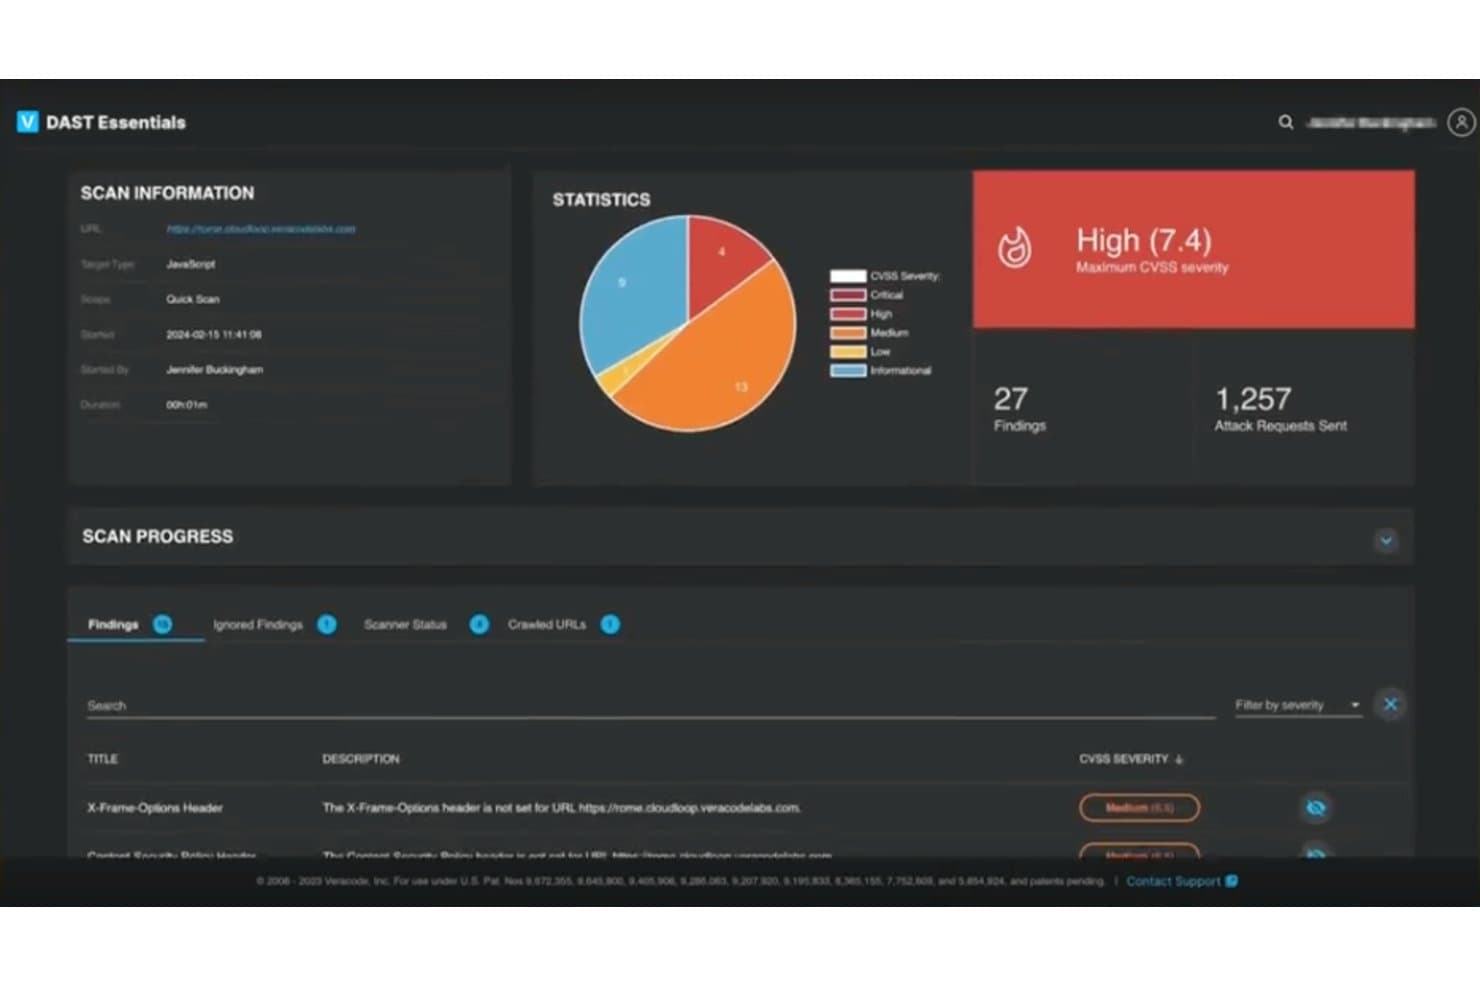
Veracode erbjuder en instrumentpanel för DAST Essentials som visar dynamiska resultat från applikationsskanningar, inklusive CVSS-allvarlighetsgrader, antal resultat och skickade attackförfrågningar. Veracode är en plattform för applikationssäkerhetstestning som samlar SAST, DAST, SCA och certifierad manuell penetrationstestning under ett tak, med inbyggd AI-driven vägledning för åtgärder.
Vem passar Veracode bäst för?
Veracode passar bra för säkerhets- och utvecklingsteam på företag i reglerade branscher som behöver uppfylla efterlevnadskrav som PCI DSS, HIPAA eller GDPR.
Varför jag valde Veracode
Veracode hamnar på min kortlista eftersom plattformen verkligen förenar automatiserad skanning och certifierad manuell penetrationstestning i en enda plattform. Jag uppskattar att DAST-resultat kan överföras direkt till PTaaS-uppdrag, så att certifierade testare kan fortsätta där skannern slutade i stället för att duplicera arbetet. Veracode Fix genererar sedan AI-drivna kodkorrigeringar kopplade till dessa resultat, vilket minskar avståndet mellan upptäckt och åtgärd.
Viktiga funktioner i Veracode
- Instrumentpanel för riskhantering: Visualiserar applikationernas riskprofil och policyefterlevnad för alla tillgångar.
- Säkerhet för containrar och infrastruktur som kod: Skannar containeravbildningar och infrastruktur som kod efter sårbarheter och felkonfigurationer.
- IDE-integrationer: Ger återkoppling om sårbarheter i realtid i utvecklingsmiljöer som Visual Studio och IntelliJ.
- Testning av API-säkerhet: Undersöker REST- och GraphQL-slutpunkter efter sårbarheter och brister i affärslogiken.
Veracode-integrationer
Veracode erbjuder inbyggda integrationer med Jenkins, Azure DevOps, Jira, GitHub, Bitbucket, Eclipse, IntelliJ, Visual Studio och Imperva. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Kombinerar manuella och automatiserade testarbetsflöden
- Levererar certifierade penetrationstestningsrapporter för efterlevnadsrevisioner
- Täcker SAST, DAST, SCA och API-säkerhet
Cons:
- Manuella bedömningar kräver extra samordning
- Möjligheterna att finjustera anpassade arbetsflöden är begränsade
Learn more about Veracode:

Medusa erbjuder ett gränssnitt för Python-bindningar för detaljerad konfiguration och kontroll. Medusa är ett snabbt, modulärt verktyg utformat för angrepp med uttömmande lösenordsförsök mot inloggningsuppgifter, vilket gör det till en viktig tillgång vid penetrationstestning av webbapplikationer. Det finns som ett projekt med öppen källkod på GitHub och erbjuder ett värdefullt sätt att utvärdera säkerheten hos webbapplikationer.
Varför jag valde Medusa: En av anledningarna till att jag valde Medusa är dess möjlighet till trådbaserade parallella tester. Denna funktion gör att du kan köra flera uttömmande försök samtidigt, vilket avsevärt kan snabba upp testprocessen. Med Medusa kan du testa flera värdar, användare eller lösenord samtidigt, vilket gör verktyget tidseffektivt för säkerhetsbedömningar av webbapplikationer.
En annan övertygande anledning är dess modulära design, som låter dig utöka verktyget för att passa olika tjänster. Medusa stöder ett brett utbud av protokoll, inklusive SMB, HTTP och SSH, bland andra. Denna mångsidighet gör att du kan anpassa dina penetrationstester utifrån de specifika behoven i din webbapplikationsmiljö och säkerställa en omfattande säkerhetsutvärdering.
Medusas utmärkande funktioner och integrationer:
Funktioner inkluderar flexibel användarinmatning, vilket gör att du kan ange målinformation genom enstaka poster eller filer och ger den anpassningsförmåga som behövs i olika scenarier. Verktyget stöder flera protokoll, vilket innebär att du kan testa olika tjänster som kräver fjärrautentisering. Dessutom innebär Medusas öppna källkod att du kan få åtkomst till och ändra källkoden så att den passar dina specifika behov inom penetrationstestning.
Integrationer inkluderar SMB, HTTP, MS-SQL, POP3, RDP, SSHv2, Telnet, VNC, MySQL, PostgreSQL, LDAP och IMAP.
Pros and Cons
Pros:
- Stöder flera protokoll, vilket gör verktyget mångsidigt för olika testscenarier
- Trådbaserade parallella tester förbättrar hastigheten och effektiviteten
- Snabb att distribuera med minimalt antal installationskommandon
Cons:
- Grundläggande funktioner direkt ur lådan kanske inte uppfyller alla användares behov
- Enkla nätbutiker kräver designkunskaper för ett mer genomarbetat utseende
Learn more about Medusa:
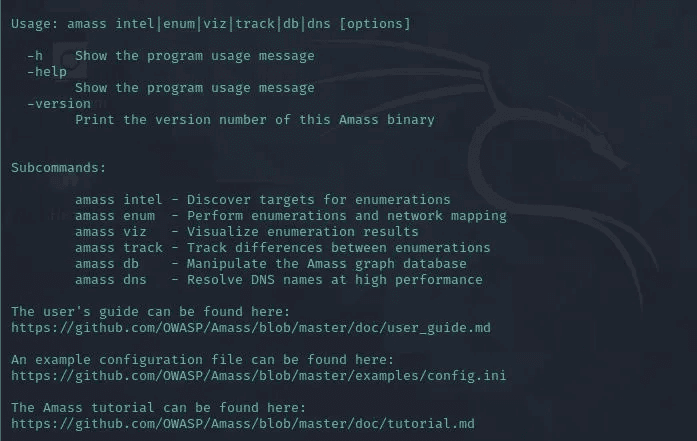
Amass erbjuder en omfattande användarhandledning i applikationen Amass är ett verktyg med öppen källkod för rekognosering från OWASP som utför DNS-identifiering, upptäckt av underdomäner och kartläggning av externa nätverk med hjälp av passiv OSINT-insamling och aktiva rekognoseringstekniker.
Vem passar Amass bäst för?
Amass passar bra för penetrationstestare och bug bounty-jägare som behöver kartlägga en organisations fullständiga externa attackyta under rekognoseringsfasen av ett uppdrag.
Varför jag valde Amass
Amass finns med på min kortlista eftersom inget annat kostnadsfritt verktyg sammanställer data om externa tillgångar på den här djupnivån. Det frågar över 80 källor samtidigt och hämtar underdomäner från loggar över certifikattransparens, DNS-databaser och API:er som Shodan och VirusTotal i en enda körning. Jag uppskattar också underkommandot
amass track, som jämför resultat från flera identifieringar för att synliggöra nyligen exponerade tillgångar mellan uppdrag.Amass viktigaste funktioner
- Öppen tillgångsmodell: Strukturerar relationer och egenskaper för tillgångar över domäner, IP-adresser och ASN:er för djupgående nätverkskartläggning.
- YAML-baserad konfigurationshantering: Ger omfattande anpassningsmöjligheter via användarvänliga YAML-konfigurationsfiler.
- Underkommandon på kommandoraden: Innehåller verktyg som
intel,enum,vizochdbför riktade upptäckts- och visualiseringsuppgifter. - Stöd för Docker och Homebrew: Erbjuder flexibla installationsalternativ för snabb driftsättning i olika tekniska miljöer.
Amass-integrationer
Amass har inbyggda integrationer med Maltego och Neo4j för visualisering av tillgångar och stöder installation via Docker och Homebrew. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Hanterar både aktiv och passiv upptäckt av tillgångar
- Stöder identifiering av underdomäner med OSINT-källor
- Arbetsflöden på kommandoraden för snabb skriptbaserad automatisering
Cons:
- Inget officiellt grafiskt användargränssnitt
- Kräver manuell finjustering för bästa träffsäkerhet
Learn more about Amass:
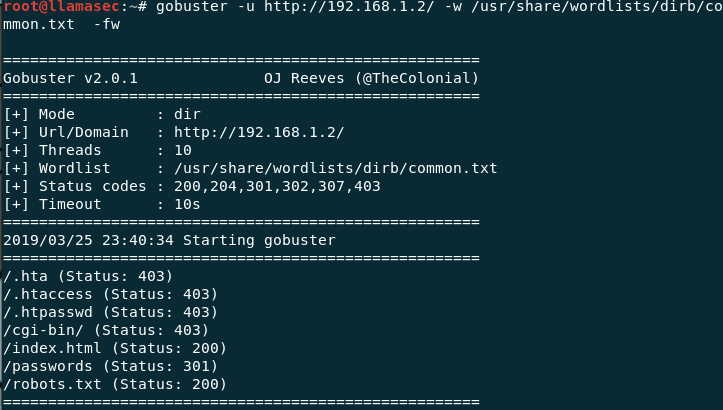
Utför uttömmande sökningar mot URI-kataloger med Gobuster Gobuster är ett kommandoradsverktyg med öppen källkod för uppräkning, skrivet i Go, som genomför uttömmande sökningar mot kataloger, DNS-underdomäner, virtuella värdar och molnlagringshinkar under säkerhetsbedömningar av webbapplikationer.
Vem passar Gobuster bäst för?
Gobuster passar bra för penetrationstestare och säkerhetsfokuserade utvecklare som föredrar att arbeta på kommandoraden och bygga anpassade arbetsflöden för informationsinsamling.
Varför jag valde Gobuster
Jag valde Gobuster som ett av de bästa verktygen eftersom dess Go-drivna kommandoradsgränssnitt passar direkt in i automatiserade arbetsflöden för informationsinsamling utan extra kringarbete. Jag använder fuzzningsläget för att infoga nyckelordet FUZZ i rubriker, POST-innehåll och URL-parametrar i en enda genomsökning, vilket gör det mycket användbart för utvecklare som bygger anpassade testarbetsflöden. Dessutom hanterar dess binärfil med flera lägen uttömmande sökningar mot kataloger, upptäckt av DNS-underdomäner och uppräkning av S3-hinkar utan att verktyg behöver bytas.
Gobusters viktigaste funktioner
- Flertrådad skanning: Stöder skanningar med hög samtidighet för att öka hastigheten och genomströmningen under uppräkningar.
- Läge för virtuella värdar: Identifierar värdbaserade webbplatskonfigurationer genom uttömmande sökningar mot Host-rubriker.
- Uppräkning av molnhinkar: Omfattar skanning av S3-hinkar och Google Cloud Storage-hinkar i kärnverktyget.
- Stöd för anpassade ordlistor: Accepterar valfri ordlista från användaren för exakt och målinriktad upptäckt.
Gobuster-integrationer
Gobuster finns som en Docker-container och kan dirigeras genom Burp Suite för HTTP-proxyhantering. Ett API för anpassade integrationer är inte tillgängligt. Inbyggda integrationer är inte tydligt dokumenterade.
Pros and Cons
Pros:
- Kommandoradsverktyg som passar för automatiserade arbetsflöden
- Stöder fuzzning av virtuella värdar och molnhinkar
- Möjliggör uttömmande sökningar mot DNS och kataloger
Cons:
- Inget grafiskt gränssnitt för visuell hantering
- Saknar inbyggda rapporterings- eller exportalternativ
Learn more about Gobuster:
Andra verktyg för penetrationstestning av webbapplikationer
Här är några ytterligare alternativ bland verktyg för penetrationstestning av webbapplikationer som inte kom med i mitt urval, men som ändå är värda att undersöka:
- 11Rapid7Bäst för att automatisera identifiering av sårbarheter
- 12NessusLättanvända skanningar med och utan autentisering
- 13NMapEn lättviktig lösning för penetrationstestning av webbapplikationer
- 14John the RipperBäst med omfattande stöd för hash- och chiffreringstyper
- 15MetasploitAutomatisera manuella tester och effektivisera din process
- 16Core ImpactBäst för att återskapa attacker i flera steg
- 17SQLMapBäst för SQL-injektionstekniker
- 18ZeroThreatBäst för automatiserad attacksimulering utan konfiguration
- 19PcloudyBäst för funktionell upplevelsetestning
- 20Terra SecurityBäst för anpassningsbara rapporter om sårbarhetsbedömningar
Så utvärderar jag verktyg för penetrationstestning av webbapplikationer
Jag utvärderar varje verktyg mot en grundnivå – kan det hantera autentiserad skanning, API-täckning och detektering enligt OWASP – och väger sedan in särskiljande faktorer som CI/CD-kompatibilitet och exploatering baserad på bevis.
Kärnfunktionalitet (grundkrav för den här listan)
När jag väljer ut verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att komma i fråga för inkludering.
- Automatiserad sårbarhetsskanning: Jag kontrollerar om skannern på ett tillförlitligt sätt upptäcker problem från OWASP:s topp 10, till exempel lagrad XSS i användarprofilfält eller SQL-injektion i sökparametrar, utan ett överdrivet antal falska positiva resultat.
- Verktygslåda för manuell testning: En bra proxy, repeater och nyttolastredigerare är viktiga här – jag letar efter verktyg som låter dig fånga upp en begäran, justera en parameter och spela upp den igen utan krångel.
- Hantering av autentisering: Jag utvärderar hur varje verktyg hanterar autentiserade skanningar genom inloggningsflöden som OAuth, SSO och JWT, eftersom större delen av den verkliga attackytan ligger bakom autentiseringsbarriärer.
- Rapportering och vägledning för åtgärder: Rapporter bör koppla fynd till allvarlighetsgrader och regelverk som PCI-DSS eller SOC 2, med tydliga instruktioner för åtgärder som en utvecklare kan följa.
- Integration med CI/CD och DevSecOps: Jag letar efter inbyggda insticksprogram eller API:er som ansluter till verktyg som Jenkins, GitLab CI eller GitHub Actions, så att skanningar körs automatiskt vid varje pull request eller bygge.
- Täckning av moderna applikationer och API:er: Verktygen måste kunna hantera JavaScript-tunga SPA:er, REST-slutpunkter och GraphQL-scheman – jag utvärderar om de kan importera OpenAPI-specifikationer och testa mer än grundläggande HTML-formulär.
När jag har en lista över verktyg som uppfyller kriterierna undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Skanning baserad på bevis är en viktig särskiljande faktor – jag letar efter verktyg som automatiskt bekräftar att en sårbarhet går att utnyttja, i stället för att bara flagga en möjlig träff. Det minskar tiden för granskning och prioritering i stora uppdrag. Det är också viktigt att upptäcka attackytan; verktyg som kartlägger bortglömda underdomäner eller odokumenterade API-slutpunkter ger testare en mer komplett bild innan skanningen börjar. Jag utvärderar även utbyggbarhet, eftersom team ofta behöver anpassade kontroller för egenutvecklade ramverk. En skriptmotor eller marknadsplats för insticksprogram gör det möjligt att bygga nyttolaster som är anpassade till er teknikstack.
Bortom funktionerna
Distributionsmodellen är viktig – team som skannar interna applikationer i reglerade branscher behöver ofta egenhostade eller isolerade alternativ, inte bara SaaS. Jag utvärderar också licensstrukturen, eftersom prissättning per mål kan skena när du testar dussintals mikrotjänster. Leverantörens trovärdighet är en annan faktor jag väger in; frekventa uppdateringar av signaturer och aktiv CVE-forskning signalerar ett team som håller jämna steg med nya hot. Slutligen tar jag hänsyn till utbildningsresurser och styrkan i användargruppen, eftersom ett verktyg med laborationer, certifieringar och ett aktivt användarforum hjälper nya testare att komma igång snabbare.
Så väljer du ett verktyg för penetrationstestning av webbapplikationer
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad man bör tänka på |
|---|---|
| FaktorSkalbarhet | Vad man bör tänka påKommer verktyget att skalas i takt med dina växande behov? Ta hänsyn till antalet användare och applikationer som det kan hantera utan prestandaproblem. |
| FaktorIntegrationer | Vad man bör tänka påIntegreras det med dina befintliga system? Leta efter kompatibilitet med andra säkerhetsverktyg och utvecklingsplattformar som du redan använder. |
| FaktorAnpassningsbarhet | Vad man bör tänka påKan du anpassa verktyget efter dina specifika arbetsflöden? Kontrollera om det går att anpassa instrumentpaneler och rapporter. |
| FaktorAnvändarvänlighet | Vad man bör tänka påÄr verktyget användarvänligt för ditt team? Utvärdera inlärningskurvan och om det kräver omfattande utbildning eller teknisk expertis. |
| FaktorImplementering och introduktion | Vad man bör tänka påHur lång tid tar det att komma igång? Ta hänsyn till installationens komplexitet och tillgången till resurser som handledningar och support under implementeringen. |
| FaktorKostnad | Vad man bör tänka påRyms prissättningen inom din budget? Jämför kostnaden med de funktioner som erbjuds och se upp för dolda avgifter eller långfristiga avtal. |
| FaktorSäkerhetsskydd | Vad man bör tänka påFinns det starka säkerhetsåtgärder på plats? Säkerställ att verktyget följer dina säkerhetsstandarder och erbjuder funktioner för dataskydd. |
| FaktorEfterlevnadskrav | Vad man bör tänka påUppfyller det branschens efterlevnadsstandarder? Kontrollera om verktyget stöder nödvändiga regelverk som GDPR eller PCI-DSS för din specifika sektor. |
Vad är verktyg för penetrationstestning av webbapplikationer?
Verktyg för penetrationstestning av webbapplikationer identifierar säkerhetssårbarheter i webbapplikationer. Säkerhetsexperter och utvecklare använder vanligtvis dessa verktyg för att skydda känsliga data och säkerställa applikationernas säkerhet.
Automatiserad skanning, realtidsvarningar och detaljerade rapporteringsfunktioner hjälper till att identifiera hot och upprätthålla säkerhetsstandarder. Sammantaget är dessa verktyg avgörande för att skydda webbapplikationer mot potentiella angrepp.
Funktioner
När du väljer verktyg för penetrationstestning av webbapplikationer bör du hålla utkik efter följande viktiga funktioner:
- Omfattande sårbarhetsskanning: Den här funktionen skannar automatiskt dina webbappar efter ett stort antal säkerhetssårbarheter, till exempel SQL-injektion, skriptkörning över flera webbplatser och felkonfigurerade säkerhetsinställningar. Den hjälper dig att upptäcka dolda hot tidigt, så att du slipper jaga säkerhetsproblem ett i taget.
- Autentiseringstestning: Detta kontrollerar om applikationens mekanismer för inloggning och sessionshantering är säkra. Genom att simulera olika typer av angrepp får du reda på om autentiseringsuppgifter, sessioner och behörigheter är helt säkra eller behöver förbättras.
- Rapportering och analys: Tydliga och detaljerade rapporter sammanfattar skanningsresultaten på ett sätt som du faktiskt kan agera utifrån. Dessa verktyg sorterar sårbarheter efter allvarlighetsgrad, erbjuder åtgärdssteg och låter dig ofta exportera resultaten för att dela dem med teamet (eller visa upp dem lite extra).
- Anpassningsbara testfall: Du kan justera eller skapa egna testscenarier för att hantera unika risker i din miljö. Det ger dig kontrollen, så att testningen inte fastnar i en lösning som ska passa alla.
- Integrationsmöjligheter: Dessa verktyg ansluter till dina andra säkerhets- eller utvecklingsplattformar, till exempel CI/CD-pipelines, ärendehanteringssystem eller säkerhetsinstrumentpaneler. Det hjälper till att hålla arbetsflödet smidigt, så att du slipper hoppa mellan flikar hela tiden.
- Genomsökning och upptäckt: Detta utforskar hela din webbapplikation och kartlägger offentligt och dolt innehåll. Du missar inte delar av appen som behöver säkras, eftersom verktyget gör dem alla synliga.
- Minskning av falska positiva resultat: Ingen vill slösa tid på falska hot. Verktyg med bra minskning av falska positiva resultat hjälper dig att fokusera på verkliga säkerhetsproblem i stället för att jaga spöken.
- Efterlevnadskontroller: Många verktyg kontrollerar om dina webbapplikationer följer standarder som OWASP Top 10 eller PCI DSS. Det hjälper dig att säkerställa att du uppfyller branschens krav, vilket kan göra både revisorer och kunder nöjda.
Vanliga AI-funktioner i verktyg för penetrationstestning av webbapplikationer
Utöver de standardfunktioner i verktyg för penetrationstestning av webbapplikationer som anges ovan integrerar många av dessa lösningar AI med funktioner som:
- Automatiserad hotdetektering: Här lär sig AI av tidigare genomsökningar och nya hotdata för att upptäcka säkerhetsproblem som kan undgå vanliga genomsökningar. Systemet blir smartare, så du behöver inte själv upptäcka alla svårupptäckta sårbarheter.
- Intelligent prioritering: AI analyserar genomsökningsdata, förutsäger sårbarheternas verkliga påverkan och rangordnar dem efter risk. Du får användbara insikter om vad som bör åtgärdas först, inte bara en lång lista med problem.
- Adaptiv genomsökning: AI-drivna genomsökare lär sig strukturen hos även komplexa eller dynamiska webbplatser och upptäcker dolda rutter eller innehåll mer effektivt än traditionella verktyg. Det innebär att färre områden missas under din säkerhetsgranskning.
- Kontextuell attacksimulering: Med AI anpassar dessa verktyg simulerade attacker utifrån appens unika funktioner och användarbeteende, vilket ger dig en mer exakt bild av din verkliga exponering.
- Avvikelsedetektering: AI övervakar din webbapp efter beteenden som inte är normala – till exempel ovanliga inloggningsmönster eller oväntade dataförfrågningar – och flaggar dem för granskning. Du får en tidig varning om avvikande hot innan de eskalerar.
Fördelar
Att implementera verktyg för penetrationstestning av webbapplikationer ger flera fördelar för ditt team och ditt företag. Här är några av dem:
- Förbättrad säkerhet: Genom att identifiera sårbarheter med automatiserad genomsökning kan ditt team hantera hot innan de blir allvarliga problem.
- Effektiv tidsanvändning: Aviseringar i realtid och automatiserade processer sparar tid för ditt team, så att de kan fokusera på andra kritiska uppgifter.
- Förbättrad regelefterlevnad: Stöd för regelefterlevnad säkerställer att ditt företag uppfyller branschregler, vilket minskar juridiska risker.
- Välgrundat beslutsfattande: Detaljerad rapportering ger insikter som hjälper till att prioritera säkerhetsåtgärder och fördela resurser effektivt.
- Anpassningsbar upplevelse: Anpassningsbara instrumentpaneler låter användare fokusera på relevanta data, vilket förbättrar arbetseffektiviteten och användarnöjdheten.
- Enkel användning: Ett användarvänligt gränssnitt minskar inlärningströskeln och gör det enklare för ditt team att börja använda verktygen effektivt.
Kostnader och priser
För att välja verktyg för penetrationstestning av webbapplikationer krävs en förståelse för de olika prismodellerna och tillgängliga abonnemangen. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för verktyg för penetrationstestning av webbapplikationer:
Jämförelsetabell för abonnemang för verktyg för penetrationstestning av webbapplikationer
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| AbonnemangstypGratisabonnemang | Genomsnittligt pris$0 | Vanliga funktionerGrundläggande genomsökningsfunktioner, begränsad rapportering och communitysupport. |
| AbonnemangstypPersonligt abonnemang | Genomsnittligt pris$10-$30/användare/månad | Vanliga funktionerAutomatiserad genomsökning, aviseringar i realtid, anpassningsbara instrumentpaneler och e-postsupport. |
| AbonnemangstypFöretagsabonnemang | Genomsnittligt pris$50-$100/användare/månad | Vanliga funktionerDetaljerad rapportering, integrationsfunktioner, stöd för regelefterlevnad och telefonsupport. |
| AbonnemangstypStorföretagsabonnemang | Genomsnittligt pris$150-$300/användare/månad | Vanliga funktionerAvancerad hotinformation, dedikerad kontoansvarig, fullständig anpassning och support dygnet runt. |
Vanliga frågor om verktyg för penetrationstestning av webbapplikationer
Här är några svar på vanliga frågor om WAPT-verktyg:
Hur ofta bör man genomföra penetrationstestning av webbapplikationer?
Det rekommenderas att genomföra penetrationstestning minst en gång per år eller när betydande förändringar görs i applikationen. Regelbundna tester hjälper till att identifiera nya sårbarheter som kan uppstå till följd av uppdateringar eller förändringar i applikationens miljö.
Kan verktyg för penetrationstestning ersätta manuella tester?
Nej, verktyg för penetrationstestning kompletterar manuella tester men ersätter dem inte. Automatiserade verktyg kan snabbt identifiera kända sårbarheter, men manuella tester är avgörande för att upptäcka komplexa logikfel och kontextuella säkerhetsproblem som kräver mänsklig insikt och expertis.
Hur säkerställer man att resultaten från penetrationstestningen åtgärdas?
Efter testningen bör sårbarheter åtgärdas utifrån risknivå. Ta fram en åtgärdsplan med tydliga tidsramar och ansvarsområden. Uppdatera regelbundet säkerhetsrutinerna och genomför uppföljande tester för att verifiera att problemen har lösts.