

10 bästa verktygen för AI-kodgranskning 2026

Kortlista över de bästa verktygen för AI-kodgranskning


Verktyg för AI-kodgranskning är plattformar som använder artificiell intelligens för att automatiskt analysera, granska och förbättra din kod. Om du letar efter sätt att upptäcka buggar tidigare, förkorta leveranscyklerna och hjälpa teamet att hantera teknisk skuld kan dessa verktyg spara tid och minska antalet fel. I den här guiden får du veta vilka lösningar för AI-kodgranskning som passar bäst för olika teambehov, vad som gör varje verktyg unikt och hur de kan hjälpa dig att balansera snabbhet med kvalitet under 2026.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Jämförelsetabell för verktyg för AI-kodgranskning
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av verktyg för AI-kodgranskning:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för kontinuerlig övervakning av kodkvalitet | Kostnadsfri plan + 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $34/månad | Website | |
| 2 | Bäst för automatiserade kodändringar direkt i koden | 14 dagars kostnadsfri provperiod + kostnadsfri plan tillgänglig | Från $24/användare/månad (faktureras årsvis) | Website | |
| 3 | Bäst för att automatisera upptäckt av problem | 14 dagars kostnadsfri provperiod tillgänglig | Från $24/användare/månad (faktureras årsvis) | Website | |
| 4 | Bäst för anpassningsbara analysprocesser | 14 dagars kostnadsfri provperiod + kostnadsfri plan + kostnadsfri demo tillgänglig | Från $18/användare/månad (debiteras årsvis) | Website | |
| 5 | Bäst för att förutsäga risker i kodbasen | Gratis provperiod + gratis demo tillgänglig | Från $19/användare/månad (faktureras årsvis) | Website | |
| 6 | Bäst för att förbättra Python-kodens kvalitet | Gratisplan + kostnadsfri provperiod tillgänglig | Från $12/plats/månad (faktureras årsvis) | Website | |
| 7 | Bäst för automatiserade korrigeringar av CI-fel | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $20/användare/månad (faktureras årsvis) | Website | |
| 8 | Bäst för integrationer med expertgranskare | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $129/utvecklare/månad (faktureras årsvis) | Website | |
| 9 | Bäst för granskning av stora kodbaser | Gratisabonnemang + gratis demonstration | Från $30/användare/månad (faktureras årsvis) | Website | |
| 10 | Bäst för autonoma godkännanden av pullförfrågningar med låg risk | Gratis provperiod + gratis demo tillgänglig | $0.05/KB granskad | Website |
Recensioner av de bästa verktygen för AI-kodgranskning
Nedan hittar du mina detaljerade sammanfattningar av de bästa verktygen för AI-kodgranskning som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över funktionerna, de bästa användningsområdena och integrationerna för varje plattform, så att du kan hitta den bästa lösningen för dig.

Bäst för kontinuerlig övervakning av kodkvalitet
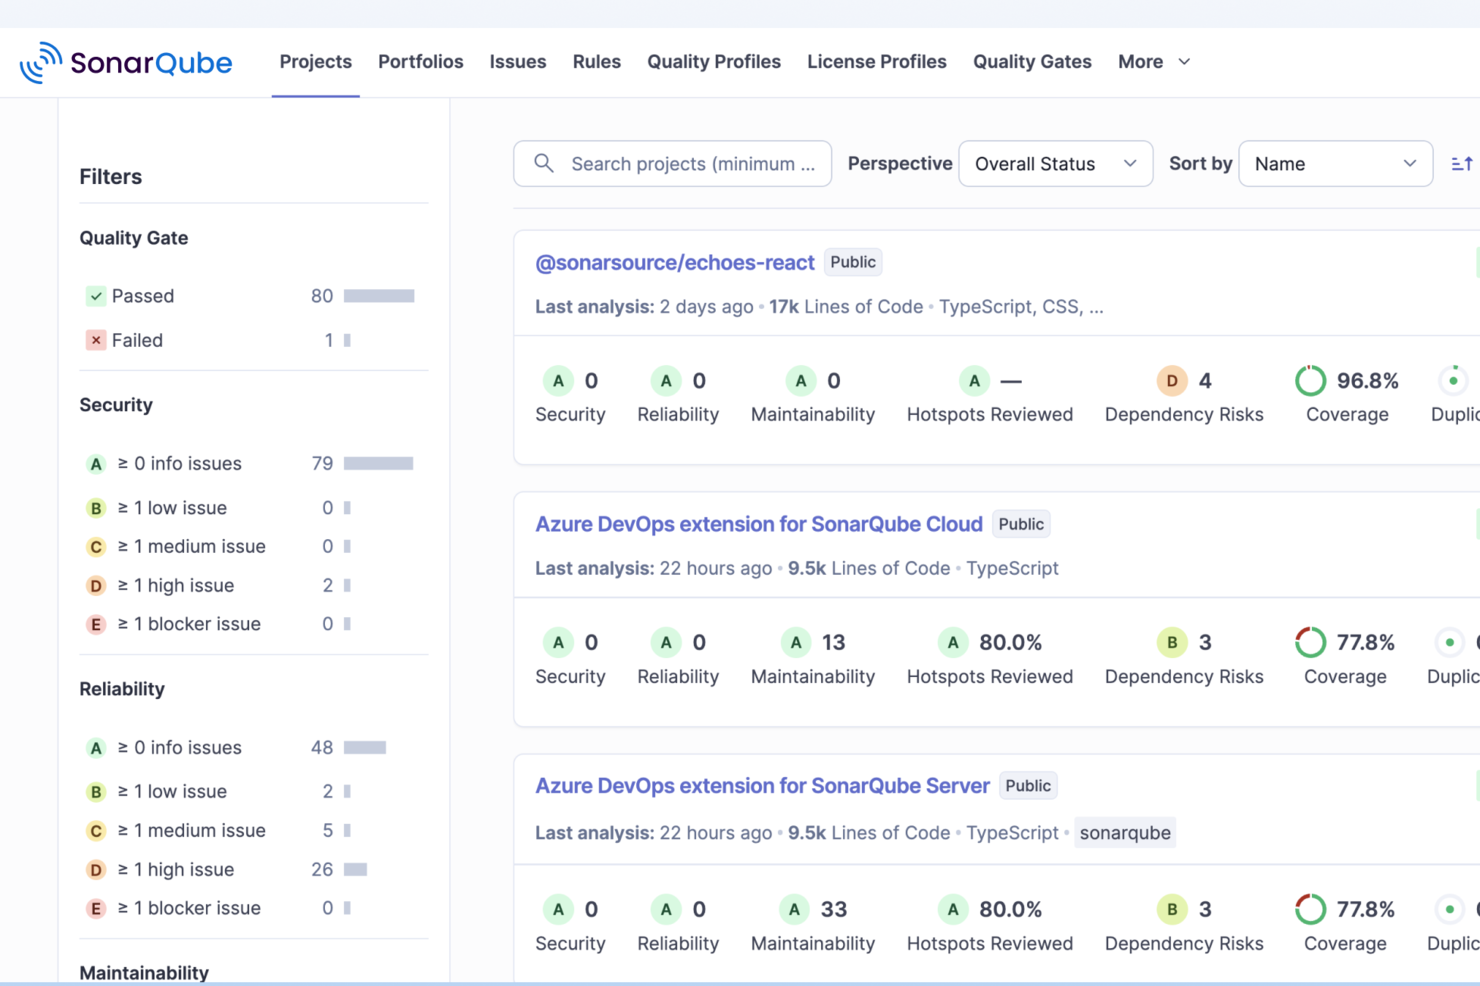
SonarQube är en automatiserad plattform för kodgranskning från Sonar som kör statisk analys, säkerhetsskanning och AI-drivna förslag på korrigeringar för över 35 programmeringsspråk och IaC-ramverk i ett enda verktyg.
Vem passar SonarQube bäst för?
SonarQube passar bra för medelstora till stora teknikteam som behöver upprätthålla konsekventa standarder för kodkvalitet och säkerhet i stora kodbaser med flera språk.
Varför jag valde SonarQube
SonarQube är ett av mina förstahandsval eftersom jag gillar hur kvalitetsgrindar omvandlar kodstandarder till regler som kan upprätthållas i pipelines. Varje commit och pull request skannas automatiskt, och om ny kod inte uppfyller dina tröskelvärden för täckningsgrad, duplicering eller antal sårbarheter blockeras sammanslagningen. Jag gillar också metoden 'Rena medan du kodar', som håller mitt team fokuserat på att åtgärda nya problem i stället för att bli överväldigat av teknisk skuld i äldre kod. Dessutom genererar AI CodeFix specifika förslag på korrigeringar så snart ett problem flaggas, vilket gör övervakningen handlingsinriktad.
Viktiga funktioner i SonarQube
- SonarQube för IDE: Ett kostnadsfritt redigeringstillägg som kör realtidsanalys medan du skriver och flaggar problem i VS Code, IntelliJ, Eclipse, Cursor och Windsurf innan koden skickas in.
- Berikning av pull requests: Publicerar automatiskt en sammanfattning av nya problem direkt i pull requests i GitHub, GitLab, Bitbucket och Azure DevOps.
- Identifiering av hemligheter: Skannar kod efter hårdkodade autentiseringsuppgifter, API-nycklar och token i programmeringsspråk och IaC-filer som stöds.
- Anpassade kvalitetsprofiler: Låter dig definiera språkspecifika regeluppsättningar och tilldela dem per projekt för att styra vilka regler som gäller i olika delar av din kodbas.
SonarQube-integreringar
SonarQube erbjuder inbyggda integreringar med GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Slack, Jenkins, JFrog, CircleCI och Datadog, samt CI/CD-stöd för verktyg som Amazon CodeCatalyst, Harness och CodeMagic. Det integreras även med AI-baserade kodverktyg som Cursor, Claude Code och Windsurf och tillhandahåller ett webbaserat API för anpassade integreringar.
Pros and Cons
Pros:
- Varje fynd kan spåras till en specifik regel
- Skannar AI-genererad kod med avseende på kvalitet
- Täcker över 40 språk och IaC-tekniker
Cons:
- Självhostad installation kräver DevOps-resurser
- Gratisnivån saknar berikning av pull requests
New Product Updates from SonarQube
SonarQube Cloud Expands Rust Analysis and Quality Controls
SonarQube Cloud now delivers enterprise-grade Rust verification by complementing Clippy and treating it as a dependency, preserving local workflows while enabling organization-wide quality and security governance. For more information, visit SonarQube's official site.
 .

Bäst för automatiserade kodändringar direkt i koden
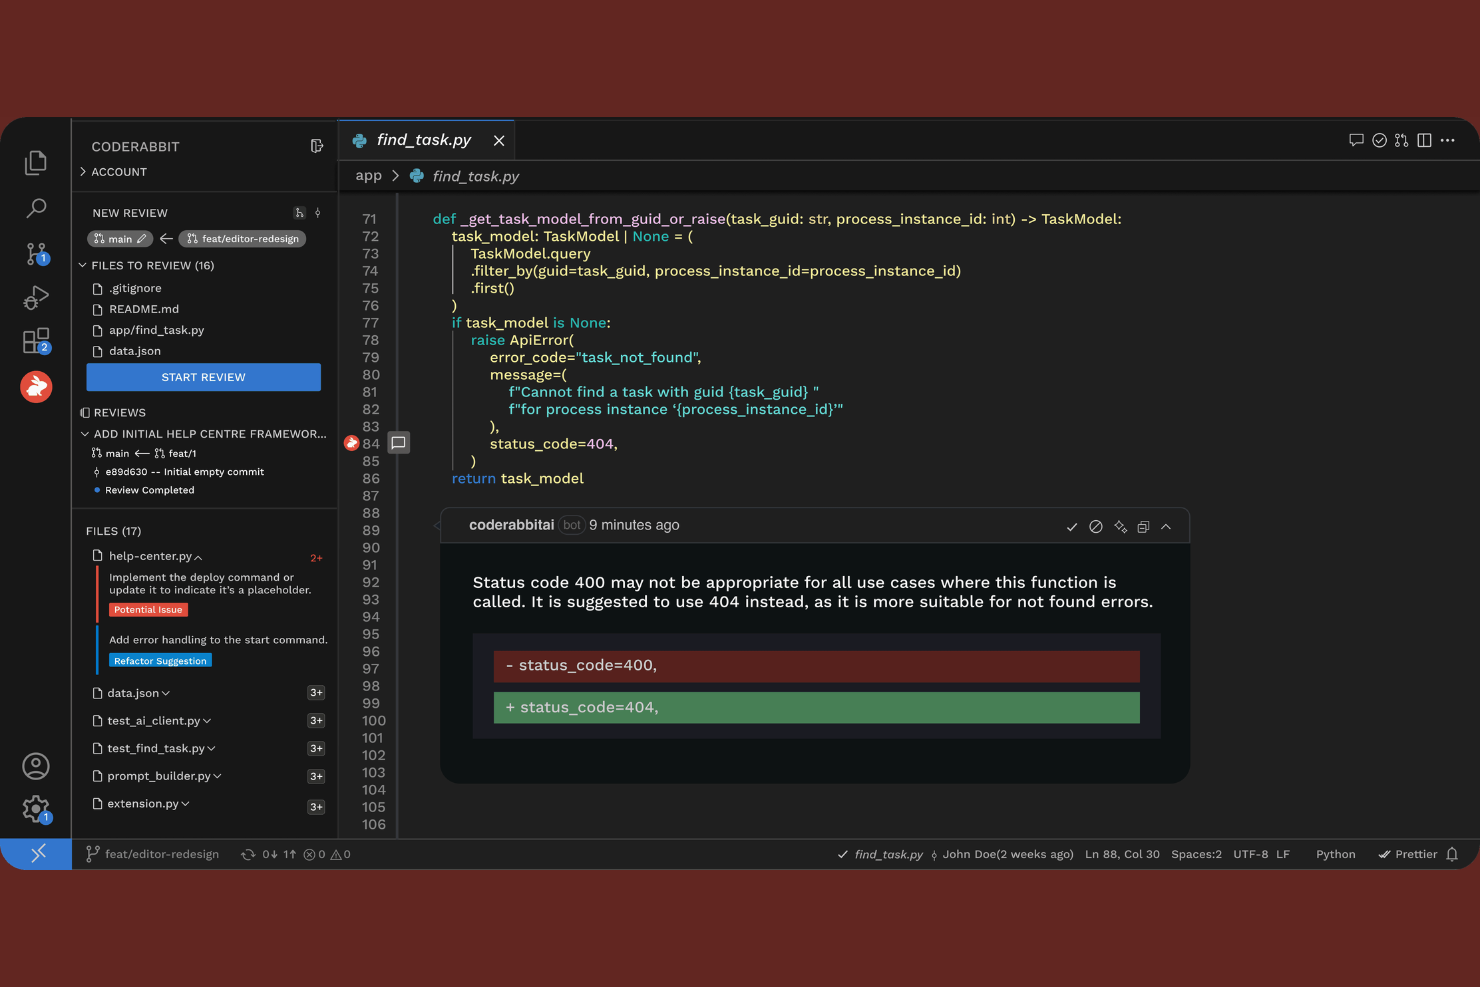
CodeRabbit är en AI-driven plattform för kodgranskning som fokuserar på automatiserad kodanalys, granskningsförslag direkt i koden och integrering av arbetsflöden för pullförfrågningar för utvecklingsteam.
Vem passar CodeRabbit bäst för?
Programvaruutvecklingsteam som vill ha automatiserade AI-kodgranskningar direkt i sina GitHub-arbetsflöden.
Varför jag valde CodeRabbit
Jag valde CodeRabbit eftersom det använder AI för att automatiskt göra kodändringar direkt i koden under pullförfrågningar. Jag gillar hur verktyget lägger till förslag som kommentarer och även kan föreslå kodkorrigeringar direkt i granskningen, allt utlöst av aktivitet i GitHub.
Viktiga funktioner i CodeRabbit
- Kontextmedvetna kodgranskningar: Använder AI för att bedöma kodändringar med fullständig kontext från pullförfrågan.
- Automatiserad säkerhetsskanning: Identifierar potentiella säkerhetsrisker med hjälp av inbyggd AI-baserad hotanalys.
- Stöd för flera språk: Analyserar kod i Python, JavaScript, TypeScript, Go, Java med flera språk.
- Integrering av godkännandearbetsflöden: Integreras direkt i GitHub-arbetsflöden för kodgranskning och kontroll av sammanslagningar.
CodeRabbit-integreringar
CodeRabbit erbjuder inbyggda integreringar med GitHub och tillhandahåller ett API för anpassade integreringar.
Pros and Cons
Pros:
- Automatiserar kodförslag och kodändringar direkt i koden
- Optimerar hastigheten för pullförfrågningar
- Integreras direkt med GitHub-arbetsflöden
Cons:
- Begränsat till GitHub-arkiv
- Saknar stöd för självhostade miljöer

Bäst för att automatisera upptäckt av problem
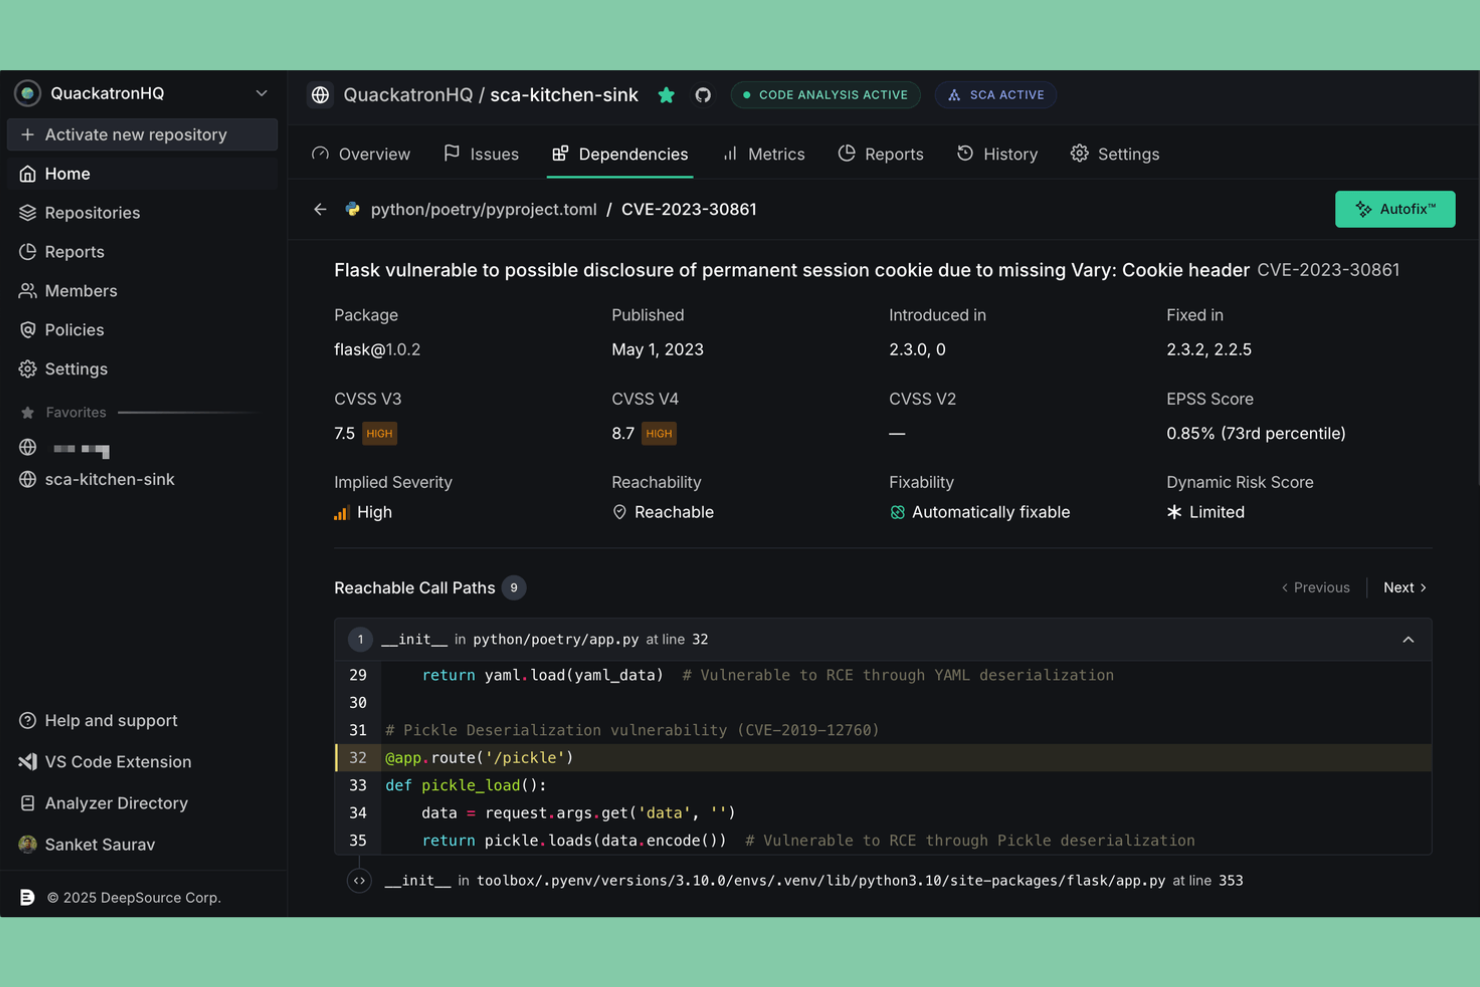
DeepSource är en AI-driven kodgranskningsplattform som hjälper team att automatiskt identifiera problem med kodkvalitet, säkerhet och prestanda i flera språk och kodarkiv.
Vem passar DeepSource bäst för?
DeepSource passar bra för utvecklingsteam i medelstora SaaS-företag som vill automatisera kontroller av kodkvalitet och säkerhet inom sin DevOps-cykel.
Varför jag valde DeepSource
Jag valde DeepSource som ett av de bästa alternativen eftersom jag använder dess automatiserade analysverktyg för att upptäcka kodlukt, säkerhetssårbarheter och prestandaproblem vid varje incheckning. Jag uppskattar möjligheten att skriva anpassade regler med dess Transformer-motor för teamets unika arbetsflöden.
Viktiga funktioner i DeepSource
- Analys av pull-förfrågningar: Kör automatiserade granskningar av varje pull-förfrågan före sammanfogning.
- Förslag på automatiska korrigeringar: Rekommenderar och genererar automatiskt korrigeringar för upptäckta problem.
- Stöd för flera språk: Genomsöker kod i över 15 programmeringsspråk.
- Integration med CI/CD-pipelines: Ansluter direkt till dina CI/CD-verktyg för automatiserad genomsökning.
DeepSource-integrationer
DeepSource erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket, Slack och Azure DevOps samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- AI upptäcker säkerhetsproblem och kodlukt
- Möjliggör programmerbar detekteringslogik
- Spårar automatiserade prestandaförsämringar
Cons:
- Förslag på automatiska korrigeringar saknar detaljer om kodkontext
- Begränsad dokumentation på andra språk än engelska

Codacy
Bäst för anpassningsbara analysprocesser
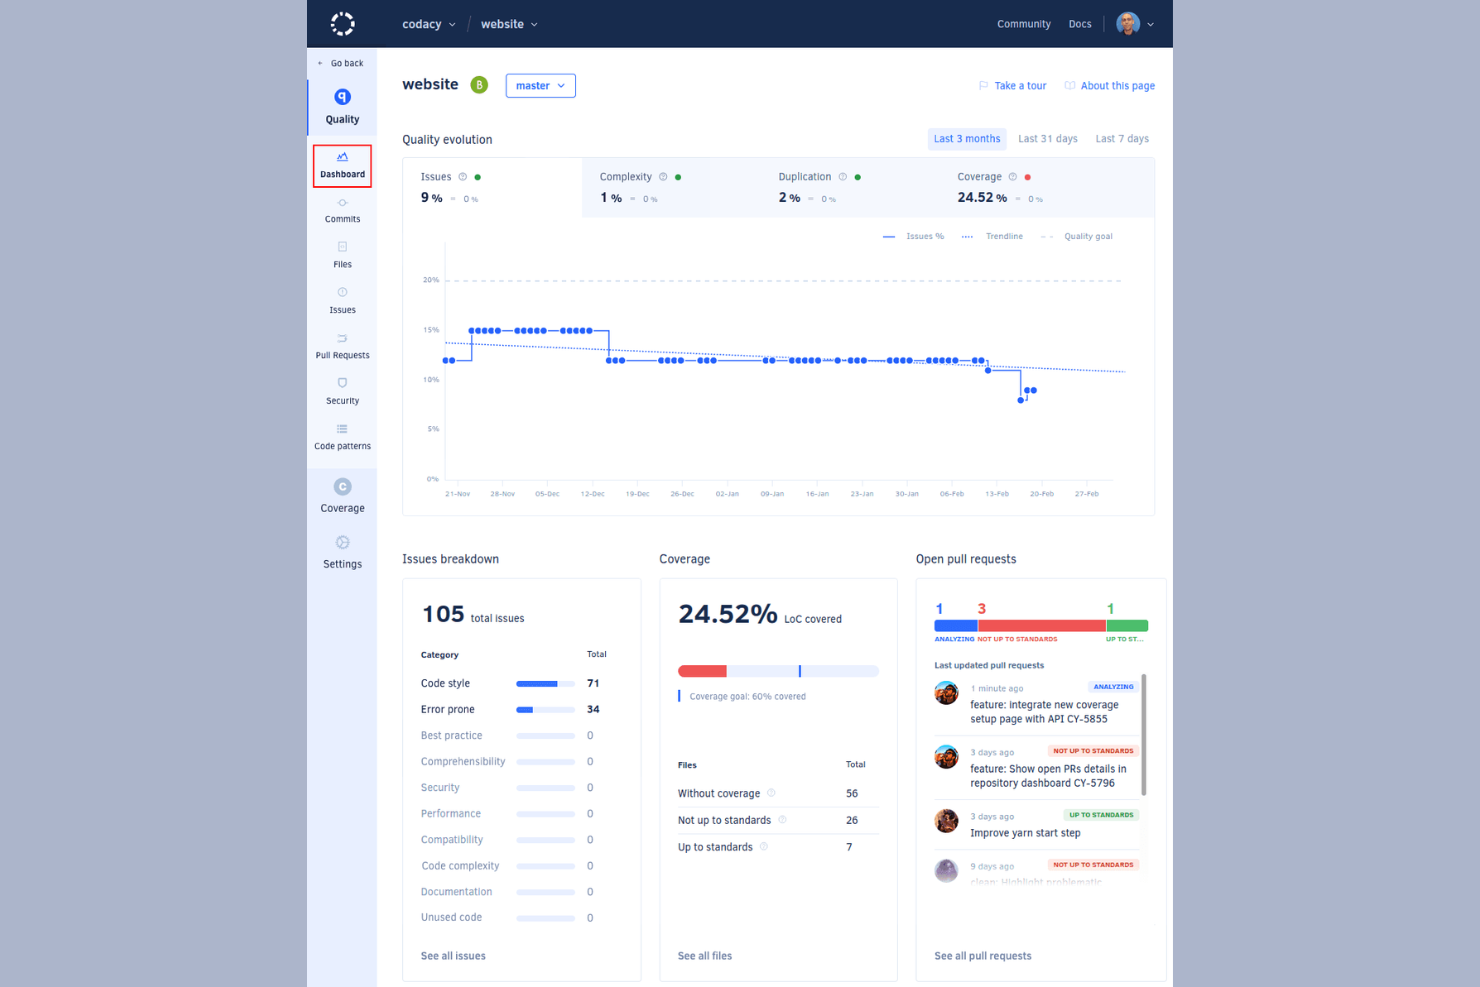
Codacy är ett AI-verktyg för kodgranskning som erbjuder automatiserad kodanalys, stöder flera programmeringsspråk och tillhandahåller arbetsflödesintegrationer för hantering av kodkvalitet i utvecklingsprocessen.
Vem passar Codacy bäst för?
Codacy passar programvaruteam och tekniska ledare i företag i tillväxtfas som vill automatisera och anpassa sina arbetsflöden för kodgranskning.
Varför jag valde Codacy
Jag valde Codacy som ett av de bästa alternativen eftersom mitt team kan bygga helt anpassningsbara analysprocesser och justera över 40 verktyg och regler för kodkvalitet så att de passar vårt arbetsflöde. Jag uppskattar hur enkelt vi kan kombinera olika kodkontroller och automatisera detaljerad tillämpning av policyer.
Viktiga funktioner i Codacy
- Analys av pull requests: Söker igenom varje pull request efter problem med kodkvaliteten.
- Stöd för flera språk: Analyserar kod på över 40 populära programmeringsspråk.
- Statiska säkerhetskontroller av kod: Upptäcker säkerhetsbrister under automatiserade granskningar.
- Kvalitetsgränser: Låter dig ange bindande tröskelvärden för godkännande av sammanslagningar.
Codacy-integrationer
Codacy erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket och Slack samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Mycket anpassningsbara regler för kodgranskning
- Upprätthåller strikta kvalitetsgränser
- Detaljerade kvalitetsmått för pull requests
Cons:
- Uppvisar fördröjningar under analys
- Begränsad kodkontext i AI-kommentarer vid granskning

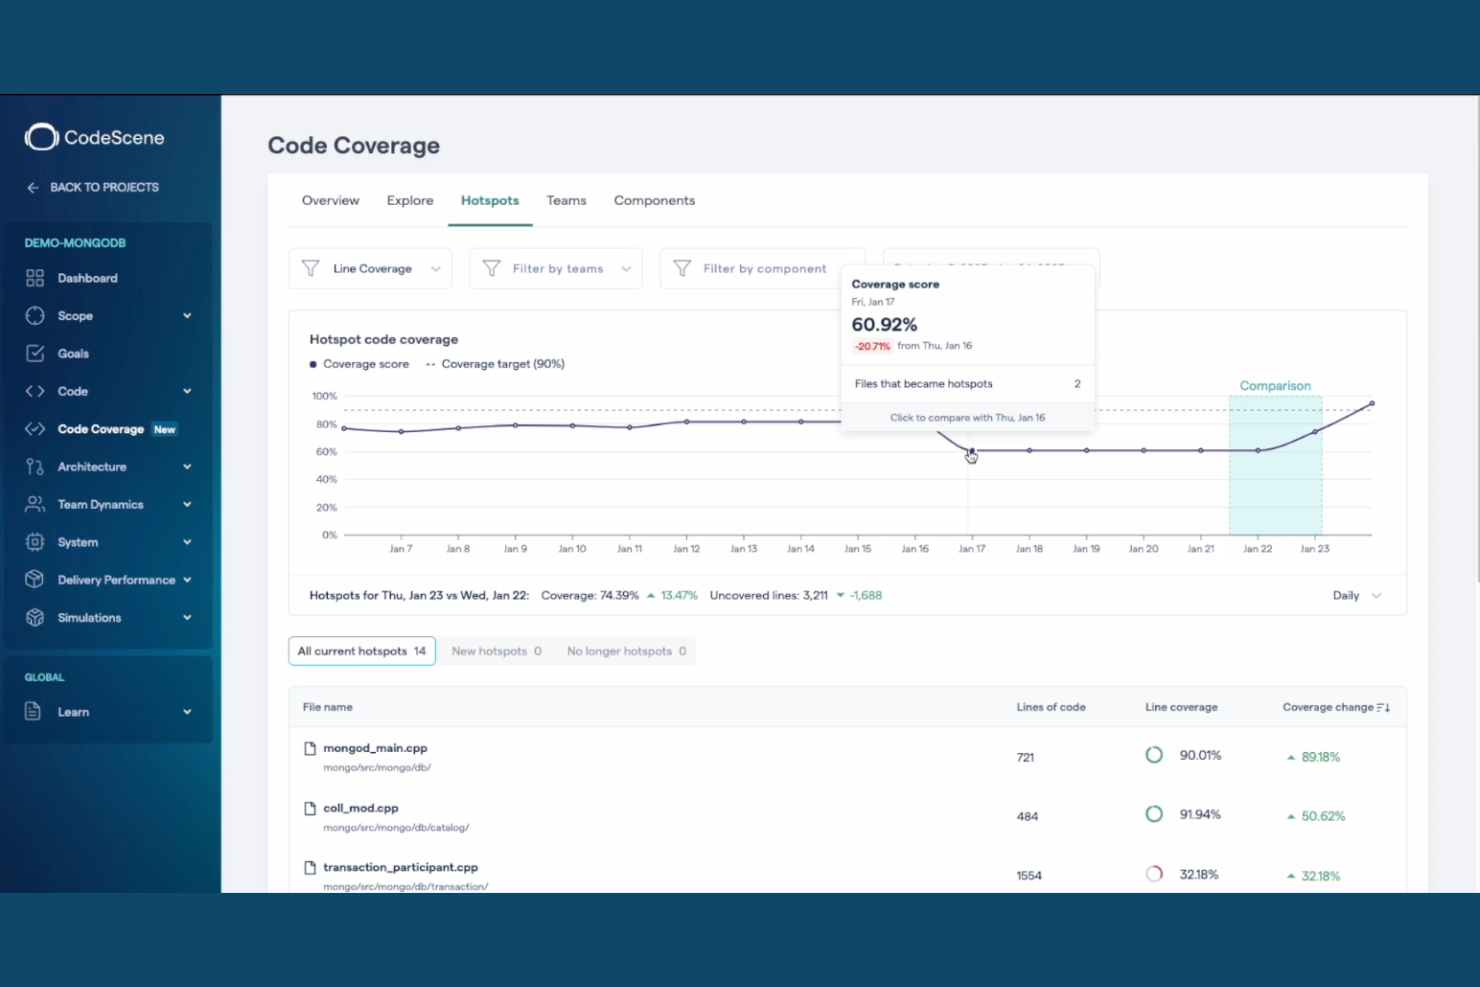
CodeScene är en AI-driven plattform för kodgranskning och analys som erbjuder automatiska hälsokontroller, kodbasmätvärden, förutsägelser av ändringar, identifiering av teknisk skuld och visualiseringar för programvaruteam.
Vem passar CodeScene bäst för?
CodeScene passar väl för teknikledare och DevOps-team inom medelstora till stora programvaruorganisationer som behöver djupgående riskanalys och prediktiva insikter om sin kodbas.
Varför jag valde CodeScene
Jag valde CodeScene som ett av de bästa verktygen eftersom jag använder dess maskininlärningsanalys för att upptäcka högriskområden innan de påverkar leveransen. Jag förlitar mig på dess kartläggning av riskområden och förutsägelser av kodändringar för att identifiera avsnitt som behöver extra uppmärksamhet under granskningar.
Viktiga funktioner i CodeScene
- Integrationer med CI/CD-pipelines: Ansluter direkt till populära verktyg för kontinuerlig integrering och driftsättning för automatiserad analys.
- Instrumentpanel för kodhälsomätvärden: Visar detaljerade mätvärden för kodkvalitet i en centraliserad, visuell instrumentpanel.
- Beteendeanalys av kod: Analyserar utvecklarnas interaktioner för att flagga potentiella problem med kodägarskap och samarbete.
- Automatiserad återkoppling på pullförfrågningar: Lägger till automatiserade, kontextmedvetna kommentarer i pullförfrågningar baserat på kontroller av kodhälsan.
CodeScene-integrationer
CodeScene erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket, Slack, Jenkins, Jira och Azure DevOps samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Förutsäger riskområden i koden innan problemen eskalerar
- Visualiserar trender inom kodhälsa för team
- Identifierar automatiskt mönster av teknisk skuld
Cons:
- Behöver utökad modellträning
- Kan kräva manuell finjustering för nischade språk

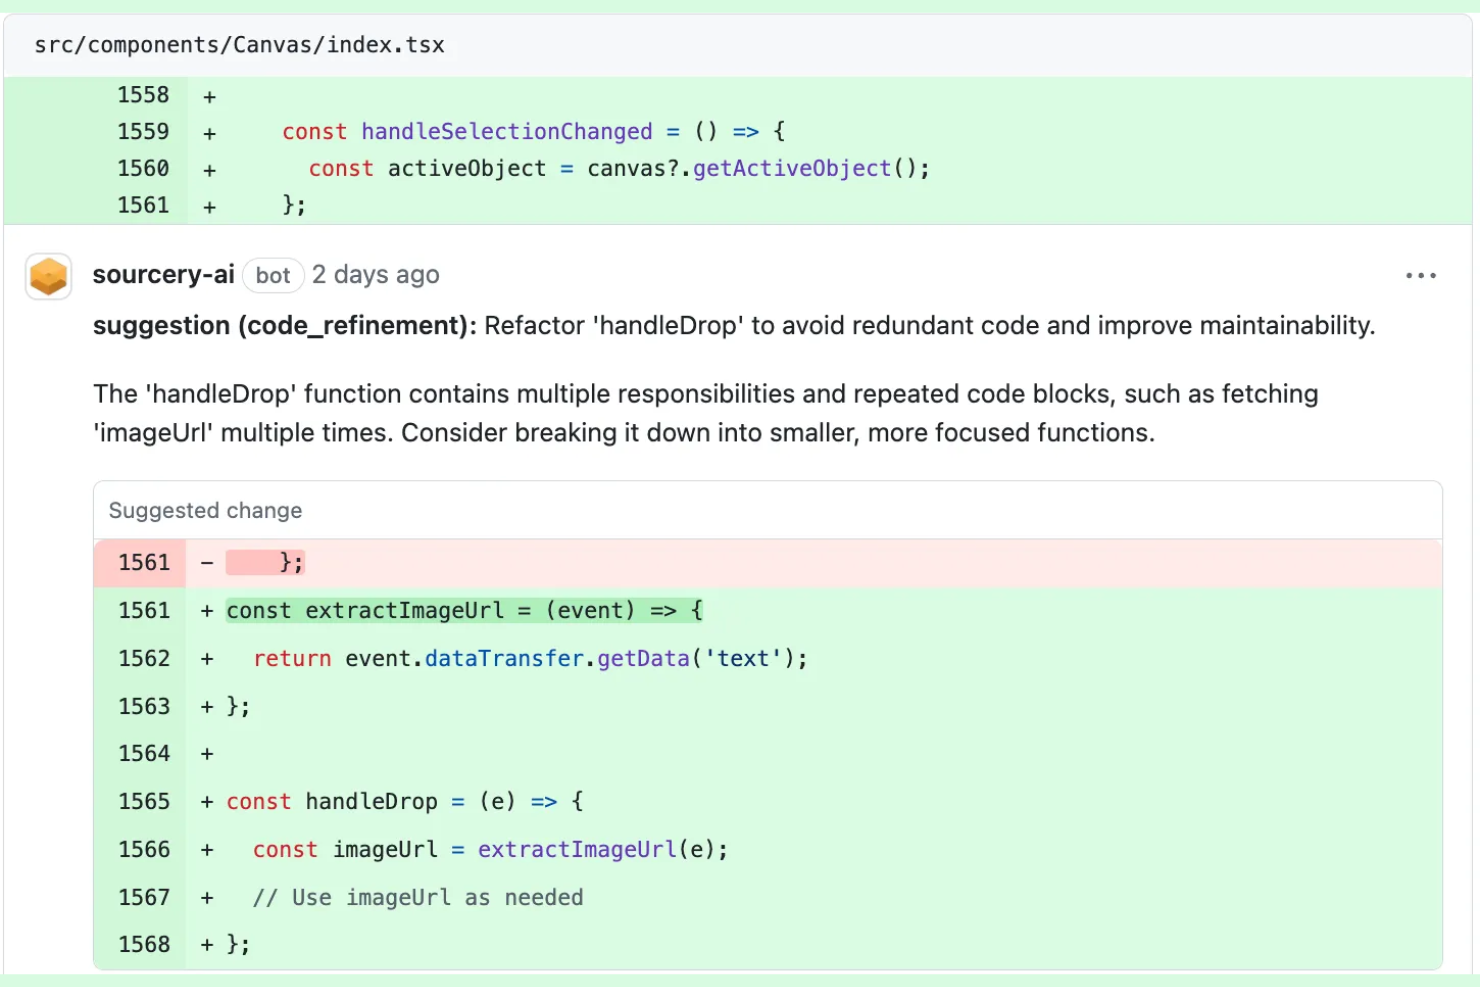
Sourcery är ett AI-verktyg för kodgranskning i Python som analyserar kodkvalitet, identifierar möjligheter till omstrukturering och genererar förslag via IDE-pluginer, GitHub-integration och ett API.
Vem passar Sourcery bäst för?
Sourcery passar bra för Python-utvecklare och små till medelstora team som vill ha automatiserad omstrukturering och kontroller av kodkvalitet direkt i sitt arbetsflöde.
Varför jag valde Sourcery
Jag valde Sourcery som ett av de bästa verktygen eftersom jag använder dess Python-motor för omstrukturering i realtid för att upptäcka duplicerad logik, komplexa uttryck och antimönster. Jag gillar hur den genererar omedelbara förslag på omstrukturering direkt i mina pullförfrågningar eller i min IDE.
Viktiga funktioner i Sourcery
- Automatiserad kodgranskning av pullförfrågningar: Granskar automatiskt pullförfrågningar i Python och lämnar förslag i versionshanteringen.
- Anpassad regelkonfiguration: Gör det möjligt för användare att definiera och tillämpa projektspecifika kodstandarder.
- IDE-pluginer: Erbjuder pluginer för Visual Studio Code, PyCharm och andra populära Python-IDE:er.
- Stöd för flera kodarkiv: Söker igenom och hanterar kodkvalitet i flera kodarkiv inom en organisation.
Sourcery-integreringar
Sourcery erbjuder inbyggda integreringar med GitHub, GitLab, Bitbucket och Visual Studio Code samt ett API för anpassade integreringar.
Pros and Cons
Pros:
- Identifierar duplicerad logik och antimönster
- Föreslår Python-specifika omstruktureringar i realtid
- Kommentarer i pullförfrågningar genereras automatiskt
Cons:
- Saknar förståelse för arkitektonisk struktur
- Begränsat stöd för andra språk än Python

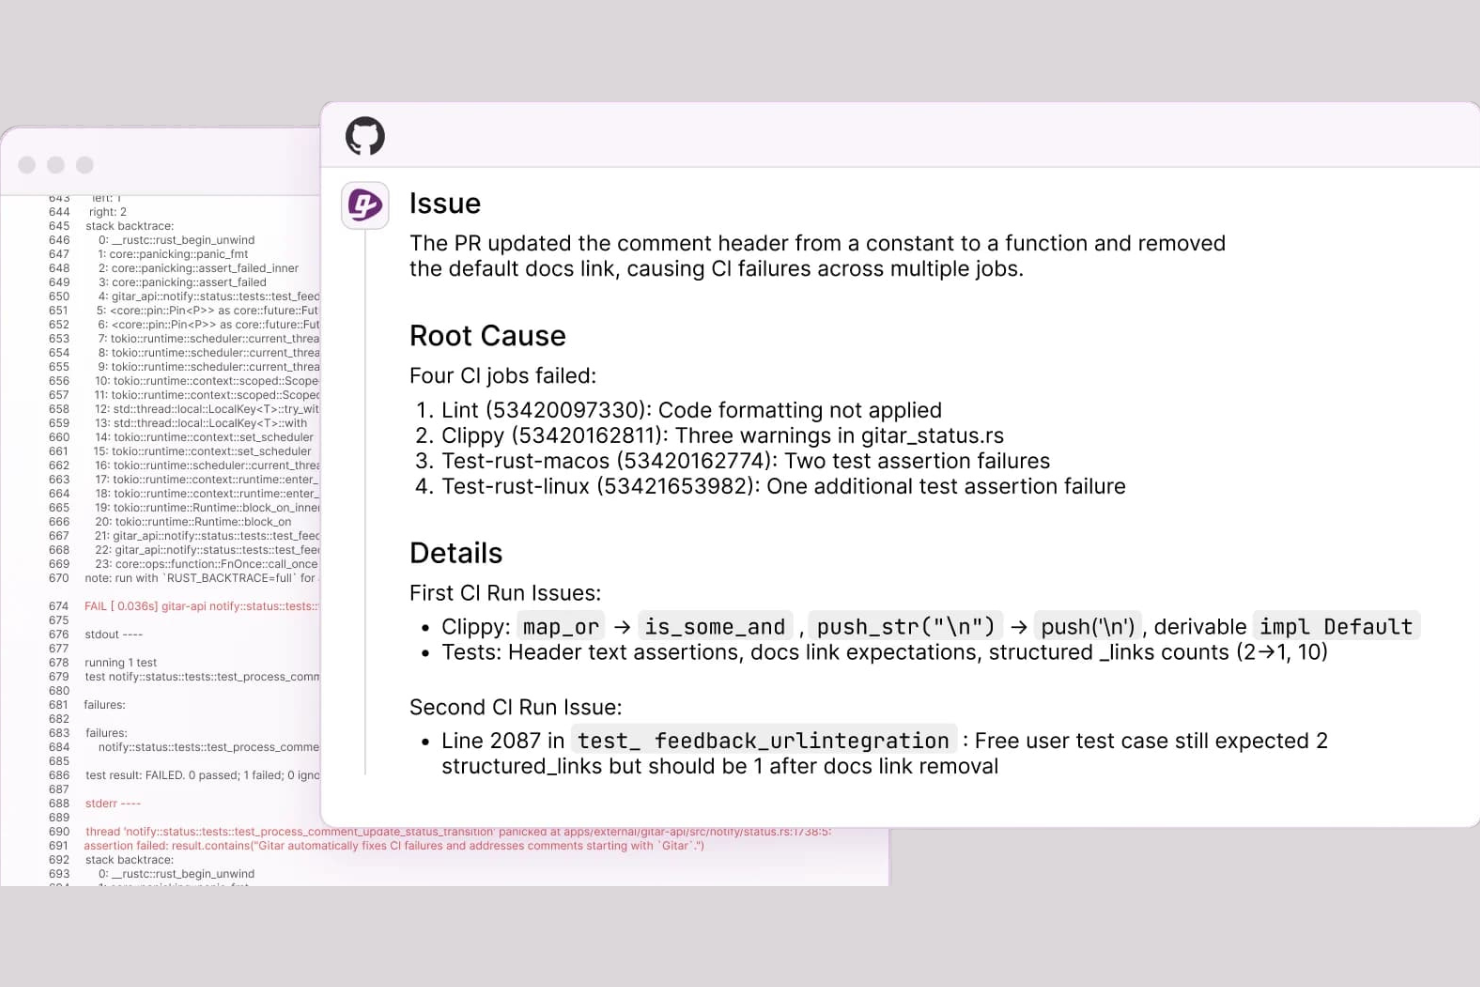
Gitar är en AI-driven plattform för kodgranskning och DevOps-automatisering som analyserar fel i kontinuerlig integration, föreslår lösningar och gör det möjligt för team att automatisera åtgärder direkt från sina befintliga arbetsflöden.
Vem passar Gitar bäst för?
Gitar passar DevOps-team och tekniska ledare på mjukvaruföretag som behöver minska det manuella arbetet med att diagnostisera och åtgärda fel i CI-pipelines.
Därför valde jag Gitar
Jag valde Gitar eftersom plattformen automatiskt upptäcker, analyserar och åtgärdar fel i kontinuerlig integration med hjälp av AI-driven kodgranskningslogik. Jag uppskattar att jag kan granska rapporter om grundorsaksanalys innan jag tillämpar de föreslagna åtgärderna.
Gitar – viktiga funktioner
- Automatiserade förslag vid PR-granskning: Använder AI-modeller för att föreslå kodändringar i pull requests.
- Stöd för flera språk: Hanterar kod i Python, JavaScript, Java och ytterligare vanliga programmeringsspråk.
- Integration med CI/CD-pipelines: Ansluter direkt till pipelineverktyg för automatiserad körning av arbetsflöden.
- Anpassad regelkonfiguration: Gör det möjligt för team att ange policyer för granskning och åtgärder för olika kodförråd.
Gitar-integreringar
Gitar erbjuder inbyggda integreringar med GitHub, GitLab, Bitbucket och Slack. Ett API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Automatiserad upptäckt och korrigering av CI-fel
- Grundorsaksanalys i kodgranskningar
- Stöd för flera programmeringsspråk
Cons:
- Den inledande konfigurationen kräver inställningar av kodförrådet
- Automatiserade förslag kan behöva granskas manuellt

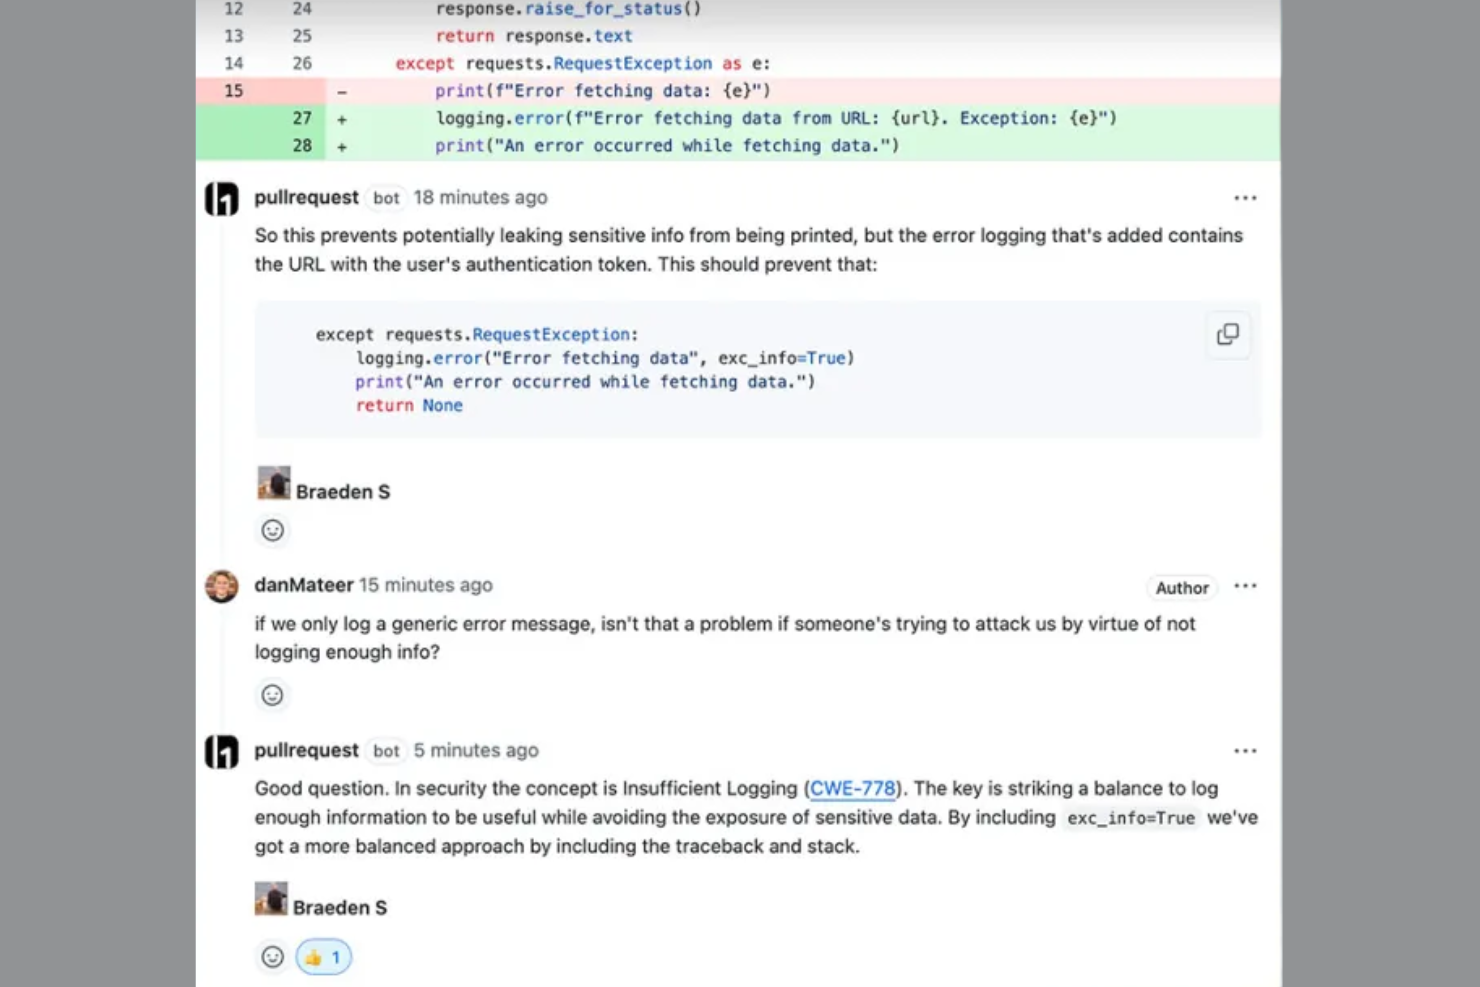
PullRequest är en AI-driven lösning för kodgranskning som kopplar samman utvecklingsteam med ett nätverk av expertgranskare inom teknik, automatiserad kodanalys och detaljerad feedback på kodändringar.
Vem passar PullRequest bäst för?
PullRequest passar tekniska ledare inom programvaruutveckling och säkerhetsfokuserade team på medelstora till stora företag som vill ha granskningsexpertis från kvalitetssäkrade experter på begäran, kombinerat med automatisering.
Varför jag valde PullRequest
Jag valde PullRequest som en av de bästa lösningarna eftersom mitt team kan ta in erfarna, kvalitetssäkrade ingenjörer för kodgranskningar på begäran. Jag uppskattar att vi får användbar feedback anpassad efter vår teknikstack, samt möjligheten att kombinera AI-driven analys med mänsklig expertis.
Viktiga funktioner i PullRequest
- Automatiserad QA-analys av kod: Använder AI för att skanna kodändringsförfrågningar efter buggar och stilproblem.
- Identifiering av säkerhetsbrister: Markerar potentiella säkerhetsrisker i kodändringar.
- Arbetsflödesintegration: Ansluter till GitHub-, GitLab- och Bitbucket-arkiv.
- Anpassningsbara granskningskriterier: Låter team anpassa granskningschecklistor och standarder.
PullRequest-integrationer
PullRequest erbjuder inbyggda integrationer med GitHub, GitLab och Bitbucket samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Tillgång till kvalitetssäkrade expertgranskare av kod
- En kombination av AI- och manuell granskningsfeedback
- Djupgående insikter och rapportering om kodändringsförfrågningar
Cons:
- Ingen support för IDE-pluginer i realtid
- Saknar detaljerade kontroller för tilldelning av granskningar

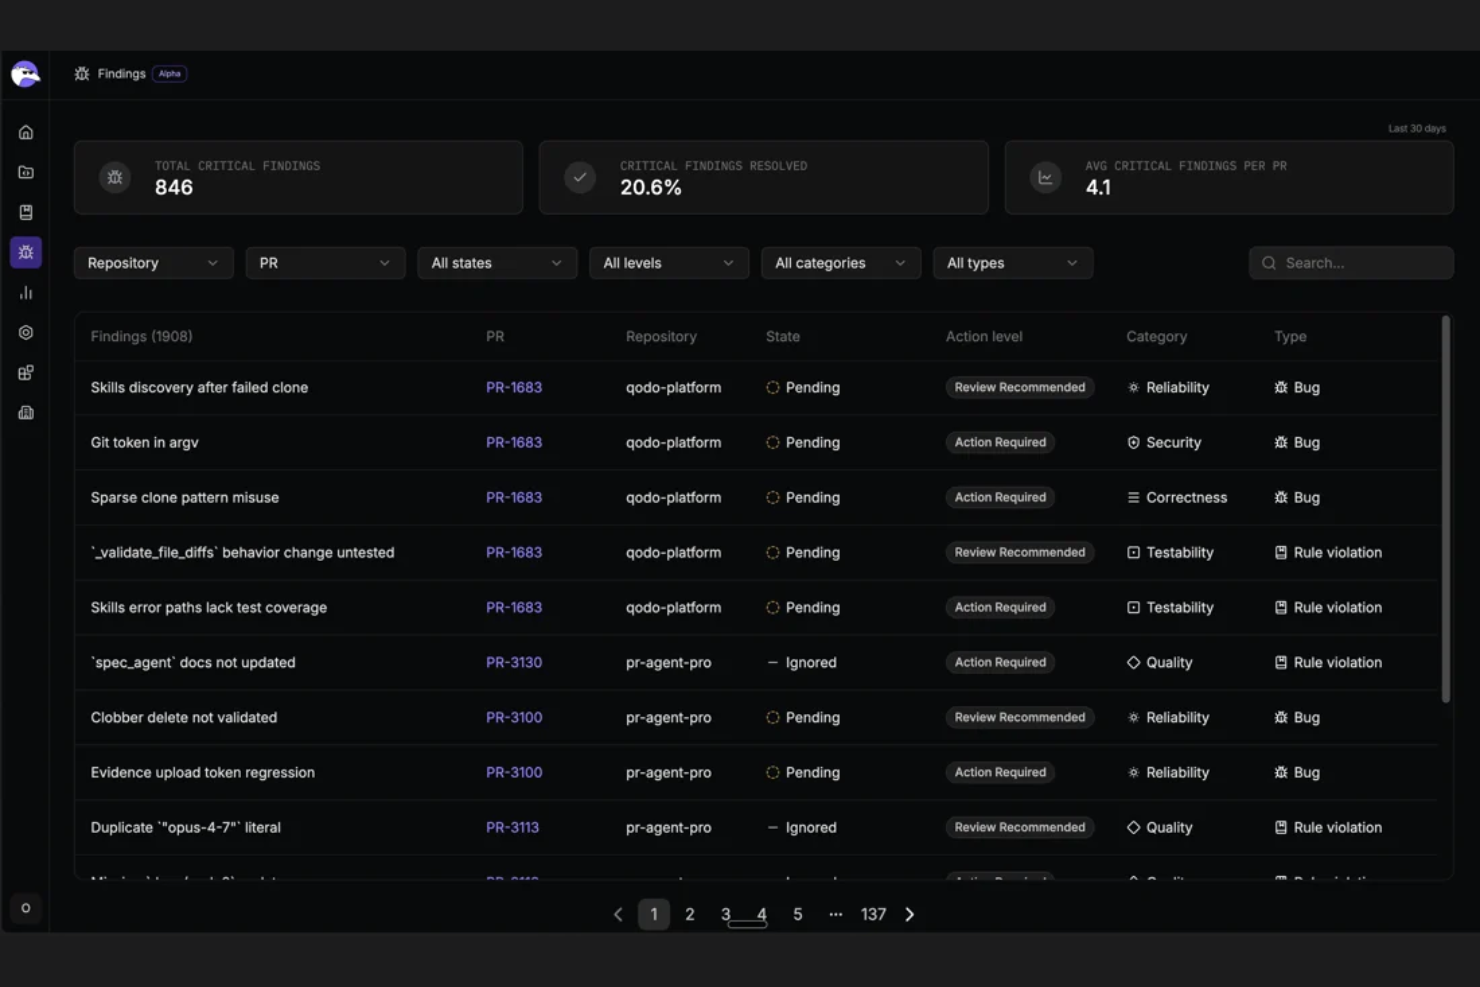
Qodo är en AI-driven plattform för kodgranskning, byggd för team som behöver automatiserad analys, granskningsförslag och kodbashantering för flera programmeringsspråk och typer av kodarkiv.
Vem passar Qodo bäst för?
Qodo passar bra för företagsutvecklingsteam som hanterar komplexa kodbaser i stor skala och behöver skräddarsydda AI-baserade granskningsfunktioner.
Varför jag valde Qodo
Jag valde Qodo eftersom plattformen effektivt hanterar storskaliga kodgranskningar med AI-driven kontextkartläggning och anpassningsbara granskningsmallar. Jag kan gå igenom enorma kodarkiv med flera projekt, ange detaljerade granskningsomfattningar och hantera flera språk i distribuerade utvecklingsprojekt.
Viktiga funktioner i Qodo
- AI-driven analys av ändringsförfrågningar: Identifierar potentiella problem och flaggar kodmönster under granskningen.
- Samarbetsbaserade kodkommentarer: Gör det möjligt för team att kommentera specifika rader och filer för direkt diskussion.
- Stöd för flera språk: Analyserar kod som skrivits i flera programmeringsspråk inom samma projekt.
- Instrumentpanel för kodkvalitetsmått: Visar projektomfattande mått och granskningstrender i en visuell instrumentpanel.
Integrationer med Qodo
Qodo erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket och Azure DevOps samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Stöder enorma kodarkitekturer
- Kopplar samman logik från separata filer
- Implementerar specifika styrningskrav
Cons:
- Introducerar användare via containerbaserade miljöer
- Begränsar exporterbara dataformat

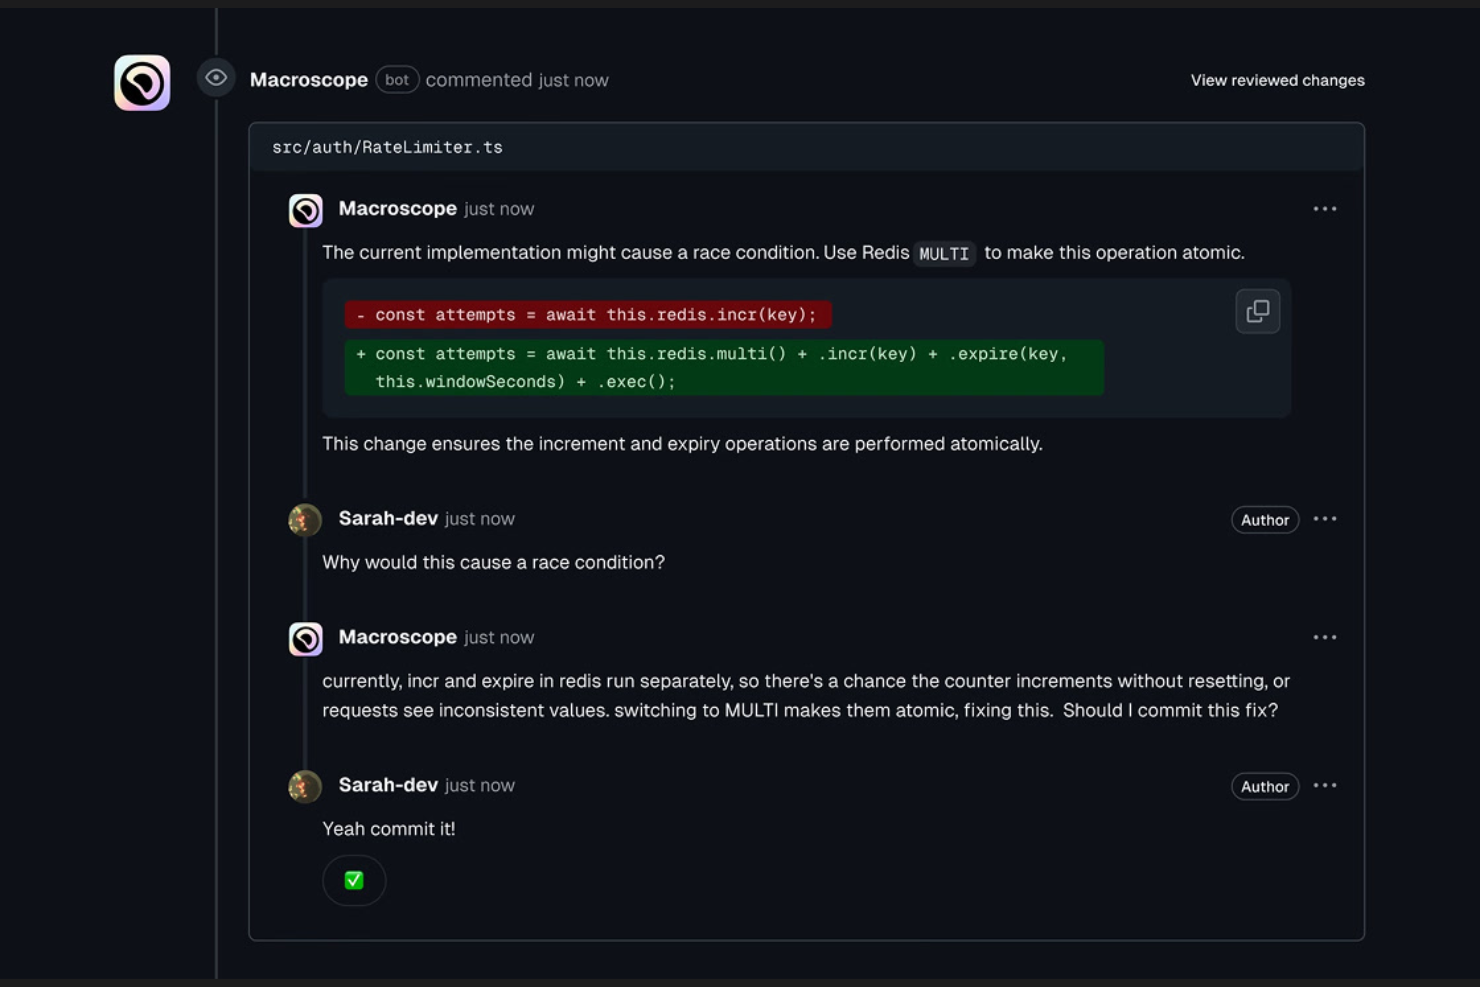
Macroscope är ett AI-verktyg för kodgranskning som möjliggör automatiserade godkännandeflöden för pullförfrågningar med låg risk och tillhandahåller regelbaserade kontroller, analys av kodkvalitet och detaljerad insyn i ändringar direkt i ditt kodförråd.
Vem passar Macroscope bäst för?
Macroscope passar tekniska team på medelstora SaaS-företag som vill stödja säkra kodändringar med låg risk genom automatiserad granskning och godkännande.
Varför jag valde Macroscope
Jag valde Macroscope eftersom jag kan definiera tröskelvärden för kodsäkerhet och låta plattformen automatiskt godkänna pullförfrågningar med låg risk. Jag uppskattar att kunna ange detaljerade policyer för delar av kodförrådet och se granskningsloggar för alla AI-drivna godkännanden.
Macroscopes viktigaste funktioner
- Visualisering av ändringar: Visar detaljerade skillnader och sammanfattningar på hög nivå för varje pullförfrågan.
- Förslag på AI-granskare: Rekommenderar mänskliga granskare baserat på kodansvar och historik.
- Kodkommentarer direkt i koden: Markerar riskfylld kod direkt i pullförfrågningar med kontextuella förklaringar.
- Instrumentpaneler för regelefterlevnad: Följer granskningsåtgärder och status för regelefterlevnad i olika kodförråd.
Macroscopes integrationer
Macroscope erbjuder inbyggda integrationer med GitHub, GitLab och Slack. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Automatiserat godkännande av säkra pullförfrågningar
- Avancerade granskningsspår för övervakning av regelefterlevnad
- Detaljerad kontroll över policyer för kodförråd
Cons:
- Kräver manuell konfigurering av tröskelvärden för kodsäkerhet
- Analysinstrumentpanelerna erbjuder begränsade anpassningsmöjligheter
Andra verktyg för AI-kodgranskning
Här är några ytterligare alternativ för verktyg för AI-kodgranskning som inte kom med på min kortlista, men som ändå är värda att undersöka:
- Ellipsis
Bäst för insikter om teamsamarbete
- SonarQube
Bäst för djupgående underhållbarhetsmått
- Amazon CodeGuru
Bäst för anpassning till AWS-ekosystemet


Så utvärderar jag verktyg för AI-kodgranskning
Alla verktyg på den här listan måste gå längre än lintverktyg som endast matchar mönster—I letar efter AI som faktiskt förstår kodens sammanhang och ger återkoppling som en utvecklare skulle agera på. Jag delar upp min utvärdering i kärnfunktioner som alla verktyg måste ha för att kvalificera sig, samt särskiljande faktorer som skiljer de bästa alternativen åt för specifika team.
Kärnfunktioner (grundläggande krav för den här listan)
När jag väljer ut verktyg till min lista rangordnar jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- AI-driven kodanalys: Jag utvärderar om AI:n går längre än statisk lintning och förstår sammanhang—till exempel genom att upptäcka ett kapplöpningstillstånd i samtidig kod, inte bara ett stilbrott.
- Integration med Git-plattformar: Verktyget bör ansluta direkt till GitHub, GitLab, Bitbucket eller Azure DevOps så att granskningar utlöses automatiskt för nya pull requests.
- Kommentarer inline i pull requests: Jag letar efter kommentarer på radnivå som publiceras direkt i pull requesten, eftersom återkoppling som ligger gömd i en separat instrumentpanel ofta ignoreras av utvecklare.
- Upptäckt av buggar och sårbarheter: Bra verktyg upptäcker logiska fel och säkerhetsrisker som hårdkodade hemligheter eller mönster för SQL-injektion, inte bara formateringsproblem.
- Automatiserade förslag på korrigeringar: Jag kontrollerar om verktyget föreslår faktiska kodpatchar som utvecklare kan tillämpa eller committa, i stället för vaga råd som "överväg att refaktorera".
- Stöd för flera språk: Team använder sällan en teknikstack med endast ett språk, så jag letar efter god täckning för språk som Python, TypeScript, Java, Go och C#.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Jag uppmärksammar noga om AI:n resonerar utifrån hela kodarkivet, inte bara diffen. Sammanhang från hela kodbasen är det som gör att ett verktyg kan upptäcka att din refaktorering har brutit ett nedströmsberoende tre filer bort. Jag letar också efter träning med anpassade regler, där team kan lära AI:n sina egna konventioner så att den slutar föreslå mönster som strider mot interna arkitekturbeslut. För tekniska chefer omvandlar en instrumentpanel för granskningsanalys, som följer ledtider och återkommande ärendetyper, data från kodgranskningar till användbara signaler för förbättringar.
Mer än funktioner
Datasäkerhet är det första jag kontrollerar. Du skickar egenutvecklad kod till en AI-modell, så jag undersöker om leverantören erbjuder policyer utan datalagring, självhostad distribution och tydlig dokumentation om vilken LLM som behandlar din kod. Prisstrukturen är också viktig—pris per utvecklare kan i det tysta skjuta i höjden när teamet växer, medan modeller baserade på pris per kodarkiv eller användning kan passa olika typer av organisationer bättre. Jag utvärderar också hur väl varje verktyg passar in i befintliga arbetsflöden, från installation av GitHub-appen med ett klick till konfigurerbara allvarlighetsfilter som hindrar utvecklare från att dränkas i brus med låg prioritet.
Urvalskriterier för verktyg för AI-kodgranskning
När jag valde ut de bästa verktygen för AI-kodgranskning till den här listan tog jag hänsyn till vanliga köparbehov och problem, till exempel att automatiskt upptäcka problem med kodkvaliteten och identifiera riskfyllda kodändringar före driftsättning. Jag använde också följande ramverk för att hålla utvärderingen strukturerad och rättvis:
Grundläggande funktionalitet (25 % av totalpoängen)
För att kunna tas med i den här listan behövde varje lösning uppfylla följande vanliga användningsområden:
- Analysera källkod för att hitta kvalitetsproblem
- Automatisera kommentarer vid kodgranskning
- Upptäcka säkerhetsbrister i kod
- Integrera med kodarkiv
- Ge handlingsbara rekommendationer för förbättringar
Ytterligare utmärkande funktioner (25 % av totalpoängen)
För att ytterligare kunna skilja alternativen åt letade jag också efter unika funktioner, till exempel:
- Förutsägande riskanalys av framtida kodändringar
- AI-drivna visualiseringar av problemområden
- Automatiserad återkoppling baserad på mönster för kodägarskap
- Maskininlärningsbaserad prioritering av kodskuld
- Smarta aviseringar om förändrade trender i teamsamarbetet
Användbarhet (10 % av totalpoängen)
För att få en uppfattning om hur användbart varje system är tog jag hänsyn till följande:
- En enkel och lättnavigerad instrumentpanel för rapporter
- Visualiseringar som snabbt tydliggör problem
- Ett minimalistiskt gränssnitt med fokuserade aviseringar
- Enkel konfigurering med få installationssteg
- Enhetlighet mellan webb- och tilläggsupplevelsen
Introduktion (10 % av totalpoängen)
För att utvärdera introduktionsupplevelsen för varje plattform beaktade jag följande:
- Interaktiva produktvisningar anpassade för utvecklare
- Tillgång till korta utbildningsvideor
- Mallar för typiska arbetsflöden i team
- Introduktionswebbinarier eller direkta utbildningstillfällen
- Chattbot eller direktsupport under provperioden
Kundsupport (10 % av totalpoängen)
För att bedöma varje programvaruleverantörs kundsupporttjänster beaktade jag följande:
- Responsivt ärendehanteringssystem eller direktchatt
- Djupgående teknisk dokumentation
- Tillgång till användargrupp eller diskussionsforum
- Kunskapsbas för felsökning
- Tydliga eskaleringsvägar för brådskande problem
Prisvärdhet (10 % av totalpoängen)
För att utvärdera prisvärdheten hos varje plattform beaktade jag följande:
- Transparent och förutsägbar prismodell
- Gratis provperiod eller demoversion
- Olika prisnivåer som passar team av olika storlek
- Funktionsuppsättning jämfört med konkurrenter i samma prisklass
- Flexibilitet att skala upp eller ned efter behov
Kundrecensioner (10 % av totalpoängen)
För att få en uppfattning om den övergripande kundnöjdheten beaktade jag följande när jag läste kundrecensioner:
- Positiv feedback om automatiseringens precision
- Rapporter om tidsbesparingar i kodgranskningsprocessen
- Insikter om kvaliteten på säkerhetsdetekteringen
- Hänvisningar till hur enkelt verktyget är att integrera
- Feedback om stabilitet och tillförlitlighet
Så väljer du AI-verktyg för kodgranskning
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer verktyget att hantera den nuvarande och beräknade storleken på era kodarkiv, antalet användare och kodvolymen när utvecklingsteamet växer och lägger till fler projekt? |
| Integrationer | Ansluter det direkt till era centrala plattformar som GitHub, GitLab, Bitbucket, CI/CD-verktyg och ärendehantering? Kontrollera integrationsnivåer och den framtida utvecklingsplanen. |
| Anpassningsbarhet | Kan ni justera regler, aviseringar och kriterier för kodgranskning så att de motsvarar teamets kodningsstandarder och risktolerans? Undvik rigida produkter som tvingar fram ett enda arbetsflöde. |
| Användarvänlighet | Hur intuitivt är användargränssnittet för utvecklare som inte är specialister och för nya teammedlemmar? Ta hänsyn till introduktionshastigheten och hur snabbt verktyget börjar användas dagligen. |
| Implementering och introduktion | Vilka interna resurser eller leverantörsresurser behöver ni för installation, säkerhetskonfiguration och införande? Fråga om migreringsguider, sandlådelägen och installationsskript. |
| Kostnad | Utöver den angivna prissättningen, tillkommer det ytterligare kostnader kopplade till användare, kodarkiv eller API-anrop? Kartlägg löpande utgifter utifrån teamets beräknade tillväxt. |
| Säkerhetsskydd | Vilka säkerhetscertifieringar, granskningsloggar och åtkomstkontroller erbjuder verktyget för att skydda känslig kod och utvecklardata? |
| Supporttillgänglighet | Får ni snabb hjälp vid integrationsproblem eller brådskande incidenter i samband med granskning? Kontrollera svarstider enligt tjänstenivåavtal och tidsramar för er supportnivå. |
Vad är AI-verktyg för kodgranskning?
AI-verktyg för kodgranskning är specialiserade plattformar som använder artificiell intelligens för att automatiskt analysera, utvärdera och kommentera källkod under programvaruutvecklingsprocessen. Dessa verktyg hjälper team att upptäcka potentiella fel, flagga säkerhetssårbarheter och föreslå förbättringar genom att skanna kod efter mönster, risker eller avvikelser från etablerade standarder.
Funktioner i AI-verktyg för kodgranskning
När du väljer AI-verktyg för kodgranskning bör du hålla utkik efter följande viktiga funktioner:
- Automatiserad kodanalys: Använder AI-algoritmer för att skanna källkod efter buggar, sårbarheter och överträdelser av kodningsstandarder innan kod slås samman eller distribueras.
- Kommentarer i pull-begäranden: Lägger automatiskt till kommentarer direkt i pull-begäranden, där problem, föreslagna ändringar eller påminnelser om bästa praxis lyfts fram under granskningsprocessen.
- Upptäckt av säkerhetssårbarheter: Identifierar kända eller potentiella säkerhetsrisker i koden och visar dem direkt för utvecklarna så att de kan åtgärdas omedelbart.
- Integration med kodarkiv: Ansluter direkt till plattformar som GitHub, GitLab eller Bitbucket och möjliggör smidig kodgranskning i ditt befintliga arbetsflöde.
- Anpassad regelkonfiguration: Låter team skapa eller ändra regler för att återspegla unika kodningsstandarder, efterlevnadskrav eller preferenser på teamnivå.
- Poängsättning av kodkvalitet: Tilldelar kvantitativa poäng baserat på kodens övergripande kvalitet, underhållbarhet och efterlevnad av standarder för att hjälpa team att följa utvecklingen över tid.
- Förutsägelse av ändringsrisker: Använder AI för att flagga delar av kodbasen som löper större risk att drabbas av problem baserat på historiska trender eller komplexa beroenden.
- Aviseringar i realtid: Skickar varningar eller uppdateringar till utvecklare och team när nya problem eller viktiga kommentarer i kodgranskningen kräver uppmärksamhet.
- Insikter om utvecklaraktivitet: Erbjuder instrumentpaneler eller rapporter som sammanfattar deltagande i kodgranskningar, trender för kodägarskap och potentiella flaskhalsar i processen.
Fördelar med AI-verktyg för kodgranskning
Att implementera AI-verktyg för kodgranskning ger flera fördelar för ditt team och ditt företag. Här är några som du kan se fram emot:
- Snabbare kodgranskningar: Automatiserad skanning och förslag direkt i koden gör att du kan påskynda granskningscyklerna utan att kompromissa med kodkvaliteten.
- Tidig upptäckt av problem: AI-baserad analys upptäcker buggar, sårbarheter och riskfylld kod före distribution, vilket minskar behovet av omarbete och incidenter efter lansering.
- Förbättrad kodkvalitet: Kontinuerlig övervakning och poängsättning främjar efterlevnad av bästa praxis och standarder för underhållbarhet över tid.
- Ökad säkerhetsmedvetenhet: Upptäckt av sårbarheter i realtid håller säkerheten i fokus och hjälper team att hantera hot tidigt i utvecklingsprocessen.
- Handlingsbara insikter för team: Instrumentpaneler och analysrapporter ger chefer och utvecklare insyn i kodens kvalitet, granskningsaktivitet och trender inom samarbetet.
- Bättre integrering med arbetsflöden: Direkta anslutningar till ditt kodarkiv och dina CI/CD-verktyg möjliggör friktionsfri användning utan att större processförändringar krävs.
- Individanpassad vägledning för utvecklare: Automatiserad, kontextmedveten återkoppling hjälper utvecklare att utveckla sina färdigheter genom att lyfta fram problem som är specifika för deras arbete och teamets standarder.
Kostnader och priser för AI-verktyg för kodgranskning
Att välja AI-verktyg för kodgranskning kräver en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med AI-verktyg för kodgranskning:
Jämförelsetabell för abonnemang för AI-verktyg för kodgranskning
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Begränsad kodanalys, grundläggande regeluppsättningar, support från användarcommunityn och integration med ett kodarkiv. |
| Personligt abonnemang | $5-$20/användare/månad | Fullständig kodanalys, anpassningsbara regeluppsättningar, grundläggande säkerhetskontroller och integration med flera kodarkiv. |
| Företagsabonnemang | $20-$40/användare/månad | Avancerad upptäckt av sårbarheter, teamrapportering, automatisering av arbetsflöden, prioriterad support och granskningsloggar. |
| Storföretagsabonnemang | $40-$100/användare/månad | Skapande av anpassade regler, prediktiv riskanalys, stöd för SSO, dedikerad kontoansvarig och funktioner för efterlevnad. |
Vanliga frågor om AI-verktyg för kodgranskning
Här är några svar på vanliga frågor om AI-verktyg för kodgranskning:
Kan AI-verktyg för kodgranskning ersätta mänskliga granskare?
Nej, AI-verktyg för kodgranskning hjälper mänskliga granskare, men ersätter dem inte. De automatiserar återkommande kontroller, upptäcker förbisedda problem och synliggör mönster, men arkitektoniska beslut kräver fortfarande erfarna utvecklare. Även om avancerade llms och verktyg med öppen källkod snabbt kan genomsöka tusentals kodrader saknar de mänsklig nyansförmåga. I slutändan kräver genomtänkt återkoppling och slutlig validering fortfarande en utvecklares expertis.
Hur hanterar AI-verktyg för kodgranskning olika programmeringsspråk?
De flesta lösningar stöder populära språk som Python, JavaScript, Java och C#, men täckningen varierar. Kontrollera alltid verktygets lista över språk som stöds och testa dess noggrannhet på din kodbas. Många AI-kodassistenter använder modeller från OpenAI eller Anthropic för att förbättra kodgenereringen för olika syntaxer. Genom att kombinera dessa med traditionella linterverktyg säkerställs att stilguider följs samtidigt som djupare semantiska kontroller utförs.
Är AI-verktyg för kodgranskning säkra att använda med proprietär kod?
Ja, men bara om du väljer verktyg med starka säkerhetskontroller som kryptering, lokal distribution och detaljerad åtkomsthantering. Granska noggrant varje leverantörs säkerhetsdokumentation innan du integrerar känslig kod. Detta är avgörande när programvara utför djup statisk analys eller automatiserad säkerhetsanalys. För maximal integritet låter vissa team sina egna AI-agenter köras lokalt.
Fungerar AI-verktyg för kodgranskning med molnbaserade och egenhostade kodarkiv?
Ja, många AI-verktyg för kodgranskning erbjuder integrationer för både molnbaserade (GitHub, GitLab.com) och egenhostade kodarkiv. Du kan fortfarande behöva extra konfiguration för lokala installationer, så bekräfta kompatibiliteten i förväg.
Hur lång tid tar det att se nyttan med ett AI-verktyg för kodgranskning?
De flesta team märker nyttan inom några dagar eller veckor efter installationen. Automatiserad analys och återkoppling direkt i koden hjälper utvecklare att snabbt upptäcka återkommande problem och förbättra kodkvaliteten, särskilt när verktyget integreras tidigt i arbetsflödet.