

10 bästa programvarorna för API-gateways 2026

Kortlista över bästa API-gatewayprogramvaran


Om du letar efter den bästa API-gatewayprogramvaran för att centralisera åtkomsten, förbättra prestandan och säkra dina miljöer har du kommit rätt. Med så många verktyg på marknaden kan det vara svårt att veta vilka som passar din teknikstack, uppfyller dina skalbarhetsbehov och integreras smidigt med andra plattformar. I den här guiden samlar vi de ledande alternativen, så att du kan jämföra funktioner och tryggt välja rätt lösning för din infrastruktur under 2026.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Sammanfattning av bästa API-gatewayprogramvaran
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av API-gatewayprogramvara för att hjälpa dig hitta den bästa lösningen för din budget och dina verksamhetsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för säker exponering av slutpunkter | Gratisabonnemang tillgängligt | Från $8/månad (faktureras årsvis) | Website | |
| 2 | Bäst för federerad gatewaystyrning | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för händelsedriven API-hantering | Gratis demo tillgänglig | Från $2,500/månad | Website | |
| 4 | Bäst för AWS-inbyggd integration mellan miljöer | Kostnadsfri 6-månadersplan tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för AI-drivna leveransarbetsflöden | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för hybridstyrning i molnet | 30 dagars kostnadsfri provperiod tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för utbyggbarhet och anpassning med pluginprogram | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för GitOps-drivna arbetssätt | Gratis provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för dynamisk routning med öppen källkod | Gratis för alltid | Gratis för alltid | Website | |
| 10 | Bäst för API-hantering under hela livscykeln | 60 dagars kostnadsfri provperiod tillgänglig | Från $20/per 1M API-anrop | Website |


Recensioner av bästa API-gatewayprogramvaran
Nedan finns mina detaljerade sammanfattningar av den bästa API-gatewayprogramvaran som kom med på min kortlista. I mina recensioner får du en detaljerad inblick i varje plattforms funktioner, integrationer och priser, så att du kan hitta den bästa lösningen för dig.

ngrok är en molnbaserad API-gateway som tillhandahåller säker tunnling av slutpunkter, trafikdirigering, autentiseringshantering, hastighetsbegränsning och inspektion av trafik i realtid från en enda enhetlig plattform.
För vem passar ngrok bäst?
ngrok passar bra för utvecklare och plattformsteknikteam som behöver exponera, hantera och säkra API-slutpunkter i lokala, molnbaserade och hybrida miljöer.
Varför jag valde ngrok
ngrok tar plats på min kortlista eftersom verktyget gör säker exponering av slutpunkter verkligen omedelbar. Med ett enda
ngrok http 8080
-kommando får du en aktiv HTTPS-URL med automatisk TLS-konfiguration, utan att någon certifikatkonfiguration krävs. Jag uppskattar också att du kan låsa ner slutpunkten direkt med inbyggda IP-begränsningar eller JWT-validering, så exponering aldrig innebär att den lämnas oskyddad. Reserverade domäner håller URL:er stabila mellan omstarter, vilket är viktigt när du delar webhook-mål eller testar API-integrationer mot externa tjänster.
Viktiga funktioner i ngrok
- Motor för trafikpolicy: Definiera CEL-baserade regler för att skriva om URL:er, ändra rubriker och vidarebefordra förfrågningar till specifika backend-system.
- Hastighetsbegränsning: Tillämpa förfrågningsgränser per IP eller nyckel med hjälp av algoritmer med glidande fönster för att kontrollera volymen av inkommande trafik.
- OAuth- och OIDC-autentisering: Tvinga fram OAuth 2.0- och OIDC-inloggningsflöden på gateway-nivå innan förfrågningar når ditt backend-system.
- Kubernetes-operatör: Hantera tunnlar och gateway-konfigurationer direkt med hjälp av Kubernetes Ingress- och Gateway API-resurser.
Integrationer med ngrok
ngrok stöder mål för händelseloggar för att skicka trafik- och granskningsdata till Amazon CloudWatch, Amazon Kinesis, Amazon Firehose, Azure Logs Ingestion och Datadog. Det integreras också med identitetsleverantörer som Okta, Microsoft Entra ID och Google för OAuth och SSO på slutpunktsnivå. Ett API och agent-SDK:er är tillgängliga för anpassade integrationer.
Pros and Cons
Pros:
- Inbyggd TLS och OAuth på slutpunkter
- Gör lokala värdservrar tillgängliga på webben direkt
- Kringgår NAT-konfigurationer och komplexa brandväggar
Cons:
- Kräver en agent som körs lokalt
- Företagsnätverkets säkerhet blockerar generiska URL:er

Bäst för federerad gatewaystyrning

MuleSoft Anypoint är en plattform för API-hantering på företagsnivå som kombinerar hantering av API-livscykeln, ett federerat gatewaylager, AI-styrning och centraliserad policytillämpning i miljöer med flera gateways.
Vem passar MuleSoft Anypoint bäst för?
MuleSoft Anypoint passar bra för företagsarkitekter i stora organisationer som hanterar API:er i hybrida miljöer, miljöer med flera moln och lokala miljöer inom ett enda styrningsramverk.
Varför jag valde MuleSoft Anypoint
Jag har tagit med MuleSoft Anypoint på min kortlista eftersom dess Omni Gateway-lager federerar över gateways som ni redan kör, inklusive Kong, Apigee, AWS och Azure, och tillämpar centralt definierade policyer utan att någon migrering eller omkonfigurering krävs. I praktiken innebär det att mitt team kan tillämpa autentisering, hastighetsbegränsning och hotskydd i alla gateways från ett enda kontrollplan. Jag förlitar mig också på dess enhetliga observabilitetsvy, där varje API-anrop och agentinteraktion kan spåras över hela det federerade nätverket.
Viktiga funktioner i MuleSoft Anypoint
- Flex Gateway: En lättviktig, Envoy-baserad gatewaykörmiljö som kan distribueras lokalt, i containrar eller vid kanten utan en fullständig Anypoint-körmiljö.
- API Exchange: En sökbar katalog där team publicerar, upptäcker och använder API:er, specifikationer och anslutningar i hela organisationen.
- DataWeave-transformering: Ett inbyggt datamappningsspråk för att transformera och dirigera API-nyttolaster direkt på gatewaynivå.
- Anypoint Security: Centraliserad policyhantering för att tillämpa åtkomstkontroller, hastighetsbegränsning och hotskydd i alla distribuerade gateways.
Integrationer med MuleSoft Anypoint
MuleSoft Anypoint erbjuder hundratals färdigbyggda anslutningar via Anypoint Exchange, inklusive Salesforce, SAP, Amazon S3, NetSuite, Workday, Microsoft Dynamics 365, Apache Kafka, ServiceNow, MongoDB och Box. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- API-baserad anslutning med återanvändbara komponenter
- Inbyggd hastighetsbegränsning och OWASP-policyer
- Hybrid distribution i molnet och lokalt
Cons:
- vCore-baserad prissättning försvårar skalningskostnader
- Anslutningar är benägna att sluta fungera efter uppgraderingar

Gravitee
Bäst för händelsedriven API-hantering
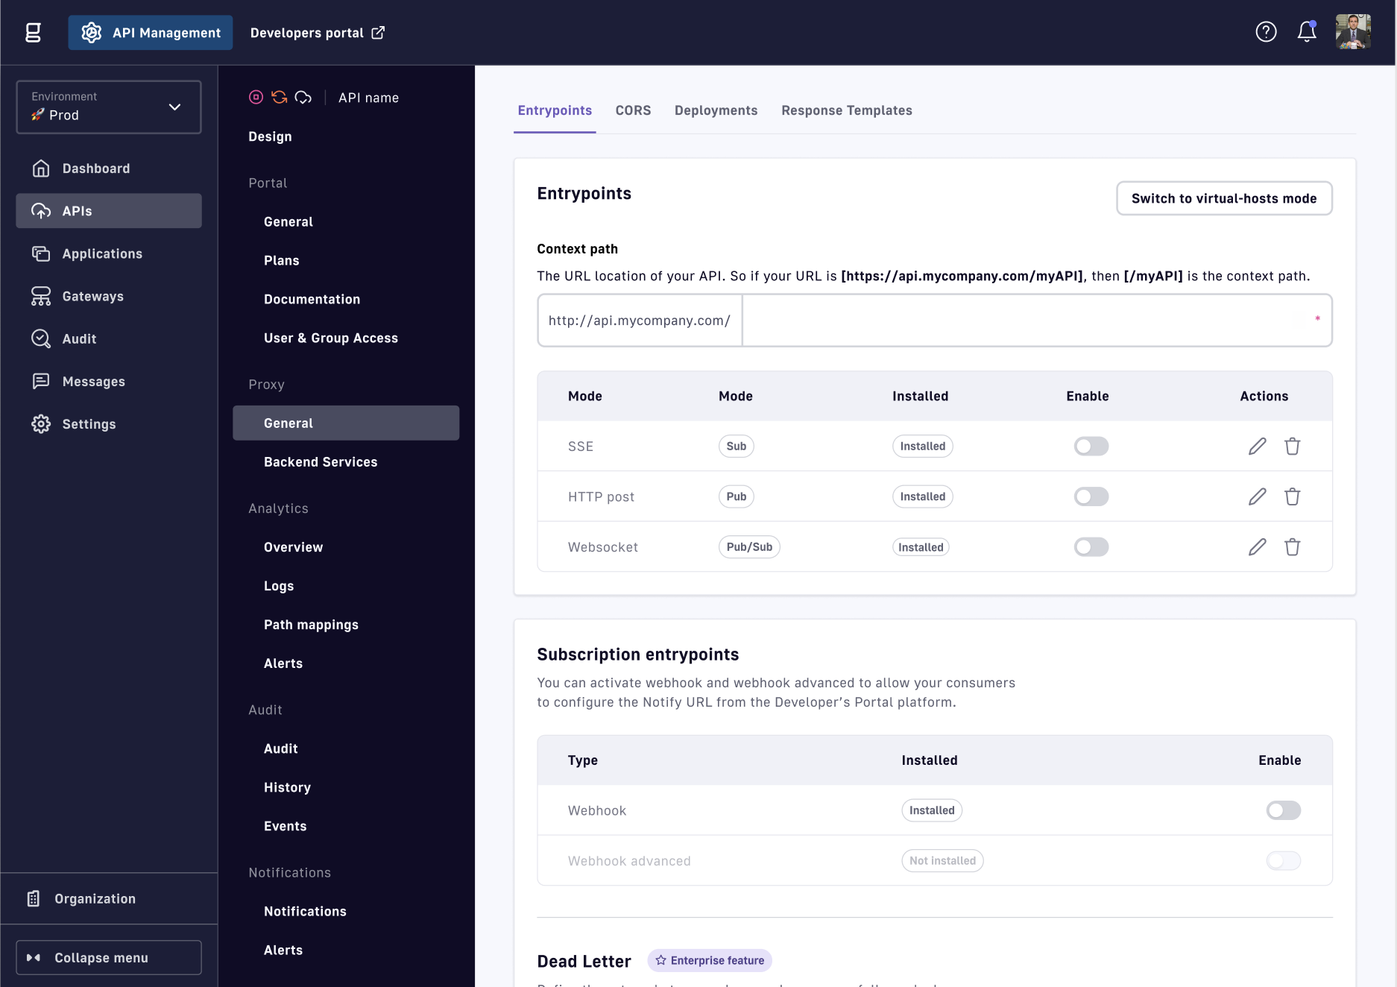
Gravitee är en API-hanteringsplattform som hanterar REST-, GraphQL-, gRPC-, WebSocket- och händelsedrivna API:er via en enhetlig gateway, med inbyggd exponering av Kafka-strömmar och hantering av AI-agenter.
Vem passar Gravitee bäst för?
Gravitee passar bra för tekniska företagsteam som hanterar både synkrona och asynkrona API:er i händelsedrivna arkitekturer baserade på Kafka eller WebSocket-system.
Varför jag valde Gravitee
Jag har tagit med Gravitee bland mina toppval eftersom det är en av få API-gateways som behandlar händelsedrivna protokoll som centrala funktioner i stället för efterhandslösningar. Jag använder det specifikt för att exponera Kafka-ämnen som hanterade API:er och tillämpa säkerhetspolicyer, hastighetsbegränsningar och prenumerationer direkt på meddelandenivå. Dess protokollmediering gör det också möjligt för mitt team att omvandla mellan HTTP och asynkrona protokoll som MQTT och AMQP i ett enda gatewaylager, utan separat mellanprogramvara.
Gravitees viktigaste funktioner
- Federerad API-hantering: Hantera API:er över flera gateways och meddelandeförmedlare i ett enda, enhetligt styrningslager med konsekvent tillämpning av policyer.
- Utvecklarportal: Ge API-konsumenter en självbetjäningsportal för API-upptäckt, hantering av prenumerationer och åtkomst till dokumentation.
- Förbyggt policybibliotek: Tillämpa konfigurerbara policyer för säkerhet, trafikstyrning och omvandling via användargränssnitt, API eller Kubernetes Operator utan att skriva anpassad kod.
- Stöd för händelsedrivna API:er: Inbyggd exponering och hantering av asynkrona protokoll som Kafka, WebSockets, MQTT och AMQP tillsammans med vanliga REST-API:er.
Gravitee-integrationer
Gravitee erbjuder inbyggda integrationer med händelseförmedlare som Kafka, Confluent, Solace och HiveMQ, samt med verktyg för observerbarhet som Datadog, Splunk och Dynatrace. Det integreras också med HashiCorp Consul för tjänsteupptäckt, Keycloak för autentisering, Redis för cachning samt GitHub, GitLab och Bitbucket för hämtning av API-dokumentation. För hantering av hemligheter ansluter det till HashiCorp Vault och AWS Secrets Manager. Dess lager för federerad API-hantering kan även automatiskt upptäcka och styra API:er över tredjepartsgateways som AWS API Gateway, Azure API Management, Apigee och IBM, samt meddelandeförmedlare som Confluent och Solace. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Inbyggt stöd för asynkrona och synkrona API:er
- Fast pris utan avgifter per anrop
- Utbyggbart via anpassade Java-gatewayinsticksmoduler
Cons:
- Policyuttrycksspråket saknar inbyggd testning
- Användargränssnittet i administrationskonsolen försvårar felsökningsarbetsflöden

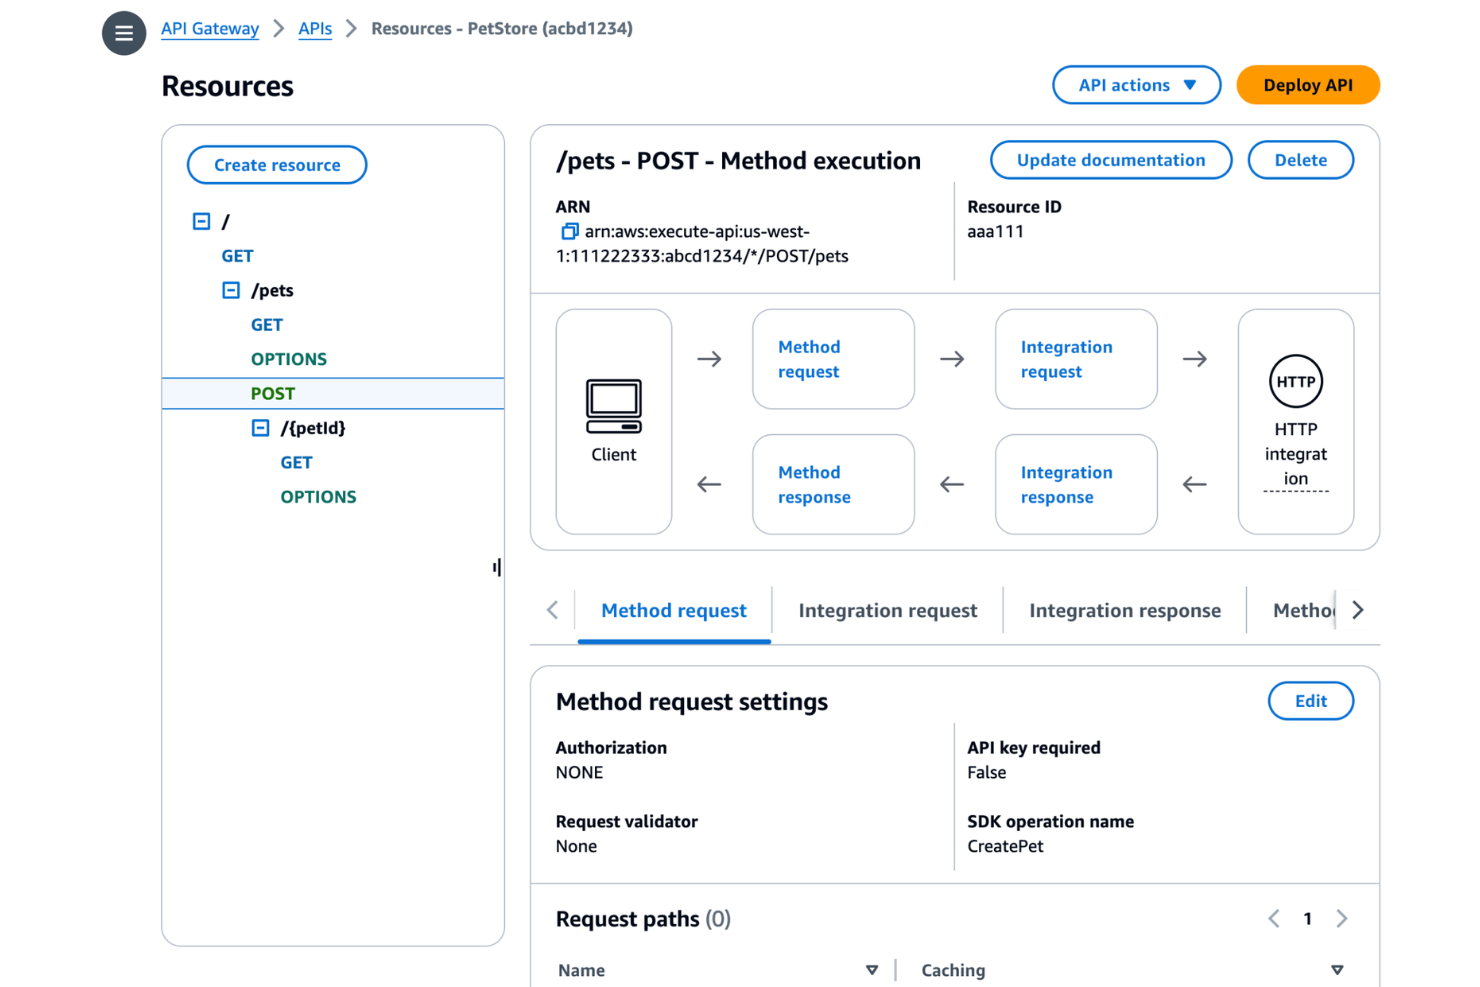
Amazon API Gateway är direkt inbyggd i AWS och är en fullständigt hanterad API-gateway som hanterar REST-, HTTP- och WebSocket-API:er med inbyggd routning till Lambda, EC2 och andra AWS-tjänster.
Vem passar Amazon API Gateway bäst för?
Amazon API Gateway passar naturligt för backend- och molningenjörer vars infrastruktur redan körs på AWS och som behöver exponera tjänster utan att hantera gateway-infrastrukturen separat.
Varför jag valde Amazon API Gateway
Jag har tagit med Amazon API Gateway bland mina toppval eftersom ingen annan gateway matchar dess djup av AWS-inbyggd routning. Jag uppskattar hur den ansluter direkt till Lambda, Step Functions, ECS och privata VPC-resurser via ALB:er och NLB:er utan någon mellanprogramvara. Jag förlitar mig också på integrationen med CloudWatch, som visar svarstid, felfrekvens och mått för API-anrop i samma konsol som jag använder för resten av min AWS-infrastruktur, vilket håller övervakningen centraliserad.
Viktiga funktioner i Amazon API Gateway
- Stöd för WebSocket-API: Skapa varaktiga anslutningar i två riktningar för realtidsapplikationer som chatt eller direktsända dataflöden.
- Distributioner med canary-version: Dirigera en konfigurerbar andel av trafiken till en ny API-version innan den lanseras i full produktion.
- Integration med AWS WAF: Koppla regler för brandväggar för webbapplikationer direkt till API-steg för att filtrera skadliga förfrågningar på gateway-nivå.
- Anpassad domänmappning: Koppla anpassade domännamn till dina API-slutpunkter och hantera SSL/TLS-certifikat direkt med AWS Certificate Manager.
Integrationer med Amazon API Gateway
Amazon API Gateway ansluter inbyggt till ett stort antal AWS-tjänster, inklusive AWS Lambda, AWS Step Functions, Amazon EC2, AWS Elastic Beanstalk, Amazon CloudWatch, Amazon Cognito, AWS IAM, AWS WAF och AWS Cloud Map. Ett API är tillgängligt för anpassade integrationer och generering av SDK:er.
Pros and Cons
Pros:
- Skaleras automatiskt för oförutsägbara arbetsbelastningar
- Fast timeout på 29 sekunder passar serverlösa mönster
- Distribuerar nya API:er på några minuter
Cons:
- Backend-system som inte använder AWS kräver extra konfiguration
- Felmeddelanden saknar detaljer för felsökning

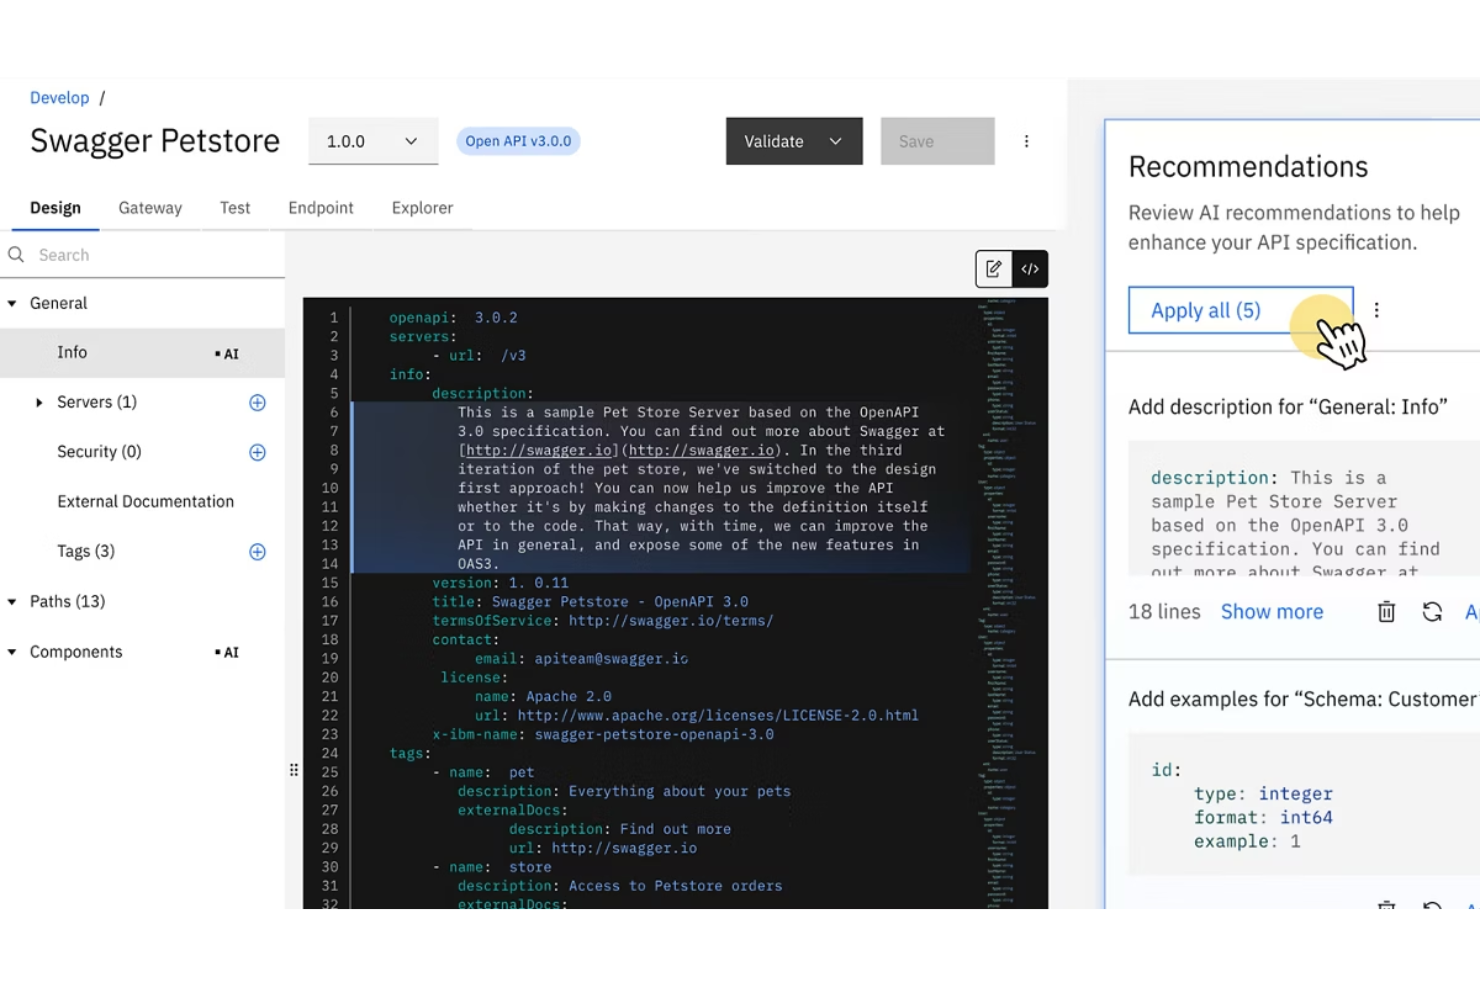
IBM API Connect är en AI-driven API-hanteringsplattform som hanterar hela API-livscykeln, från design och testning till styrning, säkerhet och publicering via utvecklarportal, i hybrida miljöer och multicloud-miljöer.
Vem passar IBM API Connect bäst för?
IBM API Connect passar bra för stora företag i reglerade branscher som bank, försäkring och hälso- och sjukvård, som behöver styrnings- och efterlevnadskontroller direkt inbyggda i sin pipeline för API-leverans.
Varför jag valde IBM API Connect
Jag har inkluderat IBM API Connect bland mina främsta val tack vare dess API Agent, som automatiserar repetitiva uppgifter genom hela API-livscykeln, till exempel utformning av dokumentation, rekommendationer för policyer och testgenerering, så att mitt team kan leverera snabbare utan att göra avkall på styrningen. Jag använder också IBM API Studio som min AI-drivna arbetsyta för utveckling, där design, testning och styrning hanteras som kod, vilket håller allt konsekvent mellan distribuerade team. Dessutom låter DataPower Nano Gateway mig köra en extremt lättviktig gateway med nolltillitssäkerhet precis bredvid enskilda applikationer, med uppstartstider på under en sekund.
Viktiga funktioner i IBM API Connect
- AI-gateway: Ett dedikerat kontrollager för åtkomst till publika LLM-API:er och LLM-API:er från tredje part, med policytillämpning och användningsanalys för interna och externa AI-tjänster.
- Utvecklarportal: En självbetjäningsportal på webben som kan anpassas, där interna och externa utvecklare kan upptäcka, utforska, prenumerera på och använda API:er.
- Inbyggd IBM DataPower Gateway: Tillämpa policyer för autentisering, auktorisering och trafiksäkerhet från designtid till körning i hybrida distributioner och multicloud-distributioner.
- Automatiserad API-testning: Generera och kör automatiserade testsviter direkt från API-specifikationer för att validera slutpunkter, säkerhet och nyttolastbeteende före driftsättning.
IBM API Connect-integrationer
IBM API Connect är uppbyggt kring IBM DataPower Gateway och fungerar inbyggt inom det bredare IBM-ekosystemet, inklusive IBM App Connect, IBM Cloud Pak for Integration, IBM MQ och IBM webMethods Hybrid Integration. Det stöder även gatewayintegrering från tredje part med sin utvecklarportal och kan ansluta till OAuth-leverantörer från tredje part, till exempel Okta. Ett API och ett CLI är tillgängliga för anpassade integrationer och automatisering av CI/CD-pipelines.
Pros and Cons
Pros:
- Inbyggda säkerhetspolicyer och gatewaytillämpning
- Detaljerad åtkomstkontroll på individ- och gruppnivå
- Samma funktionsnivå lokalt och i molnet
Cons:
- Den initiala konfigurationen är svår och tidskrävande
- Långsam prestanda vid redigeringsåtgärder för API:er

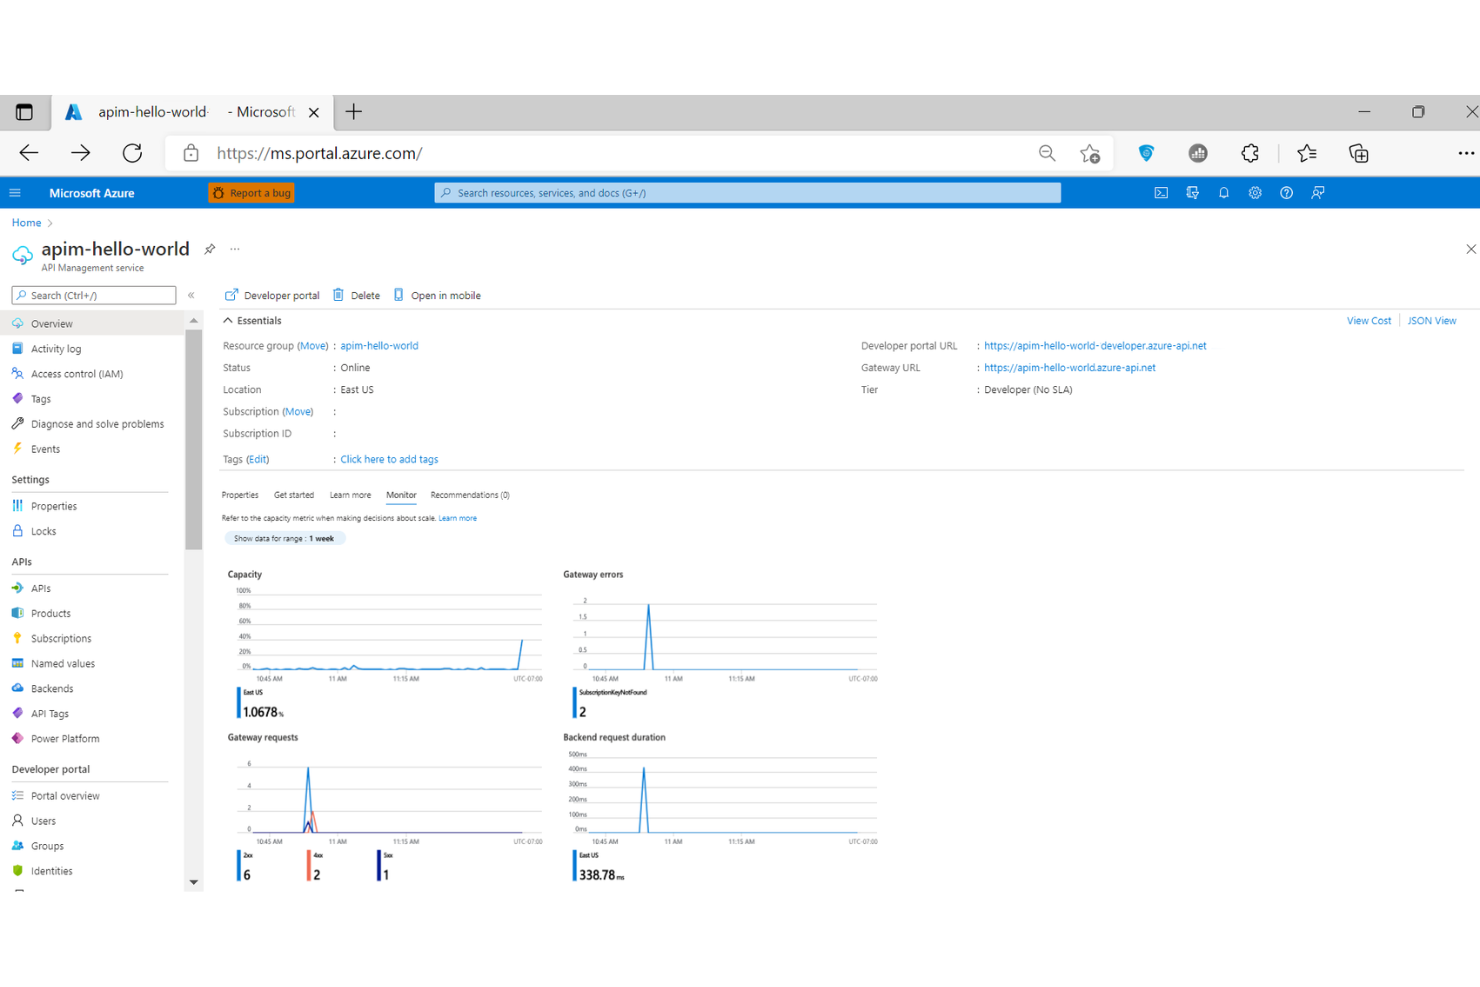
Microsoft Azure API Management är en molnbaserad API-gateway som hanterar API-proxyhantering, policytillämpning, åtkomstkontroll och publicering i utvecklarportaler för backendmiljöer i Azure, lokalt och i flera moln.
Vem passar Microsoft Azure API Management bäst för?
Microsoft Azure API Management passar naturligt för företags-IT-team som redan kör arbetsbelastningar i Azure och behöver styra API:er över blandade lokala miljöer och molnmiljöer.
Varför jag valde Microsoft Azure API Management
Jag har tagit med Microsoft Azure API Management bland mina främsta val eftersom den självhanterade gateway-komponenten verkligen är användbar för hybrida konfigurationer. Jag kan distribuera en gateway-container lokalt eller i ett annat moln och sedan hantera den centralt från Azures kontrollplan. Jag tillämpar också samma definitioner för inkommande och utgående policyer, inklusive JWT-validering och hastighetsbegränsning, enhetligt på varje gateway oavsett var den körs. Den typen av konsekvent policytillämpning över miljöer är det som gör lösningen särskilt stark för hybridstyrning.
Viktiga funktioner i Microsoft Azure API Management
- Utvecklarportal: En anpassningsbar, automatiskt genererad portal där utvecklare kan bläddra i API-dokumentation, testa slutpunkter och hantera sina egna prenumerationer.
- API-versionshantering och revisioner: Underhåll flera aktiva versioner av ett API och testa icke-brytande ändringar genom revisioner innan de publiceras.
- Mock-svar: Returnera syntetiska svar direkt från gatewayen under utvecklingen utan att dirigera trafik till en aktiv backend.
- Självhanterad gateway: Distribuera lätta gateway-containrar lokalt eller i andra moln samtidigt som policyer hanteras centralt från Azure.
Integrationer med Microsoft Azure API Management
Microsoft Azure API Management har djupa inbyggda integrationer med Microsofts ekosystem, bland annat Microsoft Entra ID, Azure Key Vault, Azure Monitor, Application Insights, Azure Functions, Azure Logic Apps, Event Hubs, Azure Cosmos DB och Microsoft Defender for APIs. Tjänsten ansluter också till Power Platform genom anpassade anslutningar och tillhandahåller ett REST-API för anpassade integrationer.
Pros and Cons
Pros:
- Detaljerad policystyrning på fyra nivåer
- Stabil vid hög trafikbelastning
- Konverterar äldre SOAP-tjänster till REST
Cons:
- Infrastrukturautomatisering med Terraform är svår
- Begränsade inbyggda kontroller för multitenans


Kong Gateway är en API-gateway med öppen källkod byggd på NGINX som stöder distributioner i flera moln och hybridmiljöer, med trafikhantering, autentisering, observerbarhet och en pluginbaserad arkitektur för anpassad utbyggbarhet.
Vem passar Kong bäst för?
Kong Gateway passar bra för plattforms- och DevOps-ingenjörer på medelstora till stora teknikorganisationer som behöver detaljerad kontroll över API-trafik i distribuerad infrastruktur.
Varför jag valde Kong
Kong Gateway hamnar på min kortlista tack vare hur långt dess pluginarkitektur sträcker sig. Direkt från början får du pluginprogram för autentisering, hastighetsbegränsning, transformeringar och observerbarhet, men det som skiljer Kong från mängden är utvecklingspaketet för pluginprogram, som låter dig skriva och distribuera helt anpassade pluginprogram för användningsfall som ingen färdig lösning täcker. Jag uppskattar också funktionen för pluginordning, som låter dig konfigurera körningssekvensen deklarativt, så att du kan styra exakt hur trafiken bearbetas på en detaljerad nivå.
Viktiga funktioner i Kong Gateway
- Grupper av konsumenter: Definiera nivåer för hastighetsbegränsning och tillämpa dem på specifika undergrupper av API-konsumenter för detaljerad trafikkontroll.
- Stöd för APIOps: Hantera uppdateringar under API:ets livscykel genom deklarativ konfiguration, vilket gör lösningen kompatibel med GitOps- och CI/CD-pipelines.
- Granskningsloggning: Spåra alla ändringar i klusterkonfigurationen med detaljerade loggar som stöd för säkerhetsefterlevnad och felsökning av incidenter.
- Pluginarkitektur: Utöka gatewayens funktioner genom att aktivera färdigbyggda eller anpassade pluginprogram för autentisering, transformeringar och observerbarhet utan att ändra kärnkoden.
Integrationer med Kong Gateway
Kong Gateway utökar sin anslutningsbarhet genom en pluginbaserad modell i stället för traditionella inbyggda integrationer. Pluginhubben innehåller pluginprogram för Datadog, Prometheus, Zipkin, OpenTelemetry, Apache Kafka, AWS Lambda, Azure Functions, Splunk och HashiCorp Vault, bland andra. Kong tillhandahåller även ett administratörs-API för anpassade integrationer.
Pros and Cons
Pros:
- Kan distribueras var som helst som en gateway med öppen källkod
- Hanterar miljontals förfrågningar med mikrosekundslatens
- Stöder OAuth 2.0, OpenID Connect och mTLS
Cons:
- Viktiga pluginprogram för företag är låsta bakom betalda licenser
- Dokumentationen är splittrad och svår att navigera i


Traefik Hub API Gateway är en molnbaserad, helt deklarativ API-gateway byggd på Traefik Proxy som hanterar trafikstyrning, åtkomstkontroll, tjänsteidentifiering och dynamisk routning över Kubernetes- och hybridmiljöer.
Vem passar Traefik bäst för?
Traefik Hub API Gateway passar naturligt för plattformsteknik- och DevOps-team som kör Kubernetes-baserad infrastruktur och hanterar API-konfigurationer genom Git-baserade arbetsflöden.
Varför jag valde Traefik
Traefik hamnar på min kortlista eftersom det är den enda API-gatewayen som är helt deklarativ och GitOps-drivd från grunden, inte genom påbyggd konfiguration. Varje routingregel, åtkomstpolicy och inställning för mellanprogramvara finns i vårt Git-arkiv, vilket ger mitt team ett granskningsbart register över varje ändring utan manuell avstämning. Jag förlitar mig också på dess automatiska konfigurations- och routningssynkronisering, som tillämpar Git-incheckningar på liveinfrastrukturen utan driftstopp eller omladdningar av systemet. Blågröna distributioner och kanarieutrullningar är inbyggda, så att rulla ut ändringar till produktion utan serviceavbrott blir en enkel del av vår pipeline.
Viktiga funktioner i Traefik
- Inbyggt stöd för Kubernetes-CRD: Definiera och hantera API-gatewayregler direkt med hjälp av anpassade resursdefinitioner i Kubernetes, utan externa konfigurationsfiler.
- Mellanprogramvara för JWT och OAuth 2.0: Tillämpa tokenbaserade autentiseringspolicyer på gatewaynivå för enskilda rutter eller hela tjänster.
- Automatisk hantering av TLS-certifikat: Utfärda och förnya TLS-certifikat via Let's Encrypt utan manuella åtgärder eller certifikatspårning.
- Dynamisk tjänsteidentifiering: Identifiera automatiskt aktiva backendtjänster och uppdatera routningskonfigurationer i realtid utan att starta om gatewayen.
Integrationer med Traefik
Traefik Hub API Gateway integreras direkt med HashiCorp Vault för certifikathantering och hemligheter och stöder distribuerad spårning med Jaeger, Zipkin och OpenTelemetry-kompatibla verktyg som Datadog, Grafana, InfluxDB, Prometheus och StatsD. Det stöder även privata insticksmodulregister som ligger på GitHub, GitLab och JFrog Artifactory. Stöd för Zapier är inte tillgängligt, men Traefik erbjuder stöd för insticksmoduler baserade på Go och WASM för anpassade tillägg.
Pros and Cons
Pros:
- Automatisk tjänsteidentifiering utan omladdningar
- Inbyggd webbaserad brandvägg som rekommenderas av OWASP
- Stöder routning för flera protokoll, inklusive gRPC
Cons:
- Komplex konfiguration för tjänster som inte är containeriserade
- Otydlig företagsprissättning kräver kontakt med försäljningsavdelningen


Apache APISIX är en API-gateway med öppen källkod som bygger på NGINX och etcd och hanterar dynamisk routning, lastbalansering, autentisering, observerbarhet och trafikhantering för mikrotjänster och molnbaserade arkitekturer.
Vem passar Apache APISIX bäst för?
Apache APISIX passar bra för plattforms- och DevOps-ingenjörer på molnbaserade företag som behöver en mycket anpassningsbar, egenhostad gateway utan leverantörsinlåsning.
Därför valde jag Apache APISIX
Apache APISIX finns med på min kortlista eftersom dess etcd-baserade routningsmotor tillämpar ruttändringar omedelbart utan att gatewayen behöver startas om. Jag kan uppdatera uppströmsnoder, SSL-certifikat och trafikregler under körning via Admin API. Jag använder också dess finmaskiga ruttmatchning, som samtidigt riktar förfrågningar baserat på headers, frågeparametrar eller IP-intervall. Det gör canary-distributioner och A/B-trafikdelningar enkla att konfigurera utan att röra kärnprocessen.
Viktiga funktioner i Apache APISIX
- Pluginsystem: Koppla förbyggda eller anpassade Lua-plugins till rutter, tjänster eller konsumenter för att styra autentisering, hastighetsbegränsning och observerbarhet separat för varje slutpunkt.
- Stöd för mTLS: Tvinga fram ömsesidig TLS mellan klienter och gatewayen samt mellan gatewayen och uppströmstjänster för nätverkskonfigurationer med nolltillit.
- Tjänsteupptäckt: Integrera med Consul, Nacos eller Kubernetes för att dynamiskt hitta uppströmsadresser utan manuell registrering av noder.
- Dynamisk routning: Tillämpa konfigurationsändringar och uppdatera uppströmsnoder omedelbart under körning utan att starta om gatewayprocessen.
Integrationer med Apache APISIX
Apache APISIX erbjuder pluginbaserade integreringar direkt med Prometheus, Datadog, Zipkin, Apache SkyWalking, OpenTelemetry, Elasticsearch, Splunk, Google Cloud Logging, Keycloak och Apache Kafka. Det ansluter även till serverlösa plattformar som AWS Lambda och Azure Functions. Plugins för tjänsteupptäckt stöder Consul, Nacos, Eureka och Kubernetes. Ett Admin API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Radixträd-ruttmatchning för latens på under en millisekund
- Pluginutveckling på flera språk via RPC och Wasm
- Inbyggd AI-gateway med stöd för LLM-proxy
Cons:
- Luckor i dokumentationen fördröjer den initiala implementeringen
- Ingen inbyggd utvecklarportal eller API-katalog


Google Apigee är en plattform för API-hantering under hela livscykeln från Google Cloud som hanterar API-design, proxyhantering, tillämpning av säkerhetspolicyer, trafikanalys och publicering i utvecklarportaler i miljöer med flera moln och hybridmoln.
Vem passar Google Apigee bäst för?
Google Apigee passar bra för företags API-team som kör miljöer med flera moln eller hybridmoln och behöver styrning och analys under hela API-livscykeln.
Varför jag valde Google Apigee
Google Apigee finns med på min kortlista eftersom plattformen täcker varje steg i API-livscykeln på en och samma plattform. Jag använder den inbyggda specifikationsredigeraren för att utforma API:er enligt OpenAPI-standarder innan en enda rad serverdelskod har skrivits. Därefter tillämpar jag trafikpolicyer som toppbelastningsskydd, kvotbegränsning och OAuth direkt i proxylagret. Den integrerade utvecklarportalen publicerar sedan dessa API:er så att interna och externa användare kan hitta dem och komma igång utan min medverkan.
Viktiga funktioner i Google Apigee
- Instrumentpanel för API-analys: Visa realtidsdata och historiska data om trafikvolym, svarstid, felfrekvenser och målsystemens svarstider för alla proxyservrar.
- Intäktsgenerering: Konfigurera betalningsplaner, prisstrukturer och betalningsgränser så att du kan ta betalt av tredjepartsutvecklare för API-användning.
- Delade flöden: Paketera återanvändbar policyslogik, till exempel säkerhets- eller loggningssteg, och tillämpa den konsekvent över flera API-proxyservrar.
- Publicering i utvecklarportaler: Skapa anpassade webbportaler där interna och externa utvecklare kan hitta API:er, läsa dokumentation och hantera åtkomstnycklar.
Google Apigee-integrationer
Google Apigee innehåller färdiga anslutningar till datakällor och applikationer, däribland Salesforce, Cloud SQL, Pub/Sub och BigQuery. Plattformen ansluter även till SAP, Oracle, ServiceNow, Jira, Slack, Microsoft Dynamics 365 och Snowflake. Ett API finns för anpassade integrationer, och ytterligare anslutningar från marknadsplatsen publiceras av partner via Google Cloud Marketplace.
Pros and Cons
Pros:
- Har stöd för REST-, gRPC-, SOAP- och GraphQL-proxyservrar
- Samlar in trafikdetaljer utifrån mer än 300 analysdimensioner
- Distribueras i miljöer med hybridmoln och flera moln
Cons:
- Hanteringsplanet kräver anslutning till Google Cloud
- Risk för ett överflöd av policyer med många regler per proxy
Annan API-gatewayprogramvara
Här är några ytterligare alternativ för API-gatewayprogramvara som inte kom med på min kortlista, men som ändå är värda att ta en titt på:
- WSO2
Bäst för enhetlig API- och AI-kontroll
- KrakenD
Bäst för kompatibilitet med flera moln
- Gloo Gateway (Solo.io)
Bäst för Kubernetes-nativa integrationer


Så utvärderar jag programvara för API-gatewayer
När en gateway hanterar autentisering, hastighetsbegränsning och dirigering mellan mikrotjänster tittar jag på två lager: grundnivån som krävs för att ett verktyg ska kvalificera sig och de särskiljande faktorer som skiljer det från andra.
Kärnfunktioner (grundkrav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Begärandirigering och proxyfunktioner: Jag kontrollerar om en gateway kan dirigera trafik baserat på sökväg, värd och huvuden samt om den stöder tjänsteupptäckt och trafikdelning för kanarieutgåvor.
- Autentisering och auktorisering: Varje verktyg bör som minst hantera API-nycklar, OAuth 2.0 och JWT. Jag utvärderar även stöd för mTLS, OpenID Connect och IdP-integrationer som Okta eller Keycloak.
- Hastighetsbegränsning och strypning: Jag letar efter kvoter per konsument och slutpunkt med konfigurerbara tidsfönster, eftersom hastighetsbegränsningar som endast gäller globalt inte räcker när man hanterar API-åtkomst i olika nivåer.
- Trafiktransformering och policyer: Gatewayen bör kunna hantera omskrivningar av begäranden och svar samt protokollförmedling. Team som till exempel proxar gRPC-backendtjänster bakom ett REST-baserat API behöver detta inbyggt.
- Observerbarhet och analys: Loggning räcker inte. Jag utvärderar om verktyget erbjuder mätvärdespaneler, distribuerad spårning och integrationer med stackar som Prometheus, Datadog eller ELK.
- Säkerhet och hotskydd: Utöver TLS-terminering letar jag efter IP-filtrering, CORS-kontroller, validering av nyttolaster och WAF-funktioner för att skydda API:er mot injektioner och bottrafik.
När jag har en lista över verktyg som uppfyller kriterierna överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörer åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
En inbyggd utvecklarportal är viktig när du exponerar API:er för tredje part. Jag utvärderar hur väl varje gateway hanterar publicering av dokumentation, självbetjäning för API-nycklar och sandlådemiljöer för externa konsumenter. Insticksmodulernas ekosystem varierar också kraftigt – Kong och Tyk erbjuder marknadsplatser och stöd för anpassade insticksmoduler, medan andra kräver kringlösningar. Jag tittar även på beredskap för GitOps: om gatewayen stöder deklarativ konfiguration via YAML eller Kubernetes-CRD:er, vilket är avgörande för team som hanterar gatewaydistributioner genom CI/CD-pipelines.
Bortom funktionerna
Distributionsmodellen är en av de första sakerna jag utvärderar. Vissa team behöver en helt hanterad SaaS-gateway, medan andra kräver egen drift eller Kubernetes-inbyggda alternativ för att uppfylla krav på dataresidens eller latens. Prestanda i stor skala är också viktigt – jag kontrollerar hur en gateway hanterar trafik med hög genomströmning och om den stöder horisontell skalning utan att lägga till betydande latens. För reglerade branscher kan efterlevnadscertifieringar som SOC 2, ISO 27001 eller HIPAA snabbt begränsa urvalet. Jag tar även hänsyn till pristransparens, eftersom kostnader baserade på API-anropsvolym kan öka oförutsägbart när trafiken växer.
Så väljer du API-gatewayprogramvara
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval följer här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| Skalbarhet | Kan programvaran hantera din maximala API-trafik och växa i takt med din arbetsbelastning? Fråga om begränsningar, stöd för flera regioner och hur skalning hanteras eller prissätts. |
| Integrationer | Ansluter den inbyggt till viktiga plattformar (IAM, CI/CD, övervakning)? Kontrollera den officiella dokumentationen för nödvändiga direktanslutningar eller kompatibilitet med ekosystemet. |
| Anpassningsbarhet | Hur mycket kan du anpassa policyer, arbetsflöden och gränssnitt så att de passar interna arbetssätt eller regulatoriska krav? Undersök stödet för tillägg eller konfiguration. |
| Användarvänlighet | Kan dina administratörer och utvecklare snabbt navigera i, konfigurera och hantera systemet med minimal utbildning? Leta efter tydlig dokumentation och demonstrationer. |
| Implementering och introduktion | Vad krävs för att migrera befintliga API:er eller konfigurera systemet från grunden? Bedöm vilka steg, migreringsverktyg, utbildningsinsatser och vilken support leverantören erbjuder. |
| Kostnad | Hur ser den löpande användningen ut vid dina beräknade trafik- och slutpunktsvolymer? Undersök avgifter för överskridanden, användargränser och miniminivåer i avtalet innan du fattar beslut. |
| Säkerhetsåtgärder | Vilka metoder för autentisering, auktorisering och kryptering är inbyggda? Se till att funktionerna överensstämmer med lagkrav och interna säkerhetsstandarder. |
| Supporttillgänglighet | Kan du få hjälp av experter via din föredragna kanal och i din tidszon? Ta reda på vad som ingår på varje nivå och vilken den typiska svarstiden vid incidenter är. |
Vad är API-gatewayprogramvara?
API-gatewayprogramvara är ett verktyg som hanterar, dirigerar och skyddar API-trafik mellan klientenheter och backendtjänster. Den fungerar som en central kontrollpunkt och hanterar uppgifter som autentisering, hastighetsbegränsning, övervakning och protokollöversättning. Genom att tillhandahålla en enhetlig ingång förenklar den API-hanteringen, stärker säkerheten och möjliggör konsekvent tillämpning av policyer i komplexa arkitekturer.
Funktioner i API-gatewayprogramvara
När du väljer API-gatewayprogramvara bör du hålla utkik efter följande viktiga funktioner:
- Trafikhantering: Styr hur API-förfrågningar dirigeras, prioriteras och balanseras mellan backendtjänster för att optimera prestandan och förhindra överbelastning.
- Autentisering och auktorisering: Verifierar API-användarnas identitet och tillämpar åtkomstkontroller med hjälp av protokoll som OAuth, JWT och validering av API-nycklar.
- Hastighetsbegränsning och strypning: Begränsar antalet API-förfrågningar som en användare eller applikation kan göra under en viss tidsperiod för att förhindra missbruk och upprätthålla stabiliteten.
- Protokolltransformering: Konverterar mellan olika API-protokoll (som REST, SOAP och gRPC) så att äldre och moderna tjänster kan kommunicera smidigt.
- Centraliserad loggning och övervakning: Samlar in och presenterar mätvärden i realtid, felloggar och spårning av förfrågningar för att hjälpa team att övervaka API:ernas hälsa, diagnostisera problem och uppfylla krav på granskning.
- Hantering av API-livscykeln: Stöder driftsättning, versionshantering och avveckling av API:er, så att team kan hantera förändringar och uppdateringar med minimala störningar.
- Cachning: Lagrar frekventa API-svar på gatewaynivå, vilket minskar belastningen på backend och förbättrar hastigheten för dataleverans till klienter.
- Avslutning av SSL/TLS: Hanterar säkra anslutningar genom att kryptera och dekryptera trafik, vilket avlastar backendtjänsterna från denna uppgift.
- Tillämpning av policyer: Använder anpassade regler och affärslogik på API-anrop, till exempel genom att validera nyttolastens scheman eller begränsa åtgärder baserat på attribut i förfrågningar.
- Utvecklarportal: Tillhandahåller en särskild plats där interna och externa utvecklare kan upptäcka, testa och prenumerera på API:er, komplett med exempelkod och dokumentation.
Vanliga AI-funktioner i API-gatewayprogramvara
Utöver de standardfunktioner i API-gatewayprogramvara som anges ovan integrerar många av dessa lösningar AI med funktioner som:
- Avvikelsedetektering: Analyserar kontinuerligt mönster i API-trafiken med hjälp av maskininlärning för att identifiera och varna för onormal användning eller potentiella säkerhetshot i realtid.
- Automatiserad hotrespons: Använder AI-drivna regler för att omedelbart reagera på misstänkt API-aktivitet genom att blockera skadliga förfrågningar eller strypa trafiken utan mänsklig inblandning.
- Intelligent trafikprognostisering: Använder prediktiv analys för att förutse toppar i API-användningen, vilket möjliggör dynamisk skalning och resursallokering innan efterfrågan förändras.
- Optimering av API-användning: Utnyttjar maskininlärning för att rekommendera justeringar av policyer, cachningsstrategier eller ändringar av lastbalanseringen baserat på historiska och observerade mönster.
- Smart inspektion av nyttolaster: Använder naturlig språkbehandling för att upptäcka känsligt innehåll eller policyöverträdelser i API-nyttolaster, vilket minskar risken för dataläckor eller efterlevnadsproblem.
Fördelar med API-gatewayprogramvara
Implementering av API-gatewayprogramvara ger flera fördelar för ditt team och ditt företag. Här är några som du kan se fram emot:
- Centraliserad säkerhetshantering: Få bättre åtkomstkontroll, autentisering och hotdetektering genom att tillämpa enhetliga säkerhetspolicyer på ett enda gatewaylager.
- Förenklad API-hantering: Organisera driftsättning, versionshantering, övervakning och dokumentation via samlade instrumentpaneler och utvecklarportaler.
- Förbättrad systemtillförlitlighet: Hantera toppar i API-trafiken och redundansscenarier på ett smidigare sätt med inbyggda funktioner för dirigering, lastbalansering och cachning.
- Konsekvent tillämpning av policyer: Säkerställ att hastighetsbegränsningar, protokollstandarder och valideringar av nyttolaster tillämpas enhetligt i alla API:er och tjänster.
- Snabbare felsökning och analys: Använd centraliserade verktyg för loggning, övervakning och avvikelsedetektering för att snabbt identifiera och diagnostisera problem eller prestandaflaskhalsar.
- Ökad utvecklarproduktivitet: Gör det möjligt för utvecklare att snabbare komma igång med, testa och använda API:er med automatiserad dokumentation och verktyg för självbetjäning.
- Minskad efterlevnadsrisk: Uppfyll branschkrav och juridiska krav med granskningsbara loggar, policytillämpning och inspektion av nyttolaster vid ingångspunkten.
Kostnader och prissättning för API-gatewayprogramvara
För att välja programvara för API-gateways krävs en förståelse av de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i programvarulösningar för API-gateways:
Jämförelsetabell för abonnemang i programvara för API-gateways
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande trafikdirigering, begränsat antal API-anrop per månad, säkerhetsfunktioner på nybörjarnivå och communitysupport. |
| Personligt abonnemang | $10-$50/månad | Hantering av trafik, enkel autentisering, begränsad analys, API-versionshantering och e-postsupport. |
| Företagsabonnemang | $100-$500/månad | Högre gränser för API-användning, avancerad övervakning, hastighetsbegränsning, protokollomvandling, tillämpning av policyer och prioriterad support. |
| Enterprise-abonnemang | $1000+/månad | Obegränsat antal API-anrop, anpassade SLA:er, distribution i flera regioner, detaljerad åtkomstkontroll, avancerad säkerhet, efterlevnad och hjälp vid introduktion. |
Vanliga frågor om programvara för API-gateways
Här är några svar på vanliga frågor om programvara för API-gateways:
Hur förbättrar programvara för API-gateways säkerheten?
Programvara för API-gateways förbättrar säkerheten genom att tillämpa autentisering och auktorisering, hantera API-nycklar och token, kryptera data och upptäcka avvikelser i mönster för begäranden. Detta centraliserar säkerhetskontrollerna, vilket möjliggör konsekvent tillämpning och snabbare hantering av hot för alla anslutna API:er.
Kan programvara för API-gateways hantera både äldre och moderna protokoll?
Ja, de flesta programvaror för API-gateways stöder protokollomvandling, vilket gör att du kan koppla samman äldre protokoll som SOAP med moderna som REST eller gRPC. Det gör det enklare att modernisera infrastrukturen utan att skriva om alla backendtjänster.
Vad bör jag leta efter när jag jämför programvara för API-gateways?
Fokusera på skalbarhet, inbyggda integrationer, hur enkelt det är att anpassa policyer, intuitiva gränssnitt, resurser för introduktion, tydlig prissättning och tillgång till löpande support som motsvarar teamets behov och kompetensnivåer. Ta hänsyn till dina långsiktiga behov i takt med att din API-miljö växer.
Är det nödvändigt att använda en API-gateway för varje mikrotjänstarkitektur?
Nej, det är inte strikt nödvändigt, men en API-gateway blir viktig när miljön växer. Den förenklar hanteringen av begäranden, tillämpningen av säkerhetspolicyer och tjänsteupptäckt, vilket bidrar till att förhindra fragmentering och ökad administration när antalet mikrotjänster ökar.
Hur svårt är det att migrera till en ny programvara för API-gateways?
Hur svår migreringen är beror på antalet API:er och deras komplexitet. Leta efter lösningar med migreringsverktyg, detaljerad dokumentation och support från leverantören. Planera pilotfaser, testa noggrant och säkerställ att du kan återgå till den tidigare lösningen om oväntade problem uppstår.