

10 bästa plattformarna för slutpunktsskydd 2026

Kortlista över de bästa plattformarna för slutpunktsskydd


En plattform för slutpunktsskydd är en centraliserad säkerhetslösning för att upptäcka, förhindra och hantera hot mot enheter i ditt nätverk. Om du letar efter den bästa plattformen för slutpunktsskydd för din organisation balanserar du sannolikt mellan äldre teknik, molnanvändning och ständig incidenthantering. När angripare agerar snabbt och regler utvecklas kan luckor i täckningen eller långsamma svar leda till förlorad produktivitet – eller värre.
Den här guiden jämför högpresterande plattformar som kombinerar avancerad upptäckt, återställning efter utpressningstrojaner och integration med ditt bredare säkerhetsekosystem. Få den insikt du behöver för att välja verktyg som faktiskt överensstämmer med dina risker, din infrastruktur och din globala närvaro.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Sammanfattning av de bästa plattformarna för slutpunktsskydd
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av plattformar för slutpunktsskydd, så att du kan hitta den bästa lösningen för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för flerskiktad beteendeanalys | Gratis demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för återställning efter en aktiv attack med utpressningstrojaner | Gratis provperiod tillgänglig | Pris lämnas på begäran | Website | |
| 3 | Bäst för AI-driven XDR för företagets slutpunkter | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för MSP-anpassat slutpunktsskydd med inkluderad MDR | Gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för skydd inom ekosystemet Fortinet Security Fabric | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för flerskiktad återställning efter utpressningsprogram och MDR | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för autonomt AI-baserat slutpunktsskydd | Gratis demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för äldre slutpunkter i företag | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för organisationer baserade på Microsoft 365 | Inte tillgänglig | Pris på begäran | Website | |
| 10 | Bäst för skydd med identitetskontext | Gratis demo tillgänglig | Pris på begäran | Website |
Recensioner av plattformar för slutpunktsskydd
Nedan hittar du mina detaljerade sammanfattningar av de bästa plattformarna för slutpunktsskydd som tog sig in på min kortlista. Mina recensioner ger en detaljerad överblick över funktionerna, de bästa användningsområdena och funktionerna hos varje plattform, så att du kan hitta den bästa lösningen för dig.

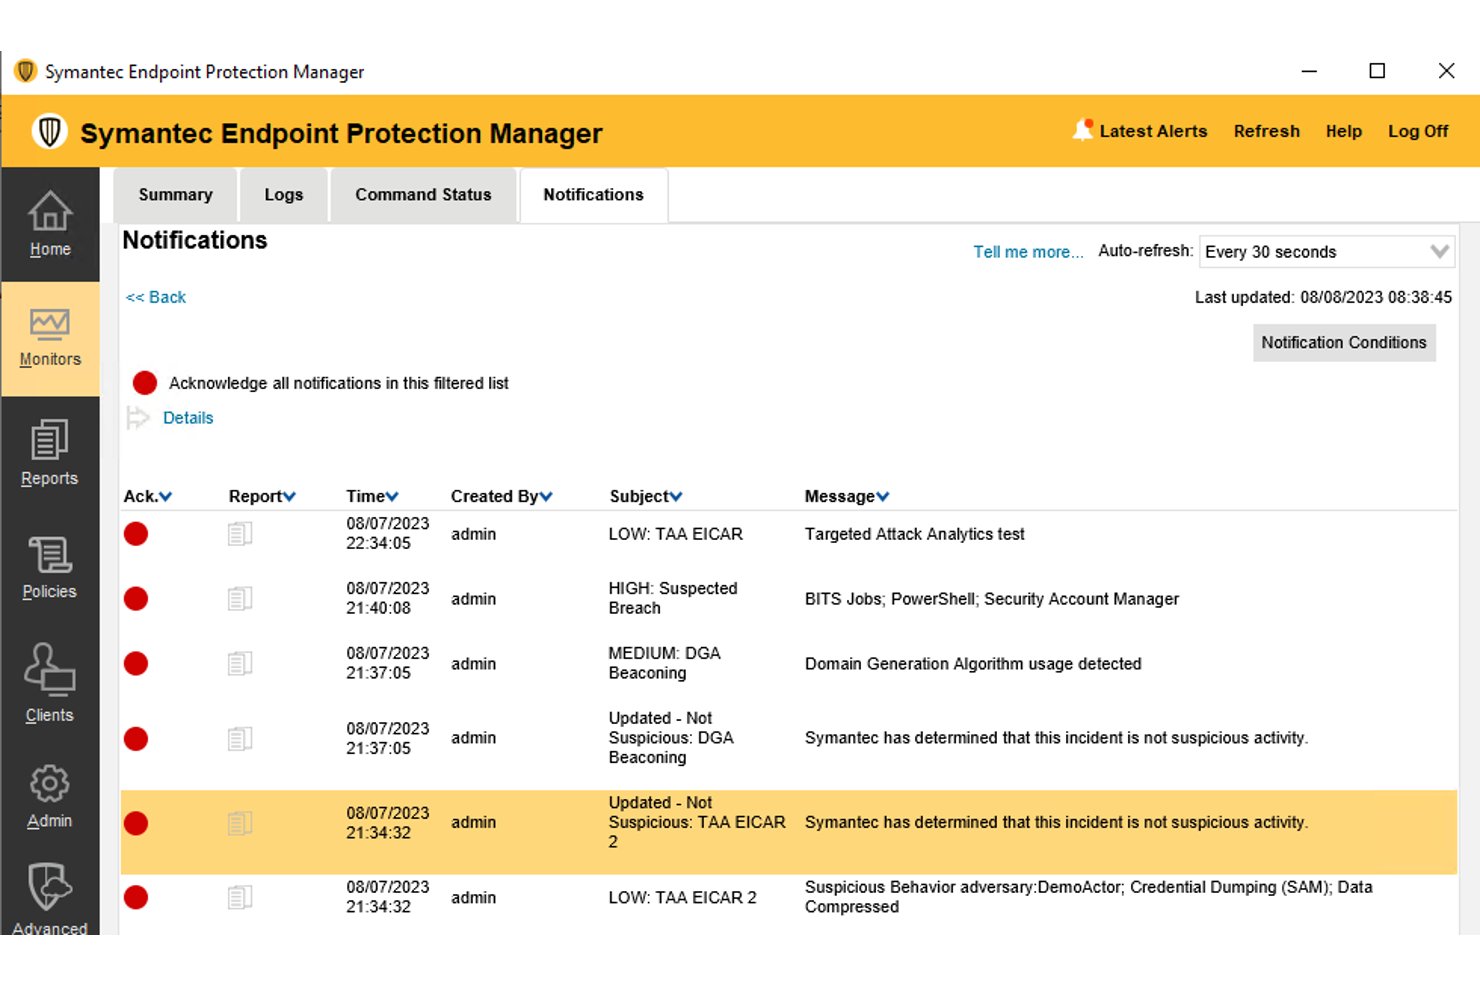
Symantec Endpoint Protection är en plattform för slutpunktsskydd som kombinerar identifiering av skadlig kod, beteendeanalys, minskning av attackytan, identifiering och hantering av hot på slutpunkter (EDR) samt hotjakt i Windows-, Mac-, Linux-, mobil- och virtuella miljöer.
Vem passar Symantec Endpoint Protection bäst för?
Det passar bra för säkerhetsteam i företag som hanterar stora miljöer med flera operativsystem och behöver lagerbaserad hotidentifiering för fysiska, virtuella och mobila slutpunkter.
Varför jag valde Symantec Endpoint Protection
Symantec Endpoint Protection tar plats på min kortlista eftersom dess SONAR-motor för beteendeanalys kombinerar heuristik, maskininlärning och reputationsdata för att upptäcka hot som signaturbaserad identifiering helt missar. Jag tycker att djupet här är genuint imponerande: den övervakar processbeteenden i realtid och jämför dem med Global Intelligence Network för att flagga nolldagsaktivitet innan den körs. Den kombinationen gör plattformen till en av få som jag litar på i miljöer där okända attacker och attacker som utnyttjar legitima verktyg är ett verkligt problem.
Viktiga funktioner i Symantec Endpoint Protection
- Skydd av Active Directory: Övervakar och skyddar Active Directory mot stöld av autentiseringsuppgifter och spaningsattacker som föregår lateral förflyttning.
- Minskning av attackytan: Använder programkontroll, enhetskontroll och exploateringsskydd för att minska antalet angreppspunkter som angripare kan utnyttja.
- AI-styrd policyhantering: Använder AI för att rekommendera och automatisera policyjusteringar, vilket minskar den manuella konfigurationsbördan för säkerhetsteamen.
- Arkitektur med en agent för flera driftsätt: Kör en agent i moln-, lokala och hybrida miljöer, som hanteras via en enda molnkonsol.
Integrationer med Symantec Endpoint Protection
Symantec Endpoint Protection erbjuder inbyggda integrationer med Symantec Endpoint Protection Manager, Microsoft Active Directory, Microsoft Entra ID, Symantec CloudSOC, Symantec Secure Web Gateway, Symantec Content Analysis och leverantörer av enhetlig slutpunktshantering, samt händelseströmning till SIEM-verktyg som Splunk och FortiSIEM. Plattformen erbjuder även REST-API:er via Broadcom Enterprise Security Group för anpassade integrationer.
Pros and Cons
Pros:
- Beteendeövervakning i realtid mot avancerade hot
- Skydd för Active Directory inbyggt i kärnagenten
- AI-drivna automatiserade policyrekommendationer
Cons:
- Hög systemresursanvändning under genomsökningar
- Det kan ta tid att synkronisera policyuppdateringar

Bäst för återställning efter en aktiv attack med utpressningstrojaner
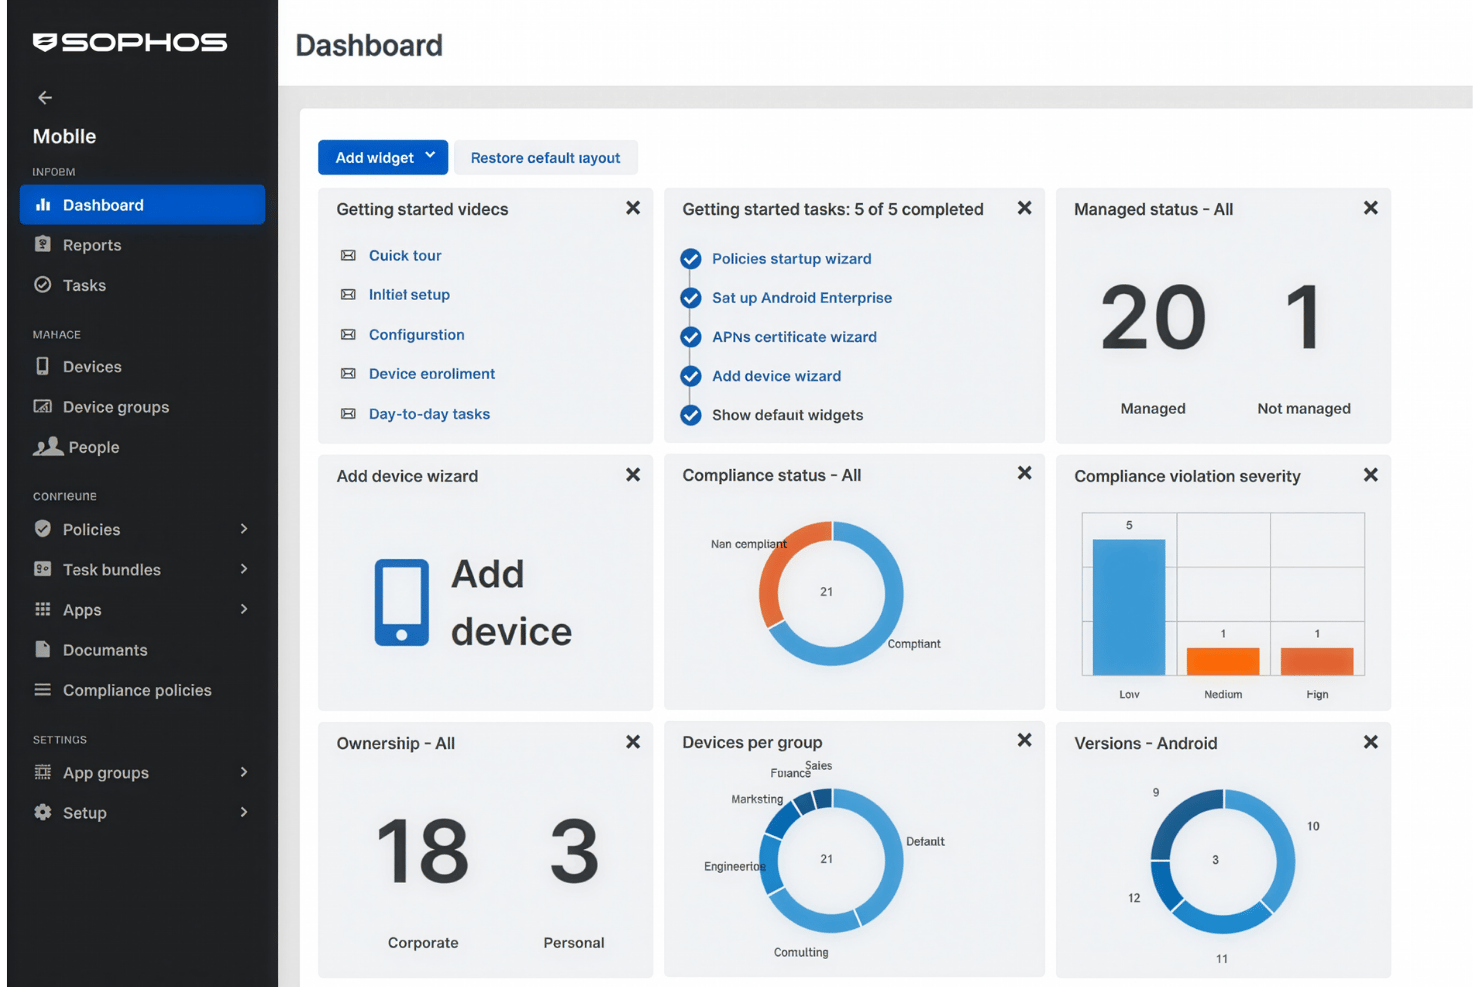
Sophos Endpoint är en plattform för slutpunktsskydd som kombinerar AI-drivet hotskydd, beteendeanalys, teknik mot utpressningstrojaner och centraliserad enhetshantering i Windows-, macOS- och Linux-miljöer.
Vem passar Sophos Endpoint bäst för?
Sophos Endpoint passar bra för IT-säkerhetsteam i medelstora till stora organisationer som behöver ett aktivt skydd mot utpressningstrojaner, med möjlighet att återställa krypterade filer efter en attack.
Varför jag valde Sophos Endpoint
Sophos Endpoint förtjänar sin plats tack vare CryptoGuard, dess beteendebaserade lager för upptäckt av utpressningstrojaner, som inte bara blockerar en attack – det återställer krypterade filer till deras tillstånd före attacken i efterhand. Om en utpressningstrojan tar sig förbi tidigare försvar och börjar kryptera filer upptäcker CryptoGuard den obehöriga krypteringen i realtid och återställer automatiskt berörda data. Jag uppskattar också manipuleringsskyddet på kärnnivå, som hindrar angripare från att avsluta slutpunktsagenten innan återställningen kan aktiveras.
Viktiga funktioner i Sophos Endpoint
- Förebyggande av skadeprogram med djupinlärning: Flera AI-modeller genomsöker filer före körning för att upptäcka kända skadeprogram och nolldagsvarianter, inklusive AI-genererade mutationer.
- Skydd mot utnyttjande: Över 60 inbyggda begränsningar mot utnyttjande blockerar angripartekniker genom hela attackkedjan utan att någon konfiguration per program behövs.
- Kontroll av kringutrustning: Övervakar och blockerar åtkomst till flyttbara medier, Bluetooth-enheter och mobil maskinvara för att förhindra obehörig dataöverföring eller att skadeprogram tar sig in.
- Upptäckt av skadlig trafik: Analyserar utgående nätverkstrafik som inte kommer från webbläsare för att i realtid identifiera kommunikation med angripares kommando- och kontrollservrar.
Integrationer med Sophos Endpoint
Sophos Endpoint erbjuder inbyggda integrationer med Splunk, Microsoft Sentinel, ServiceNow, Jira, PagerDuty, Slack, Microsoft Teams, Okta, Amazon Web Services och Google Cloud, samt inbyggda integrationer i hela Microsofts ekosystem, inklusive Microsoft 365 och Entra ID. Sophos Central erbjuder också ett API för anpassade integrationer och ansluter till en rad RMM- och PSA-verktyg som ConnectWise, Datto och Kaseya.
Pros and Cons
Pros:
- Återställning efter utpressningstrojaner återställer krypterade filer snabbt
- Manipuleringsskydd på kärnnivå förhindrar att agenten inaktiveras
- Blockerar över sextio tekniker för utnyttjande som används av angripare
Cons:
- Återställningsfunktionen är endast tillgänglig i Windows
- Enstaka falska positiva resultat utlöser oönskad åtgärd

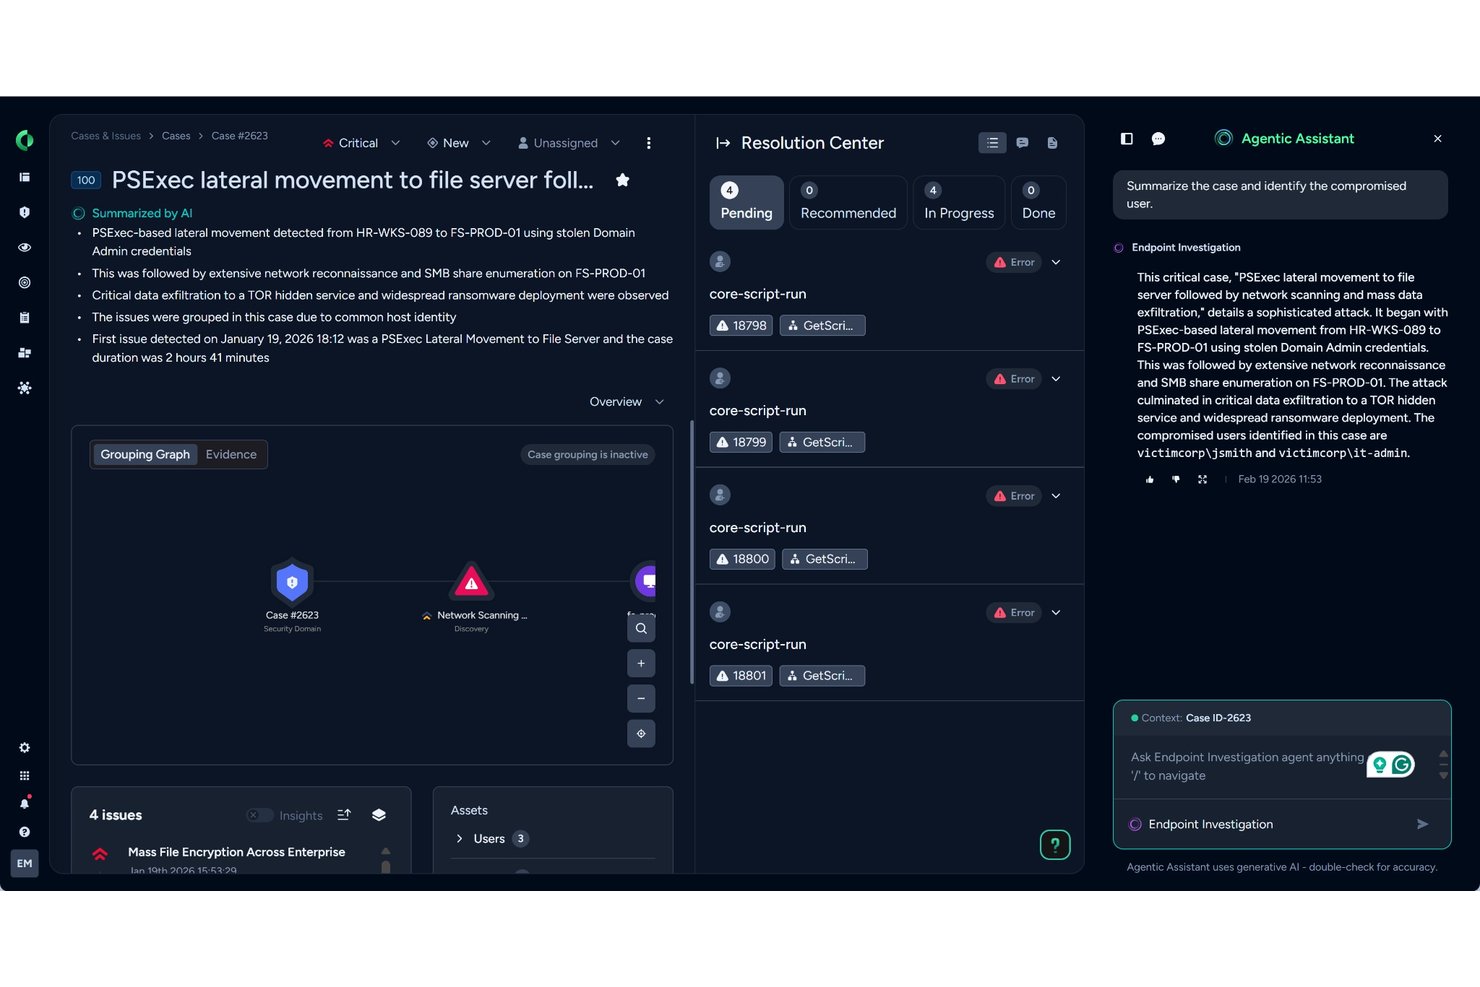
Cortex XDR är en AI-driven plattform för utökad detektering och respons (XDR) från Palo Alto Networks som omfattar slutpunktsskydd, hotdetektering, utredning och respons för slutpunkter, nätverk, moln, identitet och e-post från en enda agent och en enhetlig datasjö.
Vem passar Cortex XDR bäst för?
Cortex XDR passar bra för stora företag som behöver enhetlig hotdetektering och respons för slutpunkter, moln, nätverk och identitet från en enda plattform.
Varför jag valde Cortex XDR
Jag har inkluderat Cortex XDR bland mina toppval eftersom dess AI-drivna detektering går längre än signaturbaserade metoder och använder beteendeanalys av data från slutpunkter, nätverk, moln och identitet samtidigt för att upptäcka hot som isolerade verktyg skulle missa. Jag är särskilt imponerad av Cortex AgentiX AI-agenter, som automatiserar grundorsaksanalys och kan begränsa en pågående attack inom några minuter utan manuell inblandning. Arkitekturen med en enda agent hanterar även NG-SIEM, förebyggande av dataförlust på slutpunkter och exponeringshantering i en enda distribution, vilket minskar komplexiteten i att köra separata verktyg i en stor miljö.
Viktiga funktioner i Cortex XDR
- Skydd mot nolldags- och fillös skadlig kod: Dedikerade skyddsmoduler blockerar nolldagsutnyttjanden, fillös skadlig kod och processkapningsattacker innan de körs på slutpunkter.
- Hanterad detektering och respons: Unit 42 MDR arbetar direkt i din Cortex XDR-klient för att hantera proaktiv hotjakt, övervakning och åtgärder åt dig.
- Hanterad hotjakt: Unit 42-analytiker kombinerar sin hotinformation med Cortex XDR:s AI-analys för att validera och upptäcka hot tidigare än vad automatiserad detektering ensam klarar.
- Prioritering av aviseringar och minskat brus: Cortex XDR korrelerar aviseringar från olika datakällor och grupperar relaterade händelser i incidenter, vilket minskar mängden aviseringar så att teamet kan arbeta med färre fall av högre kvalitet.
Integrationer med Cortex XDR
Cortex XDR erbjuder inbyggda integrationer med Palo Alto Networks nästa generations brandväggar, Prisma Cloud, Active Directory, AWS, Microsoft Azure, Google Cloud Platform, Okta och Microsoft 365, och hämtar data från brandväggar från tredje part som Cisco och Fortinet. Det ansluter till Cortex XSOAR för automatiserade responsmanualer och tillhandahåller ett REST API för anpassade integrationer med verktyg som Splunk, ServiceNow och Rapid7 InsightIDR.
Pros and Cons
Pros:
- AI-driven hotjakt omfattar slutpunkter och moln
- Beteendeanalys upptäcker fillösa hot och nolldags-hot
- Unit 42 MDR hanterar proaktiv hotrespons
Cons:
- Verktygen för incidentutredning kan ibland kännas komplexa
- En stor mängd aviseringar kan fortfarande överväldiga små team

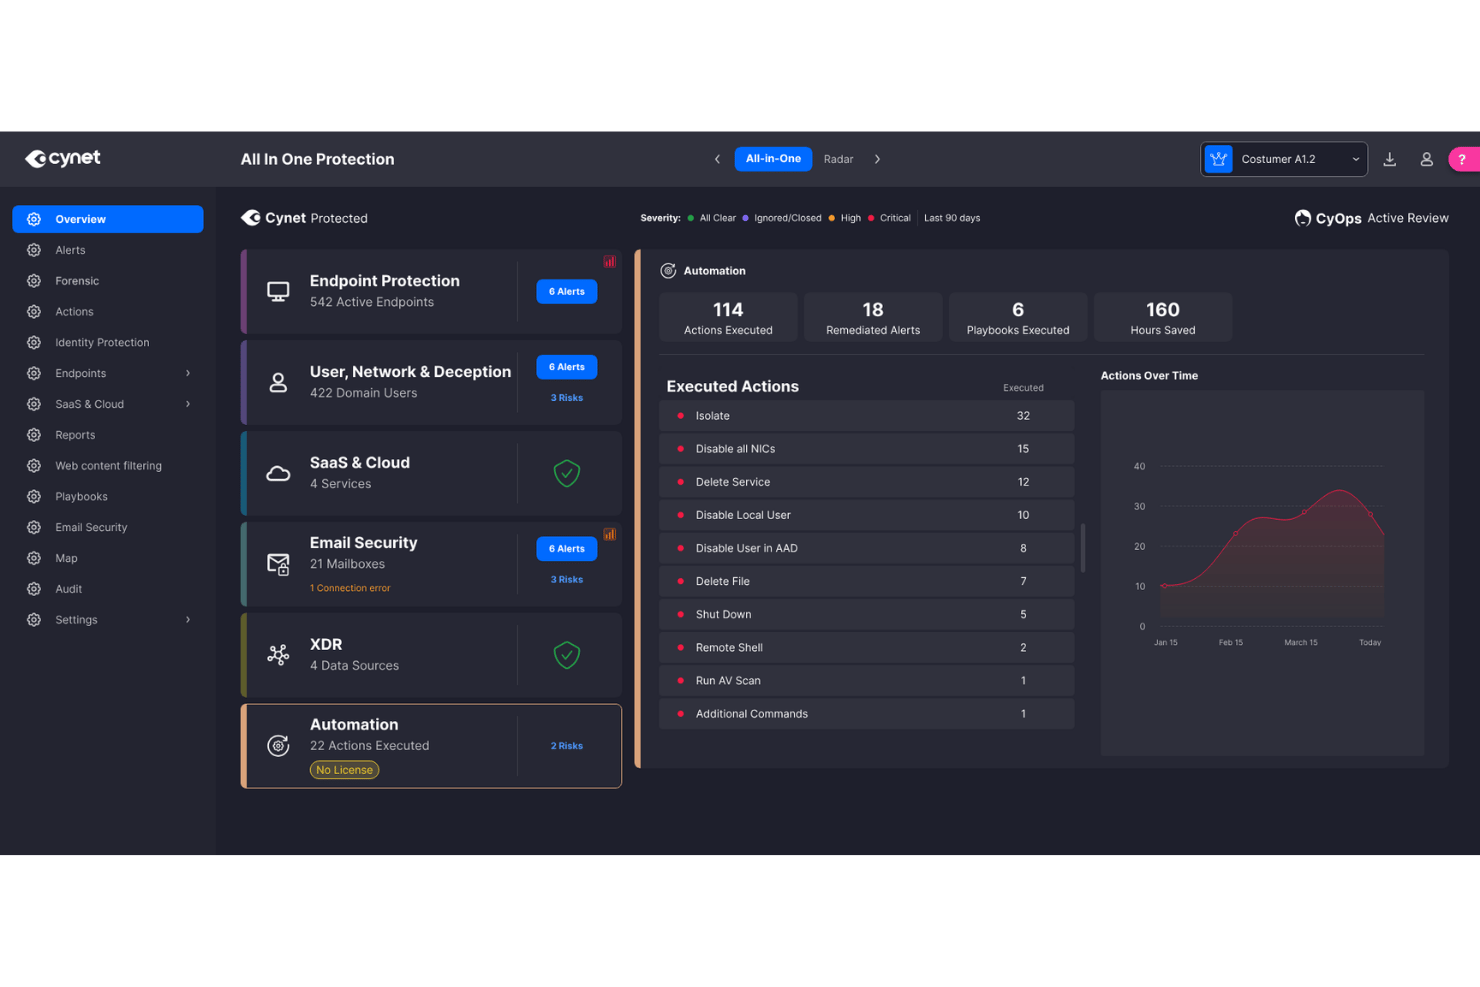
Cynet är en AI-driven plattform för slutpunktsskydd som samlar EPP, EDR, XDR, identitetssäkerhet, nätverksdetektering, e-postsäkerhet, moln- och SaaS-säkerhet samt inbyggd SOAR under en enda agent och konsol.
Vem passar Cynet bäst för?
Cynet passar bra för hanterade tjänsteleverantörer som behöver en enda plattform för att skydda flera kundmiljöer utan att bygga upp ett särskilt säkerhetsteam.
Varför jag valde Cynet
Cynet tar plats på min kortlista eftersom den paketerade CyOps MDR-tjänsten ingår i plattformen och inte säljs som ett tillägg, vilket innebär att MSP:er får analystäckning dygnet runt utan att behöva förhandla fram ett separat avtal. Jag uppskattar att en enda agent täcker EPP, EDR, detektering av identitetshot, nätverksdetektering och e-postsäkerhet för alla kundklienter från en enda konsol. Den engångsaktivering av CyOps från instrumentpanelen gör att MSP-analytiker kan eskalera till Cynets SOC på några sekunder, och automatiserade åtgärdsspelböcker hanterar begränsning innan en människa ens granskar aviseringen.
Cynets viktigaste funktioner
- Hantering av säkerhetsstatus för moln och SaaS: Cynet genomsöker moln- och SaaS-miljöer som AWS, Azure och Microsoft 365 efter felkonfigurationer, riskfyllda behörigheter och brister i efterlevnaden av ramverken NIST, PCI DSS och HIPAA.
- Skydd mot mobilhot: Plattformen identifierar och blockerar enhets-, nätverks- och nätfiskehot på iOS, Android och ChromeOS, med automatiserad åtgärd direkt på enheten samt integration med MDM/EMM.
- CyAI-motor för hotprognoser: Cynets AI-motor lär sig kontinuerligt från verkliga angreppsdata för att förutsäga och blockera hot innan de körs, vilket minskar mängden aviseringar för ditt team.
- RMM- och PSA-integrationer: Cynet ansluter till över 80 verktyg, inklusive RMM- och PSA-plattformar, så att MSP:er kan hämta Cynet-data direkt till sina befintliga arbetsflöden utan att byta konsol.
Cynets integrationer
Cynet erbjuder över 80 inbyggda integrationer med mer än 50 ekosystempartner, inklusive ConnectWise RMM, ConnectWise PSA, HaloPSA, Autotask, NinjaOne, Microsoft 365, Google Workspace, AWS och Azure. Dessutom stöds över 30 källor för hotinformation. Öppna API:er finns tillgängliga för anpassade integrationer, och plattformen samlar in telemetri från över 50 källor för att mata SOAR-spelböcker i RMM-, PSA-, SIEM- och identitetsverktyg.
Pros and Cons
Pros:
- CyOps MDR-tjänsten ingår för alla klienter
- En enda agent förenklar distributioner för flera klienter
- Automatiserade spelböcker påskyndar hanteringen av aviseringar
Cons:
- Instrumentpanelerna för rapportering har begränsade anpassningsmöjligheter
- Funktionerna för hantering av mobila enheter är ganska grundläggande
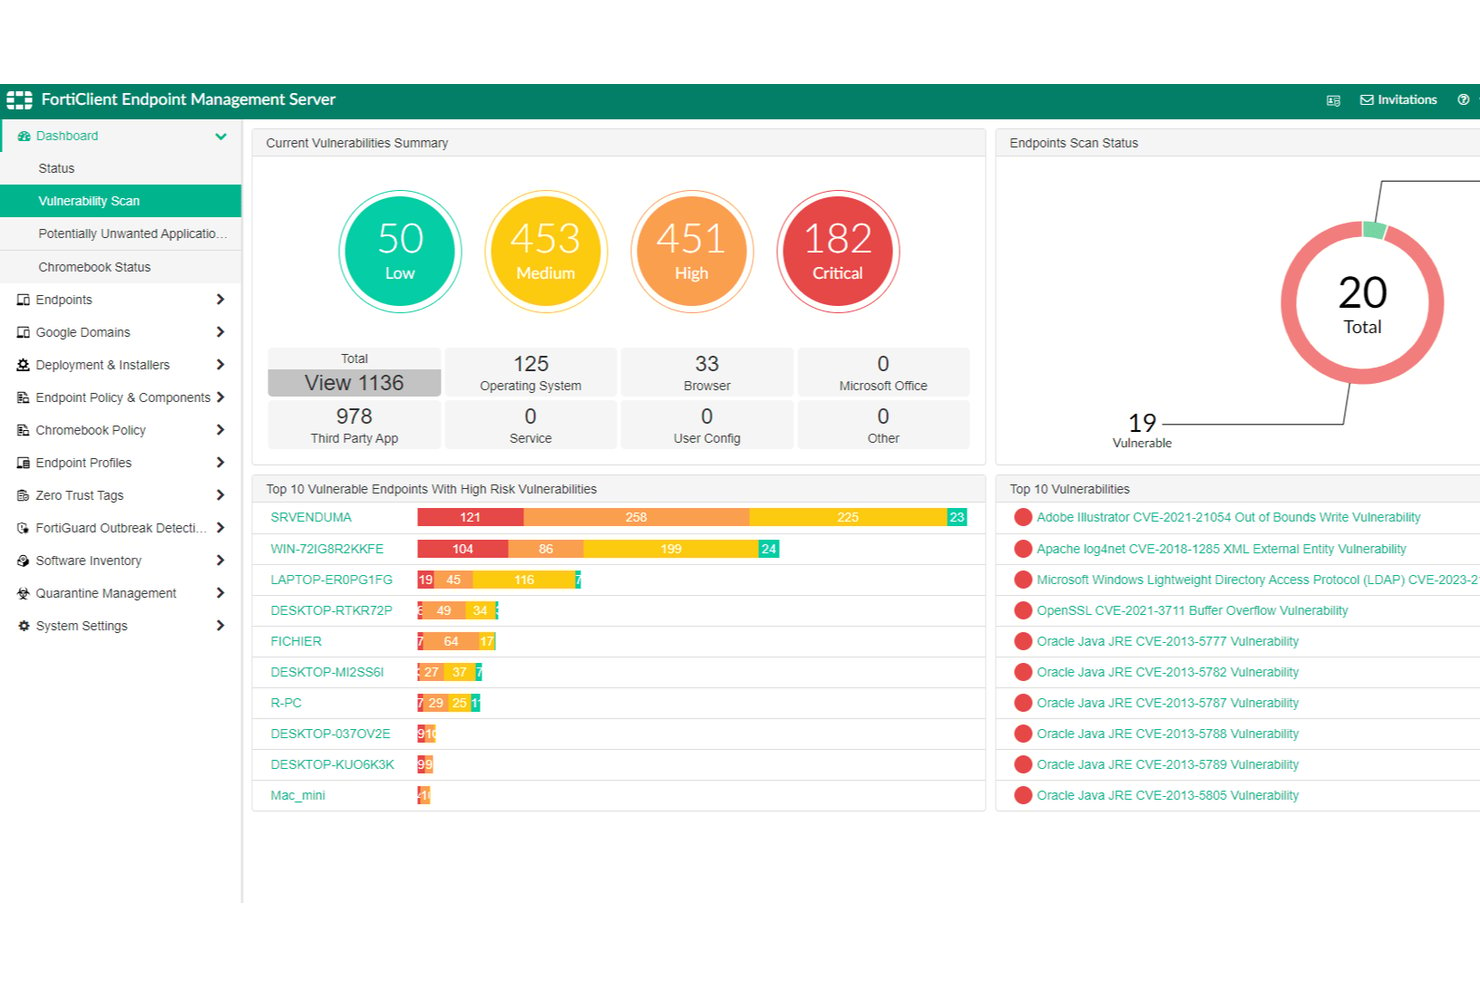
FortiClient är en plattform för slutpunktsskydd som integrerar hotdetektering, sårbarhetsskanning, webbfiltrering och VPN-anslutning i en enhetlig agent som är utformad för att fungera inom Fortinet Security Fabric.
Vem passar FortiClient bäst för?
FortiClient passar särskilt bra för organisationer som redan använder Fortinet-infrastruktur, där tät integration mellan brandväggar, SIEM och slutpunktsagenter är en prioritet.
Varför jag valde FortiClient
Jag valde FortiClient som en av de bästa lösningarna eftersom det är den enda slutpunktsagenten som fungerar som en fullständig Fabric-agent och skickar telemetri i realtid direkt till FortiGate, FortiSIEM och resten av Fortinet Security Fabric. Det innebär att när FortiClient upptäcker en kompromettering kan den utlösa automatisk karantänsättning av slutpunkten i hela strukturen utan manuella åtgärder. Jag uppskattar också synkroniseringen av webbfiltreringen med FortiGate-policyerna, som tillämpar samma regler för över 75 kategorier på slutpunkter oavsett om de är anslutna till nätverket eller används på distans.
Viktiga funktioner i FortiClient
- Nätverksåtkomst med nolltillit (ZTNA): FortiClient kontrollerar identitet och enhetens säkerhetsstatus innan åtkomst beviljas, med fortlöpande verifiering under varje session.
- AI-baserat antivirus- och skydd mot utpressningstrojaner: EPP/APT-utgåvan använder AI-baserad hotdetektering för att identifiera och blockera skadlig kod och utpressningstrojaner i realtid.
- Integration med FortiSandbox: Misstänkta filer skickas automatiskt till FortiSandbox (molnbaserad eller lokal) för beteendeanalys innan körning tillåts.
- Sårbarhetsskanning och automatiserad korrigering: En inbyggd sårbarhetspanel visar ouppdaterad programvara på slutpunkter och stöder automatiserad åtgärdshantering för att hålla attackytan under kontroll.
FortiClient-integrationer
FortiClient erbjuder inbyggda integrationer i hela Fortinet Security Fabric, inklusive FortiGate, FortiSandbox, FortiAnalyzer, FortiSIEM, FortiSOAR, FortiAuthenticator och FortiEDR/XDR, samt stöd för distribution med Microsoft Intune, Jamf, VMware Workspace ONE och ManageEngine. Det fungerar även med Google Workspace för Chromebook-utgåvan och stöder Fabric-kompatibla tredjepartspartner via dokumenterade API:er för anpassade integrationer.
Pros and Cons
Pros:
- Integrerad Fabric-agent för slutpunktssvar i realtid
- Webbfiltrering synkroniseras med FortiGate-policyer
- Automatiserad sårbarhetsskanning och korrigering
Cons:
- Avancerade funktioner kräver hela Fortinet-ekosystemet
- Chromebook-stöd är begränsat till en särskild utgåva

Bäst för flerskiktad återställning efter utpressningsprogram och MDR
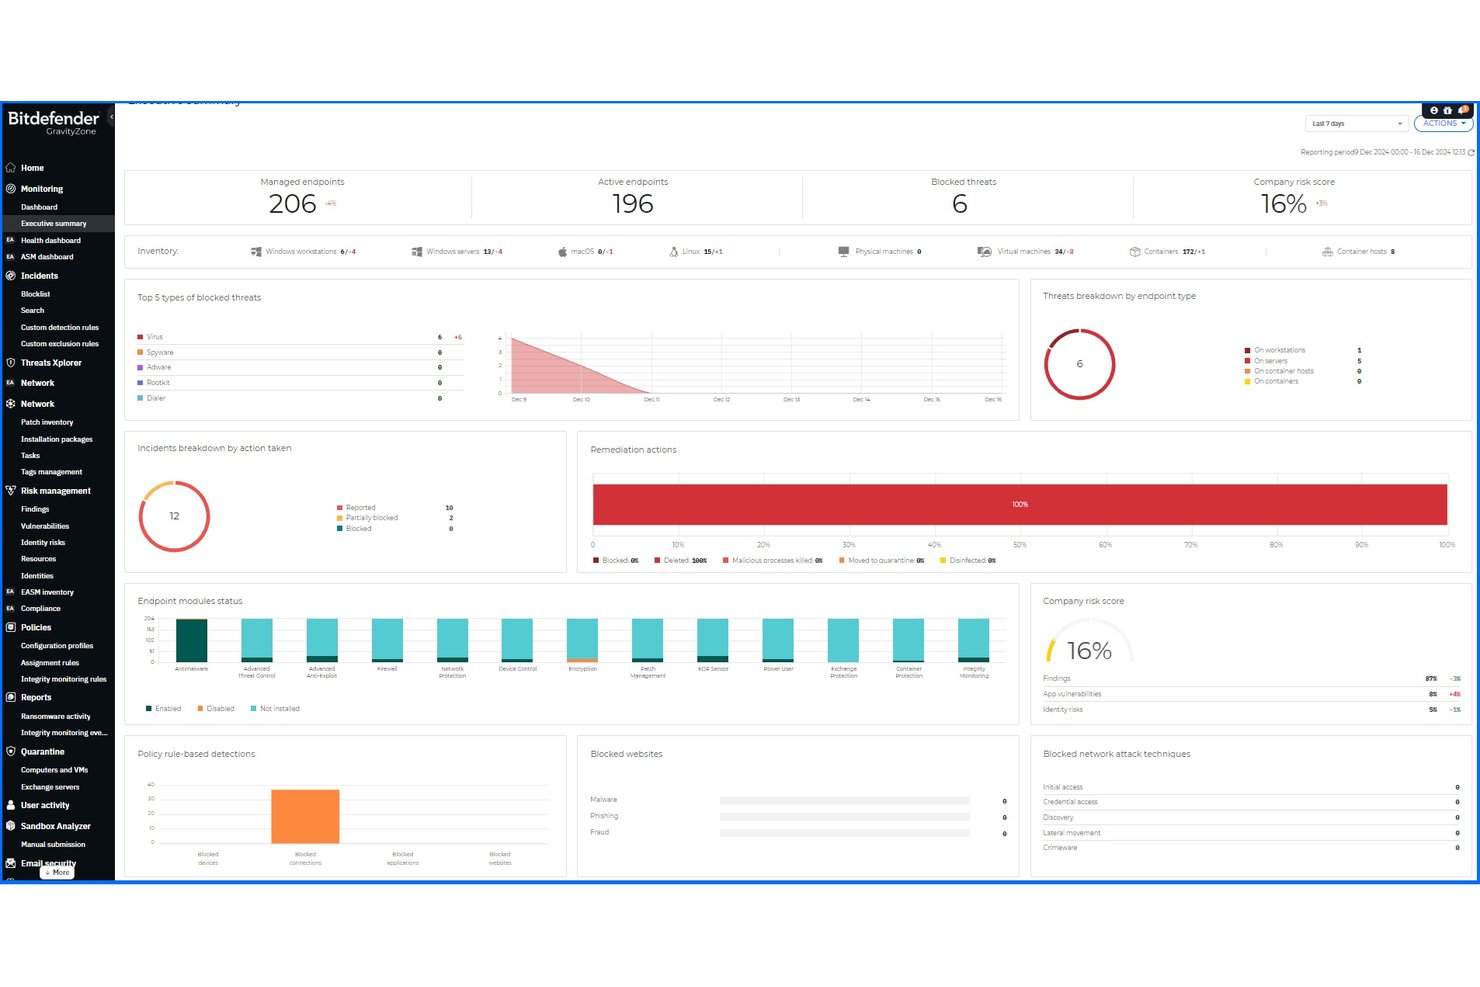
Bitdefender GravityZone är en plattform för slutpunktsskydd som kombinerar maskininlärning, beteendeanalys, försvar mot nätverksattacker, riskhantering och kontroll av webbinnehåll i en enda molnbaserad eller lokalt installerad hanteringskonsol för små och medelstora företag.
Vem passar Bitdefender GravityZone bäst för?
GravityZone passar bra för små och medelstora företag som behöver hotdetektering på företagsnivå utan ett stort internt säkerhetsteam.
Varför jag valde Bitdefender GravityZone
Jag valde Bitdefender GravityZone som en av de bästa lösningarna eftersom dess begränsning av utpressningsprogram går längre än detektering. När GravityZone upptäcker avvikande krypteringsaktivitet blockerar den processen och återställer automatiskt berörda filer från säkerhetskopior till det tillstånd de hade före angreppet. Kombinerar man detta med Bitdefender MDR, som tillhandahåller hotövervakning dygnet runt, alla dagar i veckan, ledd av analytiker och med förhandsgodkända åtgärder, får man en plattform som kan begränsa aktiva hot utan att invänta kundens godkännande.
Viktiga funktioner i Bitdefender GravityZone
- Hantering av säkerhetsuppdateringar: Håller automatiskt Windows-operativsystemet och tredjepartsapplikationer uppdaterade på alla hanterade slutpunkter för att minska exponeringen för kända sårbarheter.
- E-postsäkerhet: Skannar och filtrerar inkommande och utgående e-posthot i Microsoft 365, Gmail och Exchange för att blockera nätfiske, skadlig kod och skräppost innan de når användarna.
- Fullständig diskkryptering: Tvingar fram kryptering av lagringsutrymmet på slutpunkter med hjälp av operativsystemets inbyggda verktyg, vilket säkerställer att data på förlorade eller stulna enheter förblir skyddade.
- Säkerhet för mobila enheter: Utökar slutpunktsskyddet till iOS-, Android- och ChromeOS-enheter och tillämpar hotdetektering och policyhantering på mobila slutpunkter tillsammans med stationära datorer och servrar.
Integrationer med Bitdefender GravityZone
Bitdefender GravityZone erbjuder inbyggda integrationer med VMware vCenter, Microsoft Active Directory, Microsoft Exchange, Veeam Backup & Replication, Splunk, ConnectWise PSA, HaloPSA, Okta, Jira och Slack, samt XDR-sensorintegrationer i Microsofts ekosystem (Microsoft 365, Azure, Azure AD, Intune, Defender), AWS och Google Workspace. Ett API är tillgängligt för anpassade integrationer, och lösningen stöder SIEM-vidarebefordran via syslog och webhookar.
Pros and Cons
Pros:
- Automatisk återställning efter utpressningsprogram och filåterställning
- Hanterad detektering och respons dygnet runt, alla dagar i veckan, tillgänglig
- Omfattande täckning av slutpunkter och mobila enheter
Cons:
- Funktionerna för kriminalteknisk analys kan upplevas som grundläggande
- Alternativen för policykonfiguration kan överväldiga nya administratörer

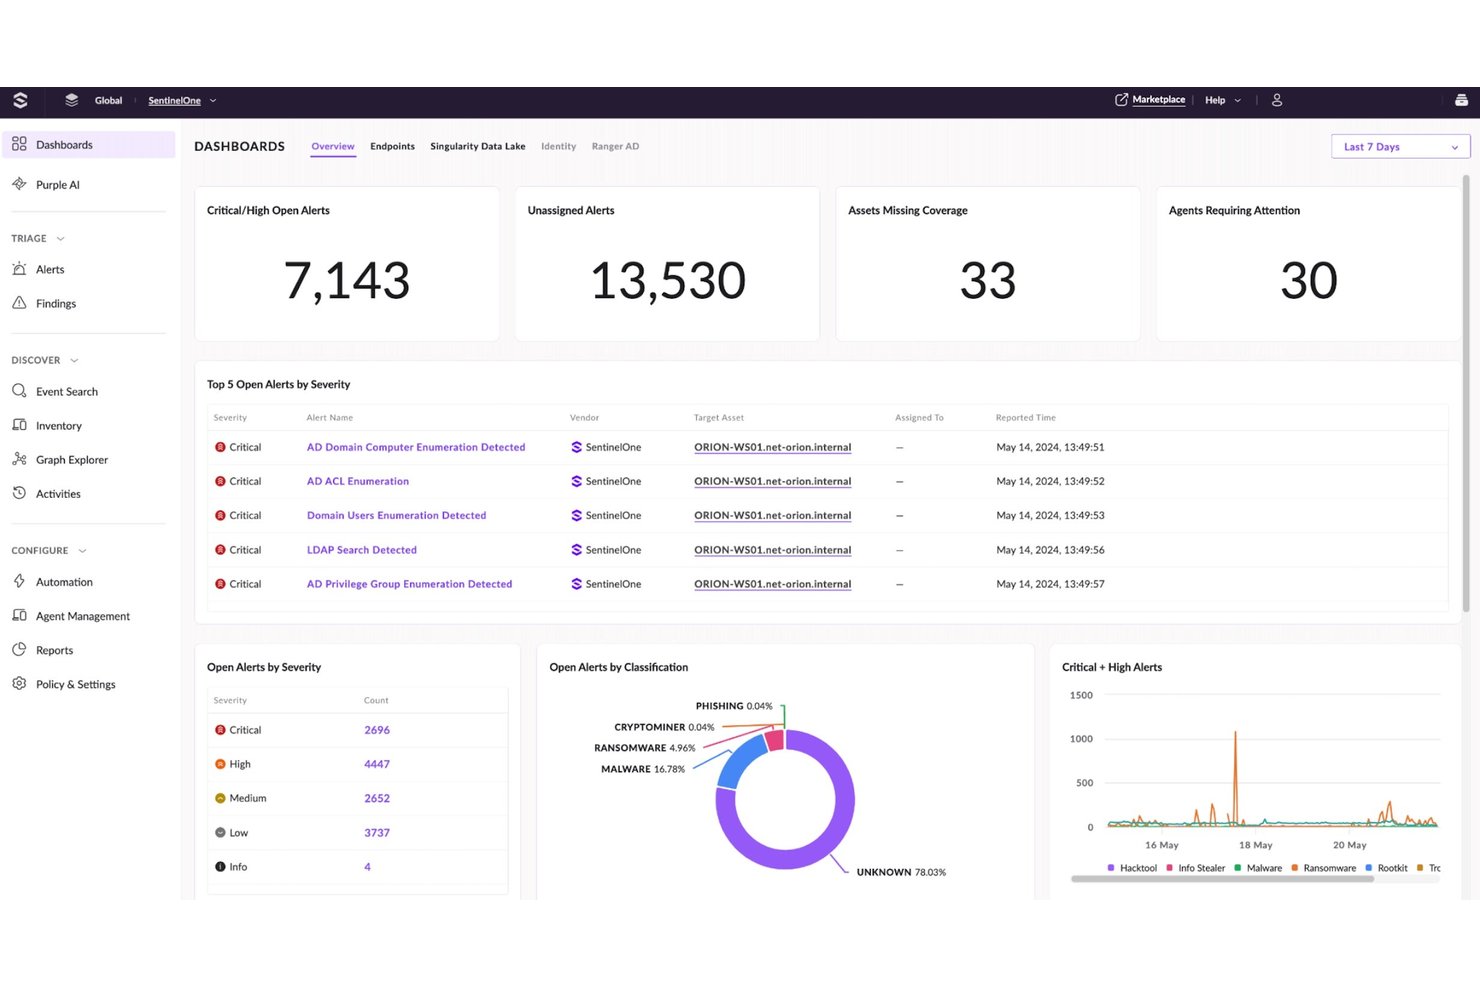
SentinelOne Singularity är en AI-baserad plattform för slutpunktsskydd som förenar säkerhet för slutpunkter, identiteter, moln och mobila enheter i en enda konsol, med autonom hotdetektering och respons mot ransomware, nolldagshot, fillös skadlig kod och attacker mot leveranskedjan.
Vem passar SentinelOne Singularity bäst för?
SentinelOne Singularity passar bra för säkerhetsdriftteam på medelstora till stora företag som behöver autonom hotrespons för slutpunkter, molnarbetsbelastningar och identiteter utan att förlita sig på manuella analytikerinsatser.
Varför jag valde SentinelOne Singularity
SentinelOne Singularity finns med på min kortlista eftersom den AI-drivna Storyline-tekniken automatiskt korrelerar relaterade händelser över slutpunkter till en enda angreppsberättelse, så att analytiker inte behöver sammanfoga varningar manuellt i efterhand. Jag uppskattar också att ActiveEDR kan återställa skadliga ändringar autonomt utan att invänta mänskligt godkännande, vilket är ovanligt på den här detaljnivån. Singularity-plattformen omfattar slutpunkter, molnarbetsbelastningar och identiteter i en enda konsol, vilket ger en verkligt enhetlig yta för detektering och respons.
Viktiga funktioner i SentinelOne Singularity
- Purple AI: En agentbaserad AI-analytiker som är inbyggd i plattformen och automatiserar triage, hotjakt och utredningar med hjälp av frågor på naturligt språk.
- Singularity Hyperautomation: Ett gränssnitt utan kod för att skapa och köra automatiserade svarsarbetsflöden direkt i Singularity-plattformen.
- AI SIEM: Hämtar in och normaliserar telemetri från tredje part och inbyggda källor till ett enda datalager för enhetlig detektering, utredning och respons.
- Singularity Mobile: Utökar realtidsskyddet för slutpunkter till mobila enheter och blockerar nätfiske, skadlig kod och nolldagsexploateringar på iOS och Android.
Integrationer med SentinelOne Singularity
SentinelOne Singularity erbjuder integrationer med ett klick via sin Singularity Marketplace, bland annat med Splunk, IBM QRadar, ServiceNow, Okta, Zscaler, Netskope, Recorded Future, Swimlane, AWS och Mimecast. Ett API finns också tillgängligt för anpassade integrationer och automatiserade arbetsflöden.
Pros and Cons
Pros:
- Storyline-tekniken återskapar fullständiga angreppsberättelser
- Purple AI automatiserar triage och hotjakt vid incidenter
- ActiveEDR kan autonomt återställa ransomwareattacker
Cons:
- Kräver finjustering för att minska den inledande mängden varningar
- Vissa avancerade funktioner finns endast i premiumplaner

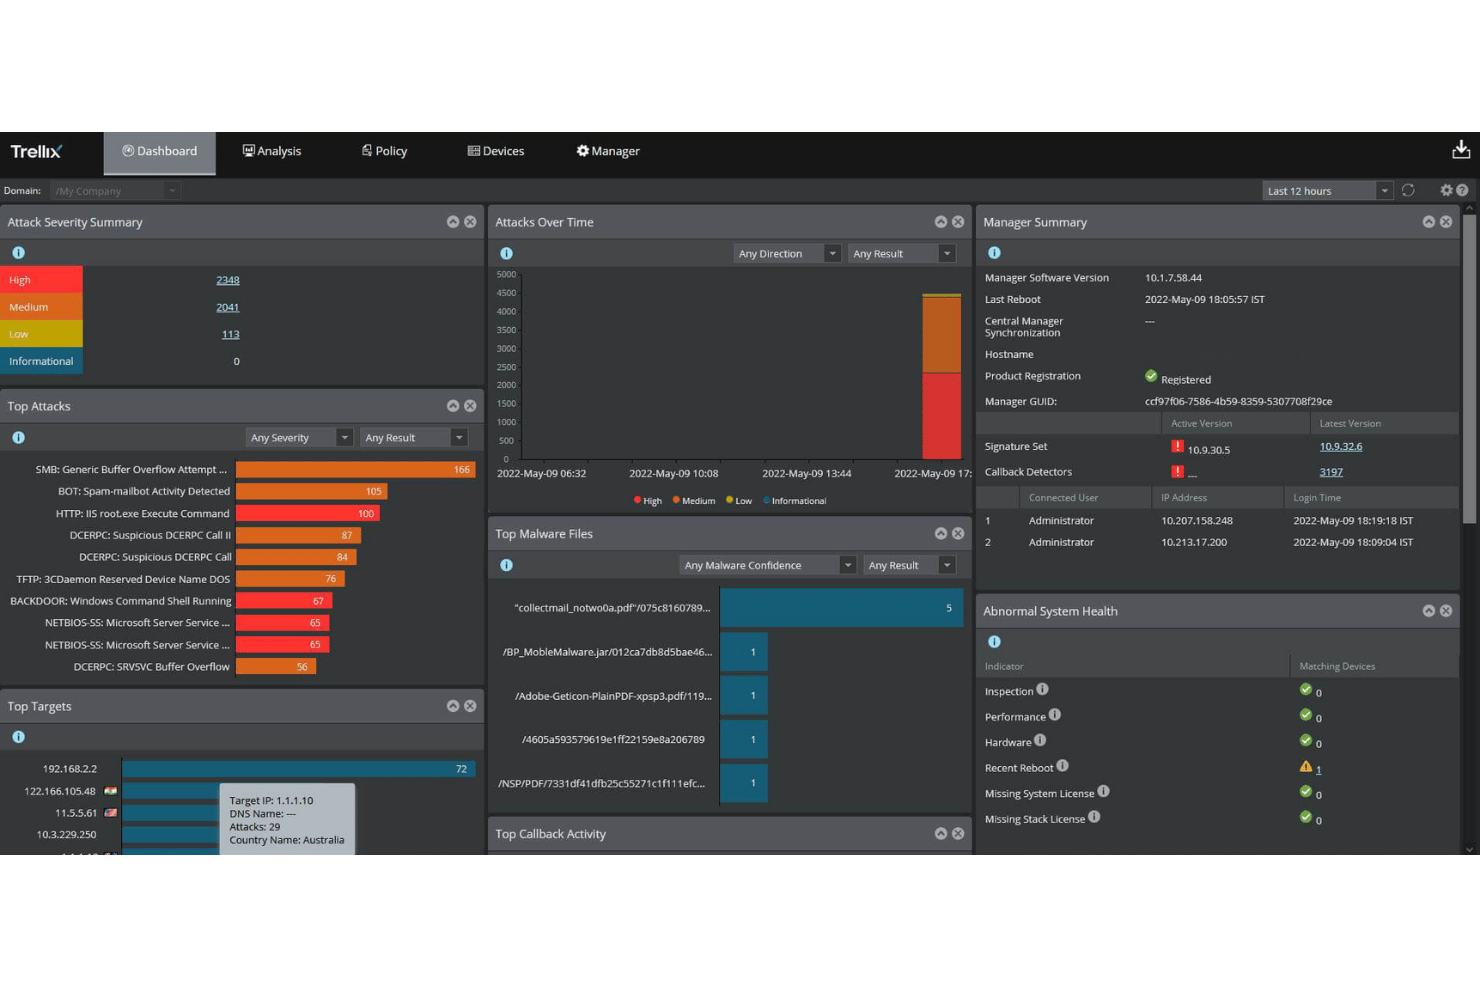
Trellix Endpoint Security är en AI-baserad plattform för slutpunktsskydd som kombinerar hotidentifiering, programkontroll och säkerhet för molnarbetsbelastningar i fysiska, virtuella och hybrida miljöer med hjälp av en enda agent.
Vem passar Trellix Endpoint Security bäst för?
Trellix Endpoint Security passar bra för stora företag som hanterar blandade miljöer med äldre operativsystem och äldre infrastruktur tillsammans med moderna slutpunkter.
Varför jag valde Trellix Endpoint Security
Trellix Endpoint Security tar plats på min lista eftersom lösningen tar äldre infrastruktur på stort allvar, något som de flesta moderna EPP-leverantörer tyst undviker. Trellix förlänger stödet för Windows XP-baserade system till december 2028, vilket är en verklig särskiljande faktor om din miljö omfattar äldre OT-enheter, industriella system eller slutpunkter som helt enkelt inte kan uppgraderas. Jag uppskattar också funktionen för program- och ändringskontroll, som låser ned servrar och arbetsstationer genom att endast tillåta betrodda program att köras – en viktig kontroll i miljöer där uppdateringscyklerna är oregelbundna. Arkitekturen med en enda agent täcker lokala installationer, molndistributioner och luftgapade distributioner utan att separata verktyg krävs.
Viktiga funktioner i Trellix Endpoint Security
- Adaptivt hotskydd: Använder maskininlärning och beteendeanalys för att identifiera och blockera filbaserade, fillösa och skriptbaserade hot i realtid.
- Trellix ePolicy Orchestrator (ePO): En centraliserad hanteringskonsol för att konfigurera, tillämpa och granska säkerhetsprinciper för slutpunkter i lokala installationer samt IaaS- och SaaS-distributioner.
- Threat Intelligence Exchange (TIE): Delar hotinformation i realtid mellan slutpunkter, e-postgatewayer och nätverkssensorer, så att identifieringar i ett system förbättrar skyddet i hela din miljö.
- Trellix Wise: En AI-baserad utredningsmotor som korrelerar aviseringar från slutpunkter, e-post, nätverk och molnkällor och sedan genererar sammanfattningar av utredningar med rekommendationer för begränsning och åtgärder.
Integrationer med Trellix Endpoint Security
Trellix Endpoint Security ansluter via Trellix ePolicy Orchestrator (ePO), som integreras med fler än 150 säkerhets- och IT-verktyg från tredje part, däribland ServiceNow, Splunk, Swimlane, BeyondTrust, MobileIron, IBM Resilient, AWS och Microsoft Azure, samt Trellix-produkter som EDR, DLP och Email Security. Ett API är tillgängligt för anpassade integrationer, och Trellix Marketplace innehåller ytterligare partnerappar för arbetsflöden inom SIEM, SOAR och hotinformation.
Pros and Cons
Pros:
- Förlängt stöd för Windows XP-miljöer
- En enda agent täcker blandade fysiska och virtuella slutpunkter
- Program- och ändringskontroll för äldre system
Cons:
- Gränssnittet känns föråldrat jämfört med konkurrenterna
- Komplex konfiguration av principer frustrerar nya administratörer
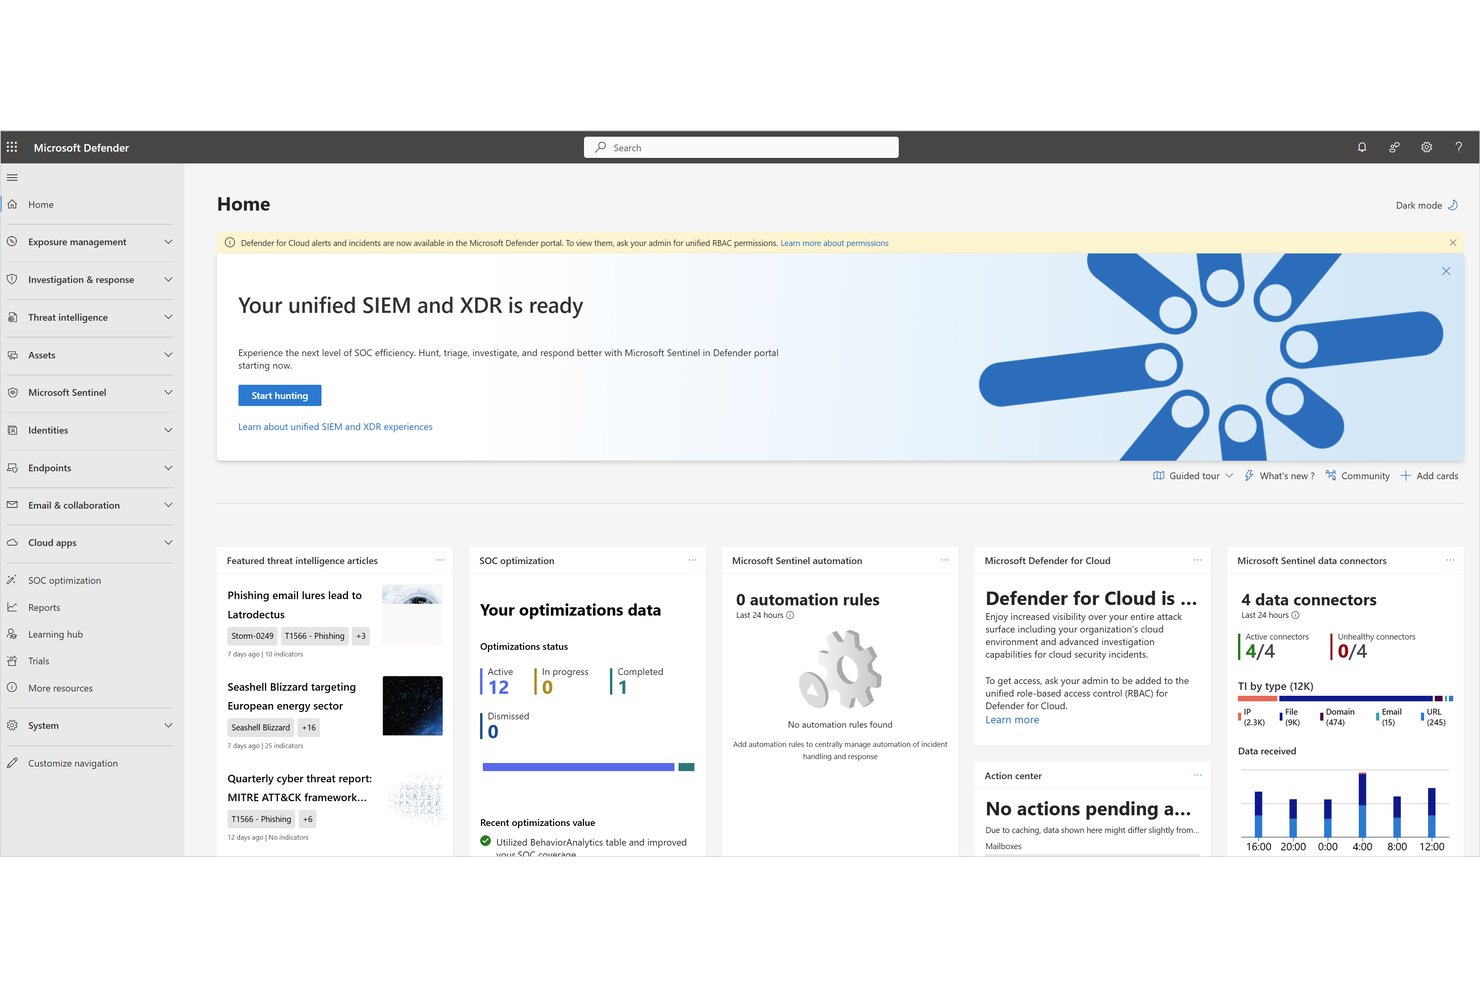
Microsoft Defender for Endpoint är en molnbaserad plattform för slutpunktsskydd som kombinerar hotdetektering, sårbarhetshantering, minskning av attackytan samt funktioner för utökad detektering och respons (XDR) på Windows-, macOS-, Linux-, iOS- och Android-enheter.
Vem passar Microsoft Defender for Endpoint bäst för?
Det är ett naturligt val för organisationer som redan använder Microsoft 365 eller Azure, där den inbyggda integrationen med Microsofts säkerhetsstack eliminerar behovet av slutpunktsagenter från tredje part.
Varför jag valde Microsoft Defender for Endpoint
Microsoft Defender for Endpoint tar plats på min kortlista eftersom det är direkt inbyggt i Microsofts ekosystem. Det innebär att om din organisation använder Microsoft 365 får du XDR-täckning utan att behöva lägga till en separat agent. Jag uppskattar särskilt hur reglerna för minskning av attackytan låter dig låsa ned specifika beteenden, till exempel att blockera Office-program från att skapa underordnade processer, på hela din enhetspark från en enda policy. Integrationen med Microsoft Sentinel innebär också att hotsignaler från slutpunkter skickas direkt till ditt SIEM utan manuell konfigurering av anslutningar.
Viktiga funktioner i Microsoft Defender for Endpoint
- Hot- och sårbarhetshantering: Genomsöker kontinuerligt registrerade slutpunktsenheter för att upptäcka felkonfigurationer, saknade korrigeringar och programvarusårbarheter rangordnade efter exponeringsrisk.
- Automatiserad utredning och åtgärd: Prioriterar automatiskt aviseringar, spårar attackkedjor och avvärjer hot på berörda slutpunkter utan att en analytiker behöver ingripa manuellt.
- Direktrespons: Öppnar en fjärransluten skalssession till en slutpunkt så att du kan samla in kriminaltekniska artefakter, köra skript och isolera eller åtgärda en enhet i realtid.
- Beteendeblockering och inneslutning: Upptäcker och stoppar misstänkta beteenden i minnet och processer på enheten, även när skadlig kod försöker undvika signaturbaserad detektering.
Integrationer med Microsoft Defender for Endpoint
Microsoft Defender for Endpoint har inbyggda integrationer i hela Microsofts ekosystem, bland annat Microsoft Sentinel, Microsoft Intune, Microsoft Entra ID, Microsoft Defender for Cloud, Microsoft Defender for Identity, Microsoft Purview och Azure. Det kan även anslutas till verktyg från tredje part som ServiceNow, Splunk och Jamf Pro samt tillhandahåller API:er för anpassade integrationer och SIEM-anslutningar.
Pros and Cons
Pros:
- Inbyggd integration med Microsofts säkerhetsstack
- Minskning av attackytan gäller hela enhetsparken
- Automatisk prioritering minskar den manuella incidenthanteringen
Cons:
- Inget testalternativ för praktisk utvärdering
- Begränsat stöd för miljöer som inte använder Microsoft
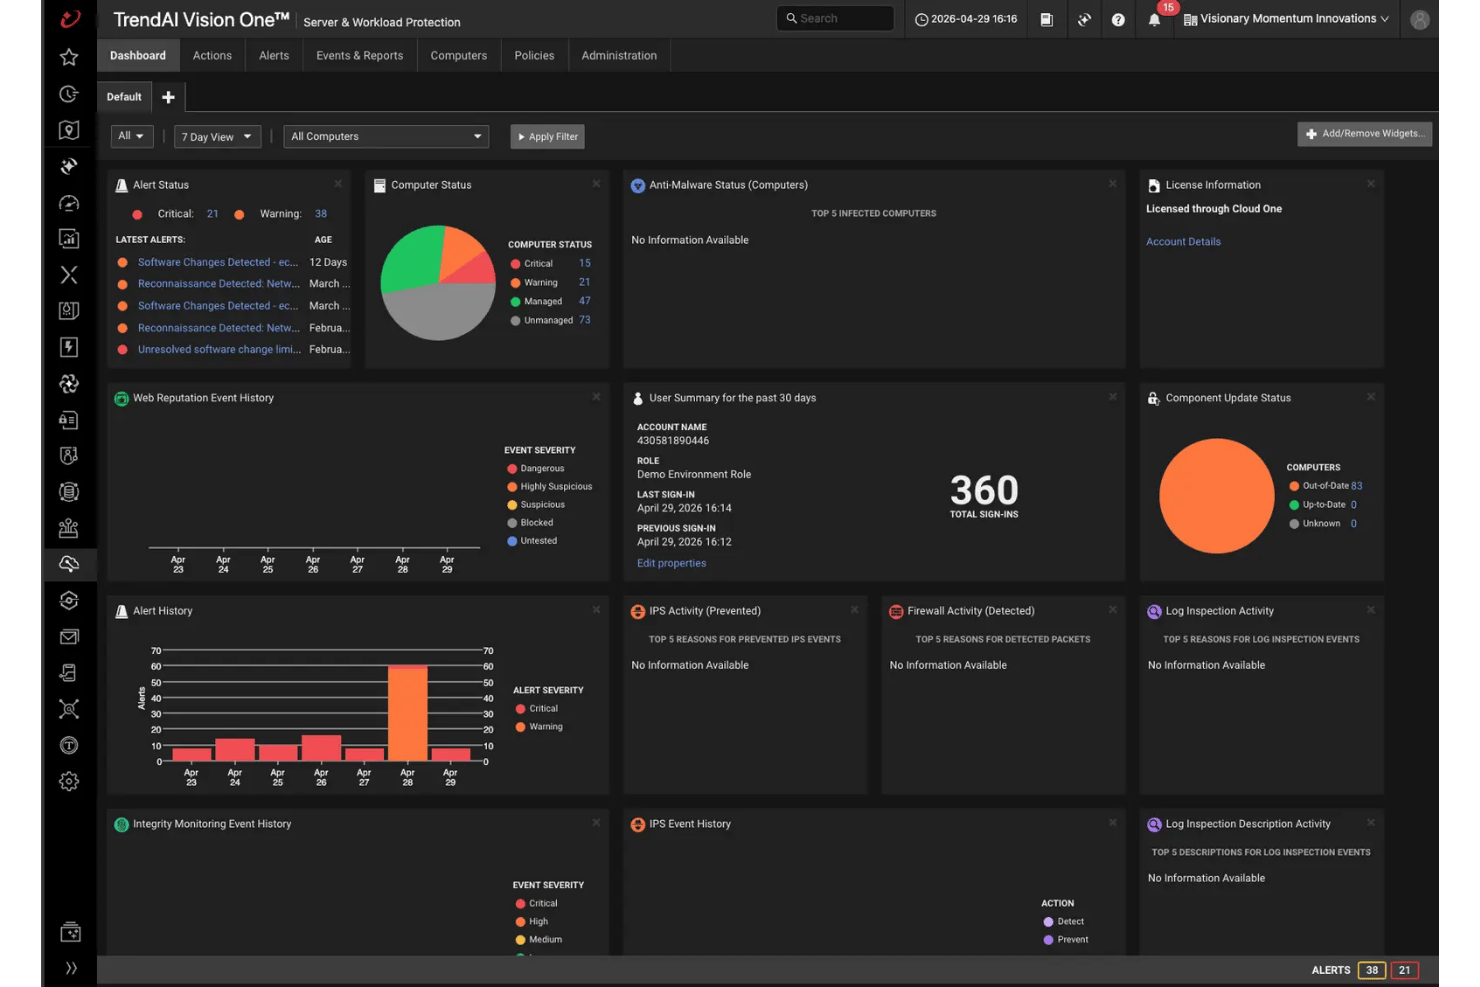
TrendAI Vision One är en AI-driven plattform för slutpunktsskydd som kombinerar EDR, XDR, automatiserad incidenthantering och riskhantering för attackytan i slutpunkter, servrar, molnarbetsbelastningar och IoT-miljöer från en enda konsol.
Vem passar TrendAI Vision One bäst för?
TrendAI Vision One passar bra för säkerhetsteam i företag som hanterar hybrida miljöer och behöver enhetlig hotdetektering för slutpunkter, identiteter och XDR i en enda konsol.
Varför jag valde TrendAI Vision One
TrendAI Vision One tar plats på min lista tack vare hur plattformen kopplar identitetssignaler direkt till slutpunktsförsvaret. När en avisering utlöses berikar plattformen den automatiskt med identitetskontext, tillgångsrisk och exponeringsdata, så att analytiker inte behöver leta efter svar i frånkopplade verktyg. Jag uppskattar också att den tar hänsyn till Microsoft Entra ID:s säkerhetsstandardinställningar vid bedömning av identitetsrisk, vilket ger en mer exakt prioritering. Kombinationen av inbyggd XDR-telemetri och identitetsmedveten detektering är det som gör plattformen genuint användbar vid utredning av lateral förflyttning eller komprometterade autentiseringsuppgifter.
Viktiga funktioner i TrendAI Vision One
- Virtuell korrigering: Tillämpar skyddsregler för kända sårbarheter på nätverkslagret innan en formell korrigering har distribuerats, vilket minskar exponeringen för okorrigerade slutpunkter och servrar.
- Beteendeanalys: Övervakar processaktivitet och körningsmönster i realtid för att upptäcka utpressningstrojaner och exploateringstekniker som enbart signaturbaserad detektering skulle missa.
- Automatiserade säkerhetshandlingsplaner: Låter dig konfigurera fördefinierade åtgärder som utlöses automatiskt när specifika hotförhållanden uppfylls, vilket minskar tiden för manuell triage.
- Riskhantering för attackytan: Inventerar kontinuerligt enheter, konton och sårbarheter i hela miljön och tilldelar riskpoäng för att hjälpa dig att prioritera åtgärder.
Integrationer med TrendAI Vision One
TrendAI Vision One har stöd för inbyggda integrationer med Active Directory, Microsoft Entra ID, Google Cloud Identity, Okta, Splunk, Azure Sentinel, ServiceNow, AWS S3, QRadar och Palo Alto Panorama, samt anslutningar för Cortex XSOAR, Chronicle SOAR, FortiGate, Check Point, Rapid7 Nexpose, Nessus, MISP och VirusTotal. Ett API finns tillgängligt för anpassade integrationer, och syslog- och TAXII-flöden stöds för att utöka datadelningen i hela din säkerhetsstack.
Pros and Cons
Pros:
- Identitetskontext berikar varje säkerhetsavisering
- Virtuell korrigering skyddar okorrigerade slutpunkter och servrar
- Automatiserade säkerhetshandlingsplaner för snabb incidenthantering
Cons:
- Avancerade funktioner kan kräva ytterligare utbildning
- Tillgångsinventeringen kan missa vissa IoT-enheter
Andra plattformar för slutpunktsskydd
Här är några ytterligare alternativ för plattformar för slutpunktsskydd som inte tog sig in på min kortlista, men som ändå är värda att titta närmare på:
- Kaspersky Next
Bäst för företag på marknader som inte är anpassade till USA:s regelverk
- CrowdStrike Falcon
Bäst för hotjakt i företagsklass i stor skala
- Acronis Cyber Protect Cloud
Bäst för säkerhet vid slutpunkter med inbyggd säkerhetskopiering, utvecklad för MSP:er
- N-able
Bäst för MSP-anpassat slutpunktsskydd med inbyggd RMM
- Elastic Security
Bäst för enhetlig SIEM-, XDR- och slutpunktssäkerhet
- Cybereason EDR
Bäst för operationscentrerad attackkorrelation
- VMware Carbon Black Endpoint
Bäst för djupgående EDR-telemetri i komplexa företags-SOC:er
- Cisco Secure Endpoint
Bäst för Ciscos inbyggda säkerhetsekosystem
- WatchGuard EPDR
Bäst för MSP:er som hanterar slutpunktssäkerhet i stor skala
- ESET Protect Elite
Bäst för inbyggd hantering av programkorrigeringar


Så utvärderar jag plattformar för slutpunktsskydd
När en ransomwarevariant kringgår förebyggande skydd och börjar kryptera filer vill jag veta exakt vilka verktyg som kan stoppa den, återställa systemen och tala om hur den tog sig in—därför delar jag upp min utvärdering i grundläggande kriterier som varje verktyg måste uppfylla och särskiljande faktorer som skiljer de bästa från resten.
Kärnfunktioner (Grundkrav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats och använder 75 % som riktmärke för att bedöma hur väl det passar för listan som helhet.
- Skydd mot hot: Jag utvärderar hur många detekteringslager en plattform kombinerar—signaturer, beteendeanalys, ML-modeller och blockering av exploateringar—samt om den står emot fillösa attacker, inte bara vanlig skadeprogramvara.
- Detektering och respons på slutpunkter: Djupgående telemetri, analys av grundorsaker och MITRE ATT&CK-mappning är viktiga här. Jag letar efter verktyg som låter analytiker jaga hot och spåra lateral förflyttning mellan slutpunkter utan att behöva växla mellan konsoler.
- Centraliserad hanteringskonsol: Jag kontrollerar stöd för flera klienter, rollbaserade åtkomstkontroller och insyn i realtid över distribuerade enhetsparker. Plattformar som CrowdStrike Falcon och Microsoft Defender for Endpoint erbjuder båda molnbaserade konsoler, men detaljnivån i policyerna och API-åtkomsten varierar.
- Stöd för slutpunkter med flera operativsystem: Täckning för Windows-, macOS- och Linux-datorer och servrar är ett grundkrav. Jag utvärderar också om agenter för mobila enheter och molnarbetsbelastningar har samma funktionalitet som motsvarande agenter för datorer.
- Automatiserad respons och åtgärd: Åtgärdsplansstyrd begränsning—isolering av slutpunkter, avslutning av processer, filkarantän och återställning av skadliga ändringar—minskar den genomsnittliga tiden till respons. Jag undersöker hur mycket av det arbetsflödet som körs utan manuella åtgärder.
- Integration med hotinformation: Realtidsflöden med kontextuell berikning och tillskrivning till angripare ger SOC-team ett försprång. Jag utvärderar om plattformen stöder inläsning av flöden från tredje part utöver sitt eget proprietära nätverk för hotinformation.
När jag har en lista över verktyg som uppfyller kriterierna undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (Vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och skiljer dem åt:
Utmärkande funktioner
Återställning efter ransomware är det första jag kontrollerar utöver grundläggande detektering. Jag vill veta om en plattform automatiskt kan återställa krypterade filer till ett tillstånd före infektionen—utan att vara beroende av externa säkerhetskopior. Skydd mot identitetshot står lika högt på min lista. Plattformar som kopplar samman med Active Directory eller Okta för att flagga missbruk av autentiseringsuppgifter och behörighetseskalering ger SOC-team insyn som fristående EDR saknar. Jag utvärderar också funktioner för XDR-dataväv, eftersom korrelation av telemetri från slutpunkter, moln och e-post i ett gemensamt frågelager drastiskt minskar utredningstiden vid incidenter som sträcker sig över flera områden.
Mer än funktioner
Jag kontrollerar om en plattform erbjuder öppen API-åtkomst och förbyggda SIEM-anslutningar—verktyg som Splunk eller Microsoft Sentinel behöver rena telemetriflöden, och brister här skapar blinda fläckar i SOC-arbetsflödena. Transparens i licensieringen är minst lika viktig: jag utvärderar om nivåerna för EPP, EDR, XDR och MDR är tydligt åtskilda så att du inte drabbas av oväntad merförsäljning när du behöver återställning efter ransomware eller hanterad hotjakt. För team som betjänar reglerade branscher granskar jag rapportering som är redo för efterlevnad av ramverk som HIPAA, PCI-DSS och NIST 800-171, samt alternativ för dataförvaring som stöder regionala krav.
Så väljer du en plattform för slutpunktsskydd
När din säkerhetsstack är ryggraden i verksamhetens kontinuitet, hur säkerställer du då att plattformen för slutpunktsskydd som du väljer faktiskt uppfyller de viktigaste kraven på upptäckt, hantering och operativ passform?
| Om din prioritet är... | Leta efter... |
|---|---|
| Snabb återställning efter en utpressningstrojan | Inbyggd, agentdriven filåterställning utan beroende av extern säkerhetskopiering |
| Stöd för hybridmiljöer eller äldre miljöer | Beprövade implementeringsguider och agenter med stöd för alla nödvändiga operativsystem och all nödvändig maskinvara |
| Integration med XDR och SIEM | Öppen API-åtkomst och färdigbyggda datakopplingar för din stack |
| Efterlevnadskrav i flera regioner | Leverantörsdokumentation om datalagring i rätt region och granskningsloggar för tillsynsmyndigheter |
| Minimalt internt säkerhetsarbete | Inkluderade alternativ för hanterad upptäckt och hantering, inte bara EDR |
Så granskar du din kortlista
- Kör en kontrollerad simulering av en utpressningstrojan: Kräv fullständig återställning av minst 5 krypterade filer i ditt labbnätverk.
- Testa täckningen för OS-agenter: Distribuera till minst 2 äldre eller nischade slutpunkter och verifiera att alla kärnfunktioner fungerar utan manuell finjustering.
- Begär integrationsdokumentation: Be om schemaguider eller dokumentation för konfiguration av SIEM-anslutningar som är specifik för de plattformar du behöver.
- Granska kopplingen till efterlevnad: Skaffa ett skriftligt intyg eller ett revisorsbrev som visar kontroller för regional datalagring.
- Förtydliga avvägningen kring operativ kontroll: Avgör om du vill ha insyn internt med verktygsbaserad EDR eller föredrar hanterad detektering och respons utan egen handpåläggning – ett viktigt urvalskriterium när du begränsar antalet alternativ.
Vad är plattformar för slutpunktsskydd?
Plattformar för slutpunktsskydd är centraliserade säkerhetslösningar som upptäcker, förhindrar och hanterar hot riktade mot enheter i hela nätverket. Dessa plattformar övervakar stationära datorer, bärbara datorer, servrar och mobila enheter för att blockera skadlig kod, utpressningstrojaner och obehörig åtkomst. Genom att ge insyn i realtid, samordnade verktyg för incidenthantering och integration med bredare säkerhetssystem hjälper plattformar för slutpunktsskydd IT-team att minska risker, begränsa incidenter och upprätthålla efterlevnaden i komplexa miljöer.
Funktioner
När du väljer plattformar för slutpunktsskydd bör du hålla utkik efter följande viktiga funktioner:
- Skydd mot hot: Identifierar och blockerar känd och okänd skadlig kod, utpressningstrojaner och exploateringar med hjälp av signaturbaserad och beteendebaserad analys innan hoten kan köras på slutpunkterna.
- Detektering och hantering av slutpunkter: Övervakar kontinuerligt slutpunkter, registrerar systemaktiviteter och gör det möjligt för incidenthanteringsteam att undersöka hot, spåra angreppens ursprung och fastställa incidenternas omfattning.
- Centraliserad hanteringskonsol: Tillhandahåller en enhetlig webbaserad instrumentpanel för att distribuera agenter, hantera säkerhetsprinciper, visa varningar och skapa rapporter för alla slutpunkter från en enda plats.
- Stöd för flera operativsystem: Möjliggör skydd för enheter som kör olika operativsystem, såsom Windows, macOS och Linux – för stationära datorer, bärbara datorer, servrar och ibland mobila enheter.
- Automatiserad respons och åtgärd: Isolerar automatiskt komprometterade slutpunkter, avslutar skadliga processer, placerar infekterade filer i karantän och återställer ändringar från angrepp för att minska tiden för incidenthantering.
- Integrering av hotinformation: Hämtar realtidsflöden och komprometteringsindikatorer från globala källor för att ligga steget före nya hot och förbättra detekteringen med kontextmedvetna insikter.
- Rollbaserad åtkomstkontroll: Gör det möjligt för organisationer att tilldela behörigheter och roller till användare och administratörer, så att endast behörig personal kan hantera slutpunkter, justera principer eller få åtkomst till känslig säkerhetsinformation.
- Efterlevnadsrapportering: Genererar färdiga och anpassningsbara rapporter skräddarsydda efter regelverk, vilket gör det enklare för säkerhets- och efterlevnadsteam att visa att nödvändiga standarder följs.
- Alternativ för moln- och lokal distribution: Stöder både molnbaserade och lokala implementeringar, vilket ger organisationer flexibilitet att välja den modell som passar deras infrastruktur och regulatoriska krav.
- Hantering av korrigeringar och sårbarhetsskanning: Övervakar slutpunkter efter saknade korrigeringar, söker efter sårbarheter och hjälper IT-team att prioritera och distribuera uppdateringar för att minska säkerhetsrisker.
Vanliga AI-funktioner
Utöver de standardfunktioner för plattformar för slutpunktsskydd som anges ovan integrerar många av dessa lösningar AI med funktioner som:
- AI-driven hotjakt: Använder maskininlärning för att automatiskt analysera telemetri från slutpunkter, identifiera misstänkta mönster och lyfta fram potentiella hot som mänskliga analytiker kanske missar. Detta hjälper ditt team att proaktivt upptäcka avancerade attacker innan de eskalerar.
- Automatiserad beteendeanalys: Övervakar kontinuerligt användar- och processbeteenden på slutpunkter och använder AI för att flagga avvikelser som kan tyda på insiderhot, missbruk av inloggningsuppgifter eller nolldagsexploateringar. Detta minskar antalet falska positiva resultat och hjälper till att prioritera verkliga risker.
- Prediktiv identifiering av skadlig kod: Använder AI-modeller som tränats på omfattande datamängder för att identifiera och blockera tidigare okänd skadlig kod baserat på kodens egenskaper och körningsmönster, inte enbart på kända signaturer.
- Anpassningsbart nätfiskeskydd: Använder AI för att analysera e-postinnehåll, URL:er och användarinteraktioner i realtid och blockerar nätfiskeförsök och attacker som samlar in inloggningsuppgifter i takt med att de utvecklas.
- AI-driven incidenttriage: Korrelerar automatiskt aviseringar, tilldelar riskpoäng och rekommenderar åtgärder, vilket hjälper ditt team att fokusera på de mest akuta hoten och minska utredningstiden.
- Hotrapportering på naturligt språk: Skapar sammanfattningar på ett lättförståeligt språk av incidenter och attackkedjor med hjälp av AI, vilket gör det enklare för IT- och säkerhetsteam att kommunicera resultat till intressenter och dokumentera vidtagna åtgärder.
Fördelar
Implementering av plattformar för slutpunktsskydd ger flera fördelar för ditt team och din verksamhet. Här är några fördelar du kan se fram emot:
- Skydd mot hot på alla enheter: Blockera skadlig kod, utpressningstrojaner och exploateringsattacker med signaturbaserad och beteendebaserad identifiering på stationära datorer, bärbara datorer, servrar och mobila enheter.
- Centraliserad insyn och kontroll: Använd en enhetlig hanteringskonsol för att övervaka säkerhetsprinciper, aviseringar och efterlevnadsstatus för varje slutpunkt i din miljö.
- Automatiserad respons och snabb åtgärd: Begränsa snabbt hot med hjälp av åtgärder som styrs av handlingsplaner, till exempel isolering av slutpunkter, avslutning av processer, filkarantän och återställning av obehöriga ändringar.
- Stöd för flera operativsystem och hybrida miljöer: Skydda blandade enhetsparker, inklusive Windows, macOS, Linux och ibland mobila enheter eller molnarbetsbelastningar, utan manuell finjustering eller byte av agenter.
- Integrerad hotinformation: Använd hotinformationsflöden i realtid med omfattande kontext och insikter om angripare för att förbättra arbetsflödena för identifiering och utredning.
- Rapportering för regelefterlevnad: Skapa inbyggda eller anpassningsbara rapporter som är kopplade till ramverk som HIPAA, PCI-DSS och NIST 800-171, vilket hjälper till att visa regelefterlevnad för revisorer och intressenter.
- Åtkomst till öppna API:er och SIEM-anslutningar: Skicka ren telemetri till SIEM-plattformar och automatisera arbetsflöden genom sömlös anslutning till verktyg för säkerhetsdrift och övervakning.
Kostnader och priser
Vid val av plattformar för slutpunktsskydd krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för plattformar för slutpunktsskydd:
Jämförelsetabell för abonnemang
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande identifiering av skadlig kod, begränsat stöd för enheter och minimal rapportering. |
| Personligt abonnemang | $3-$10/användare/månad | Grundläggande förebyggande av hot, realtidsskydd, stöd för flera enheter och grundläggande centraliserad hantering. |
| Företagsabonnemang | $15-$35/användare/månad | Avancerad identifiering och respons för slutpunkter, hantering av principer, rollbaserad åtkomstkontroll, automatiserad åtgärd och rapportering för regelefterlevnad. |
| Abonnemang för stora företag | $40-$75/användare/månad | Stöd för flera operativsystem, avancerad integrering av hotinformation, API- och SIEM-anslutningar, återställning efter utpressningstrojaner och premiumsupporttjänster. |
Vanliga frågor om plattformar för slutpunktsskydd
Här är några svar på vanliga frågor om plattformar för slutpunktsskydd:
Hur hanterar plattformar för slutpunktsskydd nolldagshot?
De flesta plattformar för slutpunktsskydd använder en kombination av AI-driven beteendeanalys och hotinformation i realtid för att upptäcka och blockera nolldagshot. I stället för att enbart förlita sig på kända skadeprogramssignaturer övervakar dessa plattformar processbeteende, nätverksanslutningar och misstänkta filer efter tecken på nya eller okända angrepp. Du kan förvänta dig att verktygen isolerar eller återställer system om ett nolldagsutnyttjande upptäcks, vilket minskar potentiella skador även innan en korrigering är tillgänglig.
Kan plattformar för slutpunktsskydd stödja distansarbete och hybridarbete?
Ja, de flesta moderna plattformar för slutpunktsskydd är utformade för att stödja distansarbete och hybrida arbetsmodeller. Leta efter molnbaserade hanteringskonsoler och agenter som inte behöver anslutning till lokala system för att kontinuerligt uppdatera policyer och övervaka enheter. Det innebär att du kan behålla insyn i och kontroll över stationära datorer, bärbara datorer och mobila slutpunkter, oavsett var dina användare arbetar.
Vad är skillnaden mellan EDR och XDR i plattformar för slutpunktsskydd?
Slutpunktsidentifiering och -respons (EDR) fokuserar på att övervaka aktivitet och reagera på hot direkt på enheter som bärbara datorer och servrar. Utökad identifiering och respons (XDR) går ett steg längre genom att integrera telemetri från flera källor – som slutpunkter, molntjänster, e-post och identitetssystem. Med XDR kan ditt team upptäcka angreppsmönster som sträcker sig över plattformar eller verktygsgränser, vilket gör det enklare att utreda och begränsa hot på flera nivåer.
Hur vet jag om en plattform för slutpunktsskydd uppfyller kraven på regelefterlevnad?
Kontrollera leverantörens dokumentation efter färdiga rapporter om regelefterlevnad, revisorsintyg eller certifieringar kopplade till standarder som HIPAA, PCI-DSS och NIST 800-171. De flesta plattformar erbjuder rapportverktyg som direkt kopplas till regelverk. Det är en bra idé att begära information om datalagring inom relevant region om ditt företag är verksamt i flera länder eller måste följa strikta lokala datalagar.
Påverkar plattformar för slutpunktsskydd enheternas prestanda?
De flesta plattformar för slutpunktsskydd strävar efter att minimera resursanvändningen, men vissa kan göra äldre enheter långsammare under genomsökningar eller omfattande analyser. Du bör testa agenter i din miljö för att se hur de påverkar starttider, processor, minne och användarnas arbetsflöden. Leta efter verktyg med resurssnåla agenter eller konfigurerbara scheman för genomsökningar om prestanda är en viktig fråga för ditt team.
Kan plattformar för slutpunktsskydd integreras med mitt SIEM eller mina IT-hanteringsverktyg?
Ja, många plattformar för slutpunktsskydd erbjuder öppna API:er och inbyggda anslutningar för populära SIEM- och IT-hanteringsverktyg som Splunk, Microsoft Sentinel och ServiceNow. Du bör granska API-dokumentationen och tillgängliga integrationsguider tidigt – välfungerande integrationer hjälper dig att automatisera arbetsflöden, samla varningar och minska risken för att viktiga incidenter missas.