

10 bästa IoT-säkerhetsplattformarna – rankade

10 Kortlista över de bästa IoT-säkerhetsplattformarna


I dagens teknikdrivna värld är det viktigare än någonsin att säkra dina IoT-enheter. Du ställs inför utmaningar som dataintrång och obehörig åtkomst, och du behöver tillförlitliga lösningar för att skydda ditt nätverk. IoT-säkerhetsplattformar kan hjälpa dig att övervaka och skydda dina enheter så att de fungerar säkert.
Jag vet att det kan kännas överväldigande att välja rätt plattform. Därför har jag självständigt testat och granskat de bästa alternativen på marknaden. Jag delar mina främsta rekommendationer med dig, med fokus på vad de erbjuder och hur de kan uppfylla dina behov.
I den här artikeln hittar du opartiska insikter om varje plattforms funktioner och fördelar. Mitt mål är att hjälpa dig att fatta ett välgrundat beslut för ditt team.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa IoT-säkerhetsplattformarna
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av IoT-säkerhetsplattformar för att hjälpa dig hitta den bästa lösningen för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för skydd av slutpunkter | Not available | Från $10/användare/månad | Website | |
| 2 | Bäst för säker enhetsanslutning | Not available | Pris på begäran | Website | |
| 3 | Bäst för att hantera, bearbeta och lagra data | Not available | Från $0.0045/enhet/månad | Website | |
| 4 | Bäst för kontinuerliga säkerhetsgranskningar | Gratis provperiod tillgänglig | Från $1.50/användare/månad (faktureras årligen) | Website | |
| 5 | Bäst för säkerhet för smarta enheter | Kostnadsfri demonstration + kostnadsfri provperiod tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för certifikatbaserad säkerhet | Gratis provperiod + gratis demo tillgänglig | Från $12/användare/månad (faktureras årsvis) | Website | |
| 7 | Bäst för robust identitetshantering | Not available | Från $9/användare/månad (minst 5 platser) | Website | |
| 8 | Bäst för säkerhet i inbyggda system | Not available | Från $5/användare/månad (minst 5 platser) | Website | |
| 9 | Bäst för skydd av industriella nätverk | Not available | Prisuppgifter på begäran | Website | |
| 10 | Bäst för säkerhet i cellulära IoT-nätverk | Not available | Från $10/användare/månad (faktureras årsvis) | Website |

Recensioner av de bästa IoT-säkerhetsplattformarna
Nedan följer mina detaljerade sammanfattningar av de bästa IoT-säkerhetsplattformarna som kom med på min kortlista. Mina recensioner ger en detaljerad genomgång av de viktigaste funktionerna, för- och nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Microsoft Defender for IoT är en omfattande säkerhetslösning som är särskilt utformad för att skydda slutpunkter i IoT-miljöer. Den erbjuder ett robust försvar mot olika hot som riktar sig mot IoT-enheter och anses vara bäst för skydd av slutpunkter tack vare sina avancerade funktioner för att identifiera och minska risker på enhetsnivå.
Varför jag valde Microsoft Defender for IoT: Jag valde Microsoft Defender for IoT efter en grundlig jämförelse av olika plattformar för skydd av slutpunkter. Det som utmärkte lösningen var dess djupgående fokus på IoT-säkerhet, tillsammans med Microsofts rykte om tillförlitlighet.
Den innehåller funktioner som är anpassade för IoT-enheter, vilket gör den till det bästa valet för skydd av slutpunkter, särskilt för dem som strävar efter förstklassig säkerhet i ett IoT-ekosystem.
Utmärkande funktioner & integrationer:
Microsoft Defender for IoT innehåller toppmoderna funktioner som hotdetektering i realtid, sårbarhetsbedömning och automatiserade svar på angrepp. Den är utrustad med maskininlärningsalgoritmer som hjälper till att identifiera nya och föränderliga hot.
Integration med befintliga system för säkerhetsinformation och händelsehantering (SIEM) samt Microsofts övriga säkerhetstjänster gör den till ett omfattande verktyg som säkerställer en välbalanserad säkerhetsnivå.
Pros and Cons
Pros:
- Specialiserad på skydd av slutpunkter för IoT
- Integreras väl med andra Microsoft-säkerhetsprodukter
- Avancerade funktioner för hotdetektering
Cons:
- Kan kräva teknisk expertis för att utnyttjas fullt ut
- Priset kan vara högre jämfört med vissa konkurrenter
- Potentiella kompatibilitetsproblem med miljöer som inte använder Microsoft

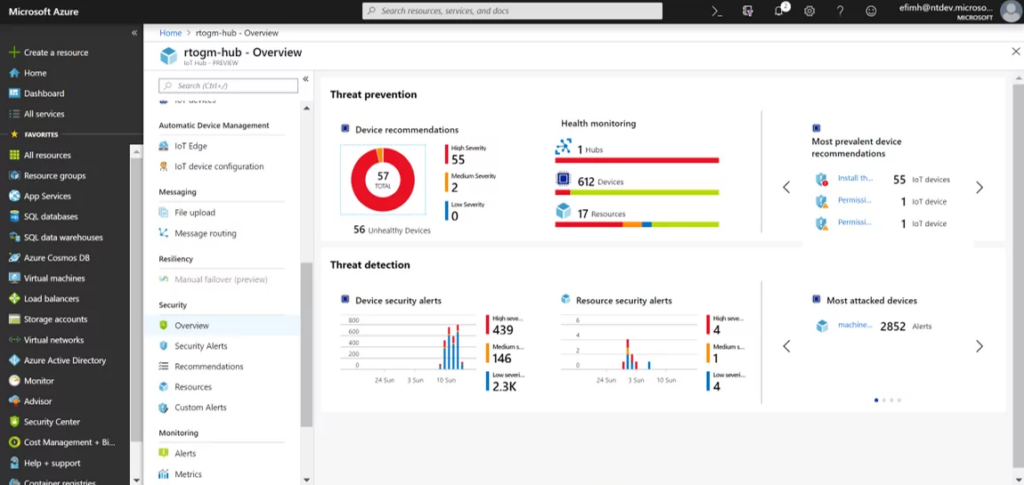
Microsoft Azure Sphere är en omfattande lösning som erbjuder säker och skalbar anslutning för IoT-enheter. Den integrerar maskinvara, programvara och molntjänster för att skapa ett robust säkerhetsramverk för IoT-enheter, vilket har gett den ett rykte som det bästa alternativet för säker enhetsanslutning.
Varför jag valde Microsoft Azure Sphere: Jag valde Microsoft Azure Sphere för dess banbrytande strategi för IoT-säkerhet. Genom att kombinera maskinvara, operativsystem och molntjänster erbjuder den en enhetlig lösning som är svår att matcha. Det är denna integration som får den att utmärka sig och som gör att jag anser att den är bäst för säker enhetsanslutning.
Möjligheten att hantera och uppdatera enheter på ett säkert sätt utan att kompromissa med användbarheten ger en stark motivering för valet.
Utmärkande funktioner och integrationer:
Azure Spheres utmärkande funktioner omfattar specialbyggd maskinvara med inbyggd Microsoft-säkerhetsteknik, ett operativsystem med flera säkerhetslager samt Azure Sphere Security Service, som säkerställer säker anslutning. Integrationen med andra Azure-tjänster skapar en sammanhängande miljö för hantering och övervakning av IoT-enheter.
Dessutom kan den integreras med befintliga affärssystem, vilket erbjuder flexibilitet och effektivitet i enhetshanteringen.
Pros and Cons
Pros:
- Omfattande säkerhetslösning som integrerar maskinvara, operativsystem och moln
- Omfattande integrationsmöjligheter med andra Azure-tjänster
- Flexibilitet vid anslutning och hantering av olika IoT-enheter
Cons:
- Prisinformationen är inte transparent
- Kan kräva specifik maskinvarukompatibilitet
- Komplexiteten i installation och konfiguration kan kräva professionell hjälp

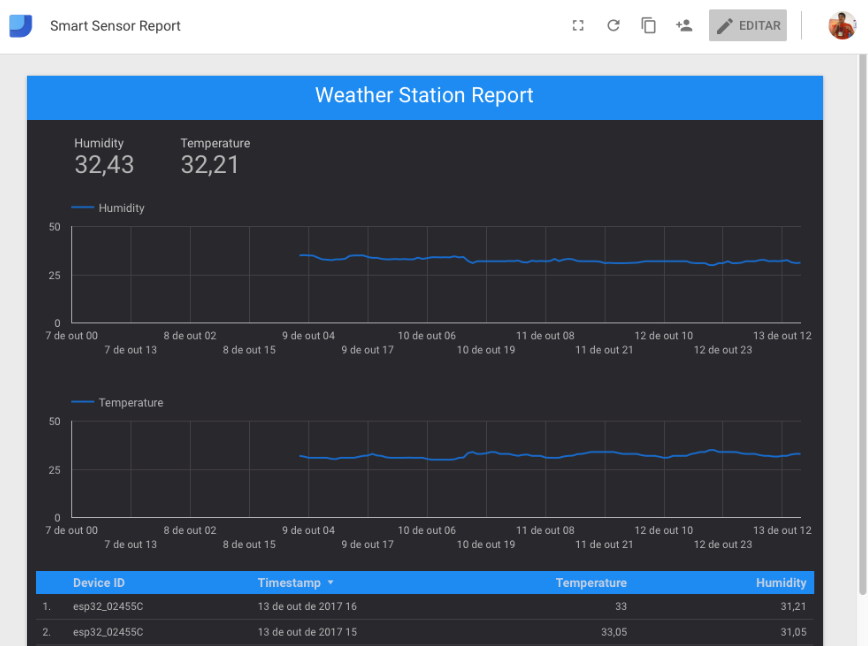
Google IoT Core är en hanterad tjänst som gör det möjligt för användare att ansluta, hantera och samla in data från globalt utspridda enheter. Verktygets förmåga att erbjuda en fullt integrerad tjänst för alla aspekter av IoT-datahantering stämmer överens med dess position som det bästa verktyget för att hantera, bearbeta och lagra data samt överbrygga gapet mellan olika IoT-enheter och den datadrivna intelligens som företag behöver idag.
Varför jag valde Google IoT Core: Jag valde Google IoT Core efter att ha jämfört och utvärderat olika verktyg för IoT-datahantering. Dess enhetliga metod för att hantera, bearbeta och lagra data från olika enheter, med stöd av Googles robusta infrastruktur, utmärkte sig för mig.
Detta kompletta paket är anledningen till att jag anser att det är bäst för användningsområdet att hantera, bearbeta och lagra data i en IoT-miljö, vilket ger företag en heltäckande lösning.
Utmärkande funktioner och integrationer:
Google IoT Cores funktioner omfattar säker anslutning och hantering av enheter, omfattande funktioner för databearbetning samt integration med andra Google Cloud-tjänster som BigQuery och Dataflow.
Dessa integrationer gör det möjligt för användare att dra nytta av Googles verktyg för maskininlärning, analys och annan databearbetningsteknik, vilket ger en enhetlig upplevelse inom Google Cloud-ekosystemet.
Pros and Cons
Pros:
- Förenklar komplexiteten i att hantera, bearbeta och lagra IoT-data
- Enkel integration med andra Google Cloud-tjänster
- Robusta säkerhetsfunktioner för anslutning och hantering av enheter
Cons:
- Kan vara svårt att implementera för personer som inte är bekanta med Google Cloud Platform
- Priset kan öka med ett stort antal enheter
- Begränsad flexibilitet om du vill använda tjänster eller verktyg som inte kommer från Google Cloud


AWS IoT Device Defender är en fullständigt hanterad tjänst som tillhandahåller säkerhetsmått och genomför kontinuerliga granskningar av IoT-konfigurationer. Dess förmåga att kontinuerligt övervaka och rapportera om enheternas säkerhetsstatus är anledningen till att tjänsten utmärker sig som det bästa alternativet för kontinuerliga säkerhetsgranskningar, vilket är ett kritiskt krav i dagens uppkopplade landskap.
Varför jag valde AWS IoT Device Defender: Jag valde AWS IoT Device Defender på grund av tjänstens starka fokus på granskning och övervakning av IoT-enheternas säkerhetskonfigurationer. Genom att välja detta verktyg prioriterar jag kontinuerlig säkerhetsövervakning, vilket är avgörande för att upptäcka avvikelser från bästa praxis för säkerhet.
Det är denna kontinuerliga granskningsmetod som skiljer tjänsten från många andra och som gör att jag bedömer den som det bästa alternativet för kontinuerliga säkerhetsgranskningar.
Utmärkande funktioner och integrationer:
De utmärkande funktionerna i AWS IoT Device Defender omfattar kontinuerlig övervakning av säkerhetsmått från enheter och AWS IoT Core, automatisk upptäckt av avvikande beteende samt integration med AWS IoT Core för enklare enhetshantering.
Integrationen med andra AWS-tjänster gör att den kan fungera inom AWS-ekosystemet, vilket underlättar konfiguration och underhåll av säkerhetsparametrar för IoT-enheter.
Pros and Cons
Pros:
- Funktioner för kontinuerlig övervakning och granskning
- Integration med AWS IoT Core och andra AWS-tjänster
- Mycket anpassningsbara varningar och rapporter
Cons:
- Kan vara komplext för mindre organisationer eller för dem som är nya inom AWS
- Priset kan bli högt beroende på antalet enheter
- Specifikt för AWS-ekosystemet, vilket begränsar flexibiliteten med andra leverantörer

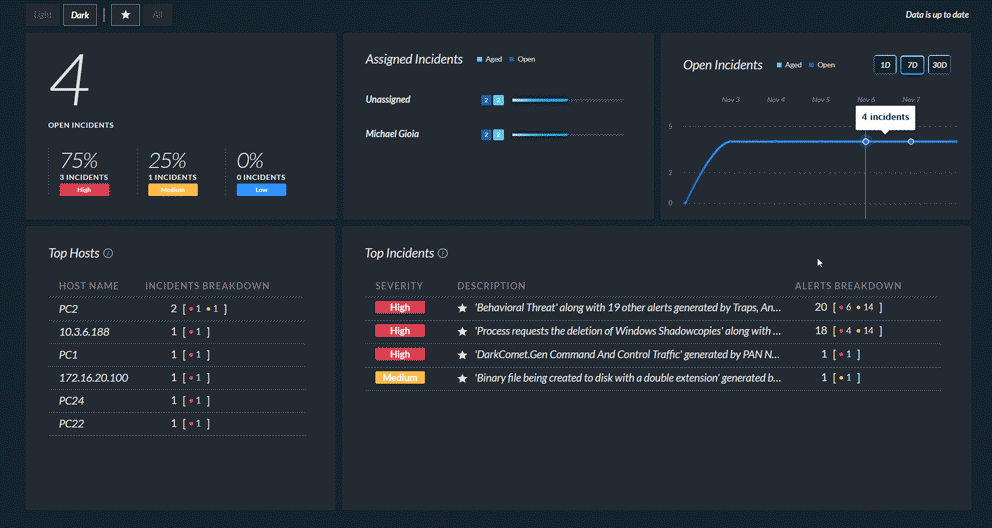
Palo Alto Networks är ett cybersäkerhetsföretag som erbjuder en omfattande uppsättning produkter som syftar till att skydda smarta enheter. Deras fokus på IoT-säkerhet, förebyggande av hot och anpassningsbara säkerhetsåtgärder gör dem till en branschledare inom skydd av smarta enheter, vilket gör dem bäst för säkerhet för smarta enheter.
Varför jag valde Palo Alto Networks: Jag valde Palo Alto Networks efter att noggrant ha jämfört olika säkerhetsplattformar och bedömt deras effektivitet inom det specifika området skydd av smarta enheter. Deras AI-drivna hotanalys, realtidsövervakning och förmåga att anpassa sig till nya hot gör att de utmärker sig bland andra säkerhetsverktyg.
Dessa egenskaper ligger till grund för min bedömning att Palo Alto Networks är bäst för säkerhet för smarta enheter, särskilt i en tid då spridningen av uppkopplade enheter kräver robusta säkerhetsåtgärder.
Utmärkande funktioner & integrationer:
Palo Alto Networks plattform fokuserar på förebyggande av hot i realtid, avancerad AI-driven analys och kontinuerlig övervakning av smarta enheter. Dess integrationsmöjligheter med befintlig säkerhetsinfrastruktur och kompatibilitet med olika operativsystem bidrar till att säkerställa en sammanhängande försvarsstrategi.
Dessutom ger integrationer med tredjepartssystem för säkerhetsinformation och händelsehantering (SIEM) större insyn och kontroll.
Pros and Cons
Pros:
- Robust AI-driven hotanalys
- Omfattande övervakning av smarta enheter
- Integration med befintliga säkerhetssystem och SIEM-plattformar
Cons:
- Kan vara komplex att konfigurera
- Prisinformationen kan vara mindre transparent
- Kan kräva ytterligare resurser för optimal användning


Entrusts IoT-säkerhetslösning är utformad för att erbjuda robust certifikatbaserad säkerhet och tillhandahålla den nödvändiga digitala tillförlitligheten för enheter inom IoT-ekosystemet. I takt med att IoT-enheter blir allt vanligare inom olika branscher är det avgörande att ha en plattform som är specialiserad på certifikathantering, vilket gör Entrust till det bästa valet för denna specifika säkerhetsfråga.
Varför jag valde Entrust: Jag valde Entrust på grund av dess unika fokus på certifikatbaserad säkerhet, ett viktigt element för autentisering av enheter inom IoT-landskapet. Genom att utvärdera och jämföra olika plattformar framstod Entrusts förmåga att hantera och säkra digitala certifikat tydligt.
Denna specialisering gör plattformen bäst lämpad för organisationer som söker en robust lösning för certifikatbaserad autentisering och som vill säkerställa förtroendet för anslutna enheter.
Utmärkande funktioner och integrationer:
Entrust tillhandahåller en skalbar infrastruktur med offentlig nyckel (PKI) anpassad för IoT, vilket möjliggör säker registrering av enheter och certifikathantering. Plattformen integreras väl med befintliga företagssystem och ledande IoT-plattformar, vilket gör den anpassningsbar för olika användningsområden. Dess engagemang för branschstandarder och kompatibilitet med flera certifikatformat stärker ytterligare dess auktoritet inom certifikatbaserad säkerhet.
Pros and Cons
Pros:
- Specialiserad på certifikatbaserad säkerhet
- Skalbar PKI anpassad för IoT
- Stark integration med företagssystem
Cons:
- Kan vara komplex vid implementering i mindre skala
- Fokuserar främst på certifikatsäkerhet, medan andra områden kan vara mindre robusta
- Potentiella kompatibilitetsproblem med icke-standardiserade certifikat


Sectigos plattform för IoT-säkerhet är utformad för att skydda sammankopplade enheter genom att implementera robust identitetshantering. Genom att fokusera på identifiering, validering och säkring av enheter bygger den ett starkt försvar mot obehörig åtkomst.
Plattformens främsta egenskap, robust identitetshantering, säkerställer att endast auktoriserade enheter och användare kan interagera inom IoT-nätverket, vilket därmed förbättrar den övergripande säkerheten.
Varför jag valde Sectigos plattform för IoT-säkerhet: Jag valde Sectigos plattform för IoT-säkerhet efter att ha utvärderat olika IoT-säkerhetsverktyg på grund av dess heltäckande strategi för identitetshantering. Den utmärker sig genom att säkerställa att identiteten hos enheter och användare autentiseras och skyddas, vilket ger ett extra skyddslager mot potentiella hot.
Anledningen till att jag anser att den är bäst för robust identitetshantering är dess innovativa teknik och policyer, som skapar en ogenomtränglig försvarsmekanism mot obehörig åtkomst.
Utmärkande funktioner och integrationer:
Sectigos plattform för IoT-säkerhet erbjuder funktioner som digitala certifikat, integritetsskydd för inbäddade enheter och stark kryptering för komplett identitetshantering. Dessa funktioner ger ett säkert sätt att validera enheters identitet och integritet, vilket säkerställer att endast betrodda enheter kan ansluta till nätverket.
Plattformen integreras med befintliga företagssystem och olika IoT-protokoll, vilket ger flexibilitet och förenklar implementeringen.
Pros and Cons
Pros:
- Heltäckande lösning för identitetshantering
- Integration med befintliga system
- Avancerad kryptering och certifikatfunktioner
Cons:
- Komplexitet vid konfigurering av vissa integrationer
- Kan kräva teknisk expertis för optimering
- Kostnaden kan vara hög för småskaliga implementeringar

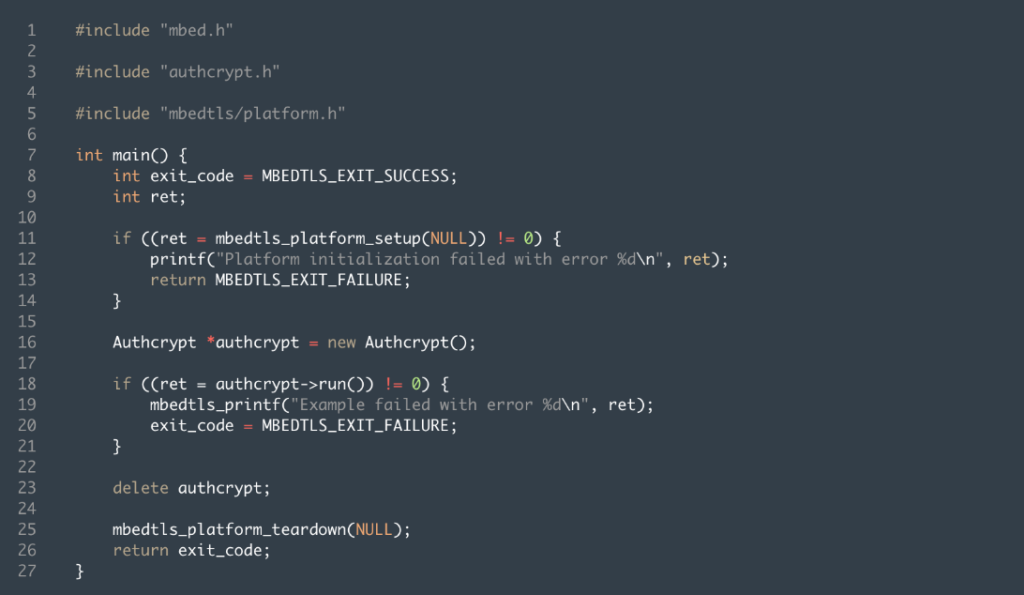
Mbed OS är ett populärt operativsystem med öppen källkod som är särskilt utformat för att förbättra säkerheten i inbyggda system. Fokus på inbyggd säkerhet gör Mbed OS framstående inom IoT-området, vilket passar perfekt med dess position som bäst för säkerhet i inbyggda system.
Varför jag valde Mbed OS: Jag valde Mbed OS på grund av dess tydliga fokus på säkerhet för inbyggda system. Inbyggda system i IoT-enheter medför unika utmaningar, och när jag granskade olika lösningar visade Mbed OS-arkitektur specifika funktioner för att hantera dessa utmaningar.
Jag fann att det var bäst för säkerhet i inbyggda system tack vare dess robusthet, anpassningsförmåga och målmedvetna fokus på detta specifika område.
Utmärkande funktioner och integrationer:
Mbed OS har en omfattande uppsättning funktioner, inklusive stöd för olika mikrokontrollenheter (MCU:er) och en omfattande uppsättning säkerhetsfunktioner. Det erbjuder funktioner för realtidsoperativsystem (RTOS) och integreras med populära utvecklingsmiljöer och verktyg, vilket säkerställer ett smidigt arbetsflöde.
Stödet för branschstandardprotokoll och den omfattande dokumentationen gör det mycket anpassningsbart för olika tillämpningar inom inbyggd säkerhet.
Pros and Cons
Pros:
- Utformat för säkerhet i inbyggda system
- Omfattande stöd för olika MCU:er
- Stark integration med populära utvecklingsverktyg
Cons:
- Kan vara överdimensionerat för användningsområden som inte omfattar inbyggda system
- Kräver teknisk expertis inom inbyggda system
- Viss inlärningskurva för nya utvecklare


Nozomi Networks är en ledande säkerhetsleverantör med fokus på att skydda industriella nätverk. Plattformen erbjuder en rad funktioner för att upptäcka och motverka hot i miljöer med kritisk infrastruktur, vilket gör den till den bästa lösningen för skydd av industriella nätverk tack vare dess specialisering på att säkra komplexa industriella system.
Varför jag valde Nozomi Networks: Jag valde Nozomi Networks efter en noggrann utvärdering av verktyg utformade för industriell säkerhet. Företagets engagemang för att skydda kritisk infrastruktur och dess förmåga att anpassa sig efter de specifika behoven i industriella miljöer gjorde att det utmärkte sig bland konkurrenterna.
Det starka fokuset på skydd av industriella nätverk motsvarar det växande behovet av robust säkerhet inom sektorer som tillverkning, energi och transport, vilket motiverar varför det är bäst för detta specifika användningsområde.
Utmärkande funktioner & integrationer:
Nozomi Networks erbjuder funktioner som spårning av tillgångar i realtid, hotdetektering och sårbarhetshantering anpassade för industriella nätverk. Tekniken för avvikelsedetektering hjälper till att identifiera ovanliga mönster som kan tyda på ett intrång.
Integration med befintliga SCADA-system, IT-säkerhetsverktyg och industriprotokoll säkerställer ett heltäckande försvar.
Pros and Cons
Pros:
- Specialiserad på industriella nätverksmiljöer
- Integration med befintliga industriella system och protokoll
- Kontinuerlig övervakning och hotdetektering i realtid
Cons:
- Prisuppgifter offentliggörs inte
- Kan kräva omfattande anpassning för specifika industriella miljöer
- Begränsad användbarhet utanför industriella sammanhang


Emnify är en molnbaserad kommunikationsplattform som specialiserar sig på säker anslutning för cellulära IoT-nätverk. Genom att tillhandahålla säker datarouting och realtidsanalys säkerställer den säkerheten och integriteten hos cellulära IoT-anslutningar, vilket gör den bäst för säkerhet i cellulära IoT-nätverk.
Varför jag valde Emnify: Jag valde Emnify efter att noggrant ha jämfört olika plattformar utformade för IoT-säkerhet. Dess fokus på skydd av cellulära IoT-nätverk, tillsammans med kraftfull analys och molnbaserad arkitektur, gör att den utmärker sig på säkerhetsområdet.
Dessa unika egenskaper förklarar varför jag anser att Emnify är bäst för att säkra cellulära IoT-nätverk, där traditionella säkerhetsåtgärder kanske inte räcker till.
Utmärkande funktioner & integrationer:
Emnifys plattform tillhandahåller säkerhet i flera lager, med heltäckande kryptering, brandväggspolicyer och realtidsövervakning för IoT-enheter som är anslutna via mobilnätverk. Systemet är utformat för att integreras med större molnleverantörer, såsom AWS och Azure, för att möjliggöra effektiv hantering och skalning av IoT-nätverk.
Dessutom finns API:er tillgängliga för anpassade integrationer, vilket utökar plattformens räckvidd och anpassningsförmåga.
Pros and Cons
Pros:
- Specialiserat fokus på säkerhet i cellulära IoT-nätverk
- Molnbaserad arkitektur underlättar skalbarhet
- Enkla integrationer med större molnplattformar
Cons:
- Årsfakturering passar kanske inte alla företag
- Kan vara alltför specialiserad för bredare IT-säkerhetsbehov
- Kan innebära en högre inlärningskurva för personer som inte är bekanta med säkerhetsåtgärder för cellulära IoT-nätverk
Andra IoT-säkerhetsplattformar
Här är några ytterligare alternativ för IoT-säkerhetsplattformar som inte kom med på min kortlista, men som ändå är värda att undersöka:
- KeyScaler
Bäst för protokoll för enhetsautentisering
- BugProve
Bäst för spårning och övervakning av buggar
- McAfee Embedded Control
Bra för säkerhet i inbäddade system


Hur jag utvärderar IoT-säkerhetsplattformar
Jag utvärderar IoT-säkerhetsplattformar i två lager: grundläggande funktioner som alla verktyg måste erbjuda – exempelvis agentlös enhetsidentifiering och CVE-detektering – samt särskiljande funktioner som skiljer de bästa från mängden.
Grundläggande funktionalitet (måste finnas för denna lista)
När jag väljer verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att övervägas för inkludering.
- Identifiering och inventering av enheter: Jag kontrollerar om plattformen passivt kan identifiera och klassificera ohanterade enheter – IP-kameror, infusionspumpar och PLC:er – utan att agenter behöver installeras på resursbegränsade slutpunkter.
- Sårbarhets- och riskbedömning: Varje verktyg bör identifiera CVE:er, svaga autentiseringsuppgifter och brister i fast programvara, med kontextuell riskpoängsättning så att team kan prioritera korrigering av de mest exponerade enheterna först.
- Hotidentifiering och beteendeövervakning: Jag utvärderar hur väl en plattform fastställer normalt enhetsbeteende och flaggar avvikelser, exempelvis oväntad lateral förflyttning från en sensor till en intern databasserver.
- Nätverkssegmentering och policytillämpning: Jag undersöker möjligheten att definiera och distribuera mikrosegmenteringspolicyer genom integrationer med brandväggar och NAC-system som Cisco ISE eller Aruba ClearPass.
- Enhetsidentitet och certifikatshantering: Robusta plattformar hanterar provisionering av kryptografiska identiteter, certifikatrotation och återkallande av certifikat i hela enhetsflottor utan manuella åtgärder vid varje slutpunkt.
- Efterlevnad och rapportering: Jag utvärderar om plattformen kopplar enheternas säkerhetsstatus till ramverk som NIST 800-213 eller IEC 62443 och genererar revisionsklara rapporter som säkerhetschefer kan överlämna till tillsynsmyndigheter.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Om din miljö omfattar PLC:er som kör Modbus eller BACnet är ett omfattande stöd för OT/ICS-protokoll viktigt – utan det förblir en stor del av din enhetsflotta osynlig. Jag utvärderar också funktioner för analys av fast programvara, särskilt generering av SBOM, som avslöjar dolda risker i tredjepartskomponenter innan enheter levereras. Automatiserad incidenthantering är ytterligare en särskiljande faktor, där plattformar kan placera en komprometterad enhet i karantän eller återkalla dess autentiseringsuppgifter genom integrerade arbetsflöden i stället för att invänta manuell triage.
Mer än funktioner
Ekosystemintegrationer är en viktig faktor – jag kontrollerar om en plattform kan ansluta direkt till din SIEM-, SOAR- och NAC-stack, så att enhetslarm kan flöda in i befintliga SOC-arbetsflöden utan anpassad utveckling. Branschspecialisering påverkar också min utvärdering. Ett sjukhus som distribuerar IoMT-enheter har helt andra enhetsbibliotek och efterlevnadsbehov än en fabrik som kör SCADA-system, så jag letar efter förinställda branschprofiler. Flexibilitet vid distribution är också viktig, särskilt i isolerade OT-miljöer där arkitekturer som enbart bygger på molnet helt enkelt inte är genomförbara.
Så väljer du en IoT-säkerhetsplattform
Det är lätt att fastna i långa funktionslistor och komplicerade prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval finns här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan plattformen hantera det växande antalet enheter? Ta hänsyn till framtida tillväxt och om lösningen kan skalas därefter utan att det krävs omfattande uppgraderingar. |
| Integrationer | Fungerar den med dina befintliga system? Kontrollera kompatibiliteten med andra verktyg som ditt team använder för att undvika integrationsproblem. |
| Anpassningsbarhet | Kan du anpassa den efter dina behov? Leta efter alternativ som gör det möjligt att justera lösningen för att uppfylla specifika krav på arbetsflöden. |
| Användarvänlighet | Är gränssnittet användarvänligt? Se till att ditt team enkelt kan navigera i och använda plattformen utan omfattande utbildning. |
| Implementering och introduktion | Hur lång tid tar det att konfigurera lösningen? Utvärdera introduktionsprocessen, inklusive tillgänglig support och tillgängliga resurser, för att säkerställa en smidig övergång. |
| Kostnad | Ryms den inom din budget? Jämför prismodeller och ta hänsyn till den totala ägandekostnaden, inklusive dolda avgifter eller långsiktiga utgifter. |
| Säkerhetsskydd | Är säkerhetsåtgärderna tillräckliga? Säkerställ att plattformen ger ett robust skydd mot hot och uppfyller branschstandarder. |
| Efterlevnadskrav | Uppfyller den regulatoriska krav? Kontrollera att plattformen stöder nödvändiga efterlevnadsstandarder för din bransch, till exempel GDPR eller HIPAA. |
Vad är IoT-säkerhetsplattformar?
IoT-säkerhetsplattformar är verktyg som är utformade för att skydda internetanslutna enheter mot hot. IT-specialister, nätverksadministratörer och säkerhetsexperter använder vanligtvis dessa plattformar för att skydda enheter och säkerställa säker dataöverföring. Funktioner för enhetsautentisering, nätverksövervakning och hotidentifiering hjälper till att hantera sårbarheter och upprätthålla säker drift. Sammantaget ger dessa verktyg ett viktigt skydd för anslutna miljöer.
Funktioner
När du väljer en IoT-säkerhetsplattform bör du hålla utkik efter följande viktiga funktioner:
- Enhetsautentisering: Bekräftar identiteten för enheter som ansluter till ditt nätverk och förhindrar obehörig åtkomst.
- Nätverksövervakning: Övervakar kontinuerligt nätverkstrafiken för att upptäcka ovanlig aktivitet och potentiella hot.
- Hotidentifiering: Identifierar och varnar användare om potentiella säkerhetsintrång och sårbarheter.
- Datakryptering: Skyddar känslig information genom att omvandla den till ett säkert format under överföring.
- Åtkomstkontroll: Hanterar användarbehörigheter för att säkerställa att endast behöriga personer kan komma åt specifika data eller enheter.
- AI-drivna analyser: Använder artificiell intelligens för att analysera data och förutsäga potentiella säkerhetsrisker.
- Efterlevnadsrapportering: Tillhandahåller rapporter för att säkerställa efterlevnad av branschregler och standarder.
- Molnintegration: Ansluter till molntjänster och IoT-testverktyg för att öka flexibiliteten och datatillgängligheten.
- Anpassningsbara instrumentpaneler: Gör det möjligt för användare att anpassa sitt gränssnitt för bättre överblick och kontroll över säkerhetsmått.
- Aviseringar i realtid: Skickar omedelbara meddelanden om säkerhetsincidenter, vilket möjliggör snabba åtgärder och begränsning av skador.
Fördelar
Implementering av en IoT-säkerhetsplattform ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Skyddar enheter och data mot obehörig åtkomst och intrång genom funktioner som enhetsautentisering och datakryptering.
- Förbättrad efterlevnad: Säkerställer efterlevnad av branschregler genom efterlevnadsrapportering, vilket minskar juridiska risker.
- Effektiv hothantering: Identifierar och hanterar snabbt potentiella hot med hjälp av aviseringar i realtid och funktioner för hotidentifiering.
- Bättre insyn i nätverket: Ger insikter i nätverksaktiviteter via nätverksövervakning, vilket hjälper dig att upptäcka avvikelser snabbare.
- Ökad driftseffektivitet: Effektiviserar säkerhetshanteringen med anpassningsbara instrumentpaneler och AI-drivna analyser.
- Skalbarhet: Stöder växande enhetsnätverk och säkerställer att säkerhetsåtgärderna utökas i takt med verksamhetens behov.
- Kostnadsbesparingar: Minskar potentiella ekonomiska förluster till följd av säkerhetsintrång och sanktionsavgifter vid bristande efterlevnad.
Kostnader & priser
Att välja en IoT-säkerhetsplattform kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i IoT-säkerhetsplattformslösningar:
Jämförelsetabell för abonnemang för IoT-säkerhetsplattformar
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande hotidentifiering, begränsat enhetsstöd och communitysupport. |
| Personligt abonnemang | $10-$30/user/month | Enhetsautentisering, nätverksövervakning och e-postsupport. |
| Företagsabonnemang | $50-$100/user/month | Avancerad hotidentifiering, datakryptering och telefonsupport. |
| Abonnemang för stora företag | $150-$300/user/month | Anpassningsbara instrumentpaneler, efterlevnadsrapportering och en dedikerad kontoansvarig. |
Vanliga frågor om IoT-säkerhetsplattformar
Här är några svar på vanliga frågor om IoT-säkerhetsplattformar:
Hur hanterar en IoT-säkerhetsplattform programuppdateringar?
IoT-säkerhetsplattformar stöder ofta trådlösa uppdateringar för att effektivt tillämpa säkerhetskorrigeringar. Detta säkerställer att dina enheter förblir skyddade mot sårbarheter när nya hot uppstår. Se till att den plattform du väljer erbjuder uppdateringar i rätt tid och en enkel uppdateringsprocess för att upprätthålla säkerheten.
Vilka användarbehörigheter finns tillgängliga i IoT-säkerhetsplattformar?
IoT-säkerhetsplattformar erbjuder vanligtvis starka autentiserings- och auktoriseringsprotokoll som OAuth2 och rollbaserad åtkomstkontroll. Dessa kontroller förhindrar obehörig åtkomst till enheter och data och skyddar ditt nätverk. Utvärdera kontrollernas flexibilitet och styrka så att de passar dina behov.
Är säkerhetsfunktioner aktiverade som standard i IoT-plattformar?
Många IoT-säkerhetsplattformar aktiverar viktiga säkerhetsfunktioner som standard, exempelvis robusta initiala lösenord och inaktiverade funktioner som kan medföra risker. Detta är avgörande för att minska sårbarheter från början. Kontrollera att den plattform du väljer följer denna praxis för ökad säkerhet.
Vilket övergripande säkerhetsramverk använder IoT-plattformar?
IoT-plattformar använder vanligtvis säkerhetsstrategier i flera lager, inklusive principerna om försvar på djupet och nolltillit. Dessa ramverk är utformade för att hantera de unika sårbarheterna i IoT-system. Genom att förstå vilket ramverk en plattform använder kan du utvärdera hur effektiv dess säkerhet är.
Kan IoT-säkerhetsplattformar integreras med andra verktyg och system?
Ja, många IoT-säkerhetsplattformar erbjuder integrationsmöjligheter med befintliga affärssystem, tredjepartsapplikationer och andra IoT-analysplattformar. Denna flexibilitet säkerställer att IoT-säkerhetssystemet kan integreras i din befintliga tekniska infrastruktur.
Vad händer härnäst:
Om du håller på att undersöka IoT-säkerhetsplattformar kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att utvärdera. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.