

10 bästa alternativen till CrowdStrike år 2026

Kortlista över CrowdStrike-alternativ


De bästa CrowdStrike-alternativen kombinerar avancerad hotdetektering, realtidssvar och flexibel distribution för att skydda dina slutpunkter och data. Om du söker efter CrowdStrike-alternativ behöver du sannolikt cybersäkerhetsverktyg som matchar eller överträffar CrowdStrikes funktioner – utan att kompromissa med användarvänlighet, integrering eller kostnadskontroll.
Eftersom nya hot och efterlevnadskrav ständigt dyker upp är det viktigt att välja rätt lösning för att hålla dina system säkra och din verksamhet igång. Den här listan hjälper dig att jämföra ledande CrowdStrike-konkurrenter så att du tryggt kan välja det alternativ som bäst passar din organisations säkerhetsbehov.
Vad är CrowdStrike?
CrowdStrike är en cybersäkerhetsplattform som tillhandahåller slutpunktsskydd, hotinformation och incidenthantering genom molnbaserad teknik. Den använder AI och beteendeanalys för att upptäcka, förhindra och hantera cyberhot på olika enheter och nätverk.
Säkerhetsteam förlitar sig på CrowdStrike Falcon för att skydda slutpunkter, övervaka aktivitet och automatisera hotbegränsning, vilket gör plattformen till ett populärt val för organisationer som söker avancerat och skalbart skydd mot föränderliga cyberrisker.
Jämförelsetabell över CrowdStrike-alternativ
Den här jämförelsetabellen sammanfattar prisuppgifter för mina främsta val av CrowdStrike-alternativ:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för lättanvänt skydd | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $49.99/år | Website | |
| 2 | Bäst för autonom respons på slutpunkter | Gratis demo tillgänglig | Från $179.99/slutpunkt (faktureras årligen) | Website | |
| 3 | Bäst för skydd av konsumenters integritet | 30 dagars kostnadsfri provperiod | Från $119.99/år (faktureras årsvis) | Website | |
| 4 | Bäst för AI-baserat skydd mot skadlig kod | 30 dagars kostnadsfri provperiod | Från $211/år | Website | |
| 5 | Bäst för AI-baserat hotskydd för slutpunkter | 30 dagars kostnadsfri provperiod tillgänglig | Prisuppgift på begäran | Website | |
| 6 | Bäst för maskininlärningsdriven säkerhet | Kostnadsfri provperiod finns | Pris på begäran | Website | |
| 7 | Bäst för beteendeanalys av aktiva hot | Kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 8 | Bäst för hanterad detektering för små team | Gratis provperiod tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för skydd mot slutpunktshot | Gratis provperiod tillgänglig | Från $247.5/år | Website | |
| 10 | Bäst för enhetlig XDR över hela attackytan | 30 dagars kostnadsfri provperiod + expertkonsultation tillgänglig | Prisuppgift lämnas på begäran | Website |
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Recensioner av CrowdStrike-alternativ
Nedan finns mina detaljerade sammanfattningar av de CrowdStrike-alternativ som kom med på min kortlista. Mina recensioner ger en detaljerad inblick i funktionerna, de bästa användningsområdena och funktionerna hos varje cybersäkerhetsplattform för att hjälpa dig hitta det bästa alternativet för dig.

Bäst för lättanvänt skydd
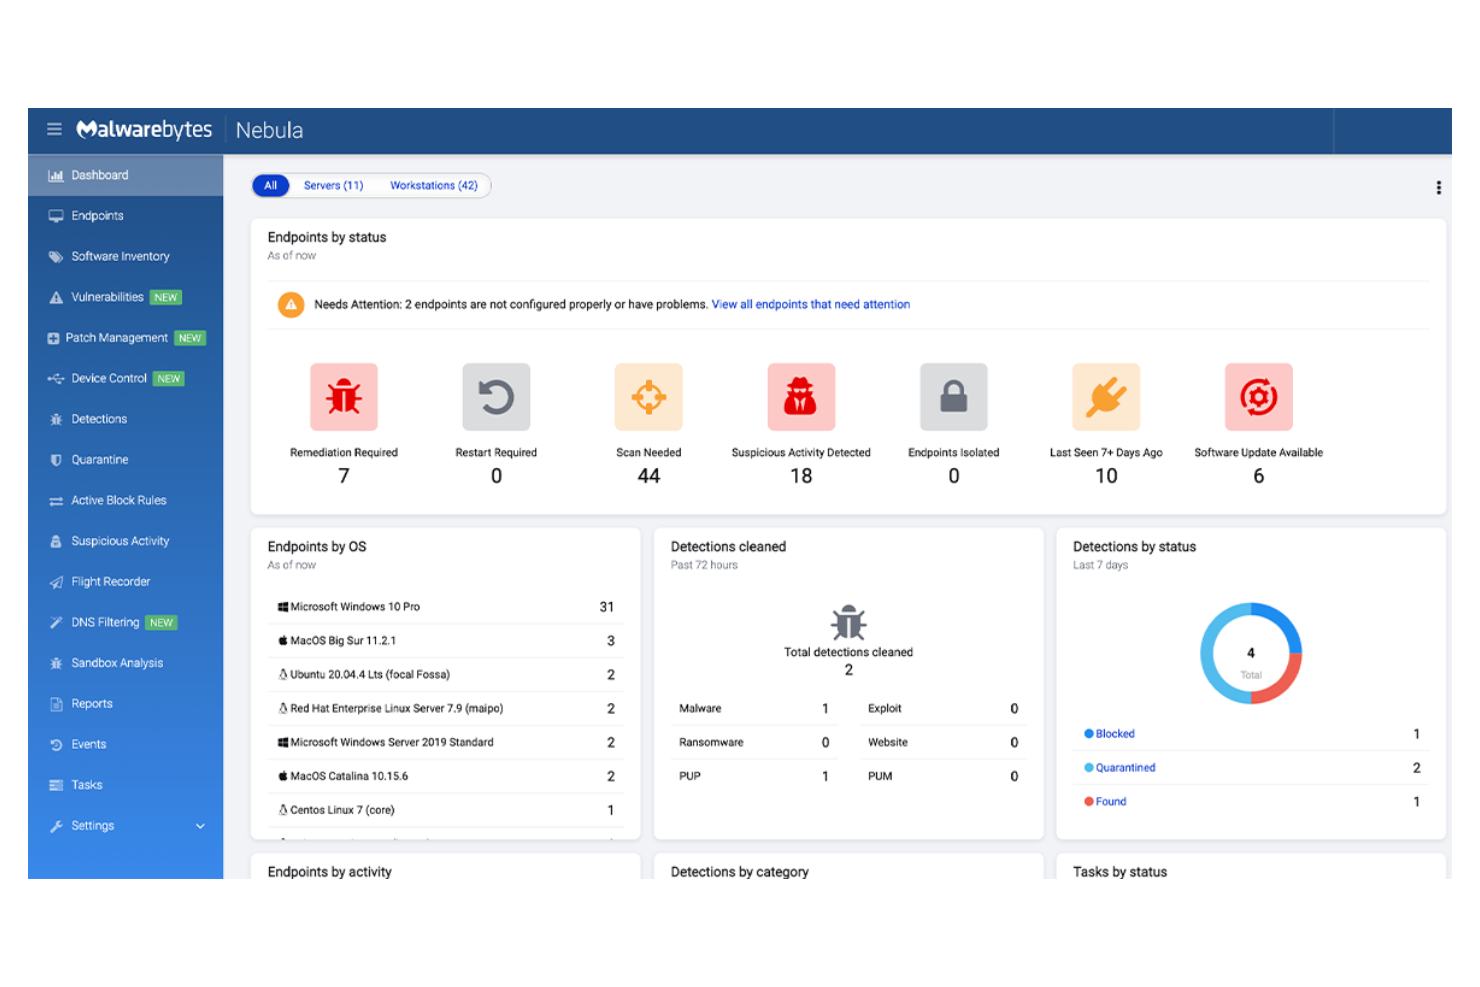
Malwarebytes erbjuder slutpunktssäkerhet som är utformad för organisationer som vill ha ett enkelt skydd utan komplex installation eller hantering. Det tilltalar IT-team i små och medelstora företag som snabbt behöver distribuera skydd mot skadlig kod och utpressningstrojaner. Plattformen hjälper till att hantera hot som nätfiske, nolldagarsangrepp och oönskade program med minimalt behov av konfiguration.
Vem passar Malwarebytes bäst för?
Malwarebytes passar bra för små och medelstora företag som vill ha ett lättanvänt slutpunktsskydd utan behov av avancerad konfiguration.
Varför Malwarebytes är ett bra alternativ till CrowdStrike
Jag valde Malwarebytes som ett alternativ till CrowdStrike eftersom det erbjuder ett enkelt slutpunktsskydd som inte kräver specialiserad säkerhetsexpertis. Plattformens molnbaserade hanteringskonsol gör det möjligt för IT-team att distribuera, övervaka och åtgärda hot på olika enheter med bara några få klick.
Jag uppskattar också dess skiktade försvar mot skadlig kod, utpressningstrojaner och nätfiske, vilket bidrar till att minska risken för infektioner från vanliga angreppsvektorer. För organisationer som vill ha ett tillförlitligt skydd utan den extra belastningen från komplexa säkerhetsverktyg erbjuder Malwarebytes en praktisk lösning.
Viktiga funktioner i Malwarebytes
Några andra funktioner i Malwarebytes som kan vara intressanta för IT- och säkerhetsteam är:
- Detaljerad policyhantering: Ange anpassade säkerhetspolicyer för olika användargrupper eller enhetstyper från molnkonsolen.
- Schemalagd genomsökning: Automatisera genomsökningar efter skadlig kod på slutpunkter vid specifika tidpunkter för att minimera störningar.
- Instrumentpanel för hotrapportering: Visa hotaktivitet i realtid, upptäcktstrender och slutpunktsstatus i en centraliserad instrumentpanel.
- Karantänhantering: Isolera och hantera misstänkta filer eller program direkt från administratörsgränssnittet.
Malwarebytes-integrationer
Integrationer omfattar Syncro, SuperOps, ConnectWise Asio, ConnectWise Automate, ConnectWise Manage, Kaseya VSA, Kaseya BMS, Datto RMM, Datto Autotask och Atera.
Pros and Cons
Pros:
- Snabb distribution med minimal systempåverkan
- Återställer krypterade filer efter utpressningstrojaner
- Stöder fjärrhantering
Cons:
- Färre alternativ för efterlevnadsrapportering
- Begränsade verktyg för hotjakt och kriminalteknisk analys

Bäst för autonom respons på slutpunkter

SentinelOne erbjuder en nästa generations cybersäkerhetsplattform utformad för organisationer som behöver avancerat, automatiserat skydd av slutpunkter. Den tilltalar IT-team i branscher där snabb upptäckt och hantering av hot är avgörande för att minimera risker. SentinelOne utmärker sig genom sitt fokus på AI-driven automatisering och insyn i realtid, vilket hjälper företag att hantera sofistikerade attacker utan manuella åtgärder.
Vem passar SentinelOne bäst för?
SentinelOne är ett bra val för IT- och säkerhetsteam i medelstora till stora företag som behöver autonom respons på slutpunkter för att snabbt begränsa och åtgärda hot.
Varför SentinelOne är ett bra alternativ till CrowdStrike
SentinelOne utmärker sig genom sin autonoma respons på slutpunkter, vilket är särskilt värdefullt för organisationer som behöver begränsa hot utan att invänta manuella åtgärder. Jag valde SentinelOne eftersom dess AI-drivna agent kan upptäcka, analysera och åtgärda attacker direkt på slutpunkten, även när den är offline.
SentinelOne Singularity-plattformens återställningsfunktion låter dig återställa obehöriga ändringar som orsakats av utpressningstrojaner eller skadlig programvara. SentinelOne erbjuder även beteendeövervakning i realtid, så att du kan identifiera och stoppa misstänkt aktivitet medan den pågår.
Viktiga funktioner i SentinelOne
Några andra funktioner i SentinelOne som jag hade nytta av är:
- Molnbaserad hanteringskonsol: Hantera policyer, övervaka slutpunkter och svara på incidenter från ett enda webbaserat gränssnitt.
- Enhetskontroll: Begränsa eller tillåt åtkomst till USB-enheter och kringutrustning för att förhindra obehöriga dataöverföringar.
- Verktyg för hotjakt: Använd inbyggda sök- och utredningsfunktioner för att proaktivt identifiera hot i hela din miljö.
- Automatiserad policytillämpning: Tillämpa säkerhetspolicyer automatiskt baserat på enhetstyp, användarroll eller nätverksplats.
SentinelOne-integrationer
Integrationer omfattar Splunk, Netskope, Mimecast, AWS Security Hub, Amazon CloudWatch, ThreatConnect, Amazon Security Lake med flera.
Pros and Cons
Pros:
- Automatisk återställning efter attacker med skadlig programvara
- AI-driven upptäckt med minimalt manuellt arbete
- Beteendeövervakning i realtid på slutpunkter
Cons:
- Inga inbyggda verktyg för sårbarhetshantering
- Begränsad insyn i hot på nätverksnivå

Norton
Bäst för skydd av konsumenters integritet
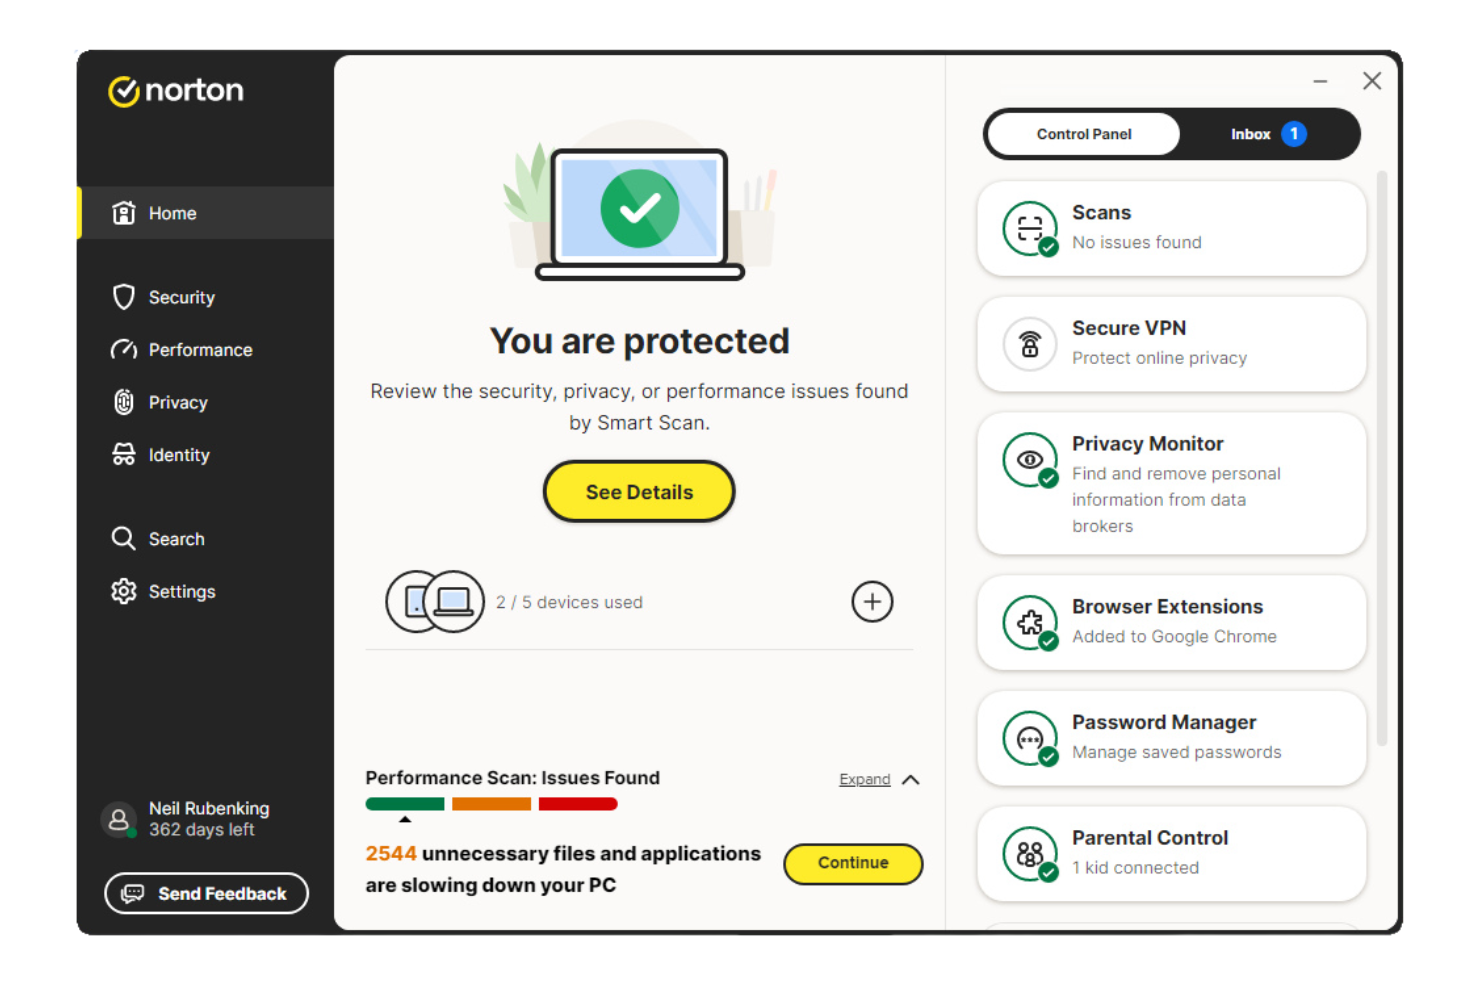
Norton erbjuder säkerhet för slutpunkter som är utformad för små företag som behöver ett enkelt skydd på flera enheter. Det tilltalar företagsägare och IT-ansvariga som vill skydda känsliga data och kundinformation utan att behöva hantera en komplex säkerhetsinfrastruktur. Verktyget hanterar risker som skadlig programvara, nätfiske och förlust av enheter, vilka kan störa verksamheten eller äventyra integriteten.
Vem passar Norton bäst för?
Norton passar bra för små företag som behöver prioritera skyddet av konsumenters integritet på medarbetarnas enheter och av kunddata.
Varför Norton är ett bra alternativ till CrowdStrike
Det som gör Norton till ett övertygande alternativ till CrowdStrike är det starka fokuset på skydd av konsumenters integritet för små organisationer. Jag valde det för team som behöver säkerhetsfunktioner på enhetsnivå, som säker VPN, övervakning av det mörka nätet och skydd mot identitetsstöld, vilket går längre än standardiserat skydd mot skadlig programvara.
Dessa funktioner hjälper företag att skydda både medarbetares och kunders data mot integritetsintrång och hot på nätet. För företag som hanterar känslig information erbjuder Norton ett integritetscentrerat angreppssätt som skiljer sig från mer företagsinriktade lösningar.
Nortons viktigaste funktioner
Några andra funktioner jag hittade i Norton är:
- Instrumentpanel för enhetssäkerhet: Gör det möjligt att övervaka och hantera skyddsstatusen för alla registrerade enheter från ett enda gränssnitt.
- Automatiska programuppdateringar: Håller operativsystem och program uppdaterade för att minska sårbarheter.
- Fjärrlåsning av enheter: Gör det möjligt att fjärrlåsa förlorade eller stulna enheter för att förhindra obehörig åtkomst.
- Webbskydd: Blockerar åtkomst till skadliga webbplatser och nätfiskeförsök i realtid.
Nortons integrationer
Inbyggda integrationer finns för närvarande inte listade.
Pros and Cons
Pros:
- Inkluderar övervakning av det mörka nätet efter läckta inloggningsuppgifter
- Erbjuder fjärrlåsning och fjärradering av enheter
- Tillhandahåller tjänster för skydd mot identitetsstöld
Cons:
- Har inga avancerade funktioner för hotjakt
- Saknar centraliserade verktyg för incidenthantering

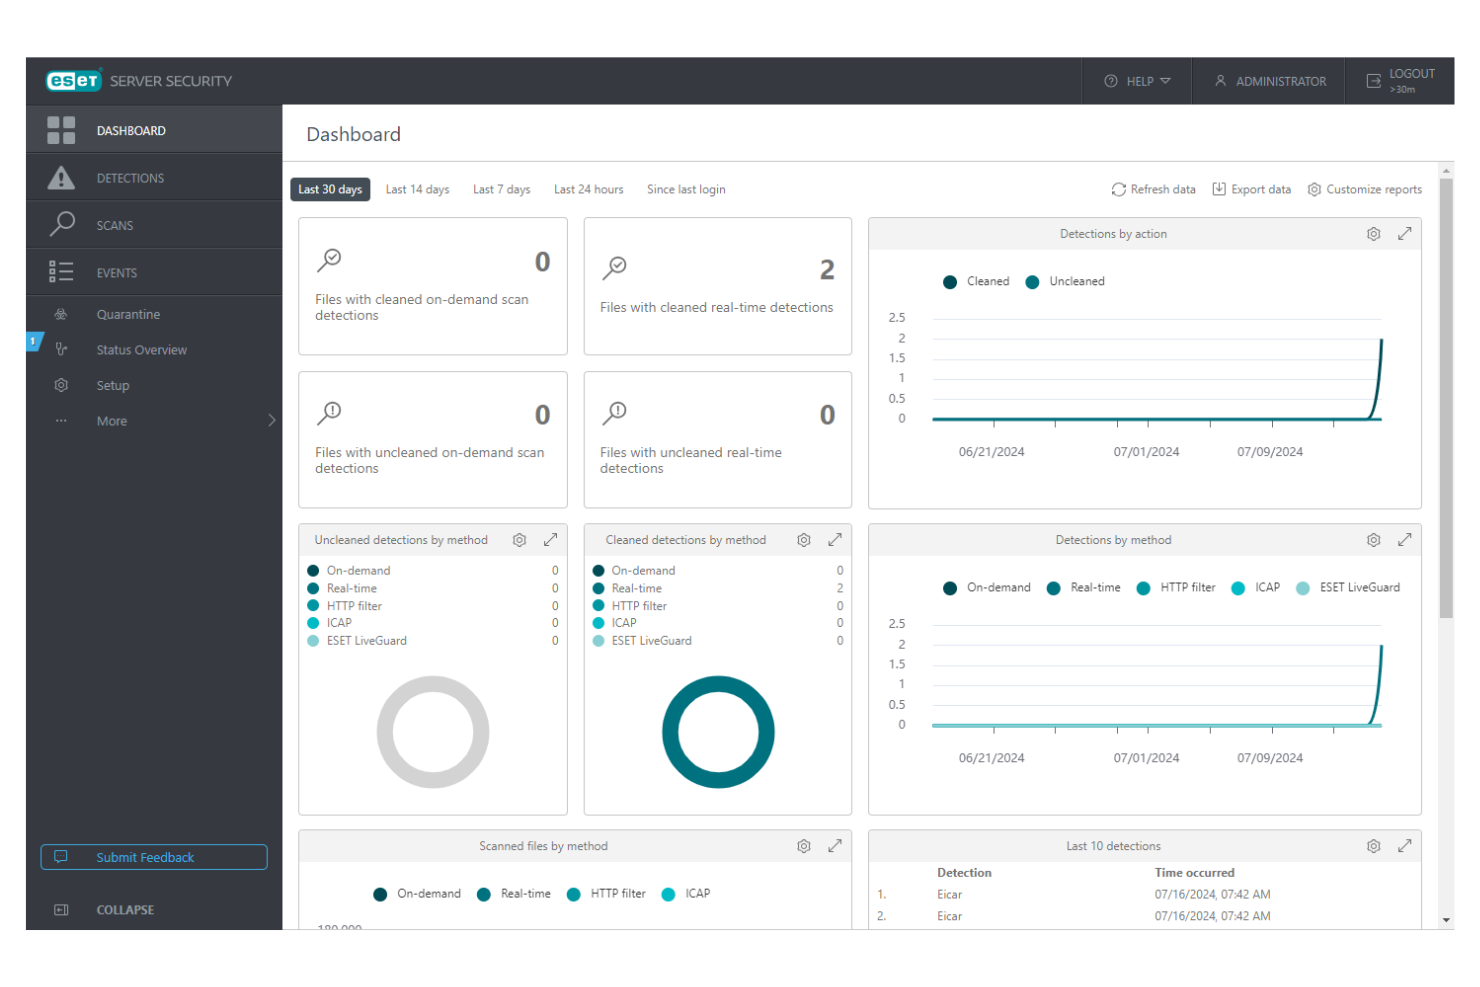
ESET erbjuder slutpunktssäkerhet utformad för organisationer som behöver avancerad identifiering och förebyggande av skadlig kod. Det tilltalar IT-team inom sektorer där ihållande hot och riktade attacker är ett bekymmer. Plattformen hjälper till att hantera utmaningar som fillös skadlig kod, lateral förflyttning och att upprätthålla efterlevnad i distribuerade miljöer.
Vem passar ESET bäst för?
ESET passar bra för medelstora företag och stora organisationer som vill ha AI-baserat skydd mot skadlig kod för att försvara sig mot avancerade och riktade hot.
Varför ESET är ett bra CrowdStrike-alternativ
ESET utmärker sig som ett CrowdStrike-alternativ tack vare sitt AI-baserade förhållningssätt till skydd mot skadlig kod. Jag valde ESET eftersom lösningen använder maskininlärning och neurala nätverk för att identifiera och blockera både kända och okända hot i realtid.
Plattformen erbjuder även molnsäkerhet och avancerad minnesskanning för att hjälpa till att upptäcka fillösa attacker som traditionella verktyg missar. Det gör ESET särskilt attraktivt för organisationer som behöver proaktiva och anpassningsbara försvar mot föränderliga tekniker för spridning av skadlig kod.
ESET:s viktigaste funktioner
Några andra funktioner i ESET som kan intressera säkerhetsteam är:
- Molnbaserad hanteringskonsol: Låter dig hantera slutpunkter, policyer och incidenter från ett enda webbaserat gränssnitt.
- Enhetskontroll: Gör det möjligt att ange regler för USB-enheter och andra externa enheter för att förhindra obehöriga dataöverföringar.
- Skydd mot nätverksattacker: Upptäcker och blockerar hot på nätverksnivå innan de når slutpunkterna.
- Fjärrdistribution: Stöder kostnadseffektiv fjärrinstallation och uppdatering av slutpunktsagenter i distribuerade miljöer.
ESET-integrationer
Integrationer omfattar Microsoft 365, Google Workspace, IBM Exchange, ESET Inspect, ESET MDR Service, ESET Full Disk Encryption, ESET Cloud App Protection, ESET Mail Server Security, ESET Vulnerability & Patch Management och ESET Multi-Factor Authentication.
Pros and Cons
Pros:
- Stöder lokal distribution
- Flerlagersskydd mot utpressningstrojaner
- Minimal användning av systemresurser
Cons:
- Komplex policykonfiguration
- Ingen inbyggd API-åtkomst

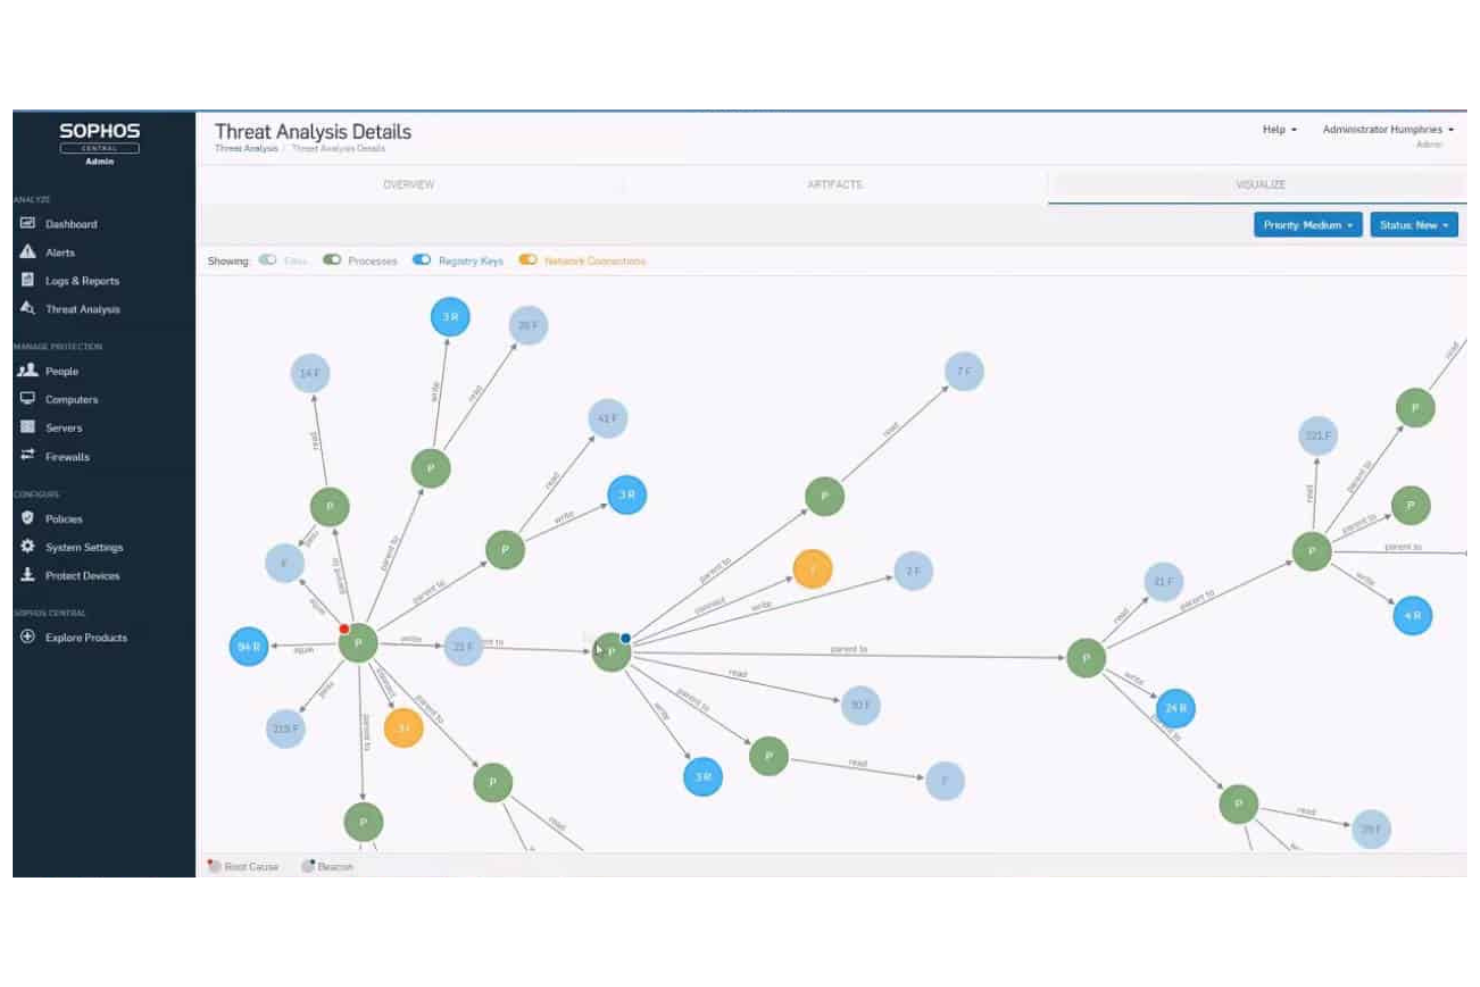
Sophos Endpoint (tidigare Sophos Intercept X) är en slutpunktssäkerhetslösning utformad för organisationer som behöver avancerat skydd mot föränderliga cyberhot. Den tilltalar IT-team inom sektorer där lagerbaserat försvar och proaktivt hotskydd är prioriterade områden. Sophos Endpoint hanterar utmaningar som ransomware, fillösa attacker och exploateringstekniker som ofta kringgår traditionella antivirusverktyg.
Vem passar Sophos Endpoint bäst för?
Sophos Endpoint passar bra för IT- och säkerhetsteam i medelstora företag och större organisationer som behöver AI-baserat hotskydd för slutpunkter för att försvara sig mot avancerade attacker.
Varför Sophos Endpoint är ett bra alternativ till CrowdStrike
Det som skiljer Sophos Endpoint från mängden är användningen av AI med djupinlärning för att upptäcka och blockera både kända och okända hot vid slutpunkten. Jag valde det som ett alternativ till CrowdStrike eftersom dess maskininlärningsmodeller analyserar filattribut och beteenden i realtid och stoppar ransomware och nolldagsattacker innan de kan köras.
Verktyget innehåller även exploateringsskydd, som riktar in sig på tekniker angripare använder för att kringgå traditionella försvar. Detta fokus på proaktivt, AI-drivet hotskydd gör Sophos Endpoint till ett bra val för organisationer som vill ligga steget före nya hot.
Viktiga funktioner i Sophos Endpoint
Några andra funktioner jag hittade i Sophos Endpoint som är värda att nämna är:
- Synkroniserad säkerhet: Delar hotinformation mellan slutpunkter och brandväggar för ett samordnat försvar.
- Analys av grundorsak: Visualiserar attackkedjor för att hjälpa IT-team att utreda och åtgärda incidenter.
- Hanterad incidenthantering: Ger tillgång till ett team av hotjägare och incidenthanteringsexperter dygnet runt, alla dagar i veckan.
- Programstyrning: Gör det möjligt för administratörer att blockera eller tillåta specifika program på slutpunkter.
Integrationer med Sophos Endpoint
Integrationer omfattar Microsoft 365, ServiceNow, Splunk, Palo Alto Networks, AWS, Okta, Fortinet, Cisco, Google Workspace och Azure Active Directory.
Pros and Cons
Pros:
- AI med djupinlärning blockerar okänd skadlig kod
- Detaljerad analys av grundorsak för incidenter
- Alternativ med hanterad incidenthantering dygnet runt, alla dagar i veckan
Cons:
- Bristande prisinsyn
- Begränsat stöd för Linux-slutpunkter

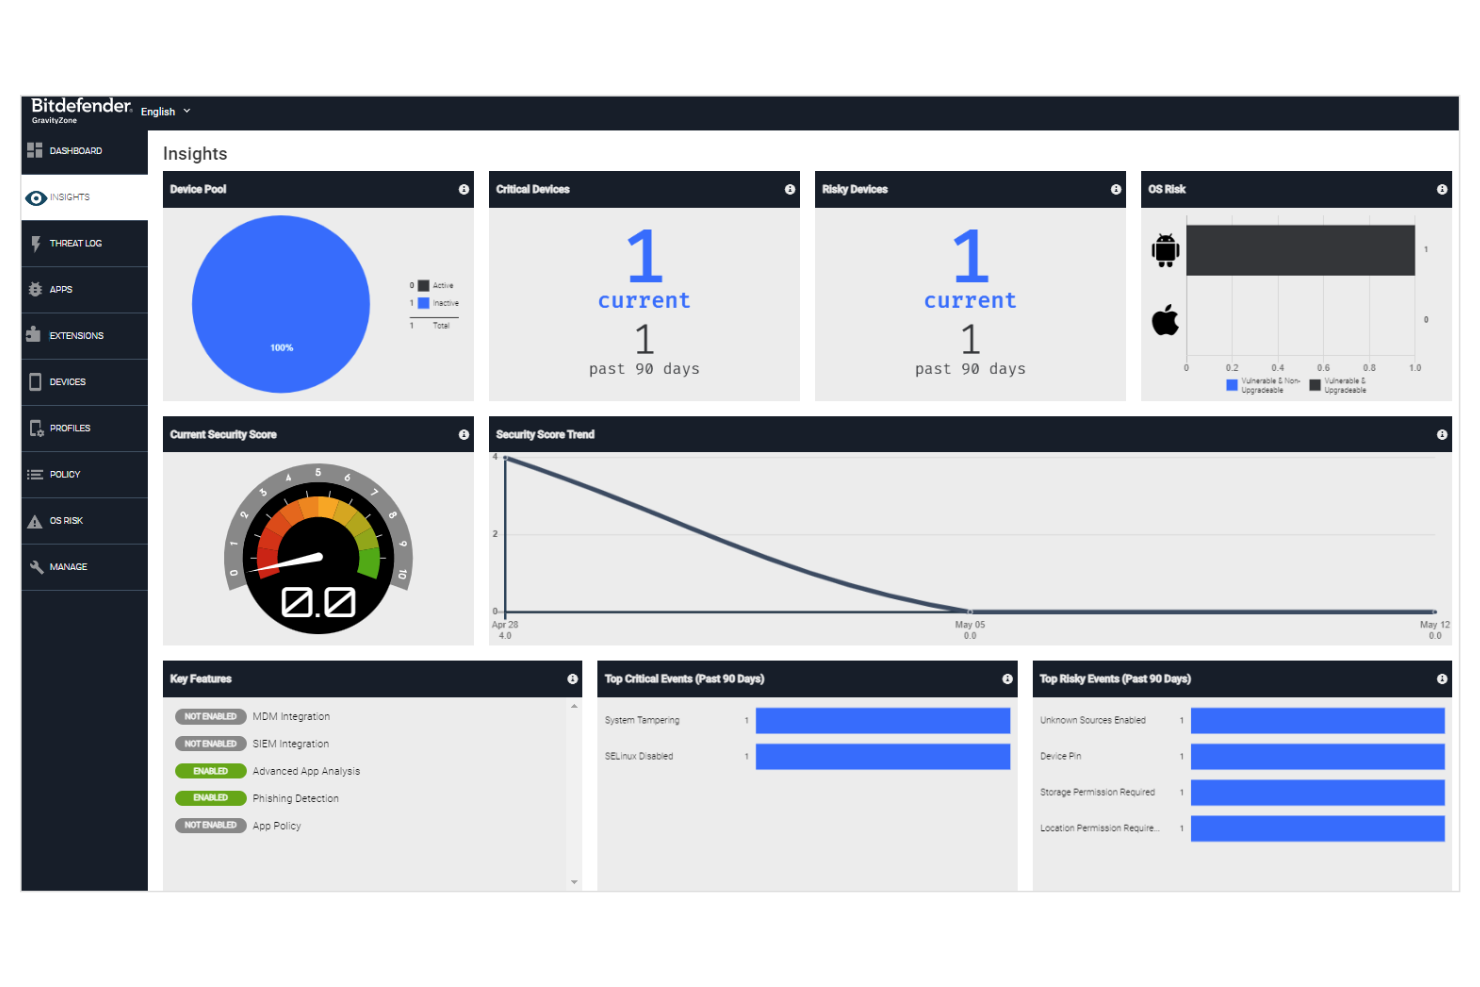
Bitdefender erbjuder säkerhet för slutpunkter som är utformad för organisationer som behöver avancerad förebyggande åtgärd mot och upptäckt av hot. Det tilltalar IT- och säkerhetsteam i reglerade branscher eller distribuerade miljöer som söker ett flerskiktat skydd utöver grundläggande antivirus. Plattformen hjälper till att hantera utmaningar som zero-day-attacker, ransomware och säkerhetshantering för flera olika enhetstyper.
Vilka passar Bitdefender bäst för?
Bitdefender är ett starkt val för medelstora och stora organisationer som vill ha maskininlärningsdriven säkerhet för att skydda slutpunkter mot föränderliga hot.
Varför Bitdefender är ett bra alternativ till CrowdStrike
Jag valde Bitdefender som ett alternativ till CrowdStrike på grund av dess starka fokus på maskininlärningsdriven säkerhet. Plattformen använder avancerade algoritmer för att upptäcka och blockera både kända och okända hot i realtid, vilket är särskilt värdefullt för organisationer som utsätts för sofistikerade attacker.
Jag uppskattar att Bitdefender kombinerar beteendeanalys med molnbaserad hotinformation för att snabbt anpassa sig till nya skadeprogramvarianter. Dess flerskiktade strategi för cybersäkerhetslösningar och skydd av slutpunkter gör det till ett attraktivt alternativ för team som vill ha proaktiva, AI-drivna försvar.
Bitdefenders viktigaste funktioner
Några andra funktioner i Bitdefender som kan vara intressanta för säkerhetsteam är:
- Försvar mot nätverksattacker: Övervakar och blockerar misstänkt aktivitet på nätverksnivå innan den når slutpunkterna.
- Enhetskontroll: Gör det möjligt att hantera och begränsa åtkomsten till USB-enheter och annan extern utrustning i hela miljön.
- Sandlådeanalys: Skickar misstänkta filer till en molnbaserad sandlåda för djupgående analys och bedömning.
- Hantering av säkerhetsuppdateringar: Automatiserar upptäckt och distribution av säkerhetsuppdateringar för operativsystem och applikationer.
Bitdefender-integreringar
Integreringar omfattar Splunk, IBM QRadar, ServiceNow, Microsoft Azure, VMware, Citrix, ConnectWise, AWS, Palo Alto Networks och Fortinet.
Pros and Cons
Pros:
- Maskininlärning upptäcker zero-day-hot
- Centraliserar hantering över flera plattformar
- Enhetskontroll för låsning av USB-enheter och kringutrustning
Cons:
- Molnkonsolen kan ibland vara långsam
- Enstaka falska positiva resultat vid hotdetektering

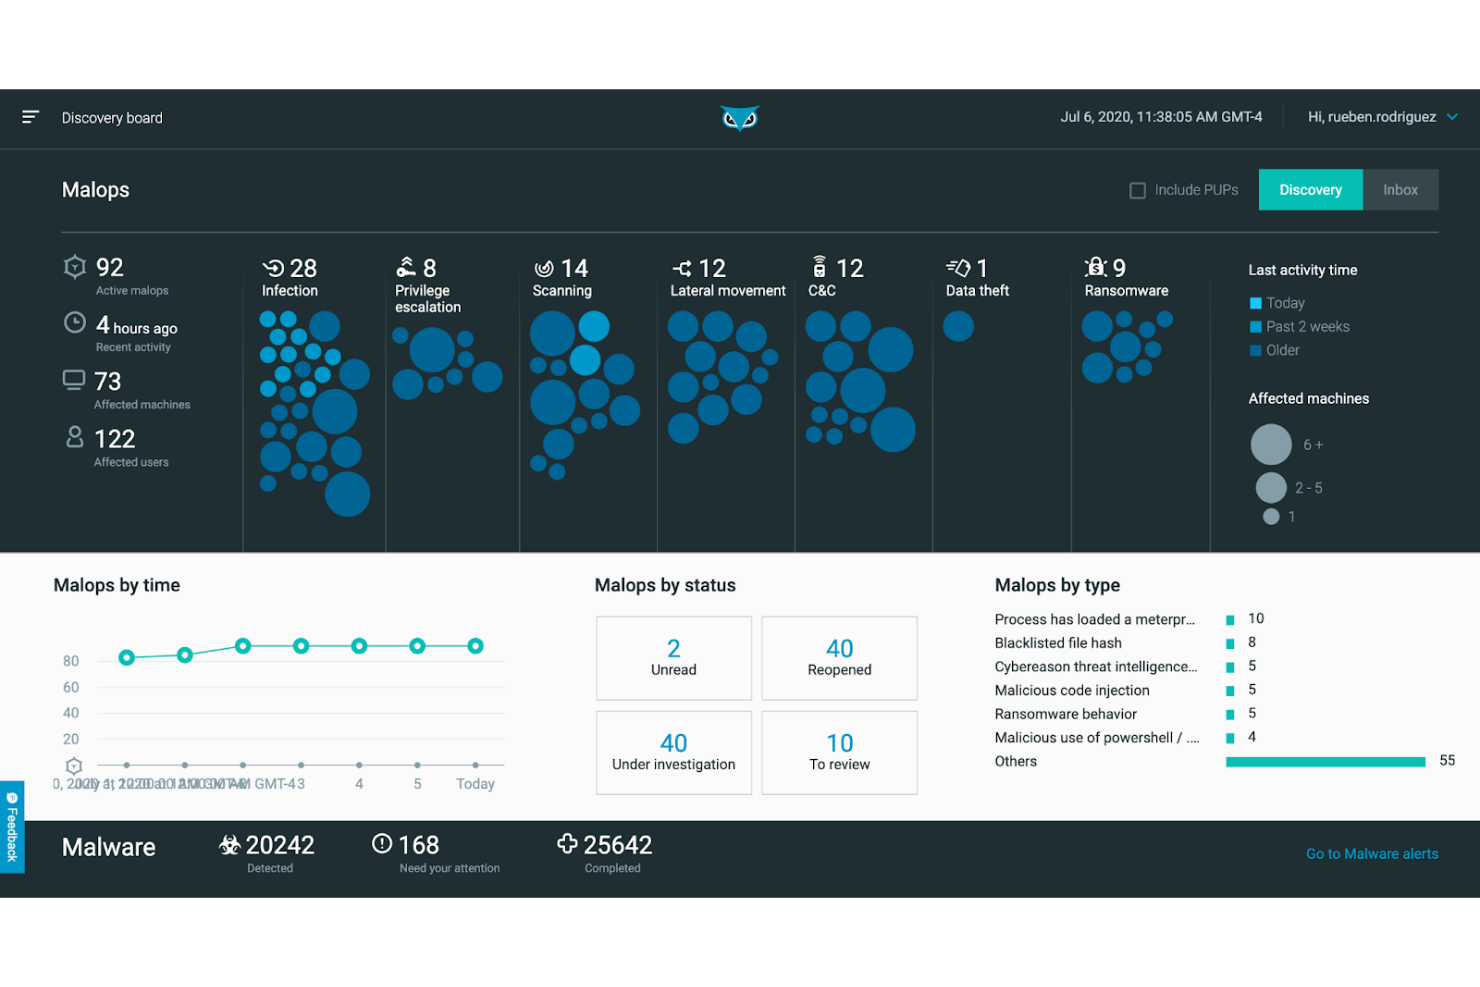
Cybereason är en plattform för slutpunktsskydd som är utformad för organisationer som behöver avancerad hotdetektering och hotrespons. Den tilltalar IT- och säkerhetsteam som vill identifiera och stoppa komplexa attacker i hela sin miljö. Verktyget hjälper till att hantera utmaningar som lateral förflyttning, ihållande hot och snabb incidenthantering.
Vem passar Cybereason bäst för?
Cybereason passar bra för medelstora och stora företag som behöver avancerad beteendeanalys för att upptäcka och hantera aktiva hot i komplexa miljöer.
Varför Cybereason är ett bra alternativ till CrowdStrike
Det som skiljer Cybereason från andra alternativ till CrowdStrike är det starka fokuset på beteendeanalys för att upptäcka aktiva hot. Jag valde det för team som behöver identifiera misstänkta mönster och lateral förflyttning i realtid, inte bara blockera känd skadlig kod.
Cybereasons MalOp-visualiseringar (skadlig operation) hjälper säkerhetsteam att snabbt förstå hela omfattningen av en attack medan den pågår. Plattformens automatiserade responsfunktioner gör det också möjligt att begränsa hot direkt från plattformen, vilket minskar den tid angripare har på sig att orsaka skada.
Viktiga funktioner i Cybereason
Några andra funktioner i Cybereason som kan vara intressanta för säkerhetsteam är:
- Skydd mot utpressningstrojaner: Upptäcker och blockerar attacker med utpressningstrojaner innan data krypteras.
- Detektering av fillös skadlig kod: Identifierar hot som körs i minnet utan att lämna traditionella filspår.
- Integration med hotinformation: Berikar aviseringar med global hotinformation för bättre sammanhang.
- Automatiserad åtgärd: Utför fördefinierade åtgärder för att isolera eller rensa infekterade slutpunkter utan manuellt ingripande.
Cybereason-integrationer
Integrationer omfattar Okta, Slack, Google Cloud, Netskope, Zscaler, Mimecast, Proofpoint, Fortinet, Palo Alto Networks och Splunk.
Pros and Cons
Pros:
- Visualiserar attackkedjor med MalOp-instrumentpanel
- Upptäcker fillösa hot och hot i minnet
- Integreras med ledande SIEM- och SOAR-verktyg
Cons:
- Kan generera stora mängder aviseringar
- Begränsade möjligheter för hantering av mobila enheter


Huntress erbjuder en hanterad lösning för slutpunktsskydd som är utformad för IT-team som vill ha expertövervakning. Den passar småföretag och MSP:er som behöver hjälp med att identifiera och hantera ihållande hot på olika slutpunkter. Plattformen bidrar till att åtgärda brister i traditionellt antivirus genom att fokusera på praktisk hotanalys och vägledd åtgärd.
Vem passar Huntress bäst för?
Huntress passar bra för små IT-team och MSP:er som vill ha hanterad detektering och respons utan den arbetsbörda som det innebär att bygga ett dedikerat säkerhetsoperationscenter.
Varför Huntress är ett bra alternativ till CrowdStrike
Till skillnad från många säkerhetsplattformar som förutsätter intern expertis levererar Huntress hanterad detektering och respons anpassad för små team som behöver extern support. Jag valde Huntress eftersom lösningen kombinerar automatiserad hotdetektering med ett team av säkerhetsanalytiker som utreder incidenter och tillhandahåller tydliga, handlingsbara steg för åtgärd.
Plattformens hanterade tjänst för upptäckt av bestående angreppsfästen bidrar till att hantera hot som traditionellt skydd kan missa. För organisationer som vill ha expertstyrd säkerhet utan att bygga ett komplett SOC erbjuder Huntress ett praktiskt och fokuserat alternativ.
Huntress viktigaste funktioner
Några andra Huntress-funktioner som kan vara intressanta för IT- och säkerhetsteam är:
- Lockbeten för ransomware: Distribuerar lockfiler på slutpunkter för att upptäcka ransomware-aktivitet i ett tidigt skede.
- Extern rekognosering: Övervakar exponerade tjänster och portar för att identifiera potentiella attackytor.
- Incidentrapportering: Tillhandahåller detaljerade incidentrapporter med tidslinjer och teknisk kontext för varje säkerhetshändelse.
- Automatiserad hotinneslutning: Isolerar komprometterade slutpunkter från nätverket för att förhindra lateral förflyttning.
Huntress-integrationer
Integrationer omfattar Syncro, Kaseya BMS, HaloPSA, ConnectWise Manage, Autotask, ninjaOne, N-Able, Datto RMM, ConnectWise Automate och Microsoft 365.
Pros and Cons
Pros:
- Mänskligt ledd hotanalys för varje avisering
- Upptäckt av bestående angreppsfästen utöver standard-AV
- Tydlig och handlingsbar vägledning för åtgärder
Cons:
- Saknar inbyggd hantering av brandvägg
- Inget skydd för mobila enheter

Kaspersky Next erbjuder slutpunktssäkerhet utformad för organisationer som behöver ett skiktat skydd mot utvecklande cyberattacker. Det tilltalar IT-team inom reglerade branscher och företag med distribuerade arbetsstyrkor. Plattformen hjälper till att hantera utmaningar som riktade attacker, utpressningstrojaner och efterlevnad på flera slutpunkter.
Vem passar Kaspersky Next bäst för?
Kaspersky är ett starkt val för medelstora till stora organisationer som behöver avancerat skydd mot slutpunktshot i varierande enhetsmiljöer.
Varför Kaspersky Next är ett bra alternativ till CrowdStrike
Kaspersky Next utmärker sig genom sitt skiktade tillvägagångssätt för skydd mot slutpunktshot, vilket gör det till ett starkt alternativ till CrowdStrike. Jag valde Kaspersky Next eftersom det kombinerar beteendebaserad upptäckt med realtidsbaserad hotinformation för att blockera utpressningstrojaner, fillösa attacker och avancerade långvariga hot. Plattformen erbjuder även detaljerade policykontroller och automatiserade svarsåtgärder, vilket hjälper IT-team att snabbt begränsa incidenter.
Dessa funktioner gör Kaspersky Next särskilt attraktivt för organisationer som behöver skydda ett brett utbud av slutpunkter mot sofistikerade hot.
Viktiga funktioner i Kaspersky Next
Andra funktioner i Kaspersky Next som kan vara intressanta för säkerhetsteam är bland annat:
- Webbkontroll: Gör det möjligt att ange regler för webbplatskategorier och blockera åtkomst till riskfyllda eller icke-kompatibla webbplatser.
- Programkontroll: Gör det möjligt att definiera vilka program som får köras på slutpunkter, vilket minskar exponeringen för obehörig programvara.
- Enhetskontroll: Möjliggör detaljerad hantering av USB-enheter för att stödja förebyggande av dataförlust och förhindra dataläckor.
- Centraliserad hanteringskonsol: Tillhandahåller en enhetlig instrumentpanel för övervakning, policyhantering och incidenthantering över alla skyddade slutpunkter.
Integrationer med Kaspersky Next
Kaspersky Next listar inte offentligt inbyggda integrationer på sin webbplats, men ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Stöd för isolerade nätverksmiljöer
- Automatiserad återställning och återgång
- Avancerad flerskiktad upptäckt av skadlig programvara
Cons:
- Begränsat i vissa statliga jurisdiktioner
- Hög resursanvändning under genomsökningar
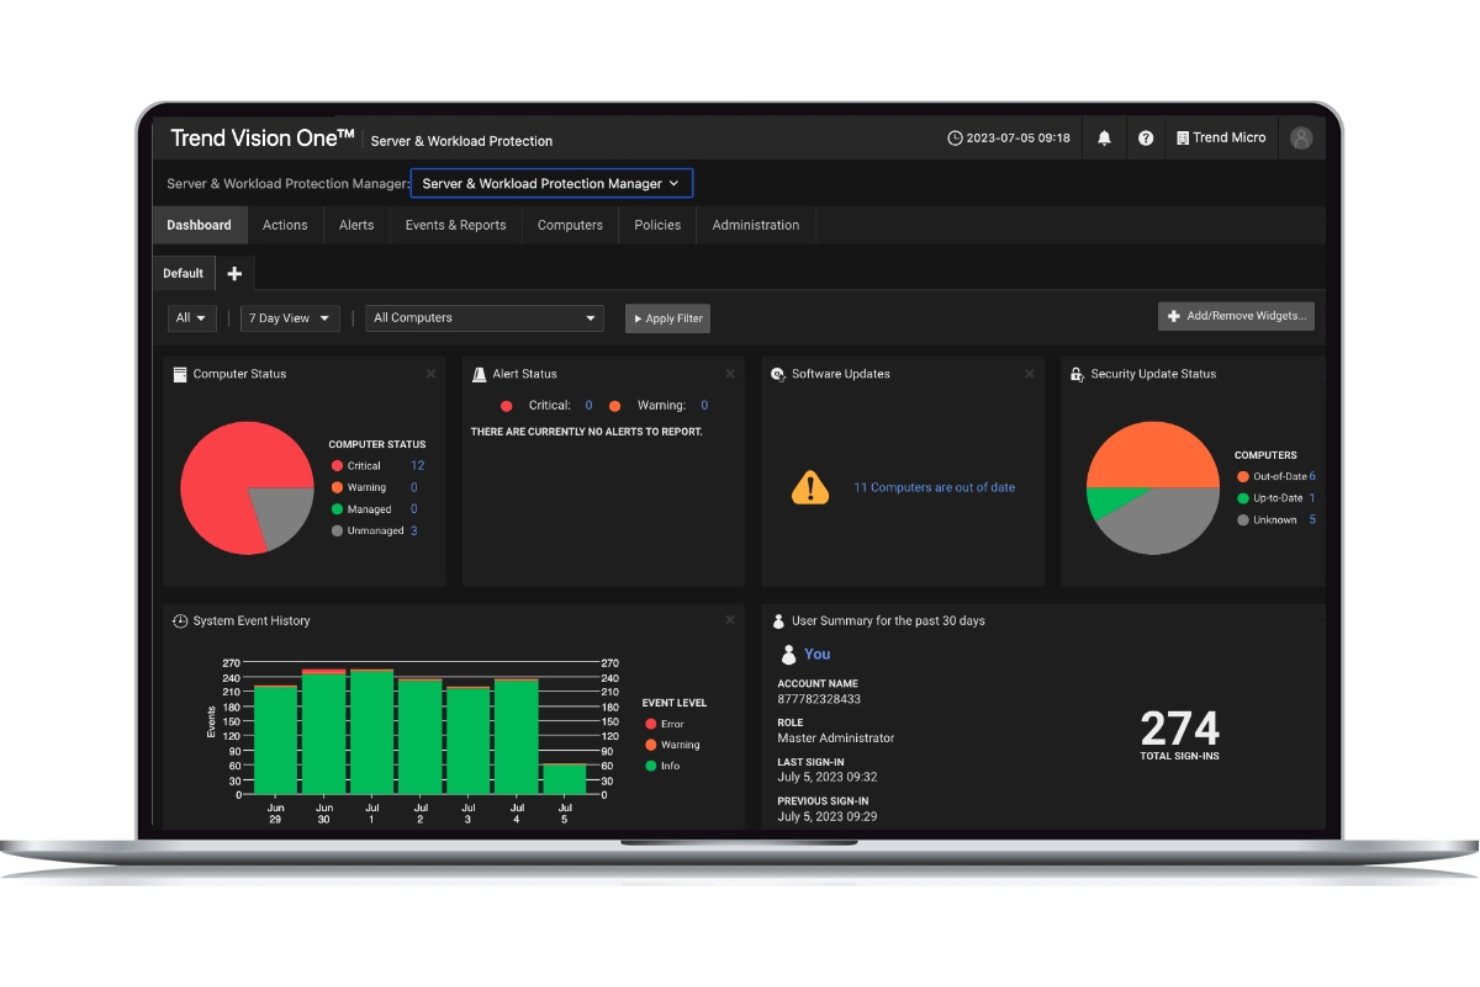
TrendAI Vision One erbjuder utökad detektering och respons (XDR) för organisationer som behöver insyn i slutpunkter, e-post, molnarbetsbelastningar och nätverk. Det är utformat för säkerhetsteam som vill samla detektering och utredning av hot på en och samma plattform. Verktyget hjälper till att hantera utmaningen med att korrelera hot mellan flera miljöer utan att förlita sig på separata punktlösningar.
Vem passar TrendAI Vision One bäst för?
Trend Micro Vision One är ett bra val för medelstora och stora företag som behöver enhetlig XDR för att övervaka och agera i slutpunkts-, moln-, e-post- och nätverkslagren.
Varför TrendAI Vision One är ett bra alternativ till CrowdStrike
Jag valde TrendAI Vision One eftersom lösningen levererar enhetlig XDR som täcker slutpunkter, e-post, molnarbetsbelastningar och nätverkstrafik på en och samma plattform. Till skillnad från lösningar som endast fokuserar på slutpunktsskydd korrelerar Vision One data från flera källor för att hjälpa säkerhetsteam att upptäcka och utreda hot över hela attackytan.
De inbyggda integrationerna och funktionerna för detektering över flera lager gör det enklare att identifiera komplexa attacker som sträcker sig över olika miljöer. För organisationer som vill ha ett holistiskt förhållningssätt till detektering och hantering av hot erbjuder Vision One ett starkt alternativ till CrowdStrike.
Viktiga funktioner i TrendAI Vision One
Några andra funktioner i TrendAI Vision One som jag tyckte var värdefulla är:
- Instrumentpanel för riskinsikter: Ger en centraliserad översikt över risknivåerna för användare, enheter och applikationer.
- Automatiserade spelböcker: Gör det möjligt att konfigurera automatiserade åtgärder för vanliga hotscenarier.
- Sandlådeanalys: Analyserar misstänkta filer och URL:er i en isolerad miljö för att upptäcka avancerade hot.
- Säkerhetsintegration med tredje part: Ansluter till andra säkerhetsverktyg för att förbättra arbetsflödena för detektering och hantering.
Integrationer i TrendAI Vision One
Integrationerna omfattar ServiceNow, Splunk, IBM QRadar, Palo Alto Networks, Okta, AWS Security Hub, Azure Sentinel, Fortinet, Cisco och Microsoft 365.
Pros and Cons
Pros:
- Korrelerar hot mellan slutpunkter och molnet
- Automatiserade spelböcker för incidenthantering
- Instrumentpanel för riskinsikter som möjliggör prioriterade åtgärder
Cons:
- Färre hotinformationskällor än jämförbara lösningar
- Avancerade funktioner kräver tilläggslicenser
Andra CrowdStrike-alternativ
Här är ytterligare några CrowdStrike-alternativ som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- Heimdal
Bäst för DNS-säkerhet plus korrigering av säkerhetsbrister
- Microsoft Defender for Endpoint
Bäst för inbyggd Windows-integration
- Symantec (Broadcom)
Bäst för hybrida och äldre infrastrukturer


Så här utvärderar jag alternativ till CrowdStrike
När jag utvärderar plattformar som ska ersätta CrowdStrike Falcon tar jag hänsyn till två lager: de grundläggande EDR/XDR-funktioner som ett verktyg måste ha och de särskiljande egenskaper som skiljer bra från utmärkta lösningar.
Kärnfunktionalitet (grundkrav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Detektering och respons vid slutpunkter: Jag utvärderar om varje plattform erbjuder beteendebaserad detektering i realtid, tidslinjer för utredningar och grundorsaksanalys – inte bara larm vid kända signaturer.
- Nästa generations antivirus / förebyggande av skadlig kod: Varje verktyg bör använda AI/ML-baserat förebyggande som upptäcker fillösa attacker, minnesbaserade exploateringar och ransomware utan att vara beroende av dagliga definitionsuppdateringar.
- Hotinformation och hotjakt: Jag letar efter integrerade informationskällor om hot och frågebaserade verktyg för hotjakt som gör det möjligt för SOC-analytiker att proaktivt söka efter tecken på intrång i hela sin miljö.
- Plattformsöverskridande agenttäckning: Agenten bör minst täcka Windows, macOS och Linux, med en enhetlig konsol som hanterar alla operativsystemtyper, containrar och molnarbetsbelastningar tillsammans.
- Automatiserad respons och åtgärd: Jag kontrollerar om det finns konfigurerbara responsåtgärder som isolering av värdar, avslutning av processer och återställning av filer, vilka kan utlösas automatiskt baserat på detekteringens allvarlighetsgrad.
- XDR och verktygsintegrationer: Varje plattform bör kunna ansluta till befintliga SIEM-, SOAR- och identitetsverktyg – eller erbjuda inbyggd XDR-korrelation av telemetri från slutpunkter, moln och nätverk.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och skiljer dem åt:
Utmärkande funktioner
MDR-tjänster är viktiga när teamet saknar SOC-täckning dygnet runt – jag letar efter plattformar där dedikerade analytiker hanterar triage och eskalering åt dig. Skydd mot identitetshot är en annan faktor som jag utvärderar noggrant, särskilt i miljöer som kör Active Directory eller Entra ID, där missbruk av autentiseringsuppgifter och lateral förflyttning är vanliga angreppsvägar. Det är också värt att kontrollera om det finns återställning efter ransomware. Vissa plattformar kan automatiskt återställa krypterade filer utan externa säkerhetskopior, vilket sparar timmar under en pågående incident.
Bortom funktionerna
Distributionsmodellen spelar roll – jag kontrollerar om plattformen stöder nätverksisolerade eller lokala alternativ för reglerade miljöer som vård eller försvar. Agentens prestanda är lika viktig; en tung agent som belastar processorn kraftigt under genomsökningar skapar fler problem än den löser när den används på tusentals slutpunkter. Jag utvärderar också licensstrukturer och ser efter om leverantörerna erbjuder paket i flera nivåer, så att du kan börja med grundläggande EDR och utöka till fullständig XDR i takt med att ditt säkerhetsprogram mognar. Validering av tredje part genom MITRE ATT&CK-utvärderingar hjälper till att bekräfta detekteringskvaliteten bortom leverantörernas marknadsföring.
Varför leta efter ett CrowdStrike-alternativ?
Även om CrowdStrike är ett bra val av cybersäkerhetsverktyg finns det flera anledningar till att vissa användare söker alternativa lösningar. Du kanske letar efter ett CrowdStrike-alternativ eftersom…
- Du behöver integrerad korrigeringshantering och DNS-säkerhet
- Din organisation behöver alternativ för lokal distribution
- Du vill ha flexiblare priser för mindre team
- Du behöver stöd för Linux eller icke-standardiserade slutpunkter
- Din verksamhet bedrivs i regioner med begränsad CrowdStrike-täckning
- Du föredrar ett verktyg med mer detaljerad behörighetshantering
Om något av detta stämmer in på dig har du kommit rätt. Min lista innehåller flera cybersäkerhetsverktyg som passar bättre för team som möter dessa utmaningar med CrowdStrike och söker alternativa lösningar.
CrowdStrikes viktigaste funktioner
Här är några av CrowdStrikes viktigaste funktioner, så att du kan jämföra vad alternativa lösningar erbjuder:
- Endpointdetektering och respons (EDR): Övervakar kontinuerligt slutpunkter efter misstänkt aktivitet och tillhandahåller realtidsaviseringar samt kriminaltekniska data för att hjälpa team att snabbt utreda och hantera hot.
- Flöden med hotinformation: Levererar uppdaterad information om nya hot, angripares taktiker och indikatorer på intrång, vilket hjälper organisationer att ligga steget före föränderliga cyberrisker.
- Molnbaserad arkitektur: Distribuerar och hanterar säkerhetsåtgärder från molnet, vilket möjliggör snabb skalning, centraliserad hantering och minimal lokal infrastruktur.
- Skydd mot skadlig kod: Använder maskininlärning och beteendeanalys för att upptäcka och blockera känd och okänd skadlig kod innan den kan köras på slutpunkter.
- Hanterad hotjakt: Ger tillgång till ett team av säkerhetsexperter som proaktivt söker efter dolda hot och hjälper organisationer att hantera avancerade attacker.
- Sårbarhetshantering: Identifierar risker som ofta lyfts fram i MITRE ATT&CK-utvärderingar och ger säkerhetsteam konkreta insikter för att åtgärda sårbarheter.
- Enhetskontroll: Möjliggör detaljerad kontroll över användningen av USB-enheter och kringutrustning för att förhindra dataexfiltrering och obehörig åtkomst.
- Brandväggshantering: Erbjuder policybaserade brandväggskontroller som kan hanteras centralt för att upprätthålla nätverkssegmentering och blockera skadlig trafik.
- Automatisering av incidenthantering: Automatiserar vanliga åtgärder vid incidenthantering, exempelvis isolering av komprometterade enheter eller blockering av skadliga processer, för att minska svarstiderna och begränsa skadorna.
Rapportering och analys: Tillhandahåller anpassningsbara instrumentpaneler kopplade till MITRE-taktiker för att visa säkerhetshändelser och efterlevnadsstatus för intressenter.