

Aikido Security kontra Checkmarx: Jämförelse & expertomdömen för 2026



Om det känns som att AppSec har förvandlats till en kapprustning inom verktyg är du inte ensam. Mellan AI-assisterad kod, omfattande mikrotjänster och den ständiga pressen att lansera snabbare fortsätter gapet mellan ”vi har säkerhetsverktyg” och ”vi hanterar faktiskt applikationsrisk” att växa för de flesta team. Det är precis där plattformar som Aikido Security och Checkmarx försöker skilja sig åt, genom att lova inte bara fler fynd utan även smartare och mer konsoliderade AppSec-program som passar hur dina utvecklare redan arbetar.
I den här artikeln går jag igenom hur Aikido Security och Checkmarx står sig mot varandra när det gäller prissättning, kärnfunktioner, integrationer, säkerhetsläge och användbarhet i det dagliga arbetet, med tydligt fokus på vad det innebär för dig.
Aikido Security vs. Checkmarx: An Overview
Aikido Security
Checkmarx

Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Aikido Security vs. Checkmarx Pricing Comparison
| Aikido Security | Checkmarx | |
|---|---|---|
| Free Trial | Free plan available | Free demo available |
| Pricing | From $350/month | Pricing upon request |
Dolda kostnader för Aikido Security jämfört med Checkmarx
När du tittar på Aikidos prissättning är huvudbudskapet förutsägbara fasta avgifter utan dolda kostnader. Betalplanerna följer en månatlig prisstruktur i nivåer med gränser för rimlig användning av arkiv, molnkonton, domäner och avbildningar, samt en generös kostnadsfri nivå för mindre team och företagsalternativ som övergår till fasta priser med obegränsad användning. Den strukturen gör det också relativt enkelt att prognostisera kostnaderna när organisationen växer, eftersom prissättningen är kopplad till tydligt definierade användningsgränser i stället för anpassade offerter. Det du behöver hålla koll på är att gå upp en prisnivå när antalet arkiv och din molnomfattning växer, prispåslaget för månad-till-månad-avtal jämfört med årsavtal samt att köpa ytterligare AI SAST-krediter om du använder den motorn mycket.
Checkmarx har ett helt annat tillvägagångssätt, med huvudsakligen offertbaserad prissättning som är kopplad till faktorer som antalet bidragande utvecklare, kodbasens storlek och vilka moduler som krävs inom SAST, SCA, DAST och API-säkerhet. Den modellen är flexibel för stora företag men kan medföra dolda kostnader när antalet utvecklare, kodrader eller efterlevnadskraven ökar, och du kan även få extra avgifter för premiumsupport eller professionella tjänster. För dig som köpare innebär det att den totala ägandekostnaden i mindre grad beror på listpriset och i större grad på långsiktig skala – om antalet anställda och din portfölj växer snabbt bör du be försäljningsavdelningen om prognoser för flera år och tydliga gränser för hur prissättningen ökar när du expanderar.
Aikido Security vs. Checkmarx Feature Comparison
Aikido kombinerar SAST, DAST, SCA, containerskanning, IaC-skanning, CSPM, identifiering av hemligheter samt licens- och skadeprogramskontroller i en enda instrumentpanel, så att du inte behöver hantera ett halvdussin verktyg. AutoTriage och nåbarhetsanalys filtrerar bort fynd som inte kan nås eller utnyttjas, och resultaten kommer tillbaka på några sekunder med återkoppling i pull requesten. Under en 6 veckor lång Aikido-pilotperiod åtgärdade 50 utvecklare från en global HR-tech-plattform 92 % av de kritiska problemen och minskade antalet kritiska falska positiva resultat med 99 % jämfört med Checkmarx, deras befintliga AppSec-plattform. Dessutom kan AutoTriage och Autofix automatiskt generera pull requests för vanliga problem i kod, infrastruktur och containers, vilket avsevärt minskar tiden som små säkerhetsteam behöver lägga på manuell triage.
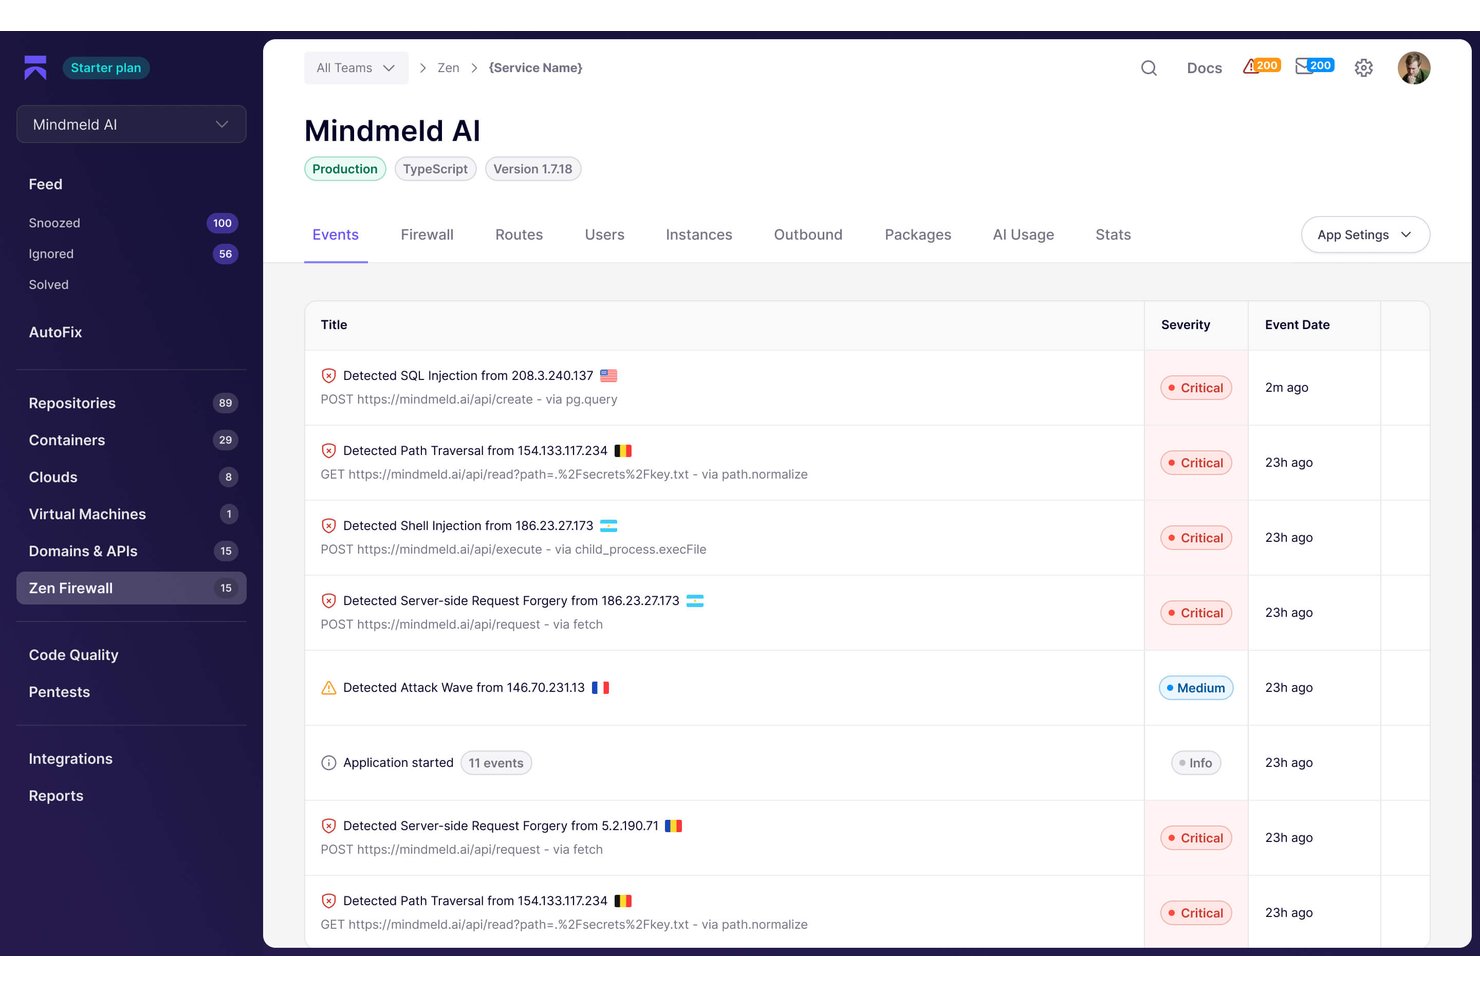
Aikido kontrollerar också din molnkonfiguration direkt för felkonfigurationer (CSPM) och lägger till ett körningslager, Zen, som blockerar injektioner, SSRF och andra attacker i den körande applikationen. Djupa integrationer med IDE:er, CI/CD och uppgiftshanterare som Jira innebär att dina utvecklare ser och åtgärdar problem där de redan arbetar, vilket gör plattformen till ett ASPM-lager snarare än “bara ännu en skanner.”
Checkmarx One är däremot byggt för stora reglerade företag, med två decenniers SAST-mognad, omfattande stöd för äldre språk (inklusive COBOL) och en anpassad frågeredigerare som låter AppSec-team finjustera detekteringslogiken för interna ramverk. Plattformens Agentic AI-funktioner, inklusive Checkmarx One Assist och Developer Assist, syftar till att lyfta fram rätt problem tidigare i SDLC och vägleda utvecklare genom säkra korrigeringar utan att de behöver bli säkerhetsexperter. För dig som företagsledare är den stora vinsten centraliserad AppSec-styrning – enhetliga policyer, konsoliderade riskpoäng och ASPM-liknande vyer som omfattar kodarkiv, pipelines och körning, så att du kan styra säkerhetsresultaten i stor skala.
| Aikido Security | Checkmarx | |
|---|---|---|
| API | ||
| Dashboard | ||
| Data Export | ||
| Data Import | ||
| External Integrations | ||
| Multi-User | ||
| Notifications |
Aikido Security jämfört med Checkmarx – integrationer
| Verktyg | Aikido Security | Checkmarx |
| GitHub | ✅ | ✅ |
| GitLab | ✅ | ✅ |
| Bitbucket | ✅ | ✅ |
| Azure DevOps | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Jenkins | ✅ | ✅ |
| CircleCI | ✅ | ✅ |
| Slack | ✅ | ✅ |
| Microsoft Teams | ✅ | ✅ |
| AWS CodeBuild | ✅ | ✅ |
| SonarQube | ✅ | ✅ |
| Visual Studio Code | ✅ | ✅ |
| JetBrains IDE:er | ✅ | ✅ |
| Docker Hub | ✅ | ✅ |
| AWS ECR | ✅ | ✅ |
Båda plattformarna fokuserar starkt på att ”möta utvecklarna där de befinner sig” och erbjuder bred täckning för kodvärdar, CI/CD-verktyg, ärendehanteringssystem, chatt och populära IDE:er, så att du kan integrera säkerhet utan att behöva göra om din verktygskedja. Aikido fokuserar på att ge dig snabba anslutningar med låg tröskel för moderna SaaS-baserade utvecklingsstackar, medan Checkmarx lutar sig mot sin långa erfarenhet på företagsmarknaden, analys av exploaterbara vägar som spårar sårbarheter ned till specifika anropsvägar och djupa stöd för äldre språk för stora reglerade organisationer med mogna AppSec-team.
Aikido Security jämfört med Checkmarx säkerhet, efterlevnad och tillförlitlighet
| Faktor | Aikido Security | Checkmarx |
| Datasäkerhetskontroller | Aikido är kompatibelt med ISO 27001:2022 och SOC 2 Type II, använder tillfälliga isolerade containrar för kloning av kod och raderar kloner av kodförråd efter genomsökningar för att minimera exponeringen av data. | Checkmarx är certifierat enligt ISO 27001:2022 och SOC 2 Type II och körs på härdad molninfrastruktur med åtkomstkontroller och övervakning i företagsklass, utformade för reglerade miljöer. |
| Stöd för regelefterlevnad | Hjälper dig att ta fram underlag för ISO 27001, SOC 2, PCI, HIPAA, DORA och CIS-kontroller genom att kontinuerligt koppla resultat till tekniska krav och rapportera om efterlevnadsstatus. | Tillhandahåller omfattande dokumentation, granskningsloggar och rapportering för att stödja SOC 2, ISO 27001 och andra regelverk som en del av bredare styrningsprogram för företag. |
| Dataplacering och integritet | Betonar EU-vänlig datahantering och stöder europeisk datasuveränitet för företag som behöver anpassa sig till GDPR, NIS2 och Cyber Resilience Act. | Erbjuder regionala värdalternativ och följer globala standarder för integritet och dataskydd, vilket är viktigt om du verkar i flera jurisdiktioner med strikta regulatoriska krav. |
| Tillgänglighet och drifttid | Aikido publicerar ett tillgänglighetsavtal på 99,5 % för betalda nivåer, med stöd av en offentlig statussida och kontinuerlig övervakning, samt hantering av tillgänglighetsavtal i produkten så att du kan följa hur snabbt resultaten åtgärdas. | Publicerar ett tillgänglighetsavtal på 99,5 % för sina molntjänster, vilket ger större företag tydliga åtaganden kring drifttid och rätt till kompensation om servicenivåerna inte uppfylls. |
| Tillförlitlighet och säkerhet | Genomför regelbundna externa penetrationstester, driver ett löpande program för belöningar för säkerhetsbuggar och integreras med verktyg för automatisering av regelefterlevnad så att du kontinuerligt kan validera säkerhetsläget. | Har en lång historik hos stora företag, kombinerat med återkommande oberoende granskningar och certifieringar, vilket ger dig starka garantier för verksamhetskritiska applikationsportföljer i stor skala. |
Även om båda leverantörerna prioriterar säkerhet och regelefterlevnad berättar de helt olika historier om förtroende. Aikido betonar EU-vänlig datahantering tillsammans med ett utvecklarorienterat arbetssätt och verktyg som automatiserar det rutinmässiga arbetet med regelefterlevnad enligt SOC 2, ISO 27001 och DORA. Checkmarx betonar däremot sina företagsrötter och sin historik, med fokus på rigorösa certifieringar och konkret tillförlitlighet i hårt reglerade miljöer.
Aikido Security jämfört med Checkmarx användarvänlighet
| Faktor | Aikido Security | Checkmarx |
| Gränssnitt och användarupplevelse | Aikido erbjuder ett rent och modernt användargränssnitt som är intuitivt och fritt från onödigt brus, med tydlig riskprioritering och förklaringar som gör resultaten enkla att förstå och agera på. | Checkmarx tillhandahåller ett omfattande webbgränssnitt som användarna upplever som kraftfullt och generellt användarvänligt, även om vissa tycker att det kan kännas tätt eller något föråldrat med tanke på bredden av funktioner som exponeras. |
| Installation och konfiguration | Erbjuder ”installation på 5–10 minuter”, automatisk upptäckt av kodförråd och minimal konfiguration, vilket gör det enkelt för små och medelstora team att snabbt få värde. | Installationen är mer omfattande på grund av verktygets företagsinriktning, men när den väl är genomförd är det enkelt att lägga till nya projekt och utöka täckningen med hjälp av dokumentation och support. |
| Introduktion | Introduktionen är smidig och vägledd, med snabb tid till det första resultatet och praktisk support som hjälper personer utan säkerhetsspecialisering att snabbt komma igång. | Introduktionen omfattar vanligtvis mer formell aktivering och utbildning, vilket passar företag med större team och komplexa arbetsflöden men kan kräva mer tid och samordning i början. |
| Dagligt arbetsflöde | Utformat som ”säkerhet för ingenjörer”, med direkt integrering i utvecklarnas arbetsflöden och fokus på få falska positiva resultat så att teamen fortsätter att använda verktyget över tid. | Stöder djup integrering i hela utvecklingslivscykeln med integreringar för IDE och CI, men den dagliga användningen kan innebära mer finjustering och policyhantering för att hålla bruset på en hanterbar nivå i stora kodbaser och för flera typer av genomsökningar. |
| Supportupplevelse | Snabb och proaktiv support samt hög takt i produktutvecklingen, vilket snabbt hanterar feedback och problem. | Stark företagssupport med dedikerade team och tillgänglighetsavtal, även om svarstider och anpassningscykler kan återspegla processerna hos en större och mer traditionell leverantör. |
Aikido vinner när det gäller snabbhet. De flesta team kan få igång resultat och handlingsbara insikter på minuter i stället för dagar, vilket spelar roll om du har ett mindre säkerhetsteam som inte har råd med långdragna företagsinstallationer. Checkmarx levererar däremot kraft och konfigurerbarhet till priset av en längre startsträcka. Om du har resurser att investera i ordentlig introduktion och utbildning får du möjlighet att anpassa SAST-frågor, policyer, konfigurationer för genomsökningar och arbetsflödestillstånd samt styrning i företagsklass som kan skalas över hundratals applikationer.
Aikido Security vs Checkmarx: Pros & Cons
Aikido Security
- High-quality developer experience and workflow integration.
- Dramatically reduces remediation time compared to manual fixes with its AutoFix feature.
- Enterprise-grade SAST and SCA.
- No built-in developer security training program.
- Limited support for retaining historic container image scan records
- Teams needing custom detection logic built from scratch will need different tooling.
Checkmarx
- It offers excellent security vulnerability detection for your applications.
- The user interface is intuitive and easy for your team to navigate.
- It provides comprehensive security analysis to protect your code.
- Onboarding can take longer than expected for complex testing environments.
- Customer support response times might not meet your expectations.
- It may have a steeper learning curve for new users in your team.
Best Use Cases for Aikido Security and Checkmarx
Aikido Security
- Enterprise Development Teams Enterprise customers get custom onboarding and direct access to the Aikido team regardless of contract size. One customer onboarded 150+ developers in 45 minutes, and the flat-rate enterprise pricing means no surprise costs as headcount grows.
- HealthTech and MedTech Companies Healthcare teams rely on Aikido to monitor security from code commits through cloud deployments, with automated compliance evidence for HIPAA, SOC 2, and ISO 27001.
- Cloud-Native Startups and Scale-Ups Startups with two team members get Aikido for free, then scale with affordable per-month pricing, so you can avoid that budget-crushing security hire during your critical growth phase.
- B2B SaaS Providers SaaS providers who connect Aikido to their GitHub repos get auto-generated SBOMs and compliance evidence reports, which cuts the manual work involved in answering vendor security questionnaires.
- DevOps and Platform Engineer Teams DevOps teams integrating Aikido with Jenkins or GitHub Actions catch more critical vulnerabilities pre-production, slashing emergency patching and stopping security issues from derailing their release timelines.
- Small Dev Teams Junior developers can fix their own security bugs thanks to Aikido’s clear step-by-step guides and ready-to-use patch snippets—even without any security background.
Checkmarx
- Finance Sector Chief information security officers (CISOs) can benefit from its strong security features that protect sensitive financial data.
- Healthcare Industry Checkmarx helps your team secure patient data with its rigorous vulnerability detection.
- Technology Companies Software development teams will appreciate Checkmarx’s comprehensive code security analysis and support for continuous integration and continuous deployment (CI/CD) workflow.
- Government Agencies For safeguarding confidential data, Checkmarx offers reliable security testing tools.
- Large Enterprises It provides extensive features that meet the security demands of large-scale software infrastructure and DevSecOps workflow.
- Security Teams Checkmarx’s focus on application vulnerabilities makes it a valuable tool for security-focused teams.
Vem bör använda Aikido Security och vem bör använda Checkmarx?
Om du är ett startupföretag, ett små eller medelstort företag eller ett växande utvecklingsteam, särskilt inom B2B-SaaS, FinTech eller HealthTech, och inte har ett dedikerat säkerhetsteam, är Aikido Security det bättre valet. Det kombinerar säkerhet genom hela den kompletta utvecklingslivscykeln, molnsäkerhet och efterlevnad i en enda plattform som utvecklare enkelt kan använda, vilket gör den väl lämpad för team som vill ha AppSec på företagsnivå utan omfattande konfiguration eller löpande finjustering. Små team som vill leverera snabbt, minska antalet verktyg och klara SOC 2- eller ISO 27001-revisioner utan att anställa många säkerhetsspecialister kommer att uppskatta den AI-drivna automatiska triageringen, introduktionen som tar mindre än 10 minuter och den tydliga, förutsägbara prissättningen. Aikido ger dig precis det du vill ha: enkelhet, snabbhet och ingen larmtrötthet.
Checkmarx är utformat för stora företag och organisationer som har hundratals applikationer, komplicerade regler att följa och pengar att lägga på strukturerad introduktion, anpassade policyer samt djupgående SAST- och DAST-konfigurationer. Checkmarx är det bästa valet när du behöver centraliserad AppSec-styrning, mogna ASPM-funktioner och beprövad tillförlitlighet för verksamhetskritiska kodbaser i massiv skala. Checkmarx bredd och mognad på företagsnivå gör den brantare inlärningskurvan och högre kostnaden värda det om ditt säkerhetsprogram behöver detaljerad anpassning av frågor, omfattande rapportering om efterlevnad, formella SLA:er och möjligheten att skanna miljarder kodrader per månad över stora portföljer.
Differences Between Aikido Security and Checkmarx
| Aikido Security | Checkmarx | |
|---|---|---|
| Platform Consolidation | From the start, Aikido combines SAST, DAST, SCA, IaC, CSPM, container scanning, secrets detection, and malware checks into one platform, so you don’t have to use multiple tools. | Checkmarx One also has a full suite, but you may need to license and set up each module separately, which can make the implementation process more difficult. |
| Pricing Transparency | Aikido has clear, tiered pricing plans that have fair-usage limits on repos, cloud accounts, and images, as well as flat enterprise pricing. | Checkmarx has custom, quote-based enterprise pricing that depends on things like the number of developers, the number of lines of code, and the modules chosen, giving you flexibility, but it doesn't show you the full cost up front. |
| Query Customization | Aikido supports custom rules but leans on AutoTriage and reachability analysis for noise reduction rather than requiring manual query tuning. | Checkmarx has a powerful query editor, including an AI Query Builder, that lets AppSec teams write or change custom SAST queries to cut down on false positives for in-house sanitizers, unique frameworks, or proprietary code patterns. |
| Runtime Protection | Zen by Aikido is a runtime protection layer that finds and stops zero-day exploits, malicious requests, and suspicious activity in real time as your application runs, before threats can get to your database. | Checkmarx One is all about testing before production and managing risks with ASPM, but it doesn’t have a built-in runtime application self-protection or web application firewall. |
| Visit Aikido SecurityOpens new window | Read Checkmarx ReviewOpens new window | |
| Scan Speed | Results come back in seconds and post findings straight to the pull request, so developers get feedback while the code is still fresh | Full scans can run 25 to 45 minutes per application, and limited logging makes it hard to see what's slowing a scan down. |
| Target Audience | Aikido is a mature platform built for organizations of all sizes, from startups that scale to enterprises. With onboarding that takes just minutes, teams can start finding and fixing real security issues right away. | Checkmarx is aimed at big businesses and Fortune 500 companies with complicated governance needs that require more structured onboarding, training, and professional services. |
| Visit Aikido SecurityOpens new window | Read Checkmarx ReviewOpens new window |
Similarities Between Aikido Security and Checkmarx
| AI-Powered Automation | Both platforms use AI to reduce manual triage and speed up remediation, stopping your teams from getting trapped on false positives or spending hours on remedies that don’t work. |
|---|---|
| CI/CD Pipeline Integration | Aikido and Checkmarx both interact with large CI/CD platforms like GitHub Actions, GitLab CI, Jenkins, Azure DevOps, CircleCI, and Bitbucket Pipelines to make sure that every build is automatically inspected for security problems. |
| Developer-Centric Tooling | Both solutions focus on meeting developers where they work by giving them IDE plugins for well-known editors like JetBrains and Visual Studio Code, as well as SCM integrations that show results right in pull requests with inline comments. |
| Governance & Compliance | Aikido and Checkmarx both help you keep your security in check on a wide scale by giving you tools like role-based access controls (RBAC), single sign-on (SSO), SAML, audit logging, and policy enforcement, while also helping you be ready for audits and collect proof by offering you compliance mapping and reporting for different standards. |
| Multi-Layer Security Testing | Both systems offer complete AppSec testing for SAST, DAST, SCA, IaC scanning, container security, and secrets detection, so you can be sure that your code is safe all the way to the cloud. |
| Visit Aikido SecurityOpens new window Read Checkmarx ReviewOpens new window | |