


Aikido Security kontra Veracode: Jämförelse & expertomdömen för 2026



När man väljer mellan Aikido Security och Veracode handlar det inte bara om funktionslistan – det handlar om att säkerställa att plattformen är kompatibel med företagets säkerhetsmognad och utvecklingshastighet. Veracode har ägnat mer än 20 år åt att bygga en säkerhetsplattform i företagsklass som betros av Fortune 500-företag och myndigheter. Aikido, som lanserades 2022, kombinerar SAST, DAST, SCA, moln- och körningssäkerhet i en enda plattform. Aikido prioriterar utvecklarhastighet och kan konfigureras på några minuter, med enkel transparent prissättning och support som ingår utan extra kostnad.
Jag granskade funktionerna, kostnaderna, integrationerna och plattformarnas prestanda i verkliga användningsfall för att hjälpa dig att se förbi marknadsföringshypen. Du får veta vilken plattform som bäst passar ditt teams arbetsflöde, ekonomiska begränsningar och risktolerans. Dessutom får du lära dig om fördelarna och nackdelarna med att hantera en spretig uppsättning säkerhetsverktyg, antingen som en snabbt växande startup eller som en stor organisation som måste följa FedRAMP- och SOC 2-regler.
Aikido Security vs. Veracode: An Overview
Aikido Security
Veracode
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Dolda kostnader för Aikido Security jämfört med Veracode
Aikidos prissättning är enkel och förutsägbar. Du betalar en fast månadsavgift per abonnemang, och varje betalnivå inkluderar 10 användare samt en fast tilldelning av kodarkiv, molnkonton, containeravbildningar, AI-autokorrigeringar och skyddade förfrågningar. De betalda nivåerna går från ett grundläggande abonnemang för små team, via en mellannivå som lägger till lokal skanning, fuzz-testning av API:er och detektering av skadlig kod, till ett avancerat abonnemang med högre tilldelningar och prioriterad support. En kostnadsfri utvecklarnivå täcker ett par användare, och nystartade företag kan ansöka om rabatt. Du stöter vanligtvis inte på klassiska ”överraskningar” som avgifter per utvecklare eller oväntade tillägg, men användningsbegränsningarna är det du bör hålla koll på. Om du växer ur gränserna för exempelvis kodarkiv, molnkonton, domäner, AI-autokorrigeringar eller skyddade förfrågningar måste du uppgradera abonnemanget eller gå över till anpassad företagsprissättning.
Veracode tar ut en årsavgift, men de verkliga kostnaderna varierar kraftigt beroende på antalet applikationer och skanningsfrekvensen. Prissättningen börjar vanligtvis med en SAST-basnivå, och varje ytterligare funktion, exempelvis SCA, DAST, IaC eller containerskanning, säljs som ett tillägg som ökar totalkostnaden. Tjänstepaket är vanligtvis obligatoriska utöver abonnemanget, och att få allt på plats kräver ofta professionell hjälp; fullständiga driftsättningar uppges ta månader snarare än dagar. När du fattar ditt beslut bör du tänka på hur många applikationer du har, hur många skanningstyper du faktiskt behöver och hur stor del av kostnaden som kommer att utgöras av tillägg och tjänster snarare än den annonserade licensen.
Aikido Security vs. Veracode Feature Comparison
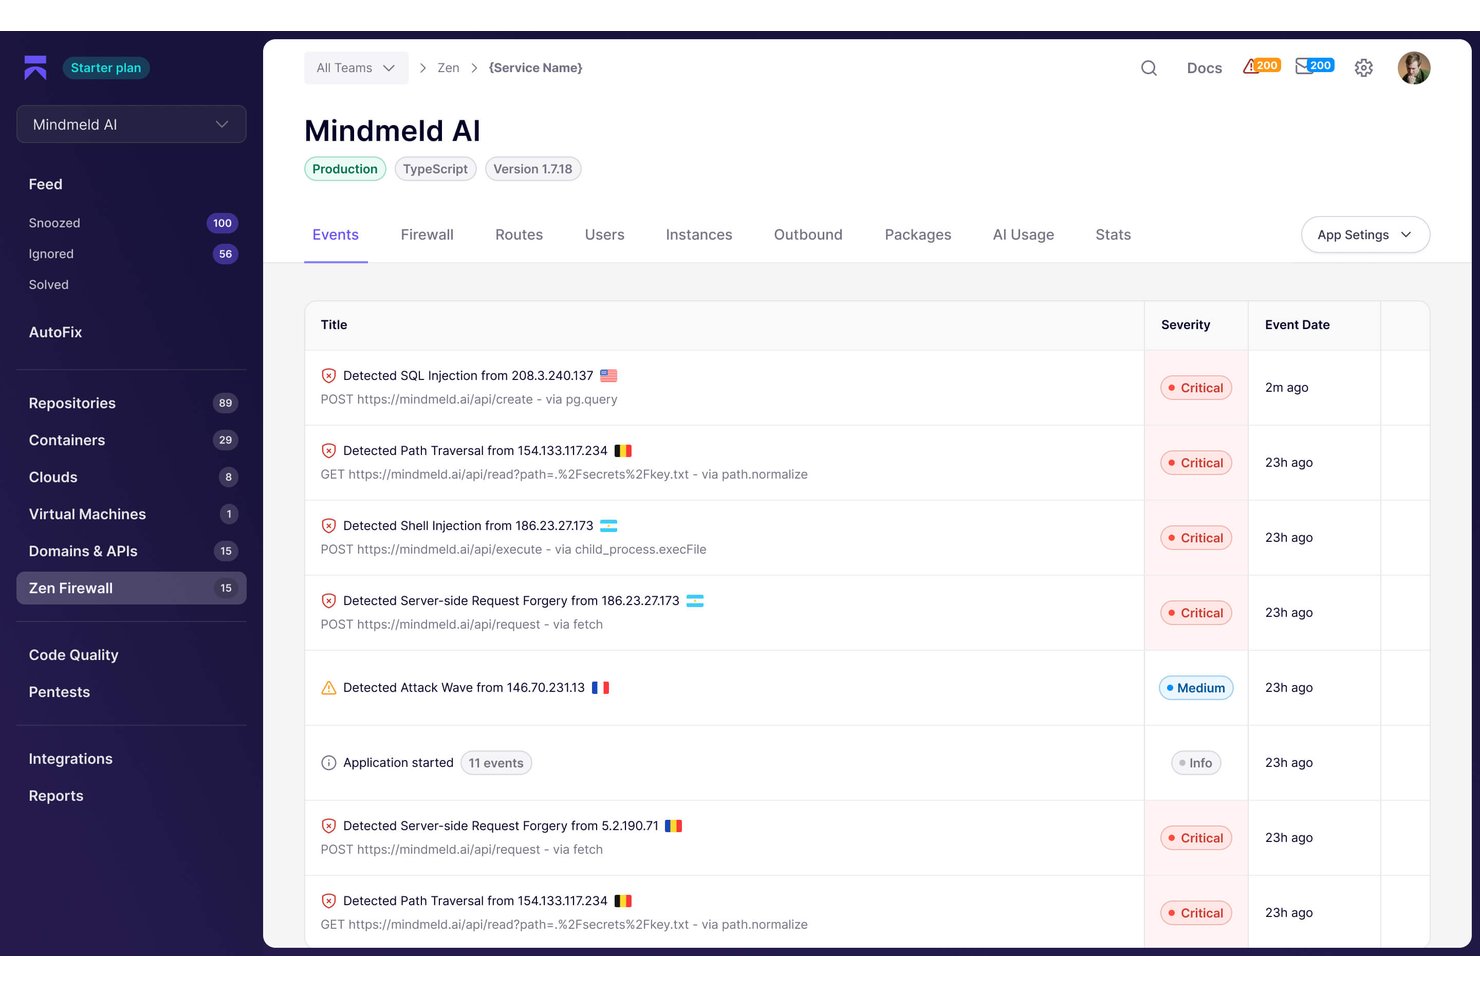
Aikido Security är en komplett plattform som täcker hela SDLC och inkluderar CSPM, IaC-skanning, containerskanning, identifiering av skadlig kod, SAST, DAST, SCA och identifiering av hemligheter, vilket gör den till ett gångbart alternativ till en fragmenterad säkerhetsstack. En av dess främsta funktioner är användningen av AI för att minska säkerhetsbrus och automatisera åtgärder. AutoTriage använder kontext från applikationer och infrastruktur för att filtrera falska positiva resultat, prioritera fynd och förklara sårbarheter, medan AutoFix kan generera pull requests för att åtgärda problem i kod, beroenden och containrar. Plattformen innehåller även funktioner för masskorrigering, vilket gör att team kan lösa stora mängder problem med minimal manuell insats.
\u003cspan style=\u0022font-weight: 400;\u0022\u003eVeracode tillhandahåller djupgående SAST, SCA och DAST på företagsnivå, med stöd av stark policytillämpning och modulerna i Security Labs som lär utvecklare säker kodning direkt i deras arbetsflöde\u003c/span\u003e. Oavsett om du behöver FedRAMP-certifierad skanning för myndighetsavtal eller hanterar komplexa efterlevnadskrav ger Veracodes starka policytillämpning, generering av SBOM och funktioner för riskbedömning av tredje part företagets säkerhetsteam den överblick och det revisionsspår de behöver.
| Aikido Security | Veracode | |
|---|---|---|
| API | ||
| Dashboard | ||
| Data Export | ||
| Data Import | ||
| External Integrations | ||
| Multi-User | ||
| Notifications |
Aikido Security jämfört med Veracode – integrationer
| Verktyg | Aikido Security | Veracode |
| GitHub | ✅ | ✅ |
| GitLab | ✅ | ✅ |
| Bitbucket | ✅ | ❌ |
| Azure DevOps | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Slack | ✅ | ❌ |
| Jenkins | ✅ | ✅ |
| CircleCI | ✅ | ✅ |
| AWS | ✅ | ✅ |
| Google Cloud | ✅ | ✅ |
| Microsoft Teams | ✅ | ❌ |
| ServiceNow | ❌ | ✅ |
| Snyk | ❌ | ✅ |
| Checkmarx | ❌ | ✅ |
| JFrog Artifactory | ❌ | ✅ |
Båda metoderna är utformade för att göra det enklare för utvecklare att använda de verktyg de redan har. Båda fungerar med stora Git-värdtjänster, inklusive GitHub, GitLab och Azure DevOps, samt CI/CD-system som CircleCI och Jenkins. Aikido Security gör det enklare för utvecklingsteam att ta emot och agera på säkerhetsvarningar genom att tillhandahålla verktyg för Slack, Microsoft Teams, VS Code, IntelliJ och Eclipse, samt genom att fokusera på kommunikationsplattformar för utvecklare. Veracodes Universal Connector ansluter till olika säkerhetsprodukter, inklusive Snyk, Checkmarx, Fortify och Aqua Security, och samlar deras fynd i Veracodes Risk Manager-plattform. Den synkroniserar även ärenden åt båda håll mellan ServiceNow och Jira för formellt åtgärdsarbete.
Aikido Security jämfört med Veracode – säkerhet, efterlevnad och tillförlitlighet
| Faktor | Aikido Security | Veracode |
| Efterlevnadscertifieringar | SOC Type II-certifierad med automatiserad bevisgenerering för efterlevnadsramverken ISO 27001:2022, PCI, HIPAA, DORA och NIS2. | SOC 2 Type II-certifierad, FedRAMP Moderate ATO från den amerikanska SEC och kompatibel med NIST SP 800-53 Rev 5 med över 300 säkerhetskontroller. |
| Datakryptering | Krypterar känsliga data i vila och under överföring med TLS, med konfigurationsbevis tillgängliga för efterlevnadsrevisioner. | Implementerar krypteringskontroller som uppfyller FedRAMP-kraven för data i vila och under överföring, med detaljerade kontroller dokumenterade i SOC 2-rapporter. |
| Åtkomstkontroller | Rollbaserad åtkomstkontroll med stöd för MFA, tillämpning av minsta möjliga behörighet och loggar över åtkomstgranskningar som revisionsunderlag. | Omfattande åtkomstkontroller som uppfyller FedRAMP-standarderna, inklusive fysiska och logiska åtkomstbegränsningar, identitetshantering och sessionskontroller. |
| Övervakning och loggning | Omfattande loggning för system och applikationer med avvikelsedetektering, övervakning av säkerhetshändelser och automatiserade varningskonfigurationer. | Kontinuerlig revisionsloggning och incidenthanteringsfunktioner i linje med NIST 800-53-standarderna, med detaljerad loggning för federal efterlevnad. |
| Drifttid och tillförlitlighet | Aikido publicerar ett tillgänglighets-SLA på 99.5 % för betalnivåer, med stöd av en offentlig statussida och kontinuerlig övervakning samt inbyggd SLA-hantering så att du kan följa hur snabbt fynd åtgärdas. | Åtaganden om hög tillgänglighet som uppfyller federala standarder, där systemets tillgänglighet och operativa effektivitet verifieras i SOC 2 Type II-intyg. |
Aikido Security riktar sig till snabbväxande SaaS-företag som förbereder sig för SOC 2 Type II- eller ISO 27001-revisioner genom att automatisera insamlingen av tekniska kontrollbevis och avsevärt minska tiden för revisionsförberedelser. Veracode betjänar företag och myndighetsleverantörer som behöver FedRAMP-auktorisering och erbjuder de strikta säkerhetskontroller och den kontinuerliga övervakning som krävs för användning av federala myndigheter och arbete inom offentlig sektor.
Aikido Security jämfört med Veracode – användarvänlighet
| Faktor | Aikido Security | Veracode |
| Gränssnitt och användarupplevelse | Ren, utvecklarfokuserad kontrollpanel med ett centraliserat flöde som prioriterar sårbarheter efter allvarlighetsgrad och innehåller AI-genererade TL;DR-sammanfattningar samt skapande av ärenden med ett klick. | Gränssnitt i företagsklass med omfattande analysfunktioner och policyhantering, men det kräver kännedom om SAST-verktyg för att kunna navigera effektivt. |
| Installation och konfiguration | Anmärkningsvärt snabb installation som marknadsförs som ”10 minuter”, med Git-integrering baserad på OAuth som inte kräver några komplexa agenter eller konfigurationsfiler att installera. | Mer komplex installation som kräver betydande tid och resurser för att implementeras effektivt, med konfigurationsutmaningar för team som inte är bekanta med säkerhetsplattformar för företag. |
| Introduktion och inlärningskurva | Introduktionen genomförs på några minuter, och utvecklingsteam utbildas i genomsnitt på 45 minuter tack vare plattformens intuitiva CI/CD-integreringar. | Brantare inlärningskurva, särskilt för team som är nya inom verktyg för säkerhetstestning av applikationer, vilket kräver avsatt utbildningstid. |
| Dokumentation och resurser | Omfattande hjälpdokumentation som täcker kontoinställningar, skanningsfunktioner, integreringar och sårbarhetshantering med steg-för-steg-guider. | Omfattande dokumentation och Security Labs som erbjuder praktisk utbildning i säker kodning direkt i utvecklarnas arbetsflöden för att minska kunskapsluckor. |
| Kundsupport | Chattbaserad support i realtid via Slack och Microsoft Teams, inkluderad utan extra kostnad, samt en snabb produktutvecklingstakt som snabbt omvandlar feedback till korrigeringar. | Supportpaket på olika nivåer där företagskunder får dedikerade supportresurser, även om de specifika svarstiderna varierar beroende på licensnivå. |
Team ansluter sina kodförråd och molnmiljöer och börjar hitta problem inom några minuter efter registreringen, och AutoTriage minskar bruset så att utvecklarna inte dränks i falska positiva resultat från dag ett. Det är lika enkelt att prova tjänsten, eftersom Aikido låter utvecklarna testa produkten mot sina befintliga verktyg direkt. Veracodes plattform i företagsklass har fler funktioner, men det kräver mycket tid och pengar att utbilda utvecklare och konfigurera den, så den passar bättre för företag som har ett säkerhetsteam som kan använda den avancerade policyhanteringen och de praktiska utbildningsmodulerna i Security Labs. Om användarna behöver genomföra säkerhetsskanning på egen hand utan tillgängliga AppSec-resurser kommer Aikidos enkla och lättanvända design med en kort inlärningskurva att få igång teamet snabbare. Om ni har säkerhetspersonal och budget att investera i installation och utbildning kan Veracodes djupgående funktioner för policyhantering och federal efterlevnad motivera den större arbetsinsatsen.
Aikido Security vs Veracode: Pros & Cons
Aikido Security
- High-quality developer experience and workflow integration.
- Dramatically reduces remediation time compared to manual fixes with its AutoFix feature.
- Enterprise-grade SAST and SCA.
- No built-in developer security training program.
- Limited support for retaining historic container image scan records
- Teams needing custom detection logic built from scratch will need different tooling.
Veracode
- SaaS delivery skips on-prem setup and maintenance costs
- Unified dashboard covers SAST, DAST, SCA, and container scanning
- Policy management centralizes governance for large application portfolios
- Scan times can be lengthy for large codebases
- API coverage lags behind leading competitors
- False positives require extra manual triage effort
Best Use Cases for Aikido Security and Veracode
Aikido Security
- Enterprise Development Teams Enterprise customers get custom onboarding and direct access to the Aikido team regardless of contract size. One customer onboarded 150+ developers in 45 minutes, and the flat-rate enterprise pricing means no surprise costs as headcount grows.
- HealthTech and MedTech Companies Healthcare teams rely on Aikido to monitor security from code commits through cloud deployments, with automated compliance evidence for HIPAA, SOC 2, and ISO 27001.
- Cloud-Native Startups and Scale-Ups Startups with two team members get Aikido for free, then scale with affordable per-month pricing, so you can avoid that budget-crushing security hire during your critical growth phase.
- B2B SaaS Providers SaaS providers who connect Aikido to their GitHub repos get auto-generated SBOMs and compliance evidence reports, which cuts the manual work involved in answering vendor security questionnaires.
- DevOps and Platform Engineer Teams DevOps teams integrating Aikido with Jenkins or GitHub Actions catch more critical vulnerabilities pre-production, slashing emergency patching and stopping security issues from derailing their release timelines.
- Small Dev Teams Junior developers can fix their own security bugs thanks to Aikido’s clear step-by-step guides and ready-to-use patch snippets—even without any security background.
Veracode
- Enterprise Software Vendors Veracode’s scalable scanning and API integrations help large software companies enforce security policies across many products and codebases.
- Finance and Banking Built-in compliance reporting, policy templates, and audit support make Veracode a solid option for banks needing to meet regulatory standards.
- SaaS Providers SaaS vendors who release frequently can run automated SAST, DAST, and container scans without on-premise overhead, speeding up release cycles.
- Healthcare IT Teams Healthcare teams will find preconfigured compliance tools, transparent reporting, and eLearning useful for meeting HIPAA and similar requirements.
- DevOps Organizations DevOps teams cut down context-switching and manual steps thanks to Veracode’s integrations with GitHub and Jira.
- Global Enterprises Large organizations managing multiple app portfolios benefit from centralized dashboards, customizable policies, and multi-team onboarding.
Vem bör använda Aikido Security och vem bör använda Veracode?
Aikido Security är en mogen plattform som passar organisationer av alla storlekar, inklusive SaaS-företag med utvecklingen i centrum, snabbväxande företag och stora företag som behöver konsolidera sina säkerhetsverktyg och samtidigt behålla utvecklingstakten. Den är särskilt väl lämpad för SaaS-team och snabbväxande team som behöver snabb, utvecklarvänlig AppSec och revisionsberedskap utan den överbelastning som traditionella säkerhetsplattformar för företag medför. Det blir enkelt att samla in underlag automatiskt och snabbt få team igång, så att de kan börja hitta problem på några minuter i stället för veckor. Om ert team leds av utvecklare och saknar dedikerade AppSec-resurser, eller om ni är trötta på att hantera överdrivet många falska positiva resultat från flera punktlösningar, kan Aikidos enhetliga metod och brusreducering hjälpa ingenjörerna att fokusera på att leverera funktioner i stället för att sortera bland säkerhetsvarningar.
Veracode är ett starkt val för stora företag, Fortune 500-företag och statliga underleverantörer som behöver FedRAMP-godkännande eller måste hantera många efterlevnadskrav i ett stort antal applikationer. Plattformen har 19 års sårbarhetsdata och avancerade funktioner för policyhantering som hjälper organisationer med dedikerade säkerhetsteam att säkerställa att hundratals eller tusentals applikationer följer samma säkerhetsregler. Veracodes fullständiga rapportering, riskbedömning av tredje part och praktiska utbildning i Security Labs gör den högre kostnaden motiverad om ni arbetar inom ett starkt reglerat område som hälso- och sjukvård, finansiella tjänster eller offentlig sektor, där en mogen säkerhetsnivå öppnar nya intäktsströmmar och uppfyller strikta federala riktlinjer.
Differences Between Aikido Security and Veracode
| Aikido Security | Veracode | |
|---|---|---|
| AI-Powered Noise Reduction | Aikido Security's AI AutoTriage filters out false positives so developers see what's exploitable, and AutoFix automatically opens pull requests for SAST, dependency, and container issues. | Veracode tells developers how to prioritize and repair vulnerabilities in the usual way. Veracode Fix covers a limited language set and excludes IaC/containers. |
| FedRAMP Authorization | Aikido Security is focused on commercial compliance standards like SOC 2 Type II and ISO 27001, and is actively pursuing FedRAMP Moderate authorization (targeting Q3 2026 via Knox Systems' authorization boundary, hosted in AWS GovCloud). | Veracode holds a FedRAMP Moderate authorization, allowing it to work with federal agencies that must comply with NIST SP 800-53 Rev. 5. |
| Pricing Model | Aikido publishes flat, tiered pricing with users included, starting at $350/month, so you can see the cost before contacting sales. | Veracode has its own enterprise licensing system, and yearly contracts can start in the tens of thousands range, with the number of apps, scans, and feature modules affecting the price. |
| Setup Complexity | According to Aikido Security, it takes minutes to set up, and OAuth-based repository connections don’t require any agents or difficult setup. | Setting up Veracode requires a lot of effort and money, and setting up is often best left to a dedicated security team. |
| Third-Party Tool Aggregation | Aikido Security is a comprehensive platform for numerous security products, eliminating tool sprawl completely. | The Universal Connector from Veracode gathers data from various security products like Snyk, Checkmarx, Fortify, and Aqua Security and puts it all in one place on its Risk Manager platform. |
| Visit Aikido SecurityOpens new window | Read Veracode ReviewOpens new window |
Similarities Between Aikido Security and Veracode
| Comprehensive Coverage | Both systems use SAST, DAST, and SCA to check code, apps that are running, and dependencies that are open source. |
|---|---|
| Container and Infrastructure Security | Both scan container images and IaC templates like Terraform, CloudFormation, and Kubernetes manifests, though only Aikido adds AI AutoFix for container fixes. |
| Developer-Focused Remediation | Both give developers practical remediation help, including fix recommendations, code samples, and context on why an issue matters, so problems can be resolved without deep security expertise. |
| Enterprise Compliance | Both platforms support enterprise compliance requirements through SOC 2 Type II certification, role-based access controls, audit logging, and policy enforcement capabilities that organizations need for regulatory frameworks. |
| Native CI/CD Integration | With Aikido Security and Veracode, continuous development and release processes can automatically check for code changes, pull requests, and build methods. |
| Visit Aikido SecurityOpens new window Read Veracode ReviewOpens new window | |