
E-postautentisering ska inte kräva timmar av manuellt arbete varje vecka.
När säkerhetsteam förlitar sig på råa XML-loggar och återkommande manuella granskningar kan domänproblem lätt förbli oupptäckta i flera dagar. Och i företagsskala förblir problemet inte litet. Dussintals eller hundratals domäner, flera affärsenheter, en ständigt föränderlig sändningsmiljö och ett efterlevnadsteam som ber om dokumentation som du inte har tid att sammanställa manuellt.
PowerDMARC flyttar e-postsäkerheten från reaktiva kontroller till realtidsstyrning. Plattformen automatiserar protokollspårning, omvandlar komplexa rapporter till tydliga visuella insikter och håller dina domäner skyddade utan omfattande administrativt arbete, samtidigt som den ger säkerhets-, IT- och efterlevnadsteam den skalbarhet, styrning och de integrationer som en företagsmiljö faktiskt kräver.
Så här förenklar PowerDMARC den dagliga e-postautentiseringen och domänskyddet i företagsskala.
1. Företagsskala & domänhantering
De flesta DMARC-plattformar börjar få problem när du har fler än en handfull domäner. PowerDMARC bygger på motsatt antagande: att du hanterar dussintals, hundratals eller tusentals domäner.
- Obegränsat antal plattformsanvändare, obegränsat antal domäner, obegränsat antal inaktiva domäner, obegränsat antal automatiskt upptäckta underdomäner och obegränsat antal domängrupper, med anpassade gränser för e-postvolymen som ställs in efter din faktiska sändningsprofil.
- Massläggning av domäner, så att introduktionen av ett nyförvärvat dotterbolag eller en ny affärsenhet inte innebär att domäner måste läggas till en i taget.
- Automatisk underdomänidentifiering och identifiering av e-postavsändare synliggör sändningsinfrastruktur som du inte har konfigurerat manuellt, vilket är viktigt när marknadsavdelningen skapar en ny underdomän utan att involvera säkerhetsteamet.
- Realtidskontroll av domänhälsa, tidslinje för domänsäkerhetspoäng och tidslinje för domän-DNS ger dig en löpande bild av säkerhetsläget per domän, inte bara en ögonblicksbild.
- DNS-publicering med ett klick gör ändringar i poster aktiva utan en manuell vända via DNS-leverantörens konsol.
För en organisation som hanterar en portfölj i stället för en enda domän är detta skillnaden mellan en plattform som växer med dig och en som du växer ur inom ett år.
2. Komplett hantering av e-postautentisering
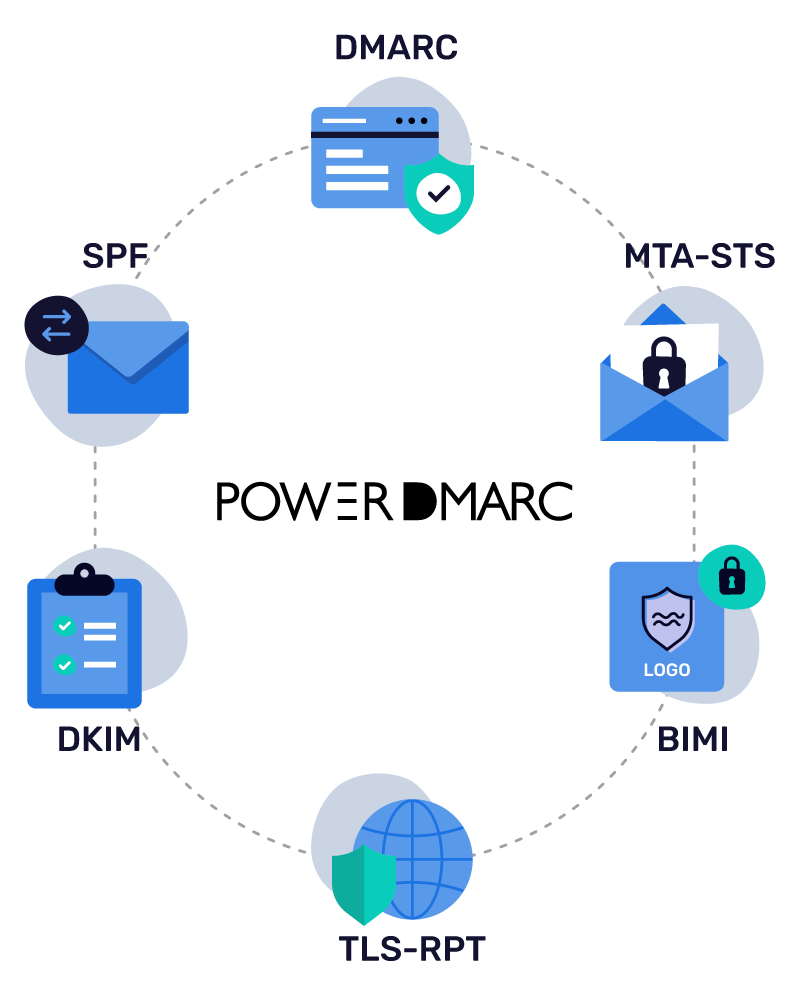
DMARC, SPF, DKIM, BIMI, MTA-STS och TLS-RPT är sex separata protokoll med sex separata syntaxregler. PowerDMARC centraliserar alla i stället för att låta dig sammanfoga punktlösningar.
Hantering av hostade protokoll
- Hostad DMARC & DKIM: Hostning, uppdatering och tillämpning av e-postautentiseringspolicyer (upp till p=reject) samt rotation av kryptografiska nycklar från en centraliserad instrumentpanel utan manuella DNS-redigeringar eller fördröjningar vid spridning.
- Hostad SPF (PowerSPF): Överskrid den strikta gränsen på 10 DNS-sökningar automatiskt genom att komprimera SPF-poster till en enda include och dynamiskt uppdatera avsändar-IP-adresser via makron.
- Hostad MTA-STS & TLS-RPT: Tillämpa TLS-kryptering under överföring för att förhindra MITM-attacker, automatisera certifikathantering och granska människoläsbara TLS-rapporter.
- Hostad BIMI: Hantera och hosta dina BIMI SVG-logotyper samt beställ dina VMC/CMC-certifikat direkt för att visa verifierade varumärkesmärken i inkorgar som stöds.
Detaljerad rapportering
DMARC-aggregatrapportering (RUA), PGP-krypterad DMARC-felrapportering (RUF) och DMARC-geolokaliseringsrapporter för insyn på källnivå.
Avancerad analys
- Hostad SPF-analys: Ger övervakning per källa och på IP-nivå, även för nästlade IP-adresser, så att du kan identifiera felkonfigurerade IP-intervall och ta bort äldre källor för att hålla dig under gränsen på 10 sökningar.
- Hostad DKIM-analys: Ger kriminaltekniska insikter i hälsan hos din kryptografiska signering och pekar exakt ut vilka tredjepartsavsändare som signerar korrekt, vilka som har problem med nyckeljustering och vilka som orsakar autentiseringsfel.
- BIMI-rapportering: Övervakar leveransen av varumärkeslogotyper till mottagarnas inkorgar för att spåra och mäta logotypens utvärderingsstatus (utvärderad jämfört med inte utvärderad), felsöka VMC-/väljarfel och bevisa den mätbara avkastningen på din inkorgsprofilering.
Generering av DNS-poster med ett klick
Generering av DNS-poster och DNS-publicering med ett klick direkt från plattformen, vilket minskar manuella syntaxfel.
Detta ger företagsteam ett enda centraliserat lager för hela ekosystemet av DMARC, SPF, DKIM, BIMI, MTA-STS och TLS-RPT, i stället för fem olika verktyg med fem olika inloggningar.
3. Konversationsbaserad AI-analys
Många plattformar sätter "AI" på en funktionslista och kallar det klart. PowerDMARC är annorlunda: dess Model Context Protocol (MCP)-server ansluter ditt aktiva konto, dina riktiga rapporter, dina riktiga DNS-poster och dina riktiga sändningskällor direkt till AI-assistenter som Claude, Cursor och Microsoft Copilot Studio.
Det innebär att du inte får ett generiskt svar ur en lärobok när du ställer en fråga. Du får ett svar som hämtas direkt från dina egna data.

Här är vad du kan göra med den:
- Genomför en granskning av hela portföljen: be om hälsopoäng, aktuell policystatus och aktiva försök till förfalskning över alla domäner du äger, i en enda fråga.
- Utred fel snabbt: filtrera aggregerade DMARC-data och DMARC-data om fel efter land, värd, organisation, resultat eller sändningskälla.
- Gör DNS- och WHOIS-sökningar direkt i chatten: A, AAAA, MX, TXT, SPF, DMARC, PTR, NS och CNAME, utan att lämna chatten.
- Generera giltiga SPF-, DKIM- och DMARC-poster på begäran, eller hantera domäner och interagera direkt med hanterade poster.
- Analysera rubrikerna i ett misslyckat meddelande för att ta reda på vad som gick fel.
Utöver MCP innehåller plattformen en inbyggd DMARC AI-agent för snabb vägledning och felsökning, med en AI-rådgivare för avvikelser och en AI-rådgivare för policy integrerade i den, som flaggar ovanligt beteende och rekommenderar policyändringar.
Om du arbetar med företagssäkerhet är detta den enda förändringen som faktiskt sparar timmar. "Vilka domäner kan förfalskas just nu, och vilken policy bör vi ha?" innebar tidigare fem flikar och ett kalkylblad. Nu räcker det med en enda fråga.
4. Omedelbara hotaviseringar
De flesta DMARC-plattformar bygger på en rapportcykel en gång om dagen. Något går sönder, och du får inte reda på det förrän vid nästa planerade inloggning, ibland 24 till 48 timmar senare.
Eftersom stora leverantörer av e-posttjänster nu avstår från att skicka felrapporter (RUF), en lucka som den nyligen publicerade standarden för DMARC-felrapportering (RFC 9991) uttryckligen erkänner som en avvägning för integriteten, fokuserar PowerAlerts i stället sin realtidsdetektering på DNS-ändringar, volymavvikelser och ny sändningsinfrastruktur.
- DNS- och protokollstatus: PowerDMARC meddelar dig så fort en SPF-mekanism, DKIM-väljare eller DMARC-policy ändras i din zon, flaggar syntaxfel eller saknade taggar och spårar DNS-trädgenomgångar så att du vet att dina underdomäner är korrekt anpassade.
- Detektering av avsändare och källor: Den flaggar nya eller okända IP-adresser som skickar e-post för din räkning, jämför dem med kända leverantörer som ditt CRM-system eller din marknadsföringsplattform och märker, med GEO-IP-taggning, deras geografiska ursprung så att skugg-IT blir synlig.
- Anpassade tröskelvärden: Du anger reglerna. Avisera mig om en källa överskrider X meddelanden per dag. Avisera mig om mer än 2 % av e-posten misslyckas med anpassningen under tre dagar. Avisera mig om TLS-RPT-felen ökar kraftigt under en 24-timmarsperiod.
- Proaktiv säkerhetsstatus: Den upptäcker DKIM-nycklar som fortfarande använder den gamla storleken på 1024 bitar i stället för 2048 bitar och skickar varningar om att BIMI-certifikat löper ut med början 90 dagar i förväg, med eskalering till kritisk nivå efter 10 dagar.
Varför anpassade tröskelvärden är viktiga: En stor sändningsmiljö är bullrig. Utan justerbara regler blir du snabbt trött på aviseringarna och börjar ignorera allt, vilket motverkar hela syftet.
5. Hotinformation och övervakning av anseende
Att upptäcka ett autentiseringsfel visar att något gick sönder. Det talar inte om huruvida felet beror på en felkonfiguration eller en aktiv attack. PowerDMARC:s lager för hotinformation är utformat för att täppa till den luckan.
- PowerDMARC:s IP-anseendeövervakning och domänanseendeövervakning spårar om din sändningsinfrastruktur dyker upp på blockeringslistor innan det försämrar din leveransbarhet.
- Detektering och övervakning av lookalike-domäner bevakar nyregistrerade domäner som är utformade för att imitera dina, med aktiv MX-detektering så att du vet när en lookalike-domän faktiskt är konfigurerad för att skicka e-post och inte bara är parkerad.
- Hotkartan ger en geografisk översikt över varifrån försök till förfalskning och missbruk kommer.
- Hotbedömning och analys av sändningskällor hjälper dig att prioritera: är detta en legitim leverantör som behöver en SPF-uppdatering, eller en obehörig avsändare som måste blockeras?
Det är detta som förflyttar en DMARC-plattform från "här är vad som misslyckades" till "här är om du bör vara orolig för det".
6. Hålla jämna steg med de nya DMARC-standarderna
E-postautentisering har precis genomgått den största översynen av standarderna på över ett decennium. Den gamla RFC 7489-specifikationen är borta. I dess ställe har vi tre separata RFC:er:
- RFC 9989: grundläggande DMARC-policy och justeringslogik
- RFC 9990: sammanställd rapportering
- RFC 9991: felrapportering
Det här är inte bara en namnändring. De nya reglerna tar bort äldre taggar som pct, rf och ri och ersätter den gamla listan över offentliga suffix med en DNS-trädsökningsalgoritm för att fastställa domängränser. Om dina skript eller parsrar fortfarande är byggda för den gamla standarden kan de få problem med nyare parametrar som np, taggen för policy för icke-existerande underdomäner.
PowerDMARC har redan uppdaterat sina verktyg för rapportering och postgenerering enligt de aktuella specifikationerna, så att du inte behöver gissa om din konfiguration faktiskt överensstämmer med det som e-postleverantörer tillämpar i dag.
7. Skydd för e-postleverans
Autentisering och e-postleverans hänger tätt ihop. Brister i justeringen av SPF, DKIM eller DMARC gör dig inte bara sårbar för förfalskning; de leder också till att legitim e-post filtreras, placeras i karantän eller avvisas av e-postleverantörer som har blivit mycket striktare när det gäller regler för massutskickare.
PowerDMARC hanterar detta ur tre perspektiv:
- På autentiseringssidan: SPF-utplattning och optimering av makron, rotation av DKIM-nycklar och tillämpning av DMARC-policyer centraliseras – allt som avgör om ditt meddelande hamnar i inkorgen eller skräppostmappen.
- På synlighetssidan: Sammanställd rapportering och realtidsaviseringar upptäcker justeringsfel från legitima leverantörer, till exempel ett nytt marknadsföringsverktyg som du glömde lägga till i din SPF-post, innan det skadar ditt avsändarrykte.
- På e-postleveranssidan: det inbyggda testverktyget för e-postleverans och analysverktyget för placering i inkorgen kör tester med testbrevlådor i Gmail, Outlook, Yahoo, iCloud, AWS Mail och Zoho Mail, kombinerat med validering av SPF, DKIM, DMARC och BIMI, innan du trycker på Skicka. Det markerar autentiseringsbrister och efterlevnadsproblem, inklusive efterlevnad av avregistrering med ett klick/RFC 8058, med vägledd åtgärdshantering och rekommendationer för DNS-korrigeringar, så att du inte upptäcker ett problem genom studsrapporter efter att en kampanj redan har publicerats.
Testning av flera domäner, CSV-exporter och varumärkesanpassade PDF-rapporter kompletterar lösningen, så att data om e-postleverans kan flyttas mellan säkerhets- och marknadsföringsteam utan manuell omformatering.
8. DNS-säkerhet och efterlevnad
DNS-säkerhet och efterlevnad kör automatiska säkerhetskontroller i realtid inom sex kategorier:
- DNS-säkerhet: övervakning av DNSSEC och CAA, tillgänglighet för namnservrar, DNS-resiliens, kontroller av SOA-konfiguration, identifiering av hängande CNAME-poster och identifiering av AXFR-exponering.
- SSL/TLS-säkerhet: övervakning av certifikatsförfall, identifiering av felaktiga värdnamn, identifiering av svaga nycklar, identifiering av föråldrad TLS, validering av certifikatkedjor och identifiering av självsignerade certifikat.
- Säkerhet vid domänregistrering: övervakning av domänförfall, övervakning av ändringar av domänregistrator och registrerad domäninnehavare, övervakning av överföringslås och övervakning av EPP-status.
- Säkerhet för domäner som liknar varumärket: identifiering av nya domäner som liknar varumärket, identifiering av aktiva MX-poster, hotbedömning och övervakning av infrastrukturändringar.
- Övervakning av DNS-poster: identifiering av DNS-ändringar, synlighet före och efter DNS-ändringar samt övervakning av synkronisering av namnservrar.
- Säkerhetspoäng och efterlevnad: en säkerhetspoäng från 0 till 100, ett säkerhetsbetyg från A till F, historiska trender för poängen, händelseövervakning, konfigurerbara aviseringar samt PDF-/CSV-rapporter med rekommendationer för åtgärder.
9. Företagsidentitet, styrning och efterlevnad
Säkerhetsteam i företag utvärderar inte bara funktioner; de utvärderar också om en leverantör kan klara deras egen efterlevnadsgranskning och passa in i en befintlig identitetsarkitektur. PowerDMARC är byggt med denna granskning i åtanke.
Identitet och åtkomst:
- Rollbaserad åtkomstkontroll (RBAC) och anpassningsbar hantering av användaråtkomst, så att säkerhets-, marknadsförings- och IT-team får olika behörighetsnivåer på samma plattform i stället för en inloggning där allt eller inget gäller.
- Multifaktorautentisering, med möjlighet att tvinga fram MFA i hela organisationen samt hantering av betrodda enheter.
- OAuth SSO och SAML SSO, så att autentiseringen sker via din befintliga identitetsleverantör i stället för genom en fristående uppsättning autentiseringsuppgifter.
- SCIM användarprovisionering, med automatiserad provisionering och avprovisionering, så att åtkomsten följer ditt HR-system i stället för en manuell checklista för avslut av anställning.
Styrning och ansvarsskyldighet:
- Granskningsloggar med ett oföränderligt granskningsspår: användaraktivitet, inloggningshistorik, ändringar av domänkonfiguration, DNS-ändringar, policyändringar samt ändringar av användare och roller, allt filtrerbart efter användare, aktivitet och datum samt möjligt att exportera för granskning av efterlevnad.
- SIEM-integration specifikt för granskningsdata, så att styrningsposter inte förblir isolerade från resten av era loggar.
Efterlevnad & dataskydd:
- SOC 2 Type II- och ISO 27001-certifierad samt GDPR-kompatibel, med anpassade dataskyddsavtal och anpassade kontrakt tillgängliga.
- SLA-åtaganden, så att förväntningar på drifttid och svarstider är avtalsbaserade, inte bara underförstådda.
För organisationer där ett säkerhetsformulär för leverantörer ingår i inköpsprocessen är detta ofta det som får PowerDMARC förbi den första grinden, innan någon ens tittar på själva DMARC-funktionerna.
10. SIEM-, API- och SOC-integration
DMARC-data som endast finns i en leverantörs kontrollpanel är data som ert SOC faktiskt inte använder. PowerDMARC är byggt för att ansluta direkt till de verktyg som ert säkerhetsteam redan förlitar sig på.
- Inbyggd SIEM-integration med Splunk, Microsoft Sentinel, Elastic SIEM och FortiSIEM.
- API-åtkomst med tokenbaserad autentisering och behörighetsbegränsad åtkomst, så att integrationer och automatisering kan byggas utan att autentiseringsuppgifter tilldelas mer omfattande behörigheter än nödvändigt.
- Webhookar för automatisering av säkerhetshändelser, som dirigerar aviseringar till Slack, Discord eller era egna verktyg för incidenthantering i stället för bara till en inkorg.
Detta gör PowerDMARC-telemetri till en del av ert övergripande SOC/SIEM/SOAR-arbetsflöde, i stället för en konsol som ert team måste komma ihåg att kontrollera separat.
Livscykeln för en stegvis utrullning
En DMARC-utrullning är en fasindelad resa, inte en engångsinstallation, och ert beroende av plattformen förändras i takt med att er policy utvecklas.

Med PowerDMARC:
- Ni börjar i övervakningsfasen (p=none) med AI-frågor och aviseringar för att kartlägga ert sändningsavtryck och på ett säkert sätt upptäcka skugg-IT.
- Därefter, under karantänfasen (p=quarantine), fungerar aviseringar i realtid som ett säkerhetsnät som fångar upp legitima avsändare som misslyckas med justeringen innan leveransen påverkas.
- Slutligen, vid full verkställighet (p=reject), övergår systemet till aktivt försvar för att blockera förfalskning, snarlika domäner och konfigurationsavvikelser, allt sömlöst hanterat inom samma skalbara plattform medan er portfölj växer.
Support och tjänster för företag
Att rulla ut autentisering över en stor domänportfölj är komplext, vilket är anledningen till att PowerDMARC kompletterar sin plattform med dedikerad mänsklig support med SLA, i stället för att endast erbjuda dokumentation. Företagsteam får en namngiven kundansvarig, en namngiven kundframgångsansvarig och en dedikerad supportingenjör som erbjuder konfigurationssessioner med skärmdelning i realtid samt hjälp med hanterad installation, så att utrullningar över dussintals domäner aldrig stannar upp.
Vem detta verkligen är byggt för
PowerDMARC är särskilt utvecklat för företag, IT- och säkerhetsansvariga samt SOC-team som hanterar komplexa portföljer med flera domäner i starkt reglerade sektorer med hög hotbild, såsom finans, sjukvård, offentlig sektor, utbildning med flera, där efterlevnad och varumärkesskydd är avgörande.
Redo för automatiserad e-postautentiseringshantering på företagsnivå?
Ni ska inte behöva en återkommande kalenderpåminnelse varje vecka bara för att kontrollera om er domän fortfarande är säker.
Med AI-åtkomst inbyggd i ert konto, aviseringar som visas i samma ögonblick som något ändras, styrnings- och identitetskontroller som passar in i er befintliga arkitektur för domänsäkerhet samt en enda konsol för varje autentiseringsprotokoll ni behöver hantera, kan ni ägna mindre tid åt att bevaka DNS och mer tid åt allt annat på ert bord.
Vanliga frågor
1. Är PowerDMARC lämpligt för stora företag med flera domäner?
Ja, det har en centraliserad instrumentpanel med stöd för flera klienter, utformad för att hantera flera domäner och underdomäner från ett enda gränssnitt.
2. Hur hjälper PowerDMARC företag att gå från DMARC-övervakning till tillämpning?
PowerDMARC tillhandahåller styrd tillämpning av policyer med sin värdbaserade DMARC-lösning och avkodar komplexa XML-data till visuella instrumentpaneler, så att policyerna säkert kan skärpas utan att störa e-postleveransen.
3. Har PowerDMARC stöd för SSO, SCIM och åtkomstkontroller för företag?
Ja, det integreras direkt med ledande IdP:er för SAML SSO och SCIM-provisionering samt rollbaserade åtkomstkontroller (RBAC) för att dela upp teamets behörigheter.
4. Kan PowerDMARC integreras med vårt befintliga SIEM och våra säkerhetsverktyg?
Ja, det integreras direkt med ledande säkerhetsplattformar, inklusive Splunk, Microsoft Sentinel, Elastic SIEM, FortiSIEM och Cisco Threat Grid.
5. Tillhandahåller PowerDMARC ett API för automatisering på företagsnivå?
Ja, det erbjuder ett fullständigt dokumenterat RESTful JSON-API för programmatisk domänhantering, postgenerering och extrahering av säkerhetsdata i realtid.
6. Hur skyddar PowerDMARC känsliga data i e-postmeddelanden om fel?
Det tar som standard bort e-postmeddelandenas brödtext för att skydda personuppgifter och stöder uppladdning av offentliga PGP-nycklar för att kryptera felrapporter (RUF) under överföring och lagring.