

Vad är ett SIEM-verktyg? Viktiga funktioner och användningsområden

Grunderna i SIEM-verktyg: Ett SIEM-verktyg samlar in och analyserar säkerhetsdata från olika miljöer och hjälper team att effektivt upptäcka och hantera hot.
Målgrupper: SIEM-verktyg används av säkerhetsteam i företag, molnoperatörer, branscher med höga efterlevnadskrav, MSSP:er och statliga IT-avdelningar.
Centrala funktioner: Viktiga funktioner i SIEM-verktyg omfattar centraliserad logginsamling, hotdetektering, automatisering av incidenthantering, beteendeanalys och efterlevnadsrapportering.
Påverkan på verksamheten: Att införa ett SIEM-verktyg kan minska risker och svarstider, men kräver investeringar, löpande finjustering och särskild expertis.
Val av SIEM-verktyg: När du utvärderar vad ett SIEM-verktyg är bör du ta hänsyn till integrationsbehov, automatisering, rapportering och om en hanterad eller traditionell lösning passar bäst.
SIEM-verktyg ger ditt säkerhetsteam en enda plats för att samla in, korrelera och agera på hotdata i hela din miljö. Utan ett sådant verktyg måste ni sammanställa aviseringar från ett dussin frånkopplade källor – och angripare räknar med den luckan.
Jag har själv sett hur snabbt en ouppmärksammad blind fläck förvandlas till en incident. Den här guiden går igenom viktiga funktioner, verkliga användningsfall och vad du bör leta efter när du utvärderar alternativ, så att du kan fatta ett tryggt och välgrundat beslut om vilken lösning som passar din teknikstack.
Vad är ett SIEM-verktyg?
Ett verktyg för säkerhetsinformations- och händelsehantering (SIEM) är programvara som samlar in, centraliserar och analyserar logg- och händelsedata från hela din tekniska miljö. Med hjälp av inbyggda regler och automatisering upptäcker SIEM-verktyg hot, spårar säkerhetshändelser och hjälper ditt team att utreda incidenter snabbare.

Säkerhetsteam förlitar sig på SIEM-verktyg för att förenkla händelseövervakningen, stärka arbetsflödena för utredningar och hålla jämna steg med efterlevnadskraven för deras data och system.
SIEM kombinerar två tidigare säkerhetsfunktioner: säkerhetsinformationshantering (SIM) och säkerhetshändelsehantering (SEM). SIM fokuserar på att samla in, lagra och analysera säkerhetsdata över tid, medan SEM fokuserar på att övervaka händelser i realtid och flagga misstänkt aktivitet.
Tillsammans ger de säkerhetsteam både historisk kontext och insyn i realtid i hela miljön.
Hur fungerar ett SIEM-verktyg?
Ett SIEM-verktyg fungerar genom att hämta säkerhetsloggar och händelsedata från hela din IT-miljö till ett enda centraliserat system. Det kan omfatta slutpunkter, servrar, brandväggar, nätverksenheter, molntjänster, applikationer och identitetsplattformar.
När data kommer in i SIEM-systemet organiserar och normaliserar plattformen den så att händelser från olika system kan analyseras tillsammans. Därefter tillämpas korrelationsregler, analyser, beteendebaslinjer och, beroende på plattformen, maskininlärning eller flöden med hotinformation för att identifiera aktivitet som kan tyda på ett säkerhetshot.
Ett typiskt SIEM-arbetsflöde ser ut så här:
- Samla in säkerhetsdata: SIEM-systemet samlar kontinuerligt in loggar och händelser från system i hela din infrastruktur.
- Normalisera och sammanställa händelser: Data från olika källor omvandlas till ett enhetligt format så att den kan sökas igenom och jämföras.
- Korrelera misstänkt aktivitet: Plattformen kopplar samman relaterade händelser som kan verka ofarliga var för sig, men som kan signalera en attack när de betraktas tillsammans.
- Skapa och prioritera aviseringar: När aktivitet matchar en detekteringsregel, ett avvikande beteendemönster eller en känd indikation på intrång skapar SIEM-systemet en avisering som säkerhetsteamet kan utreda.
- Stödja utredning och hantering: Analytiker kan spåra aktivitet mellan system, granska historiska händelser och fastställa en incidents omfattning och orsak. Moderna SIEM-verktyg kan också utlösa automatiserade åtgärder direkt eller integreras med SOAR-plattformar för mer avancerade arbetsflöden för incidenthantering.
Eftersom SIEM-systemet lagrar säkerhetsdata på en enda sökbar plats kan team även använda historiska loggar för kriminaltekniska utredningar, jakten på hot, rapportering av efterlevnad och identifiering av mönster som skulle vara svåra att upptäcka i frånkopplade verktyg.
Exempel på SIEM-verktyg
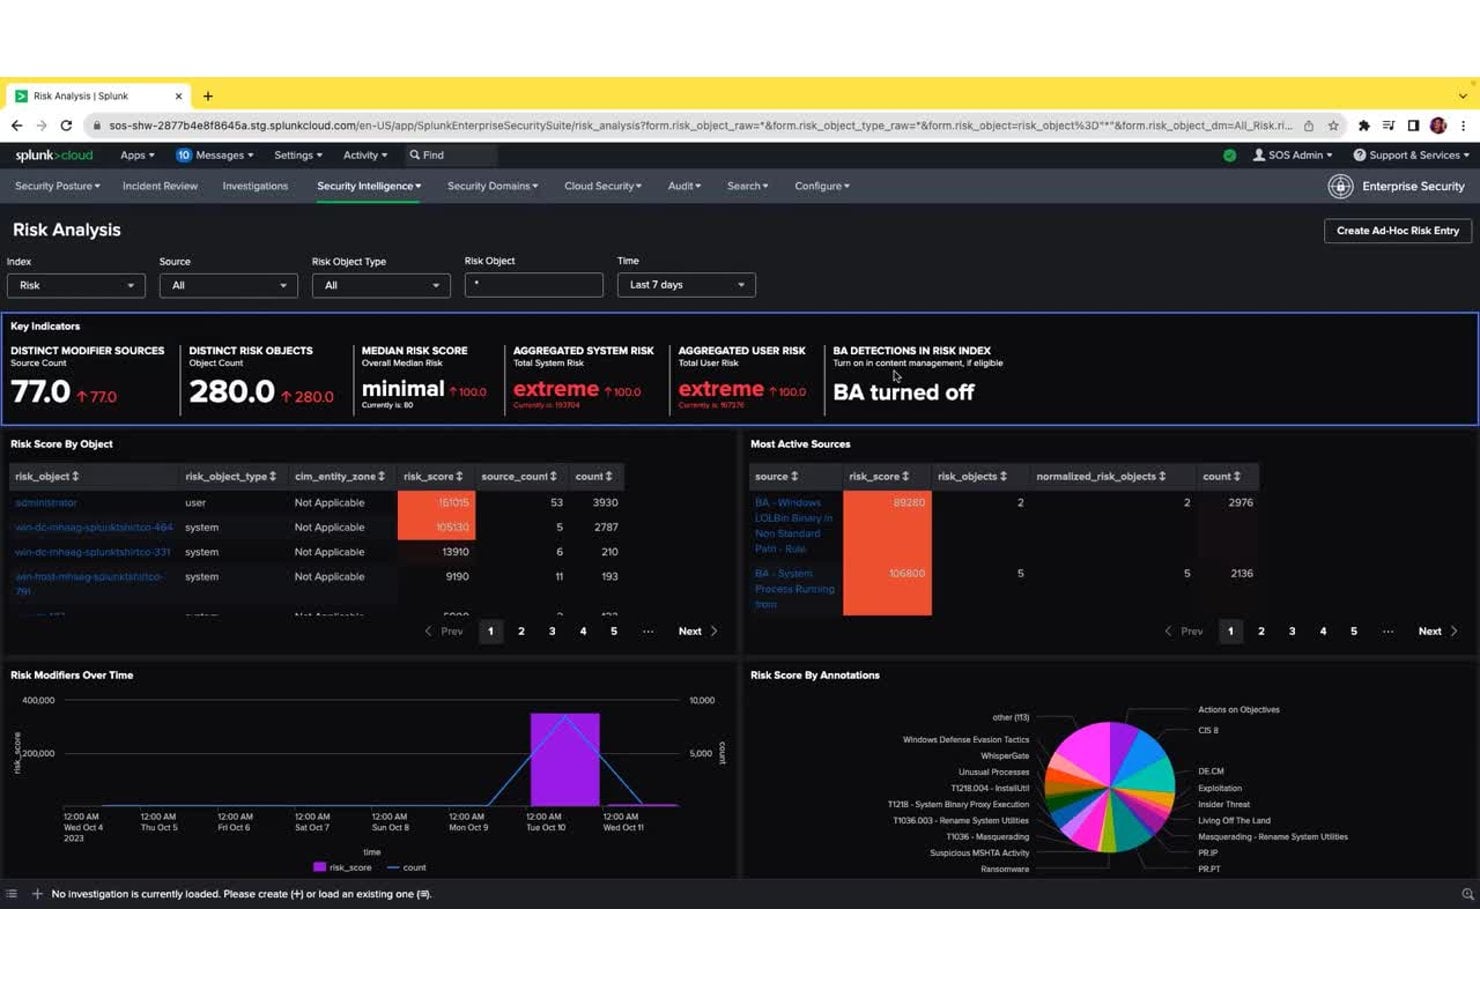
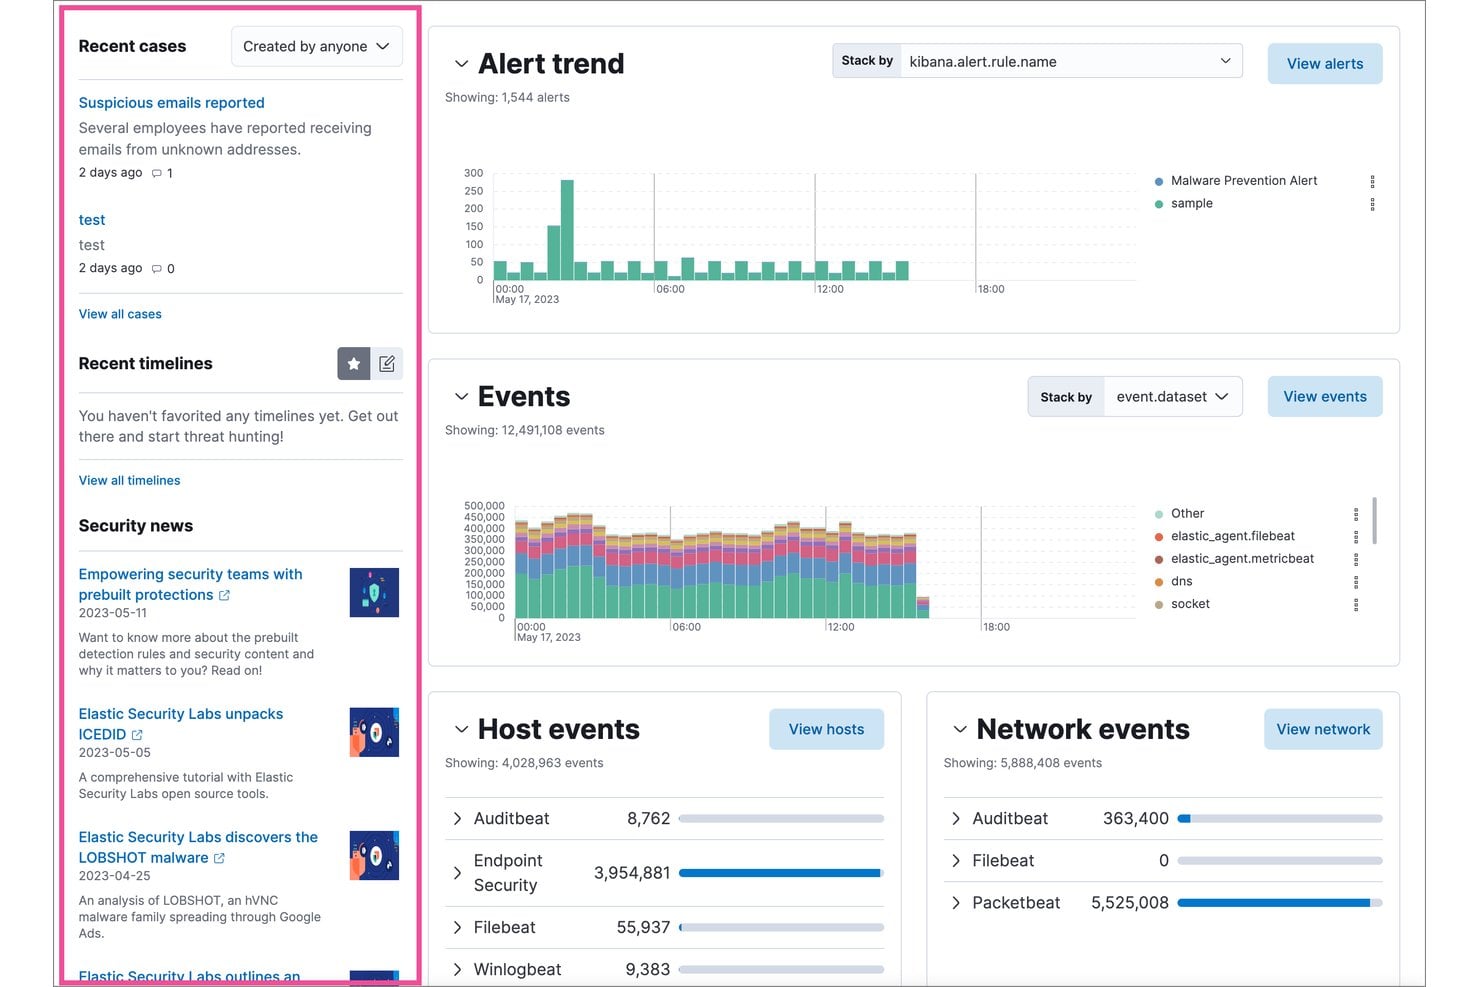
Här är några visuella exempel på hur gränssnitt för SIEM-verktyg ser ut i praktiken:
De främsta SIEM-verktygen att överväga
Här är min kortlista över de bästa SIEM-verktygslösningarna:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.


Vilka använder SIEM-verktyg?
Här är de typer av team och organisationer som förlitar sig på SIEM-verktyg för säkerhetsövervakning och incidenthantering:
- Säkerhetsteam på stora företag: Övervakar säkerhetsverksamheten för stora och komplexa organisationer med omfattande infrastruktur.
- Leverantörer av hanterade säkerhetstjänster (MSSP): Tillhandahåller utkontrakterad övervakning och hotdetektering för kundmiljöer.
- Team för molninfrastruktur: Övervakar aktivitet, granskar åtkomst och upptäcker hot i molnbaserade och hybrida system.
- Reglerade branscher: Team inom finansiella tjänster, hälso- och sjukvård samt energiförsörjning måste uppfylla strikta krav på efterlevnad och rapportering.
- IT-avdelningar inom offentlig sektor och myndigheter: Skyddar kritiska system och känsliga data mot riktade hot och cyberattacker.
Viktiga fördelar med SIEM-verktyg & potentiella affärseffekter
SIEM-verktyg hjälper dig att minska risker, reagera snabbare på incidenter, stödja efterlevnad och hålla din miljö igång smidigt – vilket direkt kan påverka drifttid och företagets anseende.
Kom ihåg att dessa lösningar vanligtvis innebär en betydande investering, och att en felaktigt hanterad implementering kan skapa ny komplexitet eller luckor i insynen.
Använd den här tabellen för att väga de viktigaste fördelarna och riskerna med att införa ett SIEM-verktyg:
| Fördelar | Risker |
|---|---|
| Snabbare upptäckt och hantering av incidenter | Höga initiala kostnader för implementering och licenser |
| Centraliserad insyn i alla miljöer | Komplexitet kan orsaka luckor i konfigurationen |
| Förbättrad hotjakt och utredning | Falska positiva resultat kan orsaka larmtrötthet |
| Förbättrat stöd för krav på efterlevnad | Kräver löpande finjustering och särskild teknisk expertis |
| Påskyndar analysen av grundorsaker efter incidenter | Integritetsproblem om loggar hanteras felaktigt |
| Förenklar rapportering och förberedelser inför revisioner | Inlåsning hos leverantören eller utmaningar vid migrering |
| Korrelation av signaler från flera källor | Belastning på lagrings- och beräkningsinfrastrukturens resurser |
Fallstudier av SIEM-verktyg
Se hur verkliga team förändrade sina säkerhetsresultat med SIEM-verktyg. Dessa fallstudier visar vilken skillnad SIEM kan göra före och efter implementeringen.
Fallstudie: Askari Banks implementering av IBM Security QRadar SIEM
Askari Bank, en pakistansk affärsbank med 560 filialer och 7 500 anställda, byggde sitt säkerhetscenter (SOC) från grunden med IBM Security QRadar SIEM, QRadar SOAR och ett tillägg för beteendeanalys av användare.
Plattformen implementerades tillsammans med IBM Business Partner SPS och samlade loggar från banksystem, automatiserade incidenthantering via spelböcker och möjliggjorde detektering av insiderhot dygnet runt.
Här är resultaten av Askari Banks implementering av SIEM-verktyg:
- Drastisk minskning av falska positiva resultat: Säkerhetsincidenterna minskade från cirka 700 per dag till färre än 20, vilket gav SOC-teamet tillförlitliga och handlingsbara varningar.
- Snabbare åtgärd av incidenter: Åtgärdstiden minskade från omkring 30 minuter till bara 5 minuter genom automatisering av SOAR-spelböcker.
- Snabb teamtillväxt: SOC-teamet växte till fler än 20 specialister på mindre än tre år, med stöd av automatisering som tog över rutinmässiga prioriteringsuppgifter.
- Efterlevnad av regelverk: Askari Bank uppnådde full efterlevnad av Pakistans cybersäkerhetspolicy från 2021, ett nationellt krav som innebär att banker ska driva automatiserade säkerhetscenter dygnet runt.
Fallstudie: Carrefours implementering av Splunk Cloud Platform
Carrefour, en av världens största återförsäljare, använde Splunk Cloud Platform för att konsolidera sin säkerhetsverksamhet i en global miljö med flera kanaler.
Plattformen samlade antivirus-, slutpunktsdetekterings- och svarsloggar i ett enda system och automatiserade aviseringar, ärendehantering och SOC-aviseringar – vilket eliminerade den infrastrukturhantering som hade tagit analytiker bort från det faktiska säkerhetsarbetet.
Här är resultaten av Carrefours implementering av SIEM-verktyg:
- 3 gånger snabbare hotrespons: Med hjälp av realtidsinsikter från Splunk reagerar Carrefour nu på säkerhetshot tre gånger snabbare än tidigare.
- Omfokuserad SOC-verksamhet: Säkerhetsteamet gick från infrastrukturhantering till värdeskapande uppgifter, inklusive applikationshantering, hotanalys och aktiva säkerhetsutredningar.
- Bredare tillgång för analytiker: Både tekniska analytiker och affärsanvändare kan självständigt utreda och skapa aviseringar under säkerhetshändelser, vilket utökar teamets totala responskapacitet.
- Säkrare produktlanseringar: Plattformen ger Carrefours team den insyn som krävs för att lansera nya funktioner och tjänster på ett säkert sätt, vilket minskar risken för att nya digitala funktioner skapar säkerhetsluckor.
Centrala funktioner & egenskaper hos SIEM-verktyg
Här är de viktigaste funktionerna du bör leta efter när du utvärderar SIEM-verktyg för din miljö:
- Centraliserad logginsamling: Samla händelsedata från servrar, molntjänster, slutpunkter och nätverksenheter på en enda sökbar plattform.
- Detektering av hot i realtid: Använd inbyggda regler och analyser för att upptäcka misstänkt aktivitet och avisera teamet när incidenter utvecklas.
- Automatiserad incidenthantering: Utlös handlingsplaner eller arbetsflöden som vägleder eller utför åtgärder – vilket minskar det manuella arbetet vid återkommande scenarier.
- Korrelation mellan datakällor: Koppla samman händelser från olika system (brandväggar, slutpunkter, moln med mera) för att skapa en komplett bild av komplexa attacker.
- Analys av användar- och entitetsbeteende (UEBA): Upptäck insiderhot eller komprometterade konton genom att flagga ovanlig aktivitet hos användare eller enheter.
- Efterlevnadsrapportering: Skapa rapporter som är kopplade till vanliga regelverk och ramverk, vilket förenklar revisioner och tillämpning av policyer.
- Instrumentpaneler och visualiseringar: Få tillgång till anpassningsbara instrumentpaneler som ger övergripande status- och trendinsikter anpassade efter teamets prioriteringar.
- Integrations- och API-stöd: Anslut SIEM till din övergripande säkerhetsplattform (ärendehantering, hotinformation och orkestreringsverktyg) för smidigare drift.
Användningsområden för SIEM-verktyg: typiska processer & arbetsflöden
SIEM-verktyg ger dig en central plats för att samla in, analysera och agera på säkerhetshändelser i dina system. Du kan automatisera viktiga arbetsflöden, till exempel hotövervakning, incidentutredningar och skapande av efterlevnadsrapporter – så att teamet kan fokusera på djupare analys och beslutsfattande.
Genom att koppla samman signaler från alla dina miljöer hjälper SIEM-verktyg dig att upptäcka hot snabbare och minska antalet manuella steg i det dagliga säkerhetsarbetet.
Använd den här tabellen för att se hur SIEM-verktyg stöder viktiga IT- och säkerhetsprocesser för ledningen:
| Process | Beskrivning | Så hjälper programvaran |
|---|---|---|
| Hotdetektering | Identifiera misstänkt aktivitet eller hot i hela din IT-miljö. | Korrelaterar händelser från flera källor för att lyfta fram verkliga hot och minska bruset från falska positiva. |
| Incidenthantering | Hantera och lösa säkerhetsincidenter snabbt efter att de har upptäckts. | Automatiserar handlingsplaner och arbetsflöden så att åtgärder vidtas snabbare och kräver mindre manuella insatser. |
| Efterlevnadsrapportering | Förbered dokumentation och bevis för revisioner och regulatoriska granskningar. | Skapar rapporter kopplade till efterlevnadsramverk och hämtar information från loggar och händelser som samlats in i olika system. |
| Grundorsaksanalys | Utred ursprunget till och påverkan av säkerhetsintrång eller incidenter. | Samlar och visualiserar historiska loggdata, så att team kan spåra händelser och lokalisera sårbarheter. |
| Övervakning av användaraktivitet | Spåra användaråtgärder för att upptäcka insiderhot eller riskfyllt beteende. | Använder beteendeanalys för att flagga avvikelser från den normala aktiviteten så att du kan utreda potentiella hot. |
Typer av SIEM-verktyg & liknande verktyg
SIEM-verktyg finns i några olika varianter, och det finns flera närliggande säkerhetsverktyg som ofta grupperas i samma sammanhang:
Använd den här tabellen för att förstå vad som skiljer de olika typerna åt:
| Typ | Särskiljande egenskap |
|---|---|
| Traditionell SIEM | Regelbaserad korrelation och loggaggregering utan AI-driven analys |
| Nästa generations SIEM | Använder AI och maskininlärning för att automatisera hotdetektering och minska behovet av manuell finjustering |
| Hanterad SIEM | Drivs av en tredjepartsleverantör eller MSSP, vilket eliminerar bördan av intern hantering |
| (SOAR) Säkerhetsorkestrering, automatisering och respons | Fokuserar på att automatisera arbetsflöden för incidenthantering snarare än logginsamling och detektering |
| (XDR) Utökad detektering och respons | Integrerar detektering över slutpunkter, identitet och molnlager utan att fokusera på logghantering |
| Logghantering | Samlar in och lagrar loggar för sökning och granskning, men saknar inbyggd säkerhetsanalys och korrelation |
Vad du bör leta efter i ett SIEM-verktyg
Rätt SIEM-verktyg bör passa din befintliga infrastruktur, dina säkerhetsarbetsflöden och din datavolym utan att skapa mer komplexitet än ditt team kan hantera.
När du jämför olika alternativ bör du fokusera på hur väl varje plattform stöder de system du redan använder och hur ditt säkerhetsteam faktiskt utreder och hanterar hot.
Använd dessa faktorer för att utvärdera vilket SIEM-verktyg som passar bäst för din miljö:
- Täckning av datakällor: Se till att SIEM-lösningen kan samla in loggar och händelser från de system ditt team faktiskt använder, inklusive slutpunkter, servrar, brandväggar, molntjänster och identitetsplattformar.
- Kvalitet på detektering och korrelation: Leta efter starka funktioner för händelsekorrelation, beteendeanalys och hotinformation som hjälper till att upptäcka relevanta hot utan att skapa ett överdrivet antal falska positiva resultat.
- Skalbarhet: Kontrollera om plattformen kan hantera din nuvarande loggvolym och fortsätta prestera när din infrastruktur och dina säkerhetsdata växer.
- Passande driftsättning: Överväg om en molnbaserad, lokalt installerad eller hybrid SIEM-lösning bäst motsvarar din miljö, dina säkerhetskrav och dina interna resurser.
- Total kostnad och hanteringsinsats: Jämför mer än licenspriset. Loggimport, lagring, lagringstid, finjustering, implementering och bemanning kan alla påverka den långsiktiga kostnaden för att driva plattformen.
Omsätt SIEM-insikter i handling
En SIEM-lösning kan ge ditt säkerhetsteam den detektering och insyn som behövs, men vissa organisationer behöver också mer omfattande automatisering när ett hot har identifierats. Om det är prioriterat att minska det manuella arbetet med incidenthantering kan de bästa SOAR-plattformarna komplettera din SIEM-lösning genom att orkestrera och automatisera arbetsflöden för incidenthantering.

