O software de gestão de informações e eventos de segurança (SIEM) ajuda as equipas do centro de operações de segurança (SOC) a recolher dados de segurança, detetar ameaças e investigar atividades suspeitas.
As ferramentas SIEM certas não se limitam a recolher registos — transformam dados de eventos brutos numa imagem clara do que está a acontecer no seu ambiente. Funcionalidades como a correlação de eventos em tempo real e a gestão de alertas e notificações são o que distingue uma ferramenta que o ajuda a agir de uma que o enterra em ruído.
Se a sua equipa de SOC está a passar mais tempo a fazer a triagem de alertas do que a investigar ameaças, o problema está frequentemente nas ferramentas. Este artigo analisa as funcionalidades mais importantes, para que possa avaliar o que falta à sua configuração atual e o que deve priorizar a seguir.
10 funcionalidades essenciais de SIEM de que todas as equipas de SOC precisam
Estas funcionalidades mostram como as plataformas SIEM recolhem e ligam dados de segurança, destacam atividades relevantes e apoiam a investigação, a elaboração de relatórios e a resposta:
1. Ingestão e normalização de dados de registo
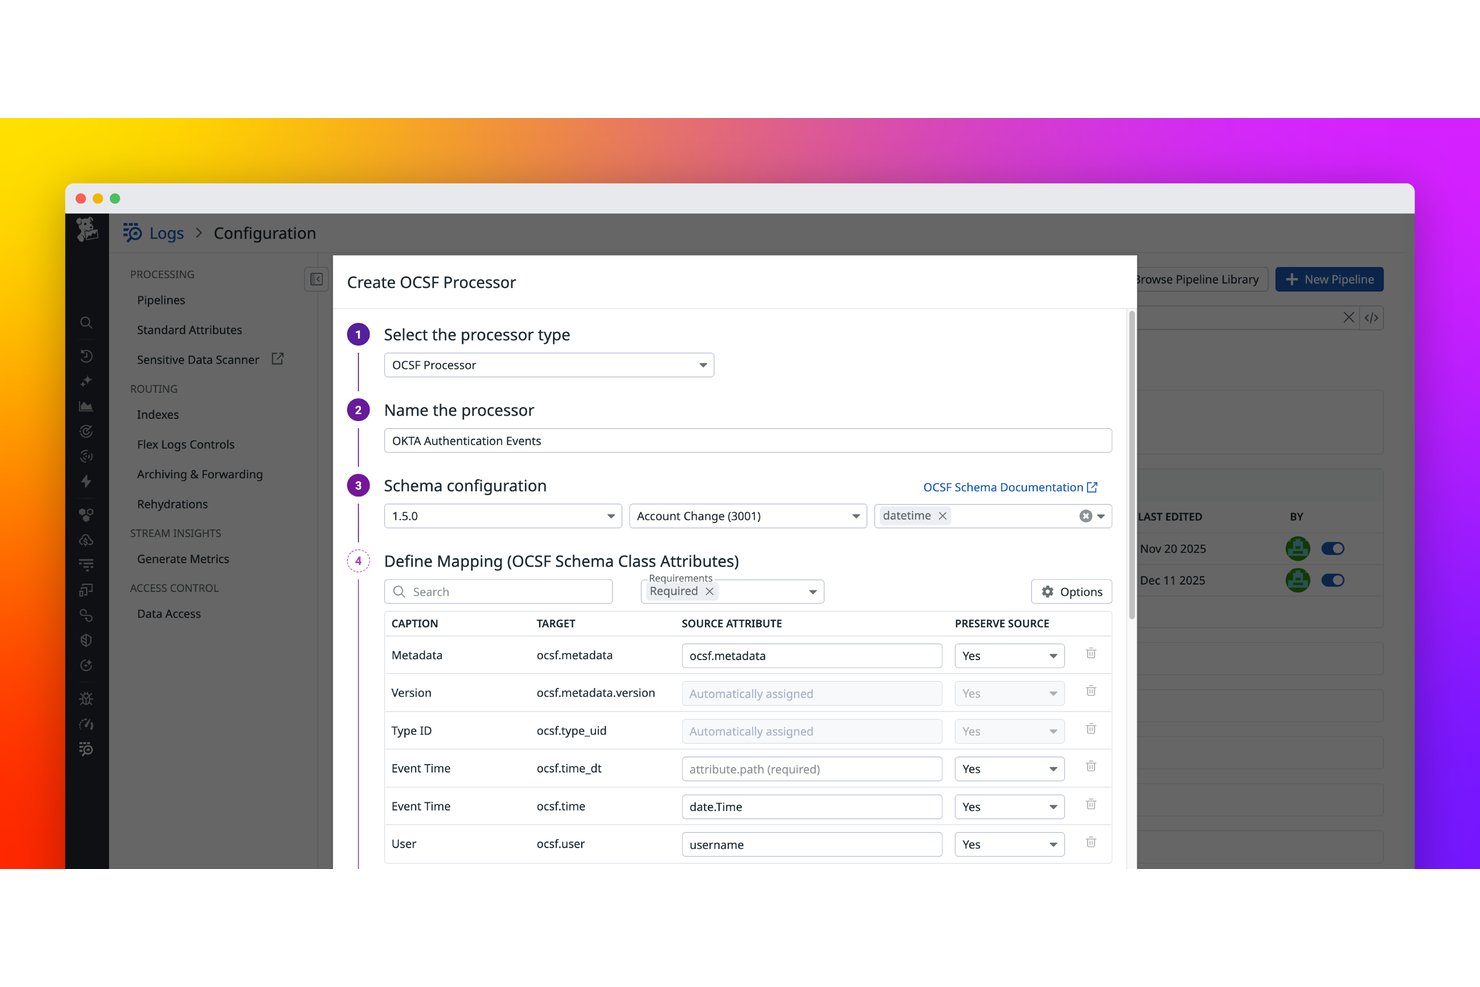
A ingestão e normalização de dados de registo é a base de que depende qualquer outra funcionalidade de SIEM. A plataforma recolhe dados de eventos brutos de firewalls, terminais, serviços na nuvem e aplicações, convertendo-os depois num formato consistente com que os analistas podem realmente trabalhar.
Na minha experiência, é aqui que as ferramentas SIEM demonstram o seu valor ou falham completamente. Se os seus dados estiverem incompletos ou tiverem uma formatação inconsistente, as regras de correlação não detetam determinados elementos. Uma boa normalização garante que os registos de um terminal Windows e de um contentor de armazenamento na nuvem utilizam a mesma linguagem dentro da plataforma.
Eis o que uma boa ingestão e normalização de registos trata efetivamente:
- Cobertura de fontes: Recolhe dados de fontes diversas — Registos de Eventos do Windows, syslogs de firewalls Palo Alto, AWS CloudTrail e aplicações SaaS — sem trabalho de análise manual para cada uma.
- Mapeamento do esquema: Traduz nomes de campos específicos de cada fornecedor para um esquema unificado, para que "src_ip" e "source_address" signifiquem a mesma coisa nas suas consultas.
- Enriquecimento de dados: Acrescenta contexto, como geolocalização ou etiquetas de ativos, no momento da ingestão, antes de os registos chegarem ao seu motor de correlação.
- Gestão de volumes: Plataformas como o Splunk e o Microsoft Sentinel utilizam capacidades de ingestão e indexação de dados para gerir grandes volumes de registos.
2. Correlação de eventos em tempo real
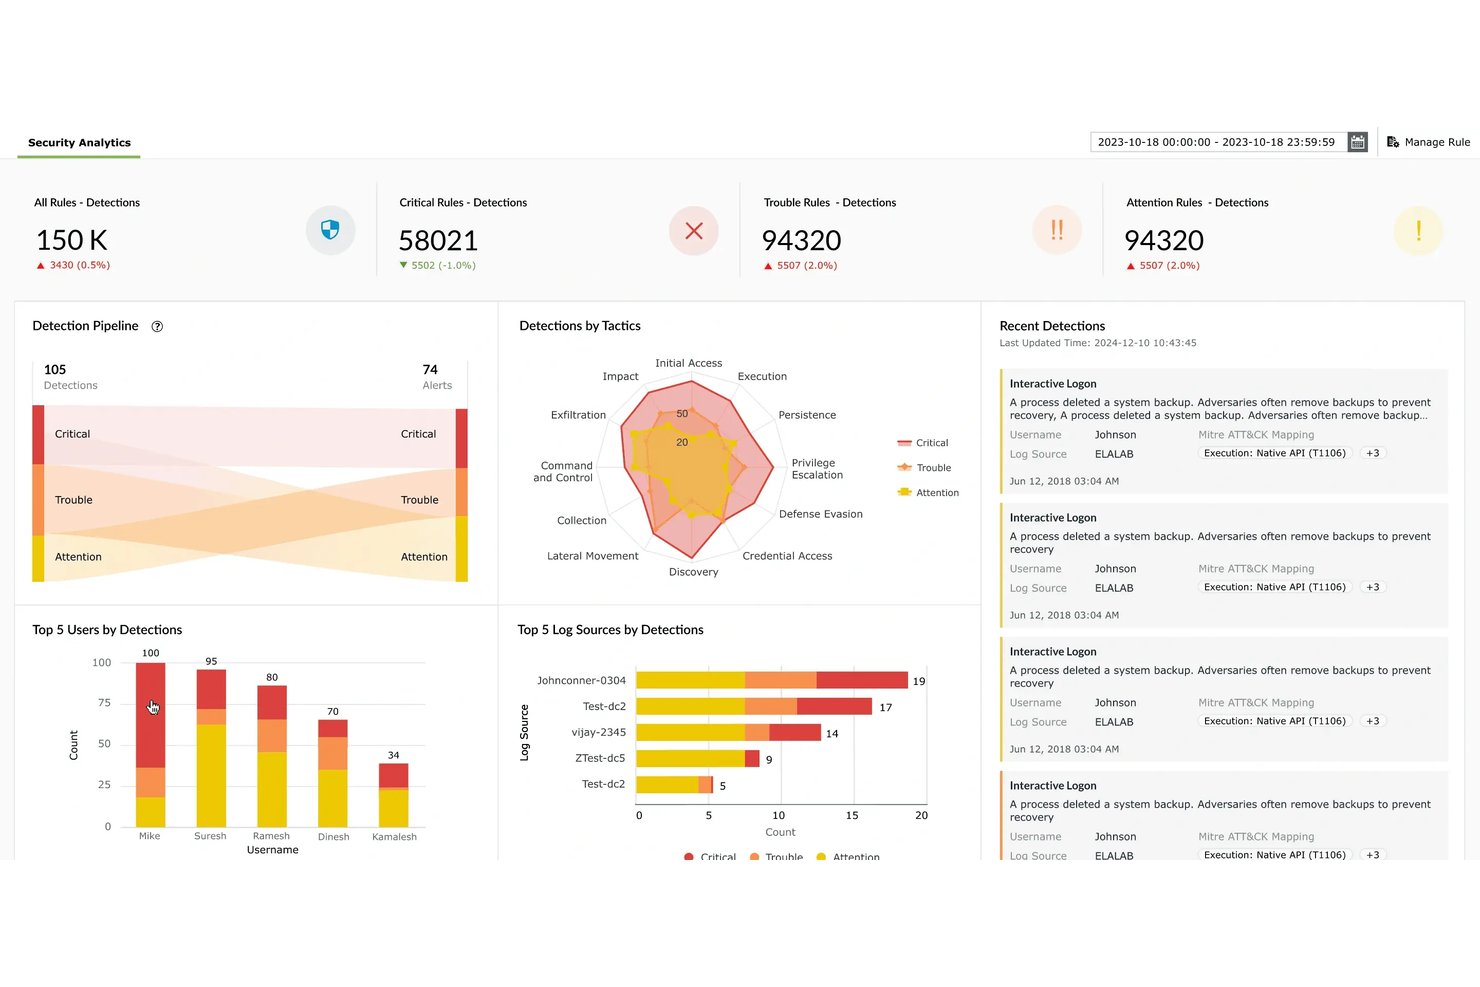
A correlação de eventos em tempo real reforça a deteção de ameaças ao ligar atividades de várias fontes de registos para identificar padrões suspeitos.
Por exemplo, um SIEM pode ligar tentativas de início de sessão falhadas repetidamente, um início de sessão bem-sucedido e uma alteração inesperada de privilégios numa sequência que os analistas podem investigar, em vez de tratar cada evento como um alerta isolado.
Na minha experiência, é aqui que as plataformas SIEM permitem aos analistas poupar mais tempo. Sem correlação, está a perseguir ruído. Com ela, está a analisar uma cadeia de eventos com contexto real.
Plataformas como o Microsoft Sentinel utilizam regras de correlação incorporadas e aprendizagem automática para revelar estes padrões antes de estes evoluírem para algo grave.
Eis o que a correlação de eventos em tempo real faz efetivamente dentro da plataforma:
- Deteção baseada em regras: A lógica predefinida assinala padrões de ataque conhecidos — como três inícios de sessão falhados seguidos de um início de sessão bem-sucedido — sem intervenção do analista.
- Correspondência entre fontes: Correlaciona eventos de sistemas diferentes, para que uma consulta DNS suspeita e uma transferência de dados efetuada para o exterior apareçam como um único incidente, e não como dois.
- Linhas de base comportamentais: Ferramentas como o Microsoft Sentinel e o IBM QRadar comparam a atividade atual com padrões históricos para detetar anomalias que apenas as regras não conseguiriam identificar.
- Agrupamento de incidentes: Os alertas relacionados são combinados num único caso, para que os analistas realizem uma investigação em vez de analisarem dezenas de eventos desconexos.
Have an account? Log In
3. Integração de informações sobre ameaças
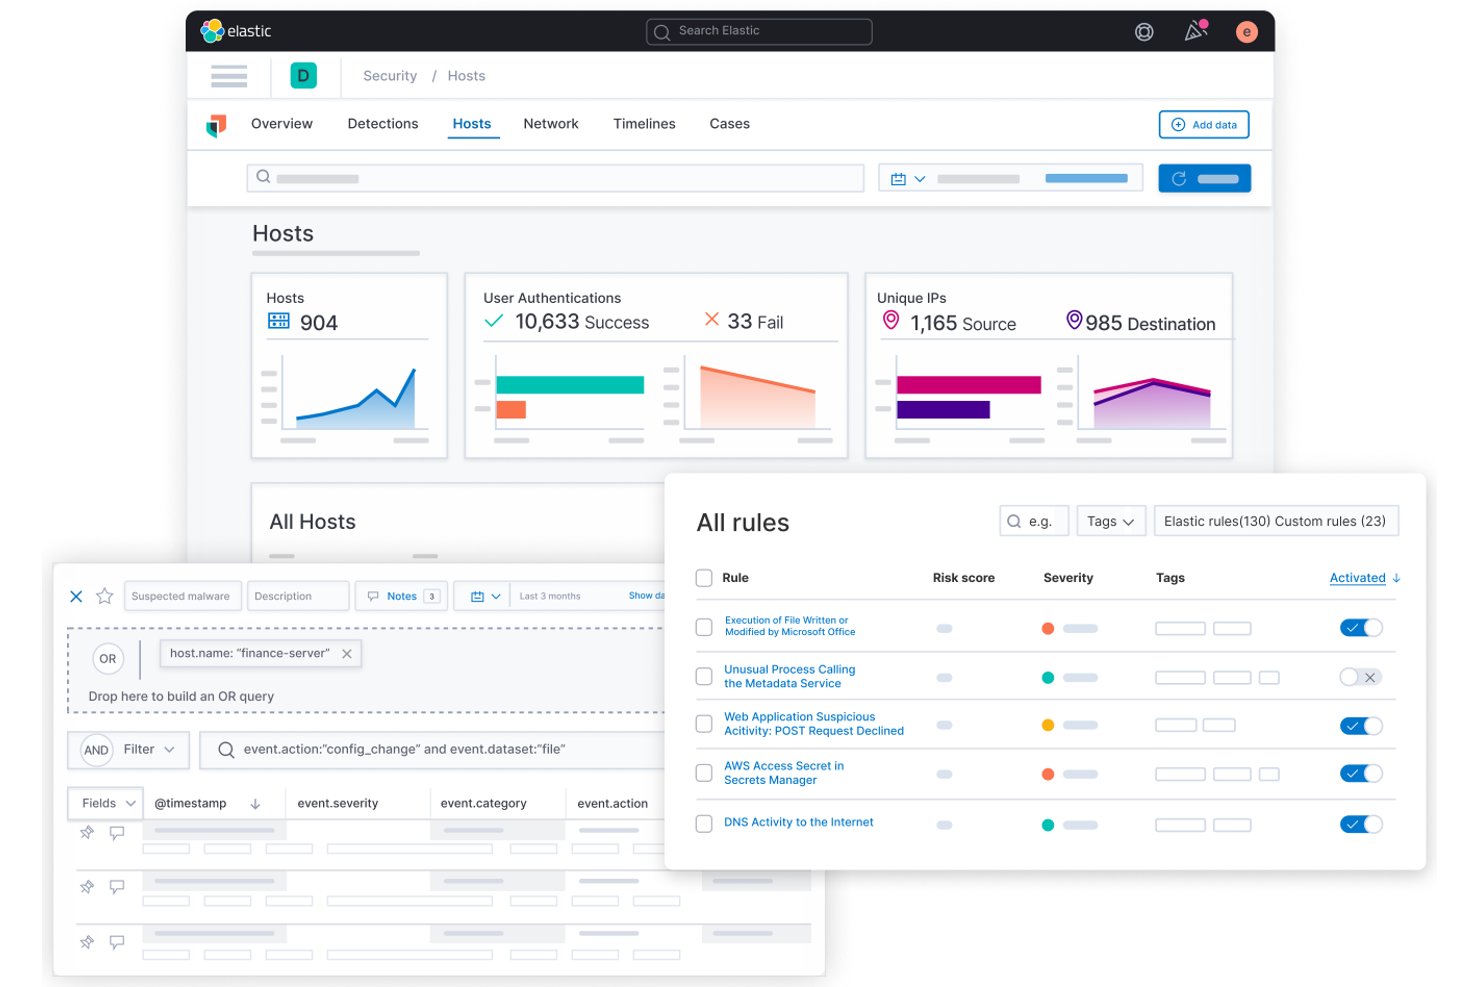
A integração de informações sobre ameaças liga o seu SIEM a fontes externas — como endereços IP, domínios e hashes de ficheiros maliciosos conhecidos — para que a plataforma possa assinalar automaticamente a atividade que corresponde a indicadores de ameaças confirmados.
Na minha experiência, isto transforma uma ferramenta reativa numa ferramenta proativa. Em vez de esperar por um alerta para investigar, o seu SIEM apresenta correspondências com dados de ameaças em tempo real assim que estas chegam aos seus registos.
Plataformas como o IBM QRadar e o Microsoft Sentinel suportam integrações nativas com fontes de dados, o que reduz o trabalho de pesquisa manual que atrasa os analistas durante investigações ativas.
Eis o aspeto da integração de informações sobre ameaças num SIEM:
- Ingestão de fontes: Obtém automaticamente fontes STIX/TAXII, fontes comerciais como a Recorded Future ou listas de código aberto, como a AlienVault OTX.
- Correspondência de IOC: Compara os registos ingeridos com endereços IP, domínios e hashes de ficheiros maliciosos conhecidos em tempo real, assinalando as correspondências à medida que aparecem.
- Enriquecimento do contexto: Acrescenta perfis de agentes de ameaças e dados de campanhas aos alertas, para que os analistas saibam com o que estão a lidar antes de iniciarem a investigação.
- Classificação de confiança: Ordena as correspondências de IOC por fiabilidade, para que os indicadores de baixa fidelidade não ofusquem as deteções de alta prioridade.
4. Análise do Comportamento de Utilizadores e Entidades
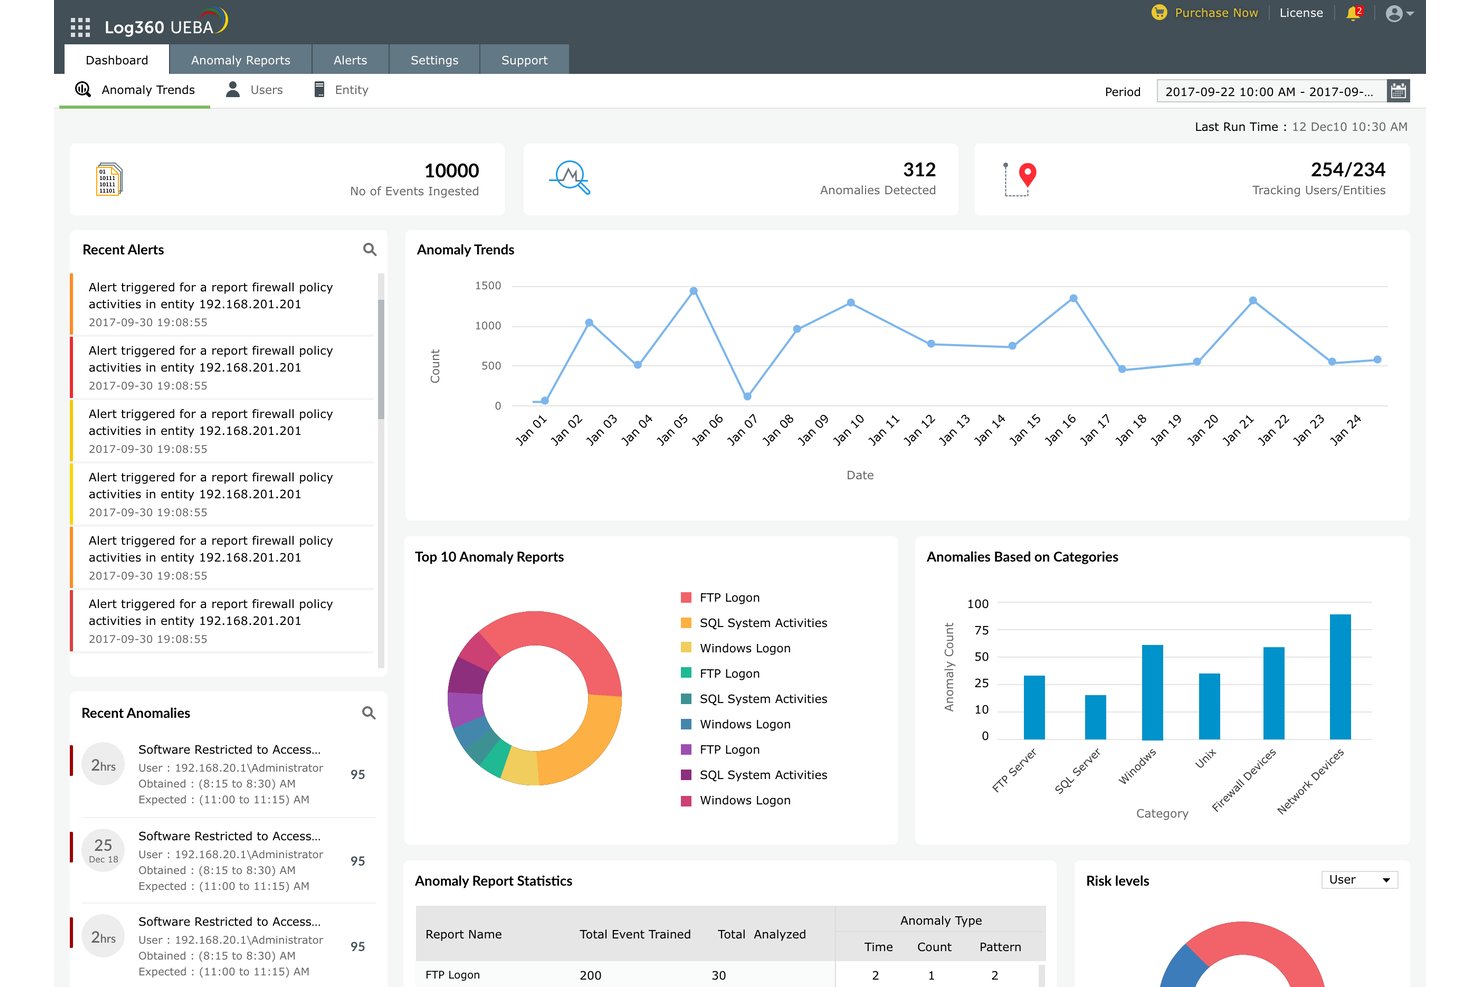
A análise do comportamento de utilizadores e entidades (UEBA) deteta ameaças através da criação de uma linha de base da atividade normal de cada utilizador e dispositivo, assinalando depois os desvios em relação a esse padrão.
Na minha experiência, a UEBA deteta o que a deteção baseada em regras não consegue identificar — situações como um programador que acede subitamente a ficheiros de RH às 2 da manhã ou uma conta de serviço que transfere um volume invulgar de dados. É especialmente útil para ameaças internas, em que nenhum evento isolado parece suspeito.
Plataformas como o Microsoft Sentinel e o Exabeam incorporam a UEBA diretamente no fluxo de trabalho de investigação, para que os analistas obtenham contexto sem terem de mudar de ferramenta.
Eis o que a UEBA apresenta efetivamente num SIEM:
- Deteção de desvios da linha de base: Assinala quando o comportamento se afasta de uma norma estabelecida — como quando um utilizador do departamento financeiro consulta subitamente a base de dados de inventário de terminais.
- Classificação de risco: Atribui uma pontuação de risco cumulativa a utilizadores e entidades ao longo do tempo, para que os analistas deem prioridade primeiro às contas de maior risco.
- Visibilidade sobre ameaças internas: Deteta ameaças de evolução lenta que não geram nenhum alerta isolado de alta gravidade — a vista de linha temporal do Exabeam é particularmente útil neste caso.
- Contexto ao nível da entidade: Agrupa a atividade por dispositivo ou conta de serviço, e não apenas por utilizador, para que o comportamento de uma máquina comprometida não se perca na fila de alertas.
5. Orquestração da Resposta a Incidentes
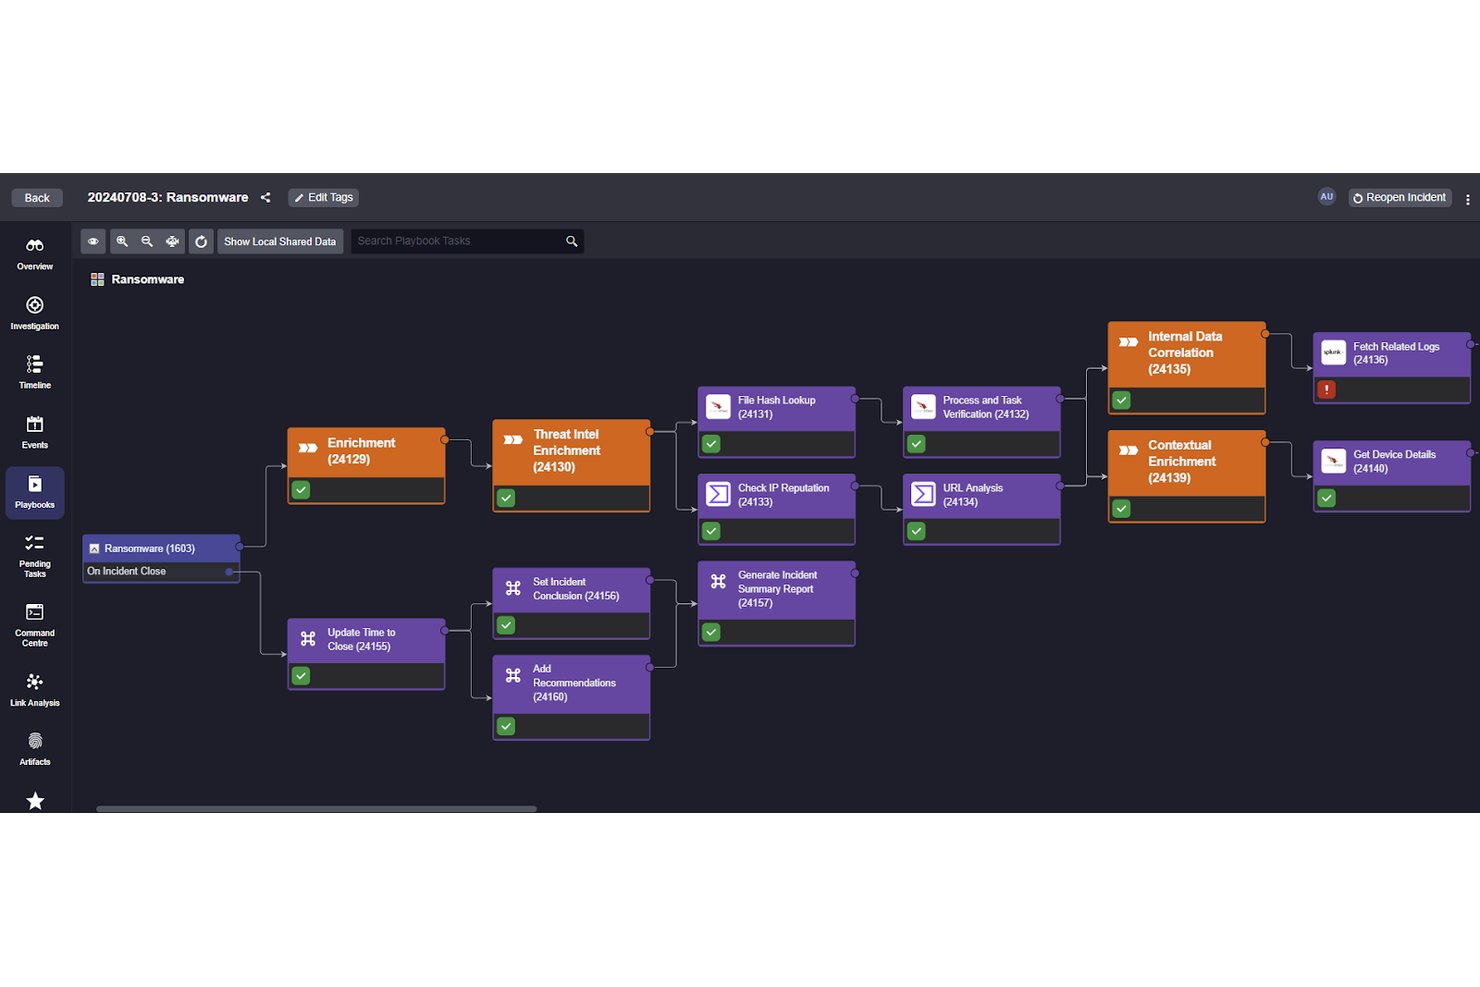
A orquestração da resposta a incidentes permite que o seu SIEM desencadeie ações de resposta predefinidas no momento em que uma ameaça é confirmada — isolando um terminal comprometido, bloqueando um IP ou abrindo um pedido — sem esperar que um analista intervenha.
Na minha experiência, é isto que fecha a lacuna entre a deteção e a contenção. Quanto mais rapidamente uma ameaça for contida, menos danos causará. Plataformas como o Microsoft Sentinel ligam os manuais de resposta diretamente aos alertas, para que a sua equipa trabalhe na investigação enquanto a plataforma trata automaticamente dos passos iniciais de contenção.
Eis o que a orquestração da resposta a incidentes trata num SIEM:
- Execução automatizada de manuais de procedimentos: Aciona passos de resposta predefinidos — como isolar um terminal ou revogar uma sessão de utilizador — no momento em que um alerta atinge um determinado limiar, sem necessidade da intervenção de um analista.
- Integração com ferramentas de terceiros: O Microsoft Sentinel liga-se diretamente a ferramentas como o ServiceNow e o Microsoft Defender, para que as ações de contenção e a criação de pedidos ocorram no mesmo fluxo de trabalho.
- Ramificação da lógica condicional: Os manuais de procedimentos adaptam-se com base no contexto do alerta, executando ações diferentes para um incidente de phishing e para um evento de movimento lateral.
- Registo da pista de auditoria: Todas as ações automatizadas são registadas com uma marca temporal, mantendo o seu processo de resposta auditável.
6. Relatórios de conformidade
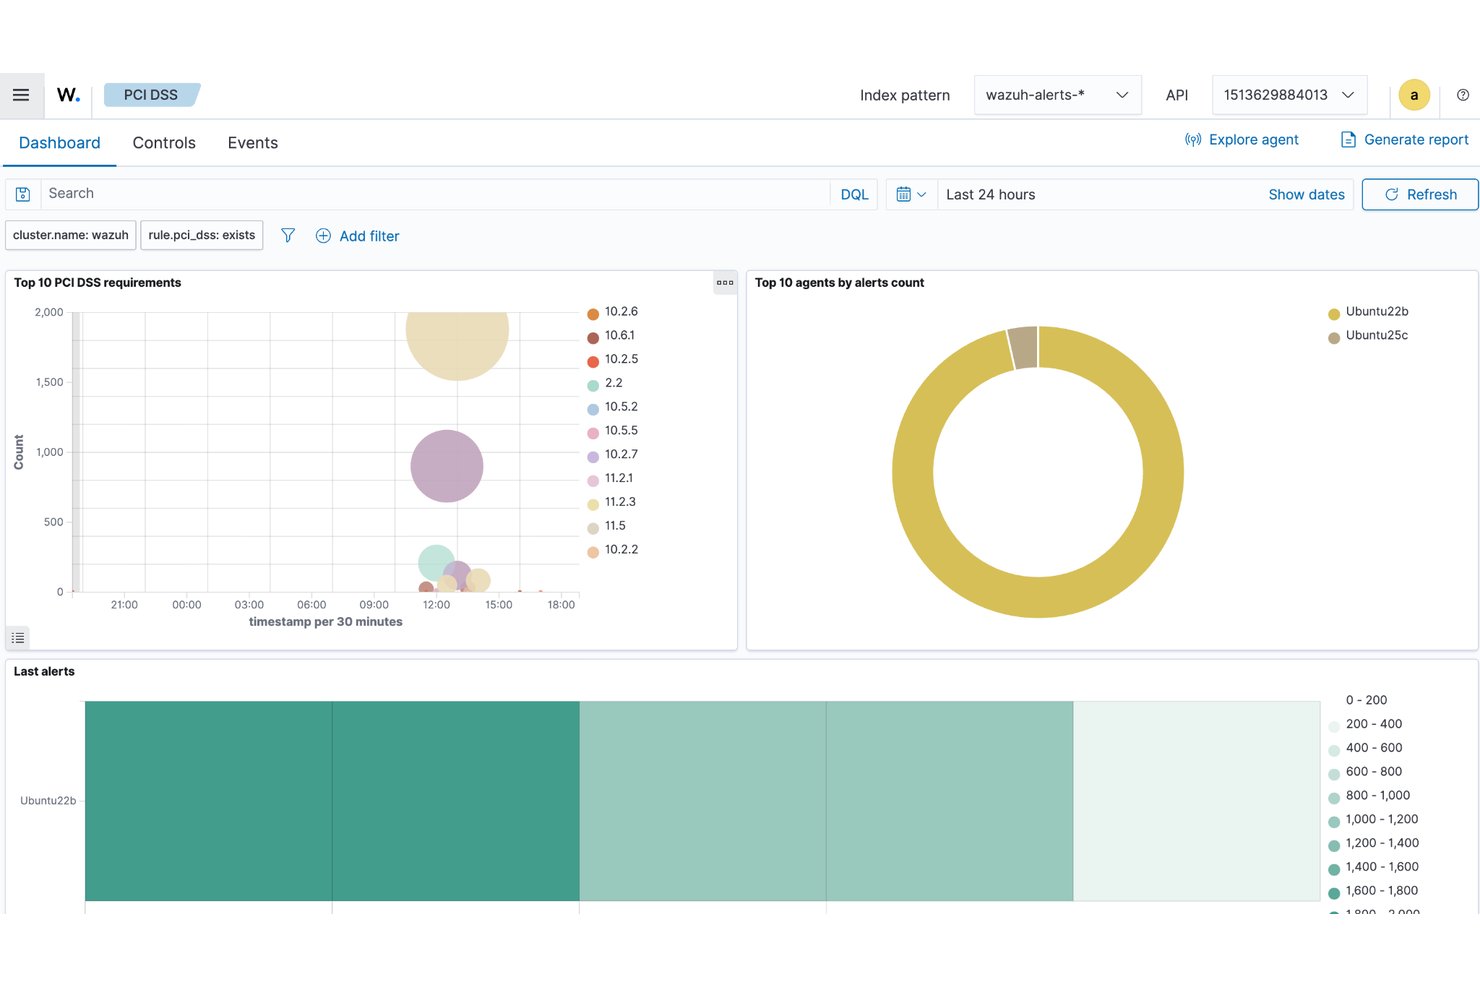
Os relatórios de conformidade permitem ao seu SIEM gerar documentação pronta para auditoria diretamente a partir dos seus dados de registo — sem ter de recriar relatórios de raiz em cada trimestre.
A maioria das plataformas associa os eventos recolhidos a referenciais como o PCI DSS, o HIPAA ou o SOC 2, apresentando depois modelos de relatórios pré-criados associados a esses requisitos.
Na minha experiência, isto reduz o trabalho manual que normalmente recai sobre os analistas antes de uma auditoria. Em vez de recolher registos manualmente, exporta um relatório estruturado que o auditor pode efetivamente utilizar.
Eis o aspeto dos relatórios de conformidade num SIEM:
- Mapeamento de referenciais: Etiqueta automaticamente os eventos recolhidos de acordo com os controlos do PCI DSS, do HIPAA ou do SOC 2, fazendo com que os seus dados de registo estabeleçam uma ligação direta aos requisitos de auditoria.
- Modelos de relatórios pré-criados: Plataformas como o Microsoft Sentinel e o IBM QRadar incluem relatórios prontos associados a referenciais específicos — sem formatação manual antes de uma auditoria.
- Envio agendado de relatórios: Envia relatórios segundo uma periodicidade recorrente, para que a documentação se mantenha atualizada sem a intervenção de um analista.
- Políticas de retenção de registos: Impõe os períodos de retenção exigidos pela regulamentação, mantendo os dados corretos disponíveis quando os auditores os solicitam.
7. Investigação forense
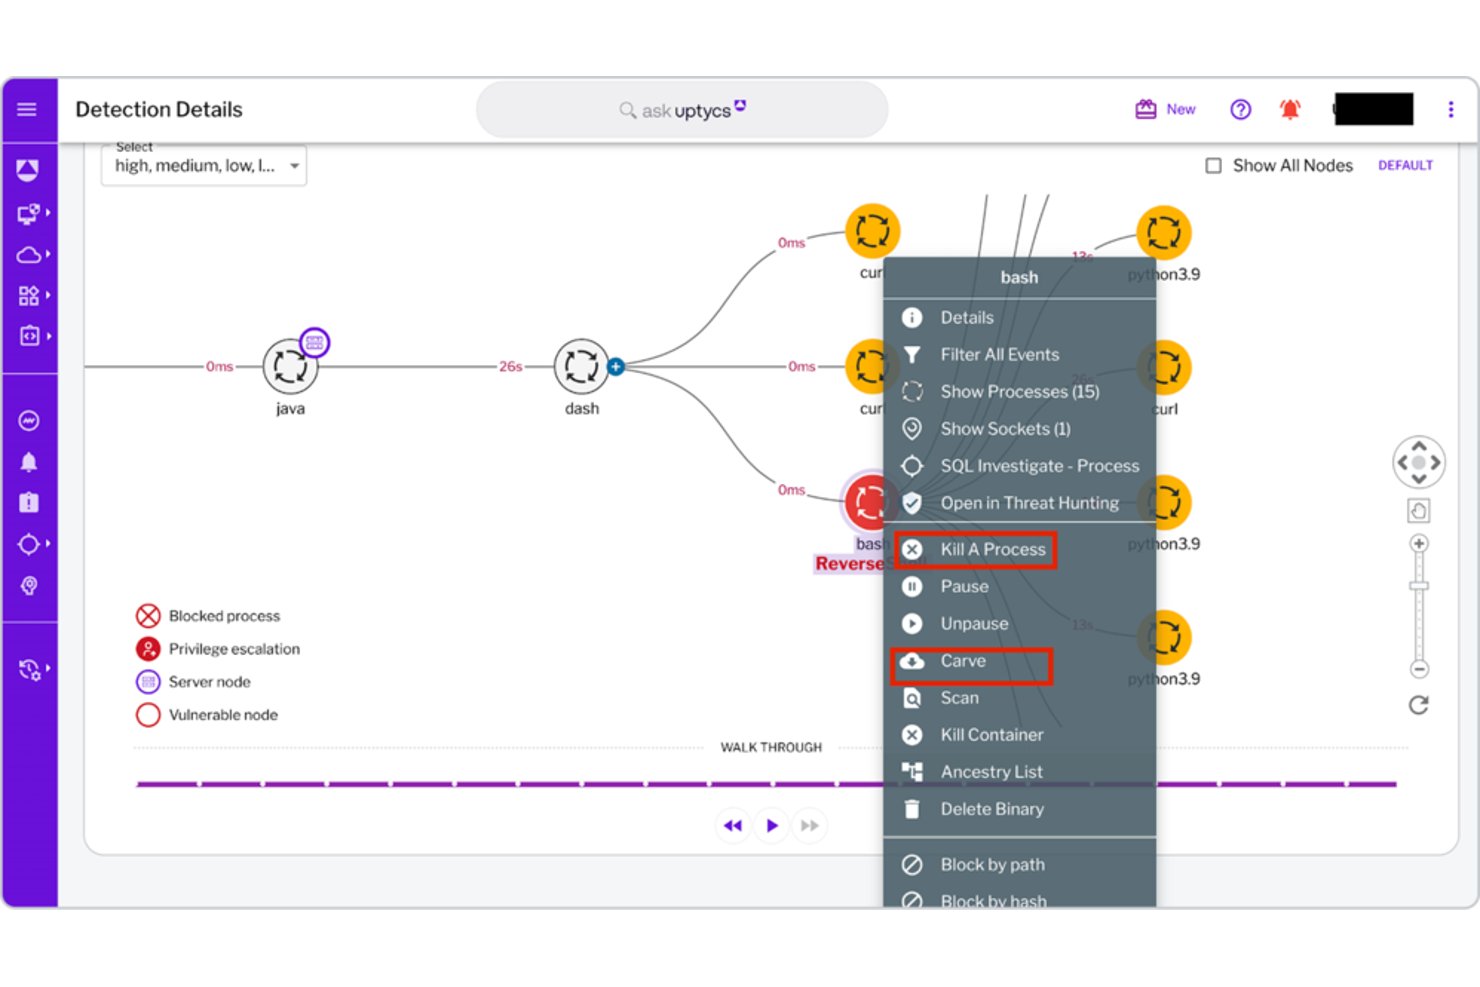
A investigação forense permite-lhe seguir o rasto de um incidente para trás através dos seus dados de registo — reconstruindo exatamente o que aconteceu, quando aconteceu e em que sistemas.
A maioria das plataformas SIEM armazena dados de eventos em bruto juntamente com registos normalizados, para que possa analisar os registos originais sem perder pormenor. Na minha experiência, é aqui que distingue um incidente contido de um incidente ainda em curso.
Plataformas como o IBM QRadar permitem aos analistas consultar dados históricos ao longo de extensos períodos de retenção, o que é importante quando um ataque se desenrola durante semanas em vez de horas.
Eis o que a investigação forense lhe proporciona num SIEM:
- Acesso aos registos em bruto: Armazena os registos de eventos originais juntamente com os dados normalizados, para que nunca esteja a trabalhar com uma versão comprimida ou despojada do que aconteceu.
- Consulta histórica: O IBM QRadar permite aos analistas pesquisar meses de dados — útil quando um atacante passou semanas a mover-se lateralmente antes de acionar um alerta.
- Reconstrução da cronologia do ataque: Reconstrói a sequência de eventos entre sistemas, mostrando exatamente quando ocorreu o acesso e o que mudou.
- Rastreio entre sistemas: Liga a atividade entre terminais, dispositivos de rede e cargas de trabalho na nuvem numa única linha de investigação.
8. Retenção de dados históricos
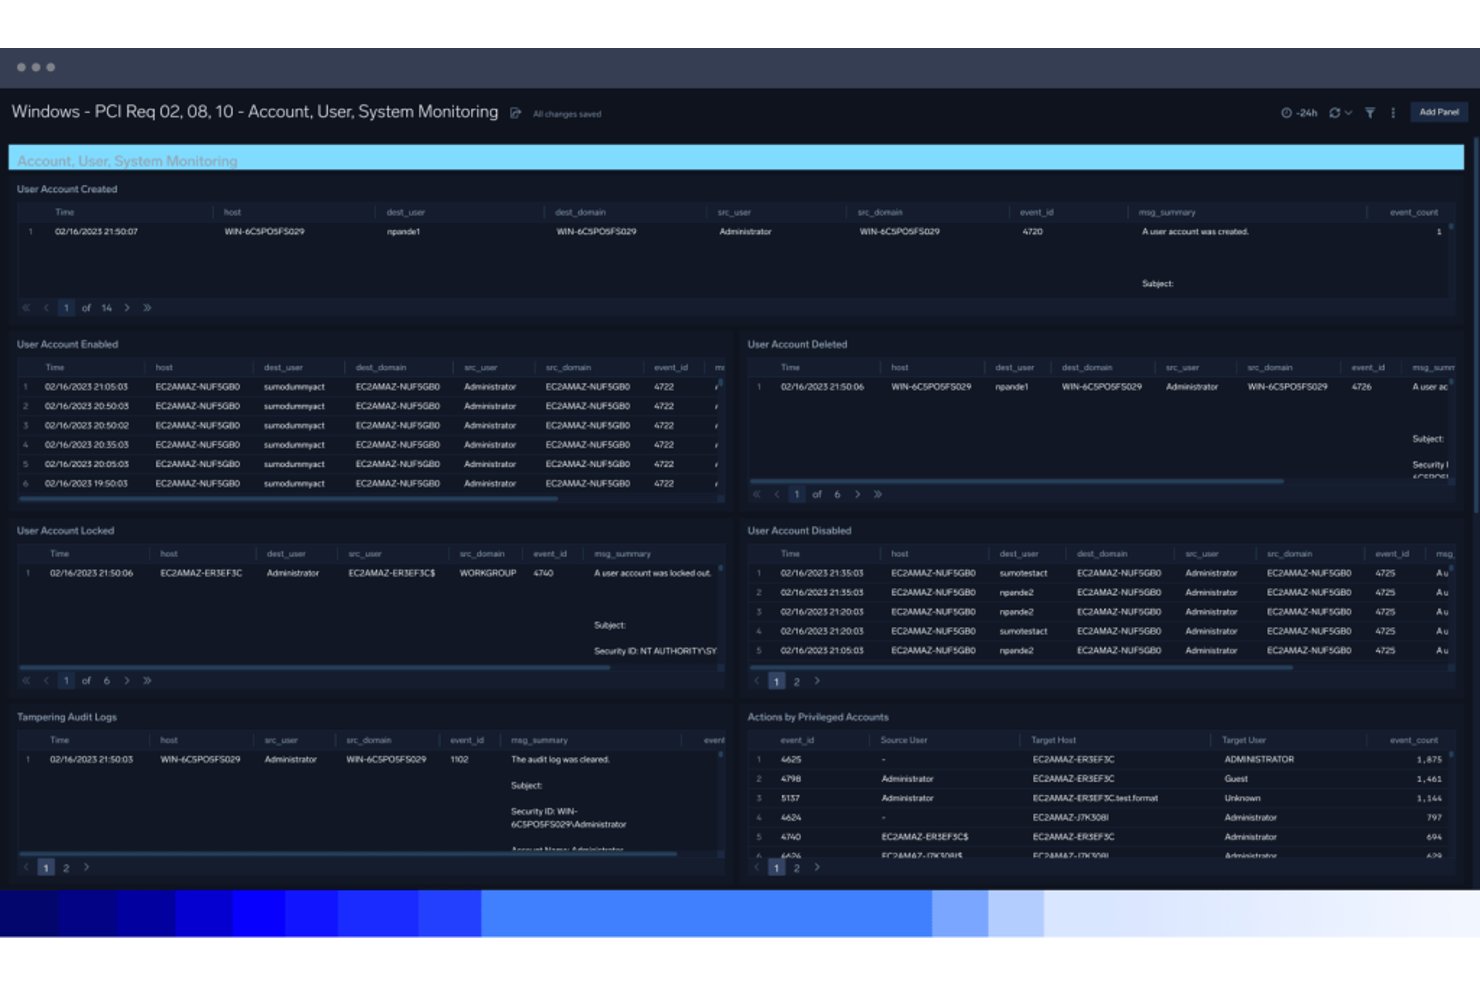
A retenção de dados históricos determina até que ponto no passado o seu SIEM pode pesquisar ao investigar um incidente. Os períodos de retenção e o acesso aos registos de eventos originais variam consoante a plataforma e a configuração.
Na minha experiência, a profundidade da retenção é o que distingue uma investigação forense útil de um beco sem saída. Os atacantes movem-se frequentemente de forma lenta — podem passar-se semanas antes de ser emitido um alerta. Quando isso acontece, precisa de um histórico completo dos registos para reconstruir o que realmente ocorreu. Sem períodos de retenção adequados, está a investigar com provas incompletas.
Eis o que a retenção de dados históricos realmente disponibiliza num SIEM:
- Preservação dos registos brutos: Mantém os registos de eventos originais disponíveis para análise forense quando tal é suportado pelas definições de retenção da plataforma.
- Períodos de retenção configuráveis: O IBM QRadar permite definir períodos de retenção diferentes por fonte de dados, para que os registos de elevado valor sejam mantidos durante mais tempo sem aumentar os custos de armazenamento em toda a plataforma.
- Procura de ameaças a longo prazo: Permite aos analistas consultar meses de dados quando um atacante passou semanas a mover-se lateralmente antes de ser emitido qualquer alerta.
- Alinhamento regulamentar: As políticas de retenção correspondem aos requisitos de conformidade, mantendo os registos certos disponíveis quando são solicitados pelos auditores.
9. Painéis de visualização de segurança
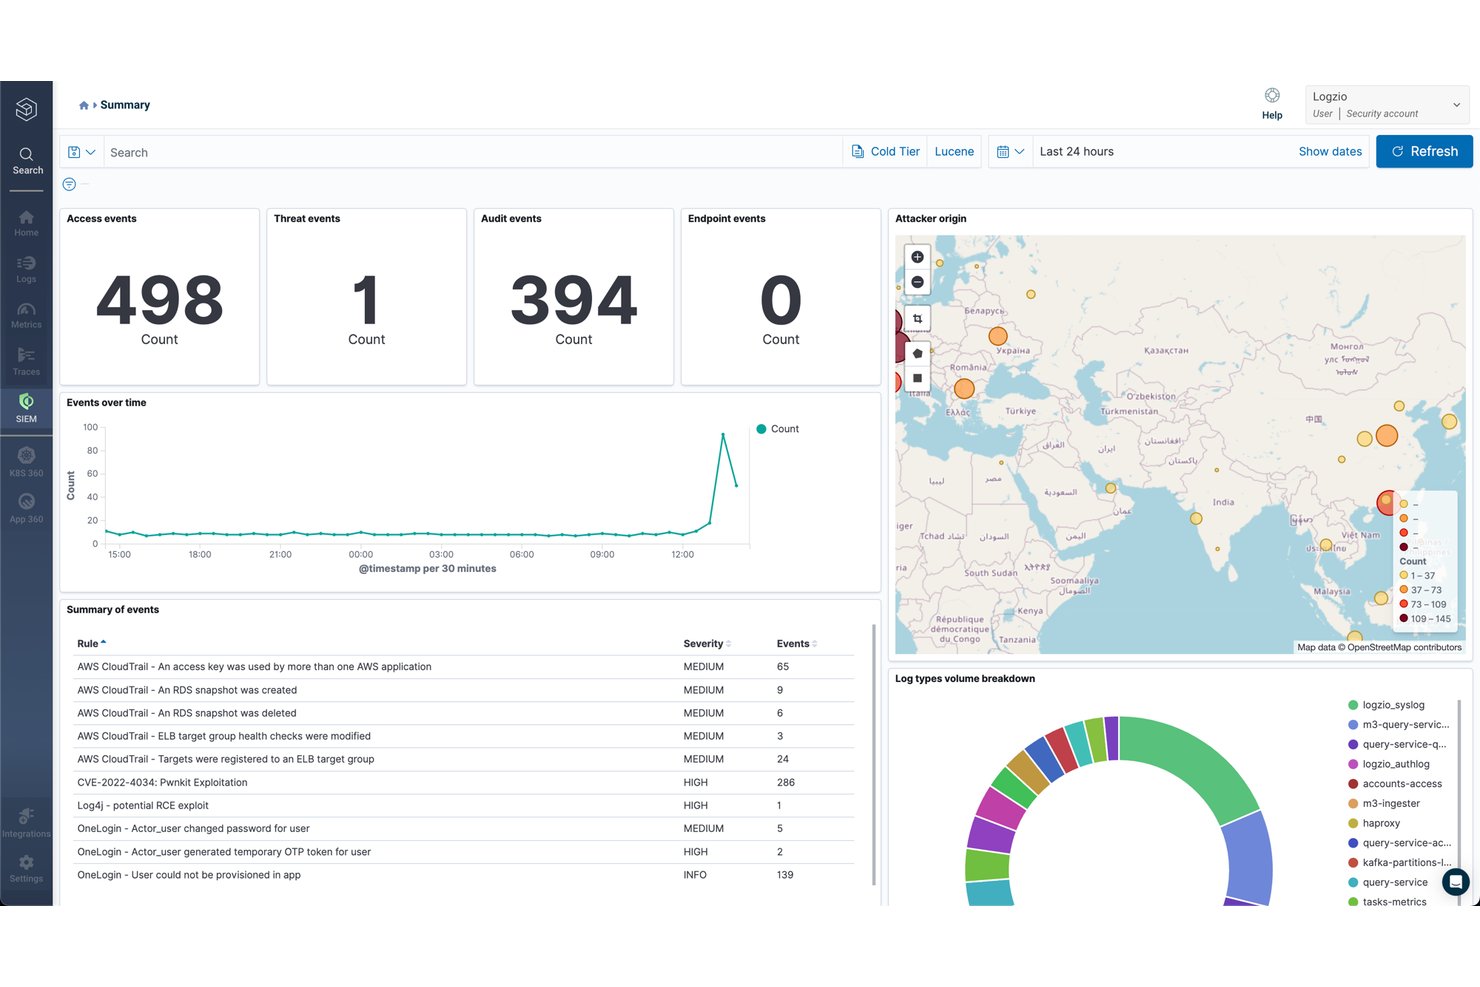
Os painéis de visualização de segurança proporcionam uma visão em tempo real da atividade de ameaças no seu ambiente, reunindo dados de registos, alertas e pontuações de risco num só lugar.
Em vez de analisar resultados de consultas brutos, consegue avaliar o estado da sua segurança num relance. Na minha experiência, isto é mais importante durante incidentes ativos — quando precisa de se orientar rapidamente.
Plataformas como o Microsoft Sentinel permitem personalizar os esquemas dos painéis por fonte de dados ou tipo de alerta, para que a vista corresponda à forma como a sua equipa trabalha efetivamente. Esse contexto reduz o tempo necessário para identificar o que merece ser investigado.
Eis o que os painéis de visualização de segurança apresentam num SIEM:
- Fluxos de alertas em tempo real: Apresentam os alertas acionados em tempo real, para que a sua equipa veja as novas ameaças no momento em que surgem — e não após uma atualização manual.
- Tendências das pontuações de risco: Mostram como as pontuações de risco de utilizadores e entidades variam ao longo do tempo, facilitando a identificação de contas cujo risco está a aumentar silenciosamente.
- Esquemas personalizáveis: O Microsoft Sentinel permite organizar os elementos do painel por fonte de dados ou tipo de alerta, para que a vista corresponda ao fluxo de trabalho efetivo da sua equipa.
- Mapeamento geográfico: Representa eventos de início de sessão e de acesso por localização, assinalando cenários de deslocação impossível num relance.
More Articles
10. Gestão de alertas e notificações
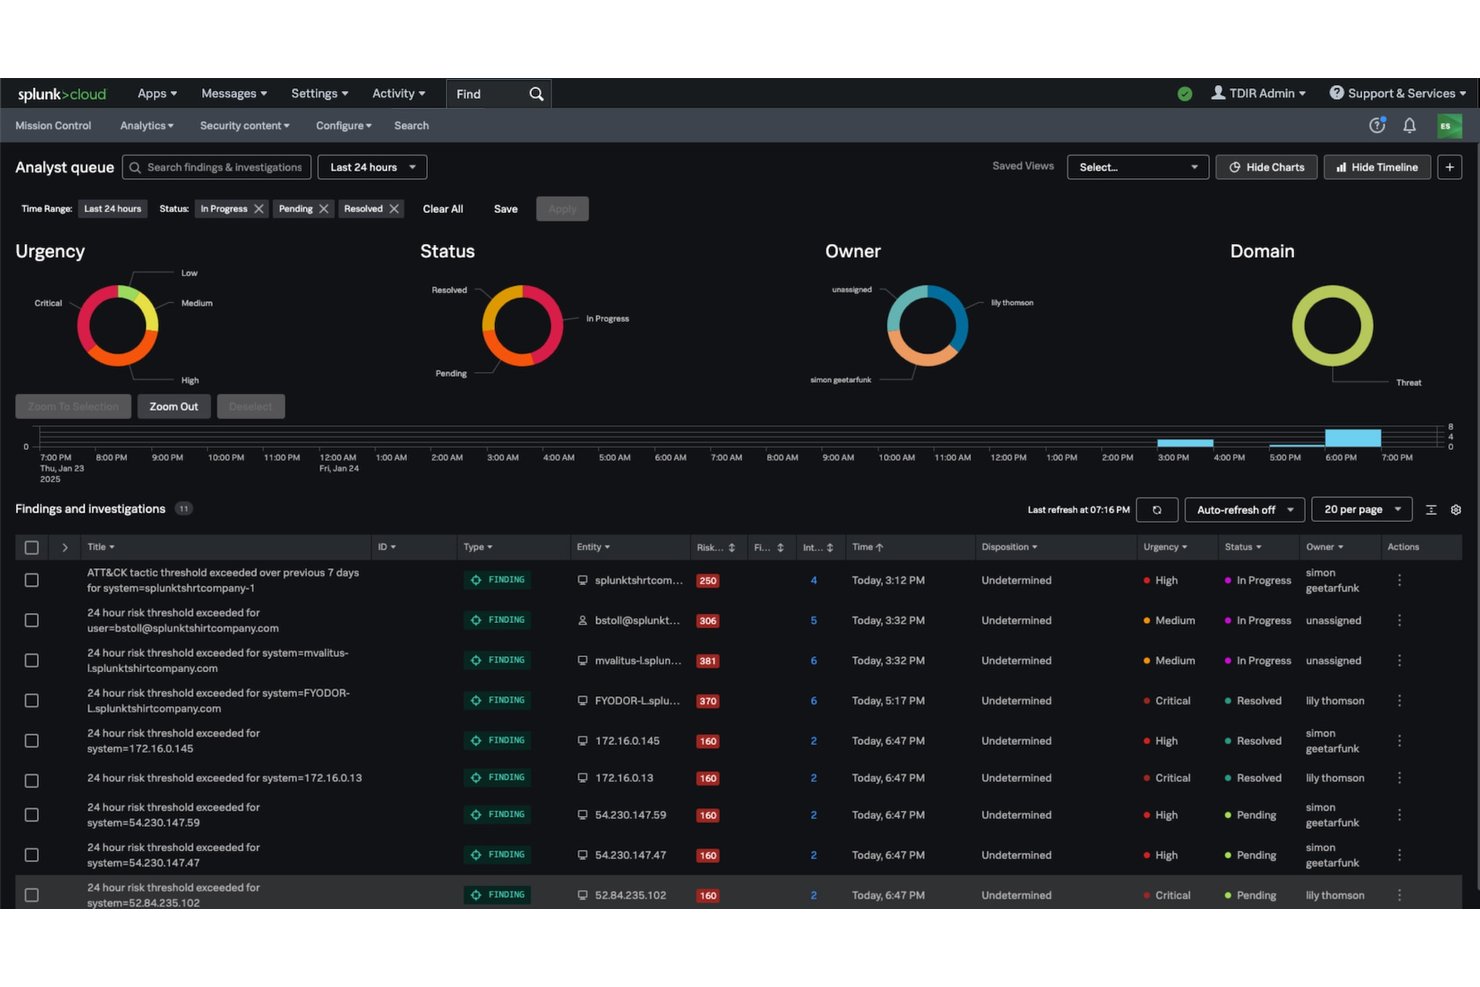
A gestão de alertas e notificações controla a forma como o seu SIEM apresenta as ameaças às pessoas certas, através dos canais certos e no momento certo. Os alertas são gerados quando os dados de registos recolhidos correspondem a regras predefinidas ou a limiares de anomalia e, em seguida, são encaminhados para os analistas por e-mail, SMS ou sistemas integrados de gestão de pedidos, como o ServiceNow.
Na minha experiência, a qualidade da configuração dos alertas é mais importante do que o volume. Plataformas como o IBM QRadar permitem ajustar a gravidade e o encaminhamento dos alertas por tipo de origem, mantendo as ameaças de alta prioridade visíveis em vez de enterradas sob ruído.
Eis o aspeto da gestão de alertas e notificações num SIEM:
- Acionamento baseado em limiares: Aciona alertas quando os dados de registos correspondem a uma regra ou limiar de anomalia — sem necessidade de monitorização manual.
- Encaminhamento multicanal: Envia alertas por e-mail, SMS ou sistemas de gestão de pedidos, como o ServiceNow, para que o analista certo veja o alerta certo.
- Ajuste da gravidade: O IBM QRadar permite atribuir pesos aos alertas por tipo de origem, mantendo as ameaças críticas visíveis em vez de se perderem no ruído de baixa prioridade.
- Regras de escalonamento: Reatribui automaticamente os alertas não reconhecidos após um período definido, para que nada fique parado numa fila sem monitorização.
As 10 principais ferramentas SIEM
Eis as nossas principais escolhas das melhores ferramentas SIEM para o ajudar na sua pesquisa:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
O que vem a seguir: pôr o seu SIEM a funcionar
Depois de identificar as funcionalidades do SIEM que são relevantes para o seu ambiente, o passo seguinte é decidir como a sua equipa irá agir perante esses alertas. Explore as nossas melhores plataformas SOAR para comparar ferramentas de automatização da segurança que podem complementar a configuração do seu SIEM e simplificar a resposta a incidentes.