

A autenticação de e-mail não deveria exigir horas de trabalho manual todas as semanas.
Quando as equipas de segurança dependem de registos XML brutos e de revisões manuais periódicas, os problemas dos domínios podem facilmente passar despercebidos durante dias. E, à escala empresarial, esse problema não permanece pequeno. Dezenas ou centenas de domínios, várias unidades de negócio, uma infraestrutura de envio em constante mudança e uma equipa de conformidade a pedir documentação que não tem tempo para reunir manualmente.
PowerDMARC transforma a segurança do e-mail, passando de verificações reativas para um controlo em tempo real. Automatiza o acompanhamento de protocolos, converte relatórios complexos em informações visuais claras e mantém os seus domínios protegidos sem uma sobrecarga administrativa significativa, proporcionando simultaneamente às equipas de segurança, TI e conformidade a escala, a governação e as integrações que um ambiente empresarial realmente exige.
Eis como o PowerDMARC simplifica a autenticação diária do e-mail e a proteção dos domínios à escala empresarial.
1. Escala empresarial e gestão de domínios
A maioria das plataformas DMARC começa a apresentar limitações quando ultrapassa um número reduzido de domínios. O PowerDMARC foi criado com base no pressuposto oposto: o de que gere dezenas, centenas ou milhares de domínios.
- Utilizadores ilimitados da plataforma, domínios ilimitados, domínios inativos ilimitados, subdomínios detetados automaticamente ilimitados e grupos de domínios ilimitados, com limites personalizados de volume de e-mail definidos de acordo com o seu perfil de envio real.
- Adição de domínios em massa, para que integrar uma subsidiária ou unidade de negócio recentemente adquirida não signifique adicionar os domínios um a um.
- A deteção automática de subdomínios e a identificação de remetentes de e-mail revelam infraestruturas de envio que não configurou manualmente, algo importante quando o marketing cria um novo subdomínio sem envolver a equipa de segurança.
- A verificação do estado do domínio em tempo real, a linha temporal da pontuação de segurança do domínio e a linha temporal do DNS do domínio fornecem uma visão contínua da postura de cada domínio, em vez de apenas uma fotografia num determinado momento.
- A publicação de DNS com um clique aplica imediatamente as alterações aos registos, sem uma troca manual com a consola do seu fornecedor de DNS.
Para uma organização que gere um portefólio em vez de um único domínio, esta é a diferença entre uma plataforma que cresce consigo e outra que ficará ultrapassada dentro de um ano.
2. Gestão completa da autenticação de e-mail
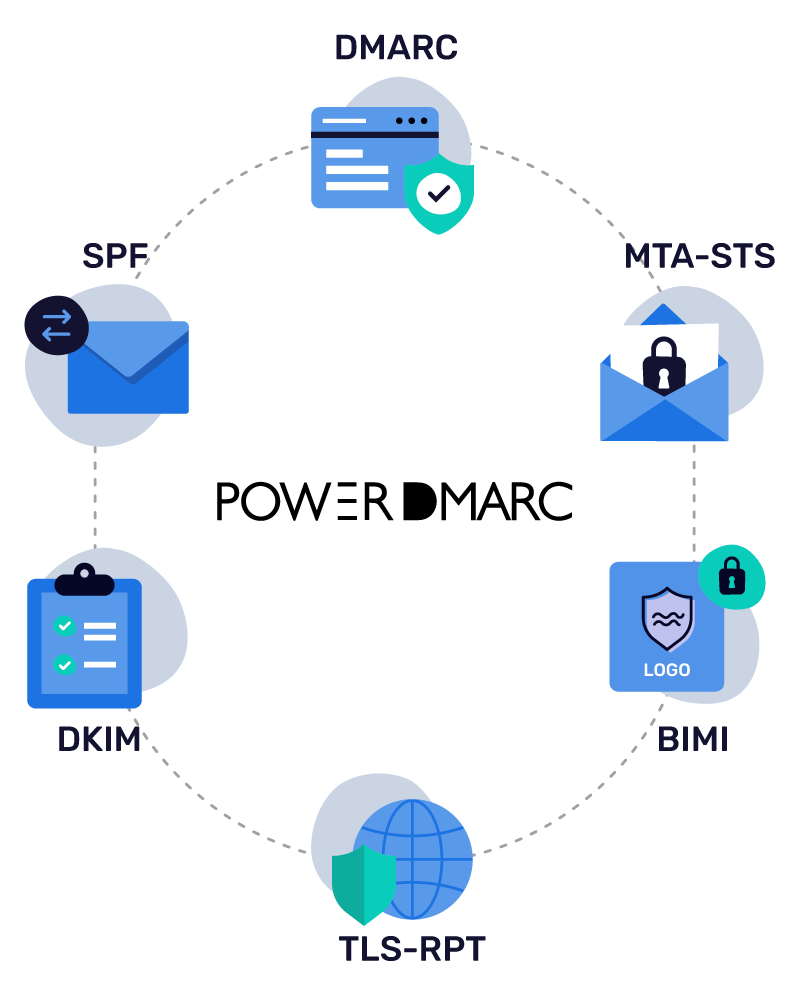
DMARC, SPF, DKIM, BIMI, MTA-STS e TLS-RPT são seis protocolos distintos, com seis conjuntos de regras de sintaxe diferentes. O PowerDMARC centraliza-os a todos, em vez de o obrigar a juntar ferramentas isoladas.
Gestão de protocolos alojados
- DMARC e DKIM alojados: Aloje, atualize e aplique políticas de autenticação de e-mail (até p=reject) e altere as chaves criptográficas a partir de um painel centralizado, sem edições manuais no DNS ou atrasos de propagação.
- SPF alojado (PowerSPF): Ultrapasse automaticamente o limite rigoroso de 10 consultas DNS, comprimindo os registos SPF para uma única inclusão e atualizando dinamicamente os IP dos remetentes através de macros.
- MTA-STS e TLS-RPT alojados: Aplique a encriptação TLS em trânsito para impedir ataques MITM, automatize a gestão de certificados e consulte relatórios TLS legíveis.
- BIMI alojado: Faça a gestão e aloje os seus logótipos SVG BIMI e obtenha diretamente os seus certificados VMC/CMC para apresentar marcas verificadas nas caixas de entrada compatíveis.
Relatórios granulares
Relatórios agregados DMARC (RUA), relatórios de falhas DMARC encriptados com PGP (RUF) e relatórios de geolocalização DMARC para obter visibilidade ao nível da origem.
Análise avançada
- Análise de SPF alojado: Fornece monitorização por origem e ao nível do IP, mesmo para IP aninhados, permitindo identificar intervalos de IP mal configurados e remover origens antigas para permanecer abaixo do limite de 10 consultas.
- Análise de DKIM alojado: Fornece informações detalhadas, ao nível forense, sobre o estado da sua assinatura criptográfica, identificando exatamente quais os remetentes terceiros que assinam corretamente, quais apresentam problemas de alinhamento de chaves e quais estão a causar falhas de autenticação.
- Relatórios BIMI: Monitoriza a entrega do logótipo da marca nas caixas de entrada dos destinatários para acompanhar e medir os estados de avaliação do logótipo (avaliado ou não avaliado), resolver erros de VMC/Selector e comprovar o retorno mensurável do investimento na marca da sua caixa de entrada.
Geração de registos DNS com um clique
Geração de registos DNS e publicação de DNS com um clique dentro da plataforma, reduzindo os erros manuais de sintaxe.
Isto proporciona às equipas empresariais uma única camada centralizada para todo o ecossistema DMARC, SPF, DKIM, BIMI, MTA-STS e TLS-RPT, em vez de cinco ferramentas diferentes com cinco credenciais de acesso diferentes.
3. Análise de IA conversacional
Muitas plataformas acrescentam "IA" a uma lista de funcionalidades e ficam por aí. A PowerDMARC é diferente: o seu servidor Model Context Protocol (MCP) liga a sua conta em tempo real, os seus relatórios reais, os seus registos DNS reais e as suas fontes de envio reais diretamente a assistentes de IA como o Claude, o Cursor e o Microsoft Copilot Studio.
Isso significa que, quando faz uma pergunta, não recebe uma resposta genérica de manual. Recebe uma resposta baseada diretamente nos seus próprios dados.

Eis o que pode fazer através desta funcionalidade:
- Executar uma auditoria de todo o portefólio: pedir pontuações de estado, o estado atual das políticas e tentativas de falsificação de identidade ativas em todos os domínios que possui, numa única consulta.
- Investigar falhas rapidamente: filtrar dados DMARC agregados e de falhas por país, anfitrião, organização, resultado ou fonte de envio.
- Executar consultas DNS e WHOIS diretamente na conversa: A, AAAA, MX, TXT, SPF, DMARC, PTR, NS, CNAME, tudo sem sair do chat.
- Gerar registos SPF, DKIM e DMARC válidos a pedido, ou gerir domínios e interagir diretamente com registos alojados.
- Analisar os cabeçalhos de uma mensagem que falhou para perceber o que correu mal.
Para além do MCP, a plataforma inclui um agente de IA DMARC integrado para orientação e resolução rápida de problemas, com um consultor de anomalias de IA e um consultor de políticas de IA integrados, que assinalam comportamentos invulgares e recomendam alterações às políticas.
Se gere a segurança de uma empresa, esta é a alteração que realmente lhe poupa horas. "Que domínios podem ser falsificados neste momento e qual deveria ser a nossa política?" costumava significar cinco separadores e uma folha de cálculo. Agora, é uma única instrução.
4. Alertas instantâneos de ameaças
A maioria das plataformas DMARC funciona com um ciclo de relatórios diário. Algo deixa de funcionar e só descobre na sessão agendada seguinte, por vezes 24 a 48 horas mais tarde.
Uma vez que os principais fornecedores de caixas de correio recusam agora enviar relatórios de falhas (RUF), uma lacuna que a norma de comunicação de falhas DMARC recentemente publicada (RFC 9991) reconhece explicitamente como uma compensação em matéria de privacidade, a PowerAlerts concentra a sua deteção em tempo real, em vez disso, nas alterações de DNS, nas anomalias de volume e na nova infraestrutura de envio.
- Estado do DNS e dos protocolos: A PowerDMARC notifica-o no segundo em que um mecanismo SPF, um seletor DKIM ou uma política DMARC muda na sua zona, assinala erros de sintaxe ou etiquetas em falta e acompanha as consultas de percursos pela árvore DNS, para que saiba se os seus subdomínios estão corretamente alinhados.
- Deteção de remetentes e fontes: Assinala novos IP ou IP não reconhecidos que enviam correio em seu nome, compara-os com fornecedores conhecidos, como o seu CRM ou plataforma de marketing, e, através da etiquetagem GEO-IP, identifica a sua origem geográfica para que a TI sombra se destaque.
- Limiares personalizados: É o utilizador que define as regras. Avise-me se uma fonte ultrapassar X mensagens por dia. Avise-me se mais de 2% do correio falhar o alinhamento durante três dias. Avise-me se as falhas TLS-RPT aumentarem num período de 24 horas.
- Estado de segurança proativo: Deteta chaves DKIM que ainda utilizam o tamanho antigo de 1024 bits em vez de 2048 bits e envia avisos de expiração de certificados BIMI a partir de 90 dias antes, elevando o nível para crítico quando faltam 10 dias.
Por que razão são importantes os limiares personalizados: Um ambiente de envio de grandes dimensões é ruidoso. Sem regras ajustáveis, ficará rapidamente saturado de alertas e começará a ignorar tudo, o que anula completamente o objetivo.
5. Informações sobre ameaças e monitorização da reputação
Detetar uma falha de autenticação indica que algo deixou de funcionar. Não indica se essa falha se deve a uma configuração incorreta ou a um ataque ativo. A camada de informações sobre ameaças da PowerDMARC foi concebida para colmatar essa lacuna.
- A monitorização da reputação de IP da PowerDMARC e a monitorização da reputação de domínios acompanham se a sua infraestrutura de envio aparece em listas de bloqueio antes de prejudicar a capacidade de entrega.
- A deteção e monitorização de domínios semelhantes procuram domínios recém-registados concebidos para se fazerem passar pelos seus, com deteção ativa de MX para que saiba quando um domínio semelhante está efetivamente configurado para enviar correio, em vez de estar apenas estacionado.
- O mapa de ameaças apresenta uma perspetiva geográfica da origem das tentativas de falsificação de identidade e abuso.
- A pontuação de ameaças e a análise das fontes de envio ajudam-no a fazer a triagem: trata-se de um fornecedor legítimo que precisa de uma atualização do SPF ou de um remetente não autorizado que deve ser bloqueado?
É isto que faz uma plataforma DMARC passar de "eis o que falhou" para "eis se deve preocupar-se com isso".
6. Acompanhar as novas normas DMARC
A autenticação de e-mail acaba de passar pela maior revisão das normas em mais de uma década. A antiga especificação RFC 7489 deixou de existir. Em seu lugar, temos três RFC distintas:
- RFC 9989: lógica principal das políticas DMARC e do alinhamento
- RFC 9990: relatórios agregados
- RFC 9991: relatórios de falhas
Esta não é apenas uma alteração de nomenclatura. As novas regras eliminam etiquetas antigas como pct, rf e ri, e substituem a antiga Lista de Sufixos Públicos por um algoritmo de percorrer a árvore DNS para determinar os limites dos domínios. Se os seus scripts ou analisadores ainda estiverem preparados para a norma antiga, podem não conseguir processar parâmetros mais recentes como np, a etiqueta da política para subdomínios inexistentes.
O PowerDMARC já atualizou as suas ferramentas de criação de relatórios e registos de acordo com as especificações atuais, para que não tenha de tentar adivinhar se a sua configuração corresponde efetivamente ao que os fornecedores de caixas de correio aplicam atualmente.
7. Proteção da entregabilidade
A autenticação e a entregabilidade estão intimamente ligadas. Lacunas no alinhamento de SPF, DKIM ou DMARC não só o deixam vulnerável a falsificação; também fazem com que as suas mensagens legítimas sejam filtradas, colocadas em quarentena ou rejeitadas pelos fornecedores de caixas de correio, que se tornaram muito mais rigorosos relativamente às regras para remetentes em massa.
O PowerDMARC aborda esta questão de três ângulos:
- No âmbito da autenticação: centraliza a simplificação do SPF/otimização de Macros, a rotação de chaves DKIM e a aplicação das políticas DMARC — tudo o que determina se a sua mensagem chega à caixa de entrada ou à pasta de spam.
- No âmbito da visibilidade: os relatórios agregados e os alertas em tempo real detetam falhas de alinhamento de fornecedores legítimos, como uma nova ferramenta de marketing que se esqueceu de adicionar ao seu registo SPF, antes de esta prejudicar a reputação do remetente.
- No âmbito da entregabilidade: o Testador de Entregabilidade de E-mail e o Analisador de Colocação na Caixa de Entrada integrados executam testes com caixas de correio de teste no Gmail, Outlook, Yahoo, iCloud, AWS Mail e Zoho Mail, combinados com a validação de SPF, DKIM, DMARC e BIMI, antes de clicar em enviar. Assinalam lacunas de autenticação e problemas de conformidade, incluindo a conformidade com a anulação da subscrição com um clique/RFC 8058, com correção orientada e recomendações para corrigir o DNS, para que não descubra um problema através dos relatórios de rejeição depois de uma campanha já estar ativa.
Os testes em vários domínios, as exportações CSV e os relatórios PDF personalizados completam a solução, permitindo que os dados de entregabilidade sejam partilhados entre as equipas de segurança e marketing sem reformatação manual.
8. Segurança e conformidade do DNS
A Conformidade da Segurança do DNS executa verificações de segurança automatizadas em tempo real em seis categorias:
- Segurança do DNS: monitorização de DNSSEC, monitorização de CAA, disponibilidade dos servidores de nomes, resiliência do DNS, verificações da configuração SOA, deteção de CNAMEs pendentes, deteção de exposição AXFR.
- Segurança SSL/TLS: monitorização da expiração de certificados, deteção de incompatibilidade de nomes de anfitrião, deteção de chaves fracas, deteção de TLS obsoleto, validação da cadeia de certificados, deteção de certificados autoassinados.
- Segurança do registo de domínios: monitorização da expiração de domínios, monitorização de alterações do registador/titular do registo, monitorização do bloqueio de transferências, monitorização do estado EPP.
- Segurança contra domínios semelhantes: deteção de novos domínios semelhantes, deteção de MX ativos, avaliação de ameaças, monitorização de alterações na infraestrutura.
- Monitorização de registos DNS: deteção de alterações no DNS, visibilidade das alterações DNS antes/depois, monitorização da sincronização dos servidores de nomes.
- Classificação de segurança e conformidade: uma pontuação de segurança de 0–100, uma classificação de segurança de A–F, tendências históricas da pontuação, monitorização de eventos, alertas configuráveis e relatórios PDF/CSV com recomendações de correção.
9. Identidade, governação e conformidade empresariais
As equipas de segurança empresarial não avaliam apenas funcionalidades; avaliam se um fornecedor consegue superar a sua própria análise de conformidade e integrar-se numa arquitetura de identidade existente. O PowerDMARC foi concebido tendo em conta esse nível de exigência.
Identidade e acesso:
- Controlo de Acesso Baseado em Funções (RBAC) e gestão personalizável do acesso dos utilizadores, para que as equipas de segurança, marketing e TI tenham diferentes níveis de permissão na mesma plataforma, em vez de um início de sessão com acesso total ou nenhum acesso.
- Autenticação Multifator, com a opção de impor a MFA em toda a organização, além da gestão de dispositivos fidedignos.
- SSO OAuth e SSO SAML, para que a autenticação seja efetuada através do seu fornecedor de identidade existente, em vez de um conjunto de credenciais autónomo.
- Provisionamento de utilizadores SCIM , com provisionamento e desprovisionamento automatizados, para que o acesso acompanhe o seu sistema de RH em vez de uma lista de verificação manual para a saída de colaboradores.
Governação e responsabilização:
- Registos de auditoria com um registo de auditoria imutável: atividade dos utilizadores, histórico de início de sessão, alterações à configuração do domínio, alterações ao DNS, alterações às políticas e alterações de utilizadores/funções, tudo filtrável por utilizador, atividade e data, e exportável para revisões de conformidade.
- Integração com SIEM especificamente para dados de auditoria, para que os registos de governação não fiquem isolados do resto do seu sistema de registo.
Conformidade e proteção de dados:
- Certificação SOC 2 Type II e ISO 27001, em conformidade com o RGPD, com Acordos de Proteção de Dados personalizados e contratos personalizados disponíveis.
- Compromissos de SLA, para que as expectativas relativas à disponibilidade e aos tempos de resposta sejam contratuais, e não apenas implícitas.
Para as organizações em que um questionário de segurança de fornecedores faz parte do processo de aquisição, é frequentemente isto que permite à PowerDMARC ultrapassar a primeira etapa, antes de alguém sequer analisar as próprias funcionalidades do DMARC.
10. Integração com SIEM, API e SOC
Os dados de DMARC que existem apenas no painel de controlo de um fornecedor são dados que o seu SOC não está realmente a utilizar. A PowerDMARC foi concebida para se ligar diretamente às ferramentas de que a sua equipa de segurança já depende.
- Integração nativa com SIEM através do Splunk, Microsoft Sentinel, Elastic SIEM e FortiSIEM.
- Acesso à API com autenticação baseada em tokens e acesso com permissões delimitadas, para que possam ser criadas integrações e automatizações sem aprovisionar credenciais com privilégios excessivos.
- Webhooks para automatização de eventos de segurança, encaminhando alertas para o Slack, Discord ou para as suas próprias ferramentas de gestão de incidentes, em vez de apenas para uma caixa de entrada.
Assim, a telemetria da PowerDMARC passa a fazer parte do seu fluxo de trabalho mais abrangente de SOC/SIEM/SOAR, em vez de ser uma consola que a sua equipa tem de se lembrar de consultar separadamente.
O ciclo de vida da implementação progressiva
A implementação do DMARC é uma jornada faseada, não uma configuração única, e a sua dependência da plataforma altera-se à medida que a sua política amadurece.

Com a PowerDMARC:
- Começará na fase de Monitorização (p=none), utilizando consultas e alertas de IA para mapear o seu perímetro de envio e identificar com segurança recursos informáticos não autorizados.
- De seguida, durante a Quarentena (p=quarantine), os alertas em tempo real funcionam como uma rede de segurança para detetar remetentes legítimos que não cumprem o alinhamento antes de a entrega ser afetada.
- Por fim, na fase de Aplicação integral (p=reject), o sistema passa para uma defesa ativa que bloqueia a falsificação, os domínios semelhantes e o desvio de configuração, tudo gerido de forma integrada na mesma plataforma escalável à medida que o seu portefólio cresce.
Suporte e serviços empresariais
A implementação da autenticação num portefólio extenso de domínios é complexa, razão pela qual a PowerDMARC apoia a sua plataforma com suporte humano dedicado, respaldado por SLA, em vez de disponibilizar apenas documentação. As equipas empresariais recebem um Gestor de Conta identificado, um Gestor de Sucesso do Cliente identificado e um Engenheiro de Suporte dedicado, que fornecem sessões de configuração em direto com partilha de ecrã e assistência na configuração gerida, garantindo que as implementações em dezenas de domínios nunca ficam bloqueadas.
Para quem foi realmente concebido
A PowerDMARC foi concebida especificamente para empresas, líderes de TI e segurança e equipas de SOC que gerem portefólios complexos com vários domínios em setores altamente regulamentados e muito visados, como o financeiro, os cuidados de saúde, a administração pública, a educação, entre outros, onde a conformidade e a proteção da marca são fundamentais.
Pronto para a gestão automatizada da autenticação de e-mail de nível empresarial?
Não deveria precisar de um lembrete semanal no calendário apenas para verificar se o seu domínio continua seguro.
Com acesso à IA integrado na sua conta, alertas que aparecem no momento em que algo muda, controlos de governação e identidade que se adaptam à sua arquitetura de segurança de domínios existente e uma única consola para cada protocolo de autenticação que é obrigado a gerir, pode passar menos tempo a supervisionar o DNS e mais tempo a tratar de tudo o resto que tem em mãos.
Perguntas frequentes
1. O PowerDMARC é adequado para grandes empresas com vários domínios?
Sim, dispõe de um painel centralizado e multi-inquilino concebido para gerir vários domínios e subdomínios a partir de uma única interface.
2. Como ajuda o PowerDMARC as empresas a passar da monitorização do DMARC para a aplicação de políticas?
O PowerDMARC fornece uma aplicação de políticas orientada com a sua solução DMARC alojada e descodifica dados XML complexos em painéis visuais, permitindo aumentar as políticas com segurança sem interromper o correio eletrónico.
3. O PowerDMARC é compatível com SSO, SCIM e controlos de acesso empresariais?
\u003cp id=\u0022h-3-does-powerdmarc-support-sso-scim-and-enterprise-access-controls\u0022 class=\u0022wp-block-heading\u0022\u003e\u003cspan style=\u0022font-weight: 400; letter-spacing: 0.1px;\u0022\u003eSim, integra-se nativamente com os principais IdP para SSO SAML e aprovisionamento SCIM, além de controlos de acesso baseados em funções (RBAC) para separar as permissões das equipas.\u003c/span\u003e\u003c/p\u003e
4. O PowerDMARC pode integrar-se com o nosso SIEM e ferramentas de segurança existentes?
Sim, integra-se nativamente com as principais plataformas de segurança, incluindo Splunk, Microsoft Sentinel, Elastic SIEM, FortiSIEM e Cisco Threat Grid.
5. O PowerDMARC disponibiliza uma API para automatização empresarial?
Sim, disponibiliza uma API RESTful JSON totalmente documentada para a gestão programática de domínios, a geração de registos e a extração de dados de segurança em tempo real.
6. Como protege o PowerDMARC os dados sensíveis dos emails de falha?
Remove os corpos das mensagens de email por predefinição para proteger os dados pessoais e permite carregamentos de chaves públicas PGP para encriptar os relatórios de falha (RUF) durante o trânsito e em repouso.