

Uwierzytelnianie poczty e-mail nie powinno wymagać wielu godzin ręcznej pracy każdego tygodnia.
Gdy zespoły ds. bezpieczeństwa polegają na surowych dziennikach XML i okresowych ręcznych przeglądach, problemy z domenami mogą łatwo pozostać niezauważone przez wiele dni. A w skali przedsiębiorstwa problem ten szybko przestaje być mały. Dziesiątki lub setki domen, wiele jednostek biznesowych, stale zmieniająca się infrastruktura wysyłkowa oraz zespół ds. zgodności, który prosi o dokumentację, na której ręczne przygotowanie nie masz czasu.
PowerDMARC przenosi bezpieczeństwo poczty e-mail z reaktywnych kontroli do kontroli w czasie rzeczywistym. Automatyzuje śledzenie protokołów, przekształca złożone raporty w przejrzyste wizualizacje i chroni domeny bez dużego obciążenia administracyjnego, zapewniając jednocześnie zespołom ds. bezpieczeństwa, IT i zgodności skalowalność, nadzór oraz integracje, których faktycznie wymaga środowisko przedsiębiorstwa.
Oto, jak PowerDMARC upraszcza codzienne uwierzytelnianie poczty e-mail i ochronę domen w skali przedsiębiorstwa.
1. Skala przedsiębiorstwa i zarządzanie domenami
Większość platform DMARC zaczyna mieć problemy, gdy liczba domen przekracza kilka. PowerDMARC opiera się na odwrotnym założeniu: że zarządzasz dziesiątkami, setkami lub tysiącami domen.
- Nieograniczona liczba użytkowników platformy, domen, nieaktywnych domen, automatycznie wykrywanych subdomen i grup domen, a także niestandardowe limity wolumenu wiadomości e-mail dopasowane do rzeczywistego profilu wysyłkowego.
- Masowe dodawanie domen, dzięki któremu wdrażanie nowo nabytej spółki zależnej lub jednostki biznesowej nie wymaga dodawania domen pojedynczo.
- Automatyczne wykrywanie subdomen i identyfikacja nadawców wiadomości e-mail ujawniają infrastrukturę wysyłkową, której nie skonfigurowano ręcznie. Ma to znaczenie, gdy dział marketingu uruchamia nową subdomenę bez informowania zespołu ds. bezpieczeństwa.
- Kontrola kondycji domen w czasie rzeczywistym, oś czasu wyniku bezpieczeństwa domeny oraz oś czasu DNS domeny zapewniają bieżący obraz stanu każdej domeny, a nie tylko migawkę z określonego momentu.
- Jednoklikowe publikowanie rekordów DNS wprowadza zmiany do środowiska produkcyjnego bez konieczności ręcznego przechodzenia do konsoli dostawcy DNS.
Dla organizacji zarządzającej portfelem domen, a nie pojedynczą domeną, jest to różnica między platformą, która skaluje się wraz z firmą, a platformą, z której w ciągu roku się wyrasta.
2. Kompleksowe zarządzanie uwierzytelnianiem poczty e-mail
DMARC, SPF, DKIM, BIMI, MTA-STS i TLS-RPT to sześć odrębnych protokołów z sześcioma zestawami reguł składni. PowerDMARC centralizuje je wszystkie, zamiast zmuszać użytkownika do łączenia narzędzi punktowych.
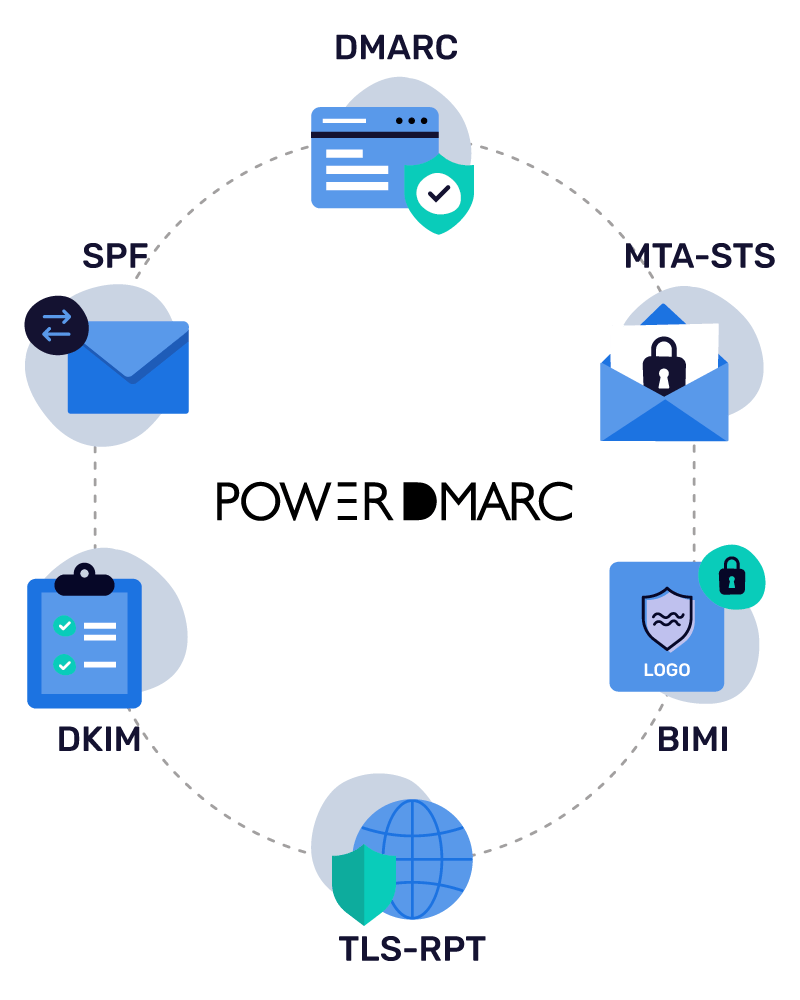
Hostowane zarządzanie protokołami
- Hostowane DMARC i DKIM: Hostuj, aktualizuj i egzekwuj zasady uwierzytelniania poczty e-mail (do p=reject), a także rotuj klucze kryptograficzne z poziomu centralnego panelu bez ręcznej edycji DNS i opóźnień propagacji.
- Hostowany SPF (PowerSPF): Automatycznie omijaj rygorystyczny limit 10 zapytań DNS, kompresując rekordy SPF do pojedynczego wpisu include i dynamicznie aktualizując adresy IP nadawców za pomocą makr.
- Hostowane MTA-STS i TLS-RPT: Wymuszaj szyfrowanie TLS podczas przesyłania, aby zapobiegać atakom MITM, automatyzuj zarządzanie certyfikatami i przeglądaj czytelne dla człowieka raporty TLS.
- Hostowany BIMI: Zarządzaj i hostuj swoje logo BIMI w formacie SVG, a także bezpośrednio uzyskuj certyfikaty VMC/CMC, aby wyświetlać zweryfikowane oznaczenia marki w obsługiwanych skrzynkach odbiorczych.
Szczegółowe raportowanie
Raportowanie zbiorcze DMARC (RUA), szyfrowane za pomocą PGP raportowanie o błędach DMARC (RUF) oraz raporty geolokalizacyjne DMARC zapewniające widoczność na poziomie źródła.
Zaawansowana analityka
- Hostowana analityka SPF: Zapewnia monitorowanie na poziomie źródeł i adresów IP, nawet w przypadku zagnieżdżonych adresów IP, umożliwiając identyfikację nieprawidłowo skonfigurowanych zakresów IP i usuwanie starszych źródeł, aby pozostać poniżej limitu 10 zapytań.
- Hostowana analityka DKIM: Zapewnia szczegółowy wgląd w stan podpisów kryptograficznych, precyzyjnie wskazując, którzy zewnętrzni nadawcy prawidłowo podpisują wiadomości, którzy mają problemy z dopasowaniem kluczy, a którzy powodują błędy uwierzytelniania.
- Raportowanie BIMI: Monitoruje dostarczanie logo marki do skrzynek odbiorczych adresatów, aby śledzić i mierzyć stany oceny logo (ocenione lub nieocenione), rozwiązywać problemy z VMC/selektorami oraz wykazywać mierzalny zwrot z inwestycji w branding skrzynki odbiorczej.
Generowanie rekordów DNS jednym kliknięciem
Generowanie rekordów DNS i publikowanie DNS jednym kliknięciem z poziomu platformy ogranicza liczbę ręcznych błędów składni.
Dzięki temu zespoły przedsiębiorstwa otrzymują jedną scentralizowaną warstwę obsługującą cały ekosystem DMARC, SPF, DKIM, BIMI, MTA-STS i TLS-RPT, zamiast pięciu różnych narzędzi z pięcioma różnymi danymi logowania.
3. Analiza konwersacyjnej sztucznej inteligencji
Wiele platform dodaje „AI” do listy funkcji i na tym poprzestaje. PowerDMARC działa inaczej: jego serwer Model Context Protocol (MCP) łączy Twoje aktywne konto, rzeczywiste raporty, rzeczywiste rekordy DNS i rzeczywiste źródła wysyłkowe bezpośrednio z asystentami AI, takimi jak Claude, Cursor i Microsoft Copilot Studio.
Oznacza to, że gdy zadasz pytanie, nie otrzymasz ogólnej odpowiedzi z podręcznika. Otrzymasz odpowiedź opartą bezpośrednio na własnych danych.
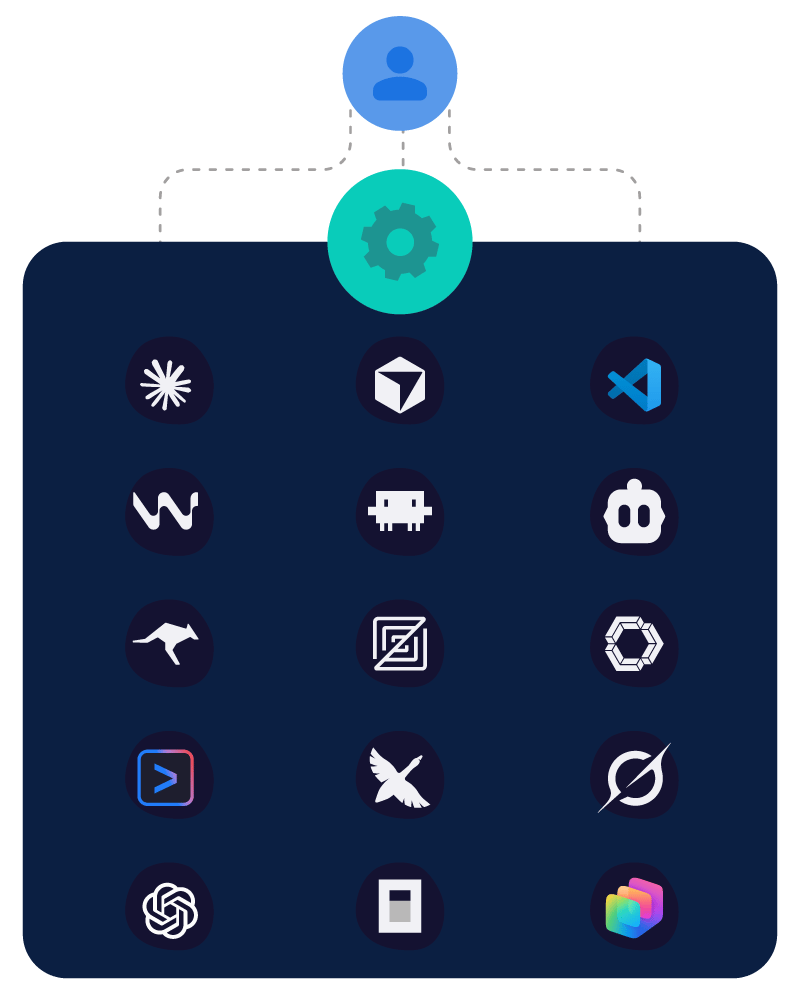
Oto, co możesz za jego pomocą zrobić:
- Przeprowadzić audyt całego portfela: poprosić w jednym zapytaniu o wskaźniki kondycji, bieżący stan zasad i aktywne próby podszywania się pod każdą posiadaną domenę.
- Szybko zbadać awarie: filtrować zbiorcze dane DMARC i dane dotyczące niepowodzeń według kraju, hosta, organizacji, wyniku lub źródła wysyłkowego.
- Wykonywać wyszukiwania DNS i WHOIS bezpośrednio w rozmowie: A, AAAA, MX, TXT, SPF, DMARC, PTR, NS, CNAME — bez opuszczania czatu.
- Generować na żądanie prawidłowe rekordy SPF, DKIM i DMARC lub zarządzać domenami i bezpośrednio obsługiwać hostowane rekordy.
- Analizować nagłówki wiadomości, która nie została dostarczona, aby ustalić, co poszło nie tak.
Oprócz MCP platforma obejmuje wbudowanego agenta AI DMARC zapewniającego szybkie wskazówki i pomoc w rozwiązywaniu problemów, a także zintegrowane z nim funkcje AI Anomaly Advisor i AI Policy Advisor, które wykrywają nietypowe zachowania i rekomendują zmiany zasad.
Jeśli zarządzasz bezpieczeństwem na poziomie przedsiębiorstwa, jest to ta zmiana, która rzeczywiście oszczędza wiele godzin. Pytanie „Które domeny można obecnie wykorzystać do podszywania się i jaka powinna być nasza zasada?” oznaczało wcześniej pięć kart i arkusz kalkulacyjny. Teraz wystarczy jedno polecenie.
4. Natychmiastowe alerty o zagrożeniach
Większość platform DMARC działa w cyklu raportowania raz dziennie. Coś przestaje działać, a Ty dowiadujesz się o tym dopiero przy następnym zaplanowanym logowaniu, czasem nawet 24–48 godzin później.
Ponieważ główni dostawcy skrzynek pocztowych odmawiają obecnie wysyłania raportów o niepowodzeniach (RUF), co nowo opublikowany standard raportowania niepowodzeń DMARC (RFC 9991) wyraźnie uznaje za kompromis związany z prywatnością, PowerAlerts koncentruje wykrywanie w czasie rzeczywistym na zmianach DNS, anomaliach wolumenu i nowej infrastrukturze wysyłkowej.
- Kondycja DNS i protokołów: PowerDMARC powiadamia Cię w chwili zmiany mechanizmu SPF, selektora DKIM lub zasady DMARC w Twojej strefie, oznacza błędy składni lub brakujące znaczniki oraz śledzi zapytania DNS Tree Walk, dzięki czemu wiesz, że Twoje subdomeny są prawidłowo dopasowane.
- Wykrywanie nadawców i źródeł: Oznacza nowe lub nierozpoznane adresy IP wysyłające pocztę w Twoim imieniu, porównuje je ze znanymi dostawcami, takimi jak Twój system CRM lub platforma marketingowa, a dzięki oznaczaniu GEO-IP wskazuje ich pochodzenie geograficzne, dzięki czemu nieautoryzowane rozwiązania IT są łatwo widoczne.
- Niestandardowe progi: Ty ustalasz reguły. Powiadom mnie, jeśli źródło przekroczy X wiadomości dziennie. Powiadom mnie, jeśli w ciągu trzech dni ponad 2% poczty nie przejdzie dopasowania. Powiadom mnie, jeśli w ciągu 24 godzin gwałtownie wzrośnie liczba niepowodzeń TLS-RPT.
- Proaktywna kontrola bezpieczeństwa: Wykrywa klucze DKIM nadal działające w starym rozmiarze 1024 bitów zamiast 2048 bitów i wysyła ostrzeżenia o zbliżającym się wygaśnięciu certyfikatu BIMI, zaczynając na 90 dni przed terminem i eskalując do poziomu krytycznego na 10 dni przed terminem.
Dlaczego niestandardowe progi mają znaczenie: Duże środowisko wysyłkowe generuje dużo szumu. Bez reguł, które można dostosować, szybko zaczniesz odczuwać zmęczenie alertami i ignorować wszystko, co niweczy cały cel ich stosowania.
5. Analiza zagrożeń i monitorowanie reputacji
Wykrycie niepowodzenia uwierzytelniania informuje Cię, że coś przestało działać. Nie mówi jednak, czy przyczyną jest błędna konfiguracja, czy aktywny atak. Warstwa analizy zagrożeń PowerDMARC została stworzona, aby wypełnić tę lukę.
- Monitorowanie reputacji adresów IP PowerDMARC i monitorowanie reputacji domen sprawdzają, czy Twoja infrastruktura wysyłkowa pojawia się na listach blokad, zanim doprowadzi to do załamania dostarczalności wiadomości.
- Wykrywanie i monitorowanie domen podobnych wyszukuje nowo zarejestrowane domeny zaprojektowane tak, aby podszywać się pod Twoje domeny, z aktywnym wykrywaniem MX, dzięki czemu wiesz, kiedy podobna domena jest faktycznie skonfigurowana do wysyłania poczty, a nie tylko zaparkowana.
- Mapa zagrożeń zapewnia geograficzny obraz miejsc, z których pochodzą próby podszywania się i nadużyć.
- Ocena zagrożeń i analiza źródeł wysyłkowych pomagają ustalić priorytety: czy jest to legalny dostawca, który wymaga aktualizacji SPF, czy nieautoryzowany nadawca, którego należy zablokować.
To właśnie przenosi platformę DMARC od „oto, co zakończyło się niepowodzeniem” do „oto, czy należy się tym martwić”.
6. Nadążanie za nowymi standardami DMARC
Uwierzytelnianie wiadomości e-mail właśnie przeszło największą aktualizację standardów od ponad dekady. Stara specyfikacja RFC 7489 przestała obowiązywać. Zastąpiły ją trzy oddzielne dokumenty RFC:
- RFC 9989: podstawowe zasady polityki DMARC i logika zgodności
- RFC 9990: raportowanie zbiorcze
- RFC 9991: raportowanie błędów
To nie jest tylko zmiana nazewnictwa. Nowe zasady usuwają starsze znaczniki, takie jak pct, rf i ri, oraz zastępują starą listę publicznych sufiksów algorytmem przechodzenia drzewa DNS, aby określać granice domen. Jeśli Twoje skrypty lub analizatory składni nadal są zgodne ze starym standardem, mogą nieprawidłowo obsługiwać nowsze parametry, takie jak np — znacznik zasad dotyczących nieistniejących subdomen.
PowerDMARC zaktualizował już swoje narzędzia do raportowania i generowania rekordów zgodnie z aktualnymi specyfikacjami, dzięki czemu nie musisz zgadywać, czy Twoja konfiguracja rzeczywiście odpowiada zasadom egzekwowanym obecnie przez dostawców skrzynek pocztowych.
7. Ochrona dostarczalności
Uwierzytelnianie i dostarczalność są ze sobą ściśle powiązane. Luki w zgodności SPF, DKIM lub DMARC nie tylko narażają Cię na podszywanie się; powodują również filtrowanie, poddawanie kwarantannie lub odrzucanie prawidłowych wiadomości przez dostawców skrzynek pocztowych, którzy znacznie zaostrzyli zasady dotyczące nadawców masowych.
PowerDMARC radzi sobie z tym z trzech stron:
- Po stronie uwierzytelniania: centralizuje spłaszczanie SPF i optymalizację makr, rotację kluczy DKIM oraz egzekwowanie zasad DMARC — wszystko to decyduje o tym, czy wiadomość trafi do skrzynki odbiorczej, czy do folderu spamu.
- Po stronie widoczności: raportowanie zbiorcze i alerty w czasie rzeczywistym wychwytują błędy zgodności po stronie legalnych dostawców, takich jak nowe narzędzie marketingowe, którego nie dodano do rekordu SPF, zanim zaszkodzą reputacji nadawcy.
- Po stronie dostarczalności: wbudowane narzędzia Tester dostarczalności wiadomości e-mail i Analizator umieszczania w skrzynce odbiorczej przeprowadzają testy na skrzynkach testowych w Gmailu, Outlooku, Yahoo, iCloud, AWS Mail i Zoho Mail, łącząc je z walidacją SPF, DKIM, DMARC i BIMI, zanim wyślesz wiadomość. Wskazują luki w uwierzytelnianiu i problemy ze zgodnością, w tym zgodność z funkcją rezygnacji z subskrypcji jednym kliknięciem i RFC 8058, oferując wskazówki naprawcze oraz zalecenia dotyczące poprawek DNS, dzięki czemu nie dowiesz się o problemie z raportów o odrzuceniach dopiero po uruchomieniu kampanii.
Testowanie wielu domen, eksporty CSV i firmowe raporty PDF dopełniają całości, dzięki czemu dane dotyczące dostarczalności mogą być przekazywane między zespołami ds. bezpieczeństwa i marketingu bez ręcznego formatowania.
8. Bezpieczeństwo DNS & zgodność
Moduł zgodności z zasadami bezpieczeństwa DNS przeprowadza na żywo automatyczne kontrole bezpieczeństwa w sześciu kategoriach:
- Bezpieczeństwo DNS: monitorowanie DNSSEC i CAA, dostępność serwerów nazw, odporność DNS, kontrole konfiguracji SOA, wykrywanie osieroconych rekordów CNAME oraz wykrywanie narażenia AXFR.
- Bezpieczeństwo SSL/TLS: monitorowanie wygaśnięcia certyfikatów, wykrywanie niezgodności nazwy hosta, wykrywanie słabych kluczy, wykrywanie przestarzałych wersji TLS, walidacja łańcucha certyfikatów oraz wykrywanie certyfikatów z podpisem własnym.
- Bezpieczeństwo rejestracji domeny: monitorowanie wygaśnięcia domeny, monitorowanie zmian rejestratora i abonenta, monitorowanie blokady transferu oraz monitorowanie statusu EPP.
- Bezpieczeństwo domen podobnych: wykrywanie nowych domen podobnych, wykrywanie aktywnych rekordów MX, ocena zagrożenia oraz monitorowanie zmian w infrastrukturze.
- Monitorowanie rekordów DNS: wykrywanie zmian DNS, widoczność stanu przed i po zmianie DNS oraz monitorowanie synchronizacji serwerów nazw.
- Ocena bezpieczeństwa & zgodność: ocena bezpieczeństwa w skali 0–100, ocena bezpieczeństwa od A do F, historyczne trendy ocen, monitorowanie zdarzeń, konfigurowalne alerty oraz raporty PDF/CSV z zaleceniami naprawczymi.
9. Tożsamość przedsiębiorstwa, zarządzanie & zgodność
Zespoły ds. bezpieczeństwa w przedsiębiorstwach nie oceniają wyłącznie funkcji; sprawdzają również, czy dostawca przejdzie ich własny audyt zgodności i będzie pasować do istniejącej architektury tożsamości. PowerDMARC został zaprojektowany z myślą o takiej kontroli.
Tożsamość & dostęp:
- Kontrola dostępu oparta na rolach (RBAC) i konfigurowalne zarządzanie dostępem użytkowników, dzięki czemu zespoły ds. bezpieczeństwa, marketingu i IT mają różne poziomy uprawnień na tej samej platformie, zamiast korzystać z logowania typu „wszystko albo nic”.
- Uwierzytelnianie wieloskładnikowe z możliwością wymuszenia MFA w całej organizacji, a także zarządzanie zaufanymi urządzeniami.
- OAuth SSO i SAML SSO, dzięki czemu uwierzytelnianie odbywa się za pośrednictwem istniejącego dostawcy tożsamości zamiast niezależnego zestawu danych uwierzytelniających.
- Obsługa SCIM i aprowizowanie użytkowników, z automatycznym przydzielaniem i odbieraniem dostępu, dzięki czemu uprawnienia są zgodne z systemem HR, a nie z ręczną listą kontrolną procesu odejścia pracownika.
Zarządzanie & odpowiedzialność:
- Dzienniki audytu z niezmiennym śladem audytowym: aktywność użytkowników, historia logowania, zmiany konfiguracji domen, zmiany DNS, zmiany zasad oraz zmiany użytkowników/ról — wszystko z możliwością filtrowania według użytkownika, aktywności i daty oraz eksportowania na potrzeby przeglądów zgodności.
- Integracja z SIEM dotycząca konkretnie danych audytowych, dzięki czemu rejestry zarządzania nie są odizolowane od pozostałych danych rejestrowanych w systemie.
Zgodność i ochrona danych:
- Certyfikaty SOC 2 Type II i ISO 27001, zgodność z RODO, a także możliwość zawarcia niestandardowych umów o ochronie danych i niestandardowych kontraktów.
- Zobowiązania SLA, dzięki którym oczekiwania dotyczące dostępności i czasu reakcji są zapisane w umowie, a nie tylko domniemane.
W przypadku organizacji, w których kwestionariusz bezpieczeństwa dostawcy jest częścią procesu zakupowego, często właśnie to pozwala PowerDMARC przejść przez pierwszy etap weryfikacji, zanim ktokolwiek przyjrzy się samym funkcjom DMARC.
10. Integracja z SIEM, API i SOC
Dane DMARC, które znajdują się wyłącznie w panelu dostawcy, to dane, z których zespół SOC w rzeczywistości nie korzysta. PowerDMARC został zaprojektowany tak, aby bezpośrednio integrować się z narzędziami, na których Twój zespół ds. bezpieczeństwa już polega.
- Natywna integracja z SIEM z rozwiązaniami Splunk, Microsoft Sentinel, Elastic SIEM i FortiSIEM.
- Dostęp przez API z uwierzytelnianiem opartym na tokenach i dostępem ograniczonym zakresem uprawnień, dzięki czemu można tworzyć integracje i automatyzacje bez nadmiernego rozszerzania uprawnień danych uwierzytelniających.
- Webhooki do automatyzacji zdarzeń bezpieczeństwa, kierujące alerty do Slacka, Discorda lub własnych narzędzi do obsługi incydentów zamiast wyłącznie do skrzynki odbiorczej.
Przekształca to dane telemetryczne PowerDMARC w część szerszego procesu SOC/SIEM/SOAR, zamiast pozostawiać je w konsoli, którą zespół musi pamiętać, aby sprawdzać osobno.
Cykl życia etapowego wdrażania
Wdrożenie DMARC to proces etapowy, a nie jednorazowa konfiguracja, a zależność od platformy zmienia się wraz z dojrzewaniem zasad.
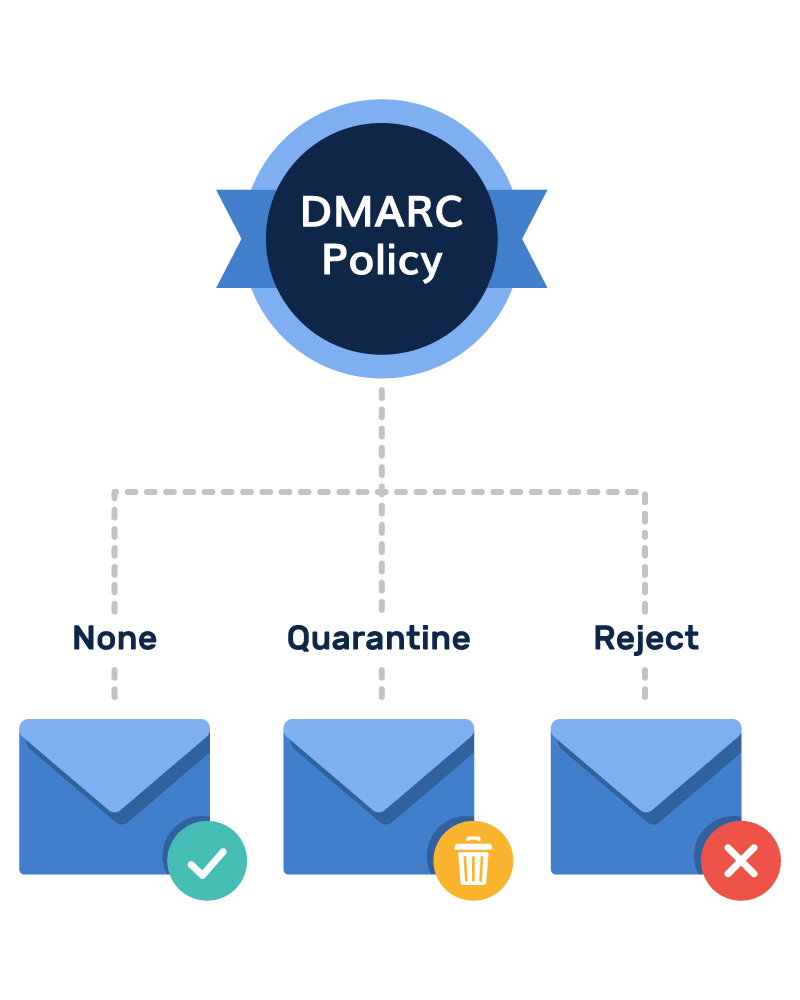
Z PowerDMARC:
- Rozpoczniesz od fazy monitorowania (p=none), korzystając z zapytań i alertów AI w celu zmapowania zakresu wysyłania wiadomości oraz bezpiecznego wykrycia ukrytej infrastruktury IT.
- Następnie, podczas kwarantanny (p=quarantine), alerty w czasie rzeczywistym będą pełnić funkcję zabezpieczenia, wykrywając prawidłowych nadawców, którzy nie spełniają wymogów zgodności, zanim wpłynie to na dostarczenie wiadomości.
- Wreszcie, przy pełnym egzekwowaniu zasad (p=reject), system przechodzi do aktywnej ochrony, blokując spoofing, domeny łudząco podobne i rozbieżności w konfiguracji — wszystko jest płynnie zarządzane w ramach tej samej skalowalnej platformy, w miarę rozwoju Twojego portfolio.
Wsparcie i usługi dla przedsiębiorstw
Wdrażanie uwierzytelniania w dużym portfolio domen jest złożone, dlatego PowerDMARC uzupełnia swoją platformę dedykowanym wsparciem ludzi objętym umową SLA, zamiast oferować wyłącznie dokumentację. Zespoły przedsiębiorstw otrzymują imiennego menedżera konta, imiennego menedżera ds. sukcesu klienta oraz dedykowanego inżyniera wsparcia, którzy zapewniają sesje konfiguracji na żywo z udostępnianiem ekranu i pomoc w zarządzanej konfiguracji, dzięki czemu wdrożenia obejmujące dziesiątki domen nigdy nie zostają wstrzymane.
Dla kogo to rozwiązanie naprawdę zostało stworzone
PowerDMARC został stworzony z myślą o przedsiębiorstwach, liderach IT i bezpieczeństwa oraz zespołach SOC zarządzających złożonymi portfelami wielu domen w silnie regulowanych sektorach o wysokim poziomie zagrożenia, takich jak finanse, opieka zdrowotna, administracja publiczna, edukacja i inne, gdzie zgodność oraz ochrona marki mają kluczowe znaczenie.
Gotowi na zautomatyzowane zarządzanie uwierzytelnianiem poczty e-mail klasy korporacyjnej?
Nie powinieneś potrzebować cotygodniowego przypomnienia w kalendarzu tylko po to, aby sprawdzić, czy Twoja domena nadal jest bezpieczna.
Dzięki dostępowi do AI wbudowanemu w konto, alertom pojawiającym się natychmiast po każdej zmianie, elementom zarządzania i kontroli tożsamości dopasowanym do istniejącej architektury bezpieczeństwa domen oraz jednej konsoli dla każdego protokołu uwierzytelniania, którym musisz zarządzać, możesz poświęcać mniej czasu na pilnowanie DNS, a więcej na wszystkie pozostałe obowiązki.
Najczęściej zadawane pytania
1. Czy PowerDMARC jest odpowiedni dla dużych przedsiębiorstw z wieloma domenami?
Tak, oferuje scentralizowany pulpit wielodostępowy umożliwiający zarządzanie wieloma domenami i subdomenami z jednego interfejsu.
2. W jaki sposób PowerDMARC pomaga przedsiębiorstwom przejść od monitorowania DMARC do egzekwowania zasad?
PowerDMARC zapewnia prowadzone egzekwowanie zasad za pomocą hostowanego rozwiązania DMARC i dekoduje złożone dane XML w formie wizualnych pulpitów, aby bezpiecznie zaostrzać zasady bez zakłócania dostarczania poczty.
3. Czy PowerDMARC obsługuje SSO, SCIM i mechanizmy kontroli dostępu dla przedsiębiorstw?
Tak, natywnie integruje się z głównymi dostawcami tożsamości na potrzeby SAML SSO i obsługi aprowizacji SCIM, a także oferuje mechanizmy kontroli dostępu oparte na rolach (RBAC) w celu rozdzielania uprawnień zespołów.
4. Czy PowerDMARC może integrować się z naszym istniejącym systemem SIEM i narzędziami bezpieczeństwa?
Tak, natywnie integruje się z wiodącymi platformami bezpieczeństwa, w tym Splunk, Microsoft Sentinel, Elastic SIEM, FortiSIEM i Cisco Threat Grid.
5. Czy PowerDMARC udostępnia interfejs API do automatyzacji procesów w przedsiębiorstwie?
Tak, oferuje w pełni udokumentowany interfejs API RESTful w formacie JSON do programowego zarządzania domenami, generowania rekordów i wyodrębniania danych bezpieczeństwa w czasie rzeczywistym.
6. W jaki sposób PowerDMARC chroni poufne dane z wiadomości e-mail dotyczących niepowodzeń?
Domyślnie usuwa treść wiadomości e-mail w celu ochrony danych osobowych (PII) oraz obsługuje przesyłanie publicznych kluczy PGP do szyfrowania raportów o niepowodzeniach (RUF) podczas przesyłania i przechowywania.