
E-mailauthenticatie zou niet elke week uren handmatig werk moeten kosten.
Wanneer beveiligingsteams vertrouwen op onbewerkte XML-logboeken en periodieke handmatige controles, kunnen problemen met domeinen gemakkelijk dagenlang onopgemerkt blijven. En op grote bedrijfsschaal blijft dat probleem niet klein. Tientallen of honderden domeinen, meerdere bedrijfseenheden, een voortdurend veranderende verzendinfrastructuur en een complianceteam dat om documentatie vraagt die je niet handmatig kunt samenstellen.
PowerDMARC verschuift e-mailbeveiliging van reactieve controles naar realtimebeheer. Het automatiseert protocoltracking, vertaalt complexe rapporten naar duidelijke visuele inzichten en houdt je domeinen beschermd zonder zware administratieve overhead, terwijl beveiligings-, IT- en complianceteams de schaalbaarheid, governance en integraties krijgen die een bedrijfsomgeving daadwerkelijk vereist.
Zo vereenvoudigt PowerDMARC de dagelijkse e-mailauthenticatie en domeinbeveiliging op grote bedrijfsschaal.
1. Bedrijfsschaal & domeinbeheer
De meeste DMARC-platforms beginnen te knellen zodra je meer dan een handvol domeinen beheert. PowerDMARC is gebouwd vanuit de tegenovergestelde aanname: dat je tientallen, honderden of duizenden domeinen beheert.
- Onbeperkt aantal platformgebruikers, onbeperkt aantal domeinen, onbeperkt aantal inactieve domeinen, onbeperkt aantal automatisch gedetecteerde subdomeinen en onbeperkt aantal domeingroepen, met aangepaste limieten voor e-mailvolume die zijn afgestemd op je daadwerkelijke verzendprofiel.
- Bulkdomeinen toevoegen, zodat het integreren van een pas overgenomen dochteronderneming of bedrijfseenheid niet betekent dat je domeinen één voor één moet toevoegen.
- Automatische subdomeindetectie en identificatie van e-mailafzenders brengen verzendinfrastructuur aan het licht die je niet handmatig hebt geconfigureerd. Dat is belangrijk wanneer marketing een nieuw subdomein activeert zonder beveiliging erbij te betrekken.
- Realtime domeinstatuscontrole, tijdlijn voor domeinbeveiligingsscore en DNS-tijdlijn voor domeinen geven je een actueel overzicht van de beveiligingsstatus per domein, in plaats van alleen een momentopname.
- DNS-publicatie met één klik voert recordwijzigingen live door zonder een handmatige omweg via de console van je DNS-provider.
Voor een organisatie die een portfolio beheert in plaats van één domein, is dit het verschil tussen een platform dat met je meegroeit en een platform dat je binnen een jaar ontgroeit.
2. Compleet beheer van e-mailauthenticatie
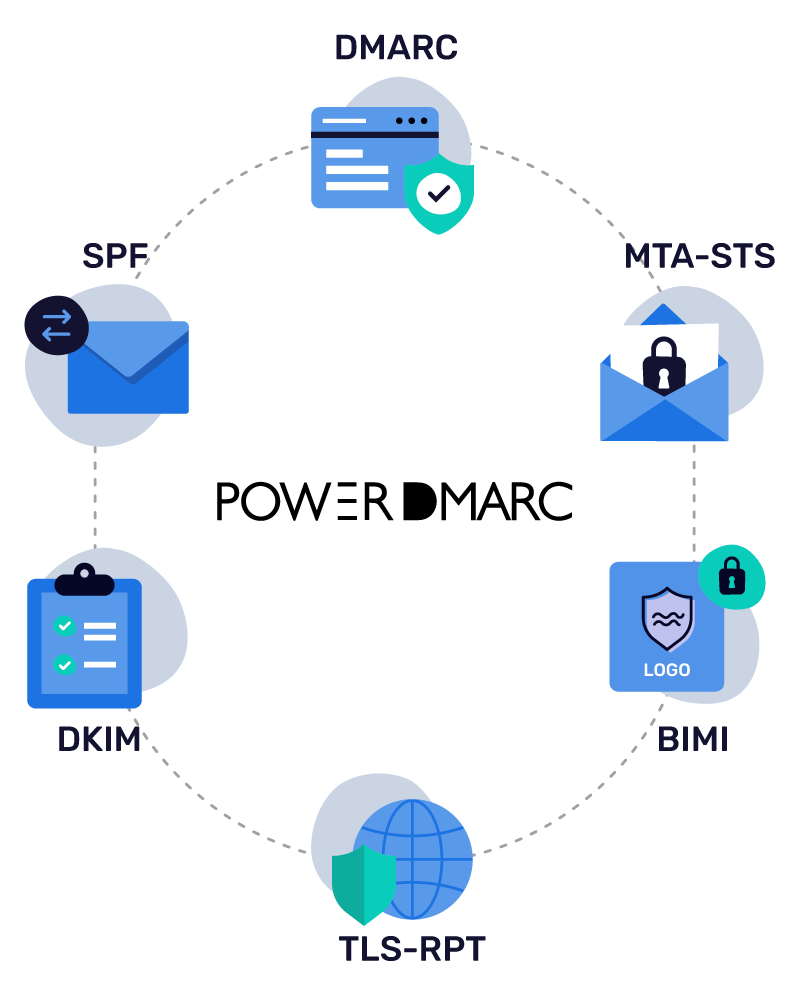
DMARC, SPF, DKIM, BIMI, MTA-STS en TLS-RPT zijn zes afzonderlijke protocollen met zes afzonderlijke syntaxisregels. PowerDMARC centraliseert ze allemaal, zodat je niet zelf verschillende gespecialiseerde tools aan elkaar hoeft te koppelen.
Beheerd protocolbeheer
- Beheerde DMARC & DKIM: Host, werk e-mailauthenticatiebeleid bij en handhaaf dit (tot p=reject), en roteer cryptografische sleutels vanuit een gecentraliseerd dashboard zonder handmatige DNS-bewerkingen of propagatievertragingen.
- Beheerde SPF (PowerSPF): Omzeil automatisch de strikte limiet van 10 DNS-opzoekingen door SPF-records te comprimeren tot één include en IP-adressen van afzenders dynamisch bij te werken via macro's.
- Beheerde MTA-STS & TLS-RPT: Dwing TLS-versleuteling tijdens het transport af om MITM-aanvallen te voorkomen, automatiseer certificaatbeheer en bekijk TLS-rapporten in begrijpelijke vorm.
- Beheerde BIMI: Beheer en host je BIMI SVG-logo's en schaf je VMC/CMC-certificaten rechtstreeks aan om geverifieerde merkaanduidingen weer te geven in ondersteunde inboxen.
Gedetailleerde rapportage
Geaggregeerde DMARC-rapportage (RUA), met PGP versleutelde DMARC-foutrapportage (RUF) en DMARC-geolocatierapporten voor inzicht op bronniveau.
Geavanceerde analyses
- Beheerde SPF-analyses: Biedt bewaking per bron en op IP-niveau, zelfs voor geneste IP's, zodat je verkeerd geconfigureerde IP-bereiken kunt identificeren en verouderde bronnen kunt verwijderen om onder de limiet van 10 opzoekingen te blijven.
- Beheerde DKIM-analyses: Biedt forensische inzichten in de status van je cryptografische ondertekening en wijst precies aan welke externe afzenders correct ondertekenen, welke problemen hebben met sleuteluitlijning en welke authenticatiefouten veroorzaken.
- BIMI-rapportage: Bewaakt de aflevering van merkelogo's in inboxen van ontvangers om evaluatiestatussen van logo's (geëvalueerd versus niet geëvalueerd) te volgen en meten, VMC-/Selector-fouten op te lossen en het meetbare rendement van je inboxprofilering aan te tonen.
DNS-recordgeneratie met één klik
DNS-recordgeneratie en DNS-publicatie met één klik vanuit het platform, waardoor het aantal handmatige syntaxisfouten afneemt.
Dit geeft bedrijfsteams één gecentraliseerde laag voor het volledige ecosysteem van DMARC, SPF, DKIM, BIMI, MTA-STS en TLS-RPT, in plaats van vijf verschillende tools met vijf verschillende aanmeldingen.
3. Analyse met conversationele AI
Veel platforms plakken "AI" op een functielijst en laten het daarbij. PowerDMARC is anders: de Model Context Protocol (MCP)-server maakt rechtstreeks verbinding met je liveaccount, je echte rapporten, je echte DNS-records en je echte verzendbronnen, en koppelt deze direct aan AI-assistenten zoals Claude, Cursor en Microsoft Copilot Studio.
Dat betekent dat je geen algemeen antwoord uit een leerboek krijgt wanneer je een vraag stelt. Je krijgt een antwoord dat rechtstreeks uit je eigen gegevens komt.

Dit kun je ermee doen:
- Voer een audit uit voor je volledige portfolio: vraag in één query om gezondheidsscores, de huidige beleidsstatus en actieve pogingen tot spoofing voor elk domein dat je bezit.
- Onderzoek storingen snel: filter geaggregeerde DMARC-gegevens en DMARC-foutgegevens op land, host, organisatie, resultaat of verzendbron.
- Voer DNS- en WHOIS-opzoekingen direct in de chat uit: A, AAAA, MX, TXT, SPF, DMARC, PTR, NS en CNAME, zonder de chat te verlaten.
- Genereer op verzoek geldige SPF-, DKIM- en DMARC-records, of beheer domeinen en werk rechtstreeks met gehoste records.
- Analyseer de kopteksten van een mislukt bericht om te achterhalen wat er mis is gegaan.
Naast MCP bevat het platform een ingebouwde DMARC AI Agent voor snelle begeleiding en probleemoplossing, met een AI-adviseur voor afwijkingen en een AI-beleidsadviseur die daarin zijn geïntegreerd om ongewoon gedrag te signaleren en beleidswijzigingen aan te bevelen.
Als je bedrijfsbeveiliging beheert, is dit de ene wijziging die je daadwerkelijk uren bespaart. "Welke domeinen kunnen op dit moment worden gespooft en wat moet ons beleid zijn?" betekende vroeger vijf tabbladen en een spreadsheet. Nu is het één prompt.
4. Directe dreigingswaarschuwingen
De meeste DMARC-platforms werken met een rapportcyclus van één keer per dag. Er gaat iets mis en je ontdekt het pas bij je volgende geplande aanmelding, soms 24 tot 48 uur later.
Omdat grote mailboxproviders nu weigeren om foutmeldingsrapporten (RUF) te verzenden, een leemte die de recent gepubliceerde standaard voor DMARC-foutrapportage (RFC 9991) expliciet erkent als een afweging op het gebied van privacy, richt PowerAlerts zijn realtime detectie in plaats daarvan op DNS-wijzigingen, afwijkingen in volumes en nieuwe verzendinfrastructuur.
- DNS- en protocolstatus: PowerDMARC waarschuwt je zodra een SPF-mechanisme, DKIM-selector of DMARC-beleid in je zone verandert, signaleert syntaxisfouten of ontbrekende tags en houdt DNS Tree Walk-query's bij, zodat je weet dat je subdomeinen correct worden uitgelijnd.
- Detectie van afzenders en bronnen: Het signaleert nieuwe of niet-herkende IP-adressen die namens jou e-mail verzenden, vergelijkt deze met bekende providers zoals je CRM- of marketingplatform en labelt met GEO-IP-tagging hun geografische herkomst, zodat schaduw-IT opvalt.
- Aangepaste drempelwaarden: Jij bepaalt de regels. Waarschuw me als een bron meer dan X berichten per dag verzendt. Waarschuw me als meer dan 2% van de e-mail gedurende drie dagen de uitlijning niet doorstaat. Waarschuw me als TLS-RPT-fouten binnen een periode van 24 uur sterk toenemen.
- Proactieve beveiligingsstatus: Het detecteert DKIM-sleutels die nog steeds de oude grootte van 1024 bits gebruiken in plaats van 2048 bits en stuurt je waarschuwingen over het verlopen van BIMI-certificaten vanaf 90 dagen van tevoren, waarbij de ernst na 10 dagen wordt verhoogd naar kritiek.
Waarom de aangepaste drempelwaarden belangrijk zijn: Een grote verzendomgeving is lawaaierig. Zonder instelbare regels krijg je al snel te veel waarschuwingen en begin je alles te negeren, waarmee je het hele doel ondermijnt.
5. Dreigingsinformatie & reputatiemonitoring
Het detecteren van een authenticatiefout vertelt je dat er iets mis is gegaan. Het vertelt je niet of die fout het gevolg is van een verkeerde configuratie of van een actieve aanval. De informatielaag voor dreigingen van PowerDMARC is ontwikkeld om dat gat te dichten.
- De IP-reputatiemonitoring en domeinreputatiemonitoring van PowerDMARC houden bij of je verzendinfrastructuur op blokkeerlijsten verschijnt voordat dit je afleverbaarheid schaadt.
- De detectie en monitoring van gelijkende domeinen houden toezicht op nieuw geregistreerde domeinen die zijn ontworpen om zich als jouw domeinen voor te doen, met actieve MX-detectie zodat je weet wanneer een gelijkend domein daadwerkelijk is geconfigureerd om e-mail te verzenden en niet alleen geparkeerd staat.
- De dreigingskaart geeft geografisch weer waar pogingen tot spoofing en misbruik vandaan komen.
- Dreigingsscoring en analyse van verzendbronnen helpen je prioriteiten te stellen: is dit een legitieme leverancier die een SPF-update nodig heeft, of een ongeautoriseerde afzender die moet worden geblokkeerd?
Hierdoor verandert een DMARC-platform van "dit is wat er is mislukt" in "dit is de mate waarin je je er zorgen over moet maken".
6. Bijblijven met de nieuwe DMARC-standaarden
E-mailauthenticatie heeft zojuist de grootste herziening van de standaarden in meer dan tien jaar ondergaan. De oude RFC 7489-specificatie is vervallen. Daarvoor in de plaats zijn er drie afzonderlijke RFC's:
- RFC 9989: kernlogica voor DMARC-beleid en uitlijning
- RFC 9990: geaggregeerde rapportage
- RFC 9991: rapportage van fouten
Dit is niet alleen een wijziging van de naam. De nieuwe regels laten verouderde tags zoals pct, rf en ri vallen en vervangen de oude Public Suffix List door een DNS Tree Walk-algoritme om domeingrenzen vast te stellen. Als je scripts of parsers nog voor de oude standaard zijn gebouwd, kunnen ze vastlopen op nieuwere parameters zoals np, de tag voor beleid voor niet-bestaande subdomeinen.
PowerDMARC heeft zijn rapportage- en recordgeneratietools al bijgewerkt op basis van de huidige specificaties, zodat je niet hoeft te raden of je configuratie daadwerkelijk overeenkomt met wat mailboxproviders tegenwoordig afdwingen.
7. Bescherming van de e-mailaflevering
Authenticatie en e-mailaflevering zijn nauw met elkaar verbonden. Hiaten in SPF-, DKIM- of DMARC-uitlijning maken je niet alleen kwetsbaar voor spoofing; ze zorgen er ook voor dat je legitieme e-mails worden gefilterd, in quarantaine geplaatst of geweigerd door mailboxproviders die veel strengere regels voor bulkafzenders hanteren.
PowerDMARC pakt dit vanuit drie invalshoeken aan:
- Op het gebied van authenticatie: het centraliseert SPF-flattening/macro-optimalisatie, DKIM-sleutelrotatie en DMARC-beleidshandhaving - alles wat bepaalt of je bericht in de inbox of de spammap terechtkomt.
- Op het gebied van zichtbaarheid: geaggregeerde rapportage en realtimewaarschuwingen detecteren uitlijningsfouten van legitieme leveranciers, zoals een nieuwe marketingtool die je vergeten bent aan je SPF-record toe te voegen, voordat deze je afzenderreputatie schaadt.
- Op het gebied van e-mailaflevering: de ingebouwde tester voor e-mailafleverbaarheid en analysator voor inboxplaatsing voeren tests met testmailboxen uit op Gmail, Outlook, Yahoo, iCloud, AWS Mail en Zoho Mail, gecombineerd met validatie van SPF, DKIM, DMARC en BIMI, voordat je op Verzenden klikt. De tools signaleren authenticatiehiaten en nalevingsproblemen, waaronder naleving van uitschrijven met één klik/RFC 8058, met begeleide probleemoplossing en aanbevelingen voor DNS-aanpassingen, zodat je niet pas via bounce-rapporten van een probleem hoort nadat een campagne al actief is.
Meerdomeinentests, CSV-exporten en vormgegeven PDF-rapporten maken het geheel compleet, zodat gegevens over e-mailafleverbaarheid zonder handmatige herformattering tussen beveiligings- en marketingteams kunnen worden uitgewisseld.
8. DNS-beveiliging & naleving
DNS-beveiligingsnaleving voert live geautomatiseerde beveiligingscontroles uit in zes categorieën:
- DNS-beveiliging: DNSSEC-monitoring, CAA-monitoring, beschikbaarheid van nameservers, DNS-veerkracht, controles van SOA-configuraties, detectie van achtergebleven CNAME-records en detectie van AXFR-blootstelling.
- SSL/TLS-beveiliging: monitoring van het verlopen van certificaten, detectie van hostnaamverschillen, detectie van zwakke sleutels, detectie van verouderde TLS-versies, validatie van certificaatketens en detectie van zelfondertekende certificaten.
- Beveiliging van domeinregistratie: monitoring van het verlopen van domeinen, monitoring van wijzigingen aan registrar/registrant, monitoring van overdrachtsblokkeringen en monitoring van EPP-statussen.
- Beveiliging tegen lookalike-domeinen: detectie van nieuwe lookalike-domeinen, detectie van actieve MX-records, dreigingsscore en monitoring van wijzigingen in de infrastructuur.
- Monitoring van DNS-records: detectie van DNS-wijzigingen, zichtbaarheid van DNS-wijzigingen voor en na de wijziging en monitoring van nameserversynchronisatie.
- Beveiligingsscore & naleving: een beveiligingsscore van 0–100, een beveiligingsbeoordeling van A–F, historische trends in scores, gebeurtenismonitoring, configureerbare waarschuwingen en PDF-/CSV-rapporten met aanbevelingen voor probleemoplossing.
9. Identiteit, governance & naleving voor ondernemingen
Beveiligingsteams van ondernemingen beoordelen niet alleen functies; ze beoordelen ook of een leverancier hun eigen nalevingscontrole kan doorstaan en in een bestaande identiteitsarchitectuur past. PowerDMARC is ontwikkeld met die kritische beoordeling in gedachten.
Identiteit & toegang:
- Rolgebaseerde toegangscontrole (RBAC) en aanpasbaar gebruikers-toegangsbeheer, zodat beveiligings-, marketing- en IT-teams verschillende machtigingsniveaus op hetzelfde platform krijgen in plaats van een alles-of-niets-aanmelding.
- Meervoudige authenticatie, met de optie om MFA voor de hele organisatie af te dwingen, plus beheer van vertrouwde apparaten.
- OAuth SSO en SAML SSO, zodat authenticatie via je bestaande identiteitsprovider verloopt in plaats van via een afzonderlijke set aanmeldgegevens.
- SCIM gebruikersprovisioning, met geautomatiseerde provisioning en deprovisioning, zodat toegang je HR-systeem volgt in plaats van een handmatige checklist voor het uit dienst nemen van medewerkers.
Governance & verantwoordelijkheid:
- Auditlogboeken met een onveranderlijk controlespoor: gebruikersactiviteit, inloggeschiedenis, wijzigingen in domeinconfiguratie, DNS-wijzigingen, beleidswijzigingen en wijzigingen in gebruikers/rollen, allemaal filterbaar op gebruiker, activiteit en datum, en exporteerbaar voor nalevingsbeoordelingen.
- SIEM-integratie specifiek voor auditgegevens, zodat governancegegevens niet geïsoleerd blijven van de rest van je logging.
Naleving & gegevensbescherming:
- SOC 2 Type II- en ISO 27001-gecertificeerd, GDPR-conform, met aangepaste overeenkomsten inzake gegevensbescherming en aangepaste contracten beschikbaar.
- SLA-verplichtingen, zodat verwachtingen rond uptime en responstijden contractueel zijn vastgelegd en niet alleen worden verondersteld.
Voor organisaties waarbij een vragenlijst over leveranciersbeveiliging deel uitmaakt van het inkoopproces, is dit vaak wat PowerDMARC voorbij de eerste selectieronde brengt voordat iemand überhaupt naar de DMARC-functies zelf kijkt.
10. SIEM-, API- & SOC-integratie
DMARC-gegevens die alleen in een dashboard van een leverancier staan, zijn gegevens die je SOC feitelijk niet gebruikt. PowerDMARC is ontworpen om rechtstreeks aan te sluiten op de tools waarop je beveiligingsteam al vertrouwt.
- Native SIEM-integratie met Splunk, Microsoft Sentinel, Elastic SIEM en FortiSIEM.
- API-toegang met tokengebaseerde authenticatie en toegang met beperkte rechten, zodat integraties en automatisering kunnen worden gebouwd zonder referenties te voorzien van te ruime rechten.
- Webhooks voor automatisering van beveiligingsgebeurtenissen, waarmee waarschuwingen naar Slack, Discord of je eigen incidenttools worden doorgestuurd in plaats van alleen naar een inbox.
Hierdoor worden de telemetriegegevens van PowerDMARC onderdeel van je bredere SOC/SIEM/SOAR-werkproces, in plaats van een console die je team afzonderlijk moet onthouden te controleren.
De levenscyclus van een gefaseerde uitrol
Een DMARC-uitrol is een gefaseerd traject en geen eenmalige configuratie, en je afhankelijkheid van het platform verandert naarmate je beleid volwassener wordt.

Met PowerDMARC:
- Je begint in de monitoringsfase (p=none) met AI-zoekopdrachten en waarschuwingen om je verzendomgeving in kaart te brengen en schaduw-IT veilig bloot te leggen.
- Vervolgens fungeren realtime waarschuwingen tijdens quarantaine (p=quarantine) als vangnet om legitieme afzenders te detecteren die niet aan de uitlijning voldoen, voordat de aflevering wordt beïnvloed.
- Ten slotte schakelt het systeem bij volledige handhaving (p=reject) over op actieve verdediging om spoofing, vergelijkbare domeinen en configuratiedrift te blokkeren. Dit wordt allemaal naadloos beheerd binnen hetzelfde schaalbare platform terwijl je portfolio groeit.
Ondersteuning en diensten voor ondernemingen
Authenticatie uitrollen over een groot domeinportfolio is complex. Daarom ondersteunt PowerDMARC zijn platform met toegewijde menselijke ondersteuning, gedekt door SLA's, in plaats van alleen documentatie. Ondernemingsteams krijgen een vaste accountmanager, een vaste manager voor klantensucces en een toegewijde ondersteuningstechnicus voor live configuratiesessies met schermdeling en begeleide hulp bij de installatie, zodat uitrollen over tientallen domeinen nooit stilvalt.
Voor wie dit echt is gebouwd
PowerDMARC is speciaal gebouwd voor ondernemingen, IT- en beveiligingsleiders en SOC-teams die complexe portfolio's met meerdere domeinen beheren in sterk gereguleerde sectoren met een hoog doelwitrisico, zoals financiën, gezondheidszorg, overheidsinstellingen, onderwijs enzovoort, waar naleving en merkbescherming van het grootste belang zijn.
Klaar voor geautomatiseerd beheer van e-mailauthenticatie op ondernemingsniveau?
Je zou geen wekelijkse kalenderherinnering nodig moeten hebben om alleen maar te controleren of je domein nog steeds veilig is.
Met AI-toegang die in je account is ingebouwd, waarschuwingen die verschijnen zodra er iets verandert, governance- en identiteitscontroles die passen binnen je bestaande domeinbeveiligingsarchitectuur en één console voor elk authenticatieprotocol dat je moet beheren, besteed je minder tijd aan het bewaken van DNS en meer tijd aan al het andere op je bord.
Veelgestelde vragen
1. Is PowerDMARC geschikt voor grote ondernemingen met meerdere domeinen?
Ja, het beschikt over een gecentraliseerd dashboard voor meerdere tenants, ontworpen om meerdere domeinen en subdomeinen vanuit één interface te beheren.
2. Hoe helpt PowerDMARC ondernemingen om van DMARC-monitoring naar afdwinging over te stappen?
PowerDMARC biedt begeleide beleidsafdwinging met zijn gehoste DMARC-oplossing en zet complexe XML-gegevens om in visuele dashboards, zodat beleidsregels veilig kunnen worden aangescherpt zonder e-mailverstoringen.
3. Ondersteunt PowerDMARC SSO, SCIM en toegangscontroles voor ondernemingen?
\u003cp id=\u0022h-3-does-powerdmarc-support-sso-scim-and-enterprise-access-controls\u0022 class=\u0022wp-block-heading\u0022\u003e\u003cspan style=\u0022font-weight: 400; letter-spacing: 0.1px;\u0022\u003eJa, het integreert standaard met belangrijke IdP’s voor SAML SSO en SCIM-provisioning, naast rolgebaseerde toegangscontroles (RBAC) om teammachtigingen te verdelen.\u003c/span\u003e\u003c/p\u003e
4. Kan PowerDMARC integreren met onze bestaande SIEM- en beveiligingstools?
Ja, het integreert standaard met toonaangevende beveiligingsplatforms, waaronder Splunk, Microsoft Sentinel, Elastic SIEM, FortiSIEM en Cisco Threat Grid.
5. Biedt PowerDMARC een API voor automatisering binnen ondernemingen?
Ja, het biedt een volledig gedocumenteerde RESTful JSON API voor programmatisch domeinbeheer, recordgeneratie en realtime-extractie van beveiligingsgegevens.
6. Hoe beschermt PowerDMARC gevoelige e-mailgegevens uit foutrapporten?
Het laat e-mailteksten standaard weg om PII te beschermen en ondersteunt het uploaden van openbare PGP-sleutels om foutrapporten (RUF) tijdens overdracht en in rust te versleutelen.