

Technologieleider met meer dan 30 jaar ervaring vertelt hoe u van AI-silo’s naar een beheerd bedrijfsmodel gaat
Prem Kumar A S
VCTO bij The Preminent
Prem Kumar A S legt uit hoe CTO's AI kunnen transformeren van verspreide experimenten naar een beheerd bedrijfsmodel dat innovatie, bedrijfswaarde en risico's in balans brengt.
Key Takeaways
Governance eerst: Een beoordelingslaag verandert verspreide AI-experimenten in gecontroleerde implementaties met duidelijk eigenaarschap, risicocontroles en meetbare resultaten.
Veilig opschalen: Scheid experimenten van productie, zodat teams snel kunnen innoveren zonder verborgen afhankelijkheden, beveiligingsrisico's of nalevingsproblemen te creëren.
Praktische waarde: AI levert de grootste opbrengsten op bij herhaalbaar technisch werk, incidenttriage, testen, documentatie en kennisbeheer.
Menselijke verantwoordelijkheid: Menselijke beoordeling blijft essentieel voor gevoelige beslissingen, crisisleiderschap, risicoacceptatie, privacy, ethiek en acties die gevolgen hebben voor klanten.
Prioriteiten voor CTO's: Succesvolle AI-strategieën verbinden bedrijfswaarde, sterke fundamenten, ingebedde governance, cybersecurity en personeelsversterking, in plaats van achter tools aan te jagen.
Prem Kumar A S heeft meer dan 30 jaar ervaring met het leiden van IT- en cloudinfrastructuurprojecten. Momenteel is hij VCTO bij The Preminent.
We spraken met Prem om te begrijpen hoe organisaties de stap kunnen maken van geïsoleerde AI-toepassingen naar een beheerd operationeel model. Dit vertelde hij ons.
Meer dan 30 jaar ervaring
Ik heb meer dan 30 jaar ervaring met het leiden van IT- en cloudinfrastructuurprojecten over de hele wereld. Momenteel werk ik als VCTO, waarbij ik besturen en CXO's adviseer over technologie, cyberrisico's, veerkracht, vertrouwen en governance in het AI-tijdperk. Mijn focus ligt op het helpen van leiderschapsteams om duidelijkere, krachtigere en beter op de toekomst voorbereide beslissingen te nemen.
Daarnaast presenteer ik PREMINENT KONCLAVE van Power of Knowing Forum — een toonaangevende wekelijkse podcastreeks over technologie, cyberbeveiliging, groei en strategie, met meer dan 370 gesprekken met leiders en een groeiend ecosysteem van experts.
More Articles
Hoe u van geïsoleerde AI-toepassingen naar een beheerd operationeel model gaat
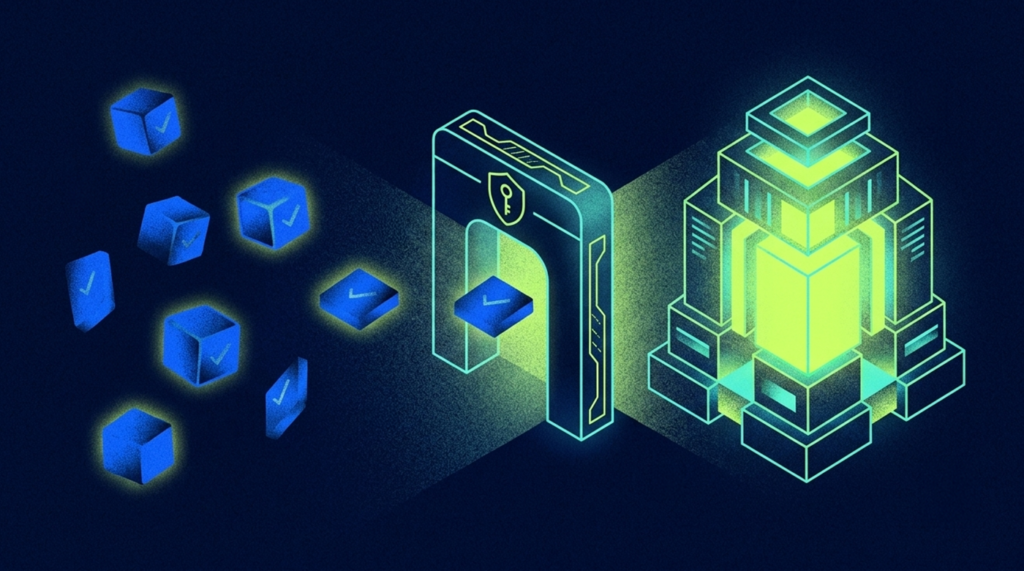
We zijn overgegaan van experimenten met tools naar een beheerd operationeel model — specifiek door een beoordelingslaag voor AI-governance en implementatie in te voeren voordat een AI-oplossing live kon gaan.
Daarvoor werd AI op geïsoleerde plekken verkend — AI-assistenten, automatiseringspilots, analytische toepassingen en enkele experimenten met beveiliging. Het probleem was niet de intentie, maar de versnippering. Verschillende teams konden AI-mogelijkheden zelfstandig beoordelen of zelfs implementeren zonder een gemeenschappelijk kader voor gegevensclassificatie en blootstellingsrisico's, grenzen aan het gebruik van modellen, goedkeuringen voor AI-tools van derden, menselijke beoordeling en verantwoordelijkheid, of het meten van bedrijfsresultaten.
Kort gezegd begon AI sneller de omgeving binnen te komen dan de governance kon bijbenen. Dat creëert drie risico's voor elke serieuze organisatie:
- Risico's voor beveiliging en privacy: gevoelige bedrijfs- of klantgegevens die terechtkomen in onbeheerde AI-werkstromen
- Operationele inconsistentie: teams die verschillende tools, instructies en processen gebruiken zonder herhaalbare standaarden
- Risico op bestuursniveau zonder inzicht: het gebruik van AI groeit, maar de leiding weet niet waar de daadwerkelijke blootstelling of ROI zich bevindt
Daarom introduceerden we een praktisch AI-controlemodel dat gekoppeld is aan de manier waarop technologie wordt gebouwd, geïmplementeerd en beheerd — niet als een theoretisch beleidsdocument, maar als een operationele discipline. Dat omvatte vijf concrete veranderingen:
Governance werd niet langer gezien als een blokkade. Door een duidelijk pad te creëren — hier experimenteren, hier governance toepassen, hier implementeren — konden teams sneller werken met minder verwarring en minder verborgen risico’s.
- AI-toepassingen moesten vóór invoering worden geclassificeerd. Elke voorgestelde AI-toepassing werd ingedeeld als productiviteit met een laag risico, interne besluitondersteuning, klantgericht of gevoelig/gereguleerd/met een hoog risico. Hierdoor veranderde het gesprek onmiddellijk van “Kunnen we AI gebruiken?” in “Welk niveau van governance vereist deze AI-toepassing?”
- De inzet van AI kreeg een verplicht beoordelingsmoment. Voordat een AI-ondersteunde tool, automatisering of werkstroom naar productie kon gaan, moest deze worden beoordeeld op gegevensgevoeligheid, identiteits- en toegangsbeheer, risico's van leveranciers en modellen, de verwerking van prompts en uitvoer, menselijke goedkeuringsmomenten, terugval- en terugdraaimechanismen en vereisten voor auditregistratie. Hierdoor werd de inzet van AI onderdeel van technologisch governancebeleid, in plaats van alleen innovatietheater.
- We scheidden experimenten van productie. Er werd een gecontroleerd model met een proefomgeving opgezet voor AI-experimenten. Teams konden ideeën snel testen — maar gebruik in productie vereiste goedgekeurde datasets, goedgekeurde tools/modellen, aangewezen eigenaren, meetbare bedrijfsresultaten en, waar nodig, goedkeuring van de risico's. Dit was een grote culturele verschuiving, omdat innovatie hierdoor werd beschermd zonder dat experimenten ongemerkt een afhankelijkheid van de onderneming konden worden.
- We introduceerden regels voor “menselijke controle” bij gevoelige werkstromen. We eisten menselijke validatie vóór de definitieve actie voor elke AI-toepassing die gevolgen had voor klanten, compliance, financiële beslissingen, beveiligingsactiviteiten of kritieke bedrijfscommunicatie. Hiermee voorkwamen we de klassieke fout om door AI gegenereerde uitvoer automatisch als betrouwbaar te beschouwen alleen omdat deze snel was.
- We begonnen AI te meten op basis van operationele waarde, niet op basis van enthousiasme. Elk AI-initiatief moest antwoord geven op de volgende vragen: Welke handmatige inspanning wordt verminderd? Welke doorlooptijden verbeteren? Welke risico's worden verminderd? Hoe verbetert de kwaliteit van beslissingen? Welke winst op het gebied van kosten, productiviteit of veerkracht wordt verwacht? Hierdoor verschoof AI van een gesprek over een technologietrend naar een gesprek over het bedrijfsmodel.
Dit gaf ons betere controle zonder het momentum te verliezen. Governance werd niet langer gezien als een blokkade. Door een duidelijk pad te creëren — hier experimenteren, hier governance toepassen, hier implementeren — konden teams sneller werken met minder verwarring en minder verborgen risico's.
Het verminderde ook het risico van schaduw-AI. We kregen veel beter inzicht in welke tools werden gebruikt, welke teams ze gebruikten, welke gegevens erin werden ingevoerd en welke toepassingen echte bedrijfswaarde hadden. Dat is cruciaal, omdat ongecontroleerde AI-invoering snel de nieuwe schaduw-IT aan het worden is.
AI implementeren zonder chaos te creëren
Hier volgen enkele tips voor wie begint — als je chaos wilt voorkomen:
- Begin met werkstromen met een hoog volume en een laag risico. Begin niet met beslissingen over de kernarchitectuur of autonome wijzigingen die cruciaal zijn voor productie. Begin met documentatie, het maken van tests, interne ondersteuningstriage, het samenvatten van logboeken, het opstellen van draaiboeken of het genereren van release-opmerkingen.
- Stel waarborgen in vóór je opschaalt. Elke uitrol van AI-engineering moet goedgekeurde tools, beleid voor het gebruik van prompts en gegevens, regels voor codebeoordeling, vereisten voor beveiligingsscans, grenzen voor menselijke goedkeuring en registratie/auditeerbaarheid definiëren.
- Meet vóór en na de invoering. Houd de doorlooptijd, implementatiefrequentie, het doorlekken van defecten, MTTR, het terugdraaipercentage, de tijd die aan repetitieve taken wordt besteed en feedback over tevredenheid/productiviteit van technici bij.
- Houd mensen verantwoordelijk. AI moet technici ondersteunen, niet het eigenaarschap over engineering vervangen. Het model kan suggesties doen. Het team moet nog steeds beslissen, valideren, beveiligen en verantwoordelijkheid nemen voor het resultaat.
De beste technische toepassingen voor AI
Wanneer AI goed wordt geïmplementeerd in technische werkstromen, kan dit snelheid, inzicht, productiviteit en de kwaliteit van beslissingen aanzienlijk verbeteren. Bij een slechte implementatie kan AI defecten versterken, operationele risico's vergroten en op grote schaal een vals gevoel van vertrouwen creëren.
Dit zijn de toepassingen en voordelen die ik zie:
Snellere engineeringdoorvoer wanneer AI voor het juiste werk wordt gebruikt: De grootste verbeteringen zijn doorgaans zichtbaar bij werk met een lage tot gemiddelde complexiteit, zoals het genereren van standaardcode, het maken van testgevallen, het opstellen van documentatie en draaiboeken, het samenvatten van logboeken en het uitvoeren van incidenttriage, het maken van sjablonen voor infrastructuur als code, het classificeren van tickets en suggesties voor probleemoplossing op het eerste niveau. De kwantitatieve resultaten die ik zie, zijn onder meer:
- 20–40% vermindering van de cyclustijd voor herhaalbare engineeringtaken
- 15–30% verbetering van de ontwikkelaarsdoorvoer voor duidelijk afgebakend werk
- 25–50% snellere incidenttriage wanneer AI logboeken, waarschuwingen en waarschijnlijke hoofdoorzaken samenvat
- 30–60% vermindering van de documentatie-inspanning voor SOP's, runbooks en kennisartikelen
Betere efficiëntie van DevOps en platformen: AI is vooral effectief bij DevOps/SRE/infrastructuurbeheer wanneer het wordt gebruikt als copiloot voor analyse in plaats van als autonome besluitvormer. Zo wordt logcorrelatie tussen tools sneller, worden ruisende waarschuwingen gegroepeerd en samengevat, worden implementatienotities en stappen voor terugdraaien automatisch gegenereerd, worden capaciteitspatronen eerder gemarkeerd en worden repetitieve operationele controles geautomatiseerd. Kwantitatieve verbeteringen omvatten vaak:
- 20–35% verbetering van MTTR in omgevingen met veel incidenten
- 10–25% minder escalaties naar senior ingenieurs voor bekende probleempatronen
- 15–20% hoger succespercentage van wijzigingen wanneer AI wordt gebruikt om implementatiecontrolelijsten, releasenotities en afhankelijkheidsvalidatie af te dwingen
- Minder routinewerk voor L1/L2-support- en operationele teams, waardoor senior ingenieurs worden vrijgemaakt voor architectuur- en veerkrachtwerk

Prem Kumar deelt
Wanneer AI goed wordt geïmplementeerd in technische werkprocessen, kan het snelheid, zichtbaarheid, productiviteit en de kwaliteit van beslissingen aanzienlijk verbeteren. Bij een slechte implementatie kan het defecten versterken, het operationele risico vergroten en op grote schaal een vals gevoel van vertrouwen creëren.
Verbeterde testengineering en kwaliteitsdekking: Een van de meest praktische toepassingen is testen met ondersteuning van AI. Dit omvat het genereren van testgevallen op basis van vereisten of gebruikersverhalen, het identificeren van scenario's met uitzonderlijke gevallen, het creëren van patronen voor testgegevens en het helpen van teams om de regressiedekking sneller te verbeteren. Positieve resultaten kunnen er als volgt uitzien:
- 20–35% snellere creatie van testgevallen
- Hogere testdekking binnen hetzelfde sprintvenster
- Kortere voorbereidingscycli voor regressietests
- Betere vroegtijdige detectie van defecten in de levenscyclus wanneer prompts en validatie sterk zijn
Betere kennismanagement en onboarding: AI wordt op één cruciaal gebied onderschat: het vastleggen van impliciete kennis. In veel engineeringteams bevindt veel operationele kennis zich in het hoofd van slechts enkele mensen. AI helpt om die kennis om te zetten in doorzoekbare runbooks, handleidingen voor probleemoplossing, architectuuroverzichten, onboardinggidsen en RCA-samenvattingen. Typische voordelen zijn:
- Snellere onboarding van nieuwe ingenieurs
- Minder afhankelijkheid van enkele “helden”
- Betere kennisoverdracht tussen teams
- Minder tijd besteed aan het doorzoeken van oude tickets en Slack-/Teams-gesprekken
Voor groeiende mkb-bedrijven en middelgrote engineeringorganisaties kan dit een van de toepassingen met de hoogste ROI zijn, omdat het de schaalbaarheid van engineeringkennis verbetert en niet alleen de codeproductie.
De nadelen van AI
Natuurlijk zijn de resultaten niet allemaal positief:
- Het aantal defecten kan toenemen als AI te snel in productie wordt gebracht. De grootste fout die we zien, is AI-gegenereerde code behandelen als “productiviteit van ontwikkelaars” zonder controle, testen en beveiligingsvalidatie te versterken.
- Beveiligings- en nalevingsrisico's nemen toe zonder waarborgen. Dit is een belangrijk aandachtspunt in gereguleerde of gevoelige omgevingen.
- Teams kunnen sneller maar minder doordacht worden. Een subtiel nadeel is het uitbesteden van denkwerk. AI moet de mechanische inspanning verminderen, niet het technische denkwerk.
- De cyclustijd verbetert, maar de leveringskwaliteit niet. Dit is een van de meest voorkomende valkuilen voor leidinggevenden: teams vieren snellere codeproductie, maar negeren of de bedrijfsresultaten zijn verbeterd. Het succes van AI kan niet alleen worden gemeten aan de hand van “hoeveel sneller ontwikkelaars code typen”. Het moet worden gemeten aan de hand van implementatiefrequentie, percentage mislukte wijzigingen, percentage ontsnapte defecten, MTTR, beveiligingsbevindingen, kosten per release en het aantal bespaarde technische uren tegenover het aantal gecreëerde uren voor herstelwerk.
AI-succes kan niet alleen worden gemeten aan “hopveel sneller ontwikkelaars code typen.”. Het moet worden gemeten aan de hand van de implementatiefrequentie, het percentage mislukte wijzigingen, het percentage defecten dat ontsnapt, MTTR, beveiligingsbevindingen, kosten per release en het aantal bespaarde engineeringuren versus de hoeveelheid veroorzaakt herstelwerk.
Wat AI nooit mag aanraken
Dit zijn de gebieden waarop AI het denkwerk moet ondersteunen, maar nooit de verantwoordelijke menselijke besluitvormer mag vervangen.
- Risicoacceptatie. Geen enkele AI mag beslissen of een beveiligingsrisico wordt geaccepteerd, of een patch wordt uitgesteld, of er met een bekend tekort in de beheersing mag worden gewerkt, of dat een release met onopgeloste problemen wordt voortgezet. Die beslissing ligt bij de verantwoordelijke leider, omdat deze financiële, juridische en reputatiegevolgen heeft.
- Crisisleiderschap. Tijdens een grote storing, cyberincident, datalek of escalatie bij een toezichthouder kan AI helpen met gegevens en opties. Maar mensen moeten eigenaar blijven van de communicatie met belanghebbenden, het contact met toezichthouders, beslissingen over het vertrouwen van klanten, communicatie vanuit het leiderschap en de aansturing van de crisisruimte.
- Ethische kwesties, privacy en zakelijke afwegingen. AI kan niet de uiteindelijke autoriteit zijn bij de vraag of gegevensgebruik ethisch aanvaardbaar is, of een beslissing eerlijk is tegenover klanten of werknemers, of een controle op toezicht of monitoring proportioneel is, of dat zakelijk gemak zwaarder moet wegen dan vertrouwensprincipes. Dit zijn leiderschapsbeslissingen.
Waarom architectuur niet langer alleen draait om schaalbaarheid en prestaties
AI dwong me de aanname te heroverwegen dat architectuur iets is wat je één keer ontwerpt en in de loop der tijd optimaliseert. Dat model werkte toen systemen stapsgewijs veranderden. Het werkt niet meer wanneer AI-agenten, copiloten, automatiseringslagen en datapijplijnen dynamisch invloed gaan uitoefenen op het gedrag in productie.
Prem Kumar deelt
Architectuur draait niet langer alleen om schaalbaarheid en prestaties. Het gaat nu om aanpasbaarheid, traceerbaarheid, veerkracht en governance.
Vandaag de dag moet architectuur worden beschouwd als een levend controlesysteem, niet als een vaste blauwdruk. Dat betekent:
- Systemen moeten worden ontworpen voor voortdurende aanpassing.
- Observeerbaarheid moet verder gaan dan infrastructuur en ook AI-gedrag en de kwaliteit van beslissingen omvatten.
- Beveiliging moet verschuiven van perimeterverdediging naar ingebouwd vertrouwen, controle en veerkracht.
Met andere woorden: architectuur draait niet langer alleen om schaalbaarheid en prestaties. Het gaat nu om aanpasbaarheid, traceerbaarheid, veerkracht en governance.
Advies voor CTO's
Mijn advies aan CTO's is eenvoudig: behandel AI niet alleen als een technologische race — zie het als een moment van zakelijk leiderschap. Op dit moment jagen te veel organisaties AI-pilots, tools en toepassingen na zonder eerst de belangrijkste vragen te stellen: Welk bedrijfsprobleem lossen we op? Welk risico introduceren we? Welke capaciteit bouwen we op voor de lange termijn?
CTO's moeten AI-verandering op vijf fronten leiden:
- Begin met bedrijfswaarde, niet met AI-hype. Als AI niet gekoppeld is aan omzetgroei, productiviteit, klantervaring, risicobeperking of snelheid van uitvoering, wordt het experimenteren zonder impact.
- Bouw AI op sterke fundamenten. AI kan een zwakke infrastructuur, gefragmenteerde gegevens, gebrekkig bestuur of onduidelijk eigenaarschap niet compenseren. CTO's moeten er eerst voor zorgen dat de organisatie beschikt over de juiste datadiscipline, cloudgereedheid, waarborgen voor cyberbeveiliging en integratiearchitectuur. Zonder deze fundamenten schaalt AI verwarring sneller op dan waarde.
- Beschouw cyberbeveiliging, privacy en governance als ontwerpprincipes. Dit is niet het moment om beveiliging pas achteraf toe te voegen. AI introduceert nieuwe risico's — datalekken, misbruik van modellen, vooringenomenheid, hallucinaties, hiaten in naleving en ongeoorloofd AI-gebruik binnen teams. De beste CTO's zullen AI-governance, toegangscontroles, gegevensbescherming, verantwoordingsplicht voor modellen en menselijk toezicht vanaf dag één in het operationele model integreren.
- Herdefinieer de rol van de technologieleider. In dit tijdperk is de CTO niet langer alleen de beheerder van systemen. De CTO moet een vertaler worden tussen zakelijke ambities en technische realiteit — en de raad van bestuur en het directieteam helpen begrijpen wat AI werkelijk kan doen, waar het kan falen en hoe het verantwoord kan worden ingevoerd. Dit draait net zo goed om educatie, prioritering en het opbouwen van vertrouwen als om architectuur.
- Richt je eerst op ondersteuning, daarna op automatisering. De sterkste AI-strategie is niet: “Hoe vervangen we mensen?” maar: “Hoe maken we onze mensen sneller, scherper en effectiever?” AI moet teams in eerste instantie ondersteunen — door de besluitvorming te verbeteren, repetitief werk te verminderen, analyses te versnellen en talent vrij te maken voor bijdragen met een hogere waarde. Daar ontstaat vertrouwen, verbetert de adoptie en wordt transformatie duurzaam.
Mijn advies aan CTO’s is eenvoudig: beschouw AI niet alleen als een technologische race — beschouw het als een moment van zakelijk leiderschap. Begin met bedrijfswaarde, niet met AI-hype. Bouw AI op sterke fundamenten. Beschouw cyberbeveiliging, privacy en governance als ontwerpprincipes. Herdefinieer de rol van de technologieleider. Richt je eerst op ondersteuning, daarna op automatisering.
Volg mee
Je kunt het werk van Prem volgen op LinkedIn. Beluister ook zijn podcast, PREMINENT KONCLAVE.
Er volgen meer interviews met experts op The CTO Club!

