

Programvare for sikkerhetsinformasjon og hendelseshåndtering (SIEM) hjelper sikkerhetsoperasjonssenterteam (SOC) med å samle inn sikkerhetsdata, oppdage trusler og undersøke mistenkelig aktivitet.
De riktige SIEM-verktøyene samler ikke bare inn logger – de omdanner rå hendelsesdata til et tydelig bilde av hva som skjer i miljøet ditt. Funksjoner som sanntidskorrelasjon av hendelser samt håndtering av varsler og meldinger er det som skiller et verktøy som hjelper deg å handle, fra et som begraver deg i støy.
Hvis SOC-teamet ditt bruker mer tid på å prioritere varsler enn på å undersøke trusler, er problemet ofte verktøyene. Denne artikkelen bryter ned funksjonene som betyr mest, slik at du kan vurdere hva det nåværende oppsettet ditt mangler, og hva du bør prioritere videre.
10 viktige SIEM-funksjoner alle SOC-team trenger
Disse funksjonene viser hvordan SIEM-plattformer samler inn og kobler sammen sikkerhetsdata, fremhever meningsfull aktivitet og støtter undersøkelser, rapportering og respons:
1. Innhenting og normalisering av loggdata
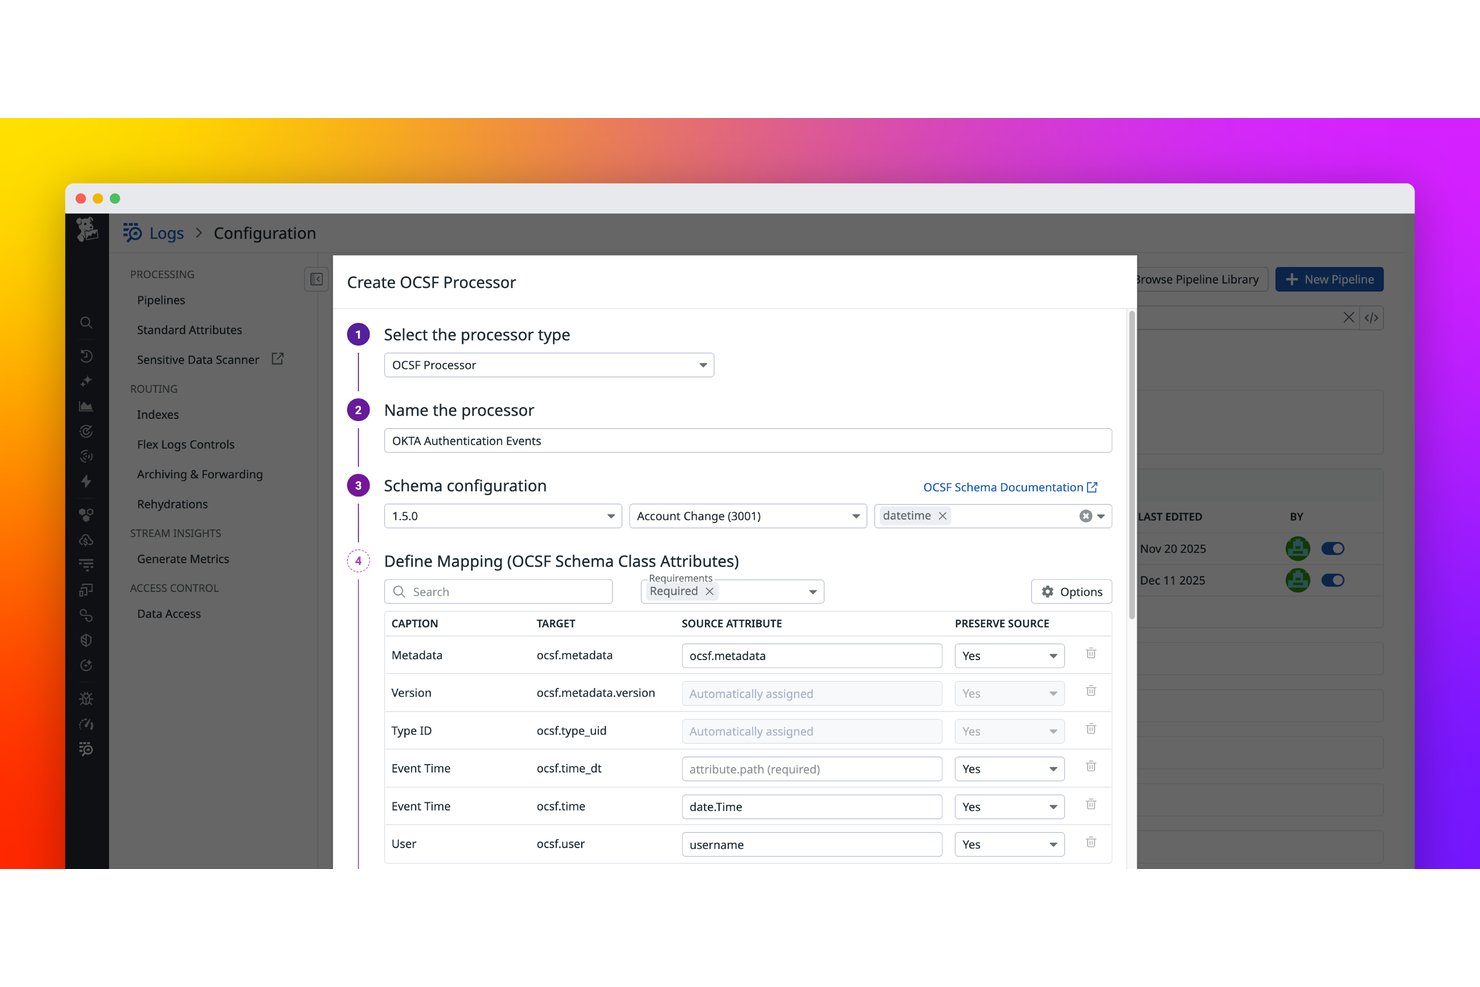
Innhenting og normalisering av loggdata er grunnlaget som alle andre SIEM-funksjoner er avhengige av. Plattformen henter inn rå hendelsesdata fra brannmurer, endepunkter, skytjenester og applikasjoner, og konverterer dem deretter til et konsistent format som analytikere faktisk kan arbeide med.
Etter min erfaring er dette punktet der SIEM-verktøy enten viser sin verdi eller bryter sammen. Hvis dataene dine er ufullstendige eller har et inkonsekvent format, overser korrelasjonsreglene hendelser. God normalisering betyr at logger fra et Windows-endepunkt og en skylagringsbøtte snakker samme språk inne i plattformen.
Dette er det god innhenting og normalisering av logger faktisk håndterer:
- Kildedekning: Henter data fra ulike kilder – Windows-hendelseslogger, syslogger fra Palo Alto-brannmurer, AWS CloudTrail og SaaS-apper – uten manuelt tolkningsarbeid for hver enkelt kilde.
- Skjematilordning: Oversetter leverandørspesifikke feltnavn til et samlet skjema, slik at "src_ip" og "source_address" betyr det samme i spørringene dine.
- Dataforbedring: Legger til kontekst som geolokasjon eller ressurskoder ved innhenting, før loggene når korrelasjonsmotoren.
- Håndtering av datamengde: Plattformer som Splunk og Microsoft Sentinel bruker funksjoner for datainnhenting og indeksering til å håndtere store loggvolumer.
2. Sanntidskorrelasjon av hendelser
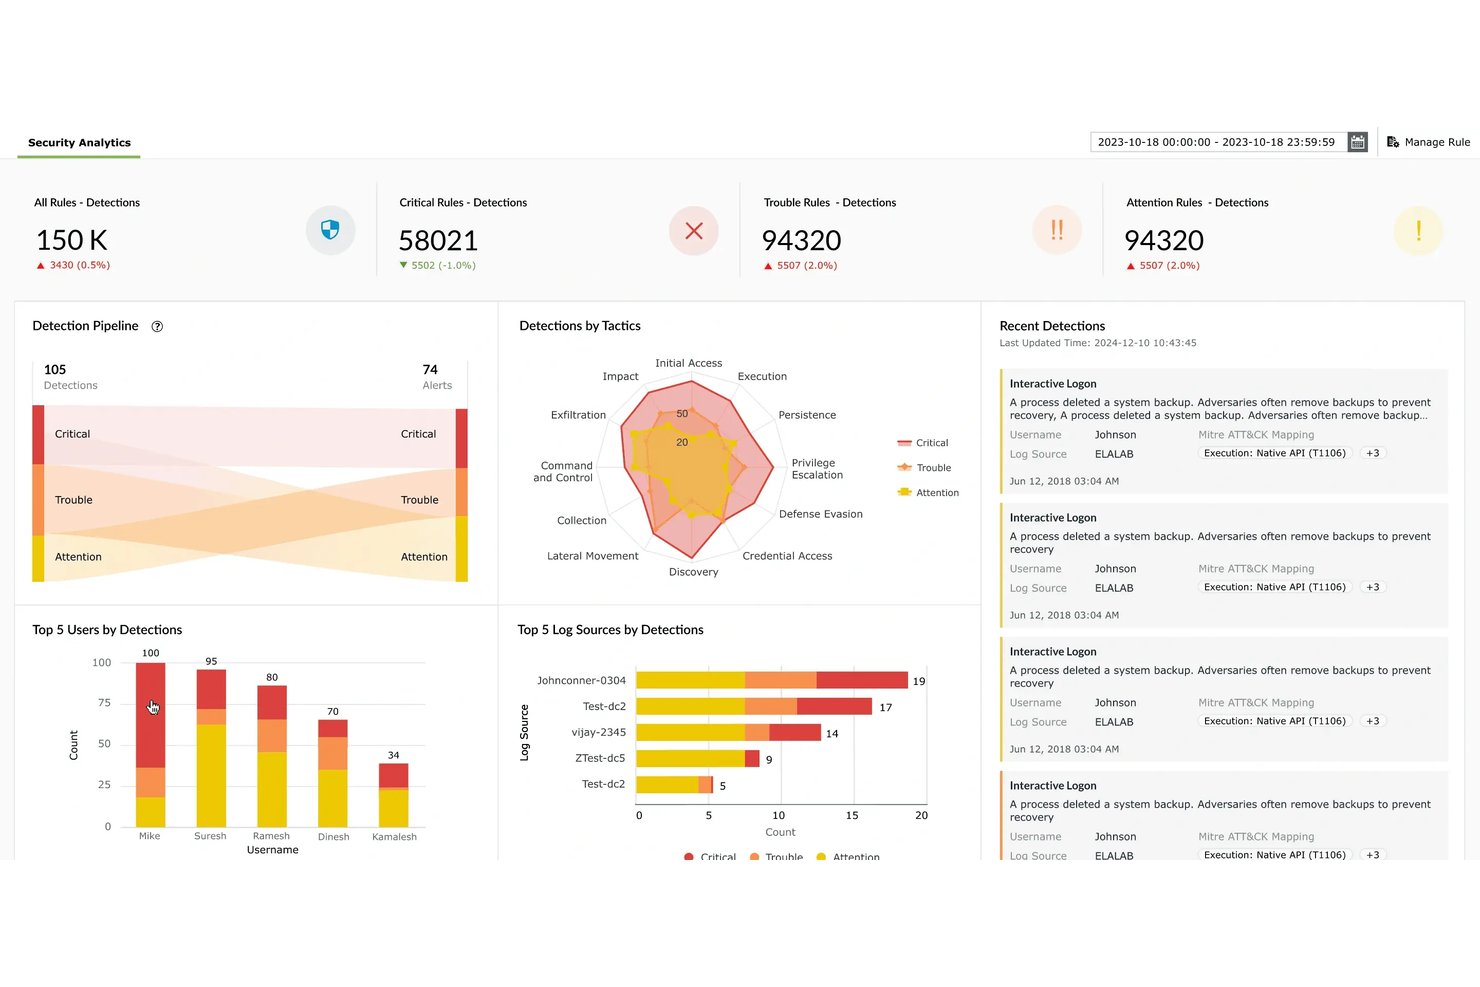
Sanntidskorrelasjon av hendelser styrker trusseloppdagelsen ved å koble sammen aktivitet på tvers av flere loggkilder for å identifisere mistenkelige mønstre.
Et SIEM-system kan for eksempel koble sammen gjentatte mislykkede pålogginger, en vellykket pålogging og en uventet privilegieendring til en sekvens analytikere kan undersøke, i stedet for å behandle hver hendelse som et isolert varsel.
Etter min erfaring er dette punktet der SIEM-plattformer sparer analytikere for mest tid. Uten korrelasjon jager du støy. Med korrelasjon ser du på en kjede av hendelser med faktisk kontekst.
Plattformer som Microsoft Sentinel bruker innebygde korrelasjonsregler og maskinlæring til å avdekke disse mønstrene før de eskalerer til noe alvorlig.
Dette er det sanntidskorrelasjon av hendelser faktisk gjør inne i plattformen:
- Regelbasert oppdagelse: Forhåndsdefinert logikk flagger kjente angrepsmønstre – som tre mislykkede pålogginger etterfulgt av én vellykket – uten at en analytiker trenger å gjøre noe.
- Samsvar på tvers av kilder: Korrelerer hendelser fra ulike systemer, slik at et mistenkelig DNS-oppslag og en utgående dataoverføring vises som én hendelse, ikke to.
- Atferdsmessige grunnlinjer: Verktøy som Microsoft Sentinel og IBM QRadar sammenligner aktuell aktivitet med historiske normalverdier for å oppdage avvik som regler alene ville oversett.
- Hendelsesgruppering: Relaterte varsler slås sammen til én sak, slik at analytikere arbeider med én undersøkelse i stedet for dusinvis av frakoblede hendelser.
Have an account? Log In
3. Integrasjon med trusselintelligens
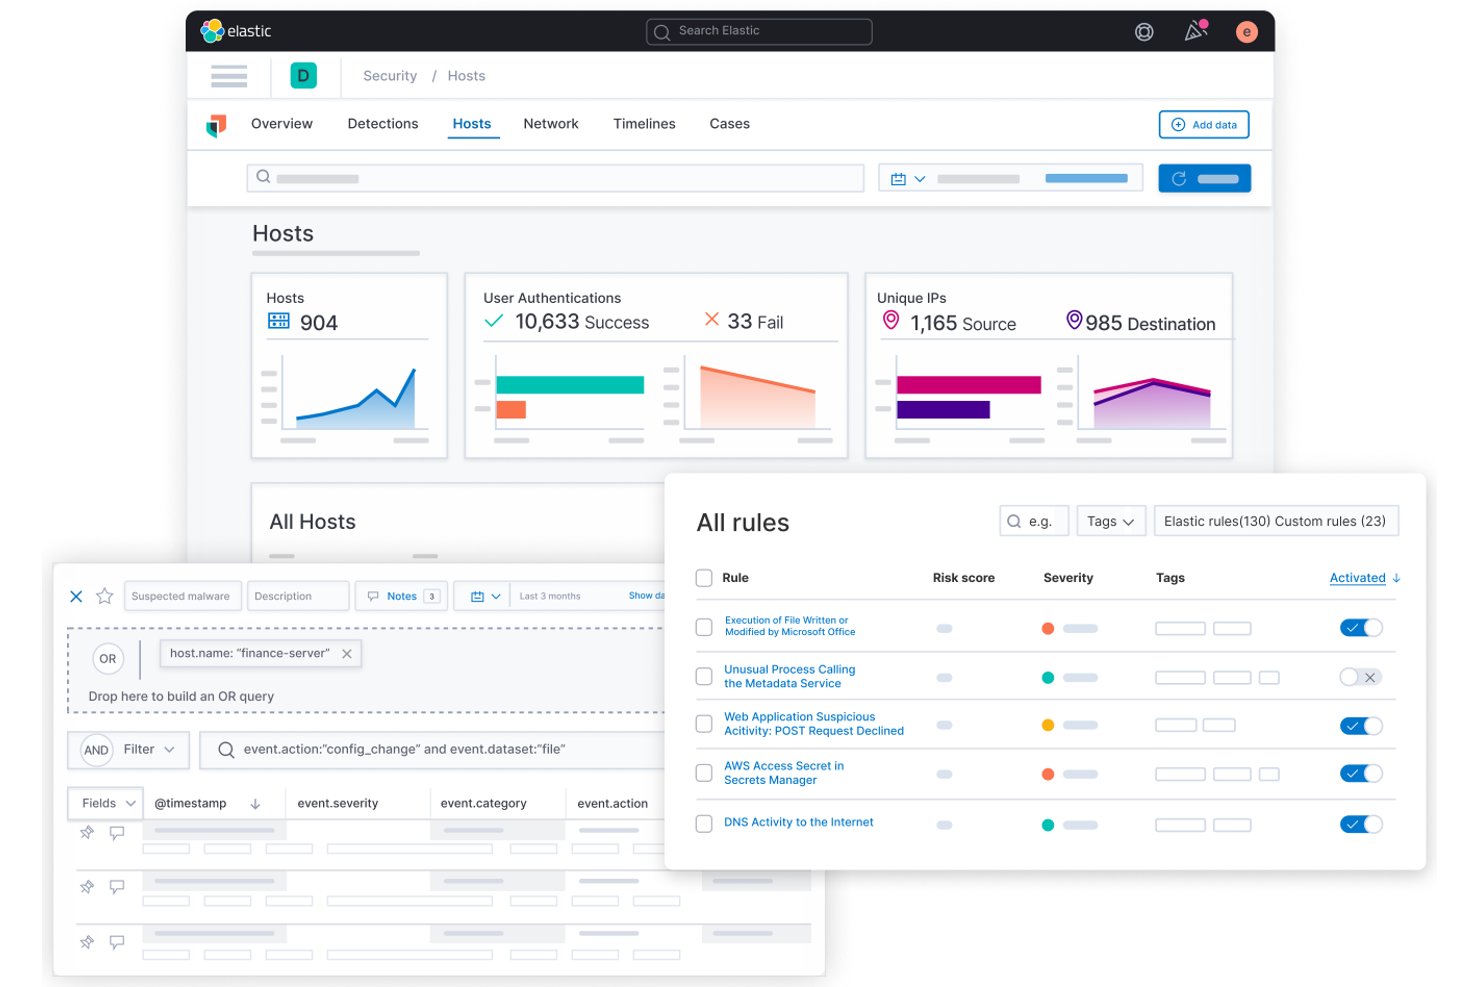
Integrasjon av trusselintelligens kobler SIEM-systemet ditt til eksterne kilder – som kjente ondsinnede IP-adresser, domener og filhasher – slik at plattformen automatisk kan flagge aktivitet som samsvarer med bekreftede trusselindikatorer.
Etter min erfaring gjør dette et reaktivt verktøy proaktivt. I stedet for å vente på et varsel for å undersøke det, viser SIEM-systemet samsvar med aktive trusseldata i det øyeblikket de dukker opp i loggene dine.
Plattformer som IBM QRadar og Microsoft Sentinel støtter integrasjoner med kilder direkte, noe som reduserer det manuelle oppslagsarbeidet som forsinker analytikere under aktive undersøkelser.
Slik ser integrasjon av trusselintelligens ut i et SIEM-system:
- Innhenting av data fra kilder: Henter automatisk inn STIX/TAXII-kilder, kommersielle kilder som Recorded Future eller lister med åpen kildekode, som AlienVault OTX.
- Sammenligning med IOC-er: Sammenligner innhentede logger med kjente ondsinnede IP-adresser, domener og filhasher i sanntid, og flagger samsvar etter hvert som det oppstår.
- Berikelse av kontekst: Legger til profiler av trusselaktører og kampanjedata i varsler, slik at analytikere vet hva de står overfor før de begynner å undersøke nærmere.
- Sikkerhetspoeng: Rangerer IOC-samsvar etter pålitelighet, slik at indikatorer med lav presisjon ikke overdøver deteksjoner med høy prioritet.
4. Analyse av bruker- og enhetsatferd
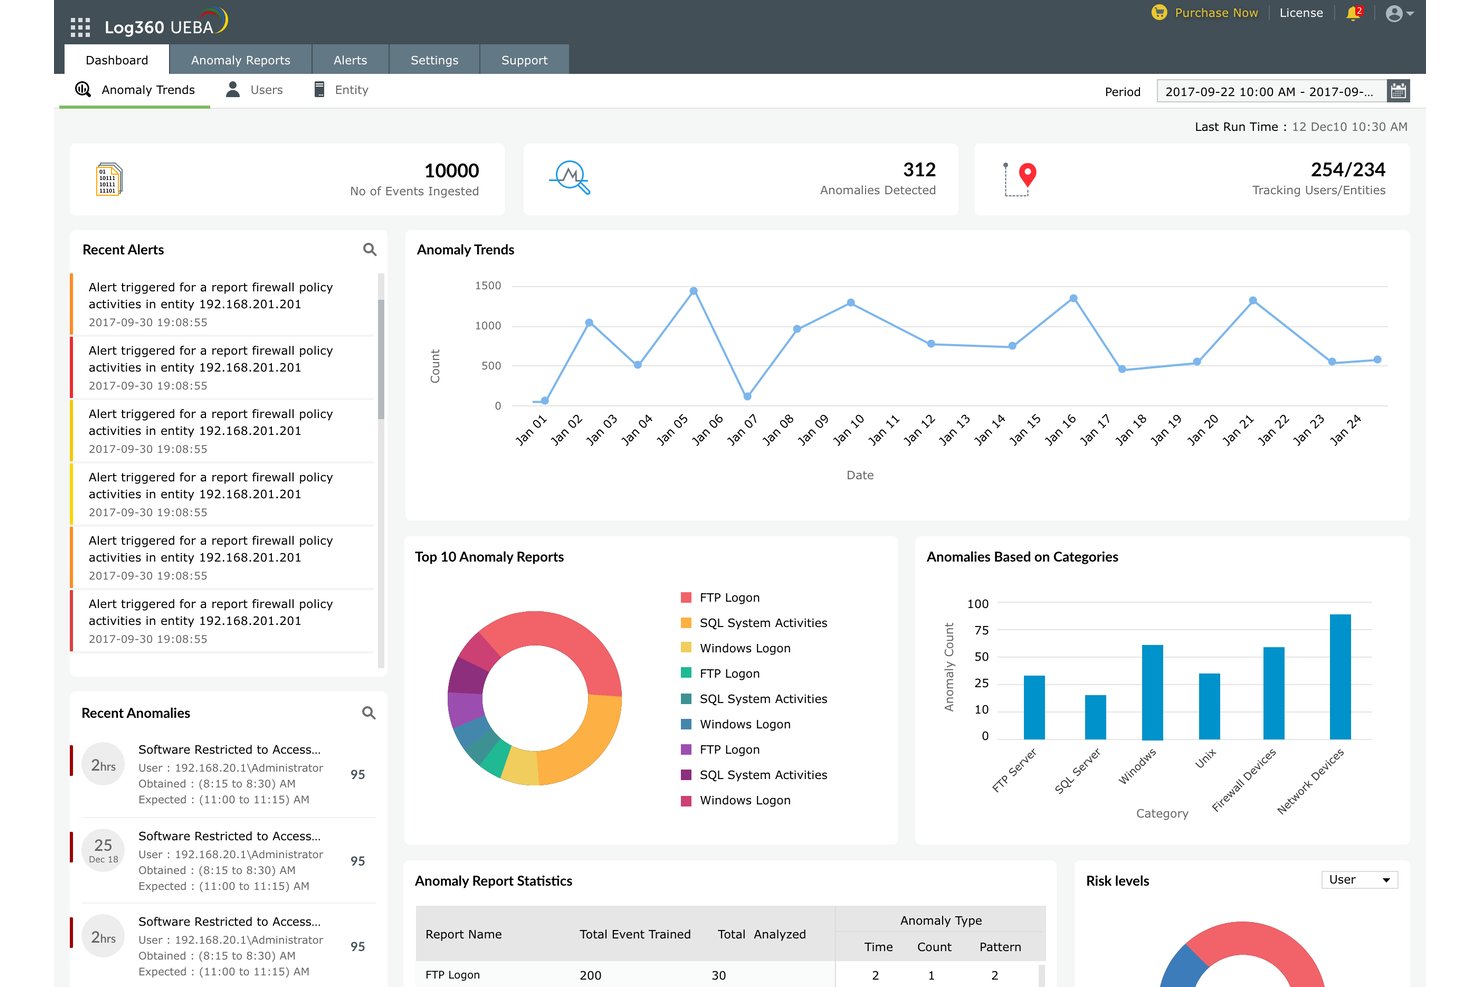
Analyse av bruker- og enhetsatferd (UEBA) oppdager trusler ved å etablere en grunnlinje for normal aktivitet for hver bruker og enhet, og flagger deretter avvik fra dette mønsteret.
Etter min erfaring fanger UEBA opp det regelbasert deteksjon overser – ting som at en utvikler plutselig får tilgang til HR-filer klokken 02.00, eller at en tjenestekonto overfører uvanlig store datamengder. Det er spesielt nyttig for interne trusler, der ingen enkeltstående hendelse ser mistenkelig ut alene.
Plattformer som Microsoft Sentinel og Exabeam har UEBA direkte innebygd i arbeidsflyten for undersøkelser, slik at analytikere får kontekst uten å måtte bytte verktøy.
Dette er det UEBA faktisk synliggjør i et SIEM-system:
- Deteksjon av avvik fra grunnlinjen: Flagger når atferden endres fra en etablert norm – for eksempel når en økonomibruker plutselig spør i databasen med beholdningen av endepunkter.
- Risikovurdering: Tildeler brukere og enheter en samlet risikoscore over tid, slik at analytikere prioriterer kontoene med høyest risiko først.
- Synlighet i interne trusler: Fanger opp langsomt utviklende trusler som ikke genererer ett enkelt varsel med høy alvorlighetsgrad – tidslinjevisningen i Exabeam er spesielt nyttig her.
- Kontekst på enhetsnivå: Grupperer aktivitet etter enhet eller tjenestekonto, ikke bare bruker, slik at atferd fra en kompromittert maskin ikke forsvinner i varselkøen.
5. Orkestrering av hendelsesrespons
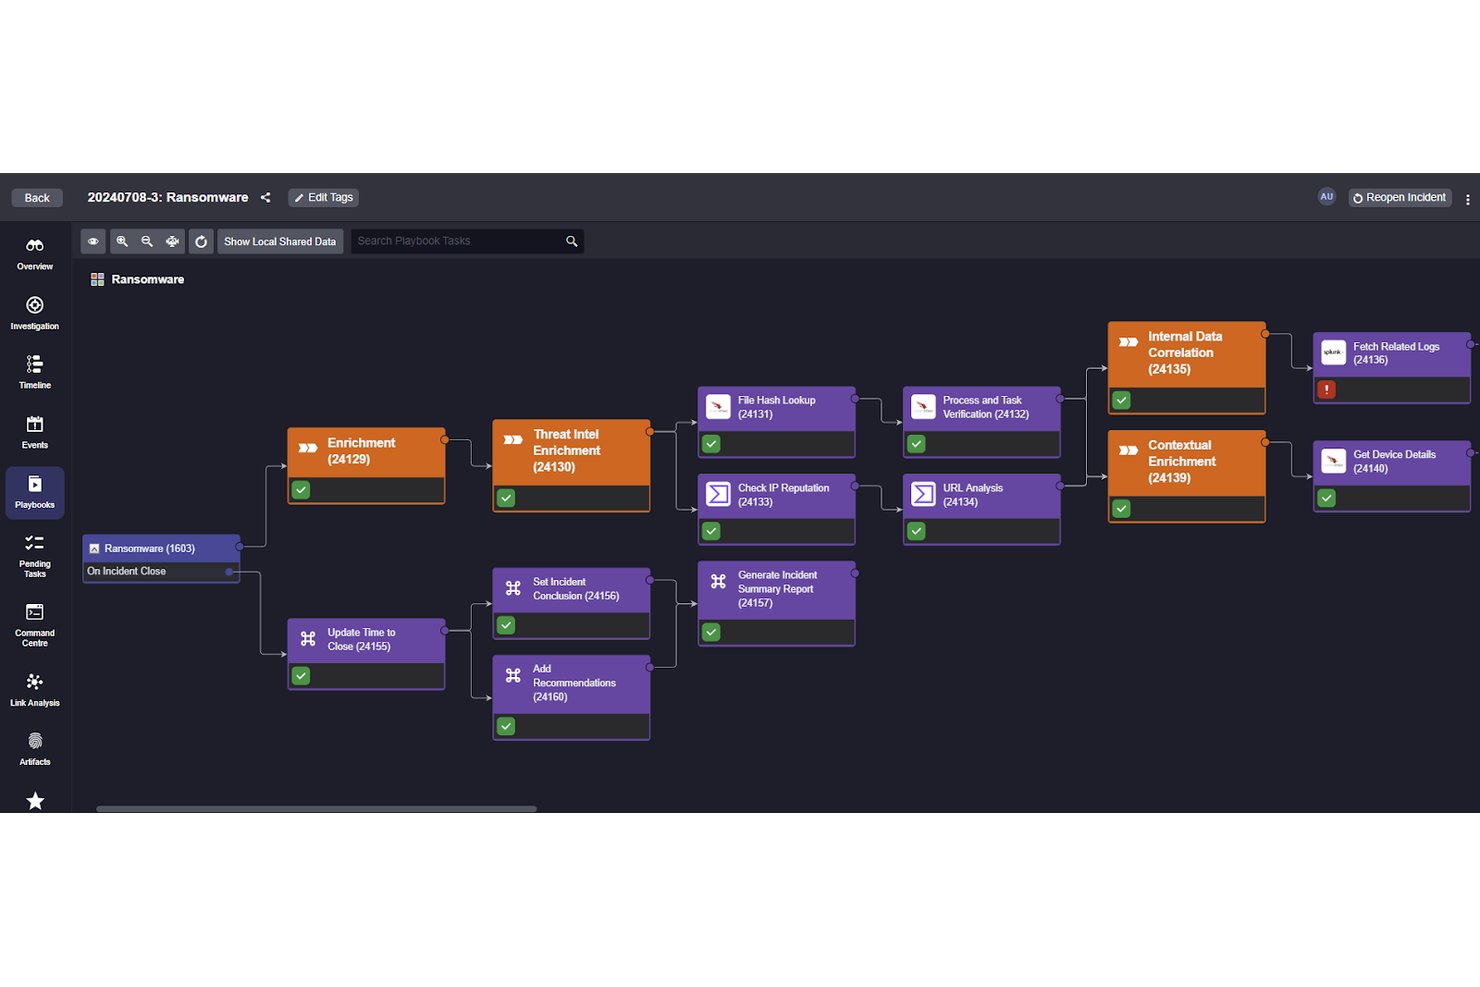
Orkestrering av hendelsesrespons lar SIEM-systemet utløse forhåndsdefinerte responshandlinger i det øyeblikket en trussel bekreftes – isolere et kompromittert endepunkt, blokkere en IP-adresse eller opprette en sak – uten å vente på at en analytiker skal handle.
Etter min erfaring er dette det som lukker gapet mellom deteksjon og begrensning. Jo raskere en trussel begrenses, desto mindre skade gjør den. Plattformer som Microsoft Sentinel kobler responsprosedyrer direkte til varsler, slik at teamet ditt kan arbeide med undersøkelsen mens plattformen automatisk håndterer de innledende begrensningstiltakene.
Dette er det orkestrering av hendelsesrespons håndterer i et SIEM-system:
- Automatisert kjøring av responsprosedyrer: Utløser forhåndsdefinerte responstrinn – som å isolere et endepunkt eller tilbakekalle en brukerøkt – i det øyeblikket et varsel når en bestemt terskel, uten at en analytiker trenger å gripe inn.
- Integrasjon med tredjepartsverktøy: Microsoft Sentinel kobler seg direkte til verktøy som ServiceNow og Microsoft Defender, slik at inneslutningstiltak og oppretting av saker skjer i samme arbeidsflyt.
- Forgrening av betinget logikk: Responsprosedyrene tilpasses basert på varselkonteksten og kjører ulike handlinger for en phishing-hendelse og en hendelse med lateral forflytning.
- Logging av revisjonsspor: Alle automatiserte handlinger logges med tidsstempel, slik at responsprosessen din kan revideres.
6. Samsvarsrapportering
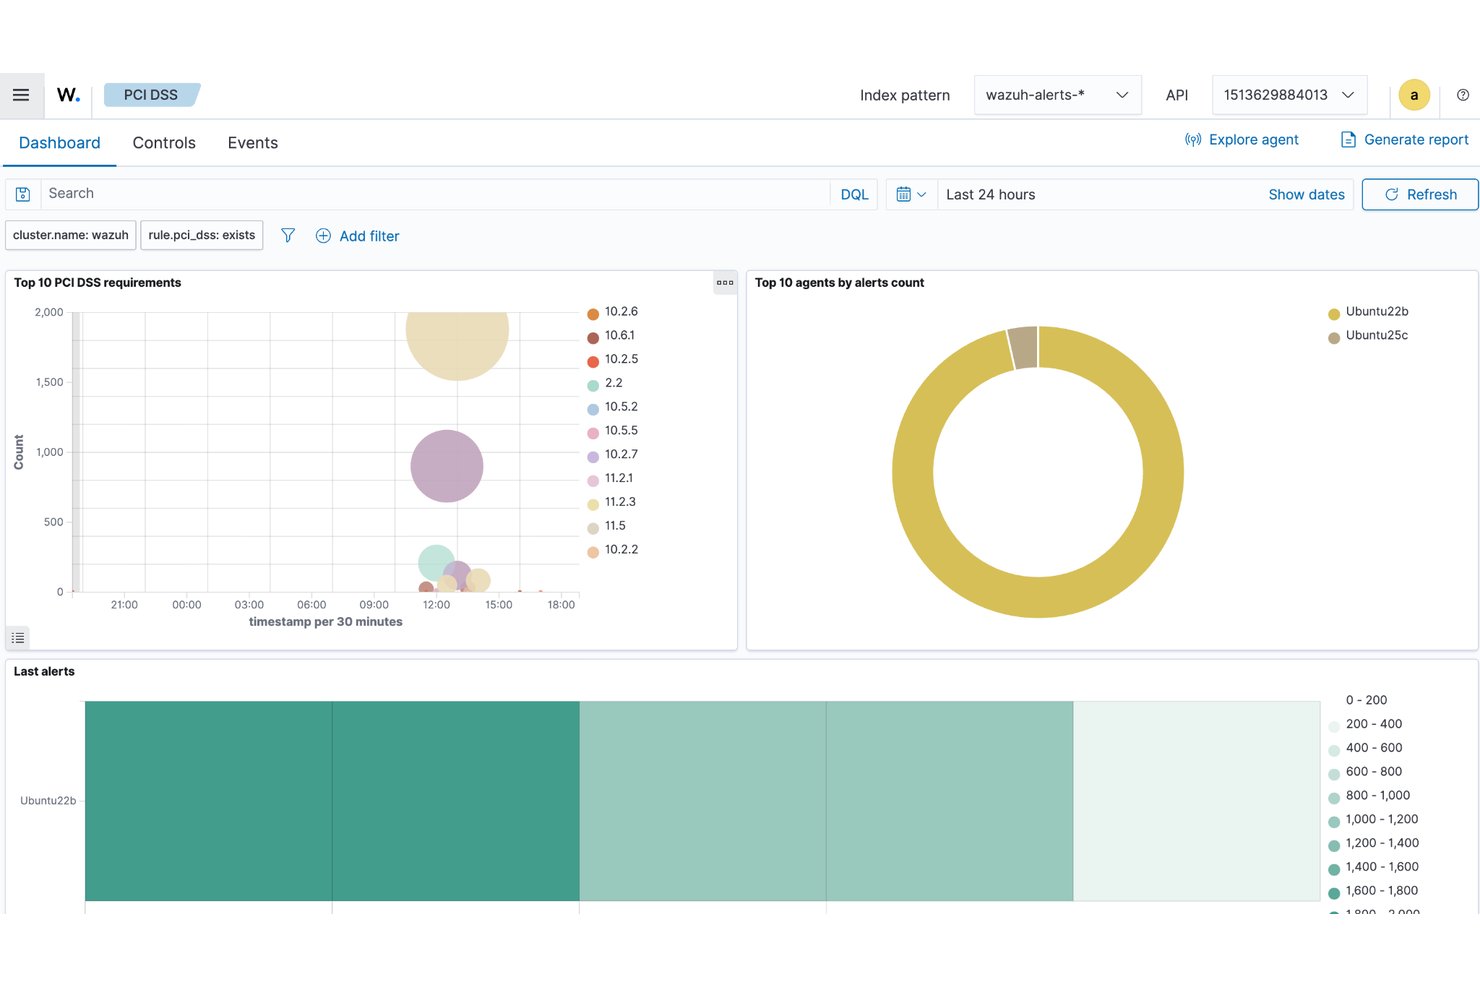
Samsvarsrapportering gir SIEM-systemet ditt en måte å generere revisjonsklar dokumentasjon direkte fra loggdataene dine på – uten å måtte bygge rapporter fra grunnen av hvert kvartal.
De fleste plattformer knytter innsamlede hendelser til rammeverk som PCI DSS, HIPAA eller SOC 2, og viser deretter ferdiglagde rapportmaler knyttet til disse kravene.
Etter min erfaring reduserer dette det manuelle arbeidet som vanligvis faller på analytikere før en revisjon. I stedet for å hente ut logger for hånd eksporterer du en strukturert rapport som revisoren faktisk kan bruke.
Slik ser samsvarsrapportering ut i et SIEM-system:
- Kartlegging mot rammeverk: Merker automatisk innsamlede hendelser mot kontroller i PCI DSS, HIPAA eller SOC 2, slik at loggdataene dine kobles direkte til revisjonskravene.
- Ferdiglagde rapportmaler: Plattformer som Microsoft Sentinel og IBM QRadar inkluderer ferdige rapporter knyttet til bestemte rammeverk – ingen manuell formatering før en revisjon.
- Planlagt rapportlevering: Sender rapporter etter en tilbakevendende tidsplan, slik at dokumentasjonen holdes oppdatert uten at analytikere trenger å gripe inn.
- Retningslinjer for loggoppbevaring: Håndhever oppbevaringsperiodene som kreves av regelverket, slik at de riktige dataene er tilgjengelige når revisorene ber om dem.
7. Forensisk etterforskning
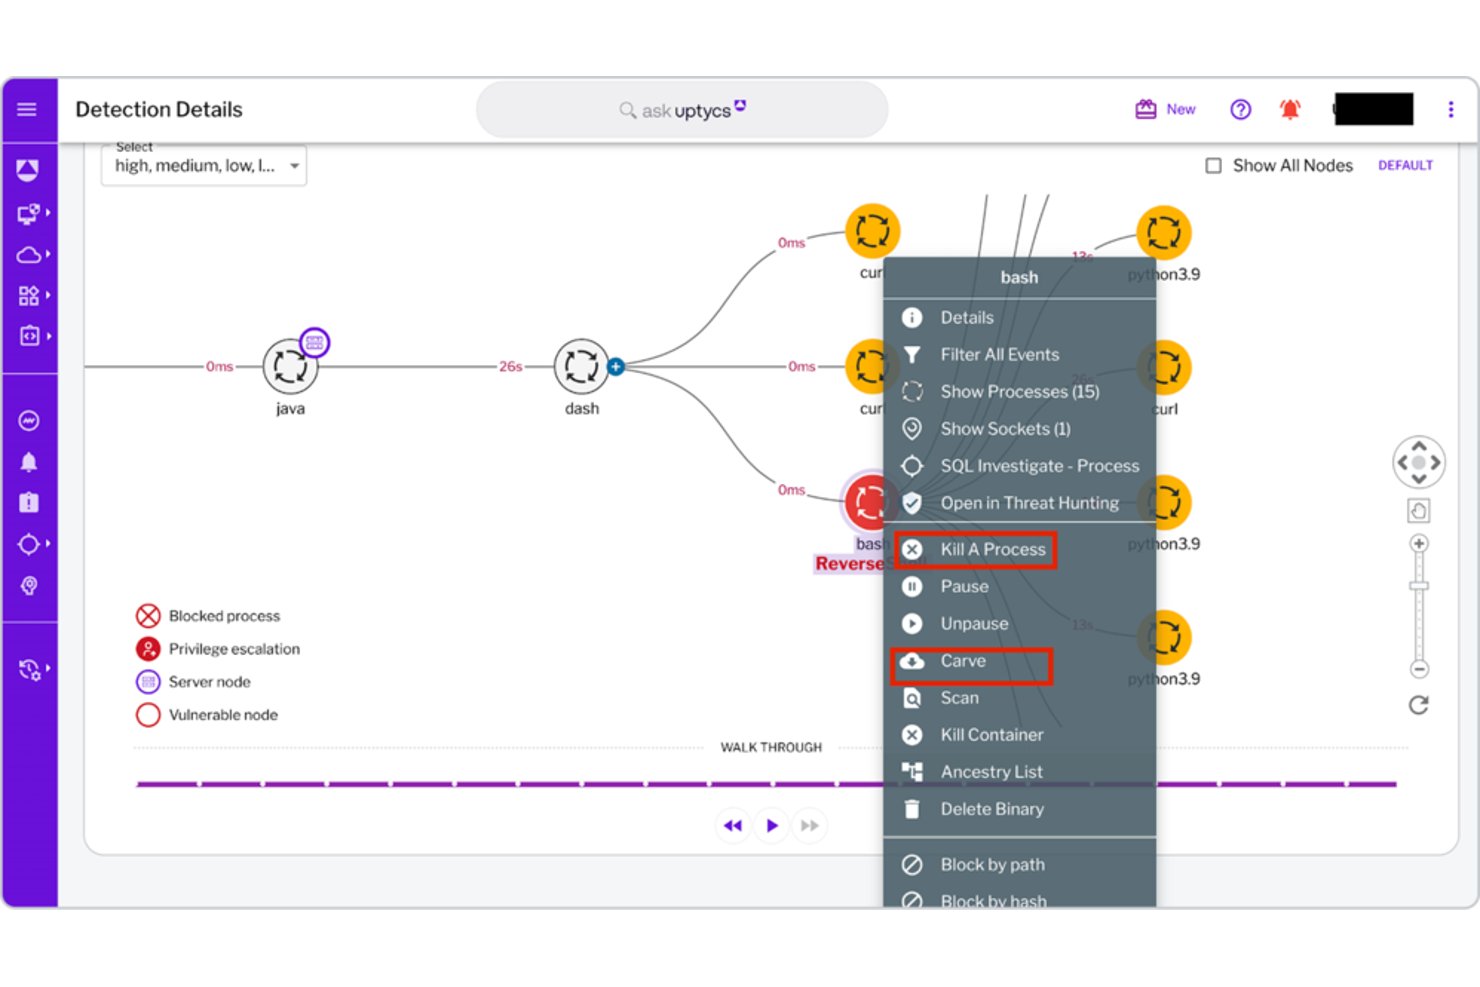
Forensisk etterforskning gir deg muligheten til å spore en hendelse bakover gjennom loggdataene dine og rekonstruere nøyaktig hva som skjedde, når det skjedde og på tvers av hvilke systemer.
De fleste SIEM-plattformer lagrer rå hendelsesdata sammen med normaliserte logger, slik at du kan gå inn i de opprinnelige postene uten å miste detaljer. Etter min erfaring er det her du skiller en innesluttet hendelse fra en pågående hendelse.
Plattformer som IBM QRadar lar analytikere spørre mot historiske data over lange oppbevaringsperioder, noe som er viktig når et angrep utspiller seg over uker i stedet for timer.
Dette får du med forensisk etterforskning i et SIEM-system:
- Tilgang til rå logger: Lagrer opprinnelige hendelsesposter sammen med normaliserte data, slik at du aldri arbeider med en komprimert eller avkortet versjon av det som skjedde.
- Historiske søk: IBM QRadar lar analytikere søke gjennom data fra flere måneder – nyttig når en angriper brukte flere uker på lateral forflytning før et varsel ble utløst.
- Rekonstruksjon av angrepets tidslinje: Gjenoppbygger hendelsesforløpet på tvers av systemer og viser nøyaktig når tilgang fant sted og hva som ble endret.
- Sporing på tvers av systemer: Kobler sammen aktivitet på endepunkter, nettverksenheter og skyarbeidsbelastninger i én samlet etterforskningstråd.
8. Oppbevaring av historiske data
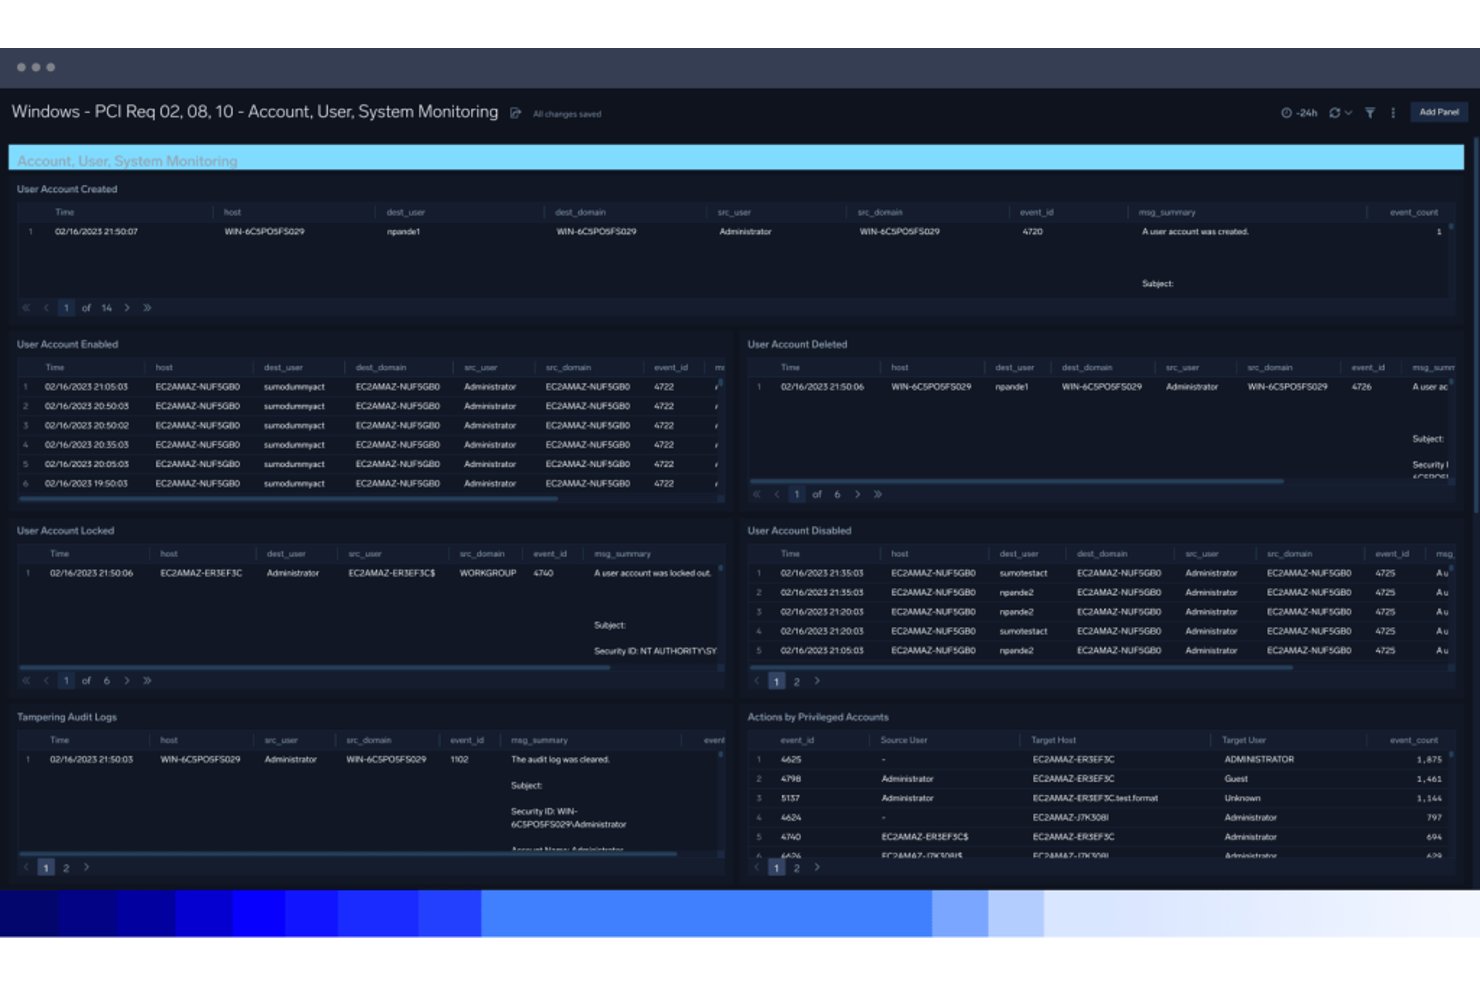
Historisk datalagring avgjør hvor langt tilbake SIEM-systemet ditt kan søke når du undersøker en hendelse. Lagringsperioder og tilgang til originale hendelsesoppføringer varierer etter plattform og konfigurasjon.
Etter min erfaring er lagringsdybden det som skiller en nyttig kriminalteknisk undersøkelse fra en blindvei. Angripere beveger seg ofte sakte – det kan gå flere uker før et varsel utløses. Når det skjer, trenger du full logghistorikk for å rekonstruere hva som faktisk skjedde. Uten tilstrekkelige lagringsvinduer undersøker du bare deler av bevismaterialet.
Her er hva historisk datalagring faktisk gir deg i et SIEM-system:
- Bevaring av rålogger: Holder originale hendelsesoppføringer tilgjengelige for kriminalteknisk gjennomgang når dette støttes av plattformens lagringsinnstillinger.
- Konfigurerbare lagringsvinduer: IBM QRadar lar deg angi ulike lagringsperioder per datakilde, slik at logger med høy verdi beholdes lenger uten å øke lagringskostnadene over hele linjen.
- Trusseljakt over lange tidsperioder: Lar analytikere spørre mot flere måneders data når en angriper brukte flere uker på lateral forflytning før et varsel ble utløst.
- Samsvar med regelverk: Lagringspolicyer knyttes til samsvarskrav, slik at de riktige loggene er tilgjengelige når revisorer ber om dem.
9. Instrumentbord for sikkerhetsvisualisering
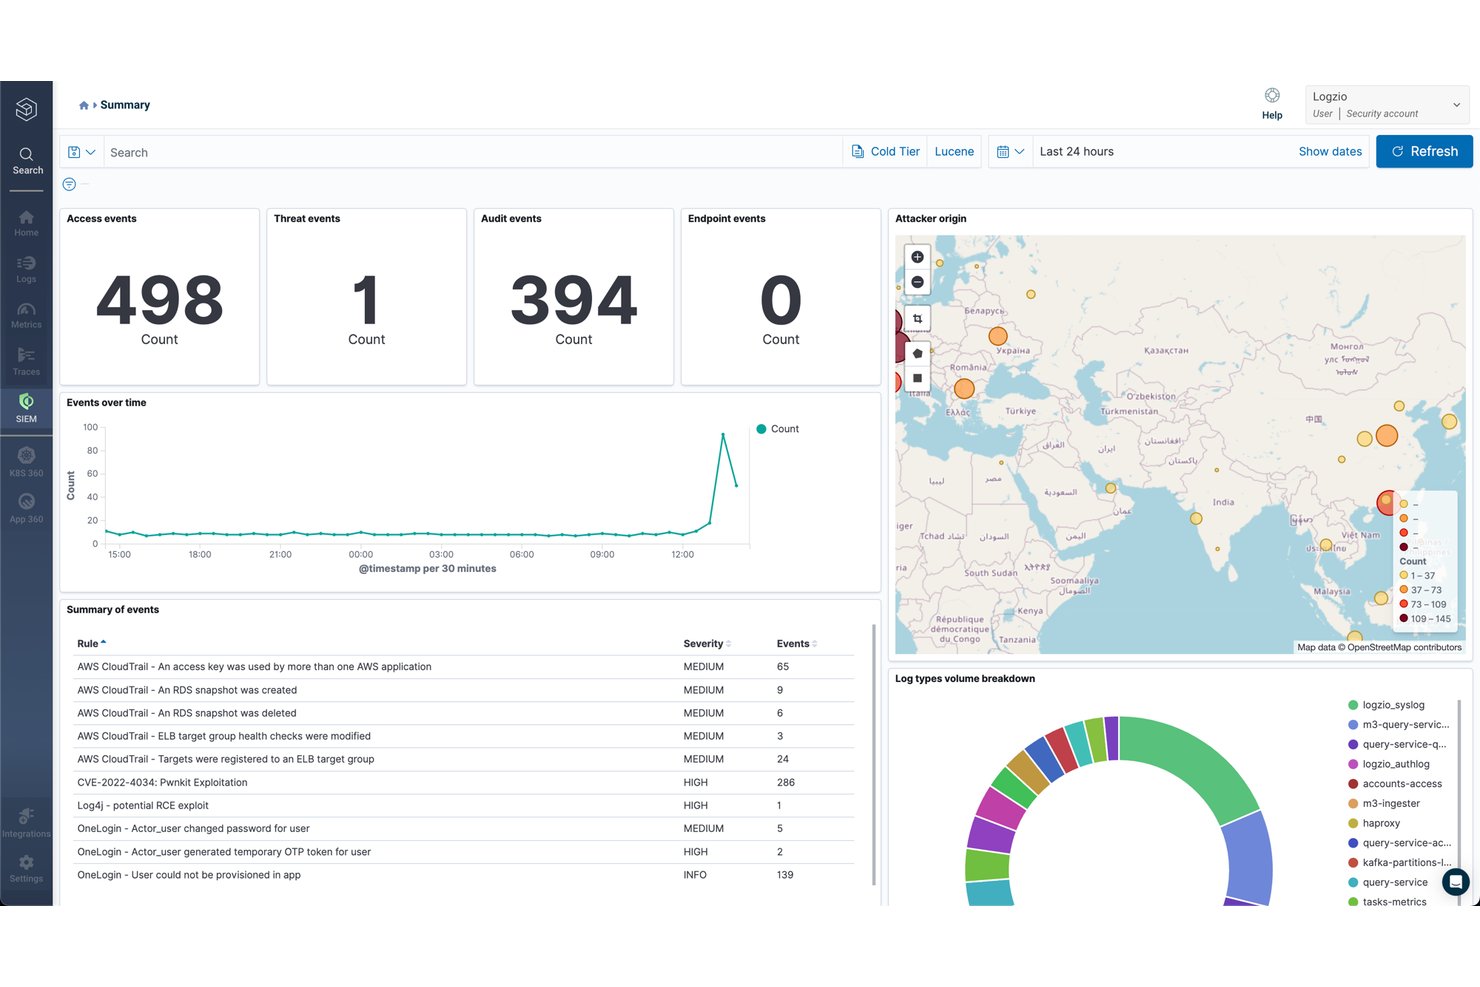
Instrumentbord for sikkerhetsvisualisering gir deg en direkte oversikt over trusselaktiviteten i miljøet ditt ved å samle loggdata, varsler og risikoscorer på ett sted.
I stedet for å lete gjennom råresultater fra spørringer leser du sikkerhetsstillingen din med et raskt blikk. Etter min erfaring er dette viktigst under aktive hendelser – når du må orientere deg raskt.
Plattformer som Microsoft Sentinel lar deg tilpasse utformingen av instrumentbord etter datakilde eller varslingstype, slik at visningen samsvarer med hvordan teamet ditt faktisk arbeider. Denne konteksten reduserer tiden det tar å oppdage hva som er verdt å undersøke.
Her er hva instrumentbord for sikkerhetsvisualisering viser i et SIEM-system:
- Direkte varslingsstrømmer: Viser utløste varsler i sanntid, slik at teamet ditt ser nye trusler idet de oppstår – ikke først etter en manuell oppdatering.
- Utvikling i risikoscore: Viser hvordan risikoen for brukere og enheter endres over tid, noe som gjør det enklere å oppdage kontoer som gradvis eskalerer.
- Tilpassbare oppsett: Microsoft Sentinel lar deg ordne panelene på instrumentbordet etter datakilde eller varslingstype, slik at visningen samsvarer med teamets faktiske arbeidsflyt.
- Geolokaliseringskart: Plotter påloggings- og tilgangshendelser etter sted og markerer umulige reisescenarioer med et raskt blikk.
More Articles
10. Administrasjon av varsler og meldinger
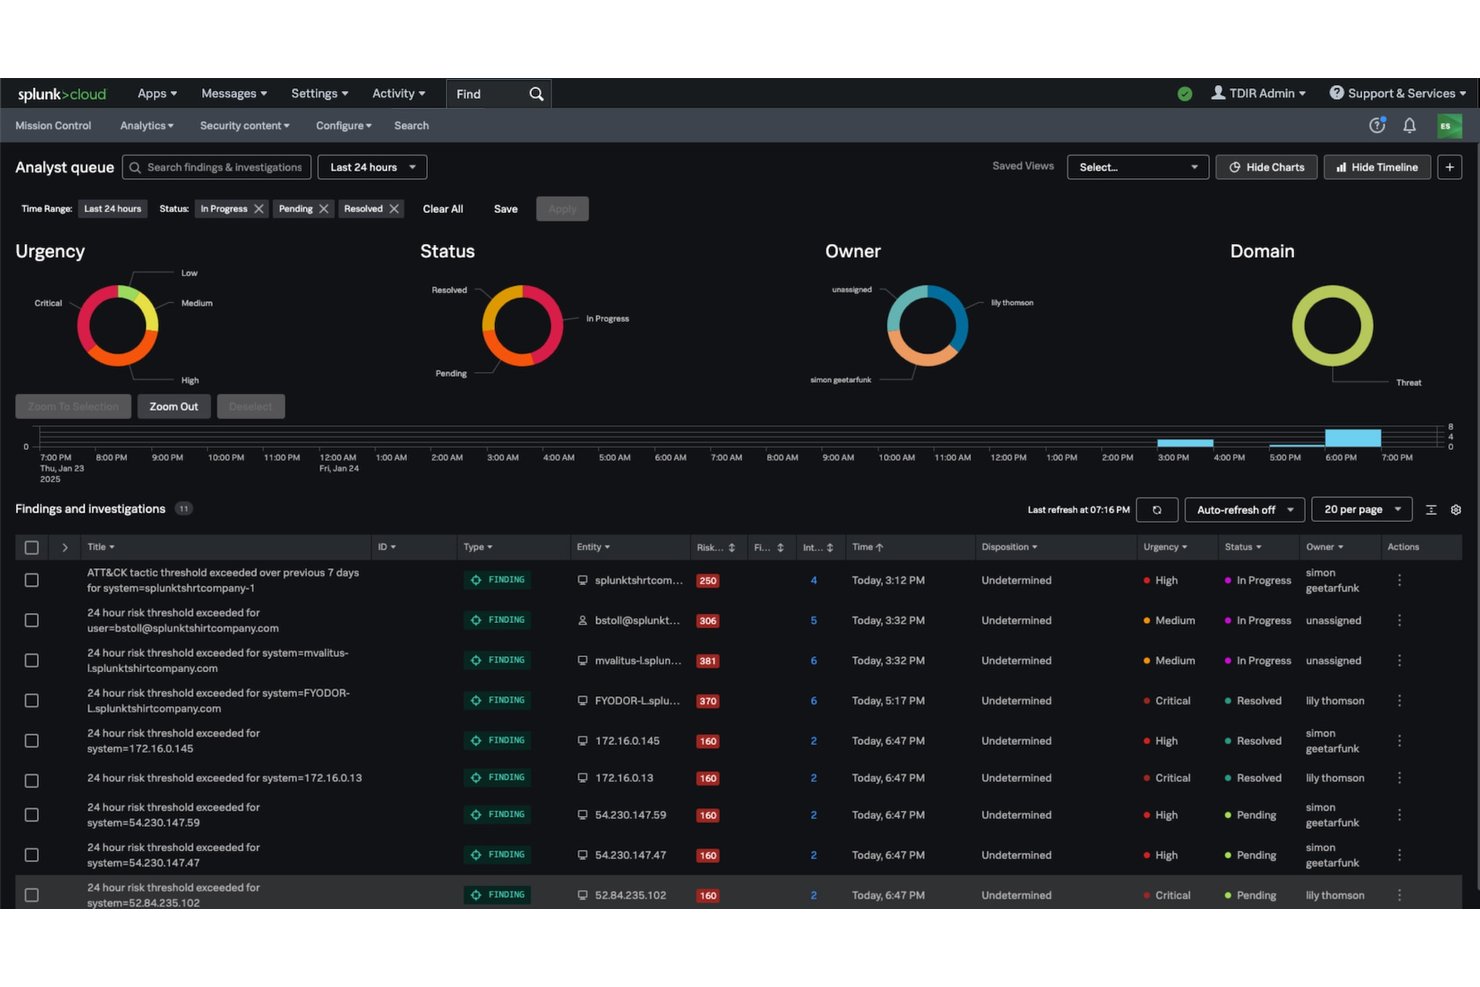
Administrasjon av varsler og meldinger styrer hvordan SIEM-systemet ditt viser trusler til de riktige personene, gjennom de riktige kanalene og på riktig tidspunkt. Varsler genereres når innsamlede loggdata samsvarer med forhåndsdefinerte regler eller terskler for avvik, og sendes deretter til analytikere via e-post, SMS eller integrerte systemer for saksbehandling, som ServiceNow.
Etter min erfaring er kvaliteten på varselkonfigurasjonen viktigere enn mengden. Plattformer som IBM QRadar lar deg justere alvorlighetsgrad og ruting for varsler etter kildetype, slik at trusler med høy prioritet forblir synlige i stedet for å begraves i støy.
Her er hvordan administrasjon av varsler og meldinger ser ut i et SIEM-system:
- Utløsing basert på terskler: Utløser varsler når loggdata samsvarer med en regel eller terskel for avvik – ingen manuell overvåking er nødvendig.
- Ruting gjennom flere kanaler: Leverer varsler via e-post, SMS eller systemer for saksbehandling, som ServiceNow, slik at riktig analytiker ser riktig varsel.
- Justering av alvorlighetsgrad: IBM QRadar lar deg vekte varsler etter kildetype, slik at kritiske trusler forblir synlige i stedet for å forsvinne i støy med lav prioritet.
- Eskaleringregler: Tildeler automatisk varsler som ikke er bekreftet, på nytt etter en angitt tid, slik at ingenting blir stående fast i en kø som ikke overvåkes.
Topp 10 SIEM-verktøy
Her er våre beste anbefalinger av SIEM-verktøy som kan hjelpe deg i søket:
Hva skjer videre: Slik tar du SIEM i bruk
Når du har identifisert SIEM-funksjonene som er viktige for miljøet ditt, er neste steg å avgjøre hvordan teamet ditt skal håndtere disse varslene. Utforsk våre beste SOAR-plattformer for å sammenligne verktøy for sikkerhetsautomatisering som kan utfylle SIEM-oppsettet ditt og effektivisere hendelsesresponsen.




