
E-postautentisering bør ikke kreve timevis med manuelt arbeid hver uke.
Når sikkerhetsteam baserer seg på rå XML-logger og periodiske manuelle gjennomganger, kan domeneproblemer lett forbli uoppdaget i flere dager. Og i en virksomhetsskala forblir ikke dette problemet lite. Dusinvis eller hundrevis av domener, flere forretningsenheter, en stadig skiftende avsenderinfrastruktur og et samsvarsteam som ber om dokumentasjon du ikke har tid til å sette sammen manuelt.
PowerDMARC flytter e-postsikkerheten fra reaktive kontroller til sanntidsstyring. Løsningen automatiserer protokollsporing, oversetter komplekse rapporter til tydelig visuell innsikt og holder domenene dine beskyttet uten omfattende administrativt merarbeid, samtidig som sikkerhets-, IT- og samsvarsteam får den skalaen, styringen og integrasjonene som et virksomhetsmiljø faktisk krever.
Slik forenkler PowerDMARC den daglige e-postautentiseringen og domenebeskyttelsen i virksomhetsskala.
1. Virksomhetsskala og domeneadministrasjon
De fleste DMARC-plattformer begynner å få problemer når du har mer enn en håndfull domener. PowerDMARC er bygget ut fra den motsatte antakelsen: at du administrerer dusinvis, hundrevis eller tusenvis.
- Ubegrenset antall plattformbrukere, domener, inaktive domener, automatisk oppdagede underdomener og domenegrupper, med egendefinerte grenser for e-postvolum tilpasset den faktiske avsenderprofilen din.
- Masseoppretting av domener, slik at det å ta inn et nylig oppkjøpt datterselskap eller en ny forretningsenhet ikke betyr at domener må legges til ett om gangen.
- Automatisk oppdagelse av underdomener og identifisering av e-postavsendere avdekker avsenderinfrastruktur du ikke har konfigurert manuelt, noe som er viktig når markedsavdelingen oppretter et nytt underdomene uten å involvere sikkerhetsteamet.
- Sanntidskontroll av domenehelse, tidslinje for domenesikkerhetspoeng og tidslinje for domenets DNS gir deg en løpende oversikt over statusen for hvert domene, ikke bare et øyeblikksbilde.
- DNS-publisering med ett klikk gjør endringer i poster aktive uten en manuell runde via DNS-leverandørens konsoll.
For en organisasjon som administrerer en portefølje i stedet for ett enkelt domene, er dette forskjellen mellom en plattform som skalerer med deg, og en du vokser fra i løpet av et år.
2. Komplett administrasjon av e-postautentisering
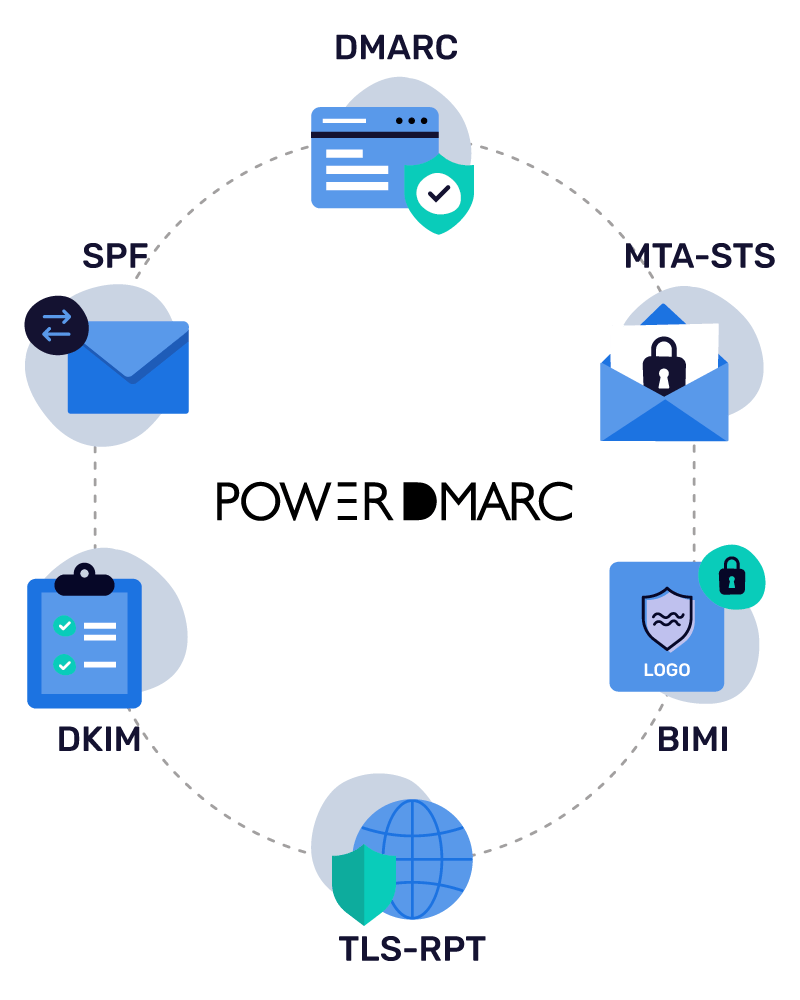
DMARC, SPF, DKIM, BIMI, MTA-STS og TLS-RPT er seks separate protokoller med seks separate syntaksregler. PowerDMARC samler alle på ett sted i stedet for at du må sette sammen punktverktøy.
Vertsbasert protokolladministrasjon
- Vertsbasert DMARC og DKIM: Vær vert for, oppdater og håndhev e-postautentiseringspolicyer (opptil p=reject), og roter kryptografiske nøkler fra et sentralisert kontrollpanel uten manuelle DNS-endringer eller ventetid på propagasjon.
- Vertsbasert SPF (PowerSPF): Overvinn den strenge grensen på 10 DNS-oppslag automatisk ved å komprimere SPF-poster til ett enkelt include-direktiv og dynamisk oppdatere avsender-IP-adresser via makroer.
- Vertsbasert MTA-STS og TLS-RPT: Håndhev TLS-kryptering under overføring for å forhindre MITM-angrep, automatiser sertifikatadministrasjon og gjennomgå TLS-rapporter i et lesbart format.
- Vertsbasert BIMI: Administrer og vær vert for BIMI SVG-logoene dine, og skaff VMC/CMC-sertifikatene dine direkte for å vise verifiserte merkevarelogoer i støttede innbokser.
Detaljert rapportering
Aggregert DMARC-rapportering (RUA), PGP-kryptert DMARC-feilrapportering (RUF) og DMARC-geolokaliseringsrapporter for innsyn på kildenivå.
Avansert analyse
- Vertsbasert SPF-analyse: Gir overvåking per kilde og på IP-nivå, selv for nestede IP-adresser, slik at du kan identifisere feilkonfigurerte IP-områder og fjerne eldre kilder for å holde deg under grensen på 10 oppslag.
- Vertsbasert DKIM-analyse: Gir innsikt på rettsmedisinsk nivå i helsen til den kryptografiske signeringen, og viser nøyaktig hvilke tredjepartsavsendere som signerer korrekt, hvilke som har problemer med nøkkeltilpasning, og hvilke som forårsaker autentiseringsfeil.
- BIMI-rapportering: Overvåker levering av merkevarelogoer i mottakernes innbokser for å spore og måle statusen for logoevaluering (evaluert eller ikke evaluert), feilsøke VMC-/velgerfeil og dokumentere den målbare avkastningen på merkevareprofileringen i innboksen.
Generering av DNS-poster med ett klikk
Generering av DNS-poster og publisering av DNS med ett klikk direkte fra plattformen, noe som reduserer manuelle syntaksfeil.
Dette gir virksomhetsteam et enkelt, sentralisert lag for hele DMARC-, SPF-, DKIM-, BIMI-, MTA-STS- og TLS-RPT-økosystemet, i stedet for fem forskjellige verktøy med fem forskjellige pålogginger.
3. Samtaleanalyse med AI
Mange plattformer setter «AI» på en funksjonsliste og lar det være med det. PowerDMARC er annerledes: Model Context Protocol (MCP)-serveren kobler den aktive kontoen din, de faktiske rapportene dine, de faktiske DNS-postene dine og de faktiske avsenderkildene dine direkte til AI-assistenter som Claude, Cursor og Microsoft Copilot Studio.
Det betyr at når du stiller et spørsmål, får du ikke et generisk svar fra en lærebok. Du får et svar som hentes direkte fra dine egne data.
Her er hva du kan gjøre med den:
- Kjør en revisjon på tvers av hele porteføljen: be om helseskårer, gjeldende policytilstand og aktive forfalskningsforsøk på tvers av alle domener du eier, i én spørring.
- Undersøk feil raskt: filtrer aggregerte DMARC-data og DMARC-feildata etter land, vert, organisasjon, resultat eller avsenderkilde.
- Kjør DNS- og WHOIS-oppslag direkte i samtalen: A, AAAA, MX, TXT, SPF, DMARC, PTR, NS og CNAME, uten å forlate chatten.
- Generer gyldige SPF-, DKIM- og DMARC-poster ved behov, eller administrer domener og samhandle direkte med vertsbaserte poster.
- Analyser topptekstene i en mislykket melding for å finne ut hva som gikk galt.
I tillegg til MCP inkluderer plattformen en innebygd DMARC AI-agent for rask veiledning og feilsøking, med en AI-avviksrådgiver og en AI-policyveileder integrert i den, som varsler om uvanlig atferd og anbefaler policyendringer.
Hvis du driver med sikkerhet i virksomheten, er dette den ene endringen som faktisk sparer deg for flere timer. «Hvilke domener kan forfalskes akkurat nå, og hva bør policyen vår være?» betydde tidligere fem faner og et regneark. Nå er det én melding.
4. Umiddelbare trusselvarsler
De fleste DMARC-plattformer baserer seg på en rapportsyklus én gang om dagen. Noe går i stykker, og du finner ikke ut av det før neste planlagte innlogging, noen ganger 24 til 48 timer senere.
Siden store postkasseleverandører nå avstår fra å sende feilrapporter (RUF), et gap som den nylig publiserte standarden for DMARC-feilrapportering (RFC 9991) uttrykkelig anerkjenner som et personvernkompromiss, fokuserer PowerAlerts i stedet sin sanntidsdeteksjon på DNS-endringer, avviksvolumer og ny avsenderinfrastruktur.
- DNS- og protokolltilstand: PowerDMARC varsler deg i det øyeblikket en SPF-mekanisme, DKIM-selektor eller DMARC-policy endres i sonen din, flagger syntaksfeil eller manglende tagger og sporer DNS Tree Walk-spørringer, slik at du vet at underdomenene dine er riktig samstemt.
- Deteksjon av avsendere og kilder: Den flagger nye eller ukjente IP-adresser som sender e-post på dine vegne, sammenligner dem med kjente leverandører som CRM- eller markedsføringsplattformen din og merker den geografiske opprinnelsen med GEO-IP-merking, slik at skygge-IT blir synlig.
- Tilpassede terskler: Du angir reglene. Varsle meg hvis en kilde overskrider X meldinger per dag. Varsle meg hvis mer enn 2 % av e-posten ikke oppnår samstemming over tre dager. Varsle meg hvis TLS-RPT-feil øker kraftig i løpet av et 24-timersvindu.
- Proaktiv sikkerhetstilstand: Den oppdager DKIM-nøkler som fortsatt bruker den gamle størrelsen på 1024 bit i stedet for 2048 bit, og sender deg varsler om utløp av BIMI-sertifikater fra 90 dager før utløp, med opptrapping til kritisk nivå ved 10 dager.
Hvorfor de tilpassede tersklene er viktige: Et stort avsendermiljø er støyende. Uten justerbare regler blir du raskt utmattet av varsler og begynner å ignorere alt, noe som undergraver hele poenget.
5. Trusseletterretning & omdømmeovervåking
Hvis du oppdager en autentiseringsfeil, vet du at noe gikk galt. Det forteller deg ikke om feilen skyldes feilkonfigurering eller et aktivt angrep. PowerDMARCs trusseletterretningslag er utviklet for å tette dette gapet.
- PowerDMARCs IP-omdømmeovervåking og domeneomdømmeovervåking sporer om avsenderinfrastrukturen din dukker opp på blokkeringslister før det ødelegger leveringsevnen.
- Deteksjon og overvåking av lignende domener ser etter nyregistrerte domener som er utformet for å utgi seg for å være dine, med aktiv MX-deteksjon slik at du vet når et lignende domene faktisk er konfigurert til å sende e-post, og ikke bare står parkert.
- Trusselkartet gir en geografisk oversikt over hvor forfalsknings- og misbruksforsøkene kommer fra.
- Trusselvurdering og analyse av avsenderkilder hjelper deg med prioriteringen: Er dette en legitim leverandør som trenger en SPF-oppdatering, eller en uautorisert avsender som må blokkeres?
Det er dette som løfter en DMARC-plattform fra «her er det som feilet» til «her er om du bør være bekymret for det».
6. Følg med på de nye DMARC-standardene
E-postautentisering har nettopp gjennomgått den største standardrevisjonen på over et tiår. Den gamle RFC 7489-spesifikasjonen er borte. I stedet har vi tre separate RFC-er:
- RFC 9989: kjernefunksjonalitet for DMARC-policy og samsvarslogikk
- RFC 9990: samlet rapportering
- RFC 9991: feilrapportering
Dette er ikke bare en navneendring. De nye reglene fjerner eldre tagger som pct, rf og ri, og erstatter den gamle listen over offentlige suffikser med en DNS-trevisingsalgoritme for å fastslå domenegrenser. Hvis skriptene eller parserne dine fortsatt er bygget for den gamle standarden, kan de få problemer med nyere parametere som np, taggen for policy for ikke-eksisterende underdomener.
PowerDMARC har allerede oppdatert verktøyene for rapportering og generering av poster i tråd med de gjeldende spesifikasjonene, slik at du slipper å gjette på om oppsettet ditt faktisk samsvarer med det e-postleverandører håndhever i dag.
7. Beskyttelse av leveringsevnen
Autentisering og leveringsevne henger uløselig sammen. Mangler i SPF-, DKIM- eller DMARC-samsvar gjør deg ikke bare sårbar for forfalskning; de fører også til at legitim e-post blir filtrert, satt i karantene eller avvist av e-postleverandører som har blitt langt strengere med reglene for masseutsendere.
PowerDMARC håndterer dette fra tre vinkler:
- På autentiseringssiden: Plattformen sentraliserer SPF-flatelegging/optimalisering av makroer, rotering av DKIM-nøkler og håndheving av DMARC-policy – alt som avgjør om meldingen din havner i innboksen eller søppelpostmappen.
- På synlighetssiden: Samlet rapportering og varsler i sanntid fanger opp samsvarsfeil fra legitime leverandører, for eksempel et nytt markedsføringsverktøy du glemte å legge til i SPF-posten, før det ødelegger avsenderomdømmet ditt.
- På leveringsevnesiden: Den innebygde testen av e-postleveringsevne og analyseverktøyet for plassering i innboksen gjennomfører testing med seed-postkasser på tvers av Gmail, Outlook, Yahoo, iCloud, AWS Mail og Zoho Mail, kombinert med validering av SPF, DKIM, DMARC og BIMI, før du trykker på send. Den markerer autentiseringsmangler og samsvarsproblemer, inkludert samsvar med avmelding med ett klikk/RFC 8058, med veiledet utbedring og anbefalinger for DNS-rettinger, slik at du ikke først oppdager et problem i avvisningsrapportene etter at en kampanje allerede er publisert.
Testing av flere domener, CSV-eksporter og profilerte PDF-rapporter kompletterer løsningen, slik at data om leveringsevne kan flyttes mellom sikkerhets- og markedsføringsteam uten manuell omformatering.
8. DNS-sikkerhet og samsvar
DNS-sikkerhet og samsvar gjennomfører automatiserte sikkerhetskontroller i sanntid på tvers av seks kategorier:
- DNS-sikkerhet: overvåking av DNSSEC og CAA, tilgjengelighet for navnetjenere, DNS-robusthet, kontroller av SOA-konfigurasjon, oppdagelse av hengende CNAME-poster og oppdagelse av eksponering for AXFR.
- SSL/TLS-sikkerhet: overvåking av sertifikatutløp, oppdagelse av uoverensstemmelse mellom vertsnavn, oppdagelse av svake nøkler, oppdagelse av foreldet TLS, validering av sertifikatkjeder og oppdagelse av selvsignerte sertifikater.
- Sikkerhet for domeneregistrering: overvåking av domeneutløp, overvåking av endringer i registrar/registrant, overvåking av overføringslås og overvåking av EPP-status.
- Sikkerhet for lignende domener: oppdagelse av nye lignende domener, oppdagelse av aktive MX-poster, trusselvurdering og overvåking av endringer i infrastruktur.
- Overvåking av DNS-poster: oppdagelse av DNS-endringer, oversikt over DNS-endringer før og etter, og overvåking av synkronisering av navnetjenere.
- Sikkerhetspoeng og samsvar: en sikkerhetspoengsum fra 0–100, en sikkerhetskarakter fra A–F, historiske trender for poengsummen, hendelsesovervåking, konfigurerbare varsler og PDF-/CSV-rapporter med anbefalinger for utbedring.
9. Virksomhetsidentitet, styring og samsvar
Sikkerhetsteam i virksomheter vurderer ikke bare funksjoner; de vurderer også om en leverandør kan bestå deres egen samsvarsgjennomgang og integreres i en eksisterende identitetsarkitektur. PowerDMARC er utviklet med denne granskingen i tankene.
Identitet og tilgang:
- Rollebasert tilgangskontroll (RBAC) og tilpassbar administrasjon av brukertilgang, slik at sikkerhets-, markedsførings- og IT-team får ulike tillatelsesnivåer på samme plattform i stedet for en innlogging med alt eller ingenting.
- Flerfaktorautentisering, med mulighet til å tvinge gjennom MFA for hele organisasjonen, samt administrasjon av pålitelige enheter.
- OAuth SSO og SAML SSO, slik at autentiseringen går gjennom den eksisterende identitetsleverandøren din i stedet for et frittstående sett med påloggingsopplysninger.
- SCIM brukerklargjøring, med automatisert klargjøring og avklargjøring, slik at tilgangen følger HR-systemet ditt i stedet for en manuell sjekkliste for avslutning av arbeidsforhold.
Styring og ansvarlighet:
- Revisjonslogger med et uforanderlig revisjonsspor: brukeraktivitet, påloggingshistorikk, endringer i domenekonfigurasjon, DNS-endringer, policyendringer og bruker-/rolleendringer, alt filtrerbart etter bruker, aktivitet og dato, og eksporterbart for samsvarsgjennomganger.
- SIEM-integrasjon spesifikt for revisjonsdata, slik at styringsoppføringer ikke er isolert fra resten av loggføringen.
Samsvar og databeskyttelse:
- SOC 2 Type II- og ISO 27001-sertifisert, GDPR-kompatibel, med tilpassede databeskyttelsesavtaler og tilpassede kontrakter tilgjengelig.
- SLA-forpliktelser, slik at forventninger til oppetid og responstid er kontraktsfestet, ikke bare underforstått.
For organisasjoner der et leverandørsikkerhetsspørreskjema inngår i anskaffelsesprosessen, er dette ofte det som får PowerDMARC gjennom den første porten før noen i det hele tatt ser på selve DMARC-funksjonene.
10. SIEM-, API- og SOC-integrasjon
DMARC-data som bare finnes i et leverandørdashbord, er data SOC-teamet ditt faktisk ikke bruker. PowerDMARC er utviklet for å kobles direkte til verktøyene sikkerhetsteamet ditt allerede er avhengig av.
- Innebygd SIEM-integrasjon med Splunk, Microsoft Sentinel, Elastic SIEM og FortiSIEM.
- API-tilgang med tokenbasert autentisering og tilgang begrenset etter tillatelser, slik at integrasjoner og automatisering kan bygges uten å tildele legitimasjon mer omfattende tilgang enn nødvendig.
- Nettkroker for automatisering av sikkerhetshendelser, slik at varsler kan rutes til Slack, Discord eller ditt eget verktøy for hendelseshåndtering i stedet for bare til en innboks.
Dette gjør PowerDMARC-telemetri til en del av den bredere SOC/SIEM/SOAR-arbeidsflyten din, i stedet for en konsoll teamet må huske å sjekke separat.
Livssyklusen for trinnvis utrulling
En DMARC-utrulling er en trinnvis prosess, ikke et engangsoppsett, og avhengigheten din av plattformen endres etter hvert som policyen modnes.
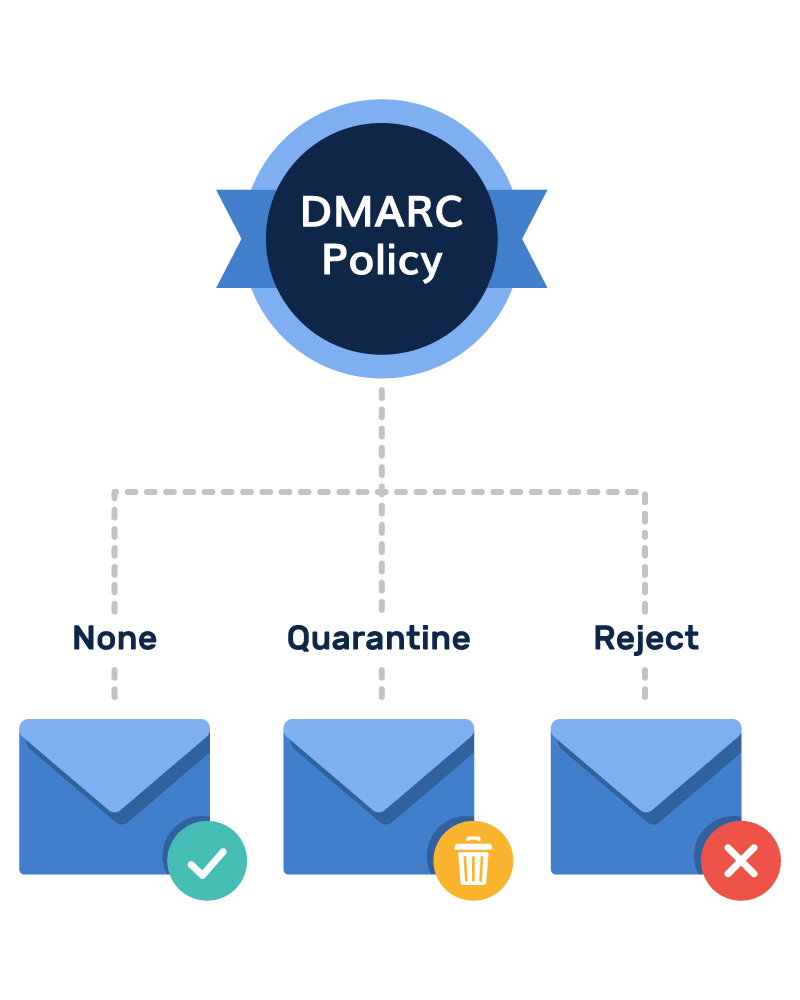
Med PowerDMARC:
- Du starter i overvåkingsfasen (p=none) ved hjelp av AI-spørringer og varsler for å kartlegge sendeomfanget ditt og trygt avdekke skygge-IT.
- Deretter, under karantene (p=quarantine), fungerer sanntidsvarsler som et sikkerhetsnett som fanger opp legitime avsendere som ikke består samsvaret, før leveringen påvirkes.
- Til slutt, ved full håndheving (p=reject), går systemet over til aktivt forsvar for å blokkere forfalskning, domenenavn som ligner, og konfigurasjonsavvik, alt sømløst administrert i den samme skalerbare plattformen etter hvert som porteføljen din vokser.
Støtte og tjenester for virksomheter
Utrulling av autentisering på tvers av en stor domeneportefølje er komplekst, og derfor støtter PowerDMARC plattformen med dedikert, SLA-understøttet menneskelig hjelp i stedet for bare dokumentasjon. Bedriftsteam får en navngitt kundeansvarlig, en navngitt kundeansvarlig for kundesuksess og en dedikert supportingeniør som tilbyr konfigurasjonsøkter med direkte skjermdeling og hjelp til administrert oppsett, slik at utrullinger på tvers av dusinvis av domener aldri stopper opp.
Hvem dette egentlig er bygget for
PowerDMARC er spesialutviklet for virksomheter, IT- og sikkerhetsledere samt SOC-team som administrerer komplekse porteføljer med flere domener i sterkt regulerte sektorer med høy målrettingsrisiko, som finans, helsevesen, offentlig sektor, utdanning osv., der samsvar og merkevarebeskyttelse er avgjørende.
Klar for automatisert e-postautentiseringshåndtering på bedriftsnivå?
Du burde ikke trenge en ukentlig kalenderpåminnelse bare for å sjekke om domenet ditt fortsatt er trygt.
Med AI-tilgang innebygd i kontoen din, varsler som vises i det øyeblikket noe endres, styrings- og identitetskontroller som passer inn i den eksisterende domenesikkerhetsarkitekturen din, og én konsoll for hver autentiseringsprotokoll du er pålagt å administrere, kan du bruke mindre tid på å overvåke DNS og mer tid på alt annet du har å gjøre.
Vanlige spørsmål
1. Er PowerDMARC egnet for store virksomheter med flere domener?
Ja, løsningen har et sentralisert dashbord med støtte for flere leietakere, utviklet for å administrere flere domener og underdomener fra ett enkelt grensesnitt.
2. Hvordan hjelper PowerDMARC virksomheter med å gå fra DMARC-overvåking til håndheving?
PowerDMARC tilbyr veiledet håndheving av retningslinjer med sin driftede DMARC-løsning og dekoder komplekse XML-data til visuelle dashbord, slik at retningslinjer kan trappes opp på en trygg måte uten avbrudd i e-postleveringen.
3. Støtter PowerDMARC SSO, SCIM og tilgangskontroller for virksomheter?
Ja, løsningen integreres direkte med ledende IdP-er for SAML SSO- og SCIM-klargjøring, i tillegg til rollebaserte tilgangskontroller (RBAC) for å avgrense teamtillatelser.
4. Kan PowerDMARC integreres med vårt eksisterende SIEM og sikkerhetsverktøy?
Ja, løsningen integreres direkte med ledende sikkerhetsplattformer, inkludert Splunk, Microsoft Sentinel, Elastic SIEM, FortiSIEM og Cisco Threat Grid.
5. Tilbyr PowerDMARC et API for automatisering i virksomheter?
Ja, det tilbyr et fullstendig dokumentert RESTful JSON API for programmatisk domeneadministrasjon, generering av poster og sanntidsuthenting av sikkerhetsdata.
6. Hvordan beskytter PowerDMARC sensitive data i feilmeldinger?
Den fjerner e-postinnhold som standard for å beskytte PII og støtter opplasting av offentlige PGP-nøkler for å kryptere feilrapporter (RUF) under overføring og ved lagring.