
L'autenticazione delle email non dovrebbe richiedere ore di lavoro manuale ogni settimana.
Quando i team di sicurezza si affidano ai log XML grezzi e a revisioni manuali periodiche, i problemi relativi ai domini possono facilmente passare inosservati per giorni. E su scala aziendale, il problema non rimane circoscritto. Decine o centinaia di domini, più unità aziendali, un'infrastruttura di invio in costante cambiamento e un team di conformità che chiede documentazione, ma senza il tempo necessario per prepararla manualmente.
PowerDMARC trasforma la sicurezza delle email da controlli reattivi a un controllo in tempo reale. Automatizza il monitoraggio dei protocolli, traduce i report complessi in informazioni visive chiare e mantiene protetti i tuoi domini senza un pesante sovraccarico amministrativo, offrendo al contempo ai team di sicurezza, IT e conformità la scalabilità, la governance e le integrazioni che un ambiente aziendale richiede realmente.
Ecco come PowerDMARC semplifica l'autenticazione quotidiana delle email e la protezione dei domini su scala aziendale.
1. Scalabilità aziendale e gestione dei domini
La maggior parte delle piattaforme DMARC inizia a mostrare dei limiti quando si supera un numero ridotto di domini. PowerDMARC è costruito partendo dal presupposto opposto: che tu debba gestirne decine, centinaia o migliaia.
- Utenti illimitati sulla piattaforma, domini illimitati, domini inattivi illimitati, sottodomini rilevati automaticamente illimitati e gruppi di domini illimitati, con limiti personalizzati sul volume delle email impostati in base al tuo effettivo profilo di invio.
- Aggiunta massiva dei domini, così l'integrazione di una filiale o di un'unità aziendale appena acquisita non richiede di aggiungere i domini uno alla volta.
- Il rilevamento automatico dei sottodomini e l'identificazione dei mittenti email fanno emergere l'infrastruttura di invio che non hai configurato manualmente, un aspetto importante quando il marketing attiva un nuovo sottodominio senza coinvolgere il team di sicurezza.
- Il controllo dello stato dei domini in tempo reale, la cronologia del punteggio di sicurezza dei domini e la cronologia DNS dei domini offrono una visione costante del livello di sicurezza per ciascun dominio, non solo una fotografia riferita a un singolo momento.
- La pubblicazione DNS con un clic rende operative le modifiche ai record senza un passaggio manuale nella console del tuo provider DNS.
Per un'organizzazione che gestisce un portafoglio invece di un singolo dominio, questa è la differenza tra una piattaforma che cresce insieme a te e una che diventa insufficiente nel giro di un anno.
2. Gestione completa dell'autenticazione delle email
DMARC, SPF, DKIM, BIMI, MTA-STS e TLS-RPT sono sei protocolli separati con sei diversi insiemi di regole sintattiche. PowerDMARC li centralizza tutti, invece di lasciarti integrare strumenti specifici separati.
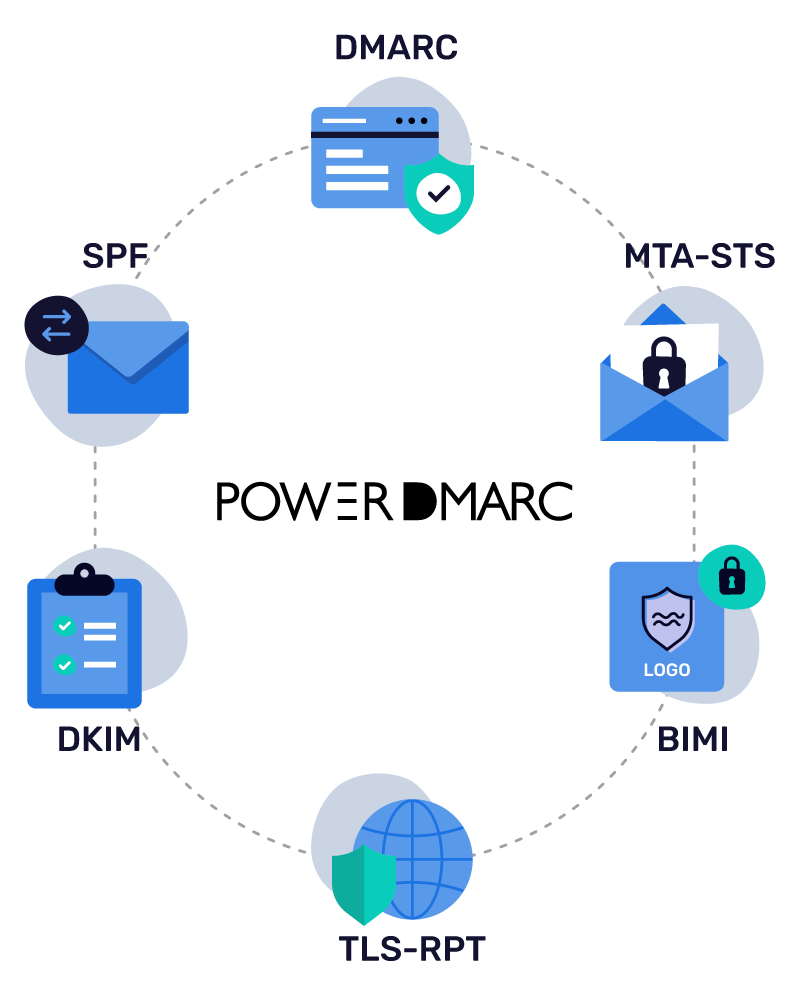
Gestione dei protocolli ospitati
- DMARC e DKIM ospitati: ospita, aggiorna e applica le policy di autenticazione delle email (fino a p=reject) e ruota le chiavi crittografiche da una dashboard centralizzata, senza modifiche DNS manuali o ritardi di propagazione.
- SPF ospitato (PowerSPF): supera automaticamente il rigido limite di 10 ricerche DNS comprimendo i record SPF in un unico include e aggiornando dinamicamente gli indirizzi IP dei mittenti tramite macro.
- MTA-STS e TLS-RPT ospitati: applica la crittografia TLS durante il transito per prevenire gli attacchi MITM, automatizza la gestione dei certificati e analizza i report TLS leggibili.
- BIMI ospitato: gestisci e ospita i tuoi loghi SVG BIMI e procurati direttamente i tuoi certificati VMC/CMC per visualizzare marchi verificati nelle caselle di posta supportate.
Report dettagliati
Report DMARC aggregati (RUA), report DMARC sulle anomalie (RUF) crittografati con PGP e report DMARC di geolocalizzazione per una visibilità a livello di origine.
Analisi avanzate
- Analisi SPF ospitato: offre il monitoraggio per origine e a livello di IP, anche per gli IP annidati, consentendo di identificare gli intervalli IP configurati in modo errato e rimuovere le origini obsolete per rimanere al di sotto del limite di 10 ricerche.
- Analisi DKIM ospitato: fornisce informazioni dettagliate a livello forense sullo stato della firma crittografica, indicando esattamente quali mittenti di terze parti firmano correttamente, quali presentano problemi di allineamento delle chiavi e quali causano errori di autenticazione.
- Report BIMI: monitora la distribuzione del logo del brand nelle caselle di posta dei destinatari per tracciare e misurare gli stati di valutazione del logo (valutato o non valutato), risolvere i problemi relativi a VMC/Selector e dimostrare il ROI misurabile del branding nella posta in arrivo.
Generazione dei record DNS con un clic
Generazione dei record DNS e pubblicazione DNS con un clic direttamente dalla piattaforma, riducendo gli errori sintattici manuali.
Questo offre ai team aziendali un unico livello centralizzato per l'intero ecosistema DMARC, SPF, DKIM, BIMI, MTA-STS e TLS-RPT, invece di cinque strumenti diversi con cinque credenziali di accesso differenti.
3. Analisi dell'IA conversazionale
Molte piattaforme aggiungono "IA" all'elenco delle funzionalità e la considerano una giornata di lavoro. PowerDMARC è diverso: il suo server del Model Context Protocol (MCP) collega il tuo account attivo, i tuoi report reali, i tuoi record DNS reali e le tue fonti di invio reali direttamente ad assistenti IA come Claude, Cursor e Microsoft Copilot Studio.
Ciò significa che, quando fai una domanda, non ricevi una risposta generica da manuale. Ricevi una risposta ricavata direttamente dai tuoi dati.

Ecco cosa puoi fare:
- Eseguire un audit dell'intero portafoglio: chiedere i punteggi di integrità, lo stato attuale delle policy e i tentativi di spoofing attivi su ogni dominio di tua proprietà, con un'unica query.
- Indagare rapidamente sui fallimenti: filtrare i dati DMARC aggregati e relativi ai fallimenti per paese, host, organizzazione, risultato o fonte di invio.
- Eseguire ricerche DNS e WHOIS direttamente nella conversazione: A, AAAA, MX, TXT, SPF, DMARC, PTR, NS, CNAME, tutto senza uscire dalla chat.
- Generare su richiesta record SPF, DKIM e DMARC validi oppure gestire i domini e interagire direttamente con i record ospitati.
- Analizzare le intestazioni di un messaggio non recapitato per capire cosa è andato storto.
Oltre a MCP, la piattaforma include un agente IA DMARC integrato per ricevere rapidamente indicazioni e assistenza nella risoluzione dei problemi, con un consulente IA per le anomalie e un consulente IA per le policy integrati, che segnalano comportamenti insoliti e consigliano modifiche alle policy.
Se gestisci la sicurezza aziendale, questa è l'unica modifica che ti fa davvero risparmiare ore. "Quali domini sono vulnerabili allo spoofing in questo momento e quale dovrebbe essere la nostra policy?" prima richiedeva cinque schede e un foglio di calcolo. Ora basta un'unica richiesta.
4. Avvisi istantanei sulle minacce
La maggior parte delle piattaforme DMARC funziona con un ciclo di report giornaliero. Qualcosa si rompe e non lo scopri fino al successivo accesso programmato, a volte dopo 24-48 ore.
Poiché i principali provider di caselle di posta ora rifiutano di inviare report sui fallimenti (RUF), una lacuna che lo standard DMARC per la segnalazione dei fallimenti recentemente pubblicato (RFC 9991) riconosce esplicitamente come compromesso in materia di privacy, PowerAlerts concentra invece il rilevamento in tempo reale sulle modifiche DNS, sulle anomalie di volume e sulle nuove infrastrutture di invio.
- Integrità DNS e dei protocolli: PowerDMARC ti avvisa nel momento in cui cambia nella tua zona un meccanismo SPF, un selettore DKIM o una policy DMARC, segnala gli errori di sintassi o i tag mancanti e monitora le query DNS Tree Walk, così sai che i tuoi sottodomini sono correttamente allineati.
- Rilevamento dei mittenti e delle fonti: segnala gli IP nuovi o non riconosciuti che inviano email per tuo conto, li confronta con provider noti come il tuo CRM o la tua piattaforma di marketing e, tramite la codifica GEO-IP, ne identifica l'origine geografica, facendo risaltare l'IT ombra.
- Soglie personalizzate: sei tu a impostare le regole. Avvisami se una fonte supera X messaggi al giorno. Avvisami se oltre il 2% delle email non supera l'allineamento nell'arco di tre giorni. Avvisami se i fallimenti TLS-RPT aumentano improvvisamente nell'arco di 24 ore.
- Integrità proattiva della sicurezza: rileva le chiavi DKIM che utilizzano ancora la vecchia dimensione di 1024 bit invece di 2048 bit e invia avvisi sulla scadenza dei certificati BIMI a partire da 90 giorni prima, portando l'avviso al livello critico a 10 giorni dalla scadenza.
Perché le soglie personalizzate sono importanti: un ambiente di invio di grandi dimensioni è rumoroso. Senza regole configurabili, inizierai rapidamente a soffrire di sovraccarico di avvisi e a ignorare tutto, vanificando l'intero scopo del sistema.
5. Intelligence sulle minacce e monitoraggio della reputazione
Rilevare un fallimento dell'autenticazione ti dice che qualcosa si è rotto. Non ti dice se il problema è dovuto a una configurazione errata o a un attacco in corso. Il livello di intelligence sulle minacce di PowerDMARC è stato progettato per colmare questa lacuna.
- Il monitoraggio della reputazione degli IP di PowerDMARC e il monitoraggio della reputazione dei domini verificano se la tua infrastruttura di invio compare nelle liste di blocco prima che comprometta la recapitabilità.
- Il rilevamento e il monitoraggio dei domini simili controllano la registrazione di nuovi domini progettati per impersonare i tuoi, con un rilevamento MX attivo che ti permette di sapere quando un dominio simile è effettivamente configurato per inviare email e non è semplicemente parcheggiato.
- La mappa delle minacce offre una visione geografica dell'origine dei tentativi di spoofing e abuso.
- Il punteggio delle minacce e l'analisi delle fonti di invio ti aiutano a stabilire le priorità: si tratta di un fornitore legittimo che necessita di un aggiornamento SPF oppure di un mittente non autorizzato che deve essere bloccato?
È questo che fa passare una piattaforma DMARC da "ecco cosa non ha funzionato" a "ecco se dovresti preoccupartene".
6. Restare al passo con i nuovi standard DMARC
L'autenticazione delle email ha appena affrontato la più grande revisione degli standard degli ultimi dieci anni. La vecchia specifica RFC 7489 è stata eliminata. Al suo posto, abbiamo tre RFC separate:
- RFC 9989: logica di base delle policy DMARC e dell'allineamento
- RFC 9990: report aggregati
- RFC 9991: report dei fallimenti
Non si tratta solo di un cambio di denominazione. Le nuove regole eliminano tag obsoleti come pct, rf e ri, e sostituiscono il precedente elenco pubblico dei suffissi con un algoritmo di attraversamento dell'albero DNS per determinare i confini dei domini. Se i tuoi script o parser sono ancora basati sul vecchio standard, potrebbero non gestire correttamente parametri più recenti come np, il tag per la policy dei sottodomini inesistenti.
PowerDMARC ha già aggiornato i propri strumenti di generazione dei report e dei record in base alle specifiche attuali, così non devi chiederti se la tua configurazione corrisponde davvero a ciò che i fornitori di caselle di posta applicano oggi.
7. Protezione della recapitabilità
Autenticazione e recapitabilità sono strettamente collegate. Le lacune nell'allineamento SPF, DKIM o DMARC non ti espongono soltanto allo spoofing; fanno anche sì che le tue email legittime vengano filtrate, messe in quarantena o rifiutate dai fornitori di caselle di posta, diventati molto più severi riguardo alle regole per i mittenti di grandi volumi.
PowerDMARC affronta il problema da tre prospettive:
- Sul fronte dell'autenticazione: centralizza l'appiattimento SPF e l'ottimizzazione delle macro, la rotazione delle chiavi DKIM e l'applicazione delle policy DMARC: tutto ciò che determina se il tuo messaggio arriva nella posta in arrivo o nella cartella spam.
- Sul fronte della visibilità: i report aggregati e gli avvisi in tempo reale rilevano i problemi di allineamento causati da fornitori legittimi, come un nuovo strumento di marketing che hai dimenticato di aggiungere al record SPF, prima che danneggino la reputazione del mittente.
- Sul fronte della recapitabilità: lo Strumento di test della recapitabilità delle email e l'Analizzatore del posizionamento nella posta in arrivo integrati eseguono test con caselle di posta di prova su Gmail, Outlook, Yahoo, iCloud, AWS Mail e Zoho Mail, combinati con la convalida di SPF, DKIM, DMARC e BIMI, prima dell'invio. Segnalano lacune nell'autenticazione e problemi di conformità, inclusa la conformità alla cancellazione con un clic/RFC 8058, offrendo indicazioni per la risoluzione e consigli per correggere il DNS, così non vieni a conoscenza di un problema dai report dei messaggi rifiutati quando una campagna è già attiva.
I test su più domini, le esportazioni CSV e i report PDF personalizzati completano il quadro, consentendo ai dati sulla recapitabilità di passare tra i team di sicurezza e marketing senza riformattazione manuale.
8. Sicurezza e conformità DNS
La conformità alla sicurezza DNS esegue controlli di sicurezza automatizzati in tempo reale in sei categorie:
- Sicurezza DNS: monitoraggio DNSSEC, monitoraggio CAA, disponibilità dei server dei nomi, resilienza DNS, controlli della configurazione SOA, rilevamento di record CNAME sospesi, rilevamento dell'esposizione AXFR.
- Sicurezza SSL/TLS: monitoraggio della scadenza dei certificati, rilevamento delle discrepanze nei nomi host, rilevamento delle chiavi deboli, rilevamento di TLS obsoleto, convalida della catena di certificati, rilevamento dei certificati autofirmati.
- Sicurezza della registrazione del dominio: monitoraggio della scadenza del dominio, monitoraggio delle modifiche al registrar e al registrante, monitoraggio del blocco dei trasferimenti, monitoraggio dello stato EPP.
- Sicurezza dei domini simili: rilevamento di nuovi domini simili, rilevamento dei record MX attivi, valutazione delle minacce, monitoraggio delle modifiche all'infrastruttura.
- Monitoraggio dei record DNS: rilevamento delle modifiche DNS, visibilità prima/dopo le modifiche DNS, monitoraggio della sincronizzazione dei server dei nomi.
- Punteggio di sicurezza e conformità: un punteggio di sicurezza da 0 a 100, un livello di sicurezza da A a F, tendenze storiche del punteggio, monitoraggio degli eventi, avvisi configurabili e report PDF/CSV con consigli per la risoluzione.
9. Identità, governance e conformità aziendali
I team di sicurezza aziendale non valutano soltanto le funzionalità; verificano anche se un fornitore è in grado di superare la propria revisione di conformità e integrarsi in un'architettura di identità esistente. PowerDMARC è stato progettato tenendo conto di questo livello di controllo.
Identità e accesso:
- Controllo degli accessi basato sui ruoli (RBAC) e gestione personalizzabile degli accessi degli utenti, così i team di sicurezza, marketing e IT ricevono livelli di autorizzazione diversi sulla stessa piattaforma invece di un accesso indiscriminato.
- Autenticazione a più fattori, con la possibilità di imporre l'MFA a livello di organizzazione, oltre alla gestione dei dispositivi attendibili.
- SSO OAuth e SSO SAML, così l'autenticazione passa attraverso il tuo provider di identità esistente invece di utilizzare un insieme di credenziali autonomo.
- Provisioning degli utenti SCIM , con provisioning e deprovisioning automatizzati, così gli accessi seguono il tuo sistema HR invece di una checklist manuale per la disattivazione degli utenti.
Governance e responsabilità:
- Registri di audit con una traccia di audit immutabile: attività degli utenti, cronologia degli accessi, modifiche alla configurazione dei domini, modifiche DNS, modifiche alle policy e modifiche a utenti/ruoli, tutti filtrabili per utente, attività e data ed esportabili per le revisioni di conformità.
- Integrazione SIEM specifica per i dati di audit, così i record di governance non rimangono isolati dal resto dei log.
Conformità e protezione dei dati:
- Certificato SOC 2 Type II e ISO 27001, conforme al GDPR, con accordi personalizzati sulla protezione dei dati e contratti personalizzati disponibili.
- Impegni SLA, così le aspettative relative alla disponibilità e ai tempi di risposta sono contrattuali, non soltanto implicite.
Per le organizzazioni in cui un questionario sulla sicurezza del fornitore fa parte del processo di approvvigionamento, questo è spesso ciò che consente a PowerDMARC di superare il primo filtro prima ancora che qualcuno esamini le funzionalità DMARC.
10. Integrazione SIEM, API e SOC
I dati DMARC che risiedono soltanto nel pannello di controllo di un fornitore sono dati che il tuo SOC non sta realmente utilizzando. PowerDMARC è progettato per integrarsi direttamente con gli strumenti su cui il tuo team di sicurezza fa già affidamento.
- Integrazione SIEM nativa con Splunk, Microsoft Sentinel, Elastic SIEM e FortiSIEM.
- Accesso API con autenticazione basata su token e accesso con autorizzazioni specifiche, così è possibile creare integrazioni e automazioni senza fornire credenziali con privilegi eccessivi.
- Webhook per l'automazione degli eventi di sicurezza, che indirizzano gli avvisi a Slack, Discord o ai tuoi strumenti personali per la gestione degli incidenti, invece di limitarli a una casella di posta.
Questo trasforma la telemetria di PowerDMARC in una parte del tuo più ampio flusso di lavoro SOC/SIEM/SOAR, anziché in una console che il tuo team deve ricordarsi di controllare separatamente.
Il ciclo di vita dell'implementazione progressiva
Un'implementazione DMARC è un percorso in più fasi, non una configurazione una tantum, e la tua dipendenza dalla piattaforma cambia man mano che la policy matura.

Con PowerDMARC:
- Inizierai nella fase di monitoraggio (p=none), utilizzando query e avvisi basati sull'IA per mappare il tuo perimetro di invio e individuare in sicurezza l'IT ombra.
- Successivamente, durante la fase di quarantena (p=quarantine), gli avvisi in tempo reale fungono da rete di sicurezza per individuare i mittenti legittimi che non superano l'allineamento prima che la consegna venga compromessa.
- Infine, nella fase di applicazione completa (p=reject), il sistema passa alla difesa attiva per bloccare lo spoofing, i domini simili e le variazioni della configurazione, il tutto gestito senza interruzioni all'interno della stessa piattaforma scalabile mentre il tuo portafoglio cresce.
Supporto e servizi per le aziende
Implementare l'autenticazione in un ampio portafoglio di domini è complesso, per questo PowerDMARC affianca alla sua piattaforma un supporto umano dedicato e coperto da SLA, invece di offrire soltanto documentazione. I team aziendali ricevono un responsabile dell'account assegnato, un responsabile del successo del cliente assegnato e un tecnico del supporto dedicato, che forniscono sessioni di configurazione dal vivo con condivisione dello schermo e assistenza per la configurazione gestita, assicurando che le implementazioni su decine di domini non si blocchino mai.
A chi è realmente destinato
PowerDMARC è progettato appositamente per aziende, responsabili IT e della sicurezza e team SOC che gestiscono portafogli complessi con più domini in settori altamente regolamentati e soggetti a elevati rischi, come finanza, sanità, pubblica amministrazione, istruzione ecc., dove la conformità e la protezione del marchio sono fondamentali.
Pronto per una gestione automatizzata dell'autenticazione e-mail di livello aziendale?
Non dovresti aver bisogno di un promemoria settimanale sul calendario soltanto per verificare che il tuo dominio sia ancora sicuro.
Con l'accesso all'IA integrato nel tuo account, avvisi che vengono visualizzati nel momento stesso in cui cambia qualcosa, controlli di governance e identità che si adattano alla tua architettura di sicurezza dei domini esistente e un'unica console per ogni protocollo di autenticazione che devi gestire, puoi dedicare meno tempo a controllare il DNS e più tempo a tutto il resto delle tue attività.
Domande frequenti
1. PowerDMARC è adatto alle grandi aziende con più domini?
Sì, dispone di una dashboard centralizzata multi-tenant progettata per gestire più domini e sottodomini da un’unica interfaccia.
2. In che modo PowerDMARC aiuta le aziende a passare dal monitoraggio DMARC all'applicazione delle policy?
PowerDMARC offre un’applicazione guidata delle policy con la sua soluzione DMARC ospitata e decodifica i complessi dati XML in dashboard visive, per aumentare in sicurezza il livello delle policy senza interrompere la posta.
3. PowerDMARC supporta SSO, SCIM e i controlli di accesso aziendali?
Sì, si integra nativamente con i principali IdP per SAML SSO e il provisioning SCIM, oltre a offrire controlli di accesso basati sui ruoli (RBAC) per suddividere le autorizzazioni del team.
4. PowerDMARC può integrarsi con il nostro SIEM e gli strumenti di sicurezza esistenti?
Sì, si integra nativamente con le principali piattaforme di sicurezza, tra cui Splunk, Microsoft Sentinel, Elastic SIEM, FortiSIEM e Cisco Threat Grid.
5. PowerDMARC offre un'API per l'automazione aziendale?
Sì, offre un’API JSON RESTful completamente documentata per la gestione programmatica dei domini, la generazione dei record e l’estrazione in tempo reale dei dati di sicurezza.
6. In che modo PowerDMARC protegge i dati sensibili contenuti nelle email di errore?
Rimuove per impostazione predefinita i corpi delle email per proteggere le informazioni personali identificabili (PII) e supporta il caricamento di chiavi PGP pubbliche per crittografare i report di errore (RUF) durante il transito e quando sono inattivi.