
Sähköpostin todentamisen ei pitäisi viedä tunteja manuaalista työtä joka viikko.
Kun tietoturvatiimit luottavat raakoihin XML-lokeihin ja säännöllisiin manuaalisiin tarkistuksiin, verkkotunnuksiin liittyvät ongelmat voivat helposti jäädä huomaamatta päiviksi. Yritystason ympäristössä ongelma ei myöskään pysy pienenä. Kymmeniä tai satoja verkkotunnuksia, useita liiketoimintayksiköitä, jatkuvasti muuttuva lähetysinfrastruktuuri ja vaatimustenmukaisuustiimi, joka pyytää dokumentaatiota, jonka kokoamiseen käsin ei ole aikaa.
PowerDMARC siirtää sähköpostin tietoturvan reaktiivisista tarkistuksista reaaliaikaiseen hallintaan. Se automatisoi protokollien seurannan, muuttaa monimutkaiset raportit selkeiksi visuaalisiksi näkymiksi ja pitää verkkotunnuksesi suojattuina ilman raskasta hallinnollista kuormaa. Samalla se tarjoaa tietoturva-, IT- ja vaatimustenmukaisuustiimeille yritysympäristön edellyttämän skaalautuvuuden, hallinnan ja integraatiot.
Näin PowerDMARC yksinkertaistaa sähköpostin päivittäistä todentamista ja verkkotunnusten suojausta yritysympäristön mittakaavassa.
1. Yritystason skaalautuvuus ja verkkotunnusten hallinta
Useimmat DMARC-alustat alkavat yskiä, kun hallittavana on enemmän kuin muutama verkkotunnus. PowerDMARC perustuu päinvastaiseen oletukseen: hallittavana voi olla kymmeniä, satoja tai tuhansia verkkotunnuksia.
- Rajattomasti alustan käyttäjiä, verkkotunnuksia, passiivisia verkkotunnuksia, automaattisesti havaittuja aliverkkotunnuksia ja verkkotunnusryhmiä sekä mukautetut sähköpostimäärien rajoitukset, jotka voidaan määrittää vastaamaan todellista lähetysprofiiliasi.
- Joukkolataus verkkotunnuksille, joten uuden yritysoston kohteena olevan tytäryhtiön tai liiketoimintayksikön käyttöönotto ei tarkoita verkkotunnusten lisäämistä yksi kerrallaan.
- Automaattinen aliverkkotunnusten tunnistus ja sähköpostin lähettäjien tunnistus tuovat näkyviin lähetysinfrastruktuurin, jota et ole määrittänyt manuaalisesti. Tämä on tärkeää silloin, kun markkinointi ottaa käyttöön uuden aliverkkotunnuksen ilmoittamatta siitä tietoturvatiimille.
- Reaaliaikainen verkkotunnuksen kuntotarkistus, verkkotunnuksen tietoturvapisteiden aikajana ja verkkotunnuksen DNS-aikajana tarjoavat jatkuvan näkymän kunkin verkkotunnuksen tietoturvan tilaan pelkän yksittäisen ajankohdan tilannekuvan sijaan.
- DNS-julkaisun tekeminen yhdellä napsautuksella vie tietueet muutosten jälkeen tuotantoon ilman manuaalista edestakaista työtä DNS-palveluntarjoajan hallintakonsolissa.
Organisaatiolle, joka hallitsee yksittäisen verkkotunnuksen sijaan verkkotunnuskokonaisuutta, tämä merkitsee eroa alustan välillä, joka kasvaa kanssasi, ja alustan välillä, josta kasvaa ulos vuodessa.
2. Kattava sähköpostin todentamisen hallinta
DMARC, SPF, DKIM, BIMI, MTA-STS ja TLS-RPT ovat kuusi erillistä protokollaa, joilla kullakin on omat syntaksisääntönsä. PowerDMARC keskittää ne kaikki sen sijaan, että joutuisit yhdistämään erillisiä työkaluja.
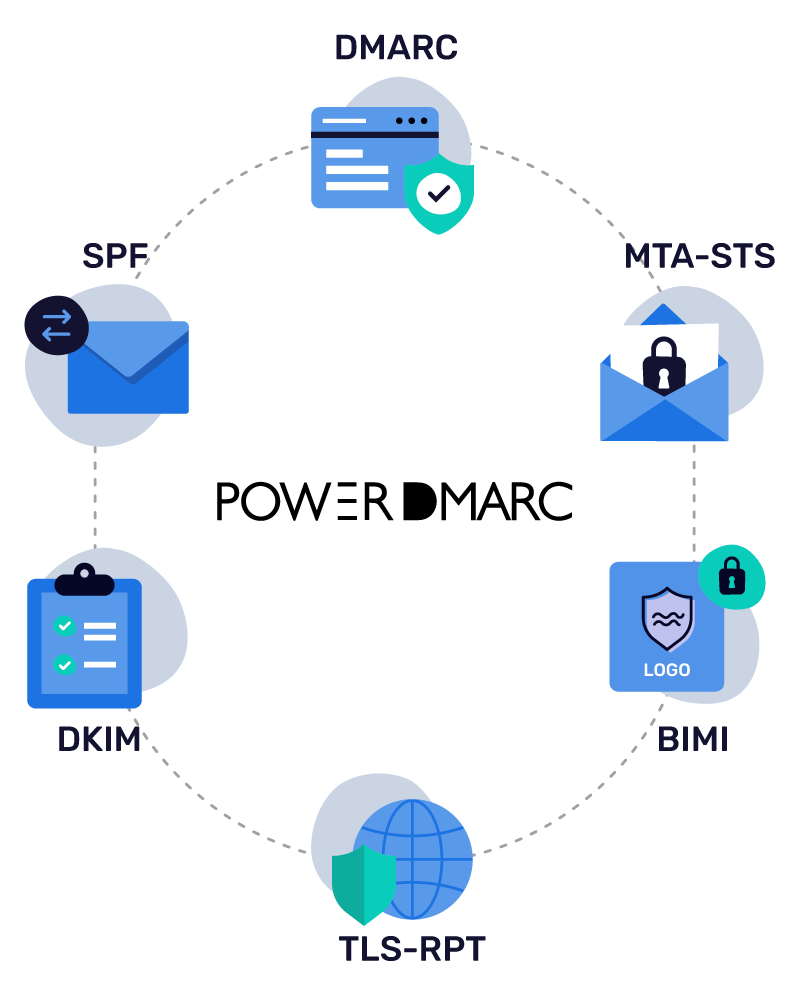
Isännöityjen protokollien hallinta
- Isännöity DMARC ja DKIM: Isännöi, päivitä ja valvo sähköpostin todentamiskäytäntöjä (enintään p=reject) sekä kierrätä salausavaimia keskitetystä hallintapaneelista ilman manuaalisia DNS-muutoksia tai etenemisviiveitä.
- Isännöity SPF (PowerSPF): Ohita tiukka 10 DNS-hakukerran rajoitus automaattisesti tiivistämällä SPF-tietueet yhdeksi include-tietueeksi ja päivittämällä lähettäjien IP-osoitteet dynaamisesti makrojen avulla.
- Isännöity MTA-STS ja TLS-RPT: Pakota siirron aikainen TLS-salaus MITM-hyökkäysten estämiseksi, automatisoi varmenteiden hallinta ja tarkastele ihmisen luettavia TLS-raportteja.
- Isännöity BIMI: Hallitse ja isännöi BIMI SVG -logoja sekä hanki VMC/CMC-varmenteet suoraan, jotta vahvistetut brändimerkit voidaan näyttää tuetuissa postilaatikoissa.
Yksityiskohtainen raportointi
DMARC-koontiraportointi (RUA), PGP-salattu DMARC-virheraportointi (RUF) ja DMARC-maantieteelliset raportit lähdekohtaisen näkyvyyden takaamiseksi.
Edistynyt analytiikka
- Isännöidyn SPF:n analytiikka: Tarjoaa lähde- ja IP-tason seurannan myös sisäkkäisille IP-osoitteille, jolloin voit tunnistaa virheellisesti määritetyt IP-alueet ja poistaa vanhat lähteet pysyäksesi 10 haun rajan alapuolella.
- Isännöidyn DKIM:n analytiikka: Tarjoaa rikosteknisen tason näkymän salausallekirjoitusten tilaan ja osoittaa tarkasti, mitkä kolmannen osapuolen lähettäjät allekirjoittavat viestit oikein, millä on avainten kohdistusongelmia ja mitkä aiheuttavat todennusvirheitä.
- BIMI-raportointi: Seuraa brändilogojen toimitusta vastaanottajien postilaatikoihin ja seuraa sekä mittaa logojen arviointitiloja (arvioitu vs. ei arvioitu), selvittää VMC/Selector-virheitä ja osoittaa postilaatikkobrändäyksen mitattavan sijoitetun pääoman tuoton.
DNS-tietueiden luominen yhdellä napsautuksella
DNS-tietueiden luominen ja DNS-julkaisu yhdellä napsautuksella suoraan alustalla vähentävät manuaalisia syntaksivirheitä.
Tämä tarjoaa yritystiimeille yhden keskitetyn kerroksen koko DMARC-, SPF-, DKIM-, BIMI-, MTA-STS- ja TLS-RPT-ekosysteemille viiden eri työkalun ja viiden eri kirjautumisen sijaan.
3. Keskusteleva tekoälyanalyysi
Monet alustat lisäävät ominaisuusluetteloon sanan "AI" ja kutsuvat sitä päiväksi. PowerDMARC on erilainen: sen mallikontekstiprotokollan (MCP) palvelin yhdistää aktiivisen tilisi, todelliset raporttisi, todelliset DNS-tietueesi ja todelliset lähetyslähteesi suoraan tekoälyavustajiin, kuten Claudeen, Cursoriin ja Microsoft Copilot Studioon.
Tämä tarkoittaa, että kun esität kysymyksen, et saa yleistä oppikirjavastausta. Saat vastauksen, joka perustuu suoraan omiin tietoihisi.

Tässä on, mitä voit tehdä sen avulla:
- Suorita koko salkun kattava auditointi: pyydä kaikkien omistamiesi verkkotunnusten kuntopisteet, nykyinen käytäntötila ja aktiiviset huijausyritykset yhdellä kyselyllä.
- Tutki epäonnistumiset nopeasti: suodata koostettuja ja epäonnistumisraporttien DMARC-tietoja maan, isännän, organisaation, tuloksen tai lähetyslähteen perusteella.
- Suorita DNS- ja WHOIS-hakuja suoraan keskustelussa: A, AAAA, MX, TXT, SPF, DMARC, PTR, NS ja CNAME – kaikki ilman keskustelusta poistumista.
- Luo kelvolliset SPF-, DKIM- ja DMARC-tietueet tarvittaessa tai hallitse verkkotunnuksia ja käsittele isännöityjä tietueita suoraan.
- Analysoi epäonnistuneen viestin otsakkeet selvittääksesi, mikä meni pieleen.
MCP:n lisäksi alustaan kuuluu sisäänrakennettu DMARC-tekoälyagentti nopeaa ohjausta ja vianmääritystä varten, ja siihen on integroitu tekoälypoikkeamien neuvonantaja sekä tekoälykäytäntöjen neuvonantaja, jotka ilmoittavat epätavallisesta toiminnasta ja suosittelevat käytäntömuutoksia.
Jos vastaat yrityksen tietoturvasta, tämä on ainoa muutos, joka todella säästää tunteja. "Mitkä verkkotunnukset ovat juuri nyt huijattavissa ja millainen käytäntömme pitäisi olla?" tarkoitti aiemmin viittä välilehteä ja taulukkolaskentataulukkoa. Nyt se on yksi kehote.
4. Välittömät uhkahälytykset
Useimmat DMARC-alustat toimivat kerran päivässä tapahtuvan raportointisyklin perusteella. Jokin rikkoutuu, etkä saa tietää siitä ennen seuraavaa ajoitettua kirjautumistasi, joskus vasta 24–48 tuntia myöhemmin.
Koska suuret postilaatikkopalvelujen tarjoajat kieltäytyvät nykyään lähettämästä epäonnistumisraportteja (RUF) – aukko, jonka äskettäin julkaistu DMARC-epäonnistumisraportoinnin standardi (RFC 9991) tunnustaa nimenomaisesti yksityisyyden suojan kompromissiksi – PowerAlerts keskittyy reaaliaikaisessa havainnoinnissaan sen sijaan DNS-muutoksiin, volyymipoikkeamiin ja uuteen lähetysinfrastruktuuriin.
- DNS:n ja protokollien kunto: PowerDMARC ilmoittaa sinulle heti, kun SPF-mekanismi, DKIM-valitsin tai DMARC-käytäntö muuttuu vyöhykkeelläsi, ilmoittaa syntaksivirheistä tai puuttuvista tunnisteista ja seuraa DNS-puukyselyitä, jotta tiedät aliverkkotunnustesi kohdistuvan oikein.
- Lähettäjien ja lähteiden tunnistus: Se ilmoittaa uusista tai tunnistamattomista IP-osoitteista, jotka lähettävät sähköpostia puolestasi, vertaa niitä tunnettuihin palveluntarjoajiin, kuten CRM- tai markkinointialustaasi, ja merkitsee GEO-IP-tunnisteiden avulla niiden maantieteellisen alkuperän, jotta varjo-IT erottuu.
- Mukautetut kynnysarvot: Sinä määrität säännöt. Ilmoita minulle, jos lähde ylittää X viestiä päivässä. Ilmoita minulle, jos yli 2 % sähköposteista ei läpäise kohdistusta kolmen päivän aikana. Ilmoita minulle, jos TLS-RPT-epäonnistumiset lisääntyvät 24 tunnin aikana.
- Ennakoiva tietoturvan seuranta: Se havaitsee, jos DKIM-avaimet toimivat edelleen vanhalla 1024-bittisellä koolla 2048-bittisen sijaan, ja lähettää varoituksia BIMI-varmenteiden vanhenemisesta 90 päivää etukäteen sekä korottaa varoituksen kriittiseksi 10 päivän kohdalla.
Miksi mukautetuilla kynnysarvoilla on merkitystä: Laaja lähetysympäristö on meluisa. Ilman säädettäviä sääntöjä hälytysväsymys iskee nopeasti ja alat jättää kaiken huomiotta, mikä kumoaa koko toiminnon tarkoituksen.
5. Uhkatiedustelu ja maineen seuranta
Todennusvirheen havaitseminen kertoo, että jokin meni rikki. Se ei kerro, johtuuko ongelma virheellisestä määrityksestä vai aktiivisesta hyökkäyksestä. PowerDMARCin uhkatiedustelukerros on suunniteltu täyttämään tämä aukko.
- PowerDMARCin IP-maineen seuranta ja verkkotunnuksen maineen seuranta tarkkailevat, päätyykö lähetysinfrastruktuurisi estolistoille ennen kuin se romahduttaa toimitettavuutesi.
- Samankaltaisten verkkotunnusten tunnistus ja seuranta tarkkailevat uusia verkkotunnuksia, jotka on suunniteltu esiintymään verkkotunnuksesi nimissä. Aktiivisen MX-tunnistuksen avulla tiedät, milloin samankaltainen verkkotunnus on todella määritetty lähettämään sähköpostia eikä vain pysäköitynä.
- Uhkatilannekartta tarjoaa maantieteellisen näkymän siihen, mistä huijaus- ja väärinkäyttöyritykset ovat peräisin.
- Uhkapisteytys ja lähetyslähteiden analyysi auttavat priorisoimaan: onko kyseessä laillinen toimittaja, joka tarvitsee SPF-päivityksen, vai luvaton lähettäjä, joka on estettävä?
Tämä siirtää DMARC-alustan tasolta "tässä on, mikä epäonnistui" tasolle "tässä on, pitäisikö sinun olla siitä huolissasi".
6. Uusien DMARC-standardien mukana pysyminen
Sähköpostin todennus on juuri käynyt läpi suurimman standardiuudistuksensa yli kymmeneen vuoteen. Vanha RFC 7489 -määritys on poistunut käytöstä. Sen tilalle on tullut kolme erillistä RFC-määritystä:
- RFC 9989: DMARC-käytännön ja kohdistuslogiikan ydin
- RFC 9990: koontiraportointi
- RFC 9991: virheraportointi
Tämä ei ole vain nimimuutos. Uusissa säännöissä poistetaan käytöstä vanhat tunnisteet, kuten pct, rf ja ri, ja vanha Public Suffix List korvataan DNS-puurakenteen läpikäyntialgoritmilla verkkotunnusten rajojen määrittämiseksi. Jos komentosarjasi tai jäsentimesi on edelleen rakennettu vanhaa standardia varten, se voi takellella uudempien parametrien, kuten olemattoman aliverkkotunnuksen käytäntöä ilmaisevan np-tunnisteen, kanssa.
PowerDMARC on jo päivittänyt raportointi- ja tietueiden luontityökalunsa nykyisten määritysten mukaisiksi, joten sinun ei tarvitse arvailla, vastaako kokoonpanosi todella sitä, mitä postilaatikkopalveluntarjoajat nykyään edellyttävät.
7. Toimitusvarmuuden suojaus
Todennus ja toimitusvarmuus liittyvät tiiviisti toisiinsa. SPF:n, DKIM:n tai DMARC:n kohdistuksen puutteet eivät ainoastaan altista sinua väärentämiselle, vaan johtavat myös siihen, että postilaatikkopalveluntarjoajat, jotka ovat tiukentaneet huomattavasti massalähettäjiä koskevia sääntöjään, suodattavat, asettavat karanteeniin tai hylkäävät lailliset viestisi.
PowerDMARC käsittelee tätä kolmesta näkökulmasta:
- Todennuksen näkökulmasta: Se keskittää SPF:n litistämisen ja makrojen optimoinnin, DKIM-avainten kierron ja DMARC-käytännön valvonnan – kaiken, mikä ratkaisee, päätyykö viestisi saapuneiden viestien kansioon vai roskapostikansioon.
- Näkyvyyden näkökulmasta: Koontiraportointi ja reaaliaikaiset hälytykset havaitsevat laillisten toimittajien aiheuttamat kohdistusvirheet, kuten uuden markkinointityökalun, jonka unohdit lisätä SPF-tietueeseesi, ennen kuin se romahduttaa lähettäjämaineesi.
- Toimitusvarmuuden näkökulmasta: Sisäänrakennettu sähköpostin toimitusvarmuuden testaaja ja saapuneiden viestien sijoittelun analysoija suorittavat siemenpostilaatikkotestauksen Gmailissa, Outlookissa, Yahoossa, iCloudissa, AWS Mailissa ja Zoho Mailissa. Testaukseen yhdistyy SPF:n, DKIM:n, DMARC:n ja BIMI:n validointi ennen lähettämistä. Työkalut ilmoittavat todennuksen puutteista ja vaatimustenmukaisuusongelmista, mukaan lukien yhden napsautuksen tilauksen peruutuksen ja RFC 8058:n mukaisuuden, sekä tarjoavat ohjattuja korjaustoimia ja suosituksia DNS-korjauksiksi, joten et saa tietää ongelmasta palauteraporttien kautta vasta kampanjan ollessa jo käynnissä.
Monen verkkotunnuksen testaus, CSV-viennit ja brändätyt PDF-raportit täydentävät kokonaisuuden, joten toimitusvarmuustiedot voivat siirtyä tietoturva- ja markkinointitiimien välillä ilman manuaalista uudelleenmuotoilua.
8. DNS-tietoturva & vaatimustenmukaisuus
DNS-tietoturvan vaatimustenmukaisuuden valvonta suorittaa automaattisia reaaliaikaisia tietoturvatarkistuksia kuudessa kategoriassa:
- DNS-tietoturva: DNSSEC-valvonta, CAA-valvonta, nimipalvelinten saatavuus, DNS:n häiriönsietokyky, SOA-määritysten tarkistukset, irrallisten CNAME-tietueiden havaitseminen ja AXFR-altistumisen havaitseminen.
- SSL/TLS-tietoturva: varmenteiden vanhenemisen valvonta, isäntänimien yhteensopimattomuuksien havaitseminen, heikkojen avainten havaitseminen, vanhentuneiden TLS-versioiden havaitseminen, varmennusketjun validointi ja itse allekirjoitettujen varmenteiden havaitseminen.
- Verkkotunnuksen rekisteröinnin tietoturva: verkkotunnuksen vanhenemisen valvonta, rekisteröijän ja verkkotunnuksen haltijan muutosten valvonta, siirtolukituksen valvonta ja EPP-tilan valvonta.
- Samankaltaisten verkkotunnusten tietoturva: uusien samankaltaisten verkkotunnusten havaitseminen, aktiivisten MX-tietueiden havaitseminen, uhkapisteytys ja infrastruktuurimuutosten valvonta.
- DNS-tietueiden valvonta: DNS-muutosten havaitseminen, näkyvyys DNS-muutoksia edeltäviin ja niiden jälkeisiin tietoihin sekä nimipalvelinten synkronoinnin valvonta.
- Tietoturvapisteytys & vaatimustenmukaisuus: tietoturvapisteet asteikolla 0–100, tietoturvaluokitus asteikolla A–F, historialliset pisteytysten trendit, tapahtumien valvonta, määritettävät hälytykset sekä PDF-/CSV-raportit korjaussuosituksineen.
9. Yritystason identiteetti, hallinto & vaatimustenmukaisuus
Yritysten tietoturvatiimit eivät arvioi pelkästään ominaisuuksia, vaan myös sitä, pystyykö toimittaja läpäisemään niiden oman vaatimustenmukaisuustarkastuksen ja sopiiko se olemassa olevaan identiteettiarkkitehtuuriin. PowerDMARC on rakennettu tämä tarkkuus mielessä.
Identiteetti & käyttöoikeudet:
- Roolipohjainen käyttöoikeuksien hallinta (RBAC) ja mukautettava käyttäjien käyttöoikeuksien hallinta varmistavat, että tietoturva-, markkinointi- ja IT-tiimit saavat samalla alustalla eri käyttöoikeustasot yhden kaiken sallivan tai kaiken estävän kirjautumisen sijaan.
- Monivaiheinen todennus, jonka avulla MFA voidaan pakottaa käyttöön koko organisaatiossa, sekä luotettujen laitteiden hallinta.
- OAuth SSO ja SAML SSO varmistavat, että todennus kulkee olemassa olevan identiteetintarjoajasi kautta erillisen tunnistetietojoukon sijaan.
- SCIM -käyttäjien provisiointi automaattisella provisioinnilla ja käytöstä poistamisella varmistaa, että käyttöoikeudet seuraavat HR-järjestelmääsi manuaalisen käytöstäpoiston tarkistuslistan sijaan.
Hallinto & vastuuvelvollisuus:
- Audit-lokit muuttumattomalla auditointipolulla: käyttäjätoiminta, kirjautumishistoria, verkkotunnuksen määritysten muutokset, DNS-muutokset, käytäntömuutokset sekä käyttäjä- ja roolimuutokset. Kaikkia voi suodattaa käyttäjän, toiminnan ja päivämäärän mukaan, ja tiedot voi viedä vaatimustenmukaisuuden tarkistuksia varten.
- SIEM-integraatio erityisesti auditointitietoja varten, jotta hallintotiedot eivät jää erilleen muusta lokituksesta.
Vaatimustenmukaisuus ja tietosuoja:
- SOC 2 Type II- ja ISO 27001 -sertifioitu sekä GDPR-yhteensopiva, ja saatavilla on mukautettuja tietojenkäsittelysopimuksia ja mukautettuja sopimuksia.
- SLA-sitoumukset, joten käytettävyyttä ja vastausaikoja koskevat odotukset ovat sopimukseen kirjattuja eivätkä vain oletettuja.
Organisaatioille, joissa toimittajan tietoturvakysely on osa hankintaprosessia, tämä on usein se tekijä, jonka ansiosta PowerDMARC pääsee ensimmäisen portin läpi ennen kuin kukaan edes tarkastelee itse DMARC-ominaisuuksia.
10. SIEM-, API- ja SOC-integraatio
DMARC-tieto, joka sijaitsee vain toimittajan hallintapaneelissa, on tietoa, jota SOC-tiimisi ei tosiasiassa hyödynnä. PowerDMARC on suunniteltu liitettäväksi suoraan työkaluihin, joihin tietoturvatiimisi jo luottaa.
- Natiivi SIEM-integraatio Splunkin, Microsoft Sentinelin, Elastic SIEMin ja FortiSIEMin kanssa.
- API-käyttö tunnistepohjaisella todennuksella ja käyttöoikeuksien rajauksella, joten integraatioita ja automaatiota voidaan rakentaa ilman liian laajoja tunnistetietojen käyttöoikeuksia.
- Webhookit tietoturvatapahtumien automaatiota varten, jolloin hälytykset voidaan ohjata Slackiin, Discordiin tai omaan häiriönhallintatyökaluusi pelkän sähköpostilaatikon sijaan.
Tämä tekee PowerDMARCin telemetriasta osan laajempaa SOC/SIEM/SOAR-työnkulkuasi sen sijaan, että kyseessä olisi erillinen konsoli, joka tiimisi täytyy muistaa tarkistaa.
Vaiheittaisen käyttöönoton elinkaari
DMARC-käyttöönotto on vaiheittainen matka, ei kertaluonteinen määritys, ja riippuvuutesi alustasta muuttuu käytäntösi kypsyessä.

PowerDMARCin avulla:
- Aloitat valvontavaiheessa (p=none) käyttämällä tekoälykyselyitä ja hälytyksiä lähetysalueesi kartoittamiseen ja varjotietotekniikan turvalliseen löytämiseen.
- Seuraavaksi karanteenivaiheessa (p=quarantine) reaaliaikaiset hälytykset toimivat turvaverkkona ja havaitsevat oikeutetut lähettäjät, joiden linjaus epäonnistuu, ennen kuin toimitukseen tulee vaikutuksia.
- Lopuksi täydessä valvontavaiheessa (p=reject) järjestelmä siirtyy aktiiviseen puolustukseen estääkseen väärentämisen, samankaltaiset verkkotunnukset ja määritysten ajautumisen. Kaikkea hallitaan saumattomasti samassa skaalautuvassa alustassa portfolion kasvaessa.
Suuryritysten tuki ja palvelut
Todennuksen käyttöönotto laajassa verkkotunnusportfoliossa on monimutkaista, minkä vuoksi PowerDMARC tukee alustaansa nimetyn, SLA-sitoumuksiin perustuvalla henkilökohtaisella tuella pelkän dokumentaation sijaan. Suuryritysten tiimit saavat nimetyn asiakkuuspäällikön, nimetyn asiakasmenestyspäällikön sekä nimetyn tukiasiantuntijan, jotka tarjoavat reaaliaikaisia näytönjakoon perustuvia määritysistuntoja ja avustettua käyttöönottoa. Näin kymmenien verkkotunnusten käyttöönotot eivät pysähdy.
Kenelle tämä on todella suunniteltu
PowerDMARC on suunniteltu erityisesti suuryrityksille, IT- ja tietoturvajohtajille sekä SOC-tiimeille, jotka hallitsevat monimutkaisia, useiden verkkotunnusten portfolioita tiukasti säännellyillä ja paljon kohteeksi joutuvilla aloilla, kuten rahoituksessa, terveydenhuollossa, julkishallinnossa ja koulutuksessa, joissa vaatimustenmukaisuus ja brändin suojaaminen ovat ensiarvoisen tärkeitä.
Valmiina automatisoituun yritystason sähköpostin todennuksen hallintaan?
Sinun ei pitäisi tarvita viikoittaista kalenterimuistutusta vain tarkistaaksesi, onko verkkotunnuksesi edelleen turvassa.
Kun tilillesi on sisäänrakennettu tekoälykäyttö, hälytykset näkyvät heti jonkin muuttuessa, hallinta- ja identiteettivalvonta sopii olemassa olevaan verkkotunnusten tietoturva-arkkitehtuuriisi ja yksi konsoli kattaa kaikki hallittavaksesi vaaditut todennusprotokollat, käytät vähemmän aikaa DNS:n jatkuvaan valvontaan ja enemmän aikaa kaikkeen muuhun työlistallasi.
Usein kysytyt kysymykset
1. Soveltuuko PowerDMARC suurille yrityksille, joilla on useita verkkotunnuksia?
Kyllä, siinä on keskitetty, usean vuokraajan hallintapaneeli, joka on suunniteltu hallitsemaan useita verkkotunnuksia ja aliverkkotunnuksia yhdestä käyttöliittymästä.
2. Miten PowerDMARC auttaa yrityksiä siirtymään DMARC-valvonnasta käytäntöjen toimeenpanoon?
PowerDMARC tarjoaa ohjatun käytäntöjen toimeenpanon isännöidyllä DMARC-ratkaisullaan ja muuntaa monimutkaiset XML-tiedot visuaalisiksi koontinäytöiksi, jotta käytäntöjä voidaan tiukentaa turvallisesti ilman sähköpostiliikenteen häiriöitä.
3. Tukeeko PowerDMARC SSO:ta, SCIM:iä ja yritystason käyttöoikeuksien hallintaa?
Kyllä, se integroituu natiivisti tärkeimpiin identiteetintarjoajiin SAML SSO:ta ja SCIM-käyttäjähallintaa varten sekä tarjoaa roolipohjaisen käyttöoikeuksien hallinnan (RBAC) tiimien käyttöoikeuksien eriyttämiseen.
4. Voiko PowerDMARC integroitua olemassa olevaan SIEM-järjestelmäämme ja tietoturvatyökaluihimme?
Kyllä, se integroituu natiivisti johtaviin tietoturva-alustoihin, kuten Splunkiin, Microsoft Sentineliin, Elastic SIEMiin, FortiSIEMiin ja Cisco Threat Gridiin.
5. Tarjoaako PowerDMARC ohjelmointirajapinnan yritysautomaatiota varten?
Kyllä, se tarjoaa kattavasti dokumentoidun RESTful JSON -ohjelmointirajapinnan verkkotunnusten ohjelmalliseen hallintaan, tietueiden luomiseen ja reaaliaikaisten tietoturvatietojen poimimiseen.
6. Miten PowerDMARC suojaa arkaluonteisia virhesähköpostitietoja?
Se poistaa sähköpostiviestien sisällön oletusarvoisesti henkilötietojen suojaamiseksi ja tukee julkisten PGP-avainten lataamista, jotta virheraportit (RUF) voidaan salata siirron aikana ja levossa.