
E-mailgodkendelse bør ikke tage flere timers manuelt arbejde hver uge.
Når sikkerhedsteams er afhængige af rå XML-logfiler og periodiske manuelle gennemgange, kan domæneproblemer nemt forblive uopdagede i flere dage. Og på virksomhedsniveau forbliver problemet ikke lille. Dusinvis eller hundredvis af domæner, flere forretningsenheder, en e-mailafsenderinfrastruktur i konstant forandring og et compliance-team, der beder om dokumentation, du ikke har tid til at samle manuelt.
PowerDMARC flytter e-mailsikkerhed fra reaktive kontroller til kontrol i realtid. Det automatiserer protokolsporing, omsætter komplekse rapporter til tydelige visuelle indsigter og holder dine domæner beskyttet uden stort administrativt arbejde, samtidig med at sikkerheds-, IT- og compliance-teams får den skalerbarhed, styring og de integrationer, som et virksomhedsmiljø faktisk kræver.
Her er, hvordan PowerDMARC forenkler den daglige e-mailgodkendelse og domænebeskyttelse på virksomhedsniveau.
1. Skalerbarhed på virksomhedsniveau & domæneadministration
De fleste DMARC-platforme begynder at få problemer, når du har mere end en håndfuld domæner. PowerDMARC er bygget ud fra den modsatte antagelse: at du administrerer dusinvis, hundredvis eller tusindvis.
- Ubegrænsede platformbrugere, ubegrænsede domæner, ubegrænsede inaktive domæner, ubegrænsede automatisk registrerede underdomæner og ubegrænsede domænegrupper med tilpassede grænser for e-mailvolumen, der er indstillet efter dit faktiske afsenderomfang.
- Massetilføjelse af domæner, så onboarding af et nyerhvervet datterselskab eller en ny forretningsenhed ikke betyder, at domæner skal tilføjes ét ad gangen.
- Automatisk registrering af underdomæner og identifikation af e-mailafsendere synliggør den afsenderinfrastruktur, du ikke har konfigureret manuelt. Det er vigtigt, når marketing opretter et nyt underdomæne uden at inddrage sikkerhedsteamet.
- Kontrol af domænesundhed i realtid, tidslinje for domænesikkerhedsscore og tidslinje for domæne-DNS giver dig et løbende overblik over status for hvert domæne – ikke kun et øjebliksbillede.
- DNS-publicering med ét klik sender ændringer af poster i drift uden en manuel tur frem og tilbage gennem din DNS-udbyders administrationskonsol.
For en organisation, der administrerer en portefølje i stedet for et enkelt domæne, er dette forskellen på en platform, der skalerer sammen med dig, og en platform, du vokser fra på et år.
2. Komplet administration af e-mailgodkendelse
DMARC, SPF, DKIM, BIMI, MTA-STS og TLS-RPT er seks separate protokoller med seks separate syntaksregler. PowerDMARC samler dem alle centralt i stedet for at lade dig sammensætte punktløsninger.
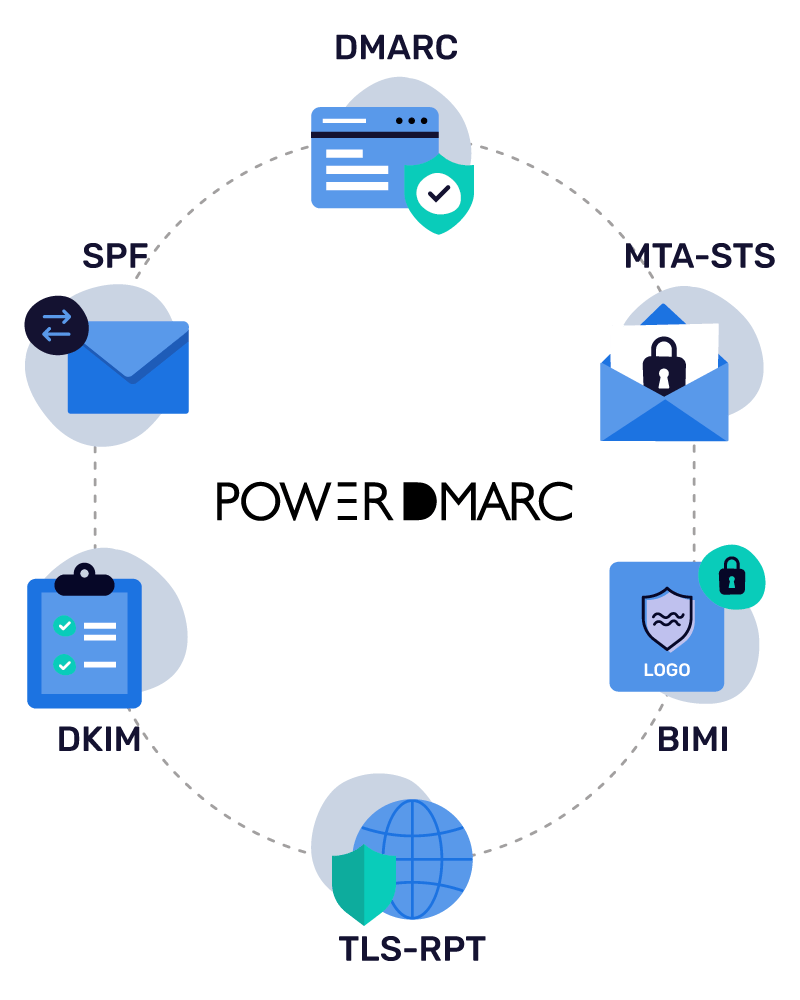
Hostet protokoladministration
- Hostet DMARC & DKIM: Host, opdater og håndhæv e-mailgodkendelsespolitikker (op til p=reject), og roter kryptografiske nøgler fra et centralt kontrolpanel uden manuelle DNS-ændringer eller udbredelsesforsinkelser.
- Hostet SPF (PowerSPF): Overhold automatisk den strenge grænse på 10 DNS-opslag ved at komprimere SPF-poster til et enkelt include og dynamisk opdatere afsender-IP'er via makroer.
- Hostet MTA-STS & TLS-RPT: Håndhæv TLS-kryptering under transport for at forhindre MITM-angreb, automatiser certifikatadministration, og gennemgå TLS-rapporter i et menneskeligt læsbart format.
- Hostet BIMI: Administrer og host dine BIMI SVG-logoer, og anskaf direkte dine VMC/CMC-certifikater for at vise verificerede varemærker i understøttede indbakker.
Detaljeret rapportering
DMARC-aggregatrapportering (RUA), PGP-krypteret DMARC-fejlrapportering (RUF) og DMARC-geolokaliseringsrapporter giver synlighed på kildeniveau.
Avanceret analyse
- Hostet SPF-analyse: Leverer overvågning pr. kilde og på IP-niveau, selv for indlejrede IP'er, så du kan identificere forkert konfigurerede IP-intervaller og fjerne ældre kilder for at holde dig under grænsen på 10 opslag.
- Hostet DKIM-analyse: Giver indsigt på retsmedicinsk niveau i din kryptografiske signeringsstatus, identificerer præcist, hvilke tredjepartsafsendere der signerer korrekt, hvilke der har problemer med nøgletilpasning, og hvilke der forårsager godkendelsesfejl.
- BIMI-rapportering: Overvåger levering af varemærkelogoer på tværs af modtageres indbakker for at spore og måle logoernes evalueringsstatus (evalueret kontra ikke evalueret), fejlfinde VMC-/vælgerfejl og dokumentere det målbare investeringsafkast af din indbakke-branding.
Generering af DNS-poster med ét klik
Generering af DNS-poster og DNS-publicering med ét klik fra platformen reducerer antallet af manuelle syntaksfejl.
Det giver virksomhedsteams et enkelt centralt lag til hele DMARC-, SPF-, DKIM-, BIMI-, MTA-STS- og TLS-RPT-økosystemet i stedet for fem forskellige værktøjer med fem forskellige logins.
3. Konversationsbaseret AI-analyse
Mange platforme sætter "AI" på en funktionsliste og lader det være ved det. PowerDMARC er anderledes: Dens server til modelkontekstprotokollen (MCP) forbinder din aktive konto, dine faktiske rapporter, dine faktiske DNS-poster og dine faktiske afsendelseskilder direkte med AI-assistenter som Claude, Cursor og Microsoft Copilot Studio.
Det betyder, at når du stiller et spørgsmål, får du ikke et generisk svar fra en lærebog. Du får et svar, der er hentet direkte fra dine egne data.
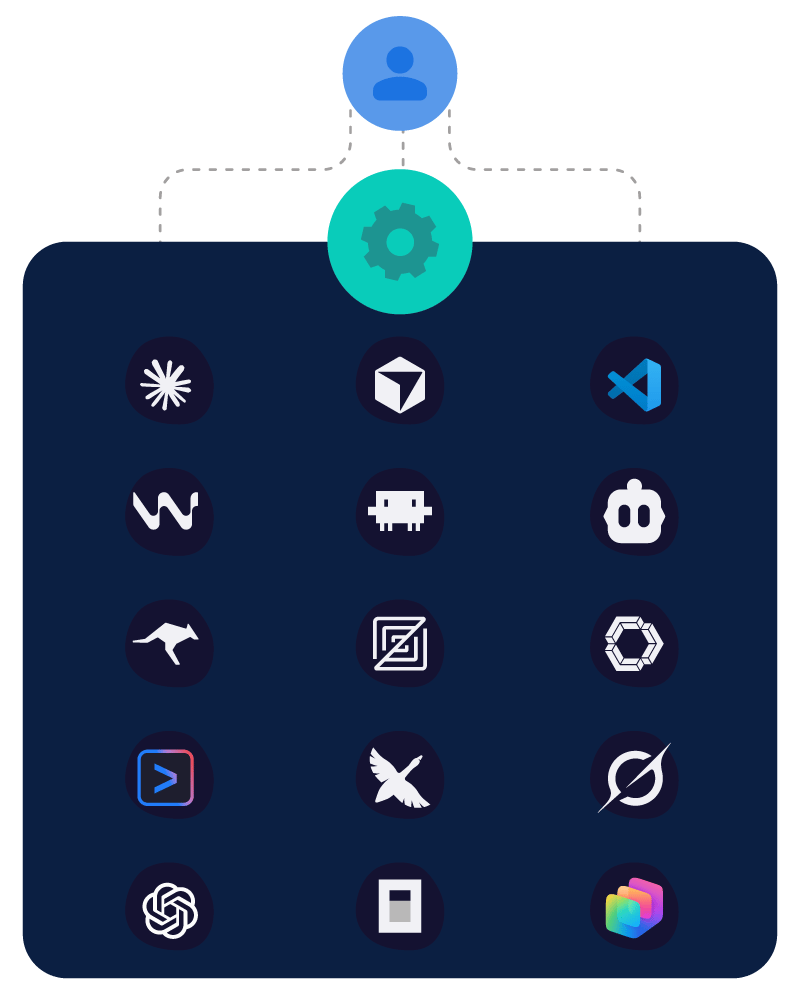
Her er, hvad du kan gøre med det:
- Kør en revision på tværs af hele porteføljen: Bed om helbredsscorer, den aktuelle politiktilstand og aktive forfalskningsforsøg på tværs af alle domæner, du ejer, i én forespørgsel.
- Undersøg fejl hurtigt: Filtrer samlede DMARC-data og DMARC-fejl-data efter land, vært, organisation, resultat eller afsendelseskilde.
- Kør DNS- og WHOIS-opslag direkte i chatten: A, AAAA, MX, TXT, SPF, DMARC, PTR, NS, CNAME – alt sammen uden at forlade chatten.
- Generér gyldige SPF-, DKIM- og DMARC-poster efter behov, eller administrér domæner og interagér direkte med hostede poster.
- Analysér overskrifterne i en fejlslagen meddelelse for at finde ud af, hvad der gik galt.
Ud over MCP indeholder platformen en indbygget DMARC AI-agent til hurtig vejledning og fejlfinding, med en AI-anomalirådgiver og en AI-politikrådgiver integreret i den, som markerer usædvanlig adfærd og anbefaler ændringer af politikken.
Hvis du arbejder med virksomhedssikkerhed, er dette den ene ændring, der rent faktisk sparer dig for timevis af arbejde. "Hvilke domæner kan forfalskes lige nu, og hvad bør vores politik være?" betød tidligere fem faner og et regneark. Nu er det én forespørgsel.
4. Øjeblikkelige trusselsalarmer
De fleste DMARC-platforme kører efter en daglig rapporteringscyklus. Noget går i stykker, og du opdager det først ved dit næste planlagte login, nogle gange 24 til 48 timer senere.
Da større mailudbydere nu afviser at sende fejlrapporter (RUF), hvilket den nyligt offentliggjorte standard for DMARC-fejlrapportering (RFC 9991) udtrykkeligt anerkender som et kompromis af hensyn til privatlivets fred, fokuserer PowerAlerts i stedet sin registrering i realtid på DNS-ændringer, volumenanomalier og ny afsendelsesinfrastruktur.
- DNS- og protokoltilstand: PowerDMARC underretter dig, så snart en SPF-mekanisme, DKIM-selektor eller DMARC-politik ændres i din zone, markerer syntaksfejl eller manglende tags og sporer DNS-trægennemgange, så du ved, at dine underdomæner er korrekt justeret.
- Registrering af afsendere og kilder: Den markerer nye eller ukendte IP-adresser, der sender e-mails på dine vegne, sammenligner dem med kendte udbydere som dit CRM- eller marketingværktøj og mærker med GEO-IP deres geografiske oprindelse, så skygge-IT bliver tydelig.
- Brugerdefinerede tærskler: Du fastsætter reglerne. Giv mig besked, hvis en kilde overskrider X meddelelser om dagen. Giv mig besked, hvis mere end 2 % af e-mails ikke består justeringen over tre dage. Giv mig besked, hvis TLS-RPT-fejl stiger kraftigt inden for et døgn.
- Proaktiv sikkerhedstilstand: Den opdager DKIM-nøgler, der stadig bruger den gamle størrelse på 1024 bit i stedet for 2048 bit, og sender dig advarsler om udløb af BIMI-certifikater fra 90 dage før udløb, med eskalering til kritisk 10 dage før.
Hvorfor de brugerdefinerede tærskler er vigtige: Et stort afsendelsesmiljø er støjende. Uden justerbare regler bliver du hurtigt træt af alarmer og begynder at ignorere alt, hvilket modarbejder hele formålet.
5. Trusselsefterretninger & omdømmeovervågning
Hvis du opdager en godkendelsesfejl, ved du, at noget er gået galt. Du ved ikke, om fejlen skyldes en forkert konfiguration eller et aktivt angreb. PowerDMARCs trusselsefterretningslag er udviklet til at lukke dette hul.
- PowerDMARCs IP-omdømmeovervågning og domæneomdømmeovervågning holder øje med, om din afsendelsesinfrastruktur dukker op på blokeringslister, før det ødelægger din leveringsevne.
- Deres registrering og overvågning af lignende domæner holder øje med nyregistrerede domæner, der er designet til at udgive sig for at være dine, med aktiv MX-registrering, så du ved, hvornår et lignende domæne faktisk er konfigureret til at sende e-mails og ikke blot står parkeret.
- Trusselsskærmen giver et geografisk overblik over, hvor forfalsknings- og misbrugsforsøg stammer fra.
- Trusselsscorer og analyse af afsendelseskilder hjælper dig med at prioritere: Er dette en legitim leverandør, der har brug for en SPF-opdatering, eller en uautoriseret afsender, der skal blokeres?
Det er dette, der løfter en DMARC-platform fra "her er, hvad der fejlede" til "her er, om du bør være bekymret over det".
6. Hold dig ajour med de nye DMARC-standarder
E-mailgodkendelse har netop gennemgået den største standardrevision i over et årti. Den gamle RFC 7489-specifikation er væk. I stedet har vi tre separate RFC'er:
- RFC 9989: kernepolitikken for DMARC samt justeringslogik
- RFC 9990: aggregeret rapportering
- RFC 9991: fejlrapportering
Det er ikke bare en navneændring. De nye regler fjerner ældre tags som pct, rf og ri og erstatter den gamle liste over offentlige suffikser med en DNS-træ-gennemgangsalgoritme til at fastslå domænegrænser. Hvis dine scripts eller parsere stadig er bygget til den gamle standard, kan de få problemer med nyere parametre som np, tagget for politik for ikke-eksisterende underdomæner.
PowerDMARC har allerede opdateret sine rapporterings- og postgenereringsværktøjer i forhold til de aktuelle specifikationer, så du ikke er nødt til at gætte på, om din opsætning faktisk svarer til det, som mailudbydere håndhæver i dag.
7. Beskyttelse af e-mailleveringsevnen
Godkendelse og leveringsevne hænger uløseligt sammen. Huller i SPF-, DKIM- eller DMARC-justeringen åbner ikke kun for spoofing; de får også dine legitime e-mails filtreret, sat i karantæne eller afvist af mailudbydere, som er blevet langt strengere med reglerne for masseafsendere.
PowerDMARC håndterer dette fra tre vinkler:
- På godkendelsessiden: Det centraliserer SPF-fladgøring/-makrooptimering, rotation af DKIM-nøgler og håndhævelse af DMARC-politikker – alt det, der afgør, om din meddelelse lander i indbakken eller spam-mappen.
- På synlighedssiden: Aggregeret rapportering og advarsler i realtid opdager justeringsfejl fra legitime leverandører, f.eks. et nyt marketingværktøj, som du glemte at tilføje til din SPF-post, før det ødelægger dit afsenderomdømme.
- På leveringsevnesiden: Den indbyggede tester af e-mailleveringsevne og analyse af placering i indbakken udfører test med seed-postkasser på tværs af Gmail, Outlook, Yahoo, iCloud, AWS Mail og Zoho Mail kombineret med validering af SPF, DKIM, DMARC og BIMI, før du trykker på send. Den markerer huller i godkendelsen og problemer med overholdelse, herunder overholdelse af afmelding med ét klik/RFC 8058, med vejledt afhjælpning og anbefalinger til DNS-rettelser, så du ikke først opdager et problem i afvisningsrapporterne, efter en kampagne allerede er aktiv.
Test på tværs af flere domæner, CSV-eksporter og brandede PDF-rapporter fuldender løsningen, så data om leveringsevne kan flyttes mellem sikkerheds- og marketingteams uden manuel omformatering.
8. DNS-sikkerhed & overholdelse
DNS-sikkerhed og overholdelse gennemfører automatiserede sikkerhedstjek i realtid på tværs af seks kategorier:
- DNS-sikkerhed: overvågning af DNSSEC og CAA, tilgængelighed af navneservere, DNS-robusthed, kontrol af SOA-konfiguration, registrering af hængende CNAME-poster og registrering af AXFR-eksponering.
- SSL/TLS-sikkerhed: overvågning af certifikatudløb, registrering af uoverensstemmelser mellem værtsnavne, registrering af svage nøgler, registrering af forældet TLS, validering af certifikatkæder og registrering af selvsignerede certifikater.
- Sikkerhed ved domæneregistrering: overvågning af domæneudløb, overvågning af ændringer af domæneregistrator/-registrant, overvågning af overførselslås og overvågning af EPP-status.
- Sikkerhed for lignende domæner: registrering af nye lignende domæner, registrering af aktive MX-poster, trusselsvurdering og overvågning af ændringer i infrastrukturen.
- Overvågning af DNS-poster: registrering af DNS-ændringer, synlighed før/efter DNS-ændringer og overvågning af synkronisering af navneservere.
- Sikkerhedsvurdering & overholdelse: en sikkerhedsscore fra 0–100, en sikkerhedskarakter fra A–F, historiske tendenser for scoren, hændelsesovervågning, konfigurerbare advarsler samt PDF/CSV-rapporter med anbefalinger til afhjælpning.
9. Virksomhedsidentitet, styring & overholdelse
Sikkerhedsteams i virksomheder vurderer ikke kun funktioner; de vurderer også, om en leverandør kan bestå deres egen compliancegennemgang og indgå i en eksisterende identitetsarkitektur. PowerDMARC er udviklet med dette kontrolniveau for øje.
Identitet & adgang:
- Rollebaseret adgangskontrol (RBAC) og tilpasselig administration af brugeradgang, så sikkerheds-, marketing- og IT-teams får forskellige tilladelsesniveauer på den samme platform i stedet for et login, hvor alt eller intet er tilladt.
- Multifaktorgodkendelse med mulighed for at gennemtvinge MFA i hele organisationen samt administration af betroede enheder.
- OAuth SSO og SAML SSO, så godkendelsen foregår via din eksisterende identitetsudbyder i stedet for et separat sæt loginoplysninger.
- SCIM brugerklargøring med automatiseret klargøring og fjernelse af klargøring, så adgangen følger dit HR-system i stedet for en manuel tjekliste til fratrædelser.
Styring & ansvarlighed:
- Revisionslogge med et uforanderligt revisionsspor: brugeraktivitet, loginhistorik, ændringer af domænekonfiguration, DNS-ændringer, politikændringer samt bruger- og rolleændringer, som alle kan filtreres efter bruger, aktivitet og dato og eksporteres til compliance-gennemgange.
- SIEM-integration specifikt til revisionsdata, så styringsposter ikke ligger isoleret fra resten af jeres logning.
Compliance og databeskyttelse:
- SOC 2 Type II- og ISO 27001-certificeret samt GDPR-kompatibel, med mulighed for skræddersyede databeskyttelsesaftaler og individuelle kontrakter.
- SLA-forpligtelser, så forventningerne til oppetid og svartider er kontraktligt fastlagt og ikke blot underforståede.
For organisationer, hvor et leverandørsikkerhedsspørgeskema er en del af indkøbsprocessen, er dette ofte det, der får PowerDMARC gennem den første gate, før nogen overhovedet ser på selve DMARC-funktionerne.
10. SIEM-, API- og SOC-integration
DMARC-data, der kun findes i en leverandørs kontrolpanel, er data, som jeres SOC i praksis ikke bruger. PowerDMARC er udviklet til at integrere direkte med de værktøjer, jeres sikkerhedsteam allerede er afhængigt af.
- Indbygget SIEM-integration med Splunk, Microsoft Sentinel, Elastic SIEM og FortiSIEM.
- API-adgang med tokenbaseret godkendelse og adgang begrænset efter tilladelser, så integrationer og automatisering kan bygges uden at tildele legitimationsoplysninger med unødvendigt brede rettigheder.
- Webhooks til automatisering af sikkerhedshændelser, så alarmer kan sendes til Slack, Discord eller jeres eget værktøj til håndtering af hændelser i stedet for blot til en indbakke.
Det gør PowerDMARC-telemetri til en del af jeres bredere SOC/SIEM/SOAR-arbejdsgang i stedet for en konsol, som teamet skal huske at kontrollere separat.
Livscyklussen for en trinvis implementering
En DMARC-implementering er en proces i flere faser, ikke en engangsopsætning, og jeres afhængighed af platformen ændrer sig, efterhånden som jeres politik modnes.
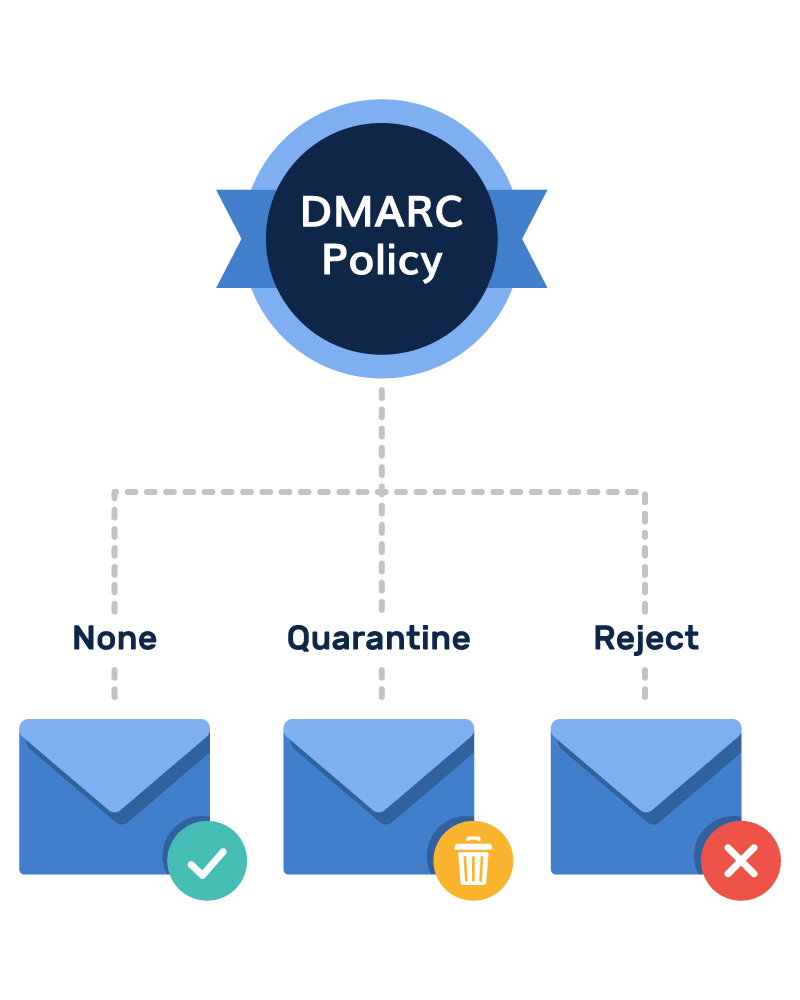
Med PowerDMARC:
- I starter i overvågningsfasen (p=none) med AI-forespørgsler og alarmer for at kortlægge jeres afsenderstruktur og sikkert afdække skygge-IT.
- Dernæst fungerer realtidsalarmer under karantænefasen (p=quarantine) som et sikkerhedsnet, der opfanger legitime afsendere, som ikke overholder tilpasningen, før leveringen påvirkes.
- Endelig skifter systemet ved fuld håndhævelse (p=reject) til aktivt forsvar for at blokere spoofing, domæneefterligninger og konfigurationsafvigelser, alt sammen administreret problemfrit i den samme skalerbare platform, efterhånden som jeres portefølje vokser.
Support og tjenester til virksomheder
Implementering af godkendelse på tværs af en stor domæneportefølje er kompleks, og derfor understøtter PowerDMARC sin platform med dedikeret menneskelig support, der er dækket af SLA'er, i stedet for kun dokumentation. Store virksomhedsteams får en navngiven kundeansvarlig, en navngiven kundeudviklingschef og en dedikeret supportingeniør, som tilbyder live-konfigurationssessioner med skærmdeling og hjælp til administreret opsætning, så implementeringer på tværs af snesevis af domæner aldrig går i stå.
Hvem dette reelt er udviklet til
PowerDMARC er specifikt udviklet til store virksomheder, IT- og sikkerhedsledere samt SOC-teams, der administrerer komplekse porteføljer med flere domæner i stærkt regulerede sektorer med høj risiko for angreb, såsom finans, sundhed, offentlig administration, uddannelse osv., hvor compliance og brandbeskyttelse er altafgørende.
Klar til automatiseret administration af e-mailgodkendelse i virksomhedsklasse?
Du burde ikke have brug for en ugentlig kalenderpåmindelse bare for at kontrollere, om dit domæne stadig er sikkert.
Med AI-adgang indbygget i din konto, alarmer, der vises i samme øjeblik noget ændrer sig, styrings- og identitetskontroller, der passer ind i din eksisterende domænesikkerhedsarkitektur, samt én konsol til alle de godkendelsesprotokoller, du skal administrere, kan du bruge mindre tid på at holde øje med DNS og mere tid på alt det andet, du har på programmet.
Ofte stillede spørgsmål
1. Er PowerDMARC egnet til store virksomheder med flere domæner?
Ja, den har et centraliseret kontrolpanel med understøttelse af flere lejere, der er udviklet til at administrere flere domæner og underdomæner fra én enkelt grænseflade.
2. Hvordan hjælper PowerDMARC virksomheder med at gå fra DMARC-overvågning til håndhævelse?
PowerDMARC tilbyder guidet håndhævelse af politikker med sin hostede DMARC-løsning og afkoder komplekse XML-data til visuelle kontrolpaneler, så politikker sikkert kan skærpes uden at forstyrre mailtrafikken.
3. Understøtter PowerDMARC SSO, SCIM og adgangskontroller til virksomheder?
Ja, den integreres direkte med større IdP’er til SAML SSO- og SCIM-klargøring samt rollebaserede adgangskontroller (RBAC) for at opdele teamtilladelser.
4. Kan PowerDMARC integreres med vores eksisterende SIEM- og sikkerhedsværktøjer?
Ja, den integreres direkte med førende sikkerhedsplatforme, herunder Splunk, Microsoft Sentinel, Elastic SIEM, FortiSIEM og Cisco Threat Grid.
5. Tilbyder PowerDMARC en API til automatisering i virksomheder?
Ja, den tilbyder en fuldt dokumenteret RESTful JSON API til programmatisk domæneadministration, generering af poster og udtræk af sikkerhedsdata i realtid.
6. Hvordan beskytter PowerDMARC følsomme data fra fejlrapporter via e-mail?
Den fjerner som standard e-mailindhold for at beskytte PII og understøtter overførsel af offentlige PGP-nøgler til kryptering af fejlrapporter (RUF) under overførsel og i hvile.